¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

Icono de soporte
Soporte por correo electrónico de miniOrange
comercial

Gracias por su encuesta. Nuestro equipo pronto se comunicará con usted.

Si no recibe noticias nuestras dentro de las 24 horas, no dude en enviar un correo electrónico de seguimiento a info@xecurify.com

Resultados de la búsqueda:

×

Configurar el inicio de sesión único (SSO) de PipeDrive


Configure el inicio de sesión único (SSO) de PipeDrive en unos pocos y sencillos pasos con esta guía de configuración. El inicio de sesión único (SSO) de miniOrange le ayuda a iniciar sesión en PipeDrive y otras aplicaciones con un único conjunto de credenciales. Al habilitar el inicio de sesión único (SSO) para PipeDrive, una persona puede acceder de forma segura a PipeDrive con un solo clic sin tener que volver a ingresar su nombre de usuario y contraseña.


Con miniOrange PipeDrive SSO, puedes:

  • Permita que sus usuarios inicien sesión automáticamente en PipeDrive
  • Tener un control de acceso centralizado y fácil de los usuarios.
  • Conéctese fácilmente con cualquier fuente de identidad externa como Azure AD, ADFS, Cognito, etc.

Obtenga ayuda de instalación gratuita


miniOrange ofrece ayuda gratuita mediante una llamada de consulta con nuestros ingenieros de sistemas para instalar o configurar la solución PipeDrive SSO en su entorno con una prueba gratuita de 30 días.

Para ello, solo tienes que enviarnos un correo electrónico a idpsupport@xecurify.com para reservar una cita y te ayudaremos enseguida.

Obtén Apoyo


El inicio de sesión único (SSO) de miniOrange PipeDrive admite las siguientes funciones:

  • Inicio de sesión único (SSO) iniciado por SP (proveedor de servicios):
    En este flujo, una persona intenta iniciar sesión directamente en el proveedor de servicios (cuenta de PipeDrive). La solicitud se redirige al proveedor de identidad para su autenticación. Si la autenticación del proveedor de identidad es correcta, la persona obtiene acceso a la aplicación (cuenta de PipeDrive).
  • Inicio de sesión único (SSO) iniciado por IdP (proveedor de identidad):
    En este flujo, una persona inicia sesión en el proveedor de identidad con sus credenciales. Ahora, la persona puede acceder a cualquiera de los proveedores de servicios configurados (cuenta de PipeDrive, etc.) a través del panel del proveedor de identidad sin tener que ingresar las credenciales nuevamente.
  • Aprovisionamiento justo a tiempo:
    Esto automatizará la creación de cuentas de usuario y pasará información a sus aplicaciones a través del proveedor de identidad. De esta forma, cuando un nuevo usuario intenta iniciar sesión en una aplicación autorizada por primera vez, activa el flujo de información desde el proveedor de identidad a la aplicación que se necesita para crear su cuenta.


Conéctese con una fuente externa de usuarios


miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), proveedores de identidad (como Microsoft Entra ID, Okta, AWS) y muchos más. Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.


Siga la guía paso a paso para configurar el inicio de sesión único (SSO) de PipeDrive

1. Configurar PipeDrive en miniOrange

  • Iniciar sesión en miniOrange Consola de administración.
  • Vaya al Aplicaciones y haga clic en Agregar aplicación .

  • Agregar aplicación al inicio de sesión único (SSO) de PipeDrive

  • In Elija el tipo de aplicación, seleccione SAML/WS-FED del menú Todas las Aplicaciones desplegable.
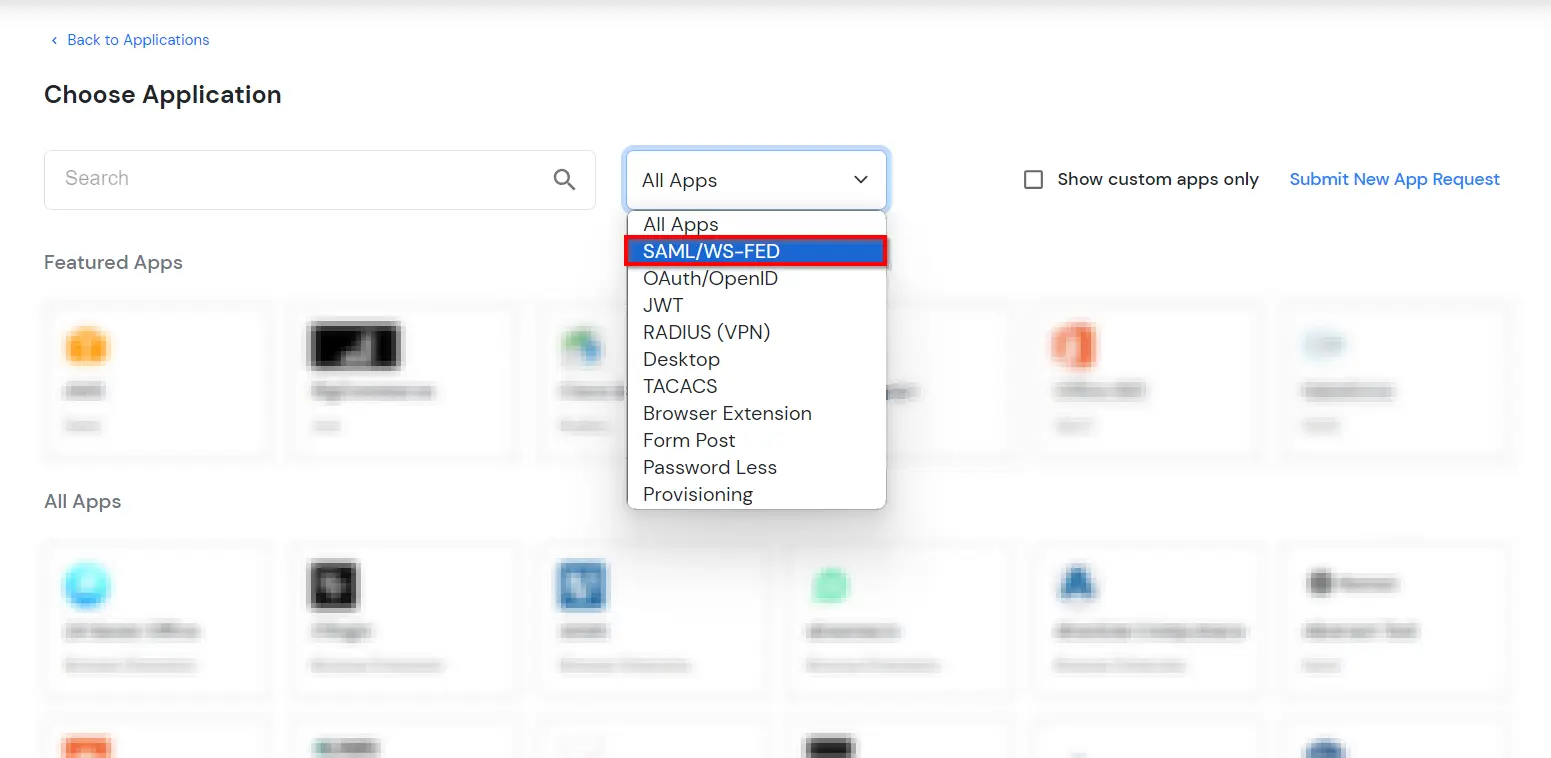
  • Inicio de sesión único (SSO) de PipeDrive: elija el tipo de aplicación

  • Busque Pipedrive en la lista, si no encuentra PipeDrive en la lista, busque personalizado y puedes configurar tu aplicación en Aplicación SAML personalizada.
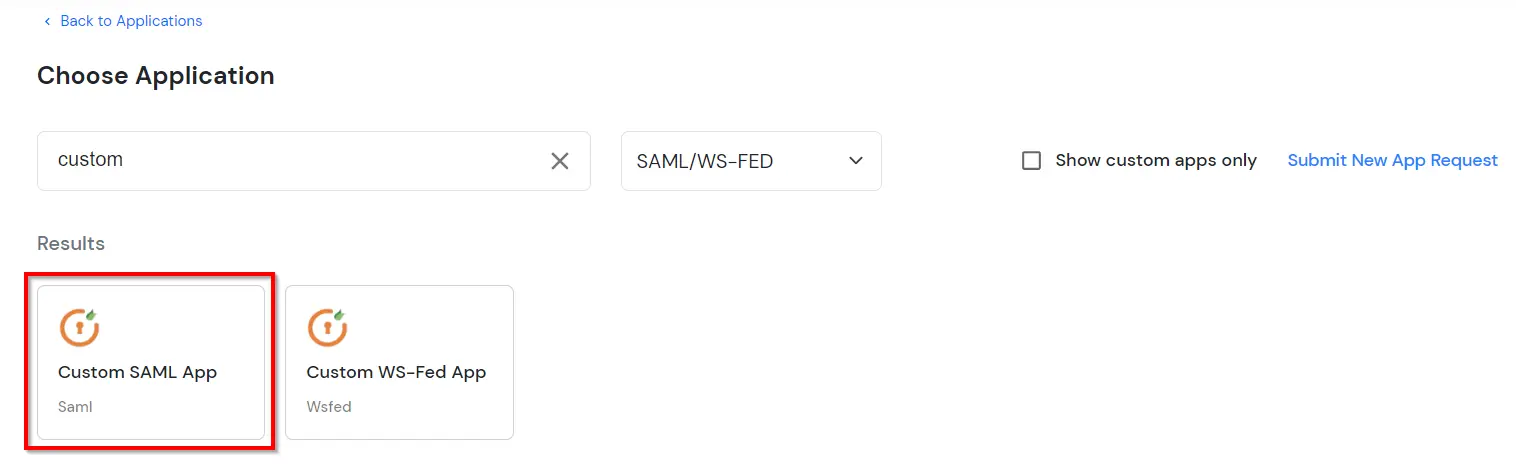
  • Administrar aplicaciones con inicio de sesión único (SSO) de PipeDrive

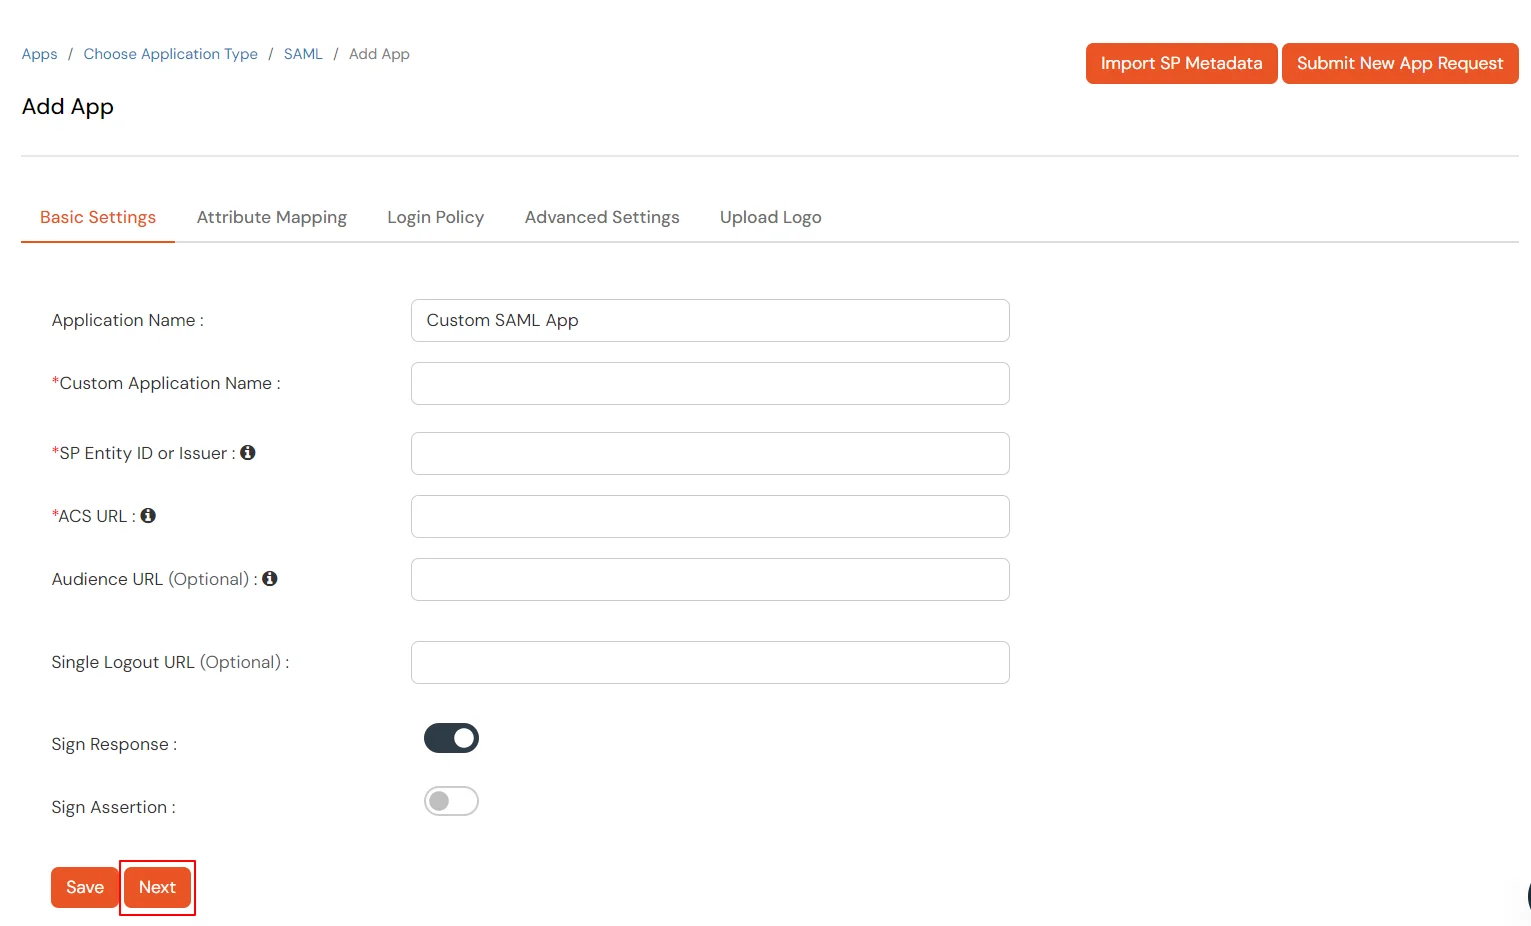
  • entrar: Nombre de la aplicación personalizada as Pipedrive
  • Escriba el Id. de entidad del proveedor de servicios or Emisor as https://{yourdomainname}.pipedrive.com/sso/auth/samlp/metadata.xml.
  • Escriba el URL de ACS as https://{yourdomainname}.pipedrive.com/sso/auth/samlp.
  • Escriba el URL de cierre de sesión único as https://{yourdomainname}.pipedrive.com/sso/auth/samlp.
    Nota: Reemplace {{yourdomainname}} con su nombre de dominio real.
  • Haga clic en Siguiente para seguir adelante.
  • Configurar el inicio de sesión único (SSO) de PipeDrive

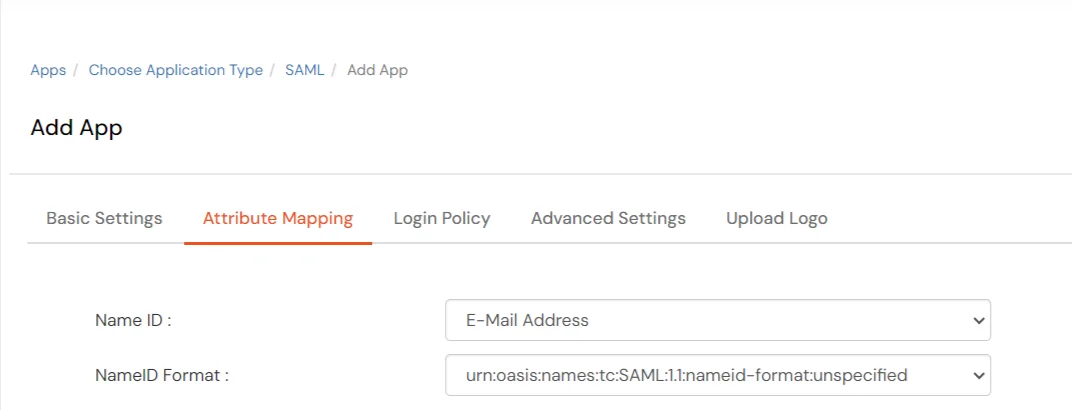
  • En la sección Asignación de atributos pestaña configure los siguientes atributos como se muestra en la imagen a continuación.
  • Atributo adicional de inicio de sesión único (sso) de PipeDrive

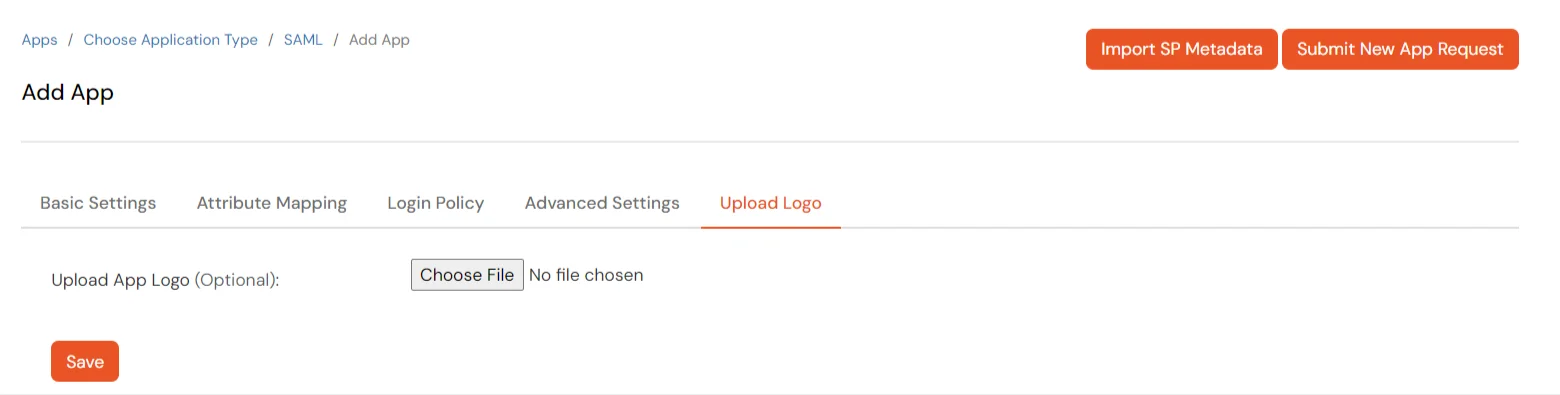
  • Para cargar el logotipo de la aplicación respectiva para un Aplicación SAML personalizada, haga clic en Subir Logo .
  • Actualización del logotipo del inicio de sesión único (sso) de PipeDrive

  • Haga clic en Guardar.
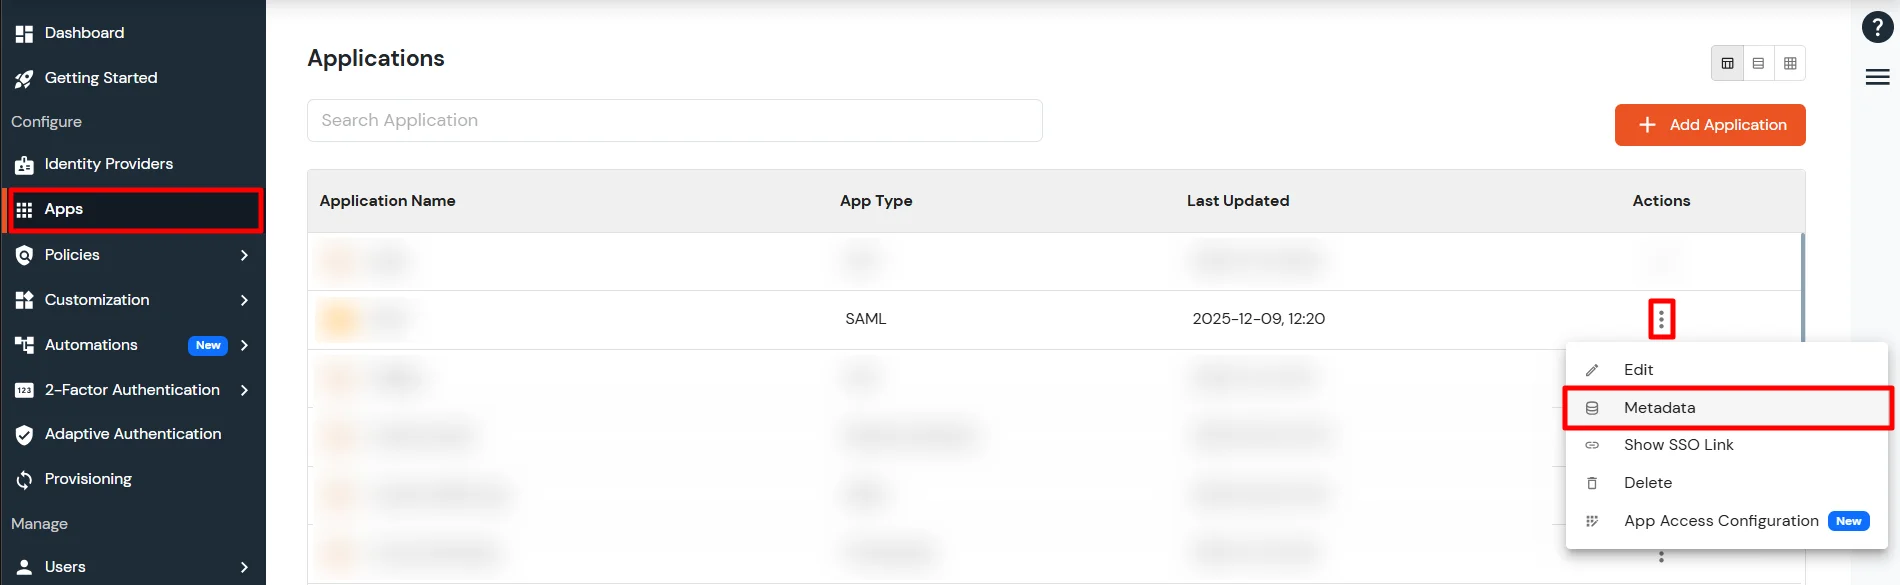
  • Para obtener detalles de metadatos de miniOrange para configurar PipeDrive:

  • Vaya al Aplicaciones >> Administrar aplicaciones.
  • Busque su aplicación y haga clic en selecciona en el menú de acción contra su aplicación.
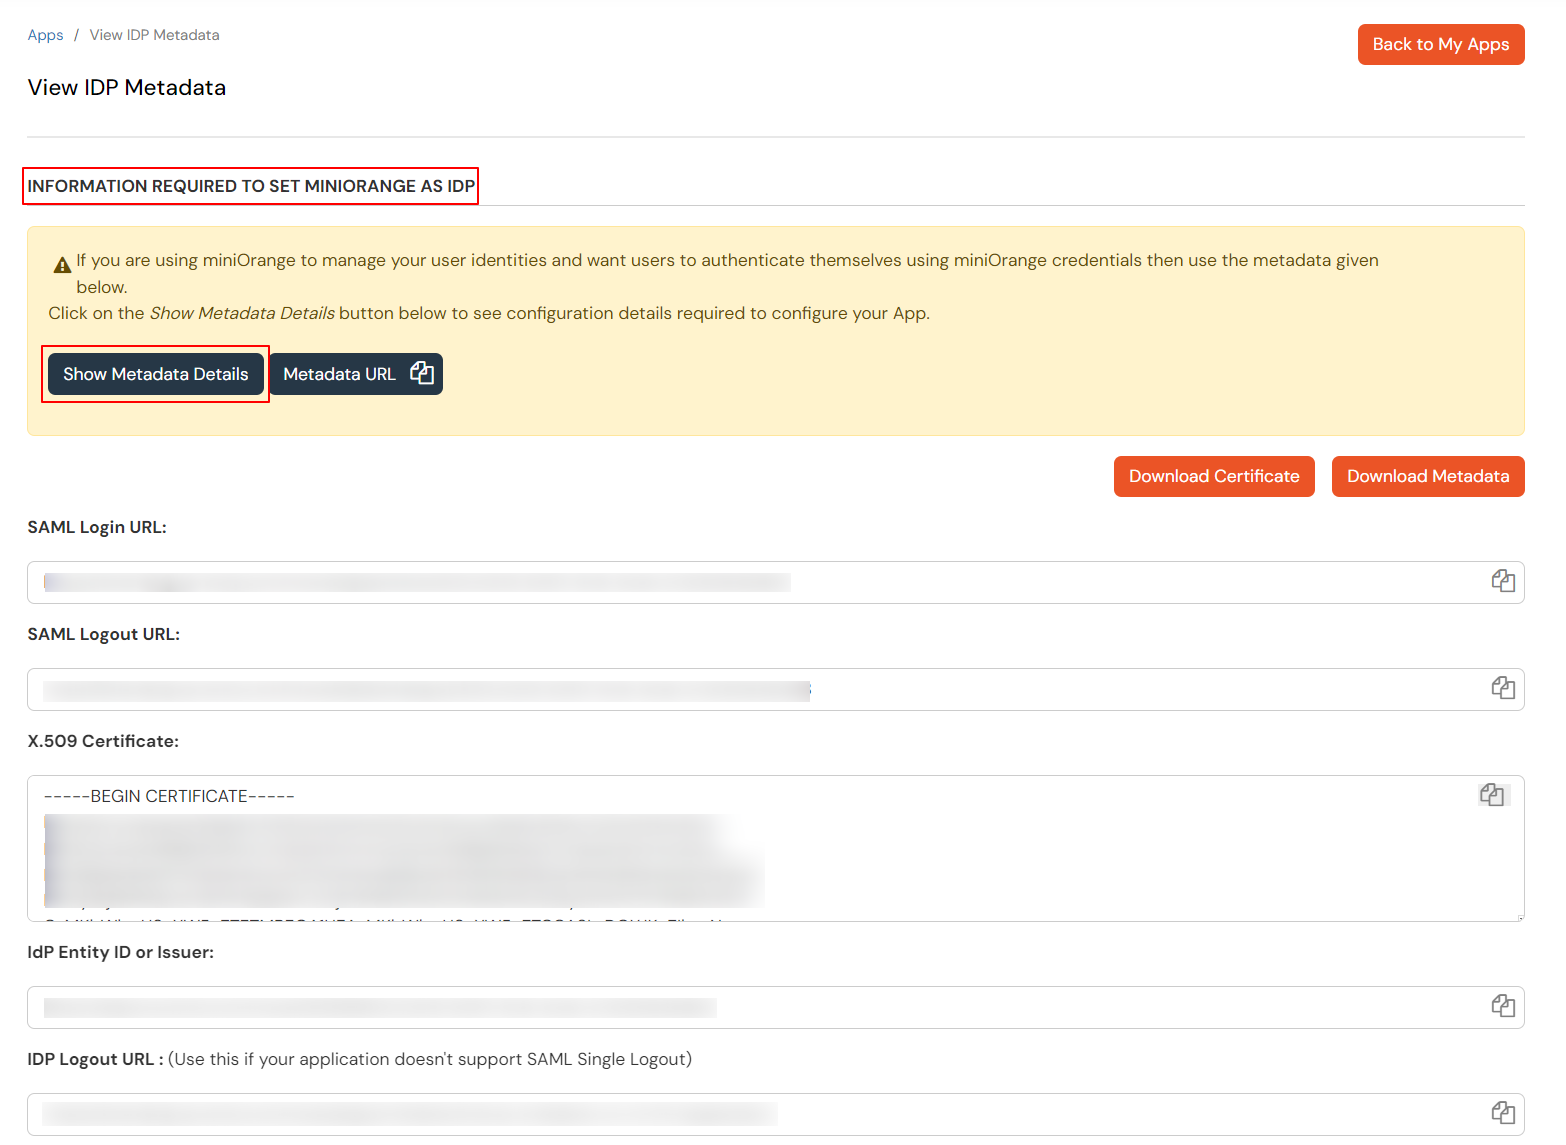
  • Haga clic en el elemento Opción de metadatos (Lazy section loading) bajo la sección Seleccionar Menú desplegable para obtener los detalles de los metadatos de miniOrange. También puedes hacer clic en el Mostrar enlace SSO para ver el enlace SSO iniciado por IdP para PipeDrive.
  • Ir al enlace de metadatos PipeDrive SAML SSO

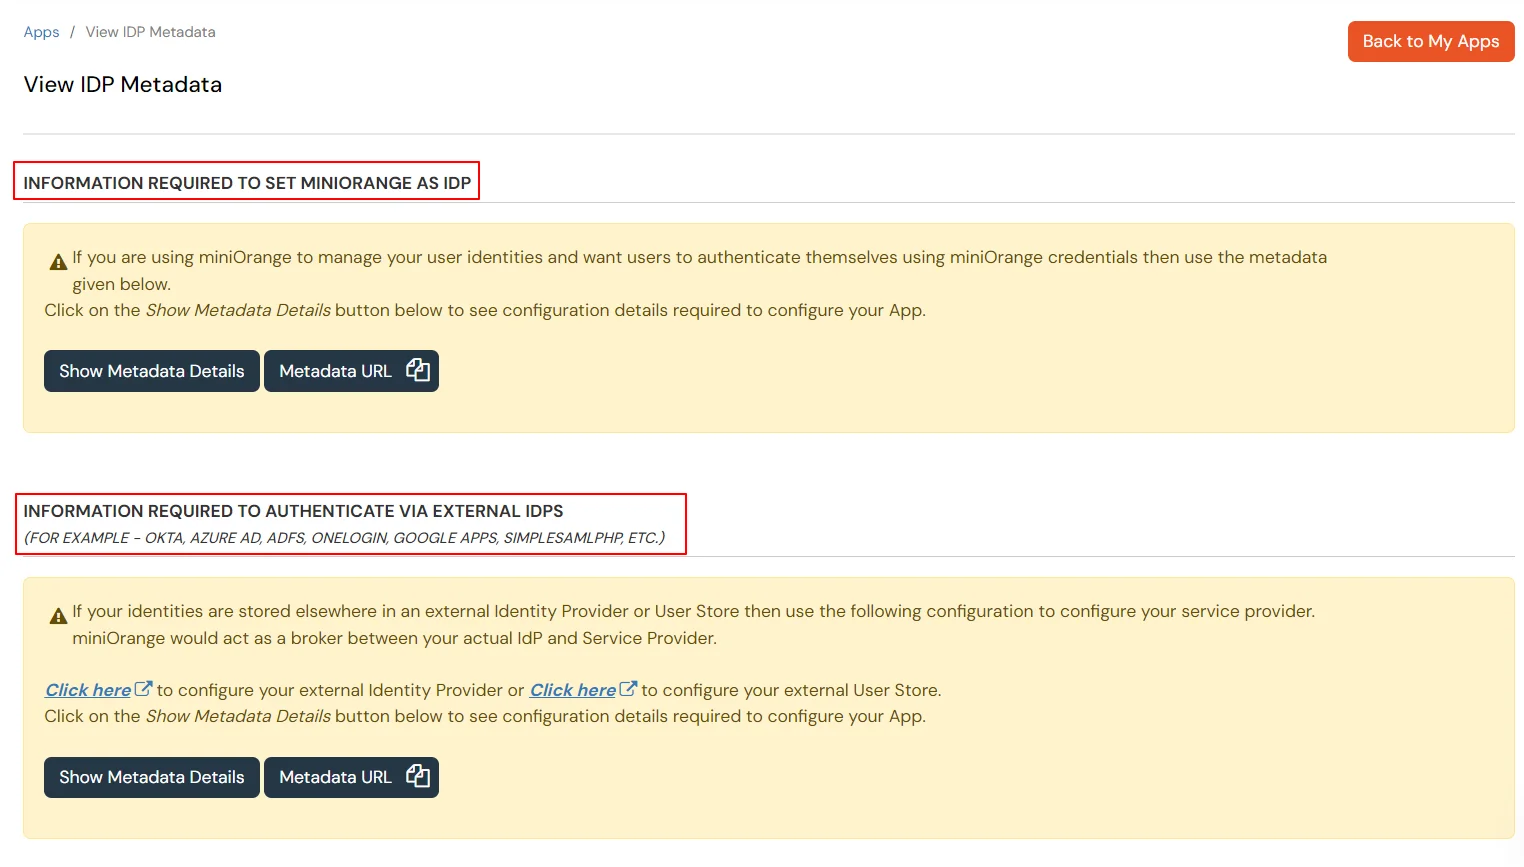
  • Aquí verás 2 opciones, si estás configurando miniOrange como desplazado interno copie los metadatos relacionados con miniOrange, si necesita autenticarse a través de IDP externos (Okta, Azure AD, ADFS, OneLogin, Google Workspace) Puede obtener metadatos de la segunda sección como se muestra a continuación.
  • Inicio de sesión único (sso) de PipeDrive: agregar aplicación SAML

  • Guardar URL de inicio de sesión SAML , URL de cierre de sesión de SAML y haga clic en el ícono de Descarga el certificado en formato PDF botón para descargar el certificado que necesitará en Paso 2.
  • Inicio de sesión único (SSO) de PipeDrive Seleccione los detalles de metadatos del IDP externo o miniOrange como IDP


2. Configurar SSO en PipeDrive

  • Iniciar sesión en Pipedrive como Administrador.
  • Navega hasta tu perfil de usuario en la esquina superior derecha, luego DESCRIPCIÓN GENERAL DE LA EMPRESA -> Configuración de la empresa.
  • Inicio de sesión único (SSO) de PipeDrive En el perfil de usuario, haga clic en Configuración de la empresa

  • Seleccionar Inicio de sesión único.
  • En Configuración SAML para Pipedrive Sección, complete la información requerida que le proporciona miniOrange en paso anterior.
  • Inicio de sesión único (SSO) de PipeDrive Seleccione Inicio de sesión único y proporcione la información requerida

  • Haga clic en Guardar y probar .
    Nota: :Si la conexión es exitosa, recibirá un mensaje de éxito.
  • Inicio de sesión único (SSO) de PipeDrive Haga clic en Guardar y probar

  • Haga clic en el botón de alternancia para habilitar el inicio de sesión único para sus usuarios.
  • Inicio de sesión único (SSO) de PipeDrive: haga clic en el interruptor para habilitar SSO para usuarios

3. Pruebe la configuración de SSO

Pruebe el inicio de sesión SSO en su cuenta de PipeDrive con miniOrange IdP:

    Uso del inicio de sesión iniciado por SP

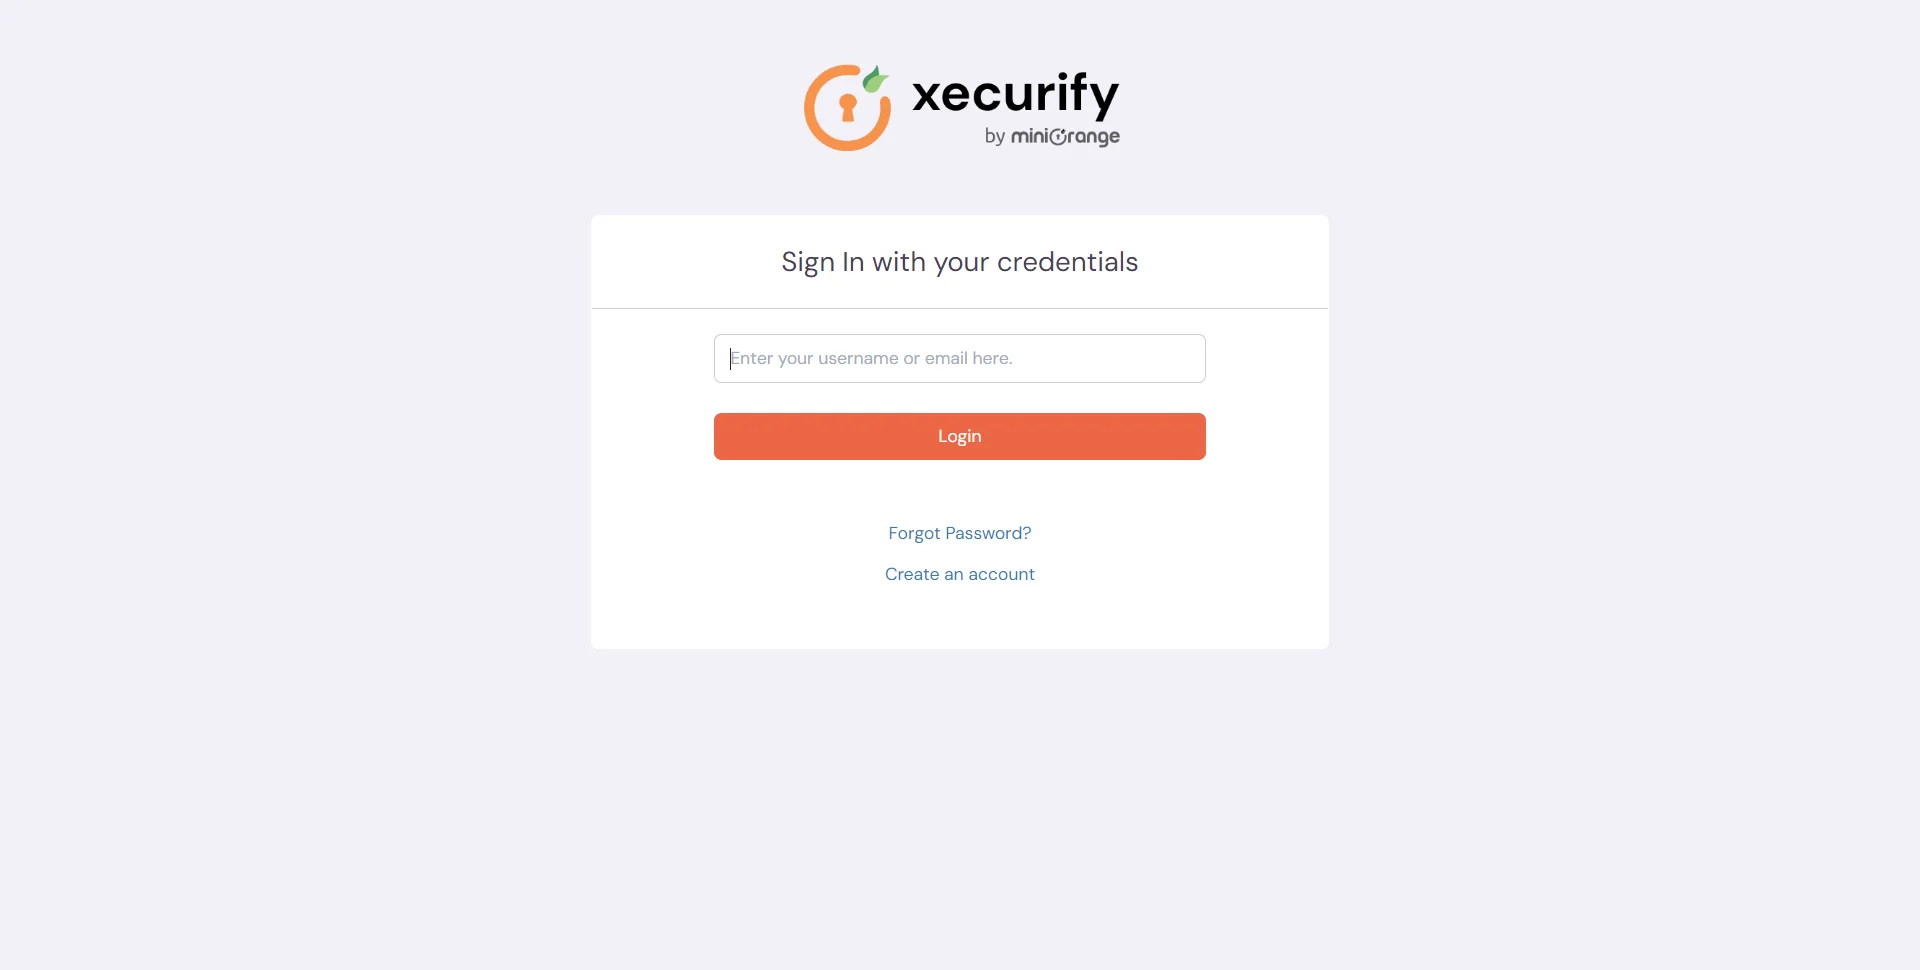
    • Vaya a su URL de PipeDrive, aquí se le pedirá que ingrese el nombre de usuario o haga clic en el enlace SSO que lo redirigirá a la página de inicio de sesión de miniOrange IdP.
    • Inicio de sesión único (SSO) de PipeDrive

    • Ingresa tus credenciales de inicio de sesión de miniOrange y haz clic en Iniciar sesión. Iniciarás sesión automáticamente en tu cuenta de PipeDrive.

    Uso del inicio de sesión iniciado por IDP

    • Inicie sesión en miniOrange IdP con sus credenciales.
    • Inicio de sesión único (SSO) de PipeDrive

    • En el Tablero, haga clic en Pipedrive aplicación que ha agregado, para verificar la configuración de SSO.
    • Administrar aplicaciones con inicio de sesión único (SSO) de PipeDrive


    ¿No puedes configurar o probar SSO?


    Contáctanos o envíanos un correo electrónico a idpsupport@xecurify.com y te ayudaremos a configurarlo enseguida.


4. Configure su directorio de usuarios (opcional)

miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), proveedores de identidad (como Okta, Shibboleth, Ping, OneLogin, KeyCloak), bases de datos (como MySQL, MariaDB, PostgreSQL) y muchas más . Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.


1. Crear usuario en miniOrange

  • Haga clic en Usuarios >> Lista de usuarios >> Agregar usuario.
  • PipeDrive: Agregar usuario en miniOrange

  • Aquí, complete los detalles del usuario sin la contraseña y luego haga clic en el crear usuario .
  • PipeDrive: agregar detalles del usuario

  • Después de la creación exitosa del usuario, aparece un mensaje de notificación "Un usuario final se agregó correctamente" se mostrará en la parte superior del tablero.
  • PipeDrive: agregar detalles del usuario

  • Haga clic en Pestaña Estado de incorporación. Verifique el correo electrónico, con la identificación de correo electrónico registrada y seleccione la acción Enviar correo de activación con enlace para restablecer contraseña desde Seleccione la acción lista desplegable y luego haga clic en Aplicar .
  • PipeDrive: Seleccionar acción de correo electrónico

  • Ahora, abra su identificación de correo electrónico. Abra el correo que recibe de miniOrange y luego haga clic en el este enlace para configurar la contraseña de su cuenta.
  • En la siguiente pantalla, ingrese la contraseña y confirme la contraseña y luego haga clic en el Restablecer contraseña de inicio de sesión único (SSO) .
  • PipeDrive: Restablecer contraseña de usuario
  • Ahora puede iniciar sesión en la cuenta miniOrange ingresando sus credenciales.

2. Carga masiva de usuarios en miniOrange mediante la carga de un archivo CSV.

  • Navegue a Usuarios >> Lista de usuarios. Haga clic en Agregar Usuario .
  • PipeDrive: agregar usuarios mediante carga masiva

  • Registro de usuarios masivo Descargar formato csv de muestra desde nuestra consola y edite este archivo csv según las instrucciones.
  • PipeDrive: Descargar archivo csv de muestra

  • Para cargar usuarios en masa, elija el archivo y asegúrese de que esté en formato de archivo .csv separado por comas luego haga clic en Cargar.
  • PipeDrive: Carga masiva de usuarios

  • Después de cargar el archivo csv correctamente, verá un mensaje de éxito con un enlace.
  • Haga clic en ese enlace y verá la lista de usuarios a los que enviar correo de activación. Seleccione los usuarios para enviar el correo de activación y haga clic en Enviar correo de activación. Se enviará un correo de activación a los usuarios seleccionados.
  • Haga clic en Proveedores de identidad >> Agregar proveedor de identidad en el menú izquierdo del tablero

  • PipeDrive: Configurar AD como directorio externo

  • En Elegir proveedor de identidad, seleccione Directorios AD/LDAP desde el desplegable.

  • PipeDrive: seleccione el tipo de directorio como AD/LDAP

  • Entonces busca Anuncio/LDAP y haz clic en él.

  • PipeDrive: seleccione el tipo de directorio como AD/LDAP

  • ALMACENE LA CONFIGURACIÓN LDAP EN MINIORANGEElija esta opción si desea conservar su configuración en miniOrange. Si el directorio activo está protegido por un firewall, deberá abrirlo para permitir las solicitudes entrantes a su AD.
  • ALMACENAR LA CONFIGURACIÓN LDAP ON PREMISA: Elija esta opción si desea mantener su configuración en sus instalaciones y solo permitir el acceso a AD dentro de las instalaciones. Tendrás que descargar e instalar. puerta de enlace miniOrange en sus instalaciones.

  • PipeDrive: Seleccione el tipo de almacén de usuarios de anuncios/LDAP

  • Ingresar AD/LDAP Nombre que se ve en la pagina y Identificador nombre.
  • Seleccionar Tipo de directorio as Active Directory.
  • Introduzca la URL o la dirección IP del servidor LDAP frente al LDAP URL del servidor .
  • Haga clic en el elemento Conexión de prueba Botón para verificar si se ha realizado una conexión exitosa con su servidor LDAP.

  • PipeDrive: Configurar la conexión URL del servidor LDAP

  • En Active Directory, vaya a las propiedades de los contenedores/OU de usuario y busque el Atributo de nombre distinguidoLa cuenta de enlace debe tener los privilegios de lectura mínimos necesarios en Active Directory para permitir búsquedas en el directorio. Si el caso de uso implica aprovisionamiento (como crear, actualizar o eliminar usuarios o grupos), la cuenta también debe tener los permisos de escritura adecuados.

  • PipeDrive: Configurar el nombre de dominio de la cuenta vinculada al usuario

  • Ingrese la contraseña válida de la cuenta Bind.
  • Haga clic en el elemento Probar las credenciales de la cuenta vinculada para verificar sus credenciales de enlace LDAP para la conexión LDAP.

  • PipeDrive: Verificar las credenciales de la cuenta vinculada

  • Base de búsqueda es la ubicación en el directorio donde comienza la búsqueda de un usuario. Lo obtendrá del mismo lugar donde obtuvo su nombre distinguido.

  • PipeDrive: Configurar la base de búsqueda de usuarios

  • Seleccione un filtro de búsqueda adecuado en el menú desplegable. Si utiliza Usuario en filtro de grupo único or Usuario en filtro de grupo múltiple, Reemplace lagrupo-dn> en el filtro de búsqueda con el nombre distinguido del grupo en el que están presentes tus usuarios. Para utilizar el filtro de búsqueda personalizado, seleccione "Escribe tu filtro personalizado" opción y personalizarla en consecuencia.

  • PipeDrive: Seleccionar filtro de búsqueda de usuarios

  • Haga clic en el elemento Siguiente botón, o vaya al Opciones de inicio de sesión .
  • También puede configurar las siguientes opciones mientras configura AD. Permitir Activar LDAP para autenticar usuarios de AD/LDAP. Clickea en el Siguiente Botón para agregar tienda de usuario.

  • PipeDrive: Activar las opciones LDAP

    Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.

    Atributo Mareas Ideales para Lecciones
    Activar LDAP Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa
    Autenticación alternativa Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange
    Habilitar inicio de sesión de administrador Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP.
    Mostrar IdP a los usuarios Si habilita esta opción, este IdP será visible para los usuarios.
    Sincronizar usuarios en miniOrange Los usuarios se crearán en miniOrange después de la autenticación con LDAP


  • Haga clic en el elemento Siguiente botón, o vaya al Atributos .

Mapeo de atributos desde AD

  • De forma predeterminada, se configuran el nombre de usuario, el nombre, el apellido y el correo electrónico. Desplácese hacia abajo y haga clic en Guardar Botón. Para obtener atributos adicionales de Active Directory, habilite Enviar atributos configuradosA la izquierda, introduzca el nombre que desea liberar a las aplicaciones. A la derecha, introduzca el nombre del atributo de Active Directory. Por ejemplo, si desea obtener el atributo de empresa de Active Directory y enviarlo como organización a las aplicaciones configuradas, introduzca lo siguiente:

    Nombre del atributo enviado a SP = organización
    Nombre del atributo de IDP = empresa

  • PipeDrive: Habilitar el envío de atributos configurados

    PipeDrive: Asignación de atributos desde AD

  • Haga clic en el elemento Siguiente botón, o vaya al Aprovisionamiento .

Importación y aprovisionamiento de usuarios desde AD

  • Si desea configurar el aprovisionamiento, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

  • PipeDrive: omitir el aprovisionamiento por ahora

Importar la política de contraseñas desde Active Directory

  • Si desea importar su política de contraseñas de Active Directory a miniOrange, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

  • PipeDrive: Por ahora, omitiremos la política de importación de contraseñas.

Probar conexiones

  • Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Conexión de prueba.

  • PipeDrive: prueba la conexión AD/LDAP

  • Aparece una ventana emergente que le solicita que ingrese un nombre de usuario y una contraseña para verificar su configuración LDAP.

  • PipeDrive: Ingrese nombre de usuario y contraseña para probar la conexión LDAP

  • On Consolidación Exitosa conexión con el servidor LDAP, se muestra un mensaje de éxito.

  • PipeDrive: Conexión exitosa con el servidor LDAP

Mapeo de atributos de prueba

  • Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Mapeo de atributos de prueba.

  • PipeDrive: En los directorios externos, haga clic en Seleccionar y luego en Probar asignación de atributos

  • Aparece una ventana emergente para ingresar un nombre de usuario y hacer clic Prueba.

  • PipeDrive: Ingrese el nombre de usuario para probar la configuración de mapeo de atributos

  • Se mostrará el resultado de la asignación de atributos de prueba.

  • PipeDrive: Obtener atributos asignados para el usuario

La configuración de AD como directorio externo está completa.


Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.

miniOrange se integra con varias fuentes de usuarios externos, como directorios, proveedores de identidad, etc.

¿No puedes encontrar tu IdP o necesitas ayuda para configurarlo?


Contáctanos o envíanos un correo electrónico a idpsupport@xecurify.com y te ayudaremos a configurarlo enseguida.


Localización de averías

¿Cómo puedo rastrear y exportar los registros de seguimiento de SAML?

  • Instale SAML Tracer en su navegador preferido:

    Para Firefox: Añade el complemento SAML tracer desde el mercado de Firefox.

    Para Chrome / Edge o navegadores basados ​​en Chromium: Instale la extensión SAML tracer desde Chrome Webstore.

  • Pasos para capturar registros:
    • Asegúrese de que la ventana SAML Tracer esté abierta antes de iniciar el flujo de SSO. (Puede abrirlo haciendo clic en el ícono SAML Tracer en su lista de extensiones en la barra de herramientas del navegador).
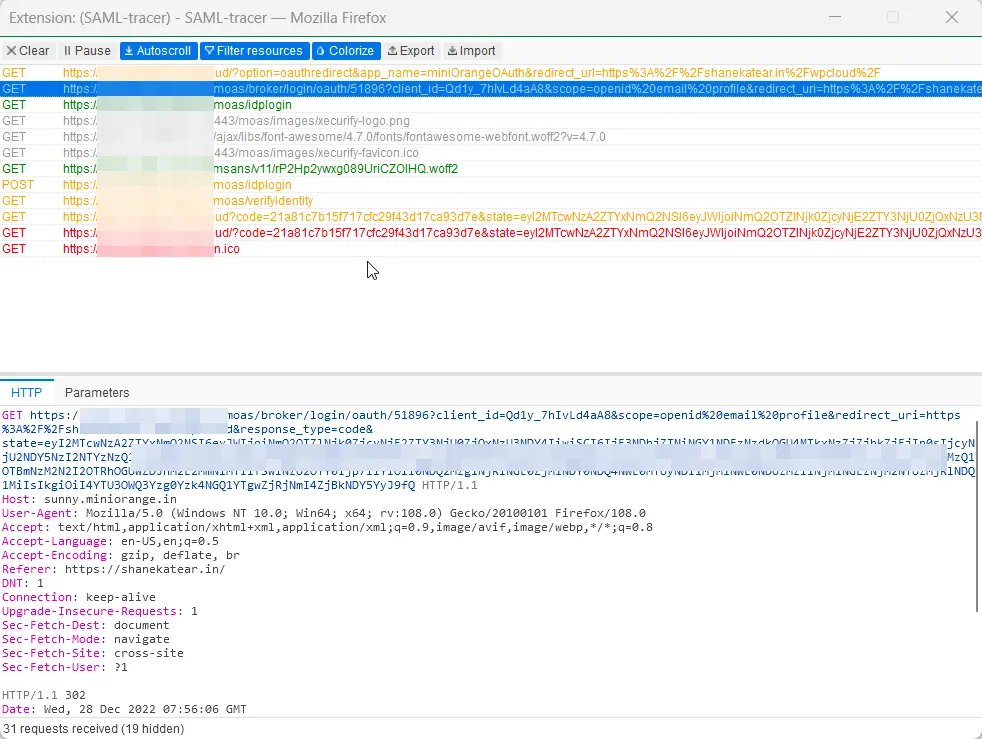
    • Ejecute el flujo de SSO para reproducir el problema. Verá que SAML Tracer se completa con todas las URL.
    • Cuando haya terminado, haga clic en Pause en SAML Tracer, una vez que se reproduce el problema para evitar registros adicionales.
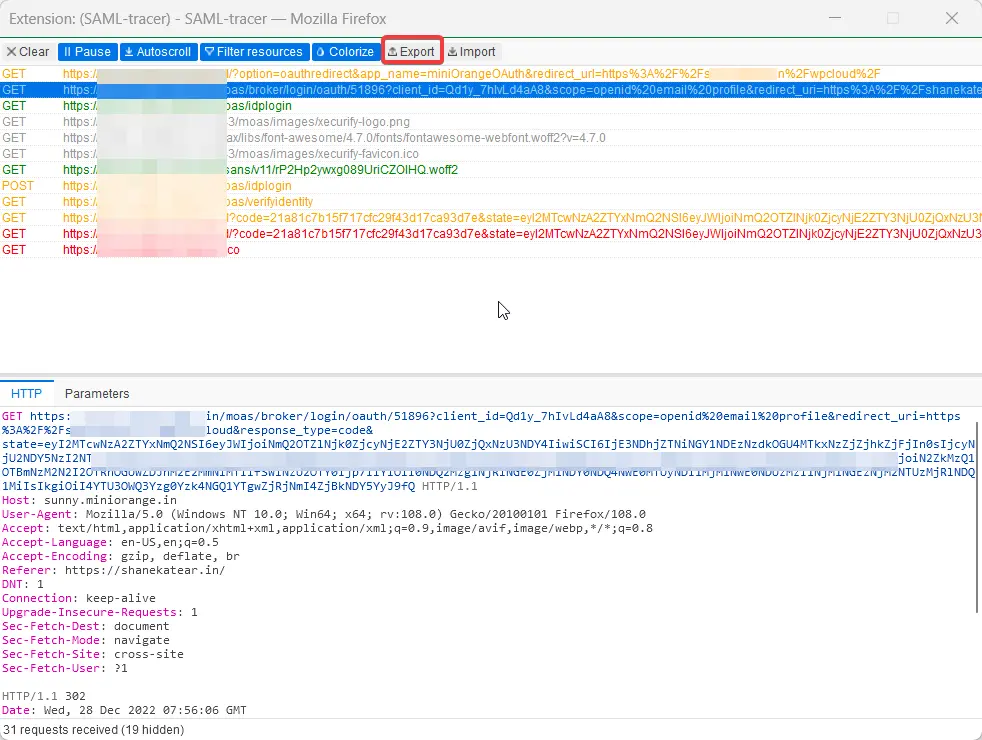
    • Tendrá algo similar a la imagen de abajo en el rastreador SAML.
    • Problema reproducido en PipeDrive SSO

  • Pasos para exportar registros:
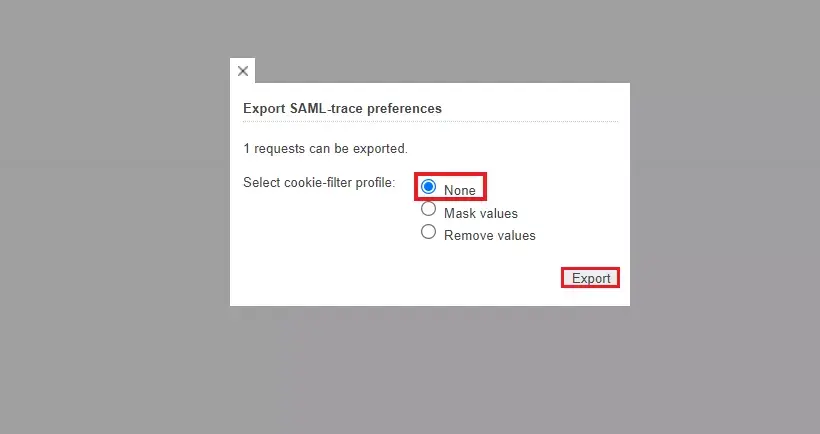
    • Para exportar registros, haga clic en la opción de exportación en la parte superior de SAML Tracer. (Consulte la captura de pantalla a continuación).
    • Opción de exportación del rastreador SSO de Salesforce

    • Se le pedirá con el Exportar preferencias de seguimiento SAML ventana, seleccione la Ninguna y luego haga clic en la opción Exportar. (Esta opción permitirá mantener los valores en el estado original, lo cual es necesario para investigar más a fondo el problema).
    • Ventana de preferencias de SSO de Salesforce

    • Haga clic en Exportar. Esto descargará un archivo JSON en su sistema.
    • Envíe el archivo de registro al desarrollador con el que está en contacto o a idpsupport@xecurify.com. Además, adjunte una captura de pantalla del error. Esto nos ayudaría a depurar el problema.
    • Si aún no puede obtener los registros, no dude en hacérnoslo saber.


Preguntas Frecuentes (FAQ)

¿Qué es SAML SSO?

El inicio de sesión único (SSO) de SAML es un proceso de autenticación en el que se proporciona a un usuario acceso a múltiples aplicaciones y/o sitios web mediante el uso de un único conjunto de credenciales de inicio de sesión (como nombre de usuario y contraseña). Esto evita la necesidad de que el usuario inicie sesión por separado en las diferentes aplicaciones.

¿Cuál es el precio de la solución miniOrange SSO?

Haz clic aquí para consultar los precios de la solución SSO de miniOrange.


Referencias externas

¿Quiere programar una demostración?

Solicitar una demo


Nuestros otros productos de gestión de identidad y acceso