¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×Rocket.Chat es un centro de comunicación de código abierto compatible con OAuth. Rocket.Chat ayuda a las organizaciones a tener su propia herramienta de chat, uso compartido de medios, uso compartido de pantalla y compatibilidad con llamadas de video/audio. Los usuarios de Rocket.Chat pueden personalizar su apariencia, elegir a sus usuarios y administrar los datos de forma segura. Además, los usuarios pueden configurar Rocket.Chat en la nube o alojar sus propios servidores en las instalaciones. La visión a largo plazo de Rocket.Chat es reemplazar el correo electrónico con una plataforma de comunicaciones federadas en tiempo real y ofrecer servicios que permitan que las empresas se desarrollen utilizando Rocket.Chat.
OAuth (Open Authorization) es un estándar abierto para la autenticación y autorización basada en tokens que se utiliza para proporcionar inicio de sesión único (SSO). OAuth no comparte datos de contraseñas, sino que utiliza tokens de autorización para demostrar una identidad entre consumidores y proveedores de servicios. OAuth es un protocolo de autenticación que le permite aprobar que una aplicación interactúe con otra en su nombre sin revelar su contraseña.
Las aplicaciones que admiten el inicio de sesión mediante servicios de terceros generalmente solicitan al usuario que se autentique mediante opciones como "Iniciar sesión con Facebook" o "Iniciar sesión con Google", etc., lo que permite al usuario utilizar sus credenciales para iniciar sesión con el servicio de terceros. En respuesta, el servicio envía el token de acceso a la aplicación solicitante, lo que demuestra la autenticidad del usuario que solicita el acceso. Luego, el token se utiliza para realizar solicitudes a los recursos requeridos por el usuario final. OAuth es adecuado tanto para navegadores como para aplicaciones móviles y se usa ampliamente para aplicaciones de clientes y acceso a API. Básicamente, OAuth usa JSON para transferir mensajes entre aplicaciones y usa HTTP para solicitar y recibir tokens.
miniOrange proporciona autenticación de usuarios desde directorios externos como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc. También proporciona autenticación de usuarios con otros proveedores de identidad como Shibboleth, PING, Okta, OneLogin, KeyCloak y muchos más.
¿No encuentras tu proveedor de identidad (IDP)? Contáctanos en idpsupport@xecurify.com . Te ayudaremos a configurarlo rápidamente.
Autorización
Grant
Contraseña
Grant
Implícito
Grant
Actualizar Token
Grant
Credenciales del cliente
Grant
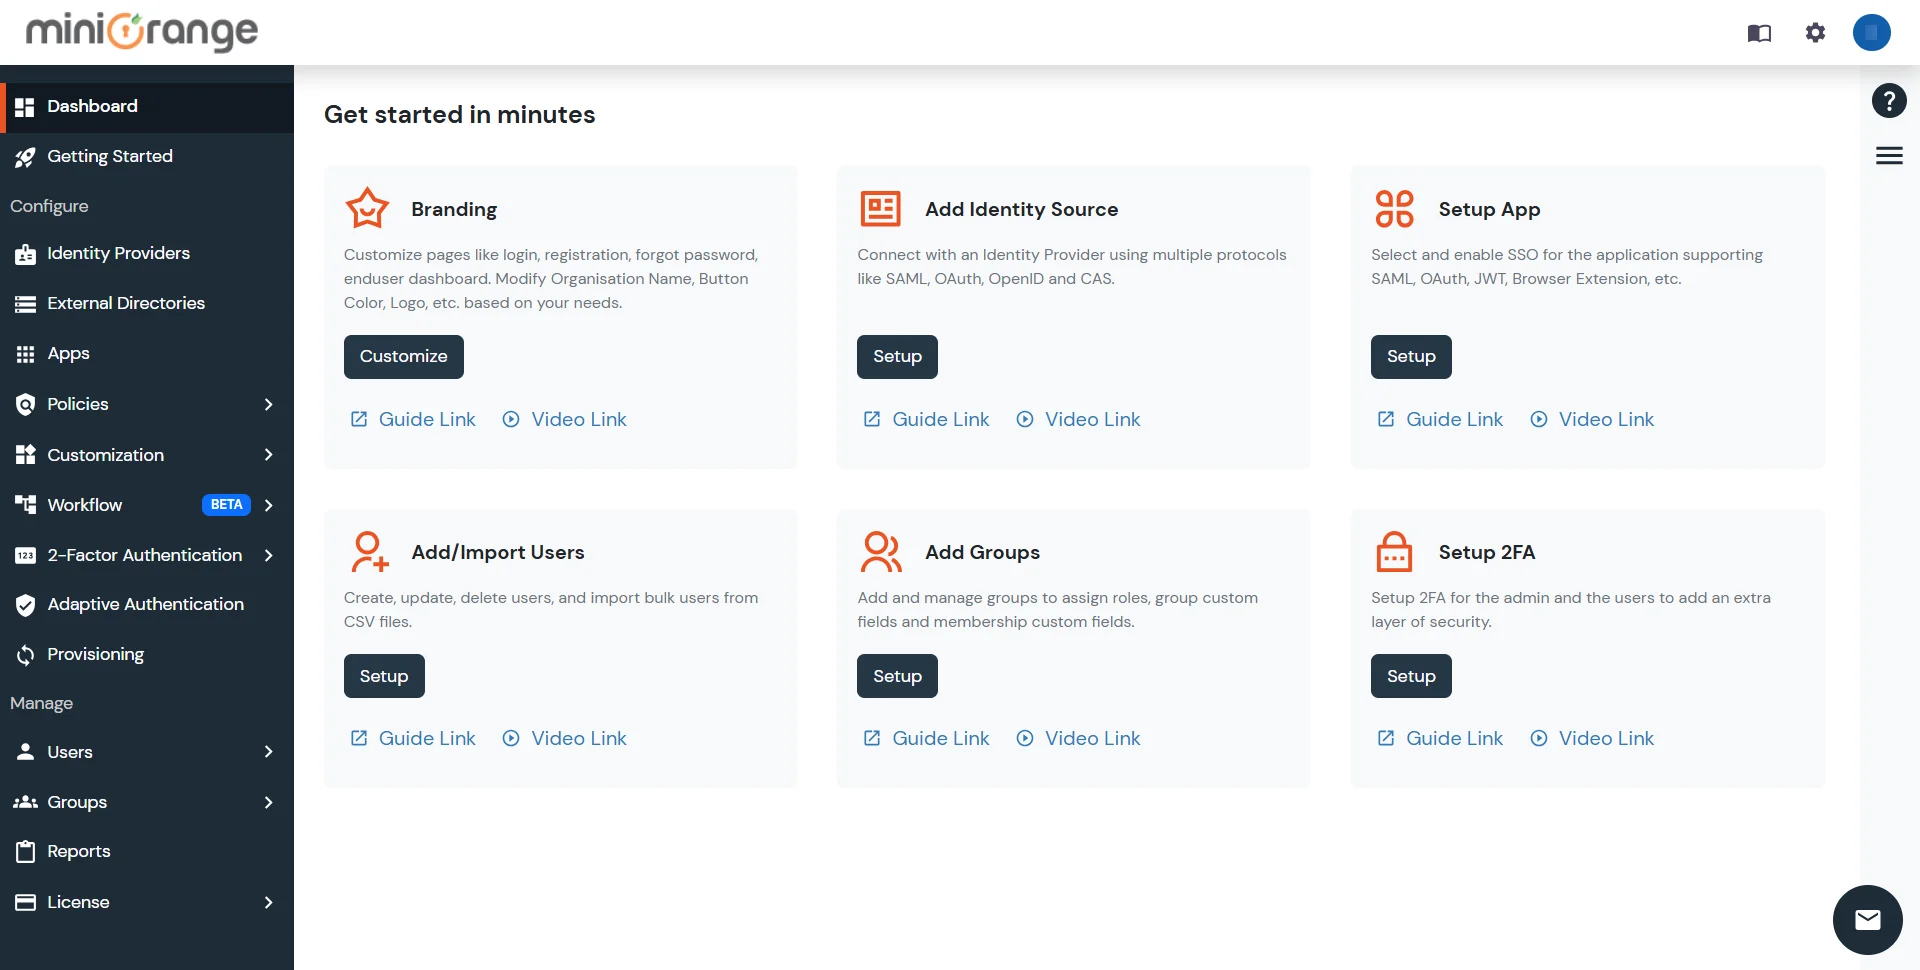
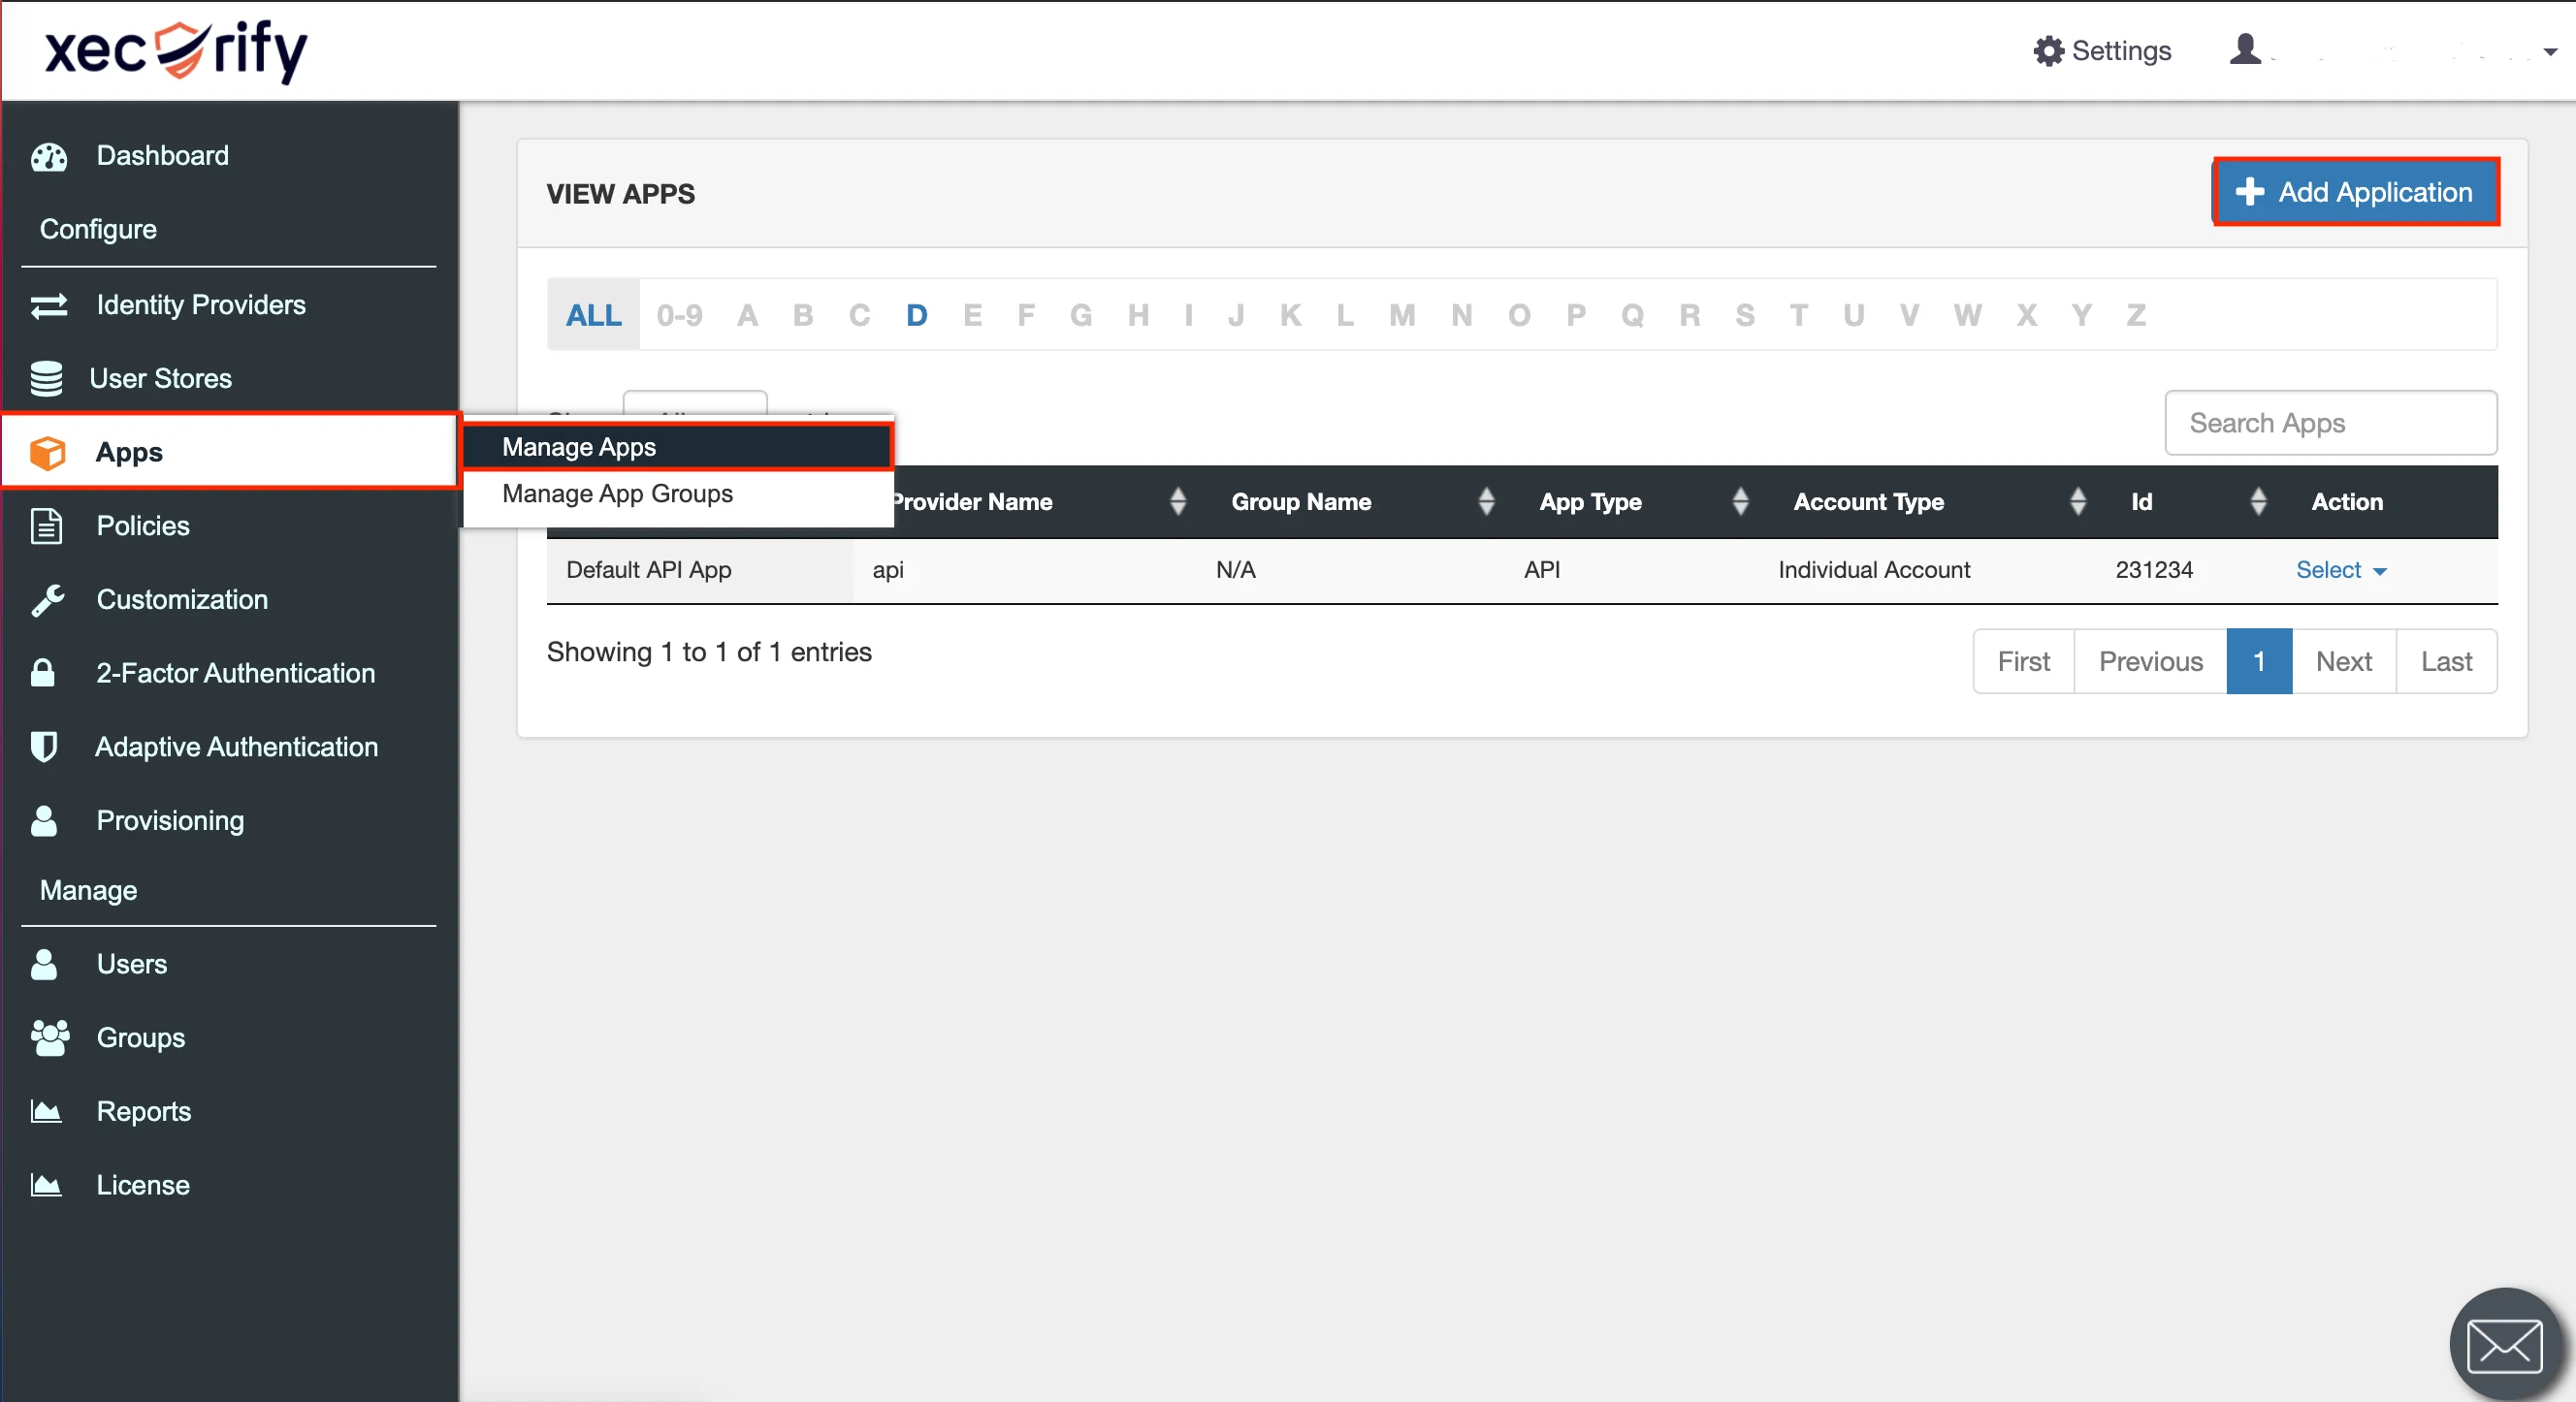
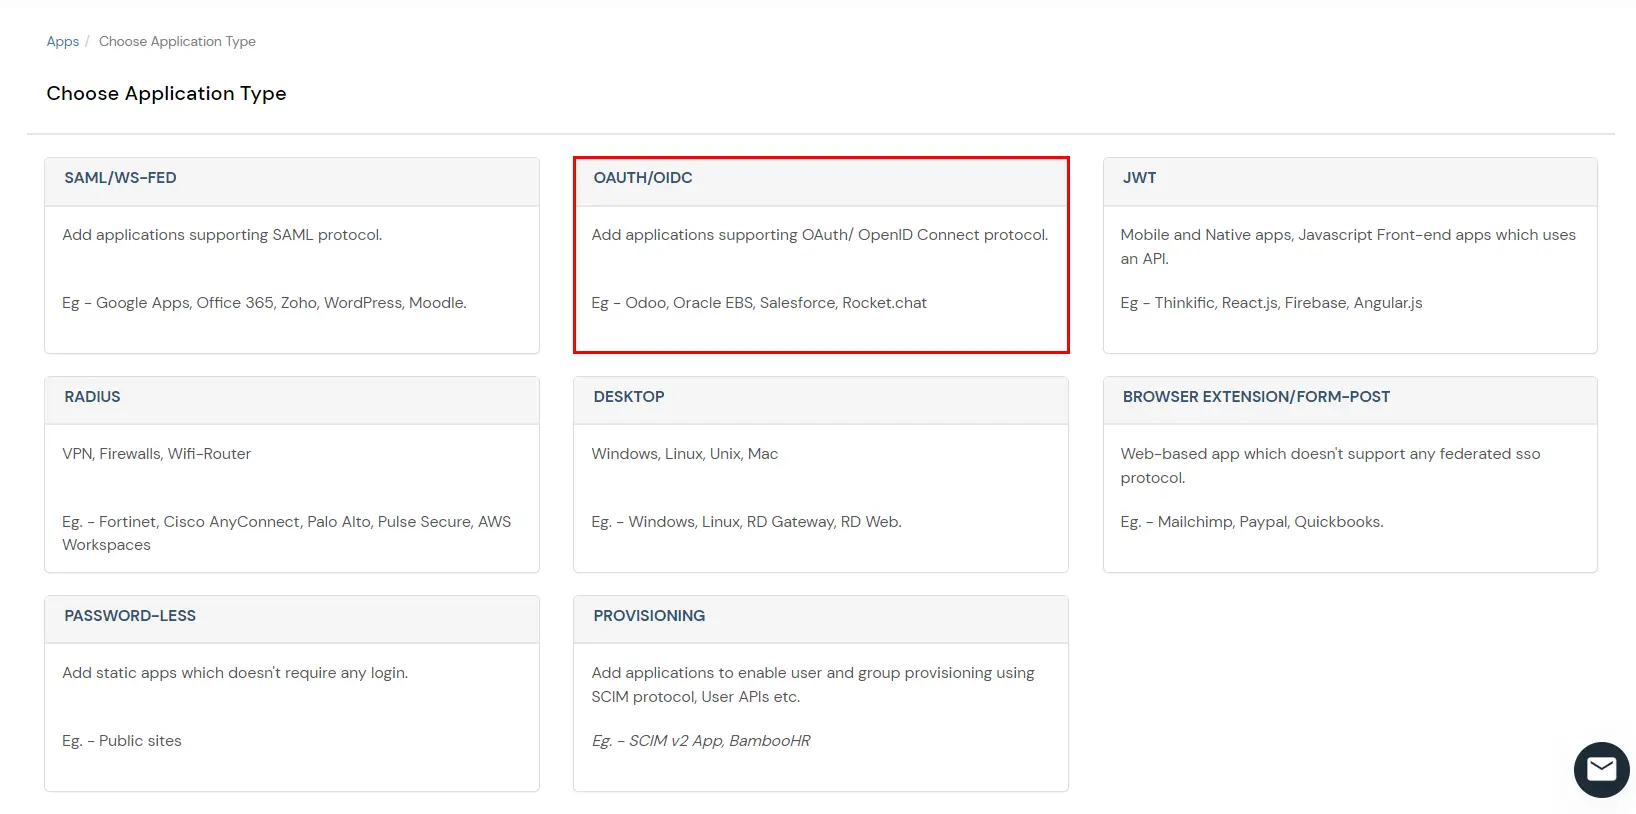
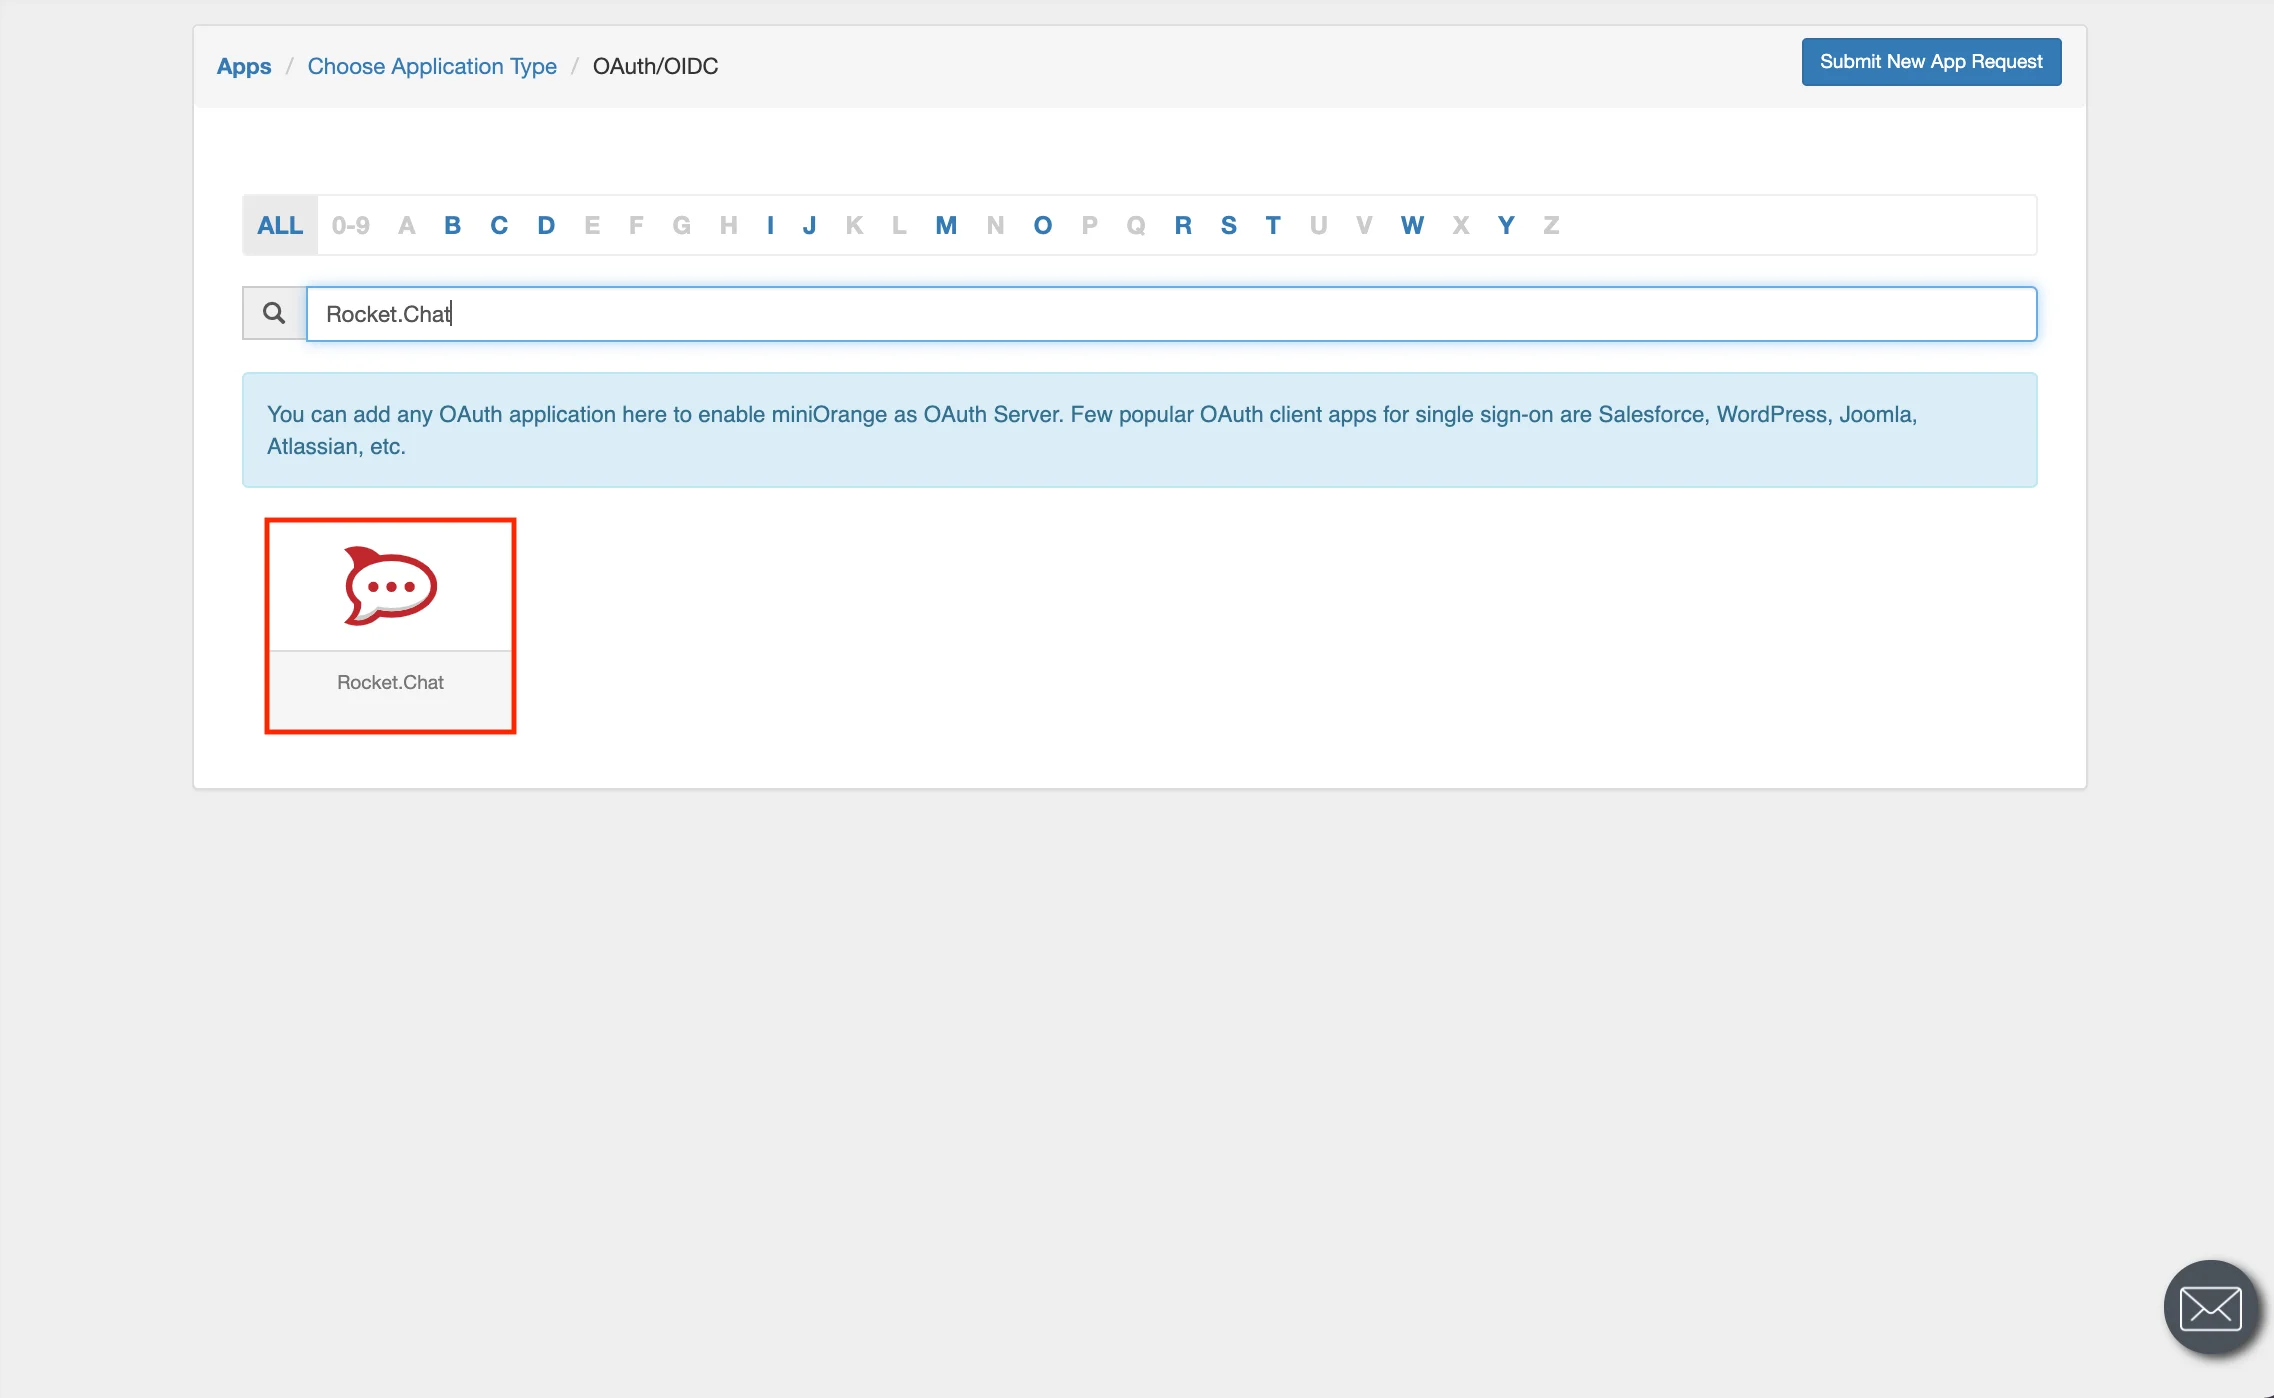
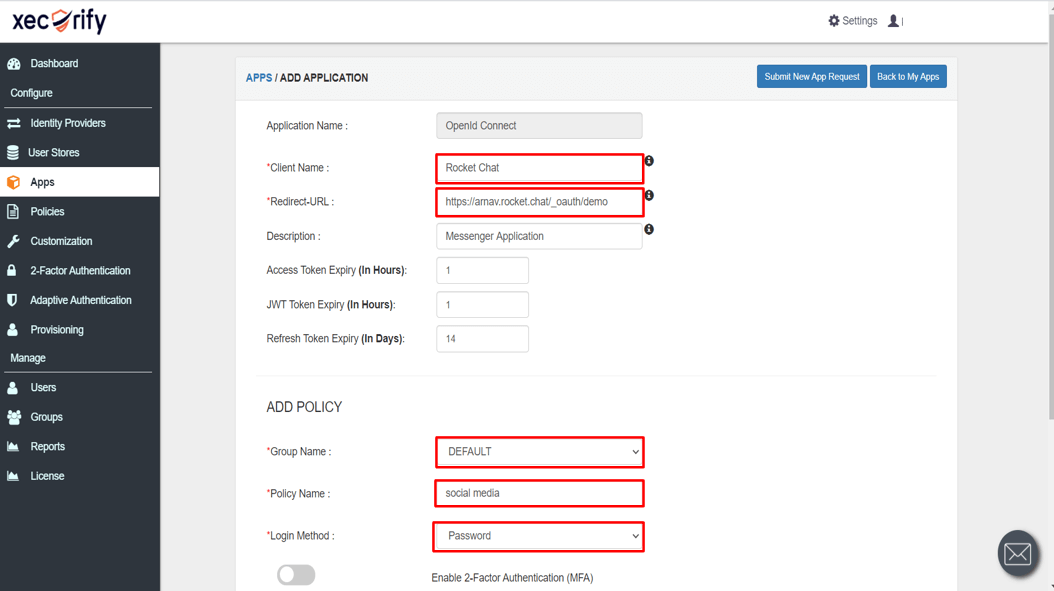
Puede editar la aplicación siguiendo los siguientes pasos:
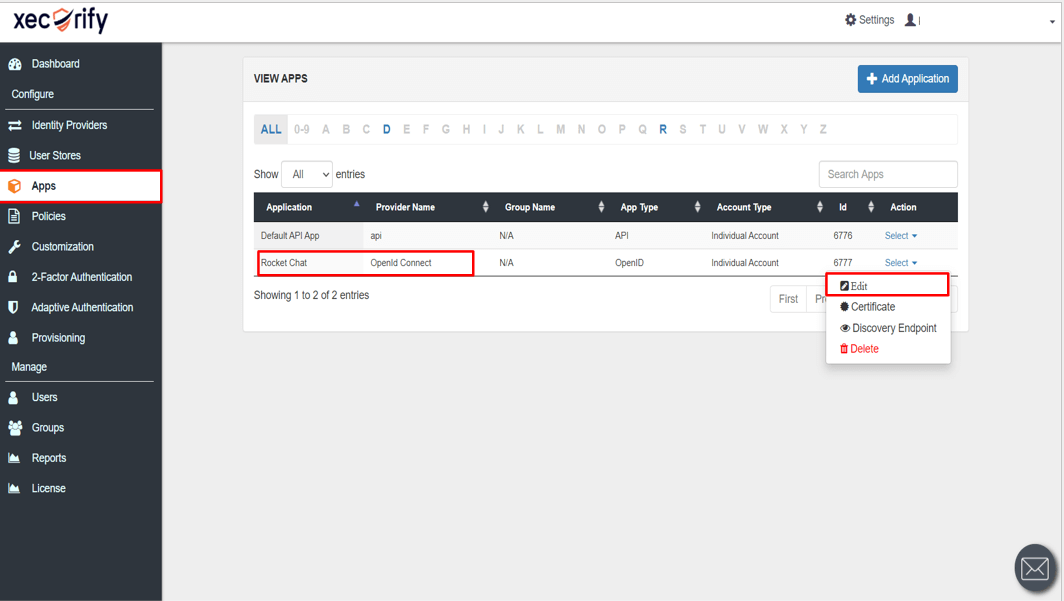
| Punto final de autorización: | https://demo.miniorange.in/moas/idp/openidsso
(Nota: Utilice este punto solo si desea utilizar miniorange como servidor de identidad OAuth). https://demo.miniorange.in/moas/broker/login/oauth/19509 (Nota: Utilice este punto solo si está configurando algún proveedor de identidad en el Menú de proveedores de identidad y no utiliza miniorange como IDP). |
| Punto final del token: | https://demo.miniorange.in/moas/rest/oauth/token |
| Punto final de información del usuario: | https://demo.miniorange.in/moas/rest/oauth/getuserinfo |
| Punto final de introspección: | https://demo.miniorange.in/moas/rest/oauth/introspect |
| Revocar punto final: | https://demo.miniorange.in/moas/rest/oauth/revoke |
| Punto final de cierre de sesión único de OpenID: | https://demo.miniorange.in/moas/idp/oidc/logout?post_logout_redirect_uri=
|
| email: | Ver la dirección de correo electrónico del usuario |
| perfil : | Ver atributos de perfil de la cuenta de usuario |
| id abierto: | Recuperar token JWT para OpenID Connect |
2.1: Configurar AD como directorio de usuarios










Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.
| Atributo | Mareas Ideales para Lecciones |
|---|---|
| Activar LDAP | Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa |
| Autenticación alternativa | Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange |
| Habilitar inicio de sesión de administrador | Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP. |
| Mostrar IdP a los usuarios | Si habilita esta opción, este IdP será visible para los usuarios. |
| Sincronizar usuarios en miniOrange | Los usuarios se crearán en miniOrange después de la autenticación con LDAP |
Nombre del atributo enviado a SP = organización
Nombre del atributo de IDP = empresa








La configuración de AD como directorio externo está completa.
Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.
2.2: Configurar miniOrange como una tienda de usuarios
2.2.1 Crear usuario en miniOrange





2.2.2 Carga masiva de usuarios en miniOrange mediante la carga de un archivo CSV.



2.2.3 Registro de usuario propio
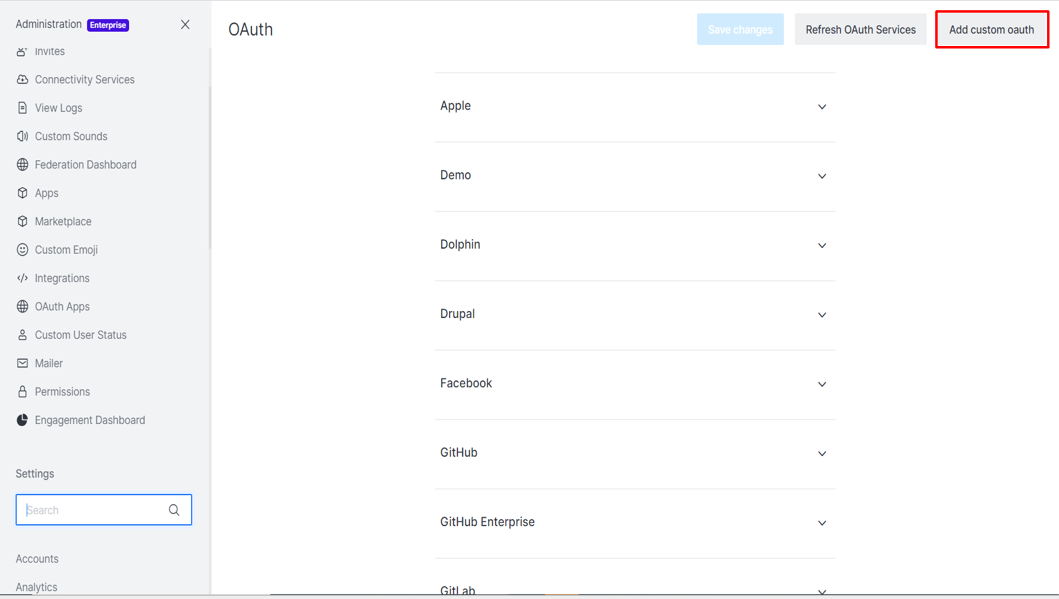
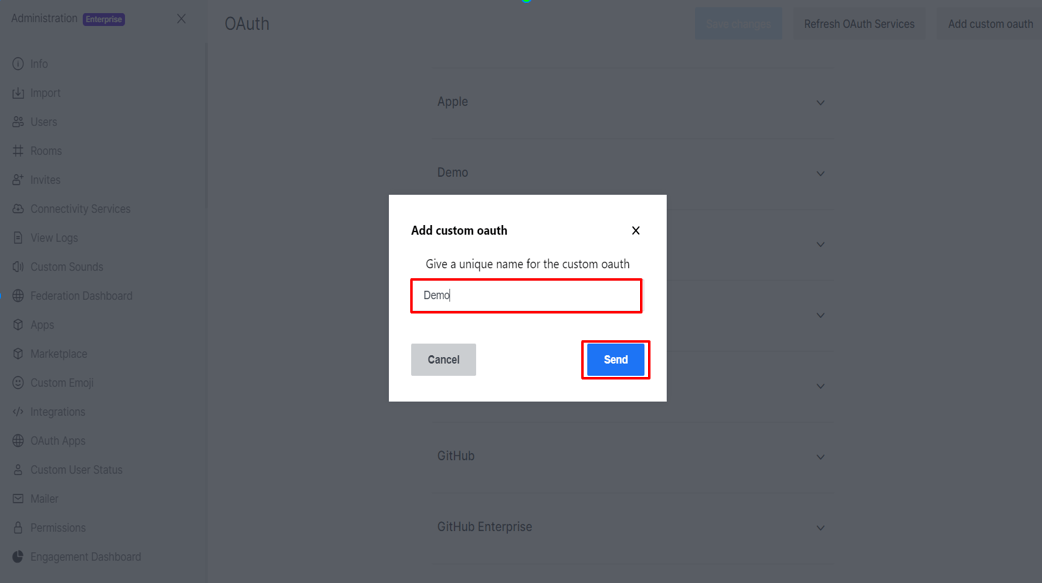
(Vaya al paso 1 para obtener estos datos)
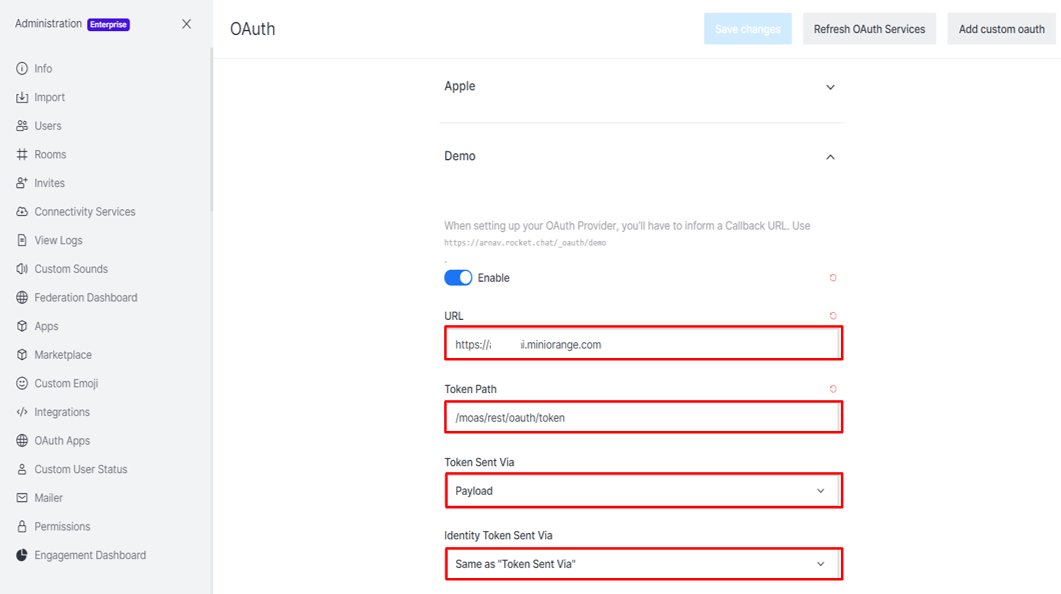
(Vaya al paso 1 para obtener estos datos)
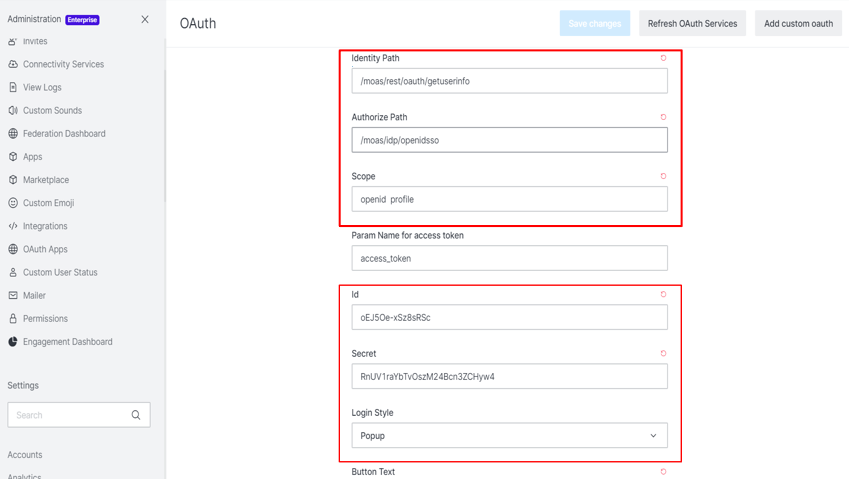
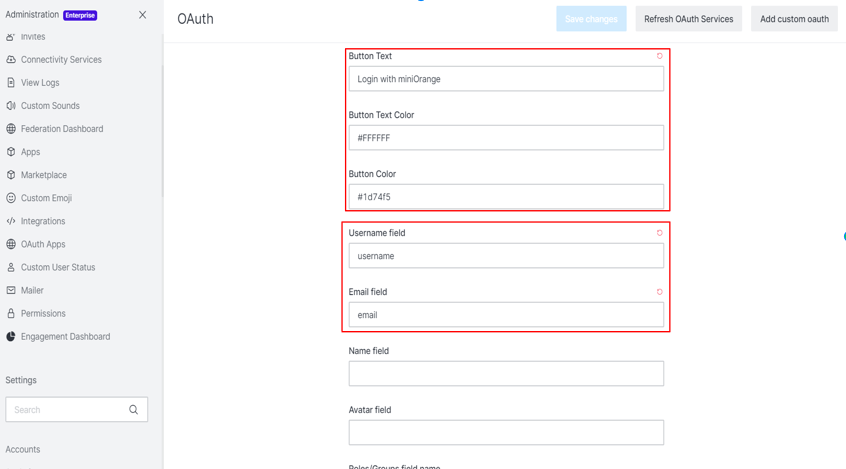
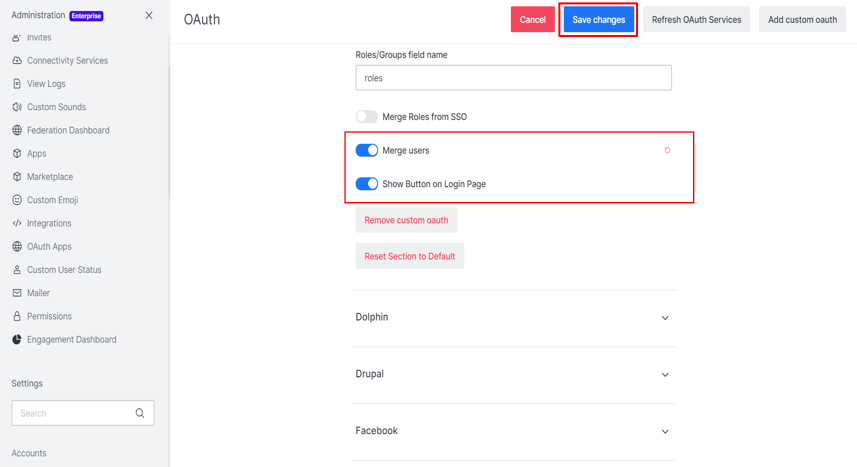
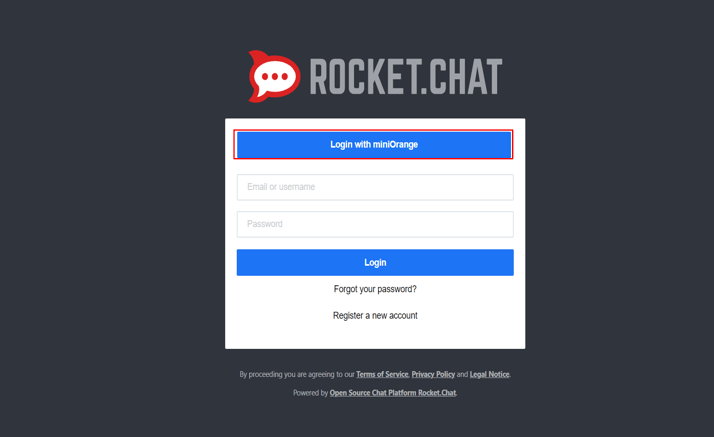


La restricción de acceso basada en IP permite a los administradores controlar el acceso de los usuarios según la dirección IP de origen de la solicitud de inicio de sesión. Los administradores pueden configurar direcciones IP y rangos de IP de confianza o restringidos, y definir la acción que se realizará cuando la dirección IP de un usuario coincida con los criterios configurados. Durante la autenticación, la dirección IP del usuario se evalúa según la política configurada y el acceso se permite, se deniega o se somete a un proceso de verificación, según la configuración seleccionada.



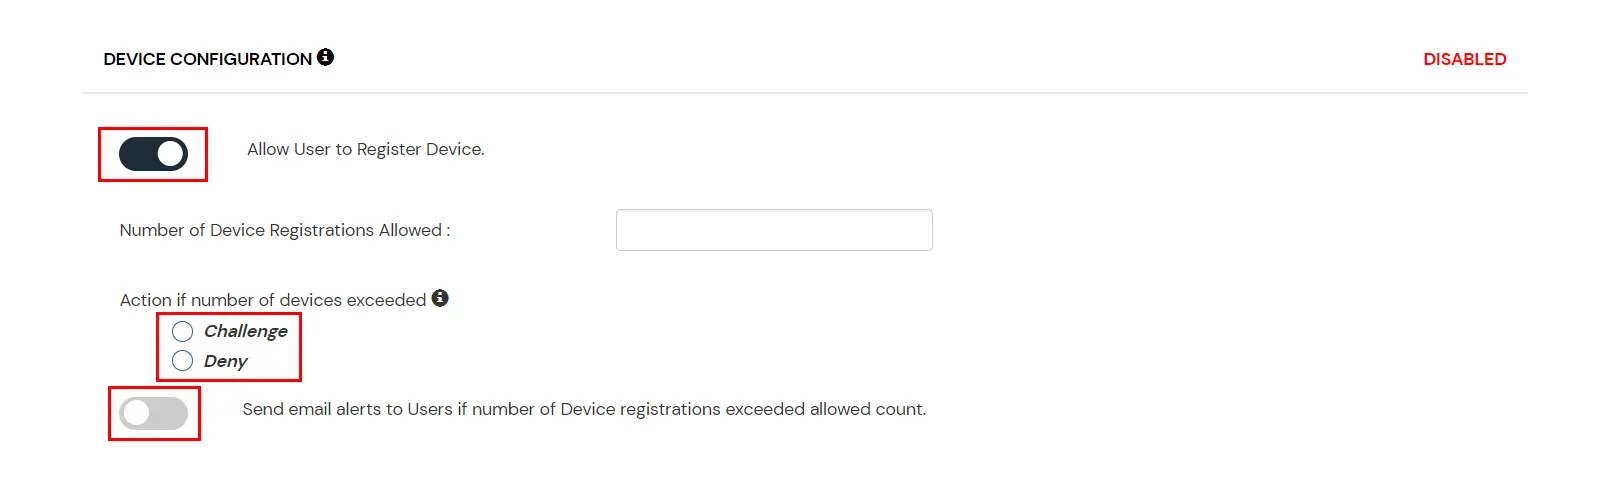
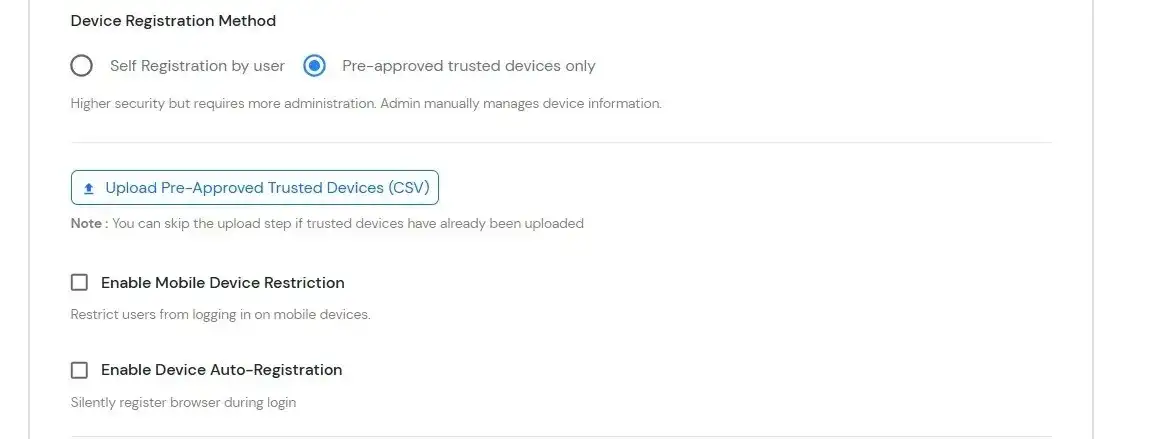
La restricción de dispositivos permite a los administradores controlar el acceso a las aplicaciones mediante la confianza en el dispositivo. Puede usar la restricción de dispositivos sin agente (identificación basada en el navegador) o la restricción de dispositivos con agente (agente instalado con puntuación de riesgo), según sus requisitos de seguridad.

Restricción de dispositivos sin agente
Restricción de dispositivos basada en agentes
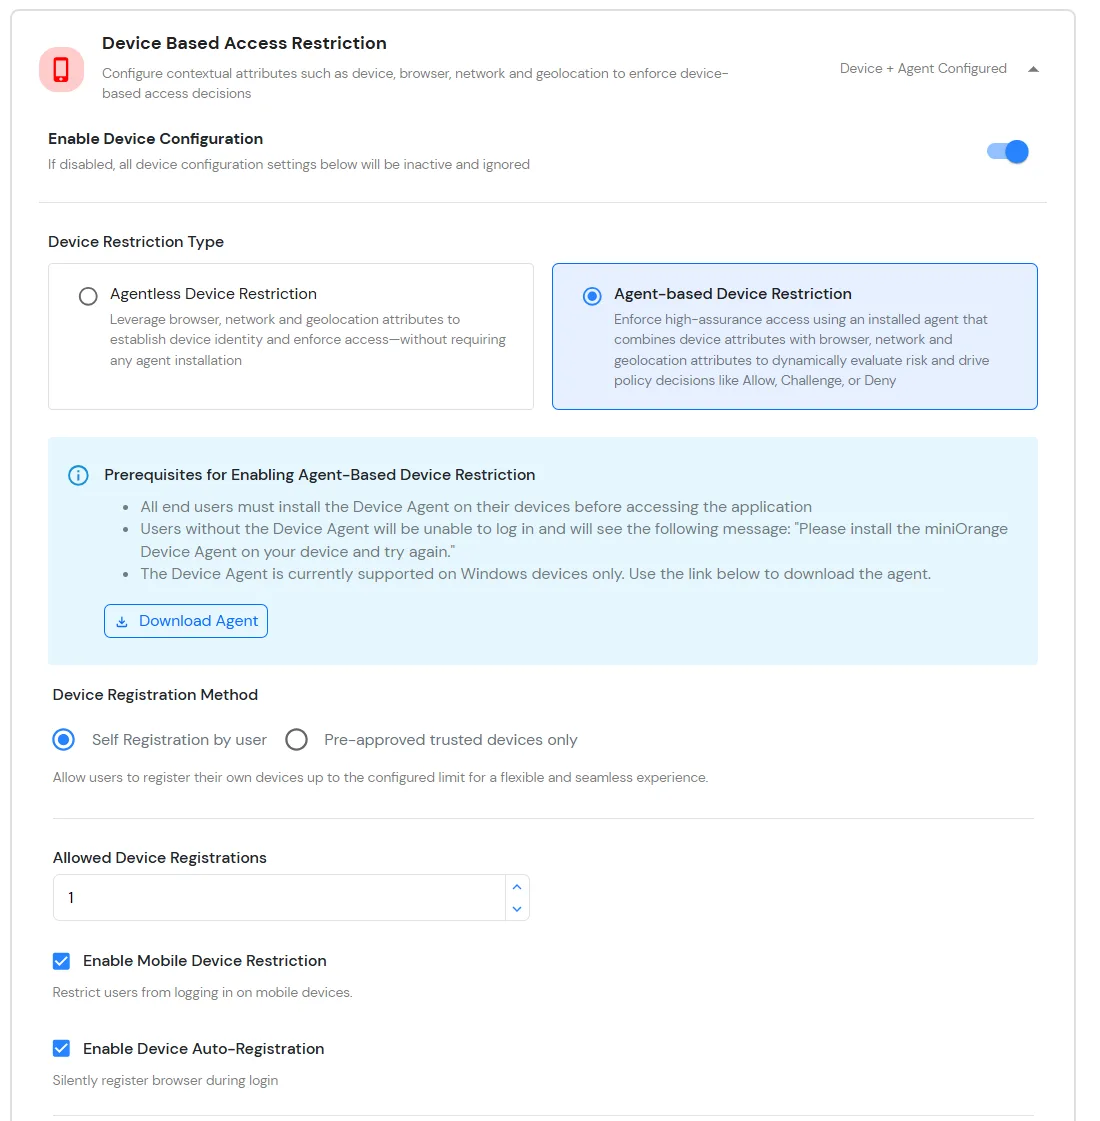
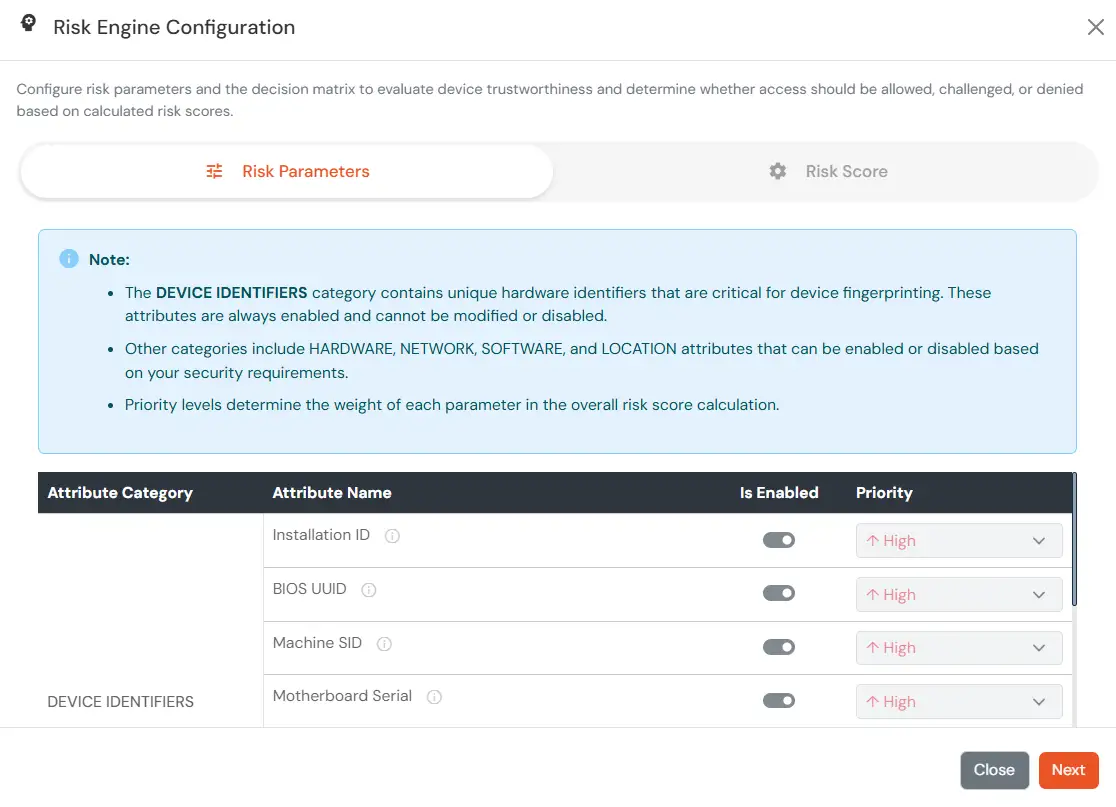
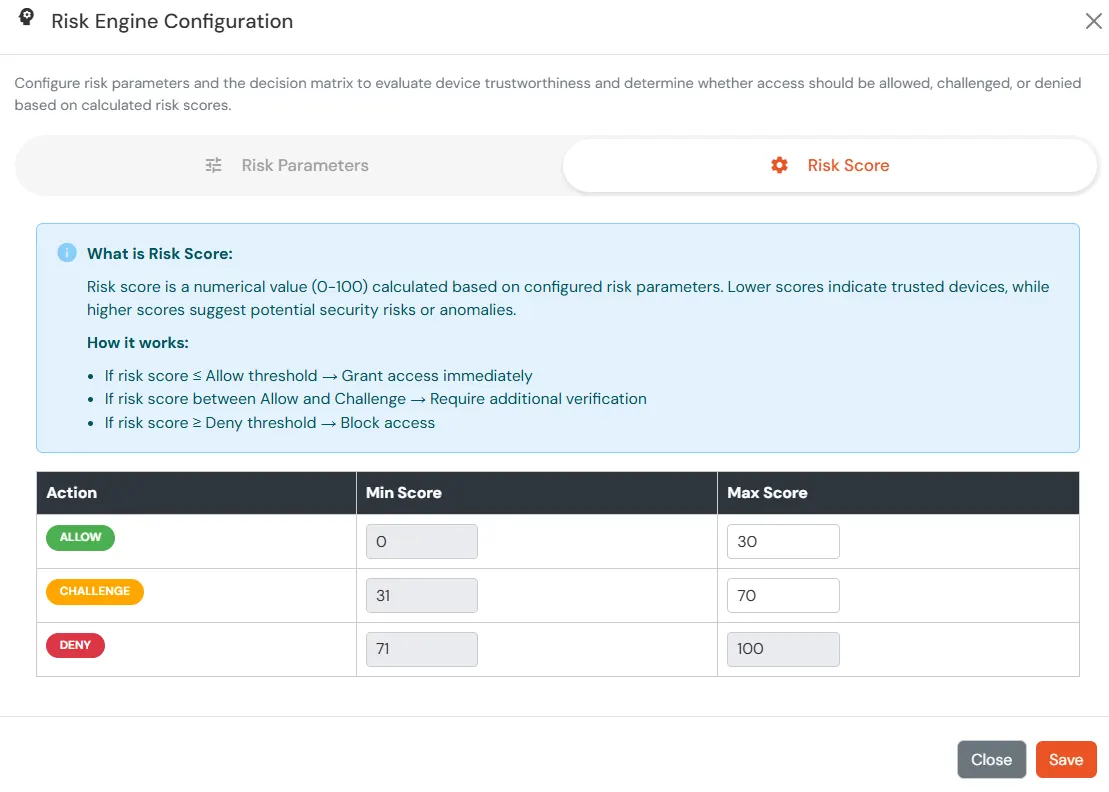
El motor de riesgos permite evaluar la confiabilidad de los dispositivos analizando múltiples atributos y calculando una puntuación de riesgo. En función de esta puntuación, se permite, se cuestiona o se deniega el acceso del usuario durante el inicio de sesión y el registro del dispositivo.

En las restricciones de ubicación, el administrador configura una lista de ubicaciones donde desea permitir o denegar el acceso a los usuarios finales según las condiciones que haya establecido. Cuando un usuario intenta iniciar sesión con la Política de Acceso Adaptativo habilitada, sus atributos de ubicación, como latitud, longitud y código de país, se verifican con la lista de ubicaciones configurada por el administrador. En función de esto, se le permitirá, se le solicitará o se le denegará el acceso.


En la restricción horaria, el administrador configura una zona horaria con horas de inicio y fin, y los usuarios pueden acceder, acceder o ser interrogados según la condición establecida en la política. Cuando un usuario intenta iniciar sesión con la Política de Acceso Adaptativo habilitada, sus atributos relacionados con la zona horaria, como la zona horaria y la hora actual del sistema, se verifican con la lista configurada por el administrador. Según la configuración, el usuario puede acceder, acceder o ser interrogado.



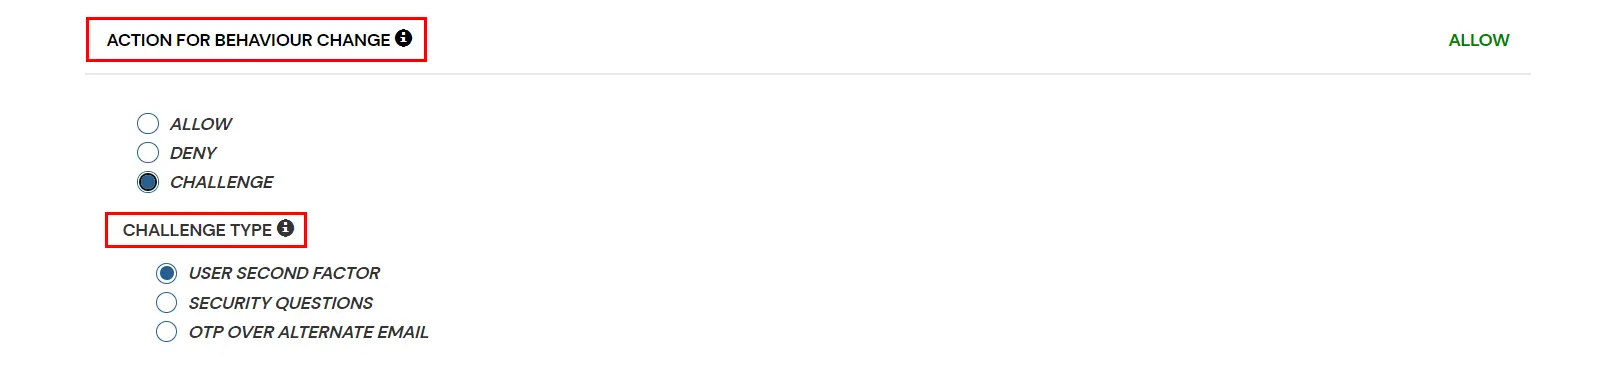
| Atributo | Mareas Ideales para Lecciones |
|---|---|
| Permitir | Permitir a los usuarios autenticarse y utilizar los servicios si se cumple la condición de la Política de Acceso Adaptativo. |
| Denegar | Denegar la autenticación de usuarios y el acceso a los servicios si se cumple la condición de la Política de Acceso Adaptativo. |
| Desafío | Desafía a los usuarios con uno de los tres métodos mencionados a continuación para verificar la autenticidad del usuario. |
Opciones de tipo de desafío:
| factores | Mareas Ideales para Lecciones |
|---|---|
| Segundo factor del usuario |
El usuario debe autenticarse utilizando el segundo factor que ha seleccionado o que se le ha asignado, como por ejemplo:
|
| KBA | El sistema le pedirá al usuario que responda dos de las tres preguntas que haya configurado en su consola de autoservicio. Solo después de responder correctamente a ambas preguntas, el usuario podrá continuar. |
| OTP a través de correo electrónico alternativo | El usuario recibirá una OTP en el correo electrónico alternativo que haya configurado a través de la Consola de Autoservicio. Una vez que la proporcione correctamente, podrá continuar. |
Esta sección gestiona las notificaciones y alertas relacionadas con la autenticación adaptativa. Ofrece las siguientes opciones:


| Opción | Mareas Ideales para Lecciones |
|---|---|
| Los usuarios inician sesión desde direcciones IP, dispositivos o ubicaciones desconocidos | Habilitar esta opción le permitirá iniciar sesión desde direcciones IP o dispositivos desconocidos e incluso ubicaciones. |
| Desafío completado y dispositivo registrado | Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío y registra un dispositivo. |
| Desafío completado pero dispositivo no registrado | Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío pero no registra el dispositivo. |
| Desafío fallido | Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final no completa el desafío. |


Antes de crear la política de autenticación adaptativa, revise las condiciones de la política configuradas, las acciones de cambio de comportamiento, la configuración de alertas por correo electrónico y los mensajes de error personalizados. Este paso ofrece una vista consolidada de todas las configuraciones, lo que le permite verificar la configuración de la política y realizar los cambios necesarios antes de guardarla.


La forma más práctica de reforzar la autenticación es exigir un segundo factor después de la etapa de nombre de usuario y contraseña. Dado que una contraseña es algo que el usuario sabe, asegurarse de que el usuario también tenga algo o usar datos biométricos frustra a los atacantes que roban o obtienen acceso a las contraseñas.
Las soluciones tradicionales de autenticación de dos factores utilizan tokens de hardware (o "fobs") que los usuarios llevan en sus llaveros. Estos tokens generan contraseñas de un solo uso para la segunda etapa del proceso de inicio de sesión. Sin embargo, los tokens de hardware pueden costar hasta 40 dólares cada uno. Se necesita tiempo y esfuerzo para distribuirlos, hacer un seguimiento de quién tiene cuál y reemplazarlos cuando se rompen. Son fáciles de perder, difíciles de usar y los usuarios informan constantemente de altos niveles de frustración con los sistemas basados en tokens.
El servicio de autenticación miniOrange tiene más de 15 métodos de autenticación.
Puede elegir cualquiera de los métodos de autenticación anteriores para mejorar su autenticación basada en contraseña. El servicio de autenticación de miniOrange funciona con todos los tipos de teléfonos, desde teléfonos fijos hasta plataformas de teléfonos inteligentes. En el caso más simple, los usuarios solo responden una llamada telefónica y presionan un botón para autenticarse. El servicio de autenticación de miniOrange funciona a nivel internacional y tiene clientes que se autentican en muchos países de todo el mundo.