¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×La autenticación de dos factores (2FA) y la autenticación multifactor (MFA) de RSA SecurID refuerzan la seguridad de acceso al exigir a los usuarios que verifiquen su identidad con más que un nombre de usuario y una contraseña. Diseñado para entornos empresariales y regulados, RSA SecurID combina algo que el usuario conoce, como una contraseña o un PIN, con algo que el usuario posee, como un token de hardware SecurID, un token de software o la aplicación RSA Authenticator. Cuando está habilitada, los usuarios completan un paso de verificación adicional mediante métodos como la aprobación por notificación push, un código de un solo uso (OTP), un código de acceso SecurID, datos biométricos o autenticadores de hardware . Las políticas se gestionan a través de RSA Authentication Manager , lo que ayuda a las organizaciones a aplicar controles de acceso coherentes en aplicaciones, VPN, servicios en la nube y recursos locales, y reduce el riesgo de robo de cuentas incluso si las credenciales se ven comprometidas.
Con miniOrange, las organizaciones pueden integrar RSA SecurID como método de autenticación multifactor (MFA) en sus flujos de trabajo de identidad y acceso. miniOrange se conecta a su entorno RSA y permite a los usuarios finales autenticarse mediante métodos configurados por RSA durante el inicio de sesión, mientras que los administradores gestionan las políticas, el acceso de los usuarios y los controles de seguridad adicionales desde una única plataforma. miniOrange también admite más de 15 métodos de autenticación , lo que brinda a las organizaciones la flexibilidad de combinar RSA SecurID con otras opciones de MFA según sus requisitos de seguridad.
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), proveedores de identidad (como Microsoft Entra ID, Okta, AWS) y muchos más. Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.

Código de token de autenticación
RSA Secur ID

Notificaciones:
La integración de RSA SecurID MFA permite a los usuarios utilizar los métodos de autenticación RSA para un acceso seguro dentro de la plataforma miniOrange. Esta documentación ofrece una descripción general del proceso de configuración y los parámetros necesarios para una configuración exitosa.
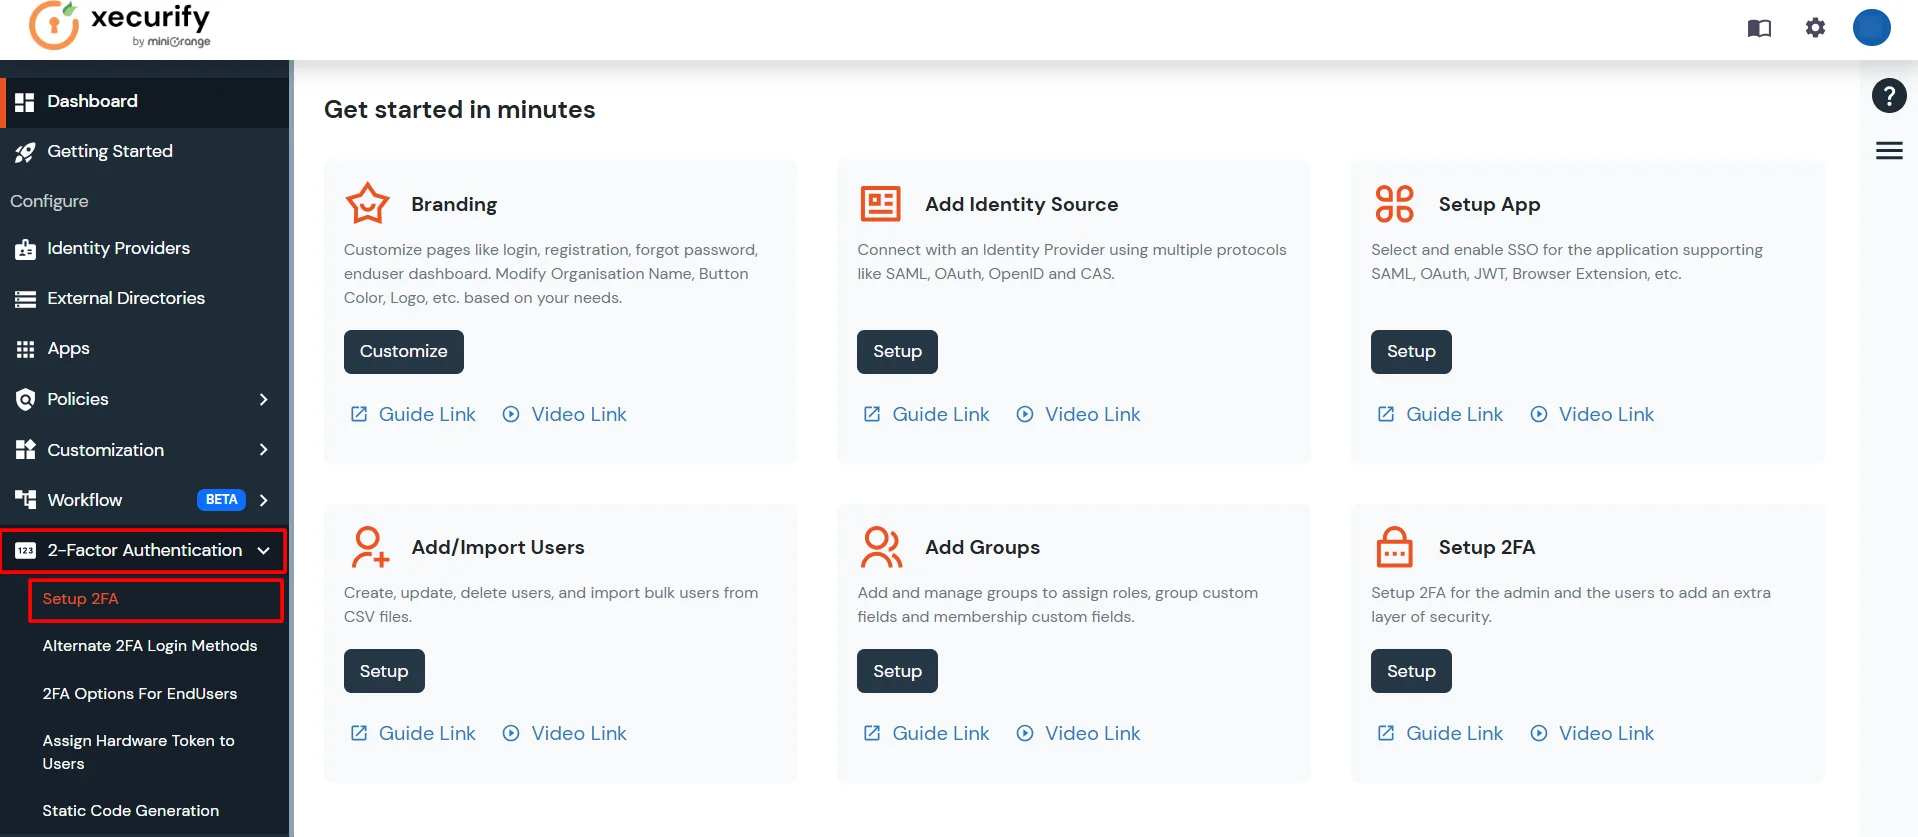
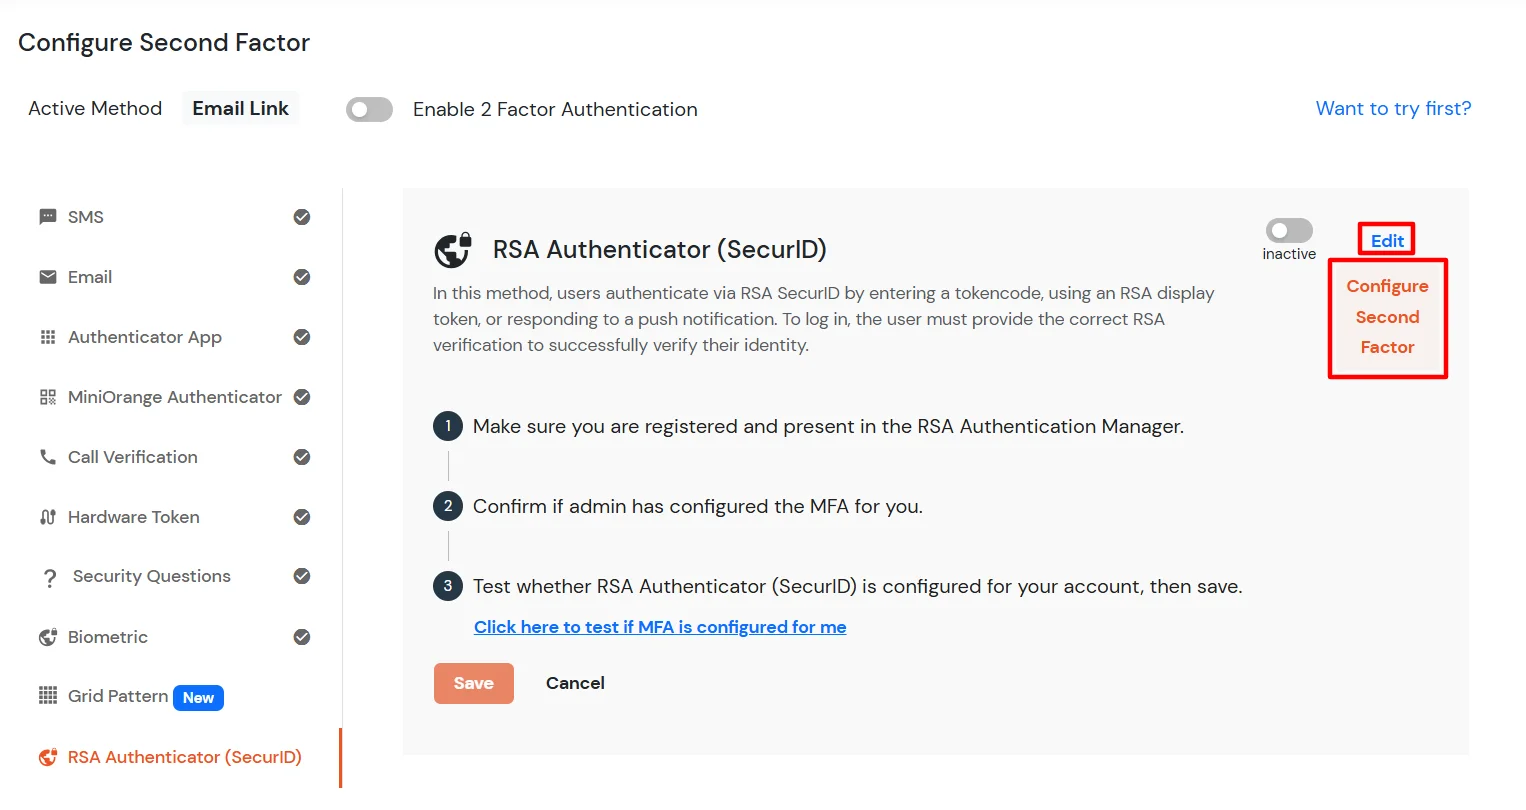
Para configurar la autenticación RSA (SecurID) en miniOrange, siga los pasos que se indican a continuación:
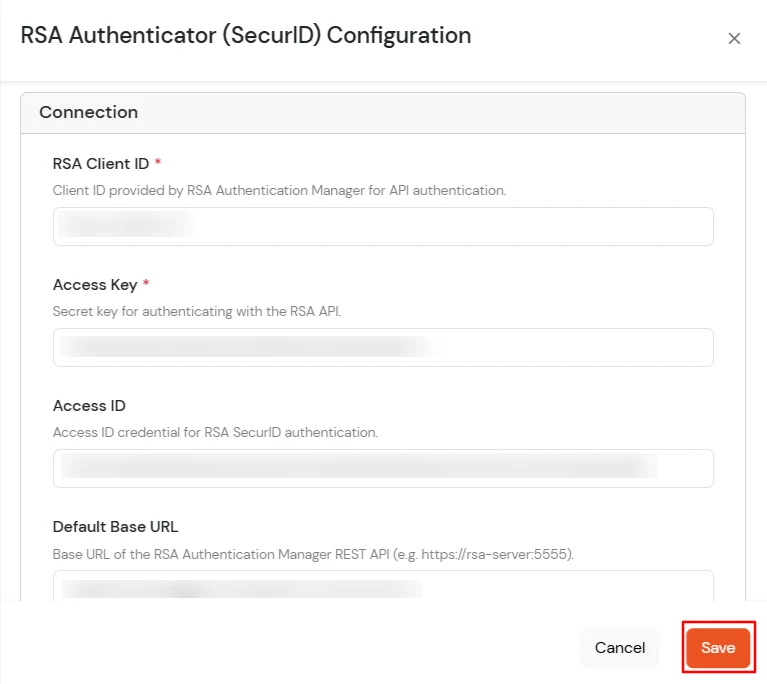
Parámetros de configuración de RSA:
| Parámetro | Mareas Ideales para Lecciones | Estado |
|---|---|---|
| condición_de_política_predeterminada | La condición predeterminada bajo la cual se aplica una política. | Obligatorio |
| rsa_client_id | El identificador único para la aplicación cliente RSA. | Obligatorio |
| rsa_context_message_id | Identificador del mensaje de contexto utilizado en las transacciones RSA. | Obligatorio |
| nivel_de_garantía | Nivel de seguridad requerido para el proceso de autenticación. | Obligatorio |
| versión de la API rsa | La versión de la API RSA que se está utilizando. | Obligatorio |
| estado_de_éxito | El código/mensaje de estado que indica que la operación se ha realizado correctamente. | Obligatorio |
| ruta_de_interfaz_predeterminada | La ruta predeterminada para la interfaz o punto final RSA. | Obligatorio |
| ID de acceso | El ID utilizado para acceder al servicio RSA. | Obligatorio |
| llave de acceso | La clave secreta correspondiente al ID de acceso para la comunicación segura. | Obligatorio |
| leer_tiempo de espera | ENTERO (Valor predeterminado: 3000) - Tiempo de espera en milisegundos para leer datos del servicio RSA. | Obligatorio |
| nombre_archivo_certificado_raíz_predeterminado | Nombre del archivo del certificado raíz predeterminado para conexiones seguras. | Obligatorio |
| id_cliente_predeterminado | Un identificador de cliente predeterminado, posiblemente un identificador alternativo o no específico de RSA. | Obligatorio |
| UUID del sistema | Identificador único para la instancia del sistema. | Obligatorio |
| La plataforma o el entorno del sistema operativo. | Obligatorio | |
| intento_tiempo_de_espera | ENTERO (Valor predeterminado: 5000) - Tiempo de espera en milisegundos para el intento de autenticación general. | Obligatorio |
| mantener_intento | Especifica si el intento de autenticación debe mantenerse abierto después de un fallo inicial. | Obligatorio |
| ID de política predeterminada | El ID de la política de autenticación predeterminada que se aplicará. | Obligatorio |
| método de código de acceso sid | Método utilizado para la generación/validación del código de acceso SecurID (SID). | Opcional |
| cliente_depuración | Indicador para habilitar o deshabilitar la depuración del lado del cliente. | Obligatorio (Valor predeterminado: 'FALSO') |
| idioma predeterminado | Idioma predeterminado para mensajes y avisos. | Obligatorio (Valor predeterminado: 'en_US') |
| ID del método | Identificador del método de autenticación específico que se está utilizando (por ejemplo, Push, código de acceso). | Obligatorio |
| id_de_versión_del_método_de_autenticación | Identificador de versión para el método de autenticación. | Obligatorio |
| ia_resource_prompt_token | Token de recurso para la solicitud de verificación de identidad. | Opcional |
| URL base predeterminada | La URL base o el punto final del servidor RSA. | Obligatorio |
| versión rsa | La versión general de la integración o el software RSA. | Obligatorio |
| atributo_de_usuario_final | El atributo de usuario (por ejemplo, nombre de usuario, correo electrónico) utilizado para identificar al usuario final en RSA. | Obligatorio |
https://<domain_name>.xecurify.com/moas/login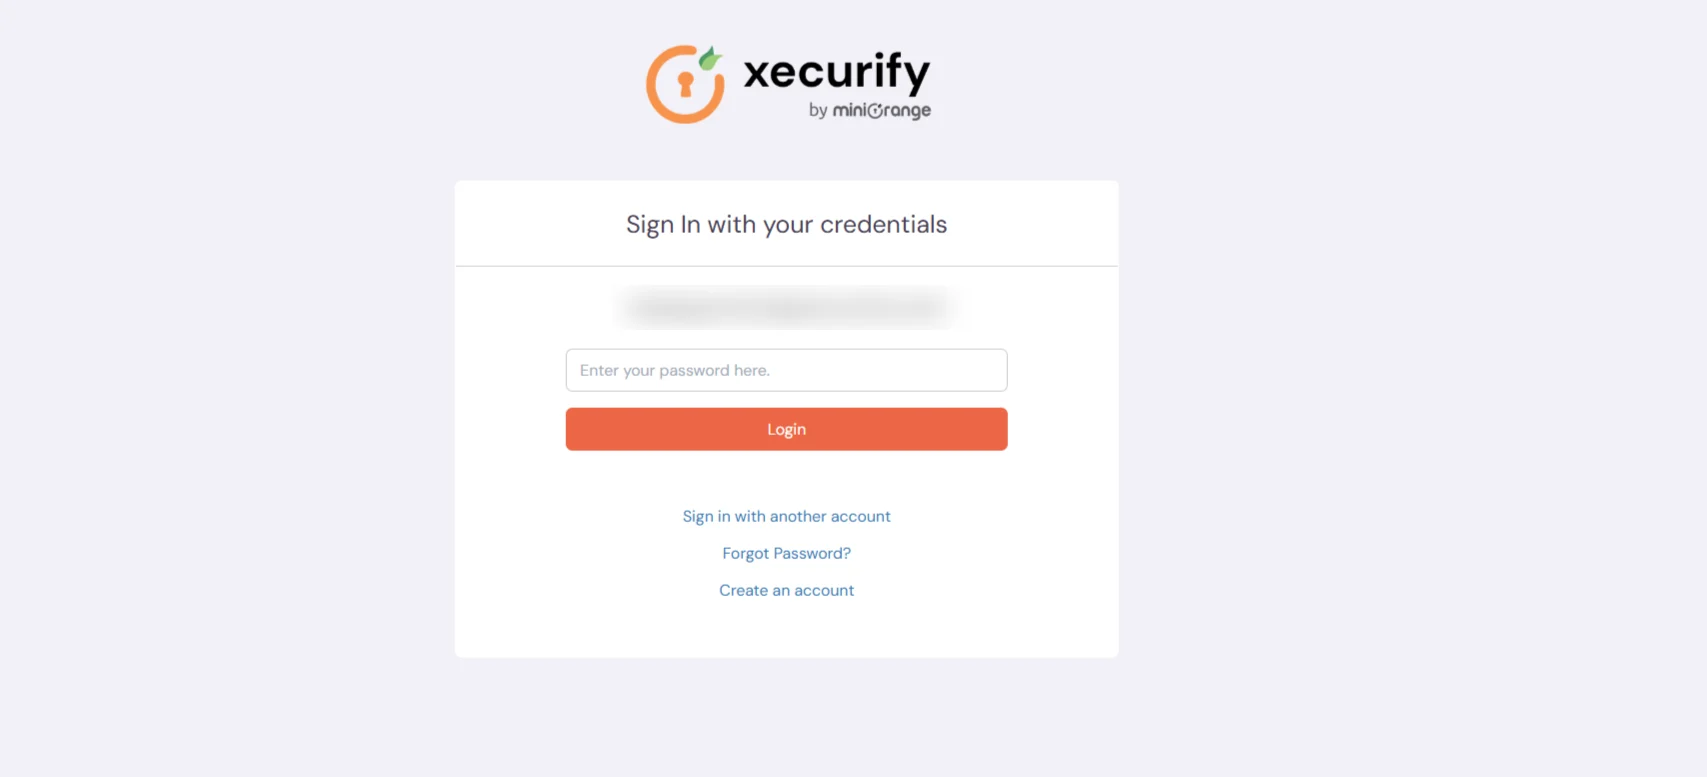
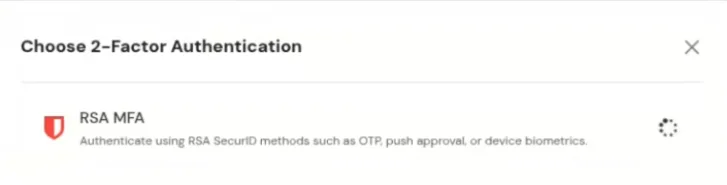
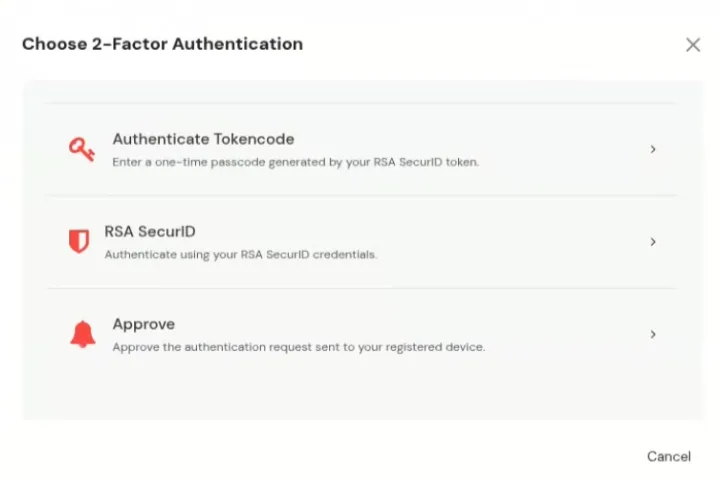
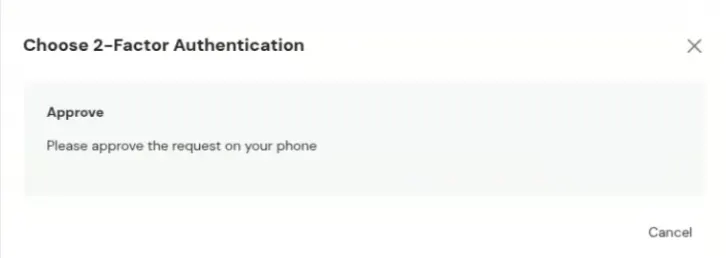
Nota:
Para obtener más ayuda o realizar consultas sobre la configuración, póngase en contacto con el soporte técnico de miniOrange.

