Configuración de SSO en Salesforce
Optimiza la configuración de SSO en Salesforce con esta completa guía de configuración de miniOrange. Nuestra configuración de SSO para Salesforce, que utiliza SAML Single Sign-On (SSO), permite iniciar sesión sin problemas en diversos canales y aplicaciones de Salesforce con un conjunto unificado de credenciales.
Al habilitar el SSO en Salesforce, los usuarios pueden acceder a Salesforce de forma segura con un solo clic, sin necesidad de volver a introducir su nombre de usuario y contraseña. Simplifique su proceso de autenticación en Salesforce y mejore la seguridad con la intuitiva solución SSO de miniOrange.
Con miniOrange Salesforce SSO, puede:
- Permita que sus usuarios inicien sesión automáticamente en Salesforce.
- Mantenga un control de acceso centralizado y sencillo para todos los usuarios a través de su configuración de inicio de sesión único de Salesforce.
- Conéctese fácilmente con cualquier fuente de identidad externa como Microsoft Entra ID, Azure Active Directory, ADFS, Cognito y más.
-
Salesforce también funciona como proveedor de identidad (IDP). Con la solución SSO de miniOrange para Salesforce , puede extender el inicio de sesión único a aplicaciones derivadas como WooCommerce, Shopify, WordPress, JIRA y Confluence, y gestionar el ciclo de vida completo del usuario sin necesidad de licencias adicionales de Salesforce.
Obtenga ayuda de instalación gratuita
miniOrange ofrece ayuda gratuita mediante una llamada de consulta con nuestros ingenieros de sistemas para instalar o configurar la solución Salesforce SSO en su entorno con una prueba gratuita de 30 días.
Para ello, solo tienes que enviarnos un correo electrónico a idpsupport@xecurify.com para reservar una cita y te ayudaremos enseguida.
Funciones de SSO admitidas
La integración SAML de miniOrange-Salesforce admite las siguientes funciones de configuración de SSO de Salesforce:
- Inicio de sesión SSO iniciado por el SP: Los usuarios pueden acceder a su cuenta de Salesforce mediante una URL o un marcador. Serán redirigidos automáticamente al portal de miniOrange para iniciar sesión. Una vez iniciada la sesión, se les redirigirá automáticamente y se les iniciará sesión en Salesforce.
- Inicio de sesión SSO iniciado por IdP: Los usuarios deben iniciar sesión en miniOrange primero y luego hacer clic en el icono de Salesforce en el panel de aplicaciones para acceder a Salesforce. (Si ha configurado más fuentes de identidad, deberá iniciar sesión en esa plataforma).
- Aprovisionamiento JIT: Habilita la creación automática de cuentas de usuario en Salesforce cuando una persona inicia sesión por primera vez mediante autenticación SSO de escritorio, IDP o Active Directory (AD).
- Cierre de sesión único: Con esta función, se cerrará automáticamente su sesión en todas las aplicaciones de Salesforce que estén conectadas con el proveedor de identidad (IdP) cuando cierre sesión en la organización de Salesforce o en cualquier otra aplicación.
- Ordene a los usuarios que inicien sesión mediante SSO: El inicio de sesión único puede obligar a todos los usuarios de Salesforce a iniciar sesión con SSO. Esto evitará que cualquier persona inicie sesión desde cualquier otra fuente y omita el sistema de inicio de sesión. Nadie podrá iniciar sesión directamente, lo que lo convierte en un proceso simplificado y seguro.
- Autenticación multifactor y aprovisionamiento de usuarios: Proteja los inicios de sesión de Salesforce con más de 29 métodos de autenticación multifactor (MFA) y cree, actualice o elimine automáticamente las cuentas de usuario según los datos de su proveedor de identidad. Gestione la autenticación y el ciclo de vida del usuario desde un único lugar.
- Compatibilidad con cualquier objeto de Salesforce: Autentica a los usuarios desde Contactos, Clientes potenciales, Cuentas u Objetos personalizados de Salesforce como fuentes de identidad. Esto te brinda la flexibilidad de usar tus datos de Salesforce existentes para administrar el inicio de sesión sin necesidad de configuración adicional.
- Asignación de atributos y roles: Asigna los campos de usuario de Salesforce a los atributos de SAML u OpenID Connect para definir roles y permisos en las aplicaciones conectadas. Esto garantiza la coherencia del control de acceso en todas las aplicaciones que utiliza tu equipo.
Requisitos previos
- Se requieren los siguientes planes de suscripción para los métodos de autenticación mencionados:
- Autenticación federada: todas las ediciones
- Autenticación delegada Profesional, Empresarial, Rendimiento, Ilimitada, Desarrollador y como te integras Ediciones.
- Proveedores de autenticación: ediciones Professional, Enterprise, Performance, Unlimited y Developer.
- Nota - Para realizar un SSO iniciado por SP en Salesforce, debe crear un dominio personalizado. Mira este enlace - Cambios de dominio de Salesforce y siga los siguientes pasos:
- Ingrese a su Salesforce cuenta.
- Haga clic en el elemento Configuración icono en la sección superior derecha de la página del panel de iluminación de Salesforce.
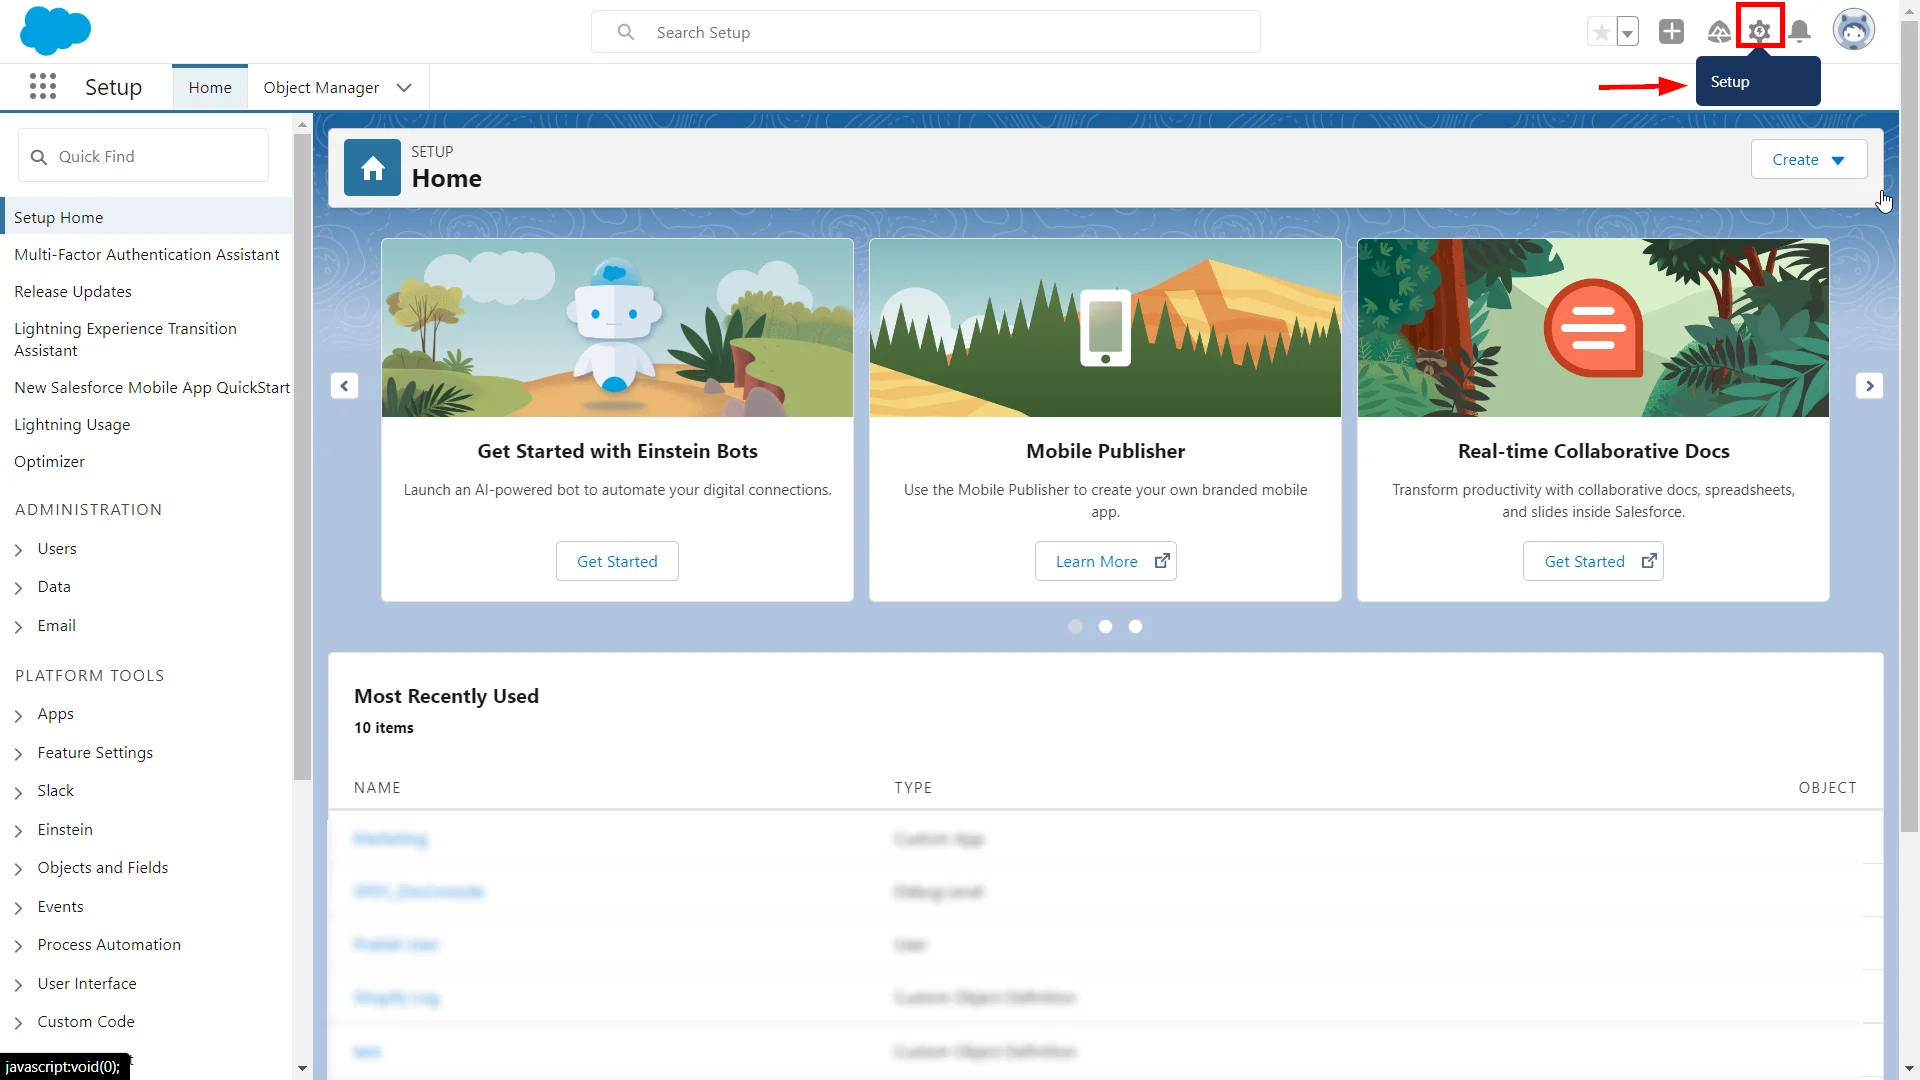
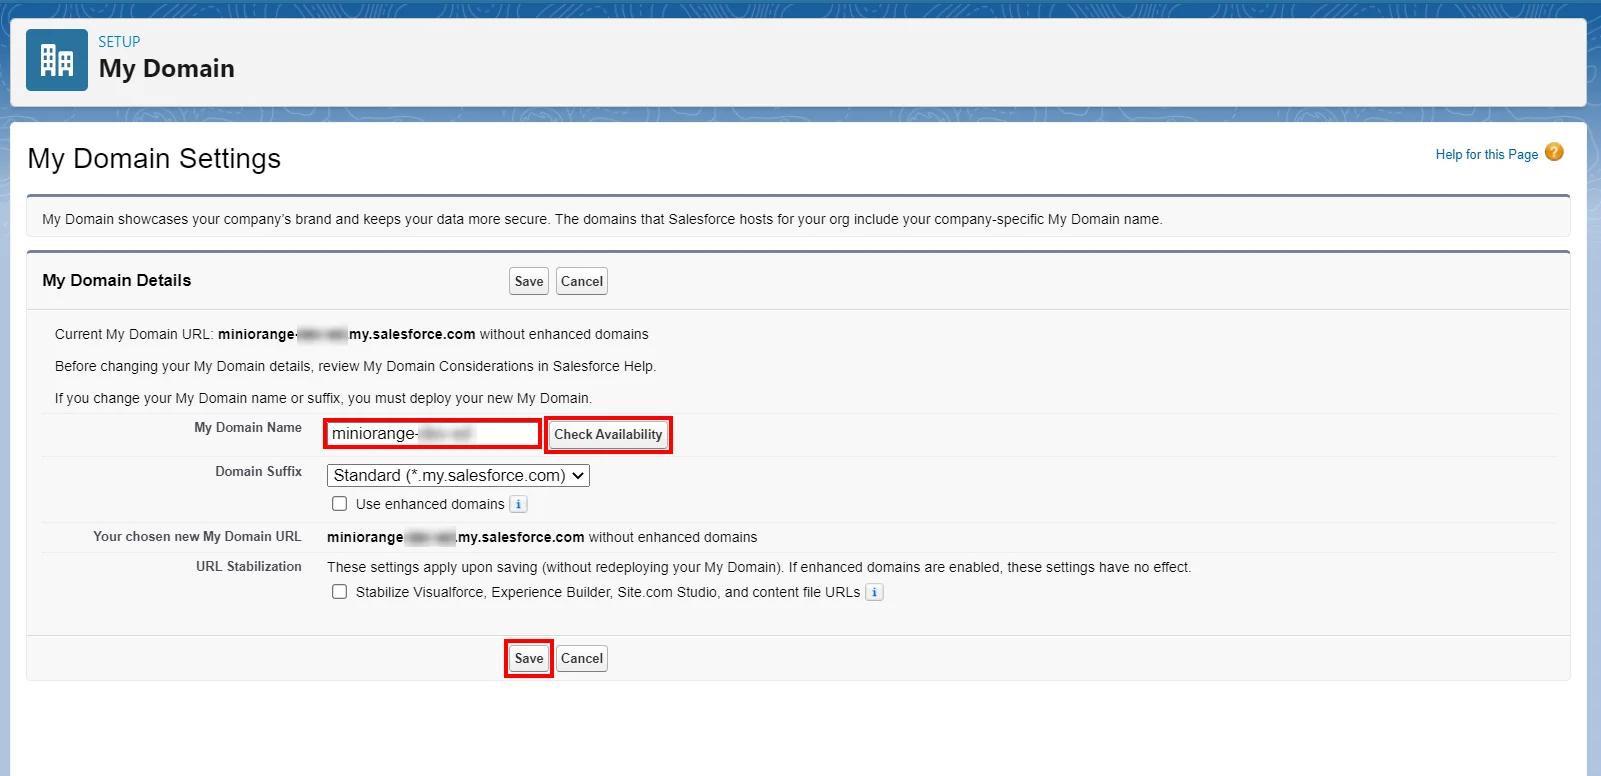
- Ahora en el campo de búsqueda, busque el Configuración de mi dominio.
- Elija su nombre de dominio, verifique la disponibilidad y, si está disponible, continúe guardando la configuración.
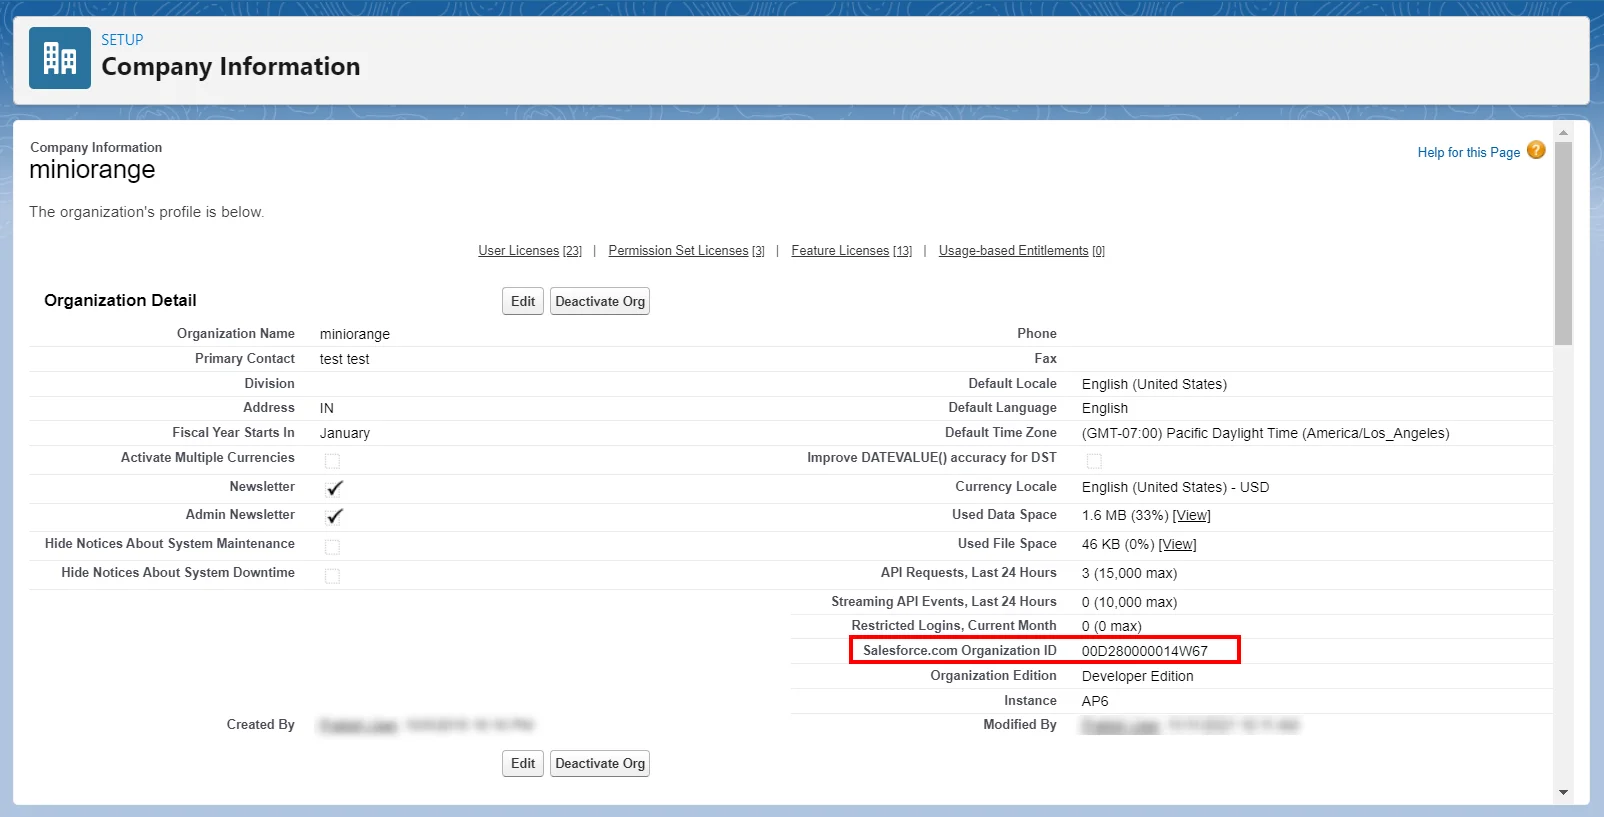
- Busque Información de la compañía en la barra de búsqueda.
- Copia el Identificación de la organización. (Esto será necesario más adelante)
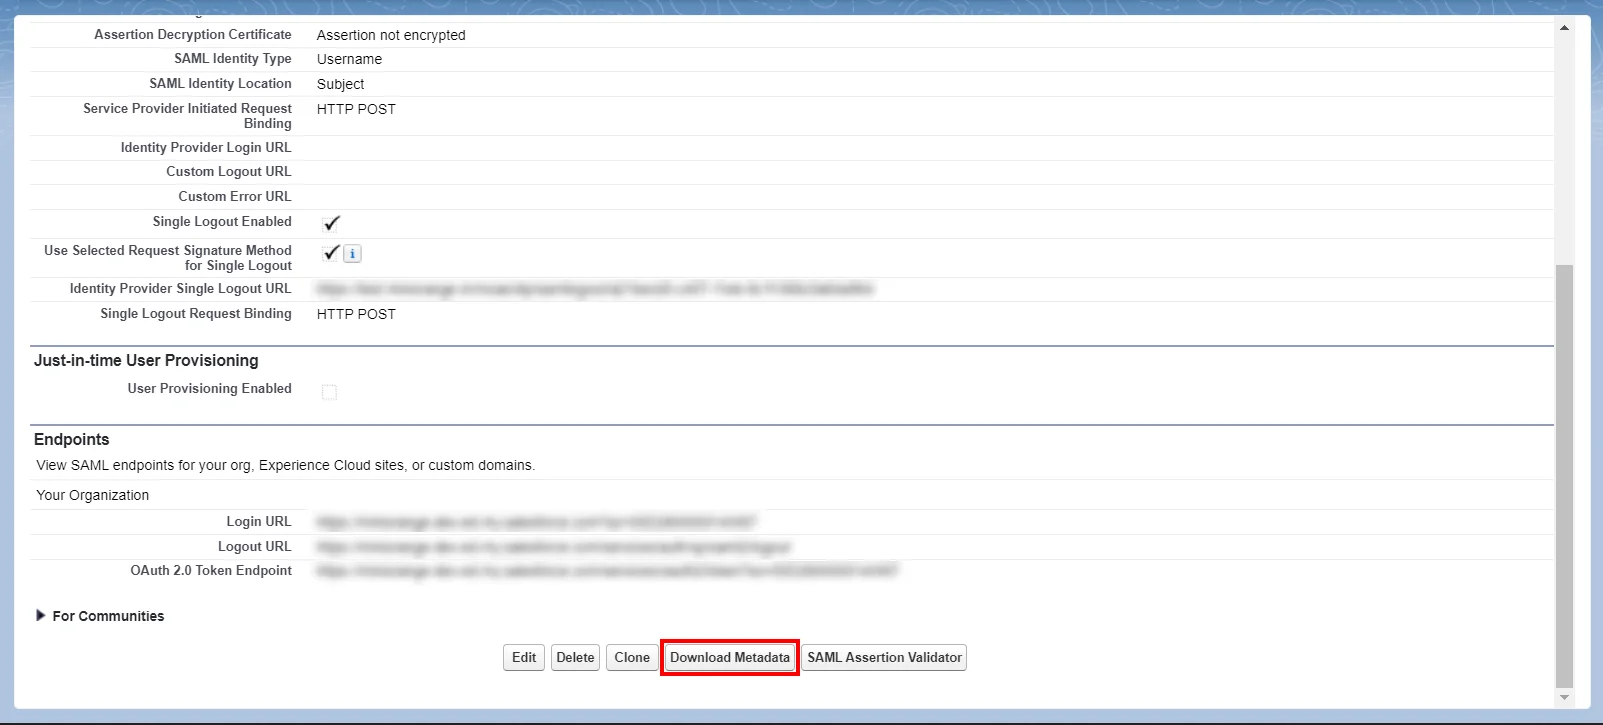
- Metadatos de Salesforce: Después de haber configurado la configuración de SSO en el Panel de administración de Salesforce, obtendrá el archivo de metadatos de Salesforce. Hacer clic Descargar metadatos para descargar un archivo XML de sus ajustes de configuración SAML para enviarlo a su proveedor de identidad. Luego, el proveedor de identidad puede cargar estos ajustes de configuración para conectarse a su sitio de Experience Cloud.
- Inicie sesión en su cuenta de Salesforce.
- Vaya al Configuración en la sección superior derecha de la página del panel clásico de Salesforce.
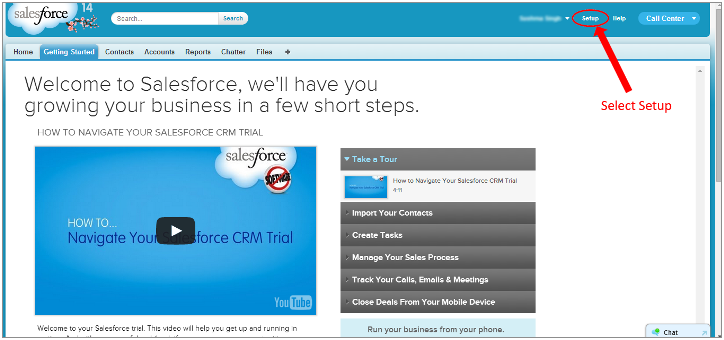
- Ahora en el panel izquierdo, seleccione Manejo de dominio.
- Seleccionar Mi dominio.
- Elija su nombre de dominio, verifique la disponibilidad y, si está disponible, continúe haciendo clic en El registro del dominio .
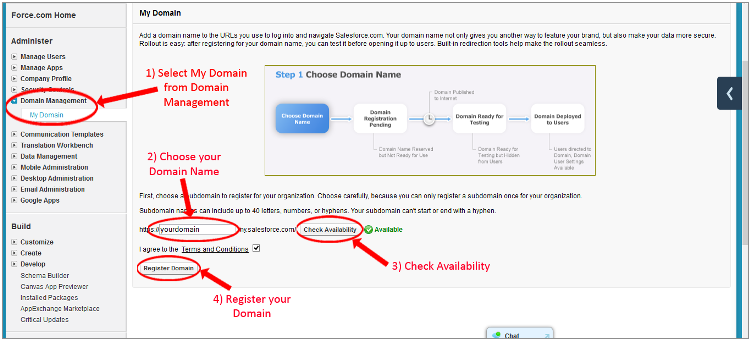
- Pruebe su dominio una vez que esté listo, haciendo clic en el enlace y luego haga clic en Implementar para los usuarios.
- Busque Información de la empresa en la barra de búsqueda.
- Copiar ID de organización. (Esto será necesario más adelante)
Siga la guía paso a paso que se proporciona a continuación para el inicio de sesión único (SSO) de Salesforce
1. Configurar Salesforce en miniOrange
- Iniciar sesión en miniOrange Consola de administración.
- Vaya al Aplicaciones y haga clic en Agregar aplicación .

- In Elija el tipo de aplicación, seleccione SAML/WS-FED del menú Todas las Aplicaciones desplegable.

- Busque Salesforce en la lista, si no encuentra Salesforce en la lista, busque personalizado y puedes configurar tu aplicación en Aplicación SAML personalizada.
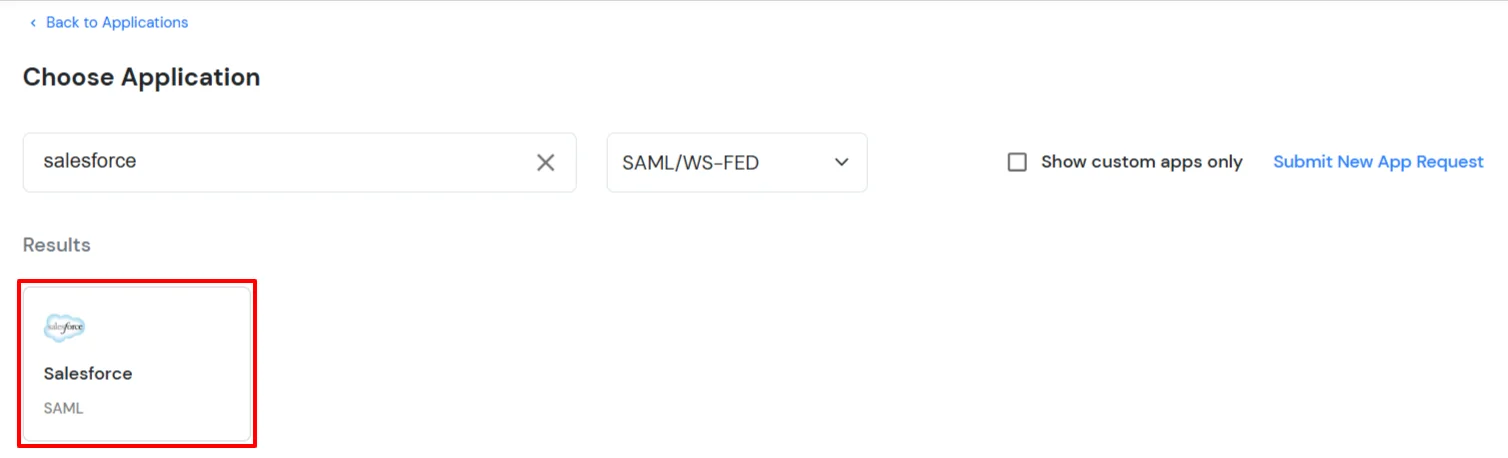
- En la sección Básico pestaña, ingrese los siguientes detalles:
- Nombre para mostrar:
Salesforce
- ID de entidad SP o emisor:
https://[yourdomain].my.salesforce.com/
- URL de CA:
https://[yourdomain].my.salesforce.com/?so=[organization_id]
- URL de cierre de sesión única:
https://[yourdomain].my.salesforce.com
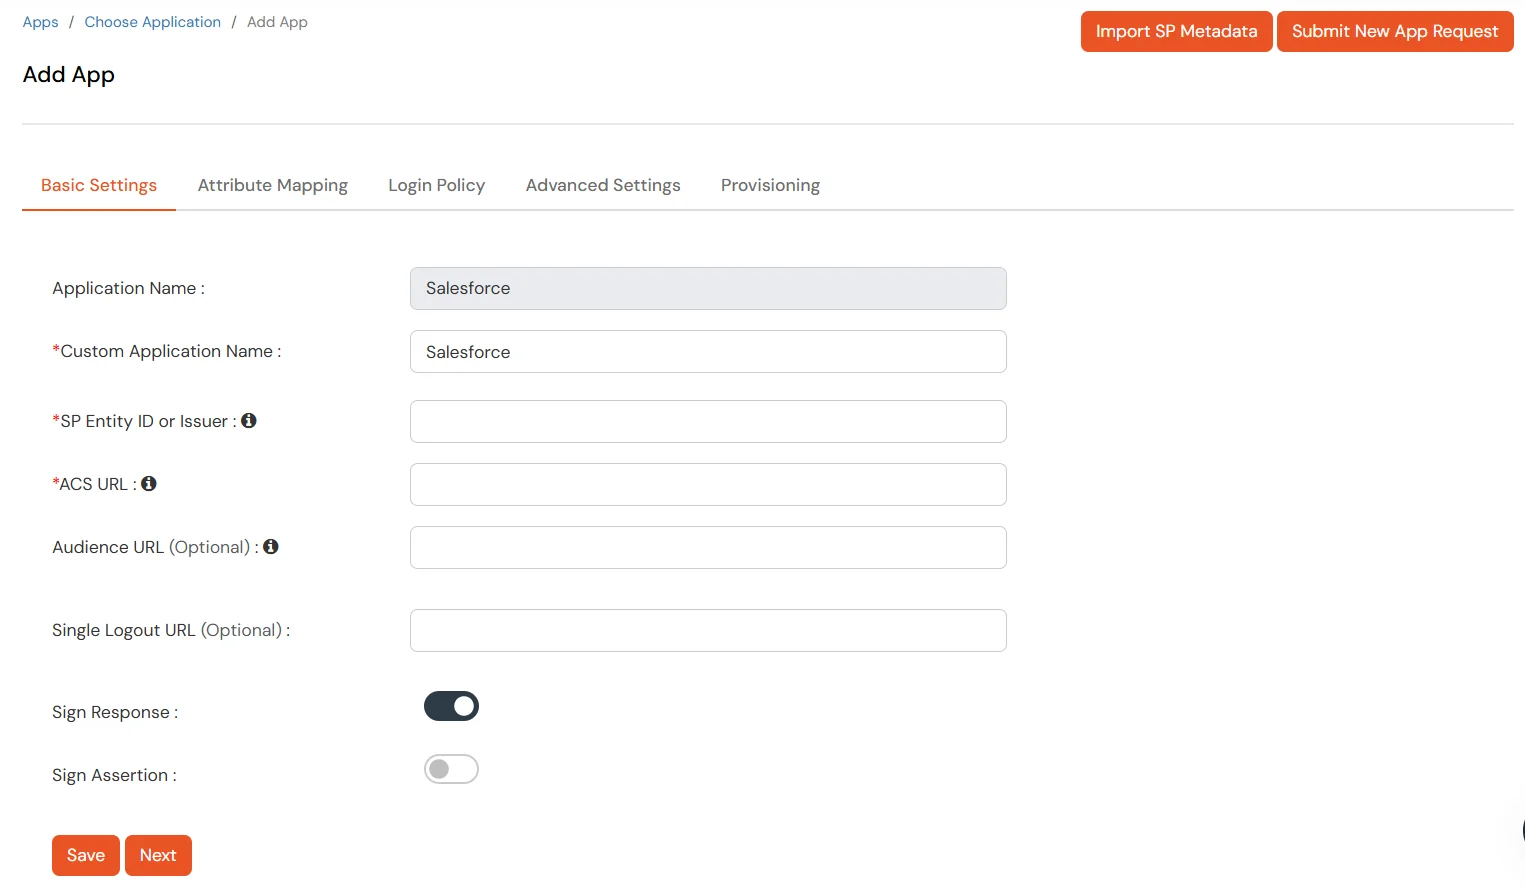
- Haga clic en Siguiente para ir a la Avanzado pestaña y habilitar el Firmar respuesta .
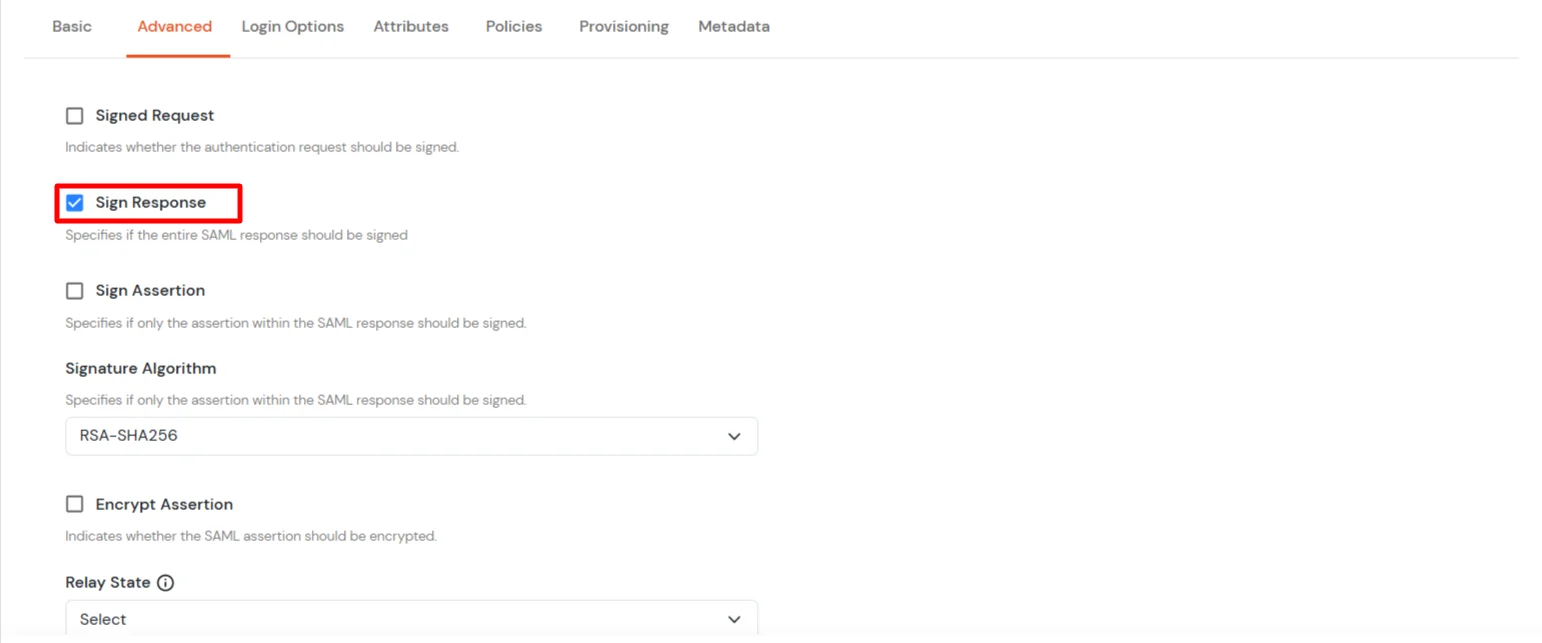
- Desplácese hacia abajo hasta Esquema de la clase AuthnContext. Puedes seleccionar el valor que prefieras, el valor predeterminado es Transporte protegido con contraseña.
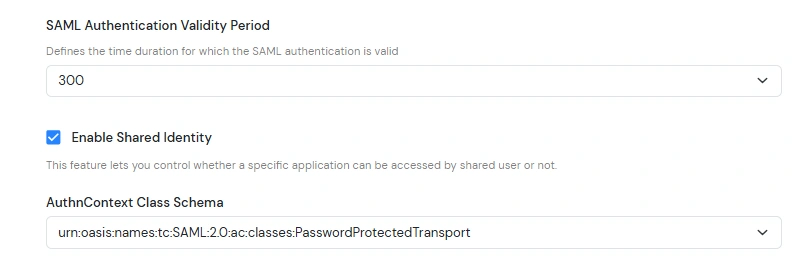
Nota: Salesforce solicita la autenticación multifactor (MFA) durante el inicio de sesión único (SSO). Sin embargo, Salesforce confía en los siguientes métodos de autenticación:
- Contrato de dos factores para móviles
- PGP
- Tarjeta electrónica
- Token de sincronización horaria
Al seleccionar cualquiera de estas opciones en el menú desplegable, se omitirá la solicitud de autenticación multifactor en la pantalla de Salesforce.
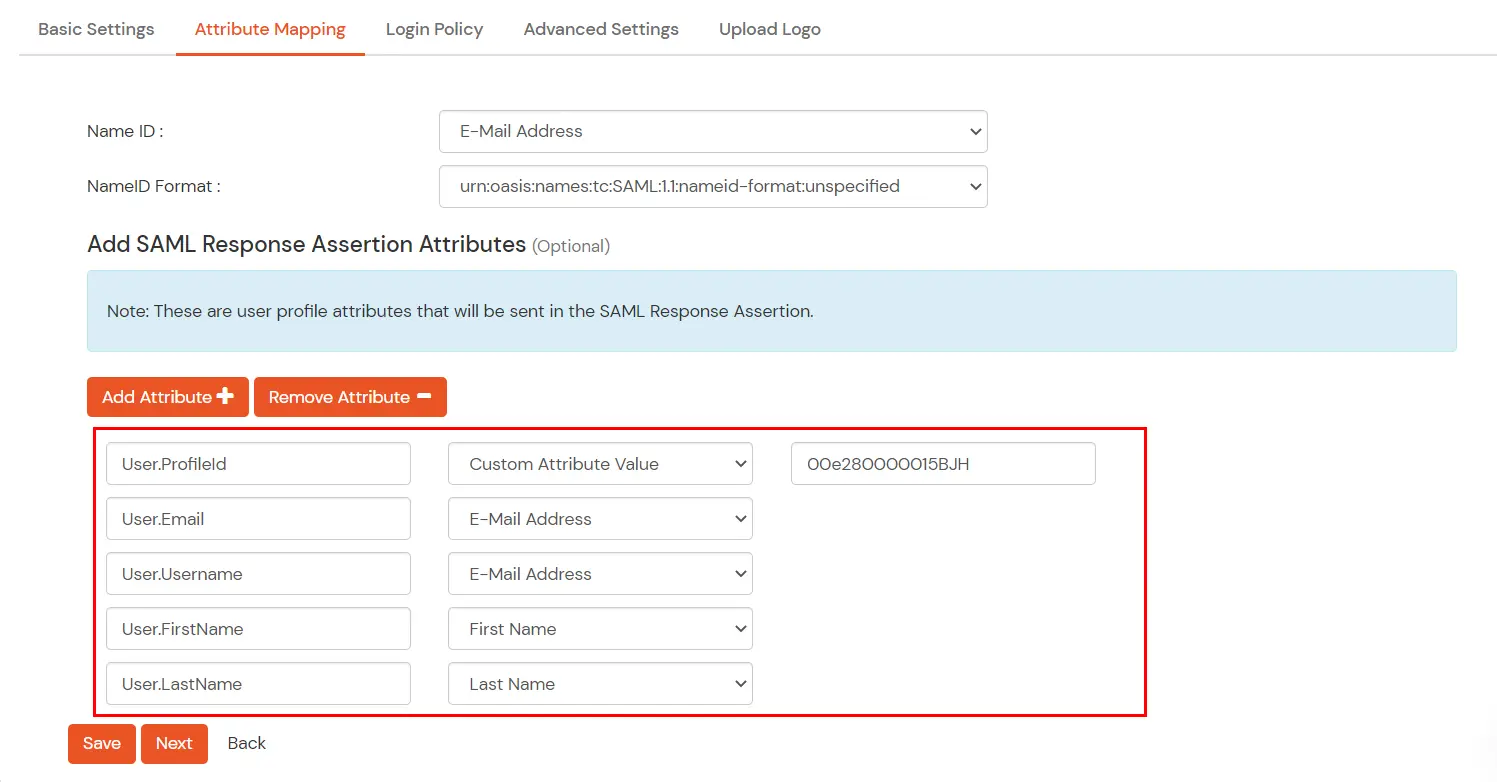
- Haga clic en Siguiente. En la Atributos pestaña, clic Añadir atributo e ingrese los nombres de los atributos con sus valores como se muestra a continuación.
(Sigue los pasos que se indican aquí para encontrar tu ID de perfil de Salesforce ).
- Haga clic en Guardar.
- Su solicitud se ha guardado correctamente. Ahora vaya a metadatos .
- En la metadatos Pestaña, elija una de las siguientes opciones:
- Si quieres usar miniOrange como tienda de usuario (es decir, las identidades de sus empleados se almacenarán en miniOrange), descargue el archivo de metadatos en miniOrange como proveedor de identidad.
- Si desea autenticarse a través de un Proveedor de identidad externo (IdP) como Active Directory, Okta, OneLogin, Google o Apple ID, descargue el archivo de metadatos en Fuente externa como IdP.
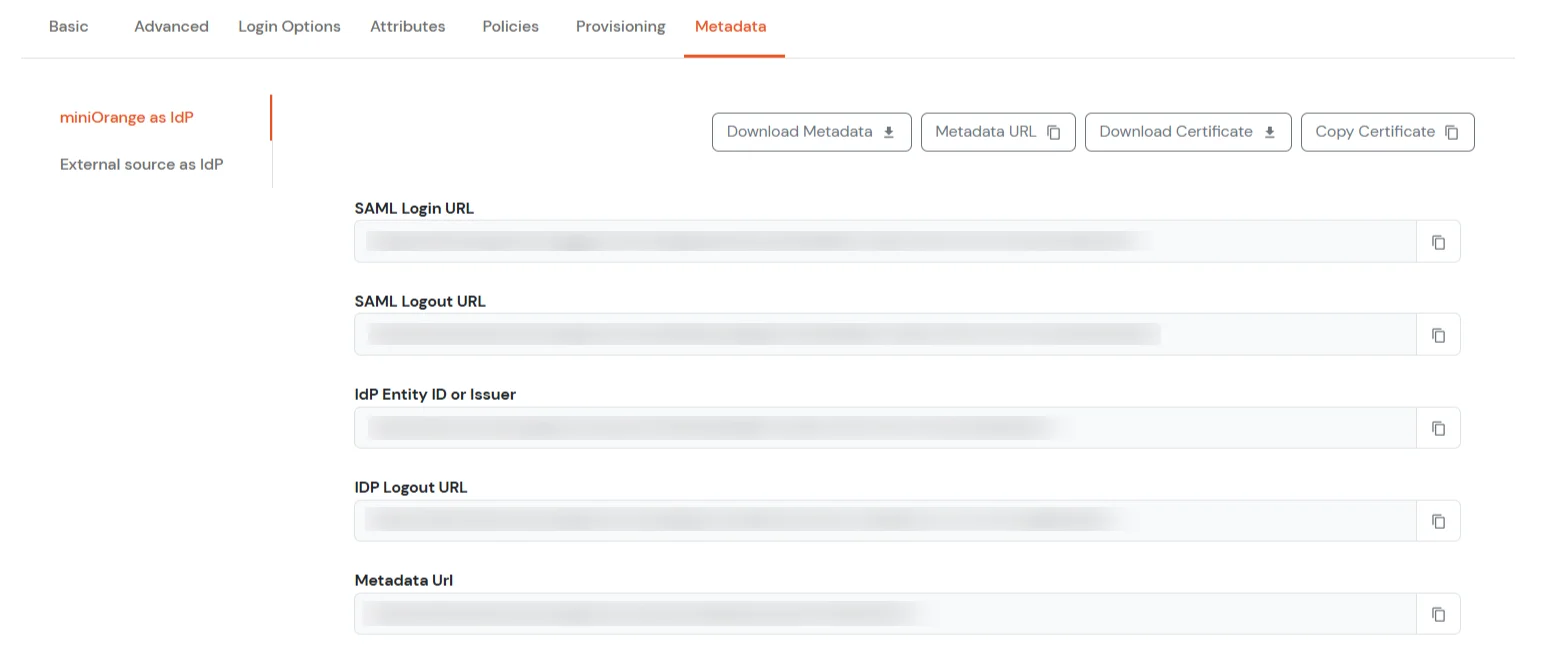
- Copia el URL de inicio de sesión SAML, URL de cierre de sesión de SAML, y ID de entidad de IdP o emisor. Haga clic en Descarga el certificado en formato PDF para descargar el certificado (requerido en Paso 2).
2. Configure SSO en la cuenta de administrador de Salesforce
- Inicie sesión en su cuenta de Salesforce como Cuenta Administración.
- Haga clic en el ícono de ajustes, luego navegue hasta Configuración > Identidad > Configuración de inicio de sesión único.
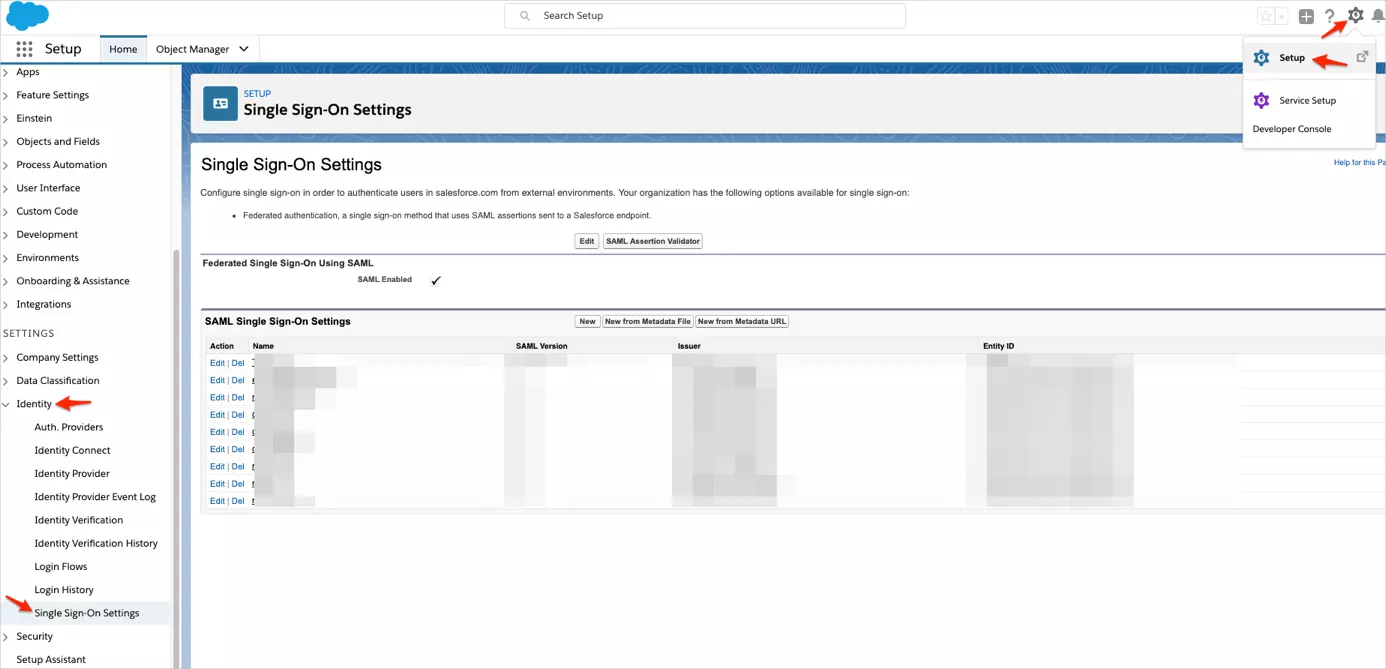
- Inicie sesión en su cuenta de Salesforce como Cuenta Administración.
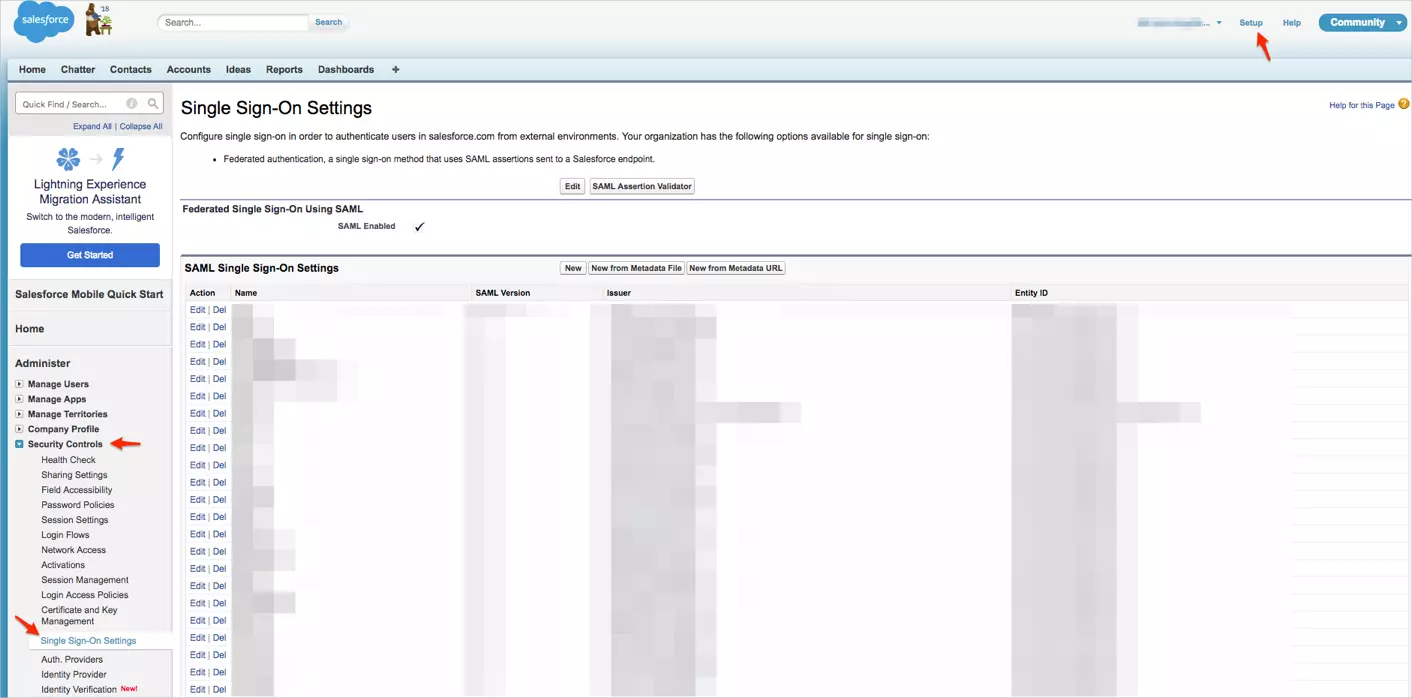
- Navegue a Configuración > Controles de seguridad > Configuración de inicio de sesión único.
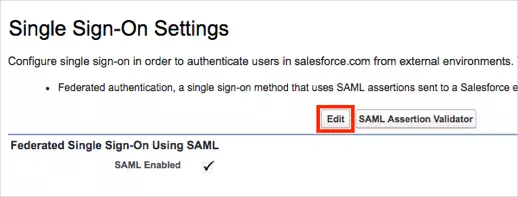
- En la Configuración de inicio de sesión único página, haga clic en Editar.
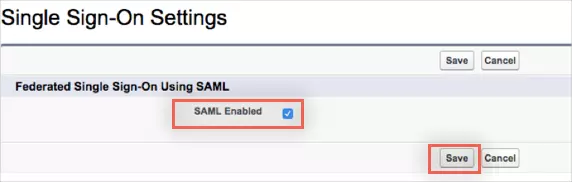
- Asegúrate de leer SAML habilitado para habilitar el uso de SAML Single-Sign On, luego haga clic en Guardar.
- Haga clic en New para abrir la configuración de inicio de sesión único de SAML.
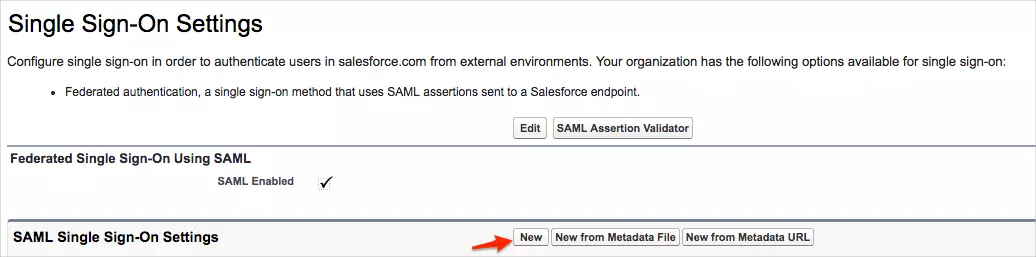
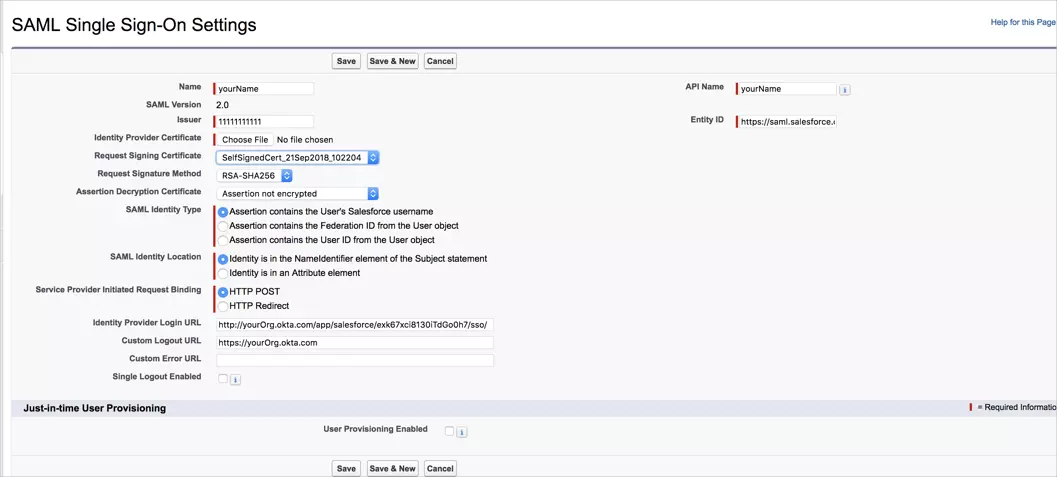
- Introduzca los siguientes valores en los campos respectivos.
- Emisor :
IDP Entity ID/Issuer in miniorange metadata
- ID de entidad:
https://[yourdomain].my.salesforce.com
- Certificado de proveedor de identidad:
Upload Certificate from miniOrange metadata
- Solicitar método de firma:
RSA-SHA256
- Certificado de descifrado de afirmación:
Not encrypted
- Tipo de identidad SAML:
Assertion contains the User's Salesforce username
- Ubicación de identidad SAML:
Identity is in the NameIdentifier element of the Subject statement
- Enlace de solicitud iniciada por el proveedor de servicios:
HTTP Redirect
- URL de inicio de sesión del proveedor de identidad:
SAML Login URL in miniOrange metadata
- URL de cierre de sesión personalizada:
https://[yourdomain].my.salesforce.com
- Haga clic en Guardar.
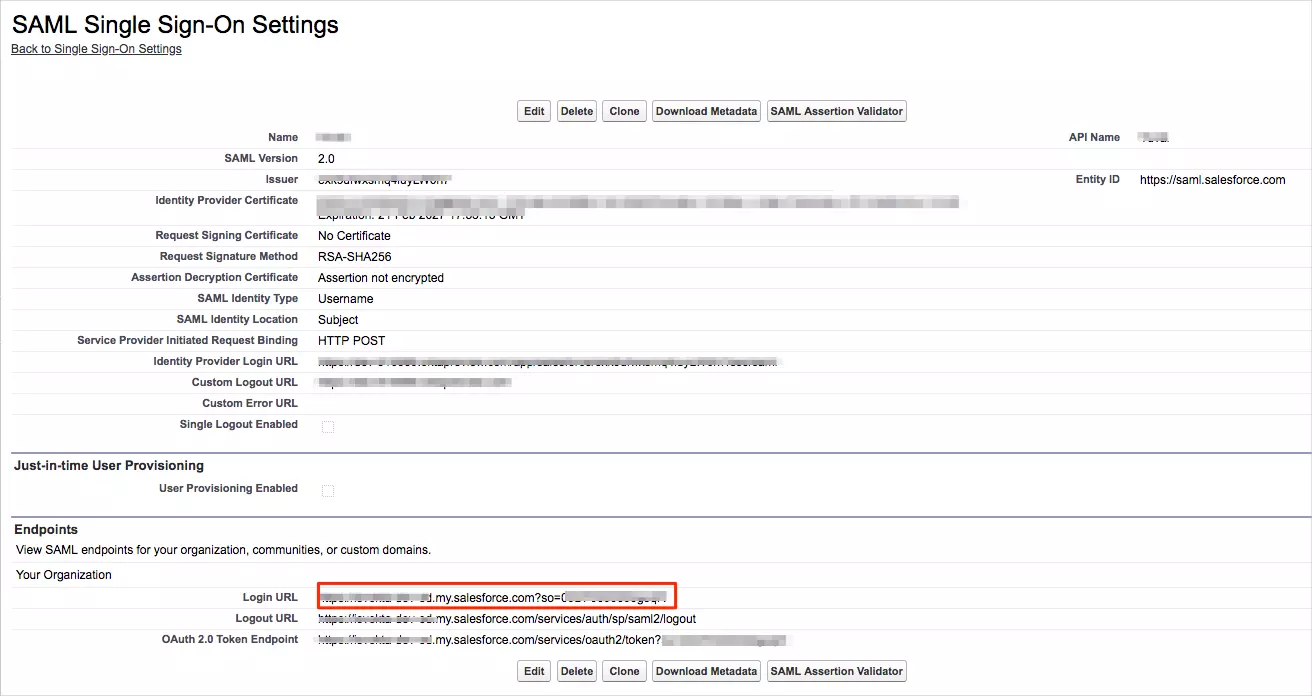
- Copie su URL de inicio de sesión .
- Si desea habilitar "Iniciar sesión con SSO" en la página de inicio de sesión de Salesforce Lightning, puede seguir los pasos a continuación:
- Iniciar sesión en Salesforce como una Admin > Configuración.
- Vaya a "Mi dominio".
- Vaya al Configuración de autenticación > Editar.
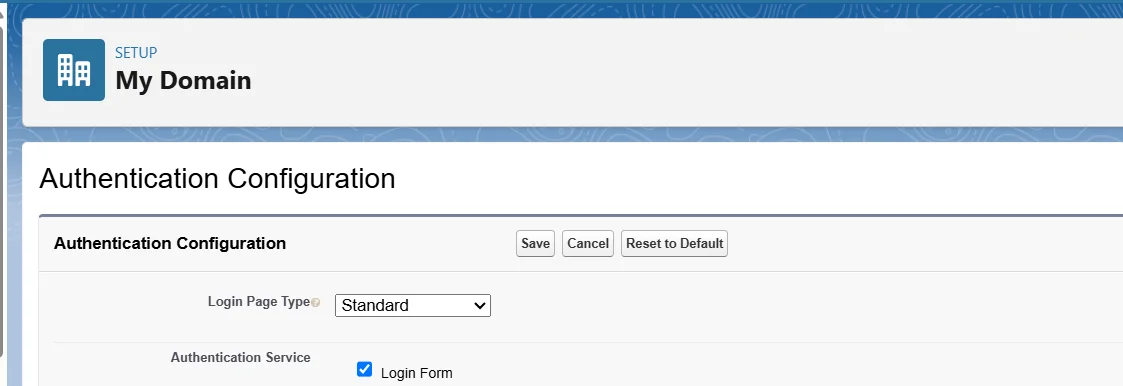
- Seleccione el IDP que ha configurado > Guardar.
- Vuelva a iniciar sesión en Salesforce, debería poder ver la opción en la página de inicio de sesión.
3. Pruebe la configuración de SSO
Pruebe el inicio de sesión SSO en su cuenta de Salesforce con miniOrange IdP:
Localización de averías
¿Cómo identificar errores en las aserciones SAML enviadas por su IDP?
- Utilice el validador de aserciones SAML para solucionar problemas de inicio de sesión único (SSO) e identificar errores en las aserciones SAML enviadas por su proveedor de identidad. Haga clic en este enlace Conozca más sobre la identificación de errores en las afirmaciones SAML.
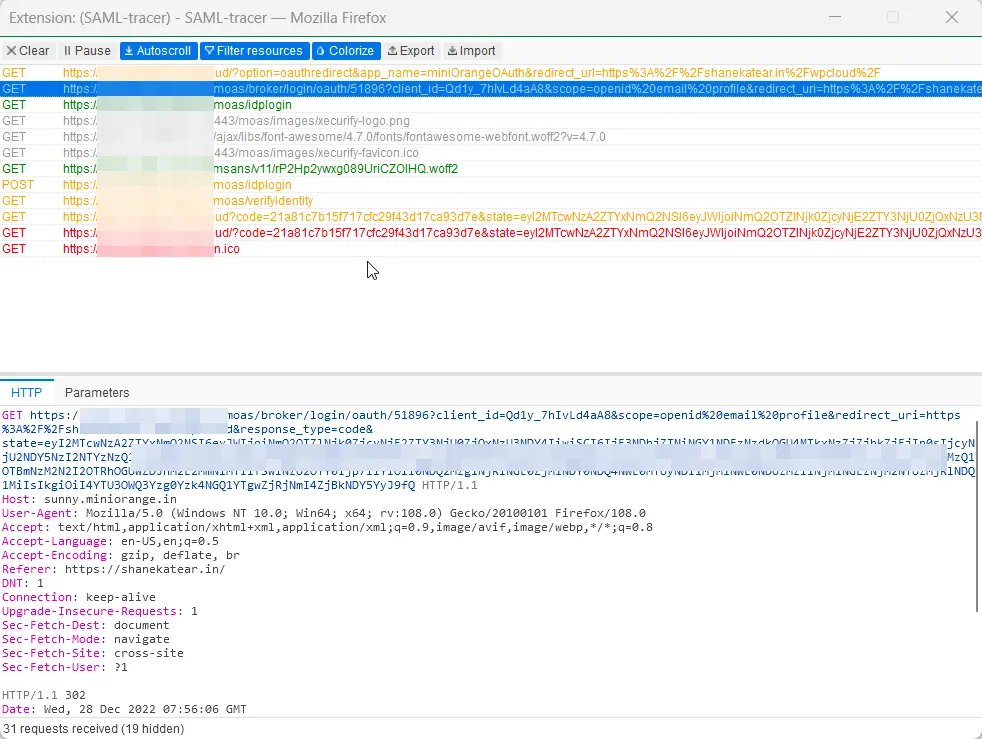
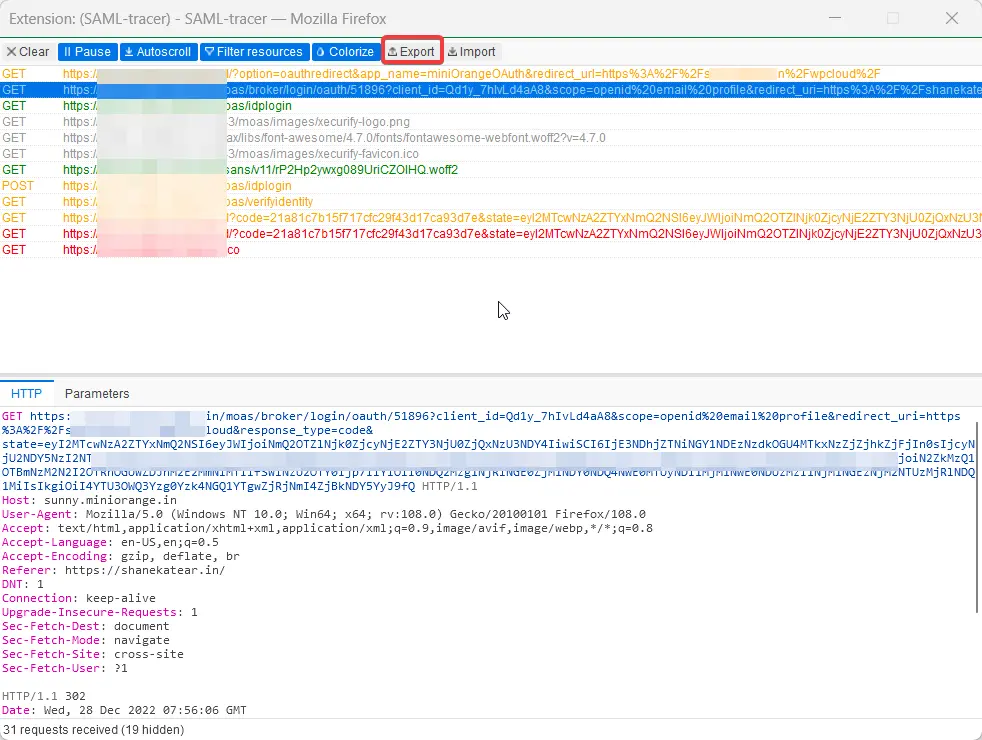
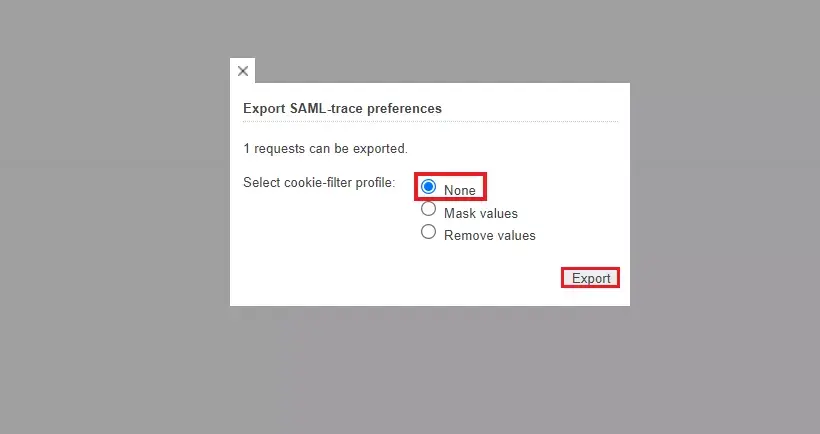
¿Cómo puedo rastrear y exportar los registros de seguimiento de SAML?
Preguntas Frecuentes
¿Qué soporte está disponible para los clientes durante la configuración de SSO de Salesforce?
miniOrange ofrece asesoramiento experto, soporte por correo electrónico y guías para garantizar que tenga una experiencia de configuración de SSO de Salesforce perfecta.
¿Se pueden utilizar los contactos, las cuentas y los objetos personalizados de Salesforce como fuente de identidad para el inicio de sesión único (SSO) de Salesforce?
Sí, los contactos, las cuentas y los objetos personalizados de Salesforce se pueden usar como fuente de identidad para el inicio de sesión único (SSO) de Salesforce , siempre que contengan atributos de identidad únicos, como un correo electrónico o un nombre de usuario, que se puedan asignar durante la autenticación.
Referencias externas