Guía de configuración de SonicWall Global VPN (autenticación de dos factores/autenticación multifactor)
Integración de miniOrange con VPN global de Sonicwall ofrece una forma sencilla y eficaz de mejorar la seguridad del acceso remoto. El proceso es sencillo y puede configurar la autenticación de dos factores en su Sonicwall Global VPN en cuestión de minutos. La integración proporciona una capa adicional de seguridad para garantizar que solo los usuarios autorizados tengan acceso a la VPN mientras se conectan a ella.
En la cultura de trabajo híbrida actual, disponer de un entorno de acceso remoto seguro se ha vuelto cada vez más importante. La función de autenticación de dos factores que ofrece miniOrange garantiza que, incluso si las credenciales de inicio de sesión de un usuario se ven comprometidas, su acceso a la VPN de Sonicwall Global VPN seguirá estando protegido por el factor de autenticación adicional. Esto proporciona una sólida defensa contra posibles amenazas cibernéticas y garantiza que los datos y recursos de su organización permanezcan seguros.
miniOrange proporciona acceso seguro a su VPN global de Sonicwall mediante la autenticación reforzada con autenticación de dos factores (2FA) utilizando el servidor RADIUS de miniOrange. Al integrar la autenticación de dos factores (2FA) en su servidor VPN global de Sonicwall, sus usuarios deberán introducir su nombre de usuario y contraseña (primer factor) como de costumbre, y como segundo factor, deberán introducir un código de autenticación que se compartirá virtualmente en su dispositivo o en forma de token de hardware. Esta solución 2FA añade una medida de seguridad adicional para evitar que usuarios no autorizados accedan a su servidor VPN global de Sonicwall.
Autenticación 2FA/MFA de miniOrange para inicio de sesión en Sonicwall Global VPN
miniOrange logra esto actuando como un servidor RADIUS que acepta el nombre de usuario y la contraseña ingresados por el usuario como una solicitud RADIUS y valida al usuario con un repositorio de usuarios como Active Directory (AD). Tras el primer nivel de autenticación, la solución MFA de miniOrange solicita al usuario un segundo factor de autenticación y otorga o revoca el acceso según la información proporcionada por el usuario.
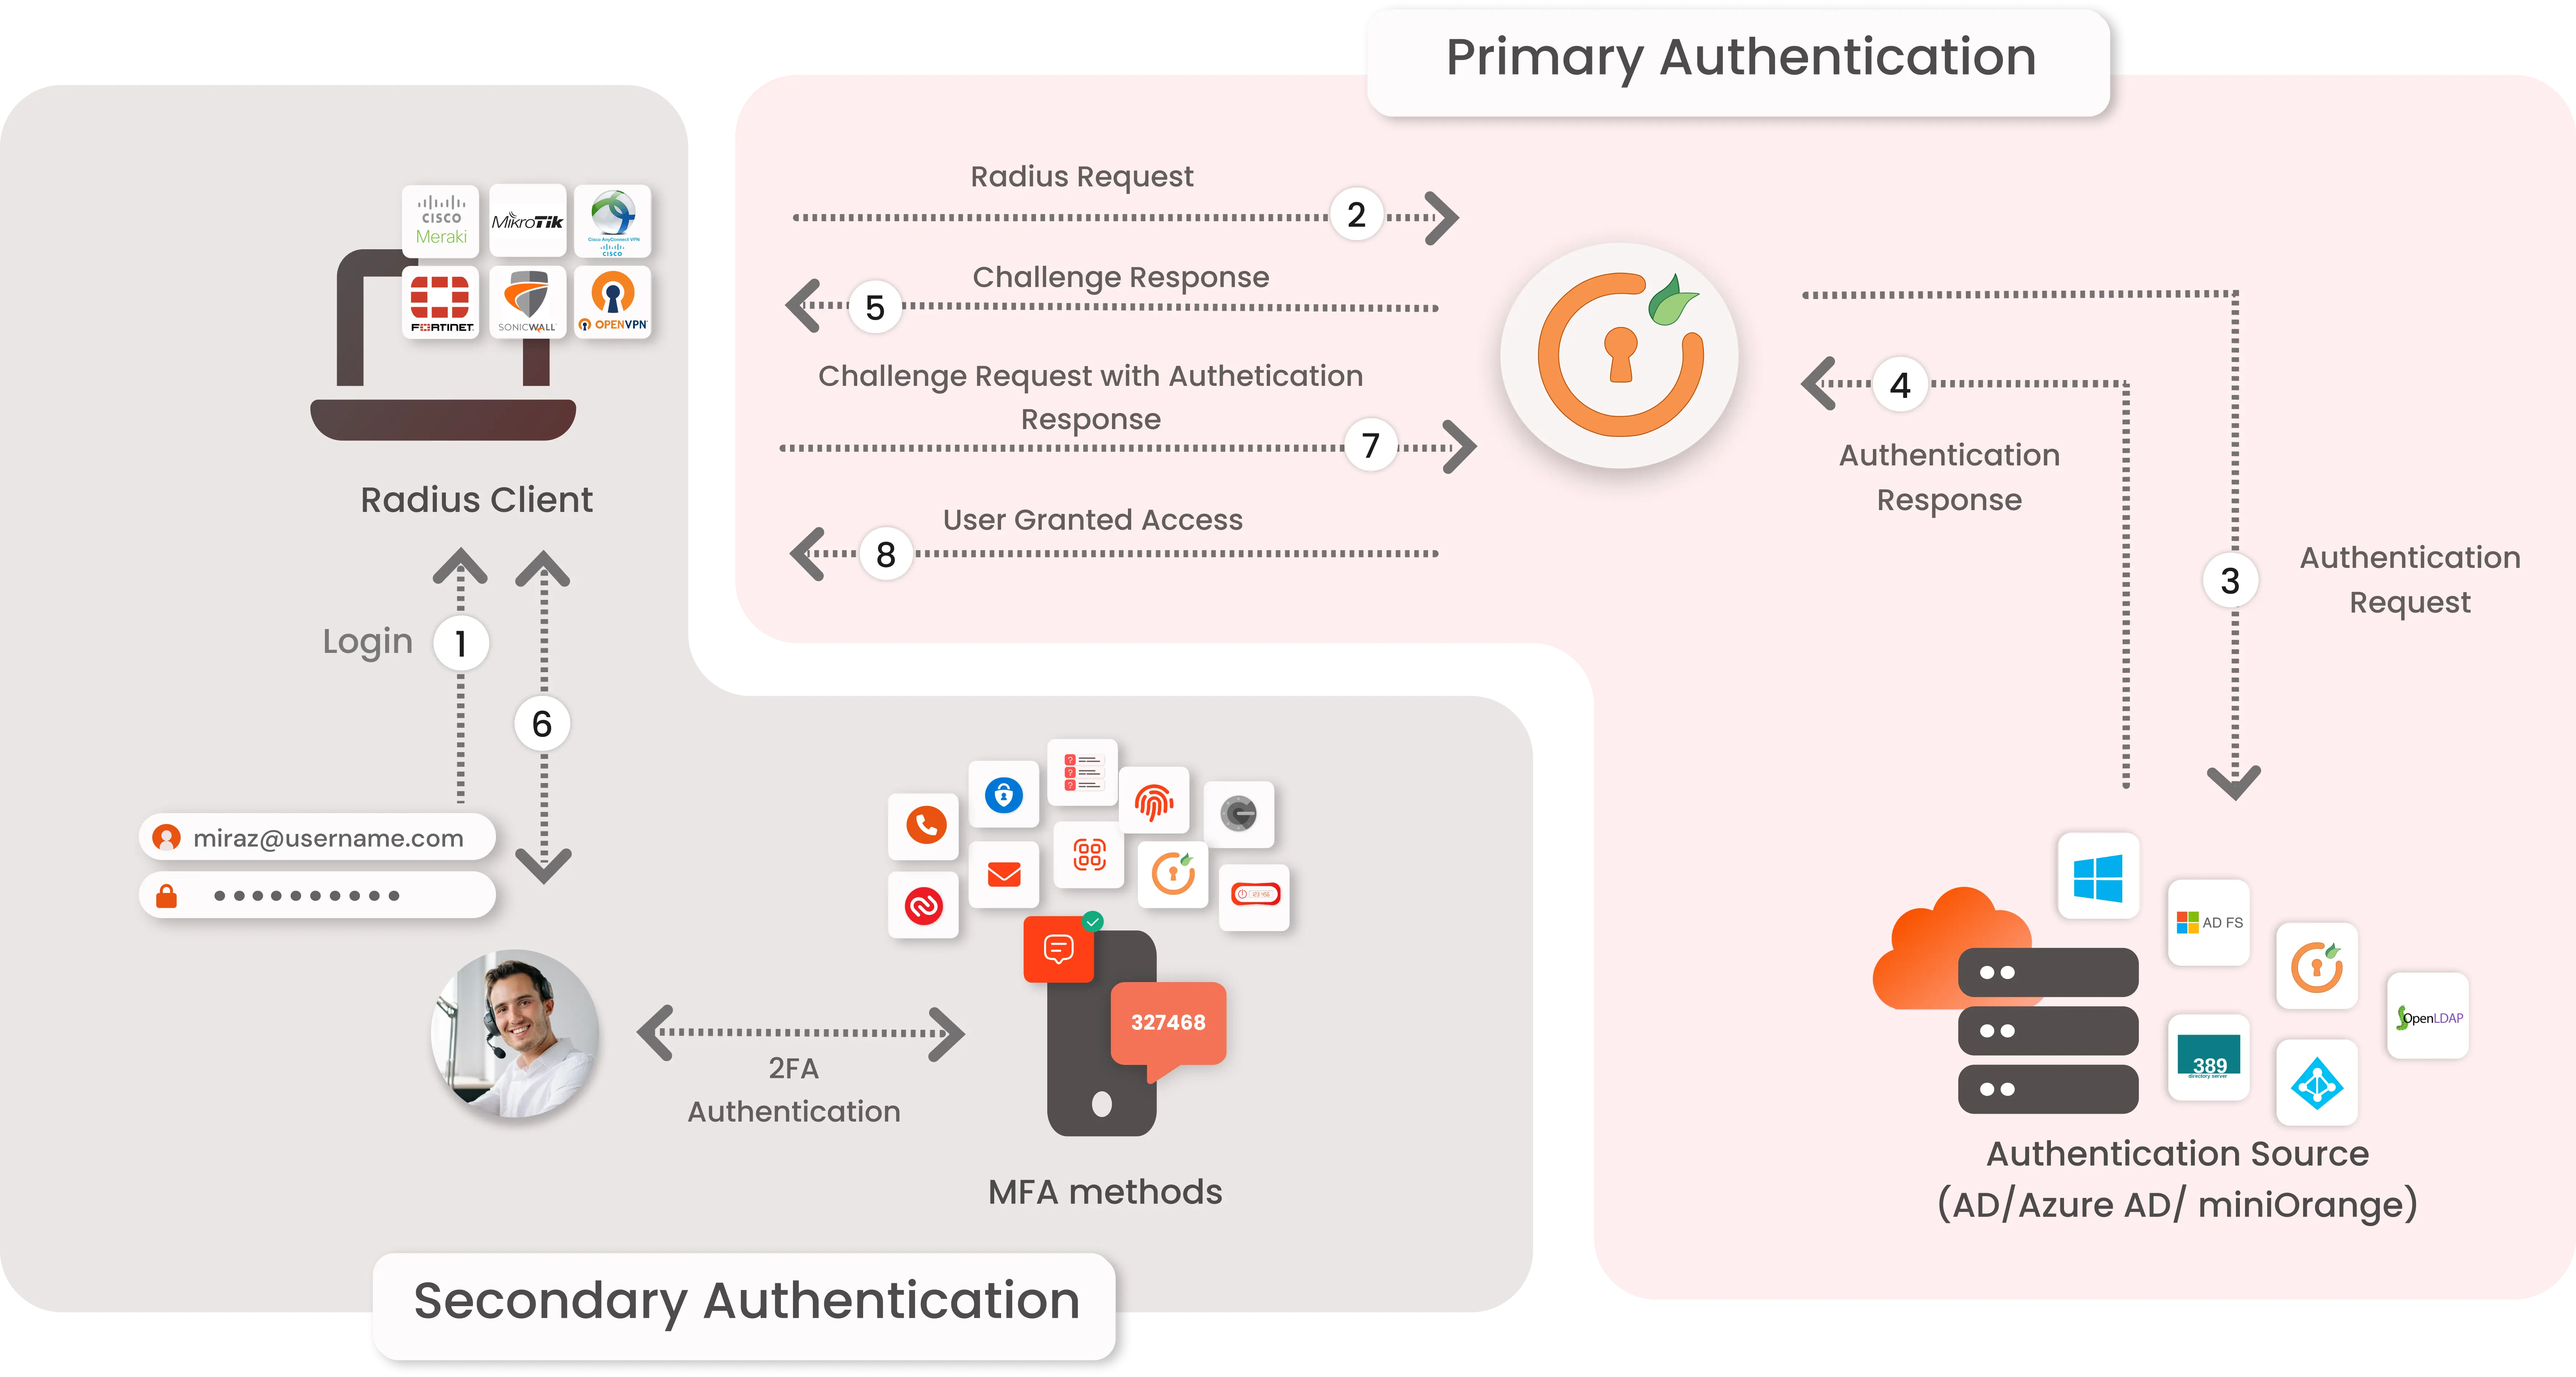
- La autenticación primaria se inicia cuando el usuario envía su nombre de usuario y contraseña para VPN global de Sonicwall .
- La solicitud del usuario actúa como un solicitud de autenticación al servidor RADIUS (miniOrange).
- servidor RADIUS miniOrange pasa las credenciales del usuario para validarlas con las credenciales almacenadas en AD (Active Directory)/base de datos.
- Una vez que se valida el primer nivel de autenticación del usuario AD envía la confirmación al servidor RADIUS.
- Ahora el servidor RADIUS miniOrange solicita una Desafío de autenticación de 2 factores para el usuario.
- Aquí el usuario envía la respuesta/código que recibe en su hardware/teléfono.
- Respuesta del usuario se verifica en el lado del servidor RADIUS de miniOrange.
- En éxito Autenticación de segundo factor el usuario tiene acceso para iniciar sesión.
Conéctese con cualquier directorio externo
miniOrange proporciona autenticación de usuarios desde varios directorios externos como miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito y muchos más.
¿No encuentra su directorio? Contáctenos en idpsupport@xecurify.com
Obtenga POC gratis: reserve una ranura
miniOrange ofrece POC gratuito y ayuda a través de una llamada de consulta con nuestros ingenieros de sistemas para configurar la autenticación multifactor para Sonicwall Global VPN en su entorno con una prueba de 30 días.
Para ello, solo tienes que enviarnos un correo electrónico a idpsupport@xecurify.com para obtener una prueba de concepto gratuita y te ayudaremos a configurar nuestra solución en un abrir y cerrar de ojos.
Obtenga prueba de concepto gratuita
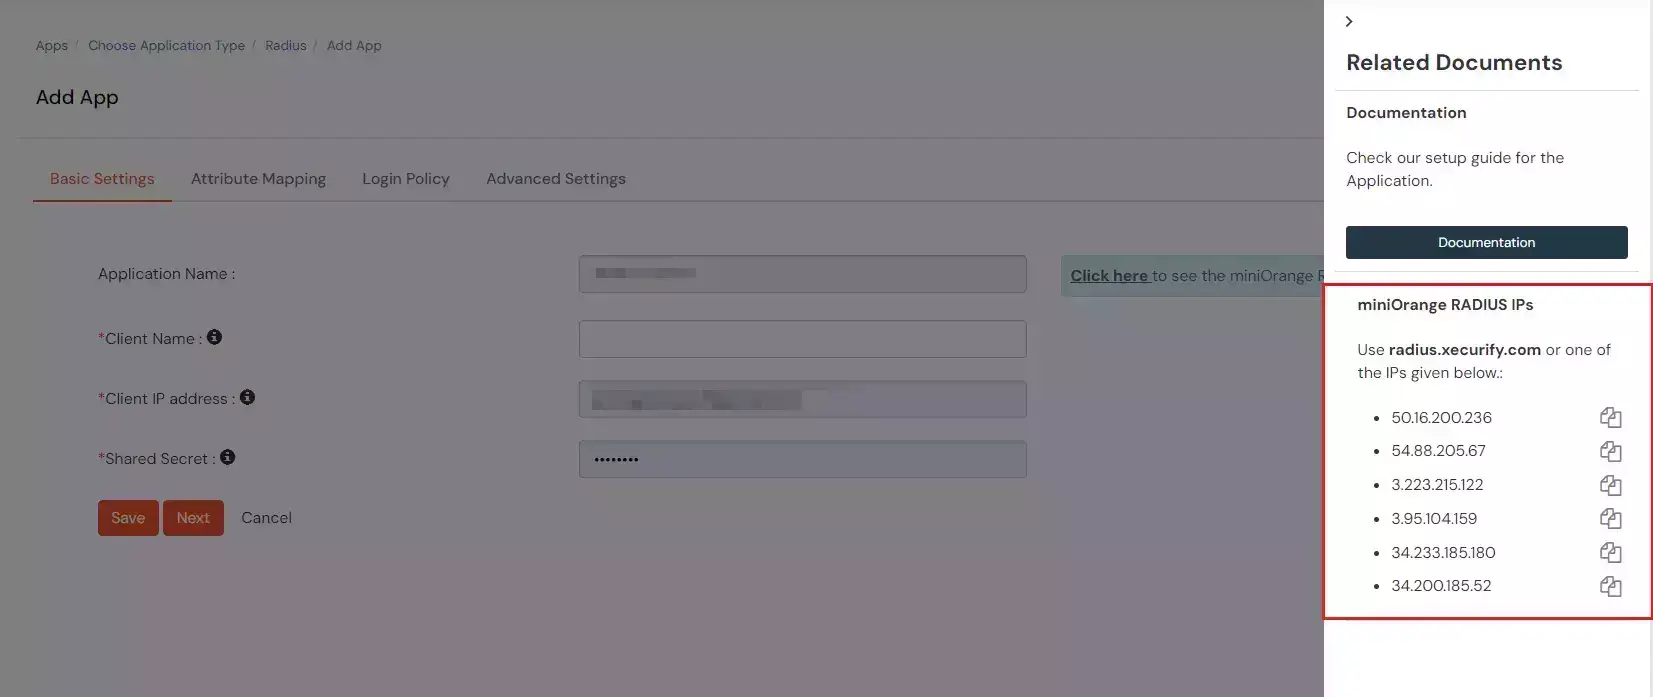
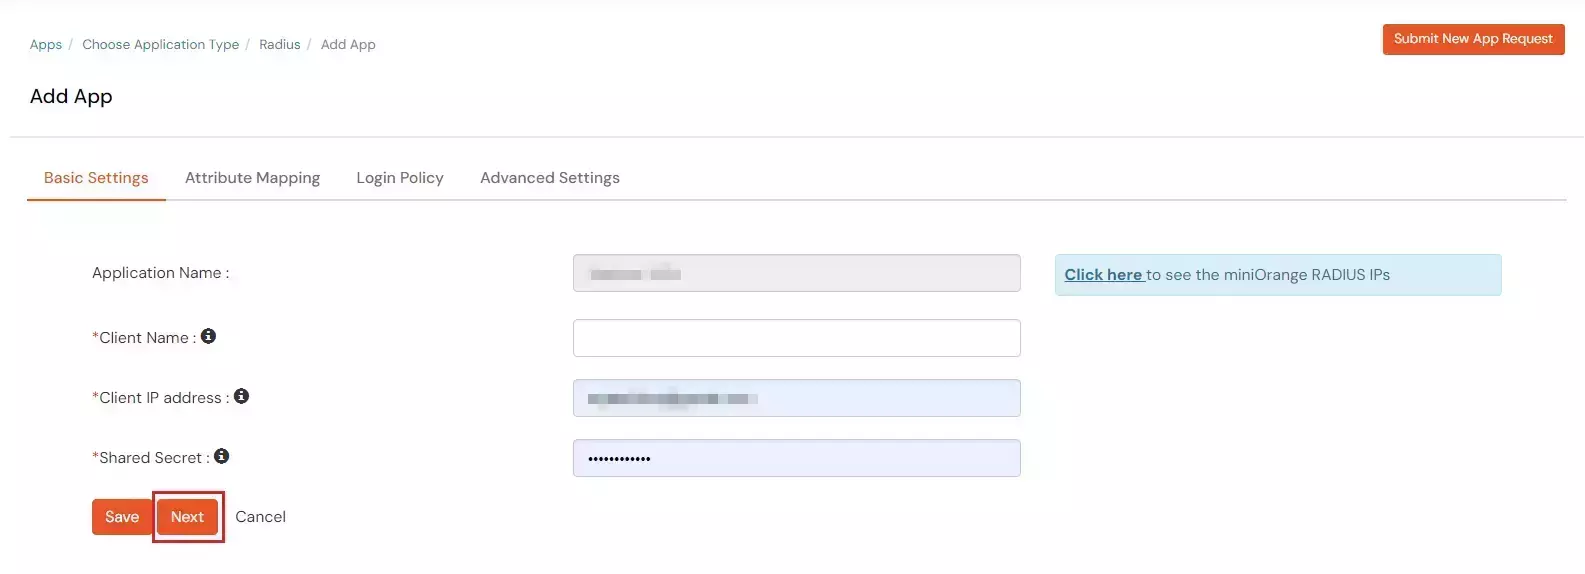
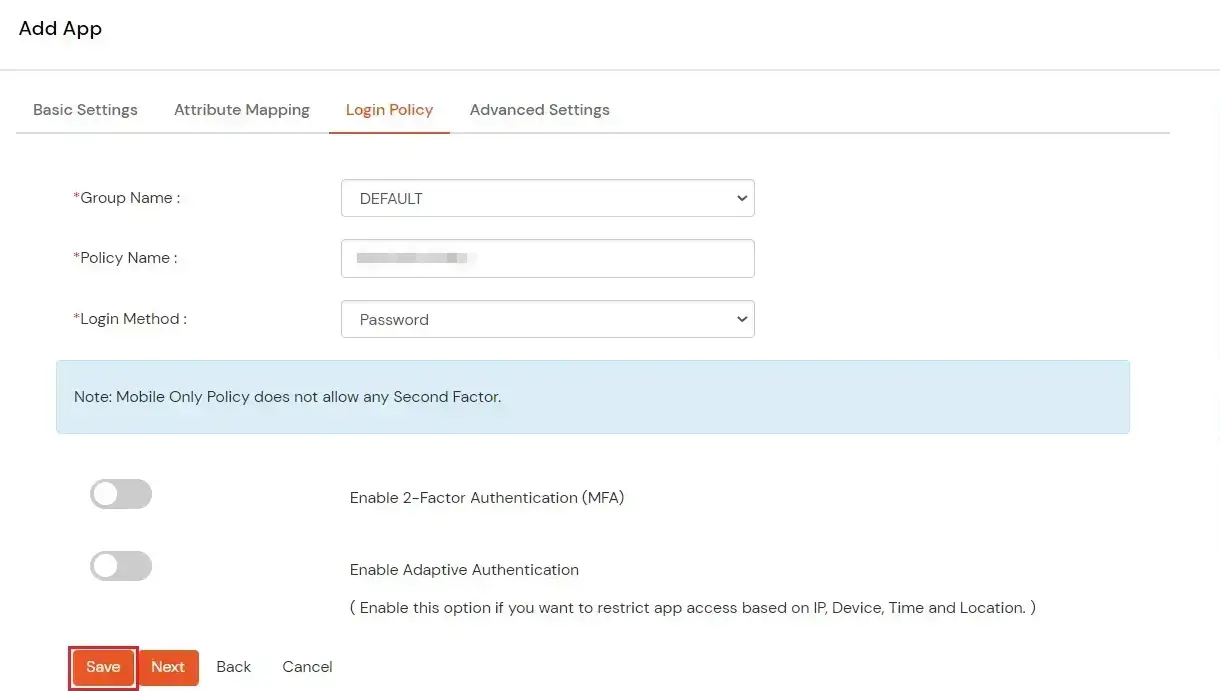
1. Configurar Sonicwall Global VPN en miniOrange
2. Configurar RADIUS en Sonicwall Global VPN
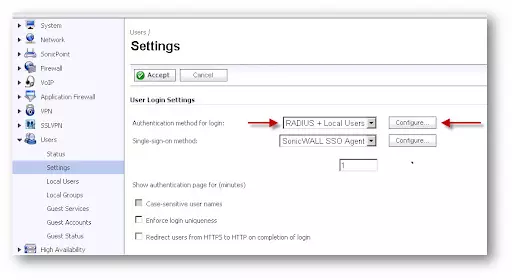
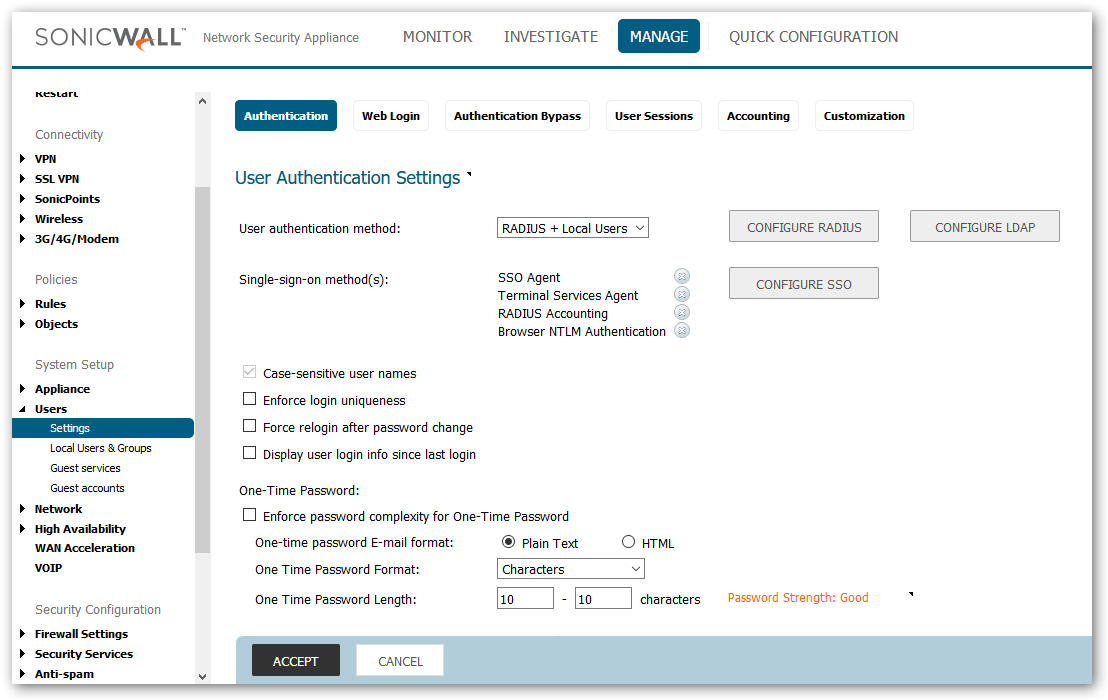
- Para ir Usuarios >> Configuración >> Autenticación método para iniciar sesión y seleccionar RADIO. Haga clic en Configurar.
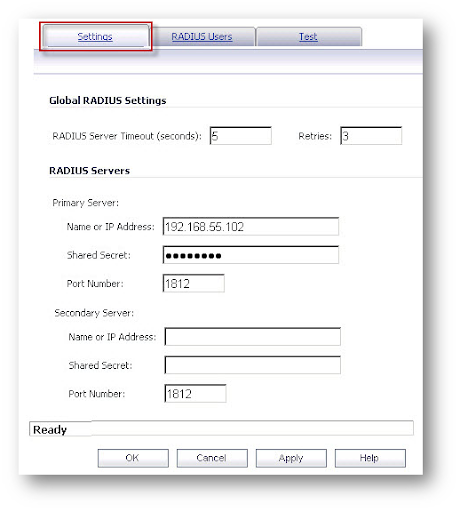
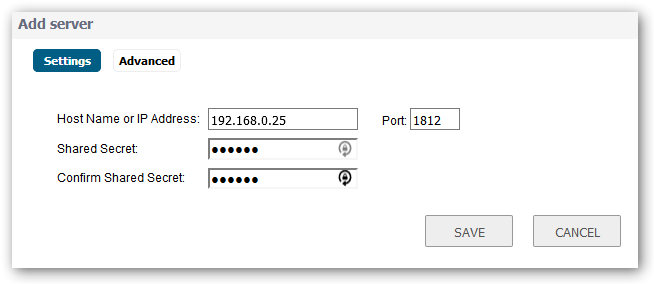
- Escriba el Dirección IP de Servidor RADIUS primario y el puerto del radio 1812. Si busca una configuración de alta disponibilidad para servidores RADIUS, puede ingresar los detalles del servidor secundario.
- Introduzca el secreto compartido en el Campo secreto compartido. El secreto compartido alfanumérico puede tener entre 1 y 31 caracteres de longitud. El secreto compartido distingue entre mayúsculas y minúsculas. Este secreto compartido se utiliza en un proceso de cifrado para ocultar ciertos detalles en los mensajes RADIUS, como las contraseñas de los usuarios.
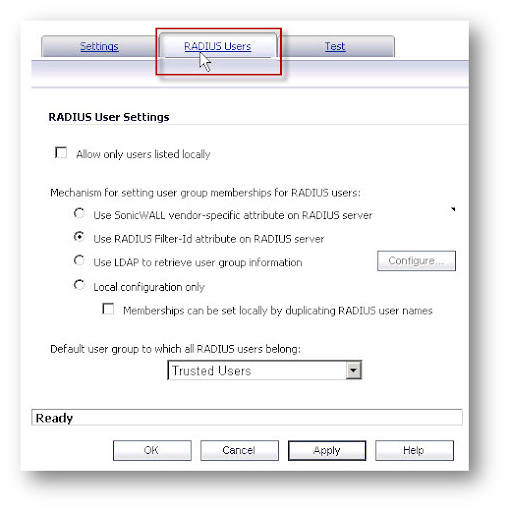
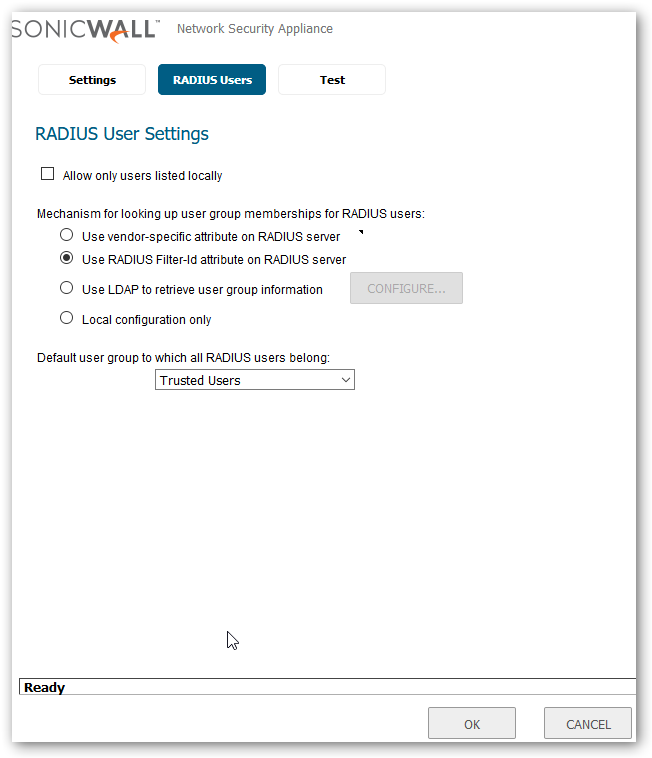
- Haga clic en Usuarios de RADIO pestaña. Seleccione el mecanismo apropiado para configurar la membresía del grupo de usuarios. Si no está seguro, utilice ID del filtro RADIUS atributo en la opción Servidor RADIUS y haga clic en aplicar.
- Inicie sesión en el Interfaz administrativa de SonicWall.
- Buscar Gestionar e ir a Configuración sección bajo Usuarios y hacer clic en Configurar radio.
- Haga clic en Agregar y luego ingrese la dirección IP del servidor RADIUS primario y el puerto Radius. Ingrese el secreto compartido del servidor RADIUS en el campo Secreto compartido.
Agregar un grupo local en Sonicwall
- Haga clic en el botón Añadir Grupo para mostrar el Añadir Grupo ventana.
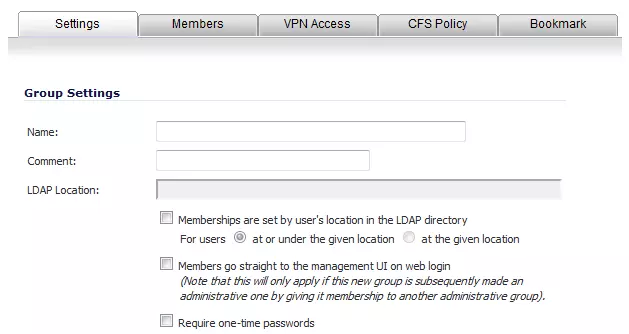
- En la Configuración pestaña, escriba un nombre de usuario en la Nombre campo y debe ser el mismo que el de miniOrange que obtuviste de Step1.
Opcionalmente, puede seleccionar el Los miembros van directamente a la interfaz de usuario de administración al iniciar sesión en la web. Casilla de verificación. Esta selección solo se aplicará si a este nuevo grupo se le otorga posteriormente la membresía en otro grupo administrativo. También puede seleccionar la casilla de verificación Requerir contraseñas de un solo uso casilla de verificación para solicitar a los usuarios de VPN SSL que envíen una contraseña generada por el sistema para la autenticación de dos factores. Los usuarios deben tener sus direcciones de correo electrónico configuradas cuando esta función está habilitada.
- Haga clic en el botón Miembros pestaña para agregar usuarios y otros grupos a este grupo.
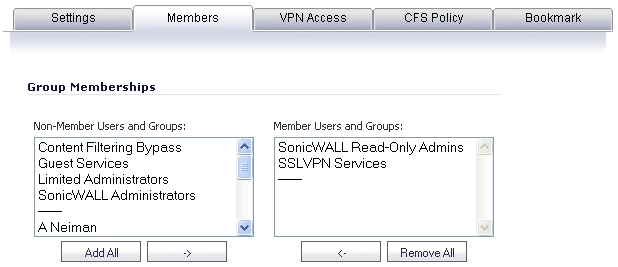
- Seleccione el usuario o grupo de la Usuarios y grupos no miembros lista y luego haga clic en la flecha derecha -> botón.
- Haga clic en el botón Acceso VPN para configurar a qué recursos de red pueden acceder los usuarios de VPN (ya sea GVC, NetExtender o marcadores de Virtual Office).
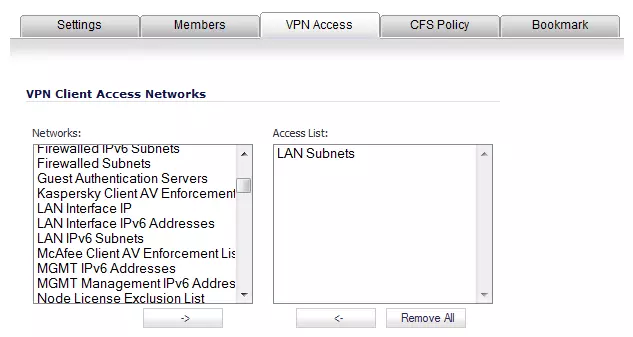
- Seleccione una o más redes de la Redes lista y haga clic en el botón de flecha derecha (->) para moverlos a la Lista de acceso columna. Para eliminar el acceso del usuario a una red, seleccione la red en la lista Lista de accesoy haga clic en el botón de flecha izquierda (<-).</li>
3. Configure su directorio de usuarios
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), proveedores de identidad (como Okta, Shibboleth, Ping, OneLogin, KeyCloak), bases de datos (como MySQL, MariaDB, PostgreSQL) y muchas más . Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
Nota: Puede seguir esta guía si desea configurar Radius MFA con sus usuarios almacenados en Microsoft Entra ID mediante la concesión de contraseña de OAuth.
Configurar AD/LDAP como directorio de usuarios
Configurar miniOrange como directorio de usuarios
Configure sus directorios existentes, como Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, etc.
- Haga clic en Proveedores de identidad >> Agregar proveedor de identidad en el menú izquierdo del tablero.

- En Elegir proveedor de identidad, seleccione Directorios AD/LDAP desde el desplegable.

- Entonces busca Anuncio/LDAP y haz clic en él.

- ALMACENE LA CONFIGURACIÓN LDAP EN MINIORANGEElija esta opción si desea conservar su configuración en miniOrange. Si el directorio activo está protegido por un firewall, deberá abrirlo para permitir las solicitudes entrantes a su AD.
- ALMACENAR LA CONFIGURACIÓN LDAP ON PREMISA: Elija esta opción si desea mantener su configuración en sus instalaciones y solo permitir el acceso a AD dentro de las instalaciones. Tendrás que descargar e instalar. puerta de enlace miniOrange en sus instalaciones.

- Introduzca LDAP Nombre que se ve en la pagina y Identificador nombre.
- Seleccionar Tipo de directorio as Active Directory.
- Introduzca la URL o la dirección IP del servidor LDAP frente al LDAP URL del servidor .
- Haga clic en el elemento Conexión de prueba Botón para verificar si se ha realizado una conexión exitosa con su servidor LDAP.

- En Active Directory, vaya a las propiedades de los contenedores/OU de usuario y busque el Atributo de nombre distinguidoLa cuenta de enlace debe tener los privilegios de lectura mínimos necesarios en Active Directory para permitir búsquedas en el directorio. Si el caso de uso implica aprovisionamiento (como crear, actualizar o eliminar usuarios o grupos), la cuenta también debe tener los permisos de escritura adecuados.

- Ingrese la contraseña válida de la cuenta Bind.
- Haga clic en el elemento Probar las credenciales de la cuenta vinculada para verificar sus credenciales de enlace LDAP para la conexión LDAP.

- Base de búsqueda es la ubicación en el directorio donde comienza la búsqueda de un usuario. Lo obtendrá del mismo lugar donde obtuvo su nombre distinguido.

- Seleccione un filtro de búsqueda adecuado en el menú desplegable. Si utiliza Usuario en filtro de grupo único or Usuario en filtro de grupo múltiple, Reemplace lagrupo-dn> en el filtro de búsqueda con el nombre distinguido del grupo en el que están presentes tus usuarios. Para utilizar el filtro de búsqueda personalizado, seleccione "Escribe tu filtro personalizado" opción y personalizarla en consecuencia.

- Haga clic en el elemento Siguiente botón, o vaya al Opciones de inicio de sesión .
- También puede configurar las siguientes opciones mientras configura AD. Permitir Activar LDAP para autenticar usuarios de AD/LDAP. Clickea en el Siguiente Botón para agregar tienda de usuario.

Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.
| Atributo |
Mareas Ideales para Lecciones |
| Activar LDAP |
Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa |
| Autenticación alternativa |
Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange |
| Habilitar inicio de sesión de administrador |
Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP. |
| Mostrar IdP a los usuarios |
Si habilita esta opción, este IdP será visible para los usuarios. |
| Sincronizar usuarios en miniOrange |
Los usuarios se crearán en miniOrange después de la autenticación con LDAP |
- Haga clic en el elemento Siguiente botón, o vaya al Atributos .
Mapeo de atributos desde AD
Importación y aprovisionamiento de usuarios desde AD
- Si desea configurar el aprovisionamiento, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

Importar la política de contraseñas desde Active Directory
- Si desea importar su política de contraseñas de Active Directory a miniOrange, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

Probar conexiones
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Conexión de prueba.

- Aparece una ventana emergente que le solicita que ingrese un nombre de usuario y una contraseña para verificar su configuración LDAP.

- On Consolidación Exitosa conexión con el servidor LDAP, se muestra un mensaje de éxito.

Mapeo de atributos de prueba
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Mapeo de atributos de prueba.

- Aparece una ventana emergente para ingresar un nombre de usuario y hacer clic Prueba.

- Se mostrará el resultado de la asignación de atributos de prueba.

La configuración de AD como directorio externo está completa.
Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.
Crear grupos de usuarios (recomendado)
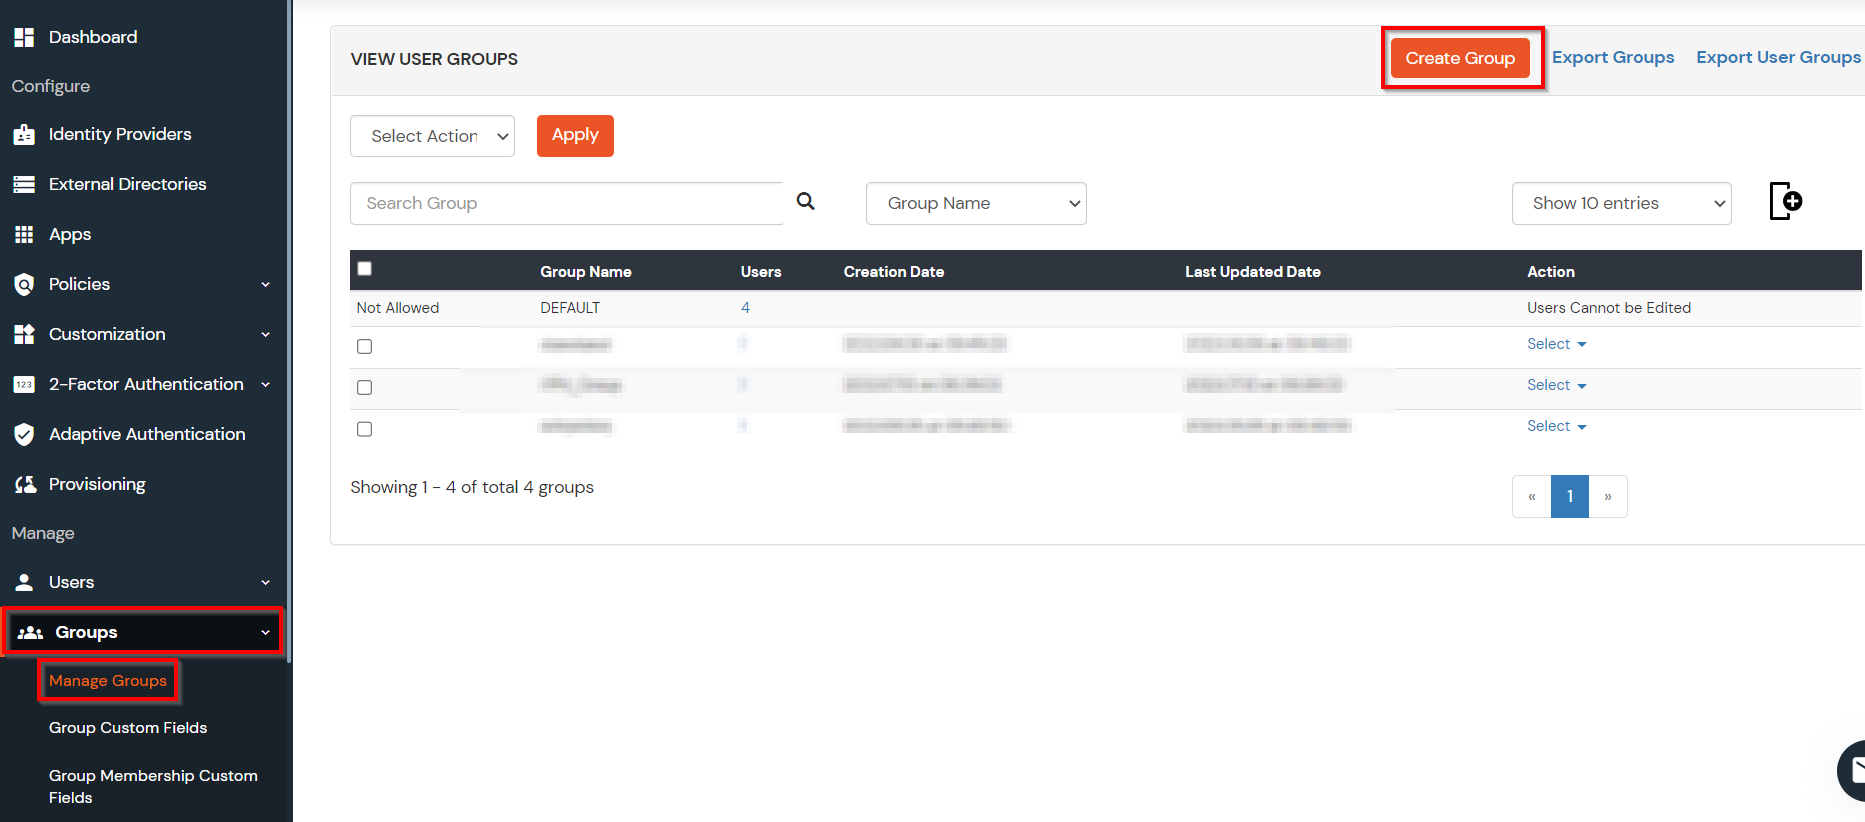
- Seleccionar Grupos >> Administrar grupos desde el panel izquierdo.
- Haga clic en el elemento Crear grupo botón en la parte superior.
- Ingrese un apropiado Nombre del grupo y haga clic en Crear grupo.
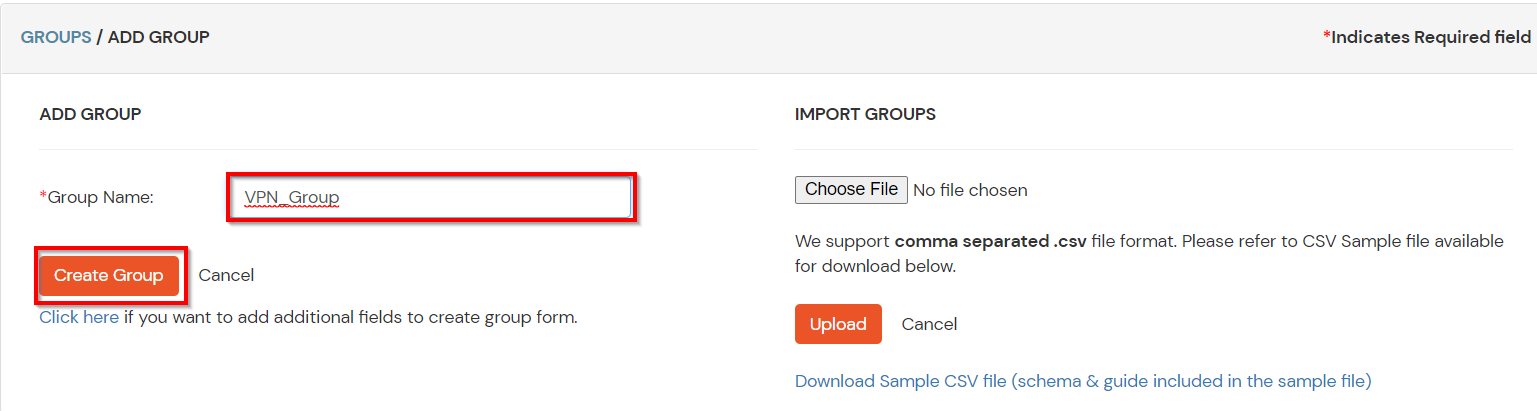
- En esta guía hemos creado un grupo por nombre. Grupo_VPN.
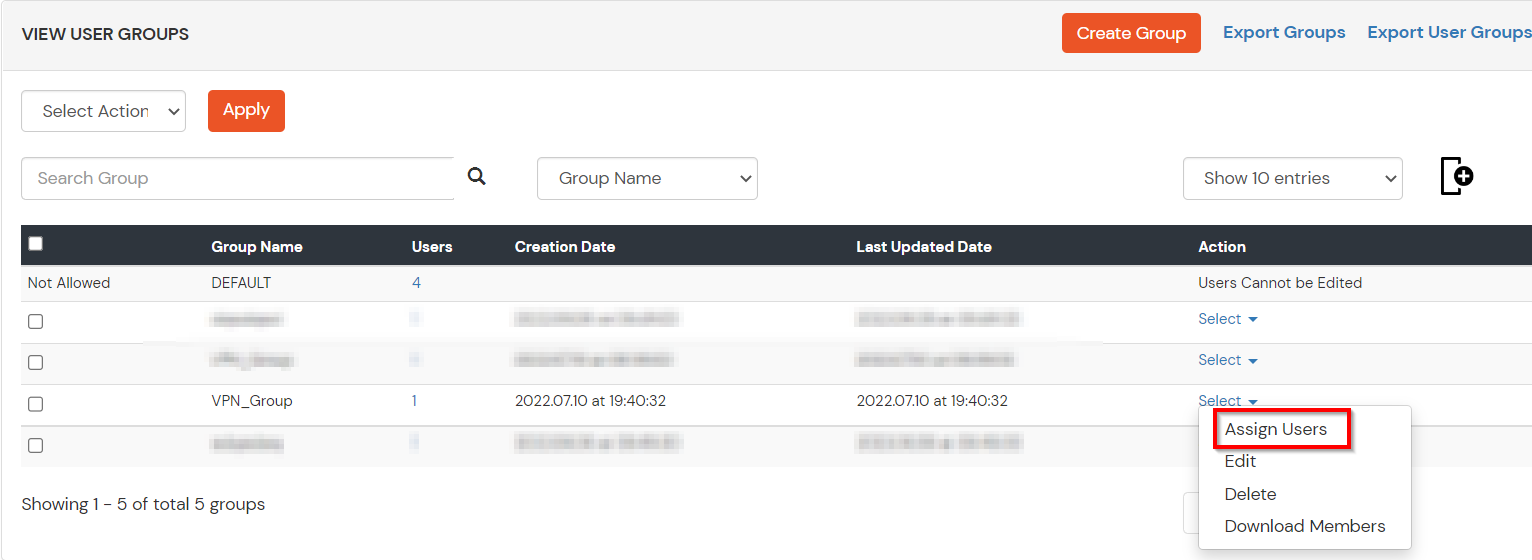
- Asigne varios miembros al grupo usando el Asignar usuario opción asociada con el grupo en la lista de grupos.
- Seleccione los usuarios que deben asignarse a este grupo. Luego seleccione Asignar a grupo en el menú desplegable Seleccionar acción y haga clic en el botón Aplicar.
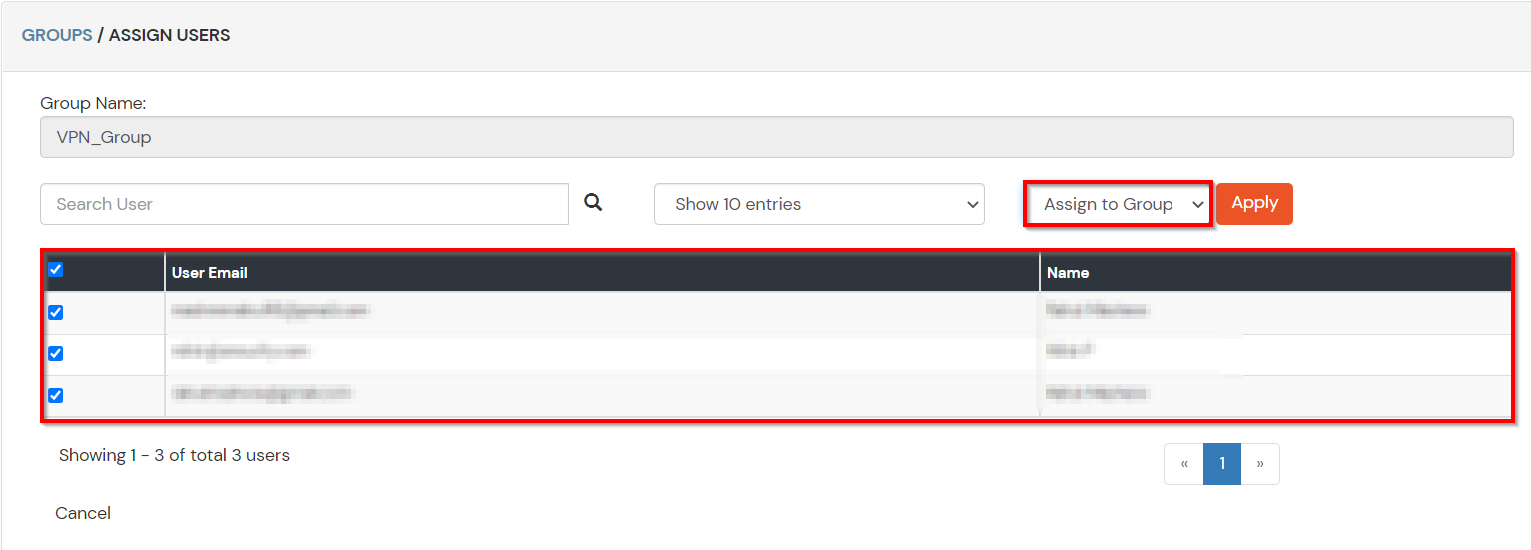
- Estos grupos serán útiles para agregar múltiples Políticas 2FA en las aplicaciones.
4. Configurar MFA para Sonicwall Global VPN
Nota: Puede seguir esta guía si desea personalizar e implementar la autenticación multifactor (MFA) para los usuarios finales.
- aquí lo haremos configurar una política para el grupo de usuarios que creamos en este paso y asociarlo con la aplicación VPN Sonicwall Global VPN.
- Haga clic en Políticas >> Política de inicio de sesión de la aplicación.
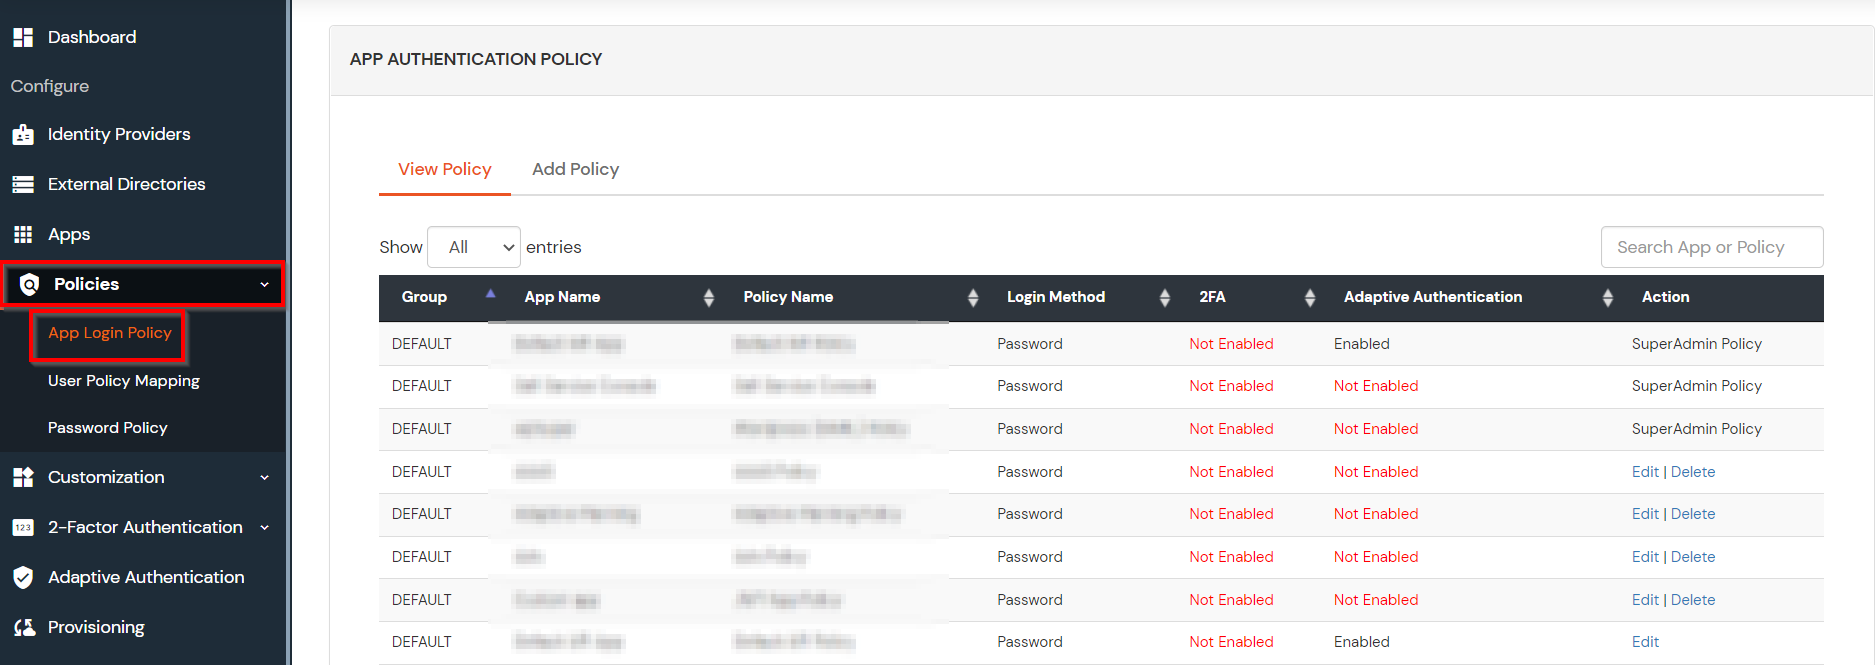
- Haga clic en Agregar política .
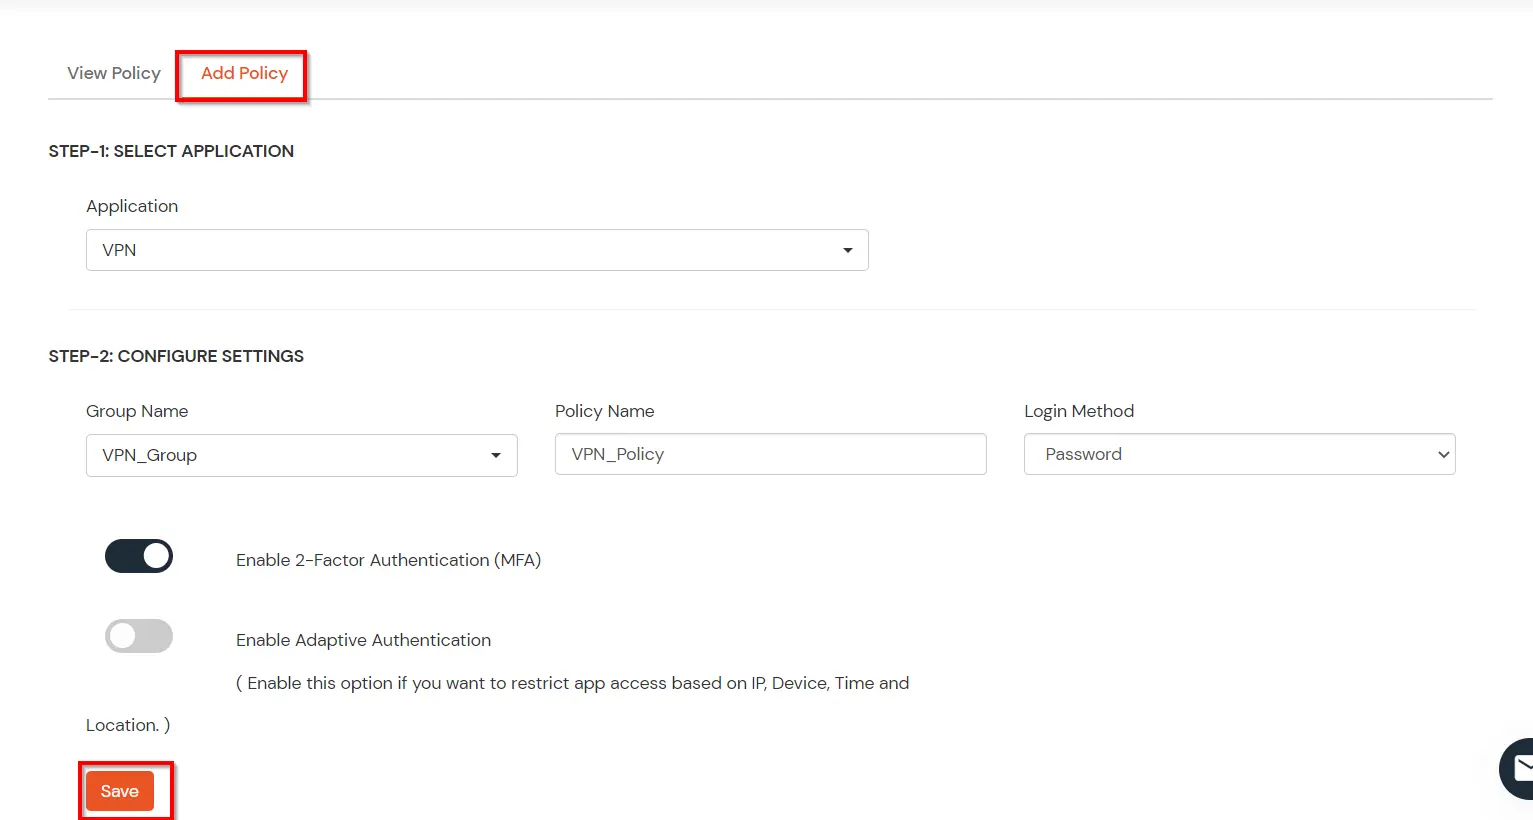
- En la sección Aplicación, seleccione el Aplicación RADIO que configuramos anteriormente en el Paso 1.
- Seleccione el grupo de usuarios requerido en Nombre del grupo y entrar en el Nombre de directiva.
- En esta guía, configuraremos un Sólo contraseña política para "VPN_Grupo", para que solo los miembros de VPN_Group puedan acceder a los servicios VPN sin un segundo factor.
- Una vez que haya terminado con la configuración de la política, haga clic en Enviar Formulario para agregar política.
5. Pruebe la autenticación de dos factores de Sonicwall Global VPN
- Conéctese a Sonicwall Global VPN ingresando el nombre de host del servidor.
- Ingrese su Nombre de usuario y contraseña de AD y haga clic en Conectar.
- Ahora se le solicitará el código de autenticación de 2 factoresIngrese el código 2FA y haga clic en Continuar para obtener acceso a Sonicwall Global VPN.
- Después de una validación exitosa, estará conectado de forma segura a Sonicwall Global VPN a través de .
Con la ayuda de esta guía, podrá configurar la autenticación de dos factores (2FA) para el inicio de sesión en la VPN global de Sonicwall.
Localización de averías
¿Cómo puedo verificar los registros de auditoría de usuarios de RADIUS en el panel de administración de miniOrange?
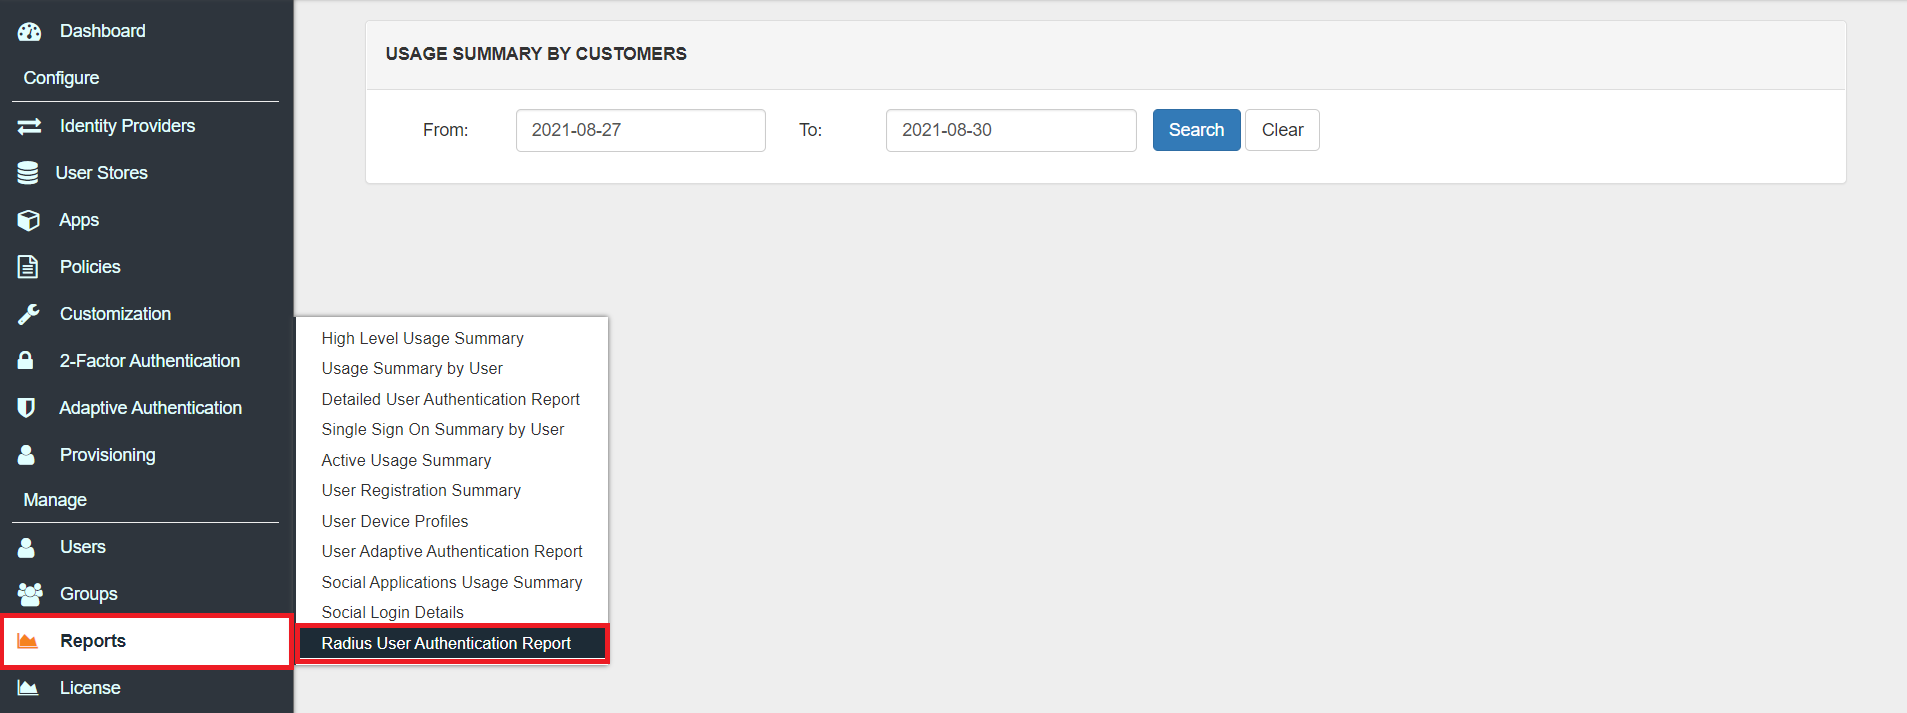
- Inicie sesión para Panel de administración miniOrange.
- Haga clic en Informes >> Informe de autenticación de usuario de Radius.
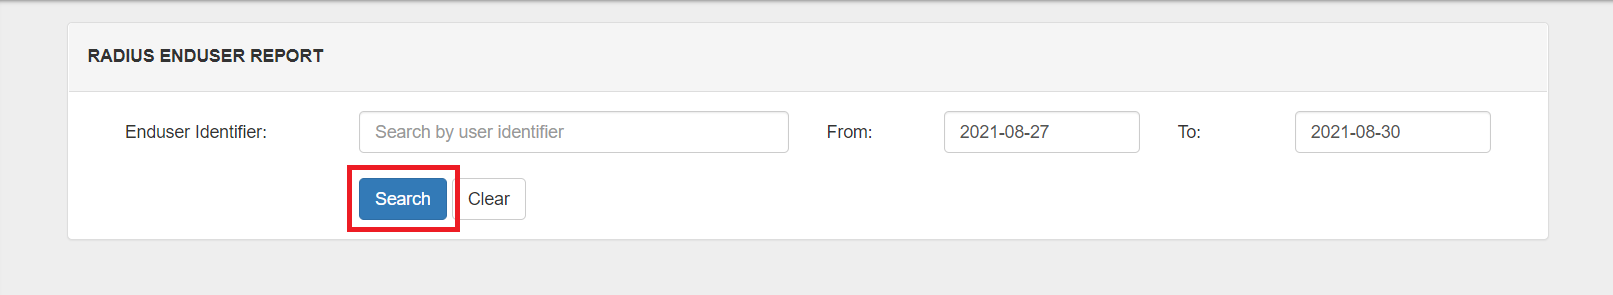
- entrar: Identificador de usuario final y Rango de fechas.
- Haga clic en Buscar.
Preguntas Frecuentes (FAQ)
¿Qué es la autenticación de dos factores (2FA)?
La autenticación de dos factores (2FA) es un método de autenticación que requiere que el usuario se autentique mediante dos o más factores para acceder a los recursos, aplicaciones o VPN de la empresa (en este caso, Sonicwall Global VPN). Habilitar la autenticación de dos factores (2FA) implica que los usuarios deben proporcionar factores de verificación adicionales, además de su nombre de usuario y contraseña, lo que aumenta la seguridad de los recursos de la organización. Para obtener más información sobre la autenticación de dos factores (2FA), haga clic aquí.
Tres métodos de autenticación comunes para la seguridad 2FA son:
- Conocimiento: Algo que el usuario sabe.
- Posesión: Algo que el usuario posee o tiene.
- Inherencia: Generalmente referido a un factor biométrico.
Tipos de autenticación 2FA con RADIUS:
Dependiendo del cliente VPN , la autenticación de dos factores puede adoptar dos formas.
- Clientes VPN que admiten RADIUS Challenge.
- Clientes VPN que no son compatibles con RADIUS Challenge.
¿Cuáles son los diferentes métodos 2FA para Sonicwall Global VPN compatibles con miniOrange?
miniOrange admite múltiples métodos de autenticación 2FA/MFA para el acceso seguro a la VPN global de Sonicwall, como notificaciones push, tokens de software, Microsoft/Google Authenticator , etc.
| tipo de autenticación | Método | Soportado |
|---|
| Autenticador miniOrange | Ficha blanda | |
| Notificación push mininaranja | |
| Ficha móvil | google Authenticator | |
| microsoft Authenticator | |
| Autenticador autorizado | |
| SMS | OTP sobre SMS | |
| SMS con enlace | |
| Correo electrónico | OTP por correo electrónico | |
| Correo electrónico con enlace | |
| Verificación de llamada | OTP sobre llamada | |
| Ficha de hardware | Ficha de hardware YubiKey | |
| Mostrar token de hardware | |
Referencias adicionales