Integración de inicio de sesión único (SSO) de Squarespace
SSO de espacio cuadrado La solución de miniOrange le proporciona un servicio de inicio de sesión único listo para usar que permite a los usuarios iniciar sesión de forma segura en Squarespace y otras aplicaciones integradas utilizando un único conjunto de credenciales de inicio de sesión. Puedes conectarte fácilmente con cualquiera de tus IDP (Okta, Ping, etc.), Active Directory y LDAP sin migrar a tus usuarios. La integración segura de SSO de Squarespace ayuda al tiempo y los esfuerzos de su organización con una seguridad mejorada para sus datos presentes en la nube o en las instalaciones. No necesita ningún plan empresarial ni función premium para habilitar el SSO para Squarespace. Obtenga seguridad con un clic Acceso SSO con miniOrange's IAM servicios.
Desafío que enfrentan los usuarios de Squarespace
Los usuarios de Squarespace quieren un acceso continuo y fluido al portal de su sitio web a través de sus cuentas existentes. No desean que sus usuarios tengan un conjunto de credenciales separado para iniciar sesión en los sitios web de Squarespace. Aunque Squarespace ofrece a sus usuarios una forma de permitirles iniciar sesión en la plataforma sin problemas. Pero es necesario crear una interfaz que lo permita.
Solución miniOrange SSO para Squarespace
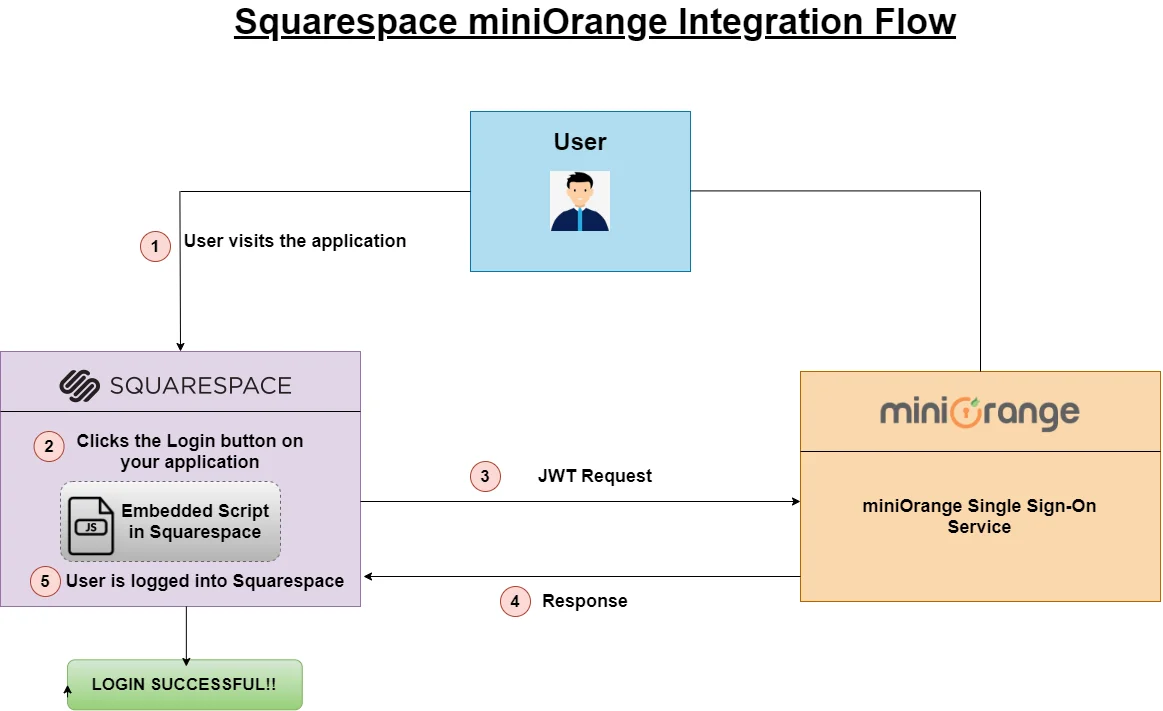
miniOrange ofrece una solución SSO integrada que permite utilizar la sesión existente de un usuario registrado para iniciar sesión en los sitios web de Squarespace mediante la creación de un token web JSON (JWT) válido . De esta forma, los usuarios de Squarespace ya no necesitan gestionar credenciales de usuario independientes.
Como resultado, se implementa una solución miniOrange Single Sign-On (SSO). Los usuarios de Squarespace ahora pueden iniciar sesión en la plataforma Squarespace utilizando sus credenciales existentes de cualquier IDP sin migrar usuarios.
Requisitos previos
Asegúrese de que la imagen corporativa de su organización ya esté configurada en Personalización >> Imagen corporativa de inicio de sesión y registro, en el menú de la izquierda del panel de control.
Siga la guía paso a paso que se proporciona a continuación para el inicio de sesión único (SSO) de Squarespace
1. Configurar Squarespace en miniOrange:
- Inicie sesión en la Consola de administración miniOrange.
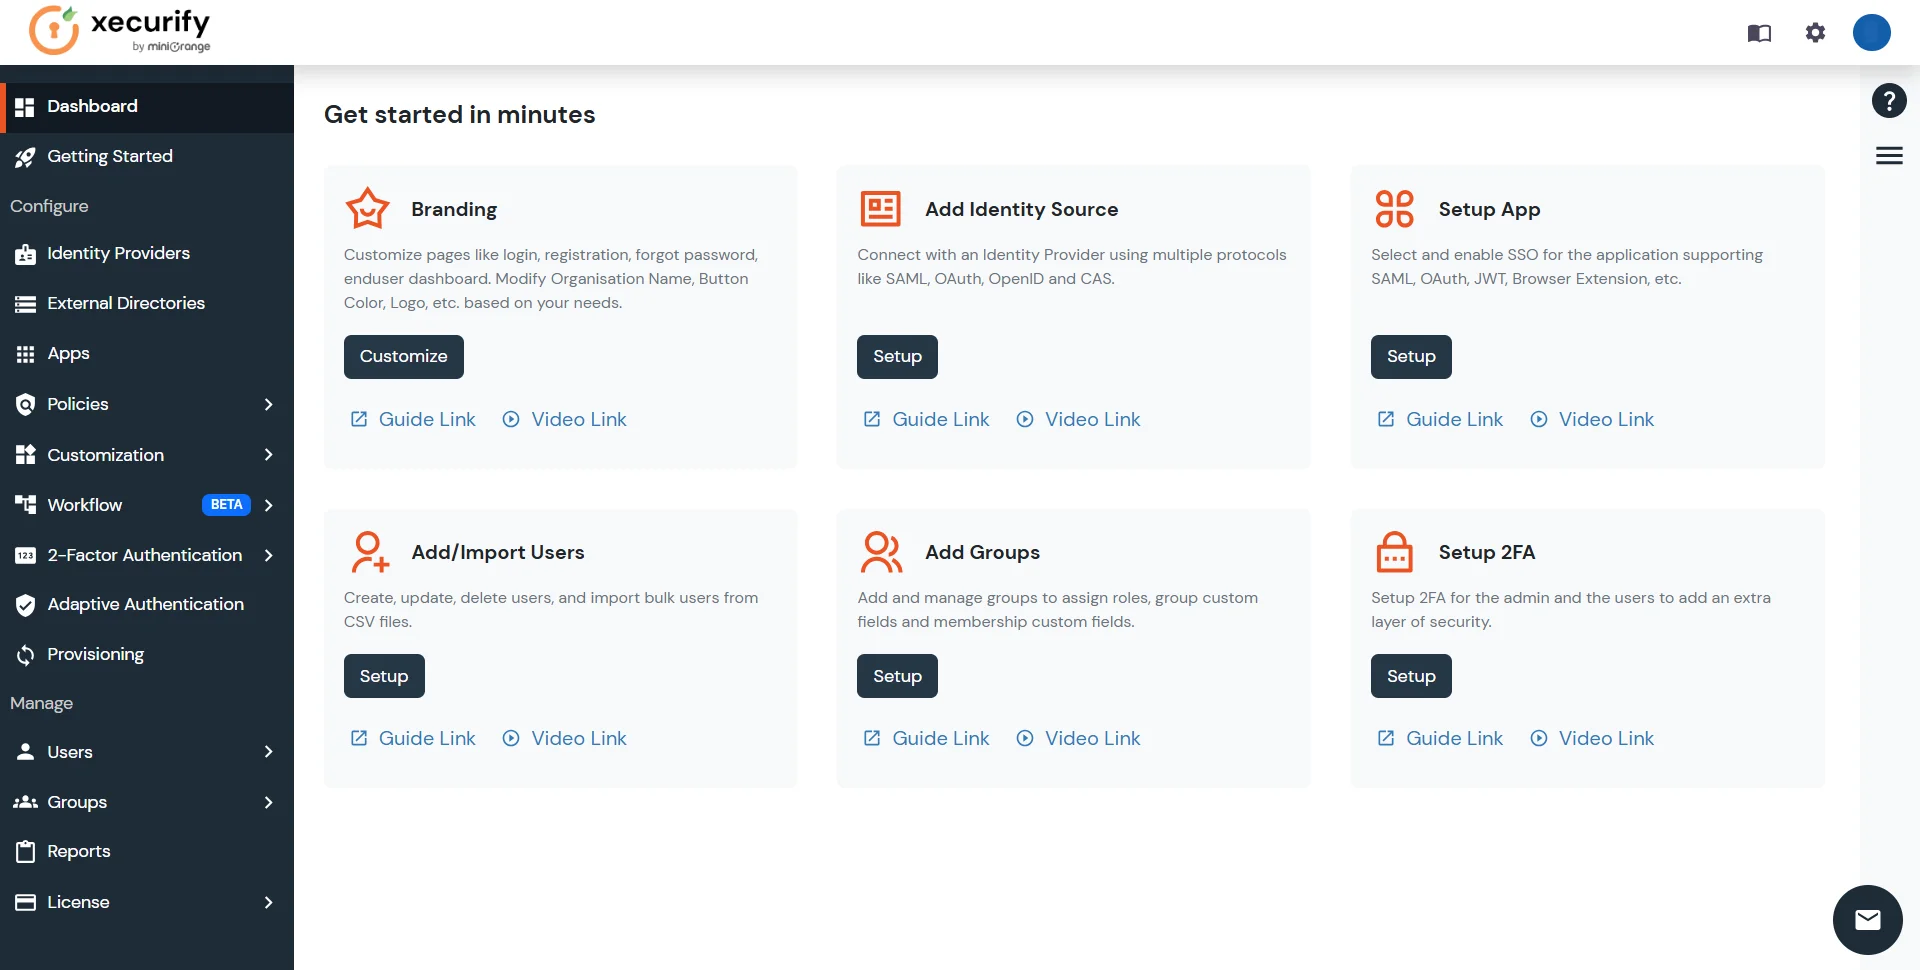
- Vaya al Aplicaciones y haga clic en Agregar aplicación .
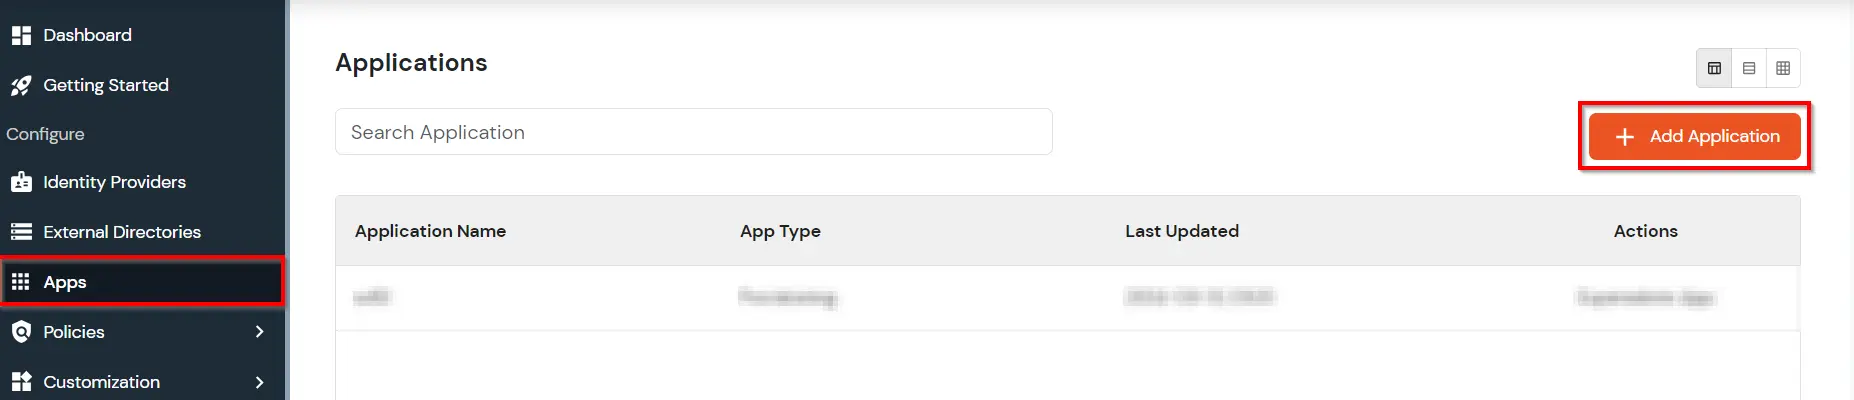
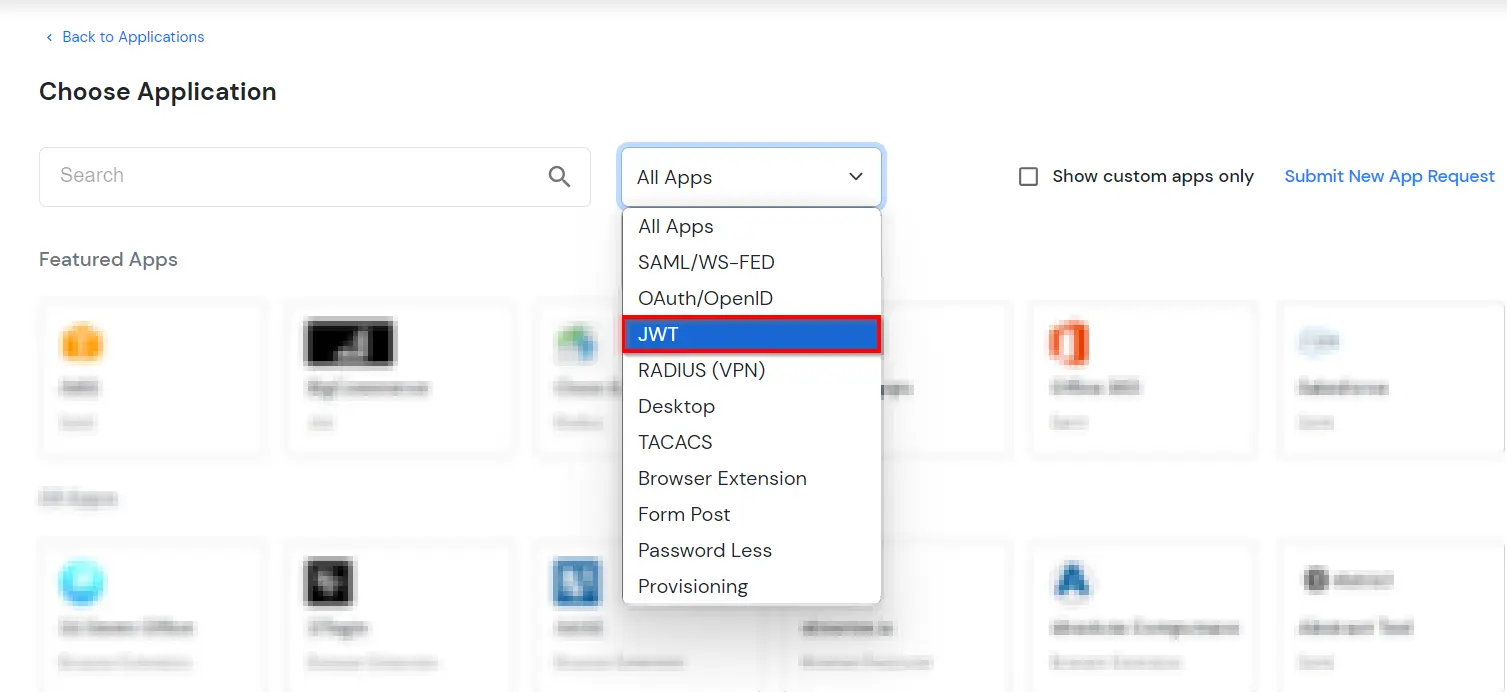
- In Seleccione Aplicación, selecciona JWT desde el menú desplegable de tipo de aplicación.
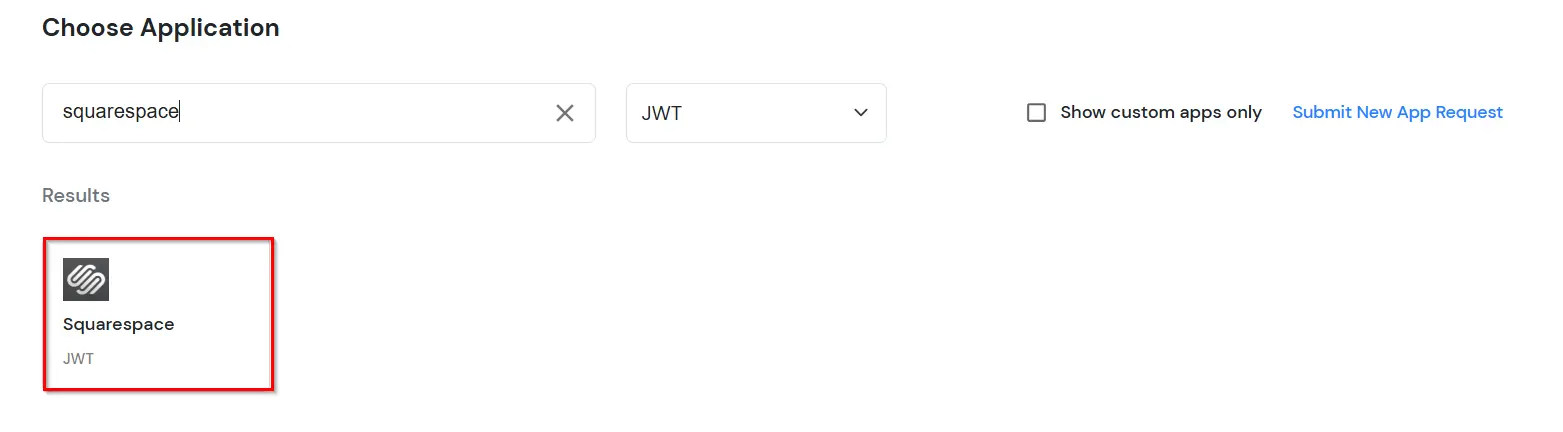
- En el siguiente paso, busque Squarespace aplicación de la lista. Si no se encuentra su aplicación, busque Aplicación JWT y podrá configurar su aplicación.
-
Puede configurar los siguientes detalles en la aplicación:
| Nombre que se ve en la pagina |
Escriba el Nombre que se ve en la pagina (es decir, el nombre de esta aplicación) |
| URL a redirigir |
Escriba el URL a redirigir (es decir, el punto final donde desea enviar/publicar su token JWT). Puede agregar varias URL de redireccionamiento separándolas con un ';'. Por ejemplo, abc.com;xyz.com
|
| ID de cliente |
El ID de cliente Se muestra en el campo de abajo. Haga clic en el icono del portapapeles para copiarlo. |
| Secreto del cliente |
Secreto del cliente Está oculto por defecto. Haga clic en el icono del ojo para revelarlo y use el icono del portapapeles para copiarlo. Esto se utiliza en el algoritmo de firma HS256 para generar la firma.
|
| Descripción (opcional) |
Añade una descripción si es necesario.
|
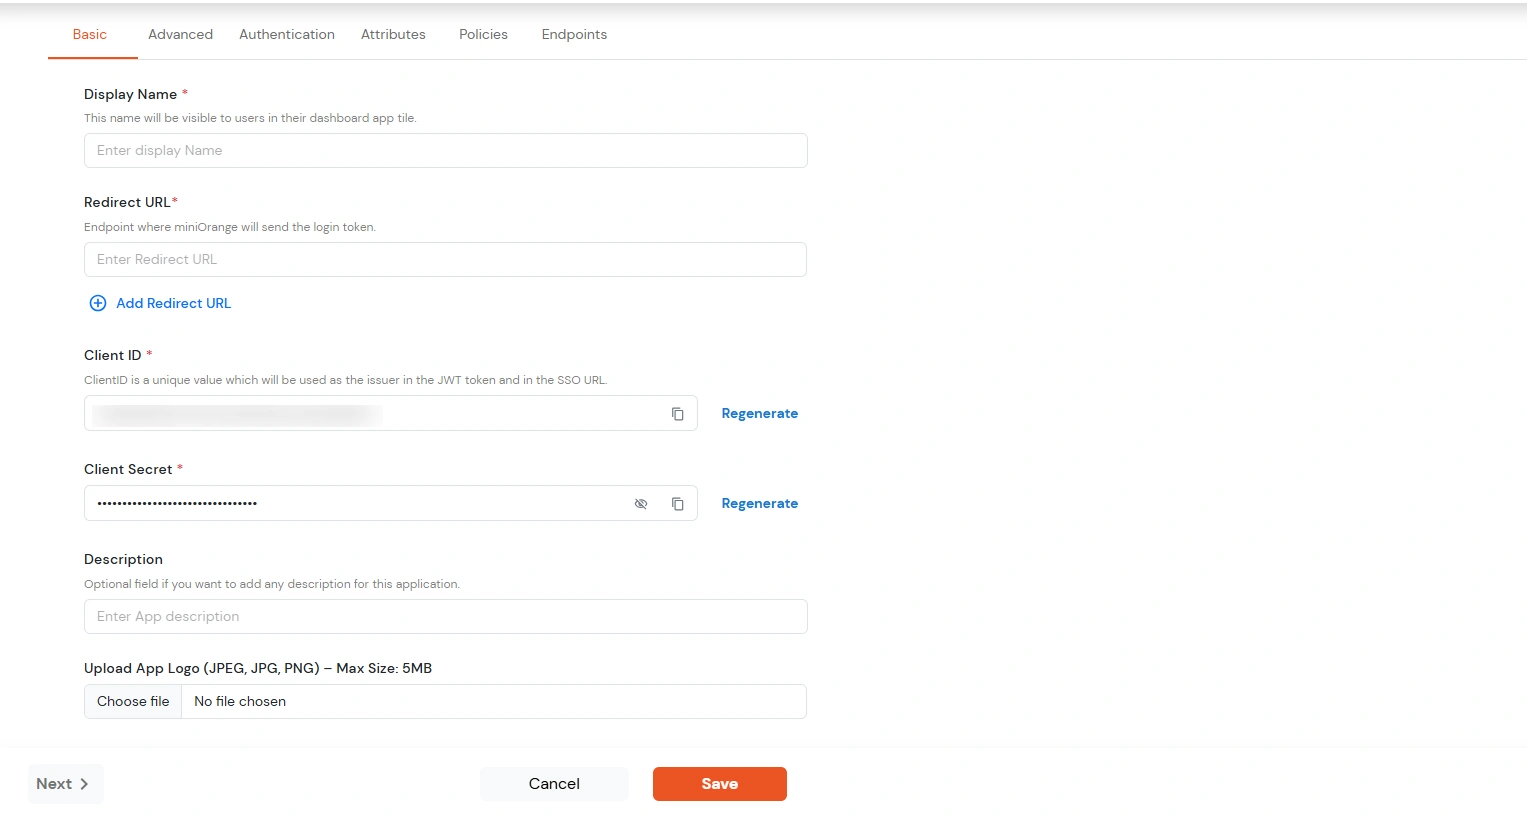
- Haga clic en Guardar.
- Usted será redirigido a la Políticas .
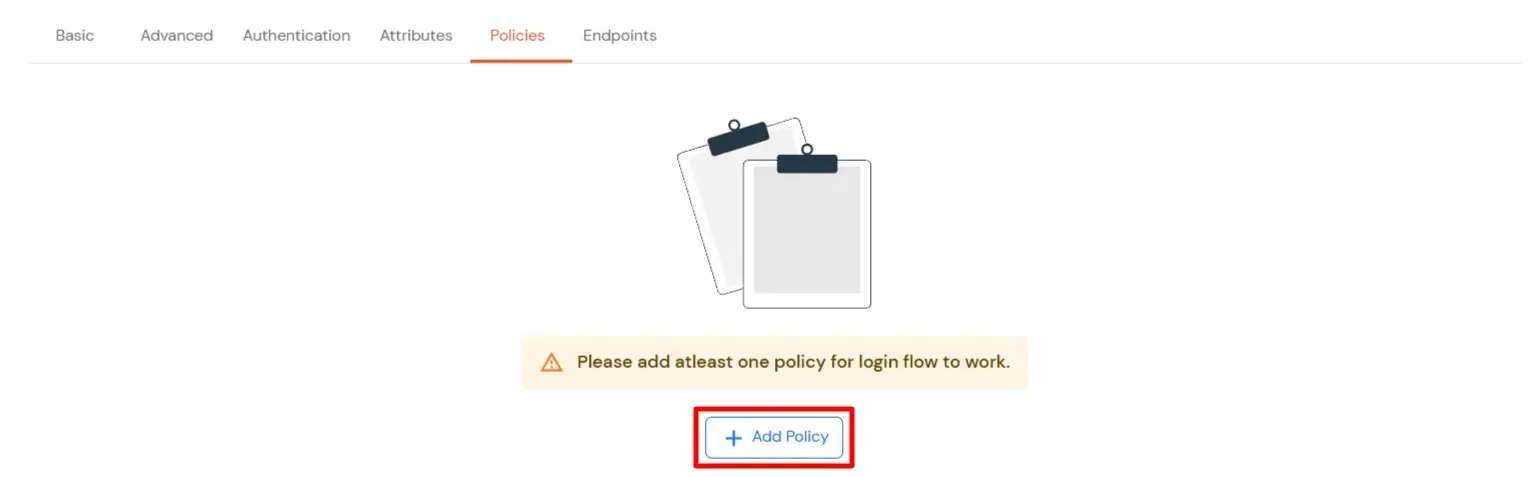
- Haga clic en el elemento Asignar grupo botón. Un nuevo Configurar la asignación de grupos Se abrirá una ventana modal.
- Asignar grupo: Seleccione los grupos que desea vincular con la aplicación. Puede seleccionar hasta 20 grupos a la vez.
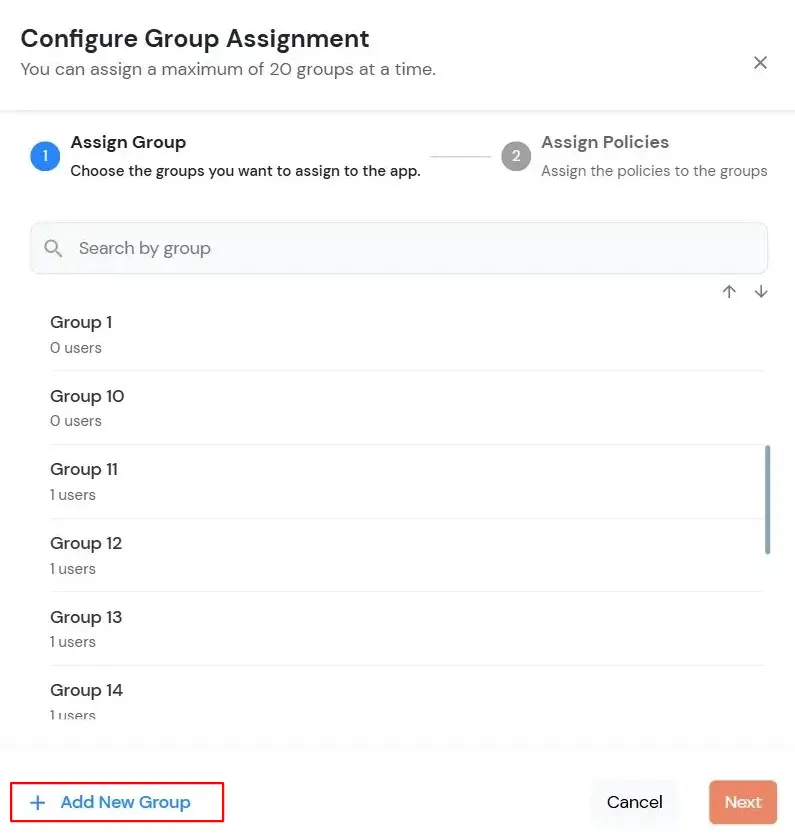
- Si necesitas crear un nuevo grupo, haz clic en Agregar nuevo grupo .
- Introduzca el nombre del grupo y haga clic en Crear grupo.
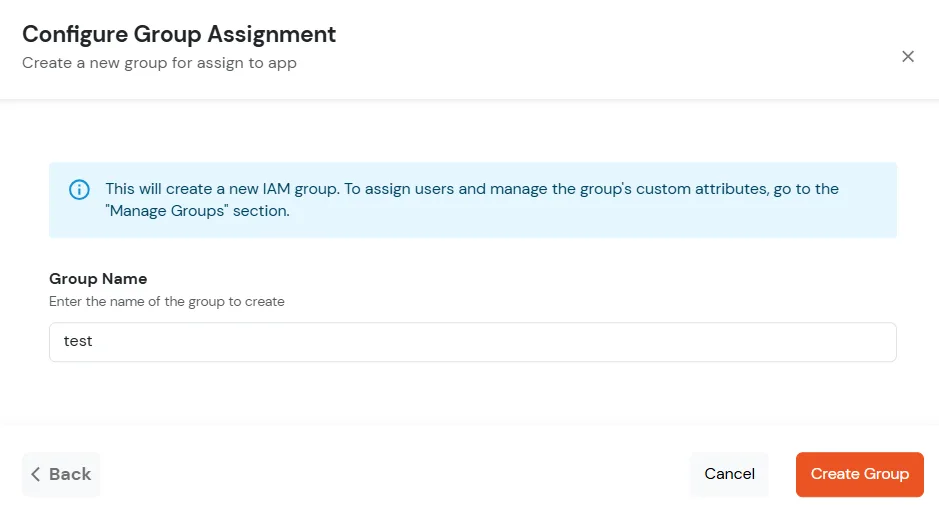
- Haga clic en Siguiente.
- Asignar políticas: Agregue las políticas requeridas a los grupos seleccionados. Ingrese los siguientes detalles:
- Primer factor: Seleccione el método de inicio de sesión en el menú desplegable.
- Si selecciona Contraseña Como método de inicio de sesión, puede habilitar Autenticación de dos factores (MFA) y Autenticación adaptable, si es necesario.
- Si selecciona Sin contraseña Como método de inicio de sesión, puede habilitar Autenticación de dos factores (MFA) si es necesario.
- Si selecciona Enlace Mágico Como método de inicio de sesión, aparecen las siguientes opciones:
- Habilitar el inicio de sesión desde otras direcciones IP: Cuando está habilitada, los usuarios pueden abrir el Enlace Mágico desde una dirección IP diferente a aquella desde la que se solicitó.
- Habilitar el inicio de sesión desde otros dispositivos: Cuando está habilitada, los usuarios pueden abrir el Enlace Mágico en un dispositivo diferente al que utilizaron para solicitarlo.
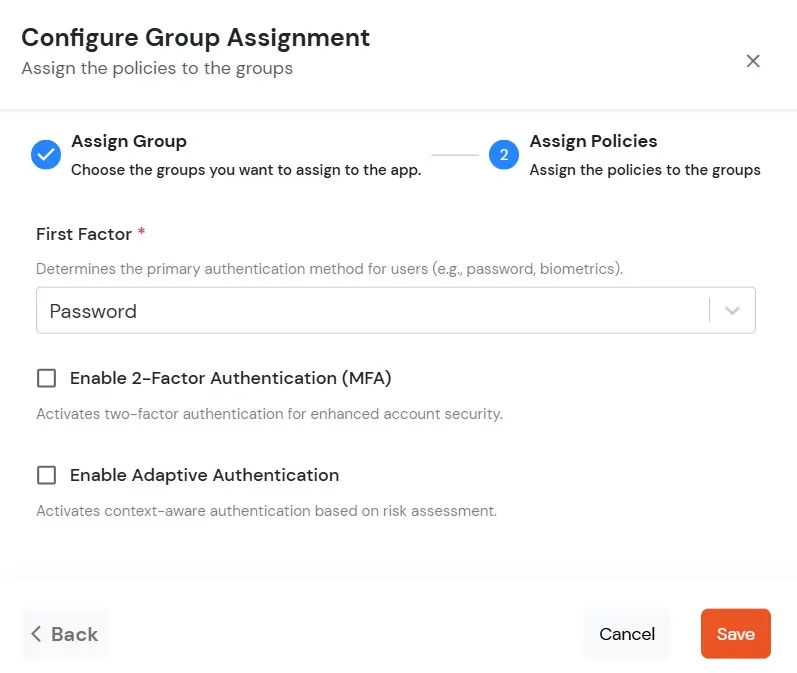
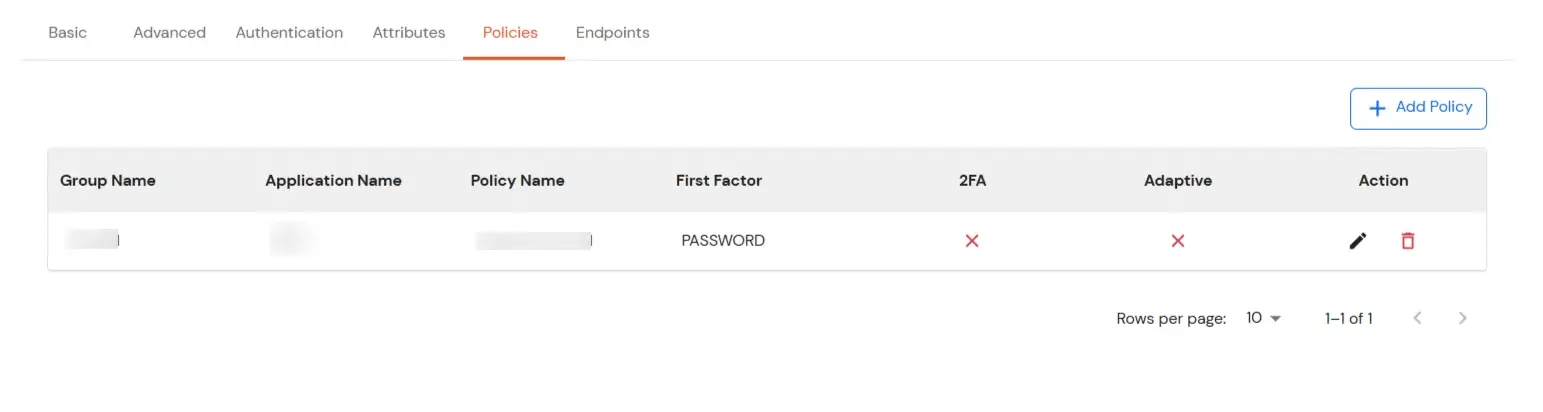
- Haga clic en GuardarSe crearán políticas para todos los grupos seleccionados.
- Verá la política listada una vez que se haya agregado correctamente.
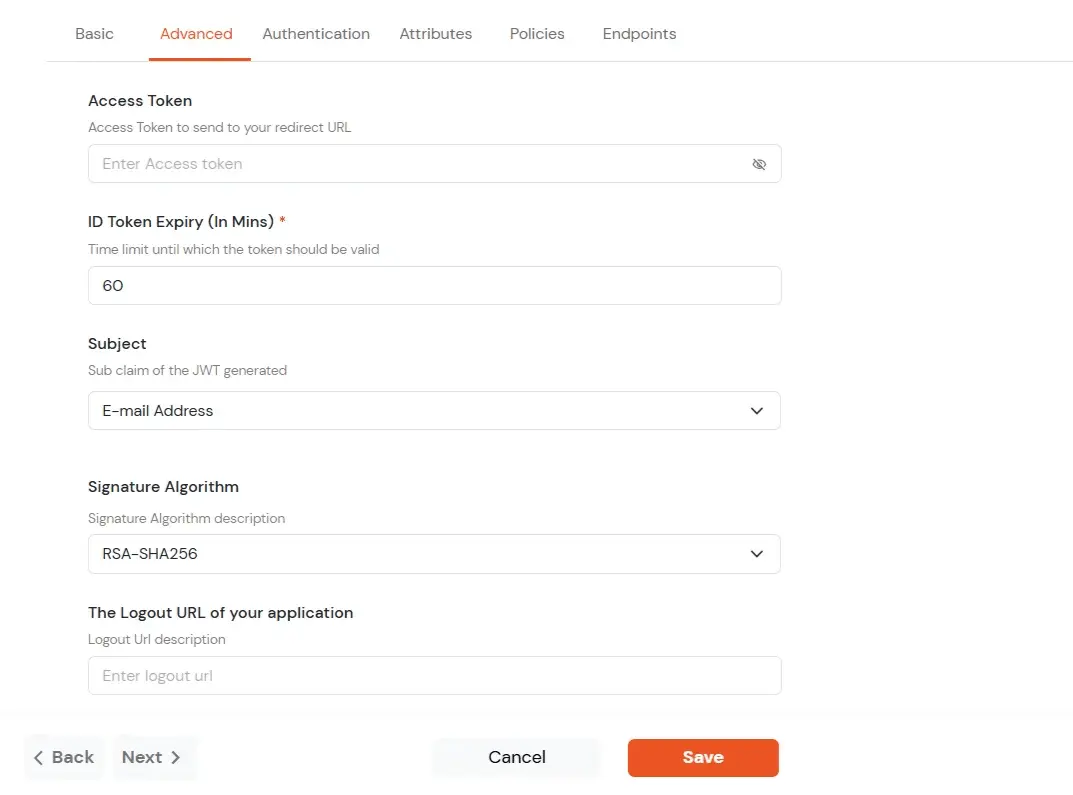
- Haga clic en Avanzado .
- Introduzca los siguientes detalles según sea necesario:
| El acceso de emergencia |
Ingrese el token de acceso que se enviará a su URL de redireccionamiento después de que un usuario inicie sesión. Este token ayuda a su aplicación a saber que el usuario tiene permiso para acceder a ciertas funciones. |
| Vencimiento del token de identificación (en minutos) |
Establezca la duración (en minutos) de la validez del token de identificación. Transcurrido este tiempo, el usuario deberá volver a iniciar sesión para obtener un nuevo token. |
| Asunto |
Elige qué información, como la dirección de correo electrónico del usuario, se usará para identificarlo en el token. Esto ayuda a tu aplicación a saber qué usuario ha iniciado sesión. |
| Algoritmo de firma |
Seleccione su algoritmo de firma en el menú desplegable. |
| La URL de cierre de sesión de su aplicación |
Introduzca la dirección web a la que deben dirigirse los usuarios después de cerrar la sesión. |
| Habilitar identidad compartida |
Esta función le permite controlar si un usuario compartido puede acceder o no a una aplicación específica. |
- Algoritmos de firma para JWT
RSA-SHA256
- Asimétrico, utiliza un conjunto de claves públicas y privadas para generar y validar la firma que se incluye en el token JWT.
- La clave privada se utiliza para generar la firma en el lado del IDP.
- La clave pública se utiliza para verificar la firma en el lado del SP.
- Proporcionamos la clave pública para esto.
HS256
- Simétrico, utiliza la misma clave secreta para generar y validar la firma.
- La clave secreta en este caso se puede configurar desde la página de configuración de la aplicación.
-
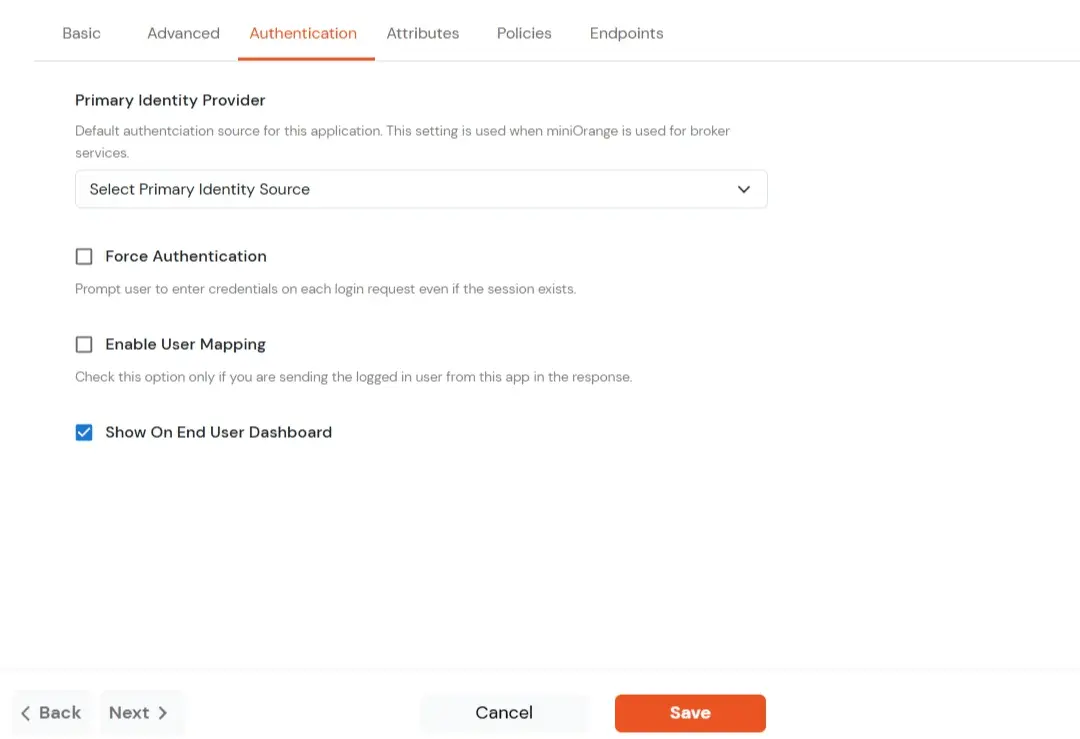
Cambiar a Opciones de inicio de sesión .
| Proveedor de identidad principal |
Seleccione la fuente de ID predeterminada en el menú desplegable de la aplicación. Si no se selecciona, los usuarios verán la pantalla de inicio de sesión predeterminada y podrán elegir su propio proveedor de identidad (IDP). [En este caso, seleccione miniOrange].
|
| Forzar autenticación |
Si habilita esta opción, los usuarios tendrán que iniciar sesión cada vez, incluso si su sesión ya existe. |
| Habilitar mapeo de usuarios |
Habilite esta opción si desea que la aplicación muestre qué usuario ha iniciado sesión cuando responde. |
| Mostrar en el panel del usuario final |
Habilite esta opción si desea mostrar esta aplicación en el panel del usuario final. |
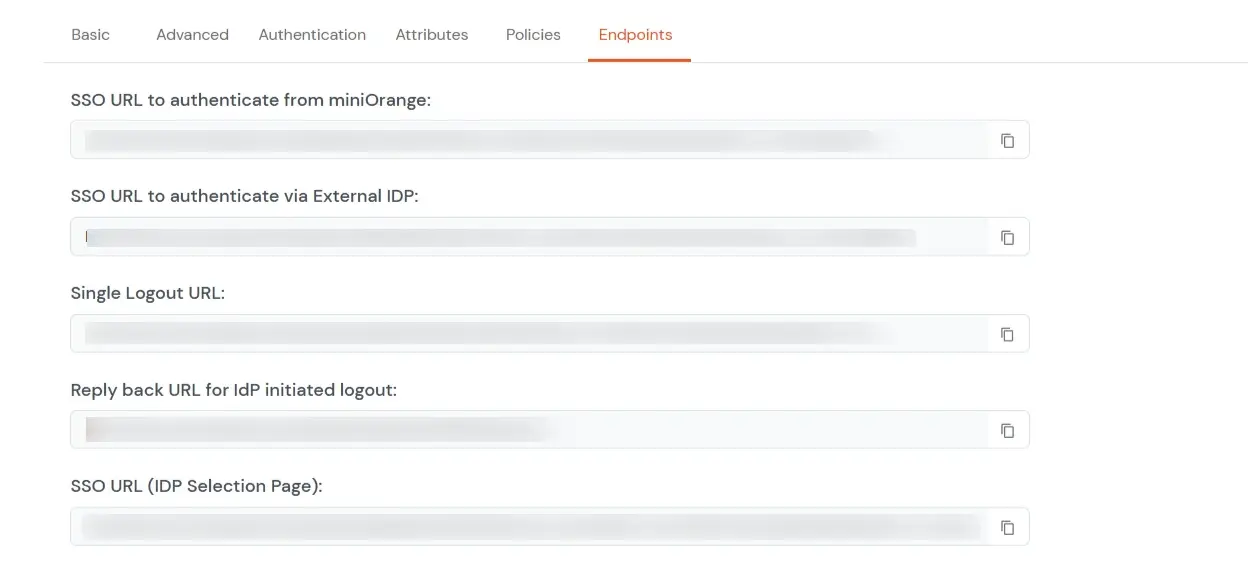
- Navegue a Endpoints y copia los siguientes detalles:
-
URL de inicio de sesión único:
- Esta URL se utiliza para iniciar la autenticación del usuario para obtener el token JWT.
- Tome redirección_uri como uno de los parámetros de consulta.
- Después de una autenticación exitosa en el lado del IDP, se crea una sesión de usuario activa en el IDP y el usuario es redirigido a redirigir_uri con el token JWT.
-
-
URL de cierre de sesión única:
- Esta URL se utiliza para cerrar la sesión del usuario en el IDP eliminando la sesión del usuario activo.
- Tome redirección_uri como uno de los parámetros de consulta.
- Después de eliminar la sesión del usuario activo, el IDP redirige al usuario a la redirección_uri.
-
URL de respuesta para el cierre de sesión iniciado por el IdP:
- Esta URL se utiliza para iniciar el cierre de sesión en caso de que el inicio de sesión del usuario JWT haya sido iniciado por IDP [El usuario inició sesión en el panel
primero y luego inició el inicio de sesión para la aplicación desde el panel.]
- Después de cerrar la sesión del usuario en el IDP, se redirige al usuario a la página de inicio de sesión del panel de IDP.
2. Agregar guión al final de Squarespace
- Para habilitar SSO en el extremo de Squarespace, todo lo que necesitas hacer es agregar un guión personalizado.
- Haga clic aquí para descargar el script necesario o puede comunicarse con nosotros en idpsupport@xecurify.com en cualquier momento si necesitas ayuda con la integración.
- Antes de agregar el script, habilite el modo seguro agregando /safe en la URL de su sitio, esto evita que el script se ejecute en su lado administrador.
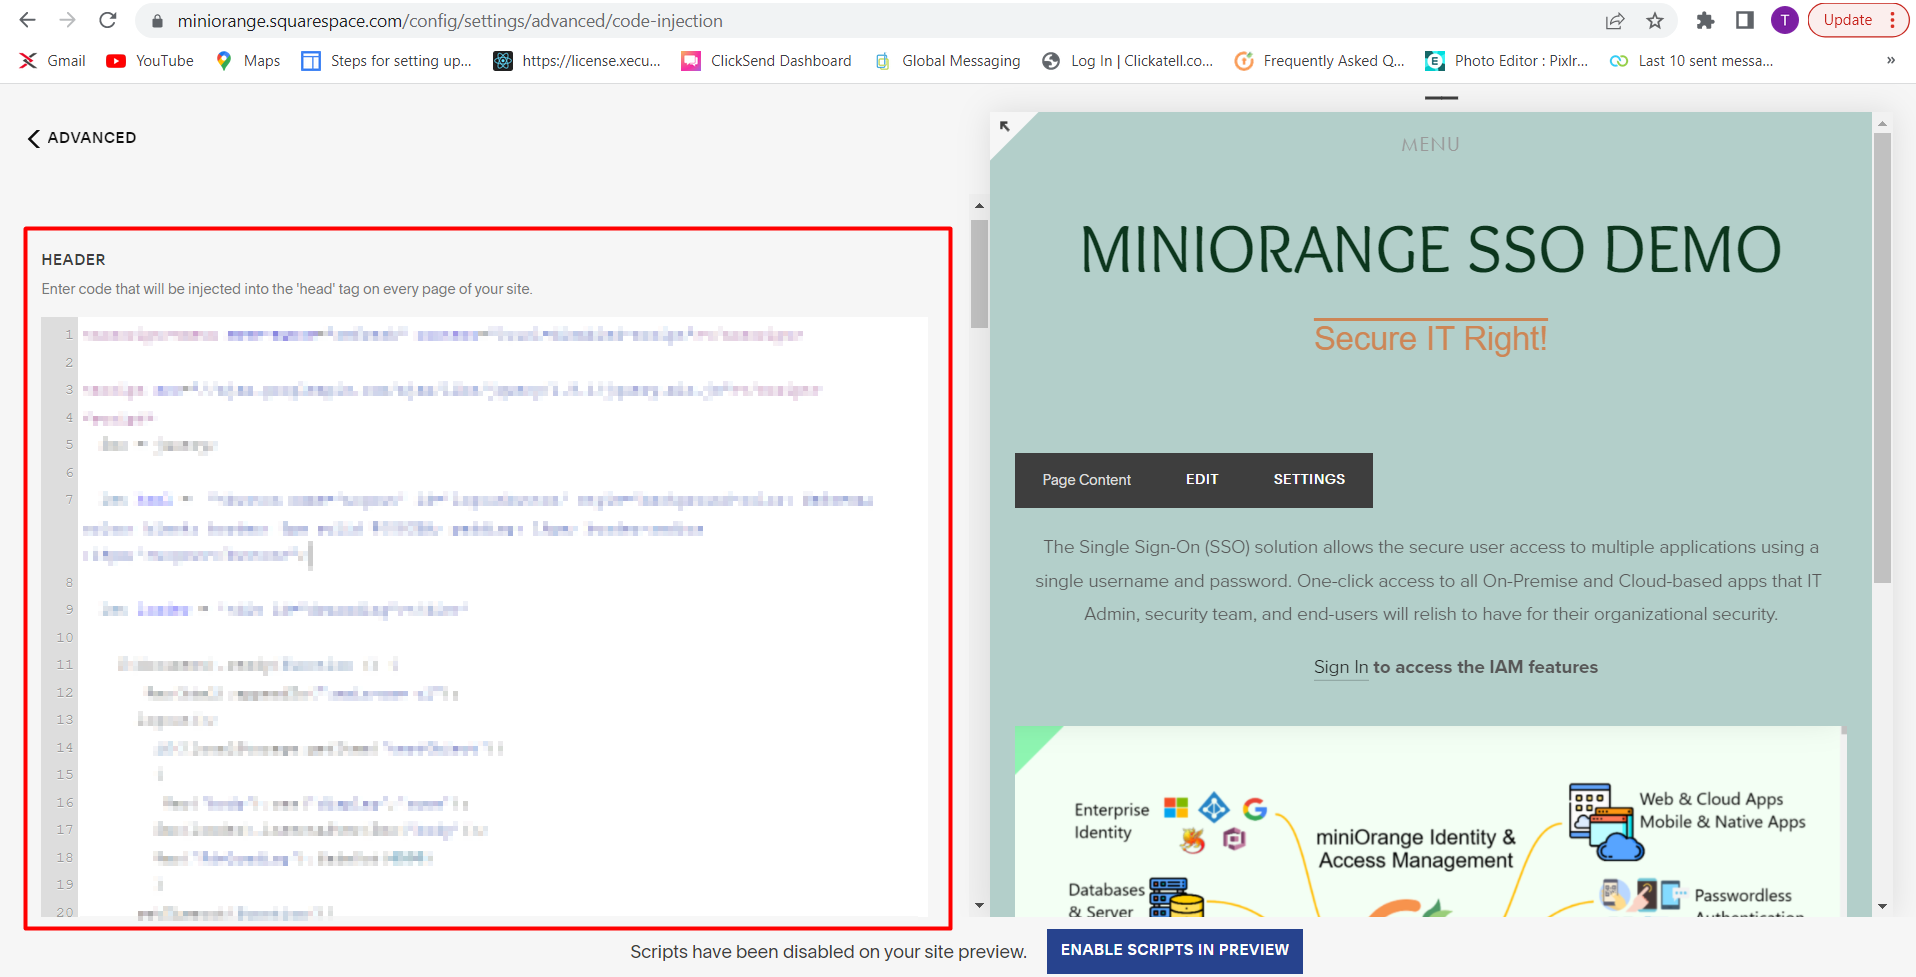
- Siguiente ve a Configuración → Avanzado → Inyección de código y pegue el script descargado en la sección Encabezado como se muestra a continuación:
3. Configure su directorio de usuarios
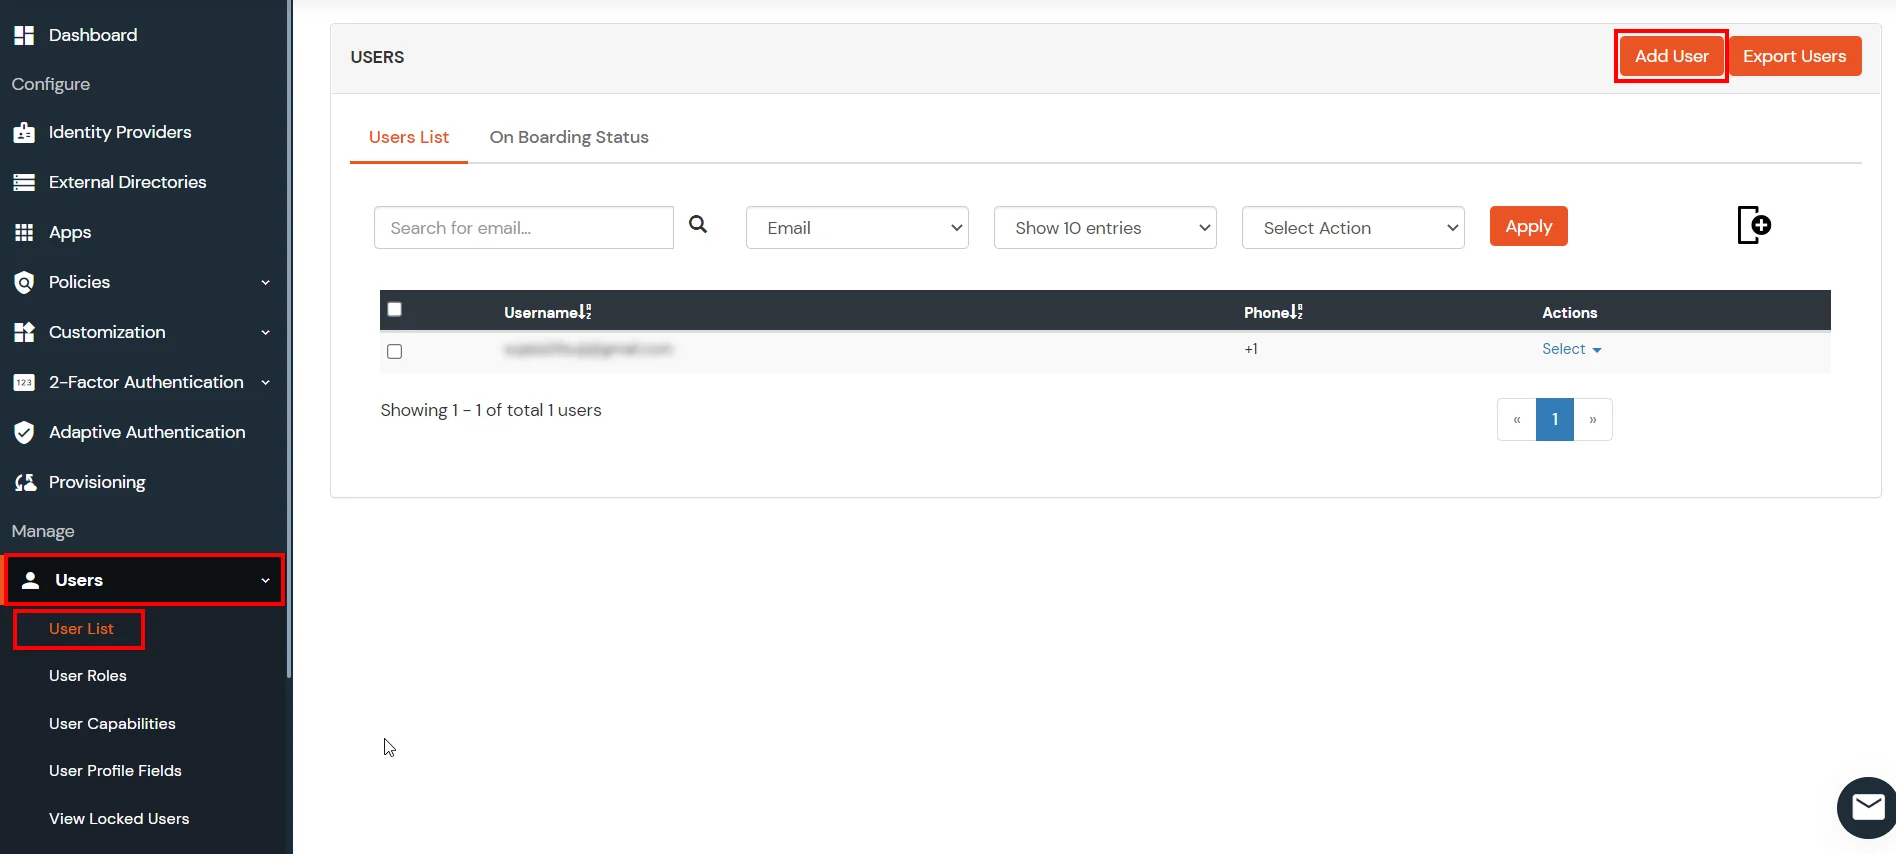
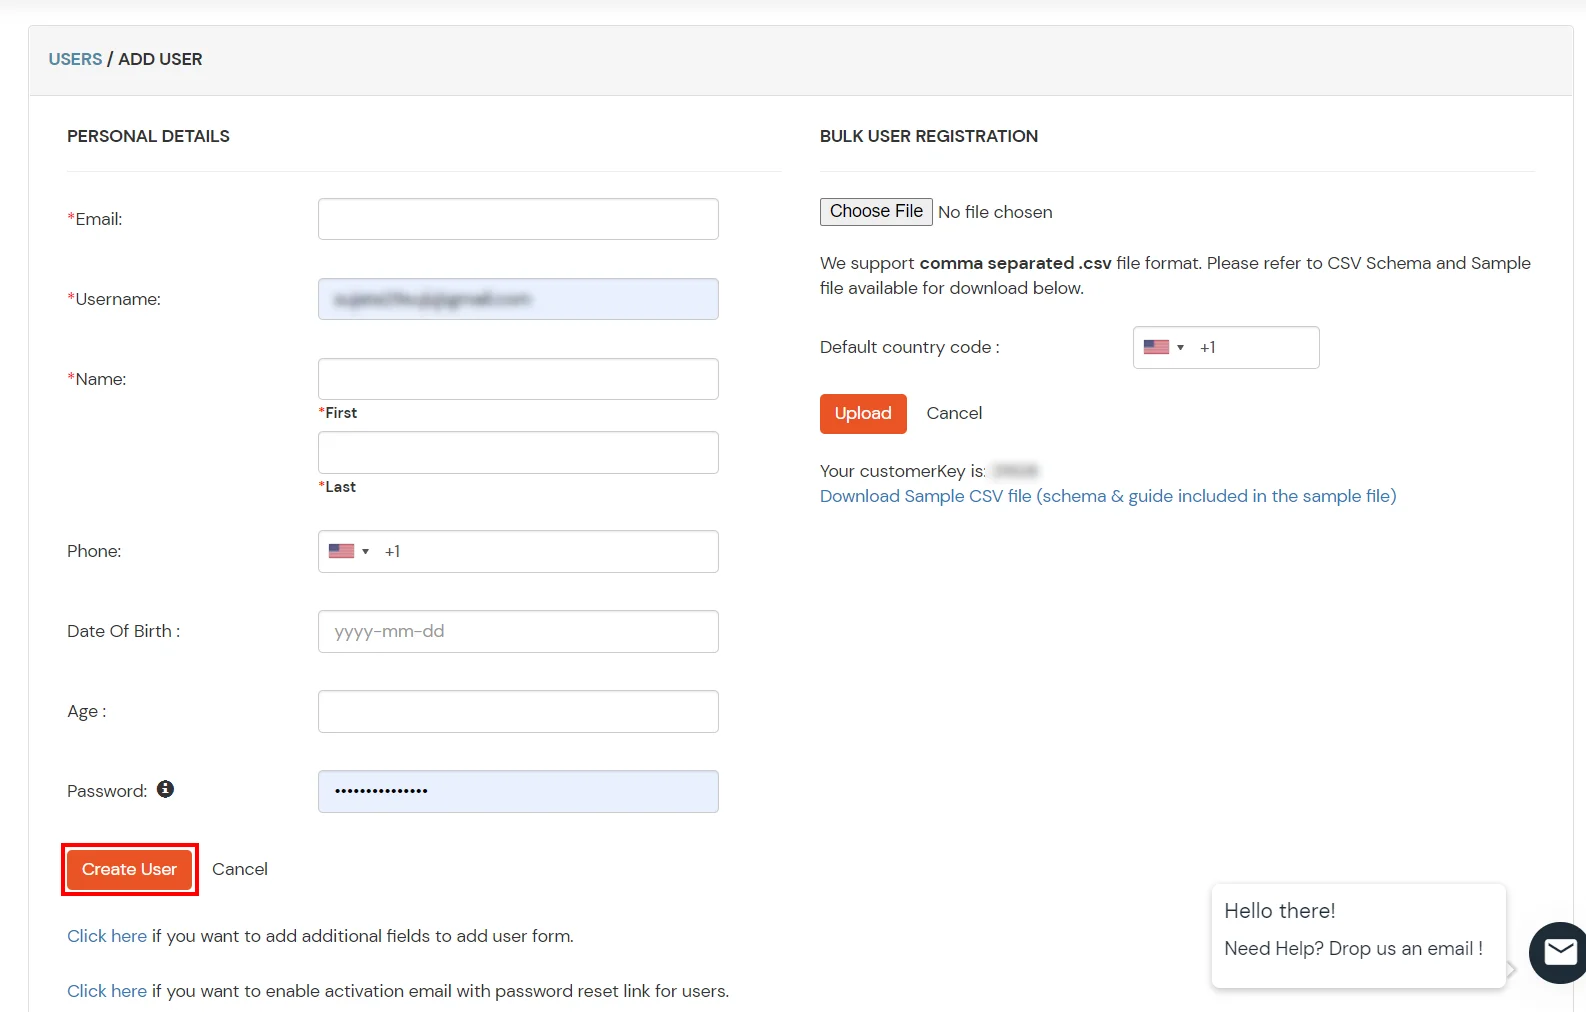
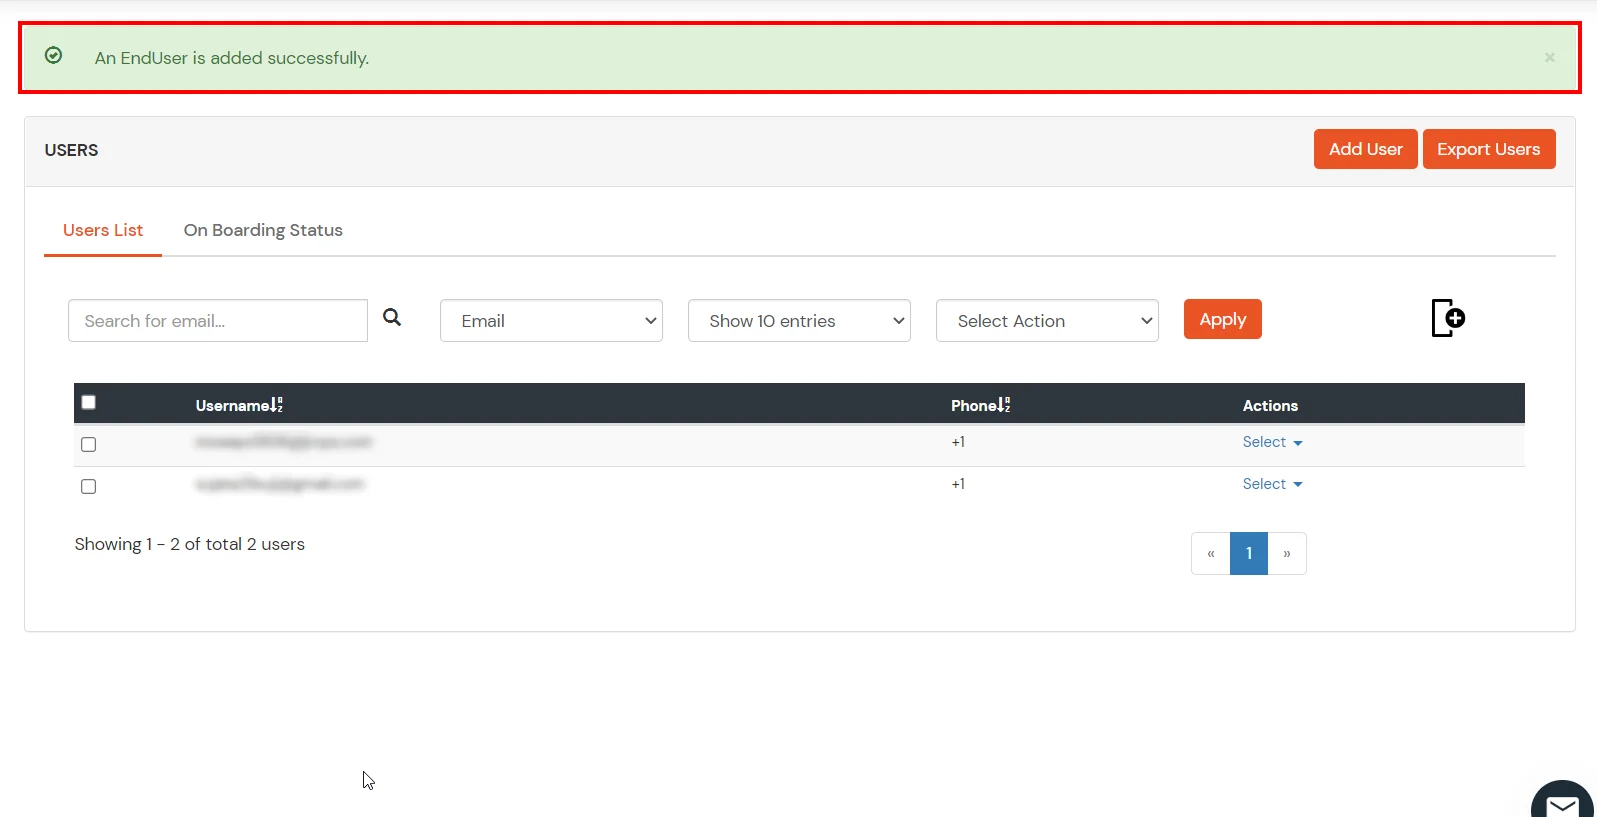
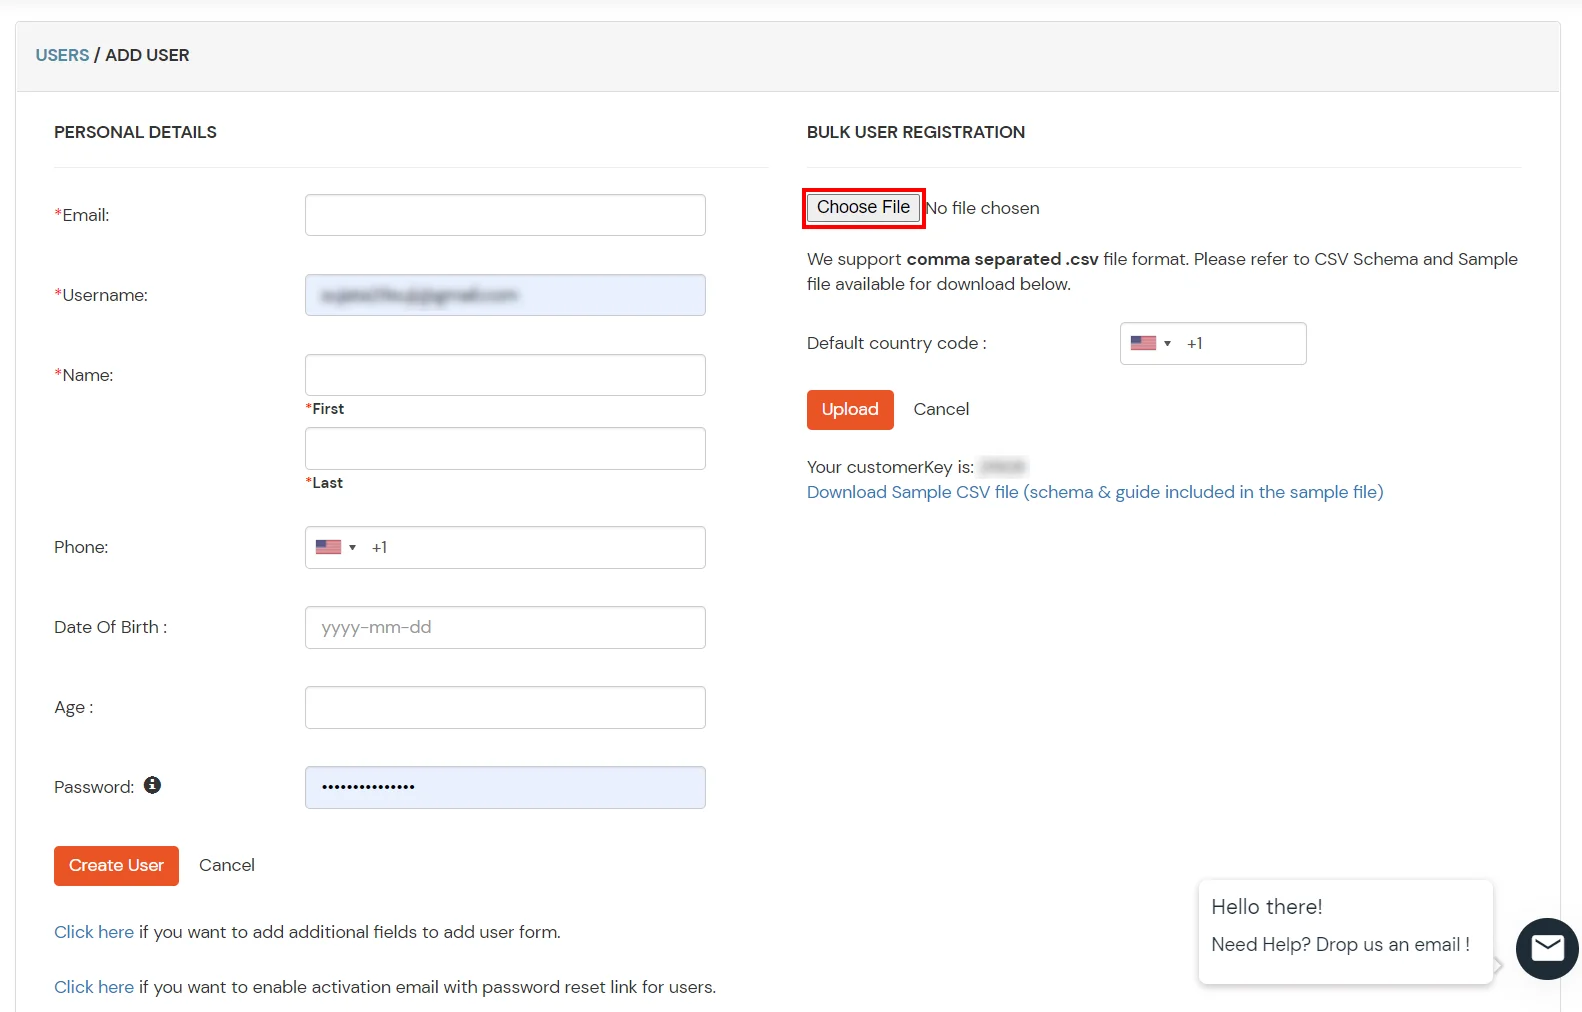
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), proveedores de identidad (como Okta, Shibboleth, Ping, OneLogin, KeyCloak), bases de datos (como MySQL, MariaDB, PostgreSQL) y muchas más . Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
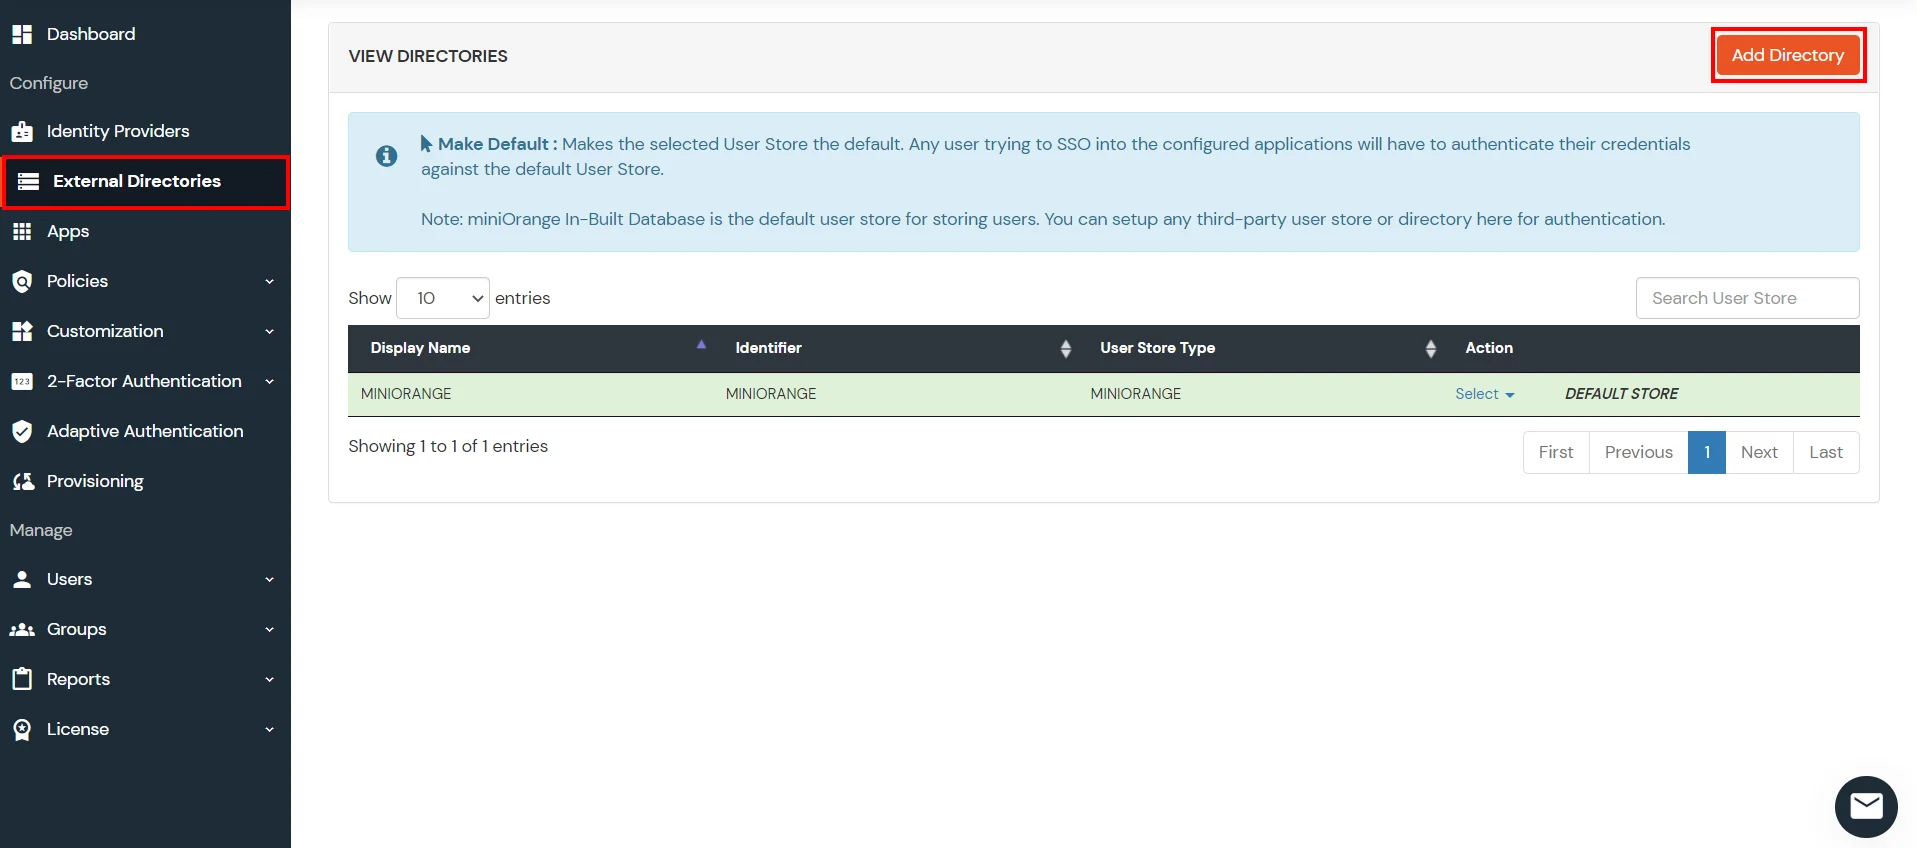
- Haga clic en Proveedores de identidad >> Agregar proveedor de identidad en el menú izquierdo del tablero.
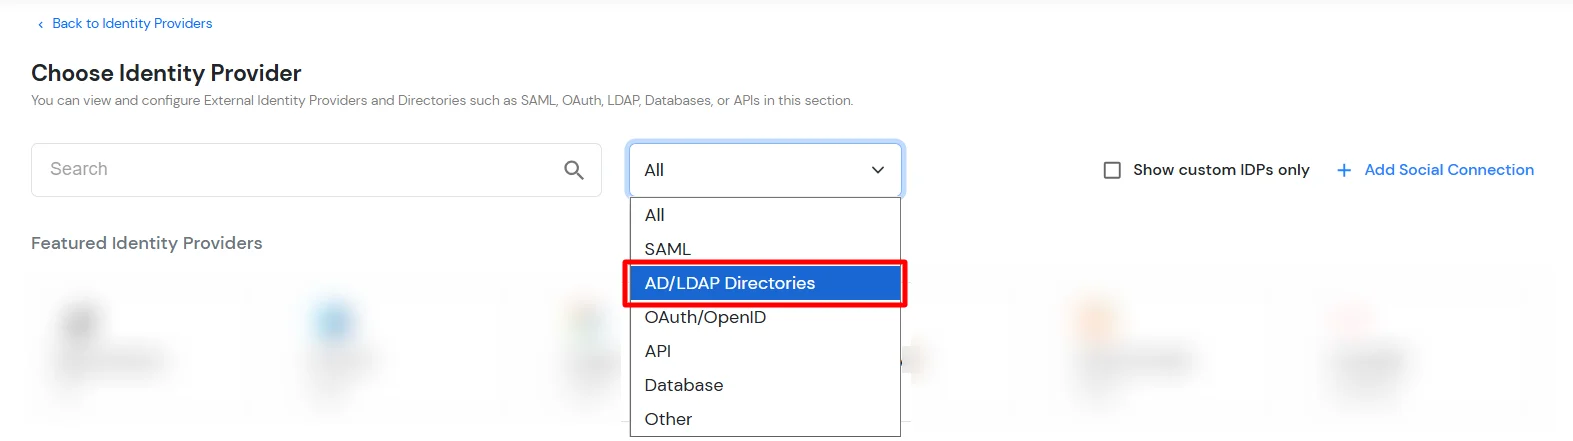
- En Elegir proveedor de identidad, seleccione Directorios AD/LDAP desde el desplegable.
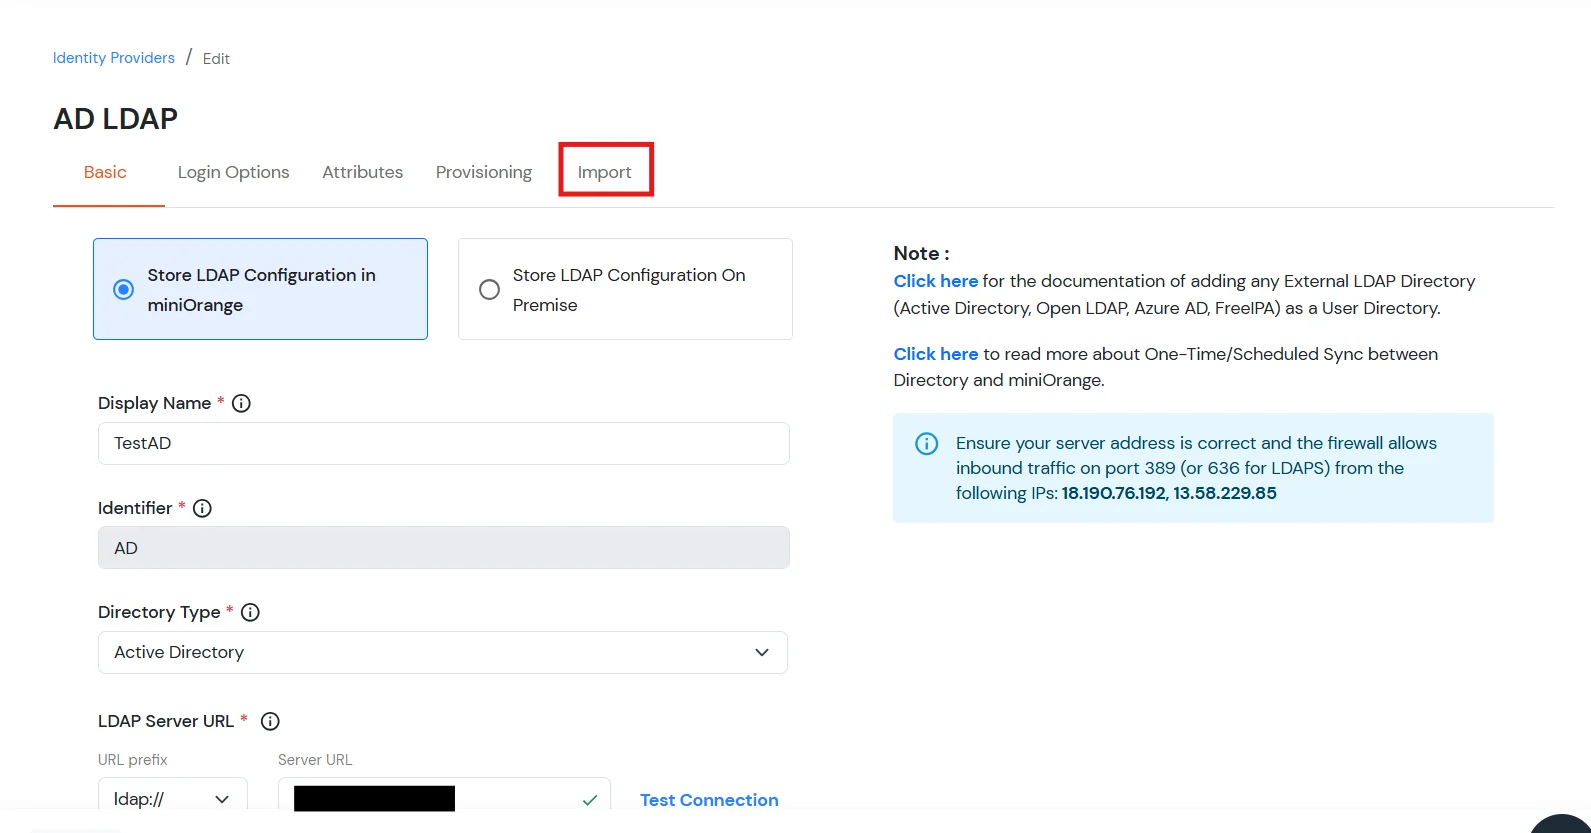
- Entonces busca Anuncio/LDAP y haz clic en él.
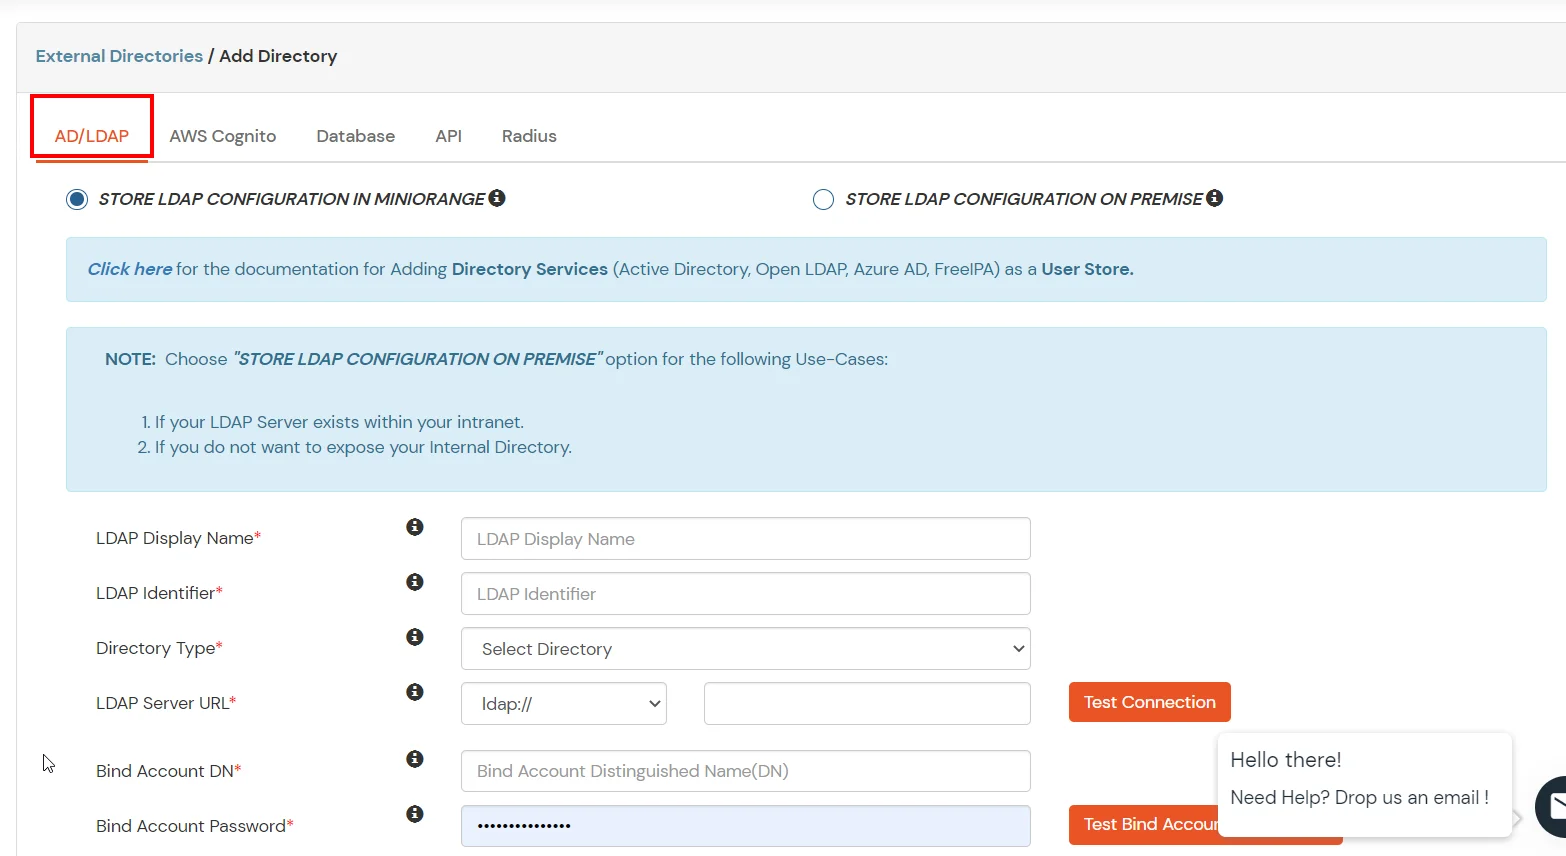
- ALMACENE LA CONFIGURACIÓN LDAP EN MINIORANGEElija esta opción si desea conservar su configuración en miniOrange. Si el directorio activo está protegido por un firewall, deberá abrirlo para permitir las solicitudes entrantes a su AD.
- ALMACENAR LA CONFIGURACIÓN LDAP ON PREMISA: Elija esta opción si desea mantener su configuración en sus instalaciones y solo permitir el acceso a AD dentro de las instalaciones. Tendrás que descargar e instalar. puerta de enlace miniOrange en sus instalaciones.
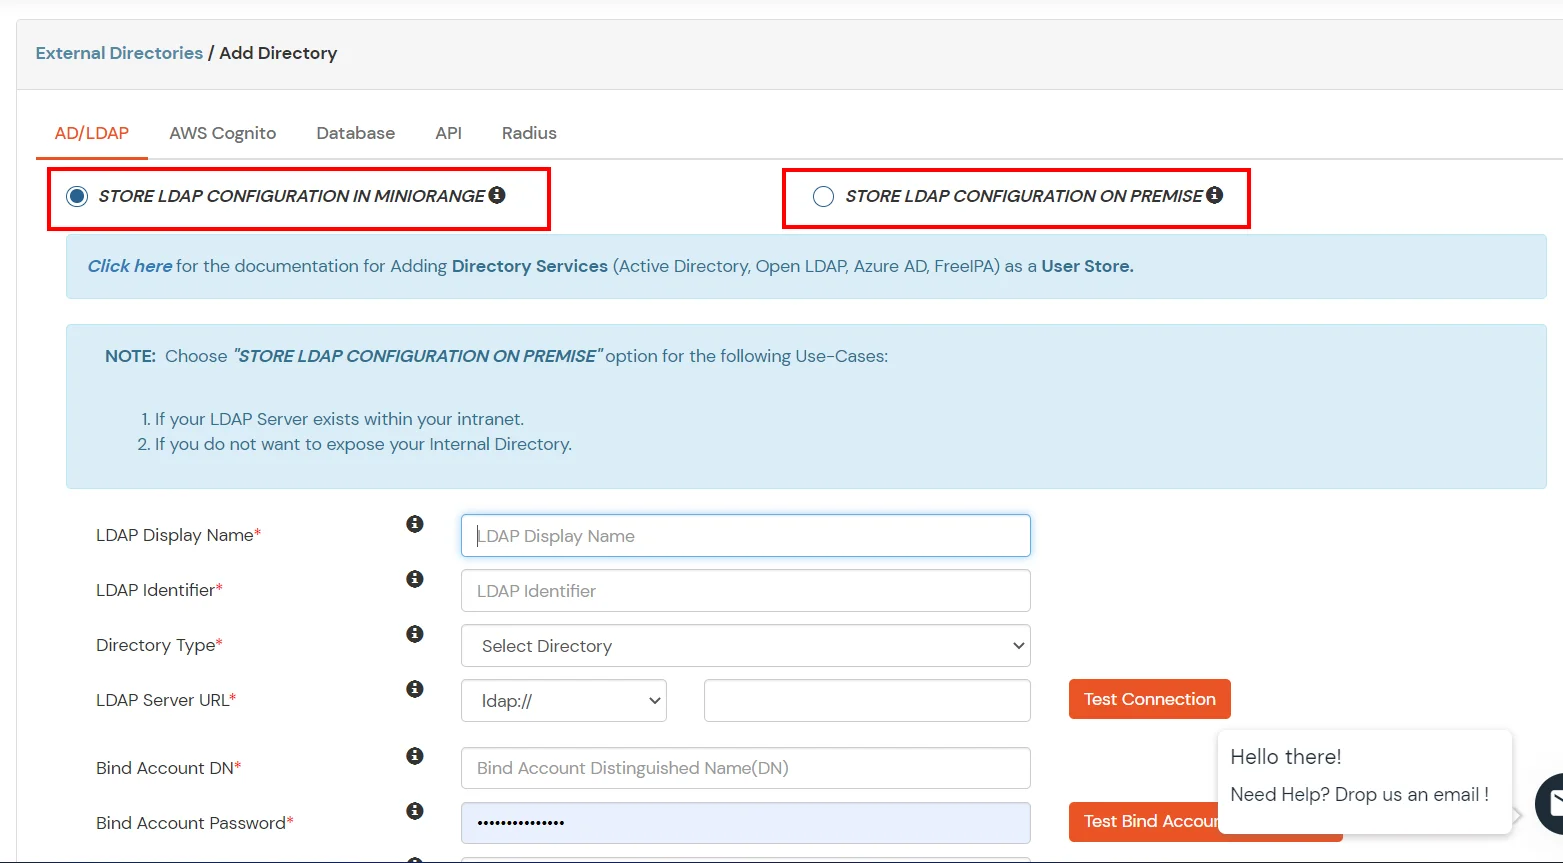
- Introduzca LDAP Nombre que se ve en la pagina y Identificador nombre.
- Seleccionar Tipo de directorio as Active Directory.
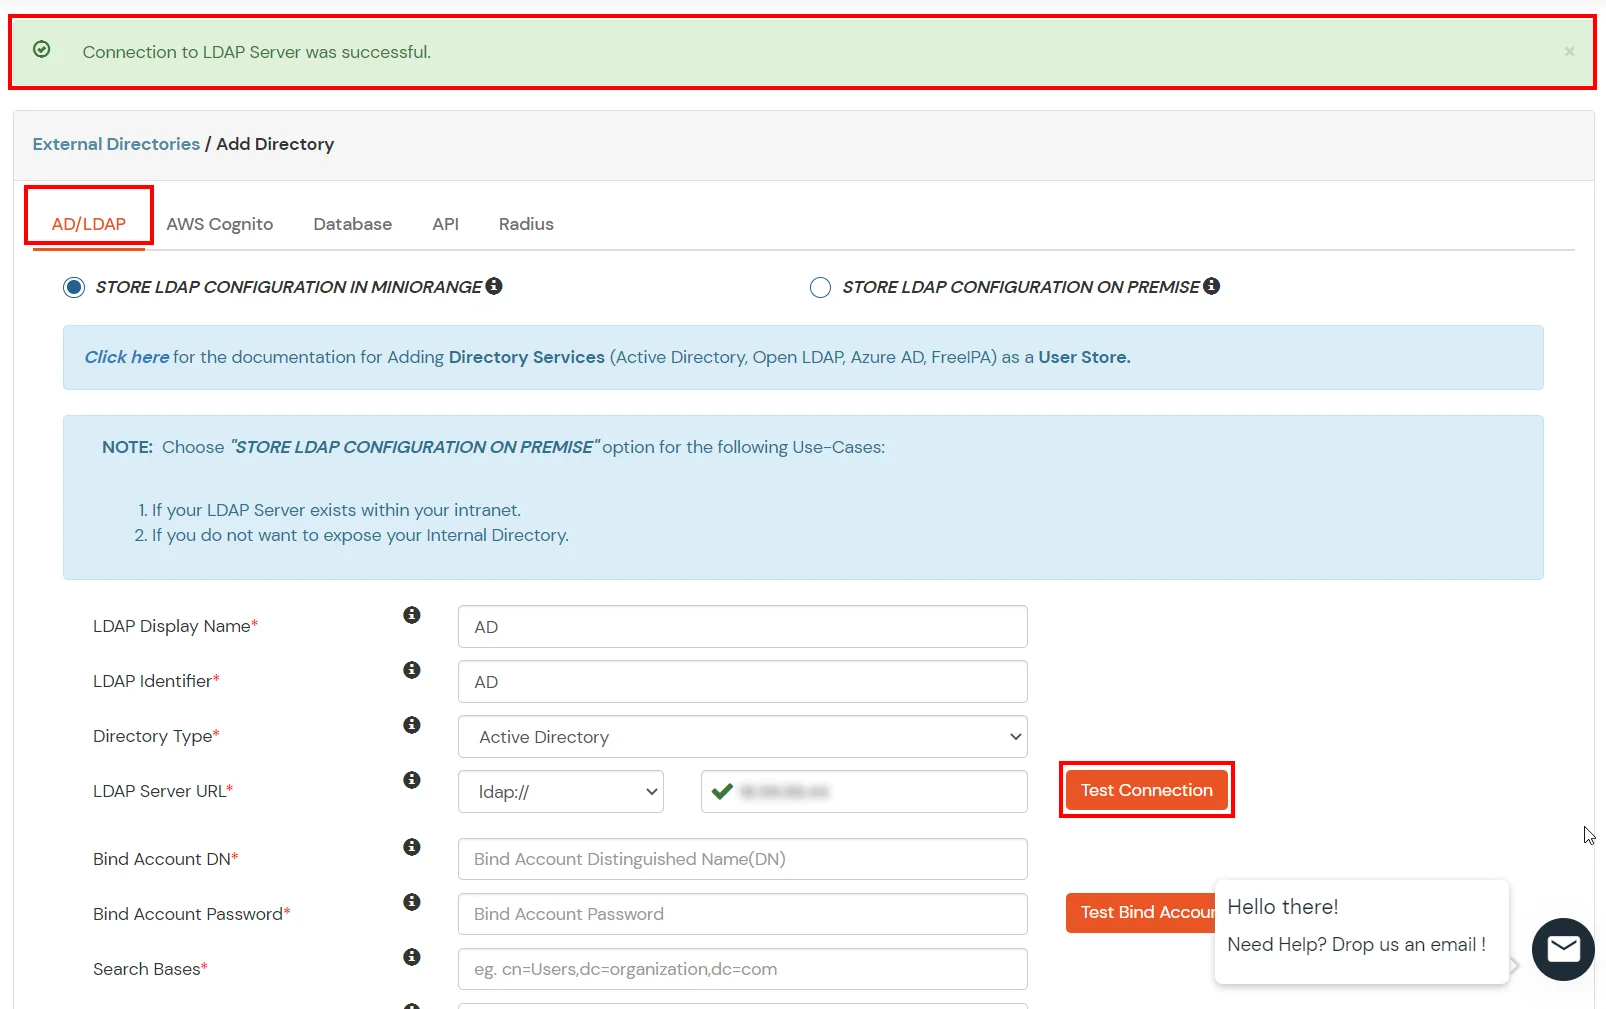
- Introduzca la URL o la dirección IP del servidor LDAP frente al LDAP URL del servidor .
- Haga clic en el elemento Conexión de prueba Botón para verificar si se ha realizado una conexión exitosa con su servidor LDAP.
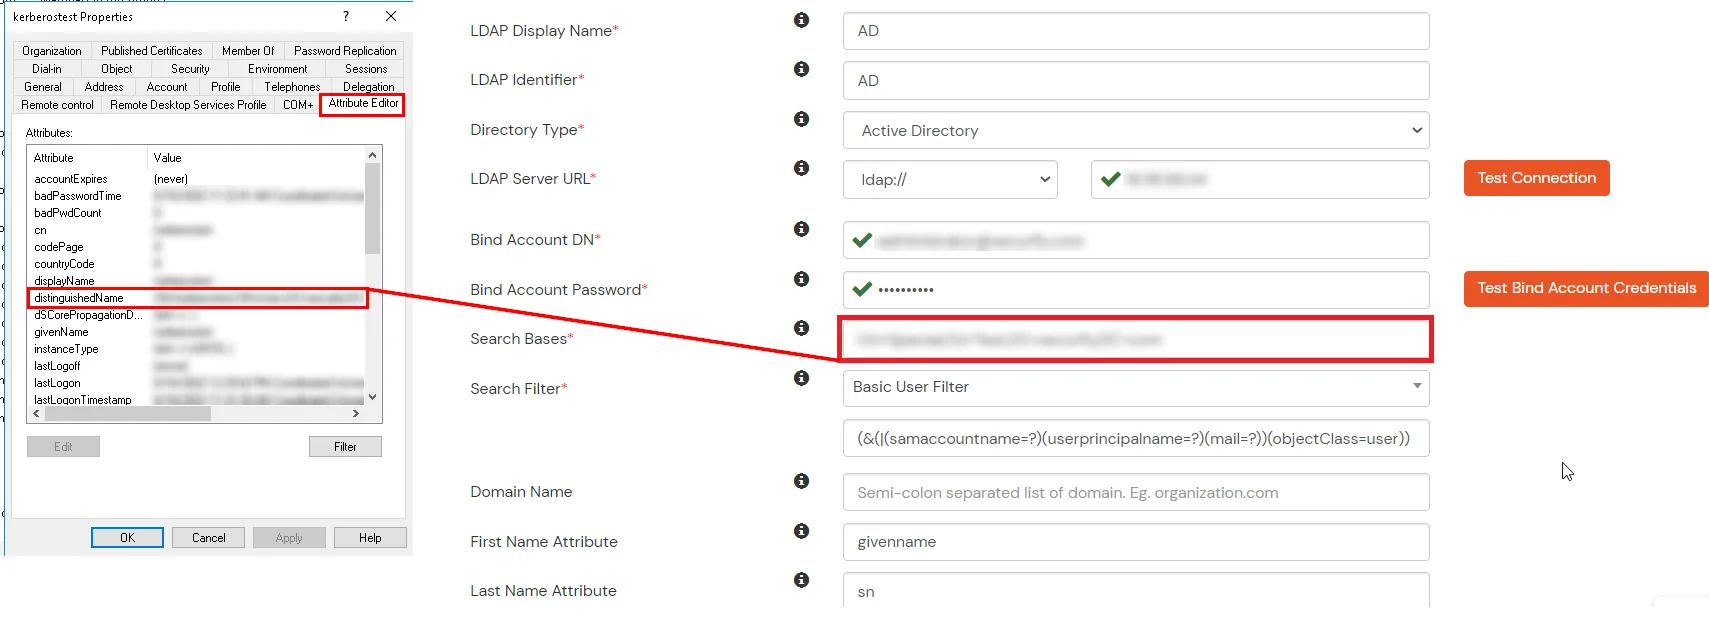
- En Active Directory, vaya a las propiedades de los contenedores/OU de usuario y busque el Atributo de nombre distinguidoLa cuenta de enlace debe tener los privilegios de lectura mínimos necesarios en Active Directory para permitir búsquedas en el directorio. Si el caso de uso implica aprovisionamiento (como crear, actualizar o eliminar usuarios o grupos), la cuenta también debe tener los permisos de escritura adecuados.
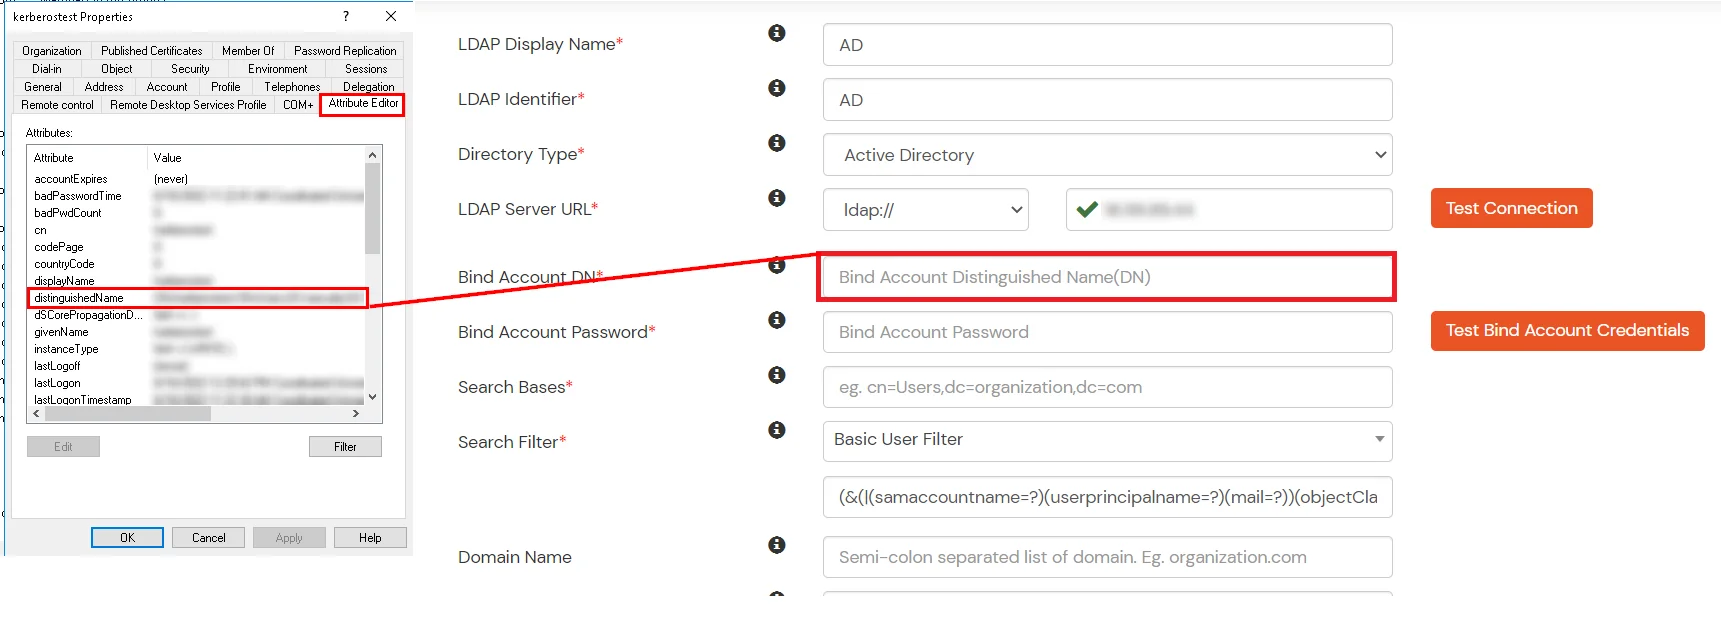
- Ingrese la contraseña válida de la cuenta Bind.
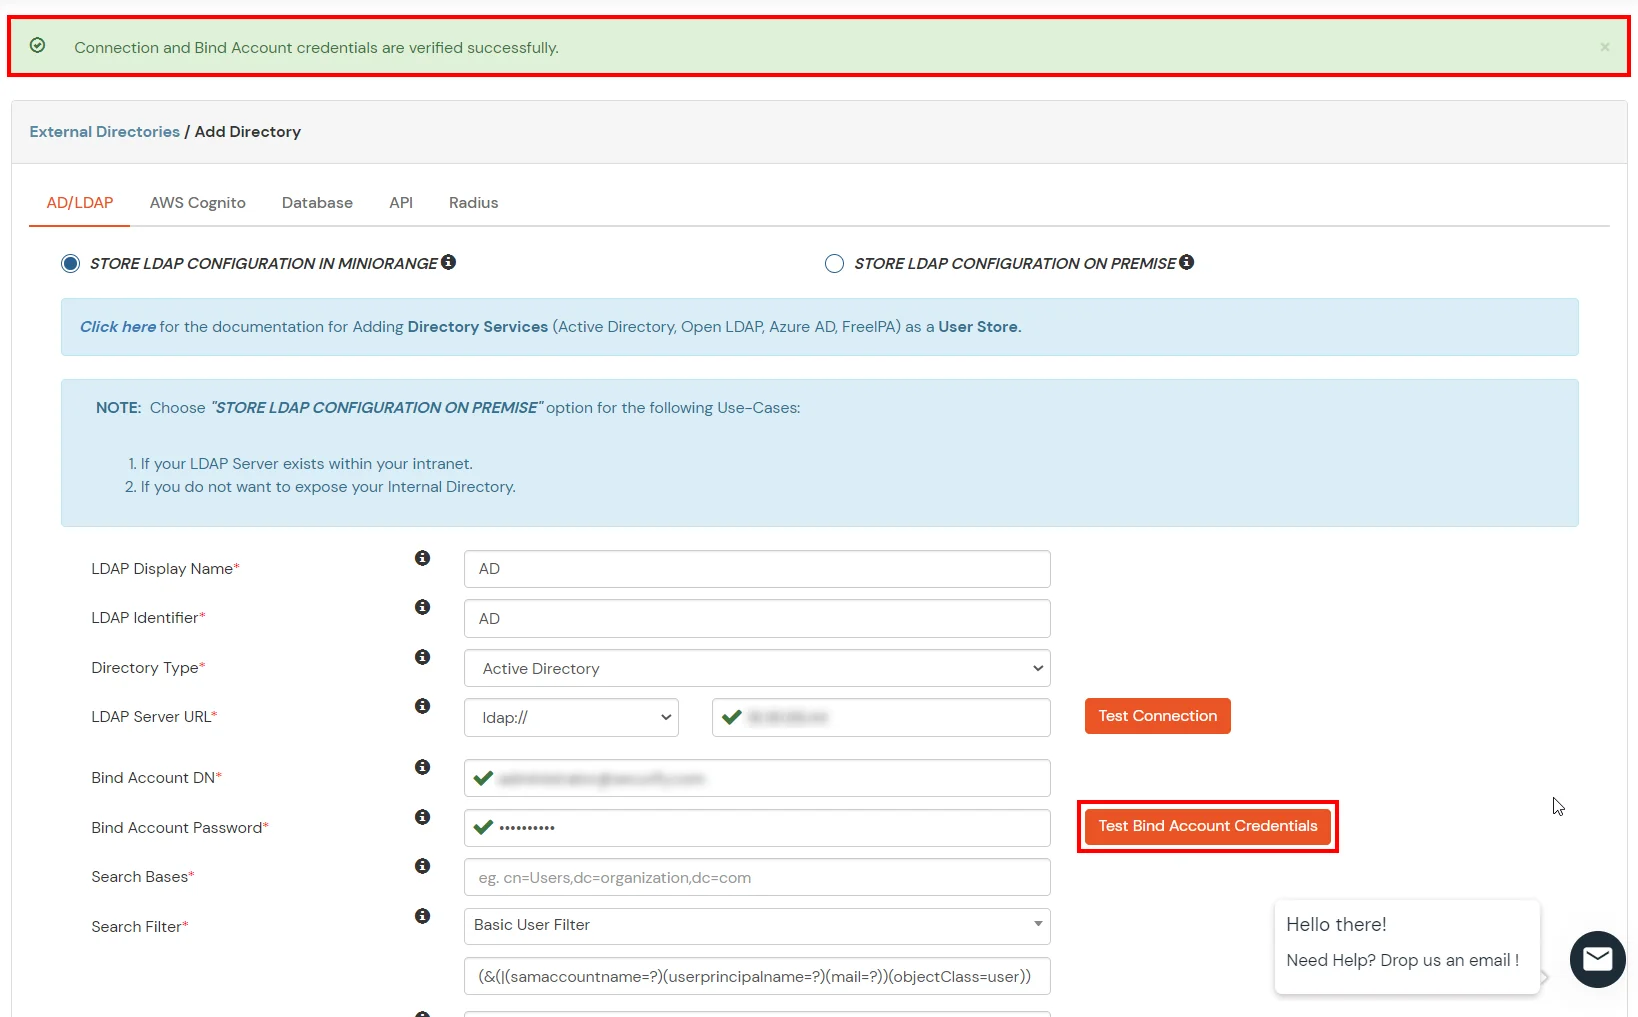
- Haga clic en el elemento Probar las credenciales de la cuenta vinculada para verificar sus credenciales de enlace LDAP para la conexión LDAP.
- Base de búsqueda es la ubicación en el directorio donde comienza la búsqueda de un usuario. Lo obtendrá del mismo lugar donde obtuvo su nombre distinguido.
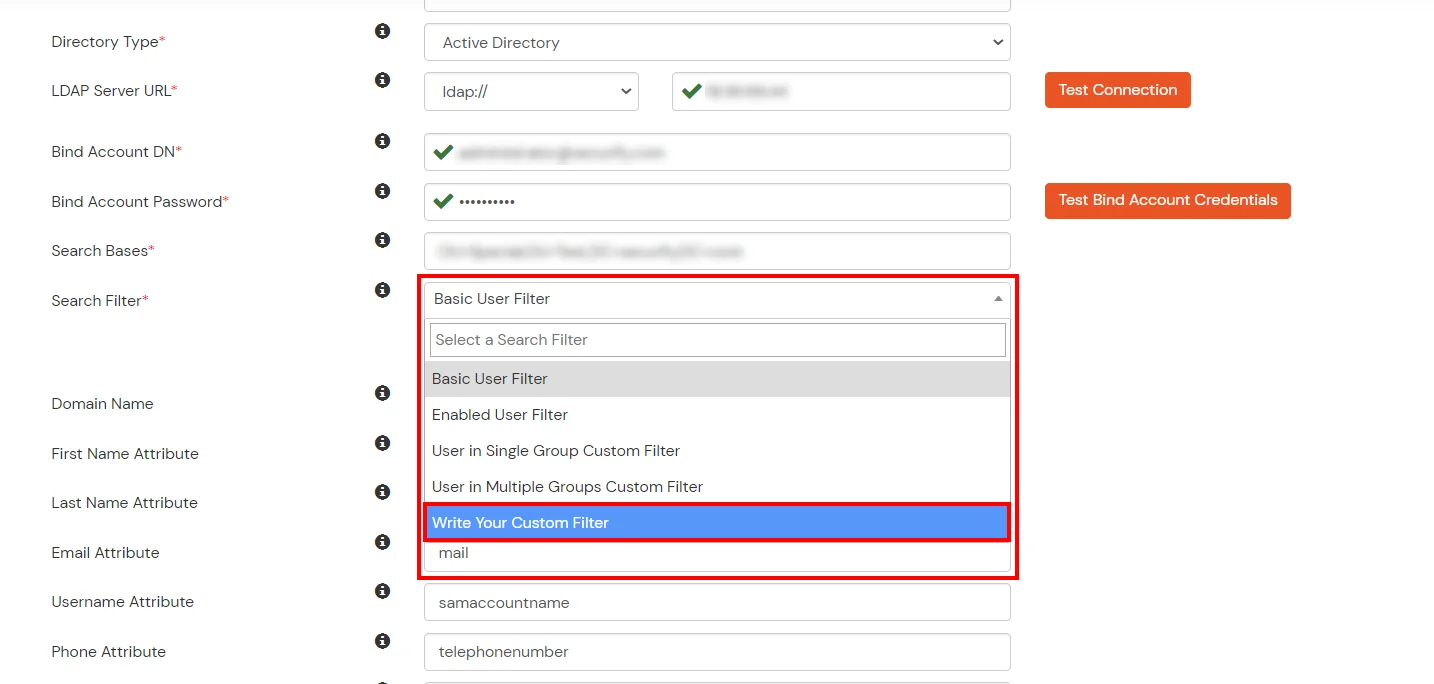
- Seleccione un filtro de búsqueda adecuado en el menú desplegable. Si utiliza Usuario en filtro de grupo único or Usuario en filtro de grupo múltiple, Reemplace lagrupo-dn> en el filtro de búsqueda con el nombre distinguido del grupo en el que están presentes tus usuarios. Para utilizar el filtro de búsqueda personalizado, seleccione "Escribe tu filtro personalizado" opción y personalizarla en consecuencia.
- Haga clic en el elemento Siguiente botón, o vaya al Opciones de inicio de sesión .
- También puede configurar las siguientes opciones mientras configura AD. Permitir Activar LDAP para autenticar usuarios de AD/LDAP. Clickea en el Siguiente Botón para agregar tienda de usuario.
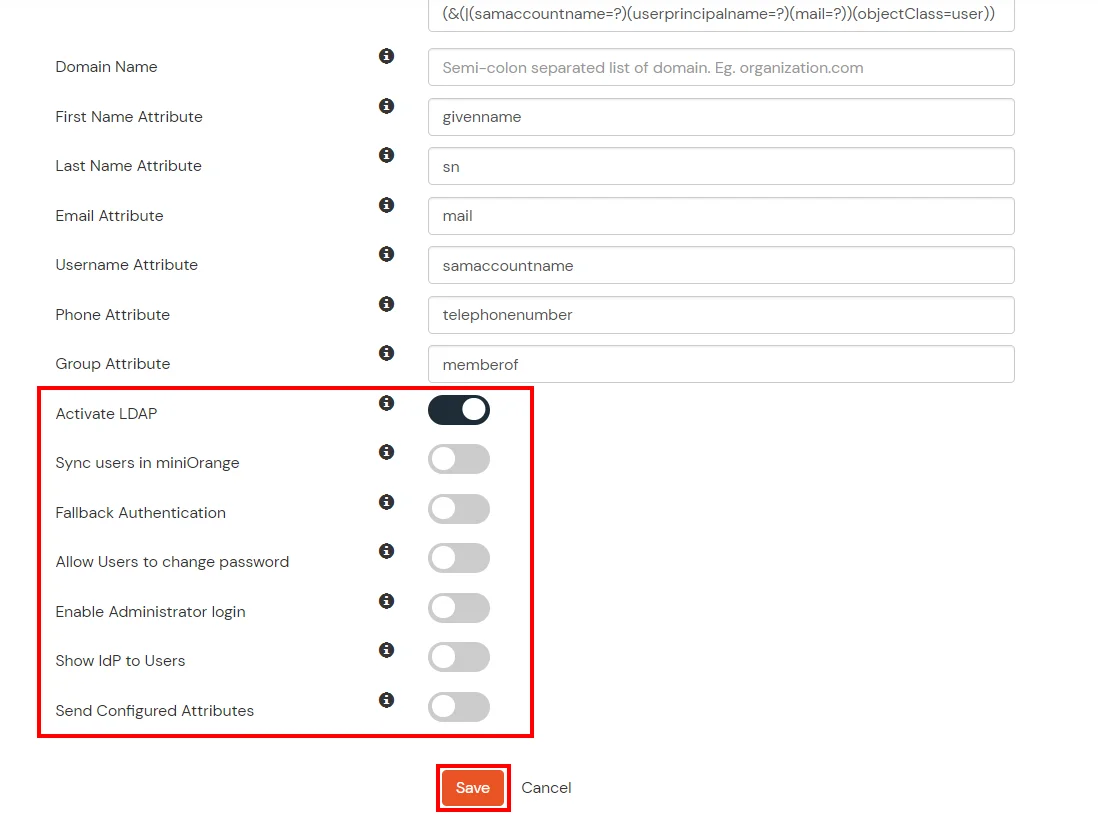
Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.
| Atributo |
Mareas Ideales para Lecciones |
| Activar LDAP |
Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa |
| Autenticación alternativa |
Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange |
| Habilitar inicio de sesión de administrador |
Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP. |
| Mostrar IdP a los usuarios |
Si habilita esta opción, este IdP será visible para los usuarios. |
| Sincronizar usuarios en miniOrange |
Los usuarios se crearán en miniOrange después de la autenticación con LDAP |
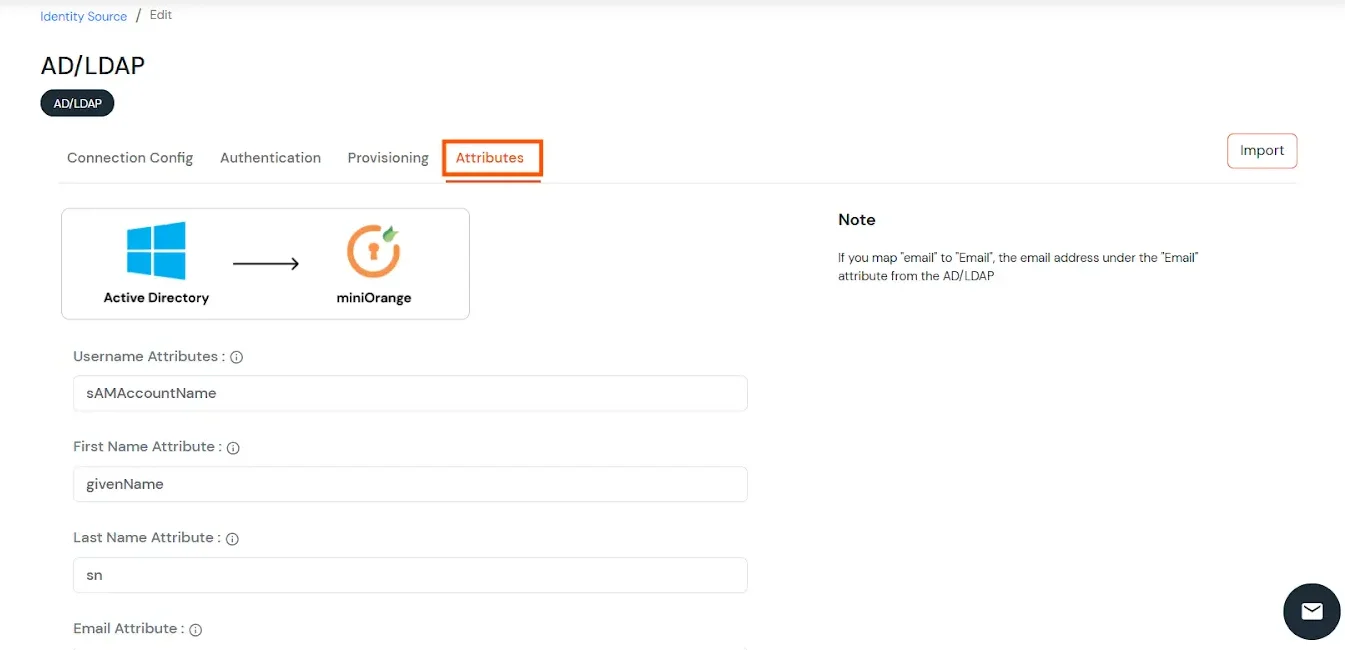
- Haga clic en el elemento Siguiente botón, o vaya al Atributos .
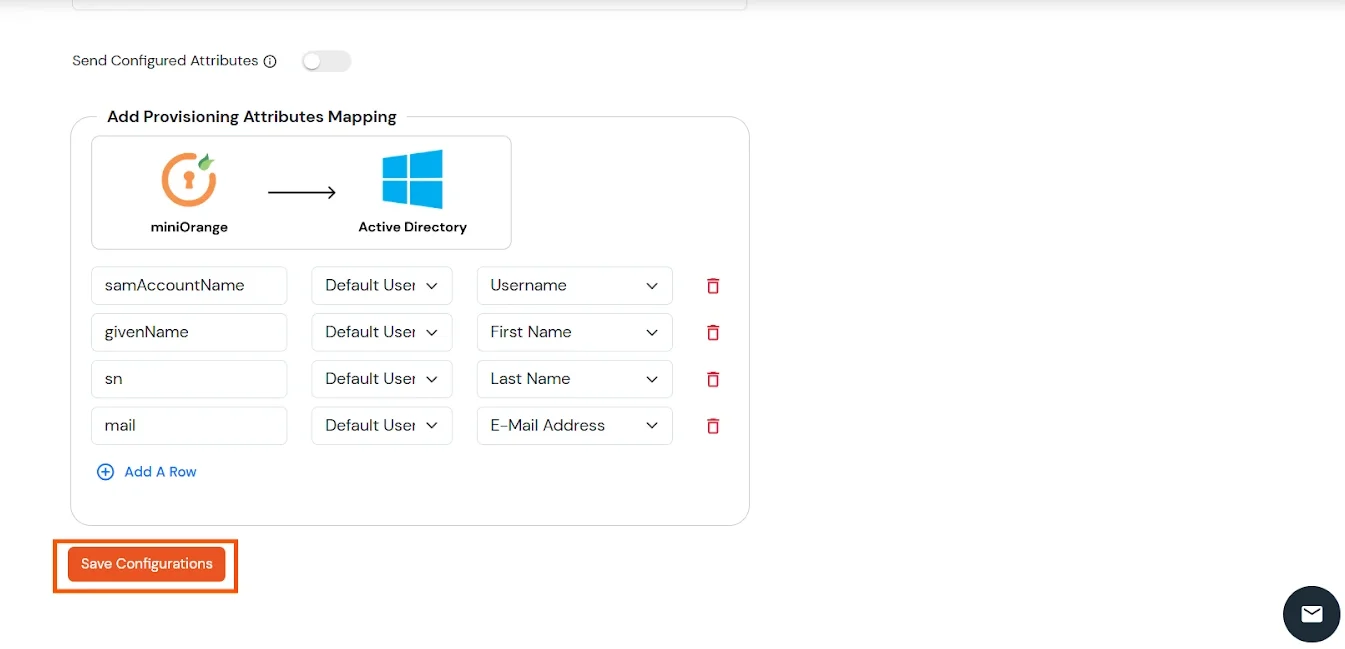
Mapeo de atributos desde AD
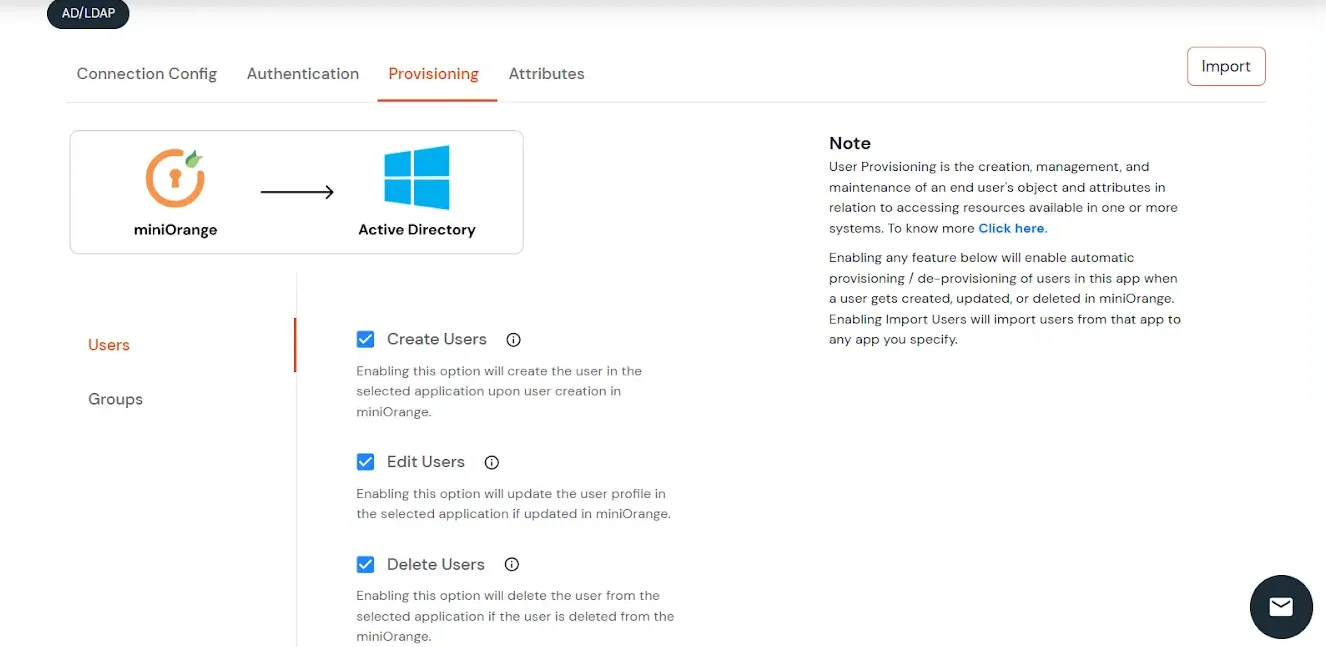
Importación y aprovisionamiento de usuarios desde AD
- Si desea configurar el aprovisionamiento, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.
Importar la política de contraseñas desde Active Directory
- Si desea importar su política de contraseñas de Active Directory a miniOrange, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.
Probar conexiones
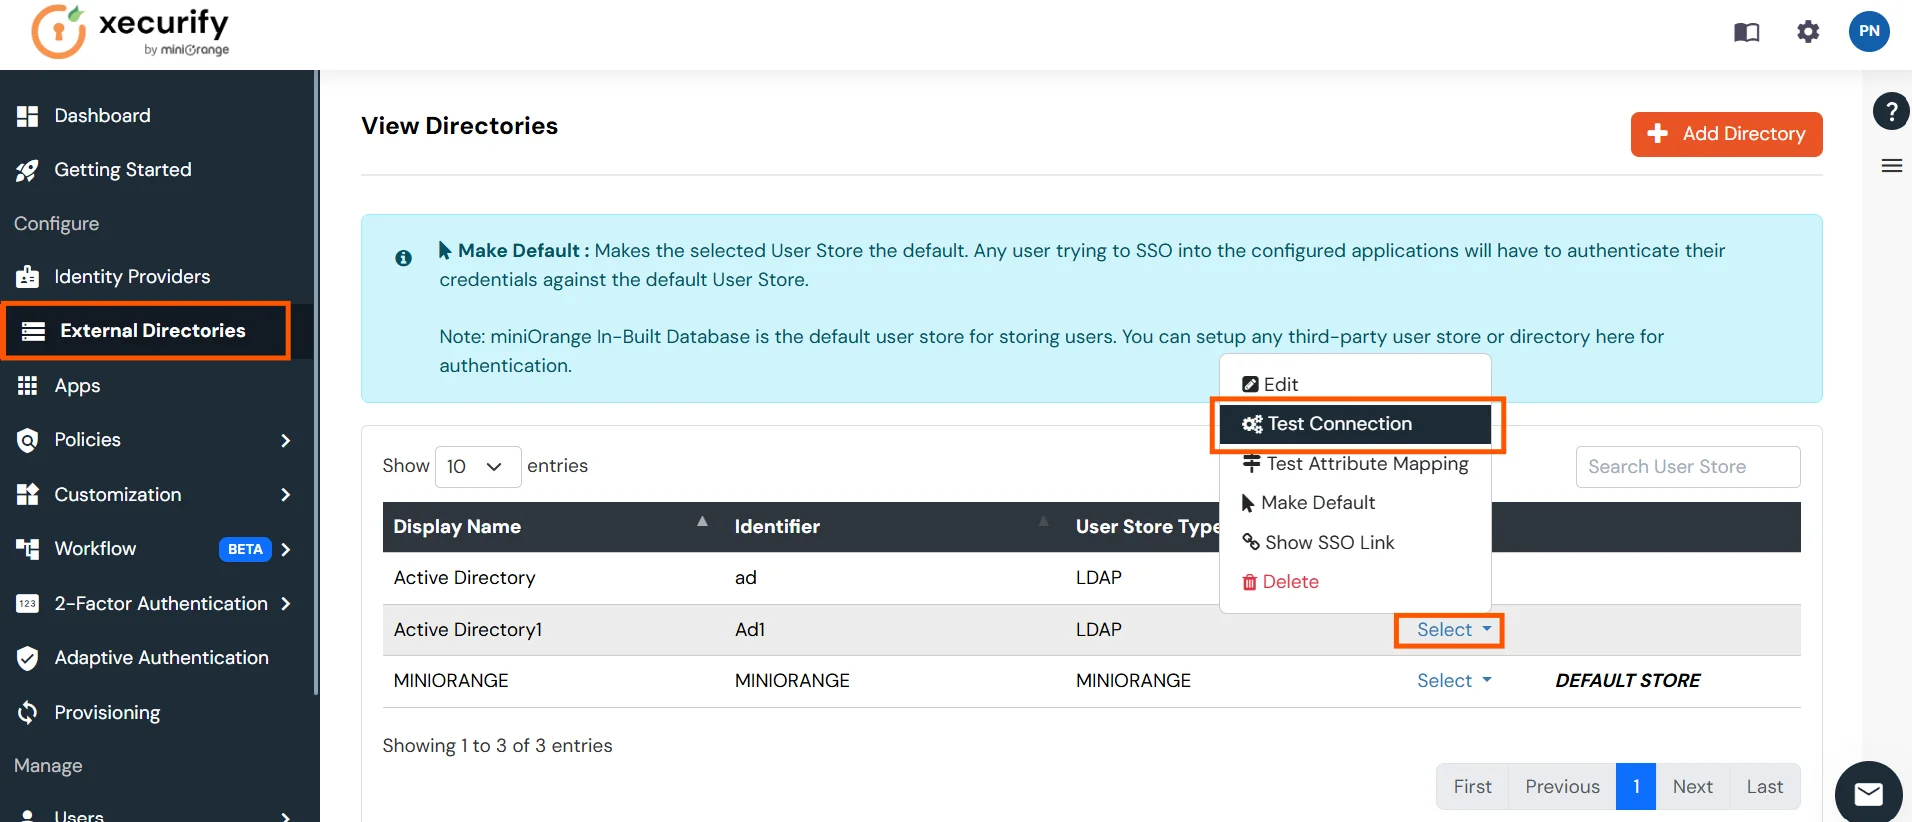
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Conexión de prueba.
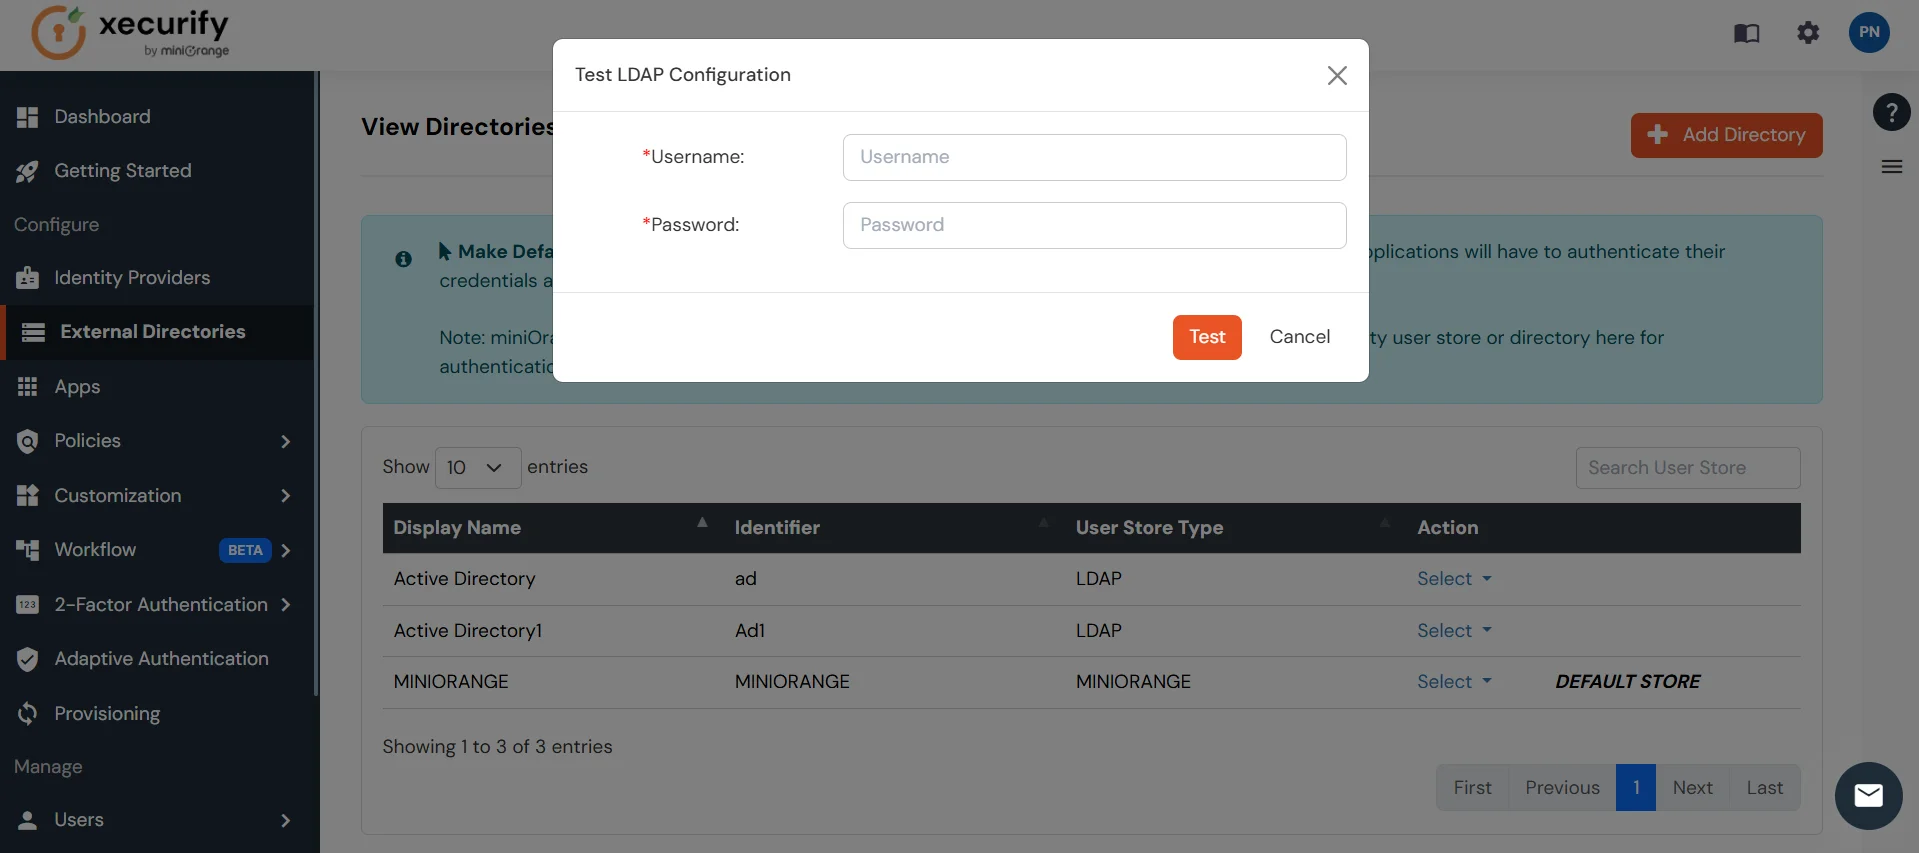
- Aparece una ventana emergente que le solicita que ingrese un nombre de usuario y una contraseña para verificar su configuración LDAP.
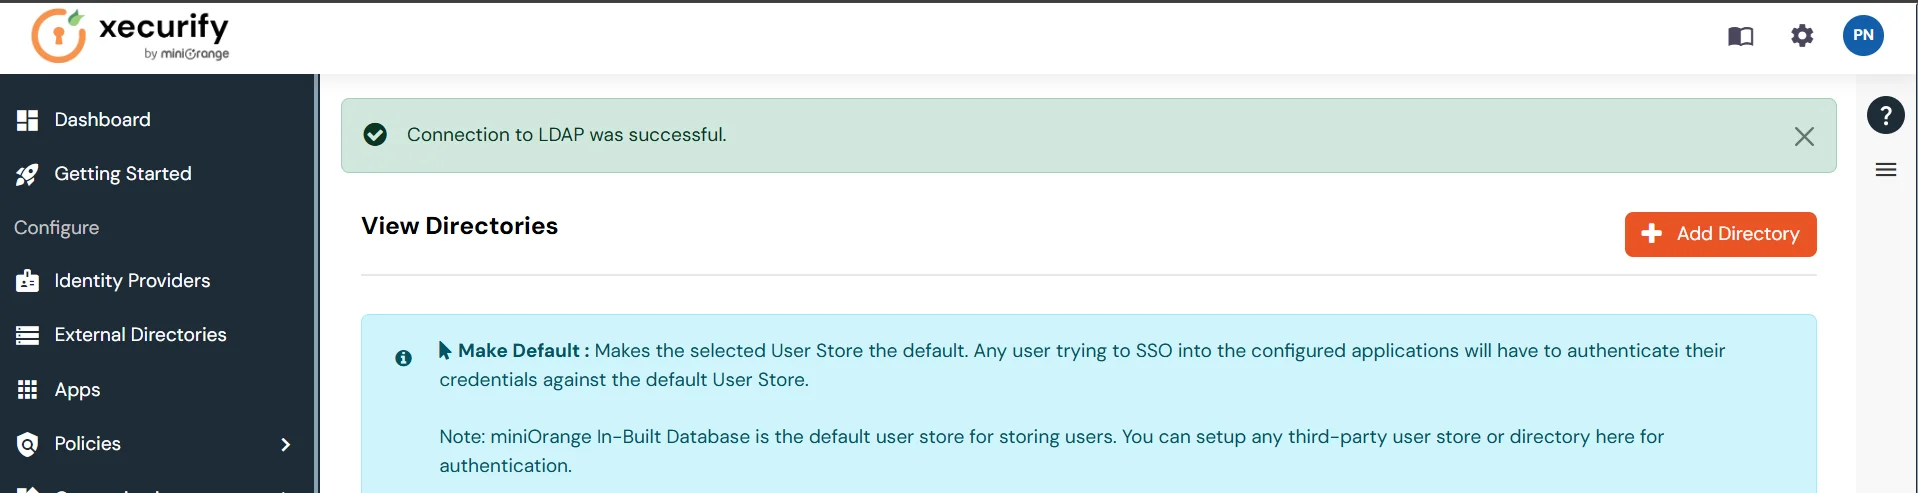
- On Consolidación Exitosa conexión con el servidor LDAP, se muestra un mensaje de éxito.
Mapeo de atributos de prueba
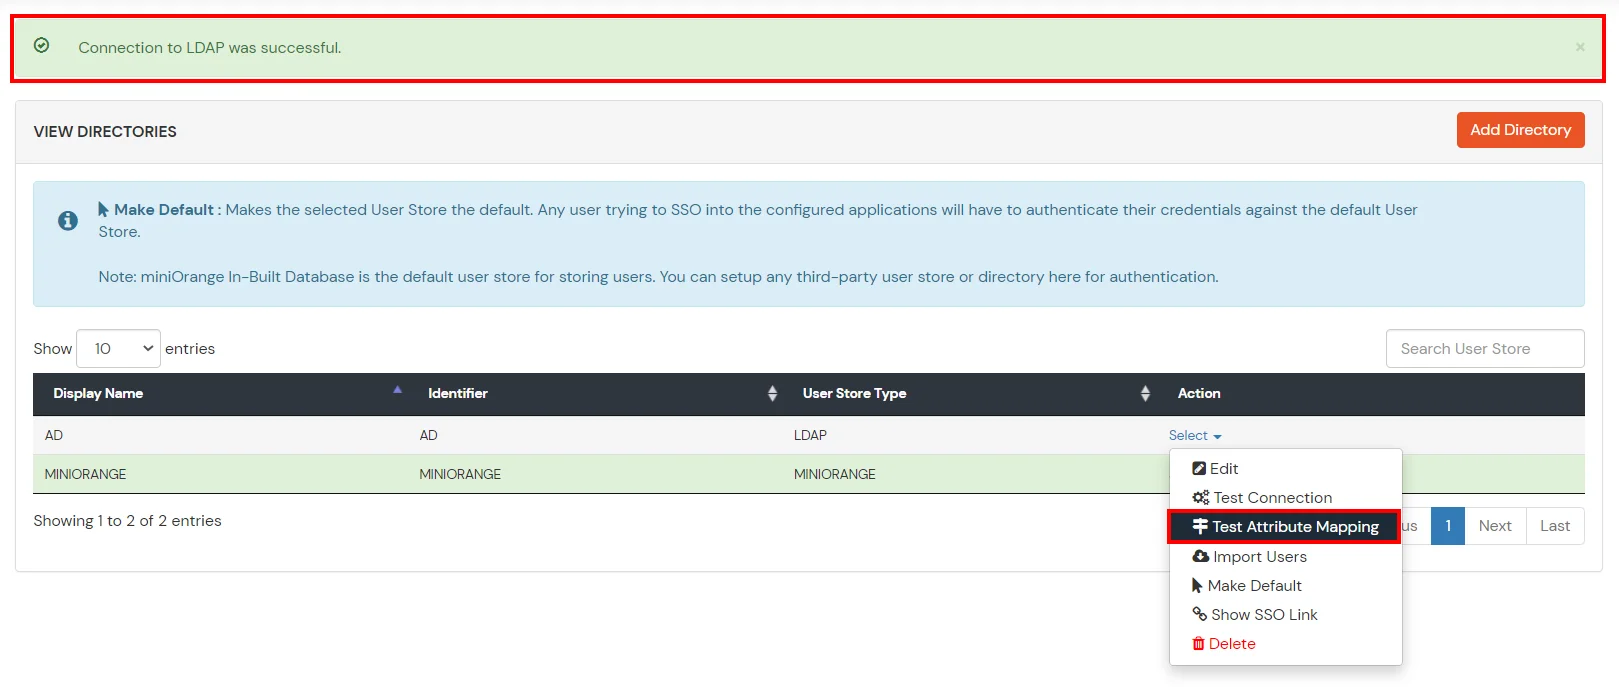
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Mapeo de atributos de prueba.
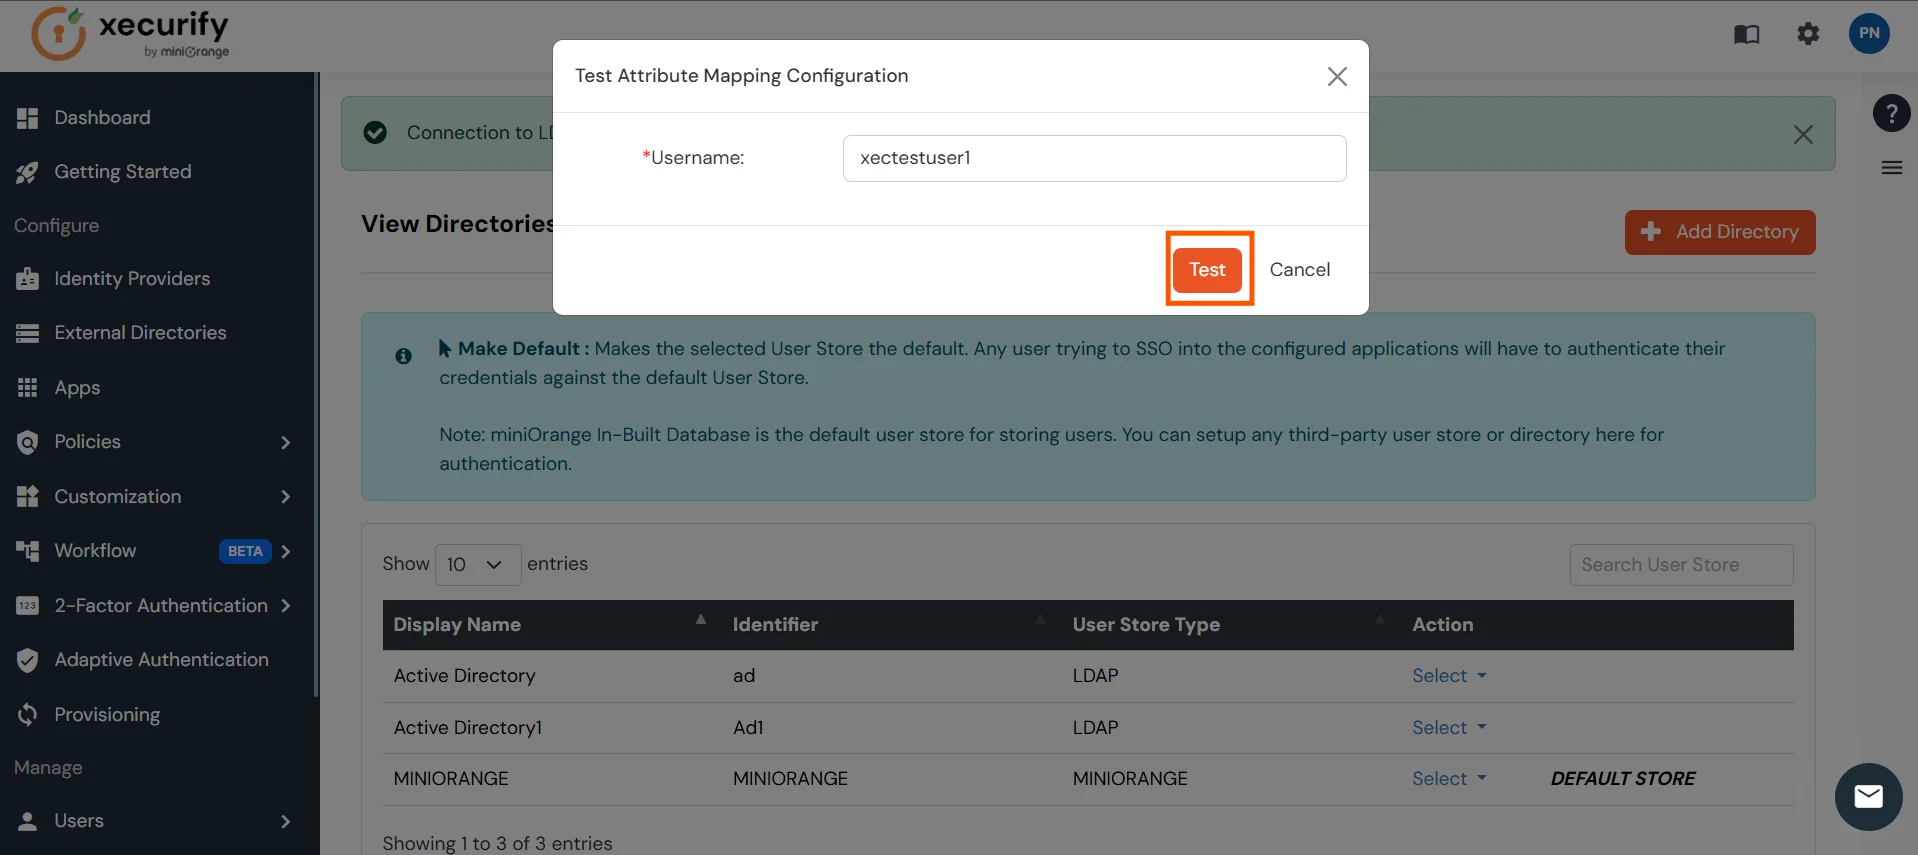
- Aparece una ventana emergente para ingresar un nombre de usuario y hacer clic Prueba.
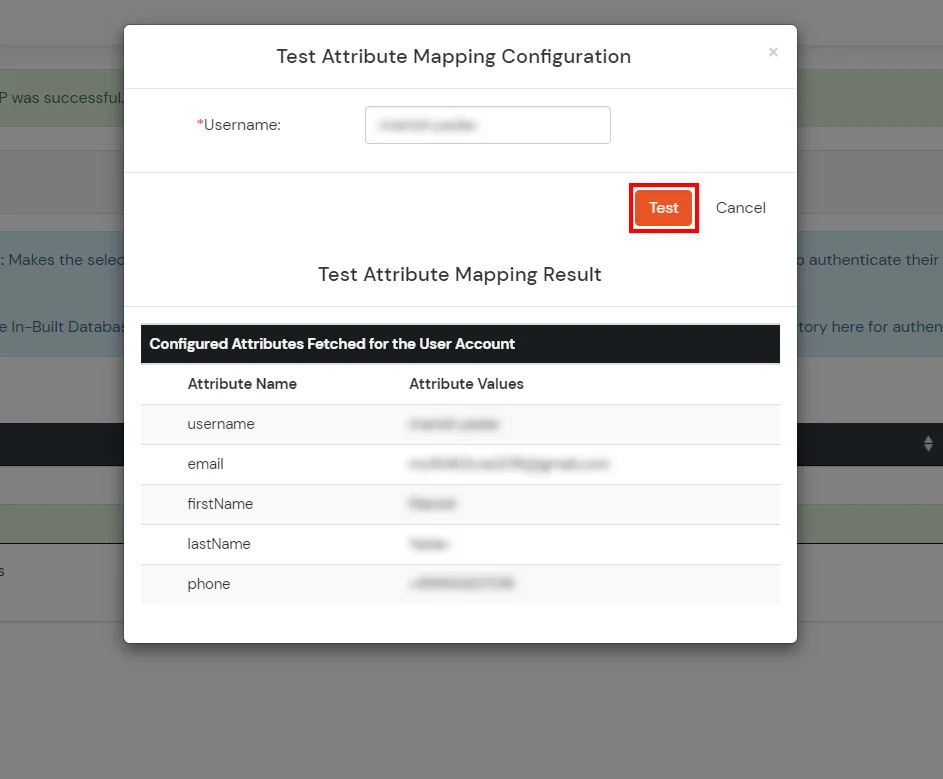
- Se mostrará el resultado de la asignación de atributos de prueba.
La configuración de AD como directorio externo está completa.
Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.
miniOrange se integra con varias fuentes de usuarios externos, como directorios, proveedores de identidad, etc.
¿No puedes encontrar tu IdP o necesitas ayuda para configurarlo?
Contáctanos o envíanos un correo electrónico a idpsupport@xecurify.com y te ayudaremos a configurarlo enseguida.
4. Pruebe la configuración de SSO
Uso del inicio de sesión iniciado por SP
- Digamos que has configurado miniOrange como su tienda de usuario.
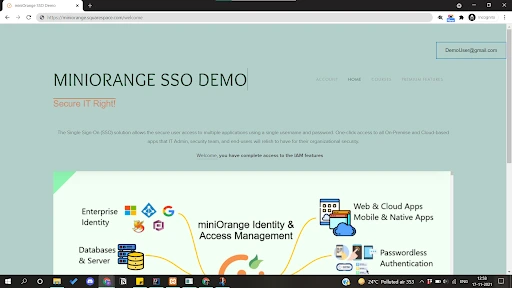
- Al acceder al URL de inicio de sesión único como se menciona en el second paso, se le pedirán las credenciales de miniOrange.
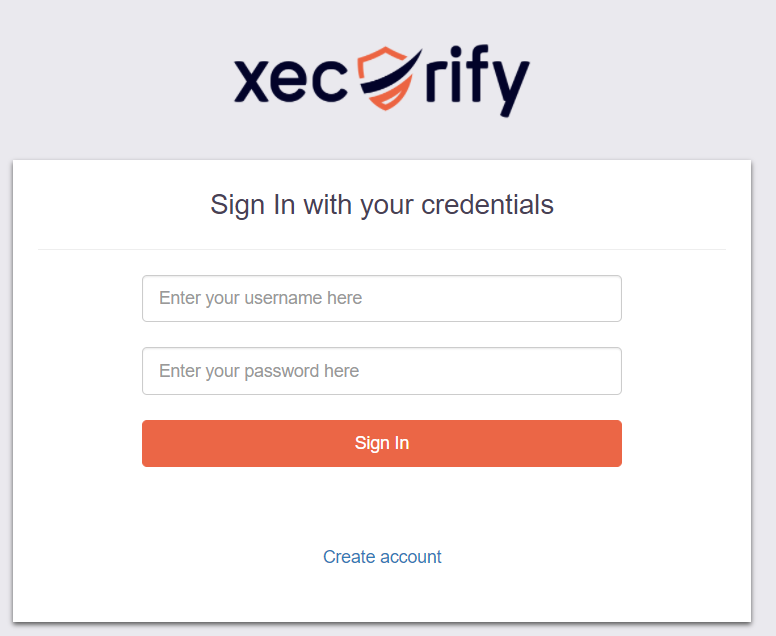
- Al ingresar las credenciales válidas, iniciará sesión exitosamente en Squarespace.
Uso del inicio de sesión iniciado por IDP
- Inicie sesión en miniOrange IdP con sus credenciales.
- En el Panel de usuario final, haga clic en el Squarespace aplicación configurada para probar el flujo de SSO.
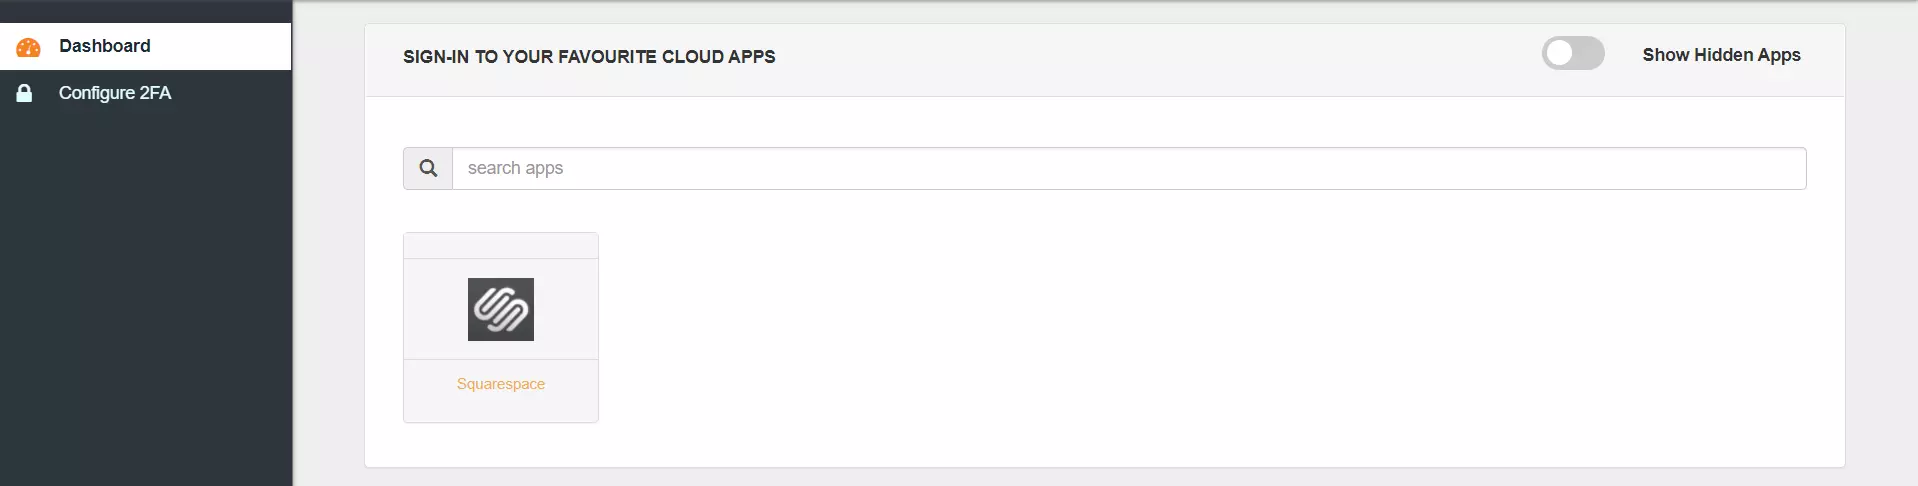
- Iniciarás sesión exitosamente en Squarespace.
Uso del inicio de sesión iniciado por SP
- Digamos que has configurado Okta como desplazado interno.
- Al acceder al URL de inicio de sesión único como se menciona en el second paso, se le pedirá que ingrese sus credenciales de Okta.
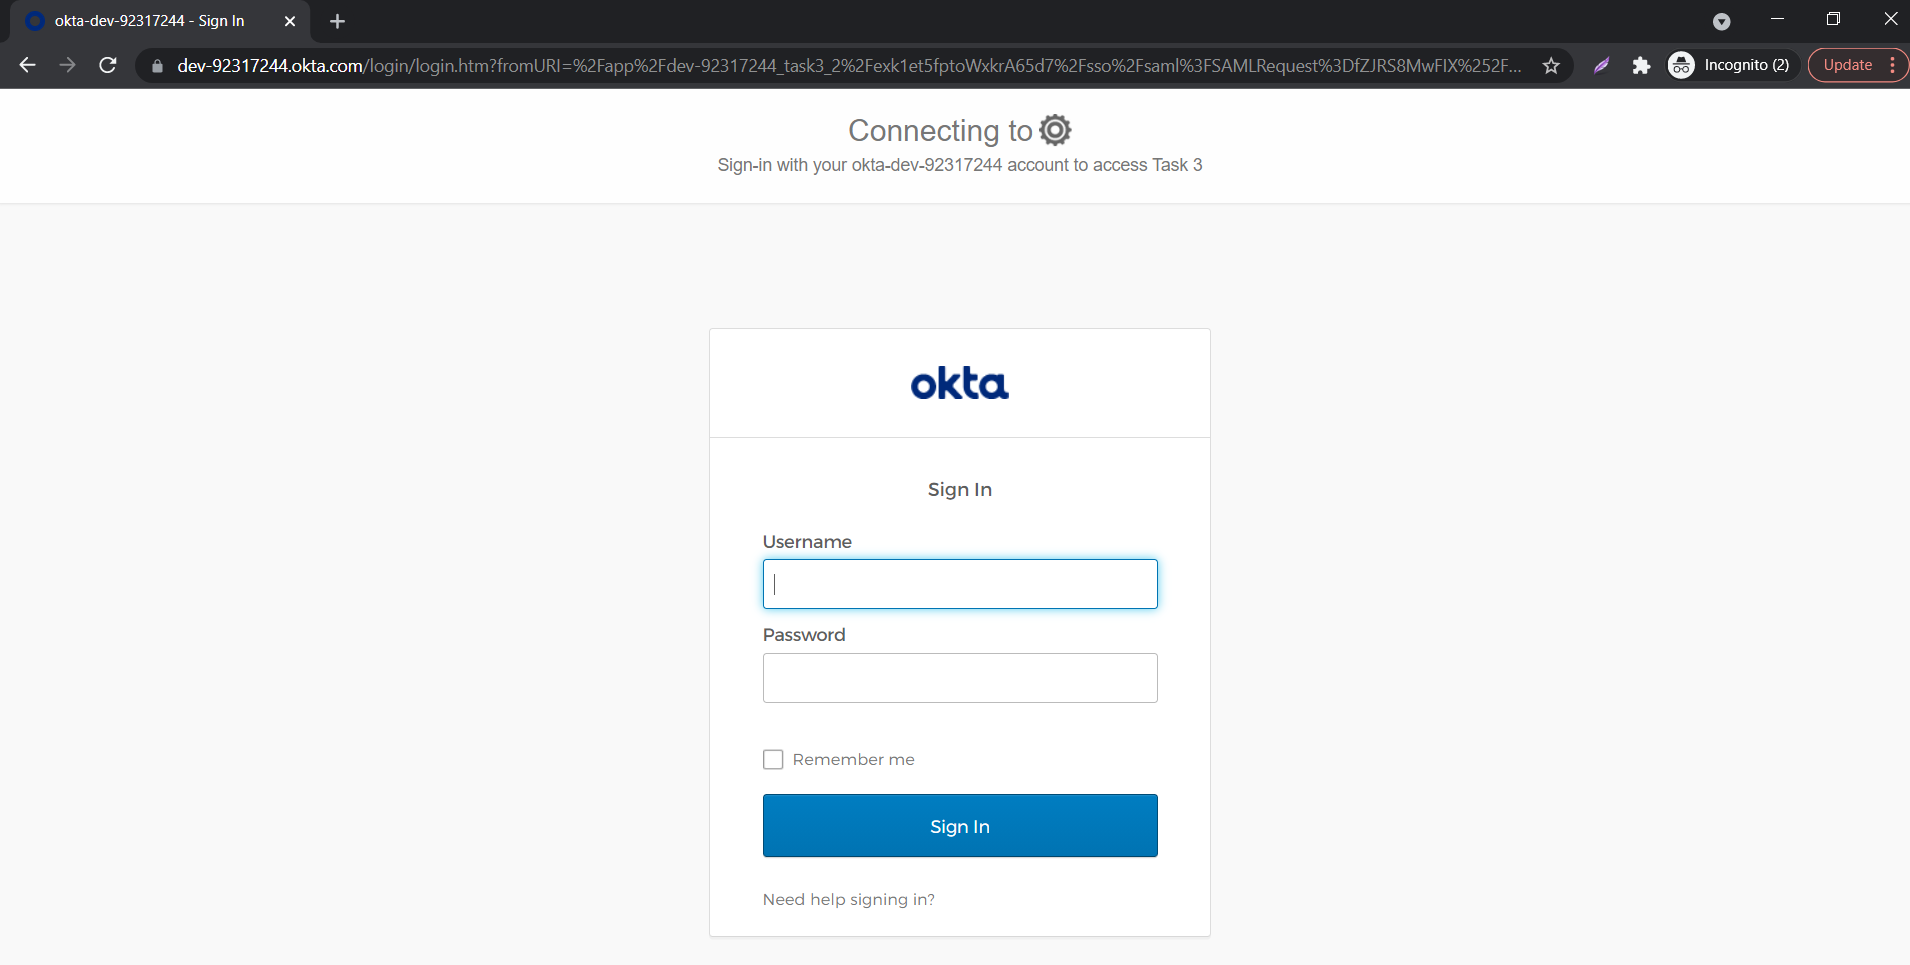
- Al ingresar las credenciales válidas, iniciará sesión exitosamente en Squarespace.
Uso del inicio de sesión iniciado por IDP
- Inicie sesión en Okta con sus credenciales.
- Haga clic en Administración para acceder a la Consola de administración, luego haga clic en Aplicaciones.
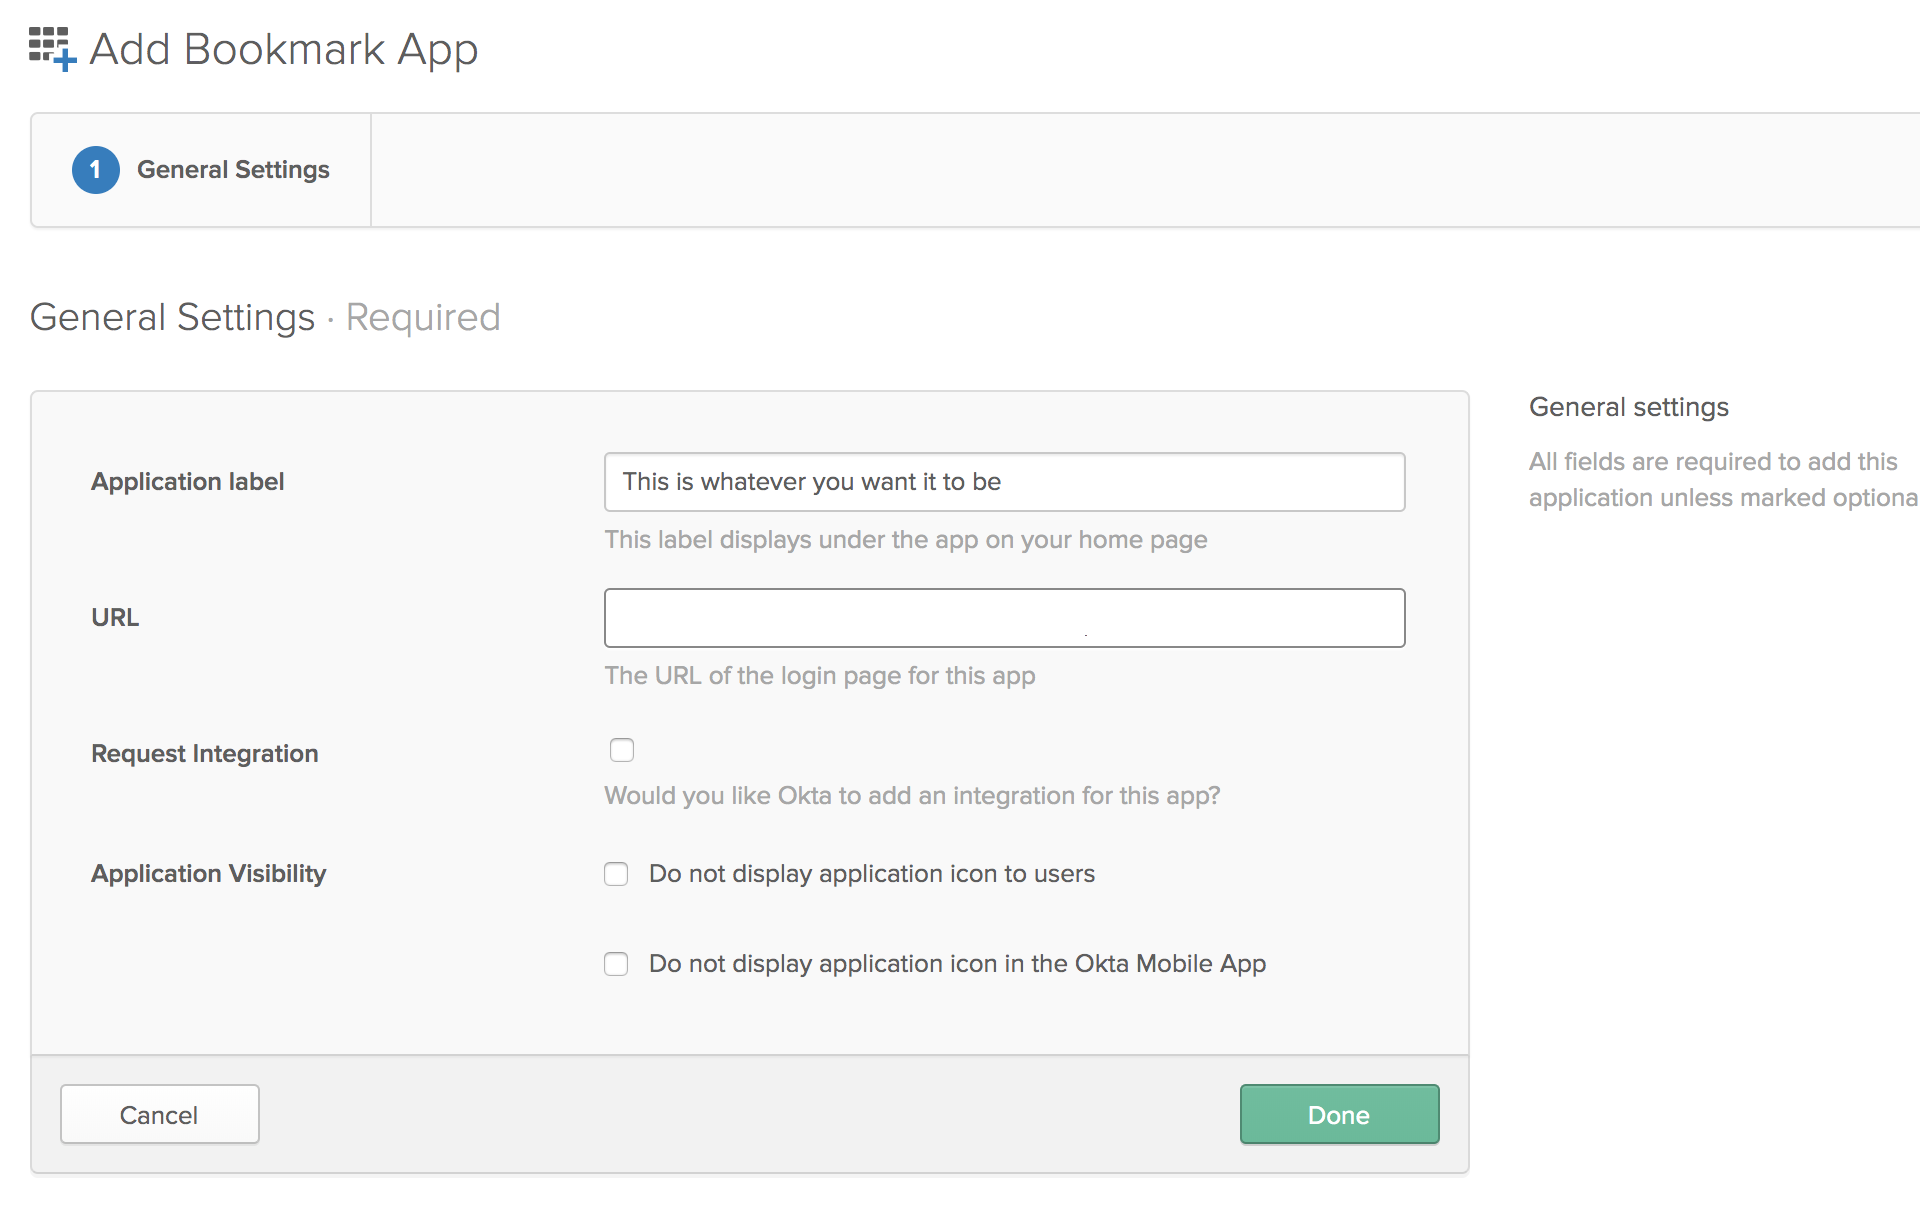
- Haga clic en Agregar aplicación y busque "Aplicación de marcadores" y haga clic Agregar en el panel izquierdo.
- Elija el nombre de una aplicación de su elección, que será el nombre para mostrar.
- En la sección URL, ingrese el URL de inicio de sesión único que se proporciona en la aplicación JWT.
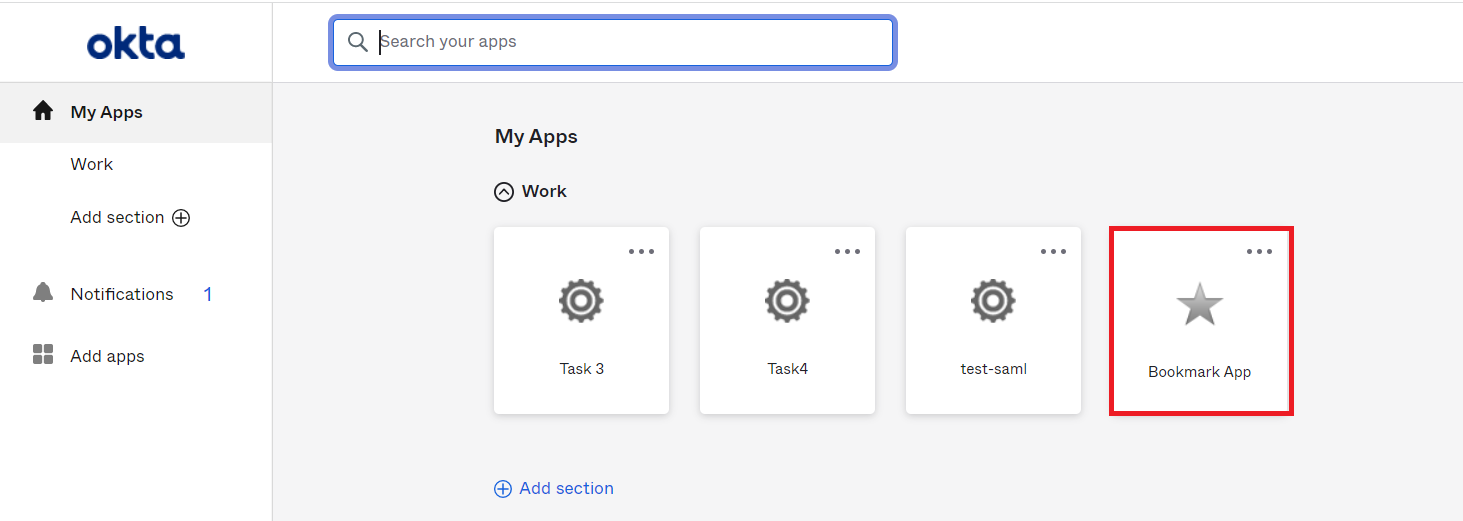
- Haga clic en Guardar.
- En el Panel de usuario final, haga clic en el Squarespace aplicación de marcador configurada para probar el flujo de SSO.
- Iniciarás sesión exitosamente en Squarespace.
Referencias externas