¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×SumoLogic SIEM es una solución de seguridad basada en la nube que detecta amenazas en tiempo real y analiza los datos de registro de eventos e incidentes de todas las herramientas de seguridad. miniOrange ofrece acceso seguro y control total a SumoLogic para empresas y aplicaciones. Con la ayuda de la guía proporcionada, puede configurar SumoLogic fácilmente.
miniOrange ofrece ayuda gratuita mediante una llamada de consulta con nuestros ingenieros de sistemas para configurar la integración de SIEM con su instancia de SumoLogic en su entorno, con una prueba gratuita de 30 días.
Para ello, solo tienes que enviarnos un correo electrónico a idpsupport@xecurify.com para reservar una cita y te ayudaremos enseguida.
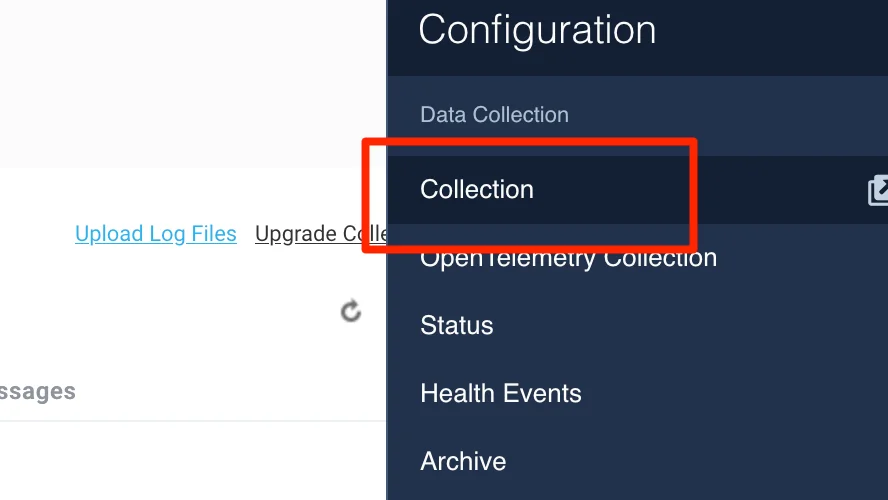
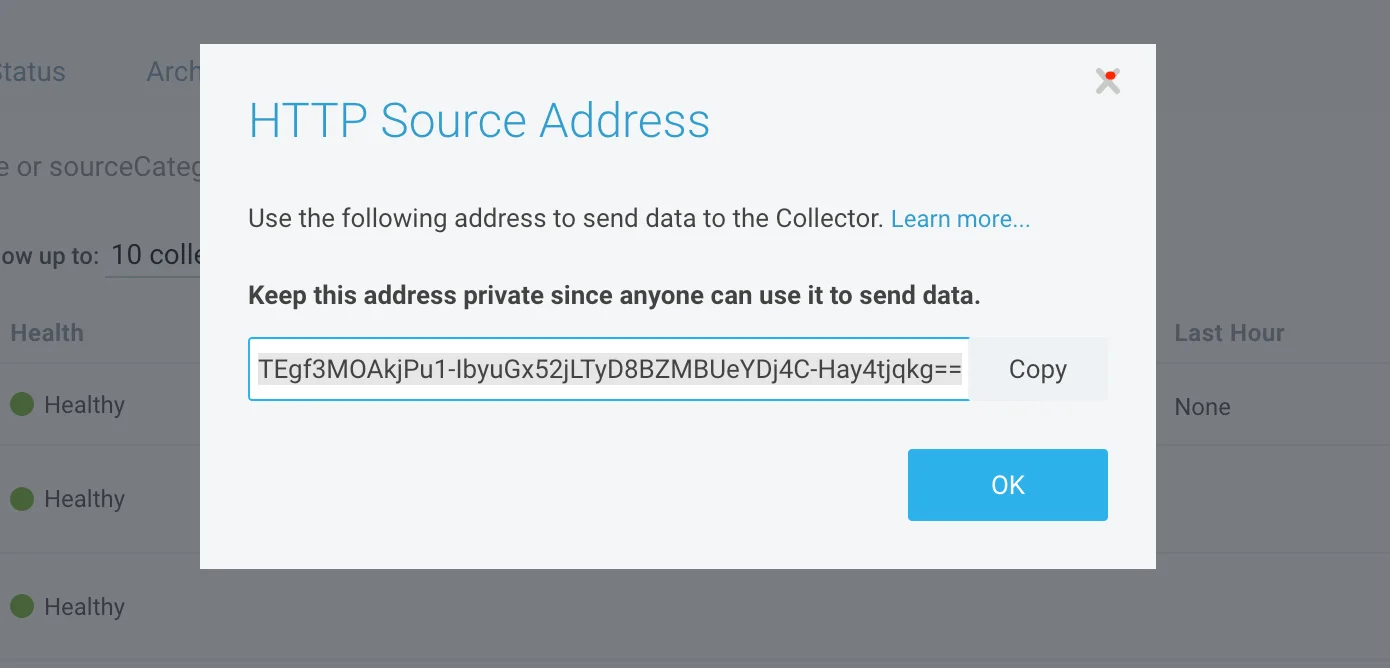
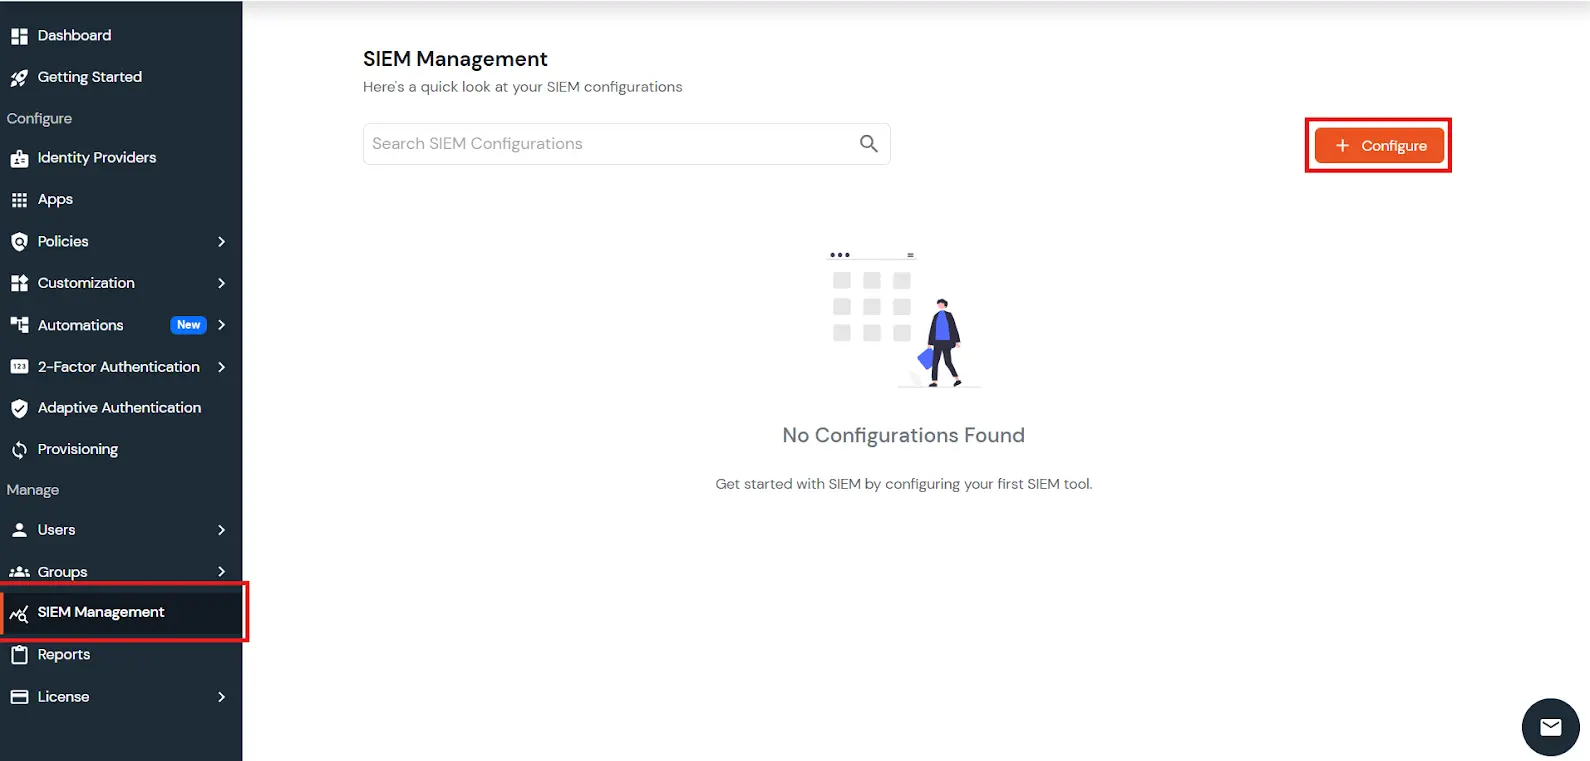
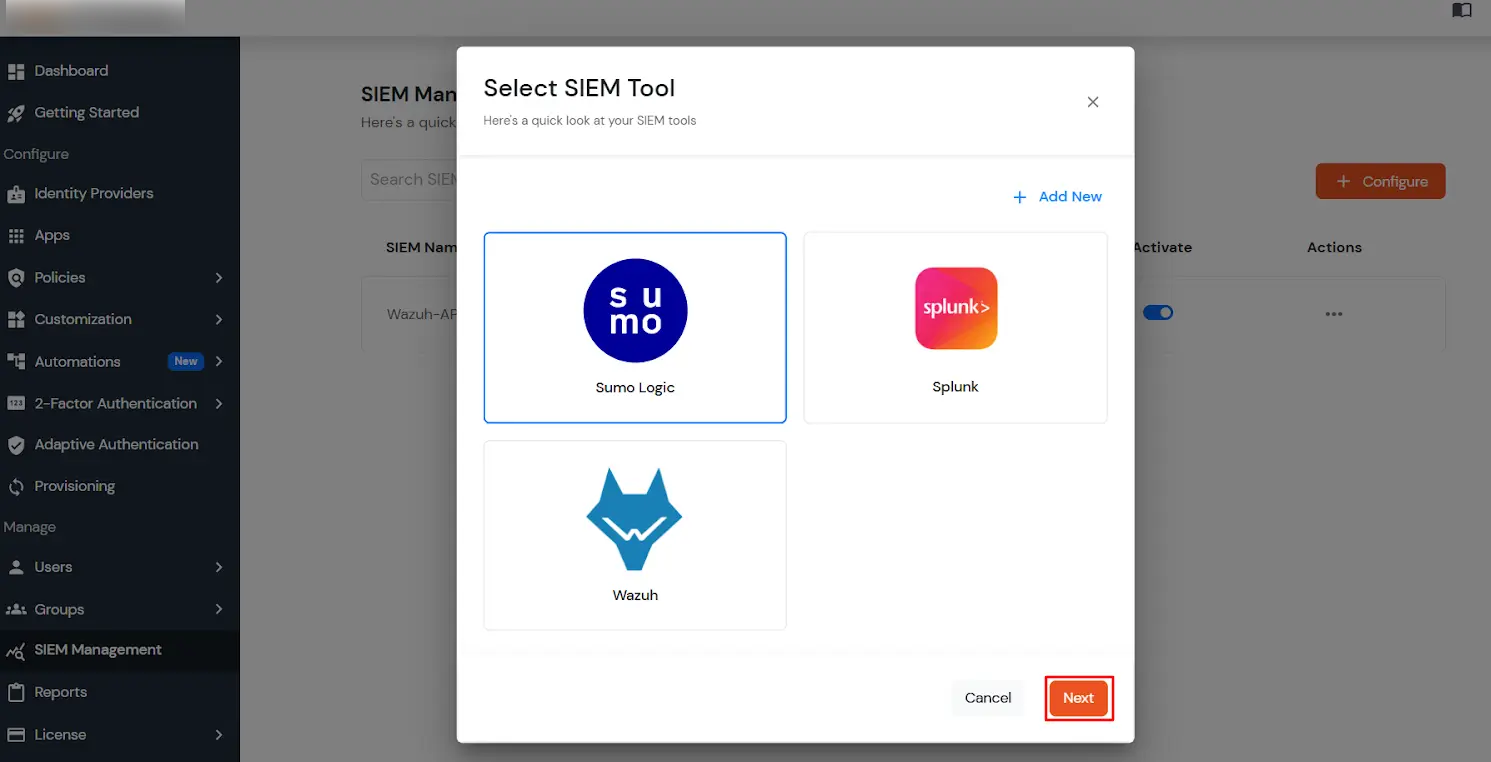
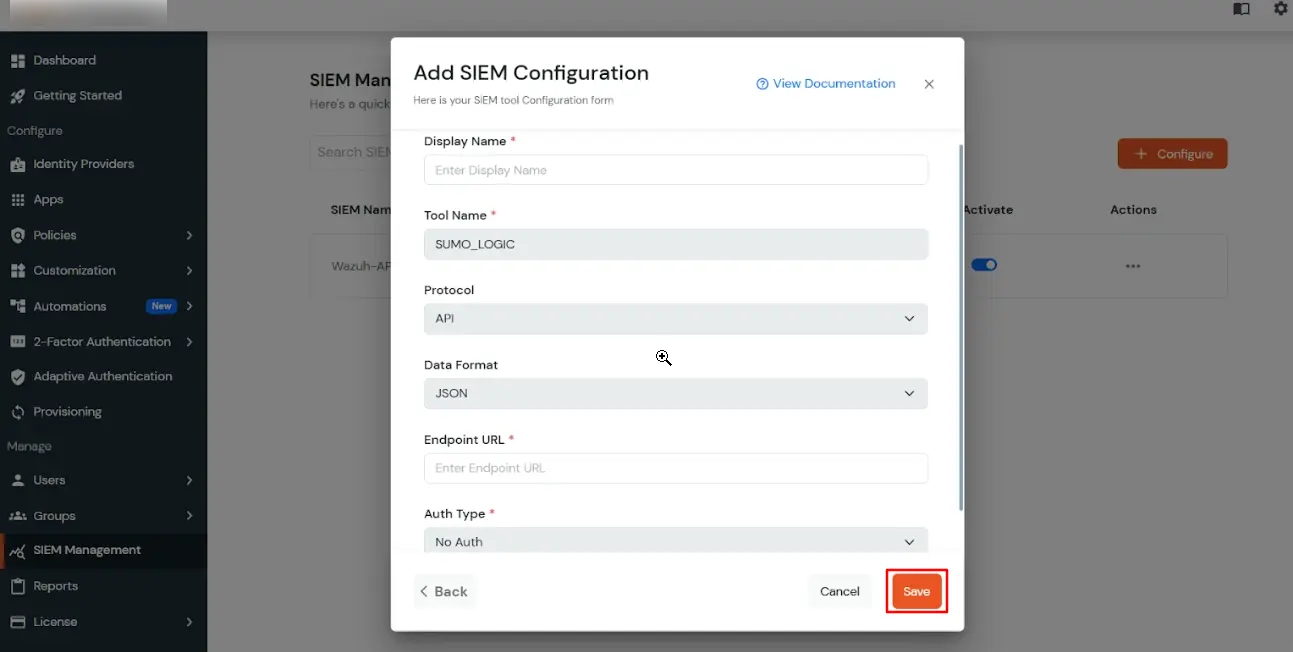
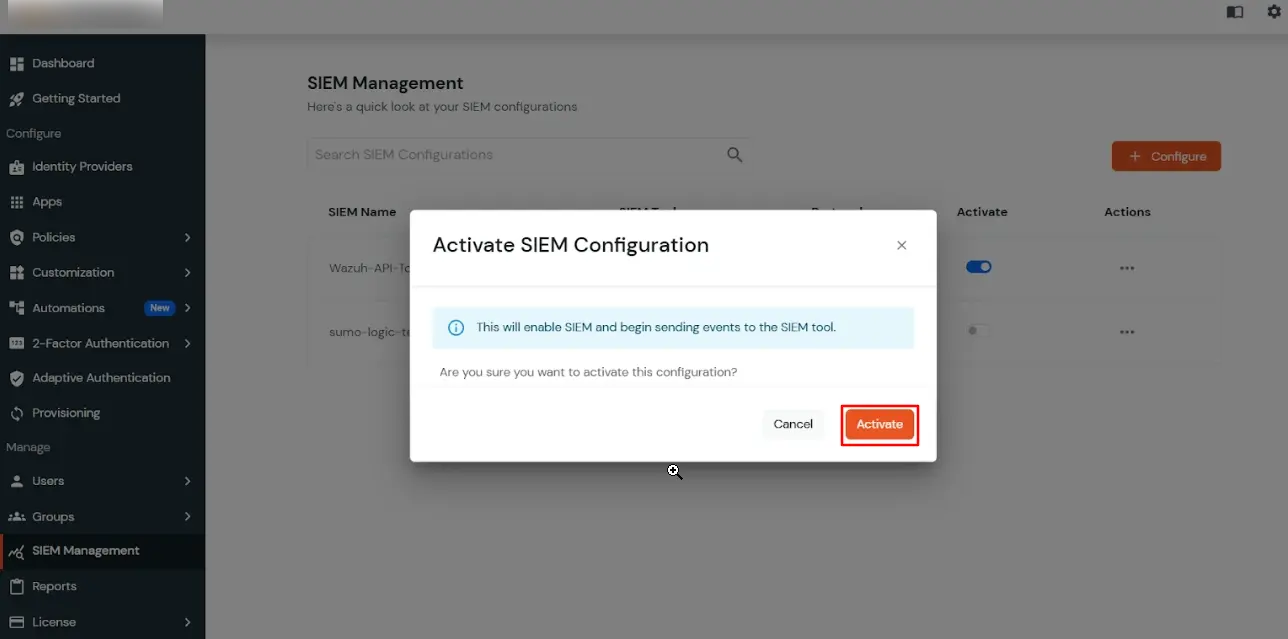
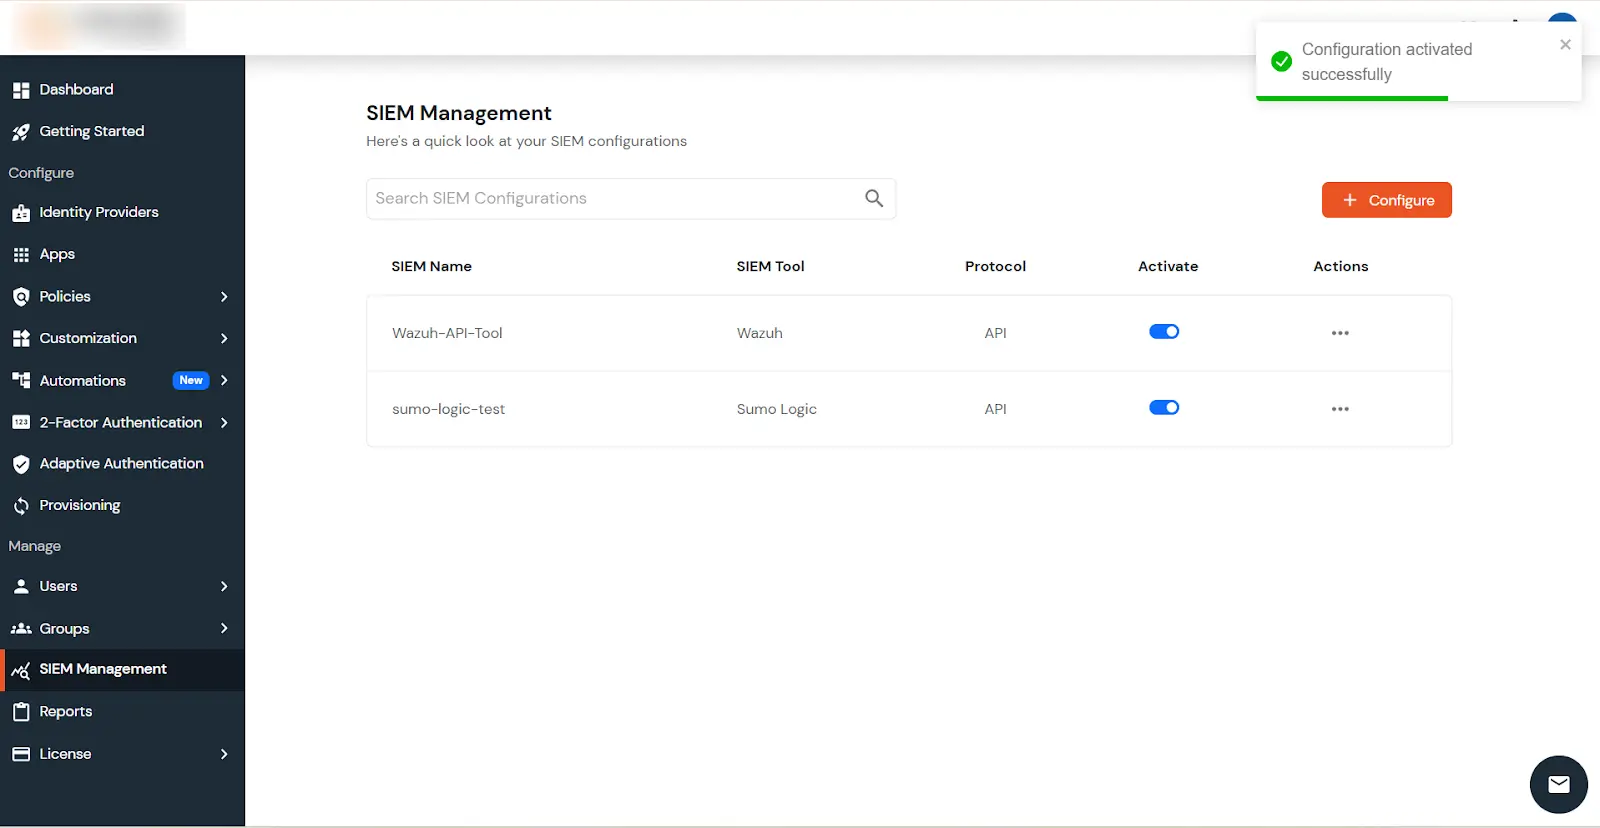
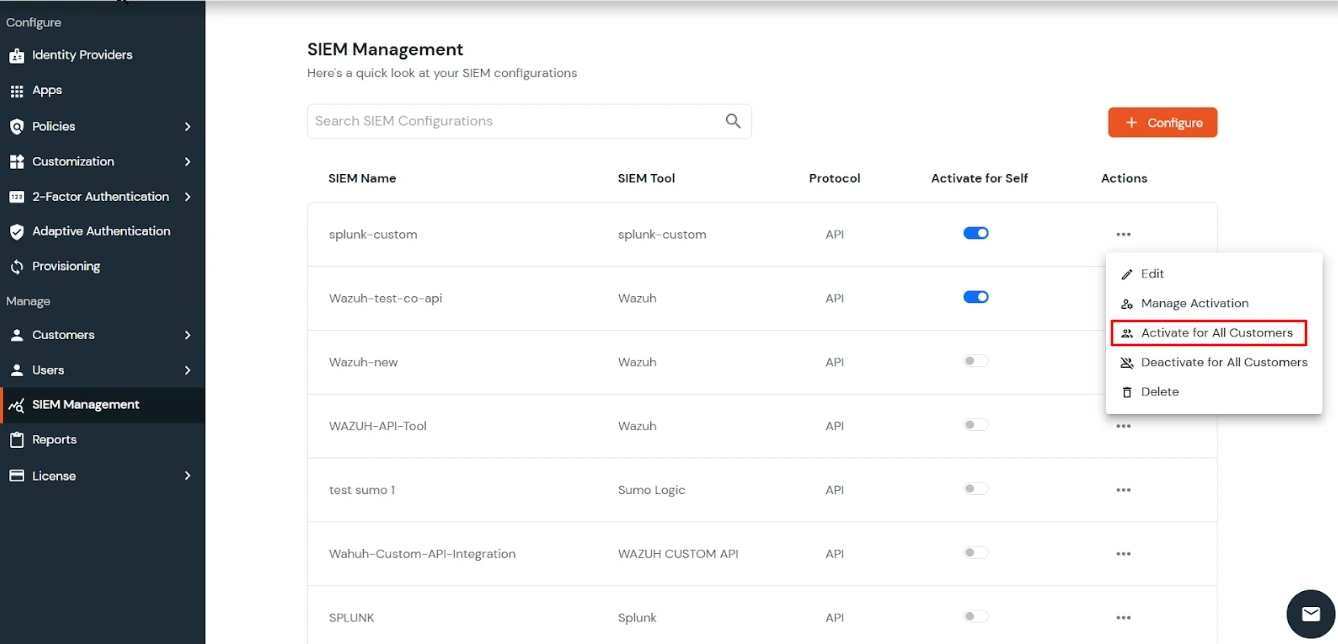
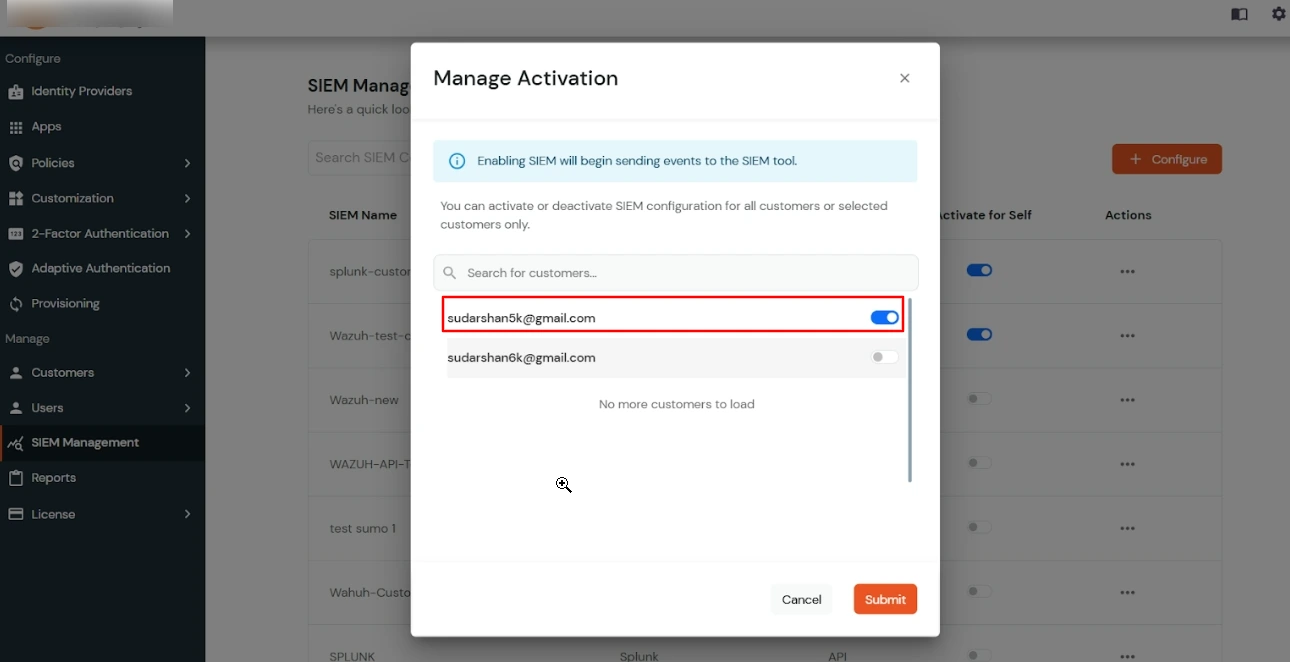
El superadministrador también puede activar la herramienta SIEM para los clientes mediante las opciones de gestión de activación. El administrador puede activar la herramienta SIEM para todos los clientes mediante Activar para todos los clientes Esta opción también se puede activar para clientes individuales mediante la opción "Gestionar activación", disponible en el menú de acciones haciendo clic en los 3 puntos.
Por favor, siga esta guía para saber mas.
                _source=##name_of_your_source##
              | where audit.audittype = "MFA_AUDIT"
              | audit.target.identifier as Identifier
              | audit.status as Status
              | fromMillis(audit.createdDttm) as Time
              | formatDate(Time,"dd/MM/yyyy HH:mm:ss") as FormattedTime
              | count by Identifier, Status, FormattedTime
              | fields -_count
                _source=##name_of_your_source##
              | where audit.auditType = "ADMIN_AUDIT"
              | audit.status as Status
              | audit.target.identifier as Identifier
              | audit.eventType as EventType
              | count by Identifier, EventType, Status
              | fields -_count
                _source=##name_of_your_source##
              | where audit.auditType = "ADMIN_AUDIT"
              | where audit.eventType = "Password Reset"
              | audit.target.identifier as Identifier
              | auditValue as AuditMessage
              | audit.status as Status
              | fromMillis(audit.createdDttm) as temptime
              | formatDate(temptime,"dd/MM/yyyy HH:mm:ss") as FormattedTime
              | count by Identifier, AuditMessage, Status, FormattedTime
              | fields -_count

