¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×Con el creciente número de brechas de seguridad basadas en contraseñas, confiar únicamente en nombres de usuario y contraseñas para proteger los inicios de sesión locales de Windows o el Protocolo de Escritorio Remoto (RDP) ya no es suficiente. Los ciberatacantes pueden explotar fácilmente credenciales débiles o robadas, poniendo en riesgo los sistemas críticos de su empresa.
Por eso, hoy en día las organizaciones recurren al producto miniOrange MFA , que añade una capa adicional de seguridad en forma de autenticación de dos factores (2FA) para evitar el acceso no autorizado.
La solución de autenticación de dos factores (2FA) de miniOrange para Windows protege contra la filtración de contraseñas mediante la introducción de dos niveles sucesivos de autenticación.
1. Primer factor: Credenciales estándar de Windows AD del usuario.
2. Segundo factor: Un método de autenticación seguro elegido entre más de 15 métodos de autenticación ofrecidos por miniOrange, que incluyen OTP, notificaciones push, autenticación biométrica, tokens de hardware y más.
Capacidades clave de miniOrange Windows MFA/2FA
Al implementar el producto 2FA de miniOrange, las organizaciones pueden fortalecer los entornos Windows y RDP contra el robo de credenciales, el phishing y los ataques de fuerza bruta, de modo que solo los usuarios confiables obtengan acceso.
La solución miniOrange 2FA para el inicio de sesión de Windows y el acceso a escritorio remoto (RDP) admite los siguientes métodos de autenticación de dos factores (2FA/MFA): –
| tipo de autenticación | Método | Soportado |
|---|---|---|
| Autenticador miniOrange | Ficha blanda | |
| Notificación push mininaranja | ||
| Ficha móvil | google Authenticator | |
| microsoft Authenticator | ||
| Autenticador autorizado | ||
| SMS | OTP sobre SMS | |
| SMS con enlace | ||
| Correo electrónico | OTP por correo electrónico | |
| Correo electrónico con enlace | ||
| Verificación de llamada | OTP sobre llamada | |
| Ficha de hardware | Ficha de hardware YubiKey | |
| Mostrar token de hardware |
El proveedor de credenciales miniOrange para inicio de sesión de Windows y acceso RDP admite sistemas operativos de cliente y servidor.
Además del sistema operativo Windows, miniOrange admite 2FA para dirección MAC y Linux sistemas operativos.
miniOrange ofrece ayuda gratuita a través de una llamada de consulta con nuestros ingenieros de sistemas para instalar o configurar la autenticación de dos factores (2FA) para el inicio de sesión de Windows y la solución RDP en su entorno con una prueba de 30 días.
Para ello, solo tienes que enviarnos un correo electrónico a idpsupport@xecurify.com para reservar una cita y te ayudaremos a configurarlo enseguida.

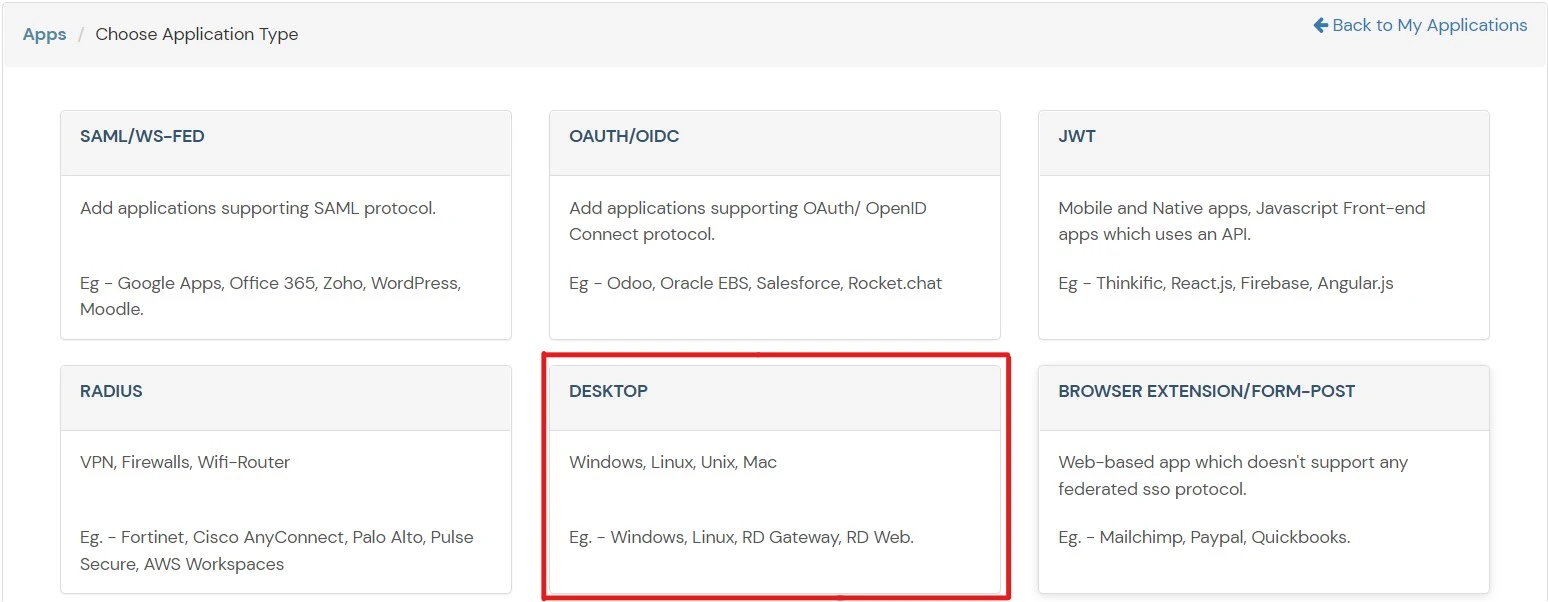
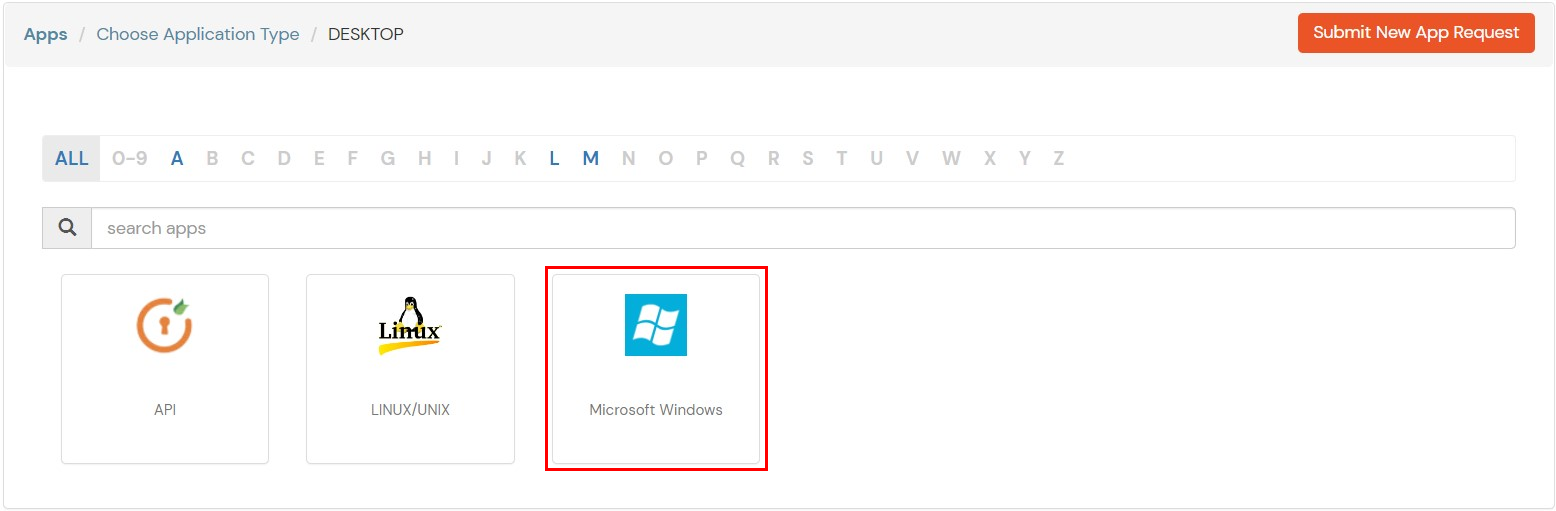
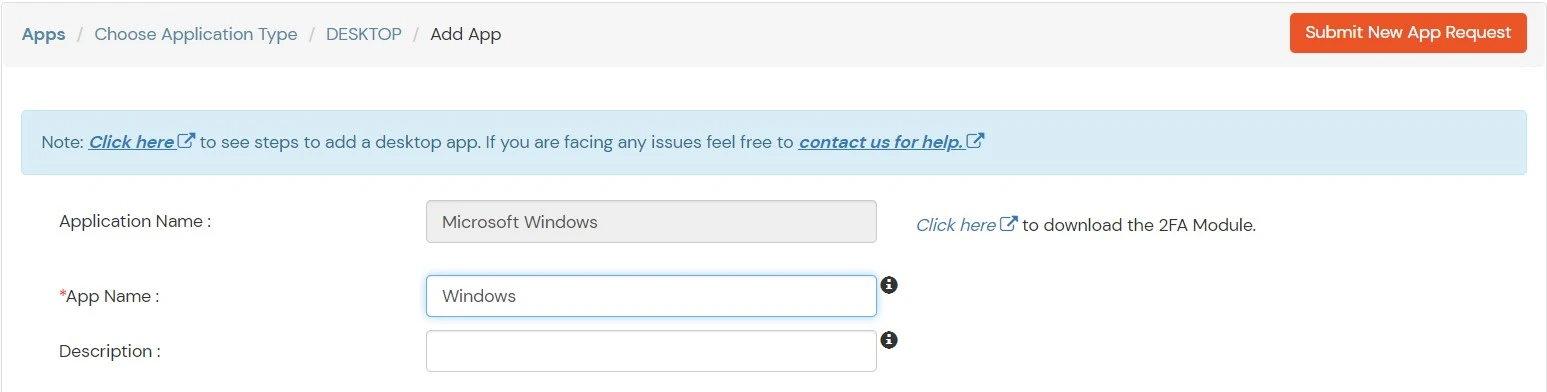
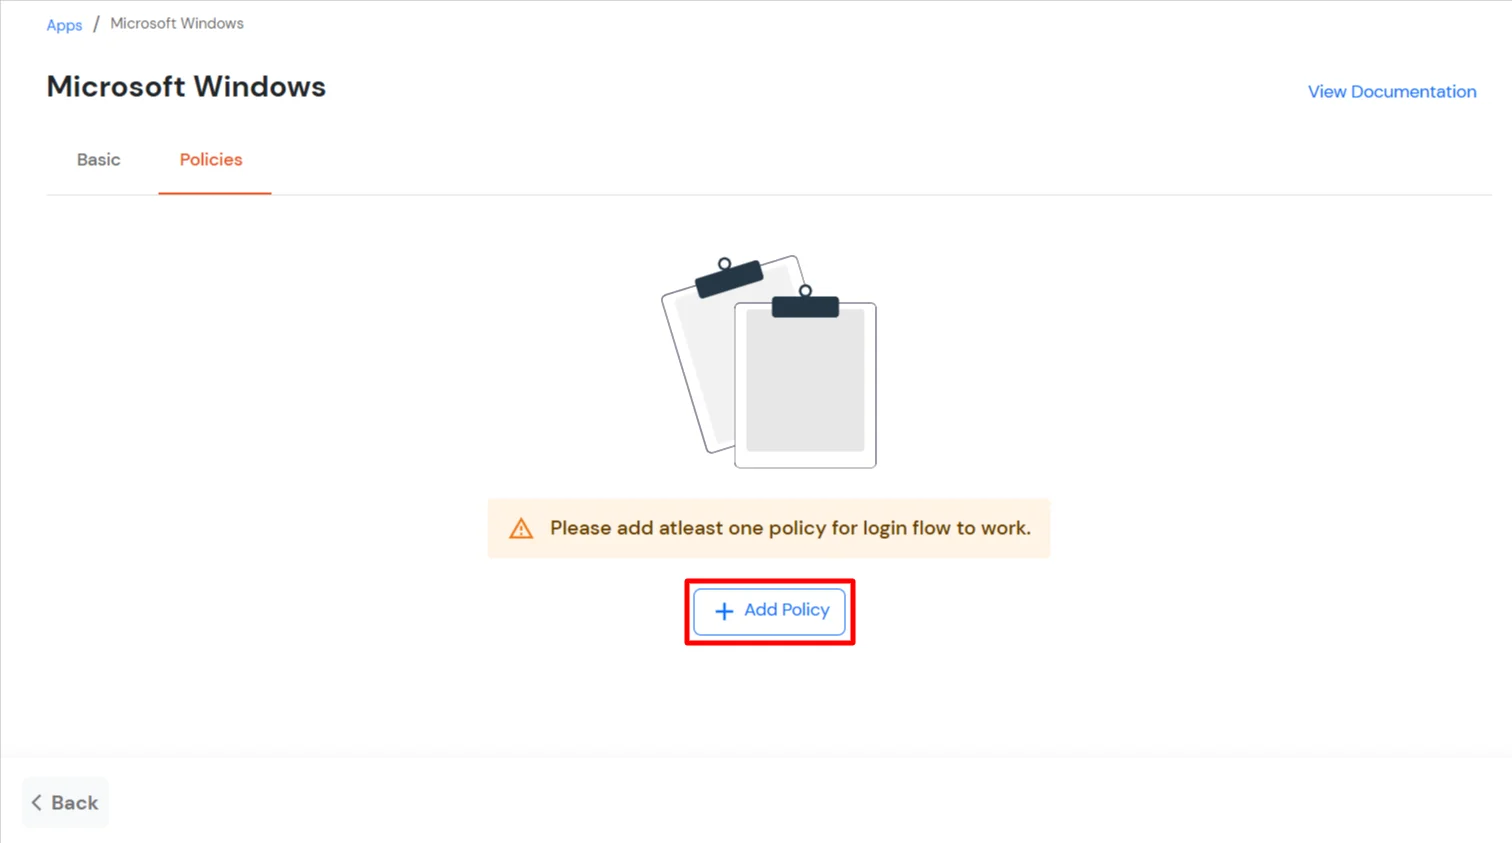
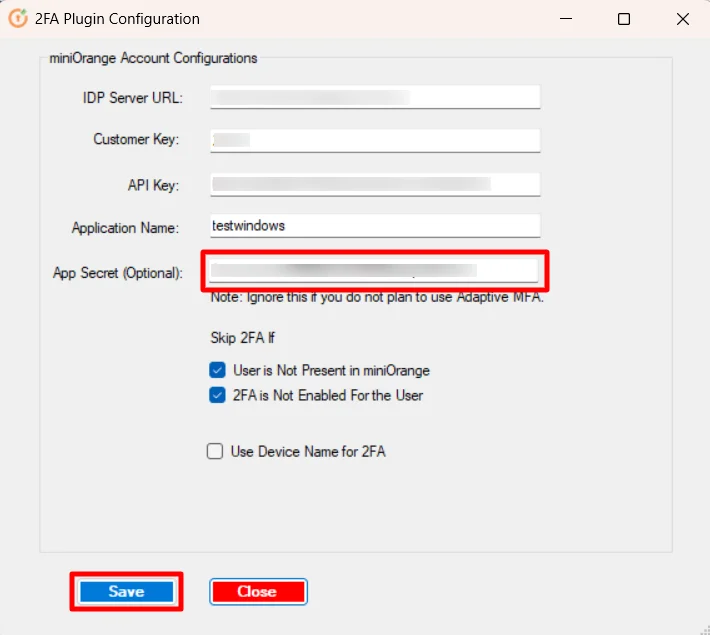
En este paso, configuraremos sus preferencias de autenticación de dos factores (2FA), como por ejemplo:




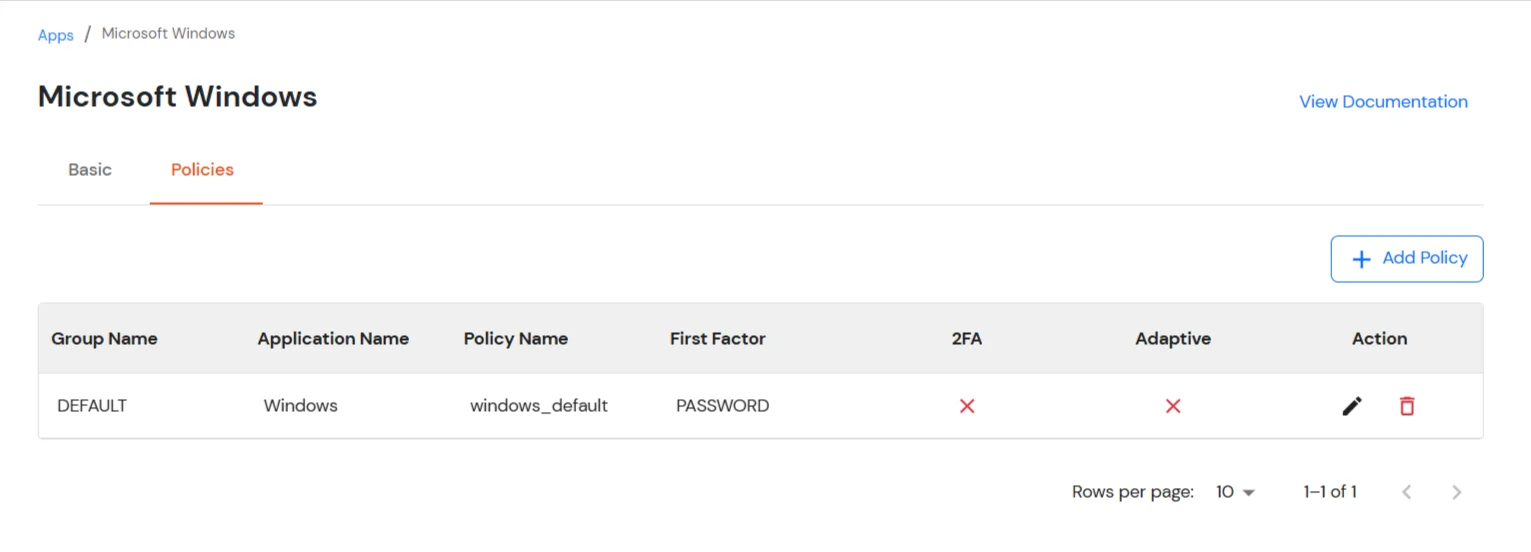
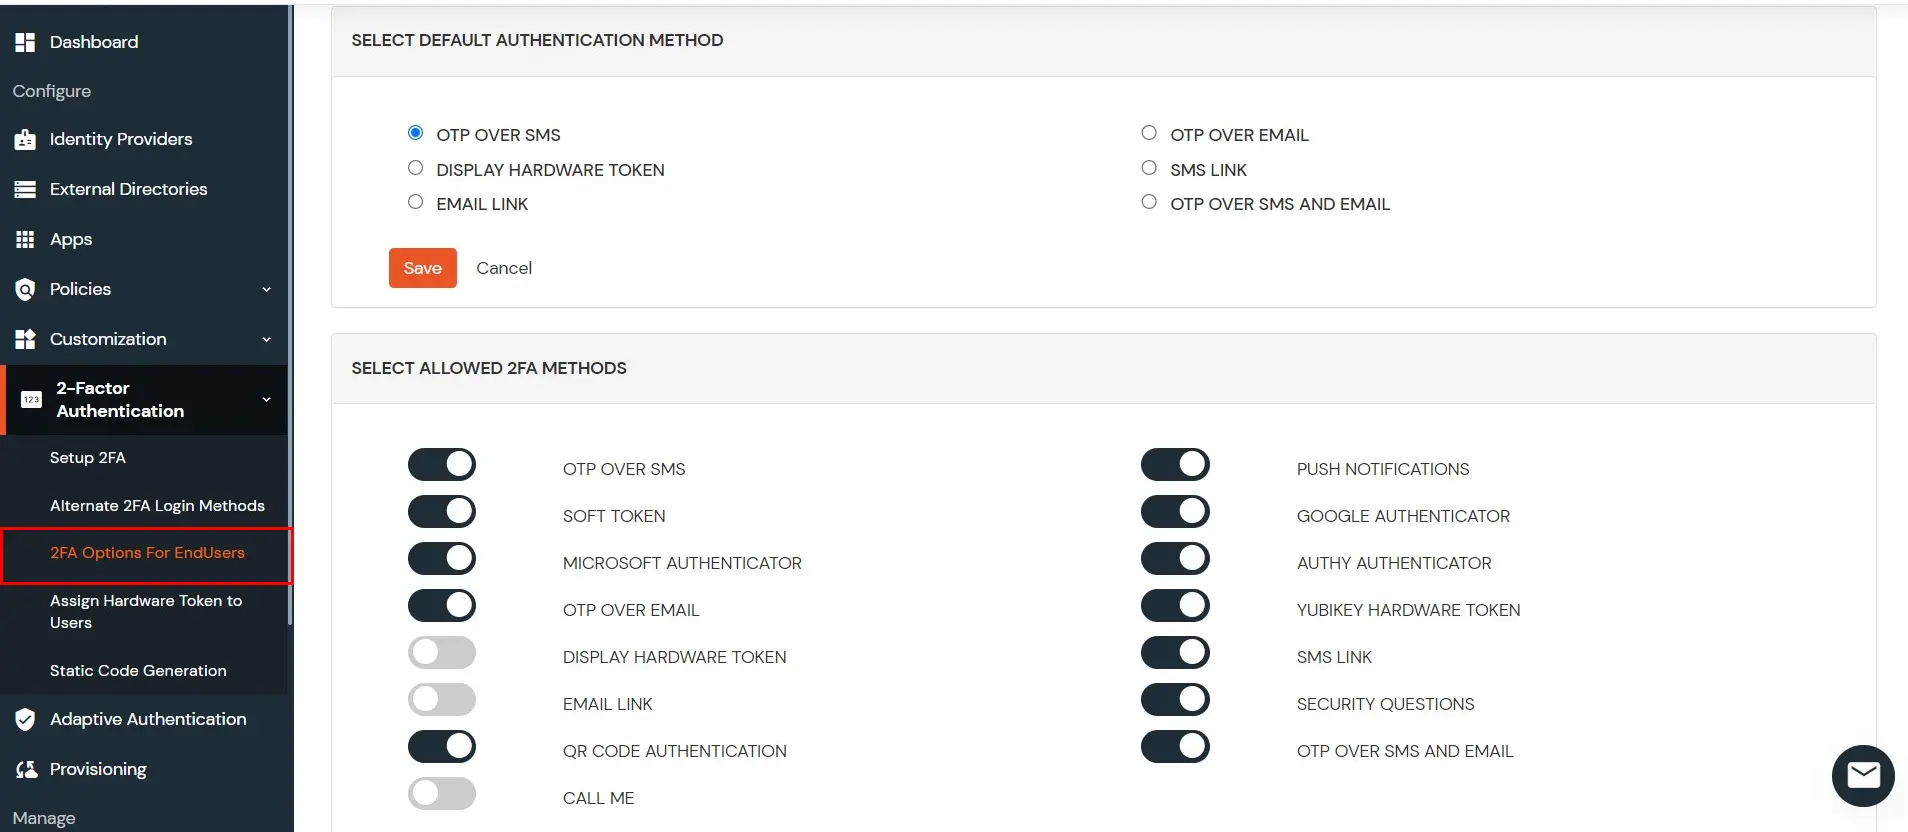
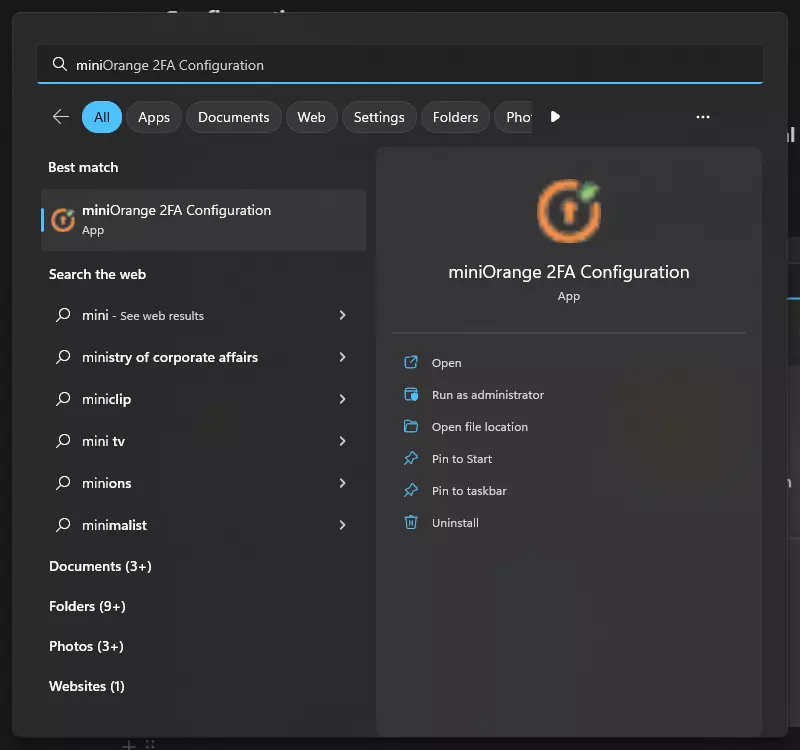
Nota:
Si está utilizando una aplicación IDP local, reemplace la URL del servidor IDP con la URL base de su aplicación IDP local y asegúrese de que se pueda acceder a esa URL desde esta máquina. También puede utilizar la IP del servidor donde está alojada la aplicación IDP.
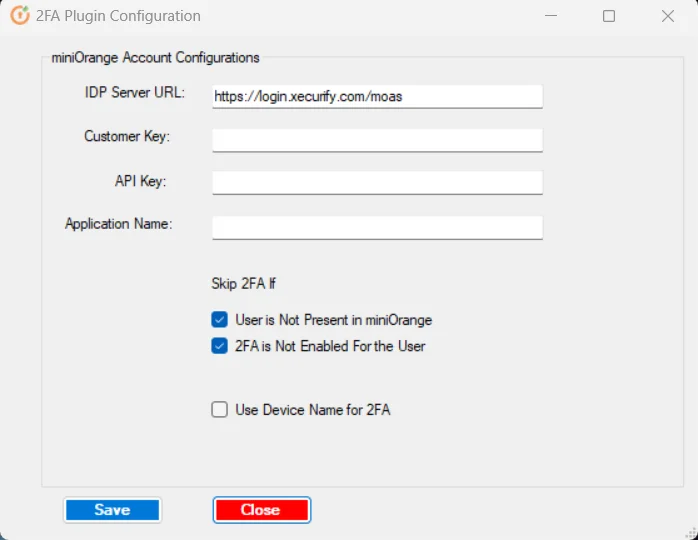
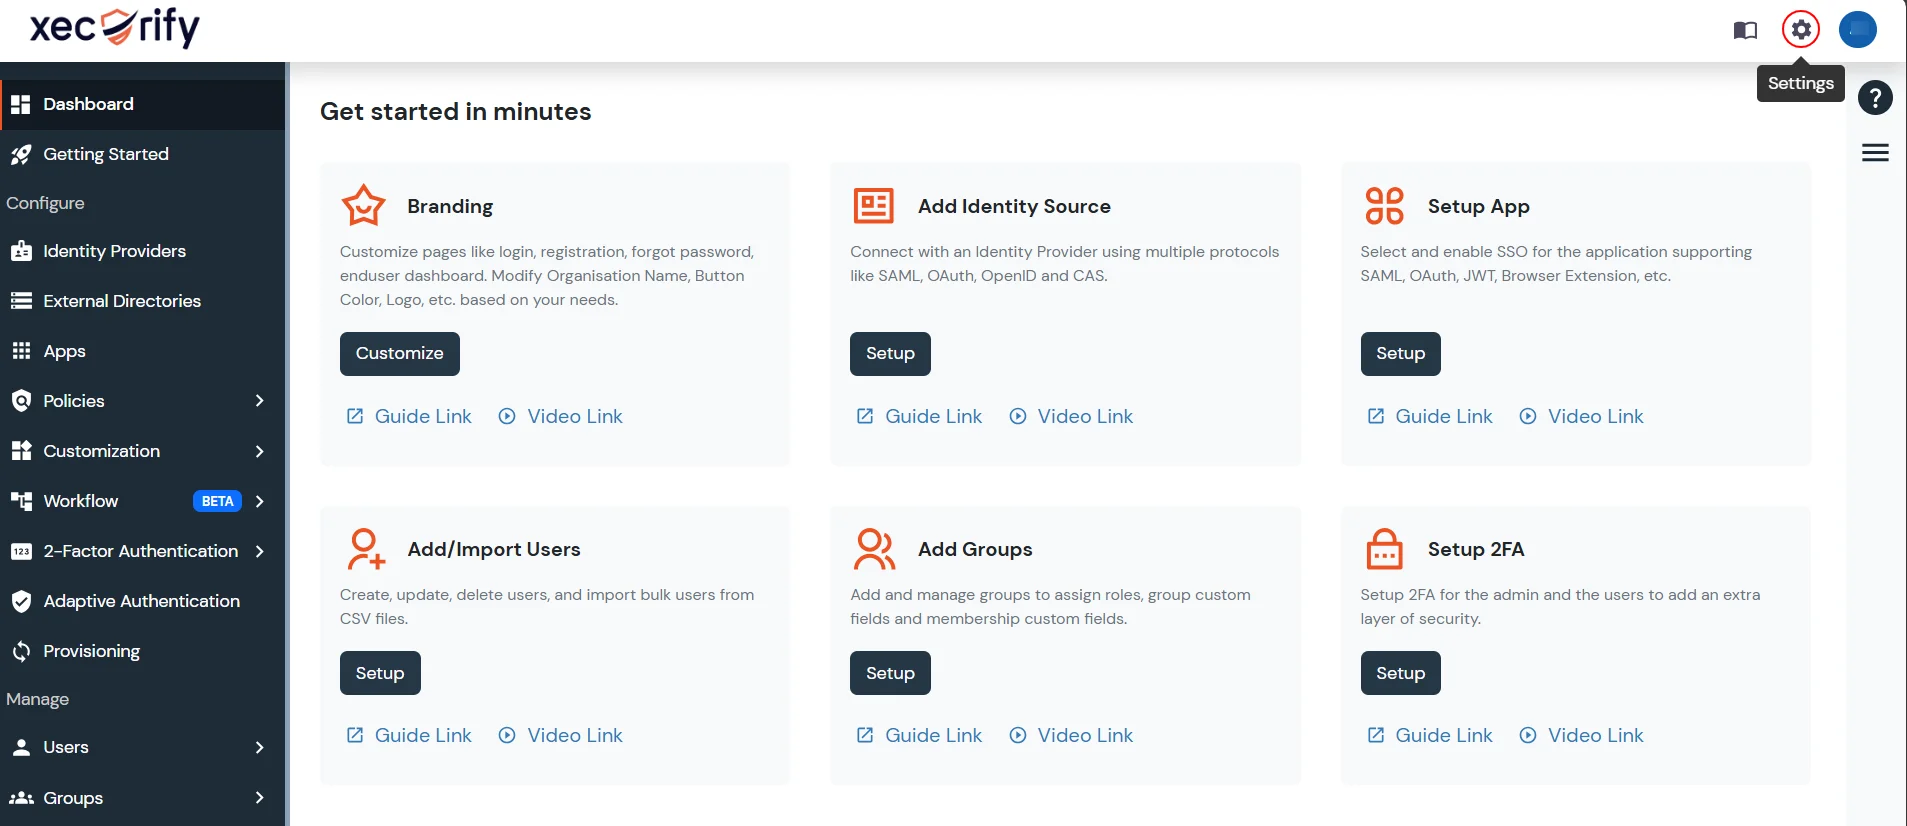
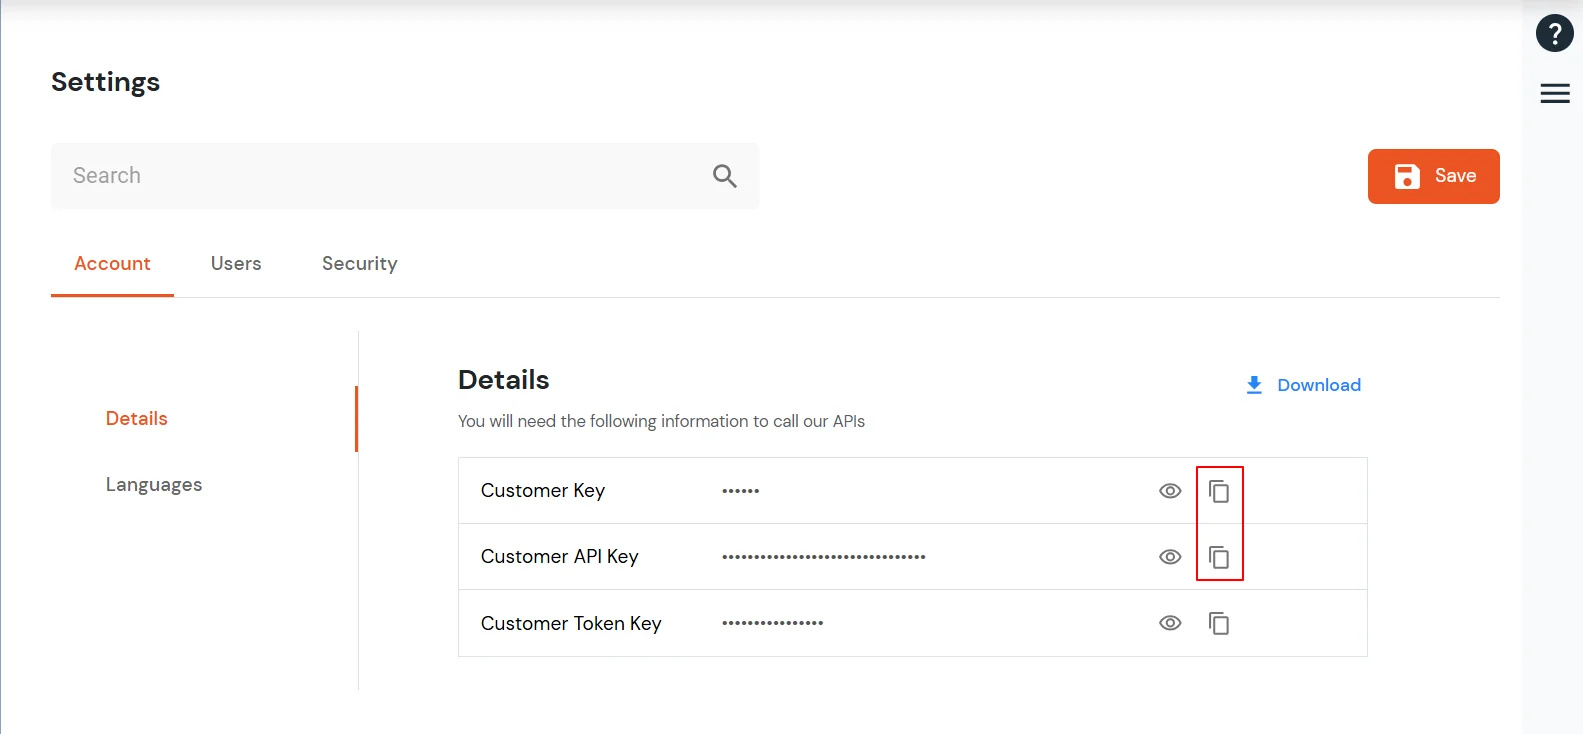
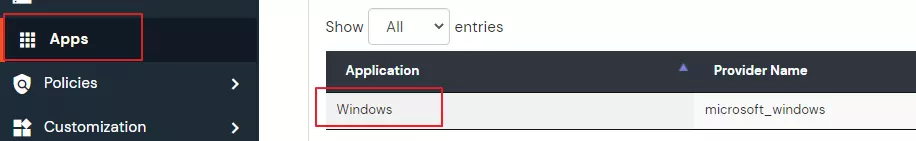
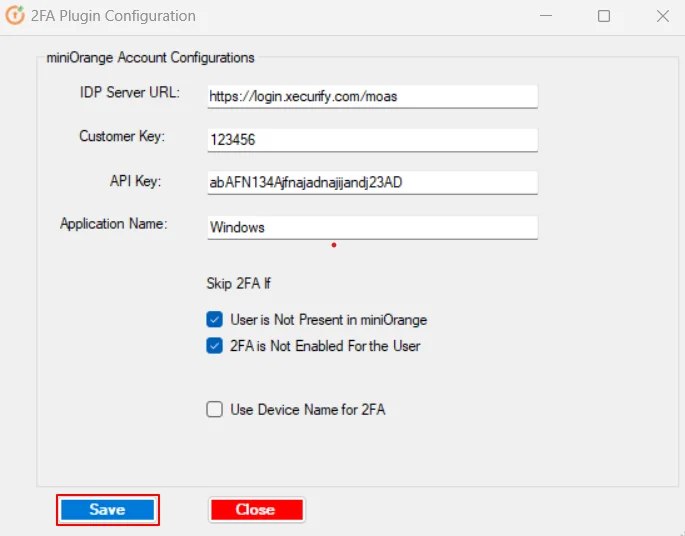
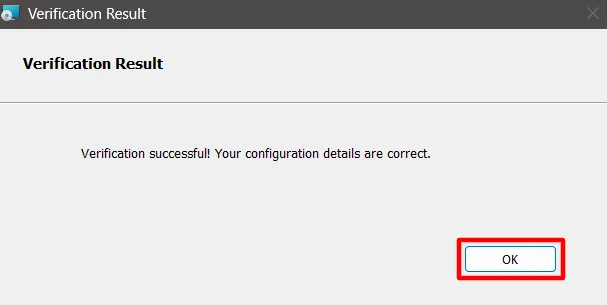
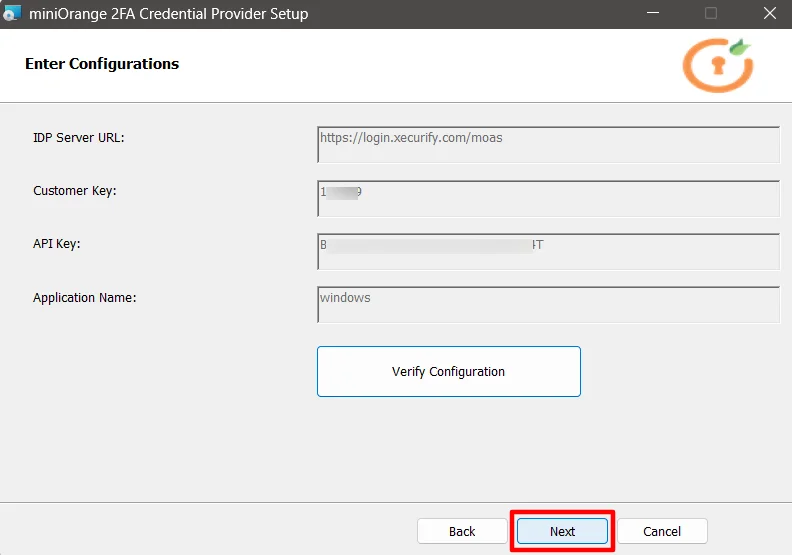
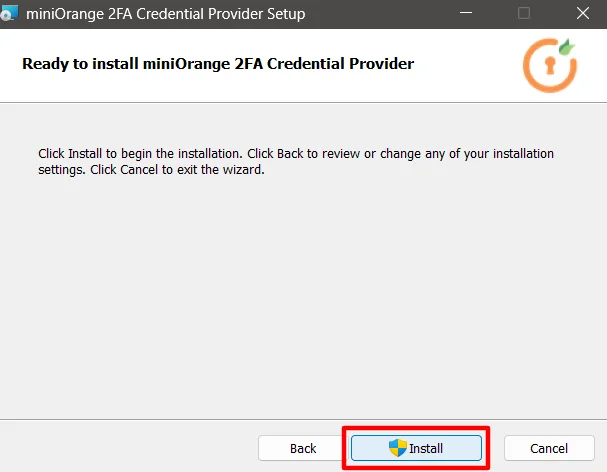
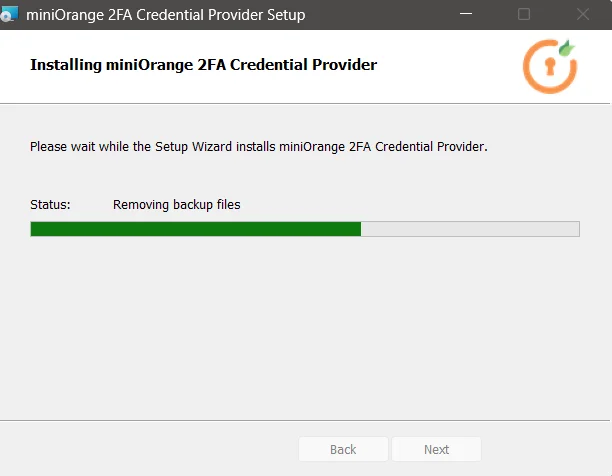
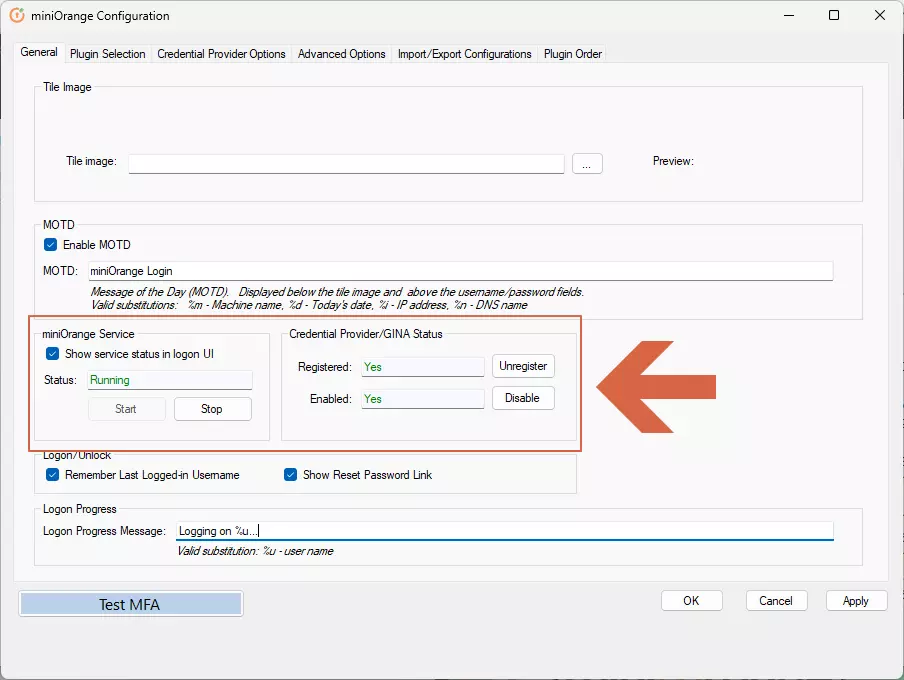
Nota:
Omita este paso si no está configurando esto en una máquina unida al dominio
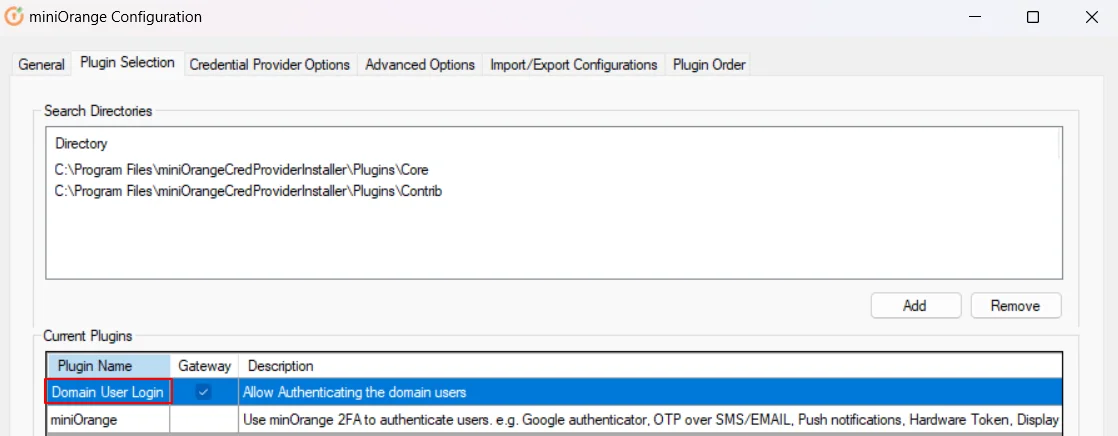
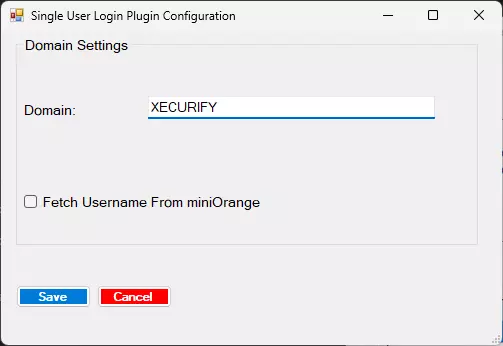
Nota: Asegúrese de que en este punto el usuario con el mismo nombre de usuario que Windows exista en miniOrange y tenga 2FA configurado.
Para obtener instrucciones sobre cómo configurar 2FA desde la consola de autoservicio, consulte este enlace.
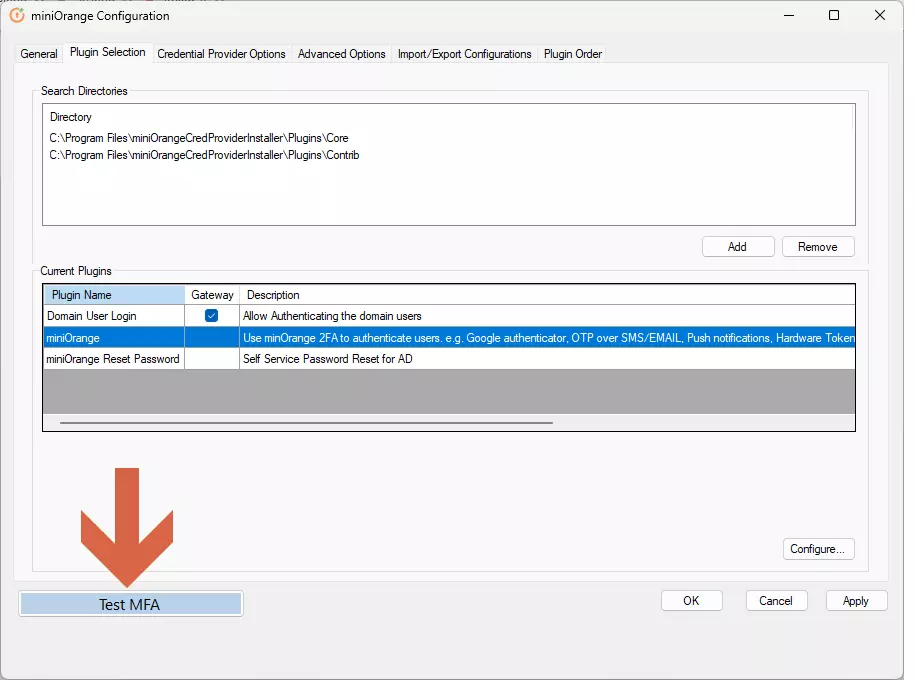
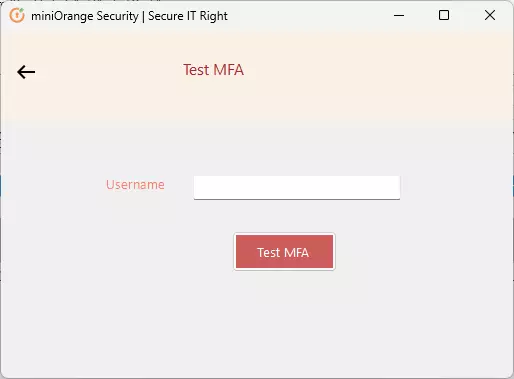
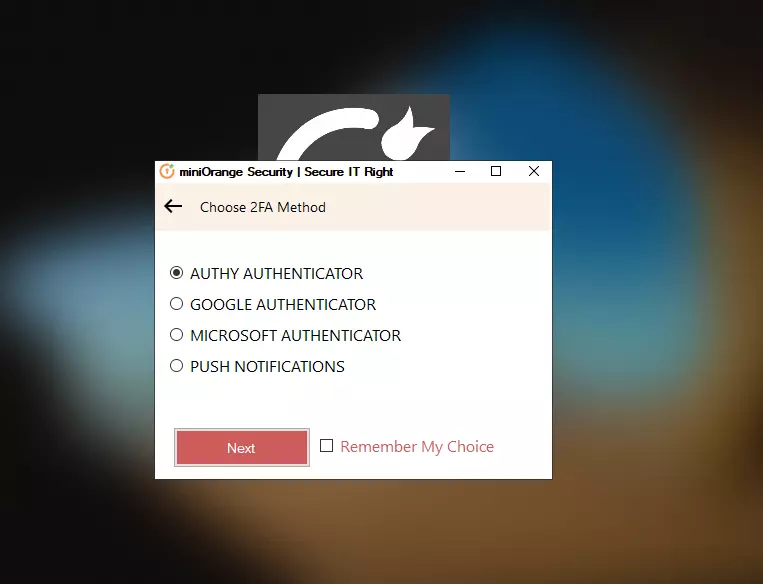
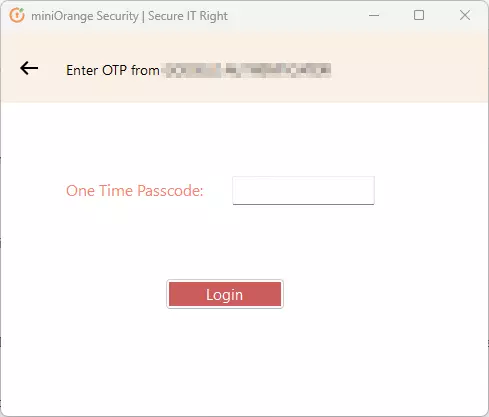
OR
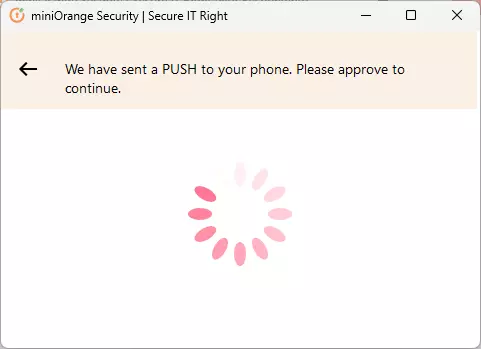
Nota: El logotipo y el mensaje de la página de inicio de sesión se pueden personalizar desde la pestaña General en la configuración de miniOrange.
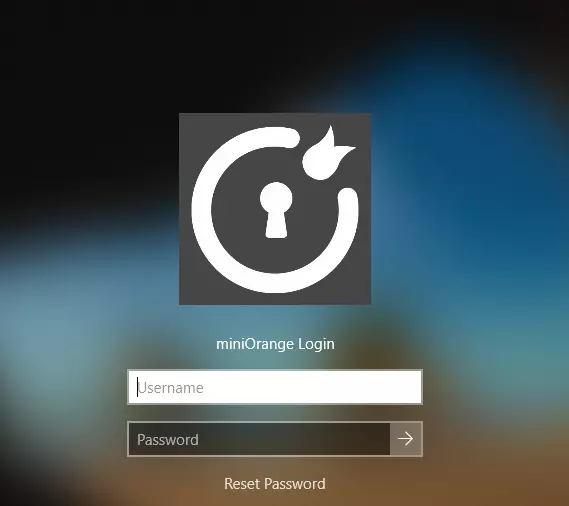
| Opción | Mareas Ideales para Lecciones |
|---|---|
| Establecer miniOrange como mosaico de inicio de sesión predeterminado | Muestra el proveedor de credenciales de miniOrange como el mosaico de inicio de sesión predeterminado en la pantalla de inicio de sesión de Windows, de modo que los usuarios comiencen primero con el flujo de miniOrange. |
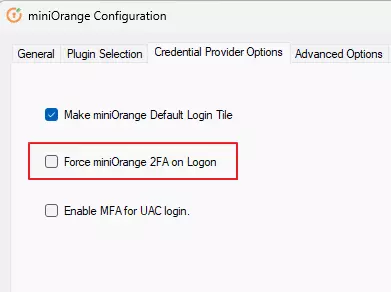
| Forzar la autenticación de dos factores de miniOrange al iniciar sesión. | Requiere la autenticación de dos factores de miniOrange después de la autenticación principal de Windows en cada inicio de sesión interactivo (no es opcional para esa ruta de inicio de sesión). Úselo junto con la política y las pruebas para evitar que los usuarios se queden sin acceso. |
| Habilitar la autenticación multifactor (MFA) para el inicio de sesión de UAC. | Se solicita la autenticación multifactor (MFA) cuando un usuario accede a privilegios superiores a través del Control de cuentas de usuario (UAC), por ejemplo, cuando una acción requiere la aprobación del administrador. |
| Autenticación de dos factores solo en sesiones remotas | Aplica la autenticación de dos factores de miniOrange únicamente a las sesiones remotas (como RDP), no a los inicios de sesión en la consola local del equipo. |
| Habilitar inicio de sesión sin contraseña | Permite iniciar sesión utilizando los factores de miniOrange configurados sin necesidad de introducir la contraseña tradicional de Windows, siempre que su sistema lo admita. |
Nota: La restricción basada en el dispositivo no se puede aplicar a dispositivos Windows.

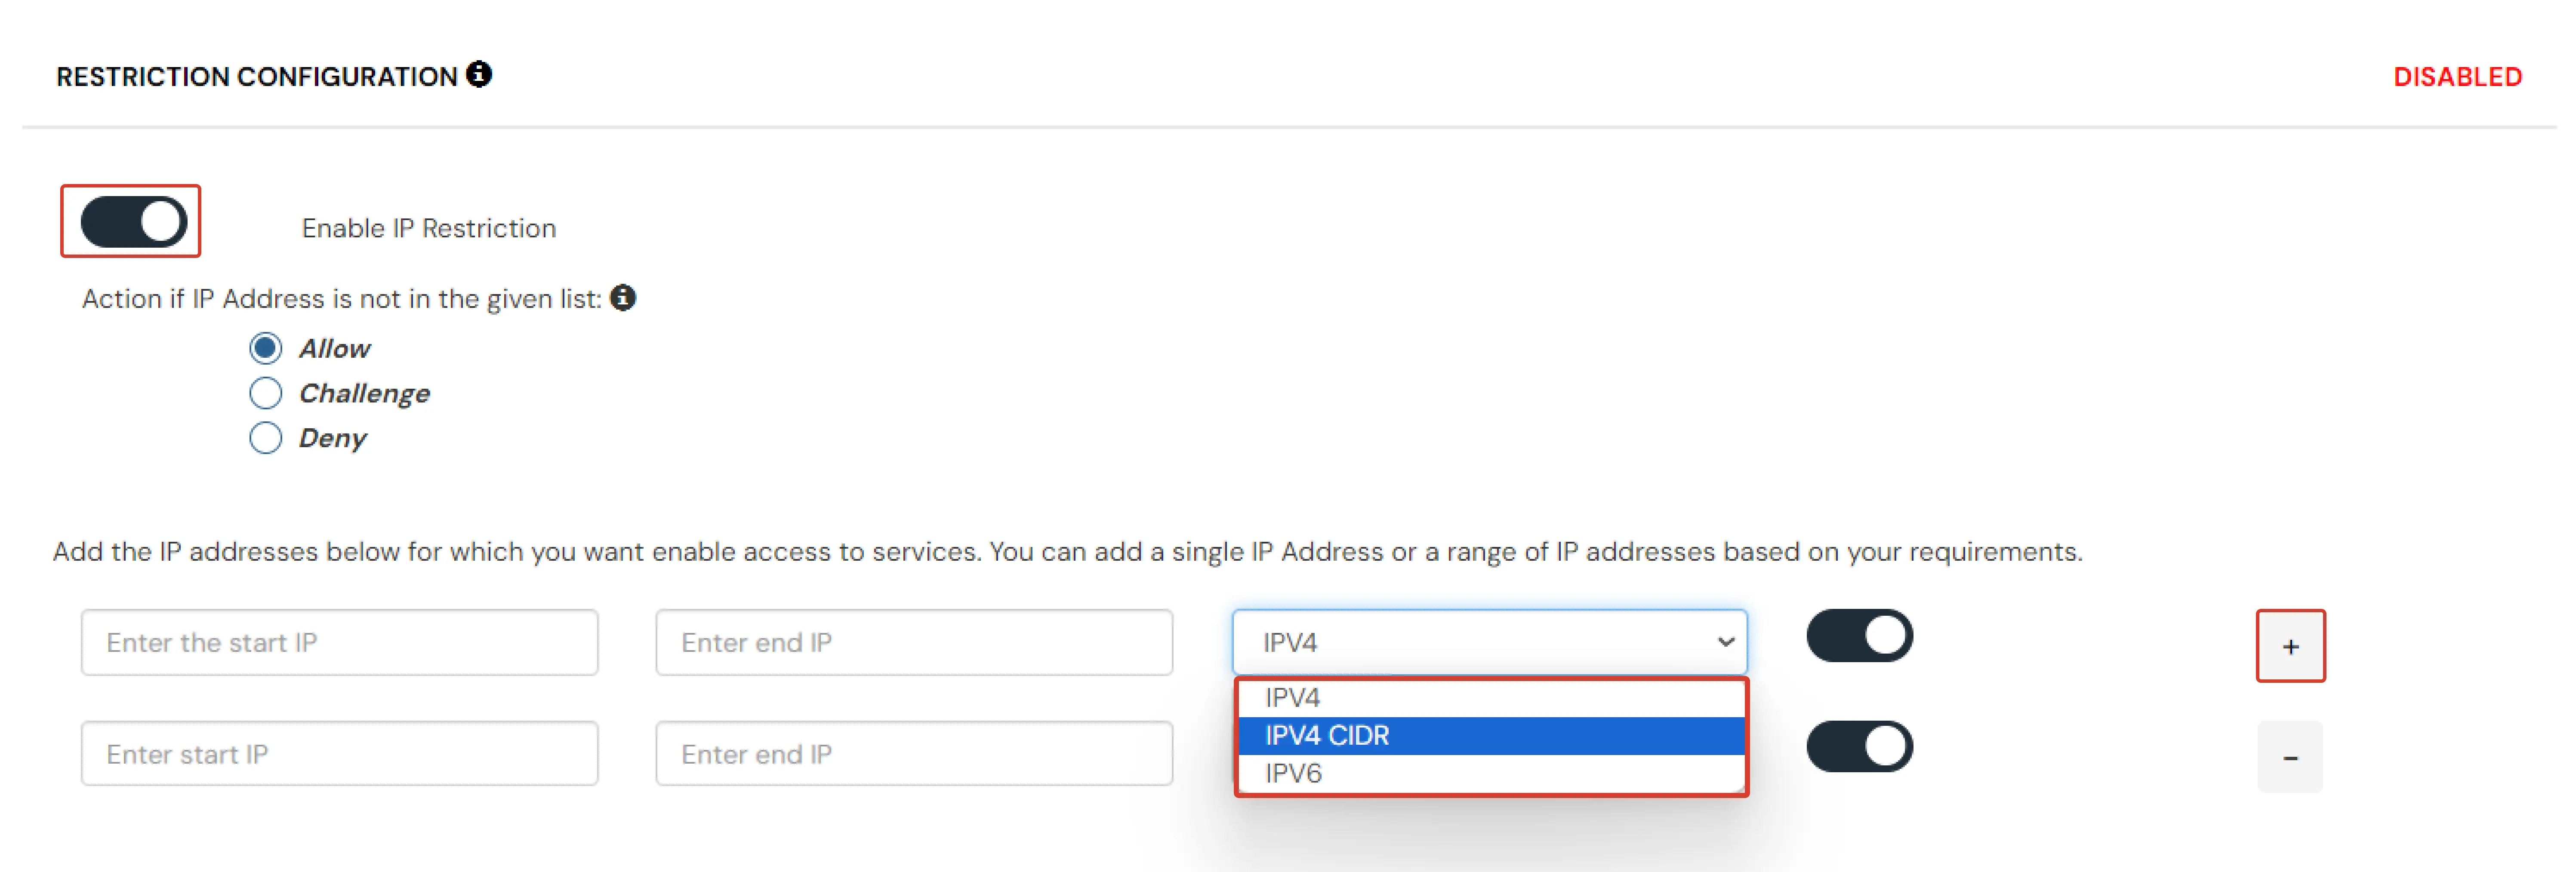
En la restricción de IP, el administrador configura una lista de direcciones IP para permitir o denegar el acceso y cuando un usuario intenta iniciar sesión en cualquiera de las aplicaciones configuradas con autenticación adaptativa, su dirección IP se compara con la lista de IP configurada y, en función de eso, se decide la acción según la configuración (es decir, Permitir, Denegar o Desafío).
Cómo configurar la dirección IP:
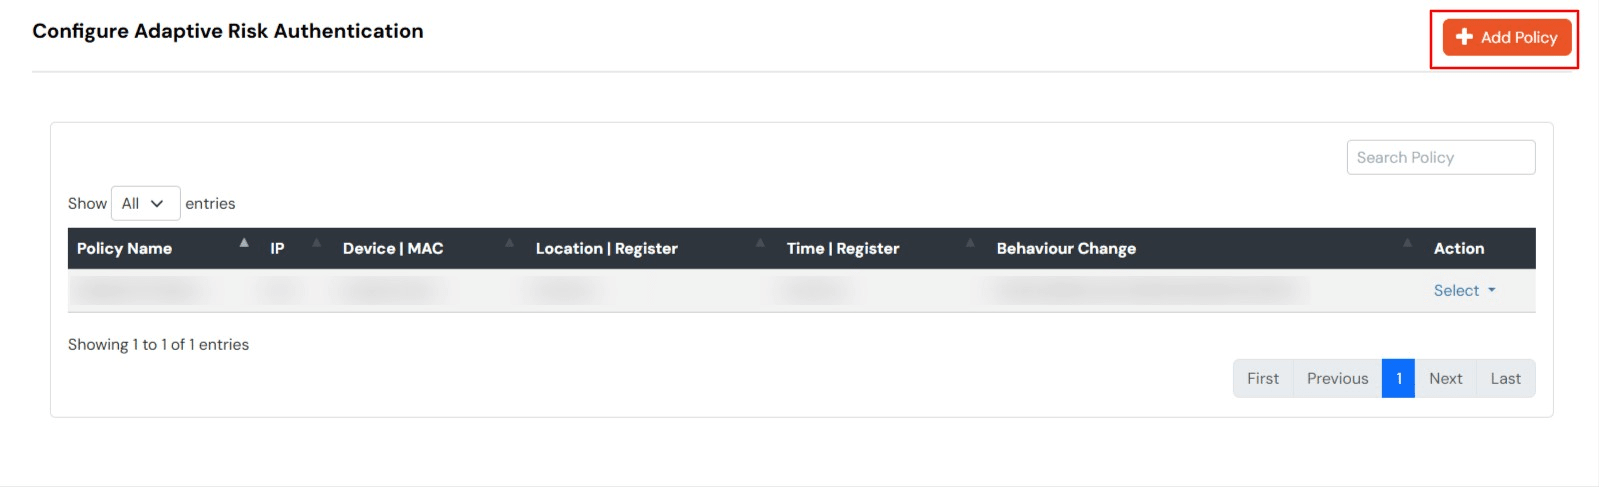

En las restricciones de ubicación, el administrador configura una lista de ubicaciones donde permite o rechaza el acceso de los usuarios finales, según la condición establecida por él. Cuando un usuario intenta iniciar sesión con la autenticación adaptativa habilitada, sus atributos de ubicación, como latitud, longitud y código de país, se verifican con la lista de ubicaciones configurada por el administrador. En función de esto, se permitirá, bloqueará o rechazará el acceso del usuario.
Cómo configurar la configuración basada en la ubicación:

En la restricción horaria, el administrador configura una zona horaria con sus horas de inicio y fin, y los usuarios pueden acceder, denegar o bloquear el acceso según la condición de la política. Cuando un usuario final intenta iniciar sesión con la autenticación adaptativa habilitada, sus atributos relacionados con la zona horaria, como la zona horaria y la hora actual del sistema, se verifican con la lista configurada por el administrador y, según la configuración, se le permite, denega o bloquea el acceso.
Cómo configurar la configuración basada en tiempo:

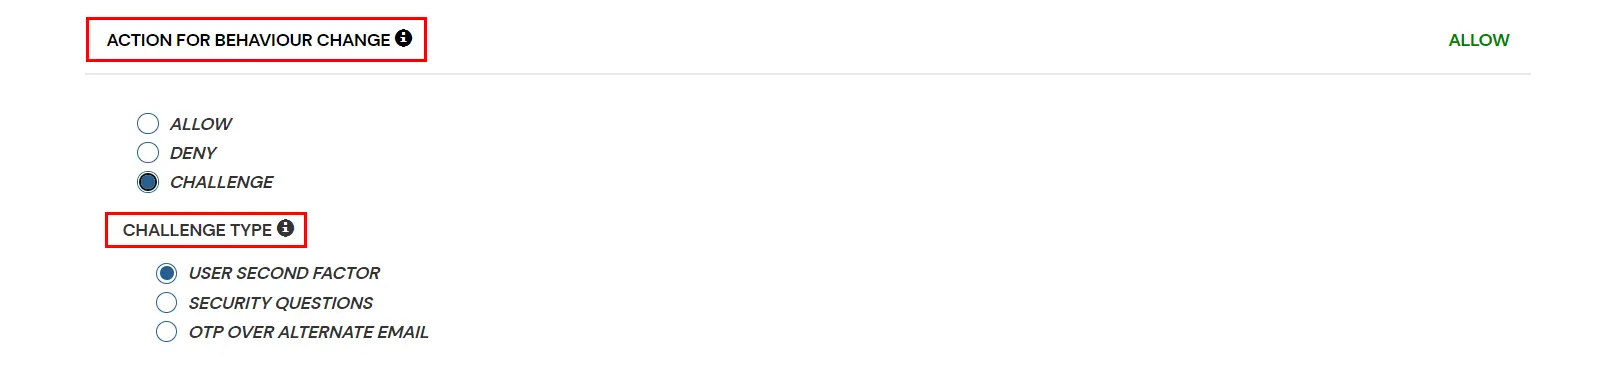
Puede configurar una de las tres acciones posibles para su Política de autenticación adaptativa como se explica a continuación:
| Atributo | Mareas Ideales para Lecciones |
|---|---|
| Permitir | Permitir que los usuarios se autentiquen y utilicen servicios si la condición de autenticación adaptativa es verdadera. |
| Denegar | Deniegue las autenticaciones de usuario y el acceso a los servicios si la condición de autenticación adaptativa es verdadera. |
| Desafío | Desafía a los usuarios con uno de los tres métodos mencionados a continuación para verificar la autenticidad del usuario. |
| factores | Mareas Ideales para Lecciones |
|---|---|
| Segundo factor del usuario | El Usuario necesita autenticarse utilizando el segundo factor que haya optado o asignado, como por ejemplo
|
| KBA | El sistema le preguntará al usuario dos de las tres preguntas que haya configurado en su Consola de Autoservicio. Solo después de responder ambas correctamente, podrá continuar. |
| OTP a través de correo electrónico alternativo | El usuario recibirá una OTP en el correo electrónico alternativo que haya configurado a través de la Consola de Autoservicio. Una vez que la proporcione correctamente, podrá continuar. |
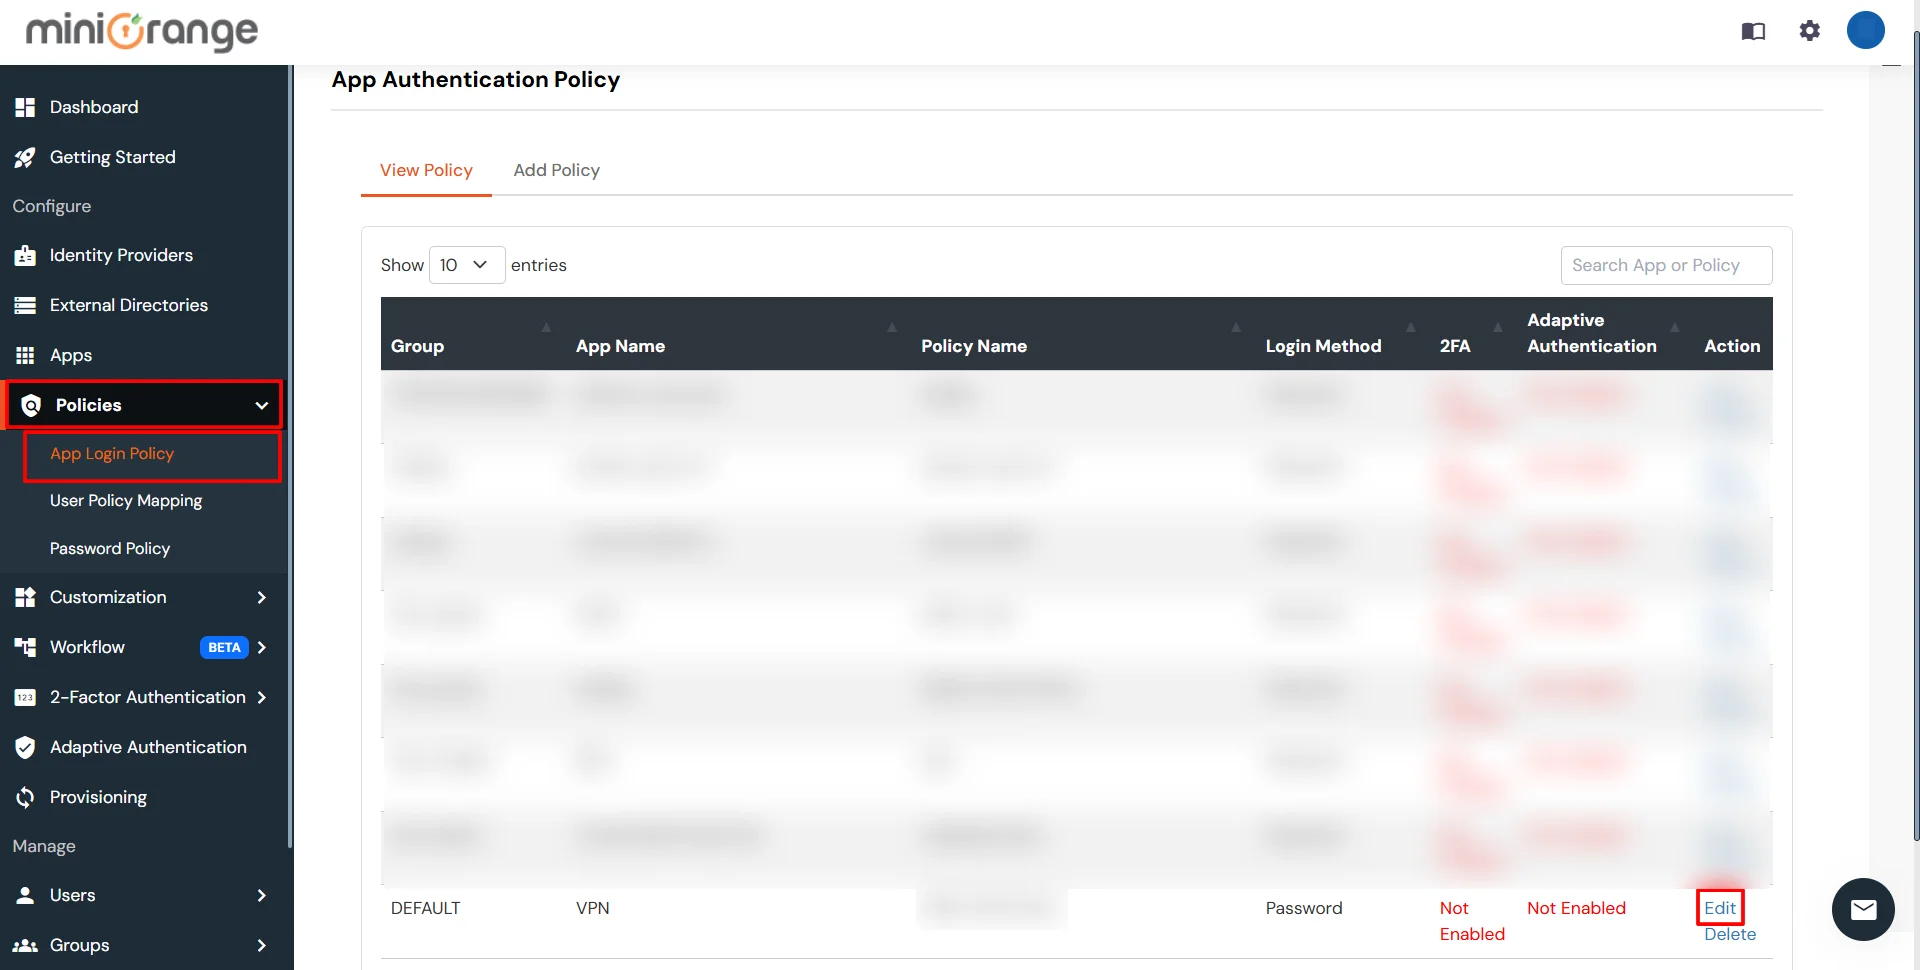
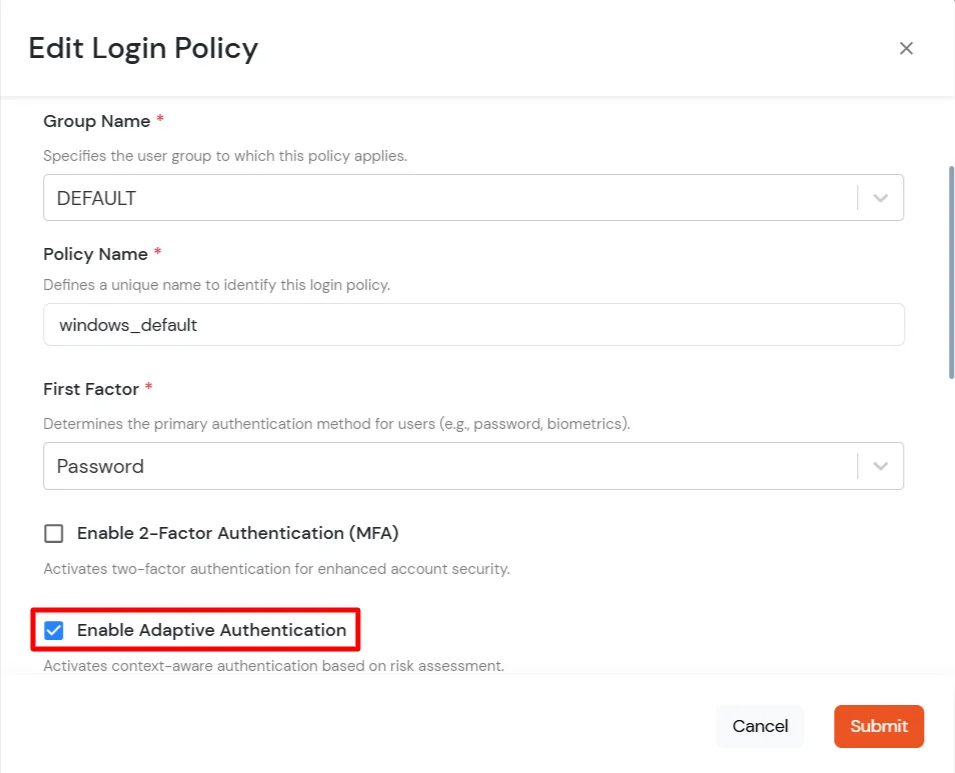
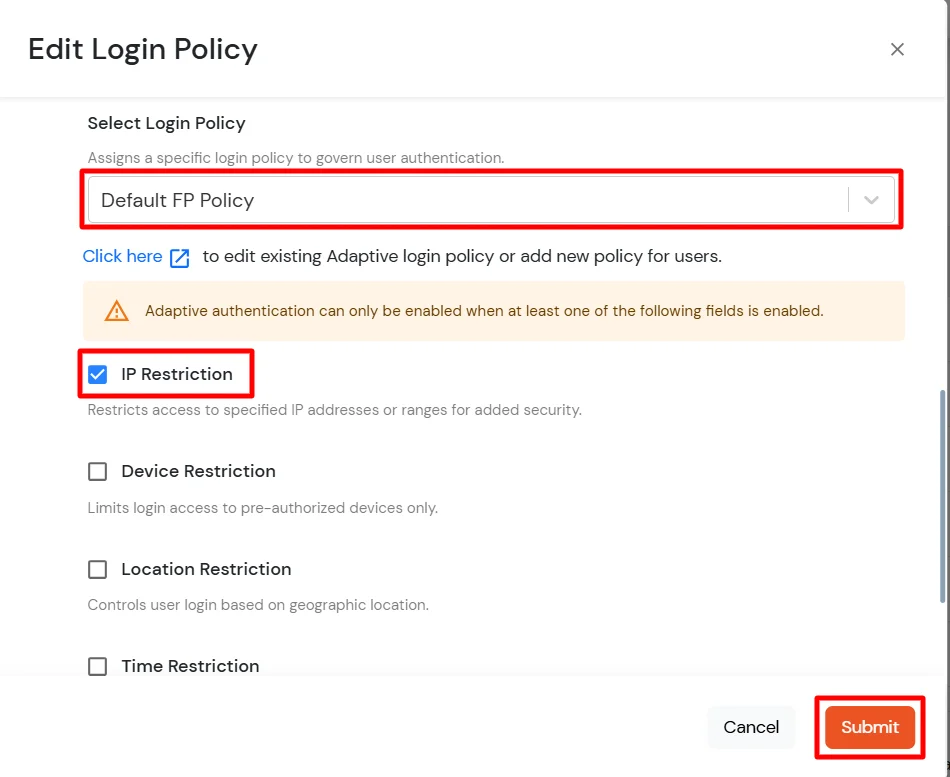
Para la implementación y configuración mediante directivas de grupo, consulte nuestra documentación sobre directivas de grupo de miniOrange 2FA para el inicio de sesión en Windows.
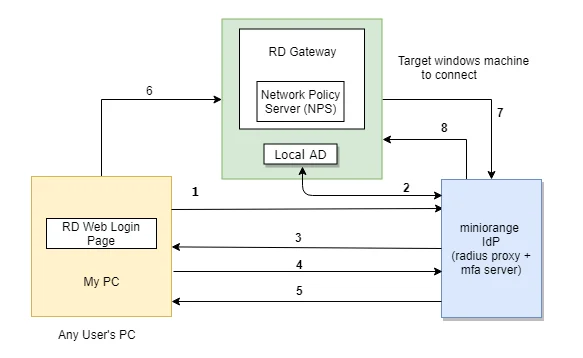
El usuario inicia el inicio de sesión en Windows o en el Servicio de Escritorio remoto a través de un Cliente de Escritorio remoto o mediante la página de inicio de sesión web de RD desde su navegador, después de lo cual la solicitud RADIUS se envía desde el componente web miniOrange RD instalado en la máquina de destino al miniOrange RADIUS. servidor, que autentica al usuario a través de Local AD y, después de una autenticación exitosa, se invoca la autenticación de dos factores (2FA) del usuario. Después de que el usuario se valida, se le concede acceso al Servicio de Escritorio Remoto (RDP).
La autenticación de dos factores (2FA) de Windows requiere que los usuarios verifiquen su identidad utilizando dos factores separados antes de obtener acceso a su máquina Windows o Escritorio remoto (RDP).
Sí, la seguridad basada en contraseñas por sí sola ya no es suficiente, especialmente con el aumento del phishing de credenciales y los ataques de fuerza bruta. Implementar Windows MFA con miniOrange garantiza que, incluso si las contraseñas se ven comprometidas, los usuarios no autorizados no puedan acceder a ellas.
La opción ideal es aquella que combina seguridad, flexibilidad y facilidad de implementación. El producto miniOrange Windows MFA está diseñado específicamente para esto.
Este error generalmente se debe a una falta de coincidencia horaria entre el servidor miniOrange y su dispositivo móvil (o una falta de coincidencia entre la hora de su máquina y la hora del dispositivo móvil en el caso de la autenticación sin conexión para Windows/Linux/Mac).
Los tokens de seguridad generados por las aplicaciones de autenticación son "basados en el tiempo" (TOTP). Son válidos solo por un periodo de 30 a 60 segundos. Si la hora del sistema en el teléfono que ejecuta la autenticación o en el equipo (en caso de autenticación sin conexión) es superior o inferior a 2 minutos, el servidor o el equipo considerarán que el código ha caducado.
Los agentes MFA son software de miniOrange en equipos Windows que agregan autenticación multifactor (MFA) al iniciar sesión y al conectarse mediante RDP. El panel de control de agentes MFA muestra las máquinas registradas y la actividad de auditoría relacionada. Inicie sesión en la consola de administración y luego vaya a Configurar → Dispositivos → Agentes MFA.
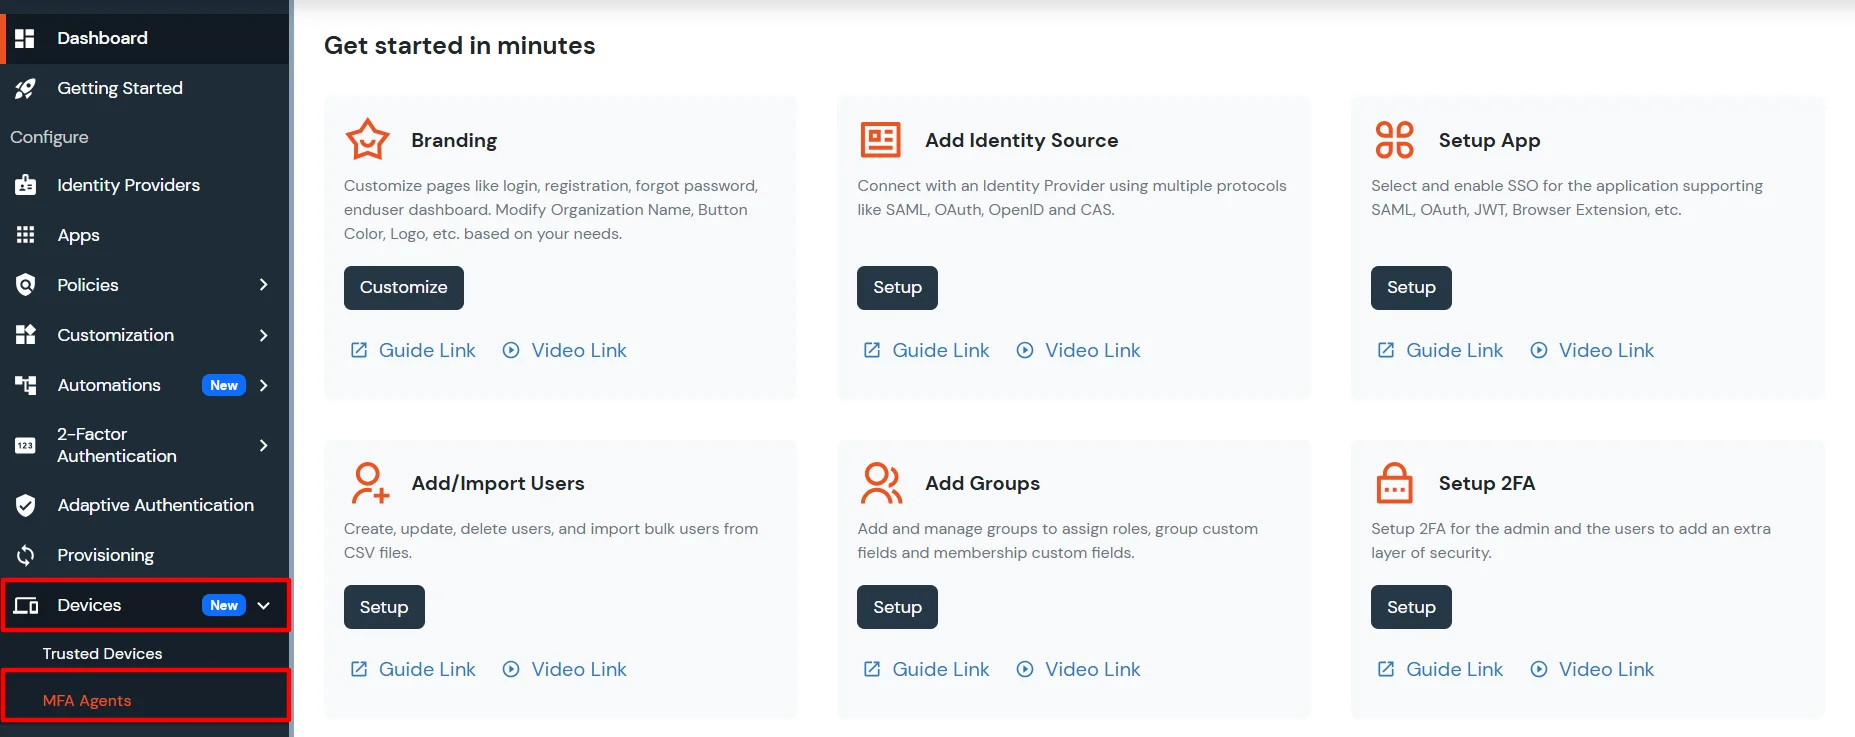
Para saber más sobre los agentes de MFA, haga clic aquí.
