¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

Icono de soporte
Soporte por correo electrónico de miniOrange
comercial

Gracias por su encuesta. Nuestro equipo pronto se comunicará con usted.

Si no recibe noticias nuestras dentro de las 24 horas, no dude en enviar un correo electrónico de seguimiento a info@xecurify.com

Resultados de la búsqueda:

×

Inicio de sesión único de Wrike SSO


La solución de inicio de sesión único (SSO) de miniOrange proporciona acceso seguro a Wrike mediante un único conjunto de credenciales. Puede iniciar sesión en Wrike con sus credenciales de miniOrange, de Azure AD o de cualquiera de sus proveedores de identidad existentes. Con los servicios SSO de miniOrange, además de Wrike, también puede iniciar sesión en otras aplicaciones locales y en la nube utilizando sus credenciales de proveedores de identidad/almacén de usuarios (Azure Active Directory, Okta, Ping) . Siga la guía de configuración proporcionada para integrar SAML SSO en su cuenta de Wrike.


La integración de miniOrange y Wrike Single Sign-On (SSO) admite las siguientes funciones:

  • Inicio de sesión único (SSO) iniciado por el SP
  • Inicio de sesión único (SSO) iniciado por IdP

Conéctese con una fuente externa de usuarios


miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), proveedores de identidad (como Microsoft Entra ID, Okta, AWS) y muchos más. Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.



Siga la guía paso a paso que se proporciona a continuación para el inicio de sesión único (SSO) de Wrike

1. Configurar Wrike en miniOrange

  • Iniciar sesión en miniOrange Consola de administración.
  • Vaya al Aplicaciones y haga clic en Agregar aplicación .
  • Agregar aplicación de inicio de sesión único (SSO) de Wrike

  • In Elija el tipo de aplicación, seleccione SAML/WS-FED del menú Todas las Aplicaciones desplegable.
  • Wrike Single Sign-On (SSO) elegir tipo de aplicación

  • Busque Wrike en la lista, si no encuentra Wrike en la lista, busque personalizado y puedes configurar tu aplicación en Aplicación SAML personalizada.
  • Wrike Single Sign-On (SSO) administra aplicaciones

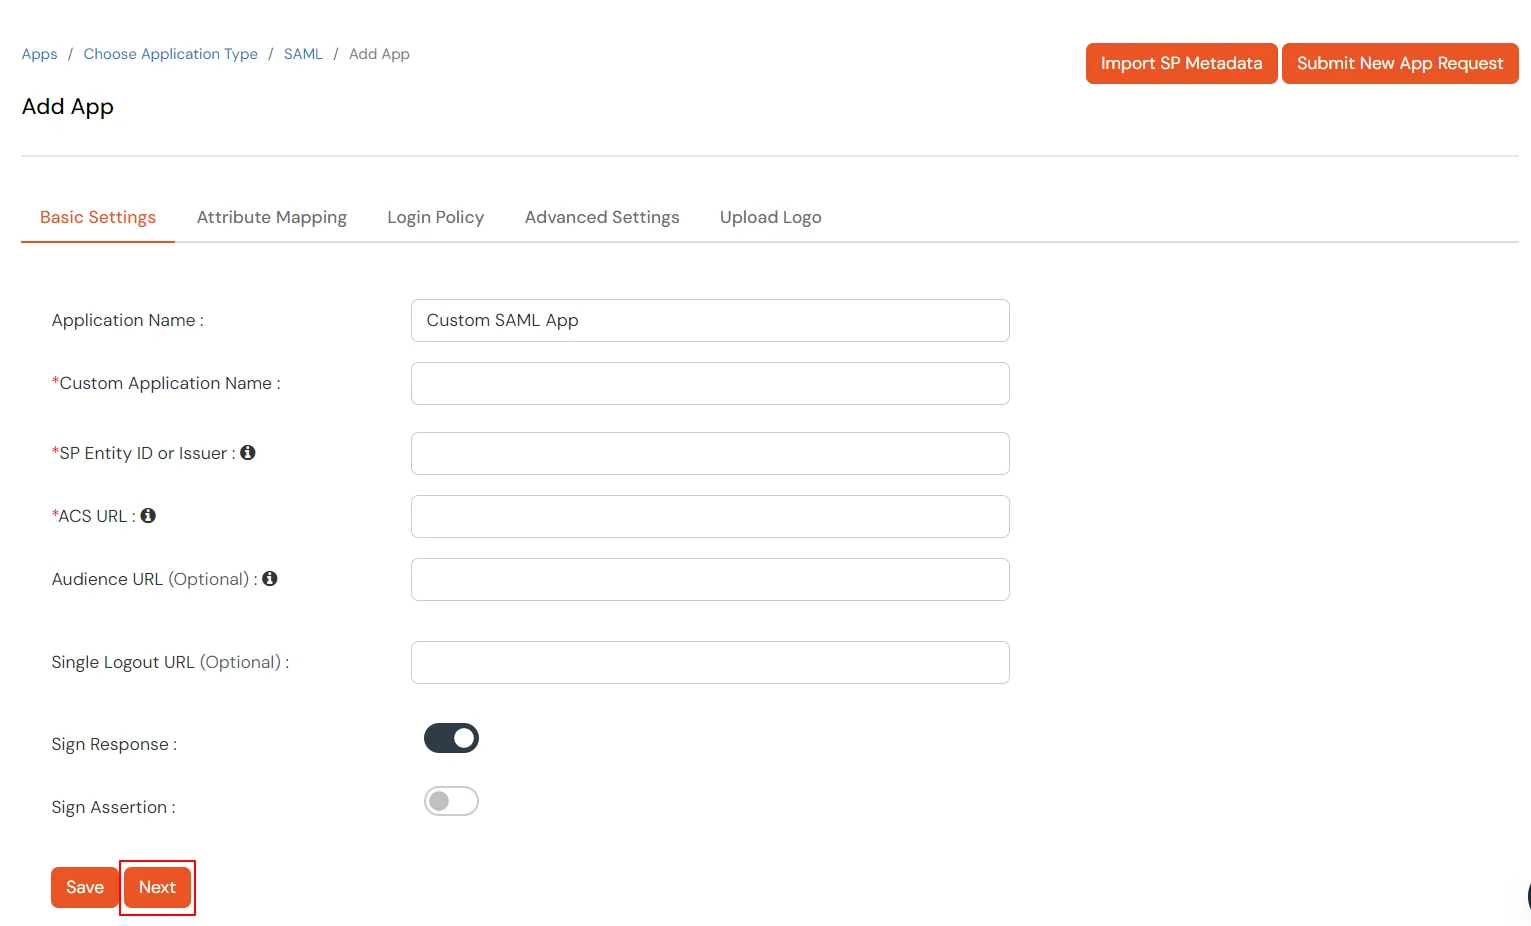
  • Introduzca los siguientes valores en los campos respectivos.
    Nombre de la aplicación personalizada: Introduzca el nombre de la aplicación como Wrike.
    ID de entidad SP o emisor: https://www.wrike.com/sso/saml
    URL de CA: https://www.wrike.com/sso/saml
  • Inicio de sesión único (sso) de Wrike: ingrese los siguientes detalles

  • Haga clic en Siguiente.
  • Deja el Atributos sección vacía.
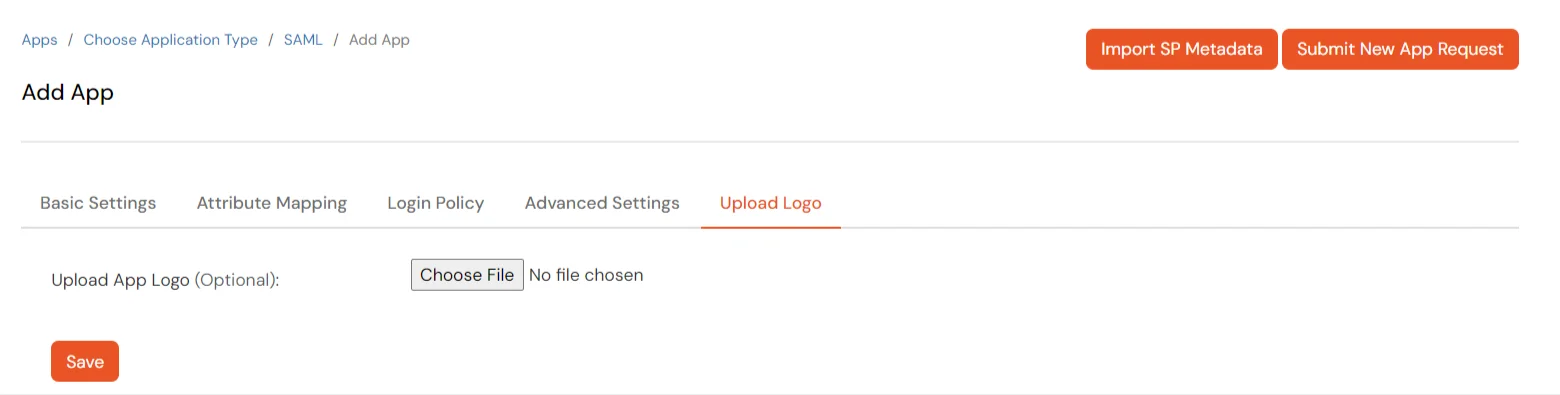
  • Para cargar el logotipo de la aplicación respectiva para un Aplicación SAML personalizada, haga clic en Subir Logo .
  • Cargar logotipo de inicio de sesión único (sso) de Wrike

  • Haga clic en Guardar.
  • Para obtener detalles de metadatos de miniOrange para configurar Wrike:

  • Vaya al Aplicaciones >> Aplicaciones.
  • Busca tu aplicación y haz clic en el ícono ' 'en Acciones menú contra su aplicación.
  • Haga clic en metadatos para obtener detalles de metadatos, que serán necesarios más adelante. Haga clic en Mostrar enlace SSO para ver el enlace SSO iniciado por IDP para Wrike.
  • Ir al enlace de metadatos Wrike SAML SSO

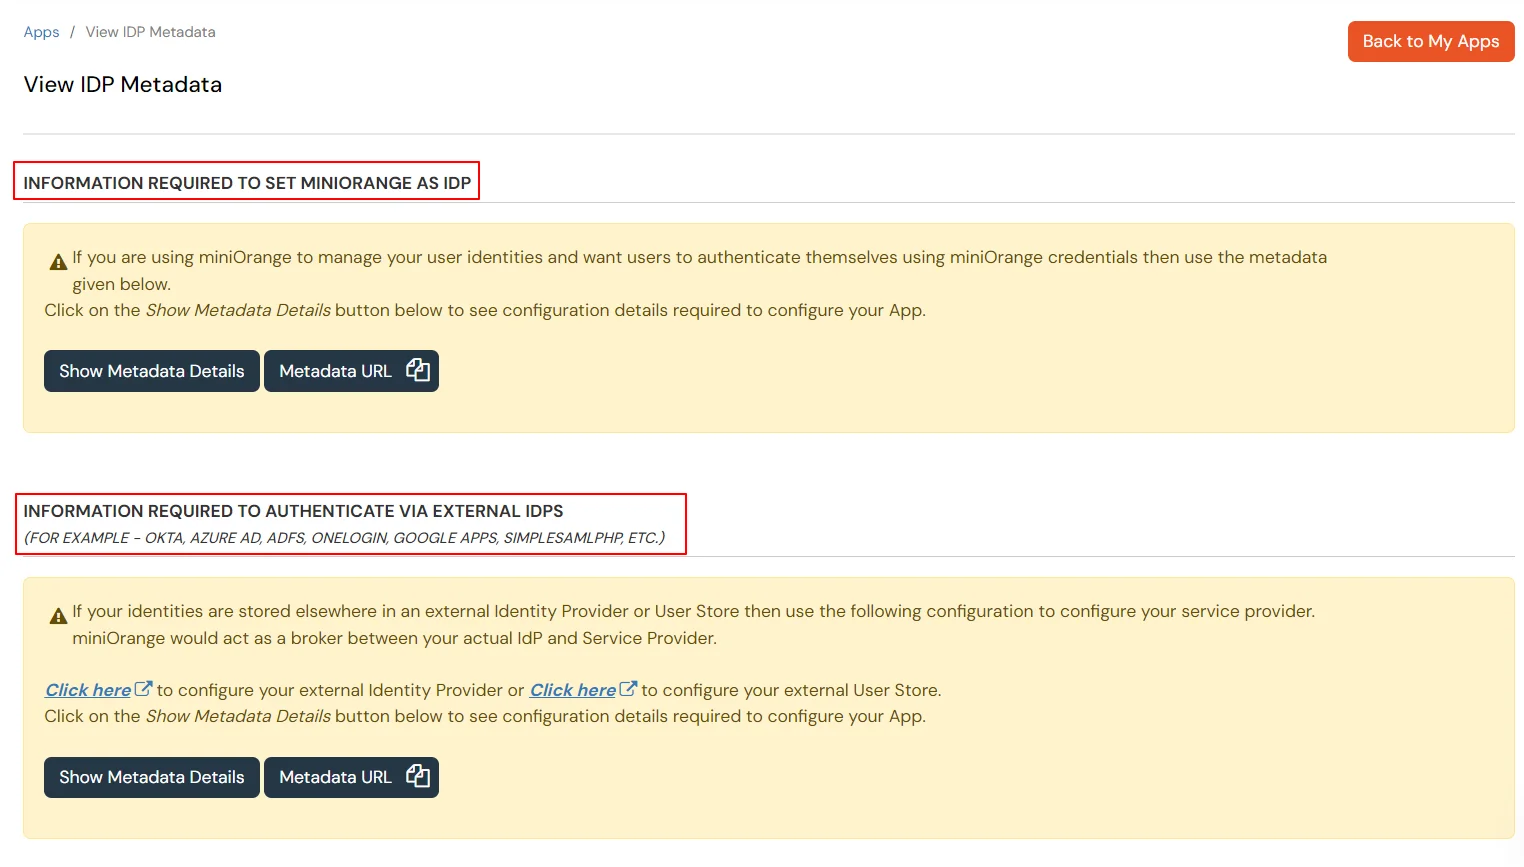
  • Aquí verás 2 opciones, si estás configurando miniOrange como desplazado interno copie los detalles de los metadatos relacionados con miniOrange, si necesita autenticarse a través de IDP externos (Okta, Microsoft Entra ID, Active Directory, ADFS, OneLogin, Google Workspace) Puede obtener metadatos de la segunda sección como se muestra a continuación.
  • Agregar aplicación SAML al inicio de sesión único (SSO) de Wrike

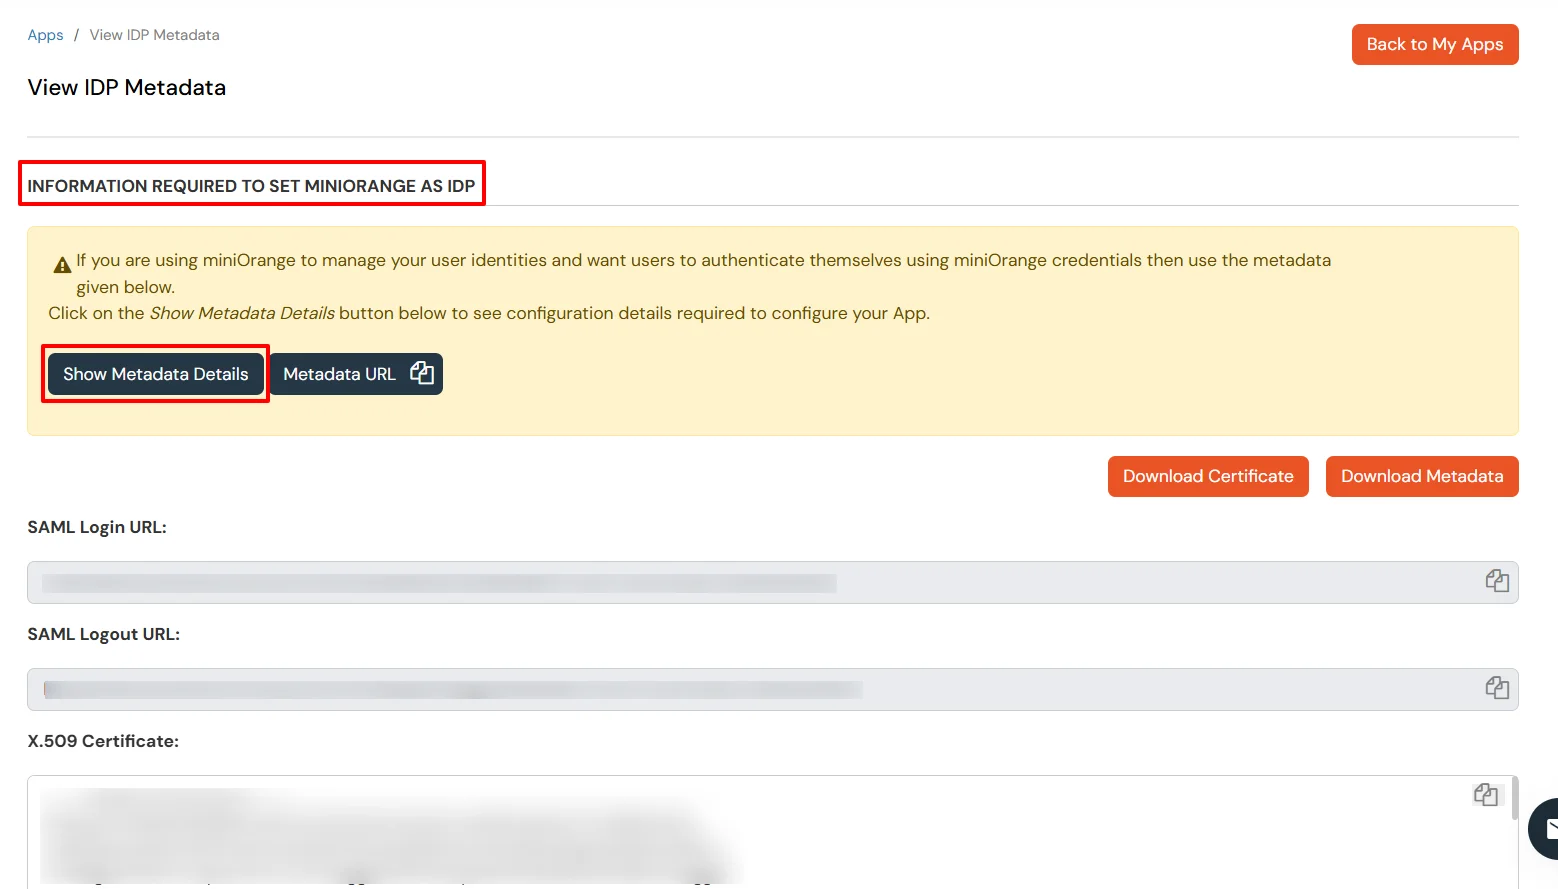
  • Guardar URL de inicio de sesión SAML, URL de cierre de sesión de SAML y haga clic en el ícono de Descarga el certificado en formato PDF botón para descargar el certificado que necesitará en Paso 2.
  • Inicio de sesión único (SSO) de Wrike Seleccione los detalles de metadatos IDP externo o miniOrange como IDP

2. Configurar SSO en la cuenta de administrador de Wrike

  • Ahora inicie sesión en Consola de administración de Wrike y seleccione la pestaña Seguridad en la Consola de administración.
  • De las opciones listadas seleccione Configurar el inicio de sesión único (SSO).
    Atributo Mareas Ideales para Lecciones
    Ingrese la URL de la página de inicio de sesión: URL de inicio de sesión de SAML del paso 1.
    Ingrese la URL de la página de cierre de sesión: URL de cierre de sesión de SAML del paso 1.
    Certificado X509 Pegue el contenido del certificado X.509 que obtuvo en el paso 1.
  • Seleccionar Habilitar inicio de sesión único Marque la casilla y guarde la configuración.
  • Haga clic en Guardar los cambios para guardar la configuración SAML de inicio de sesión único (SSO).

3. Pruebe la configuración de SSO

Pruebe el inicio de sesión SSO en su cuenta de Wrike con miniOrange IdP:

    Uso del inicio de sesión iniciado por SP

    • Vaya a su URL de Wrike, aquí se le pedirá que ingrese el nombre de usuario o haga clic en el enlace SSO que lo redirigirá a la página de inicio de sesión de miniOrange IdP.
    • Inicio de sesión único (SSO) de Wrike

    • Ingresa tus credenciales de inicio de sesión de miniOrange y haz clic en Iniciar sesión. Iniciarás sesión automáticamente en tu cuenta de Wrike.

    Uso del inicio de sesión iniciado por IDP

    • Inicie sesión en miniOrange IdP con sus credenciales.
    • Inicio de sesión único (SSO) de Wrike

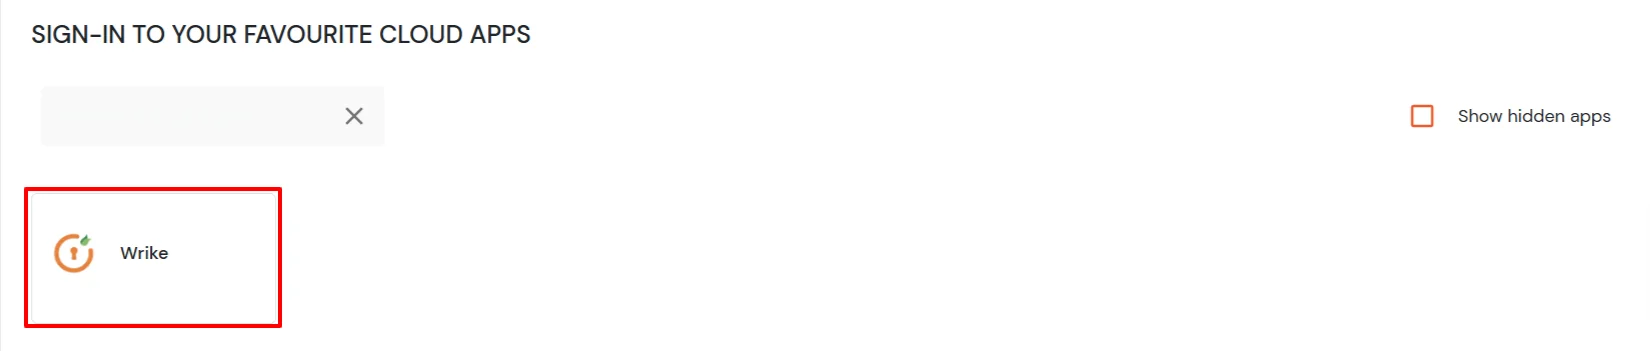
    • En el Tablero, haga clic en Wrike aplicación que ha agregado, para verificar la configuración de SSO.
    • Wrike Single Sign-On (SSO) administra aplicaciones


    ¿No puedes configurar o probar SSO?


    Contáctanos o envíanos un correo electrónico a idpsupport@xecurify.com y te ayudaremos a configurarlo enseguida.



Referencias externas

¿Quiere programar una demostración?

Solicitar una demo


Nuestros otros productos de gestión de identidad y acceso