¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×miniOrange ofrece una solución de inicio de sesión único (SSO) lista para usar mediante MariaDB . Esta solución garantiza que pueda implementar el acceso seguro a cualquiera de sus aplicaciones utilizando credenciales de MariaDB en cuestión de minutos.
Diversos sistemas de gestión de usuarios, como CRM, HRM, CMS y LMS, donde se almacenan los usuarios, no admiten de forma nativa el inicio de sesión único ni ningún otro protocolo de autenticación. Aquí es donde entra en juego la solución SSO de miniOrange MariaDB, que proporciona diferentes servicios de inicio de sesión único para este tipo de aplicaciones.
miniOrange ofrece ayuda gratuita mediante una llamada de consulta con nuestros ingenieros de sistemas para configurar el inicio de sesión único (SSO) para diferentes aplicaciones que utilizan Azure AD como proveedor de identidad (IDP) en su entorno, con una prueba gratuita de 30 días.
Para ello, solo tienes que enviarnos un correo electrónico a idpsupport@xecurify.com para reservar una cita y te ayudaremos enseguida.
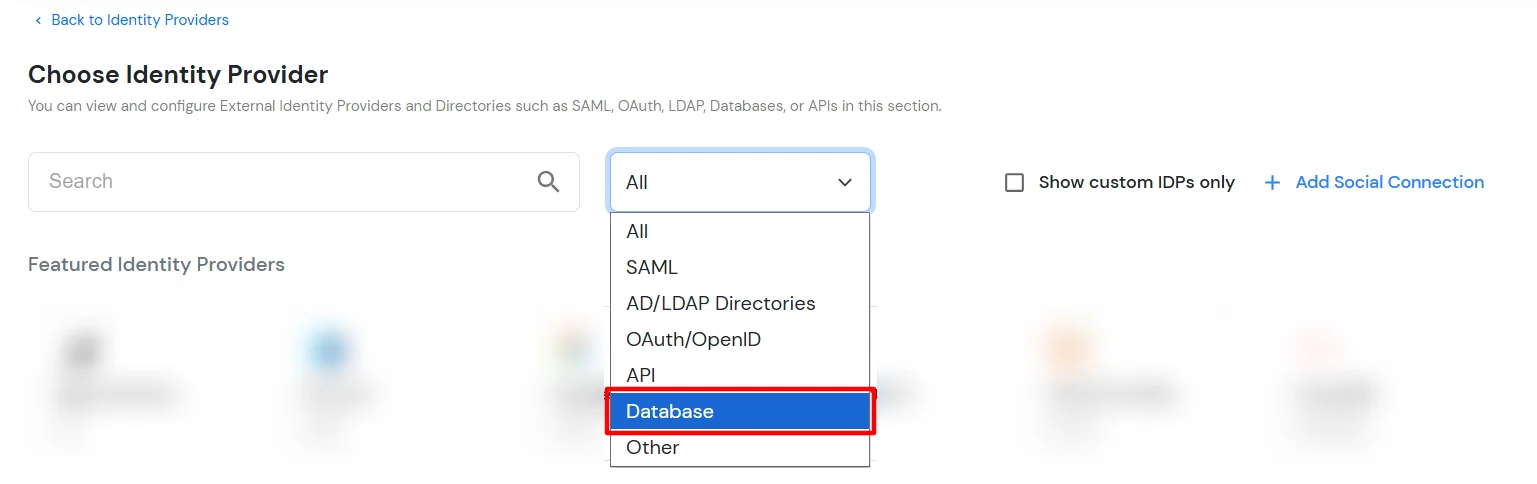
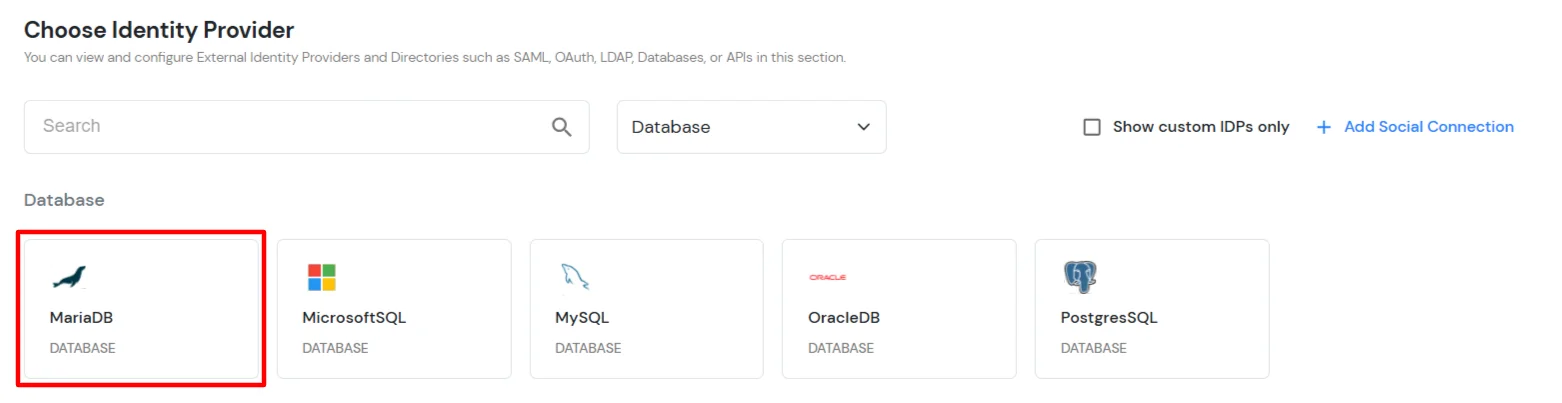
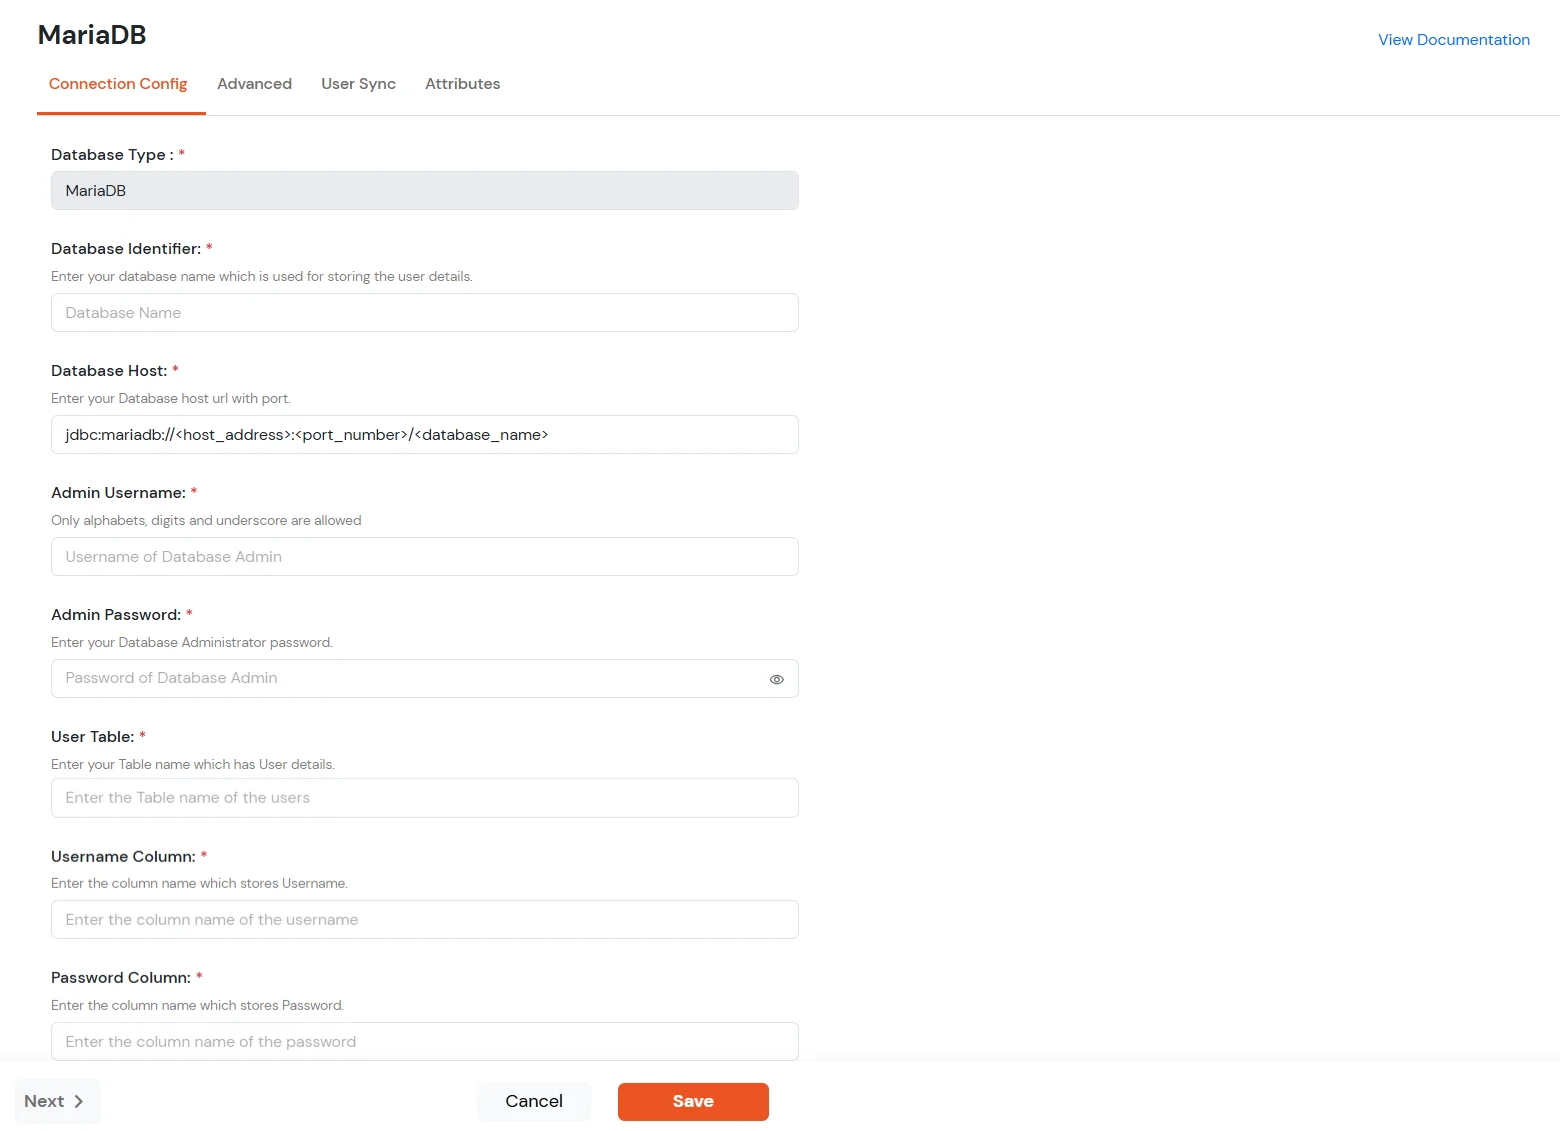
| Campo | Mareas Ideales para Lecciones | ||||||||
|---|---|---|---|---|---|---|---|---|---|
| Identificador de base de datos | Escriba el Identificador de base de datos—El nombre de la base de datos que está agregando. Puede ser cualquier nombre relevante para el almacén de usuarios. | ||||||||
| Host de base de datos | La siguiente tabla muestra los valores predeterminados y la sintaxis de los campos en la página de configuración.
|
||||||||
| Nombre de usuario administrador | Para localhost, el nombre de usuario administrador normalmente es 'raíz'Para un host remoto, comuníquese con su administrador. | ||||||||
| Contraseña de administrador | Introduzca la contraseña de administrador que corresponde al nombre de usuario de administrador. | ||||||||
| Tabla de usuario | El Tabla de usuario Es la tabla de base de datos donde se almacenan los usuarios para su autenticación. Por ejemplo, en WordPress <font dir="auto" style="vertical-align: inherit;">las </font> Tabla de usuario is wp_users. | ||||||||
| Columna de nombre de usuario | La columna Nombre de usuario es la columna que almacena los nombres de usuario utilizados para la autenticación. Por ejemplo, en WordPress <font dir="auto" style="vertical-align: inherit;">las </font> Columna de nombre de usuario is user_login. | ||||||||
| Columna de contraseña | La columna Contraseña es la columna que almacena las contraseñas de los usuarios. Por ejemplo, en WordPress <font dir="auto" style="vertical-align: inherit;">las </font> Columna de contraseña is user_pass. |
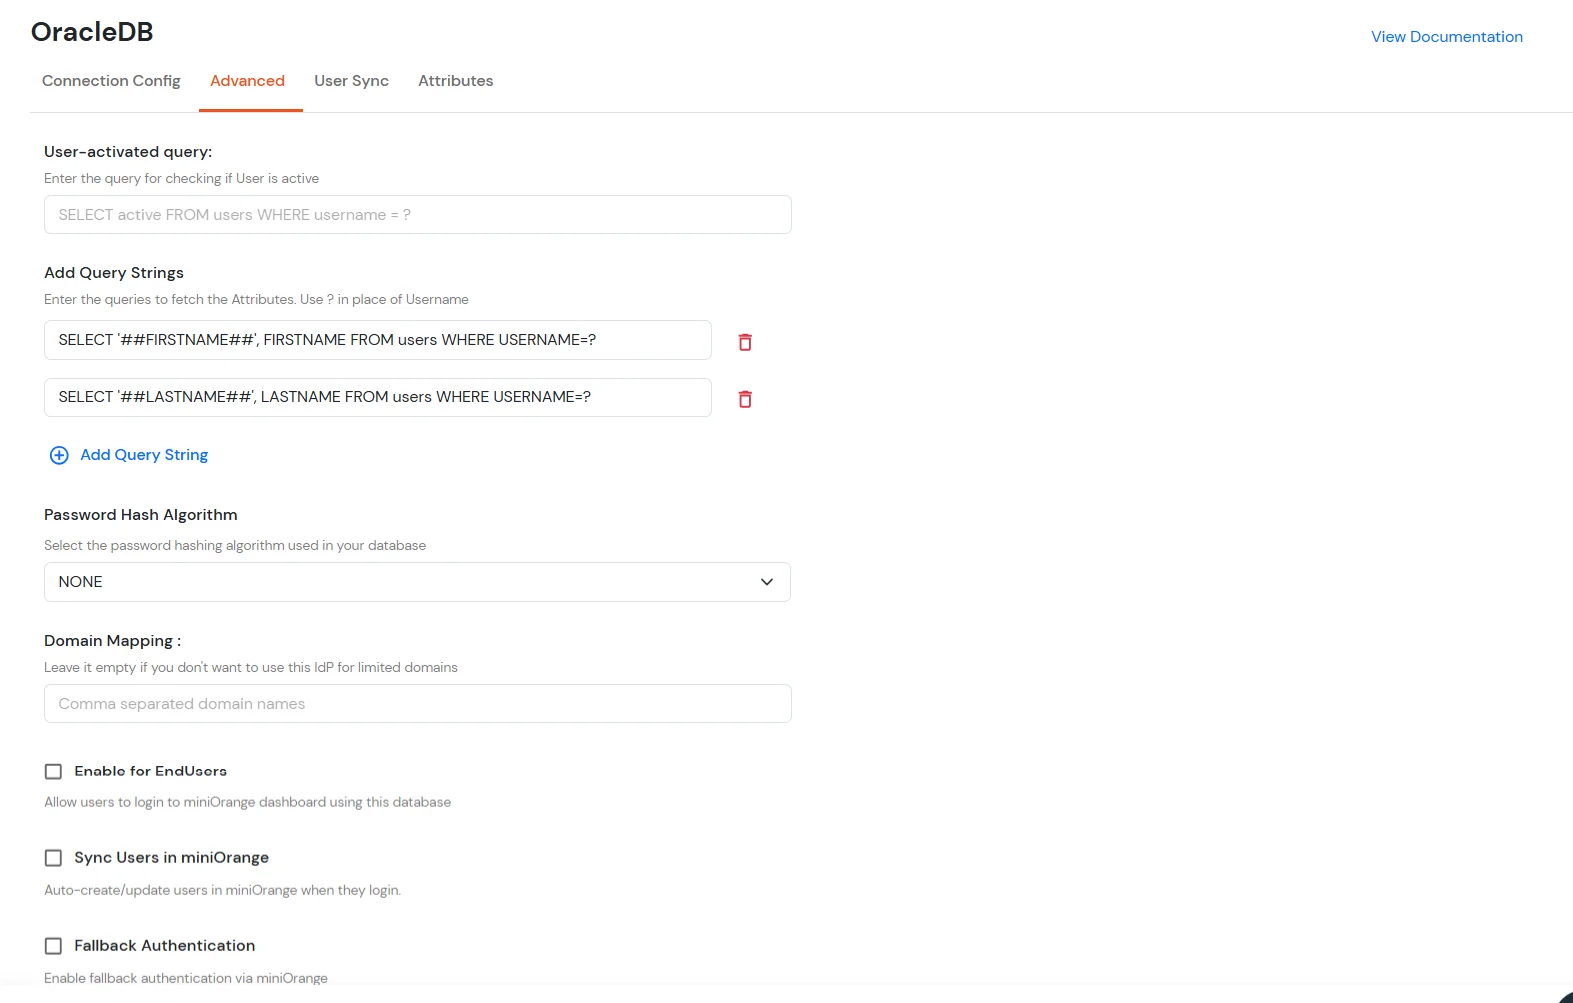
| Consulta activada por el usuario | En el cual podrás ingresar la consulta para verificar si el Usuario está Activo o no. Ejemplo: |
| Agregar cadenas de consulta | Agregue las cadenas de consulta para las columnas que desea importar de la base de datos. Esto puede ser útil para la asignación de atributos: Ejemplo: |
| Algoritmo de hash de contraseña | El tipo de hash que se utiliza para MariaDB es, PHPASS. |
| Mapeo de dominio | Introduzca nombres de dominio separados por comas para restringir este IdP a dominios específicos. Para permitir todos los dominios, deje este campo en blanco. |
| Habilitar para usuarios finales | Habilite esta opción si desea que sus usuarios finales inicien sesión en su Panel de usuario final correspondiente usando credenciales de IDP. |
| Sincronizar usuarios en miniOrange | Los usuarios se crearán o actualizarán en miniOrange al iniciar sesión en el panel de usuario final. Solo aplica cuando la opción "Habilitar para usuarios finales" está activada. |
| Autenticación alternativa | Si habilita esta opción, los usuarios presentes en una base de datos externa se autenticarán directamente a través del IdP de miniOrange, sin que se creen en él. Esto resulta útil si la base de datos desde la que se realiza la autenticación contiene información privada o sensible sobre los usuarios. |
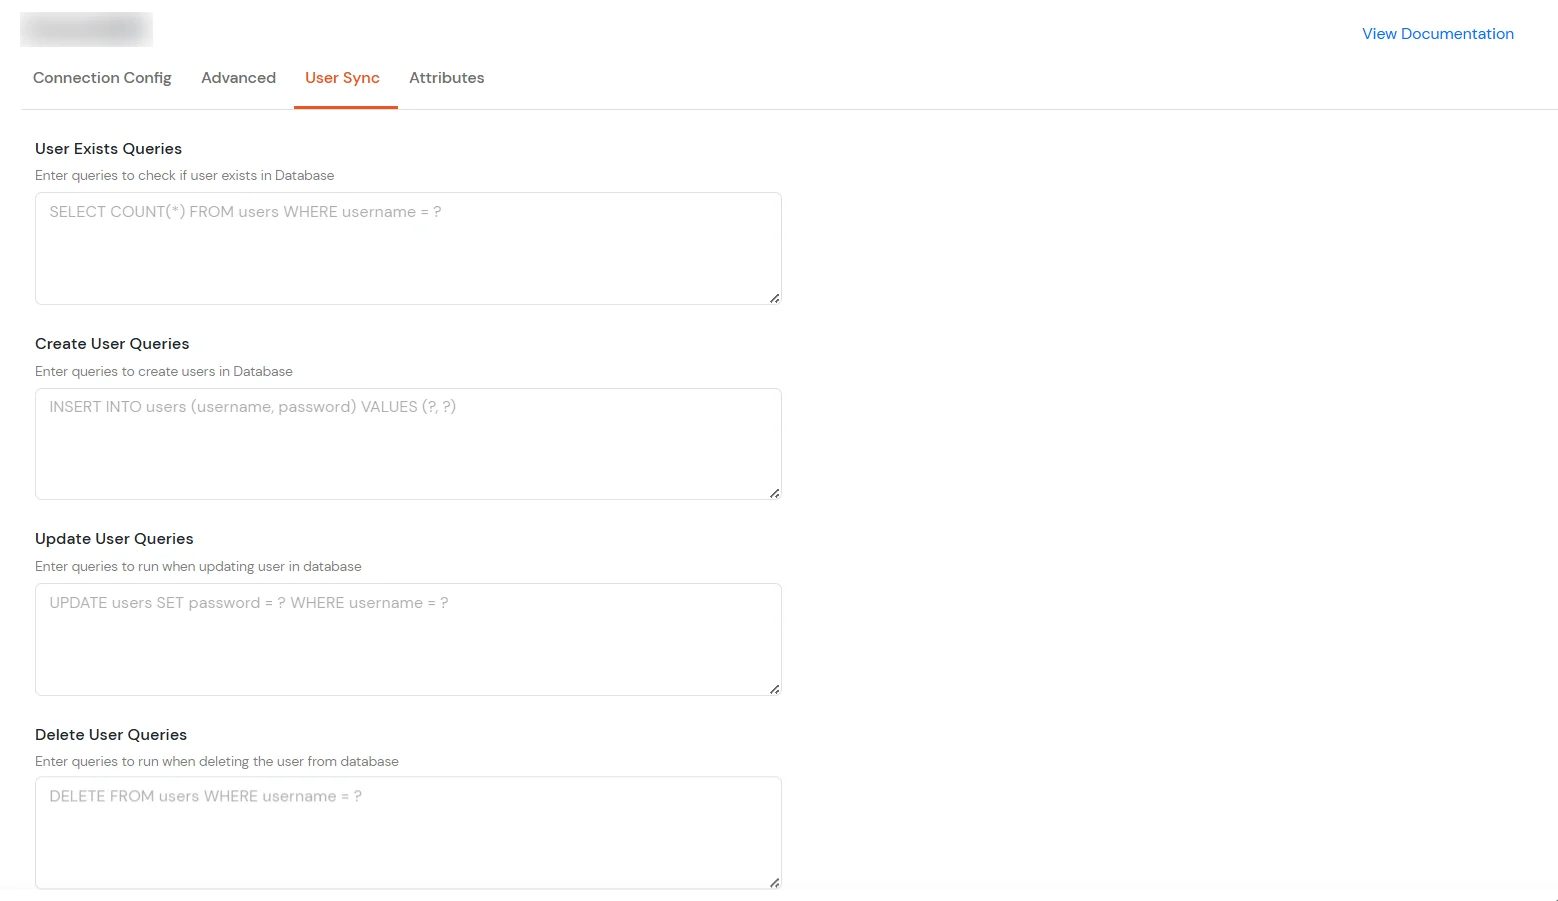
| Consultas de existencia de usuario | Introduzca la consulta SQL para comprobar si un usuario existe en la base de datos. Ejemplo: |
| Crear consultas de usuario | Introduzca la consulta SQL para crear un nuevo usuario en la base de datos. Ejemplo: |
| Actualizar consultas de usuario | Introduzca la consulta SQL para actualizar la información del usuario en la base de datos. Ejemplo: |
| Eliminar consultas de usuario | Introduzca la consulta SQL para eliminar un usuario de la base de datos. Ejemplo: |
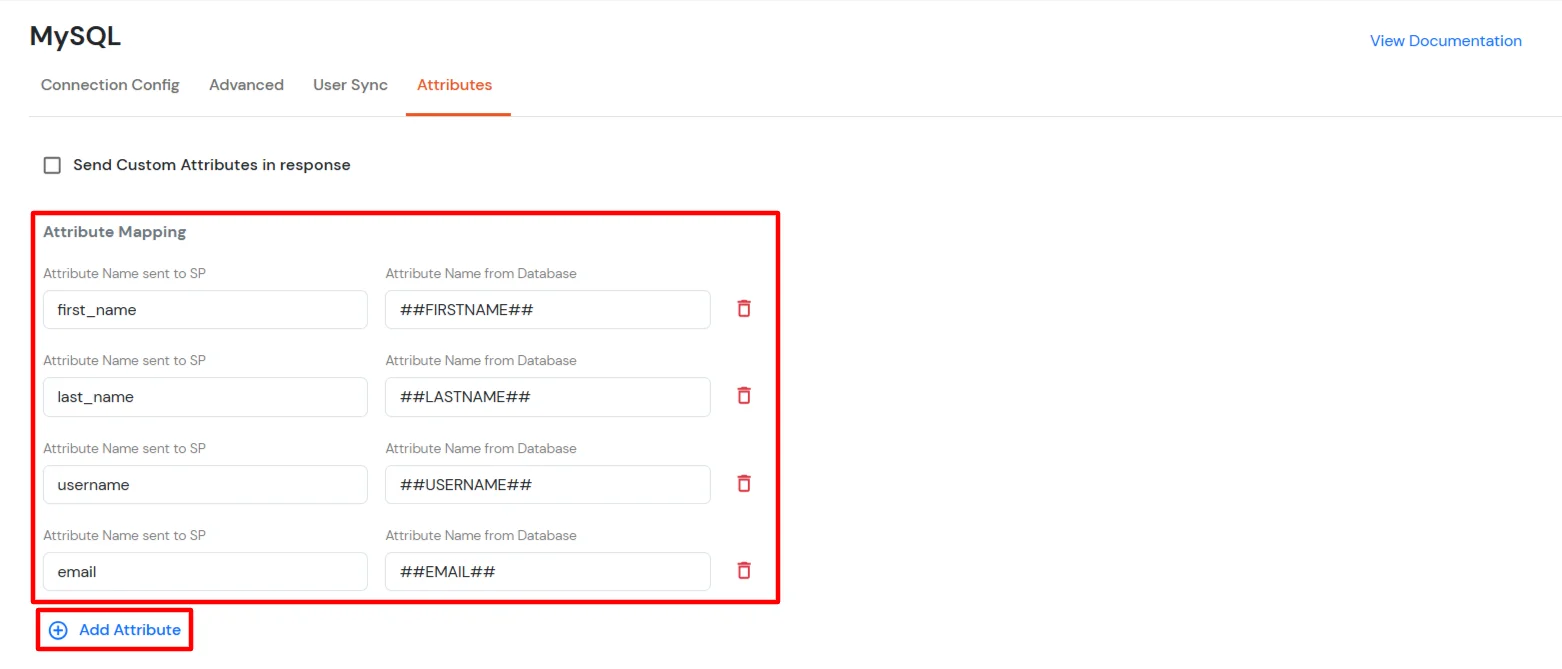
Nota: Agregue una cadena de consulta para cada atributo que desee obtener de la base de datos.
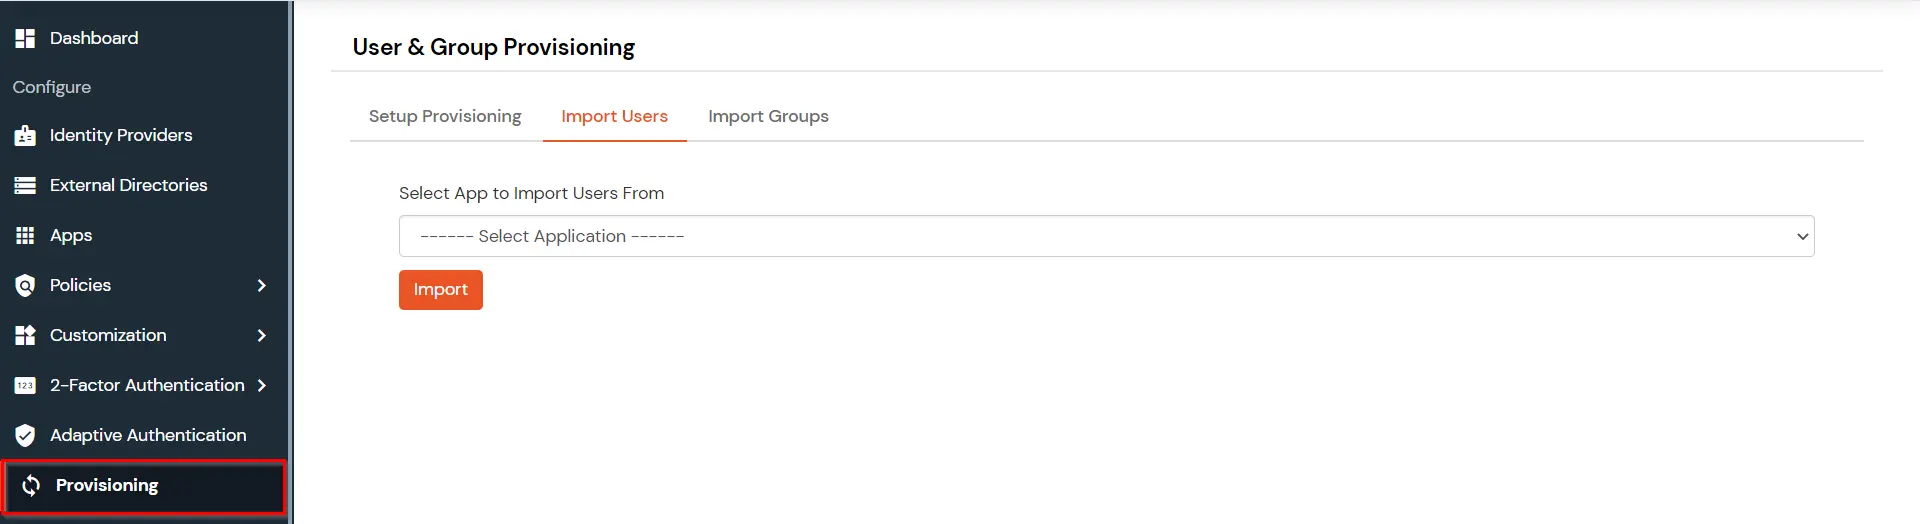
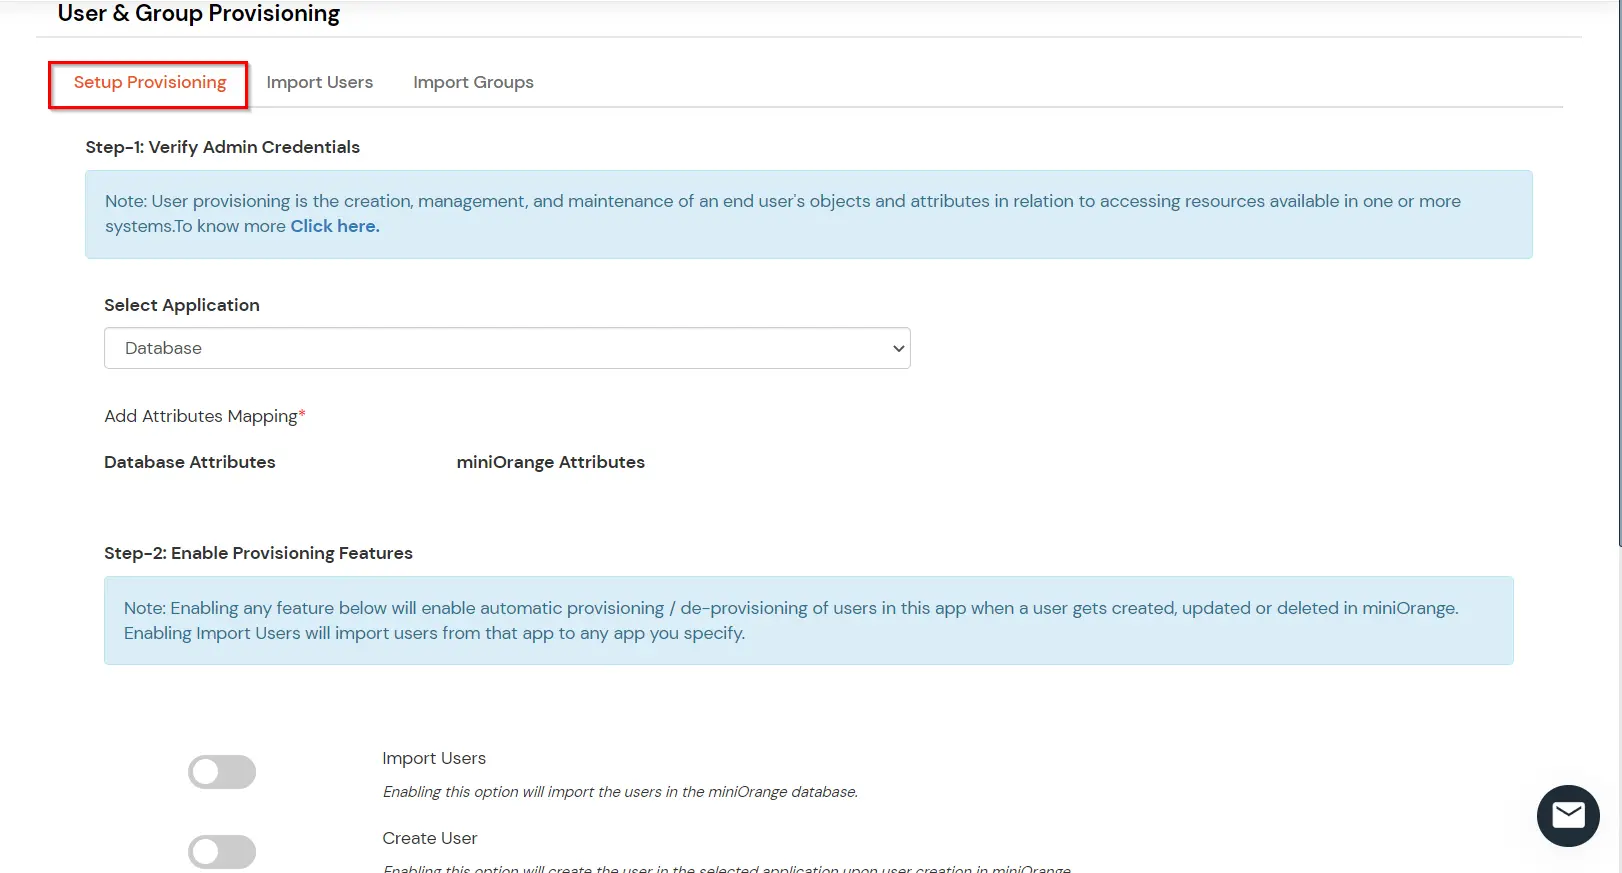
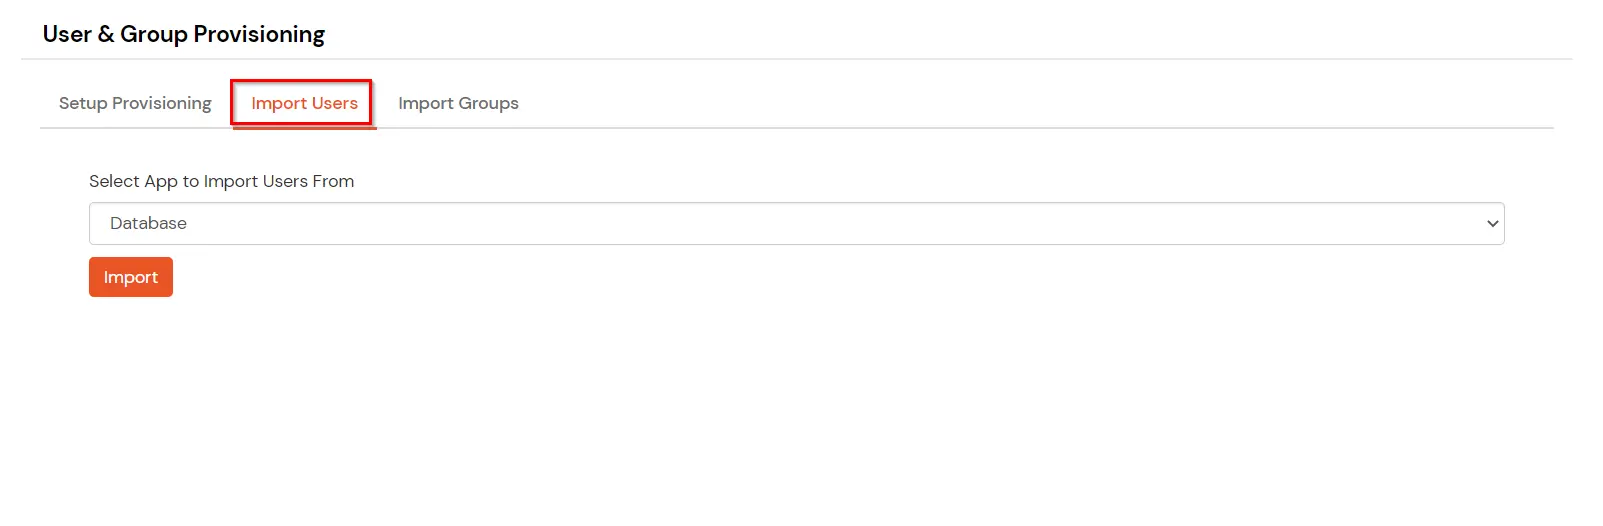
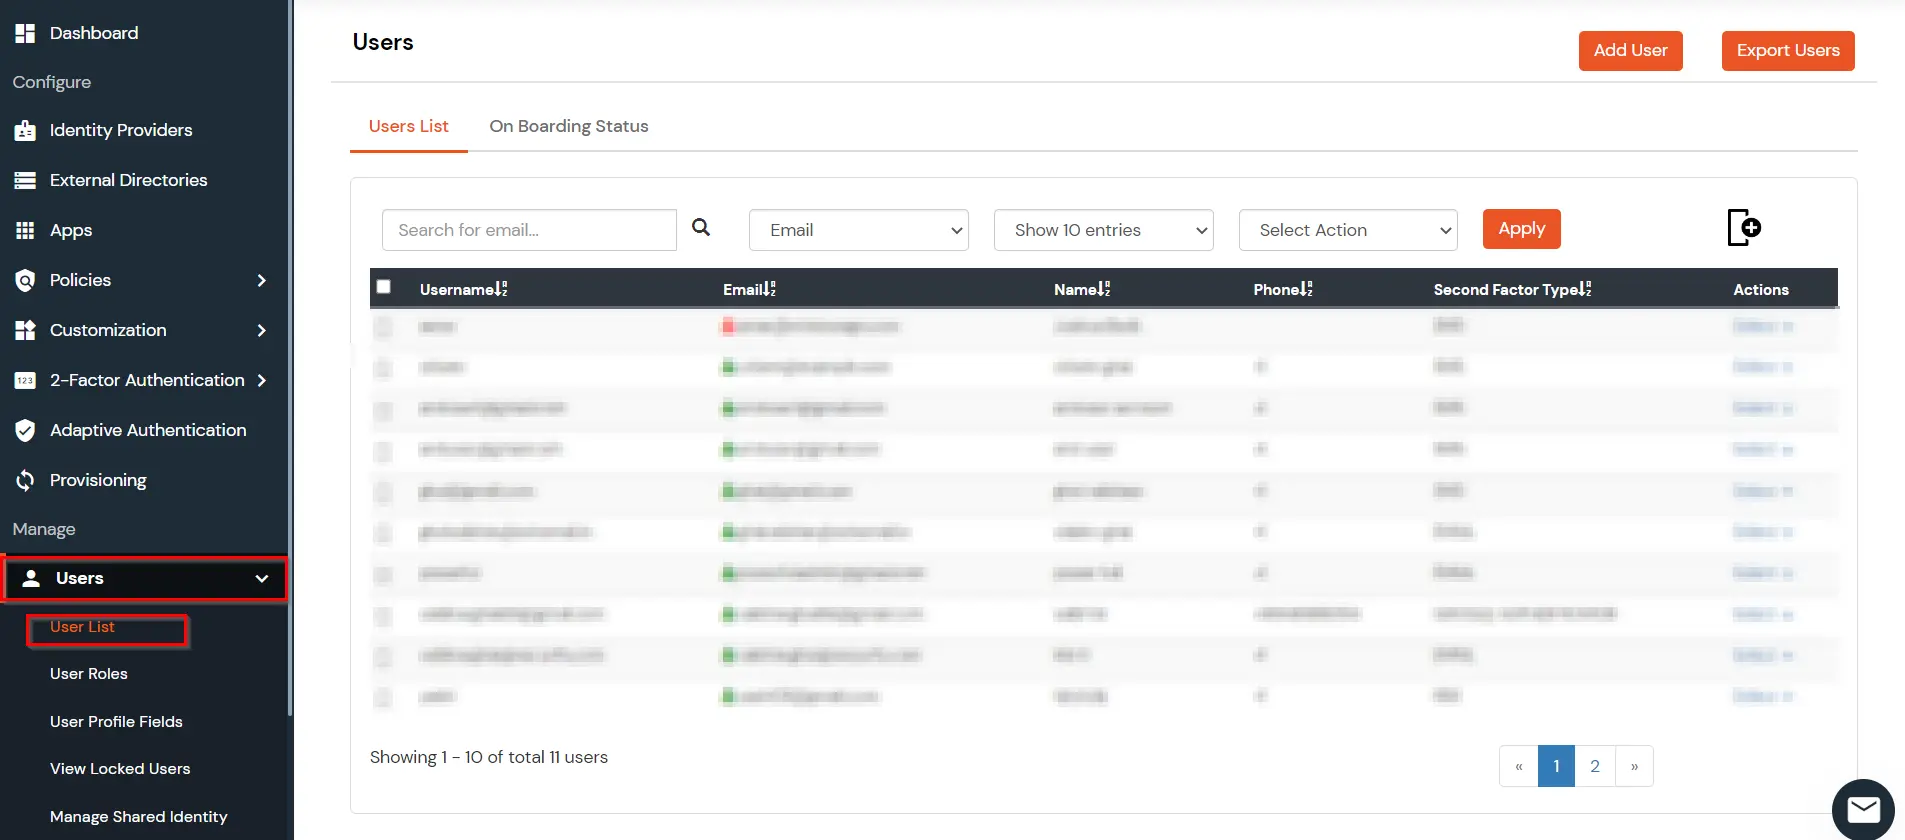
Si ya has configurado tu aplicación en miniOrange puedes omitir los siguientes pasos.
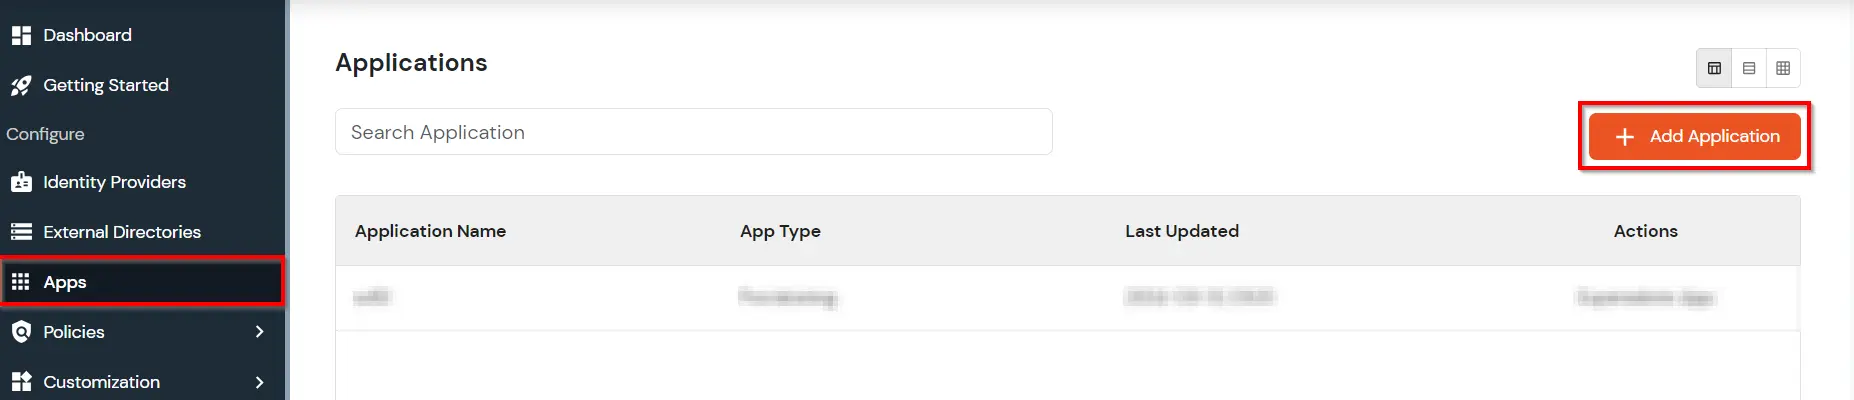

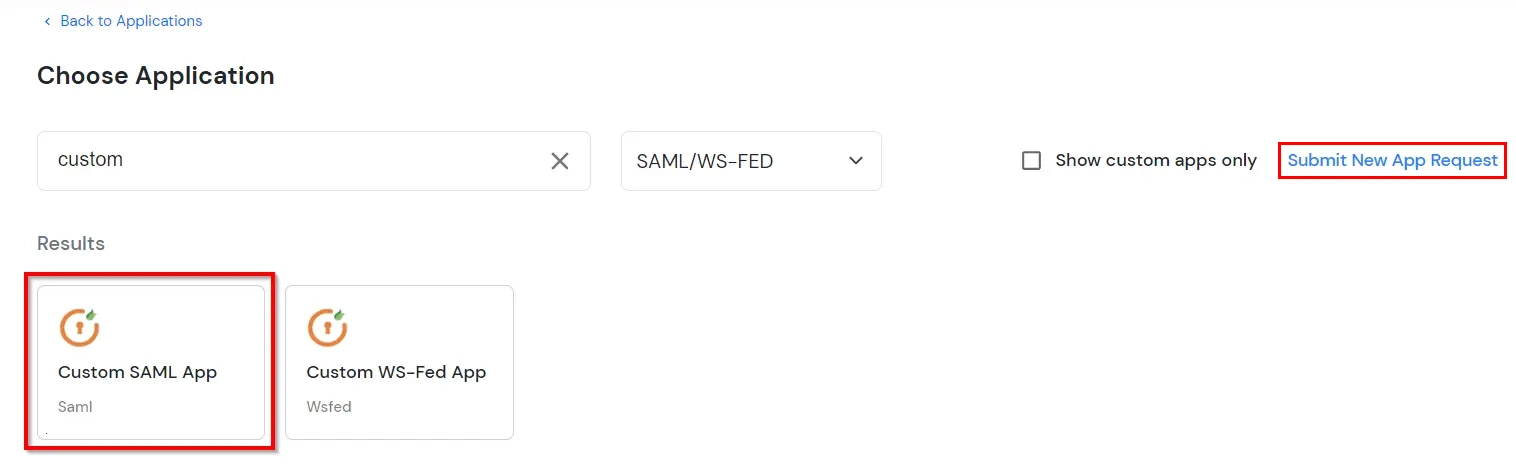
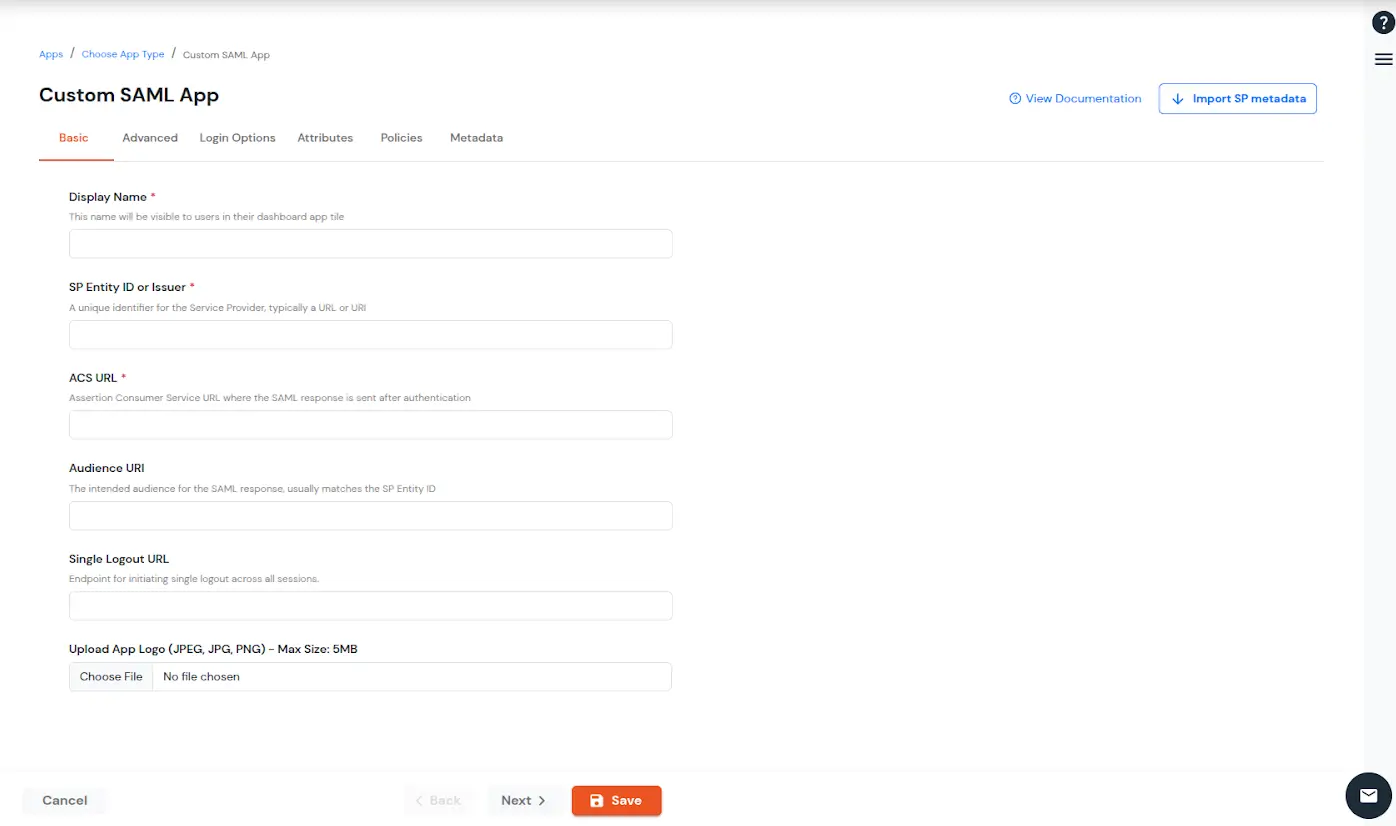
| Nombre para mostrar (obligatorio) | Escriba el Nombre para mostrar de tu aplicación según su preferencia. |
| ID de entidad SP o emisor (obligatorio) | Se utiliza para identificar su aplicación en la solicitud SAML recibida del SP. El ID de entidad o emisor del SP puede estar en formato URL o cadena. |
| URL de ACS o URL del servicio de consumidor de aserciones (obligatorio) | Define dónde debe enviarse la aserción SAML después de la autenticación. Asegúrese de que la URL de ACS tenga el formato: https://www.domain-name.com/a/[domain_name]/acs |
| URL de audiencia | Como su nombre indica, especifica la audiencia válida para la aserción SAML. Suele ser el mismo que el ID de entidad del SP. Si el SP no especifica la URL de la audiencia por separado, déjela en blanco. |
| URL de cierre de sesión único | La URL en la que desea que se consuma la solicitud de cierre de sesión y a la que deben redirigirse sus usuarios después de un solo cierre de sesión en las aplicaciones. |
| Subir el logotipo de la aplicación | Sube un logotipo para tu aplicación. |
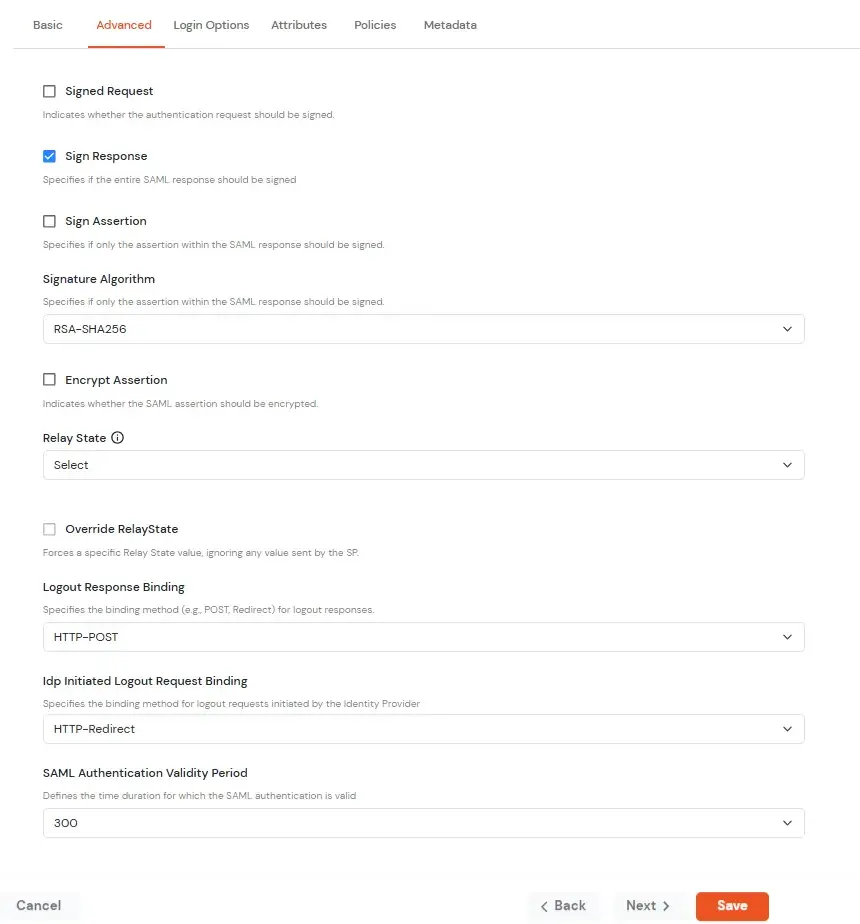
| Solicitud firmada | Habilite esta opción para firmar la solicitud SAML enviada por el SP. Proporcione el certificado X509 o cárguelo. |
| Firmar respuesta | Habilite esta opción si desea que se firme toda la respuesta SAML. |
| Afirmación de signo | Habilite esta opción si desea que solo se firme la afirmación dentro de la respuesta SAML. |
| Algoritmo de firma | Seleccione el algoritmo que se utilizará para firmar la solicitud/respuesta SAML. |
| Cifrar afirmación | Seleccione esto si desea cifrar la aserción en la respuesta SAML y proporcionar el algoritmo y el certificado para el cifrado. |
| Estado de retransmisión | Ingrese la URL a la que desea que el usuario sea redirigido después de iniciar sesión en la aplicación. |
| Anular el estado del relé | Habilite esto para anular el estado de relé predeterminado del SP. |
| Enlace de respuesta de cierre de sesión | Se envía una respuesta de cierre de sesión en respuesta a una solicitud de cierre de sesión del SP. Podría ser enviado por un proveedor de identidad o un proveedor de servicios. |
| Vinculación de solicitud de cierre de sesión iniciada por IdP: | Se envía una respuesta de cierre de sesión en respuesta a una solicitud de cierre de sesión desde el panel de IdP. Podría ser enviado por un proveedor de identidad o un proveedor de servicios.
|
| Período de validez de la autenticación SAML | El tiempo durante el cual la autenticación debe considerarse válida y el usuario debe poder realizar SSO. Después de eso, el usuario deberá iniciar sesión nuevamente. |
| Habilitar identidad compartida | Esta función le permite controlar si un usuario compartido puede acceder o no a una aplicación específica. |
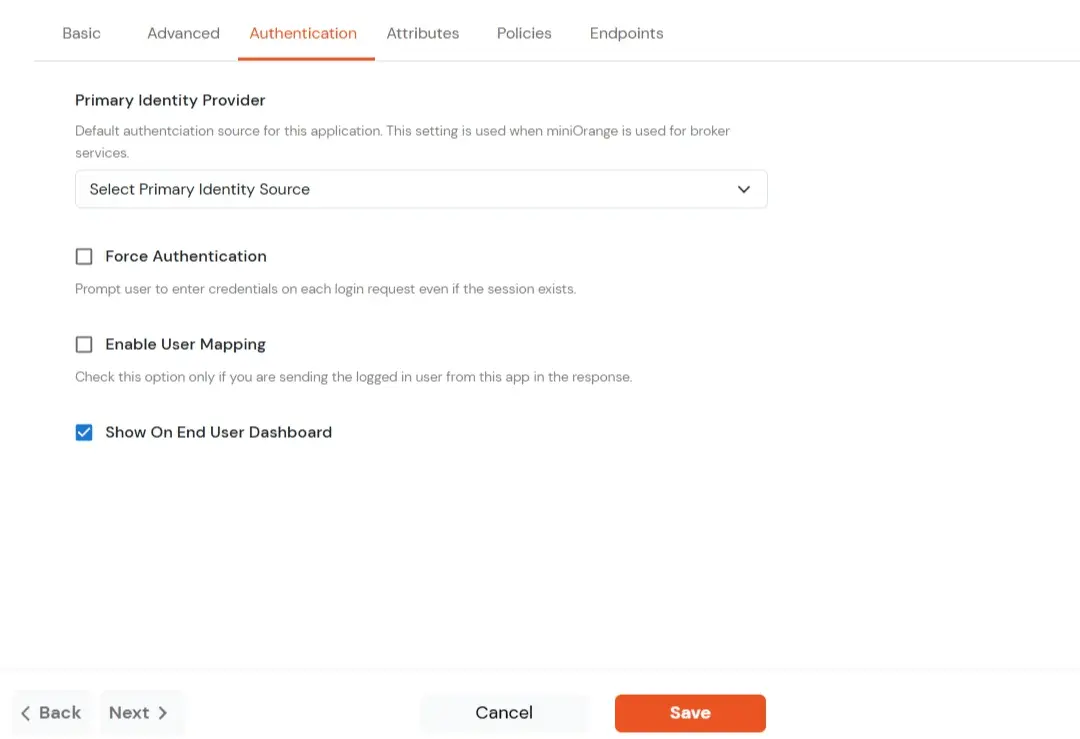
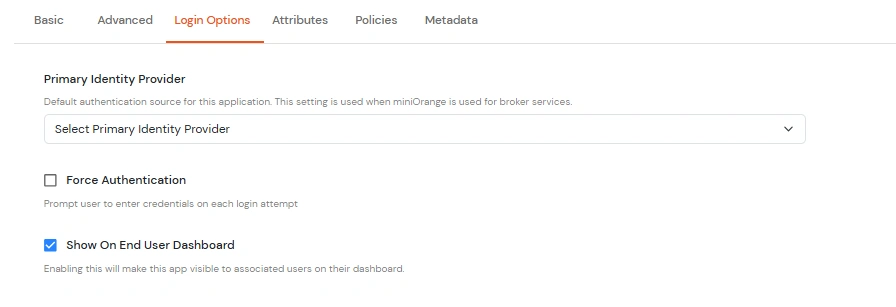
| Proveedor de identidad principal | Seleccione la fuente de identidad desde donde desea que se realice la autenticación. Verá la lista de todas las fuentes configuradas. |
| Forzar autenticación | Habilite esto para aplicar la autenticación en cada solicitud de acceso a la aplicación. |
| Mostrar en el panel del usuario final | Deshabilite esta opción si no desea que la aplicación sea visible para todos los usuarios en el panel del usuario final. |
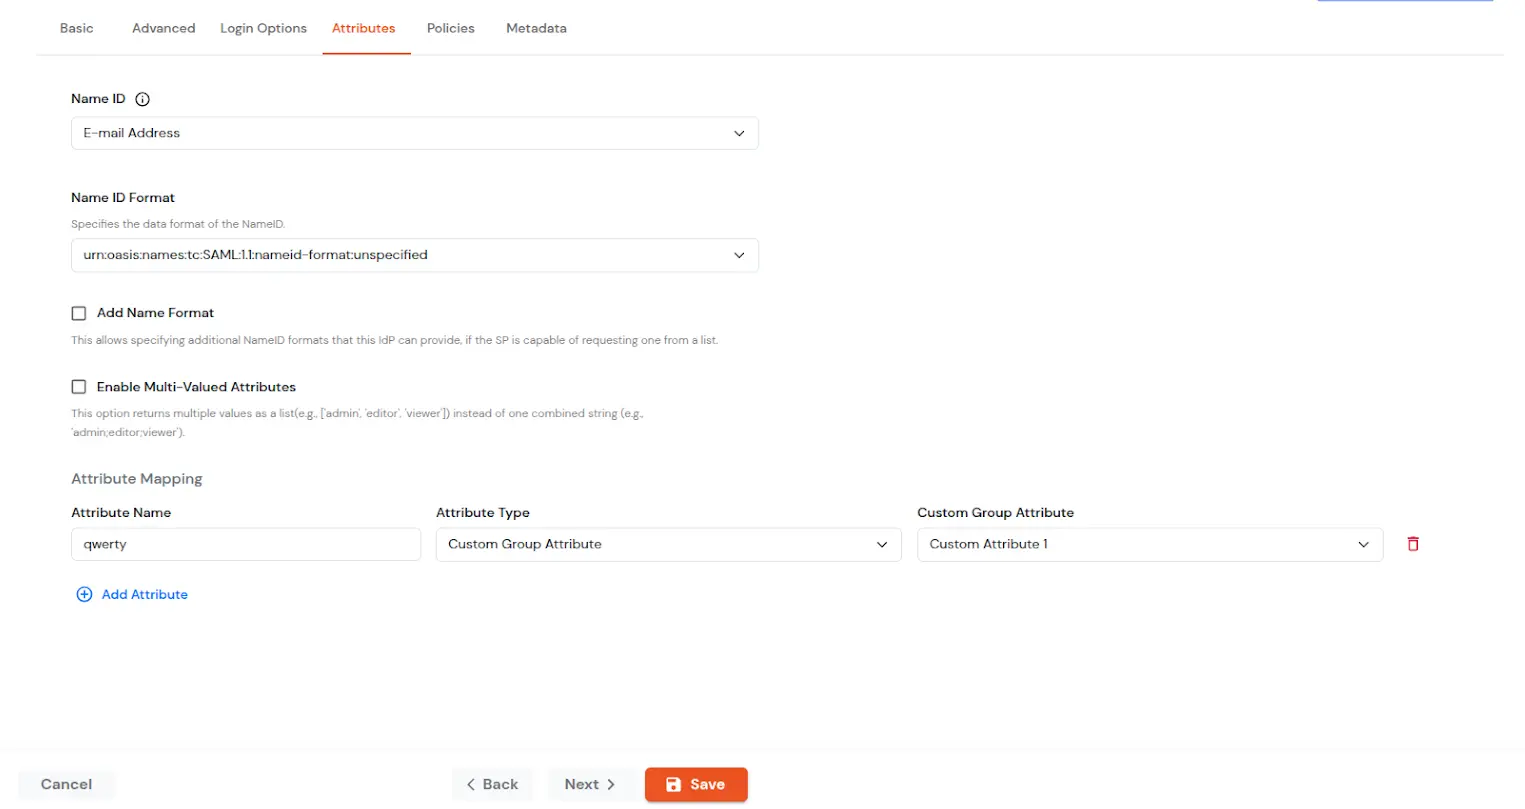
| ID de nombre | NameID es el identificador único del usuario autenticado incluido en la aserción SAML. Permite al proveedor de servicios reconocer al usuario y asignarlo a una cuenta. Generalmente, NameID es un nombre de usuario o una dirección de correo electrónico. |
| Formato de ID de nombre | Define el tipo de identificador que se utiliza en el NameID (p. ej., correo electrónico, persistente, transitorio) para que el proveedor de servicios pueda asignar correctamente al usuario. Si el proveedor de servicios no solicita un formato específico, el proveedor de identidades puede dejarlo sin especificar y usar uno predeterminado. |
| Agregar formato de nombre | El formato de nombre define cómo se representan los nombres de los atributos en una aserción SAML (p. ej., como cadenas simples o URI). Ayuda al proveedor de servicios a interpretar correctamente los nombres de los atributos y garantiza la coherencia entre el proveedor de identidad (IdP) y el proveedor de servicios. |
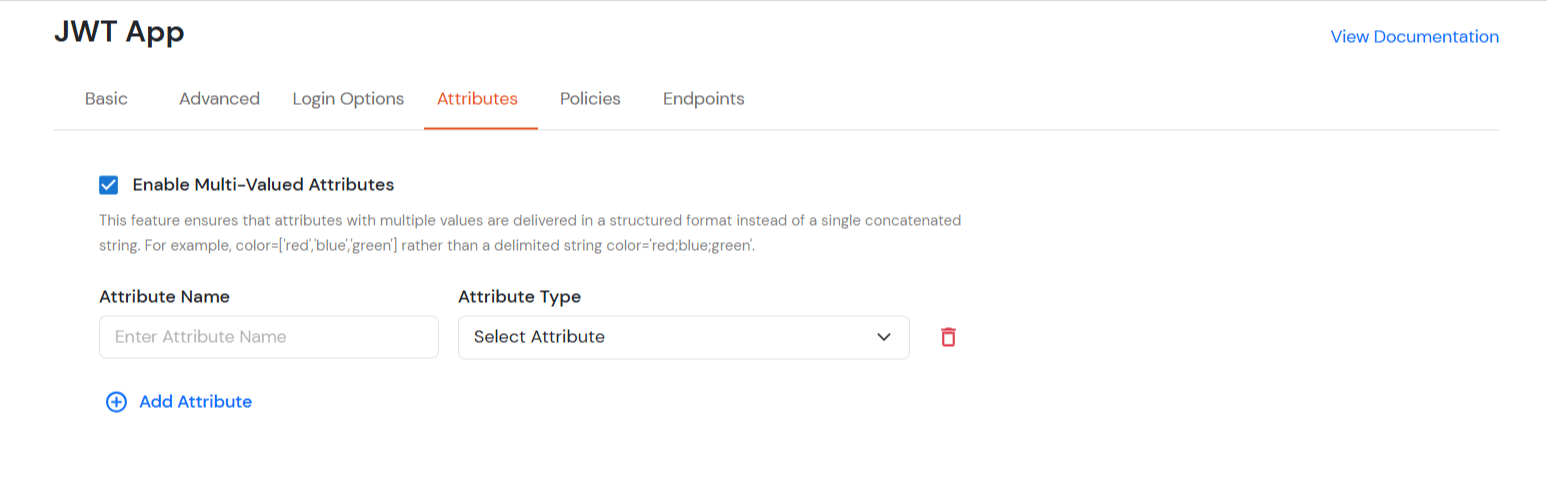
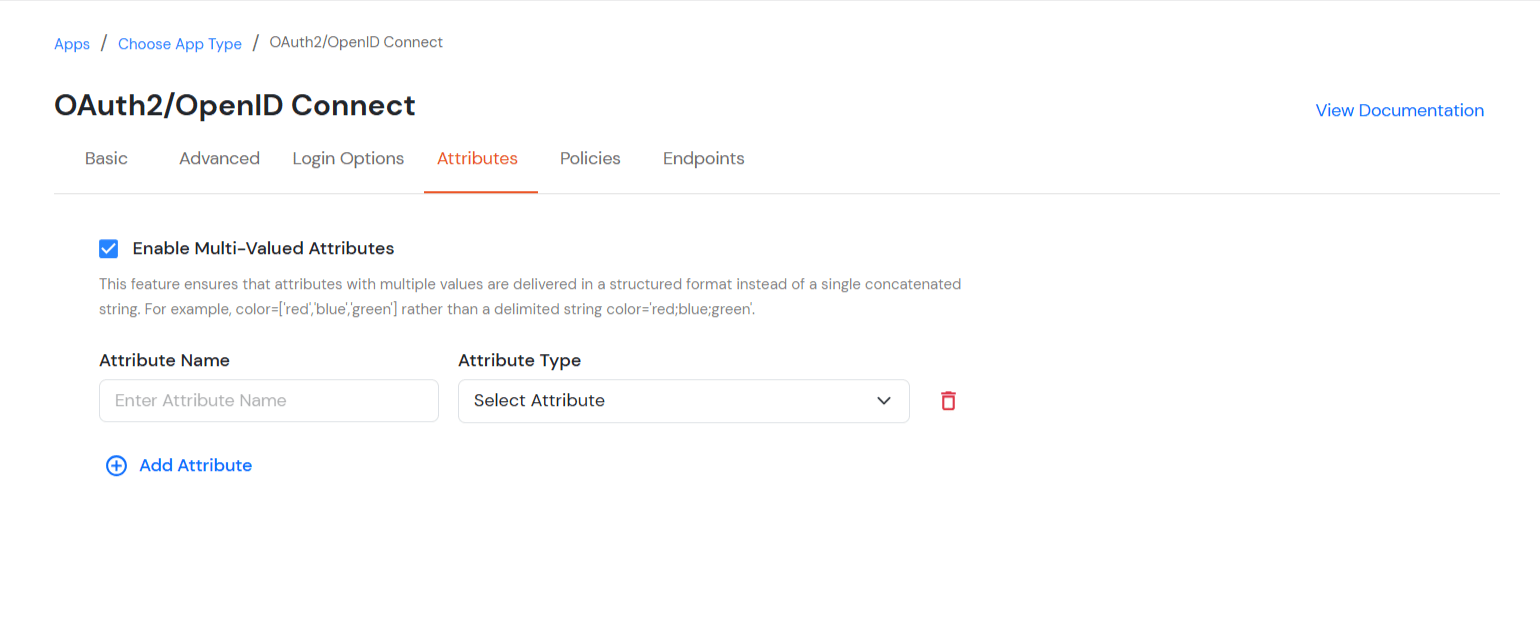
| Habilitar atributos multivalor | Habilitado: Las comas (,) y el punto y coma (;) se consideran separadores, por lo que el atributo se divide en una lista limpia. Ejemplo: roles = ['admin', 'editor', 'viewer']. Deshabilitado: Las comas y los puntos y comas no se consideran separadores, por lo que el atributo permanece como una sola cadena combinada. Ejemplo: roles = "admin;editor;viewer". |
| Asignación de atributos | Puede agregar atributos para enviarlos en la aserción SAML al SP. Estos atributos incluyen los atributos del perfil del usuario, como nombre, apellidos, nombre completo, nombre de usuario, correo electrónico, atributos de perfil personalizados y grupos de usuarios, entre otros. |



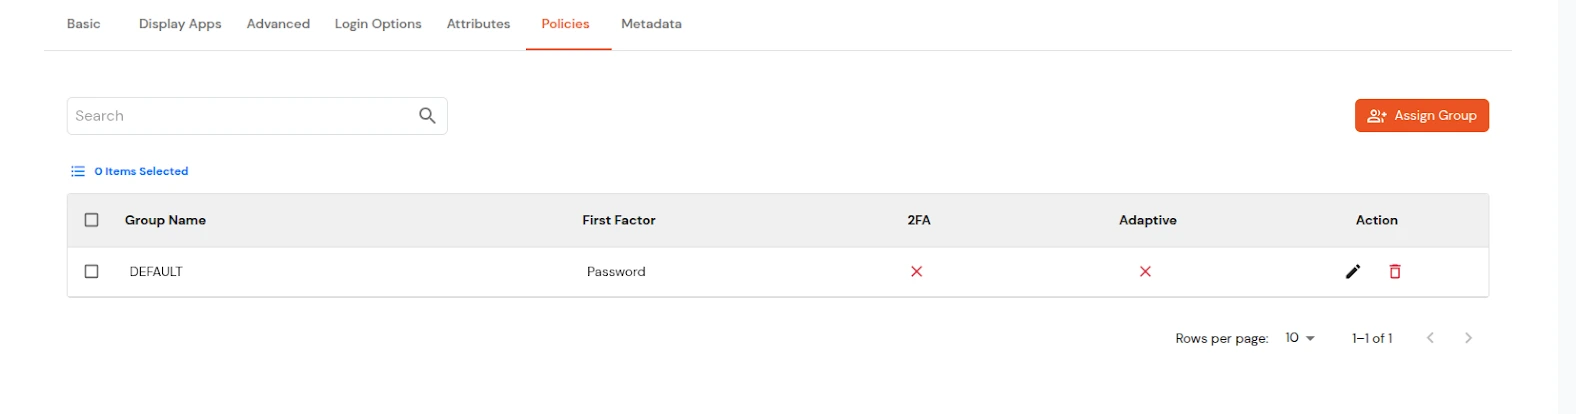
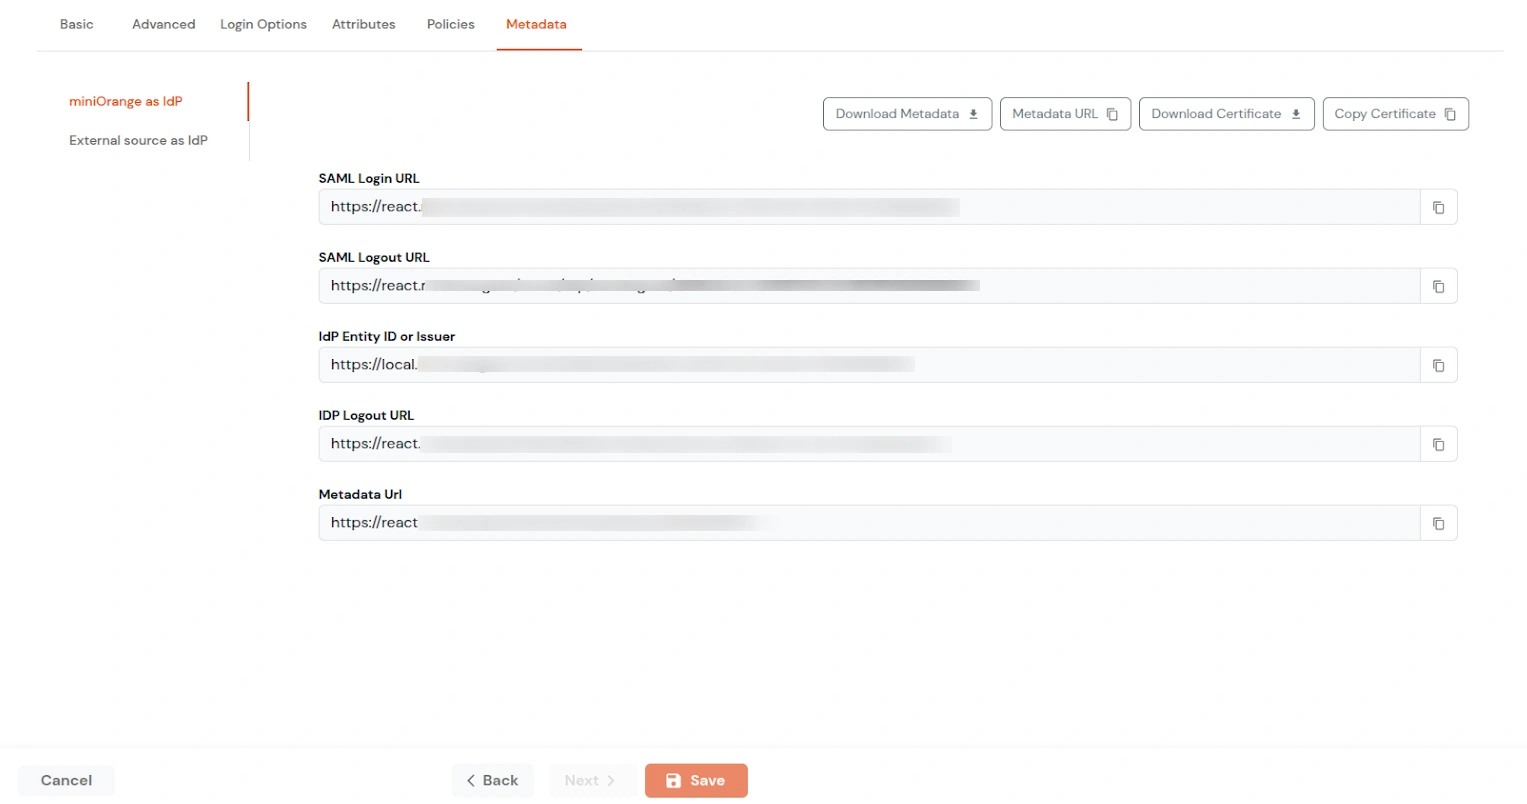
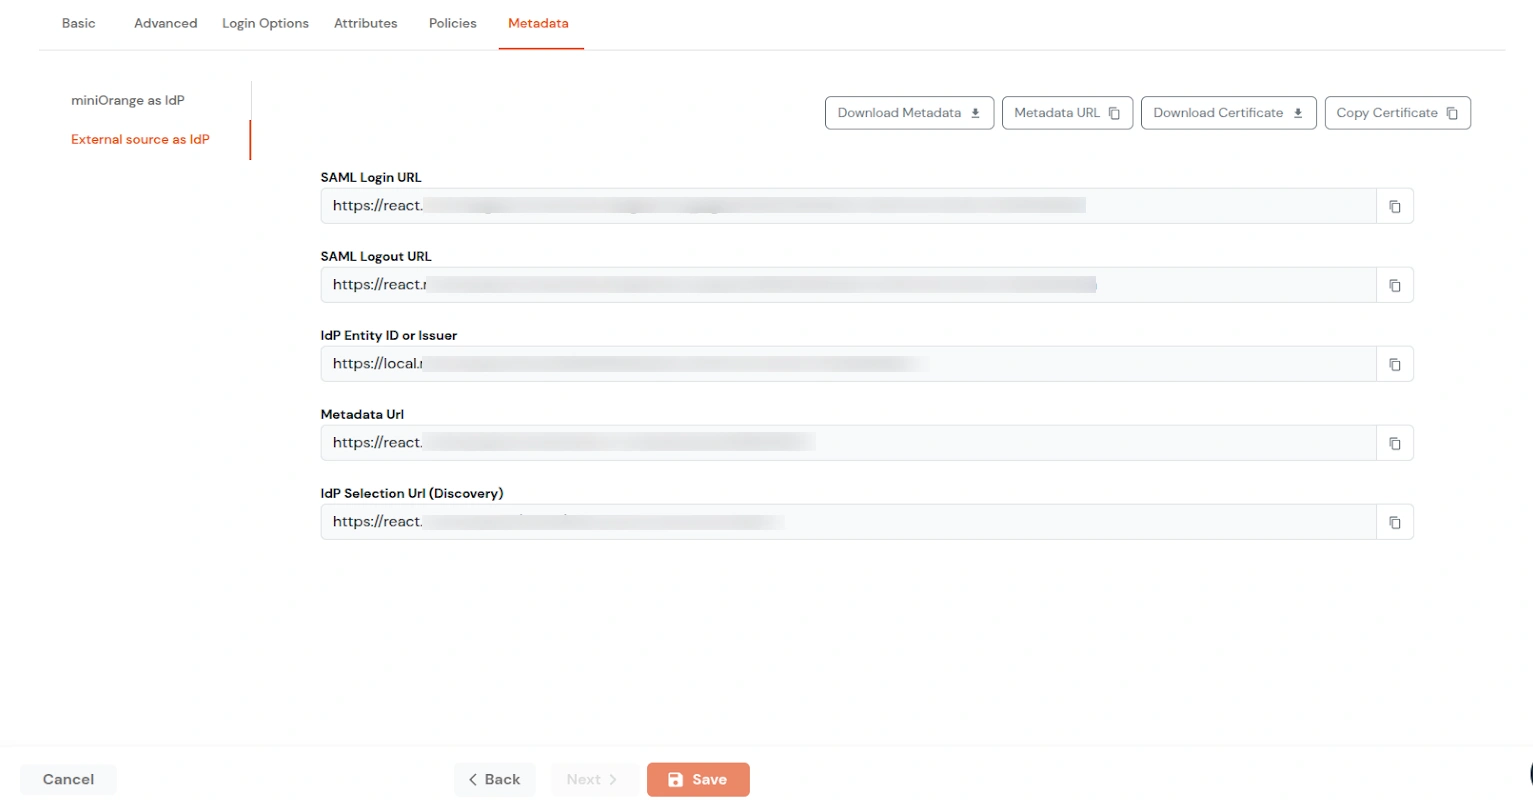
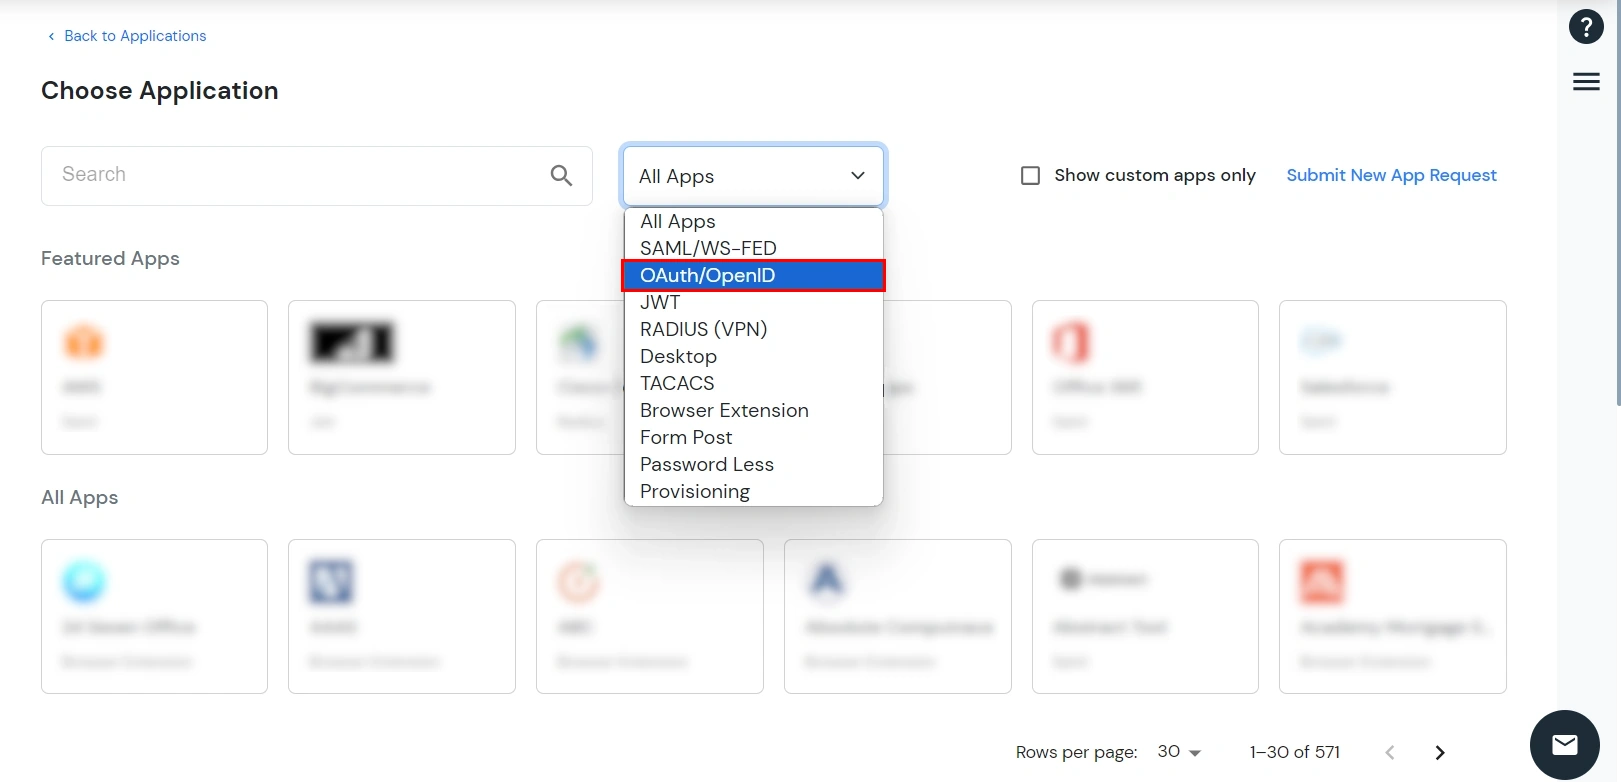
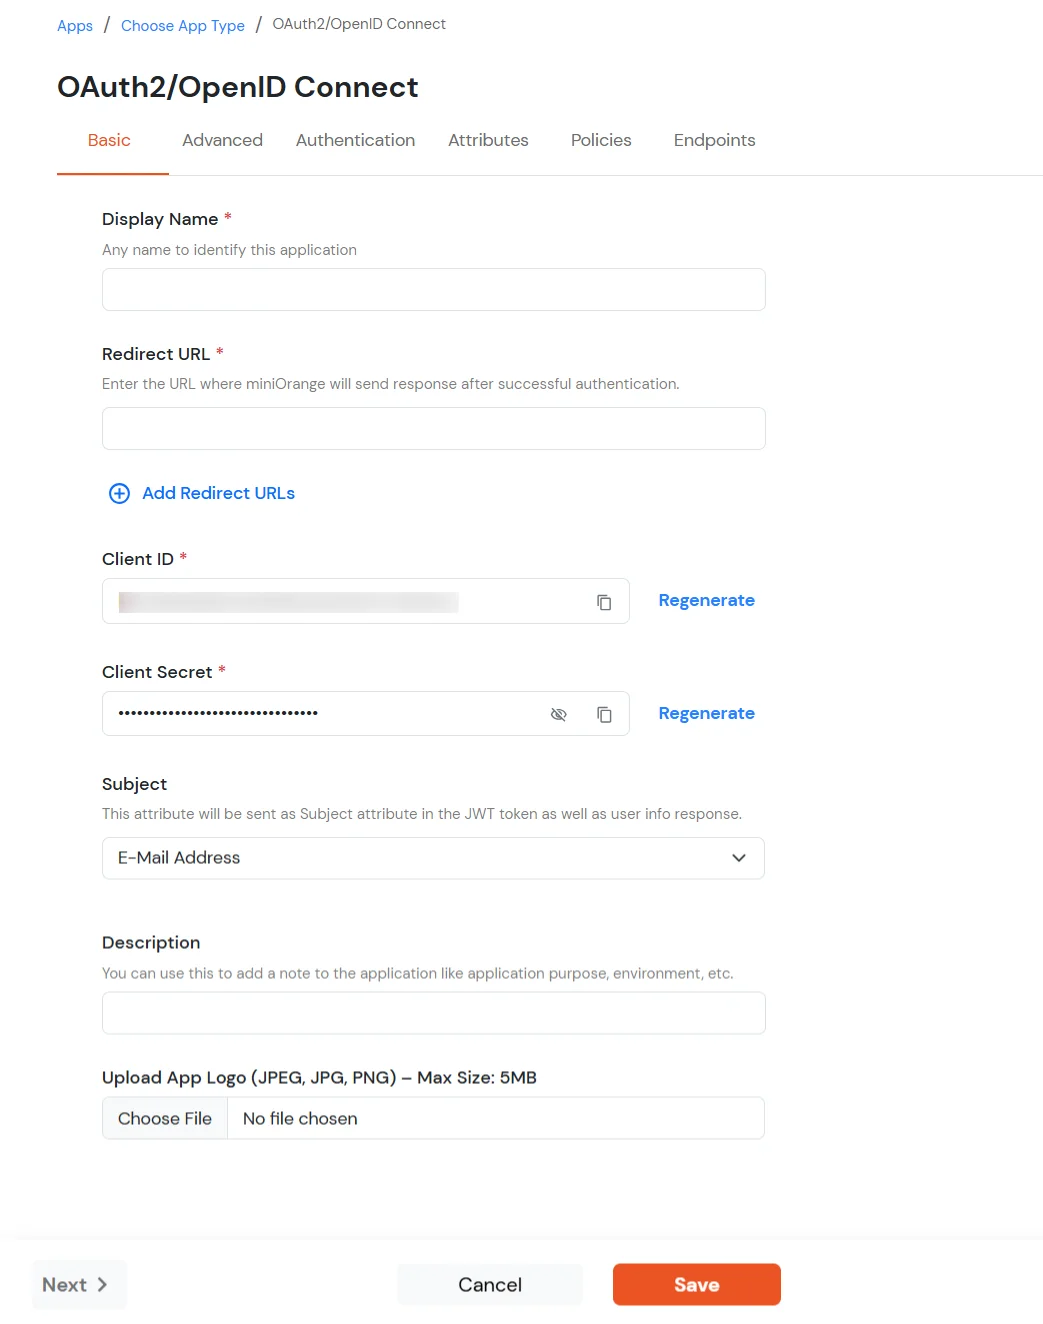
| Nombre que se ve en la pagina | Escriba el Nombre que se ve en la pagina (es decir, el nombre de esta aplicación). |
| URL a redirigir | Escriba el URL a redirigirAsegúrese de que siga este formato: https://<mycompany.domain-name.com> |
| ID de cliente | Generado automáticamente. Haz clic en el icono de copia para usarlo en tu aplicación. |
| Secreto del cliente | Secreto del cliente Está oculto por defecto. Haz clic en el icono del ojo para revelarlo y usa el icono del portapapeles para copiarlo. |
| Asunto (Opcional) | Seleccione un atributo de la lista desplegable. |
| Descripción (opcional) | Añade una descripción si es necesario. |
| Subir el logotipo de la aplicación (opcional) | Sube el logotipo de la aplicación (opcional). La aplicación se mostrará en el panel del usuario final con el logotipo que configures aquí. |
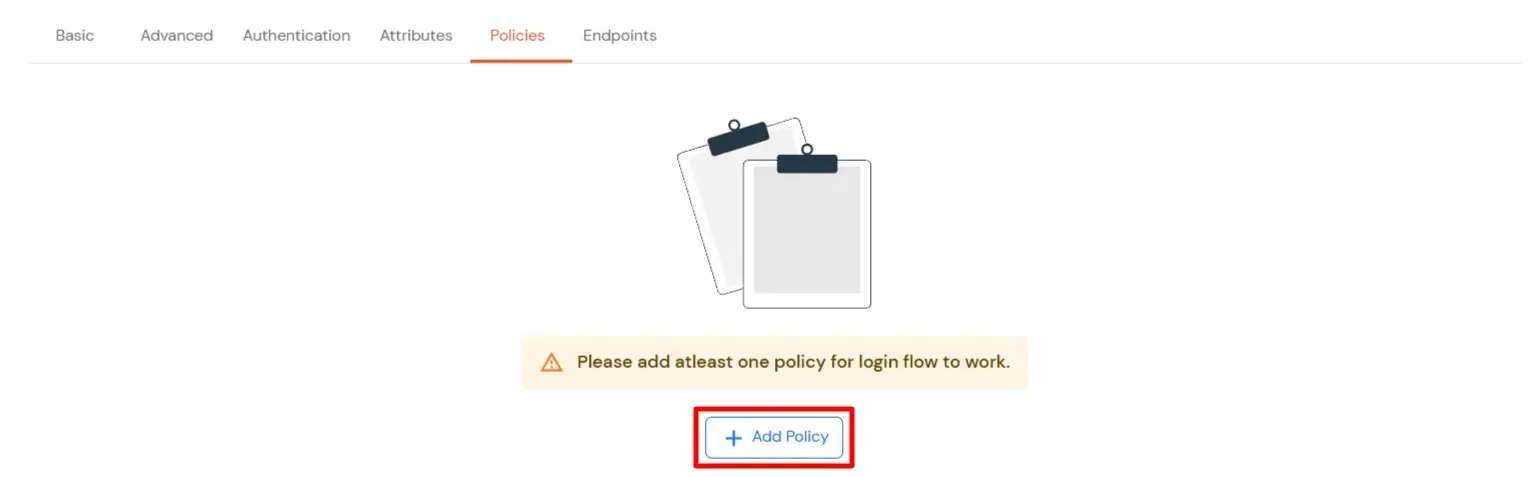
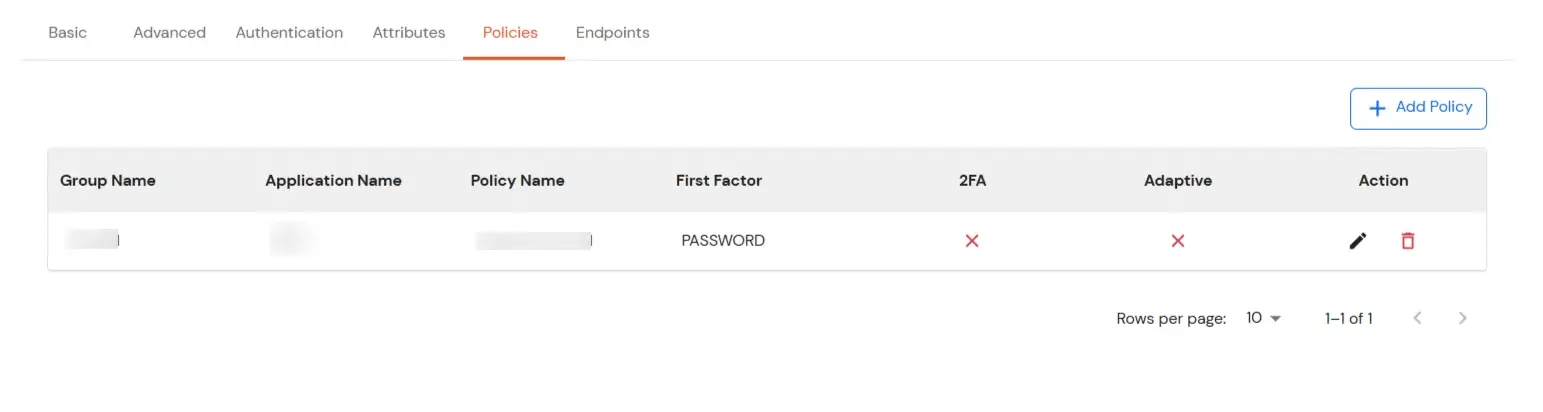
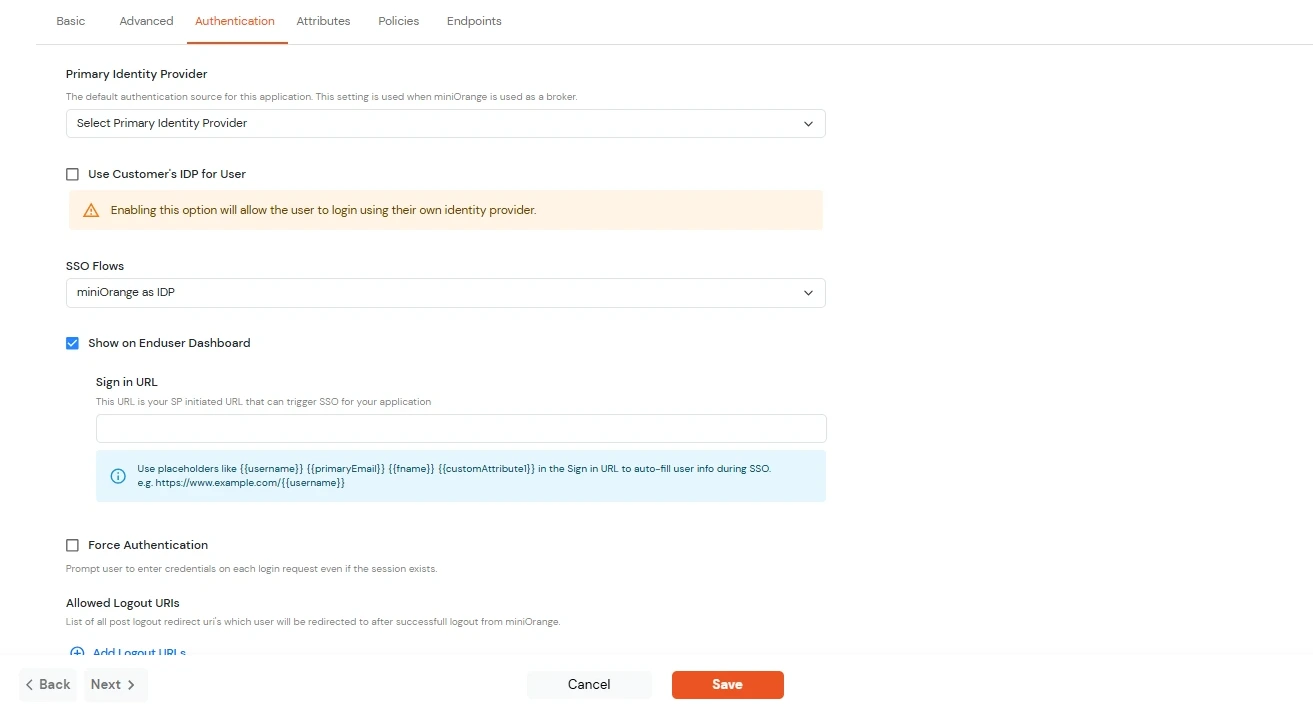
| Proveedor de identidad principal | Seleccione la fuente de ID predeterminada en el menú desplegable de la aplicación. Si no se selecciona, los usuarios verán la pantalla de inicio de sesión predeterminada y podrán elegir su propio proveedor de identidad (IDP). [En este caso, seleccione miniOrange]. |
| Flujos de SSO | Seleccione el flujo SSO deseado del menú desplegable, como por ejemplo miniOrange como desplazado interno, miniOrange como corredor, o miniOrange como bróker con Discovery Flow. |
| Mostrar en el panel del usuario final | Habilite esta opción si desea mostrar esta aplicación en el panel del usuario final. |
| Forzar autenticación | Si habilita esta opción, los usuarios tendrán que iniciar sesión cada vez, incluso si su sesión ya existe. |
| URI de cierre de sesión permitido | Haga clic en el enlace "URIs de cierre de sesión permitidas" para agregar una lista de URLs de redireccionamiento posteriores al cierre de sesión. Los usuarios serán redirigidos a una de estas URLs tras cerrar sesión correctamente en miniOrange. |
| Cierre de sesión único habilitado | Habilite esta opción para enviar solicitudes de cierre de sesión a otras aplicaciones al cerrar sesión en esta aplicación. |
| URL de inicio de sesión | Puede incluir atributos de usuario en la URL de inicio de sesión utilizando marcadores de posición como {{username}}, {{primaryEmail}}, {{customAttribute1}}, etc. Estos marcadores de posición se reemplazarán dinámicamente con los valores de usuario reales durante el flujo de SSO iniciado por el IdP. Puedes generar una URL usando los siguientes atributos: username, primaryEmail, alternateEmail, fname, lname, primaryPhone y customAttribute1. La URL podría ser así https://<sso-url>?username={{username}}
https://<sso-url>?username={{username}}&email={{primaryEmail}}https://<sso-url>/{{customAttribute1}}/{{customAttribute2}}/?username={{username}} |
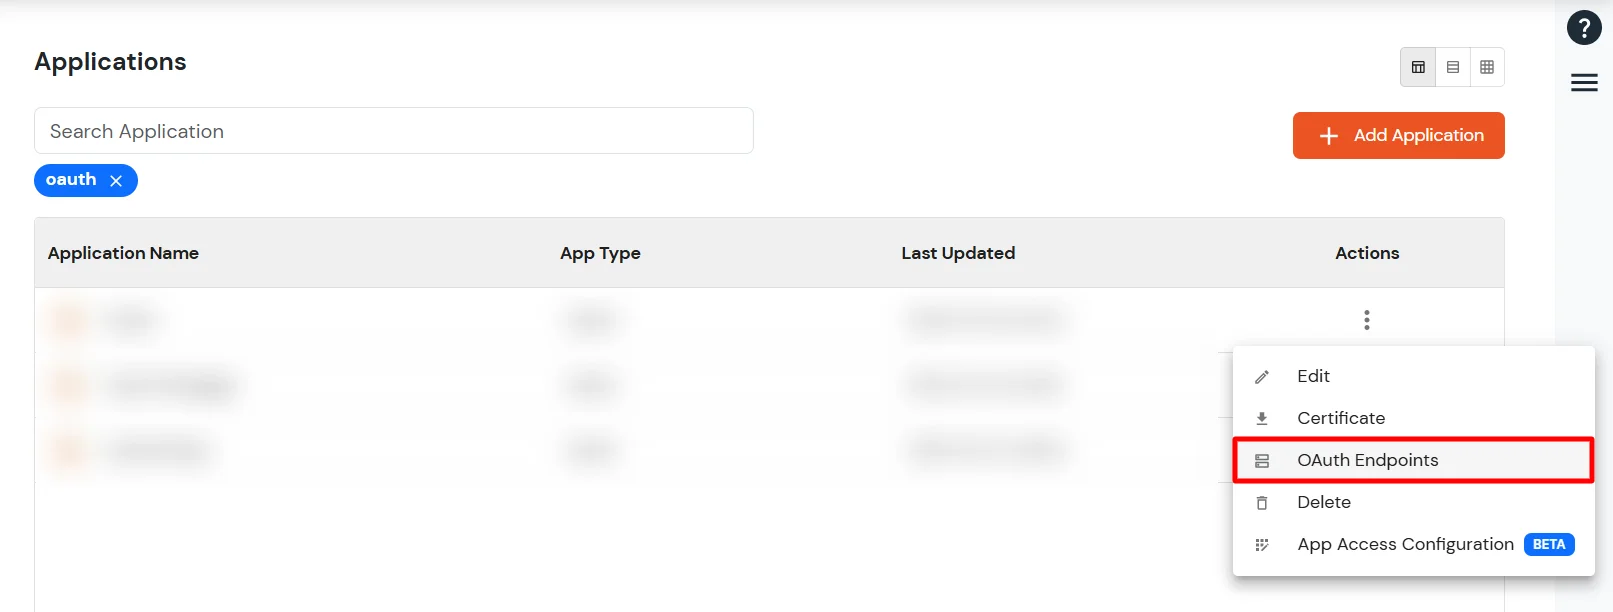
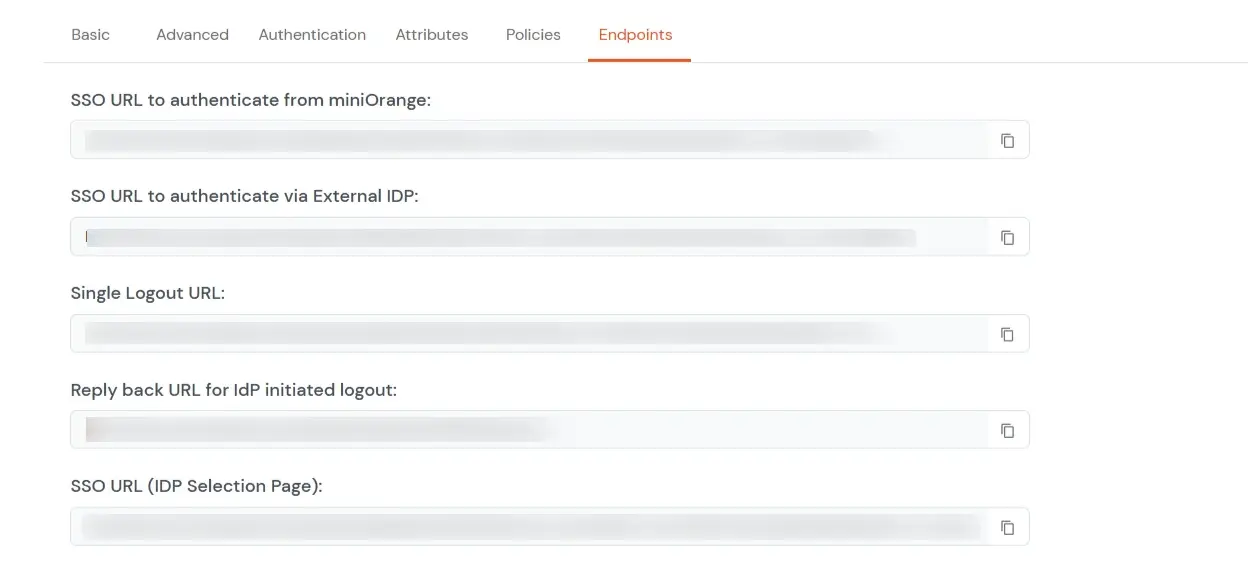
https://<your-company-name>.xecurify.com/moas/idp/openidsso ]https://<your-company-name>.xecurify.com/moas/rest/oauth/token ]| ISS | https URI que indica el emisor |
| por debajo | identificador del usuario en el emisor |
| aud | client_id del cliente solicitante |
| nuncio apostólico | el valor del parámetro nonce recibido del cliente |
| exp | tiempo de vencimiento de este token |
| Yo en | momento en que se emitió este token |
| tiempo_autenticación | hora en que ocurrió la autenticación |
| at_hash | la primera mitad de un hash del token de acceso |
https://<your-domain>.xecurify.com/moas/api/oauth/getuserinfo ] Obligatorio solo en caso de OAuthhttps://<your-domain>.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri ]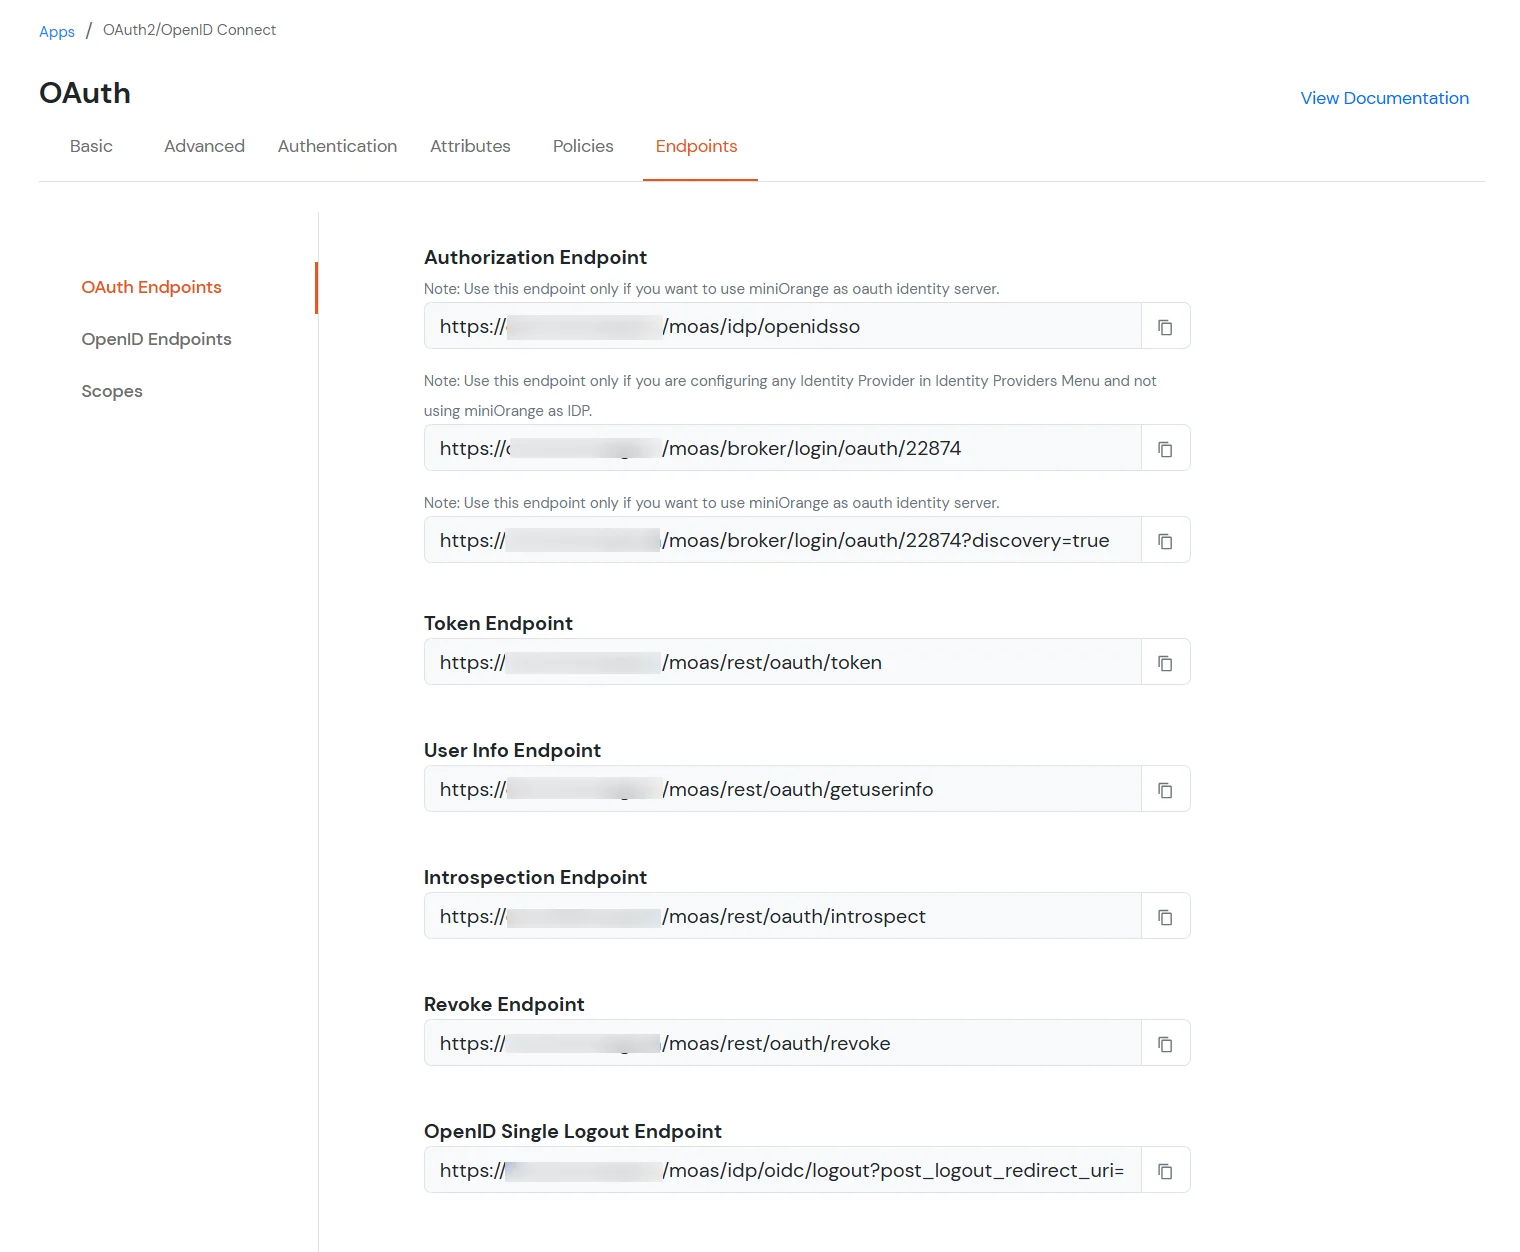
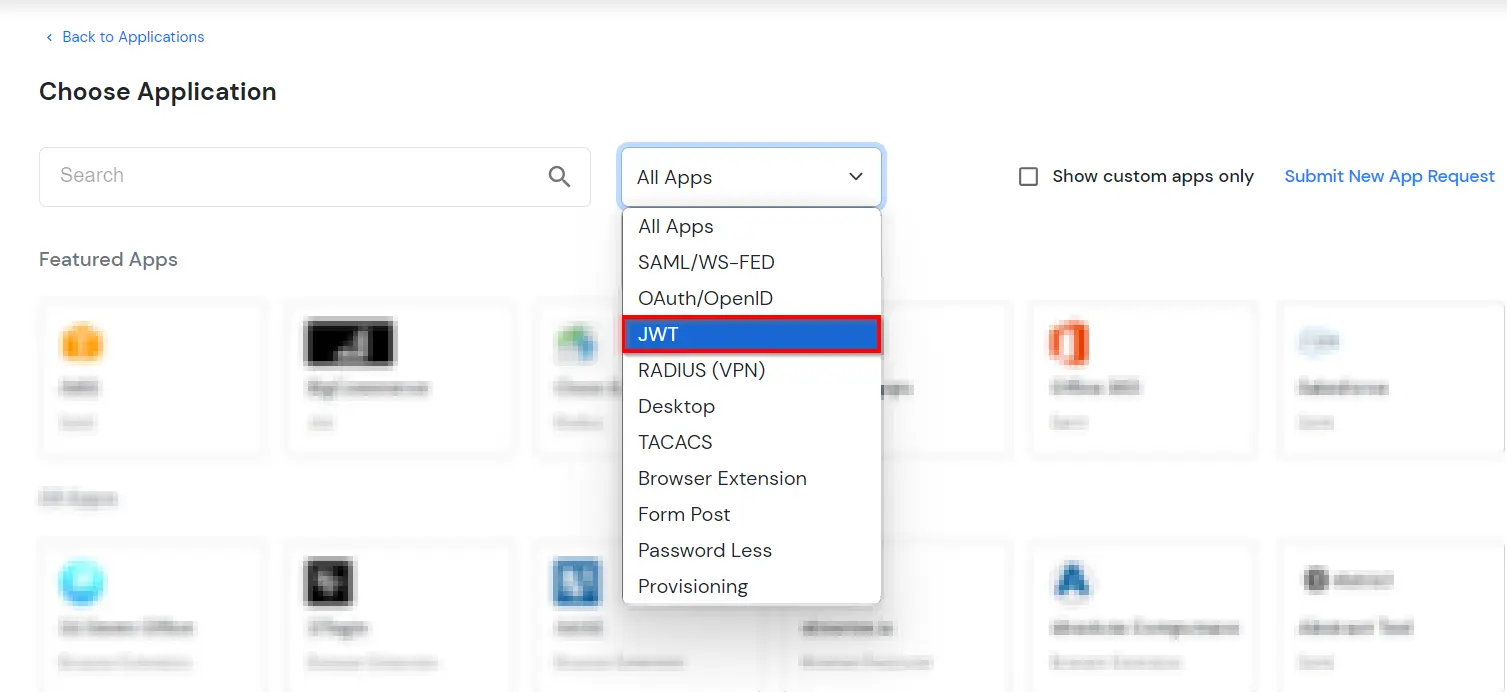
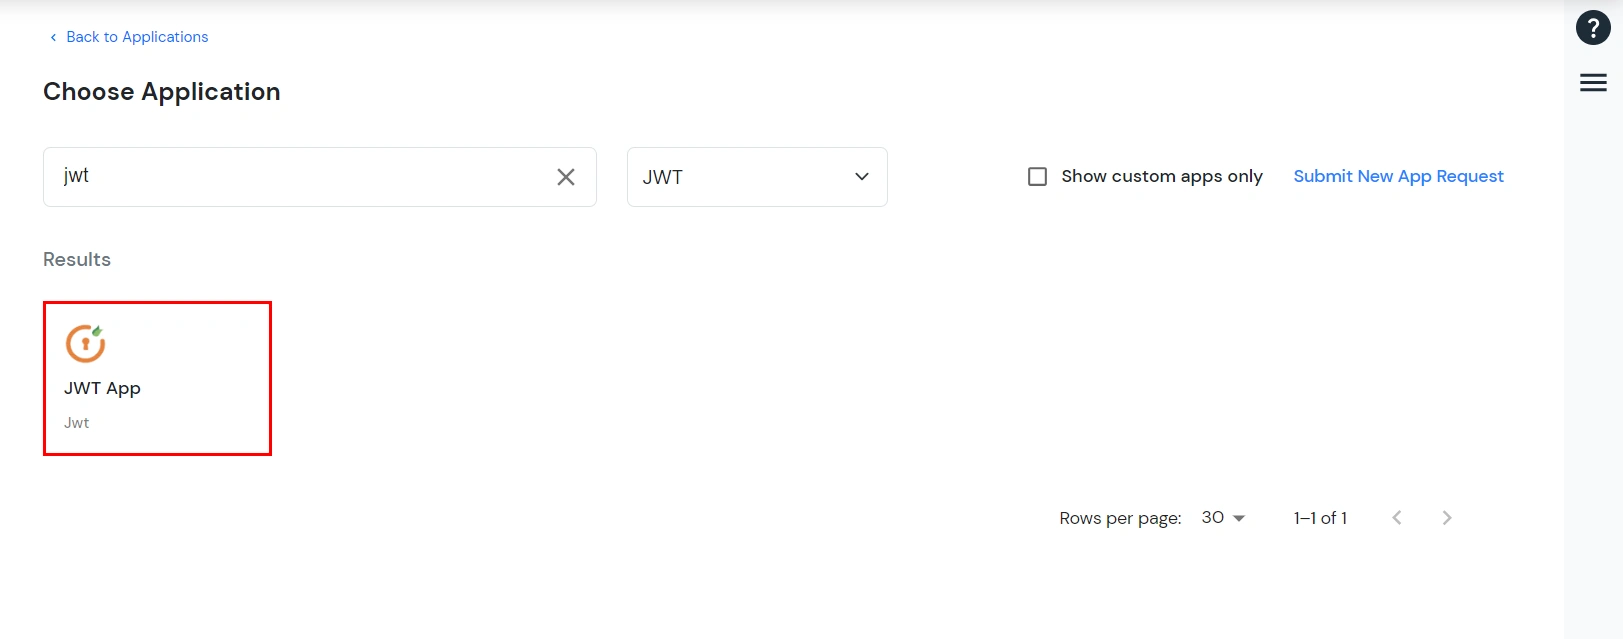
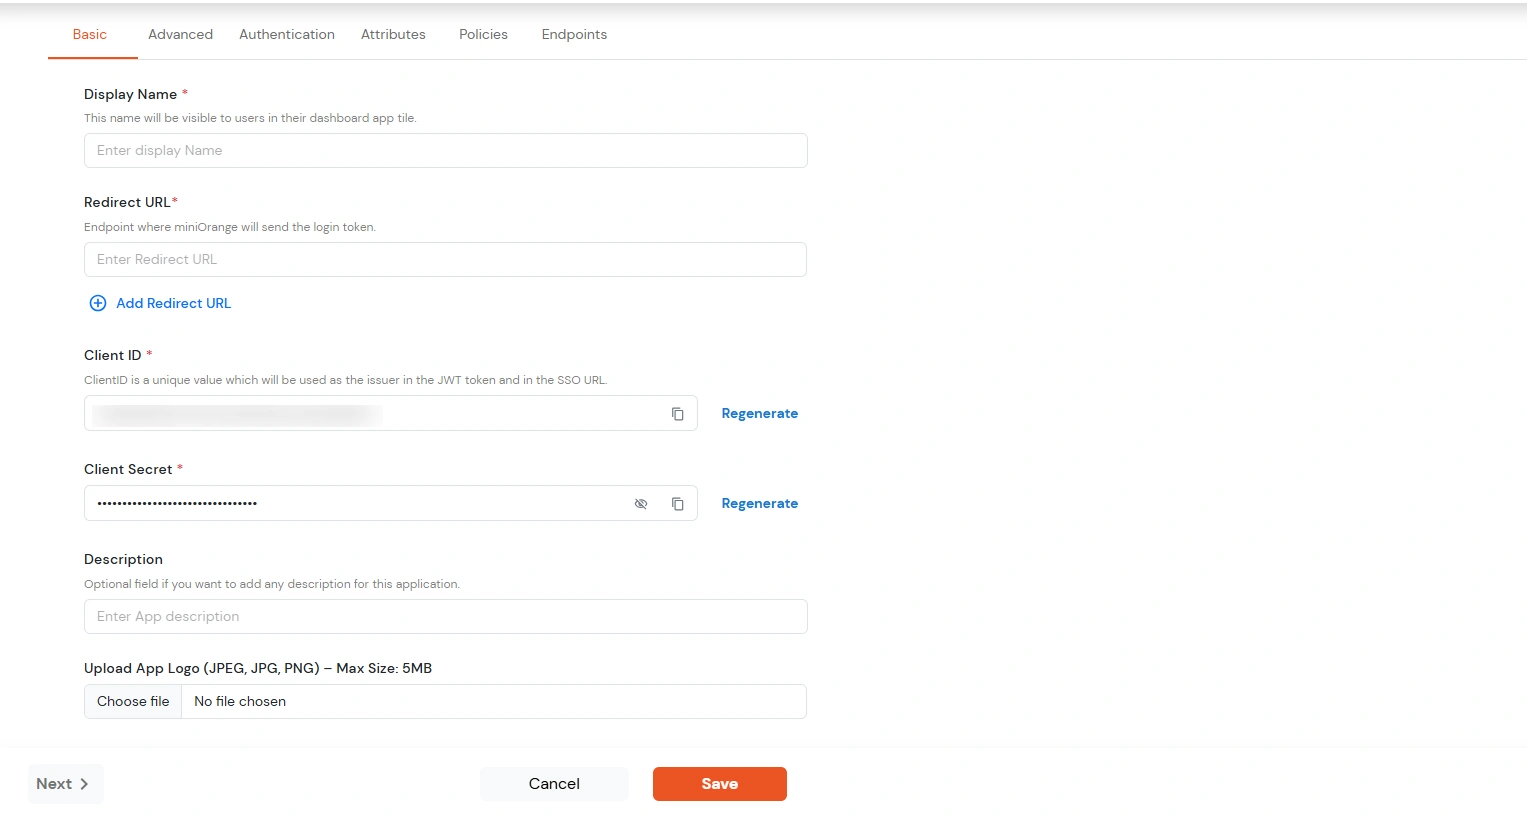
| Nombre que se ve en la pagina | Escriba el Nombre que se ve en la pagina (es decir, el nombre de esta aplicación) |
| URL a redirigir | Escriba el URL a redirigir (es decir, el punto final donde desea enviar/publicar su token JWT). Puede agregar varias URL de redireccionamiento separándolas con un ';'. Por ejemplo, abc.com;xyz.com |
| ID de cliente | El ID de cliente Se muestra en el campo de abajo. Haga clic en el icono del portapapeles para copiarlo. |
| Secreto del cliente | Secreto del cliente Está oculto por defecto. Haga clic en el icono del ojo para revelarlo y use el icono del portapapeles para copiarlo. Esto se utiliza en el algoritmo de firma HS256 para generar la firma. |
| Descripción (opcional) | Añade una descripción si es necesario. |
| Subir el logotipo de la aplicación (opcional) | Sube el logotipo de la aplicación (opcional). La aplicación se mostrará en el panel del usuario final con el logotipo que configures aquí. |
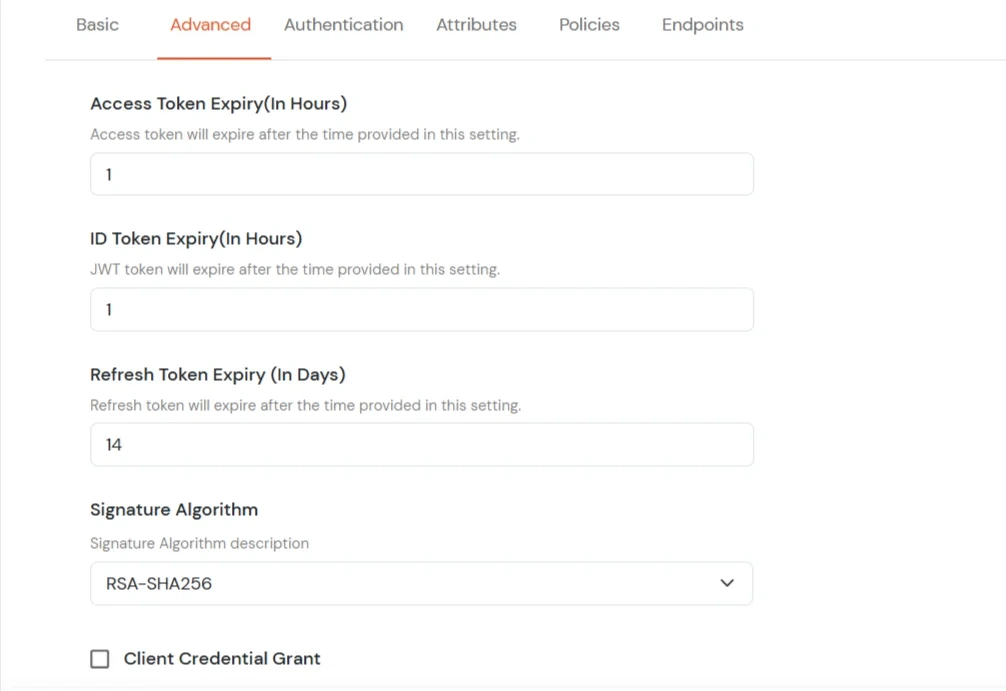
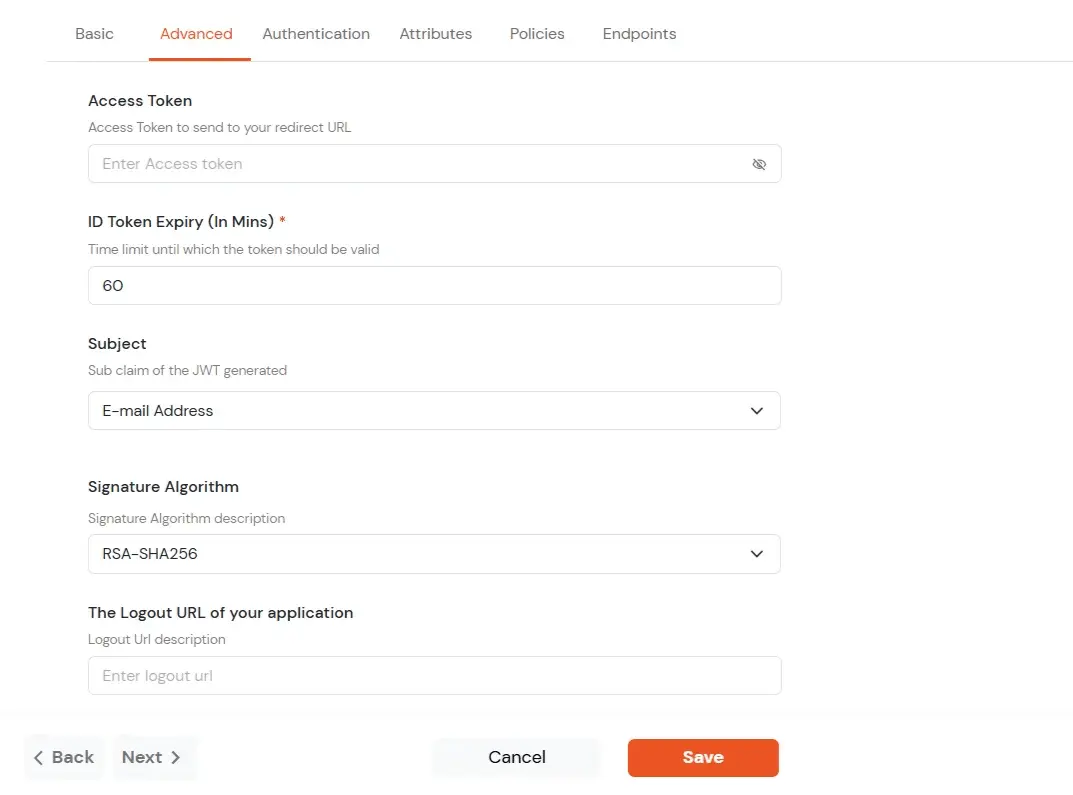
| El acceso de emergencia | Ingrese el token de acceso que se enviará a su URL de redireccionamiento después de que un usuario inicie sesión. Este token ayuda a su aplicación a saber que el usuario tiene permiso para acceder a ciertas funciones. |
| Vencimiento del token de identificación (en minutos) | Establezca la duración (en minutos) de la validez del token de identificación. Transcurrido este tiempo, el usuario deberá volver a iniciar sesión para obtener un nuevo token. |
| Asunto | Elige qué información, como la dirección de correo electrónico del usuario, se usará para identificarlo en el token. Esto ayuda a tu aplicación a saber qué usuario ha iniciado sesión. |
| Algoritmo de firma | Seleccione su algoritmo de firma en el menú desplegable. |
| La URL de cierre de sesión de su aplicación | Introduzca la dirección web a la que deben dirigirse los usuarios después de cerrar la sesión. |
| Habilitar identidad compartida | Esta función le permite controlar si un usuario compartido puede acceder o no a una aplicación específica. |
| Proveedor de identidad principal | Seleccione la fuente de ID predeterminada en el menú desplegable de la aplicación. Si no se selecciona, los usuarios verán la pantalla de inicio de sesión predeterminada y podrán elegir su propio proveedor de identidad (IDP). [En este caso, seleccione miniOrange]. |
| Forzar autenticación | Si habilita esta opción, los usuarios tendrán que iniciar sesión cada vez, incluso si su sesión ya existe. |
| Habilitar mapeo de usuarios | Habilite esta opción si desea que la aplicación muestre qué usuario ha iniciado sesión cuando responde. |
| Mostrar en el panel del usuario final | Habilite esta opción si desea mostrar esta aplicación en el panel del usuario final. |