¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

Icono de soporte
Soporte por correo electrónico de miniOrange
comercial

Gracias por su encuesta. Nuestro equipo pronto se comunicará con usted.

Si no recibe noticias nuestras dentro de las 24 horas, no dude en enviar un correo electrónico de seguimiento a info@xecurify.com

Resultados de la búsqueda:

×

Configure Rippling como proveedor de identidad SAML para el inicio de sesión único (SSO).


La solución de servicio miniOrange Identity Broker permite la autenticación entre protocolos. Puede configurar Rippling como proveedor de identidad (IDP ) para el inicio de sesión único (SSO) en sus aplicaciones o sitios web. En este caso, Rippling actuará como proveedor de identidad (IDP) y miniOrange como intermediario.

Ofrecemos una solución preconfigurada para la integración con Rippling, lo que facilita y agiliza su implementación. Nuestro equipo también puede ayudarle a configurar Rippling como proveedor de identidad SAML para iniciar sesión en sus aplicaciones.


Obtenga ayuda de instalación gratuita


miniOrange ofrece ayuda gratuita mediante una llamada de consulta con nuestros ingenieros de sistemas para configurar el inicio de sesión único (SSO) para diferentes aplicaciones que utilizan Rippling como proveedor de identidad (IDP) en su entorno, con una prueba gratuita de 30 días.

Para ello, solo tienes que enviarnos un correo electrónico a idpsupport@xecurify.com para reservar una cita y te ayudaremos enseguida.


Conéctese con una fuente externa de usuarios


miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), proveedores de identidad (como Microsoft Entra ID, Okta, AWS) y muchos más. Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
Pre requisitos:

  • Para comenzar, debe tener una cuenta Rippling activa con derechos de administrador para su organización.
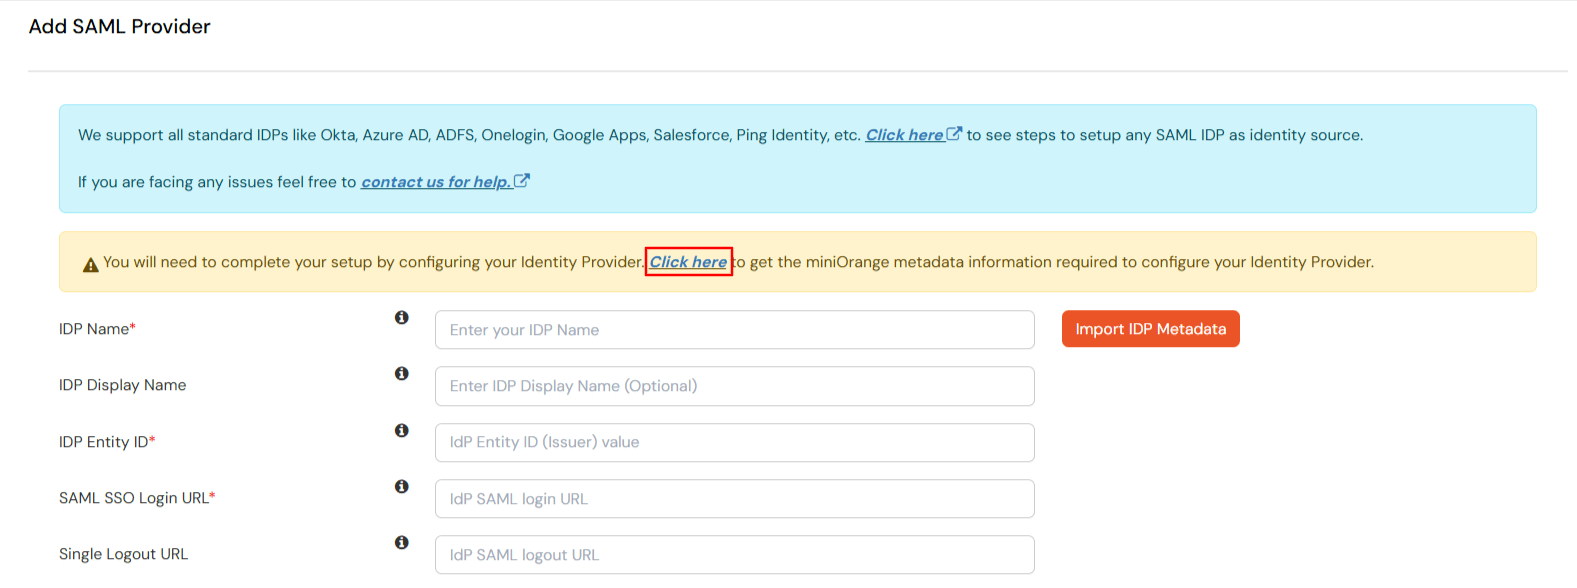
  • Obtenga los metadatos de miniOrange SP que necesitará en el primer paso. Para ello, vaya a la Consola de administración miniOrange >> Proveedores de identidad >> Agregar proveedor de identidad. Debajo Elija un proveedor de identidad, seleccione SAML del menú desplegable y vaya a Proveedor SAML. Luego haz clic en Haga clic aquí .
  • Rippling como IdP: Obtenga los metadatos para configurar Rippling como IdP SAML.

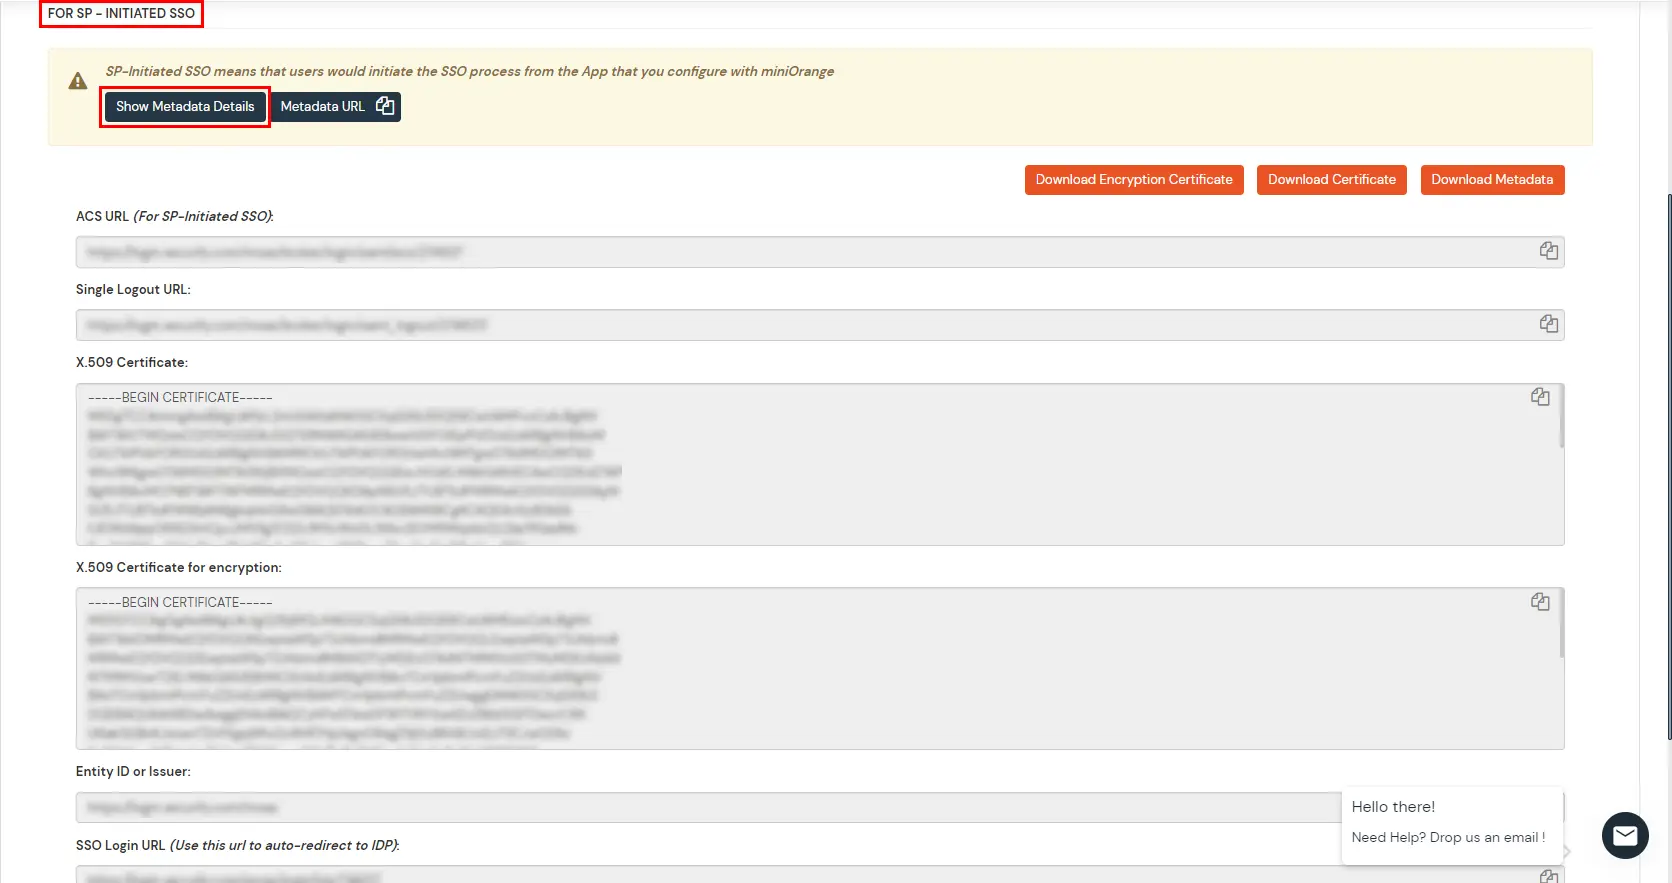
  • Haga clic en Mostrar metadatos Detalles bajo Para SP - SSO iniciado. Mantener URL de ACS y ID de entidad o emisor que necesitarás en la consola Rippling en Paso 1.
  • Configurar el inicio de sesión único (SSO) de Rippling


Pasos para configurar Rippling como IDP y miniOrange como proveedor de servicios (SP) para el inicio de sesión SSO

1. Configurar miniOrange como proveedor de servicios (SP) en Rippling

  • Inicie sesión en su dominio Rippling como administrador de cuenta.
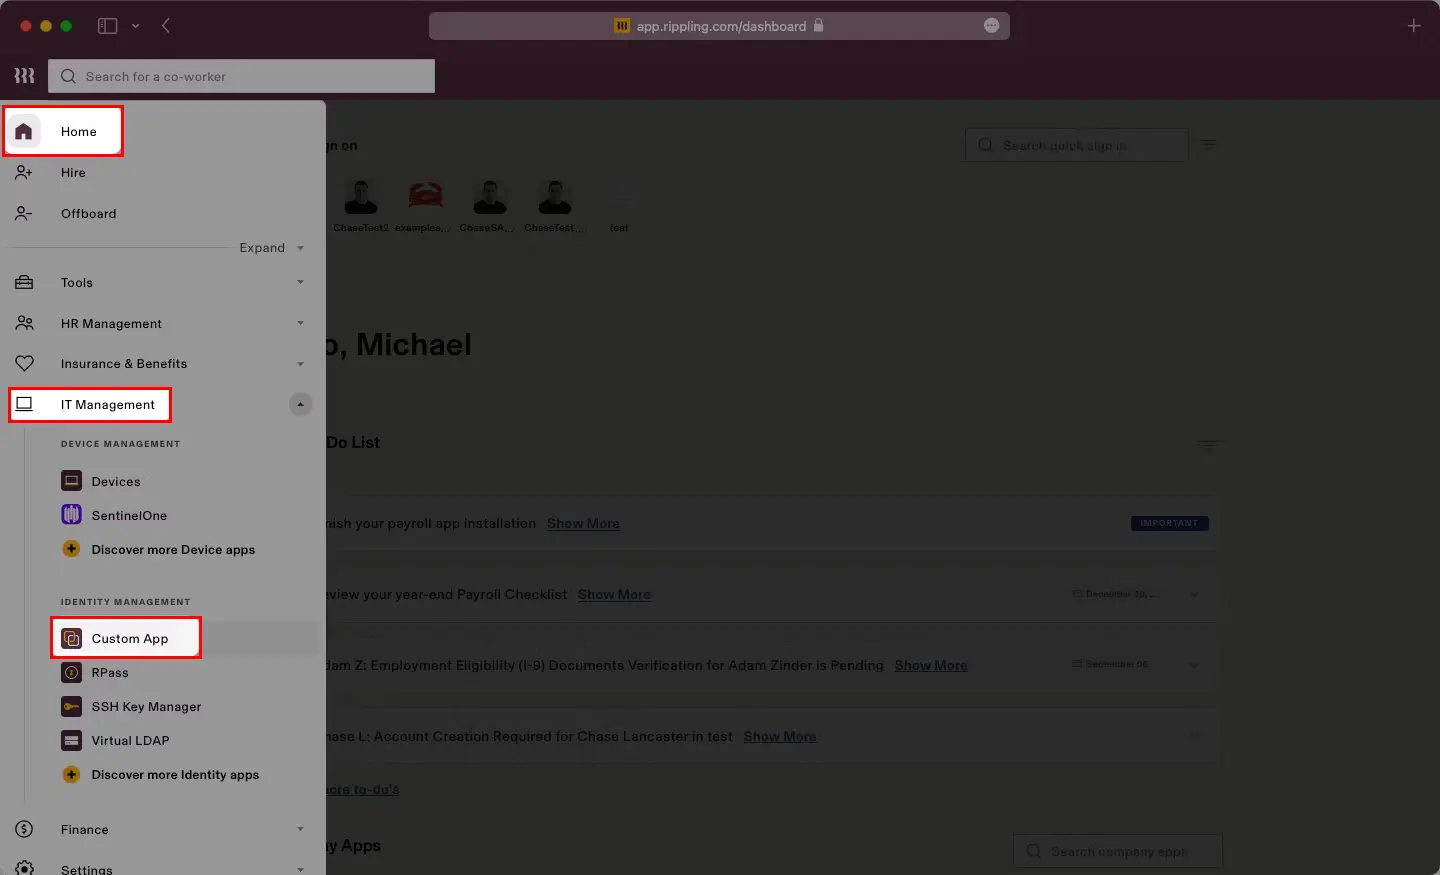
  • Navegue a Inicio >> Gestión de TI >> Aplicación personalizada desde la barra de navegación izquierda.
  • Autenticación de inicio de sesión único (SSO) de Rippling

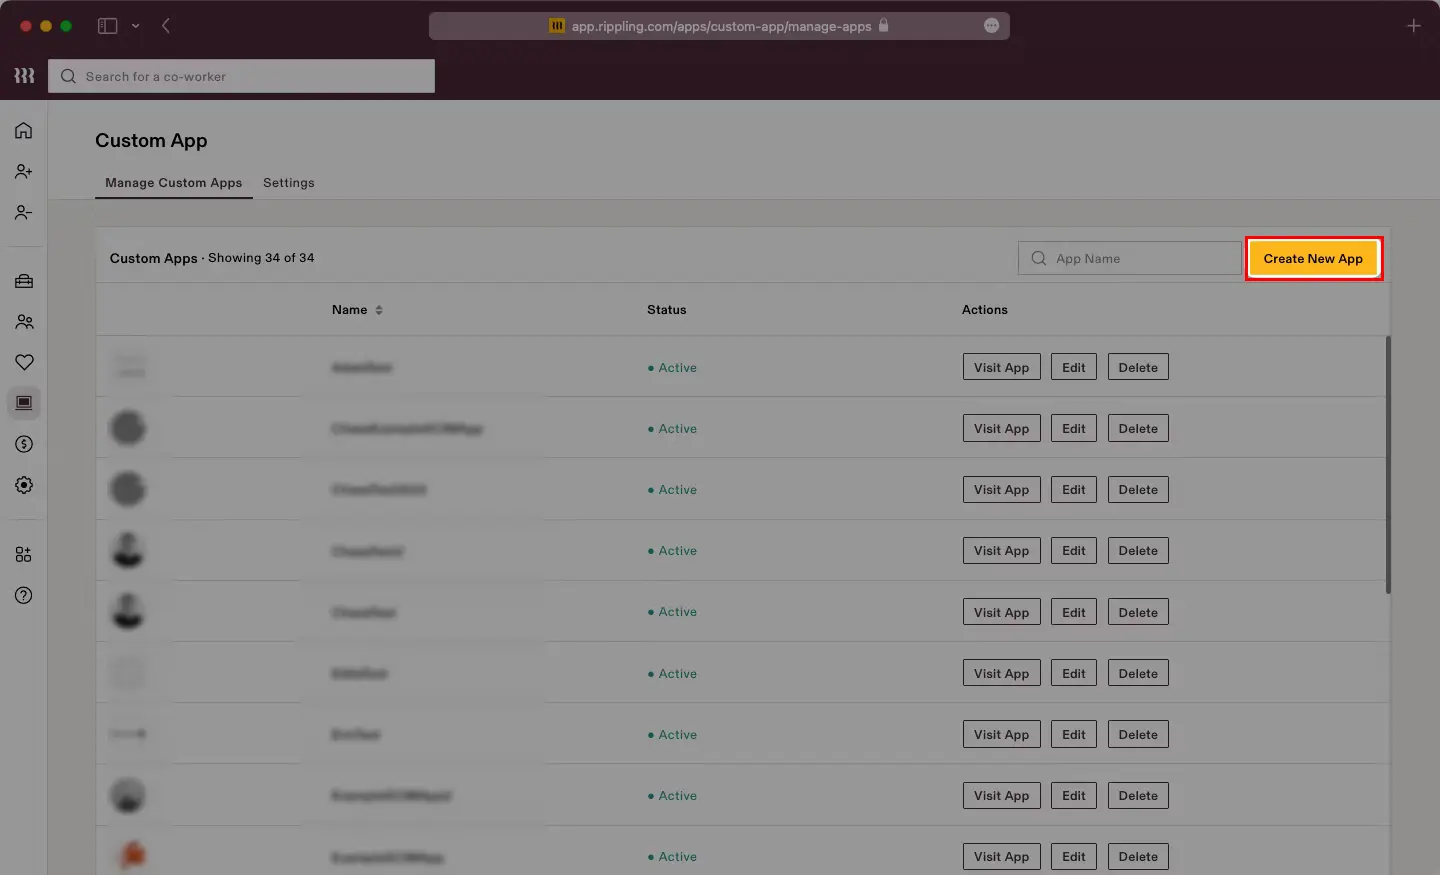
  • Haga clic en Crear nueva aplicación botón en la esquina superior derecha.
  • Autenticación de inicio de sesión único (SSO) de Rippling

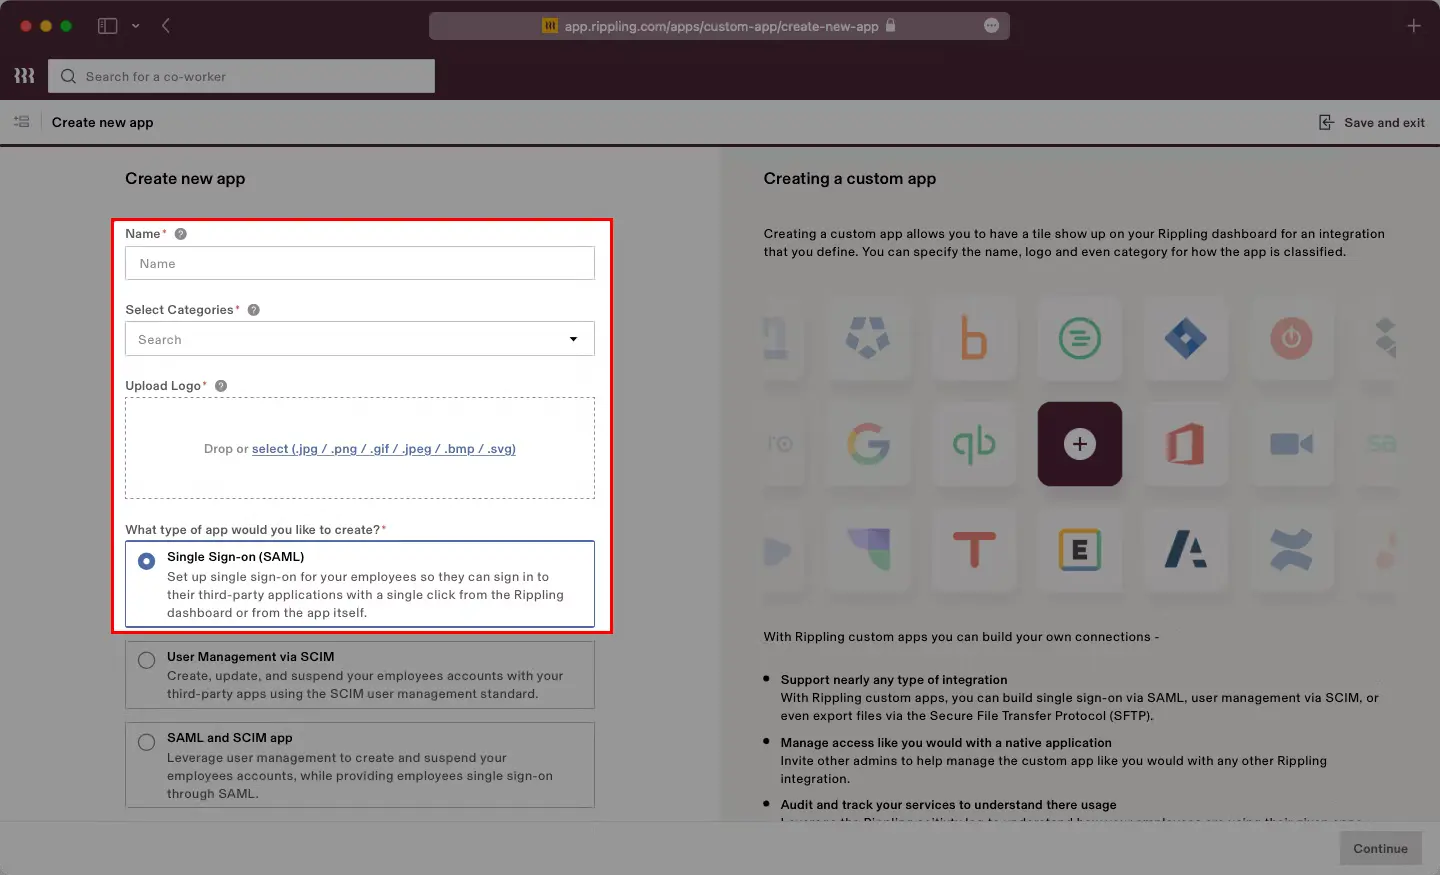
  • Escriba el Nombre, Seleccionar categoría y Subir Logo según su aplicación.
  • Seleccionar Inicio de sesión único (SAML) Tipo de aplicación. Haga clic en Continuar.
  • Inicio de sesión único (SSO) de Rippling, seleccione saml

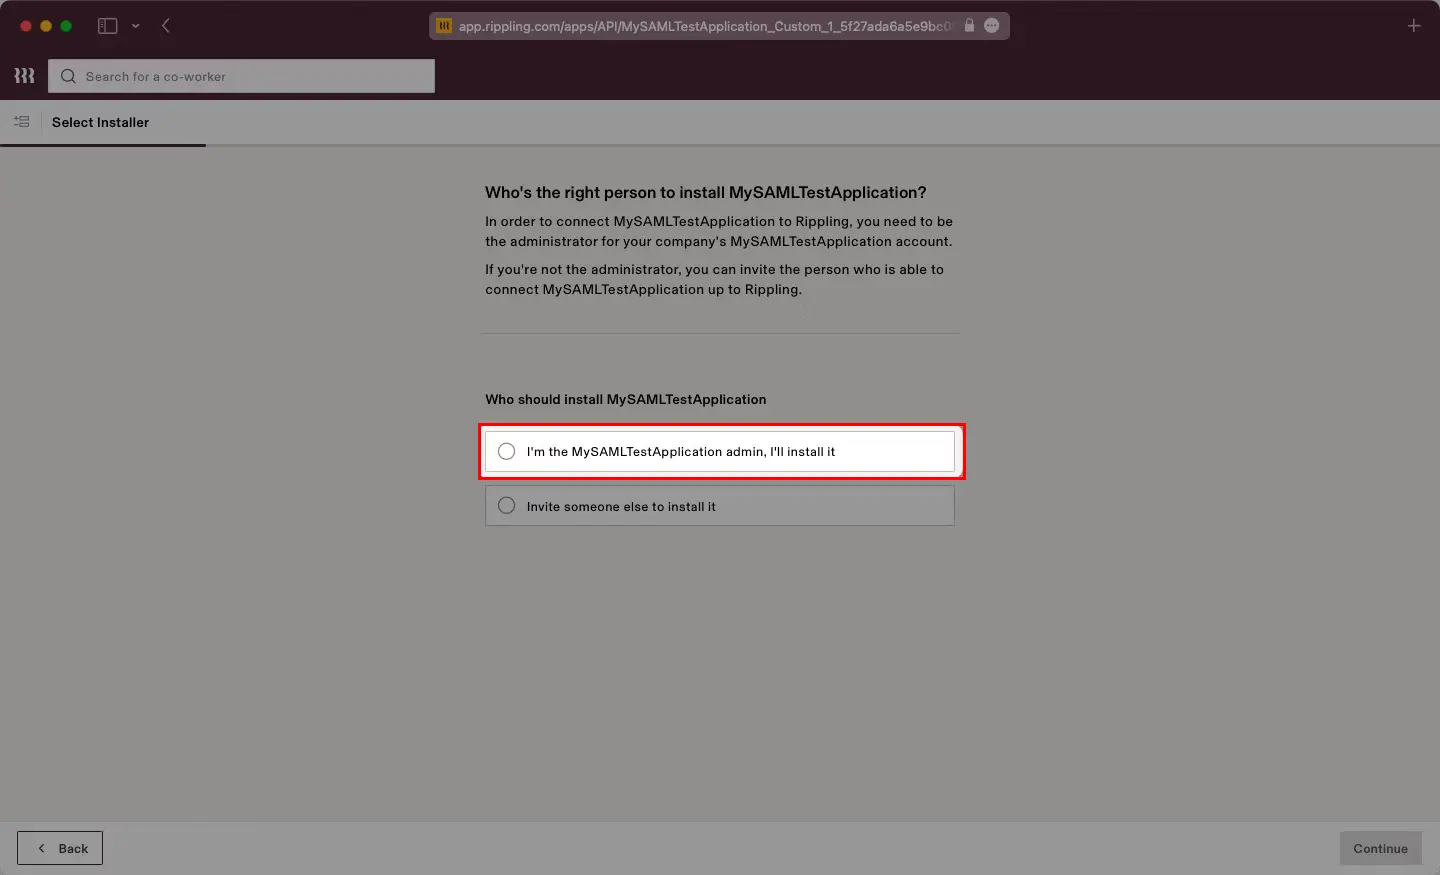
  • Confirma que eres el Administrador de aplicacionesHaga clic en Continuar.
  • Inicio de sesión único (SSO) de Rippling, seleccione saml

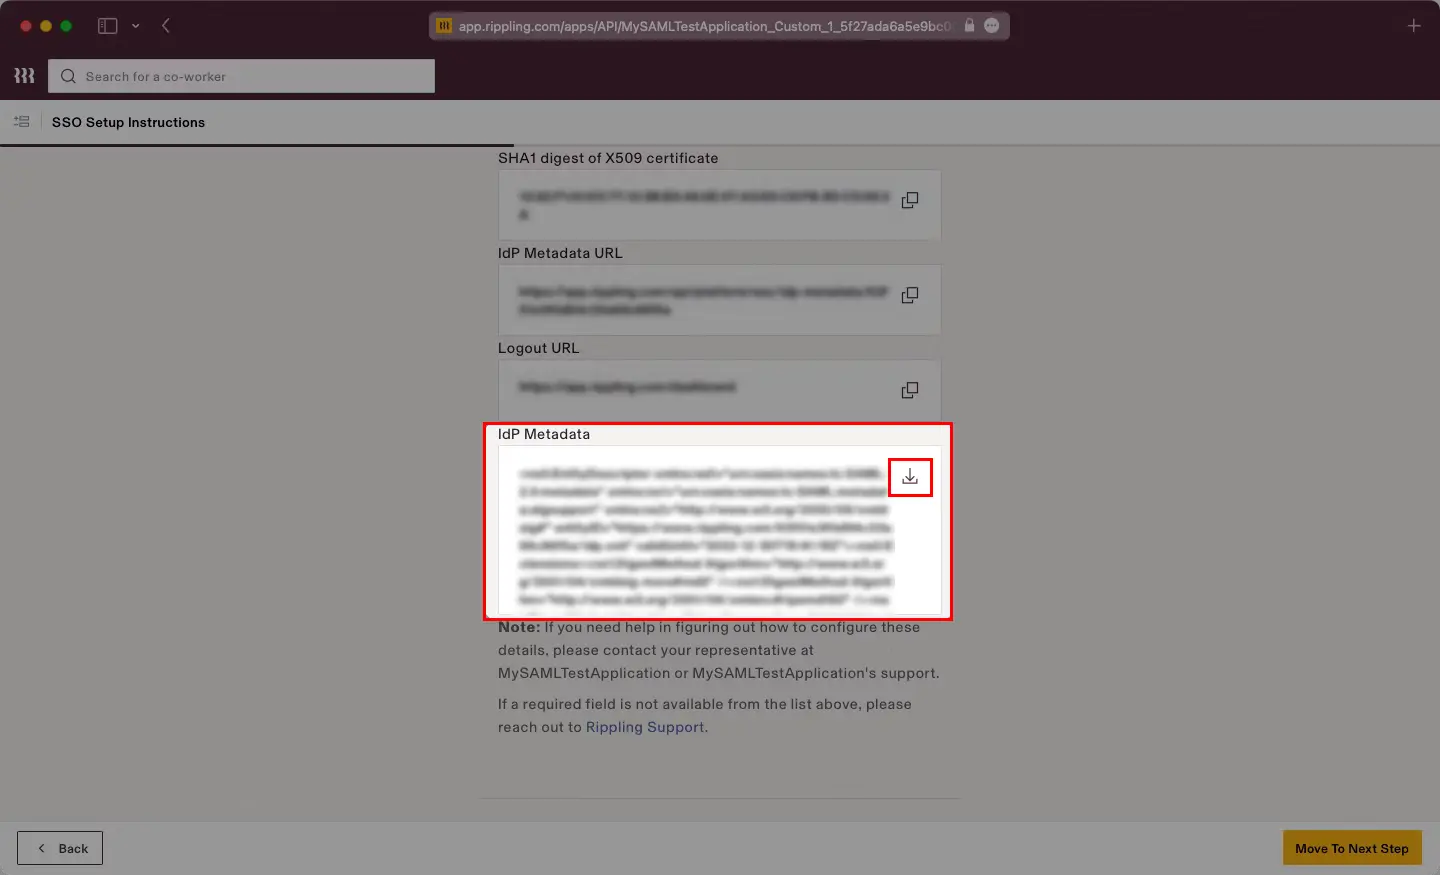
  • La página de instrucciones de configuración de SSO estará visible. Esta incluirá la Archivo XML de metadatos de IdP. Descargue el archivo XML que será necesario más adelante para la configuración de miniOrange.
  • Inicio de sesión único (SSO) de Rippling, seleccione saml

  • Haga clic en Pasar al siguiente paso.
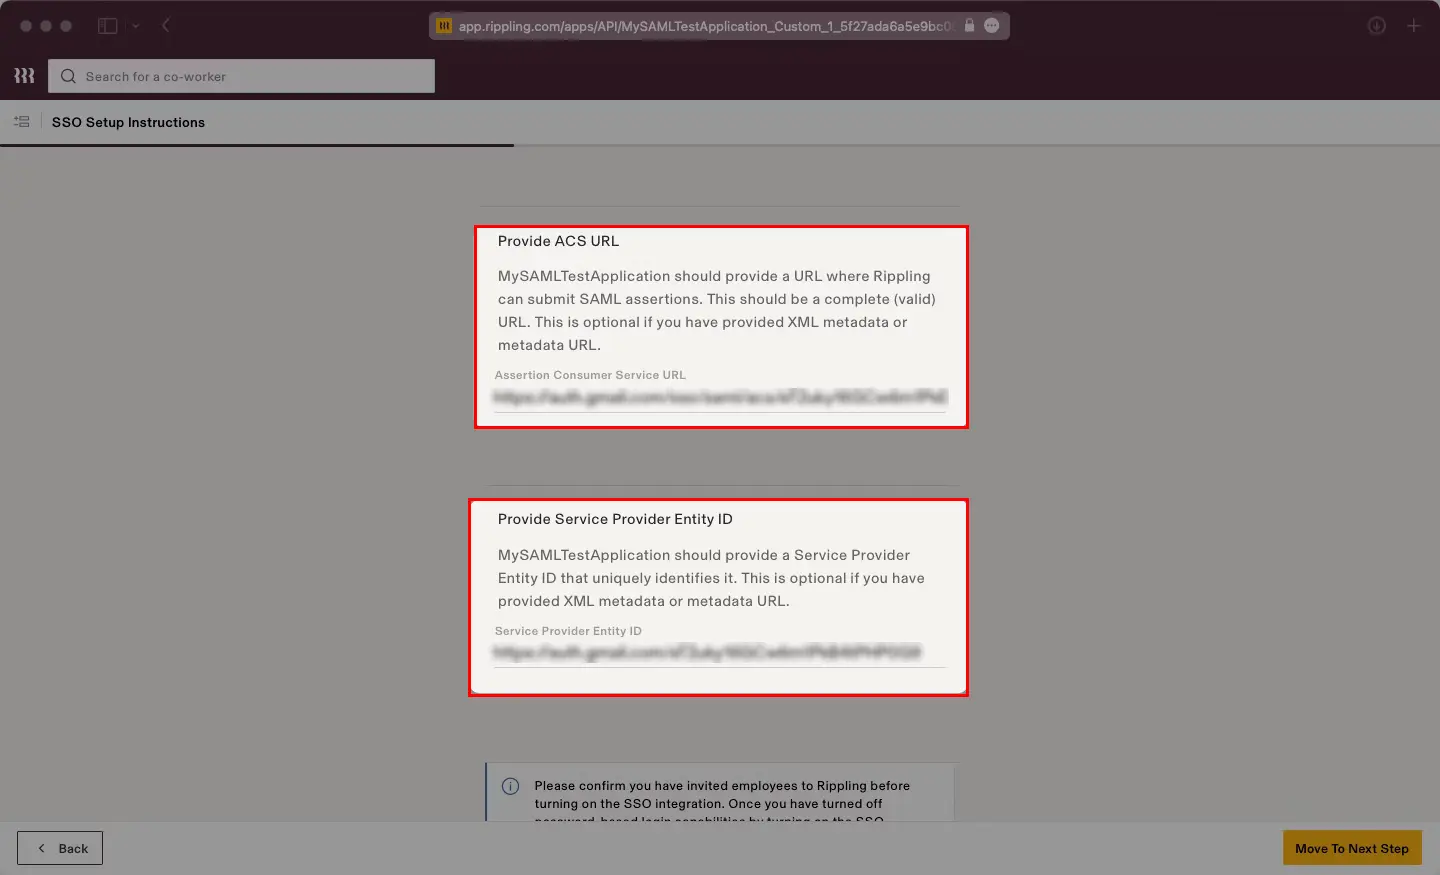
  • Se le pedirá que proporcione URL de ACS y ID de entidadIntroduzca los valores que obtuvimos de Requisitos previos.
  • Datos de miniOrange sobre inicio de sesión único (SSO) de Rippling

  • Complete la configuración restante con los ajustes deseados.

2. Configurar Rippling como proveedor de identidad (IDP) en miniOrange

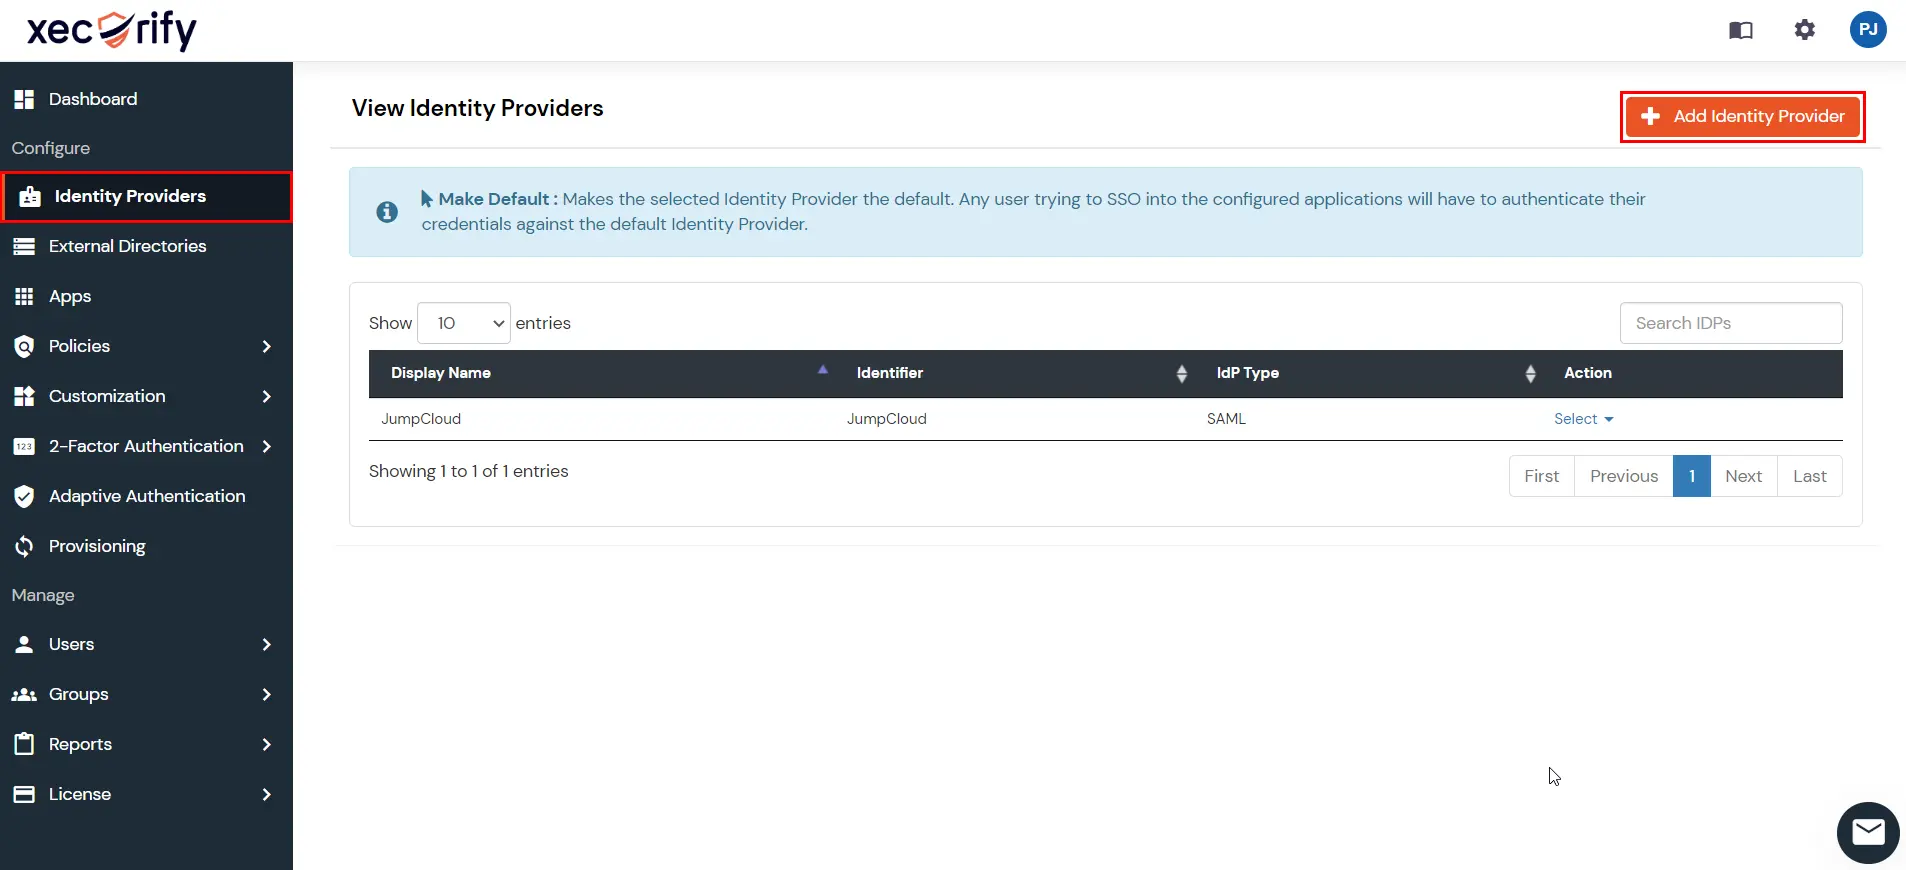
  • Regrese a la pestaña Consola de administración miniOrange y navega a Proveedores de identidad en el menú de navegación izquierdo. Luego, haga clic en Agregar proveedor de identidad .
  • Rippling como IDP: Agregar proveedor de identidad

  • In Elija un proveedor de identidad, seleccione SAML desde el desplegable.
  • Rippling como IdP: Seleccione SAML en el menú desplegable

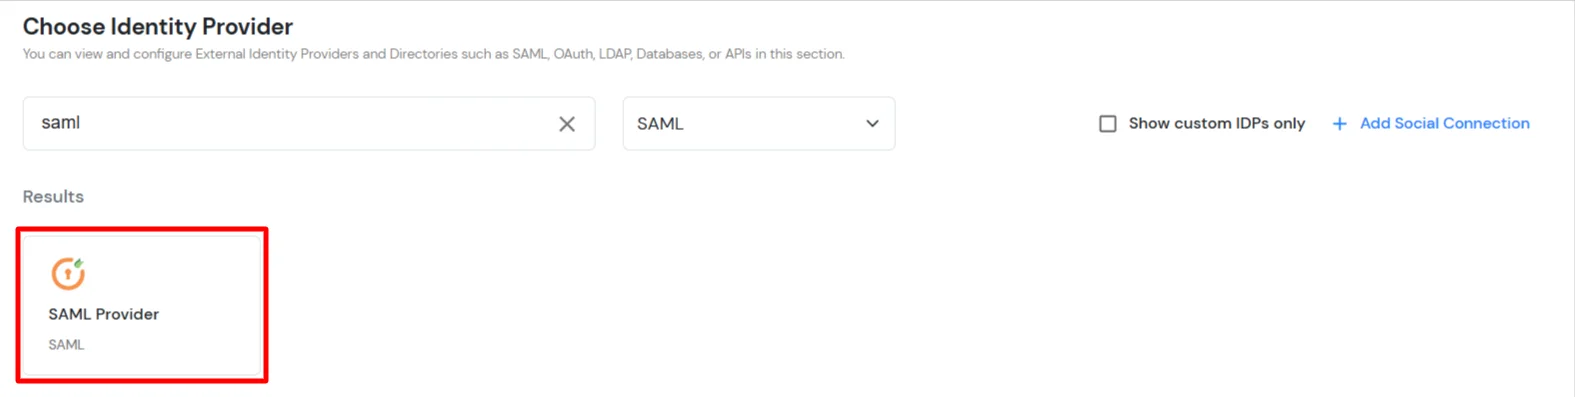
  • Busque Proveedor SAML.
  • Rippling como IDP: Búsqueda SAML

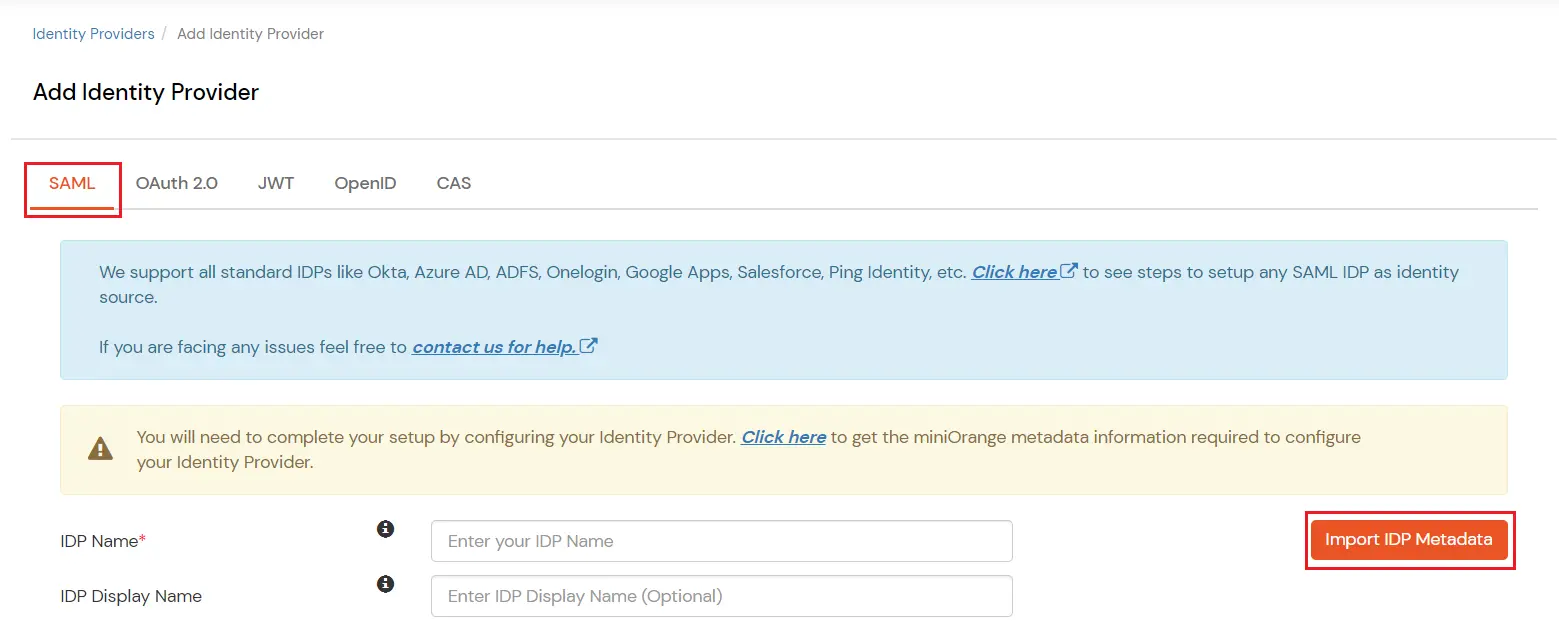
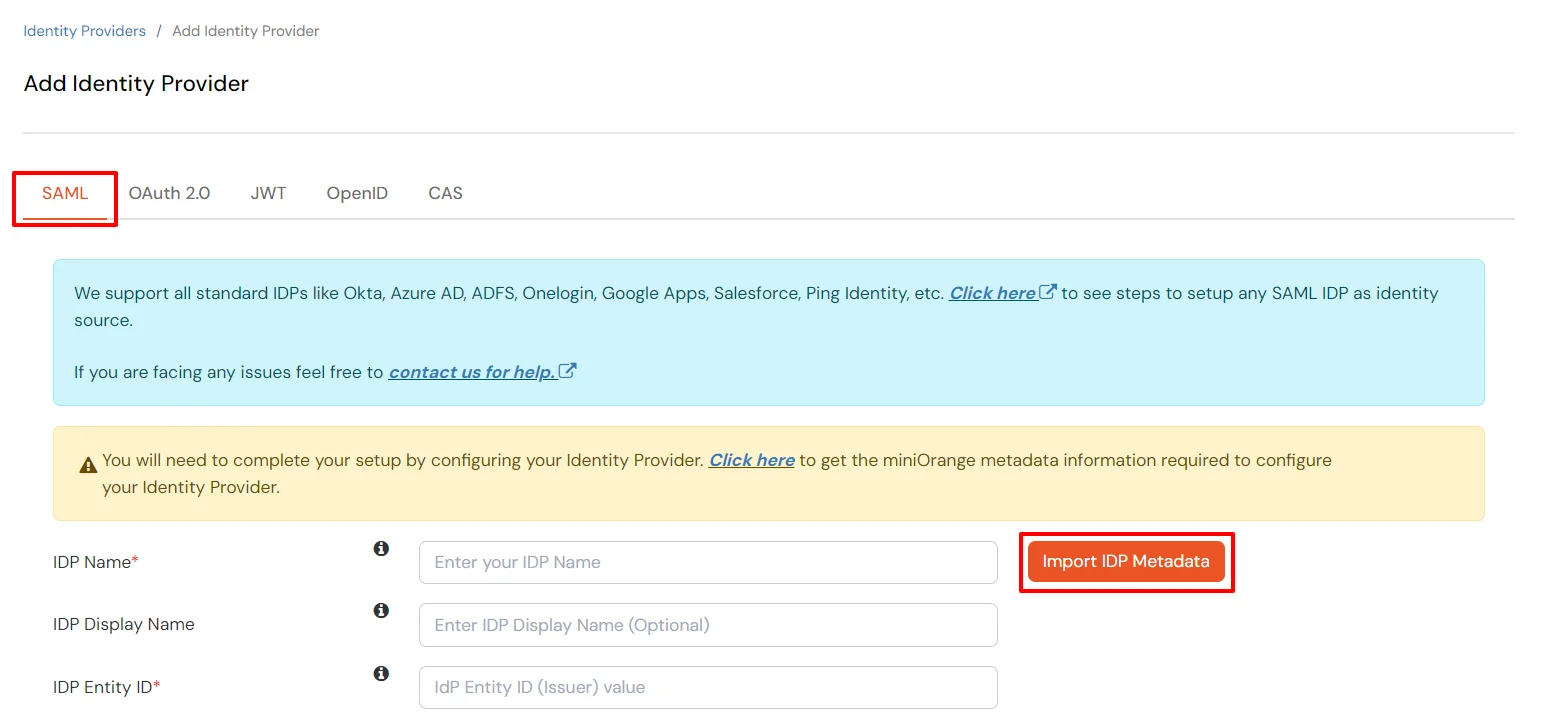
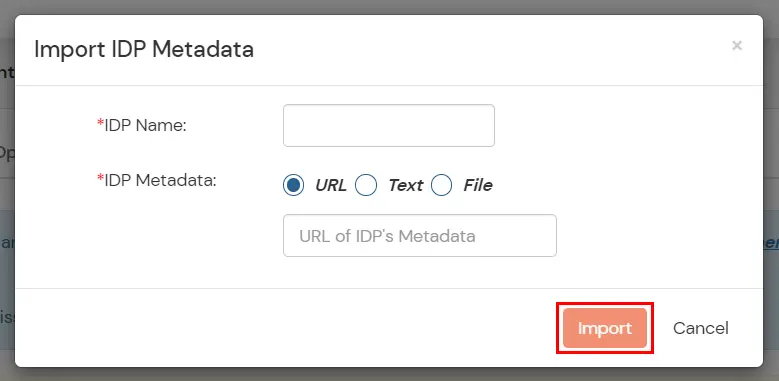
  • Haga clic en Importar metadatos de IDP.
  • Rippling como IDP: Seleccionar SAML e importar metadatos de IDP

  • Sube el archivo de metadatos XML que descargaste de Rippling en Paso 1 mediante el Importar metadatos de IDP .
  • Escriba el Nombre del desplazado interno Como ondulación, seleccione Archivo como el Metadatos de desplazados internos formatear y cargar el archivo XML.
  • A continuación, haga clic en el Importar .
  • Rippling como IDP: Cargar archivo de metadatos

  • Los detalles de metadatos de su IDP se completarán automáticamente.
  • Desplazarse a Habilitar para inicio de sesión de usuario final y active el interruptor.
  • Haga clic en Guardar.

3. Conexión de prueba

  • Visite su URL de la página de inicio de sesión.
  • Vaya al Proveedores de identidad .
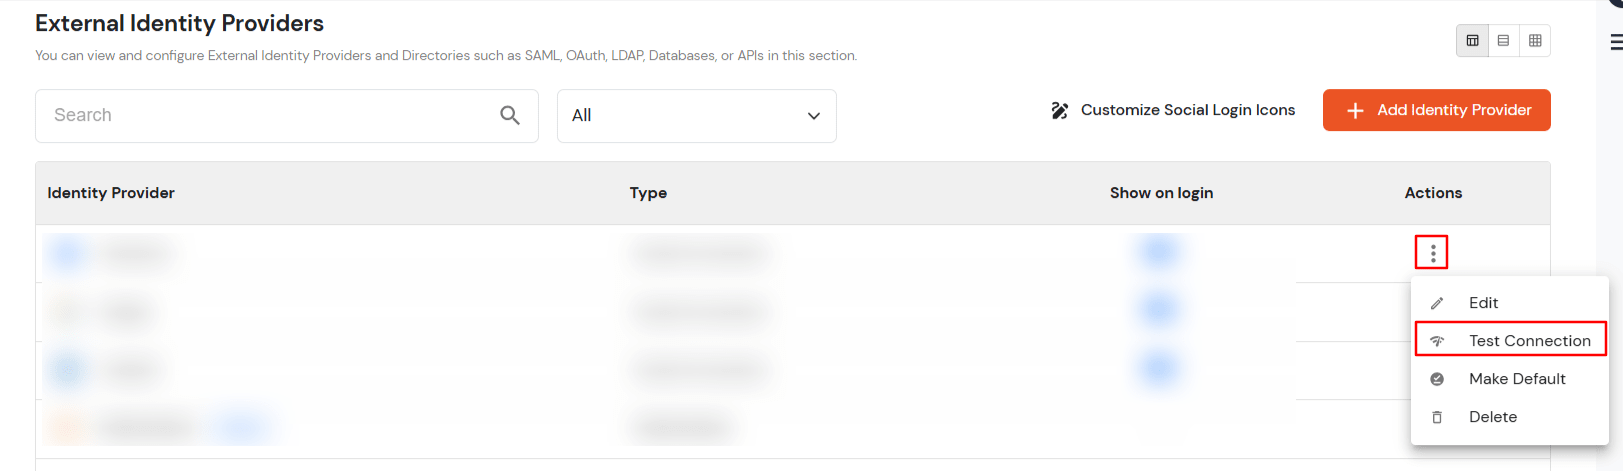
  • Busca tu aplicación, haz clic en los tres puntos del menú Acciones y selecciona Conexión de prueba contra el proveedor de identidad (IDP) que configuró.
  • Conexión de prueba IDP con efecto de onda

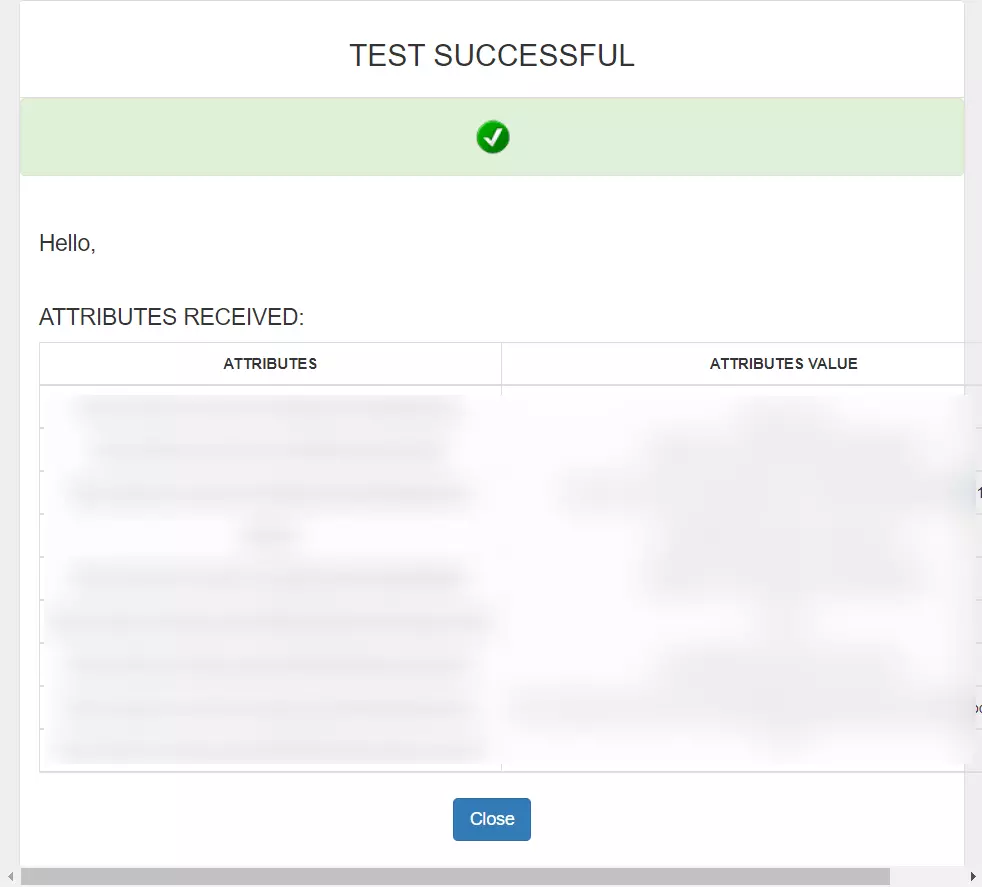
  • Al ingresar credenciales válidas de Rippling (credenciales del usuario asignado a la aplicación creada en Rippling), verá una ventana emergente como la que se muestra en la siguiente pantalla.
  • Prueba de éxito Conn-Rippling-IDP

  • Por lo tanto, la configuración de Rippling como IDP en miniOrange se ha completado correctamente.

Nota:

Puedes seguir esta guía si quieres configurar SAML/WS-FED , OAuth/OIDC , JWT , Radius , etc.


Configurar la asignación de atributos

  • Vaya al Proveedores de identidad.
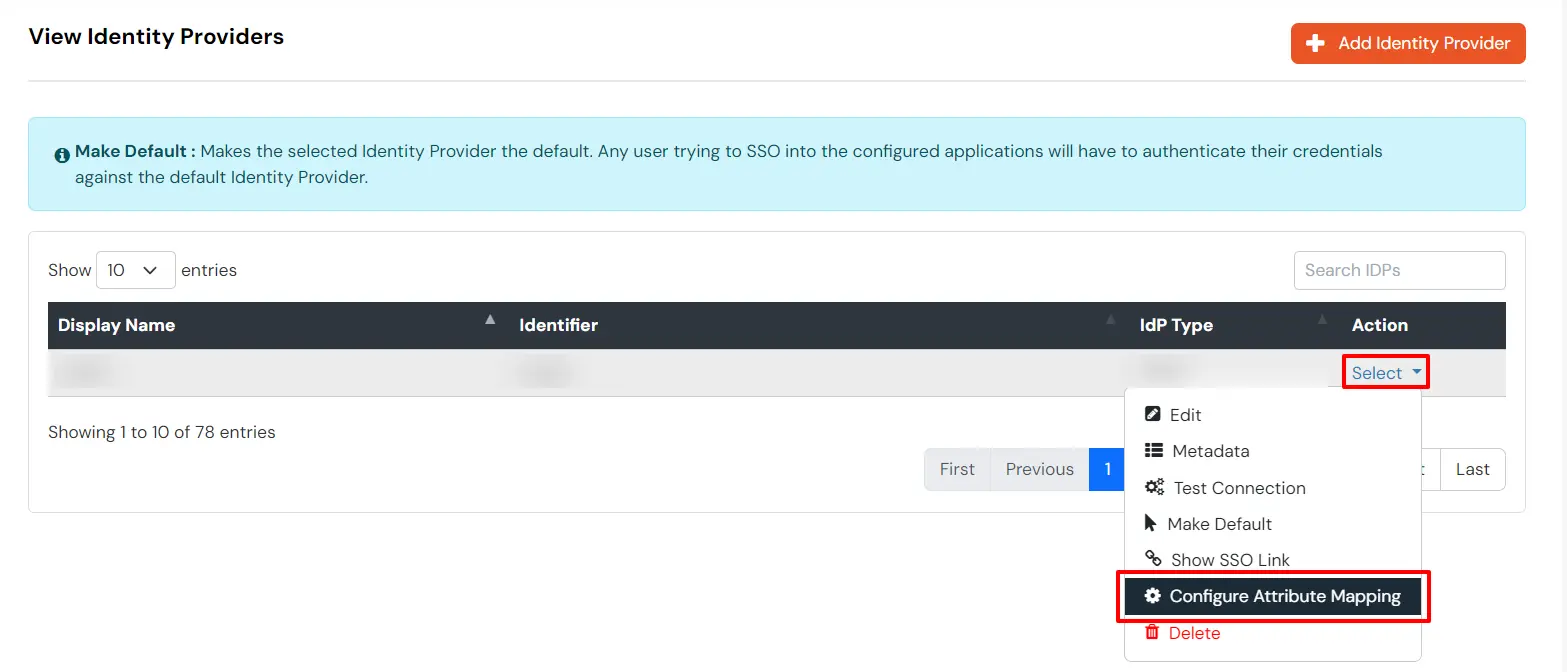
  • Haz clic en los tres puntos del menú Acciones y selecciona Asignación de atributos contra el proveedor de identidad (IDP) que configuró.
  • Selección y configuración de la asignación de atributos del inicio de sesión único (SSO) de Rippling


Información de mapas, como correo electrónico y nombre de usuario, durante la creación de usuarios Just-In-Time (JIT). Los atributos de correo electrónico y nombre de usuario son necesarios para crear el perfil de usuario.
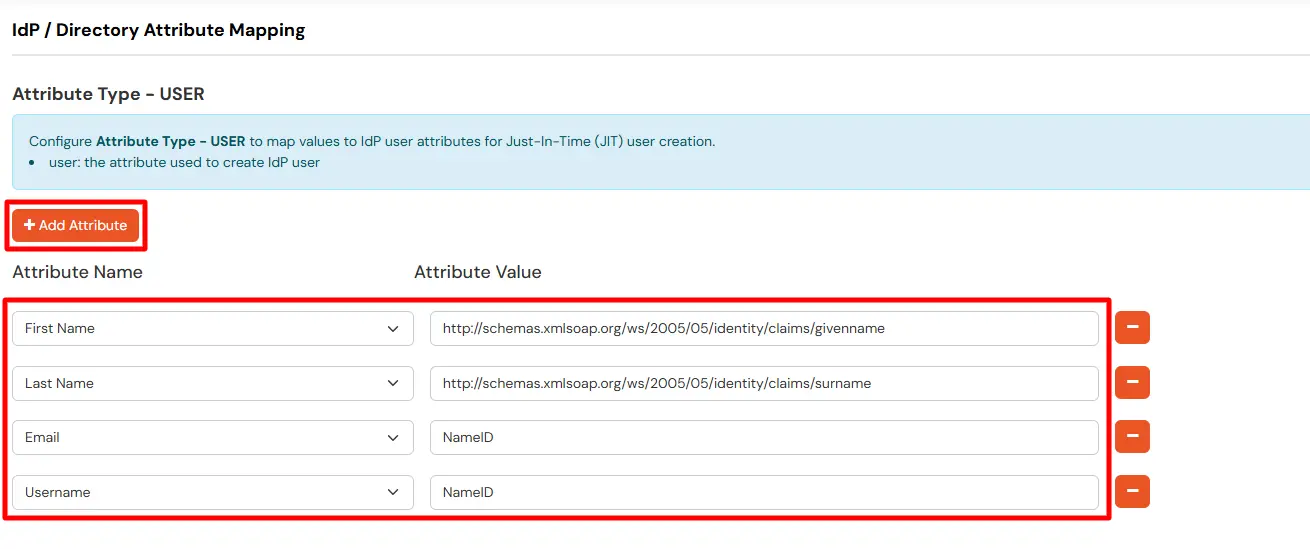
  • Haga clic en el elemento + Agregar atributo Botón para agregar los campos de atributos.
  • Atributo de usuario del mapa de inicio de sesión único (SSO) de Rippling

  • Comprueba los atributos en la ventana Probar conexión del paso anterior. Elige los nombres de atributo que quieras enviar a tu aplicación en Nombre de atributo enviado al SP.
  • Ingrese los valores de los atributos provenientes de IdP en el campo Nombre del atributo de IdP en el lado de Xecurify.

Las asignaciones EXTERNAS ayudan a alterar los nombres de los atributos entrantes antes de enviarlos a las aplicaciones, lo que garantiza que los datos estén en el formato correcto.
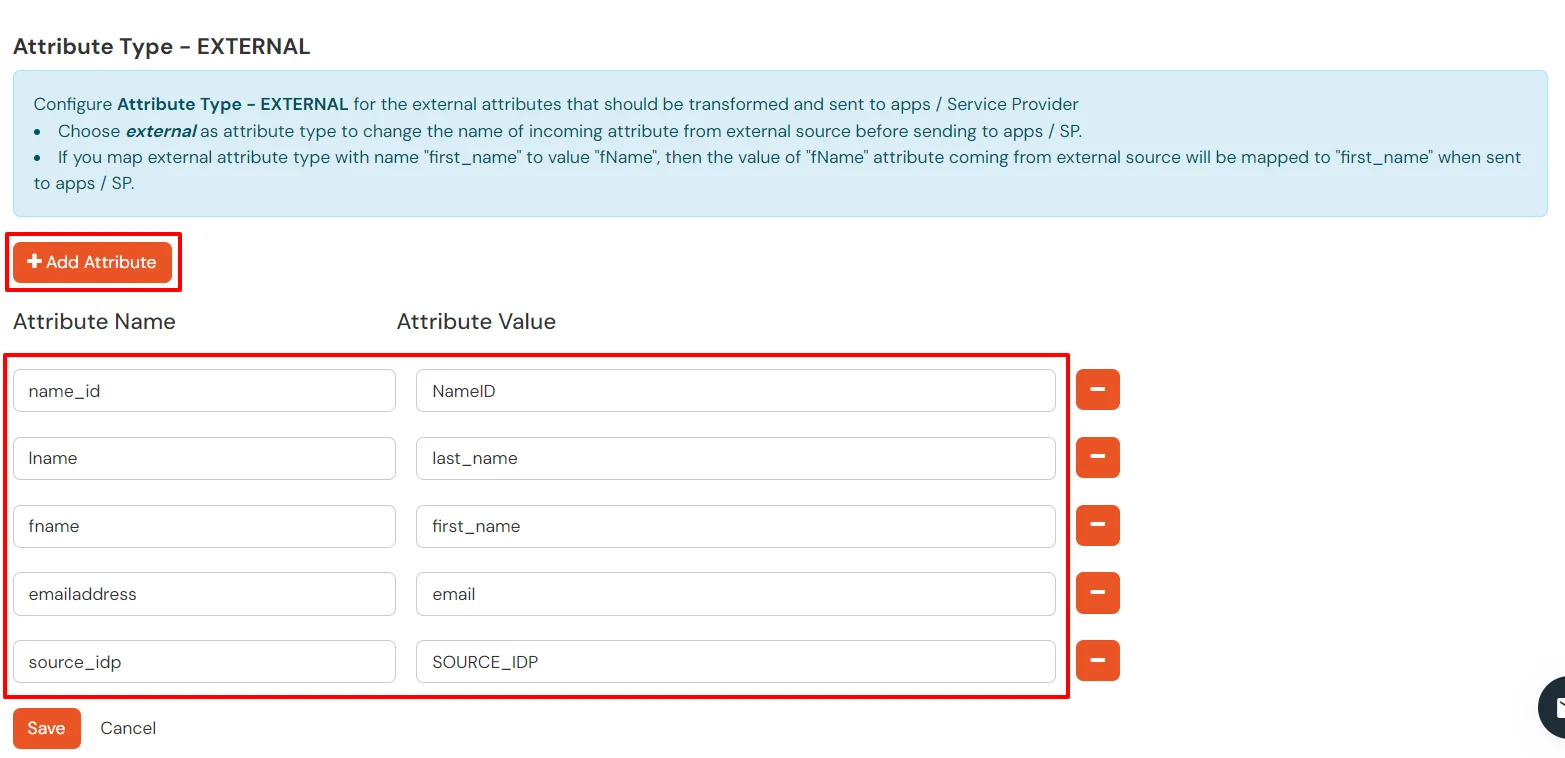
  • Haga clic en el elemento + Agregar atributo Botón para agregar los campos de atributos.
  • Mapa de inicio de sesión único (SSO) de Rippling, atributo externo

  • Compruebe los atributos en la ventana de conexión de prueba del último paso. Introduzca los nombres de los atributos (cualquier nombre) que desea enviar a su aplicación en Nombre del atributo enviado al SP.
  • Ingrese el valor de los atributos que provienen de IdP en el campo Nombre del atributo de IdP en el lado de Xecurify.

Configurar varios IDP:

Puedes seguir esta guía si quieres configurar varios proveedores de identidad (IDP) y dar a los usuarios la opción de seleccionar el IDP de su elección para autenticarse.


Referencias externas

¿Quiere programar una demostración?

Solicitar una demo


Nuestros otros productos de gestión de identidad y acceso