¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

Icono de soporte
Soporte por correo electrónico de miniOrange
comercial

Gracias por su encuesta. Nuestro equipo pronto se comunicará con usted.

Si no recibe noticias nuestras dentro de las 24 horas, no dude en enviar un correo electrónico de seguimiento a info@xecurify.com

Resultados de la búsqueda:

×

Pasos para configurar un proveedor de identidad local (IDP) en Linux.


El Proveedor de identidad (IdP) local de miniOrange gestiona y verifica de forma segura las identidades de los usuarios dentro de su entorno local para SSO y IAMEsta guía de inicio rápido le muestra cómo implementar una instancia de mininaranja IAM (V5.2.2) En Linux. Diseñada para una evaluación y prueba rápidas, esta configuración utiliza un servidor Tomcat preconfigurado.

Para obtener información sobre la arquitectura, los comandos de la utilidad moctl y los detalles de la licencia, utilice los enlaces que aparecen en la sección Referencias adicionales.


Requisitos del sistema

Asegúrese de que su servidor cumpla con estas especificaciones básicas antes de comenzar. El instalador de miniOrange es autónomo y le pedirá automáticamente que instale Java 17, Redis, RabbitMQ y una base de datos predeterminada (PostgreSQL) si aún no están presentes en su sistema.

OS Cualquier sistema operativo (se prefiere Linux) con soporte hasta Java 17 (OpenJDK).
Componentes metálicos Procesador de 4 núcleos | 16 GB de RAM | 32 GB de almacenamiento
Entorno JAVA JAVA_17
Políticas de acceso al servidor
  • Puerto 80 - HTTP
  • Puerto 1812 y 1813 - Radio UDP (opcional)
  • Puerto 22 - SSH (Servidor Linux) - Para iniciar sesión
Bases de datos soportadas
  • MySQL 8.4 / 9.1
  • PostgreSQL 14 / 15 / 16 / 17 / 18 (recomendado)
  • Microsoft SQL Server 2016 / 2017 / 2019 / 2022 / 2025
  • Base de datos Oracle 18c / 19c / 21c / 23ai
Otras dependencias de software
  • Redis: puerto 6379
  • RabbitMQ: puerto 5672

Los puertos RADIUS 1812 y 1813 son opcionales. Ábralos solo si tiene intención de utilizar la autenticación basada en RADIUS.

Instalar el servidor local

1: Descarga el instalador

  • Opción 1: Instalación en línea (recomendada)
    Descargue el paquete de instalación estándar directamente a su servidor: Descargar instalador v5.2.2
  • Opción 2: Instalación sin conexión (entornos aislados de la red)
    Para servidores sin acceso a internet o en entornos aislados, ofrecemos un instalador sin conexión a internet. Contáctenos indicando el nombre y la versión de su sistema operativo, y le proporcionaremos el paquete de instalación adecuado.

2: Ejecutar el instalador

Extraiga el paquete y ejecute el script de instalación ejecutando los siguientes comandos en su terminal:

tar -xzf mo-installer-5.2.2.tar.gz
cd mo-installer-online-5.2.2
chmod +x *.sh
sudo sh mo-installer.sh

3: Responda a las indicaciones interactivas

Durante la ejecución, el instalador detectará las dependencias faltantes y le pedirá que instale Redis , RabbitMQ y una base de datos PostgreSQL localmente.

  • Para configuraciones de evaluación/prueba de concepto: Tipo Si Instalar ambos localmente. Esta es la forma más rápida de tener una instancia completamente funcional en funcionamiento.
  • Para configuraciones externas: Tipo NO Si prefiere alojar Redis, RabbitMQ o su base de datos en un servidor separado.

4: Configuración externa (opcional)

Si respondió NO a la instalación de PostgreSQL, Redis y RabbitMQ que viene incluida, puede descargar y utilizar cualquier servicio externo de su elección.

Servicio Ubuntu / Debian CentOS/RedHat
PostgreSQL Ubuntu / Debian CentOS/RedHat
MySQL Ubuntu / Debian CentOS/RedHat
RabbitMQ Ubuntu / Debian CentOS/RedHat
Redis Ubuntu / Debian CentOS/RedHat

El único requisito: Debe crear manualmente una base de datos (esquema) nueva y vacía dentro de su servidor de base de datos antes de continuar con el asistente de configuración de miniOrange.

Ejemplo para PostgreSQL:

# Access your database CLI
sudo -u postgres psql

# Create a fresh, empty database
CREATE DATABASE <databasename>;

Nota: (Reemplace <nombre de la base de datos> con su identificador preferido. Deberá ingresar este nombre en la pantalla de configuración de miniOrange más adelante).


Configurar el proveedor de identidad (IdP).

1. Iniciar el IAM Servicios

Lanzamiento de la miniOrange IAM La plataforma se inicia ejecutando la utilidad de servicio. Este comando inicializa automáticamente todos los servicios subyacentes necesarios.

moctl service start

Nota: La línea de comandos mostrará el progreso de la inicialización. Es posible que todos los servicios en segundo plano tarden un par de minutos en iniciarse por completo.


2. Acceda al Asistente de configuración

  • Abre tu navegador web y navega a: https://<YOUR_SERVER_IP_OR_DNS> p. ej., ([https://192.168.1.2], [http://localhost:8080]).
  • Omitir la advertencia SSL: Debido a que la configuración inicial utiliza un certificado autofirmado temporal, su navegador mostrará una advertencia de seguridad. Haga clic aquí. Avanzado y proceda a la dirección.

3. Complete el asistente de configuración.

Siga las instrucciones en pantalla de 3 pasos para completar la implementación:
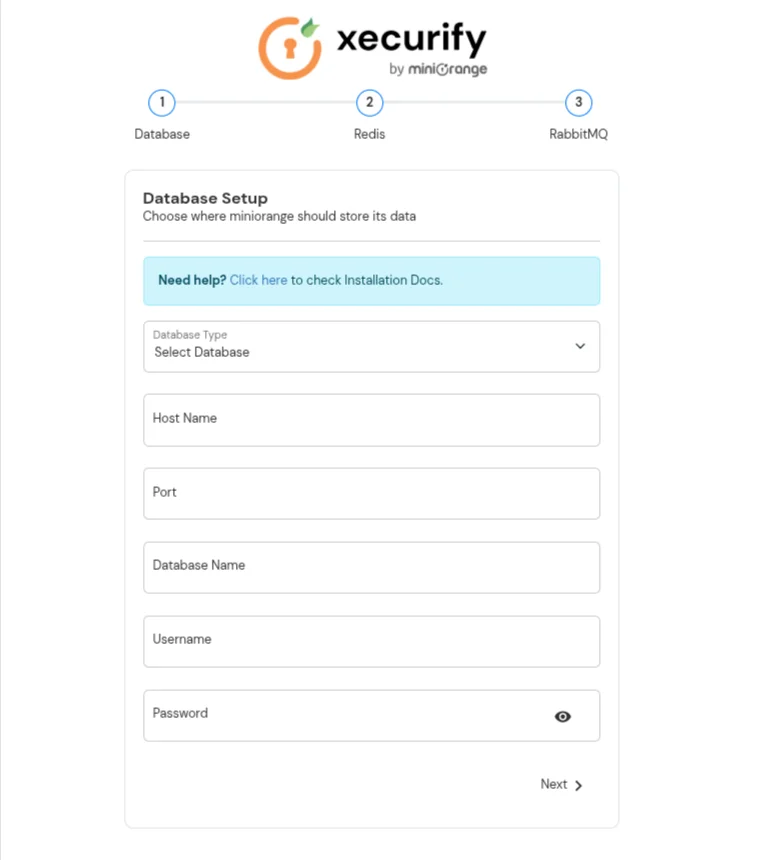
  • Infraestructura de servicios: Proporcione los detalles de conexión para su Base de datos, RabbitMQ y Redis configuraciones, luego haga clic Siguiente(Si tiene algún problema, consulte las preguntas frecuentes o póngase en contacto con el servicio de asistencia).
  • Crear cuenta de administrador: Ingrese un administrador válido Dirección de Correo Electrónico y seguro ContraseñaEstas serán sus credenciales de administrador para el panel de control. Haga clic en Siguiente.
  • Selección de casos de uso: Elija una plantilla de autenticación predefinida que se ajuste a los objetivos de su organización o haga clic aquí. omitir para ir directamente al panel de control.

  • Asistente de configuración del servidor IDP local


4. Verificar el estado del servicio

Una vez que acceda al panel de control, verifique que todos los microservicios auxiliares funcionen correctamente utilizando uno de los siguientes métodos:

Método A: Mediante línea de comandos (recomendado)

Ejecute la utilidad de verificación de estado para asegurarse de que los servicios clave como aplicaciones, idp y directorio aparezcan como ACTIVOS :

moctl service status


Método B: Mediante navegador web

Acceda al motor de registro de servicios interno en http://<SU_DIRECCIÓN_IP_O_DNS_DEL_SERVIDOR>:8070 o http://localhost:8070 para verificar que todos los componentes se hayan registrado correctamente. Debería ver entradas para componentes principales como APPS, CONFIGSERVER, DIRECTORY, IDPS, LICENSING y otros servicios implementados en el registro.

Si algún servicio no está disponible o no está registrado, reinicie los servicios de la plataforma y verifique su estado nuevamente:

moctl service restart


5. Importar el certificado SSL al almacén de confianza del JDK (obligatorio para los flujos de trabajo)

Los flujos de trabajo requieren una comunicación segura a través de HTTPS.

  • Para garantizar que el servicio de flujo de trabajo confíe en su certificado de dominio, debe importar el certificado al JDK. cacerts almacén de confianza.
  • Contraseña del almacén de claves predeterminada: cambialo

    [ Nota: La ubicación del archivo cacerts depende de la instalación de su JDK.]

  • Utilice el siguiente comando para importar su certificado de dominio al almacén de confianza del JDK:
    sudo keytool -import \
      -alias miniorange-wildcard \
      -file /home/abhishek/Downloads/certificates/domain.crt \
      -keystore /usr/lib/jvm/java-8-openjdk/jre/lib/security/cacerts \
      -storepass changeit
  • Si su JDK está instalado en una ruta diferente, actualice el -keystore ubicación correspondiente.
  • Rutas alternativas comunes:
    /usr/lib/jvm/java-17-openjdk-amd64/jre/lib/security/cacerts
    /usr/lib/jvm/java-17-openjdk/lib/security/cacerts
    /opt/jdk/jre/lib/security/cacerts

6. Registrar el módulo de flujo de trabajo con el programador

Para habilitar la ejecución del flujo de trabajo, debe registrar el módulo Flujo de trabajo con el servicio Programador. Siga los pasos según su sistema operativo.

  • Vaya al directorio miniOrange instalado.
  • Vaya a:
    /services/linux/scheduler-mq-register.sh
  • Ejemplo de navegación:
    cd /opt/mo-idp-server/services/linux/
  • Ejecute el script de registro:
    sudo ./scheduler-mq-register.sh

Ejecute el servidor IDP miniOrange mediante SSL


Cómo aplicar un certificado SSL para Nginx:

  • Formatos de certificado compatibles con Nginx:
    • Formato PEM (recomendado: .crt, .cer, .pem)
    • La clave privada debe estar en formato PEM (.key).
    • Nginx no admite certificados en formato DER o PFX directamente. Utilice OpenSSL para convertirlos antes de usarlos.

Generar certificado SSL (opcional si no tiene un certificado firmado por una CA)

1. Requisitos

Asegúrese de tener OpenSSL instalado en su sistema:

sudo apt install openssl

2. Generar un certificado autofirmado
  • Ejecute este comando en su terminal:
    openssl req -x509 -nodes -days 365 -newkey rsa:2048 -keyout nginx-selfsigned.key -out nginx-selfsigned.crt \
      -subj "/C=US/ST=State/L=City/O=Company/OU=Org/CN=example.com"

    Desglose del comando:

    Destacar Mareas Ideales para Lecciones
    -x509 Genera un certificado autofirmado
    -nodos No hay contraseña para la clave privada
    -días 365 Certificado válido por 1 año
    -keyout Ruta para guardar la clave privada
    -fuera Ruta para guardar el certificado
    -sujeto Establecer los detalles del certificado sin indicaciones

  • -subj Formato:
    /C=US/ST=State/L=City/O=Company/OU=Org/CN=example.com
    Campo Significado Ejemplo
    C Código de país (2 letras) EE. UU., IN, DE
    ST Estado / Provincia California, Karnataka
    L Ciudad San Francisco, Bangalore
    O Organización acme corporación
    OU Departamento TI, Ingeniería
    CN Nombre de dominio y certificado SSL example.com
  • Aplicar certificado SSL en Nginx

    1. Localiza nginx.conf

    • Ejecutar:
      /etc/nginx/nginx.conf

    2. Editar el bloque del servidor

    server {
      listen 443 ssl;
      server_name example.com;  # Replace with your domain
    
      ssl_certificate     /path/to/nginx-selfsigned.crt;
      ssl_certificate_key /path/to/nginx-selfsigned.key;
    
      location / {
        # Your application settings
      }
    }

    3. Reiniciar Nginx

    • Ejecutar:
      sudo nginx -t # Test configuration
        sudo systemctl restart nginx

Nota: Los certificados autofirmados mostrarán una advertencia en el navegador, ya que no han sido emitidos por una Autoridad de Certificación (CA) de confianza. Úselos únicamente para desarrollo local o pruebas internas.


    1. Generar un almacén de claves
    • Abra un símbolo del sistema o una terminal. E ir a ruta e ingrese el comando que se proporciona a continuación.
      keytool -genkey -alias onpremssoidp -keyalg RSA -keystore onpremssoidp.jks
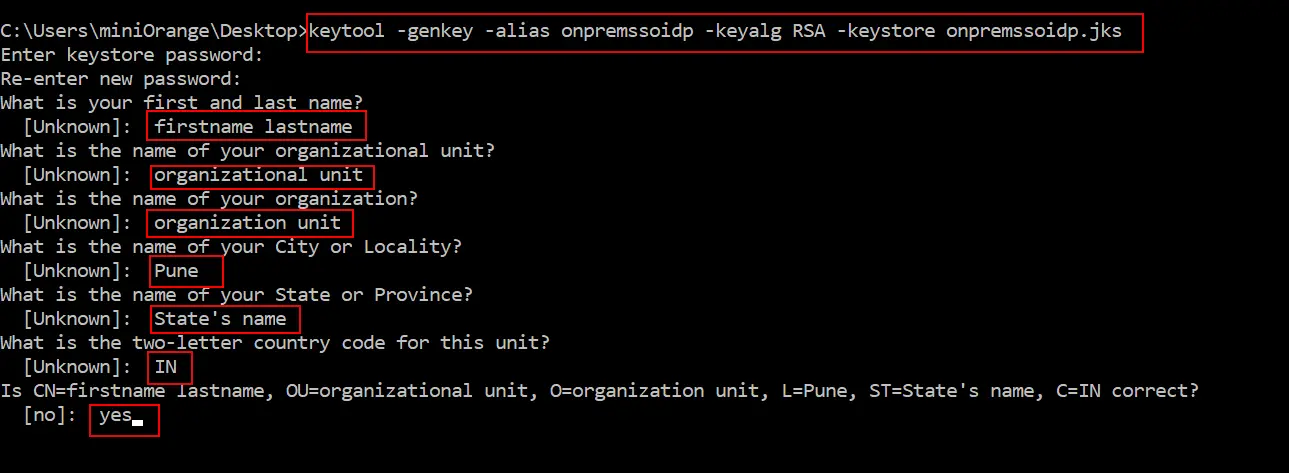
    • Si recibe un error de permiso en este paso, cambie la ubicación en el símbolo del sistema o la terminal a Escritorio o cualquier otra ubicación de su elección.
    • Ingrese su contraseña conveniente y recuérdela (si la contraseña que ingresó no funcionó, conserve la contraseña como "cambiar").
    2. Generar certificado SSL
    • Después de presionar la tecla Retorno, se le solicitará una contraseña para . Pulsa Retorno para continuar.
      (Nota: el nombre y el apellido deben ser el nombre DNS/nombre de host del servidor)
    • generar certificado ssl

    • El certificado SSL autofirmado se genera en la ubicación indicada.
    3. Configure Tomcat con el almacén de claves generado anteriormente
    1. 1. Abra la configuración de Tomcat:
      • Navegue a la pestaña conf directorio dentro de la carpeta de instalación de miniOrange.
      • Abra el panel de servidor.xml archivo en un editor de texto.
    2. 2. Edite server.xml:
      • Localizar la lineaNombre del servicio=”Catalina”>.
      • Inmediatamente después de esta línea, inserte el siguiente fragmento:
        <Connector port="443" protocol="HTTP/1.1" SSLEnabled="true" maxThreads="150" scheme="https" secure="true" clientAuth="false" sslProtocol="TLS" keystoreFile="<JKS Keystore Path>" ciphers="ALL" keystorePass="<Password while keystore generation>"/>
      • ReemplazarRuta del almacén de claves JKS> con la ruta del archivo del almacén de claves yContraseña durante la generación del almacén de claves> con su contraseña de almacén de claves.

        Nota: Asegúrese de que el archivo .jks tenga los permisos adecuados o ejecute el símbolo del sistema como administrador.

Utilizando un certificado de CA confiables como LetsEncrypt, GoDaddy, Comodo SSL.

  • Los siguientes pasos asumen que tiene un certificado válido generado por Certbot. Si no tiene los certificados, puede usar los comandos de Certbot a continuación para generar el certificado para su dominio.
    certbot certonly --standalone -d.example.com
  • Una vez generado el certificado se obtendrá la siguiente estructura de carpetas.
    #:/etc/letsencrypt/live/example.com# ls
    cert.pem  chain.pem  fullchain.pem  privkey.pem  README
  • Copie cert.pem, chain.pem, fullchain.pem y privkey.pem en el directorio conf del IdP.
  • Edite conf/server.xml y agregue el siguiente elemento conector.
    <Connector port="443" protocol="org.apache.coyote.http11.Http11NioProtocol"
      maxThreads="150" SSLEnabled="true">
      <SSLHostConfig>
        <Certificate certificateFile="conf/cert.pem"
          certificateKeyFile="conf/privkey.pem"
          certificateChainFile="conf/chain.pem" />
      </SSLHostConfig>
    </Connector>
  • Reinicie el proveedor de identidad. El IdP ahora debería utilizar el certificado válido de LetsEncrypt.
  • Los pasos a continuación asumen que ha descargado los certificados SSL válidos de GoDaddy. Los certificados deben importarse a un almacén de claves Java (JKS). Para crear un JKS, puede usar la herramienta keytool.
    keytool -genkey -alias onpremssoidp -keyalg RSA -keystore onpremssoidp.jks
  • Es necesario eliminar los certificados originales del almacén de claves. Esto se puede hacer con el siguiente comando.
    keytool -delete -alias onpremssoidp -keystore onpremssoidp.jks
  • Los comandos OpenSSL se pueden utilizar para importar los certificados descargados de GoDaddy al almacén de claves de Java.
    openssl pkcs12 -export -in <GoDaddyCertificate>.crt -inkey <PrivateKey>.key \
      -out <PublicPrivateKeyPair>.p12 -name tomcat -CAfile gd_bundle-g2-g1.crt -caname root
  • El almacén de claves ahora se puede utilizar para configurar el conector en conf / server.xml.
    <Connector port="443"
      protocol="HTTP/1.1"
      SSLEnabled="true"
      maxThreads="150"
      scheme="https"
      secure="true"
      clientAuth="false"
      sslProtocol="TLS"
      keystoreFile="<JKS Keystore Path>"
      ciphers="ALL"
      keystorePass="<Password while keystore generation>
      "/>
  • Reinicie el proveedor de identidad. El IdP ahora debería usar el certificado válido de GoDaddy.

    Crear un nuevo almacén de claves

  • Navegue hasta el directorio donde planea ubicar el nuevo almacén de claves.
  • Introduzca el siguiente comando:
    keytool -genkey -alias server -keyalg RSA -keysize 2048 -keystore your_site_name.jks
  • Cuando se le solicite, cree una contraseña para su nuevo almacén de claves.
  • Ingrese la información requerida (Nota: No escriba su propio nombre en el campo de nombre, escriba su FQDN).
  • Cuando termine, verifique su información escribiendo "Y" o "Sí".
  • Finalmente, ingrese la contraseña que acaba de crear en el paso tres.

  • Crear una CSR en servidores Tomcat

  • Ejecute el siguiente comando:
    keytool -certreq -alias server -file csr.txt -keystore your_site_name.jks
  • Una vez que se le solicite, ingrese la contraseña que creó en el paso tres de las instrucciones del almacén de claves.
  • Utilice la información que proporcionó al crear el almacén de claves. El CSR se generará y guardará en el directorio seleccionado como "CSR.txt".
  • Recomendamos guardar y hacer una copia de seguridad del archivo del almacén de claves una vez que haya generado la CSR. Una vez completada, seleccione el certificado SSL que desea instalar en su servidor Tomcat y cómprelo. Copie y pegue la CSR (abra el archivo .txt) en el campo correspondiente (normalmente el que dice CSR).
  • Una vez completada la compra y la validación, la CA le enviará por correo electrónico un paquete que incluye su certificado SSL y un certificado intermedio que debe instalarse con él.

  • Cómo instalar un certificado SSL en su servidor Tomcat

  • Guarde sus certificados en el directorio Keystore que creó.
  • Utilice el siguiente comando para importar el almacén de claves:
    keytool -import -alias server -file your_site_name.p7b -keystore your_site_name.jks
  • Debería ver un mensaje de confirmación que dice: "La respuesta del certificado se instaló en el almacén de claves".
  • Escriba "Y" o "Sí" para confiar en el certificado.
  • Ahora, finalmente, solo necesitamos configurar el servidor Tomcat para servir el sitio web a través de HTTPS.

  • Configuración de su conector SSL/TLS

  • Usando un editor de texto, abra su archivo Tomcat server.xml.
  • Localice el conector que desea proteger con su nuevo almacén de claves.
  • Configure el conector para usar el puerto 443 (HTTPS), su archivo de configuración debería verse así:
    <Connector port="443"
      maxHttpHeaderSize="8192"
      maxThreads="100"
      minSpareThreads="25"
      maxSpareThreads="75"
      enableLookups="false"
      disableUploadTimeout="true"
      acceptCount="100"
      scheme="https"
      secure="true"
      SSLEnabled="true"
      clientAuth="false"
      sslProtocol="TLS"
      keyAlias="server"
      keystoreFile="/home/user_name/your_site_name.jks"
      keystorePass="your_keystore_password" />
  • Guarde los cambios en su archivo server.xml.
  • Reinicie su servidor Tomcat.
  • Si los métodos anteriores no funcionan, siga el enlace que figura a continuación
  • Haga clic aquí para seguir los pasos si tiene otros certificados de CA.

Configurar la rotación de registros

Los componentes principales de miniOrange generan registros de ejecución continuos. Para evitar que el almacenamiento de su servidor se llene por completo y provoque fallos en el servicio con el tiempo, debe configurar la rotación de registros.

Revise e implemente los pasos de configuración detallados en nuestra Guía de configuración de rotación de registros independiente inmediatamente después de la configuración inicial.


Actualizar IDP local

Nota: Durante la actualización de miniOrange a un entorno de ejecución Java 17, cualquier certificado personalizado presente en el almacén de confianza cacerts de Java 8 debe exportarse e importarse manualmente al almacén de confianza cacerts de Java 17 para mantener conexiones SSL seguras con sistemas externos.


    Requisitos previos:

    • Ingrese a su cuenta de administrador e ir a Configuración>>Configuración del producto. Copia tu URL base del servidor.
    • Realice una copia de seguridad de la base de datos miniorange en su instancia de base de datos.
    • Realice una copia de seguridad de los siguientes archivos en el servidor.
      • servidor mo-idp-*/moas/WEB-INF/classes/db.properties
      • servidor mo-idp-*/moas/WEB-INF/clases/licencia
    • Vaya al servidor mo-idp-*/bin y cerrar la instancia de Tomcat en ejecución. (puedes usar sh Shutdown.sh)

    Pasos para actualizar:

    • Descargue la última versión a su servidor Linux y descomprímala.
    • Encontrarás la carpeta moas dentro de la carpeta sin comprimir. Reemplace mo-idp-server-3.3.*/moas con la nueva carpeta moas
    • Reemplace las copias de seguridad de db.properties y el archivo de licencia en la misma ruta mencionada anteriormente.
    • Vaya a mo-idp-server-*/bin y apague la instancia de Tomcat en ejecución. (puede usar sh apagado.sh)
    • Reinicie la instancia de Tomcat usando sh inicio.sh
    • Abre un navegador y ve a < URL-base-de-su-servidor >/inicializar

Desinstalar IDP local

Para eliminar completamente miniOrange IAM Desde su servidor, navegue hasta su directorio de instalación y ejecute:

# 1. Stop all active services
moctl service stop

# 2. Run the uninstaller script
sudo sh uninstall.sh

Preguntas frecuentes

Si encuentra el error: "error de keytool: java.lang.Exception: Par de claves no generado, alias "ya existe"

Esto indica que el archivo de almacén de claves ya existe. Para solucionarlo, siga estos pasos:

  • Eliminar el archivo de almacén de claves existente ubicado en la ruta archivo llamado "onpremssoidp.jks"
  • Vuelva a ejecutar el comando de generación de claves.
    keytool -genkey -alias onpremssoidp -keyalg RSA -keystore onpremssoidp.jks
    y completa los detalles.

Referencias adicionales

Arquitectura y Operaciones:

Gestión De Servicios:

Licencias:


x

Correo electrónico del trabajo*


Nombre


Caso de uso*


Al hacer clic en Descargar, acepta nuestros Términos de servicio.

¿Quiere programar una demostración?

Solicitar una demo


Nuestros otros productos de gestión de identidad y acceso