¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×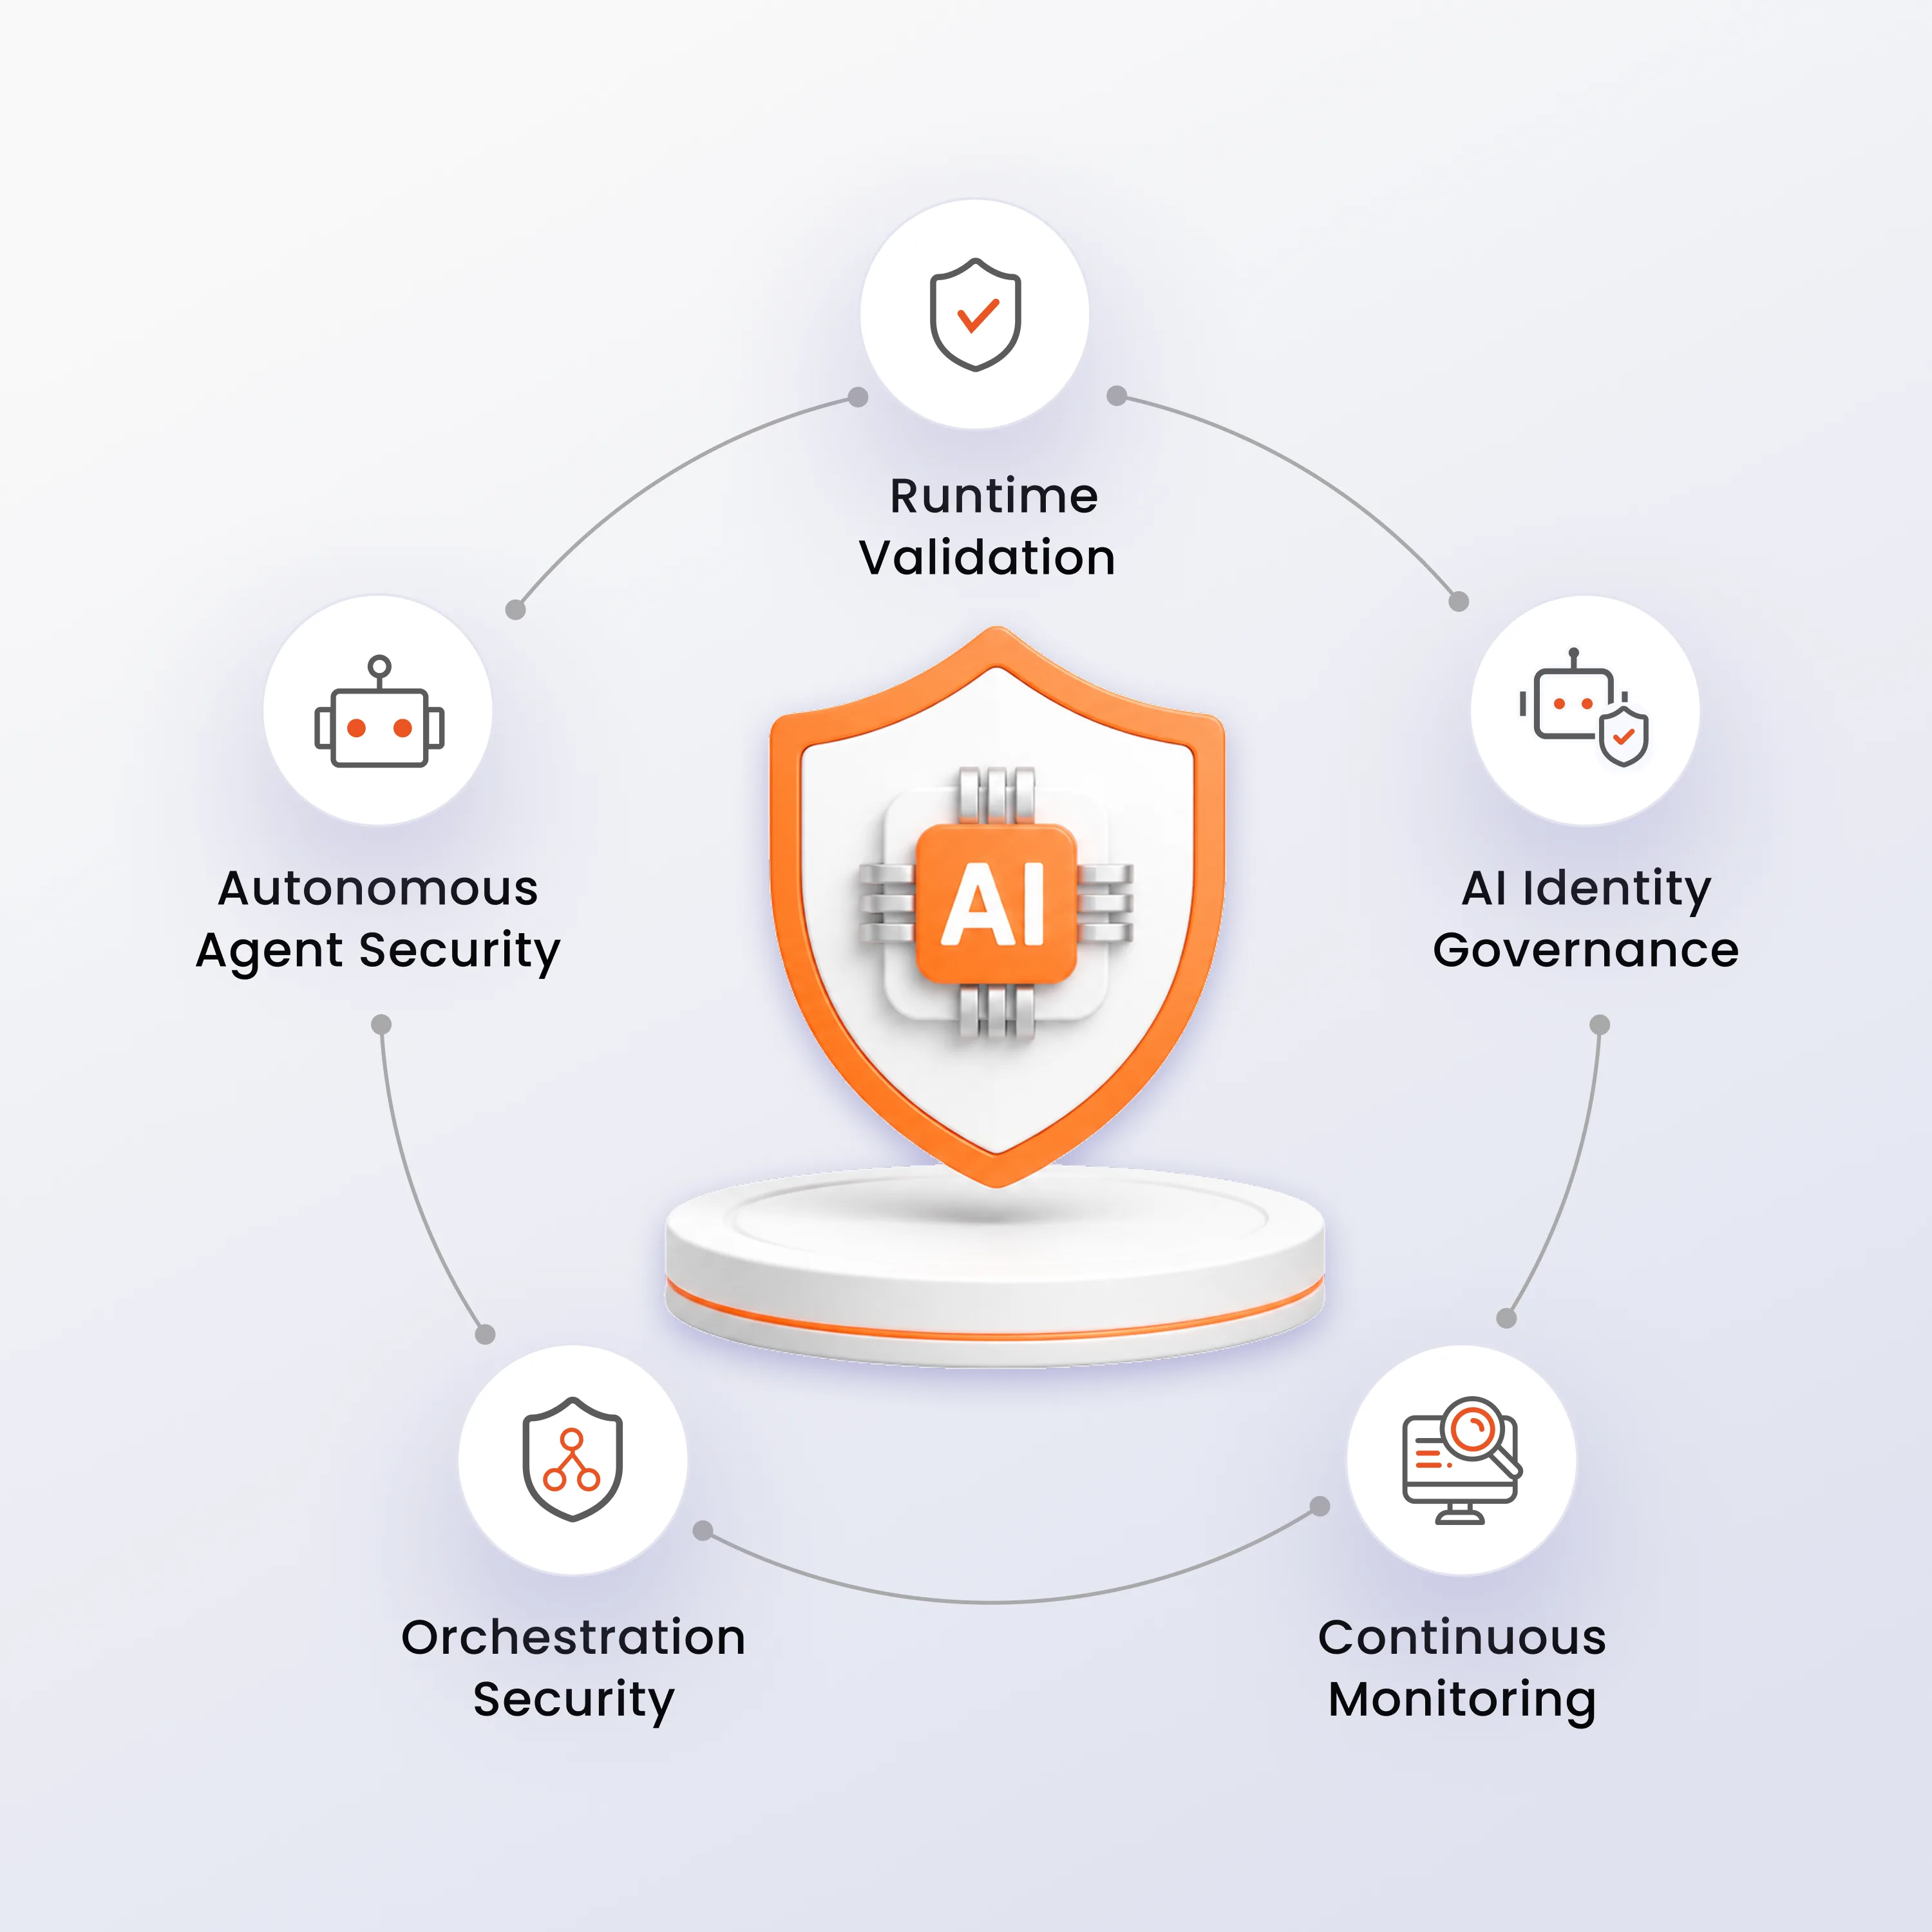
Los agentes de IA razonan, deciden y actúan de forma autónoma a la velocidad de las máquinas, pero la seguridad diseñada para usuarios humanos y aplicaciones deja lagunas en cuanto a identidad, acceso, orquestación y comportamiento en tiempo de ejecución.

Los sistemas de IA con capacidad de gestión de agentes pueden tomar decisiones y realizar acciones de forma independiente. Sin controles de gobernanza, una sola decisión errónea puede afectar a múltiples sistemas y flujos de trabajo.

Los agentes de IA suelen requerir acceso a API, fuentes de datos y aplicaciones empresariales. Un acceso con privilegios excesivos aumenta el riesgo de uso indebido, movimientos laterales y acciones no autorizadas.

Los entornos de IA modernos suelen involucrar a múltiples agentes que trabajan juntos para completar tareas. Si un agente se ve comprometido, se pueden generar riesgos de seguridad en flujos de trabajo interconectados.

Los agentes de IA generan acciones de forma continua en función del contexto, las indicaciones y las herramientas disponibles. Sin validación en tiempo de ejecución, las decisiones inseguras pueden llegar a los sistemas de producción.

Los flujos de trabajo de IA dependen de API, complementos, bases de datos y herramientas de automatización para completar tareas. Cada integración introduce superficies de ataque y dependencias de seguridad adicionales.

Las organizaciones suelen carecer de visibilidad sobre lo que hacen los agentes de IA, a qué sistemas acceden y qué acciones realizan. Esto genera puntos ciegos en la gobernanza y desafíos en materia de cumplimiento normativo.
La IA agente actúa de forma independiente, tomando decisiones y accediendo a herramientas y API que requieren validación en tiempo de ejecución, gobernanza de identidad y supervisión que van más allá de la seguridad tradicional de la IA.
Área de seguridad
Seguridad de IA tradicional
Seguridad de IA con agentes
Protección de modelos y sugerencias de IA
Garantizar la seguridad de los agentes y flujos de trabajo de IA autónoma
Interacciones de IA supervisadas por humanos
Razonamiento y ejecución de IA independientes
Permisos estáticos y claves API
Controles de acceso dinámicos basados en la identidad
Monitoreo de nivel de urgencia
Validación del comportamiento y la decisión en tiempo de ejecución
Protección de aplicaciones de IA individuales
Seguridad de orquestación multiagente y multisistema
Autenticación centrada en el usuario
Gobernanza de identidad de IA para agentes y cargas de trabajo
Detección básica de mal uso de la IA
Protección contra la inyección rápida, el abuso de herramientas y la escalada de privilegios.
Visibilidad limitada de la IA
Supervisión continua, auditabilidad y aplicación de políticas.
Aplicaciones individuales de IA
Ecosistemas de IA autónomos a nivel empresarial
Garantizar la seguridad de la IA en todos los flujos de trabajo y API empresariales mediante la gobernanza, la visibilidad y la protección en tiempo de ejecución a medida que los sistemas se vuelven más autónomos.

Garantizar la seguridad de los sistemas de IA que operan dentro de flujos de trabajo, políticas, indicaciones y rutas de ejecución controladas predefinidas. Mantener la visibilidad y la gobernanza en todos los procesos de negocio asistidos por IA y la automatización empresarial.

Sistemas de IA seguros que combinan el razonamiento automatizado con controles humanos en puntos clave de decisión. Mantenga la gobernanza en todos los flujos de trabajo donde la IA actúa de forma independiente en pasos de bajo riesgo, pero requiere aprobación o revisión antes de acciones de alto impacto.

Proteja los sistemas de IA autónomos que realizan razonamiento independiente, interacciones con API, orquestación y toma de decisiones en múltiples etapas. Reduzca los riesgos asociados con acciones no supervisadas, manteniendo al mismo tiempo la flexibilidad operativa.
Aplique controles de seguridad continuos en todos los agentes de IA, las canalizaciones de orquestación, las API y los sistemas empresariales para reducir los riesgos en tiempo de ejecución y mejorar la gobernanza.
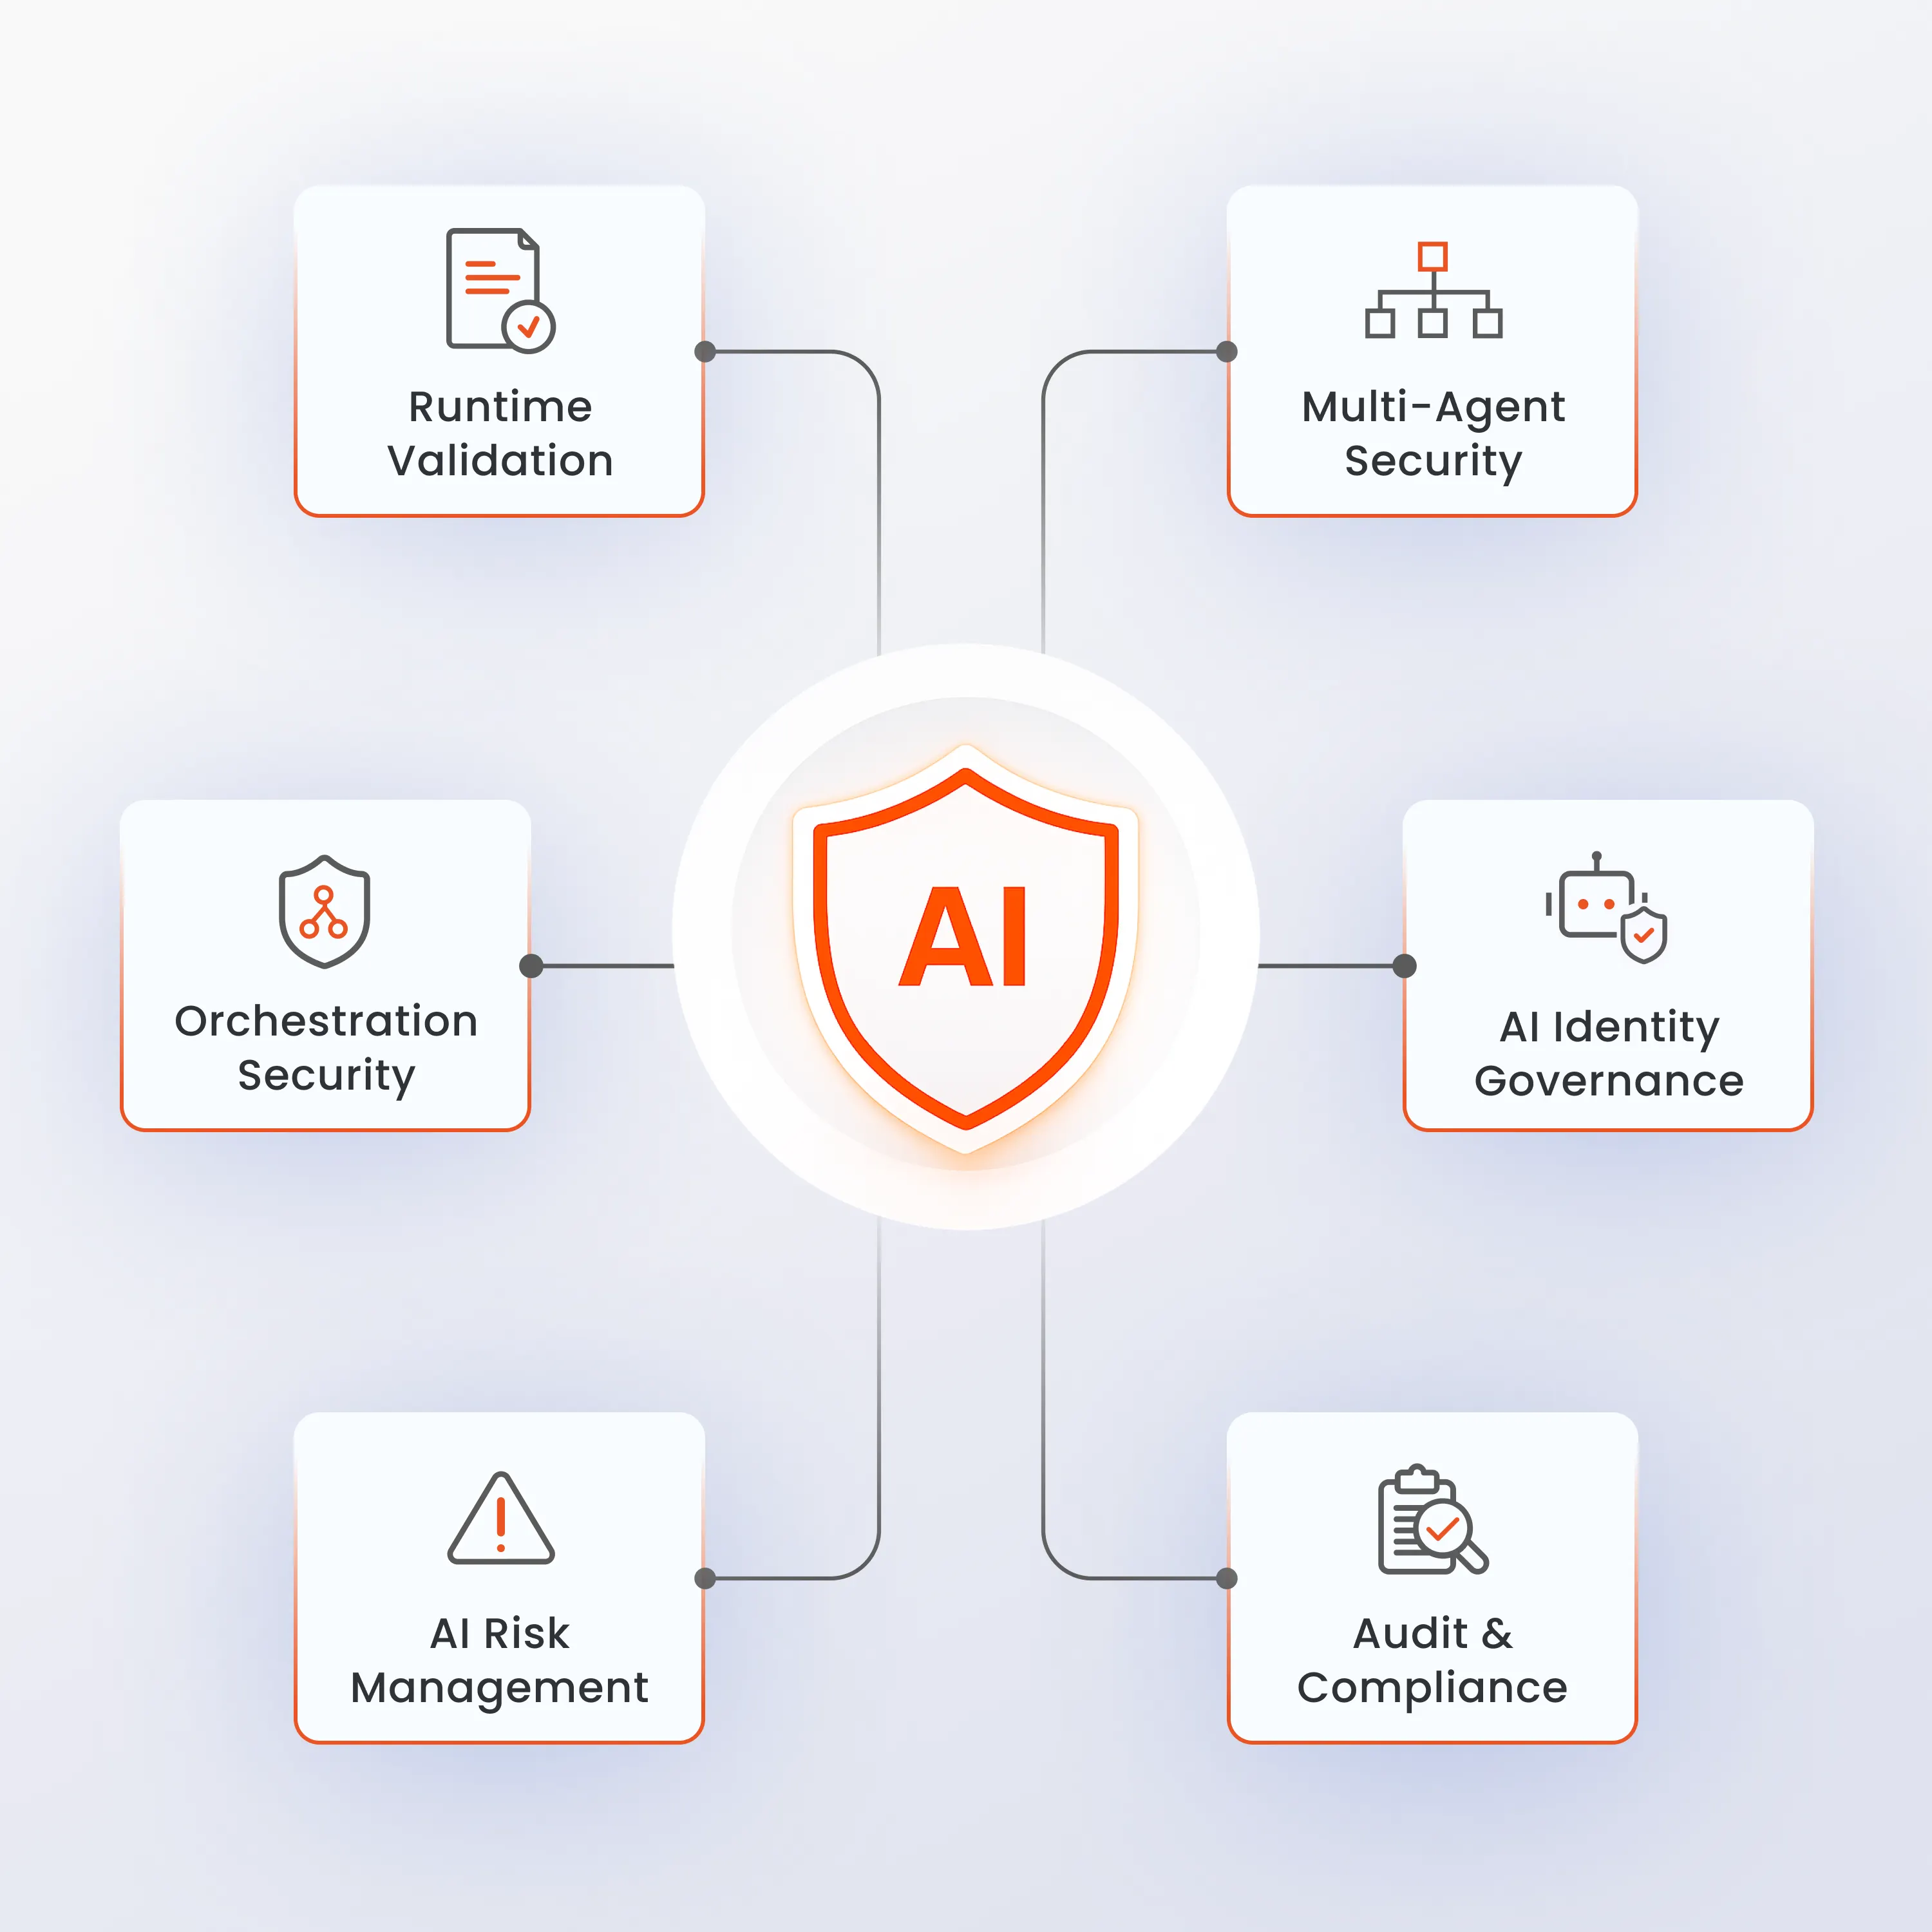
Valida las indicaciones, los permisos, las rutas de razonamiento y las acciones de IA antes de su ejecución. Evita que las decisiones inseguras lleguen a los sistemas empresariales, las API y los flujos de trabajo comerciales.
Garantiza la seguridad en la comunicación, las relaciones de confianza y las interacciones entre agentes de IA conectados. Evita que los agentes comprometidos afecten a otros sistemas dentro del ecosistema de IA.
Proteja los flujos de trabajo, las API, los complementos, las herramientas y las canalizaciones de automatización contra el acceso no autorizado y el uso indebido. Mantenga una ejecución segura en procesos complejos basados en IA.
Gestiona los agentes de IA como identidades de máquina controladas mediante autenticación, autorización y aplicación de políticas. Garantiza que cada acción de IA esté vinculada a una identidad y un conjunto de permisos aprobados.
Detecta comportamientos de IA inseguros, anomalías en tiempo de ejecución, permisos excesivos e intentos de escalada de privilegios. Supervisa continuamente la actividad de la IA para identificar riesgos emergentes antes de que afecten las operaciones.
Mantenga la visibilidad de las decisiones de IA, la actividad en tiempo de ejecución, la aplicación de políticas y los eventos de seguridad. Genere registros listos para auditoría que respalden los requisitos de gobernanza y cumplimiento.
Las indicaciones maliciosas pueden manipular el razonamiento de la IA e influir en la toma de decisiones de los agentes. La validación en tiempo de ejecución ayuda a prevenir acciones inseguras provocadas por intentos de inyección de indicaciones.
Los agentes de IA comprometidos o mal configurados pueden hacer un uso indebido de las API, las herramientas, las bases de datos y los sistemas empresariales. La monitorización continua ayuda a identificar y bloquear las acciones no autorizadas antes de que afecten a las operaciones.
Un agente de IA vulnerable puede afectar potencialmente a los agentes conectados, los flujos de trabajo y los sistemas empresariales. Los controles de seguridad ayudan a contener los riesgos y a garantizar el acceso con privilegios mínimos en entornos multiagente.
Los agentes de IA suelen interactuar con datos confidenciales de la empresa y de los clientes durante la ejecución de tareas. La gobernanza en tiempo de ejecución ayuda a prevenir el acceso, el intercambio o la exposición no autorizados de información confidencial.
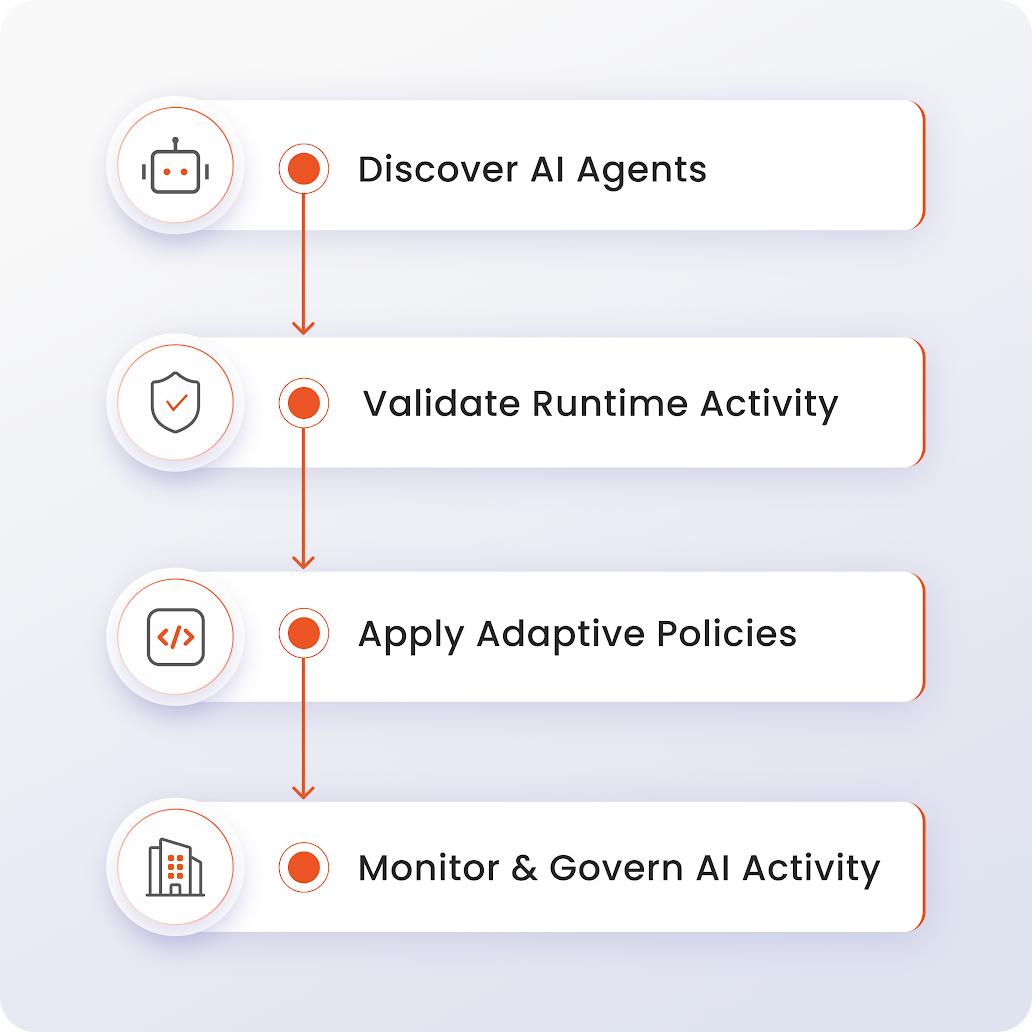
Proteja los sistemas de IA autónomos mediante el descubrimiento continuo, la validación en tiempo de ejecución, la aplicación adaptativa de políticas y la gobernanza centralizada.
Identifique agentes de IA, marcos de orquestación, API, herramientas y flujos de trabajo conectados en todo su entorno. Obtenga visibilidad del ecosistema de IA antes de que surjan riesgos.
Analiza continuamente el comportamiento de la IA, las indicaciones, los permisos, las rutas de razonamiento y las acciones en tiempo de ejecución. Detecta actividades de riesgo antes de que lleguen a los sistemas empresariales.
Implemente políticas de seguridad dinámicas basadas en el contexto, los permisos, la identidad y el nivel de riesgo. Asegúrese de que los agentes de IA operen siempre dentro de los límites aprobados.
Mantenga la visibilidad de las decisiones de IA, las interacciones del sistema, la aplicación de políticas y los eventos de seguridad. Genere registros listos para auditoría que respalden la gobernanza y el cumplimiento normativo.
Proteja los sistemas de IA autónomos en entornos empresariales con validación en tiempo de ejecución, controles de gobernanza y monitorización continua.
Proteja el acceso de los asistentes de IA empresariales a los sistemas internos, las bases de conocimiento y los datos comerciales. Implemente controles de acceso basados en la identidad y validación en tiempo de ejecución para cada interacción.
Proteja los flujos de trabajo basados en IA que interactúan con API, herramientas y aplicaciones empresariales. Evite acciones no autorizadas y mantenga la visibilidad de la toma de decisiones automatizada.
Gestiona las relaciones de confianza, los permisos y la comunicación entre agentes de IA interconectados. Mantén los controles de gobernanza en ecosistemas multiagente complejos.
Agentes de desarrollo de IA seguros que interactúan con repositorios de código, pipelines de CI/CD y entornos de infraestructura. Reduzca los riesgos asociados con la generación, el despliegue y el acceso automatizado al sistema.
Supervise el comportamiento de la IA, la actividad en tiempo de ejecución y las infracciones de políticas en entornos autónomos. Identifique los riesgos emergentes con anticipación y mantenga una supervisión continua de las operaciones de IA.
Integrarse con modelos de IA, marcos de orquestación, API, IAM redes sociales,y herramientas de seguridad empresarial para proteger los entornos de IA con agentes sin interrumpir los flujos de trabajo existentes.
OpenAI · Anthropic · Google Gemini · Azure OpenAI · AWS Bedrock
LangChain · LangGraph · CrewAI · AutoGen · Semantic Kernel
Directorio activo · Microsoft Entra ID · Okta · Ping Identity · LDAP
Plataformas SIEM · Plataformas SOAR · Soluciones PAM · Herramientas ITSM · Análisis de seguridad
Sistemas de IA autónomos y seguros con visibilidad en tiempo de ejecución, gobernanza de identidad de IA, seguridad de orquestación y aplicación de políticas adaptativas, diseñados para entornos empresariales.
Gestiona agentes de IA, identidades de máquinas y permisos de ejecución desde una plataforma centralizada. Aplica controles de gobernanza coherentes en todos los sistemas de IA y recursos empresariales.
Valide continuamente las decisiones, los flujos de trabajo, las indicaciones y la actividad en tiempo de ejecución de la IA. Prevenga acciones inseguras antes de que afecten a los sistemas empresariales y los procesos de negocio.

Ampliar lo existente IAM, PAM y controles de gobernanza de acceso para agentes de IA y flujos de trabajo autónomos. Aproveche su infraestructura de identidad actual sin introducir silos de seguridad.

Aplique políticas de seguridad dinámicas basadas en la identidad, el contexto, el nivel de riesgo y el comportamiento en tiempo de ejecución. Asegúrese de que los sistemas de IA operen dentro de los límites de seguridad aprobados.

Obtenga visibilidad centralizada de la actividad de la IA, las decisiones en tiempo de ejecución, las infracciones de políticas y los eventos de gobernanza. Mejore la supervisión de la seguridad en ecosistemas de IA complejos.























































