¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×Este análisis ayuda a las organizaciones a obtener una visión general de la situación actual y a subsanar las deficiencias.
Las organizaciones confían plenamente en su capacidad para prevenir ataques a la información nacional de salud, pero el 69% afirma estar preocupado por ellos.
Las organizaciones informan de la presencia de entre 1 y 100 agentes de IA no autorizados que operan en su entorno, y la propiedad de la mayoría no está definida.
Dichos agentes de IA nunca excedieron los permisos otorgados; el 44% manifestó poca o ninguna confianza en la detección de amenazas específicas de los agentes de IA.
Los agentes de IA consultan bases de datos, activan flujos de trabajo, llaman a API y ponen en marcha otros agentes, todo ello sin intervención humana. El problema no reside en los agentes en sí, sino en la confianza que se deposita en ellos.
La mayoría de las organizaciones dependen de claves API compartidas, credenciales predefinidas o tokens humanos prestados, ninguno diseñado para sistemas autónomos. El resultado: identidades activas, privilegiadas e invisibles para el equipo de seguridad. Sin atribución. Sin revocación. Sin control del alcance.
miniOrange trata a cada agente de IA como una identidad de primera clase; se emite, se define su alcance, se audita y se puede revocar del mismo modo que se gestiona cualquier cuenta privilegiada.
miniOrange integra a cada agente de IA en un ciclo de vida de identidad completo: desde el momento de su creación hasta el momento en que finaliza su tarea.
Cada agente recibe una credencial única e intransferible al crearse. Sin claves compartidas. Sin tokens humanos prestados. No se puede gobernar lo que no se puede identificar.
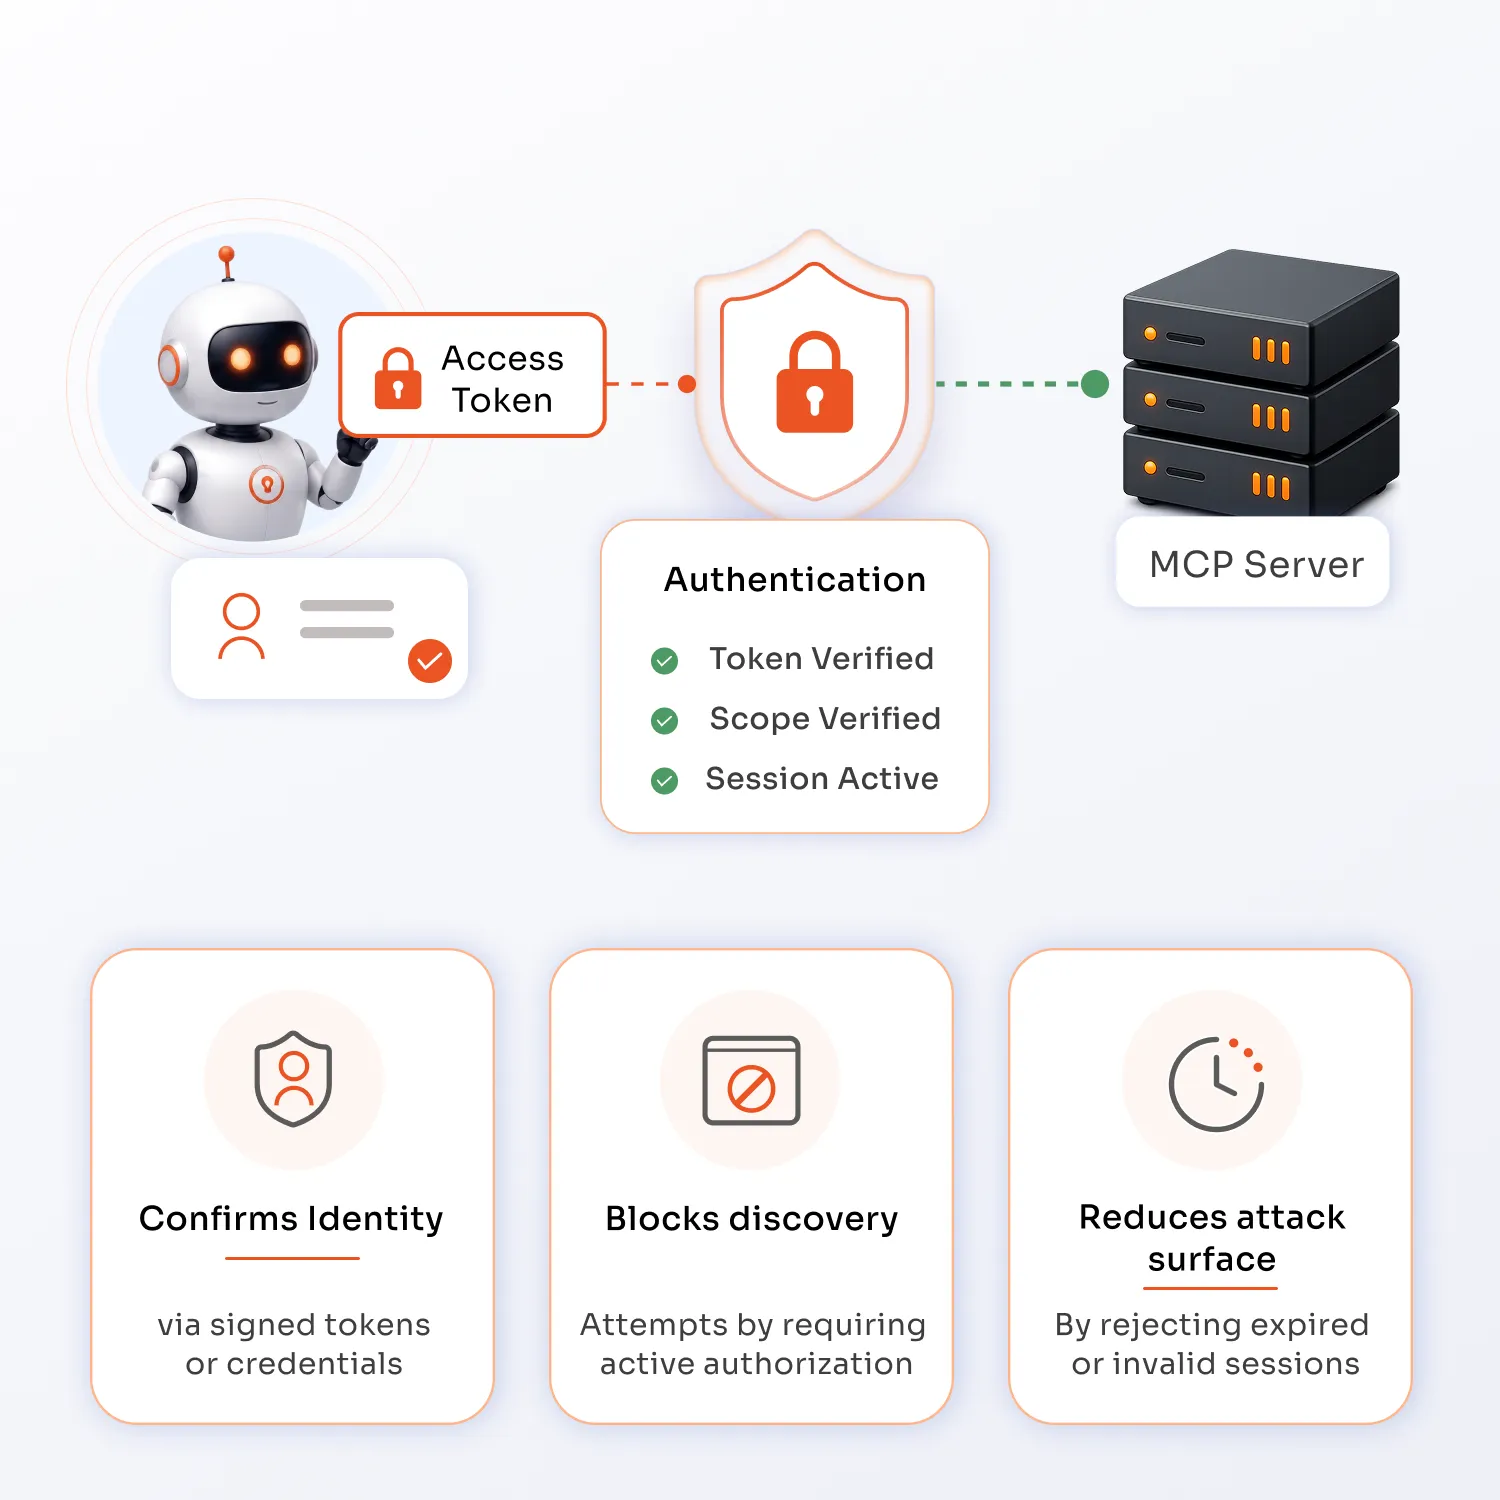
Antes de interactuar con cualquier herramienta o API, el agente se autentica mediante credenciales de cliente OAuth 2.0. Se emite un token de corta duración para esa solicitud.
La autorización controla lo que un agente puede y no puede hacer. Cada acción tiene un alcance y un tiempo limitados.
Cada llamada a la API y acceso a datos se registra con la identidad específica del agente. Si algo falla durante la tarea, un interruptor de seguridad finaliza todas las sesiones activas.
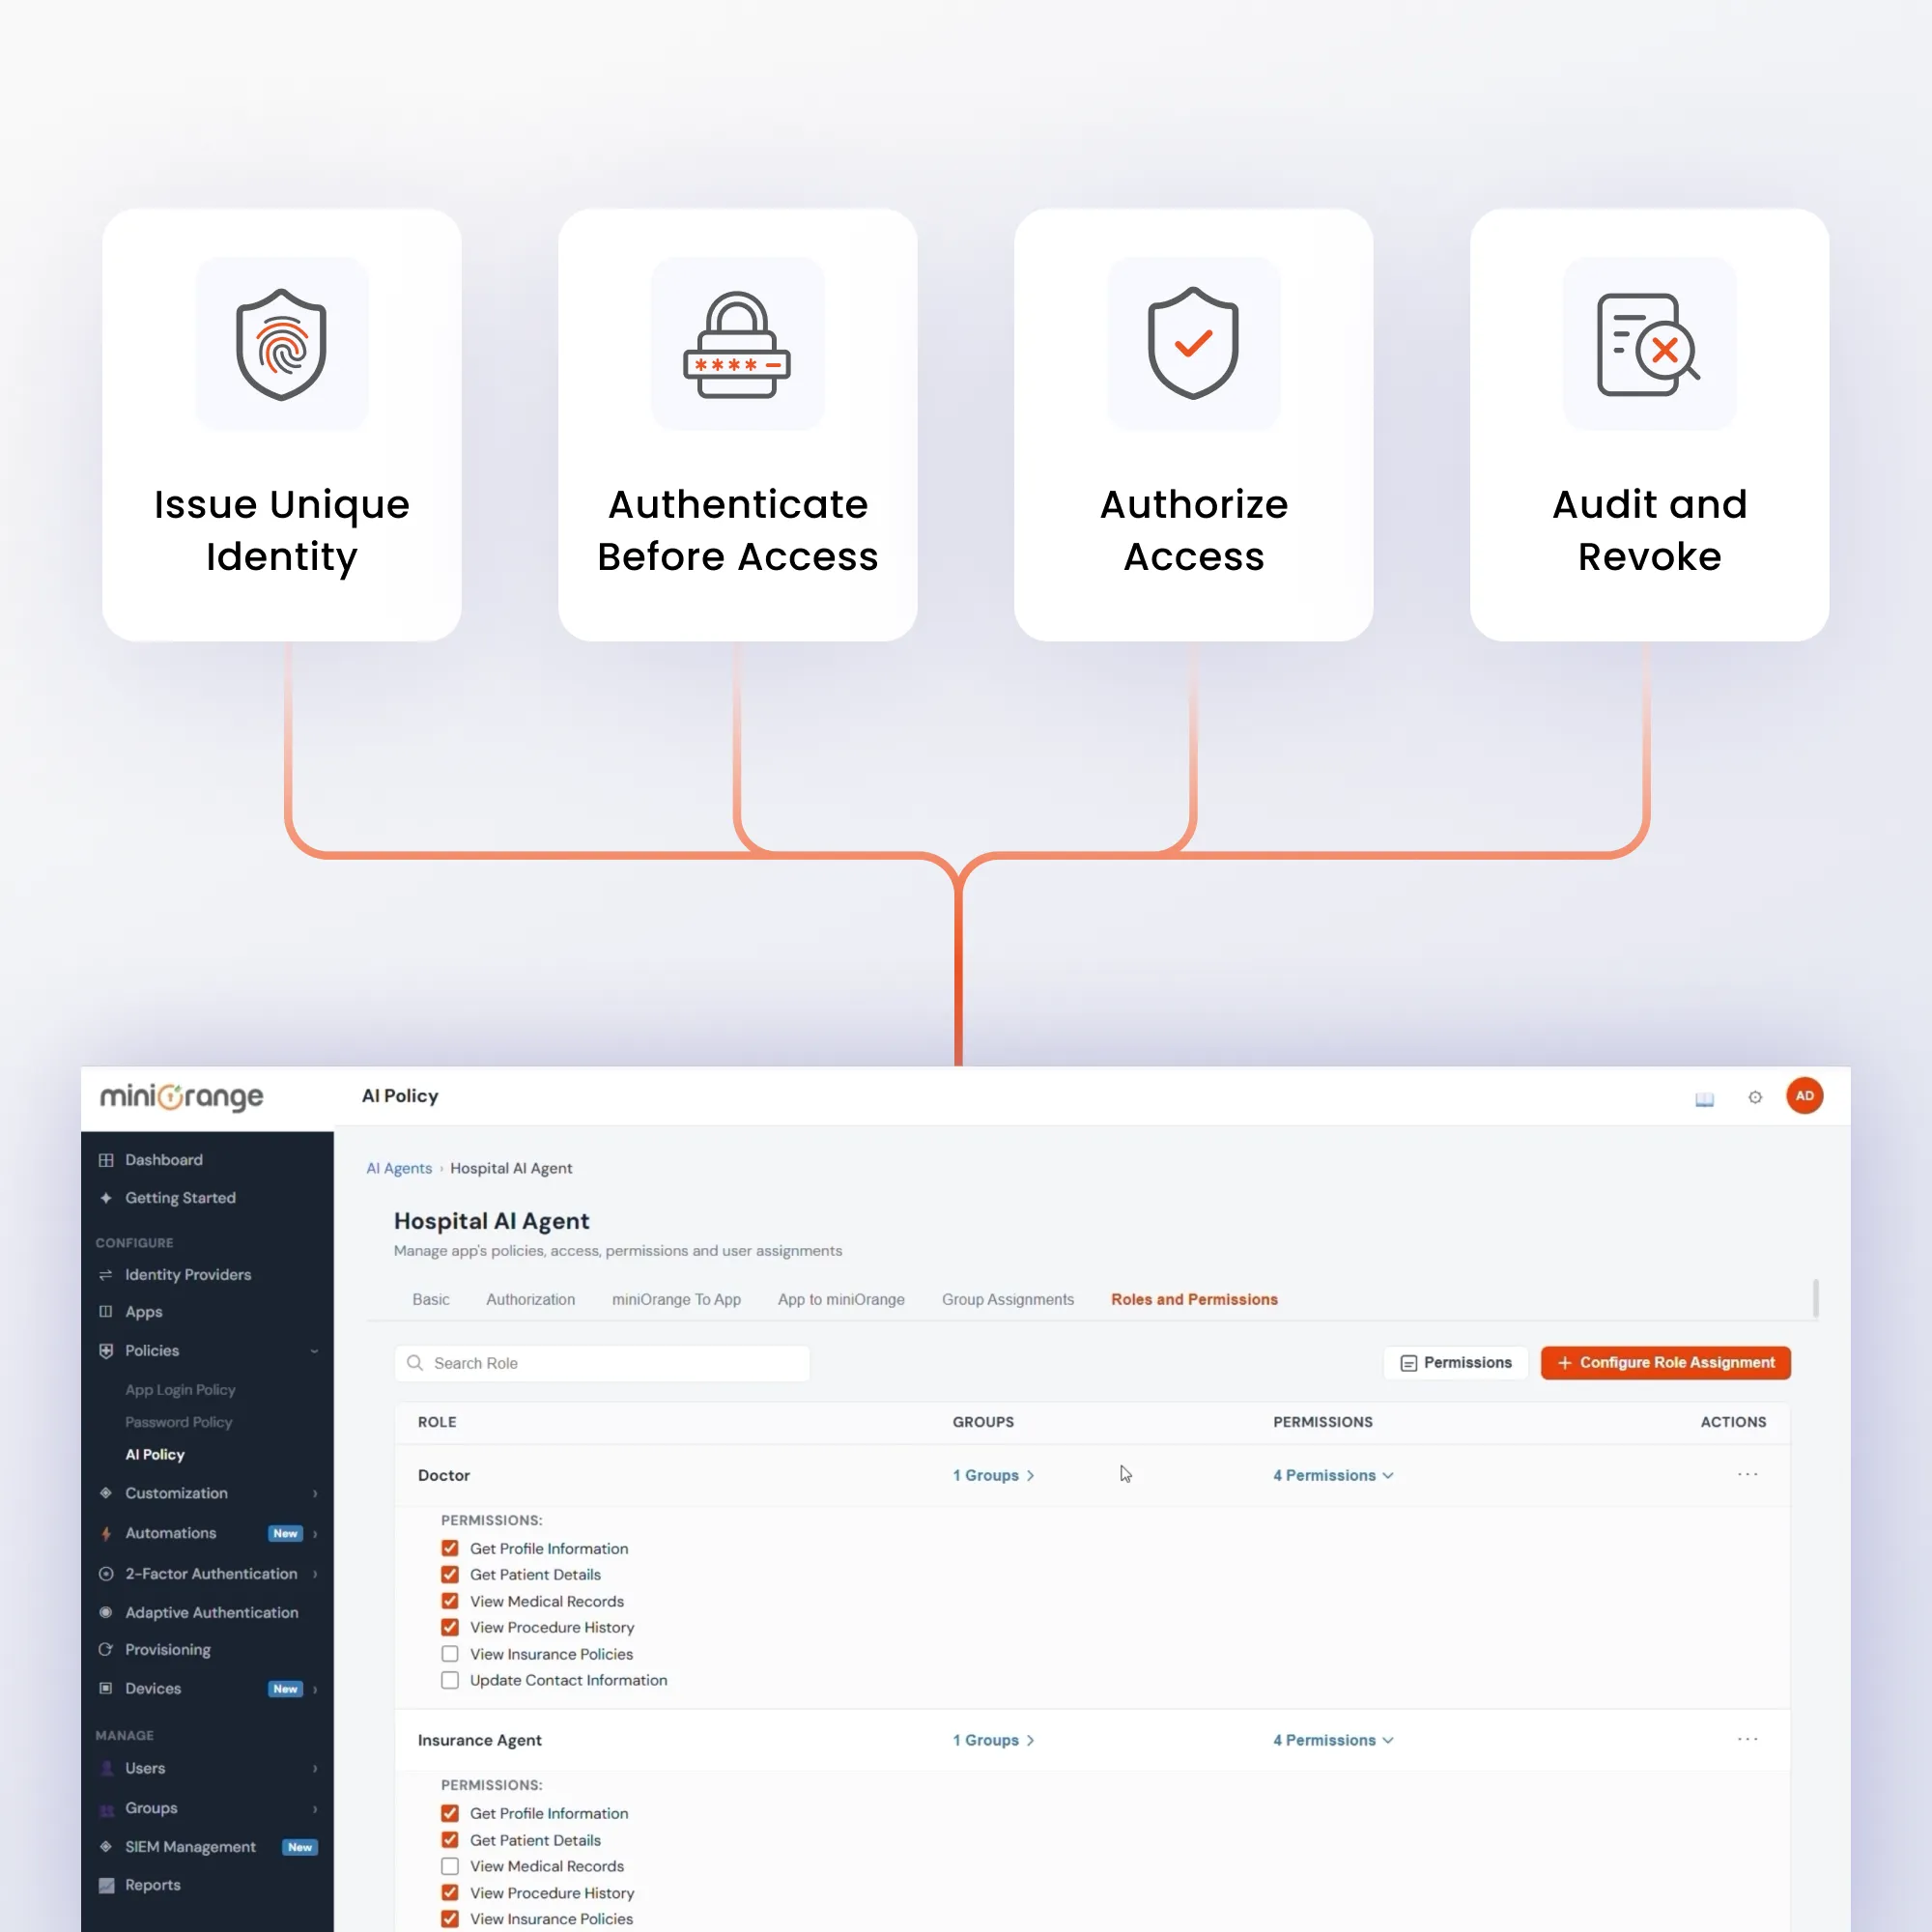
Todas las funciones que su equipo de seguridad necesita para dejar de tratar a los agentes de IA como una clase de identidad no controlada.

Cada agente, cuenta de servicio y flujo de trabajo recibe una identidad única e intransferible al crearse. Cuando un agente se desactiva, su identidad se revoca instantáneamente.

Los agentes se autentican mediante credenciales de cliente OAuth 2.0: sin contraseñas, sin claves estáticas, sin secretos en el código. Se emiten tokens firmados de corta duración, que están vinculados a una identidad de agente específica y limitados a una sola solicitud.

Los permisos se definen por tarea. Un agente solo tiene acceso a lo que requiere su tarea actual, sin acceso a nada relacionado ni a nada más general. Cuando la tarea finaliza, el acceso termina automáticamente.

Las identidades y los tokens se emiten al iniciar una tarea y se revocan al finalizar. No hay credenciales inactivas entre ejecuciones. Si un token no está en uso, no existe.

Cada llamada a herramienta, acceso a datos y solicitud de API queda registrada. Los registros son inmutables y están estructurados para su ingesta directa en SIEM, lo que proporciona una cadena de atribución completa hasta la fuente.

Si un agente excede su alcance o activa una regla de anomalía, todos los tokens activos para esa identidad se revocan simultáneamente en todos los recursos conectados. Las demás cargas de trabajo de los agentes que se ejecutan en paralelo no se ven afectadas.
Verifica la identidad y el alcance del agente antes de que responda cualquier servidor MCP, garantizando que solo los usuarios de confianza puedan continuar. A los agentes sin credenciales válidas y vigentes se les deniega el acceso, incluso si descubren el punto final.
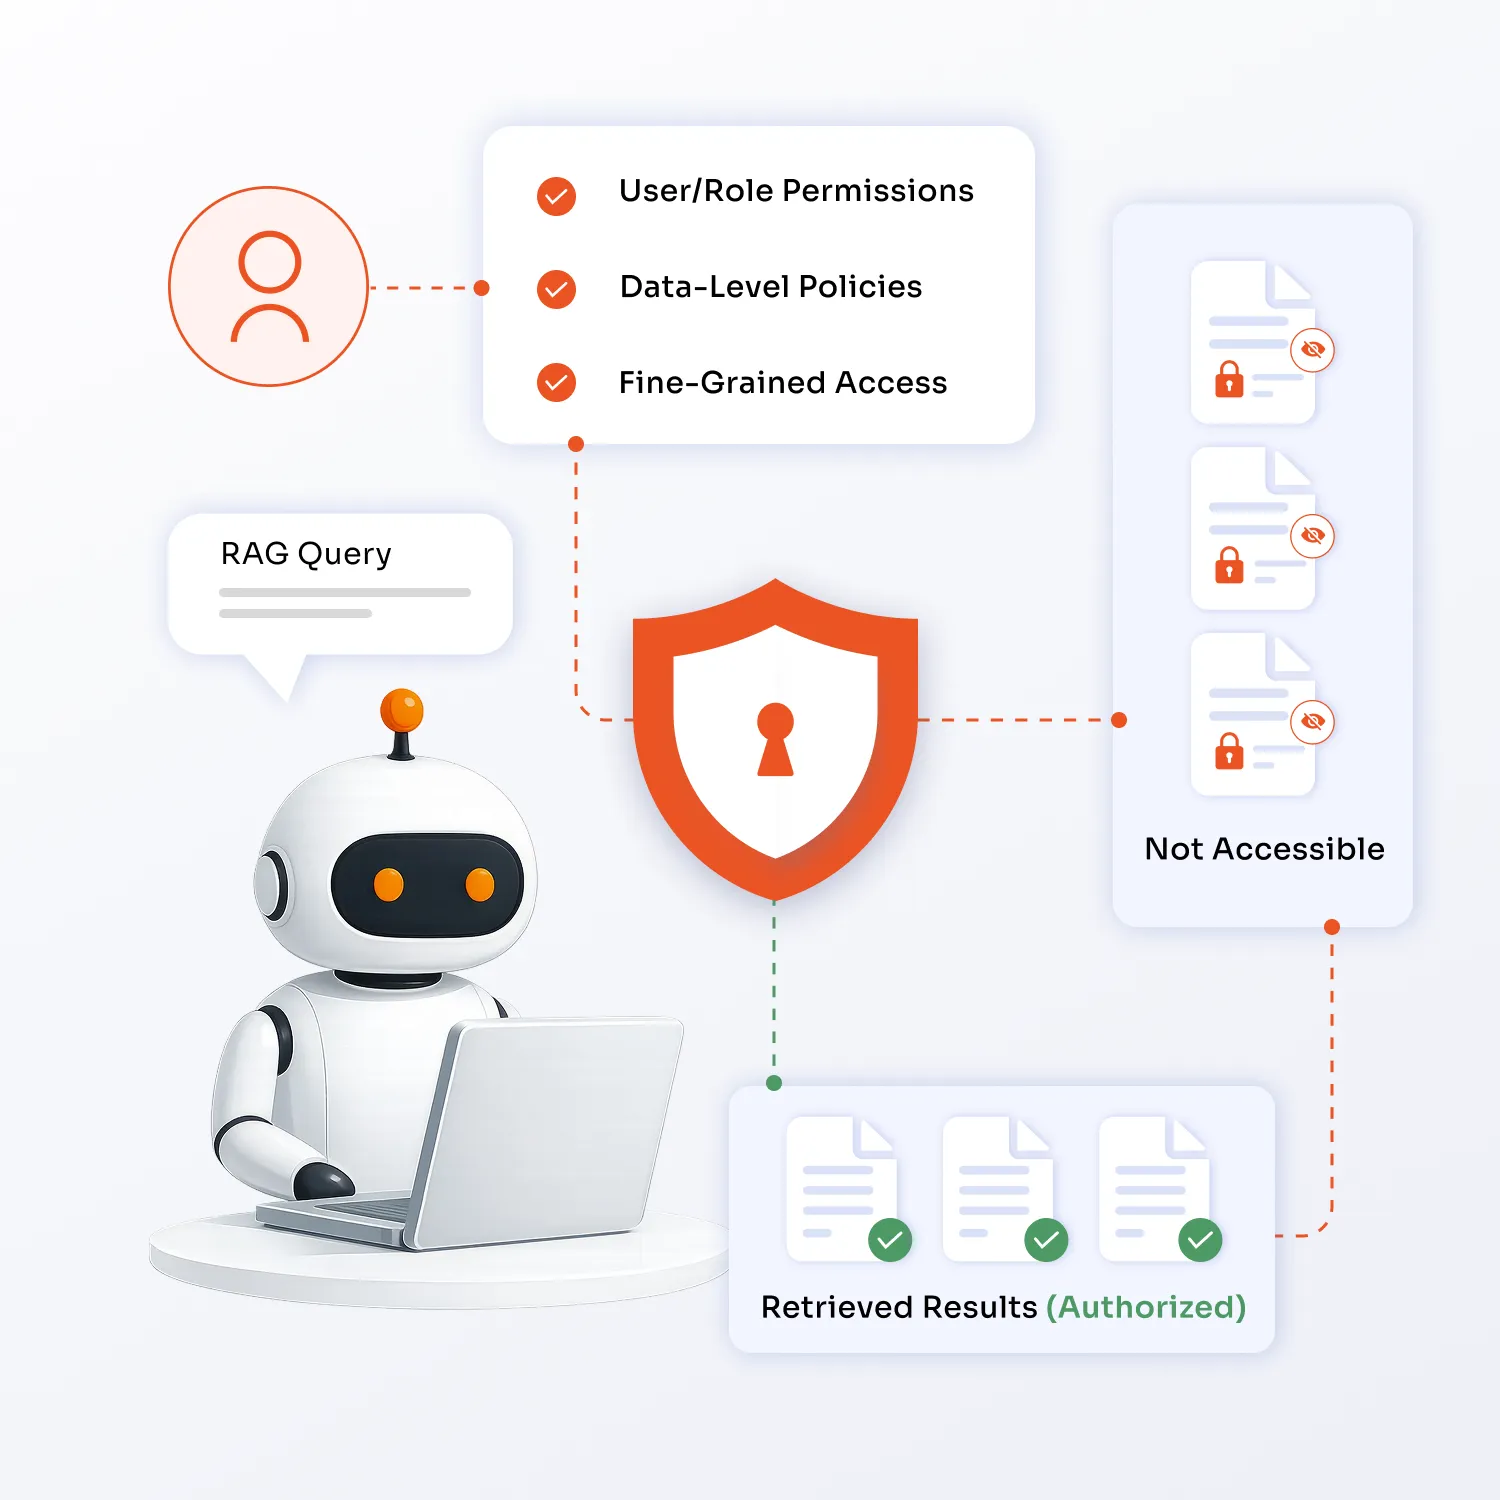
Aplica la autorización granular fina (FGA) para controlar con precisión qué documentos o fragmentos de datos puede recuperar un agente durante una consulta RAG. Esto garantiza que la recuperación respete los permisos por usuario o por rol, y no solo el acceso general al sistema.

Gestión integral. Escalabilidad elástica a medida que aumenta el volumen de agentes. Sin necesidad de mantener infraestructura. Ideal para cargas de trabajo de IA nativas de la nube que se ejecutan en AWS, Azure o GCP.

Las identidades de los agentes y los tokens de acceso nunca salen de su infraestructura. Requerido para implementaciones en los sectores gubernamental, de defensa, sanitario y financiero.

Una única capa de políticas que rige las identidades de los agentes en entornos locales y en la nube simultáneamente.
Cuando un agente de IA accede a datos regulados, su organización es responsable de sus acciones. miniOrange proporciona a sus equipos de cumplimiento y seguridad el registro de auditoría, los controles de acceso y las capacidades de revisión de acceso que necesitan para demostrar la gobernanza de la actividad de los agentes de IA bajo cualquier marco regulatorio.
Ver marcos de cumplimiento
Ciberseguridad
Cumplimiento de la nube
Ciberseguridad
ISMS

Privacidad

Ciberseguridad

India

Ciberseguridad























































