¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×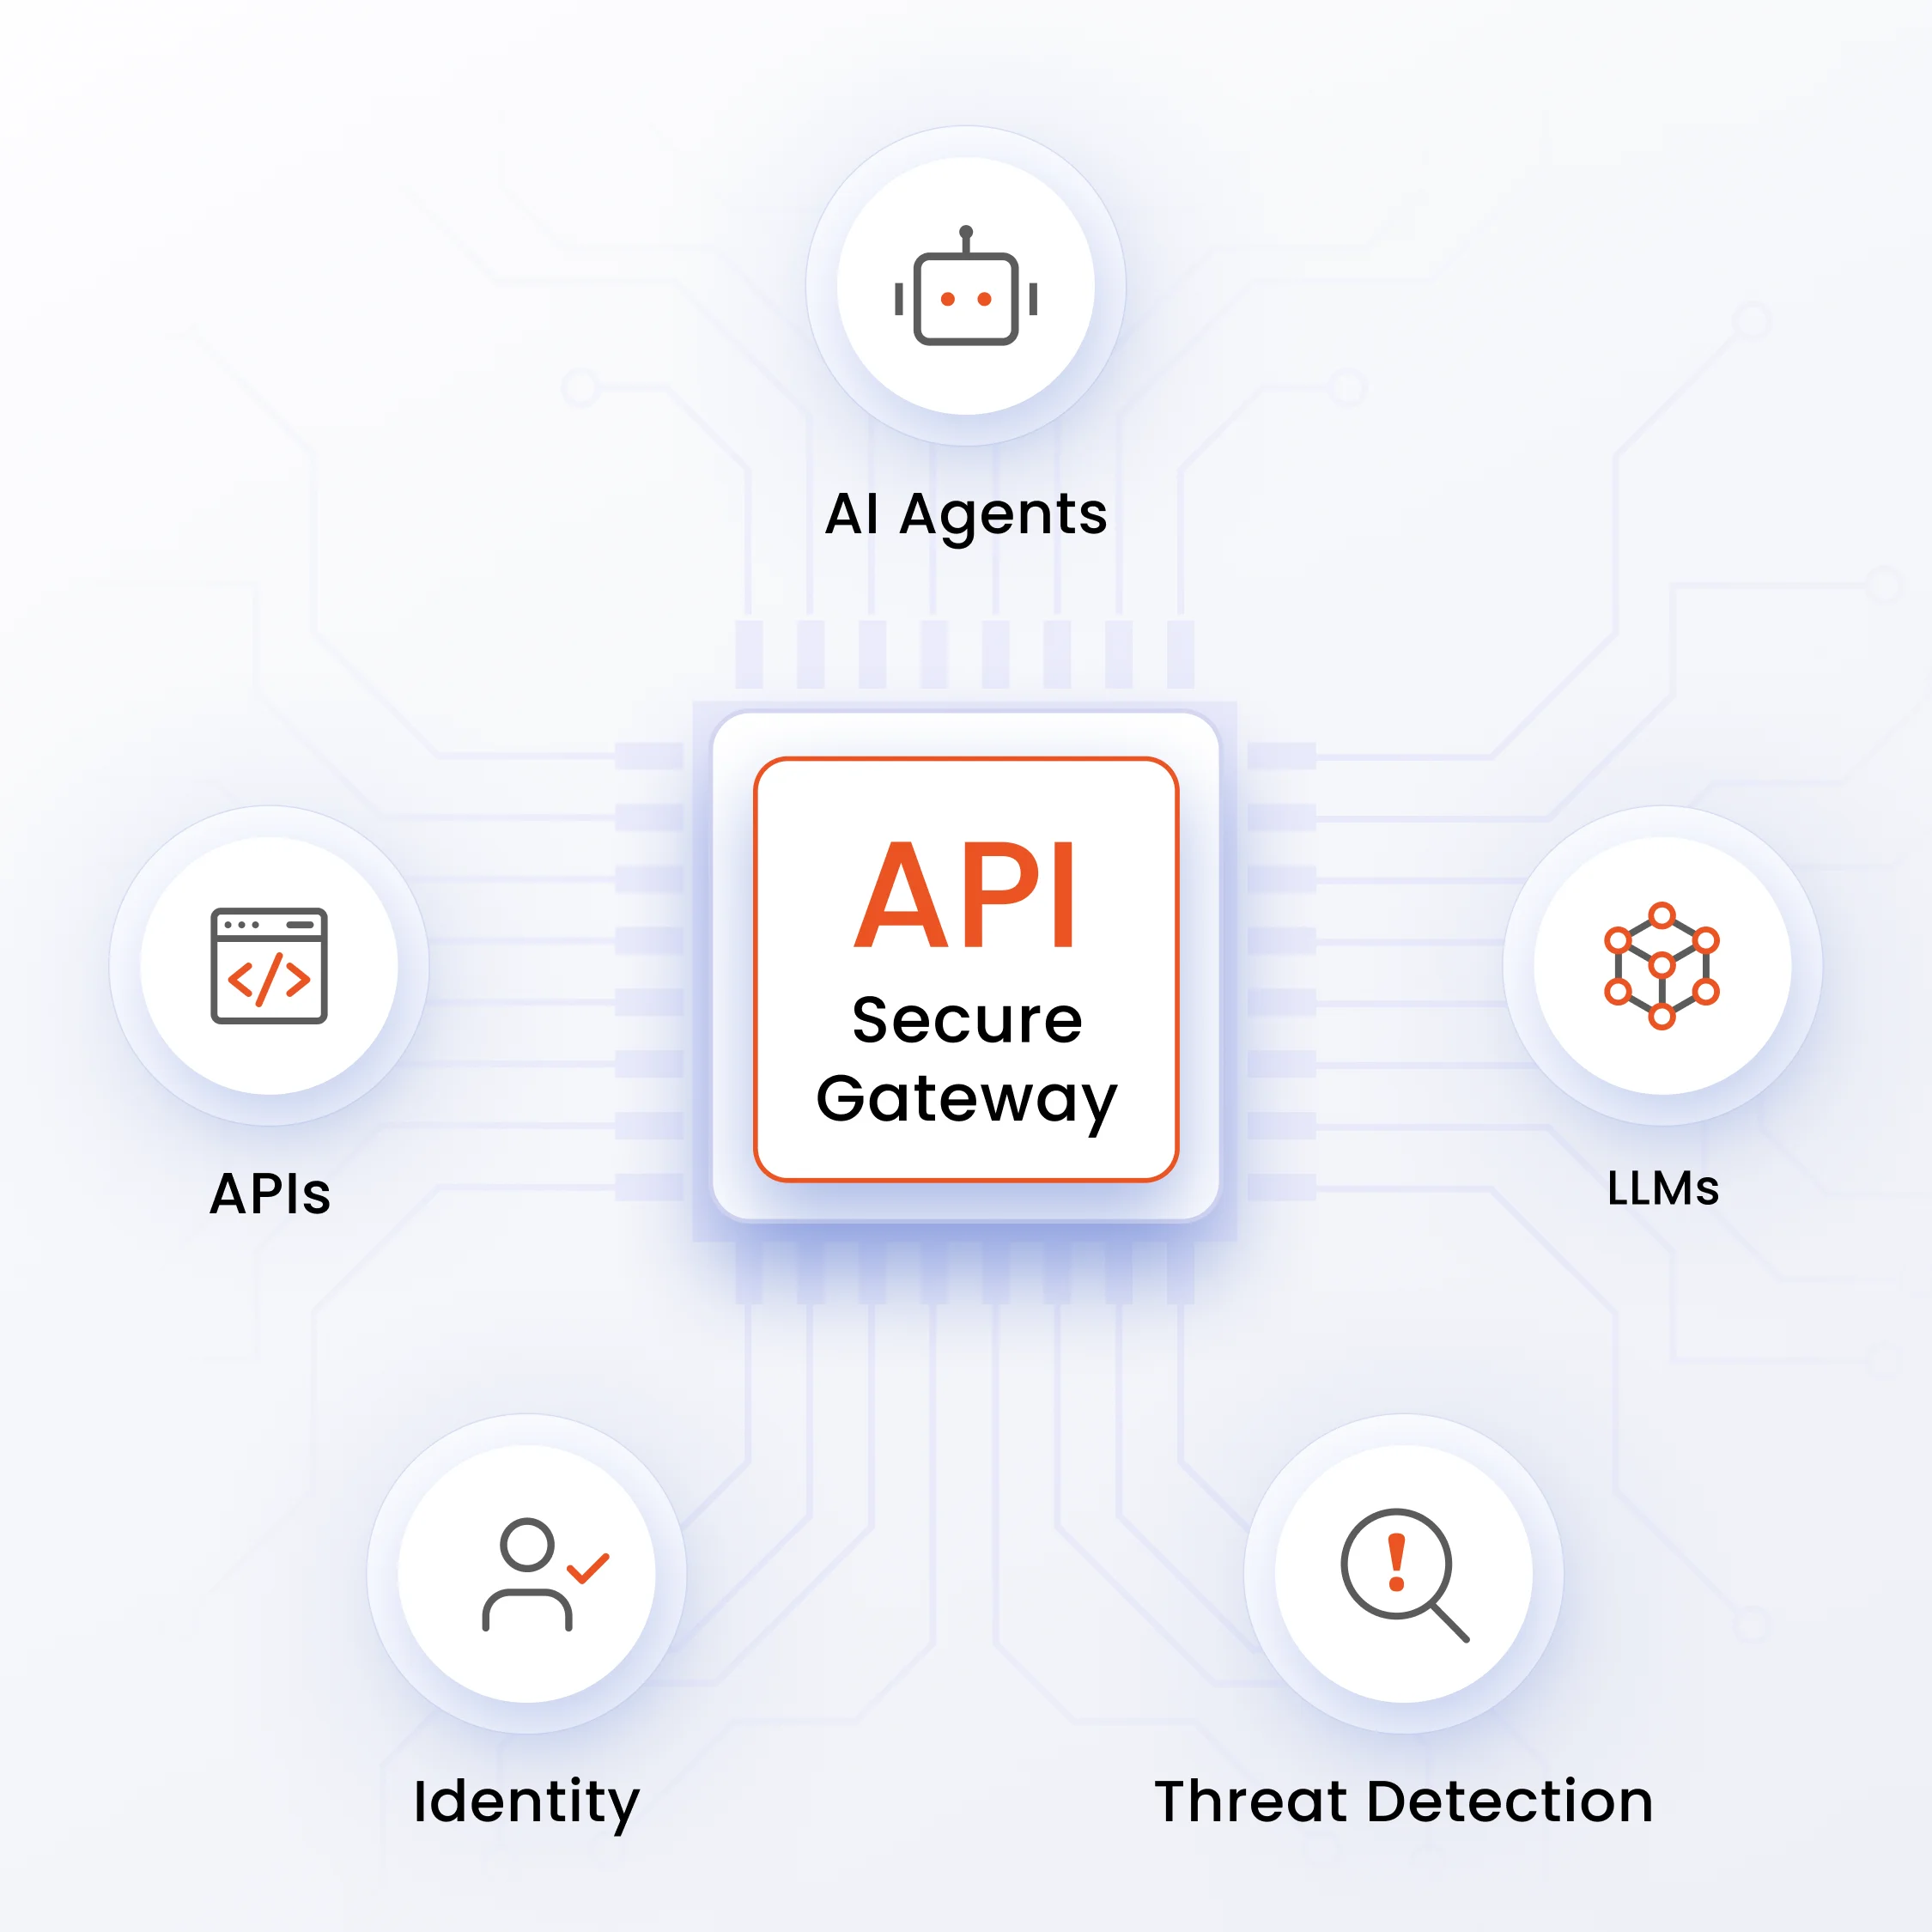
Las API impulsadas por IA, los agentes de IA autónomos y los flujos de trabajo LLM introducen nuevos riesgos en tiempo de ejecución, lagunas de visibilidad y abusos de API impulsados por máquinas que las soluciones de seguridad de API tradicionales no pueden detectar.
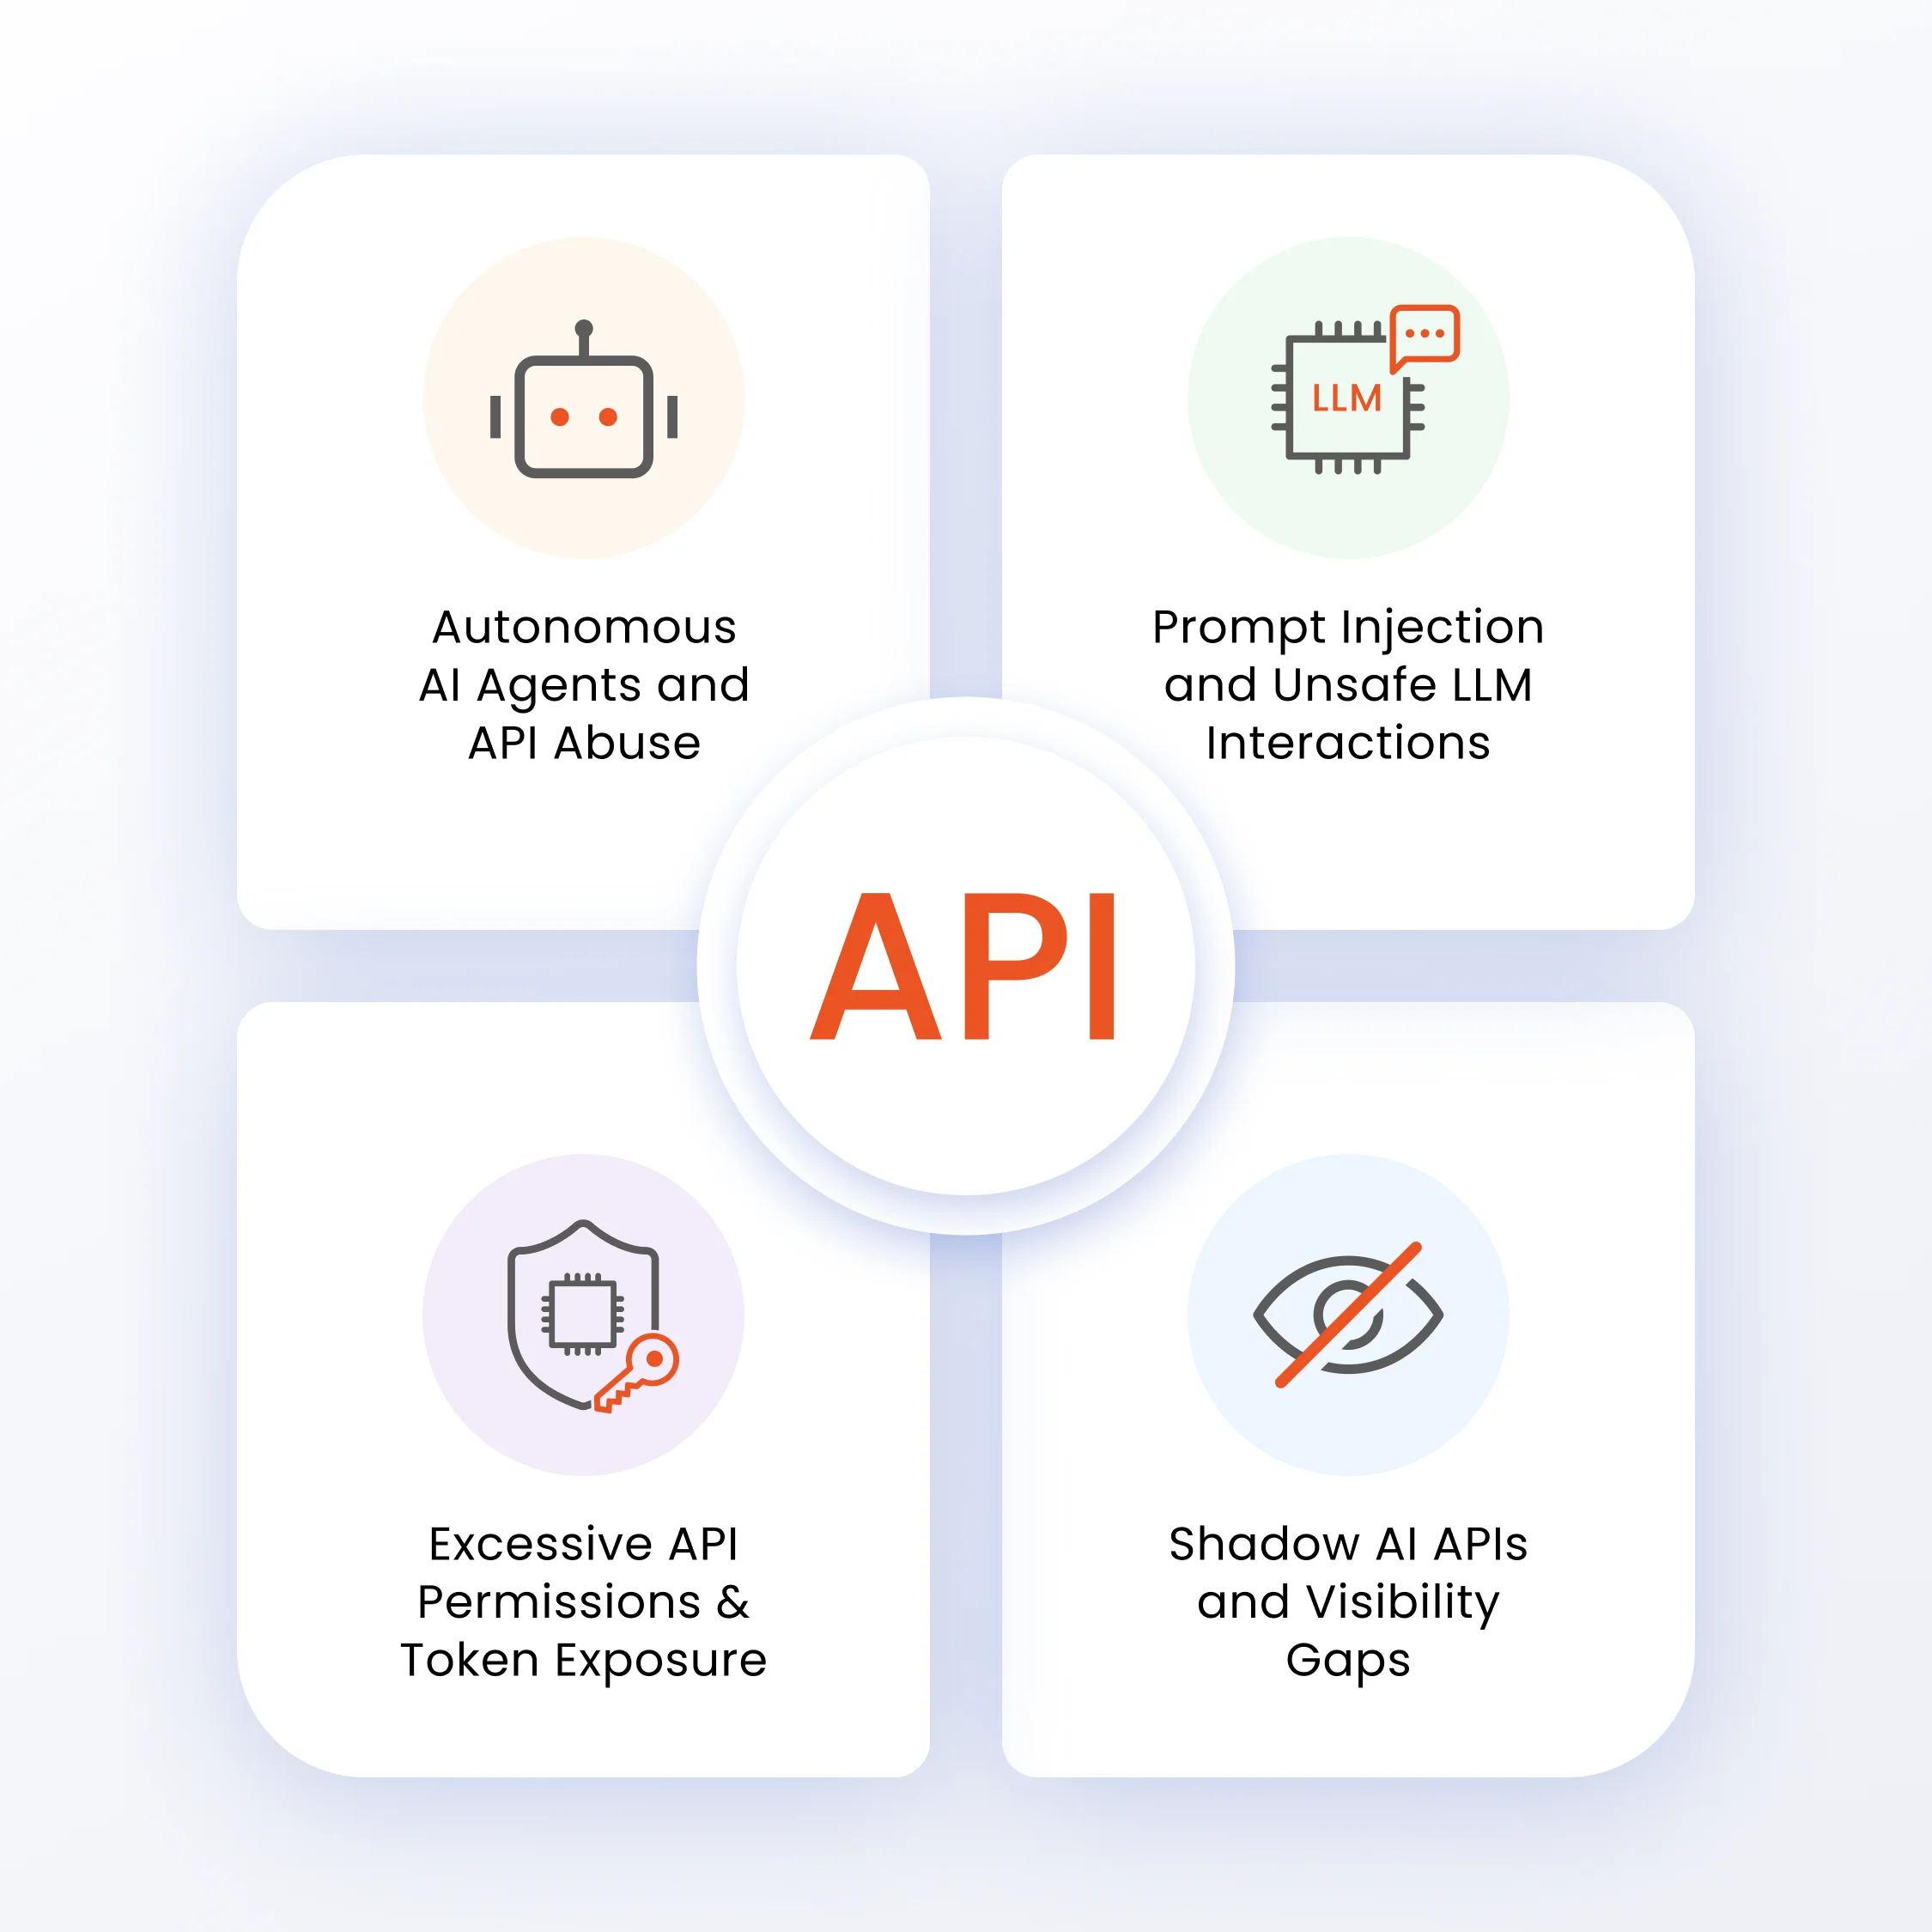
Los agentes de IA pueden ejecutar de forma independiente solicitudes de API, acceder a sistemas empresariales y realizar acciones sin supervisión humana continua. Sin los controles adecuados, los agentes comprometidos o mal configurados pueden generar actividad de API no autorizada a gran escala.
Los ataques de inyección rápida y las interacciones LLM inseguras pueden manipular los sistemas de IA para que realicen llamadas a la API no deseadas. Estos ataques pueden exponer datos confidenciales, eludir controles o desencadenar acciones no autorizadas.
Las API de IA no gestionadas y las integraciones no autorizadas suelen operar fuera del sistema de monitorización de seguridad tradicional. Esto crea puntos ciegos que dificultan la detección de vulnerabilidades y riesgos en tiempo de ejecución.
Las API con privilegios excesivos, los tokens expuestos y las credenciales inseguras aumentan el riesgo de acceso no autorizado. Los atacantes pueden explotar estas vulnerabilidades para obtener acceso a sistemas y datos confidenciales.
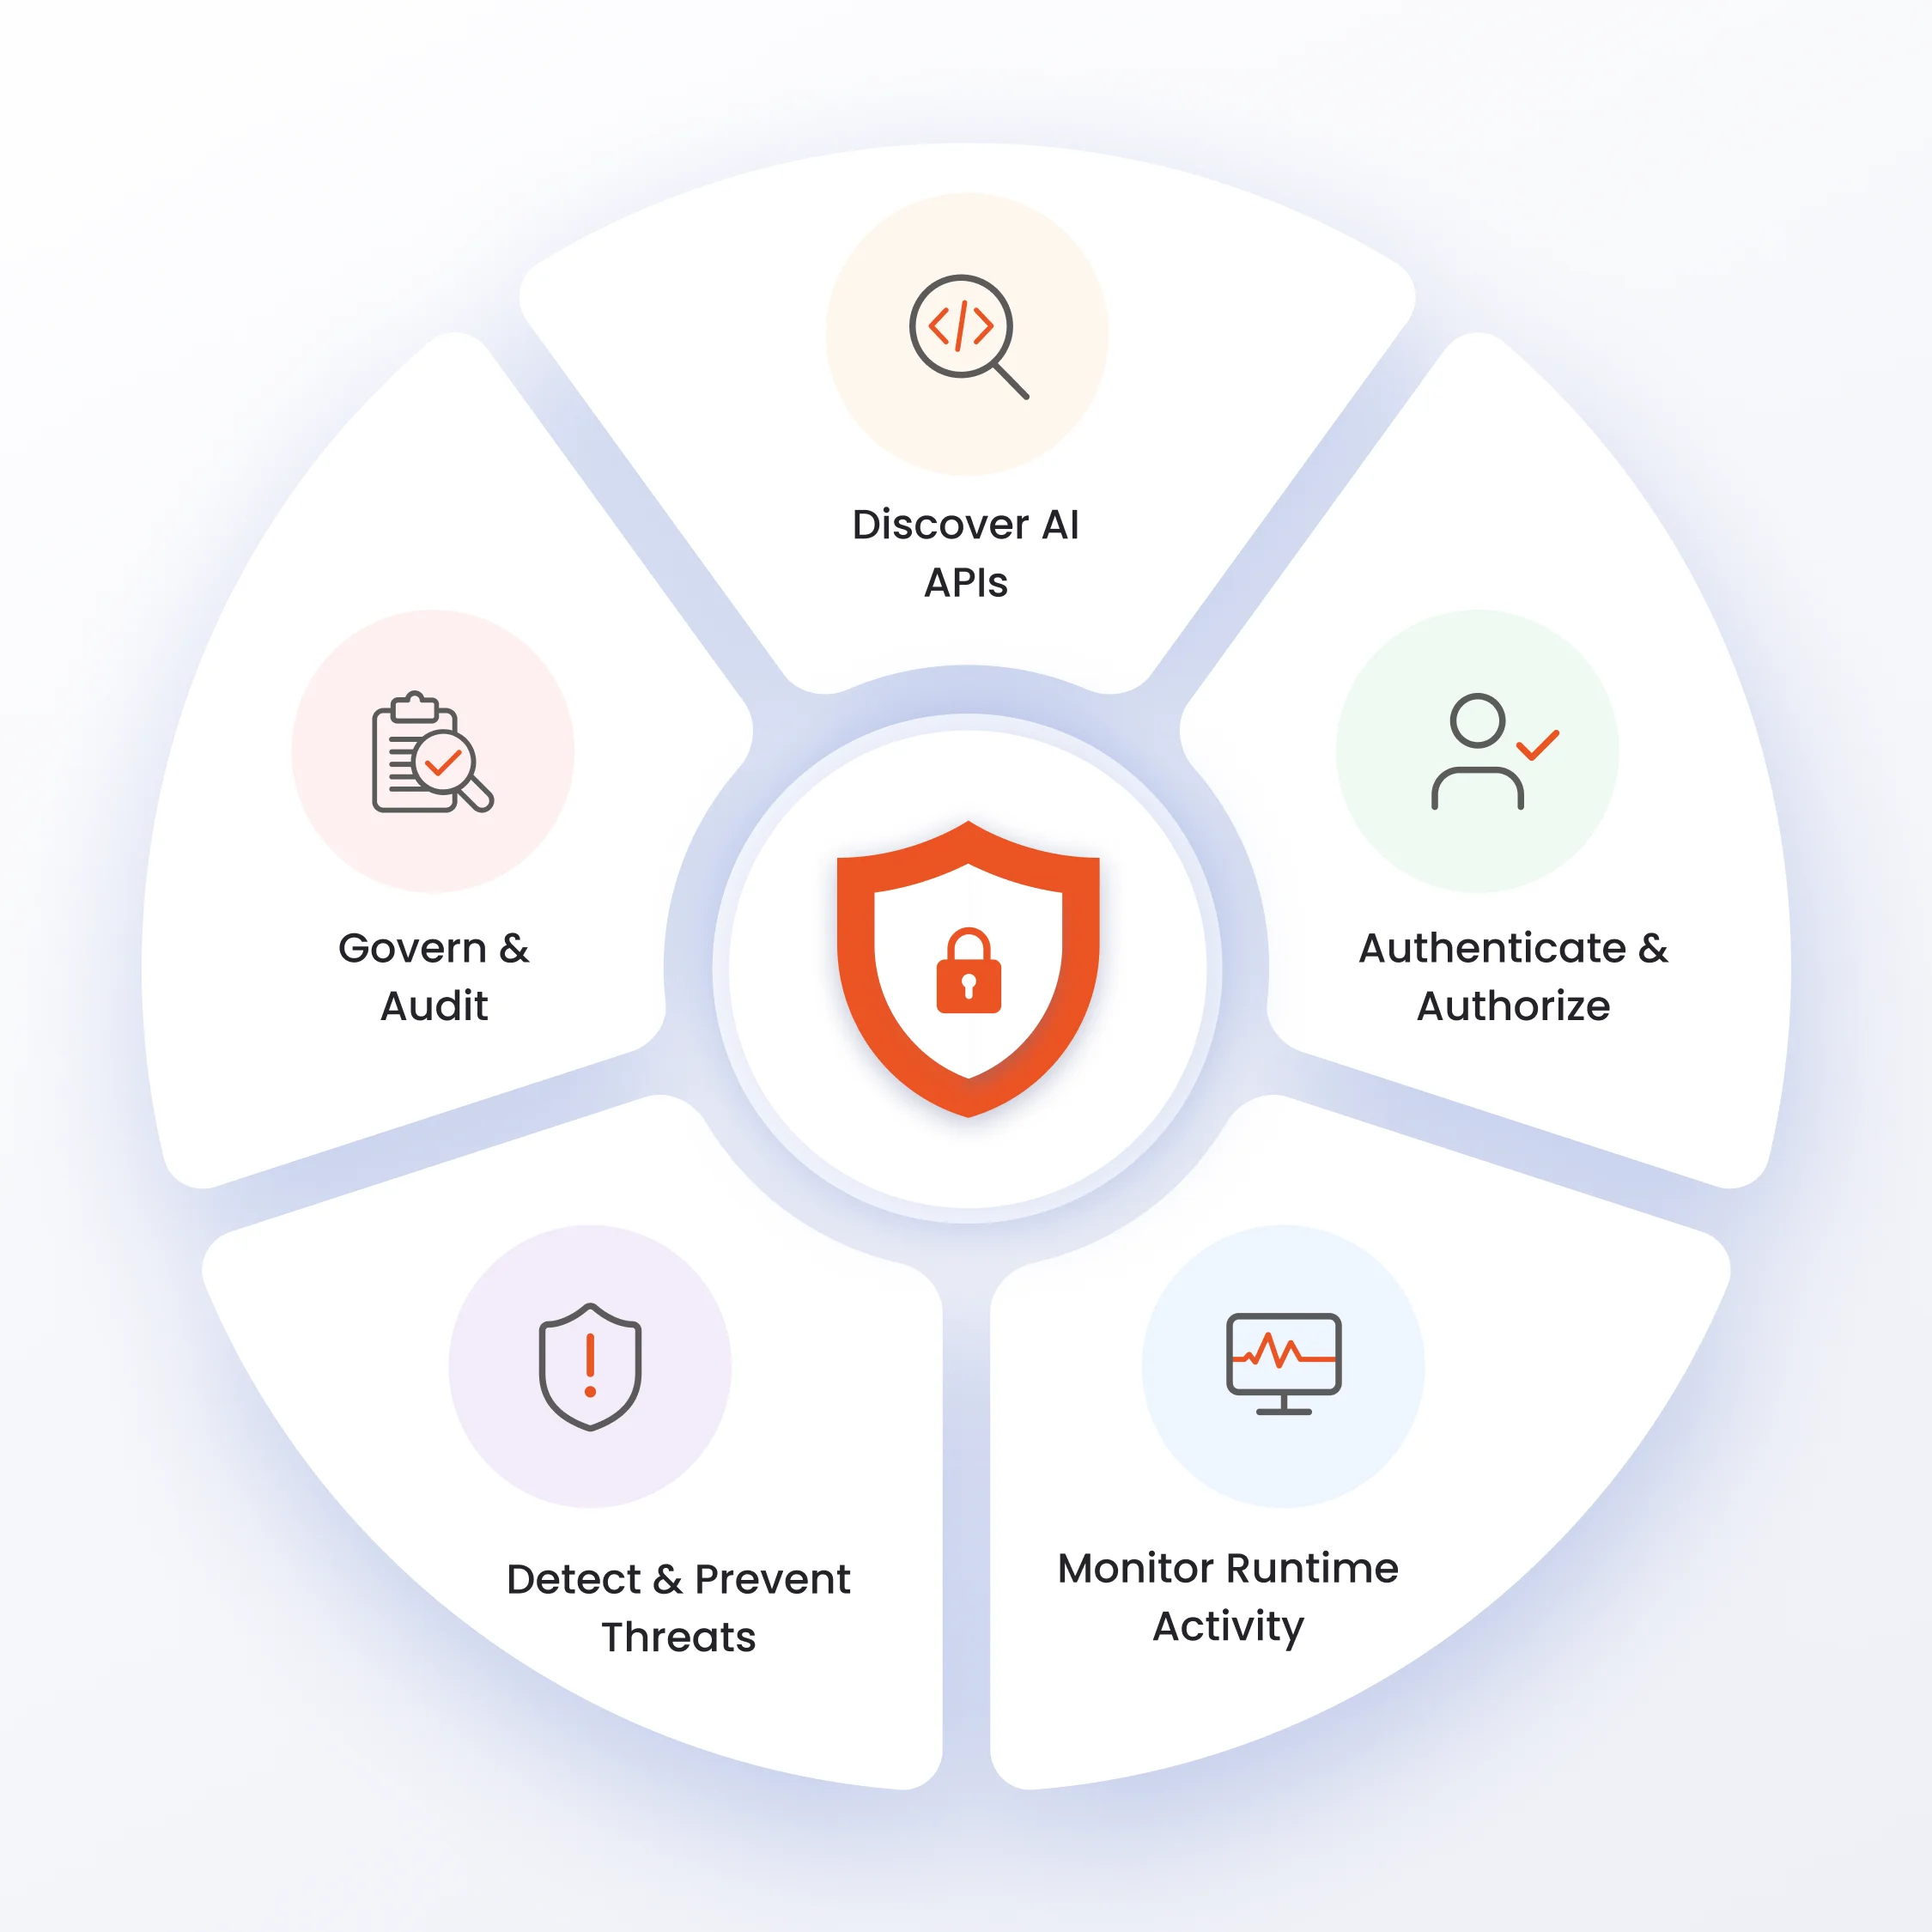
La seguridad de las API de IA protege continuamente a los agentes de IA, los modelos de lógica de negocio (LLM) y las API empresariales mediante la detección de integraciones de IA, incluidas las ocultas y no documentadas. Verifica las identidades mediante autenticación y la aplicación del principio de mínimo privilegio. Además, supervisa la actividad en tiempo de ejecución, como los patrones de solicitud, el contenido de la carga útil y las anomalías de comportamiento.
La seguridad de las API de IA detecta amenazas específicas de la IA, como la inyección de mensajes, el robo de tokens, las solicitudes de API no autorizadas y la fuga de datos en tiempo real. Además, aplica políticas como la limitación de velocidad, el control del alcance y el filtrado de acceso basado en listas blancas para mantener las aplicaciones con IA seguras y conformes a las normativas.
Proteja las API basadas en IA, los agentes de IA y los flujos de trabajo LLM con descubrimiento continuo de API, detección de amenazas en tiempo de ejecución, controles de acceso que tengan en cuenta la identidad y supervisión de seguridad impulsada por IA en entornos empresariales.
Descubra continuamente las API de IA, las API en la sombra y las integraciones de IA en entornos empresariales y en la nube. Mantenga la visibilidad de la exposición de las API y la actividad en tiempo de ejecución desde una plataforma centralizada.
Detecta comportamientos anómalos de la API, patrones de abuso impulsados por IA y actividad sospechosa en tiempo real. Identifica las amenazas con antelación, antes de que afecten a las operaciones comerciales.
Proteja las API y los agentes de IA mediante una autenticación sólida y controles de acceso basados en la identidad. Aplique una autorización basada en políticas para garantizar que solo se produzcan interacciones autorizadas.
Proteja las API de LLM contra la inyección de código maliciosa, la ejecución insegura de API y las interacciones inseguras con los complementos. Reduzca el riesgo de solicitudes generadas por IA, ya sean maliciosas o no intencionadas.
Mantener una supervisión centralizada de las API de IA, la actividad en tiempo de ejecución y las políticas de seguridad. Mejorar la capacidad de auditoría y la gobernanza en entornos impulsados por IA.
Proteja las API basadas en IA, los agentes de IA autónomos, las integraciones LLM y los flujos de trabajo GenAI, al tiempo que previene el abuso de las API en tiempo de ejecución, el acceso no autorizado y las amenazas impulsadas por la IA.

Proteja y asegure los agentes de IA que interactúan con API, aplicaciones empresariales y sistemas de negocio. Implemente autenticación, autorización y supervisión en tiempo de ejecución para cada interacción.

Proteja las API de LLM, los copilotos de IA y los flujos de trabajo de GenAI conectados a los datos y servicios empresariales. Evite ataques basados en solicitudes y actividades no autorizadas de API en los flujos de trabajo de IA.

Detecta y previene el abuso de API, el uso indebido de tokens y la actividad sospechosa generada por máquinas. Reduce el riesgo de acceso no autorizado y de solicitudes maliciosas generadas por IA.
Detecta amenazas de API basadas en IA, anomalías en tiempo de ejecución y exposición a IA en la sombra mediante monitorización continua. Obtenga visibilidad sobre los riesgos de seguridad en entornos con IA.
Proteja las API y los agentes de IA mediante autenticación y autorización basadas en la identidad. Aplique el principio de mínimo privilegio para reducir la exposición innecesaria.
Descubra continuamente las API de IA y supervise la exposición en tiempo de ejecución en todo su entorno. Aplique controles de gobernanza para mantener la seguridad y el cumplimiento normativo.
Amplíe la seguridad de las API, la gobernanza de identidades de IA y la protección en tiempo de ejecución desde una única plataforma. Proteja los agentes de IA, las API y los sistemas empresariales con controles consistentes.























































