¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×
Con la auditoría y el cumplimiento normativo en materia de IA, las organizaciones pueden supervisar, validar y proteger los sistemas de IA, al tiempo que mantienen la rendición de cuentas, la transparencia, la supervisión operativa y el cumplimiento de la normativa en todos los entornos empresariales.
Ayuda a las empresas a mantener la visibilidad de los sistemas de IA, realizar un seguimiento de las actividades impulsadas por IA mediante las capacidades de auditoría de agentes de IA, evaluar la exposición al riesgo de la IA, aplicar políticas de gobernanza y fortalecer las iniciativas de gestión del cumplimiento de la IA. A medida que aumenta la adopción de la IA, la auditoría y el cumplimiento de la IA se vuelven esenciales para crear operaciones de IA confiables, seguras y preparadas para auditorías.
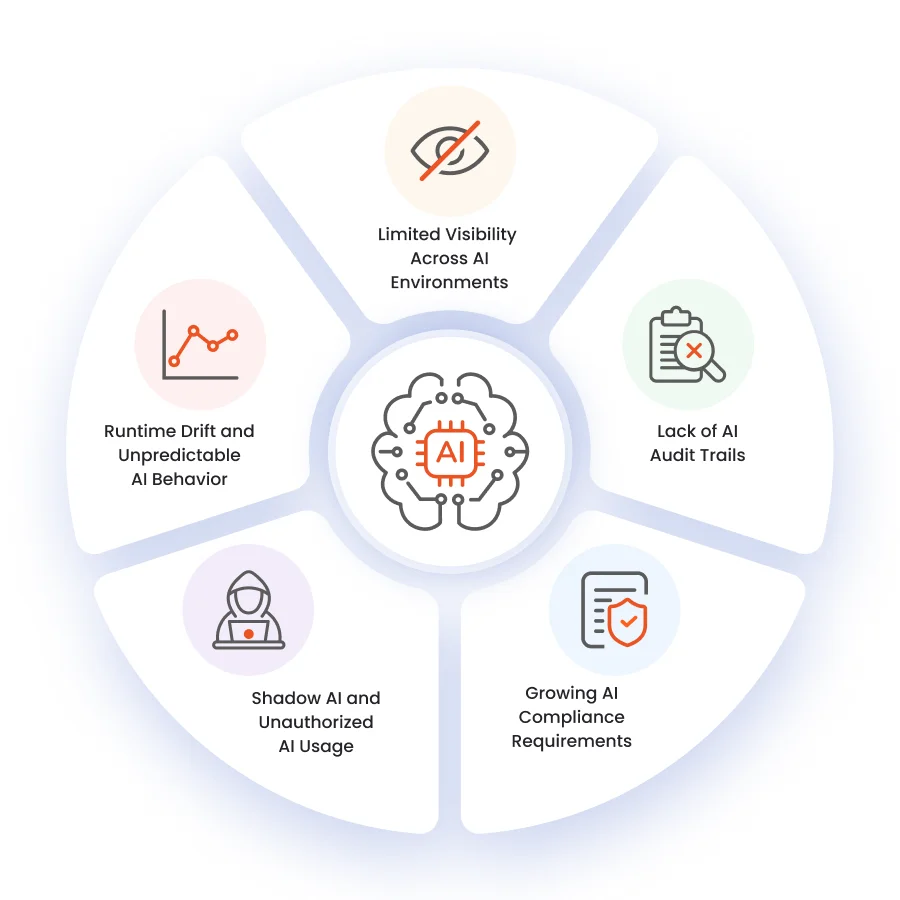
Las organizaciones a menudo tienen dificultades para mantenerse al tanto de los sistemas de IA, los agentes de IA y las herramientas de IA de terceros que operan en los distintos equipos y flujos de trabajo empresariales.
Sin registros de auditoría de IA centralizados y trazabilidad en tiempo de ejecución, las empresas se enfrentan a dificultades para investigar las acciones impulsadas por la IA y mantener la preparación para las auditorías.
La evolución de las normativas y los marcos regulatorios, como el RGPD, la Ley de IA de la UE, la norma ISO/IEC 42001 y el Marco de Gestión de Riesgos de IA del NIST, aumenta la necesidad de una mayor adopción de un marco de gobernanza de la IA y una mayor responsabilidad en su cumplimiento.
Los empleados adoptan cada vez más aplicaciones de IA no gestionadas fuera de los procesos de supervisión aprobados, lo que genera riesgos de seguridad, cumplimiento y operativos vinculados al cumplimiento de los agentes de IA y al uso de la IA en la empresa.
Los sistemas de IA evolucionan continuamente con el tiempo, lo que dificulta que las organizaciones identifiquen cambios de comportamiento, violaciones de políticas e inconsistencias operativas sin una observabilidad avanzada de la IA.
Obtenga una visibilidad completa de los sistemas de IA empresariales, los agentes y el uso no gestionado de la IA.
Evaluar continuamente los riesgos de la IA, las deficiencias en las políticas y la exposición al cumplimiento normativo de la empresa.
Realice un seguimiento de las actividades de IA con registros de auditoría centralizados y visibilidad de las decisiones en tiempo de ejecución.
Realizar un seguimiento del comportamiento de la IA en tiempo de ejecución en entornos de IA de producción y empresariales.
Aplicar políticas de IA a nivel empresarial en todos los sistemas y flujos de trabajo de IA.
Simplifique las operaciones de cumplimiento normativo de IA en su empresa con informes centralizados y visibilidad de auditoría.

La supervisión unificada de la IA ayuda a las organizaciones a mantener la visibilidad de los sistemas de IA, los agentes de IA y las herramientas de IA de terceros que operan en los flujos de trabajo empresariales, al tiempo que reduce el uso no gestionado de la IA.

Las iniciativas de marcos de auditoría de IA estructurados y las capacidades de evaluación de riesgos de IA ayudan a las empresas a reducir las brechas operativas y a fortalecer la rendición de cuentas.

Las pistas de auditoría, los informes de cumplimiento y la recopilación de pruebas mediante IA simplifican las investigaciones y aceleran la preparación de auditorías en entornos de IA empresariales.

Gracias a la supervisión de la IA en tiempo de ejecución, la observabilidad de la IA y la aplicación de políticas, las empresas pueden poner en marcha la IA de forma segura, manteniendo al mismo tiempo la rendición de cuentas y el control operativo.
Supervise el comportamiento de la IA con análisis en tiempo de ejecución, detección de anomalías y capacidades de inteligencia conductual en entornos de IA empresariales.
Mantener registros de auditoría de IA, telemetría en tiempo de ejecución y registros de evidencia para investigaciones, revisiones de cumplimiento y rendición de cuentas operativa.
Apoyar las iniciativas empresariales alineadas con el RGPD, la Ley de IA de la UE, la norma ISO/IEC 42001, SOC 2, HIPAA y el Marco de Gestión de Riesgos de IA del NIST.
Evalúe la exposición al riesgo de la IA mediante la aplicación centralizada de políticas, flujos de trabajo de supervisión de la IA y controles operativos a nivel empresarial.
Optimice las operaciones de gobernanza con informes centralizados, paneles de control de cumplimiento y recopilación automatizada de pruebas.
Las organizaciones necesitan capacidades de gobernanza de la IA para abordar la clasificación de riesgos de la IA, las obligaciones de transparencia, los requisitos de registro y las expectativas de supervisión humana en virtud de la Ley de IA de la UE.
Las empresas implementan sistemas y procesos de gestión de IA estructurados para alinearse con los requisitos de responsabilidad operativa de la norma ISO/IEC 42001.
Las organizaciones adoptan el Marco de Gestión de Riesgos de IA del NIST para fortalecer las iniciativas de IA confiables, la gestión del acceso a la IA empresarial y las prácticas de gestión de riesgos de IA.
La supervisión de la IA ayuda a las organizaciones a abordar los riesgos de la toma de decisiones automatizada, las obligaciones de protección de datos, los requisitos de explicabilidad y las expectativas de gobernanza de la identidad de la IA en virtud del RGPD.
Las empresas requieren capacidad de auditoría, salvaguardas operativas y capacidades de supervisión continua para respaldar el cumplimiento de SOC 2 y HIPAA en entornos de IA sensibles e iniciativas de seguridad de agentes de IA.




