¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×
Una solución de autenticación multifactor (MFA) resistente al phishing ayuda a las organizaciones a maximizar la seguridad de acceso mediante credenciales criptográficas vinculadas al dispositivo, en lugar de contraseñas, códigos OTP y otros secretos compartidos. A diferencia de los métodos de autenticación tradicionales, reduce la exposición a ataques de phishing, robo de credenciales y acceso no autorizado, al tiempo que garantiza una experiencia de usuario segura.
La autenticación multifactor (MFA) resistente al phishing de miniOrange se basa en estándares como FIDO2 y WebAuthn. Nuestros métodos de autenticación resistentes al phishing incluyen claves de acceso, llaves de seguridad de hardware, tarjetas inteligentes y verificaciones biométricas para validar la identidad de los usuarios. Estos métodos de autenticación modernos mejoran la protección contra el phishing, previenen el robo de cuentas y ayudan a las organizaciones a proteger el acceso en entornos de nube, híbridos y locales.
Los ataques de phishing modernos tienen como objetivo las credenciales, las sesiones y los flujos de trabajo de autenticación multifactor (MFA), lo que exige protecciones de autenticación más robustas.
Los marcos de confianza cero requieren una verificación continua de la identidad y métodos de autenticación de alta seguridad y resistentes al phishing.
Las organizaciones adoptan controles de autenticación más estrictos para cumplir con las normas de cumplimiento, los seguros cibernéticos y los estándares de seguridad.
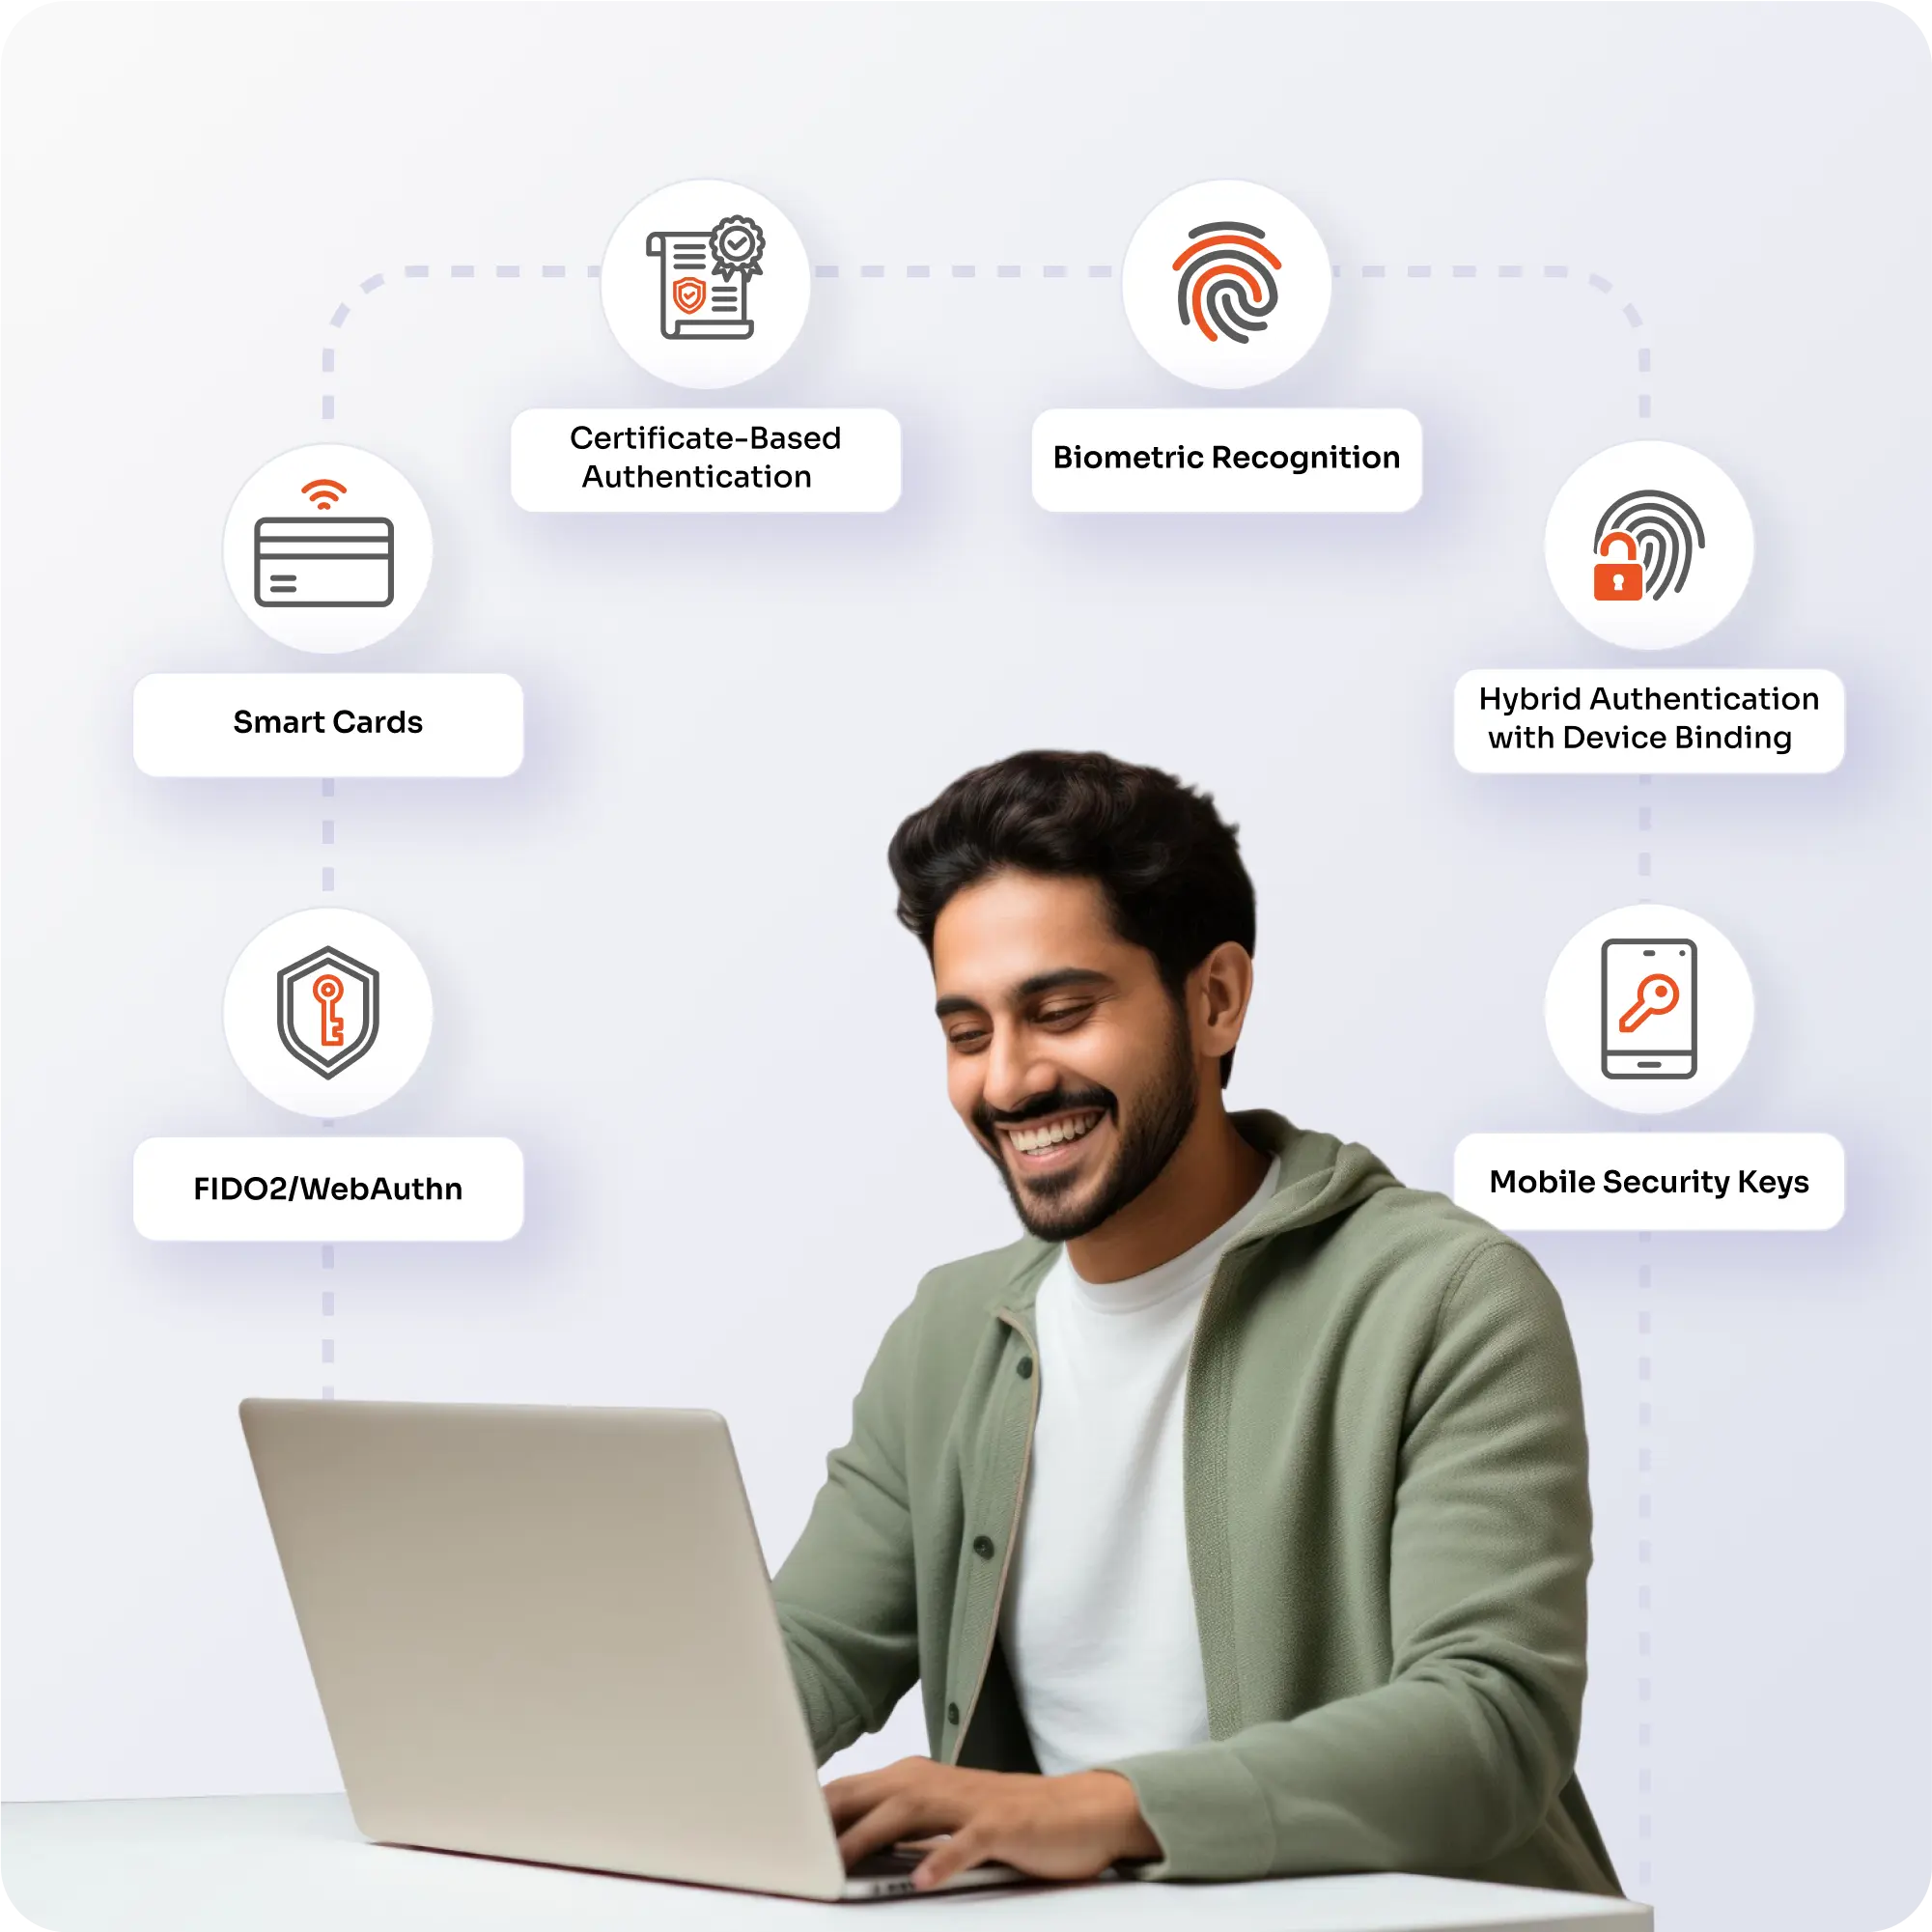
Elija entre una variedad de opciones de autenticación que mejoran la verificación del usuario y permiten el acceso sin contraseña en todas las aplicaciones y entornos empresariales.
Autentique a los usuarios con credenciales criptográficas vinculadas al origen que impiden la repetición de credenciales y los ataques de phishing. Los estándares FIDO2 y WebAuthn permiten un acceso seguro a la vez que mejoran la verificación de identidad y la protección contra el phishing.
Habilite la autenticación sin contraseña mediante claves de acceso sincronizadas entre dispositivos y aplicaciones de confianza. Las claves de acceso simplifican el acceso del usuario y reducen los riesgos asociados a las contraseñas y los secretos compartidos.
Mejore la verificación de identidad con claves de seguridad físicas FIDO2 que requieren la presencia del usuario durante la autenticación. Las claves de seguridad de hardware brindan una protección de alta fiabilidad para los empleados y usuarios con privilegios.
Proteja el acceso a su empresa mediante tarjetas inteligentes con certificado y credenciales PIV/CAC. Estos sistemas de autenticación proporcionan una sólida verificación de identidad y se utilizan habitualmente en entornos regulados y de alta seguridad.
Restrinja el acceso a dispositivos de confianza y registrados mediante credenciales criptográficas almacenadas localmente en los equipos. Las credenciales vinculadas al dispositivo ayudan a prevenir el robo de credenciales, el secuestro de sesiones y los intentos de acceso no autorizados.
Verifique la identidad de los usuarios mediante huellas dactilares o reconocimiento facial vinculados a dispositivos de confianza y credenciales criptográficas, lo que permite una autenticación segura y sin contraseñas.
Factor
MFA tradicional
MFA resistente al phishing
Códigos OTP por SMS, códigos OTP por correo electrónico, códigos de aplicaciones de autenticación, notificaciones push
Claves de acceso, claves de seguridad FIDO2, credenciales biométricas e inteligentes.
Se basa en secretos compartidos, códigos de un solo uso o verificación basada en aprobación.
Utiliza criptografía de clave pública y credenciales vinculadas al dispositivo.
Autenticación centrada en la contraseña
Autenticación sin contraseña
Vulnerable a ataques de phishing, intercambio de SIM, fatiga de MFA y repetición de credenciales.
Resistente a ataques de phishing, repetición y de intermediario.
Las credenciales se pueden reutilizar en diferentes servicios.
Las credenciales son únicas para cada aplicación y están vinculadas al origen.
Mayor fricción con el usuario y mayores costos de soporte.
Acceso de usuario más rápido y mayor garantía de seguridad.

Conéctese con los proveedores de identidad (IdP) y Active Directory (AD) existentes para extender la autenticación a entornos empresariales sin modificar la infraestructura de identidad actual.

Admite sistemas heredados, aplicaciones web y aplicaciones SaaS personalizadas, desarrolladas internamente, mediante conectores flexibles y más de 6000 integraciones predefinidas.

Implemente la autenticación en entornos de nube, locales, híbridos y remotos, con soporte para VPN, sistemas operativos y puntos de acceso a la red empresarial.
Proteja sus inicios de sesión VPN y el acceso remoto a la red con autenticación FIDO2 y sólidos controles de verificación de identidad. Reduzca la exposición a ataques de phishing dirigidos a usuarios remotos y proteja el acceso a los recursos corporativos.
Proteja los inicios de sesión de Windows y las sesiones de Escritorio remoto con la autenticación multifactor (MFA) de Windows , claves de acceso y autenticación sin contraseña. Refuerce la prevención de robo de cuentas para administradores y empleados remotos que acceden a sistemas críticos.
Proteja los inicios de sesión en servidores Linux y el acceso SSH con claves de seguridad de hardware y autenticación criptográfica. Mejore la seguridad administrativa y refuerce la protección contra el robo de credenciales en servidores y entornos de infraestructura.
Permite el acceso seguro a través de dispositivos macOS y Apple mediante verificación biométrica y credenciales vinculadas al dispositivo. Ofrece una experiencia de usuario fluida a la vez que mejora la prevención del phishing frente a los ataques de identidad en constante evolución.
Proteja el acceso administrativo a los dispositivos de red y cortafuegos con la autenticación WebAuthn y controles de verificación de identidad robustos. Mejore la protección de identidad contra el phishing y reduzca los riesgos derivados de sofisticadas amenazas de phishing dirigidas a infraestructuras críticas.
Los principales marcos y regulaciones de ciberseguridad recomiendan o exigen cada vez más la autenticación resistente al phishing para escenarios de acceso de alto riesgo.
Requiere que las agencias federales de EE. UU. implementen la autenticación multifactor (MFA) resistente al phishing para empleados, contratistas y socios como parte de la estrategia federal de Confianza Cero.
AAL 3 requiere autenticadores basados en hardware y resistentes al phishing que utilicen pruebas criptográficas de posesión para lograr el nivel más alto de garantía de identidad.
Para los programas de defensa de alta prioridad, el nivel 3 de CMMC 2.0 exige mecanismos de autenticación resistentes al phishing.
La Ley de Resiliencia Operativa Digital refuerza los requisitos de seguridad de identidad y acceso para las instituciones financieras en toda la Unión Europea, impulsando la adopción de métodos de autenticación de alta seguridad.
Mejora los requisitos de ciberseguridad para infraestructuras críticas y servicios esenciales, haciendo hincapié en controles más estrictos de autenticación y gestión de accesos.
El nivel de madurez 3 requiere autenticadores de hardware resistentes al phishing para el acceso de usuarios y administradores a sistemas y repositorios de datos confidenciales.





No puedo hablar lo suficiente sobre miniOrange, estoy totalmente satisfecho con el proceso y los resultados en todos los aspectos.
5.0

Impresionante servicio técnico, impresionante producto. En general, gente increíble. Esta solución es muy simple y fácil de implementar.
5.0

Implemente claves de acceso, autenticación FIDO2/WebAuthn, llaves de seguridad de hardware, tarjetas inteligentes y autenticación biométrica desde una única plataforma.

Reduzca la dependencia de contraseñas y las dificultades para iniciar sesión, al tiempo que mejora la seguridad mediante credenciales criptográficas vinculadas al dispositivo y flujos de trabajo de autenticación fluidos.

Amplíe la autenticación multifactor (MFA) resistente al phishing a través de VPN, inicio de sesión de Windows, RDP, SSH de Linux, macOS, dispositivos de red, aplicaciones en la nube y sistemas locales.

Implemente la solución en entornos de nube, híbridos o locales, manteniendo políticas de autenticación coherentes en toda la organización.

Aplique una autenticación resistente al phishing basada en el riesgo del usuario, el estado del dispositivo, la ubicación y el contexto de acceso para mejorar la protección de la identidad.

Respaldar los requisitos de seguridad regulatorios y de la industria que recomiendan o exigen cada vez más la autenticación resistente al phishing para cuentas privilegiadas y de alto riesgo.
Habilite las claves de acceso, las claves de seguridad de hardware y la autenticación biométrica para ofrecer una mayor seguridad.
Seguridad y una experiencia de usuario impecable en toda su organización.























































