¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×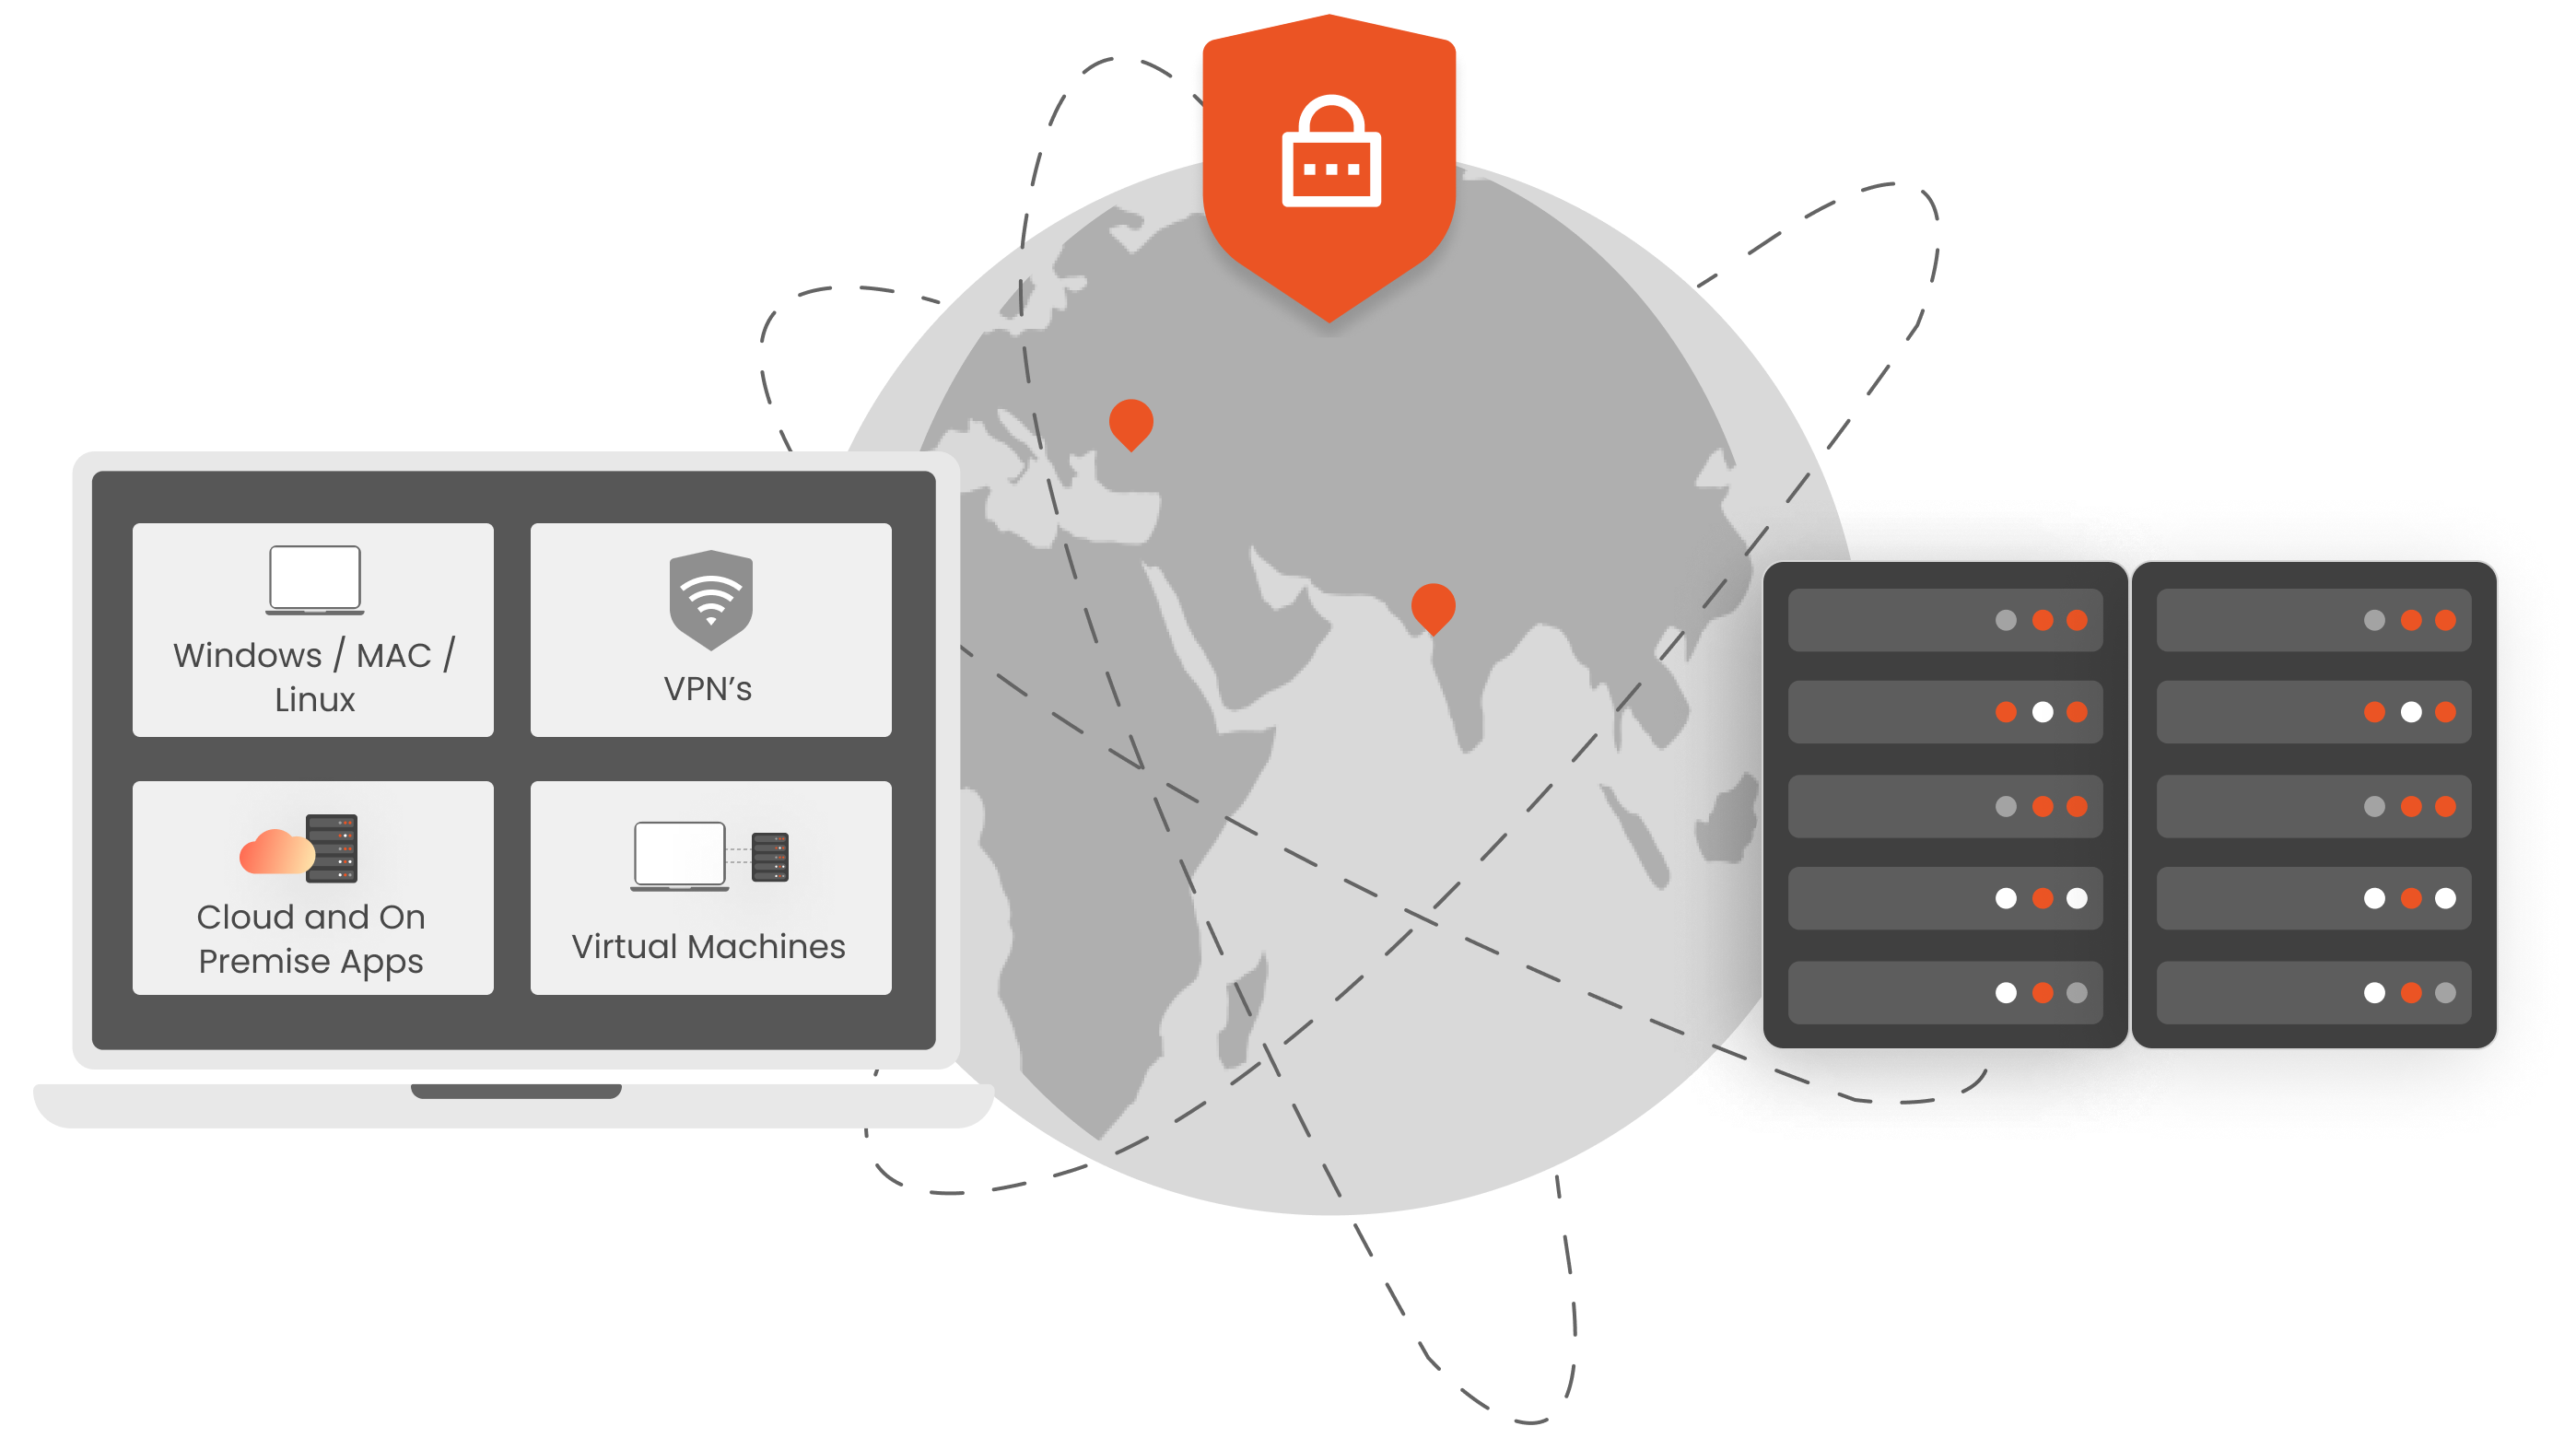
Los empleados remotos generalmente confían en Protocolo de escritorio remoto de Microsoft (RDP) para acceder a sus dispositivos de trabajo desde redes externas, a menudo utilizando únicamente una contraseña para la autenticación. Integración de la autenticación multifactor (MFA) para el inicio de sesión en WindowsLas conexiones RDP como RD Gateway y RD Web fortalecen significativamente las defensas contra intentos de acceso no autorizado.
La solución MFA miniOrange mejora la seguridad tanto del acceso local como del remoto en varios sistemas operativos, incluidos Windows, macOS y Linux, y es especialmente eficaz para proteger los inicios de sesión RDP. Al requerir una verificación adicional más allá de las contraseñas, MFA bloquea eficazmente los intentos de acceso por parte de usuarios no autorizados, incluso si tienen información de contraseña comprometida.
Es posible que utilice el Protocolo de Escritorio Remoto (RDP) para administrar servidores, estaciones de trabajo e infraestructura. Sin embargo, si sus credenciales RDP caen en manos equivocadas, toda su red podría verse comprometida. Implementar conexiones RDP con autenticación multifactor (MFA) para Escritorio Remoto añade una capa adicional de seguridad, impidiendo que los piratas informáticos accedan a sus sistemas.
Las organizaciones utilizan Remote Desktop Gateway (RD Gateway) para permitir el acceso remoto seguro a aplicaciones específicas. Sin embargo, el inicio de sesión en RD Gateway sigue siendo vulnerable a los ciberataques . Nuestra autenticación multifactor (MFA) sin agente para RD Gateway garantiza una implementación rápida y sin interrupciones, incluso en sistemas que no pertenecen a un dominio, ofreciendo una protección eficaz contra el acceso no autorizado.
Las organizaciones utilizan Acceso Web a Escritorio Remoto para publicar programas de Aplicaciones Remotas, lo que permite a los usuarios ejecutar aplicaciones desde un portal en lugar de desde escritorios completos. El cliente web de Escritorio Remoto realiza esta función a través de un navegador . La incorporación de la autenticación multifactor (MFA) mejora la seguridad del acceso a Aplicaciones Remotas tanto a través de Acceso Web a Escritorio Remoto como del cliente web, protegiendo todos los inicios de sesión de Escritorio Remoto basados en HTML5.
Proteja sus servicios de escritorio remoto con la autenticación basada en riesgos de miniOrange o la autenticación multifactor adaptativa , que restringe el acceso según factores contextuales como la IP, el dispositivo, la hora y la ubicación . Las políticas personalizadas pueden bloquear el acceso o solicitar la autenticación multifactor solo cuando sea necesario, lo que aumenta la productividad y proporciona una respuesta de seguridad más inteligente.

La autenticación multifactor sin conexión permite el acceso de los usuarios incluso cuando el servidor de autenticación o Internet no funcionan. Los usuarios pueden continuar con su trabajo de manera eficaz y sin interrupciones.

Establezca políticas de MFA personalizadas, como acceso a MFA específico del usuario, omitiendo MFA para cuentas de administrador y estableciendo una hora para MFA después del inicio de sesión posterior.

Proteja sus servicios de Escritorio remoto, VPN y más con una fuente de autenticación central que también admita otros IDP como Active Directory.

Los usuarios pueden acceder a diferentes sistemas unidos al dominio, como Azure AD, Active Directory, etc. dentro de la red empresarial.

Configure diferentes métodos de MFA para máquinas con nombres de usuario genéricos como “admin” o “administrador”, tanto en entornos unidos a un dominio como en entornos no unidos a un dominio.

Implemente el módulo MFA en todas las máquinas a la vez mediante políticas de grupo (GPO), lo que acelera la implementación en sistemas que no están unidos a un dominio.
*Póngase en contacto con nosotros para obtener descuentos por volumen para niveles de usuarios superiores.
"miniOrange proporcionó a DBS una solución para restringir el acceso a Fortigate VPN con autenticación multifactor (MFA). Debido a que la organización quería que toda la instalación estuviera protegida de la exposición a Internet,..."
Proteja todos los inicios de sesión de Active Directory con MFA Security. Evite el acceso no autorizado a todos los servidores habilitando MFA.
Habilite MFA en sus conexiones VPN como Fortinet, Cisco, SonicWall, PaloAlto, etc.
Habilite MFA en los inicios de sesión TACACS/TACACS+ y en todos sus dispositivos de red, como enrutadores y conmutadores.
Evite el acceso no autorizado a conexiones web OWA (Outlook en la Web) y RD.
Habilite SSO/MFA para todas las aplicaciones de Office 365 en la nube (compatible con SAML, OAuth, JWT, etc.)
Proteja su infraestructura de escritorio virtual (VDI) (como Citrix, VMWare, etc.) con la solución MFA.
Las aplicaciones de autenticación se utilizan para generar tokens de contraseña de un solo uso (OTP) basados en claves o secretos almacenados localmente. Estos tokens de software permiten a los usuarios completar el desafío de autenticación de dos factores (2FA) incluso cuando el dispositivo carece de conectividad a Internet o si el servidor de autenticación es inaccesible.
En este caso, su administrador puede darle acceso a través de su consola de administración. El administrador puede habilitar la opción "Olvidé mi teléfono" temporalmente. Si ya tiene otro teléfono, puede pedirle al administrador que restablezca su número de teléfono e inicie sesión fácilmente a través de 2FA.
Sí, brindamos soporte las 24 horas, los 7 días de la semana para todos y cada uno de los problemas que pueda enfrentar al utilizar nuestra solución miniOrange, que incluye soporte técnico de nuestros desarrolladores. Puede obtener soporte prioritario según el plan de soporte que haya elegido.
La autenticación multifactor (MFA) de Windows Server es una medida de seguridad que exige a los usuarios verificar su identidad mediante dos o más métodos antes de acceder a un servidor Windows. Normalmente, esto combina algo que el usuario conoce (contraseña) con algo que posee (un dispositivo móvil o token) o algo que es (autenticación biométrica). Mejora la seguridad al reducir el riesgo de acceso no autorizado, incluso si las contraseñas se ven comprometidas. Haga clic aquí para obtener más información: MFA de Windows Server




















































