¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×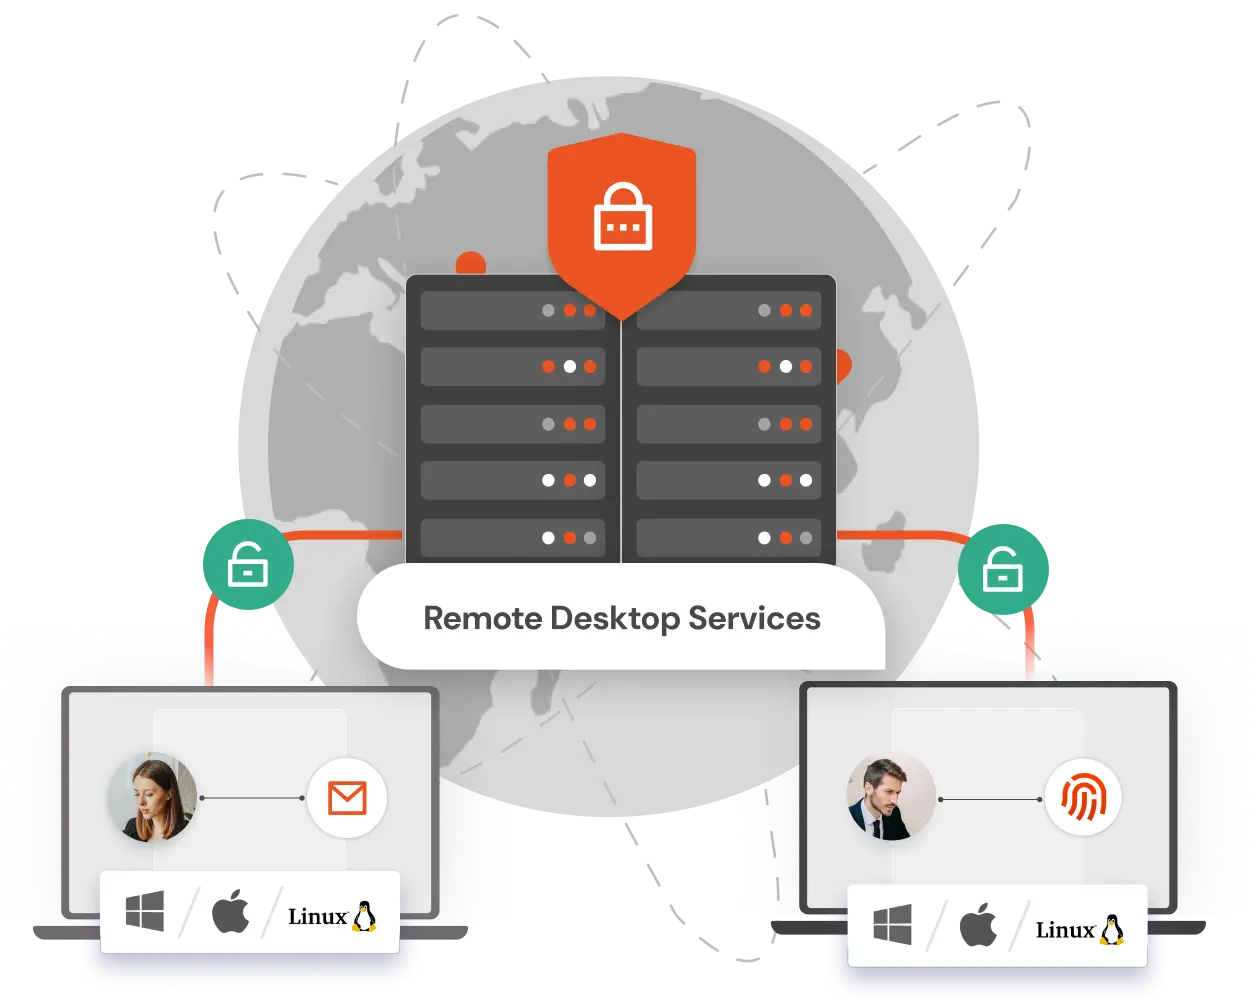
Si bien RDS ofrece una gran comodidad, también plantea riesgos de seguridad. Confiar únicamente en nombres de usuario y contraseñas ya no es seguro, ya que los cibercriminales pueden adivinarlos o robarlos para acceder a sistemas críticos.
miniOrange MFA proporciona Más de 15 métodos 2FA/MFA como OTP sobre SMS/correo electrónico, Google/Microsoft/miniOrange Authenticator, tokens de hardware y muchos más para proteger RDS y todos sus componentes clave que incluyen Puerta de enlace de Escritorio remoto, Acceso web de Escritorio remoto, Cliente web de Escritorio remoto, Agente de conexión de Escritorio remoto, Host de sesión de Escritorio remoto.
miniOrange ofrece una solución 2FA/MFA sencilla para Virtual Desktop y Remote Desktop Gateway. Después de ingresar sus credenciales, un segundo factor autenticará su acceso.
Elegir entre Más de 15 métodos, incluido OTP por SMS/correo electrónico, Google/Microsoft/miniOrange Authenticatory tokens de hardware para mejorar su defensa contra amenazas cibernéticas.
El componente web de miniOrange RD utiliza RADIUS para autenticar a los usuarios a través de Active Directory local. La autenticación multifactor (MFA) mejora la seguridad al requerir una verificación adicional más allá de las credenciales. miniOrange MFA para RD Gateway no requiere agente, lo que facilita su implementación en sistemas que no pertenecen a un dominio . Admite métodos de autenticación de dos factores (2FA) y multifactor (MFA), como notificaciones push y enlaces de correo electrónico/SMS.
miniOrange es compatible con los clientes web de Escritorio remoto (RD) basados en HTML5 más recientes para habilitar la autenticación multifactor (MFA) para el acceso remoto de los usuarios. La consola de autoservicio permite el registro de usuarios y la configuración de MFA. También se pueden configurar grupos y políticas personalizadas para la MFA de Servicios de Escritorio remoto (RDS) según los requisitos de la organización. La seguridad MFA de miniOrange puede proteger aún más el acceso a los programas RemoteApp alojados a través de Acceso web a Escritorio remoto y Cliente web.
La autenticación multifactor (MFA) para el protocolo de escritorio remoto (RDP) es una medida de seguridad fundamental para el acceso remoto a sistemas y servidores Windows . Consiste en configurar la MFA, integrarla con el servidor RDP y establecer políticas de autenticación. Cuando un usuario se conecta mediante RDP, se le solicita que proporcione su nombre de usuario y contraseña (que pueden ser credenciales de Active Directory o Azure AD).
*Póngase en contacto con nosotros para obtener descuentos por volumen para niveles de usuarios superiores.

Los usuarios pueden autenticarse a través de aplicaciones sin necesidad de un servidor sin Internet utilizando MFA sin conexión, ideal para organizaciones que restringen el acceso a Internet por razones de seguridad.

Establezca políticas de MFA personalizadas para RDP, RD Gateway y RD Web. Los administradores pueden permitir o evitar la MFA para usuarios o situaciones específicos, lo que mejora la flexibilidad.

Permita que los usuarios accedan de forma segura a sistemas en dominios confiables, como Azure AD, mejorando la comodidad y la productividad en toda la empresa.

Configure diferentes métodos de MFA para máquinas con nombres de usuario genéricos como “admin” o “administrador”, tanto en entornos unidos a un dominio como en entornos no unidos a un dominio.

Reducir las llamadas al servicio de asistencia técnica permitiendo a los usuarios restablecer contraseñas a través de un portal de autoservicio, mejorando la experiencia del usuario y reduciendo la dependencia del soporte.

Implemente el módulo MFA en todas las máquinas a la vez mediante políticas de grupo (GPO), lo que acelera la implementación en sistemas que no están unidos a un dominio.
"miniOrange proporcionó a DBS una solución para restringir el acceso a Fortigate VPN con autenticación multifactor (MFA). Debido a que la organización quería que toda la instalación estuviera protegida de la exposición a Internet,..."
Proteja todos los inicios de sesión de Active Directory con MFA Security. Evite el acceso no autorizado a todos los servidores habilitando MFA.
Habilite MFA en sus conexiones VPN como Fortinet, Cisco, SonicWall, PaloAlto, etc.
Habilite MFA en los inicios de sesión TACACS/TACACS+ y en todos sus dispositivos de red, como enrutadores y conmutadores.
Evite el acceso no autorizado a conexiones web OWA (Outlook en la Web) y RD.
Habilite SSO/MFA para todas las aplicaciones de Office 365 en la nube (compatible con SAML, OAuth, JWT, etc.)
Proteja su infraestructura de escritorio virtual (VDI) (como Citrix, VMWare, etc.) con la solución MFA.




















































