¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×
Entendemos que desarrollar una aplicación personalizada puede ser complicado; sin embargo, implementar la seguridad de inicio de sesión único (SSO ) no debería serlo. Una puerta de enlace de acceso SSO es el intermediario necesario para su proveedor de identidad (IdP) y aplicaciones que no admiten protocolos comunes como SAML , OAuth , LDAP u OIDC. Con miniOrange, sus usuarios disfrutan de un inicio de sesión único sin interrupciones en aplicaciones heredadas y de terceros, tanto en la nube como en instalaciones locales.
Experiencia de inicio de sesión utilizando un único panel integrado para todos los usuarios
No es necesario migrar usuarios a ningún proveedor de identidad, ni codificar ni modificar aplicaciones.
Funciona con cualquier IdP (Okta, Azure AD, Ping, miniOrange, etc.)
El miniOrange Access Gateway actúa como una capa de acceso seguro delante de sus aplicaciones. Verifica la identidad de los usuarios, gestiona las sesiones y aplica políticas de acceso a sus aplicaciones en la nube y locales sin necesidad de modificar el código. Añade inicio de sesión único (SSO), autenticación multifactor (MFA) y controles de seguridad consistentes a aplicaciones heredadas y personalizadas mediante un proxy inverso seguro.
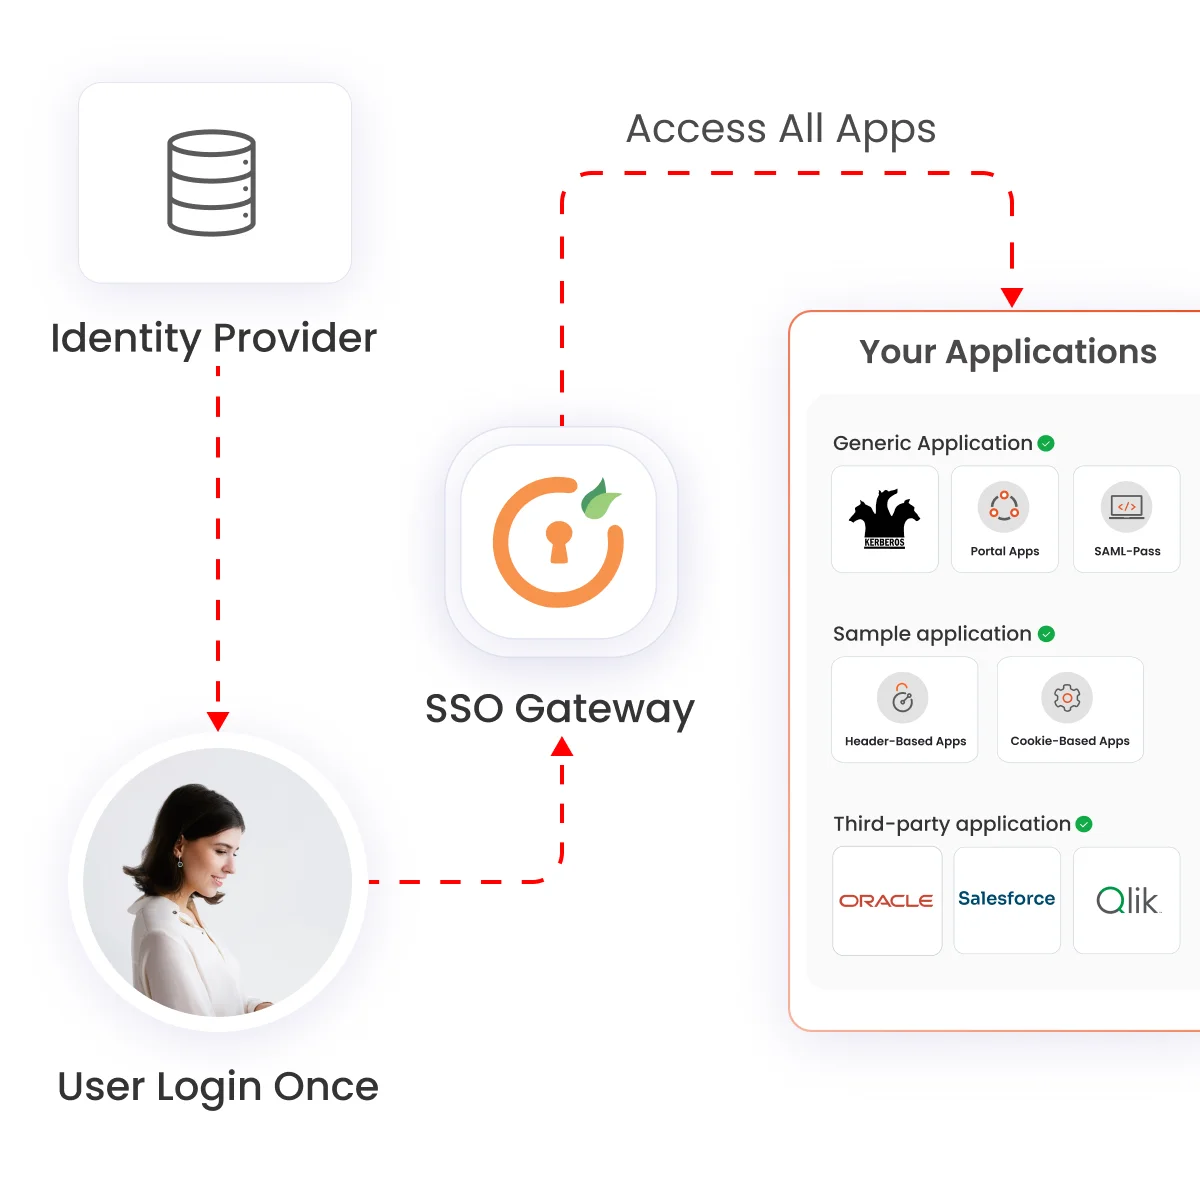
Paso 1: El usuario intenta abrir una aplicación y la puerta de enlace SSO intercepta la solicitud.
Paso 2: La puerta de enlace solicita las credenciales y las verifica mediante su proveedor de identidad o almacén de usuarios. Se le solicitará la autenticación multifactor (MFA) si es necesario.
Paso 3: Tras la verificación exitosa, la puerta de enlace crea una sesión SSO para que el usuario no tenga que volver a introducir sus credenciales para otras aplicaciones.
Paso 4: La solicitud se reenvía a la aplicación de destino junto con la sesión autenticada.
Paso 5: Mientras la sesión siga siendo válida, el usuario puede moverse entre las aplicaciones conectadas sin necesidad de volver a iniciar sesión.
Controla la seguridad de tus aplicaciones heredadas con nuestra puerta de enlace SSO repleta de funciones. ¡Consíguelas!
Funciones de nivel empresarial para entornos híbridos

Traduzca el SSO moderno para aplicaciones heredadas, personalizadas o internas compatibles con OAuth2 para obtener mejores experiencias de inicio de sesión para sus usuarios.

Las aplicaciones se integran con SSO en minutos, sin modificaciones de la aplicación ni interrupciones del flujo de trabajo.

Autenticación incremental y/o política dinámica aplicada mediante una política adaptativa basada en la actividad/riesgo del usuario.

Se puede integrar con cualquier IdP, como Azure AD, Okta, Ping, etc., para brindar la máxima flexibilidad.

Admite operaciones seguras en entornos locales, en la nube e híbridos; admite alta disponibilidad y escalabilidad.

Proporciona una única ubicación para administrar políticas relacionadas con authn, authz y sesiones para todas las aplicaciones empresariales.
miniOrange SSO Gateway proporciona una capa adicional de seguridad para sus aplicaciones heredadas a través de opciones fáciles de implementar adecuadas tanto para entornos locales como en la nube.
Explora el catálogo de integración de la aplicación miniOrange



Facilite la seguridad de la identidad para las aplicaciones heredadas con miniOrange
Capacidad |
Puerta de enlace SSO miniOrange |
Puertas de enlace SSO tradicionales |
| Admite protocolos como SAML, OAuth, OIDC | ||
| MFA integrado y acceso adaptativo | - | |
| Configuración sin agente | ||
| Gestión de políticas centralizada | - | |
| Rentable y escalable | - | |
| Seguridad y cumplimiento |
x
La descarga debería comenzar ahora. Si no es así, envíenos un correo electrónico a idpsupport@xecurify.com o póngase en contacto con nosotros.





















































