¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×
Defina las condiciones de acceso para aplicaciones y grupos de usuarios específicos mediante restricciones de IP, dispositivo, ubicación y tiempo. Configure la respuesta de política adecuada según sus requisitos de acceso.
Refuerce los controles de autenticación para cumplir con los requisitos de seguridad de la organización. Utilice los informes y la evidencia de auditoría disponibles para respaldar las revisiones de seguridad. El cumplimiento normativo depende de la implementación y de los controles generales.
Conecte las aplicaciones compatibles mediante la integración documentada de miniOrange y las funcionalidades para desarrolladores. Para aplicaciones personalizadas, verifique las API, los flujos de autenticación y los requisitos de implementación necesarios antes del despliegue.
Elija un modelo de implementación que se ajuste a su infraestructura y requisitos operativos. Confirme la disponibilidad de las funciones para el entorno seleccionado antes de la implementación.
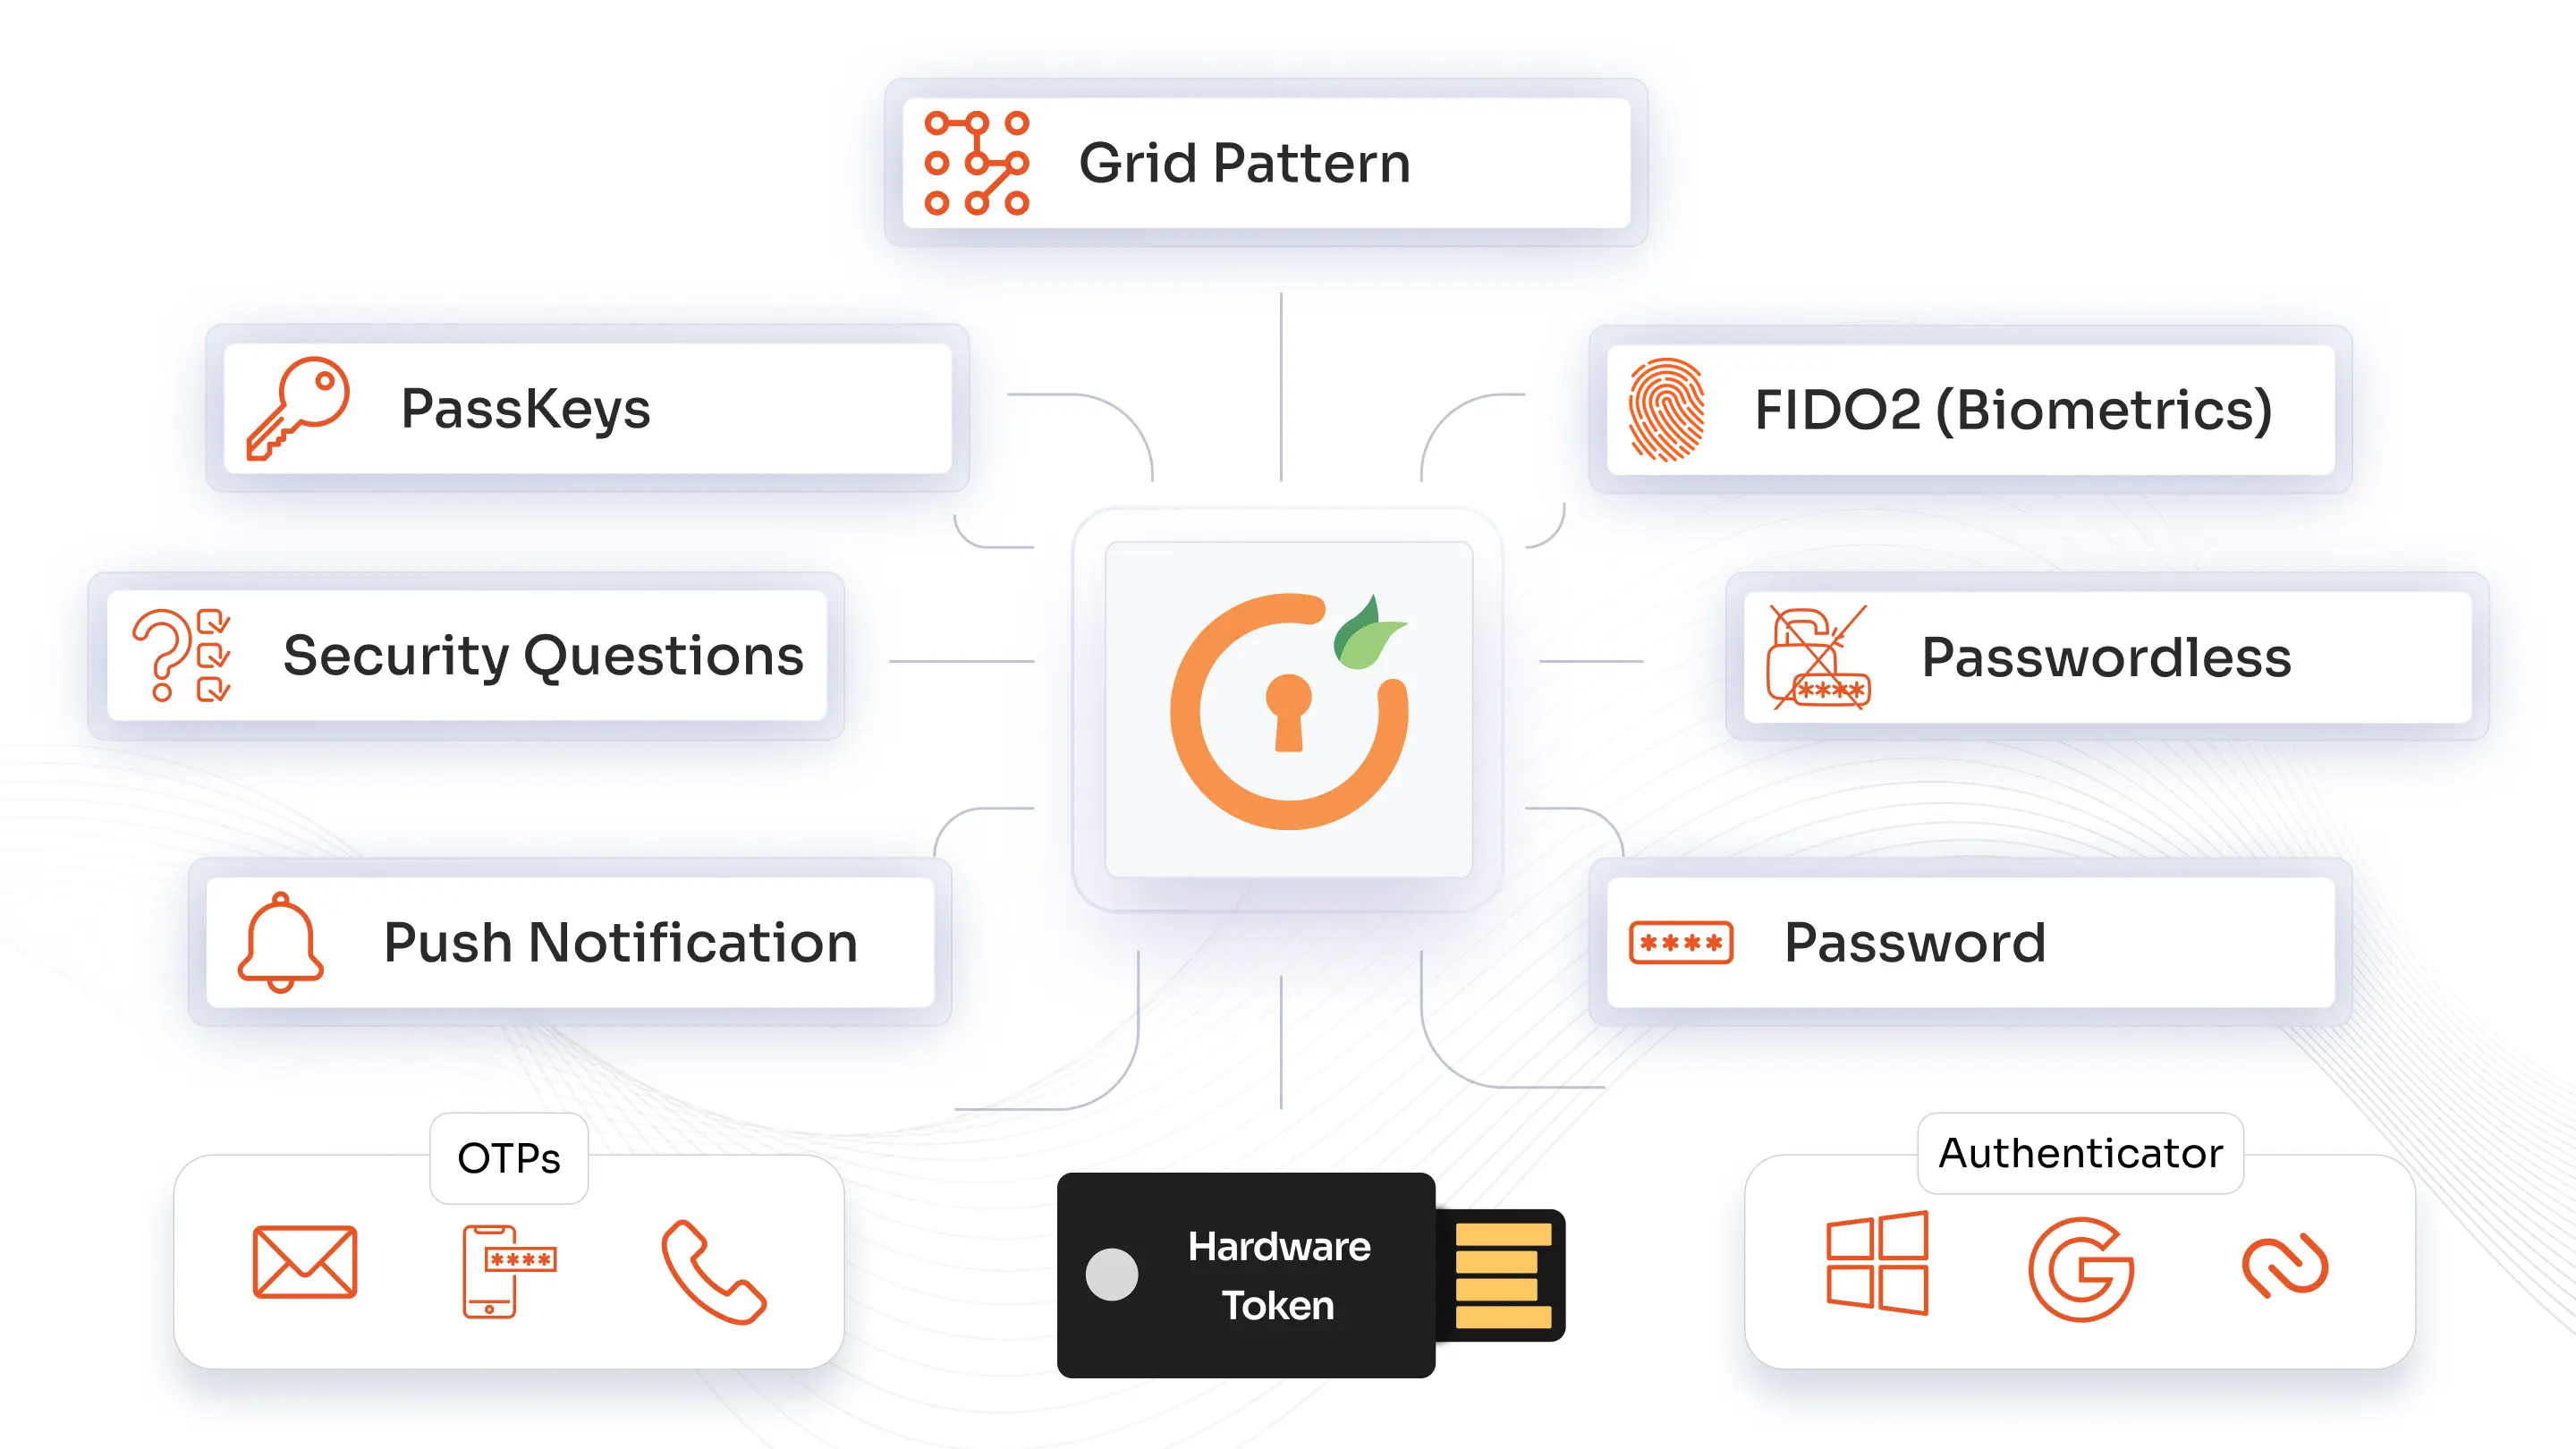
miniOrange ofrece una amplia gama de métodos de autenticación. Desde notificaciones push, TOTP y RSA MFA hasta datos biométricos, claves de seguridad WebAuthn/FIDO2 y códigos de respaldo de un solo uso, puede estandarizar en una plataforma y, al mismo tiempo, personalizar los métodos según el rol, el nivel de riesgo y la aplicación. Los métodos de autenticación de dos factores (2FA) se pueden implementar en VPN, inicios de sesión de Windows, sistemas heredados y la nube.
Configure políticas de acceso contextual en miniOrange y valide su comportamiento comparándolo con las reglas de acceso a la aplicación previstas.
Especifique las direcciones IP o rangos pertinentes y configure las restricciones de dispositivo, ubicación o tiempo compatibles en la configuración de la política.
Seleccione las aplicaciones y los grupos de usuarios pertinentes y, a continuación, configure el comportamiento de permitir, desafiar o denegar que se admita.
Pruebe escenarios de IP confiables y restringidas junto con otras condiciones habilitadas. Confirme que los resultados de acceso coincidan con la configuración de política prevista.
Examine los informes de autenticación y los registros de auditoría disponibles. Ajuste las condiciones de la política cuando los resultados de las pruebas difieran del comportamiento de acceso previsto.
Amplíe los controles de autenticación de miniOrange a través de aplicaciones en la nube, heredadas y personalizadas compatibles mediante integraciones de inicio de sesión único (SSO) y API para desarrolladores. Mantenga la compatibilidad con los entornos de identidad existentes, adaptándose a los flujos de autenticación y los requisitos de implementación específicos de cada aplicación.


Gestione los requisitos de autenticación en torno a las condiciones de acceso contextual para reforzar el control sobre las aplicaciones empresariales sin imponer requisitos de verificación idénticos a todos los usuarios.

Reducción de la exposición al acceso no autorizado mediante la verificación contextual y controles más estrictos para las solicitudes de aplicaciones de alto riesgo.

Menos solicitudes de autenticación innecesarias para los inicios de sesión rutinarios, reservando la verificación adicional para las condiciones de riesgo configuradas.

Políticas de acceso coherentes en todas las aplicaciones y grupos de usuarios, lo que reduce la complejidad administrativa y mejora la eficiencia de la gestión de políticas.
Proteja los flujos de trabajo críticos de la empresa con una verificación adicional adaptada a los escenarios de acceso específicos y a los requisitos del negocio.
La verificación adicional de los flujos de trabajo privilegiados ayuda a reducir la exposición a credenciales de administrador comprometidas y cambios no autorizados en el sistema.
Una verificación más rigurosa para las aplicaciones empresariales sensibles ayuda a salvaguardar la información confidencial en las áreas de finanzas, recursos humanos y operaciones de atención al cliente.
Las comprobaciones de acceso contextual ayudan a las organizaciones a responder adecuadamente cuando las condiciones de inicio de sesión no se ajustan a las políticas de acceso establecidas.
Configure los controles de acceso e identidad para las aplicaciones, los usuarios y los requisitos operativos de su sector.

Configure los requisitos de autenticación para sus aplicaciones, condiciones de acceso y políticas organizativas mediante las funcionalidades de seguridad de identidad de miniOrange.


Desde 2012, miniOrange ha desarrollado una amplia experiencia en la gestión de identidades y accesos, abordando los requisitos de autenticación y seguridad de las empresas.

Una cartera de más de 6,000 integraciones admite la autenticación en diversas aplicaciones empresariales y entornos de identidad.

La asistencia técnica las 24 horas ayuda a las organizaciones a resolver los desafíos de implementación de la autenticación multifactor y los problemas de autenticación.

La flexibilidad en los precios hace que la autenticación multifactor (MFA) empresarial sea accesible, al tiempo que ayuda a las organizaciones a gestionar los costes de autenticación a medida que crece su plantilla.
Descubra cómo miniOrange puede brindar soporte a sus aplicaciones empresariales con políticas de acceso contextual configurables.
¿Aún tienes preguntas? Consulta más preguntas frecuentes.
Más preguntas frecuentesConfigure las condiciones de IP admitidas en la configuración de la política de miniOrange y seleccione la respuesta de acceso requerida. Pruebe el comportamiento resultante con los rangos de IP y las reglas de acceso a la aplicación previstos.
Las opciones disponibles incluyen aplicaciones de autenticación, autenticación push, tokens de hardware y otros métodos de autenticación multifactor (MFA). Confirme qué métodos son compatibles con la política de actualización y la implementación específicas.
El resultado depende de la política configurada y de las opciones de autenticación disponibles. Verifique si el flujo correspondiente deniega el acceso, permite otro método habilitado, admite códigos de respaldo o requiere que un administrador restablezca el método de autenticación.
Configure la política de aplicación correspondiente y aplíquela al grupo de administradores previsto, si está disponible. Establezca las condiciones de acceso y las opciones de autenticación necesarias y, a continuación, pruebe la configuración.
Defina los requisitos de autenticación en función de las aplicaciones pertinentes, los grupos de usuarios y las condiciones contextuales admitidas. Esto ayuda a garantizar que los desafíos adicionales se ajusten a los requisitos de la política configurada, en lugar de aparecer automáticamente en cada inicio de sesión.
miniOrange proporciona integraciones de aplicaciones, capacidades de inicio de sesión único (SSO) y recursos para desarrolladores en entornos compatibles. La compatibilidad depende de la aplicación, el método de integración y el flujo de autenticación requerido.
El precio depende del producto, el plan, la implementación y los requisitos del usuario. Solicite una demostración para hablar sobre sus necesidades.