Acceso financiero oculto
Los modelos de acceso independientes entre los sistemas centrales de banca, pagos y ERP dificultan el seguimiento de los permisos confidenciales.
¿Necesitas ayuda? ¡Estamos aquí!

Resultados de la búsqueda:
×
La gestión y administración de identidades (IGA, por sus siglas en inglés) ayuda a bancos, cooperativas de crédito, entidades financieras no bancarias, aseguradoras y empresas fintech a controlar quién accede a los sistemas críticos, a qué pueden acceder y cuándo debe cambiar o finalizar dicho acceso.
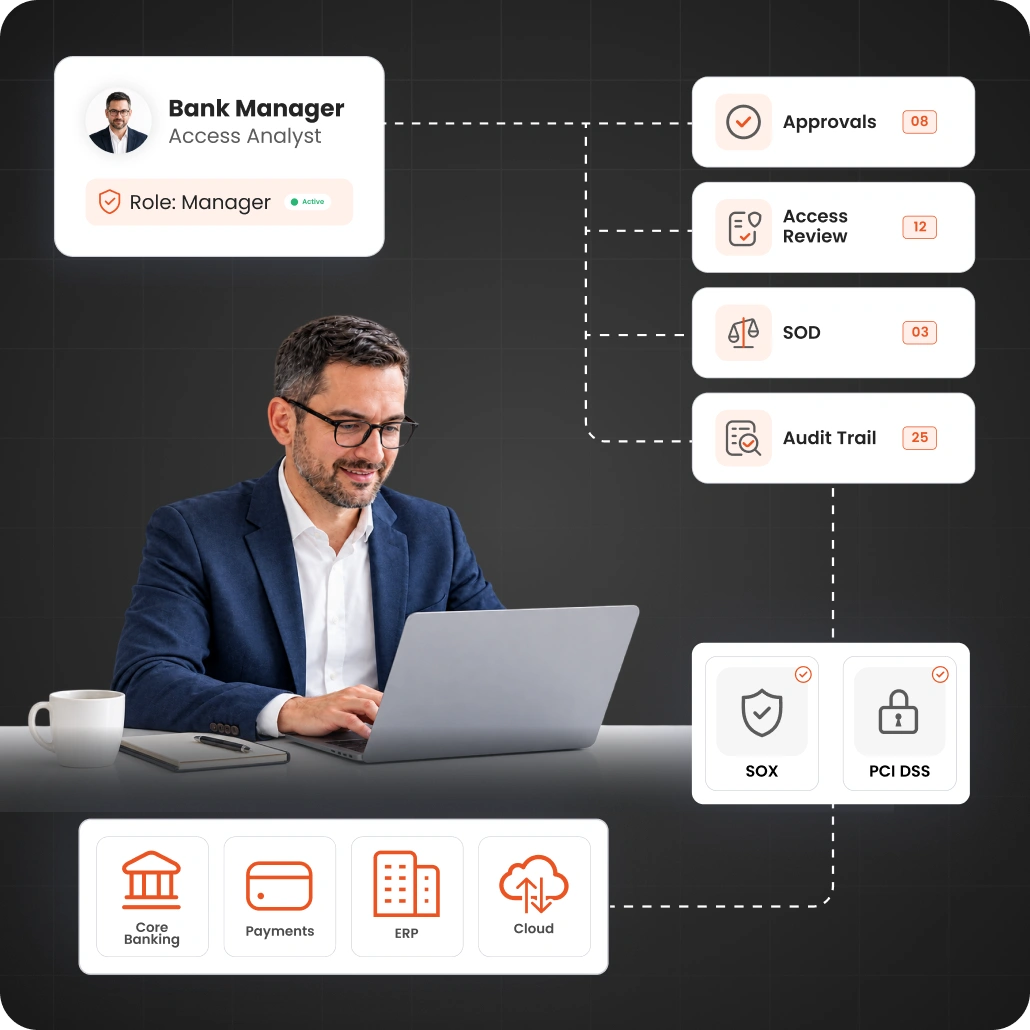
Para las instituciones financieras, IGA proporciona gobernanza de acceso a través de los sistemas bancarios centrales, plataformas de pago, ERP, aplicaciones en la nube y datos financieros. Admite la gestión del ciclo de vida de JML, el principio de mínimo privilegio, la segregación de funciones (SoD), la certificación de acceso y la evidencia de auditoría para SOX, PCI DSS, GLBA, las directrices del RBI, IRDAI y otros requisitos.
Los entornos financieros complejos dificultan mantener la precisión de los permisos, revisar el acceso de forma coherente e identificar combinaciones de riesgo entre sistemas.
Los modelos de acceso independientes entre los sistemas centrales de banca, pagos y ERP dificultan el seguimiento de los permisos confidenciales.
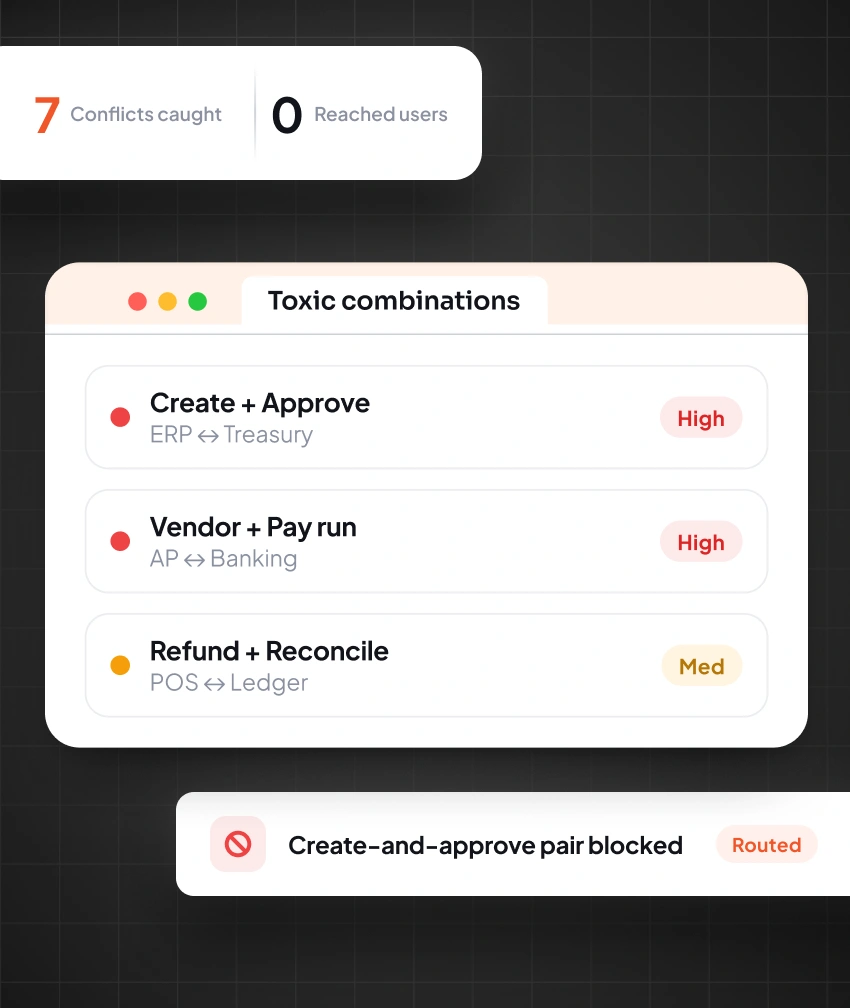
Un usuario puede iniciar y aprobar una transferencia bancaria, creando una combinación de acceso peligrosa que otorga a una sola persona el control sobre ambos pasos.
Las revisiones basadas en hojas de cálculo dificultan la gestión y la documentación coherente de los procesos recurrentes de cumplimiento de SOX y PCI DSS.
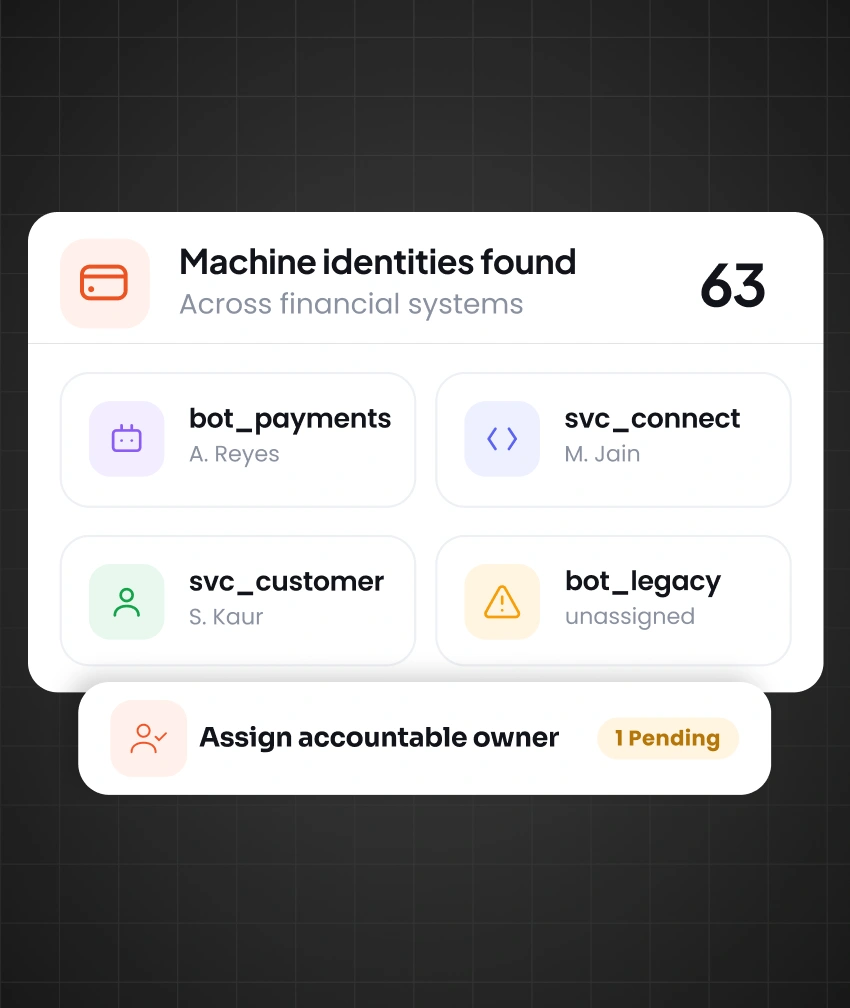
Los bots de RPA y las cuentas de servicio pueden manejar dinero o datos de titulares de tarjetas sin una propiedad clara, una revisión periódica o una certificación.
Gestionar el acceso a lo largo del ciclo de vida del empleado, controlar los privilegios financieros, controlar las identidades externas y de las máquinas, y mantener pruebas para las revisiones de cumplimiento.

Automatice los flujos de trabajo de altas, traslados y bajas de empleados para que el acceso cambie con cada evento del ciclo de vida del empleado.

Ofrezca al personal una forma guiada de solicitar acceso y a los gerentes una manera rápida y verificada de cumplir con las políticas para aprobarlo.

Localice las cuentas inactivas, duplicadas y abandonadas derivadas de salidas de empresas y fusiones, y elimínelas antes de que lo haga una auditoría.

Mantenga separadas las funciones incompatibles, para que nadie pueda recaudar y efectuar un pago al mismo tiempo.

Realice revisiones programadas que lleguen a los propietarios adecuados y obtenga la aprobación en cada ciclo de auditoría.

Gestionar las cuentas de servicio, los bots de RPA, las API y las identidades del sistema que procesan pagos o acceden a los datos de los clientes o titulares de tarjetas.

Priorice los riesgos de acceso utilizando el tipo de identidad, los privilegios, la sensibilidad de la aplicación y la relevancia normativa.

Conceda derechos de administrador solo cuando sea necesario, revíselos con frecuencia y retírelos en cuanto deje de ser necesario.

Otorgue a proveedores, contratistas, auditores y procesadores acceso aprobado, limitado a un propósito específico y con un plazo determinado, en lugar de credenciales permanentes.
miniOrange IGA conecta identidades, cuentas, roles, permisos, políticas y flujos de trabajo de revisión en todo su entorno financiero.

Localice usuarios, cuentas, permisos, aplicaciones y propiedad en los sistemas centrales de banca, ERP, pagos y en la nube.

Aplique el principio de mínimo privilegio, controles de aprobación y comprobaciones de segregación de funciones antes de que el acceso llegue a sistemas financieros sensibles.

Revise el acceso de empleados, usuarios con privilegios, proveedores e identidades no humanas mediante campañas programadas y basadas en riesgos.

Mantener revisiones de acceso, registros de aprobación, historial de subsanación y evidencia de auditoría para instituciones financieras.
Aplique la gobernanza de identidades a las operaciones financieras, los procesos de pago, los datos de los clientes, los controles regulatorios y los entornos empresariales cambiantes.
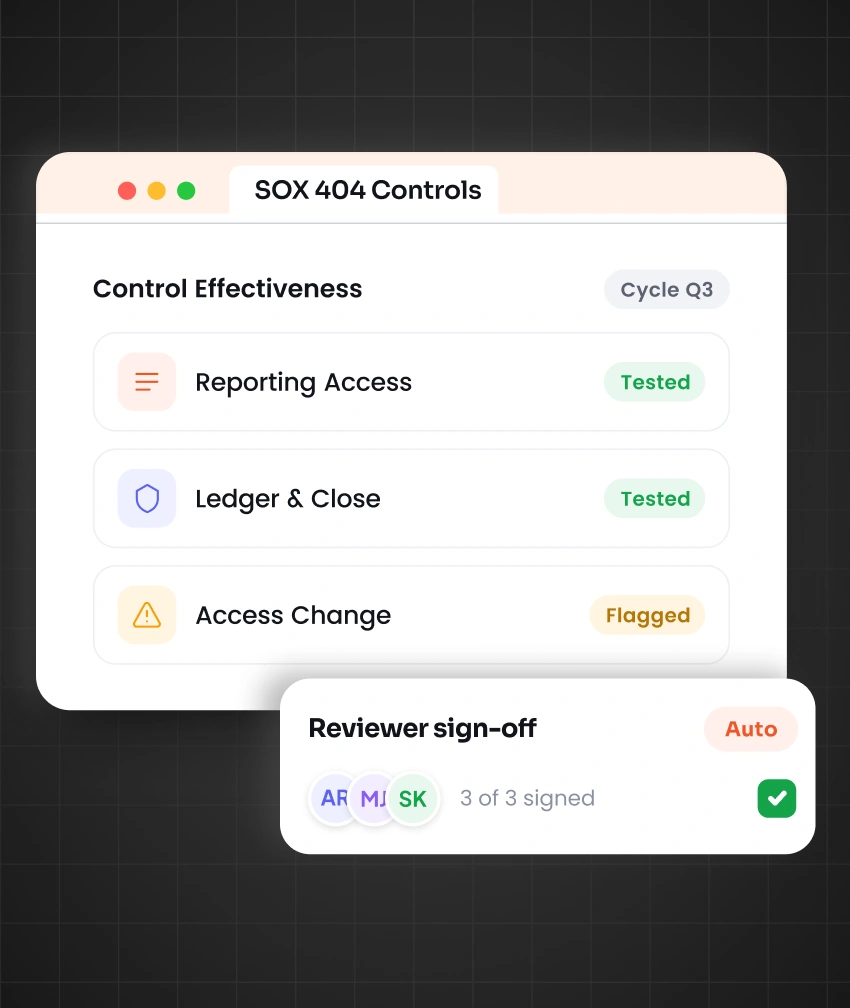
Mapear el acceso a los controles de la Sección 404 de la Ley SOX y probarlos según un cronograma, registrando la aprobación en cada ciclo.
La mayoría de las instituciones rinden cuentas a varios organismos reguladores a la vez. Controle el acceso una sola vez y aplique esos mismos controles a todos los marcos regulatorios con los que tenga que informar.
Garantizar el cumplimiento continuo de los controles automatizados, los informes y los flujos de trabajo de certificación de acceso.
Ver marcos de cumplimiento
Control de Acceso

Sector Sanitario

ISMS

Tipo II

Privacidad

Pagos,

Ciberseguridad

India

Privacidad

Pagos,

Ciberseguridad

India
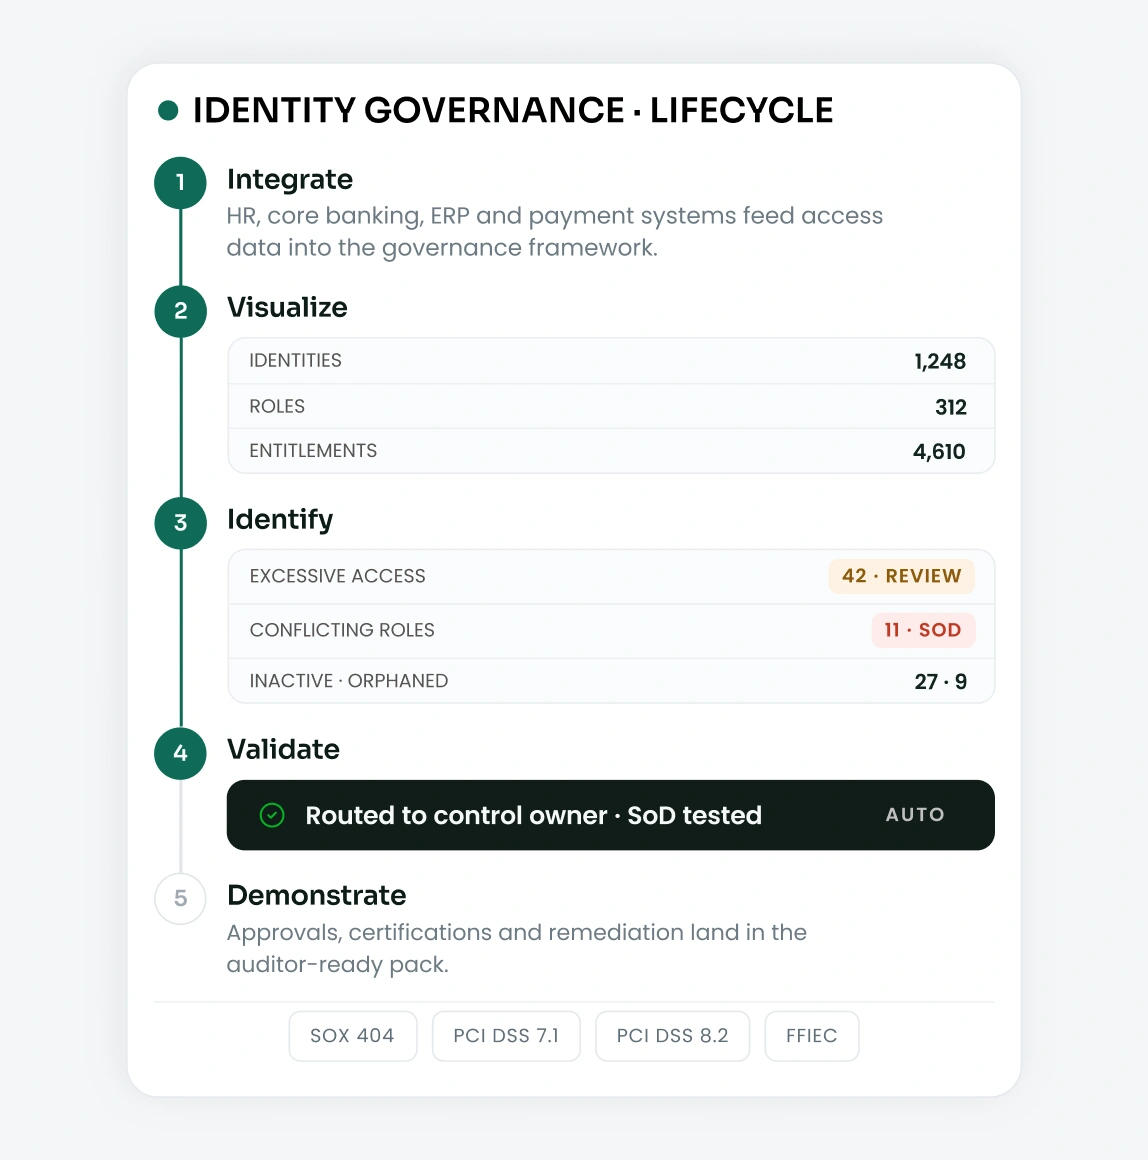
Conecte sus sistemas financieros, evalúe el acceso, aplique controles, revise los permisos y mantenga la documentación mediante un proceso repetible.
Conecte los sistemas de recursos humanos, banca central, ERP y pagos, e incorpore los datos de acceso al marco de gobernanza.
Visualice los usuarios, las cuentas, los roles y los permisos en todos los sistemas para comprender quién tiene acceso y dónde.
Detecta accesos excesivos, roles conflictivos, cuentas inactivas y cuentas huérfanas.
Dirija las solicitudes de acceso a los revisores adecuados, verificando al mismo tiempo los permisos según las reglas de negocio y las políticas de segregación de funciones (SoD).
Mantenga registros claros de las aprobaciones, certificaciones, cambios de acceso, infracciones y medidas correctivas para SOX y PCI DSS.
La plataforma IGA adecuada ofrece beneficios durante años. Descubra por qué miniOrange es la opción más segura para la banca y las finanzas.

Abordar los riesgos de acceso financiero, como la segregación de funciones en los pagos, los permisos excesivos, el acceso de terceros y el acceso a sistemas bancarios sensibles.
Ampliar la gobernanza más allá de los empleados para incluir a contratistas, proveedores, cuentas de servicio, bots de RPA, API y otras identidades no humanas.

Configure las solicitudes de acceso, las aprobaciones, las certificaciones, los cambios del ciclo de vida y los flujos de trabajo de corrección en función de las políticas de su organización.

Conecte los sistemas de recursos humanos, banca central, ERP, nube y pagos mediante integraciones flexibles sin necesidad de reconstruir su entorno de acceso existente.

Reduzca el trabajo manual relacionado con el aprovisionamiento, las revisiones de acceso, las aprobaciones, la limpieza de cuentas y la evidencia de cumplimiento.
Mantenga organizadas las certificaciones, las aprobaciones, las comprobaciones de segregación de funciones, los cambios de acceso y la documentación justificativa durante todo el año.
Preguntas frecuentes sobre los acuerdos intergubernamentales (IGA) para el sector bancario, los controles SOX y PCI DSS, y la gobernanza de la identidad no humana.