¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

Chat de soporte de miniOrange: obtén ayuda y soporte
Soporte por correo electrónico de miniOrange
Marca de verificación de éxito: formulario enviado correctamente.

Gracias por su encuesta.

Si no recibe noticias nuestras dentro de las 24 horas, no dude en enviar un correo electrónico de seguimiento a igasupport@xecurify.com

Resultados de la búsqueda:

×

Gestión y administración de identidades (IGA) para empresas

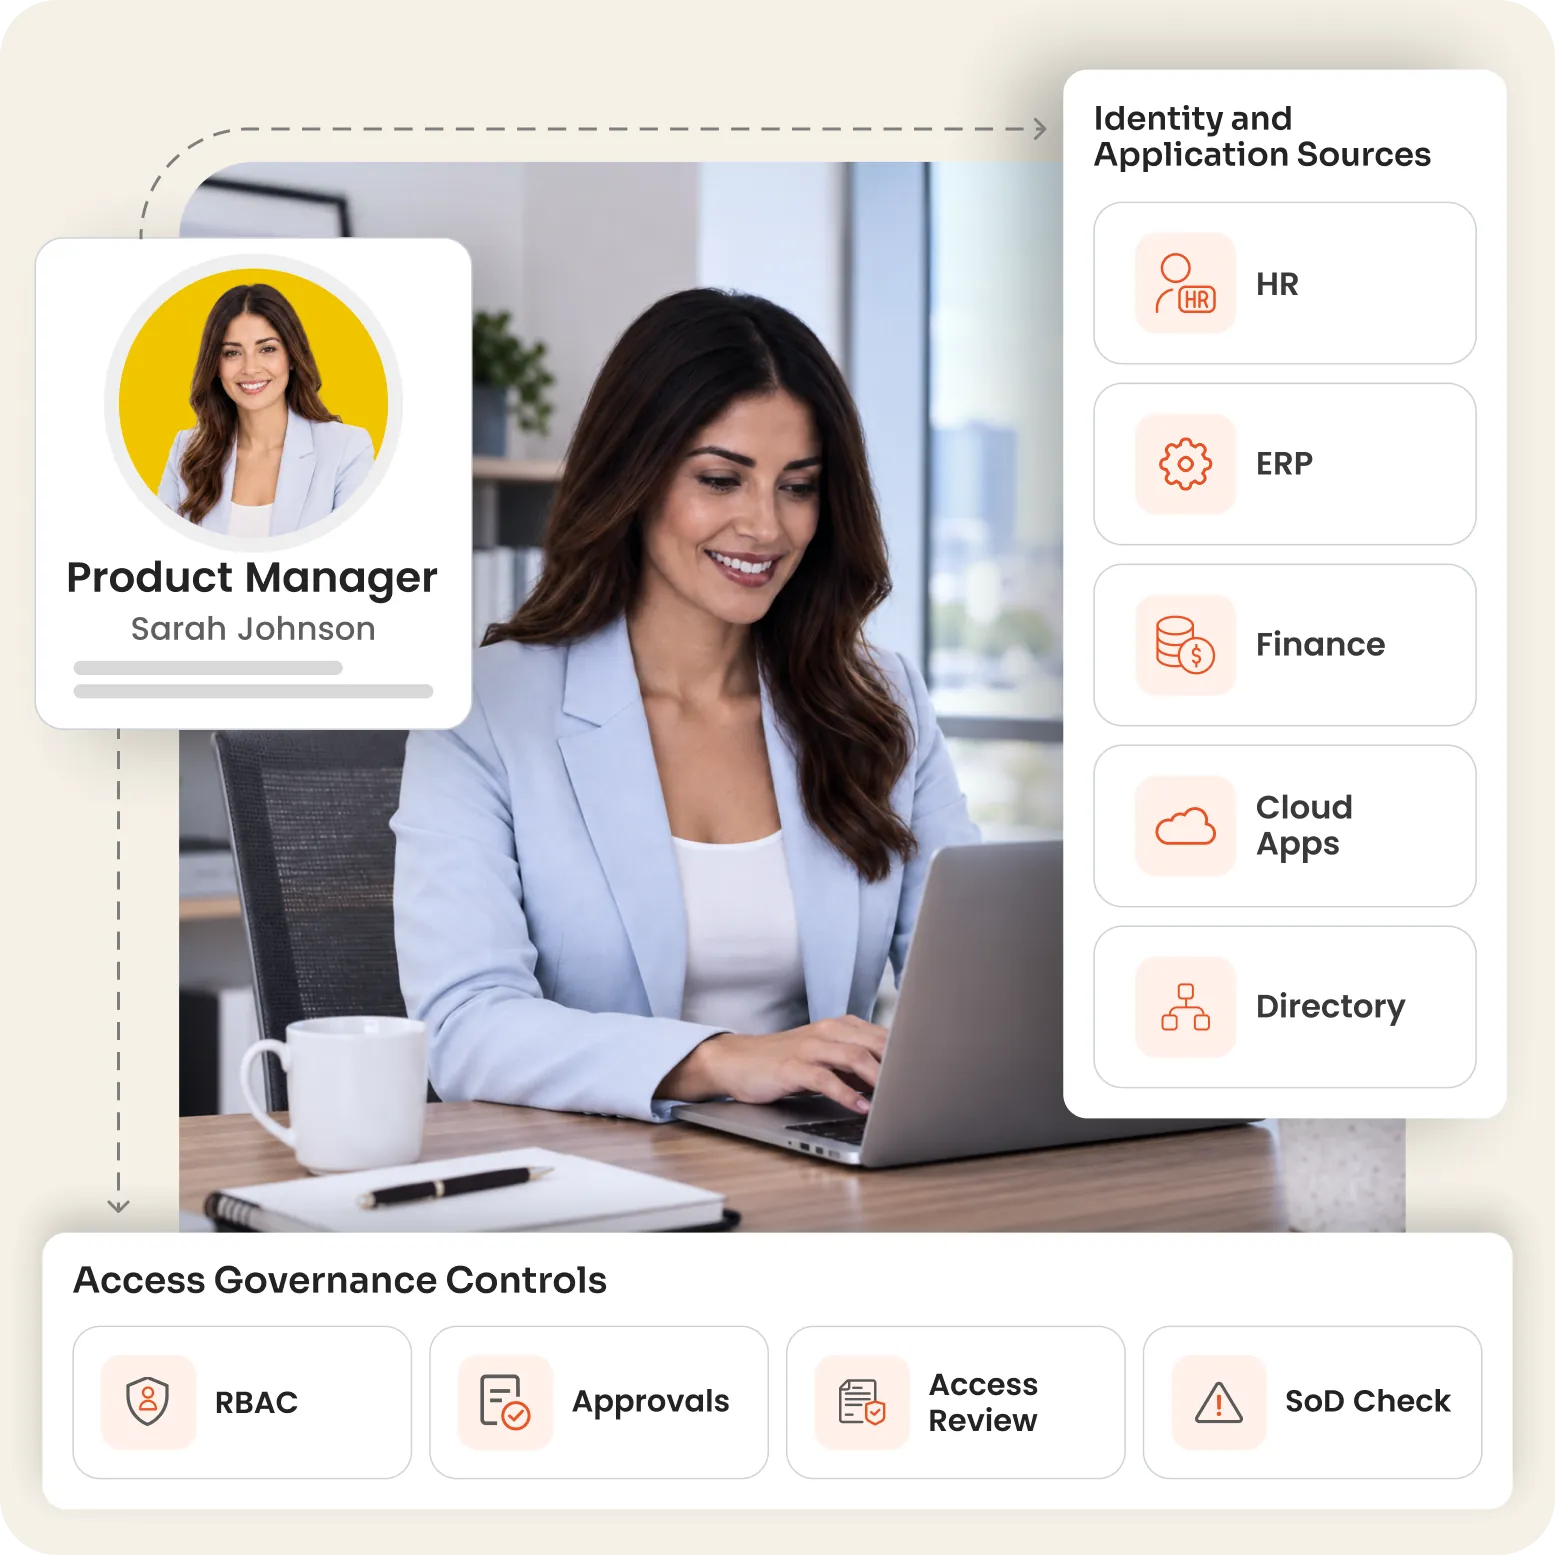
miniOrange IGA ayuda a las empresas a gestionar el acceso desde el momento en que se solicita hasta que se revisa, modifica o elimina. Integra la automatización del ciclo de vida de la identidad, las aprobaciones de acceso y la certificación continua en un único programa para controlar el acceso a gran escala.

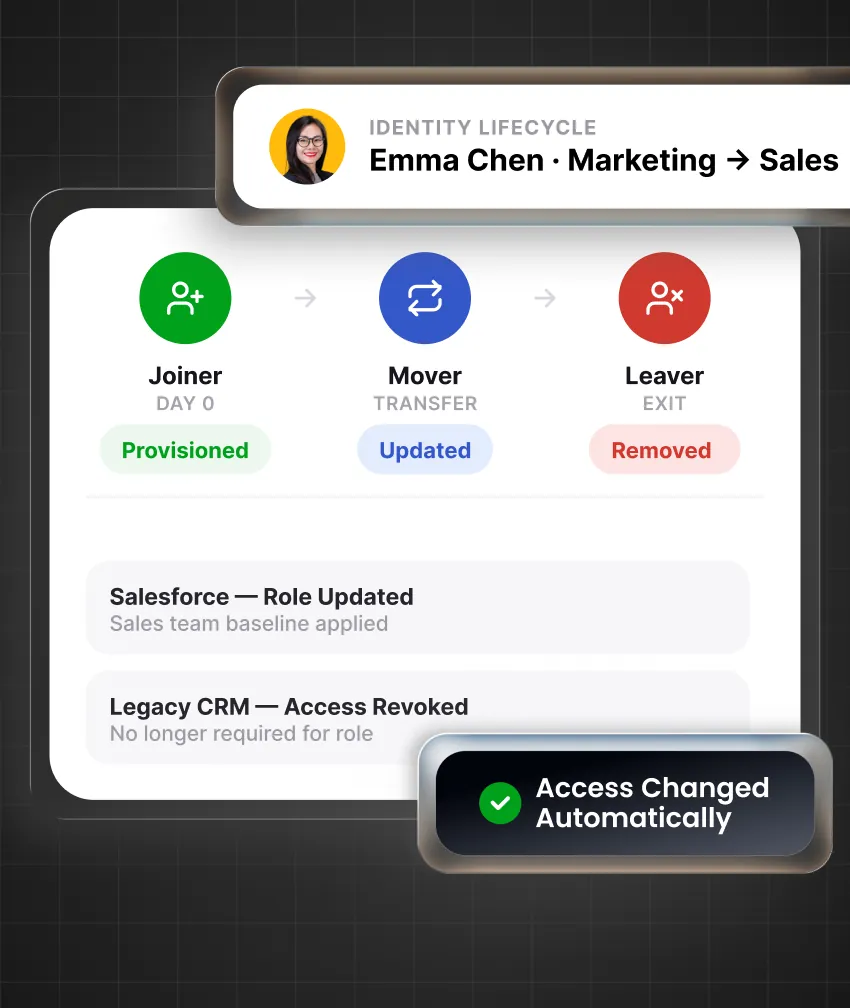
  Automatice los cambios de acceso de los empleados que se incorporan, se trasladan o se dan de baja.

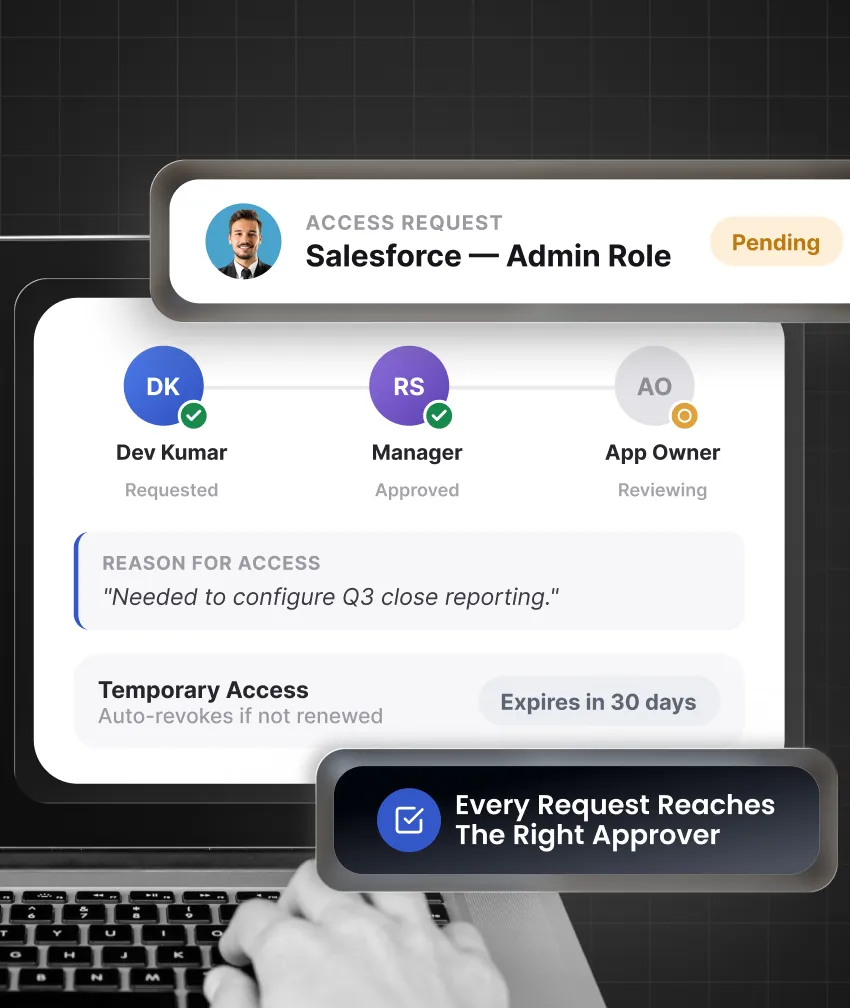
  Aplicar RBAC y reglas de aprobación antes del aprovisionamiento.

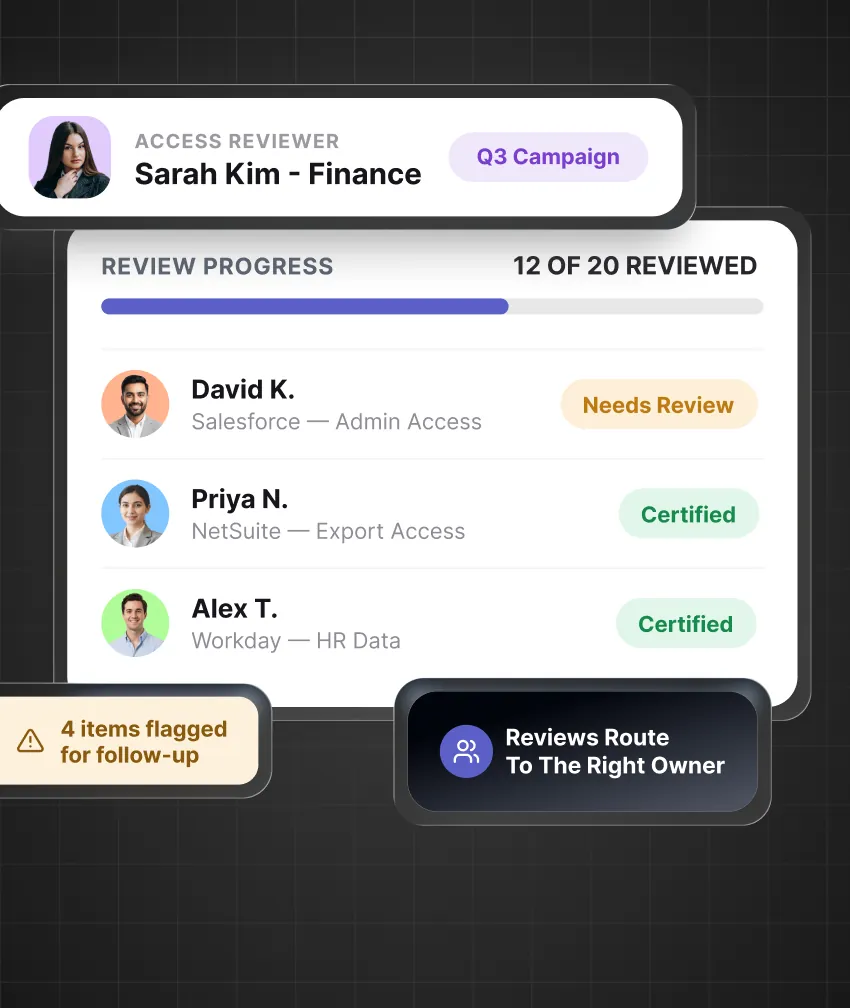
  Realizar revisiones de acceso y comprobaciones de segregación de funciones en todas las aplicaciones.

Agenda una Demo Obtenga una evaluación gratuita de acceso empresarial.
Gestión y administración de identidades (IGA) para empresas

El control de acceso empresarial pierde coherencia con el tiempo.

Cuando los datos de acceso están dispersos entre los sistemas de recursos humanos, Active Directory (AD), ERP, la nube, SaaS y sistemas heredados, los equipos tienen dificultades para determinar quién puede acceder a los recursos confidenciales.


Los usuarios que se dan de baja conservan el acceso a la aplicación.

La salida de un empleado o la finalización de su contrato pueden provocar el cierre de una cuenta de Active Directory, mientras que las cuentas en sistemas ERP, CRM, en la nube o aplicaciones heredadas permanecen activas.

Los cambios de rol mantienen los permisos anteriores.

Los empleados que cambien de departamento pueden obtener nuevos permisos de acceso sin perder los de su anterior función, proyecto o unidad de negocio.

El acceso de alto riesgo no tiene un propietario claro.

Es posible que los grupos de administradores, las funciones financieras, las cuentas compartidas y los permisos confidenciales no tengan un propietario de negocio designado responsable de la revisión periódica.

Reseñas Miss Business Contexto

Los propietarios de las aplicaciones ven los nombres de los permisos o los ID de grupo sin saber qué permite cada autorización, si se utiliza o si crea una combinación de acceso peligrosa.

Que hace ¿Qué hace la empresa IGA?

La gestión y administración de identidades empresariales (IGA) ayuda a las organizaciones a gestionar las identidades de los empleados a lo largo de todo su ciclo de vida. Garantiza que los empleados reciban el acceso adecuado a sus funciones, pierdan dicho acceso cuando ya no lo necesiten y se sometan a revisiones de acceso periódicas.

IGA proporciona a los equipos de seguridad y TI, a los gerentes y a los propietarios de aplicaciones una visión clara de las solicitudes de acceso, las aprobaciones, los permisos, las revisiones y las eliminaciones. También ayuda a identificar accesos riesgosos, como combinaciones peligrosas y privilegios excesivos que permanecen activos durante demasiado tiempo.

Control total sobre quién tiene acceso y por qué.

miniOrange IGA gestiona las solicitudes de acceso, las aprobaciones, las revisiones y las decisiones a lo largo de todo el ciclo de vida del acceso.

Descubre

Descubre

Localiza registros de empleados, contratistas, cuentas de servicio, grupos y permisos en todas las aplicaciones conectadas.

Hacer cumplir

Hacer cumplir

Aplique el control de acceso basado en roles (RBAC), los flujos de trabajo de aprobación, las reglas de caducidad y las políticas de segregación de funciones (SoD) antes de otorgar el acceso.

Certificar

Certificar

Envíe revisiones de acceso a los gerentes y propietarios de las aplicaciones con los detalles de los permisos correspondientes.

 Demostrar.

Demostrar.

Proporcione registros completos de las solicitudes de acceso, aprobaciones, cambios, certificaciones y excepciones.

Capacidades básicas para la IGA empresarial

Centralice las decisiones de acceso y la supervisión en todas las identidades, aplicaciones y unidades de negocio.


Gestión del ciclo de vida de la identidad

Gestión del ciclo de vida de la identidad

Automatice la creación de cuentas, el aprovisionamiento de acceso, las actualizaciones de roles y la desactivación de cuentas a partir de los eventos aprobados de incorporación, traslado y baja de empleados. Esto reduce las demoras en los cambios de acceso entre aplicaciones.


Control de acceso basado en roles (RBAC)

Control de acceso basado en roles (RBAC)

Cree modelos a seguir basados ​​en la función laboral, el departamento y los requisitos específicos de la empresa. Proporcione a los nuevos empleados acceso básico, al tiempo que facilite la identificación de aquellos con acceso excepcional.


Gestión de solicitudes de acceso

Gestión de solicitudes de acceso

Proporcionar un catálogo de permisos donde los empleados soliciten acceso según el propósito de su negocio. Las solicitudes siguen flujos de trabajo de aprobación, controles adicionales para el acceso a información confidencial y reglas de vencimiento automático.


Certificación de acceso

Certificación de acceso

Ejecute campañas de certificación de acceso por aplicación, departamento, gerente, región o nivel de riesgo. Los revisores pueden aprobar, eliminar o delegar decisiones con todos los detalles de acceso.


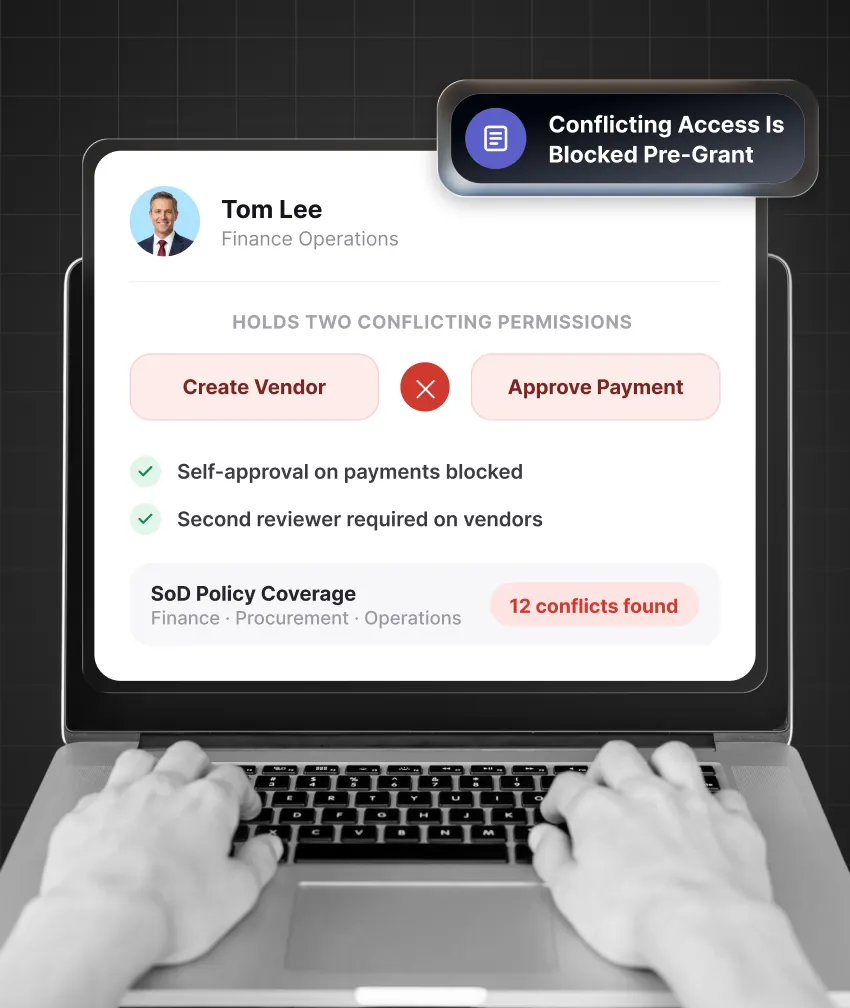
Segregación de funciones (SoD)

Segregación de funciones (SoD)

Evite combinaciones de acceso peligrosas, como crear un proveedor y aprobar su pago. Revise las nuevas solicitudes e identifique los conflictos existentes entre el sistema ERP y las aplicaciones empresariales.


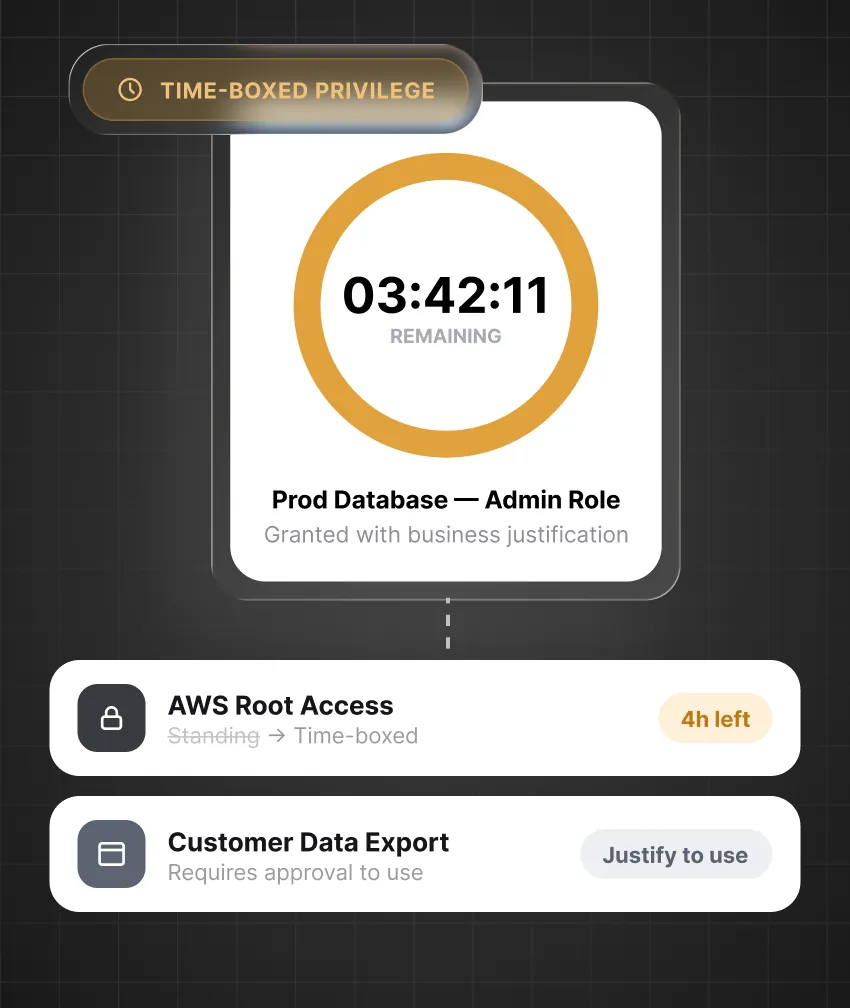
Gobernanza del acceso privilegiado

Gobernanza del acceso privilegiado

Controle la administración y el acceso a información confidencial mediante aprobaciones basadas en solicitudes, razones comerciales explícitas, permisos con plazos definidos y eliminación automática una vez transcurrido el período aprobado.


Gobernanza del acceso de terceros

Gobernanza del acceso de terceros

Vincula el acceso de contratistas, proveedores y socios a un patrocinador interno, el propósito del trabajo, la fecha del contrato y la revisión periódica del acceso.


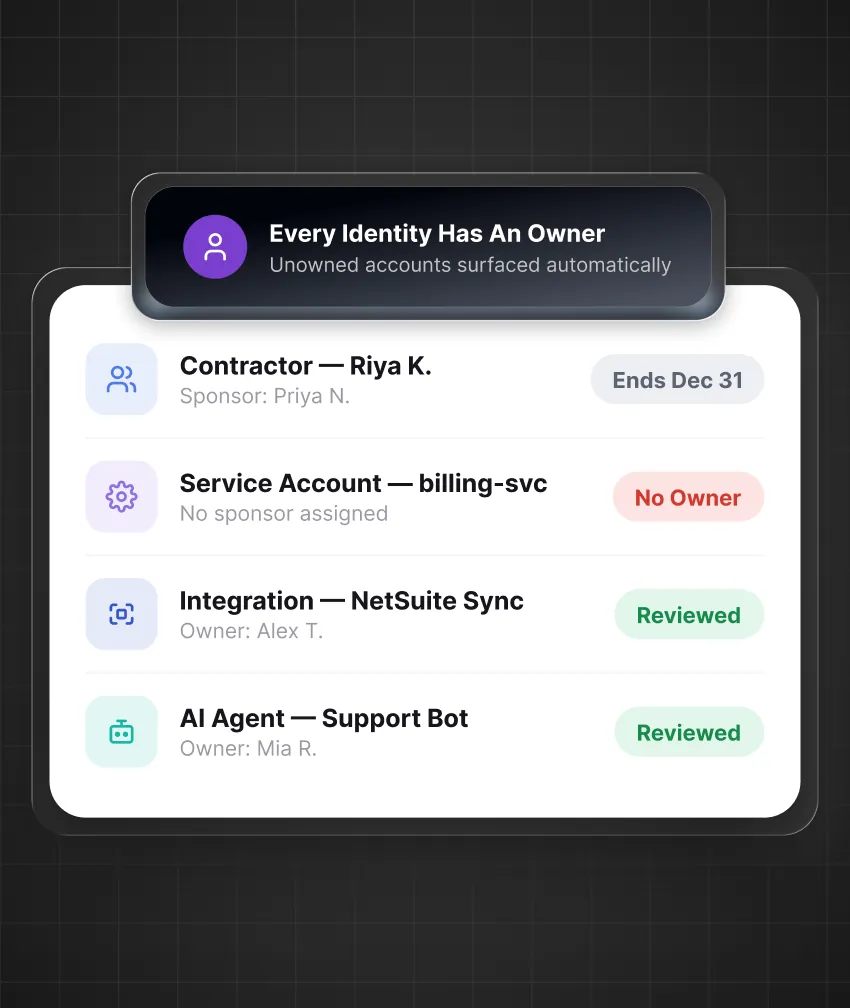
Gobernanza de la identidad no humana

Gobernanza de la identidad no humana

Asigne la propiedad y las fechas de revisión a las cuentas de servicio, las cuentas de integración, las claves API, los bots, las identidades de automatización y los agentes de IA.


Gobernanza de múltiples directorios y fusiones y adquisiciones

Gobernanza de múltiples directorios y fusiones y adquisiciones

Integre las cuentas de las filiales y las empresas adquiridas en el mismo programa de gobernanza. Aplique controles comunes sin necesidad de consolidar directorios ni migrar aplicaciones de inmediato.


Asigne un responsable claro a cada decisión de acceso.
Propósito y fecha de finalización

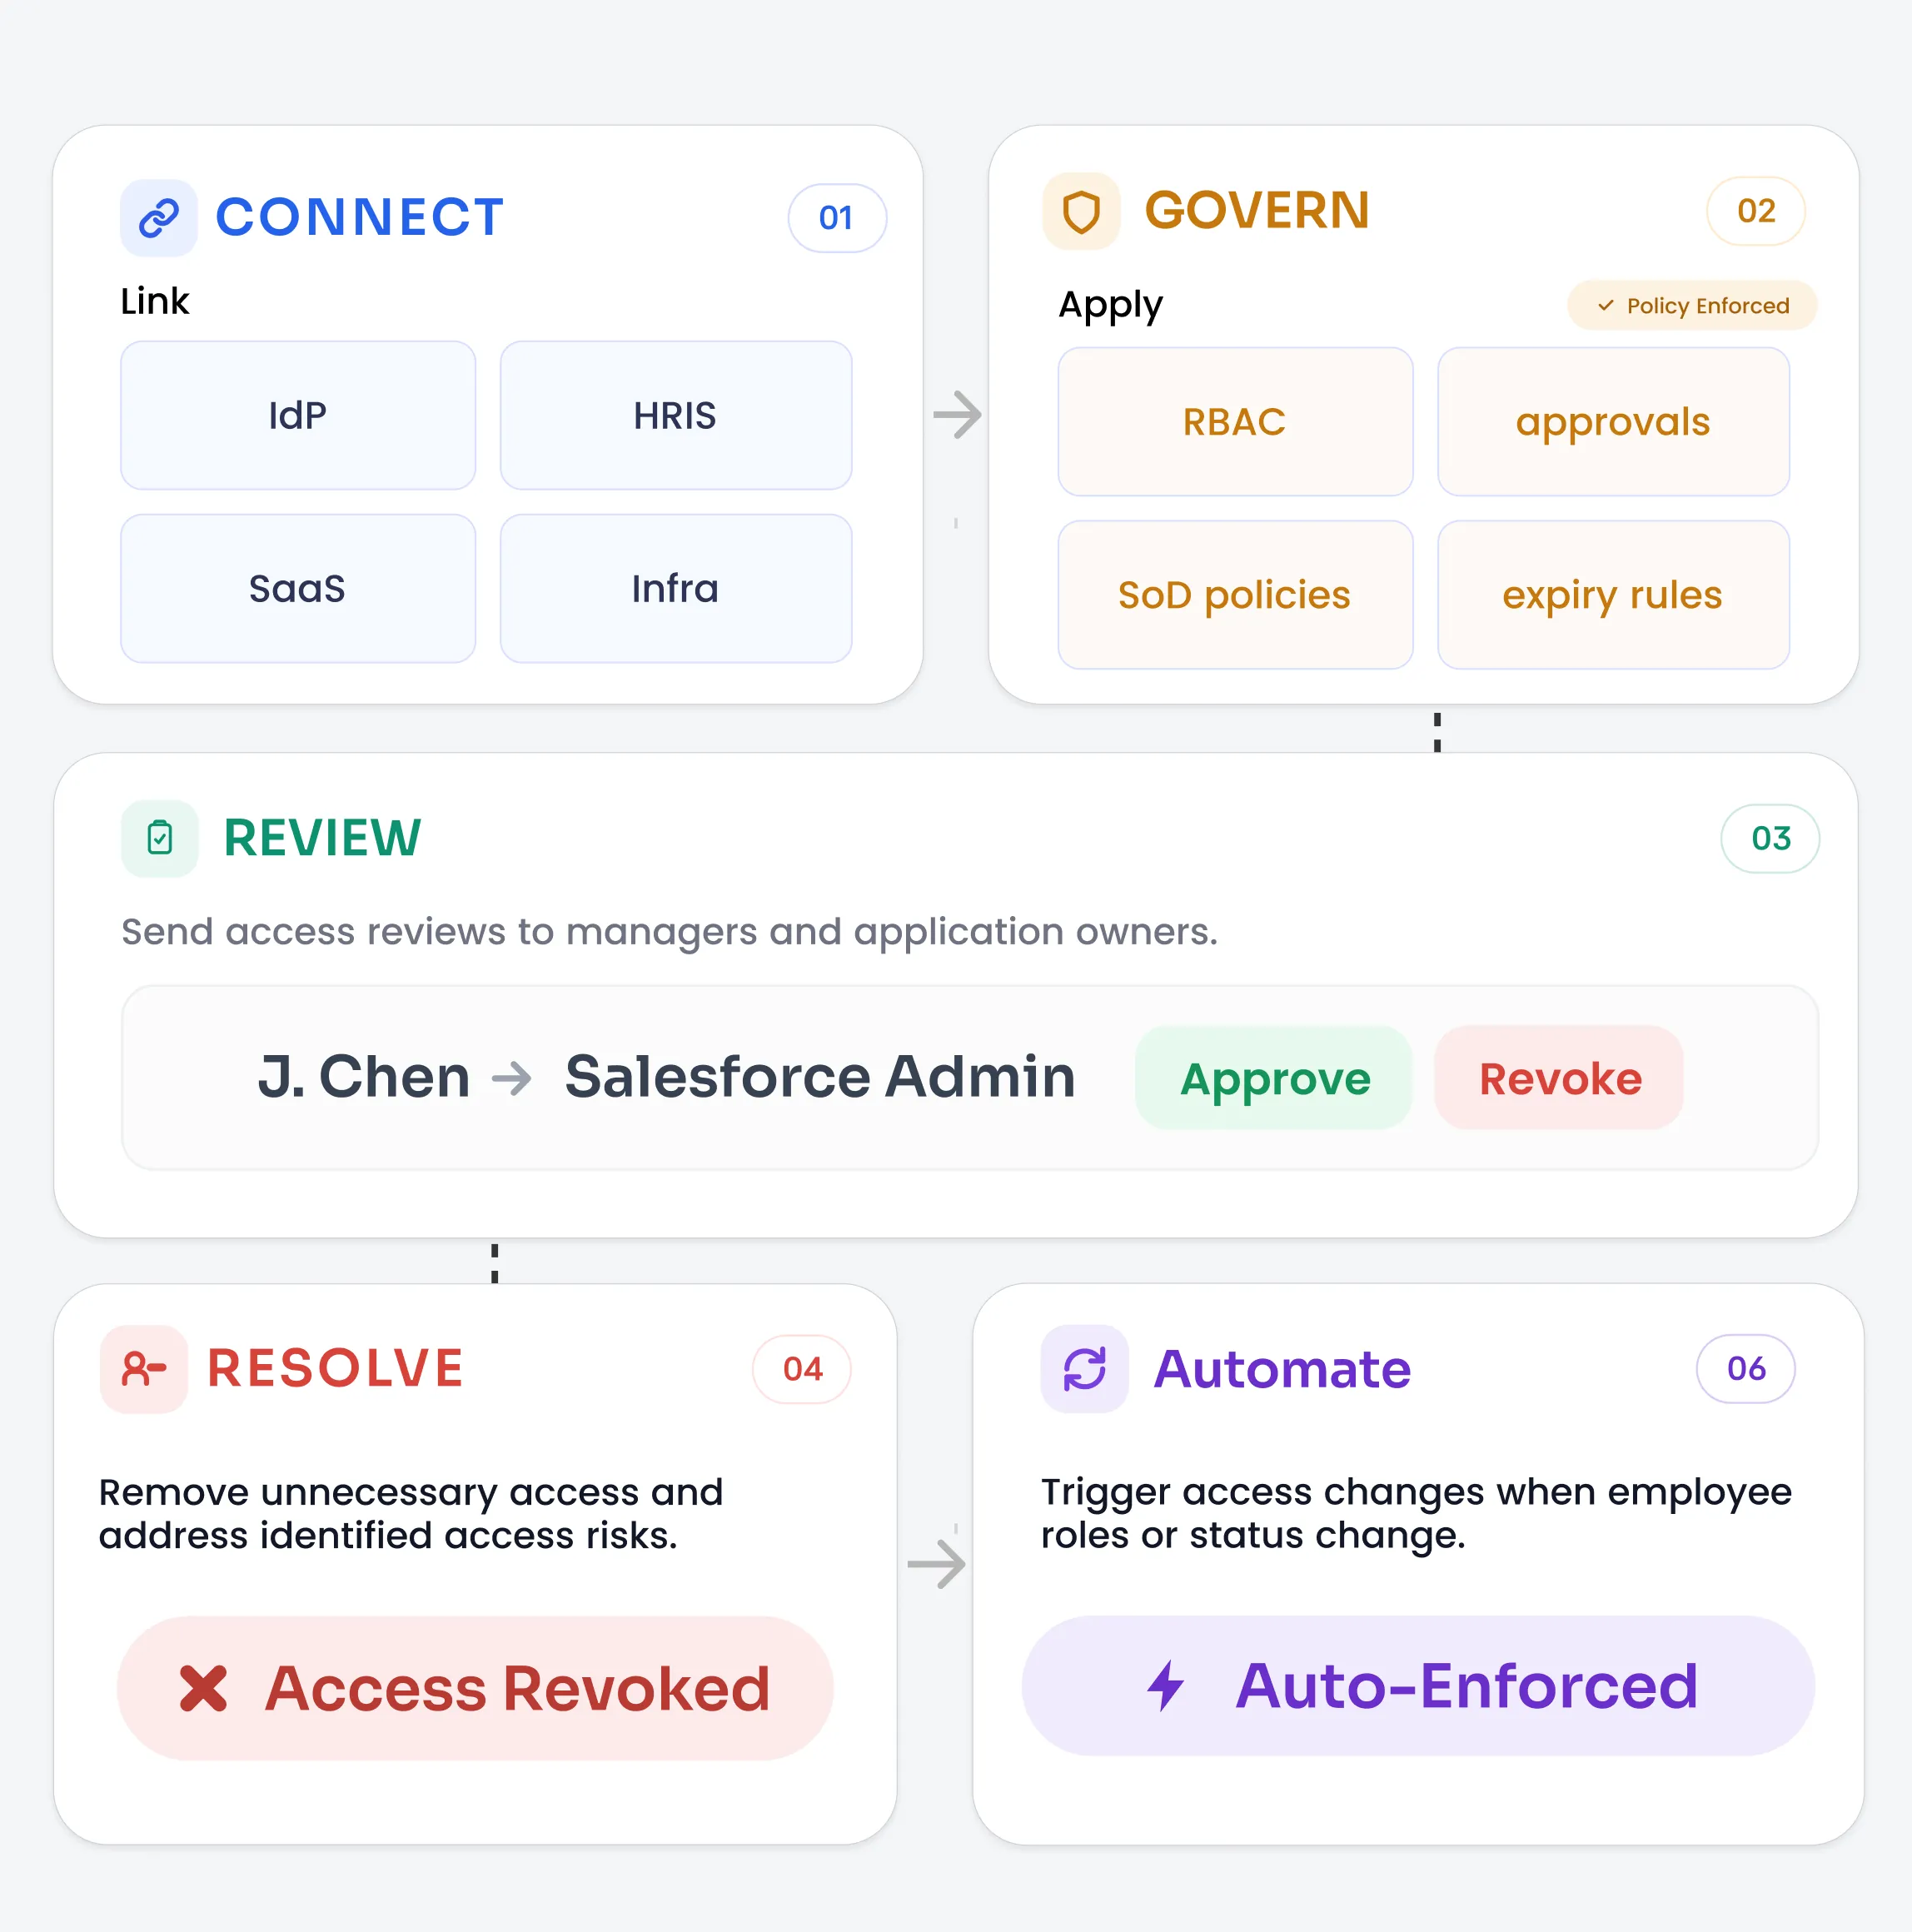
Cómo funciona IGA para las empresas

Comprenda cómo la gobernanza de identidades empresariales conecta los sistemas, controla el acceso de los usuarios, revisa los permisos y automatiza la gestión del ciclo de vida de la identidad.

1
Paso 01

Conectar

Conectar sistemas de recursos humanos, directorios, aplicaciones y plataformas en la nube.

2
Paso 02

Regir

Aplicar RBAC, aprobaciones, reglas de vencimiento y políticas de segregación de funciones (SoD).

3
Paso 03

Revisar

Envíe las revisiones de acceso a los gerentes y propietarios de las aplicaciones.

4
Paso 04

Resolve

Eliminar los accesos innecesarios y abordar los riesgos de acceso identificados.

5
Paso 05

Automatiza los procesos con tecnología.

Activar cambios de acceso cuando cambien los roles o el estado de los empleados.

Cómo funciona IGA para las empresas

Casos de uso de IGA empresarial

Gestione los cambios de acceso cotidianos y los permisos de alto riesgo en todos los usuarios, aplicaciones y procesos de negocio.

Automatice los cambios de acceso de los empleados.

Gestionar las solicitudes de aplicaciones empresariales

Certificar el acceso en grandes conjuntos de aplicaciones

Prevenir el acceso a combinaciones tóxicas

Controlar el acceso privilegiado y sensible

Gestionar contratistas e identidades no humanas

Automatice los cambios de acceso de los empleados.

Proporcionar acceso basado en roles para los nuevos empleados, actualizar el acceso después de las transferencias y eliminar las cuentas después de las bajas mediante la automatización del ciclo de vida de la identidad.

  • Crea cuentas antes del primer día hábil.
  • Asignar acceso de referencia basado en RBAC
  • Eliminar el acceso de roles anteriores
  • Solicitudes de baja después de las fechas de salida

Reforzar el cumplimiento normativo en todos los requisitos del sector.

miniOrange IGA ayuda a las organizaciones a recopilar pruebas de control de acceso para cumplir con las obligaciones de información financiera, privacidad, ciberseguridad, resiliencia operativa y garantía de satisfacción del cliente.

Para saber más
SOX
SOX
HIPAA
HIPAA
SOC 2
SOC 2
GDPR
GDPR
PCI DSS
PCI DSS
FFIEC
FFIEC
SP 800-53 del NIST
SP 800-53 del NIST
DORA
DORA
NIS2
NIS2
ISO / IEC 27001
ISO / IEC 27001
Controles CIS
Controles CIS
CCPA
CCPA

Por qué
Las empresas eligen miniOrange IGA

Mayor seguridad de identidad

Refuerce la seguridad de la identidad con controles consistentes, supervisión continua y una clara rendición de cuentas en las decisiones de acceso.

Opciones de implementación flexibles

Elija una implementación en la nube, local o híbrida que se ajuste a su infraestructura, requisitos de seguridad y necesidades operativas.

Gobernanza de aplicaciones más rápida

Empiece por las aplicaciones críticas, aborde primero los riesgos de acceso clave y amplíe la gobernanza a medida que crezcan las necesidades de su organización.

Mayor eficiencia operativa inteligente

Automatice las tareas y revisiones de acceso rutinarias para que los equipos de TI dediquen menos tiempo al trabajo manual y más tiempo a los riesgos y las excepciones.

Conectividad de aplicaciones más amplias

Gestione el acceso a través de aplicaciones en la nube, SaaS, locales y heredadas, al tiempo que mantiene la fluidez de los flujos de trabajo empresariales críticos.

Soporte empresarial confiable

Reciba orientación experta durante la implementación, las operaciones diarias, la resolución de problemas y los requisitos de gobernanza de acceso en constante evolución.

Preguntas Frecuentes (FAQ)

Contáctanos

¿Qué abarca realmente la gobernanza de identidades empresariales?

El IGA empresarial gestiona el acceso desde la solicitud hasta la eliminación. Incluye el aprovisionamiento de cuentas, el control de acceso basado en roles (RBAC), las aprobaciones, las revisiones de acceso, las comprobaciones de segregación de funciones (SoD), el acceso privilegiado, el acceso de terceros y los registros de auditoría en todas las aplicaciones empresariales.

¿En qué se diferencia esto del inicio de sesión único o de una herramienta de contraseñas?

El inicio de sesión único (SSO) ayuda a los usuarios a iniciar sesión, y las herramientas de contraseñas gestionan las credenciales. El control de acceso individual (IGA) decide quién debe recibir acceso, quién lo aprueba, cuánto tiempo permanece activo y cuándo debe revisarse o eliminarse.

Tenemos varios directorios y ninguna fuente única de información fidedigna. ¿Importa eso?

No, IGA puede conectar múltiples directorios, sistemas de recursos humanos, plataformas en la nube, filiales y entornos adquiridos. Crea una vista de acceso consolidada sin necesidad de migrar el directorio de inmediato.

¿Puede conectarse con aplicaciones internas más antiguas?

Sí, miniOrange IGA admite conectores, API, aprovisionamiento SCIM y métodos de integración flexibles para aplicaciones antiguas. Esto ayuda a unificar los cambios de acceso manuales, las revisiones y las evidencias en un solo proceso.

¿Puede cada región o unidad de negocio gestionar sus propias aprobaciones?

Sí, los equipos centrales pueden definir las políticas y los requisitos de informes, mientras que los equipos regionales gestionan los aprobadores locales, los flujos de trabajo y las campañas de revisión. Esto permite mantener la supervisión empresarial a la vez que se satisfacen las necesidades locales de las empresas y de la residencia de datos.

¿Cómo funcionan las revisiones de acceso cuando hay que abarcar a miles de personas?

Las revisiones se pueden dividir por aplicación, región, gerente, departamento, tipo de autorización o riesgo. Los revisores pueden ver los detalles de acceso relevantes, recibir recordatorios, delegar decisiones y eliminar el acceso que ya no esté autorizado.


¿Quiere programar una demostración?

Solicitar una demo