Los conjuntos de permisos crecen
Los usuarios pueden acumular varios conjuntos de permisos con el tiempo, lo que dificulta la comprensión y la revisión de su acceso general a Salesforce.
¿Necesitas ayuda? ¡Estamos aquí!

Resultados de la búsqueda:
×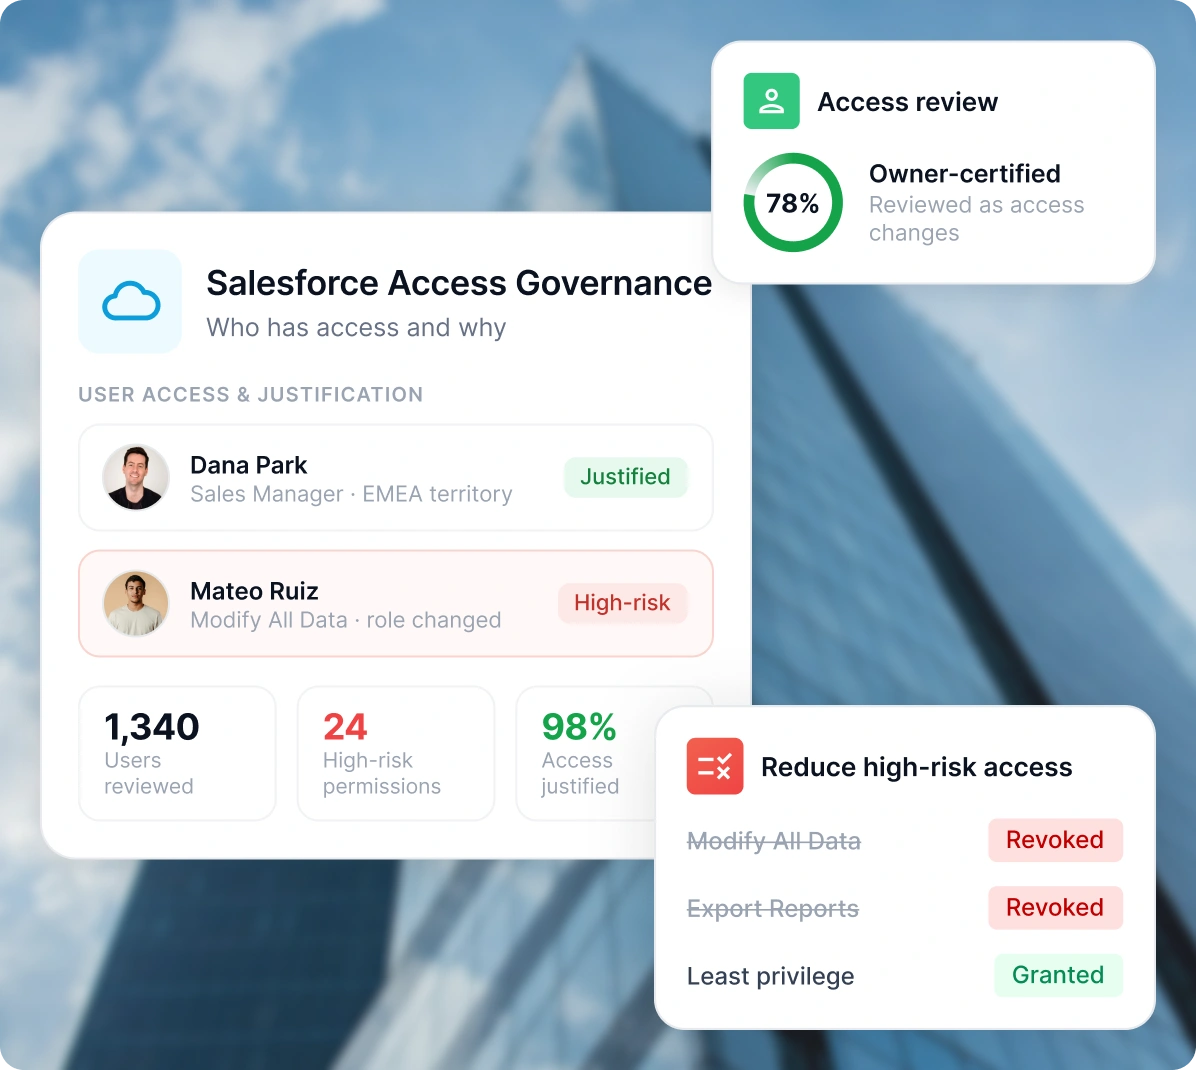
El acceso a Salesforce rara vez permanece igual. A medida que los empleados cambian de rol, los equipos se expanden, los territorios cambian y se asignan nuevos permisos, los equipos necesitan una forma clara de saber quién tiene acceso y por qué.
Los usuarios pueden acumular varios conjuntos de permisos con el tiempo, lo que dificulta la comprensión y la revisión de su acceso general a Salesforce.
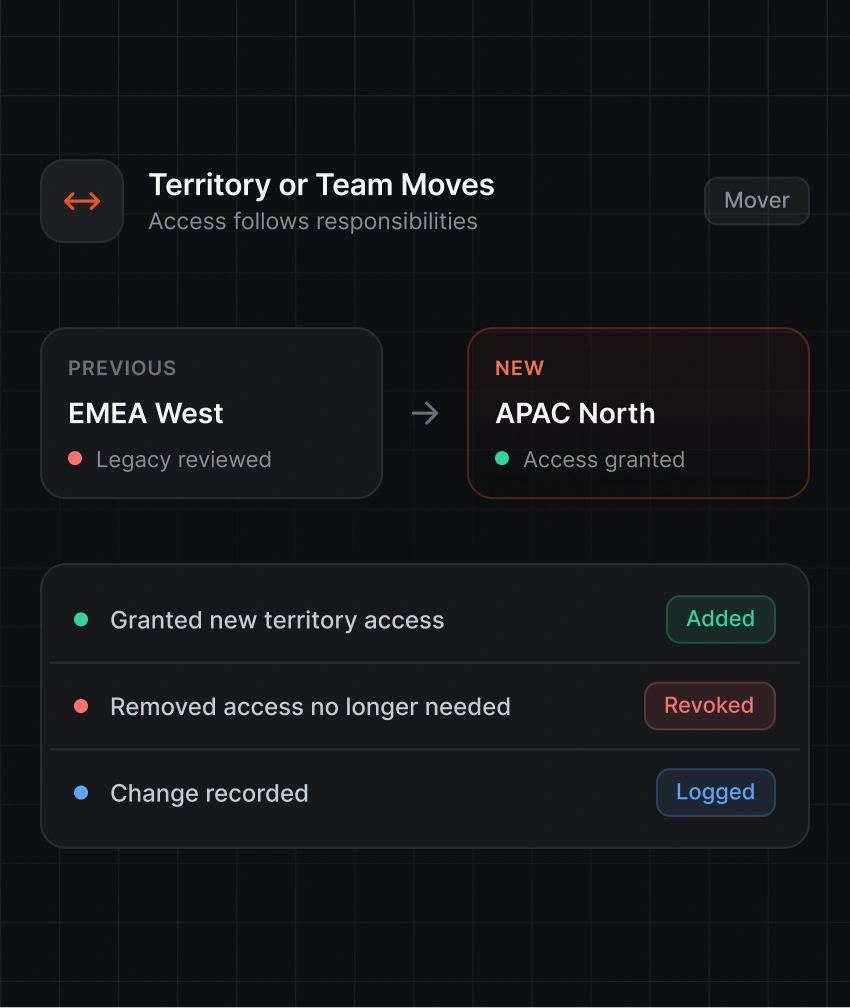
Los empleados que cambien de territorio, equipo o función pueden conservar los permisos relacionados con responsabilidades y requisitos empresariales anteriores.
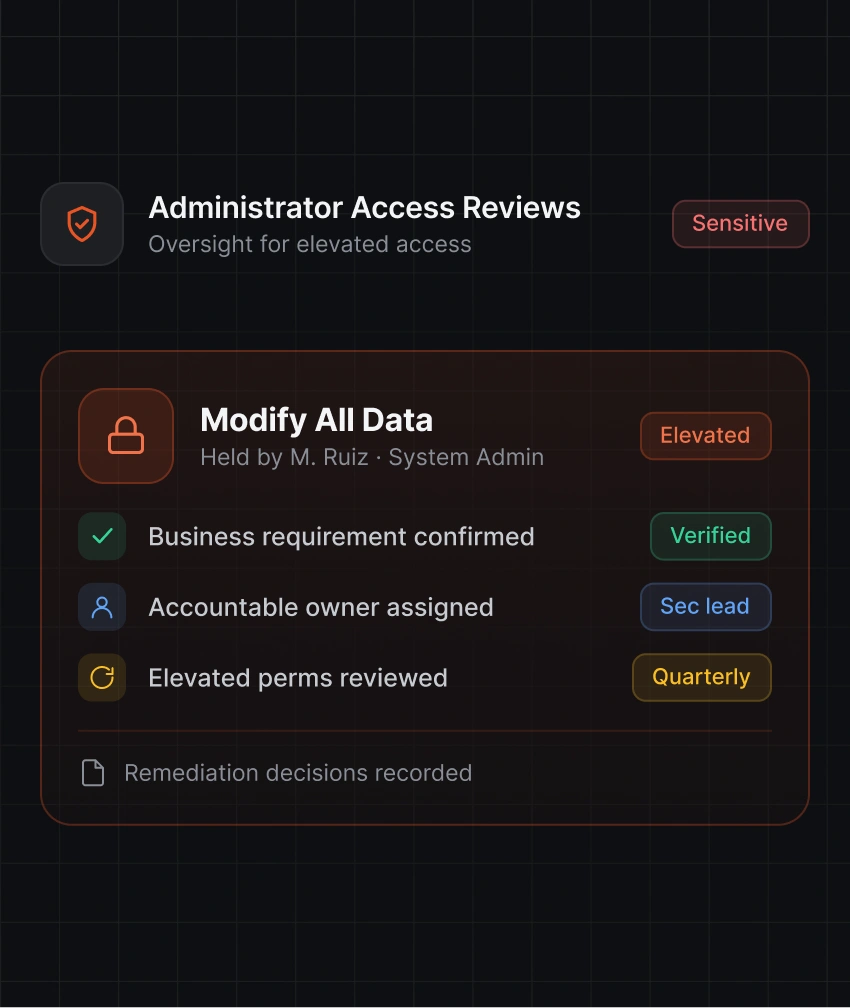
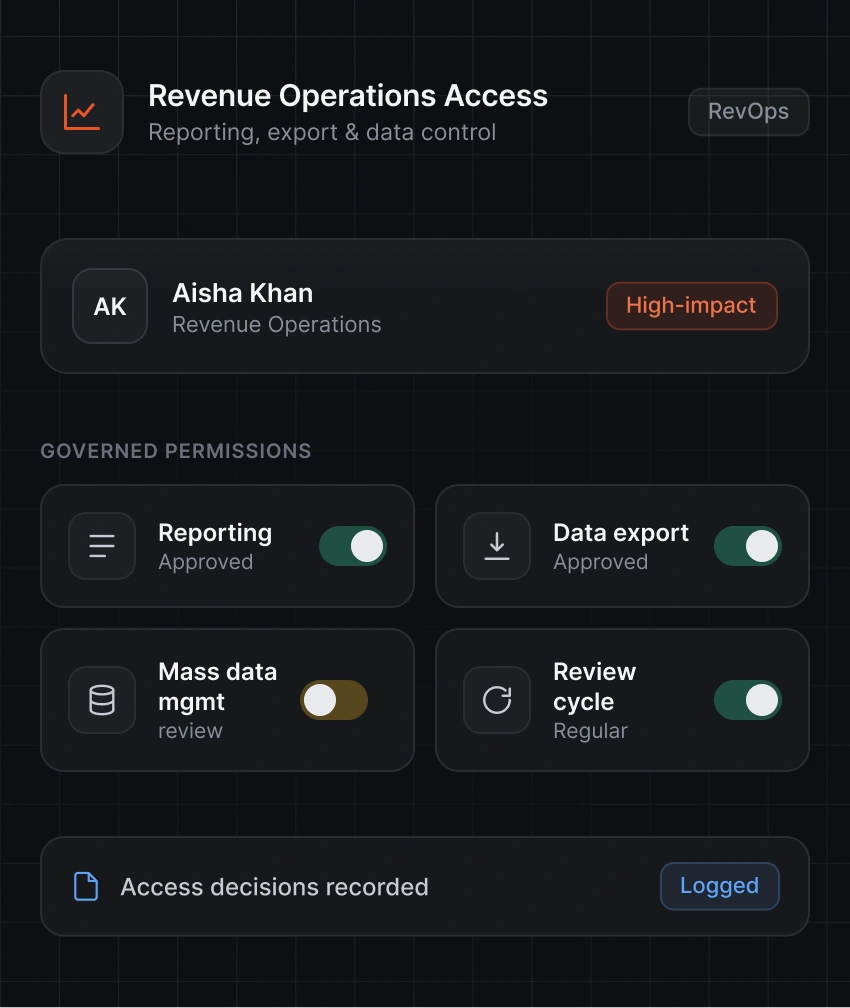
Los permisos de administrador, API, exportación y gestión de datos proporcionan un acceso más amplio y requieren una supervisión más estricta que el acceso estándar de Salesforce.
Las actualizaciones manuales y las solicitudes por correo electrónico pueden dejar registros de aprobación incompletos, lo que dificulta el seguimiento y la verificación de las decisiones de acceso.
Salesforce Identity Governance integra la información de acceso, la propiedad, las aprobaciones, las revisiones y los registros en un único proceso conectado.

Identifique los usuarios de Salesforce, sus perfiles, roles, licencias de conjuntos de permisos, cuentas de integración y propietarios responsables.

Gestionar las solicitudes de acceso y los cambios en el ciclo de vida a través de rutas de aprobación y flujos de trabajo de gobernanza definidos.

Solicite a los gerentes y a los responsables de acceso que verifiquen que los permisos sigan siendo adecuados para las responsabilidades actuales.

Mantener registros de las solicitudes de acceso, aprobaciones, revisiones, comprobaciones de políticas y eliminaciones para fines de auditoría.
Gestiona el acceso a Salesforce desde la solicitud inicial hasta la aprobación, los cambios del ciclo de vida, las revisiones periódicas y la eliminación de permisos.

Obtenga una vista centralizada de los usuarios, perfiles, roles, conjuntos de permisos, licencias de conjuntos de permisos, propiedad de cuentas e información de acceso relacionada de Salesforce. Esto proporciona a los equipos el contexto necesario para comprender los permisos existentes e identificar el acceso que requiere atención.

Revise la asignación de conjuntos de permisos en función de las responsabilidades actuales. Identifique los permisos que ya no coinciden con el rol de un usuario y tome las medidas adecuadas.

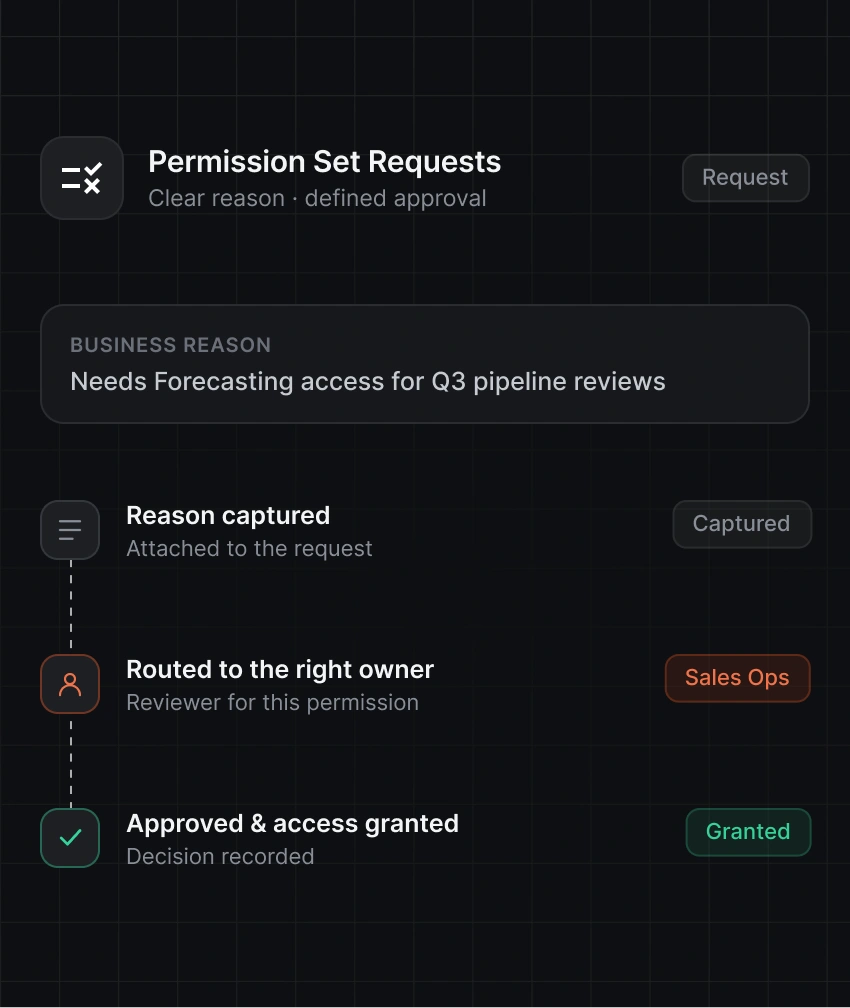
Ofrezca a los empleados una forma clara de solicitar acceso a Salesforce y explique el motivo empresarial. Canalice las solicitudes a través del proceso de aprobación correspondiente antes de otorgar los permisos.

Envíe las solicitudes al gerente, administrador de Salesforce, propietario de la aplicación, propietario de los datos o revisor responsable correspondiente, según el acceso solicitado.
Gestiona el acceso a Salesforce a medida que los empleados se incorporan, cambian de rol, se trasladan entre equipos o territorios, o abandonan la organización. Mantén los permisos actualizados a medida que cambian las responsabilidades.

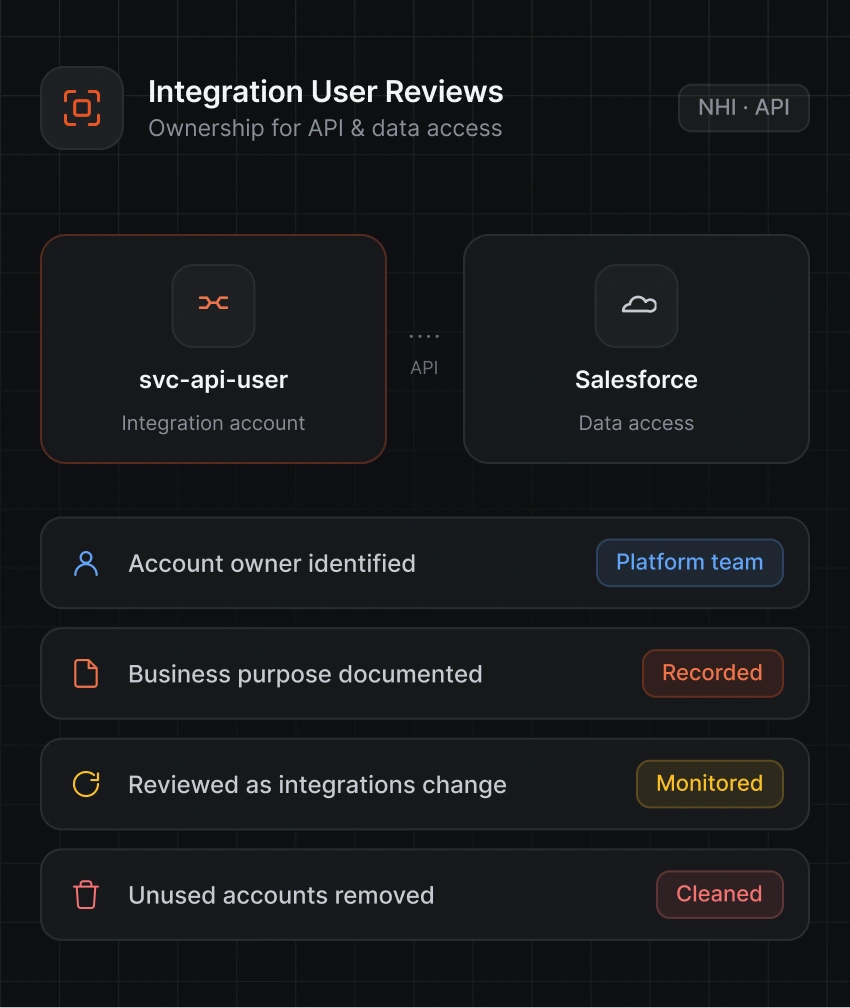
Realiza un seguimiento de las cuentas de integración de Salesforce, identificando su propósito comercial, el responsable asignado y el acceso requerido. Identifica las cuentas que ya no tienen un propósito o responsable definidos.
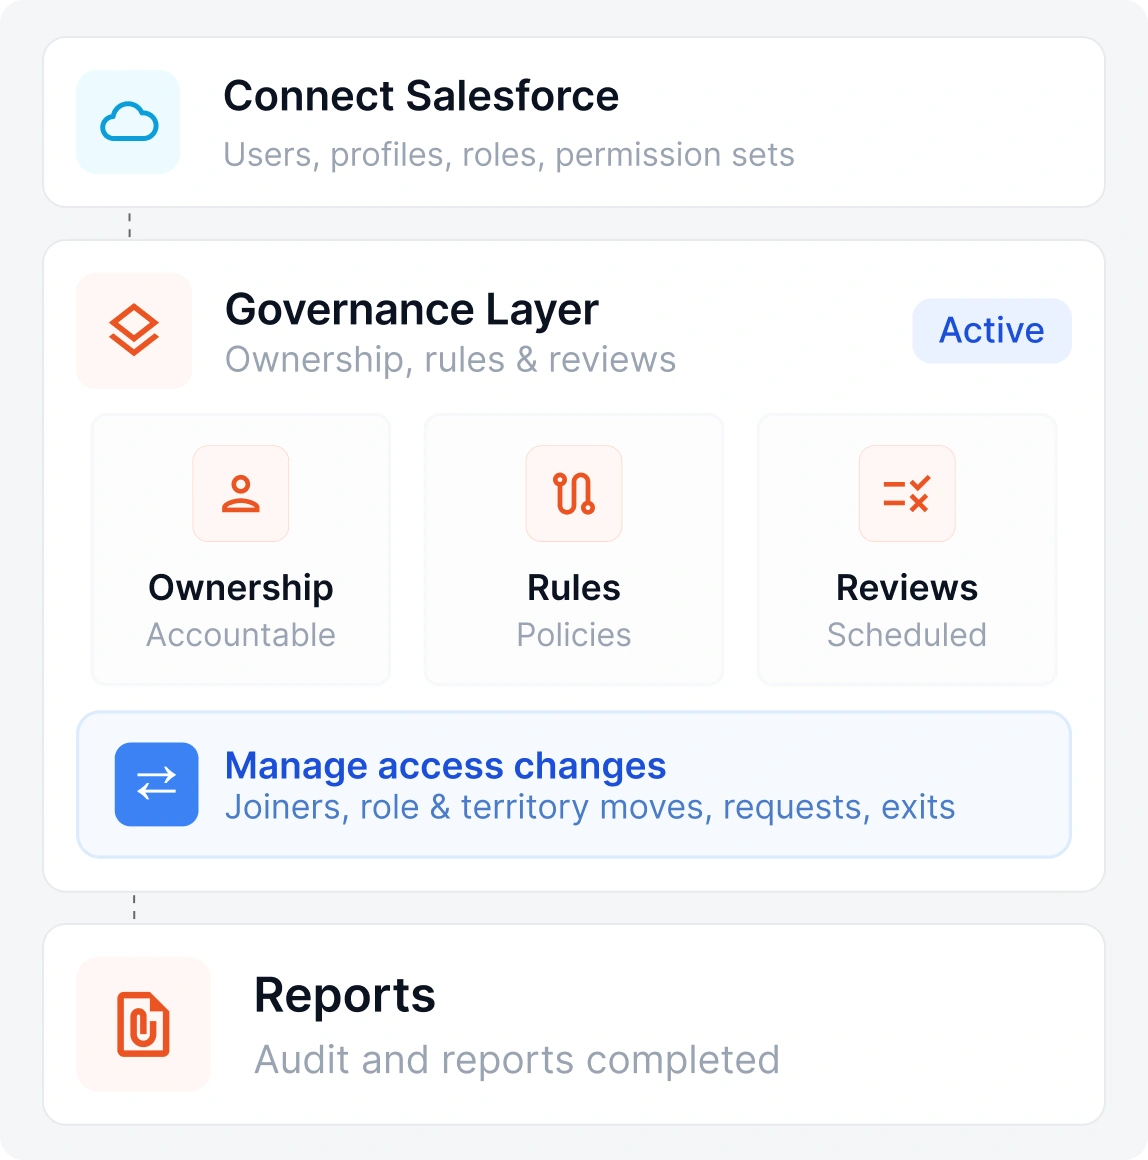
Un proceso de gobernanza claro ayuda a los equipos a gestionar el acceso a Salesforce sin modificar los perfiles, roles y la configuración de permisos nativos de la plataforma.
Incorpore usuarios, perfiles, roles, conjuntos de permisos y detalles de la cuenta al proceso de gobernanza.
Identificar a las personas responsables del acceso, los permisos, las revisiones y las decisiones de aprobación.
Defina las rutas de aprobación, las políticas de acceso, los cronogramas de revisión y las reglas para los permisos confidenciales.
Gestionar las nuevas contrataciones, los cambios de funciones, los traslados de territorio, las solicitudes de acceso y las bajas mediante flujos de trabajo definidos.
Confirme que el acceso sigue siendo apropiado, elimine los permisos obsoletos y conserve los registros de las decisiones importantes.
Aplique el proceso de gobernanza a todas las situaciones comunes de acceso a Salesforce que involucren a empleados, usuarios externos, permisos elevados y cuentas de integración.
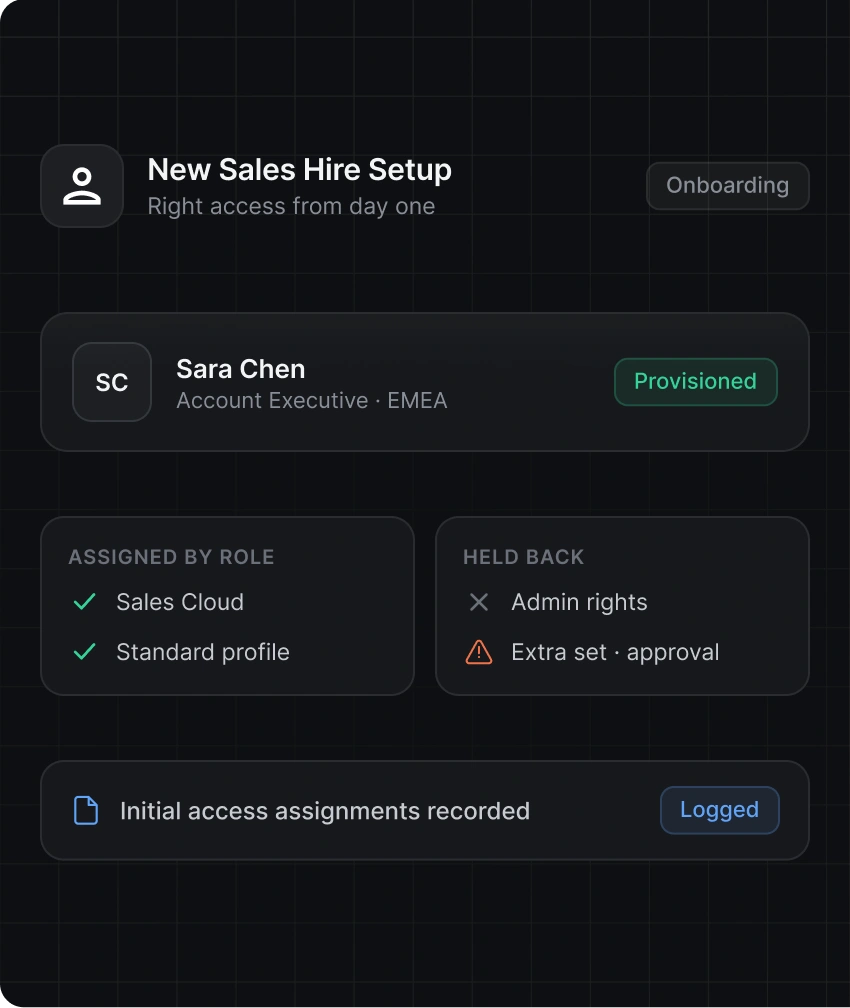
Otorgue a los nuevos empleados de ventas el acceso a Salesforce necesario para sus responsabilidades desde el principio.
Mantenga actualizados los registros de aprobaciones de acceso, revisiones periódicas, propiedad y decisiones que puedan contribuir a los requisitos normativos, de cumplimiento y del sector de su organización.
Ver marcos de cumplimiento
Tipo II

ISMS

Privacidad de datos

Privacidad de atención médica

Controles financieros

Seguridad del pago

Ciberseguridad

Cloud Security
Unifique la información de acceso, la propiedad, las aprobaciones, las revisiones y los registros, en lugar de gestionar la gobernanza mediante hojas de cálculo y correos electrónicos inconexos.
Dirija las solicitudes al gerente, administrador de Salesforce, propietario de la aplicación, propietario de los datos o revisor responsable correspondiente.
Asigne responsables al acceso, los conjuntos de permisos, las cuentas de integración, las revisiones y las decisiones de aprobación.
Gestiona los cambios de acceso en los procesos de incorporación, cambios de rol, traslados de territorio, transferencias de equipo y desvinculación de empleados.
Aplicar procesos adicionales de aprobación y revisión al acceso de administradores, API, exportaciones, finanzas y usuarios de integración.
Mantenga un historial claro de solicitudes, motivos comerciales, aprobaciones, revisiones, comprobaciones de políticas y revocaciones de acceso.
La gobernanza de identidades de Salesforce brinda a las organizaciones un mayor control sobre quién tiene acceso, qué permisos tiene, por qué los necesita y si dicho acceso sigue siendo apropiado. Integra las solicitudes de acceso, las aprobaciones, la propiedad, las revisiones, los cambios del ciclo de vida y los registros en un proceso de gobernanza conectado.
No, la gestión de identidades no reemplaza los controles de acceso nativos de Salesforce. Salesforce sigue aplicando perfiles, conjuntos de permisos, roles, permisos de objetos, permisos de campos y configuraciones de uso compartido, mientras que la gestión de identidades controla las decisiones y los procesos relacionados con el acceso.
Los conjuntos de permisos pueden otorgar acceso más allá del perfil asignado a un usuario, y los usuarios pueden acumular varios permisos con el tiempo. Las revisiones periódicas ayudan a los equipos a identificar el acceso que ya no se corresponde con las responsabilidades actuales y a tomar las medidas adecuadas.
Sí, las solicitudes de acceso pueden seguir diferentes rutas de aprobación en función del permiso solicitado, el rol del usuario, el departamento, el gerente, el propietario de la aplicación, el propietario de los datos o los requisitos de gobernanza interna.
La gobernanza ayuda a los equipos a revisar el acceso existente a Salesforce a medida que cambian las responsabilidades de un empleado. Los equipos pueden otorgar los permisos necesarios para el nuevo rol y revocar el acceso vinculado a responsabilidades anteriores.
Sí, los equipos pueden aplicar requisitos de aprobación y revisión independientes al acceso de administrador de Salesforce y a otros permisos confidenciales. Esto otorga mayor visibilidad, control y supervisión al acceso de alto impacto.
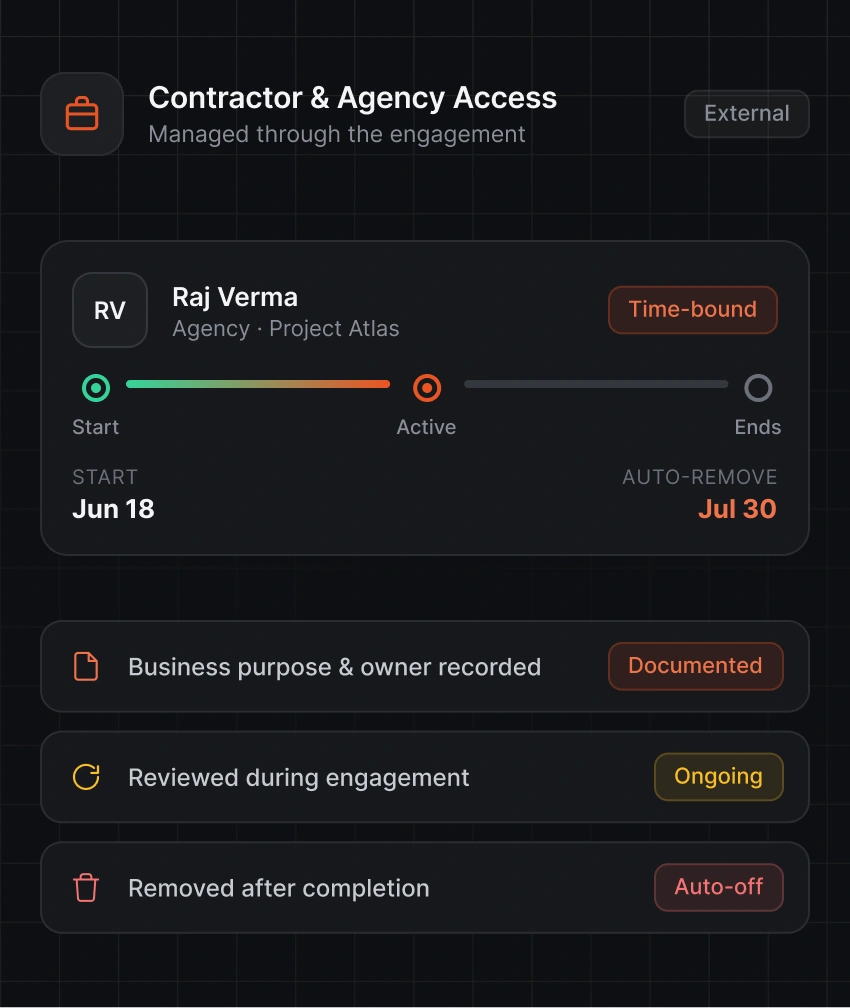
Sí, los equipos pueden documentar por qué un contratista necesita acceso a Salesforce, asignar un responsable, canalizar la solicitud a través del proceso de aprobación correspondiente, revisar el acceso durante la colaboración y eliminar los permisos una vez finalizado el trabajo.
Los equipos pueden mantener registros de las solicitudes de acceso, las justificaciones comerciales, las aprobaciones, las revisiones de acceso, las comprobaciones de políticas, los cambios de permisos, las eliminaciones y las actividades de corrección. Estos registros proporcionan información sobre quién recibió el acceso, por qué se aprobó y cómo lo revisaron los equipos.