¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×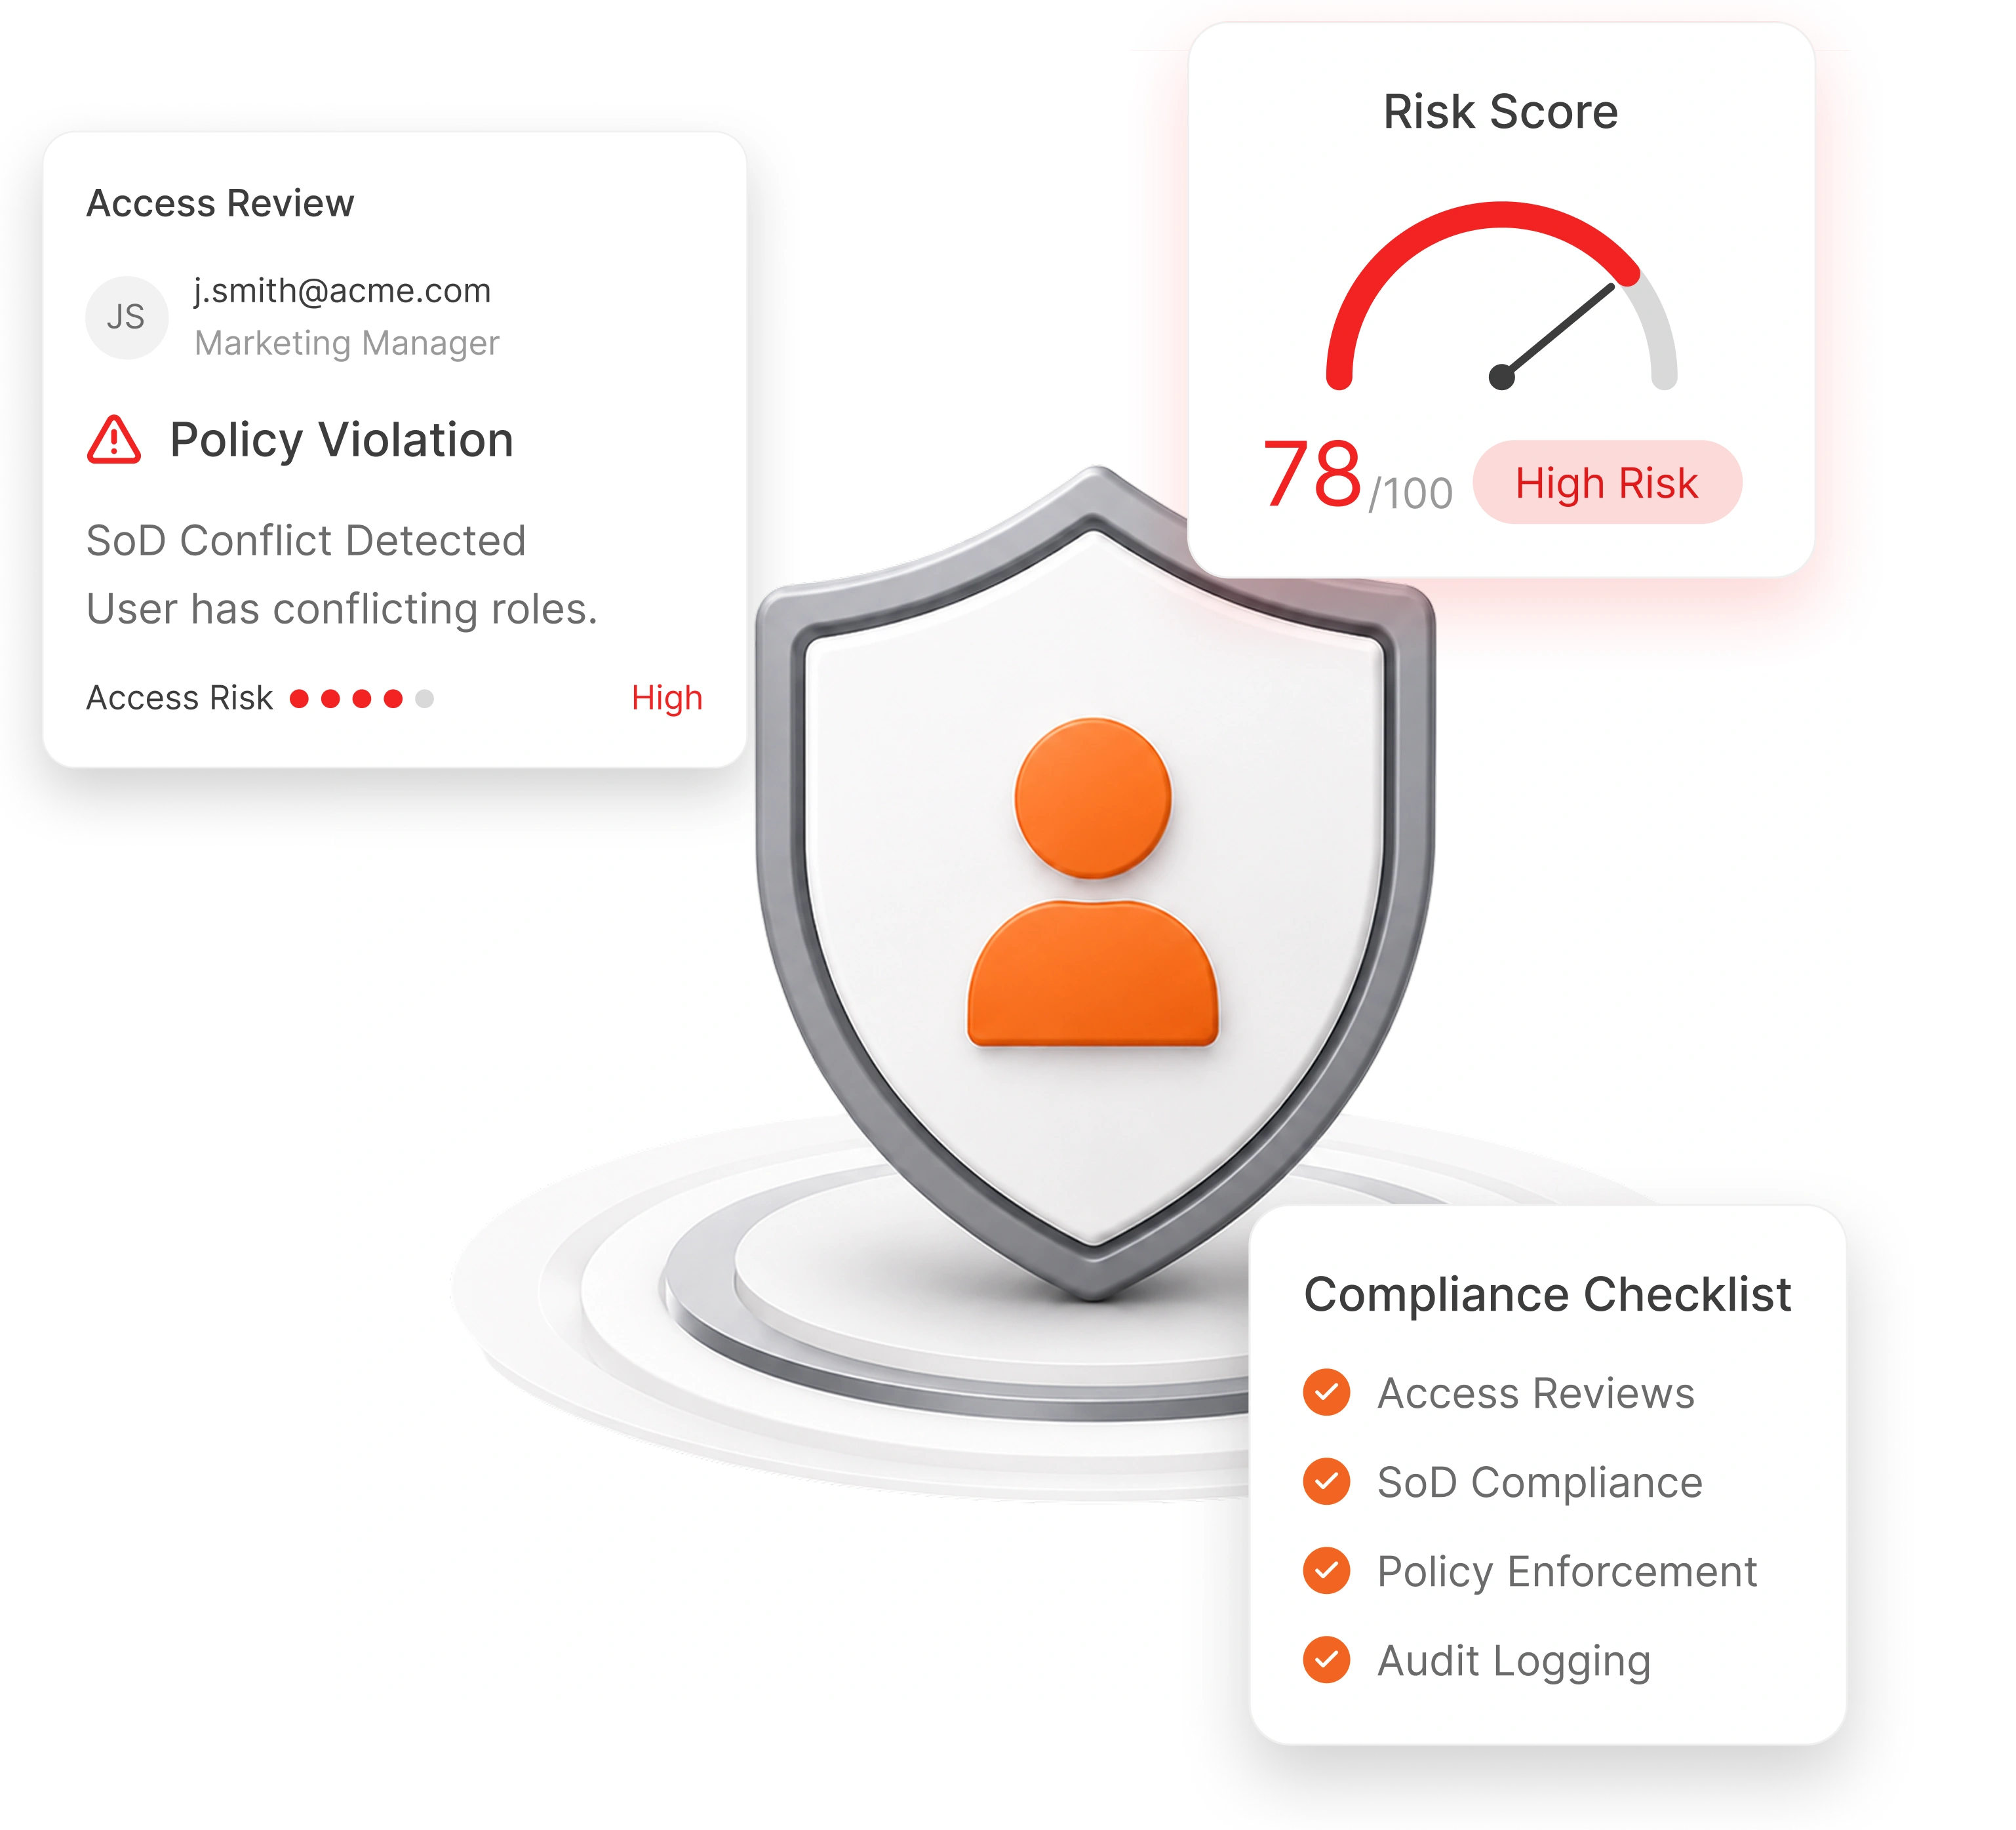
La gestión del riesgo de identidad es el proceso continuo de identificar, evaluar y mitigar los riesgos asociados con el acceso, los permisos y los derechos de los usuarios en aplicaciones, entornos en la nube, infraestructura y datos, para garantizar un acceso adecuado y reducir los riesgos de cumplimiento y seguridad.
Aborda problemas como permisos excesivos, conflictos de segregación de funciones (SoD) , cuentas huérfanas, combinaciones tóxicas e infracciones de políticas. El análisis continuo ayuda a las organizaciones a detectar riesgos con anticipación, aplicar el principio de mínimo privilegio, fortalecer la gobernanza y reducir la exposición tanto a identidades humanas como no humanas.
Los riesgos de acceso ocultos, la gobernanza reactiva y la visibilidad fragmentada crean puntos ciegos que exponen a las organizaciones a fallos de seguridad y cumplimiento normativo.
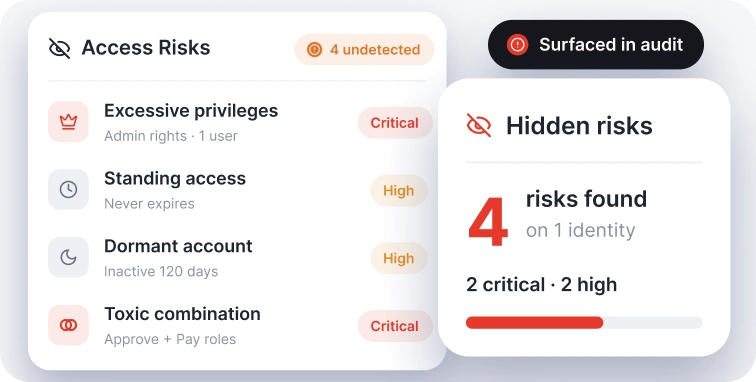
Los privilegios excesivos, el acceso permanente, las cuentas inactivas y las combinaciones de permisos perjudiciales a menudo pasan desapercibidos hasta que las auditorías, los incidentes de seguridad o las revisiones de cumplimiento los exponen, lo que aumenta los riesgos de seguridad y cumplimiento en toda la organización.
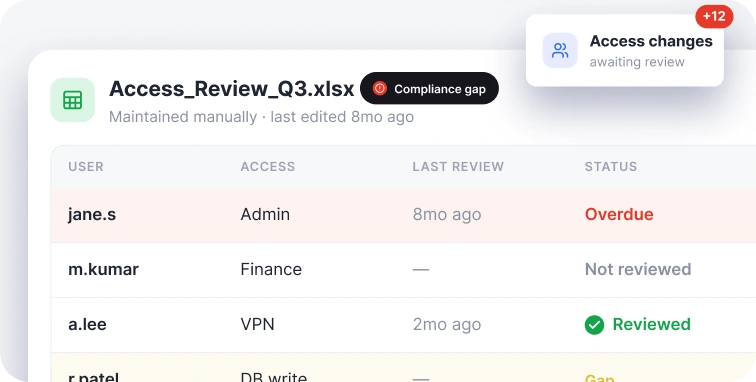
La dependencia de revisiones manuales y hojas de cálculo obliga a los equipos de gobernanza a adoptar un modo reactivo, lo que dificulta mantenerse al día con los cambios en el acceso y aumenta el riesgo de retrasos, puntos ciegos y deficiencias en el cumplimiento normativo.
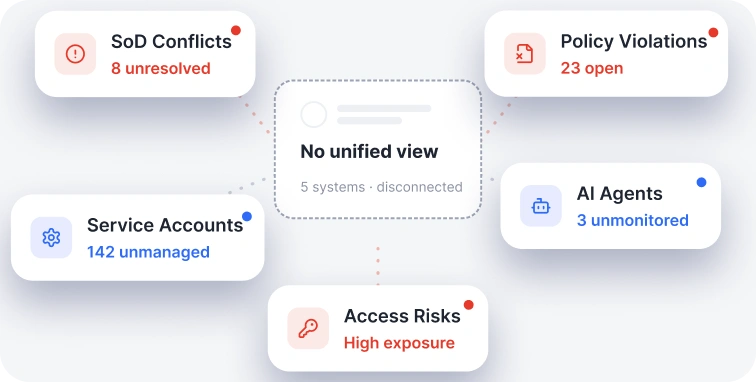
Los conflictos de segregación de funciones (SoD), las infracciones de políticas, las cuentas de servicio, los agentes de IA y los riesgos de acceso a menudo se gestionan a través de sistemas desconectados, lo que dificulta obtener una visión unificada de la exposición al riesgo de identidad.
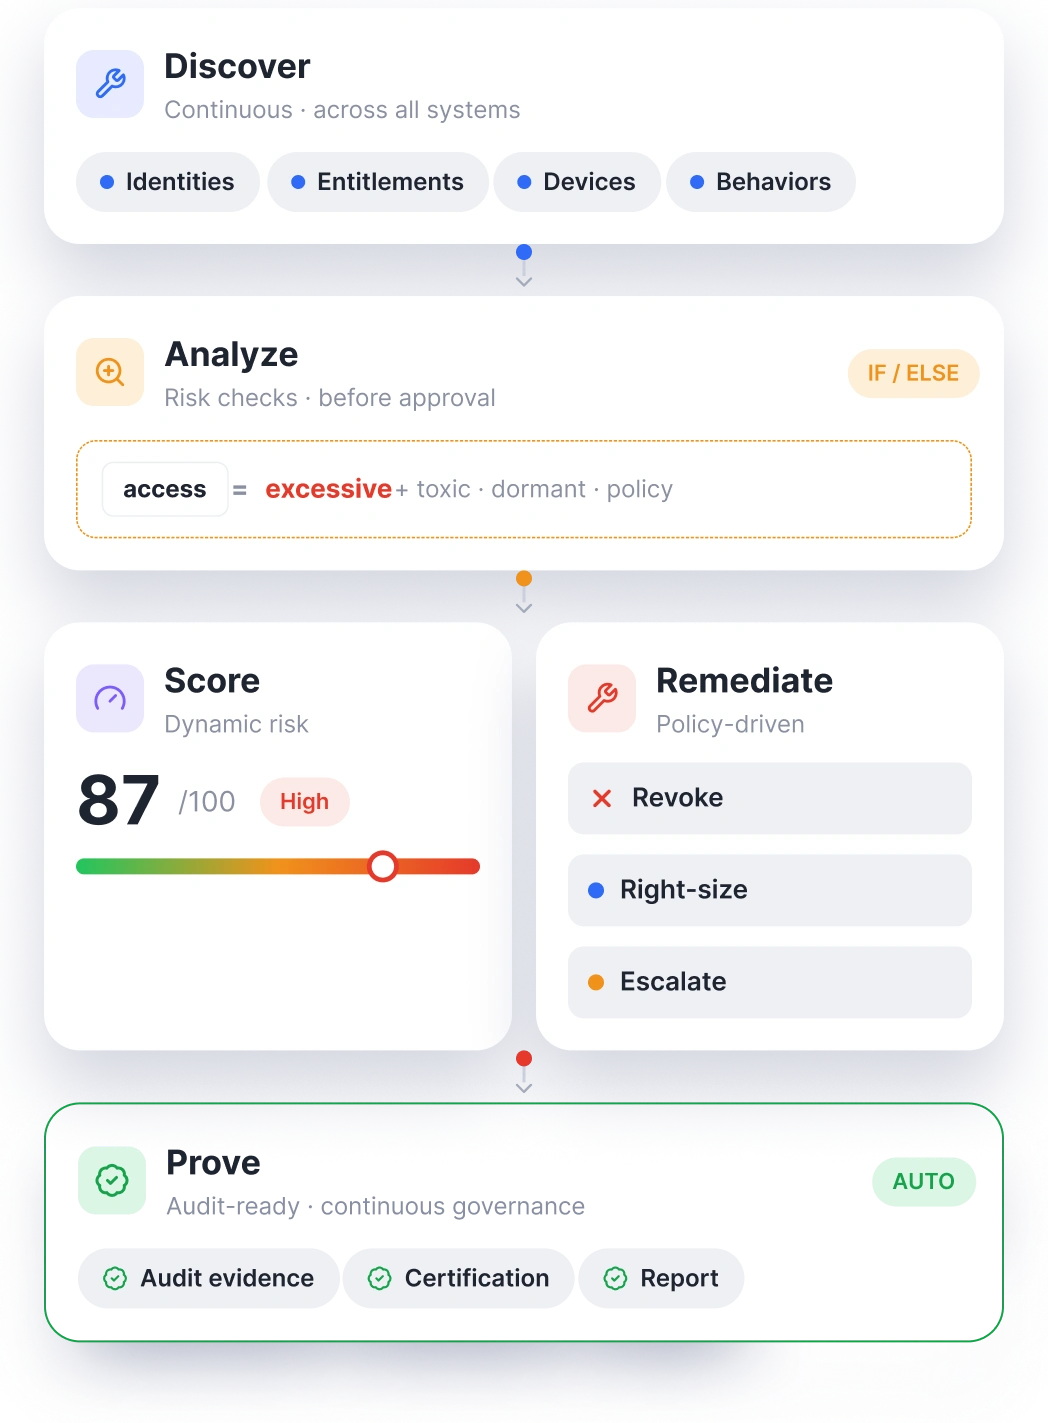
Analice, califique, priorice y corrija los riesgos de identidad en toda su empresa con una gobernanza de acceso integrada, monitoreo continuo y controles de cumplimiento.

Analizar continuamente las identidades, los permisos y los derechos de acceso en todos los sistemas para detectar accesos excesivos, infracciones de políticas y combinaciones de acceso riesgosas.

Asigne puntuaciones de riesgo dinámicas utilizando patrones de acceso, derechos y señales contextuales para priorizar las medidas correctivas y los esfuerzos de gobernanza.

Aproveche el análisis basado en IA para identificar riesgos emergentes, detectar anomalías y evaluar las solicitudes de acceso antes de otorgar permisos riesgosos.

Identificar usuarios, cuentas y permisos que se desvíen de los grupos de pares o de los patrones de acceso establecidos, lo que ayuda a los equipos de seguridad a investigar y corregir accesos inusuales antes de que se conviertan en un riesgo.

Implemente políticas de segregación de funciones (SoD) para detectar y prevenir una combinación perjudicial de derechos de acceso que genere riesgos de fraude, operativos y de cumplimiento normativo.

Automatice las revisiones periódicas de acceso con recomendaciones basadas en riesgos, flujos de trabajo de aprobación y registros listos para auditoría para validar el acceso adecuado.

Identifique las cuentas inactivas y huérfanas para eliminar el riesgo de identidad latente y reducir la exposición a accesos innecesarios.

Revocar, ajustar o escalar automáticamente el acceso excesivo mediante flujos de trabajo basados en políticas que respalden la gobernanza de privilegios mínimos.

Demostrar el cumplimiento continuo mediante informes listos para auditoría, validación de controles y evidencia de gobernanza alineada con los marcos regulatorios.
Descubra identidades, permisos, dispositivos, comportamientos y señales contextuales en todos los sistemas empresariales.
Identificar accesos excesivos, permisos perjudiciales, cuentas inactivas e infracciones de políticas.
Asigne puntuaciones de riesgo dinámicas en función de la sensibilidad del acceso, el comportamiento y el contexto de gobernanza.
Revocar, ajustar o escalar automáticamente el acceso de riesgo mediante flujos de trabajo basados en políticas.
Generar evidencia de auditoría, registros de certificación e informes de cumplimiento para una gobernanza continua.
Alinear las políticas y los controles de gobernanza de identidades con las regulaciones de la industria y los estándares de seguridad, manteniendo al mismo tiempo una preparación continua para auditorías.
Ver marcos de cumplimiento
Control de Acceso

Sector Sanitario

ISMS

Tipo II

Privacidad
Pagos,

Ciberseguridad

India

Privacidad

Pagos,
Ciberseguridad

India
Evalúe rápidamente los riesgos de identidad en los usuarios, aplicaciones y sistemas recién adquiridos para garantizar una integración segura y minimizar las deficiencias en la gobernanza.
Supervise continuamente las identidades y los derechos de acceso para mantener la preparación para auditorías y simplificar las evaluaciones de cumplimiento normativo.
Gestionar los riesgos asociados con la incorporación de empleados, los cambios de rol y la desvinculación mediante una evaluación continua del acceso.
Reduzca la exposición al riesgo de identidad, acelere la preparación para las auditorías y gestione todos los tipos de identidad desde una única plataforma unificada.

Prevenga incidentes de seguridad y deficiencias en el cumplimiento normativo identificando accesos riesgosos, violaciones de políticas y combinaciones peligrosas antes de otorgar el acceso.

Mantenga una visibilidad continua de las identidades, los permisos y los controles de gobernanza para simplificar las auditorías y la elaboración de informes de cumplimiento.

Automatice los flujos de trabajo de revisiones, certificaciones y corrección para minimizar el esfuerzo manual y la carga administrativa.

Implemente rápidamente con integraciones predefinidas, flujos de trabajo configurables y opciones de implementación flexibles que aceleran la adopción.
Reduzca la complejidad operativa y los costes de gobernanza con una alternativa unificada a las soluciones tradicionales de gestión de identidades.
Gestiona los usuarios de la plantilla, los contratistas, las cuentas de servicio, las identidades de las máquinas y los agentes de IA desde una única plataforma.
Preguntas frecuentes sobre la gestión de riesgos de identidad, GRC y cómo miniOrange ayuda a las organizaciones a detectar y solucionar los riesgos de acceso.

