¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×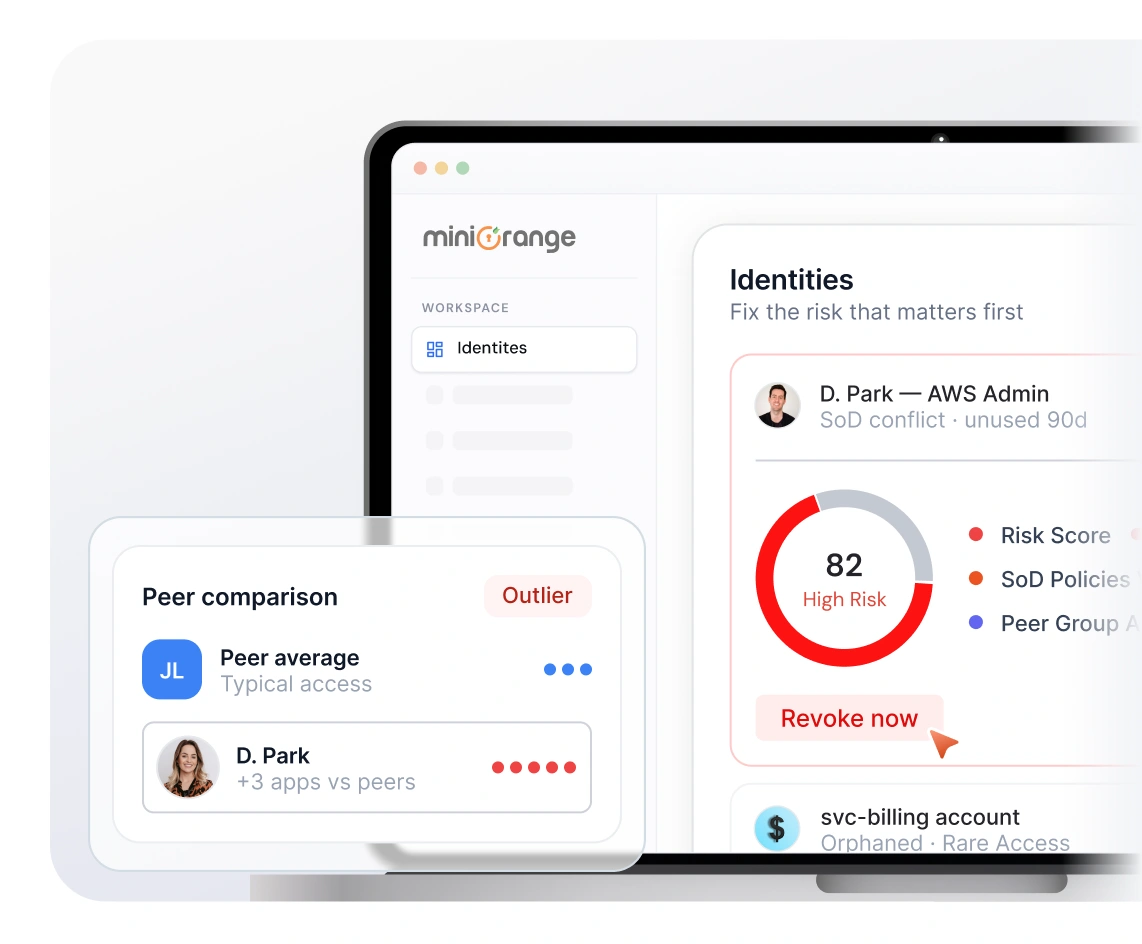
Cada identidad en su entorno conlleva cierto nivel de riesgo, pero no todos los riesgos son iguales. La puntuación de riesgo de identidad asigna una puntuación clara y dinámica a cada identidad, cuenta y permiso en función de a qué puede acceder, cuán sensible es ese acceso, cómo se comporta el usuario y si ese acceso parece normal en comparación con el de sus pares.
Crea una vista clasificada de la exposición que le indica a su equipo qué está en riesgo, cuál es la magnitud del riesgo y dónde actuar primero.
Cuando todo está marcado pero nada tiene prioridad, los equipos o bien se centran en tareas de limpieza de bajo impacto o bien se estancan por completo, y el acceso que genera un riesgo empresarial real permanece intacto.

Las herramientas de identidad y seguridad ponen de manifiesto miles de problemas. Los equipos se ven obligados a resolver una creciente acumulación de incidencias sin una dirección clara.

Todos los problemas de acceso se tratan de la misma manera y ninguno se resuelve con la rapidez que exige el riesgo real. Esto ralentiza la remediación y debilita la postura general ante los riesgos.

Las revisiones manuales de riesgos generan inconsistencias, ya que las decisiones varían según la persona, el equipo y la aplicación. Esto dificulta la toma de decisiones sobre el acceso.

Sin una puntuación única y común, resulta difícil medir el riesgo de identidad de forma consistente entre usuarios, permisos y aplicaciones.

Los usuarios de alto riesgo con acceso excesivo o privilegiado pueden ser difíciles de detectar cuando las colas de revisión se centran principalmente en hallazgos de bajo riesgo. Esto facilita que se pasen por alto exposiciones graves.

Las campañas de certificación tradicionales envían a los revisores a través de cada elemento de acceso en el mismo orden y con la misma urgencia. Esto hace que los permisos realmente peligrosos queden relegados al final de la cola.
miniOrange IGA calcula continuamente una puntuación de riesgo dinámica para cada combinación de identidad y acceso, evaluando la sensibilidad del acceso, las combinaciones tóxicas , el comportamiento anómalo y la desviación de pares.
Los resultados se revisan continuamente y la puntuación se ajusta en tiempo real según cambian las condiciones (una nueva asignación de funciones, un aumento repentino de la actividad fuera del horario laboral o la acumulación de beneficios). El resultado es una visión única y priorizada del riesgo que transforma los hallazgos dispersos en acciones concretas.
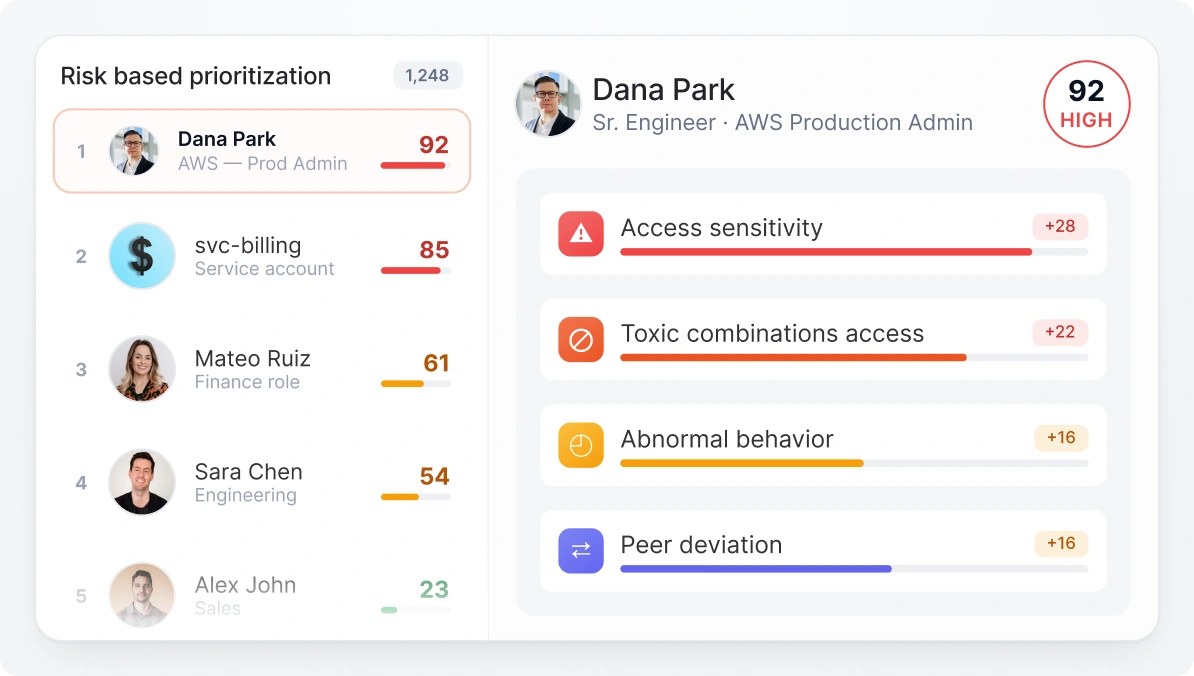
Un enfoque unificado para medir, comparar, priorizar y actuar ante el riesgo de identidad en todo su entorno.
Califica cada identidad, cuenta y derecho utilizando un modelo unificado basado en la exposición real al acceso y las señales contextuales.
Compara el acceso con el de otros grupos de pares, roles y políticas para detectar accesos que parezcan anormales o excesivos.
Clasifique las tareas de remediación según el riesgo cuantificable, en lugar de basarse en el volumen o en conjeturas. De esta manera, los equipos podrán concentrar sus esfuerzos donde el impacto potencial sea mayor y mejorar la priorización de riesgos.
Utilice la puntuación para respaldar el acceso basado en el riesgo, las aprobaciones más inteligentes y las revisiones más específicas, de modo que los usuarios y los permisos de mayor riesgo reciban atención prioritaria.
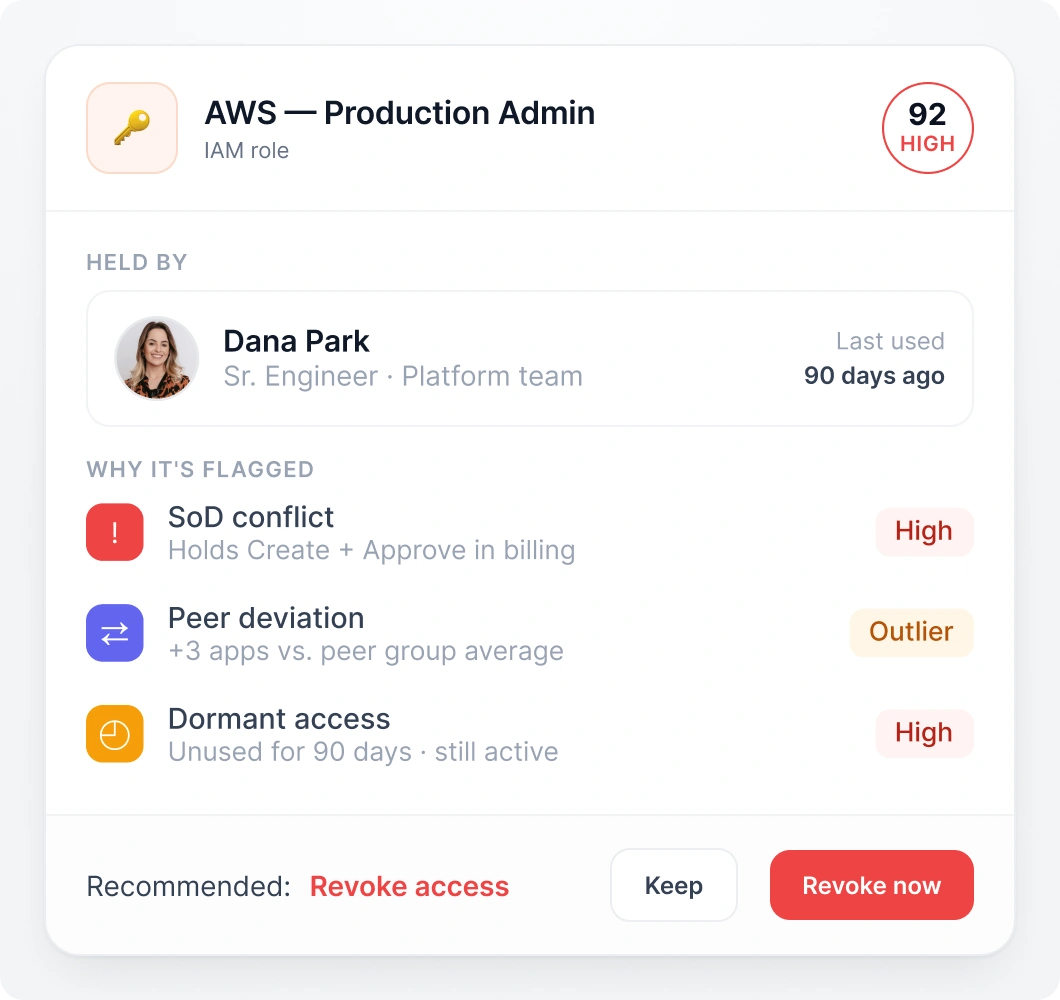
Pase de un proceso de revisión estático a una puntuación de riesgo de identidad continua y sensible al contexto para tomar decisiones más rápidas e inteligentes.
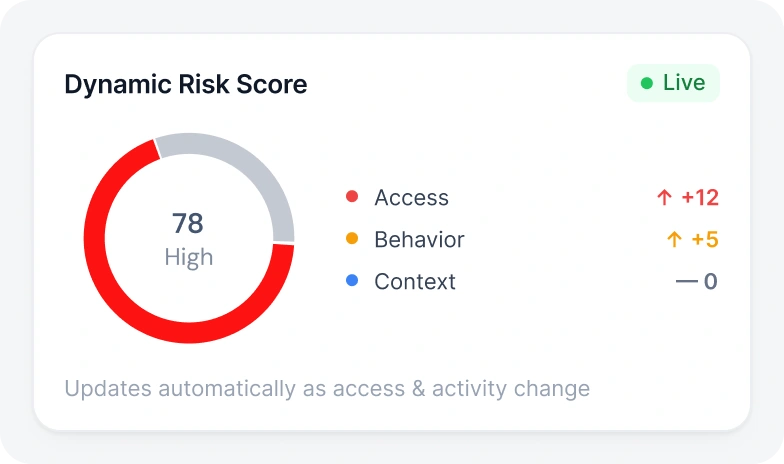
Asigna una puntuación a cada identidad en función del acceso, el comportamiento y el contexto, y las puntuaciones se actualizan automáticamente a medida que cambian los permisos, la actividad o la exposición.
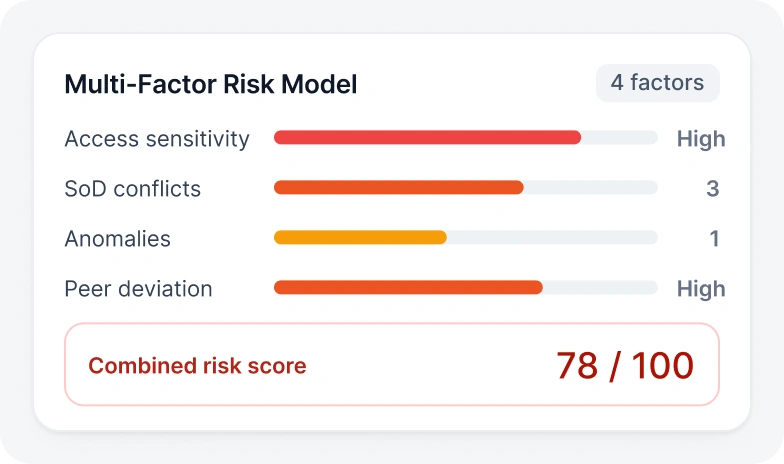
Combine la sensibilidad de acceso, los conflictos de segregación de funciones (SoD), las combinaciones tóxicas, las anomalías y la desviación entre pares en una puntuación comparable. Esto proporciona una visión completa de la evaluación de riesgos de la gestión de identidades y accesos.
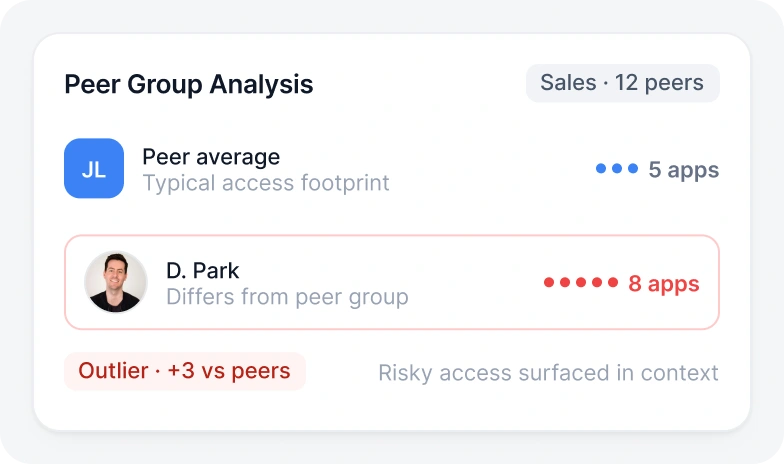
Se identifican las identidades cuyo acceso difiere del de sus compañeros en el mismo puesto o departamento. Esto ayuda a detectar accesos riesgosos que, de forma aislada, parecen legítimos, pero que resultan anómalos en contexto.
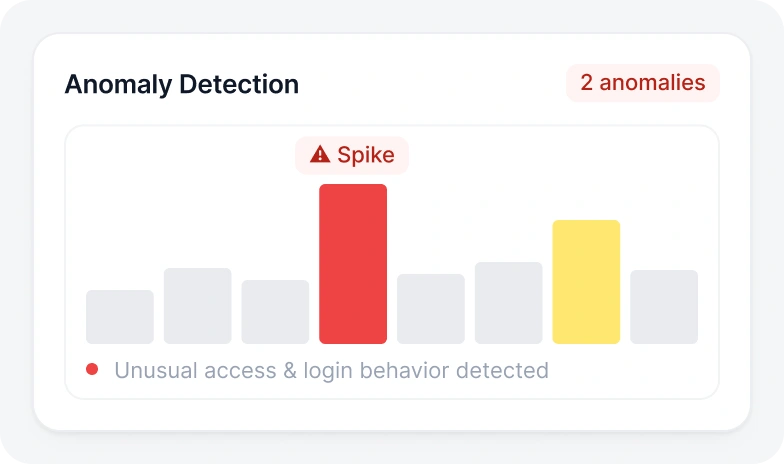
Detecta patrones de acceso y comportamiento inusuales que aumentan la puntuación de riesgo de una identidad, como un comportamiento de inicio de sesión inesperado, una actividad de acceso anormal o cambios sospechosos en los patrones de uso.
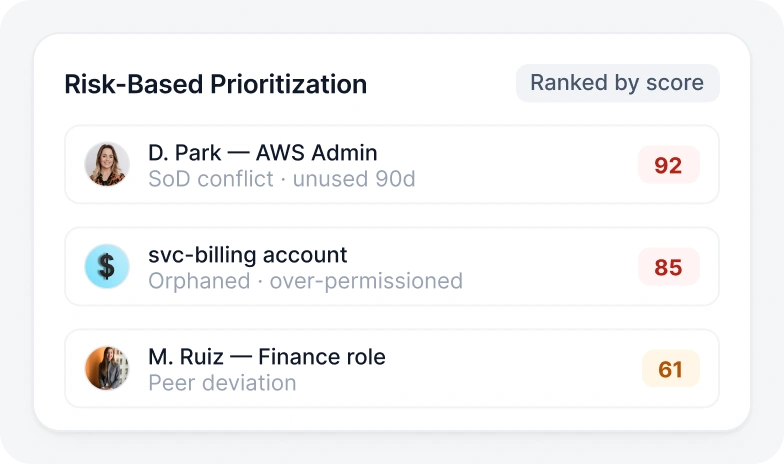
Clasifique los problemas de identidad, cuenta y derechos según su puntuación, para que los equipos puedan solucionar primero los de mayor riesgo. Esto mejora la eficiencia operativa.
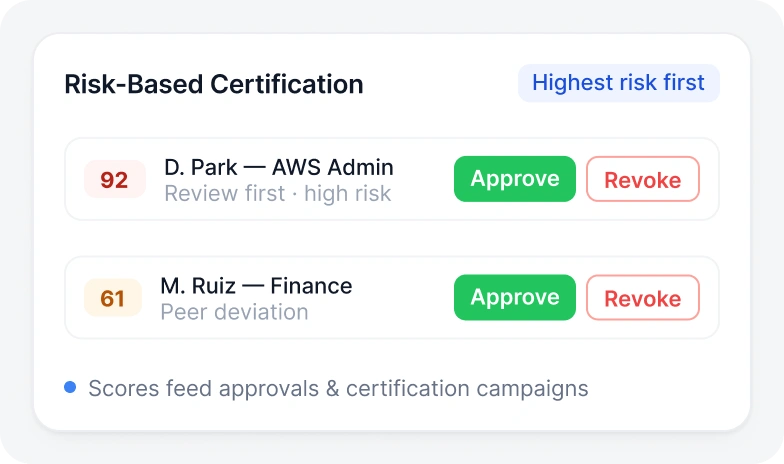
Incorpore las puntuaciones directamente en las campañas de aprobación y certificación, para que los revisores puedan evaluar primero el acceso más crítico.
Desde la primera señal hasta la decisión final, la evaluación de riesgos se realiza de forma continua y se centra en lo que más importa.

Recopile identidades, cuentas, permisos, roles y otros datos de todas las aplicaciones, la nube y los sistemas.

Evaluar la sensibilidad del acceso, los conflictos de políticas, las combinaciones tóxicas, las anomalías y las desviaciones entre pares para comprender los riesgos.

Asigne una puntuación de riesgo dinámica a cada combinación de identidad y acceso.

Priorizar las identidades y los derechos de alto riesgo para su remediación, certificación o investigación adicional.

Utilice la puntuación para tomar decisiones de acceso basadas en el riesgo, obtener aprobaciones más inteligentes y realizar revisiones más específicas.
La plataforma miniOrange IGA es compatible con los principales marcos regulatorios, lo que ayuda a las organizaciones a estar siempre preparadas para las auditorías.
Garantizar el cumplimiento continuo de los controles automatizados, los informes y los flujos de trabajo de certificación de acceso.
Ver marcos de cumplimiento
Control de Acceso

Sector Sanitario

ISMS

Tipo II

Privacidad

Pagos,

Ciberseguridad

India

Privacidad

Pagos,

Ciberseguridad

India
Clasifique rápidamente grandes volúmenes de hallazgos de riesgo para que los equipos puedan trabajar primero en las identidades y los permisos con mayor exposición. Esto reduce la acumulación de trabajo y mejora la eficiencia de la remediación.
Guíe a los revisores hacia los accesos que merecen mayor atención, en lugar de distribuir el esfuerzo de manera uniforme entre todos los usuarios y permisos. Esto hace que las certificaciones sean más efectivas y requieran menos tiempo.
Utilice puntuaciones de riesgo durante las solicitudes y aprobaciones de acceso para aplicar controles más estrictos donde el riesgo es mayor y reducir las fricciones donde el riesgo es menor. Esto favorece una gobernanza más inteligente y adaptable.
Identifique a los usuarios cuyo acceso se distingue del de sus compañeros en roles o departamentos similares, lo que ayuda a detectar el sobreaprovisionamiento, los privilegios ocultos o las rutas de acceso inusuales. Esto mejora la visibilidad del riesgo de identidad.
miniOrange IGA está diseñado para que la evaluación del riesgo de identidad sea práctica y se pueda implementar dentro de programas de gobernanza reales, no solo que sea visible en paneles de control.

miniOrange se integra con los procesos de gobernanza, los ciclos de revisión y los flujos de aprobación existentes, lo que ayuda a los equipos a adoptar controles de riesgo más sólidos sin tener que rediseñar todo desde cero.

Funciona en entornos de nube, locales e híbridos, lo que permite evaluar y gestionar el acceso en un panorama de aplicaciones más amplio.
Utilice un enfoque flexible y sin código para adaptar la lógica de puntuación a sus políticas, roles empresariales y tolerancia al riesgo. Esto ayuda a su organización a medir los riesgos más importantes.
Preguntas frecuentes sobre la evaluación del riesgo de identidad, la priorización del riesgo y la gobernanza del acceso basada en el riesgo.

