¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×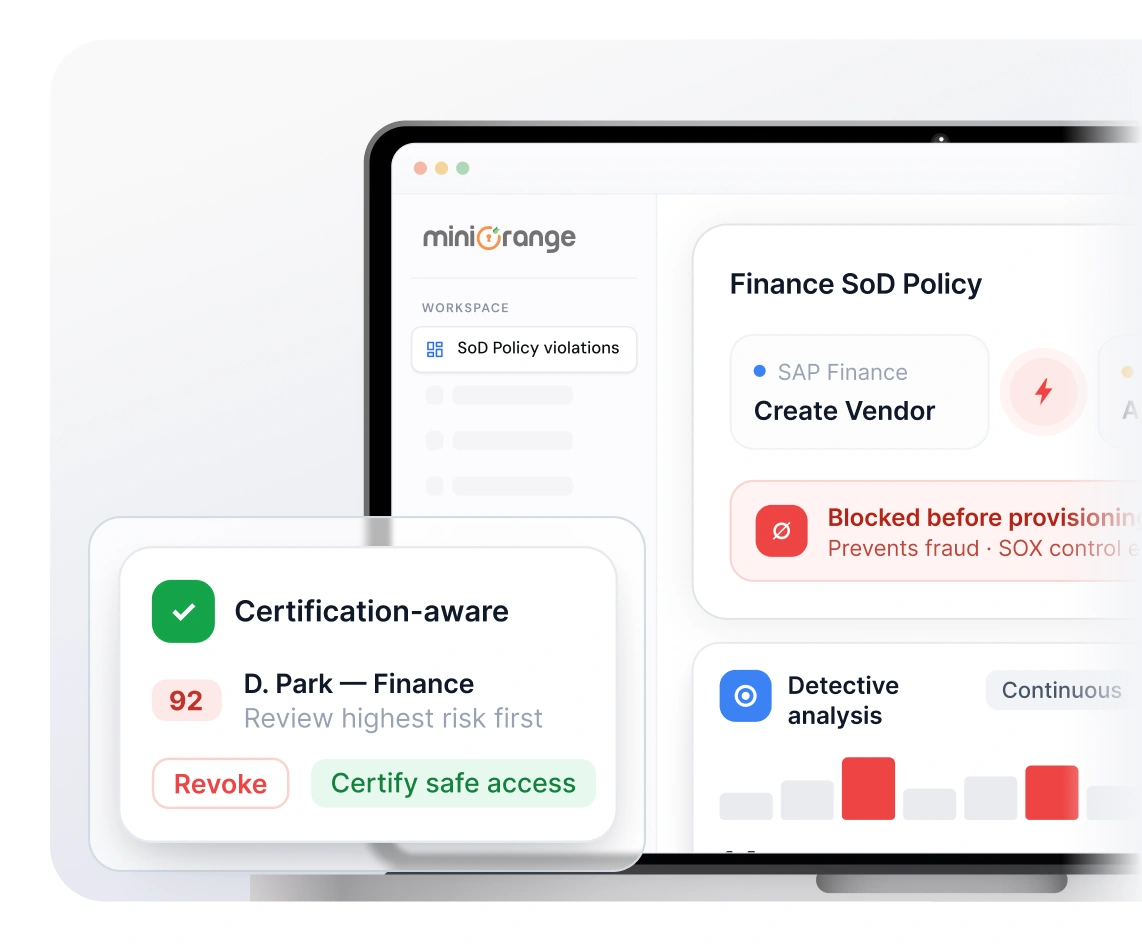
La segregación de funciones (SoD, por sus siglas en inglés) es un principio de control interno que garantiza que ningún usuario individual tenga acceso suficiente para iniciar, aprobar o completar una transacción comercial sensible sin supervisión.
Cuando una sola persona controla muchos procesos críticos, se producen fraudes, incumplimientos normativos y errores. La segregación de funciones (SoD) también previene combinaciones de acceso peligrosas mediante la detección, la prevención y la evaluación de riesgos basada en certificados. Algunos ejemplos comunes de SoD son: procesar y aprobar la nómina; crear y aprobar los pagos a proveedores.
Identifique y solucione los puntos ciegos de múltiples aplicaciones en sus entornos SAP, Oracle, Workday o Dynamics.

Cada aplicación solo verifica sus propios roles. Un usuario puede parecer "limpio" en todas las aplicaciones, pero aun así tener una peligrosa combinación de permisos al sumar todos ellos.

Las herramientas tradicionales de segregación de funciones (SoD) son complejas, requieren la intervención de consultores y son difíciles de modificar. Las reglas y las matrices de SoD no se ajustan a la realidad, lo que genera brechas de cobertura precisamente donde el riesgo crece con mayor rapidez.

Las comprobaciones de segregación de funciones (SoD) exclusivas para detectives se ejecutan según un cronograma. Para cuando aparece un conflicto en un informe, ese acceso ya se ha concedido y puede haber estado en uso durante semanas o meses antes de que alguien se dé cuenta.

La matriz de segregación de funciones (SoD) en la hoja de cálculo no puede adaptarse a los nuevos roles, los cambios en los permisos y las actualizaciones de procesos. El diseño en papel deja de coincidir con el acceso real de los usuarios.

Los controles de riesgo deficientes provocan incumplimientos de la Ley Sarbanes-Oxley (SOX) y, en última instancia, hallazgos recurrentes en las auditorías. Los conflictos no detectados o no corregidos se manifiestan como hallazgos recurrentes, lo que demuestra la ineficacia de los controles internos.

La acumulación de roles genera conflictos ocultos de segregación de funciones (SoD) que nadie aprobó, diseñó ni documentó. Las NHI (Instituciones Nacionales de Salud) gestionan permisos que rara vez se someten a controles estructurados de SoD. Esto se ha convertido en un riesgo importante.
Una segregación de funciones (SoD) y una gestión de riesgos eficaces forman parte de un proceso continuo que está integrado en cada decisión de acceso.
Defina qué permisos nunca deben estar asociados a la misma identidad. Estas reglas se codifican en una matriz SoD que representa roles, derechos y procesos incompatibles.
Mapea los roles y permisos de todos los sistemas conectados y vincúlalos a las identidades. Esto proporciona una visión completa de lo que cada usuario y NHI puede hacer.
El acceso de los usuarios se evalúa continuamente en función de su matriz de segregación de funciones (SoD). Cualquier violación de SoD o combinación de accesos perjudiciales se detecta, incluidos los conflictos que abarcan varias aplicaciones.
Cada conflicto se evalúa en función de su impacto en el negocio, su probabilidad y su relevancia regulatoria. Los conflictos de alto riesgo se priorizan, por lo que los equipos se centran en lo que realmente importa.
Los conflictos se resuelven eliminando o modificando el acceso, aplicando controles documentados o aceptando el riesgo. Los flujos de trabajo registran quién hizo qué, cuándo y por qué, para generar evidencia que permita realizar auditorías.
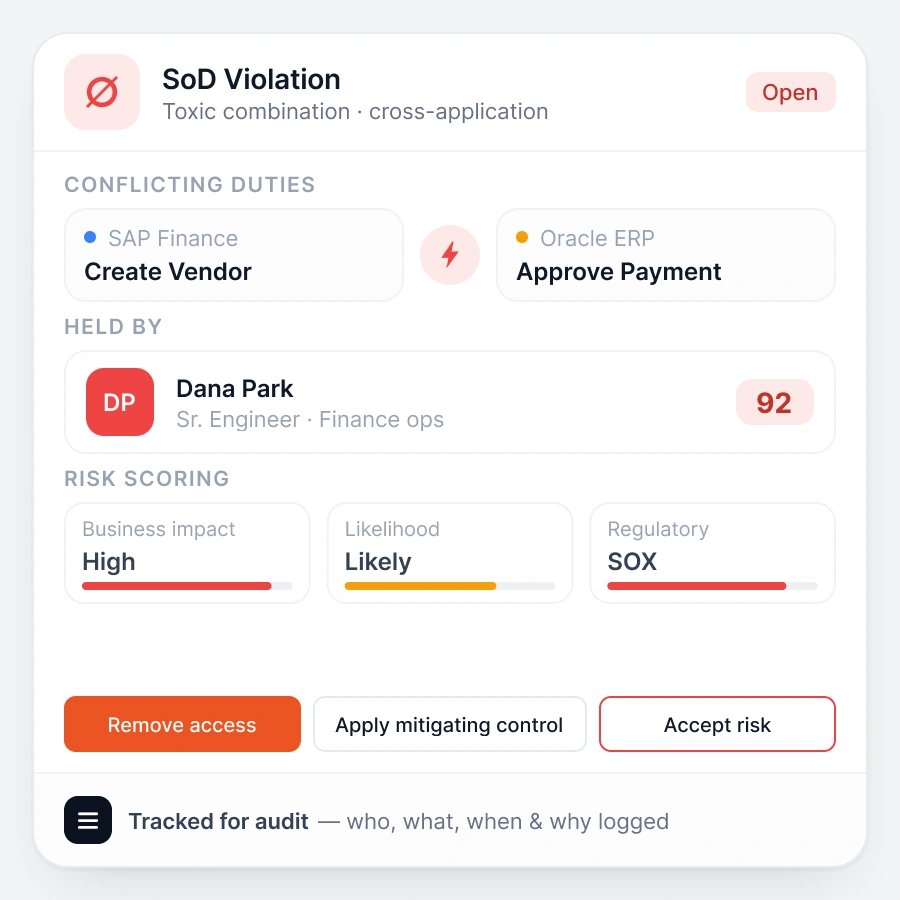
miniOrange ofrece una gestión integral de la segregación de funciones (SoD) y de riesgos en sistemas ERP y plataformas en la nube.
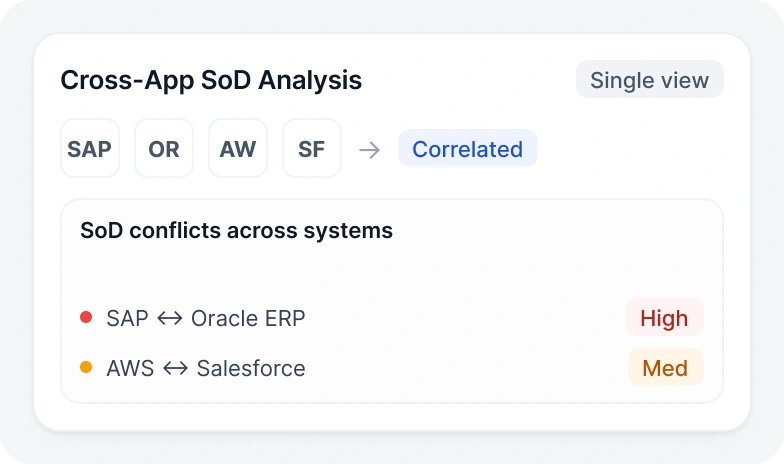
Obtenga una visión unificada de los conflictos de segregación de funciones (SoD) en todas las aplicaciones, el sistema ERP y la nube, correlacionando identidades y permisos, para que pueda analizar el riesgo de acceso y gestionar la SoD de forma centralizada.
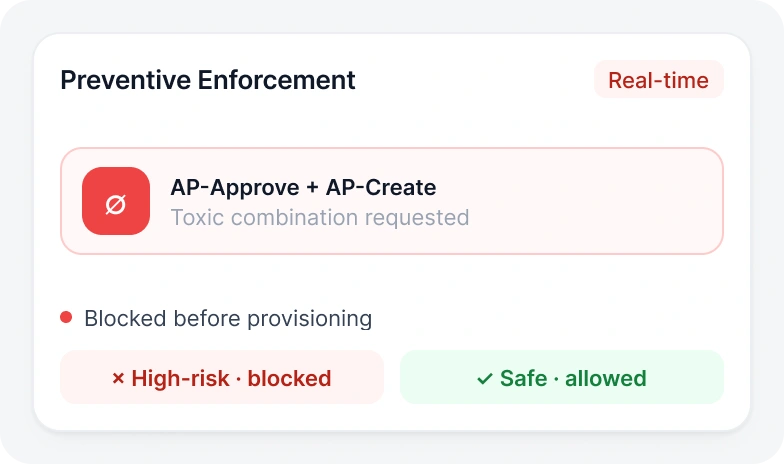
Detenga las combinaciones de acceso peligrosas en el momento de la solicitud con controles de riesgo en tiempo real que bloquean el acceso de alto riesgo antes de que se habilite.
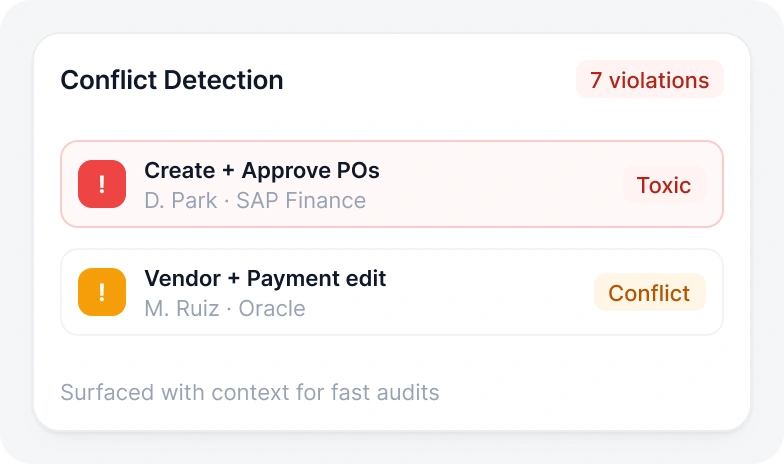
Analizar los accesos existentes para descubrir violaciones de segregación de funciones (SoD) y otras combinaciones tóxicas , y mostrarlas con el contexto necesario para auditorías y correcciones rápidas de SoD.
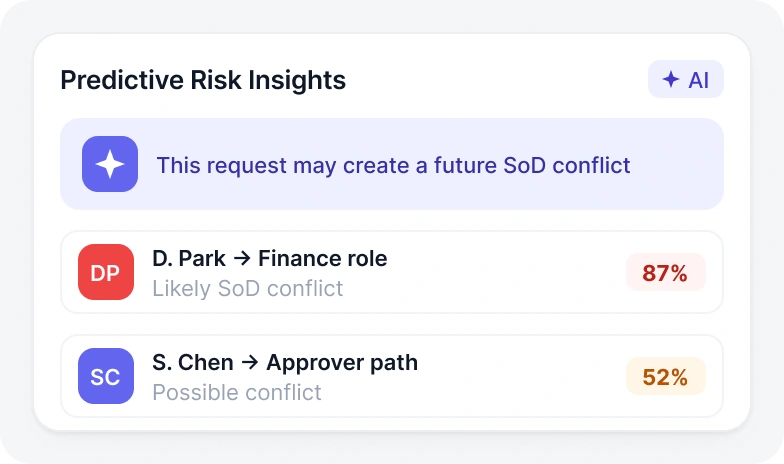
Utilice la IA para detectar solicitudes de acceso que podrían generar futuros conflictos de segregación de funciones (SoD). Utilice la puntuación de riesgo para identificar qué usuarios, roles y rutas de acceso tienen más probabilidades de causar problemas de SoD, de modo que los equipos se centren primero en los conflictos de mayor riesgo.
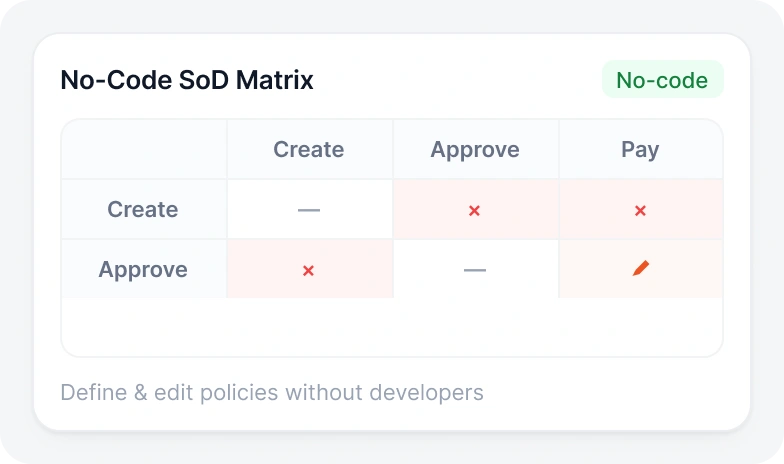
Defina, actualice y mantenga su matriz de segregación de funciones (SoD) en una interfaz sin código, para que los equipos de riesgo y cumplimiento puedan gestionar las políticas de SoD sin depender de desarrolladores o consultores.
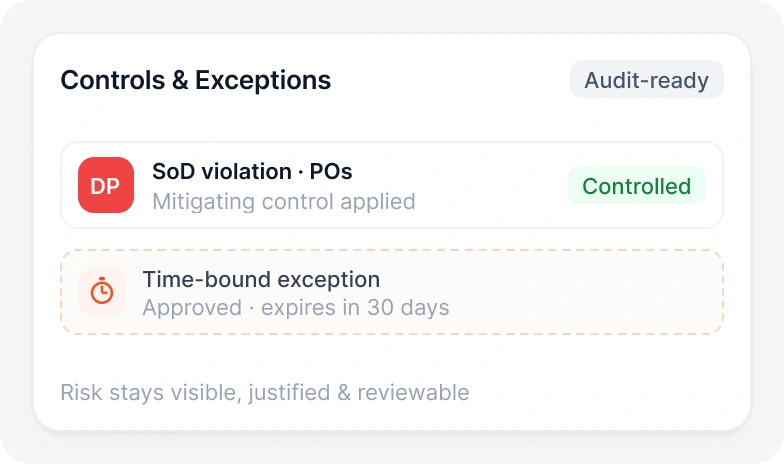
Determinar controles de mitigación y excepciones con plazos definidos para violaciones específicas de la segregación de funciones (SoD), manteniendo el riesgo de SoD visible, justificado y listo para la revisión de auditoría.
La segregación de funciones está diseñada e implementada para los casos de uso exactos que los auditores probablemente detectarán en primer lugar.
La plataforma miniOrange IGA es compatible con los principales marcos regulatorios, lo que ayuda a las organizaciones a estar siempre preparadas para las auditorías.
Garantizar el cumplimiento continuo de los controles automatizados, los informes y los flujos de trabajo de certificación de acceso.
Ver marcos de cumplimiento
Control de Acceso

Sector Sanitario

ISMS

Tipo II

Privacidad

Pagos,

Ciberseguridad

India

Privacidad

Pagos,

Ciberseguridad

India
Evalúe cada solicitud de acceso en tiempo real según las reglas de segregación de funciones (SoD). Detecte las combinaciones conflictivas en el momento de la solicitud, no después del aprovisionamiento ni durante la siguiente revisión trimestral.
Utilice análisis predictivos para identificar qué solicitudes de acceso pendientes darían lugar a combinaciones tóxicas de alto riesgo si se aprobaran.
Reevalúe los perfiles de acceso de los usuarios en función del conjunto de reglas de segregación de funciones vigente, de modo que los conflictos que surjan de los cambios de roles se detecten de inmediato, y no en la próxima auditoría anual.
Proporcione una explicación clara y estructurada para cada conflicto detectado, excepción aprobada y control aplicado. Los auditores recibirán documentación completa sobre quién lo revisó, cuándo, cuál era el riesgo y cómo se gestionó.
miniOrange combina la solidez de una solución SoD empresarial con la velocidad y la rentabilidad que las plataformas tradicionales no pueden igualar.

Implemente la segregación de funciones (SoD) en el momento de la solicitud, prediga los conflictos emergentes antes de que se implementen y proporcione una gestión de reglas sin código que elimine la dependencia de consultores externos.
miniOrange ofrece cobertura de segregación de funciones (SoD) en sistemas ERP, plataformas en la nube, aplicaciones SaaS e identidades no humanas, todo ello dentro de una única plataforma unificada de gestión de identidades y accesos.

Las soluciones SoD tradicionales requieren meses de implementación, contratos plurianuales y un gasto de servicio considerable. miniOrange se implementa más rápido y cuesta menos que las soluciones SoD tradicionales.
Preguntas frecuentes sobre la segregación de funciones, las matrices de segregación de funciones, las combinaciones de acceso a sustancias tóxicas y la gestión de riesgos.

