¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×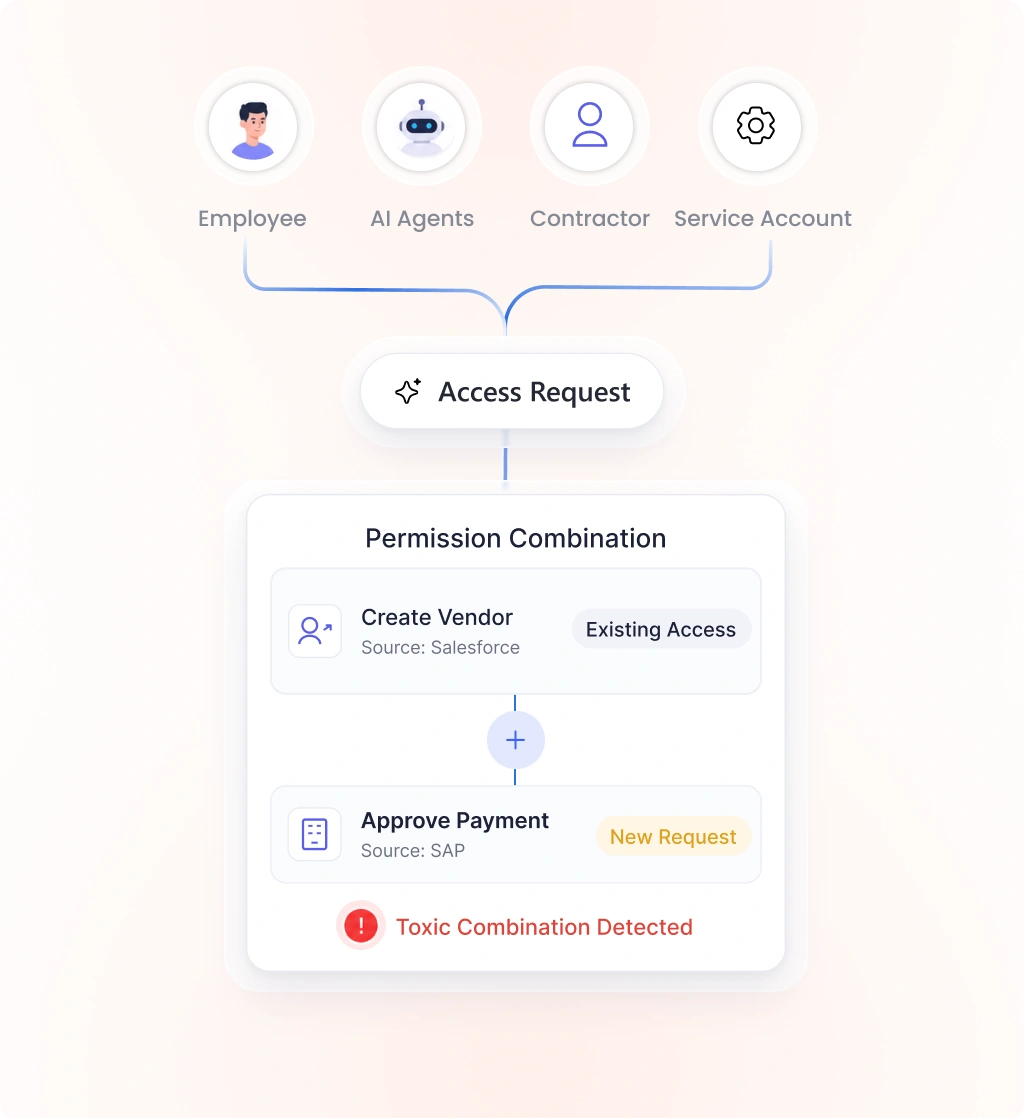
Una combinación de accesos tóxicos se produce cuando dos o más permisos, inofensivos por sí solos, se combinan para crear un riesgo grave. Pensemos en un empleado que puede tanto crear un proveedor como aprobar pagos a ese proveedor. Cada uno de estos permisos es legítimo, pero al combinarlos, abren la puerta al fraude.
Las combinaciones tóxicas suelen violar la separación de funciones y son una de las principales causas de fallos en las auditorías, fraude interno y filtraciones de datos. Esto es especialmente cierto cuando los permisos se otorgan en distintos sistemas por diferentes equipos sin visibilidad compartida.
La mayoría de los riesgos de acceso pasan desapercibidos, dispersos en sistemas que nunca fueron diseñados para comunicarse entre sí. Comprenda por qué estos riesgos siguen sin detectarse.

Un solo permiso rara vez genera problemas por sí solo. Pero cuando la misma identidad posee un segundo permiso, esta combinación crea una vulnerabilidad que los sistemas de revisión de acceso no están diseñados para detectar.

Las combinaciones de acceso problemáticas suelen abarcar varias aplicaciones. Dado que cada aplicación gestiona el acceso de forma aislada, ningún sistema individual puede ver lo que un usuario puede hacer una vez que se suman los permisos en todo el sistema.

Cada cambio de rol, asignación de proyecto y concesión de acceso temporal añade una capa de privilegios. Sin una limpieza periódica, los privilegios se acumulan, lo que provoca una escalada de privilegios.

La mayoría de las organizaciones descubren combinaciones de acceso problemáticas durante una auditoría o tras un incidente de fraude. Los costes derivados de la detección tardía incluyen la subsanación de errores y los daños causados por un exceso de permisos.

Las certificaciones de acceso periódico dependen de que los administradores revisen manualmente hojas de cálculo con los permisos, un proceso que no se adapta al aumento de identidades y aplicaciones.

Las cuentas de servicio, los bots de RPA y los agentes de IA se aprovisionan rápidamente, a menudo con permisos amplios, y rara vez se revisan. Pueden contener combinaciones de acceso riesgosas sin que nadie se dé cuenta.
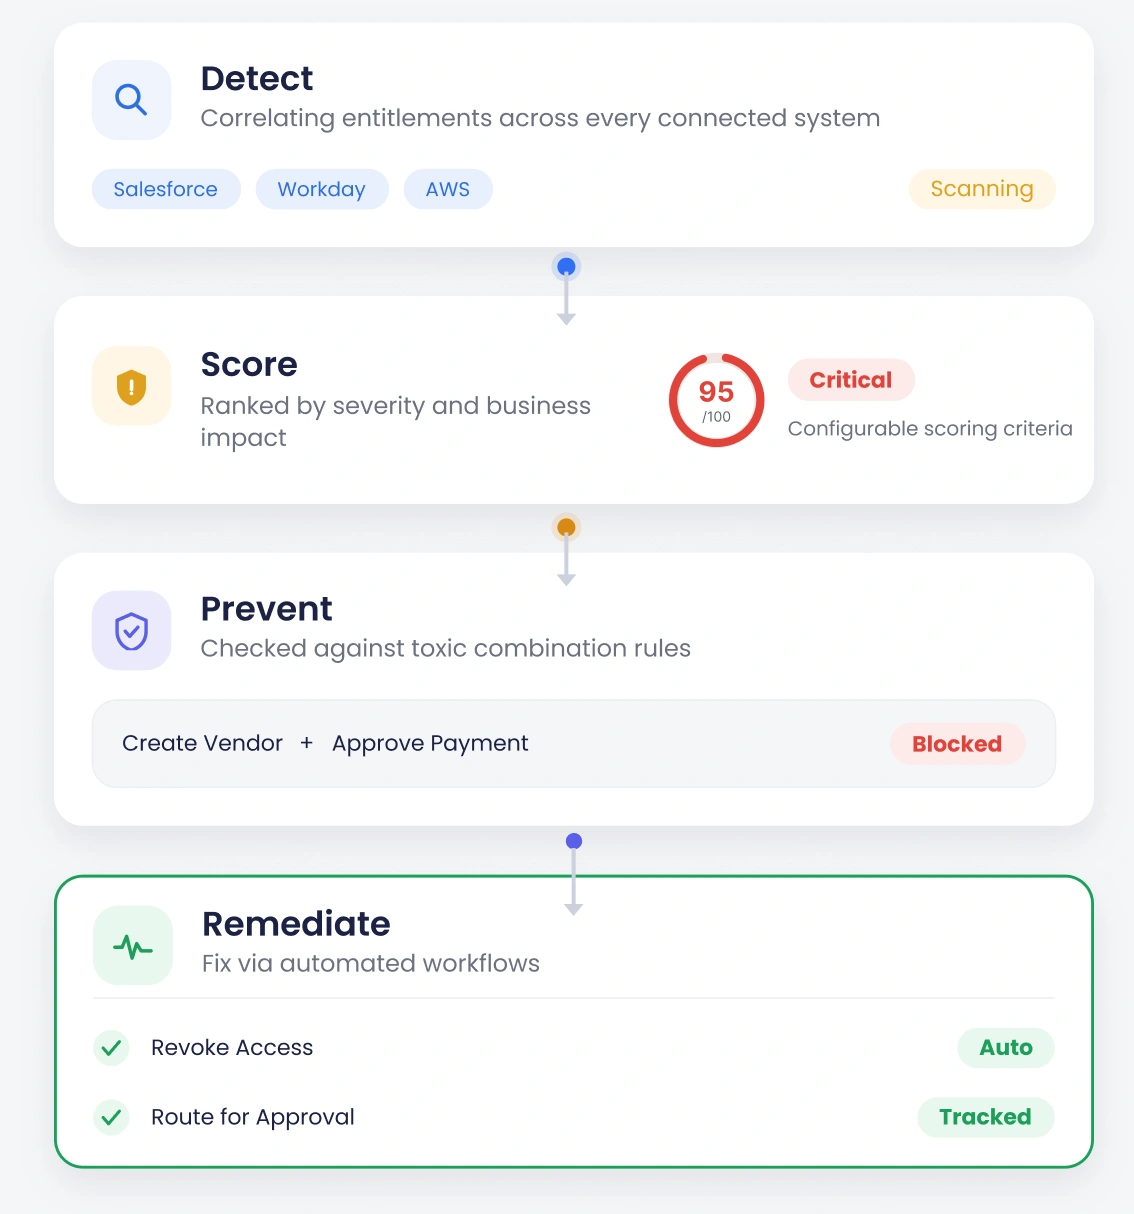
Detecta combinaciones de acceso riesgosas en aplicaciones y entornos en la nube mediante la correlación continua de los permisos de cada sistema conectado.
Priorice lo que importa clasificando cada riesgo según su gravedad e impacto en el negocio. Utilice un criterio de puntuación configurable para que la remediación se centre primero en la amenaza más grave.
Evite que se creen combinaciones riesgosas al solicitar el acceso. Verifique cada solicitud de acceso con respecto a las reglas de combinaciones tóxicas antes de aprobarla.
Solucione los problemas existentes eliminando o ajustando el acceso mediante flujos de trabajo automatizados. Revoque, ajuste o redirija los permisos para su aprobación, con el respaldo de un registro de auditoría completo.
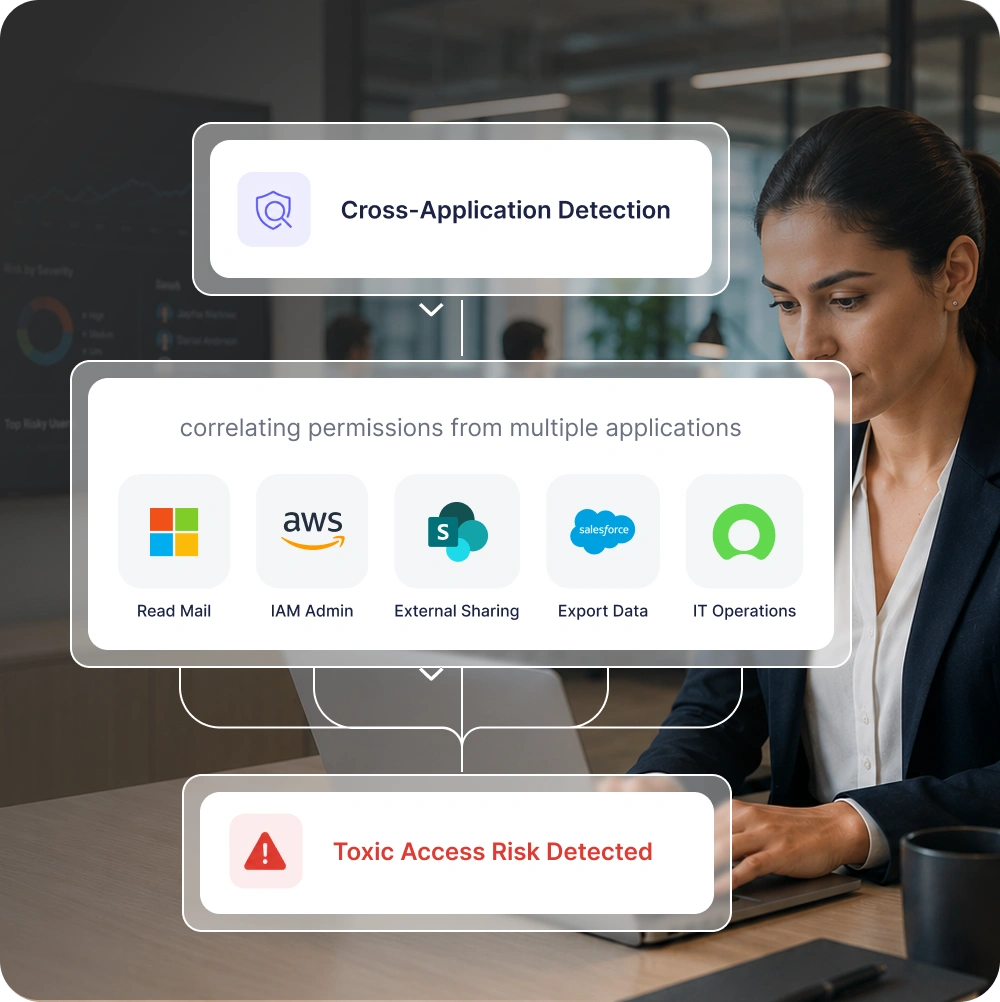
Identifique combinaciones tóxicas que abarquen múltiples aplicaciones y plataformas en la nube, no solo dentro de un único sistema. Correlacione los datos de autorización en todo el panorama de identidades y detecte riesgos que hayan pasado desapercibidos.
Define qué significa “tóxico” para tu negocio con un motor de reglas sin código que abarca las violaciones de segregación de funciones y mucho más. Crea, prueba y ajusta las reglas directamente, sin scripts ni soporte técnico.
Se identifican y bloquean todas las solicitudes de acceso que podrían generar una combinación peligrosa antes de su aprobación. Esto convierte la detección de riesgos de acceso en un control preventivo, en lugar de una auditoría reactiva.
Prioriza primero las combinaciones más peligrosas con la puntuación de acceso integrada basada en riesgos . Clasifica los factores según su impacto en el negocio y su exposición, de modo que la remediación comience con los riesgos más altos.
Detecta accesos maliciosos a cuentas de servicio, bots y agentes de IA en plataformas en la nube. Extiende la misma lógica de detección al riesgo de identidad de máquina, una categoría que la mayoría de las herramientas tradicionales pasan por alto.
Revocar, ajustar o aplicar medidas de mitigación para las excepciones de acceso, con un registro de auditoría completo. Cuando no sea posible eliminar el acceso, documentar la justificación empresarial, las aprobaciones y las medidas de mitigación para garantizar el cumplimiento y reducir los riesgos.
Para pasar de permisos dispersos a una monitorización continua del acceso se requieren cinco sencillos pasos.

Recopile identidades, permisos y roles en todas las aplicaciones y entornos en la nube mediante conectores preconfigurados, lo que proporciona una vista unificada.

Establezca reglas para combinaciones tóxicas y segregación de funciones (SoD) con un enfoque sin código. Permita que los equipos de seguridad y cumplimiento codifiquen la lógica de riesgo sin depender del departamento de TI.

Identifique continuamente las combinaciones de acceso riesgosas a medida que vayan surgiendo, en lugar de basarse en instantáneas puntuales.

Clasifique cada hallazgo según su gravedad y el riesgo que representa para el negocio, de modo que los equipos de remediación siempre sepan qué combinaciones requieren atención inmediata.

Revocar, ajustar o aplicar medidas de mitigación. Utilizar flujos de trabajo automatizados que envíen las correcciones al aprobador y registren cada acción.
Descubra cómo puede implementar la detección de accesos no deseados donde más importa en su organización.
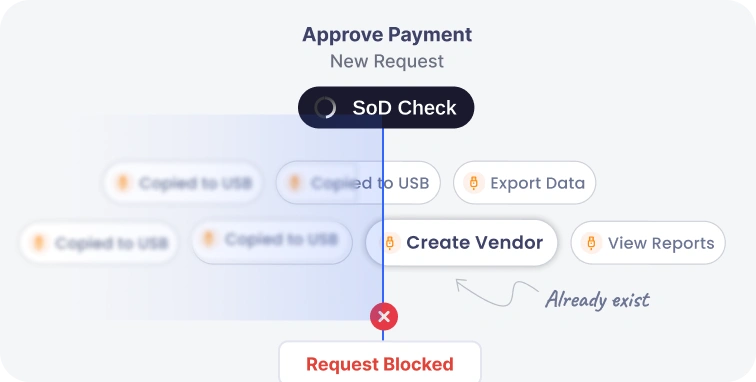
Detectar y bloquear combinaciones de creación y aprobación en el momento de la solicitud, como cuando una misma identidad puede iniciar y autorizar un pago. Este es el fraude más común en el sector financiero.
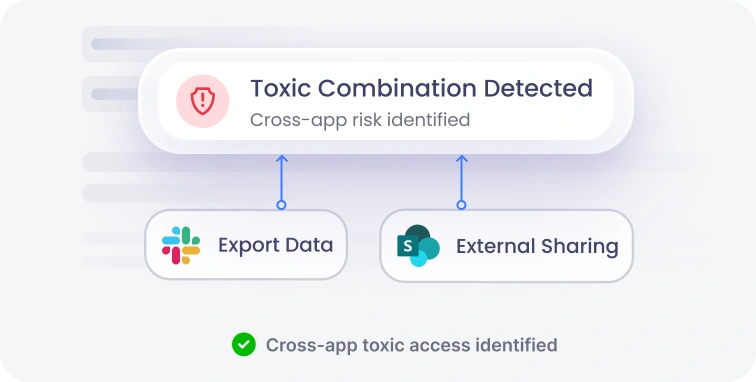
Detecta el acceso tóxico entre aplicaciones, como la combinación de acceso a datos, derechos de exportación y permisos para compartir externamente, que ningún sistema detecta por sí solo.
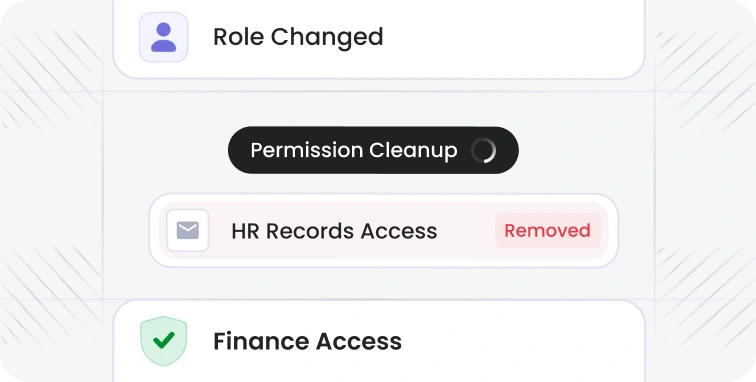
Limpia los permisos acumulados que quedan tras los cambios de rol, las transferencias y los proyectos finalizados. Esto evita la escalada de privilegios.
La plataforma miniOrange IGA es compatible con los principales marcos regulatorios, lo que ayuda a las organizaciones a estar siempre preparadas para las auditorías.
Garantizar el cumplimiento continuo de los controles automatizados, los informes y los flujos de trabajo de certificación de acceso.
Ver marcos de cumplimiento
Control de Acceso

Sector Sanitario

ISMS

Tipo II

Privacidad

Pagos,

Ciberseguridad

India

Privacidad

Pagos,

Ciberseguridad

India
Funciona con tu configuración actual, para que puedas empezar a gestionar el acceso sin tener que modificar tu entorno. Los conectores preconfigurados se integran con los sistemas que ya utilizas.
Supervisa y previene problemas de forma continua en lugar de depender de comprobaciones periódicas, de modo que las nuevas combinaciones tóxicas se detectan en el momento en que aparecen, en lugar de en la siguiente revisión programada.
Admite entornos en la nube, locales e híbridos sin imponer concesiones, por lo que obtendrá una detección de accesos tóxicos consistente independientemente de dónde se encuentren sus aplicaciones y datos.
Te permite definir y gestionar reglas fácilmente sin depender de consultores y mantiene la lógica de combinación tóxica en las manos adecuadas.
Preguntas frecuentes sobre la detección de accesos tóxicos, las violaciones de segregación de funciones (SoD) y las combinaciones de permisos riesgosas.

