Descubrimiento en la nube
Conecte una cuenta en la nube y descubra sus instancias como recursos administrados por PAM.
Lo que descubre
Actualmente, Cloud Discovery solo es compatible con AWS y, dentro de AWS, solo con instancias EC2.
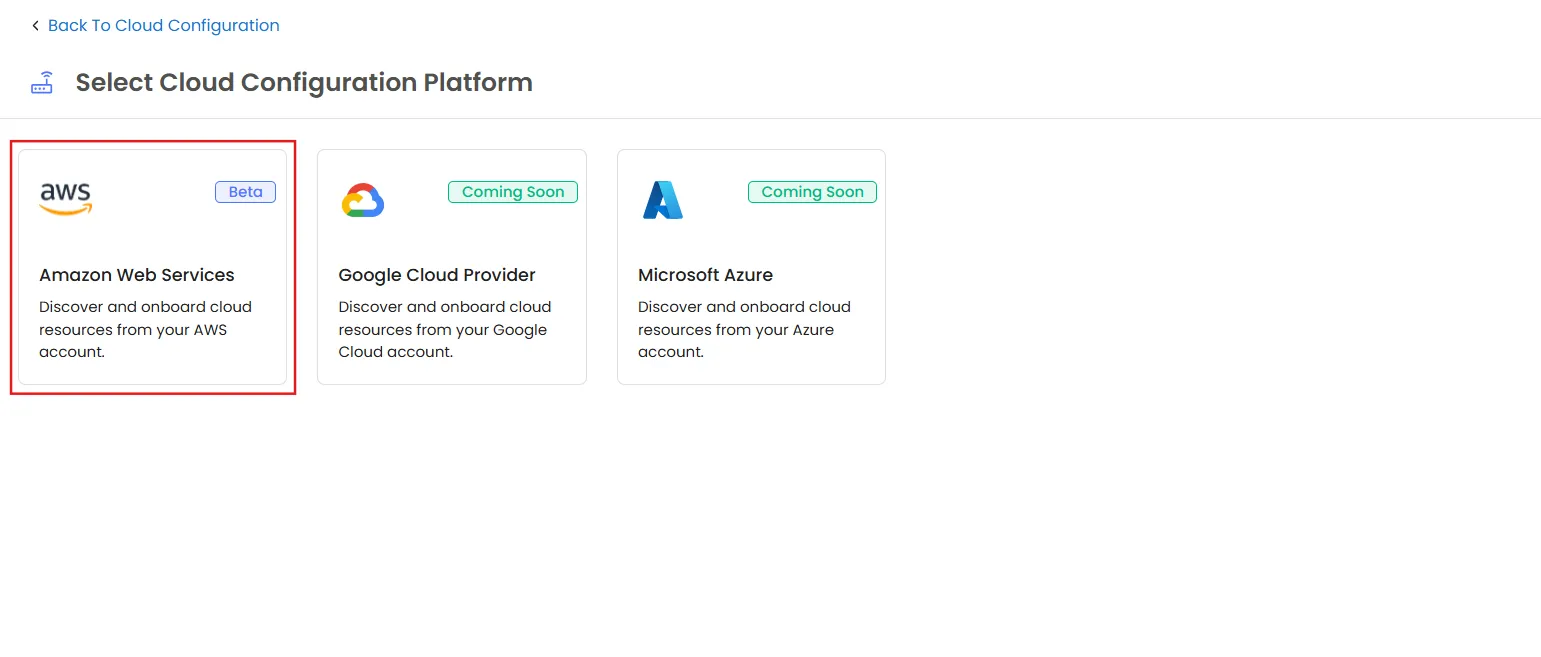
Google Cloud y Microsoft Azure aparecen como tarjetas de proveedor, pero están marcadas como "Próximamente" . Todavía no hay un formulario de configuración funcional para ellos.
Otros tipos de recursos de AWS, incluidos RDS, S3, Lambda, VPC, EKS, ECS, DynamoDB y CloudWatch Log Groups, aparecen en la lista de objetivos de escaneo, pero están deshabilitados.
Nota: Actualmente, Cloud Discovery solo admite instancias de AWS EC2.
Cómo conectar AWS
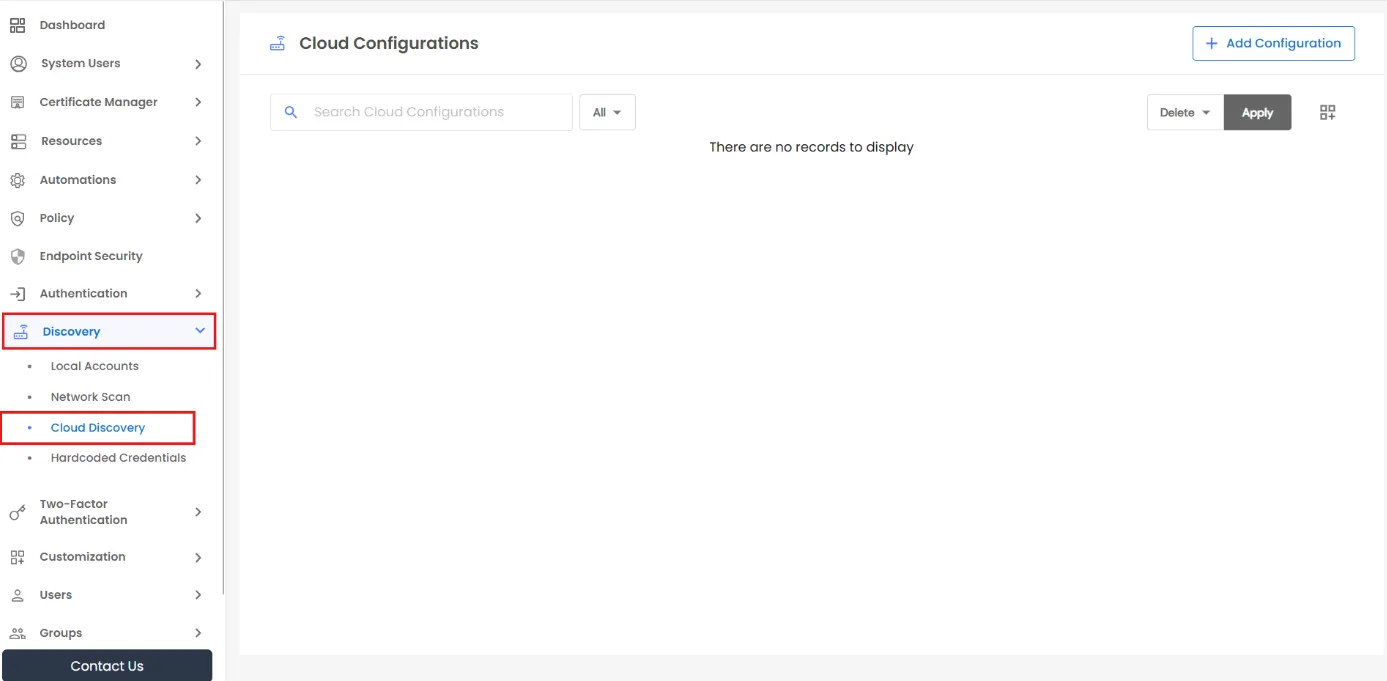
- Vaya al Descubrimiento >> Descubrimiento en la nube.
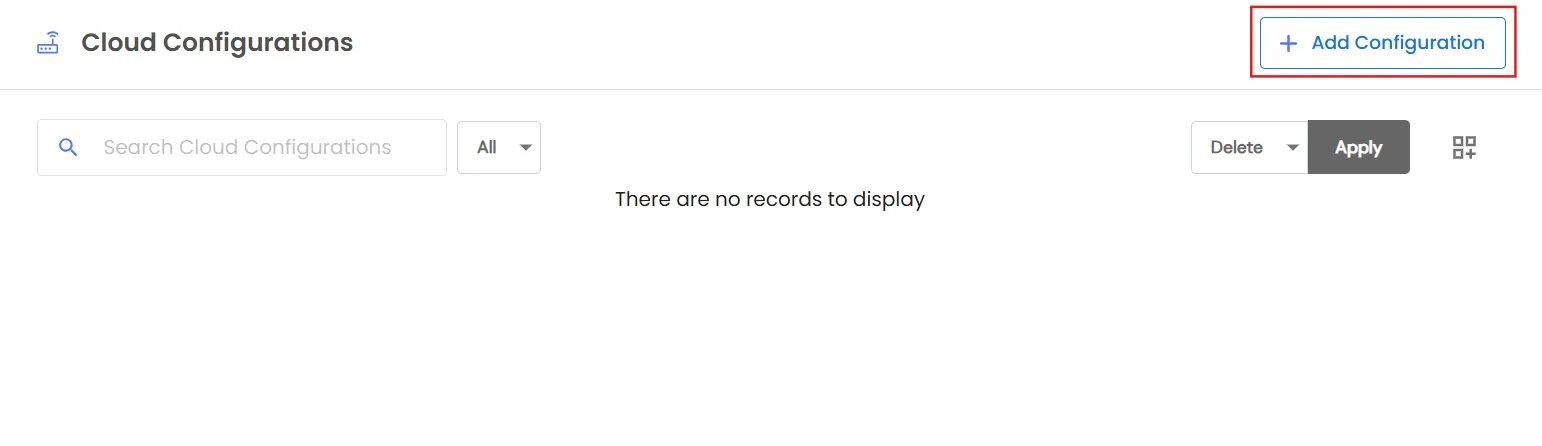
- Haga clic en Agregar configuración.
- Seleccionar Amazon Web Services.
- Ingrese los siguientes detalles:
- Nombre de configuración - Un nombre para esta conexión para que puedas identificarla fácilmente, por ejemplo, por cuenta o entorno.
- ID de acceso a AWS - el ID de clave de acceso de AWS IAM usuario que PAM utilizará para acceder a su cuenta. Puede encontrarlo en la consola de AWS en IAM >> Tu usuario >> Credenciales de seguridad.
- Clave de acceso secreta de AWS - La clave secreta asociada al ID de clave de acceso. AWS la muestra solo una vez, al crear el par de claves, así que guárdela en un lugar seguro donde pueda recuperarla cuando sea necesario.
- Nombre de la región - La región de AWS que se va a escanear. Cloud Discovery solo escanea la región seleccionada. Si tiene instancias EC2 en varias regiones, cree una configuración independiente para cada una.
- Objetivo de escaneo - el tipo de recurso que se desea descubrir. Instancia EC2 es la única opción seleccionable actualmente. Otros tipos de recursos se enumeran pero están deshabilitados (ver Lo que descubre encima).
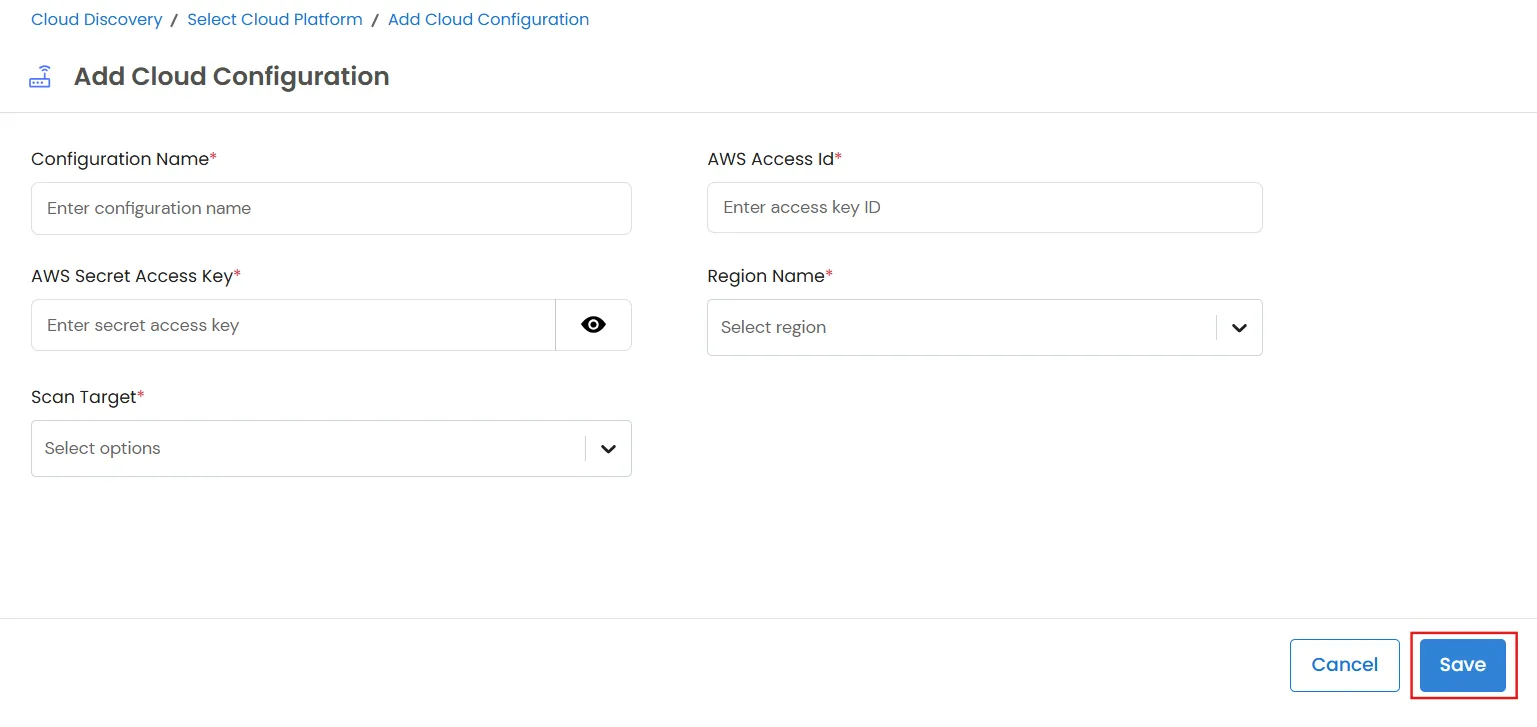
- Haga clic en Guardar.
Este formulario no incluye ningún campo para programar tareas. Todos los análisis de Cloud Discovery son manuales y deben activarse bajo demanda.
Cómo realizar un escaneo
- Vaya al Descubrimiento >> Descubrimiento en la nube.
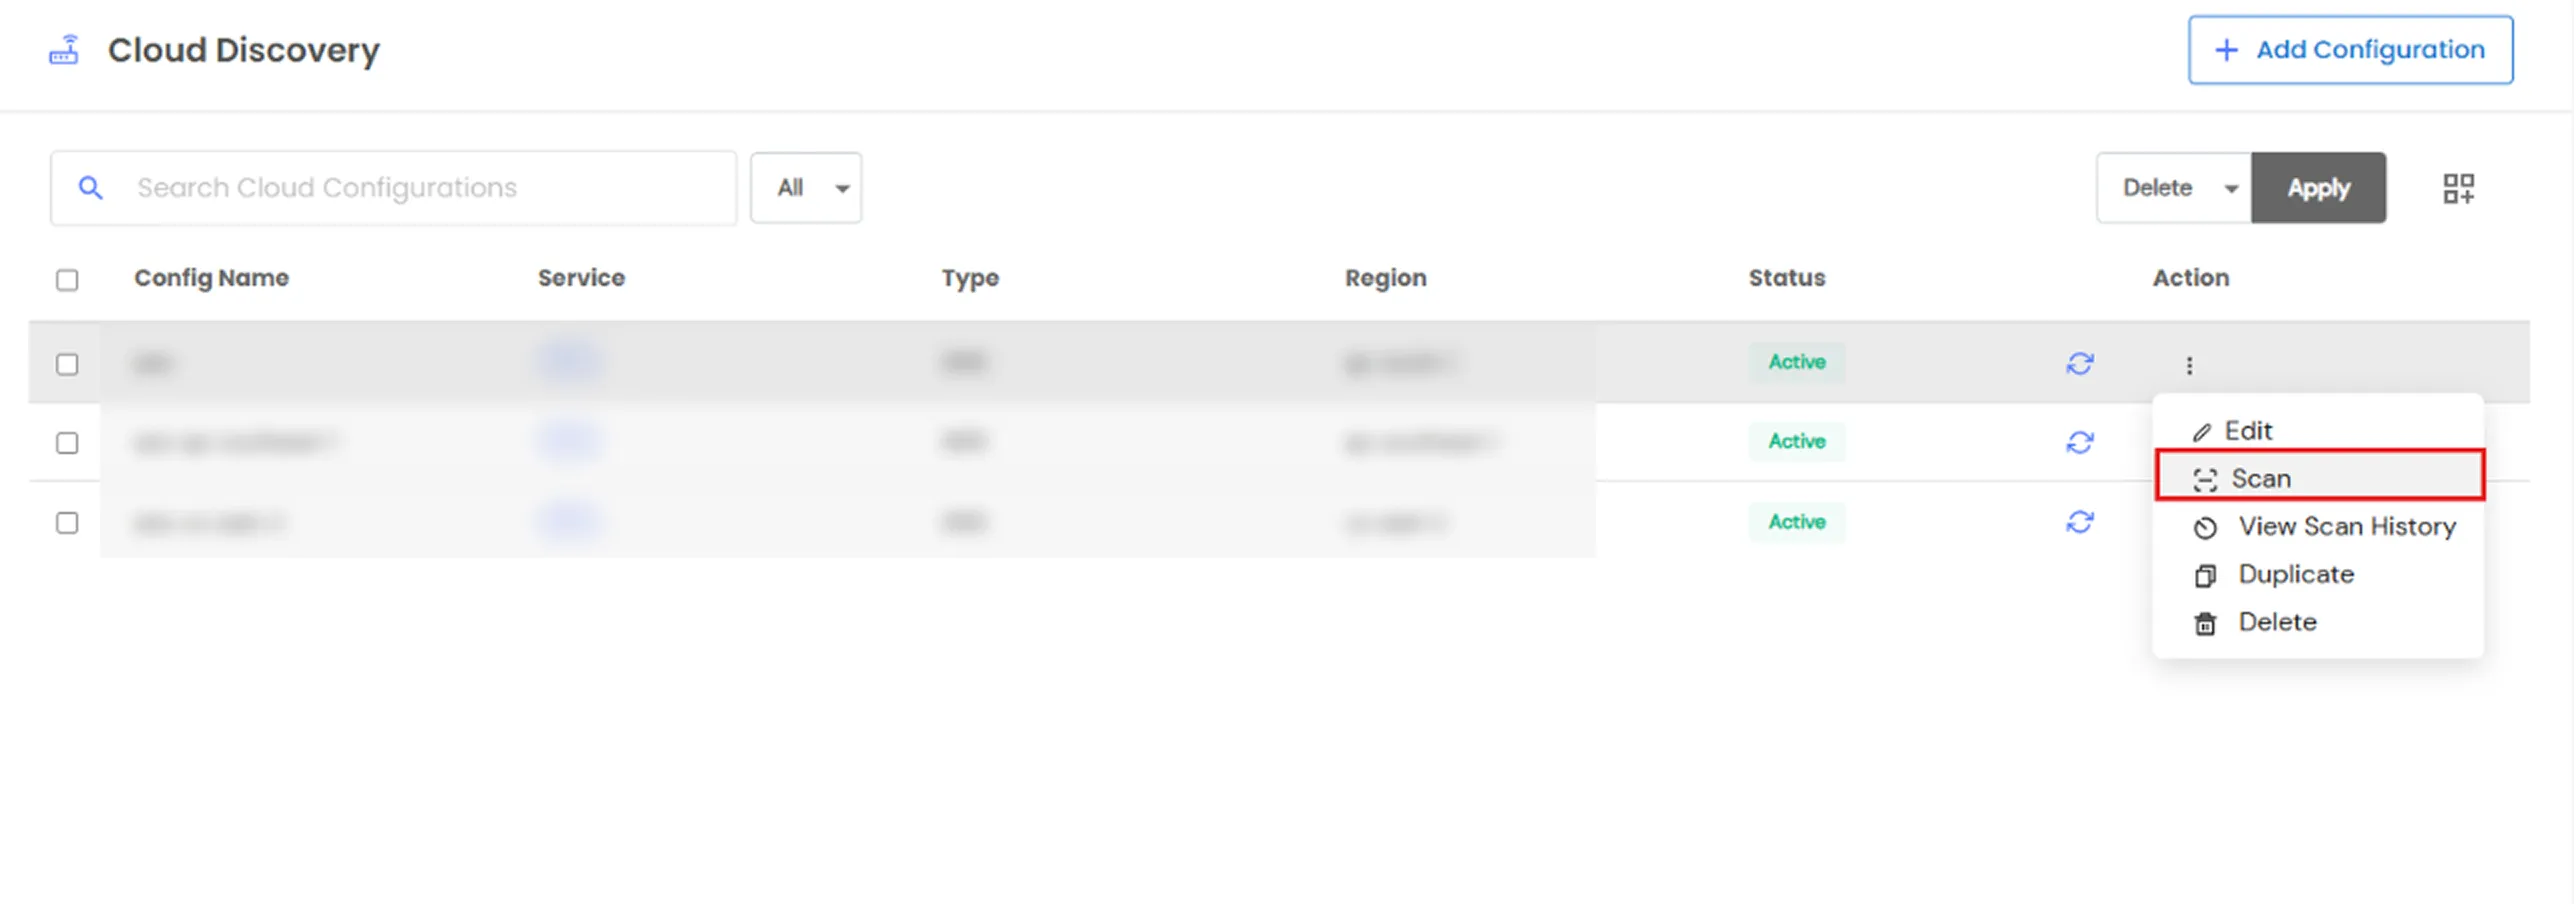
- Verifique la configuración Estado columna. Debería mostrar Activo. Si se muestra Parcialmente activo or Inactivo, coloque el cursor sobre el icono de información para ver los permisos de AWS que faltan. Actualice los permisos para el IAM usuario, luego haga clic Actualizar estado para comprobar de nuevo el estado antes de iniciar el escaneo.
- Abra el menú de acciones de fila de la configuración y haga clic. EscanearEsta opción está deshabilitada cuando la configuración es Inactivo.
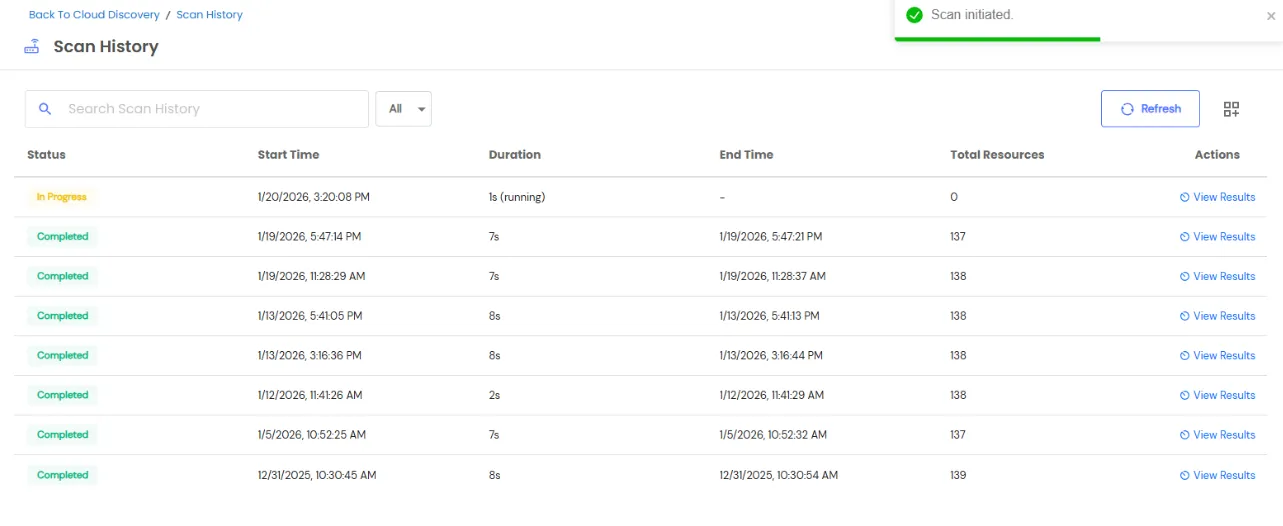
- El escaneo se ejecuta en segundo plano. Siga su progreso desde Ver historial de escaneo (ver abajo) en lugar de esperar en la página.
Revisión de los resultados del escaneo
- Utilice el menú de acciones de fila de una configuración para:
- Ver historial de escaneo - Ver ejecuciones de escaneo anteriores.
- Duplique - Crear una copia de la configuración para una región diferente.
- Editar - modificar la configuración.
- Eliminar - eliminar la configuración.
- Ver historial de escaneo muestra el Estado, Hora de inicio / finalización, Duración, y Recursos totales para cada ejecución de escaneo.
- Haga clic en una ejecución de escaneo para ver la Resultado de la exploracion, Que incluye:
- ID de instancia
- Nombre
- Tipo
- Estado
- Protocolo - detectado en función del sistema operativo: RDP para Windows y SSH/SFTP para Linux.
- Región
- Propiedad intelectual pública/privada
- Abordo
- Accesible - muestra el estado de accesibilidad actual de la instancia.
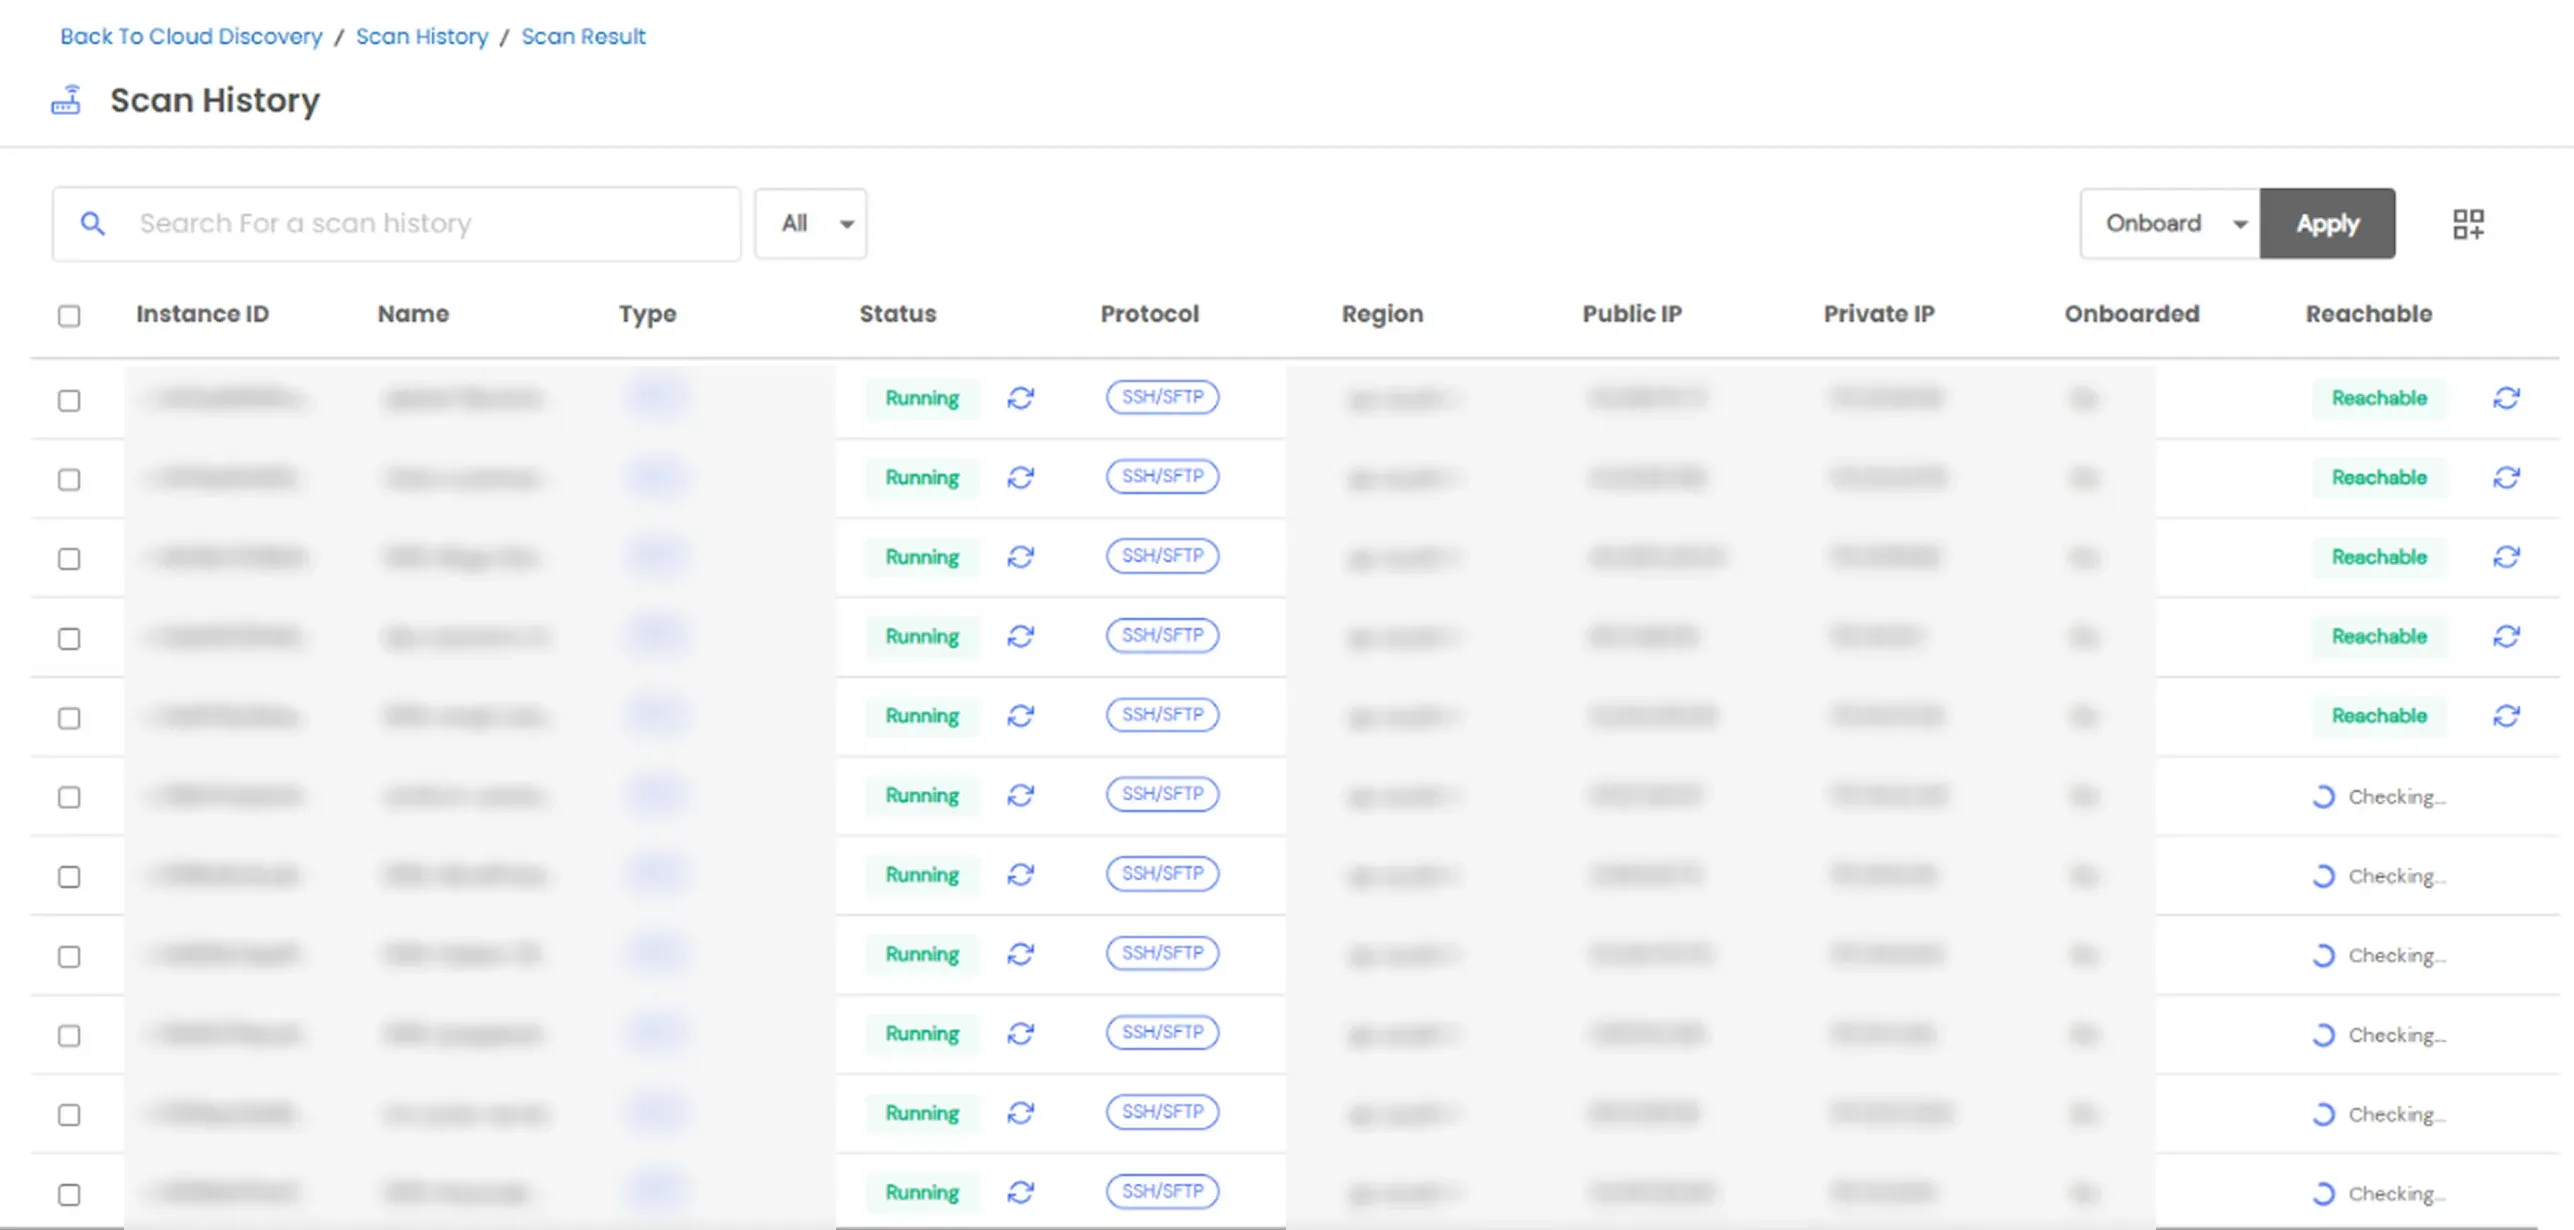
- Para incorporar una instancia, haga clic en el A bordo la acción en su fila, o seleccione varias instancias y utilice la A bordo acción masiva.
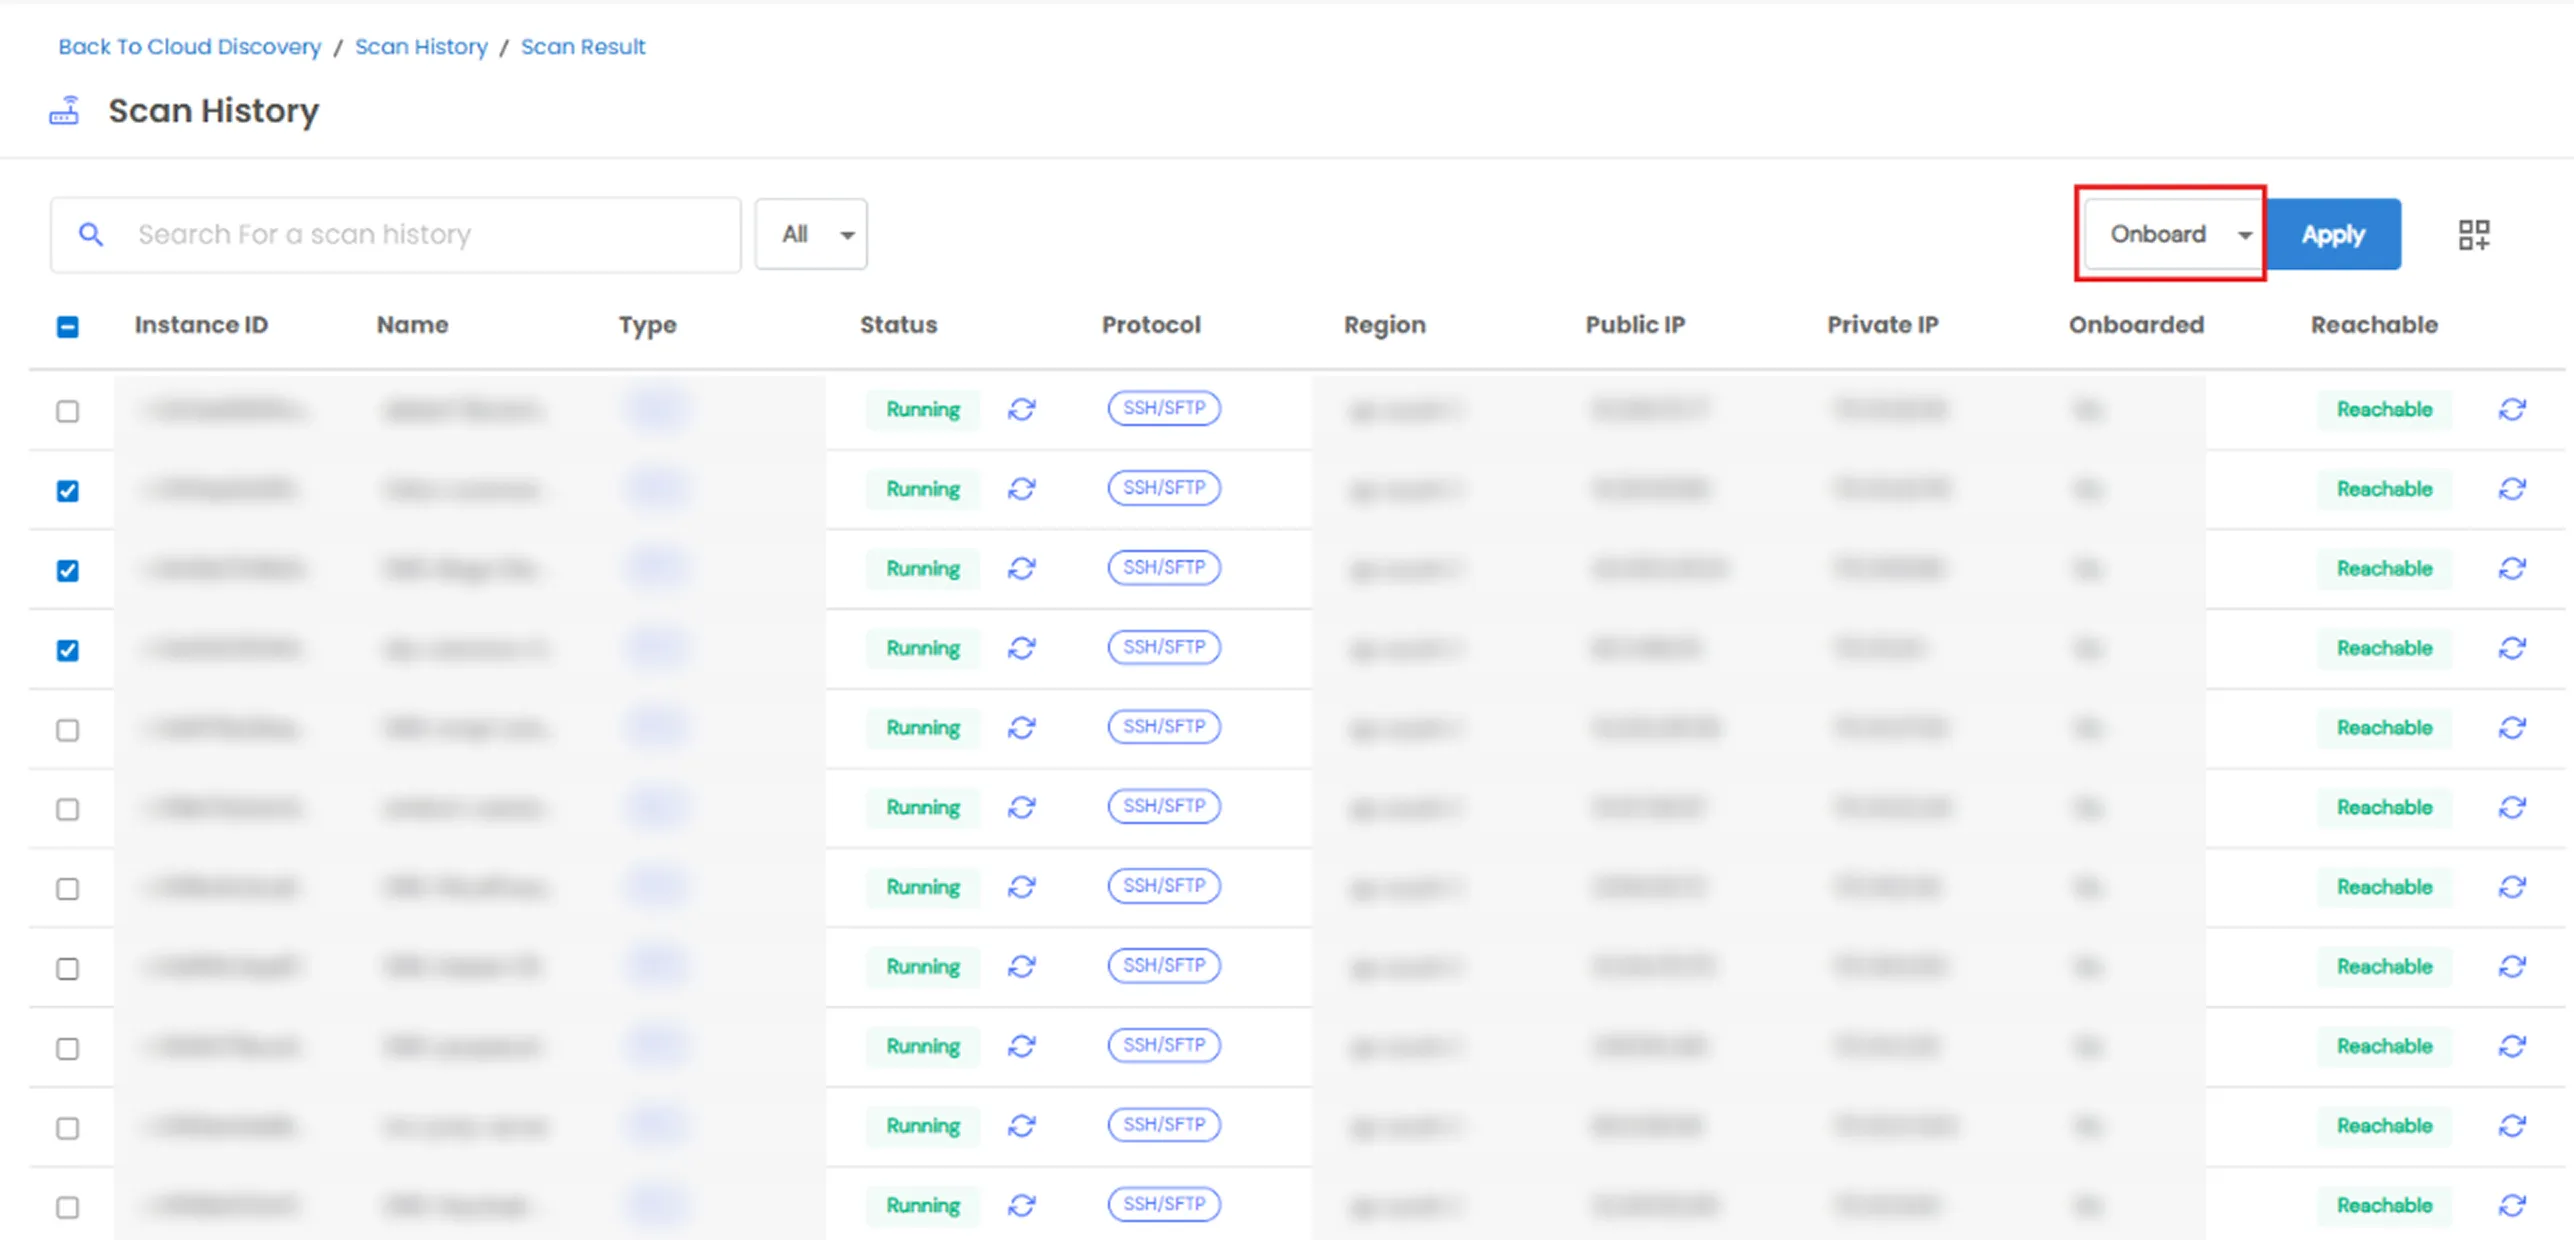
- Sólo correr Se pueden seleccionar instancias EC2 para su incorporación. Las instancias detenidas no se pueden incorporar.
Informes
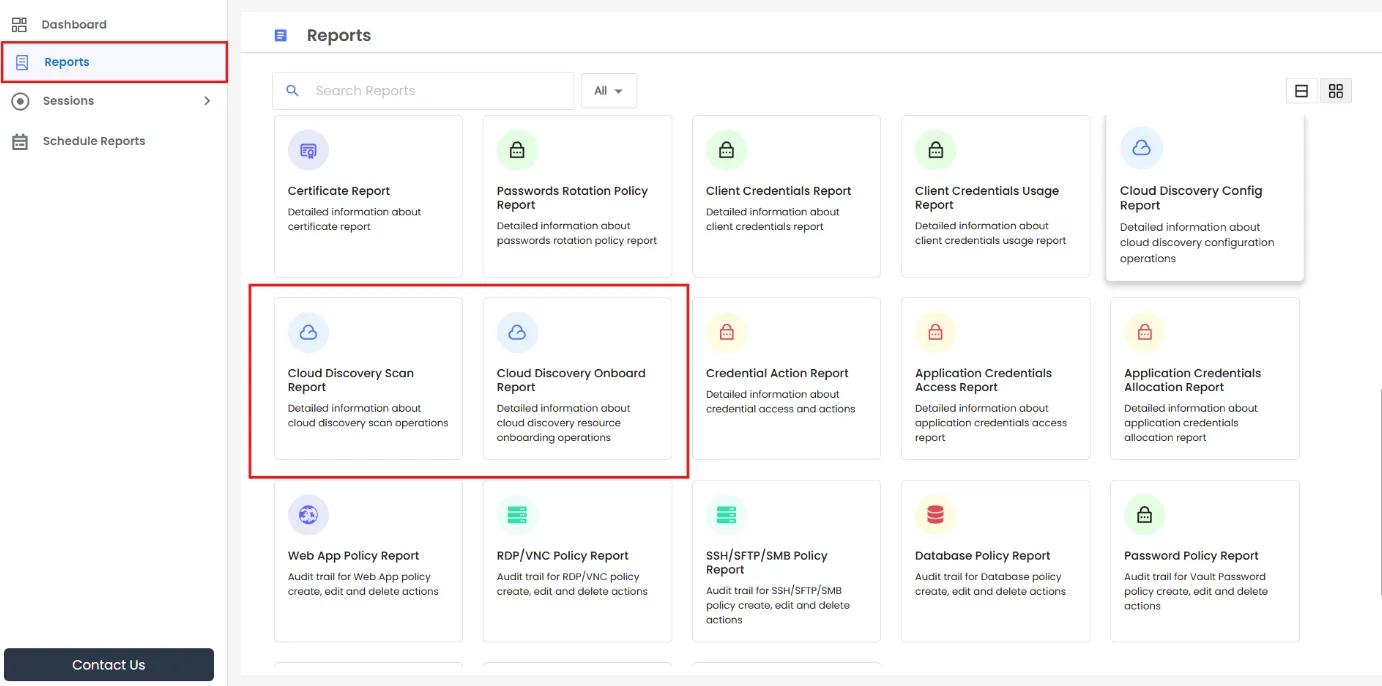
Cloud Discovery es la única de las cuatro áreas de Discovery que cuenta con informes de auditoría específicos.
- Los informes están disponibles para:
- Cambios de configuración
- Escaneos
- Acciones de incorporación
- Estos informes están disponibles en Informes.