¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×
Explore las características integrales de PAM, los métodos de integración, los beneficios de cumplimiento y todo lo que necesita en un solo lugar.
La descarga debería comenzar ahora. Si no es así, envíenos un correo electrónico a idpsupport@xecurify.com.
Por favor, introduzca un correo electrónico válido

La mayoría de las plataformas PAM se diseñaron para responder a una sola pregunta: ¿Tiene este usuario permiso para acceder a este sistema? Esto ya no es suficiente. Las credenciales robadas aparecen como inicios de sesión válidos, la actividad interna se produce dentro de los permisos aprobados y el acceso privilegiado. Los controles estáticos tienen dificultades para mantenerse al día, mientras que los marcos de cumplimiento exigen una monitorización continua en lugar de una revisión periódica.
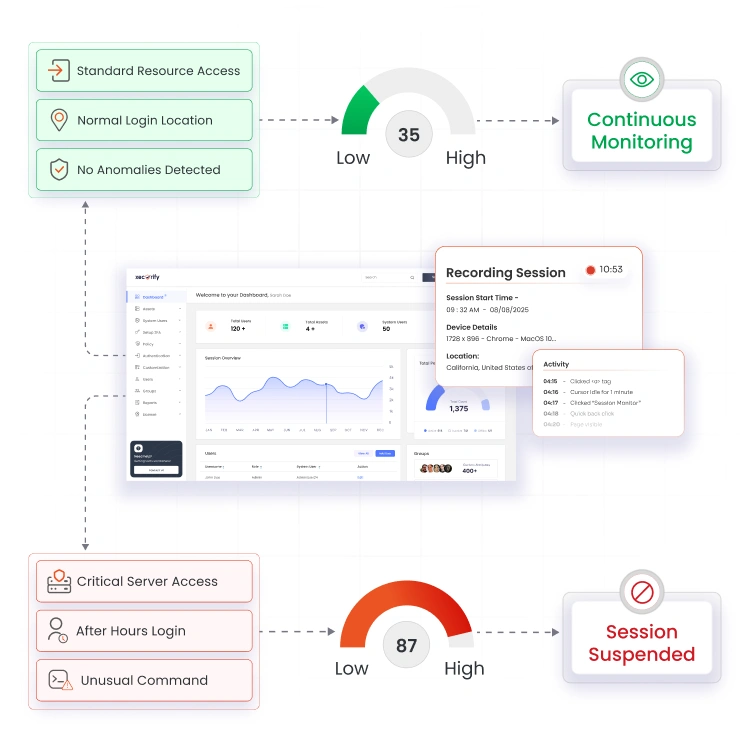
La detección de anomalías de miniOrange PAM incorpora una capa de inteligencia conductual que analiza continuamente cómo se utiliza el acceso privilegiado. Crea líneas base dinámicas para identidades y sistemas con el fin de detectar la vulneración de credenciales, las infracciones de políticas, el movimiento lateral y la actividad previa a una brecha de seguridad en tiempo real, lo que permite una aplicación inmediata de las medidas de seguridad basada en el riesgo y transforma PAM de un control reactivo a una defensa proactiva.
miniOrange PAM cuenta con una función de detección automática de anomalías centrada en la identidad, diseñada para analizar continuamente el comportamiento privilegiado, detectar desviaciones de alto riesgo en tiempo real e implementar respuestas inmediatas basadas en políticas.
El análisis de comportamiento impulsado por IA aprende cómo las identidades privilegiadas acceden a los sistemas y detecta el uso indebido por parte de personas internas, la vulneración de credenciales, los inicios de sesión anómalos y la actividad administrativa inusual en tiempo real.
La evaluación continua del riesgo a nivel de sesión correlaciona múltiples señales de comportamiento para identificar instantáneamente intentos de escalada de privilegios, movimientos laterales, acciones de alto riesgo y rutas de acceso sospechosas.
La integración nativa amplía la detección de anomalías a todas las implementaciones de PAM existentes, ofreciendo una supervisión coherente y controles alineados con las políticas para el acceso privilegiado en entornos locales, en la nube, híbridos y de terceros.
Los umbrales de riesgo activan automáticamente la autenticación adaptativa, la suspensión o la finalización de la sesión, lo que permite contener de inmediato las amenazas activas sin necesidad de investigación manual.
Los registros de actividad conductual, listos para auditoría, ponen de manifiesto las infracciones de las políticas, los intentos de acceso no autorizados y las operaciones anómalas para respaldar el cumplimiento continuo y acelerar el análisis forense.
Las alertas de comportamiento de alta fidelidad y el contexto de riesgo se integran directamente en sus herramientas SIEM e ITSM, de modo que su SOC pueda investigar y responder desde un único flujo de trabajo sin cambiar de consola.
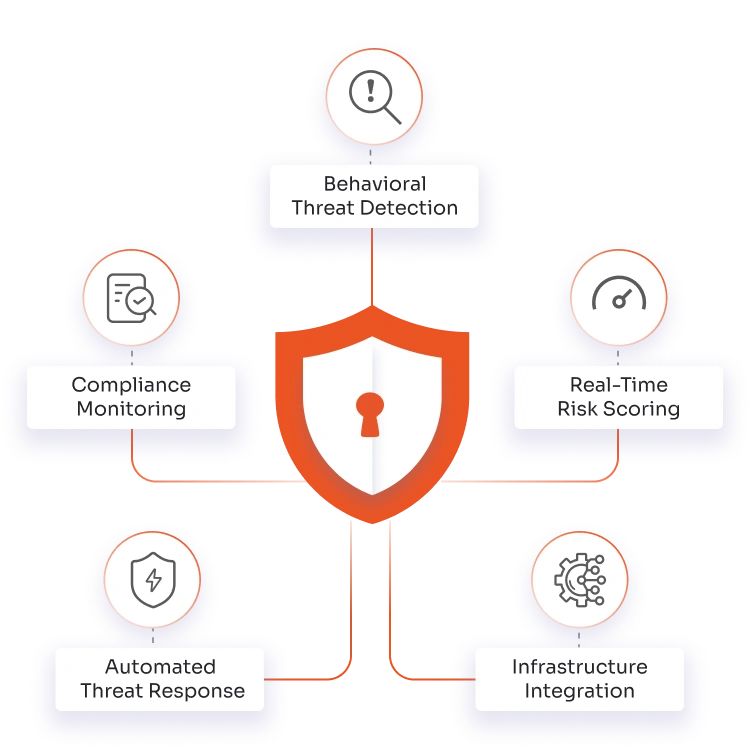
Supervisión continua de la actividad privilegiada con contexto conductual y aplicación de políticas.
Supervisión en tiempo real y registros de auditoría para el acceso administrativo a sistemas financieros críticos.
Detección de accesos no autorizados y anómalos a los entornos de datos de los titulares de tarjetas.
Supervisión e identificación rápida del acceso anómalo a información sanitaria sensible.
Verificación continua del comportamiento privilegiado basada en señales de riesgo en tiempo real.
Configure rápidamente sus análisis de comportamiento y respuestas automatizadas desde un único panel de control.

Entrene el motor de aprendizaje automático para establecer una base de referencia del comportamiento de acceso "normal" para su organización.

Ajusta con precisión la sensibilidad de la IA y establece tus umbrales personalizados para eventos de riesgo bajo, medio y alto.

Seleccione con precisión qué rutas de autenticación (como inicio de sesión único, VPN o PAM) desea supervisar activamente.

Seleccione las señales contextuales, como la geolocalización, la huella digital del dispositivo o la dirección IP de la red, que se utilizan para calcular las puntuaciones de riesgo en tiempo real.

Asigne sus umbrales de riesgo a respuestas de seguridad automatizadas, desde la activación de la autenticación multifactor reforzada hasta la finalización instantánea de una sesión.

Excluya las direcciones IP corporativas de confianza para evitar falsos positivos y dirija las alertas de alta fidelidad directamente a su SOC o SIEM.
Detecta en tiempo real el uso indebido de credenciales, las amenazas internas y las acciones de alto riesgo, y suspende o finaliza automáticamente las sesiones para minimizar el impacto de la brecha de seguridad y el tiempo de permanencia.
Deja de saturar tu SOC con falsos positivos. La puntuación de riesgo de comportamiento en tiempo real proporciona alertas de alta fidelidad con un contexto de ataque claro, eliminando la correlación manual de registros y reduciendo drásticamente el tiempo medio de respuesta (MTTR).
Genere registros de actividad conductual con marca de tiempo, listos para auditoría, que demuestren una supervisión continua, expongan violaciones de políticas y aceleren la presentación de informes forenses y regulatorios.
Verifique continuamente el acceso privilegiado en todos los entornos mediante controles adaptativos basados en riesgos. Revoque el acceso al instante ante cualquier comportamiento anómalo para aplicar activamente el principio de "Privilegios Cero" (ZSP). Proteja su infraestructura de forma dinámica sin interrumpir los flujos de trabajo de acceso de usuario existentes.
Las organizaciones se enfrentan a riesgos crecientes derivados del uso indebido de credenciales y las amenazas internas, lo que hace que el software de detección de anomalías PAM sea esencial para la mitigación proactiva de riesgos.

Implementación en entornos locales, en la nube, híbridos y multinube sin instalación en los puntos finales ni cambios en los flujos de trabajo de acceso privilegiado existentes.

Amplíe la detección de anomalías en tiempo real utilizando sus proveedores de PAM, SIEM, MFA e identidad existentes sin interrumpir la arquitectura ni los procesos operativos actuales.

Ofrecer verificación continua de riesgos para los CISO, alertas procesables de alta fidelidad para los equipos SOC, controles basados en el comportamiento para IAMEquipos PAM y visibilidad preparada para auditorías para los líderes de cumplimiento.

Detecta comportamientos privilegiados anómalos en tiempo real y aplica automáticamente autenticación adaptativa, suspensión de sesión o terminación sin intervención manual del SOC.
Descubre cómo miniOrange PAM supervisa continuamente las sesiones privilegiadas, detecta comportamientos anómalos y detiene el uso indebido de credenciales antes de que se convierta en una brecha de seguridad.