¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×
Los sistemas Linux y Unix dependen en gran medida del acceso de superusuario (root) y de sudo, lo que los hace inherentemente vulnerables al uso indebido, la escalada de privilegios y los riesgos de incumplimiento normativo. Cuando el acceso de superusuario no está restringido o las configuraciones de sudoers se gestionan incorrectamente, esto puede provocar la vulneración del sistema y un control de acceso inconsistente entre entornos.
Este riesgo se ve agravado por la falta de una aplicación centralizada de las políticas y la visibilidad limitada de la actividad a nivel de mando, lo que dificulta la supervisión y gestión eficaz de las acciones privilegiadas. Sumado a las credenciales compartidas y los registros de auditoría deficientes, esto genera lagunas en la rendición de cuentas y aumenta el riesgo de amenazas internas.
miniOrange proporciona una solución EPM unificada para Linux que amplía las herramientas nativas como sudo y su con un control de privilegios centralizado y basado en políticas en sistemas Unix y Linux.
1. Control de políticas centralizado: Reemplace las configuraciones fragmentadas de sudoers con un motor de políticas centralizado para garantizar un control de privilegios coherente en todos los entornos. Defina y gestione políticas de acceso a gran escala, asegurando una gestión de privilegios segura y estandarizada.
2. Acceso y gobernanza basados en la identidad: Intégrese con AD, Entra ID y SCIM para alinear los privilegios con las identidades y roles de los usuarios. Gestione el ciclo de vida completo del acceso privilegiado, desde la solicitud hasta la revocación, garantizando que no persista ningún acceso innecesario.
3. Auditoría, visibilidad y cumplimiento: Obtenga visibilidad completa de las actividades privilegiadas con funciones integradas de auditoría y monitoreo. Mantenga el cumplimiento con registros detallados , informes y aplicación de políticas en todos los sistemas.
Explore las características integrales de PAM, los métodos de integración, los beneficios de cumplimiento y todo lo que necesita en un solo lugar.
La descarga debería comenzar ahora. Si no es así, envíenos un correo electrónico a idpsupport@xecurify.com.
Por favor, introduzca un correo electrónico válido

Acceso privilegiado seguro en sistemas Linux y Unix con control a nivel de comando, administración de administrador y visibilidad centralizada.
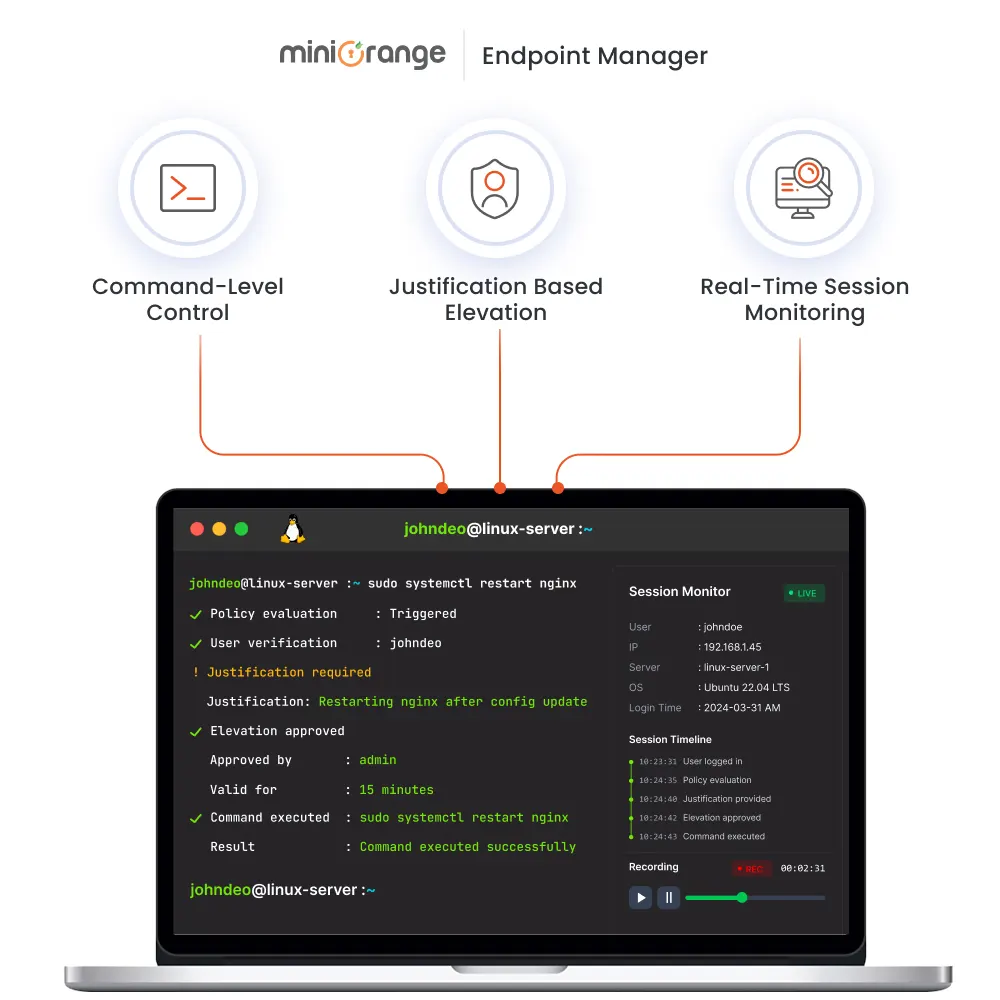
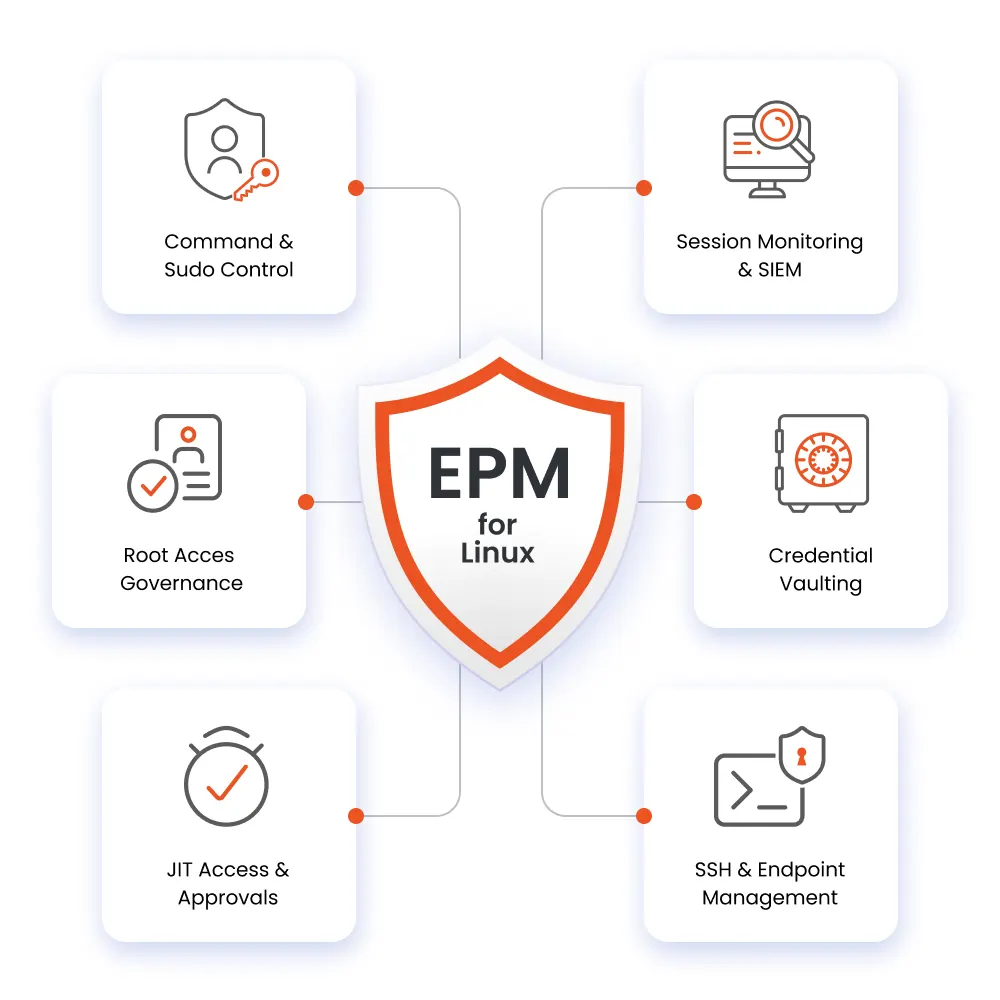
Sustituya los administradores de sudo estáticos por un motor de políticas centralizado para el control dinámico de privilegios. Permita o deniegue comandos específicos con validación en tiempo real y bloquee la ejecución de alto riesgo o no autorizada.
Elimine el inicio de sesión directo como administrador y las credenciales compartidas mediante políticas de acceso estrictas basadas en el contexto. Habilite la escalada de privilegios controlada para garantizar el principio de mínimo privilegio en todos los sistemas Linux.
Proporcione acceso bajo demanda, con plazos definidos y justificación necesaria en el momento de la ejecución. Automatice los flujos de trabajo de aprobación e intégrelos con las herramientas ITSM para una gestión de acceso eficiente.
Grabe las sesiones de terminal con registro detallado de pulsaciones de teclas y mantenga registros de auditoría inmutables. Habilite la reproducción, la integración con SIEM y la generación de informes que cumplan con las normativas.
Proteja sus credenciales en una bóveda cifrada con inyección en tiempo de ejecución para evitar su exposición. Intégrese con proveedores de identidad para SSO, automatización del ciclo de vida y control de acceso basado en roles.
Aplique políticas en todas las sesiones SSH para garantizar el acceso remoto seguro a los sistemas de DevOps y producción. Implemente agentes a gran escala y gestione los puntos finales con visibilidad centralizada.
Descubra cómo miniOrange PAM puede ayudar a su organización a cumplir con los requisitos regulatorios y fortalecer su marco de seguridad.
Obtenga más información sobre el cumplimiento de PAM
Refuerce la seguridad, mejore la visibilidad y optimice las operaciones con la gestión centralizada de privilegios.

Elimine las credenciales de administrador compartidas y prevenga los ataques de escalada de privilegios en sistemas Linux. Protéjase contra las amenazas internas mediante la aplicación de estrictos controles de acceso y la supervisión de las acciones privilegiadas.

Obtenga visibilidad en tiempo real de las acciones de los usuarios y aplique controles de acceso a nivel de comando. Supervise, restrinja y bloquee actividades de alto riesgo en todos los dispositivos desde una plataforma centralizada.
Implemente políticas de privilegios coherentes en sistemas Linux y Unix distribuidos desde una única plataforma. Elimine las configuraciones de sudo fragmentadas y garantice un control uniforme en entornos híbridos, en la nube y locales.
Intégrelo con AD, Entra ID y SCIM para alinear el acceso con las identidades y roles de los usuarios. Conéctese sin problemas con los flujos de trabajo de DevOps y TI para habilitar operaciones seguras y eficientes.
Obtenga una visibilidad completa de los comandos privilegiados con registros y monitoreo detallados. Mantenga registros de auditoría completos para respaldar el cumplimiento normativo, las investigaciones y el monitoreo de seguridad.
Implemente fácilmente en diferentes entornos con una mínima sobrecarga y control centralizado. Garantice un rendimiento, visibilidad y seguridad uniformes a medida que su infraestructura crece.
Empieza una prueba gratuita con nosotros: el siguiente paso es todo tuyo.





No puedo hablar lo suficiente sobre miniOrange, estoy totalmente satisfecho con el proceso y los resultados en todos los aspectos.
5.0

Impresionante servicio técnico, impresionante producto. En general, gente increíble. Esta solución es muy simple y fácil de implementar.
5.0





















































