¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×
Explore las características integrales de PAM, los métodos de integración, los beneficios de cumplimiento y todo lo que necesita en un solo lugar.
La descarga debería comenzar ahora. Si no es así, envíenos un correo electrónico a idpsupport@xecurify.com.
Por favor, introduzca un correo electrónico válido

La mayoría de las brechas de seguridad tienen una causa raíz: demasiados usuarios con accesos excesivos. Los privilegios de administrador local excesivos permiten que el ransomware se ejecute sin control, facilitan el acceso directo de las amenazas internas a sistemas sensibles y convierten una sola credencial robada en una vulneración total del sistema. La TI en la sombra introduce riesgos no supervisados, mientras que los privilegios no gestionados erosionan silenciosamente el cumplimiento normativo.
Las herramientas de gestión de privilegios de los puntos finales cierran esta brecha eliminando los derechos de administrador existentes, aplicando el principio de mínimo privilegio y elevando el acceso solo cuando la política lo permite, interrumpiendo así la ruta de ataque antes de que comience.
La solución EPM de miniOrange aplica el principio de mínimo privilegio en la capa de punto final, eliminando los derechos de administrador local y otorgando elevación temporal mediante controles basados en políticas.
Los administradores de seguridad crean políticas de privilegios mínimos adaptadas a usuarios, grupos, dispositivos, aplicaciones o sistemas operativos específicos, y luego las implementan en todos los puntos finales administrados.
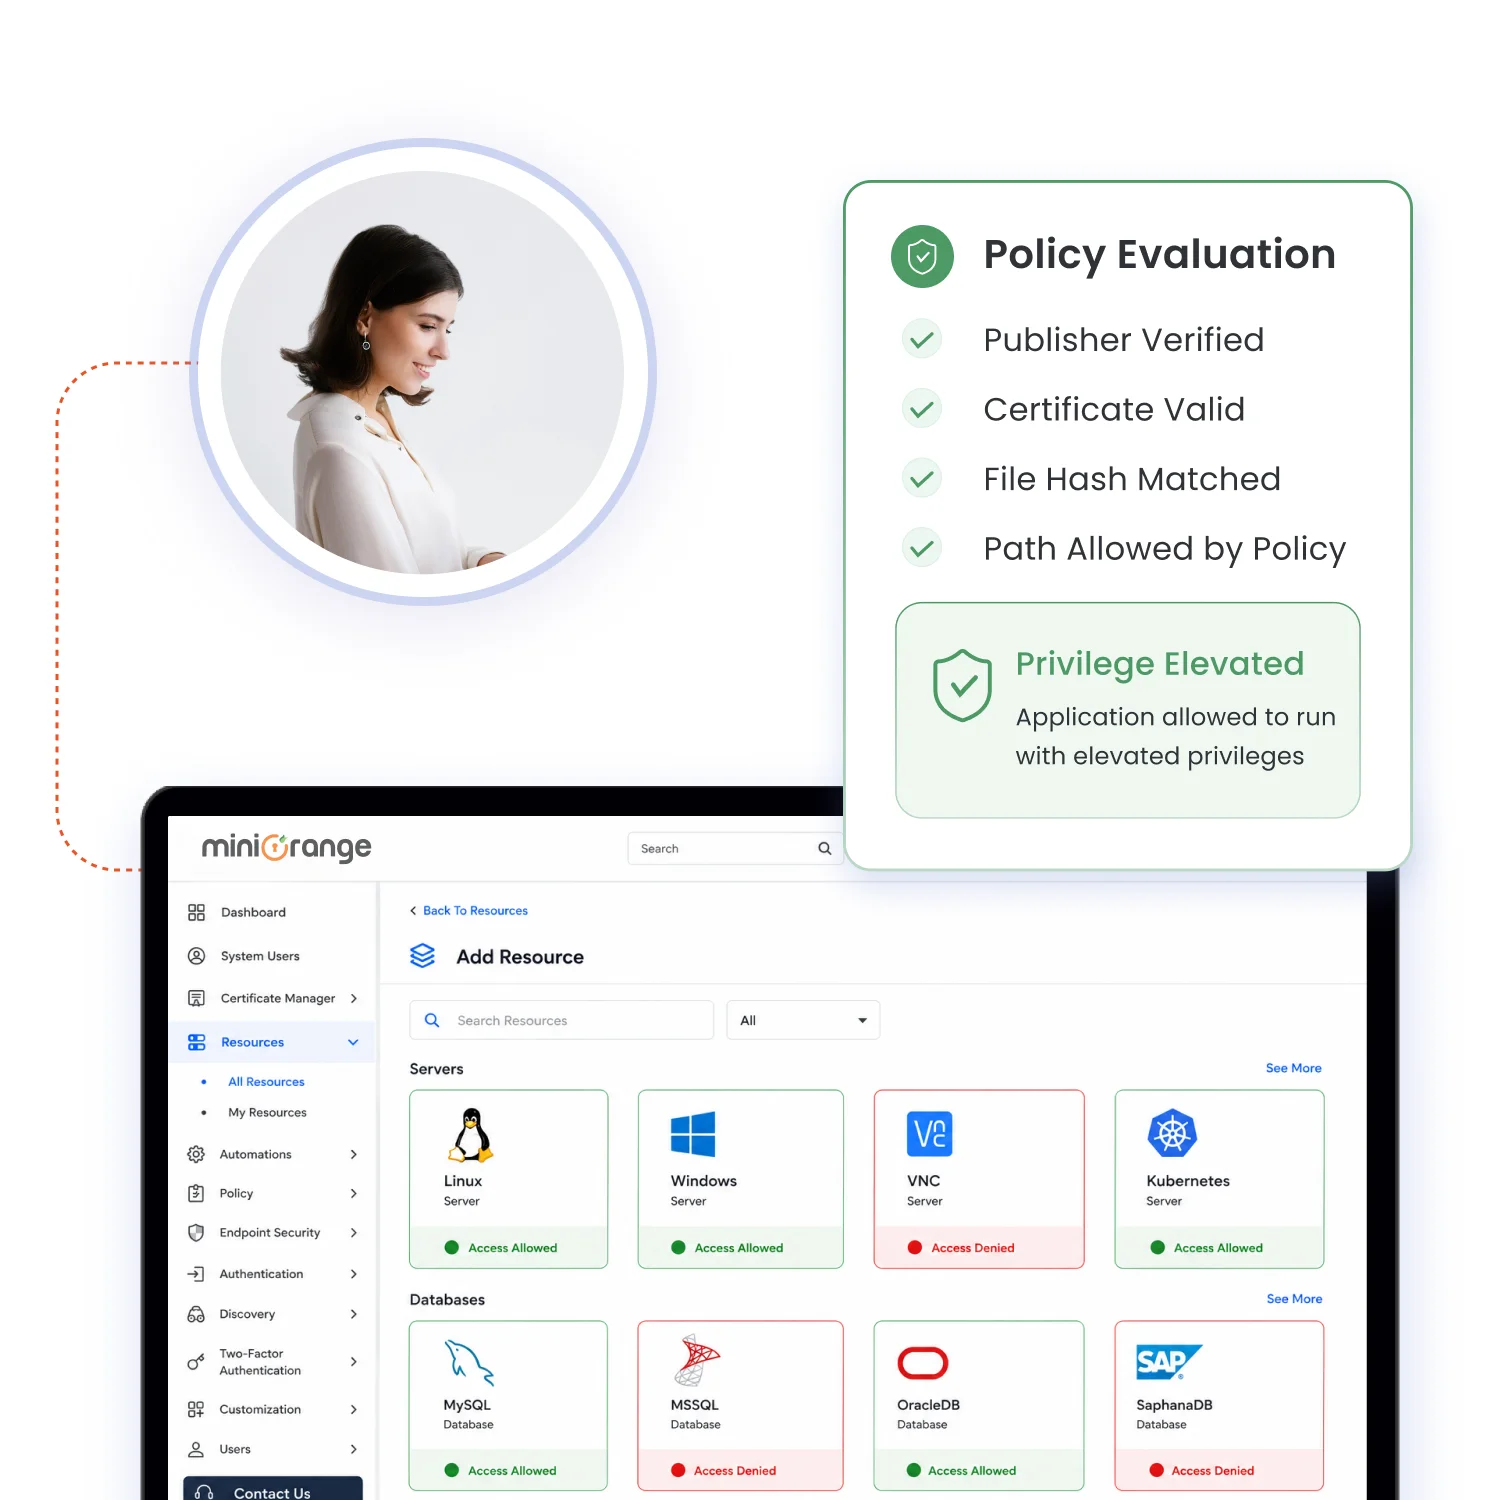
Cuando un usuario abre una aplicación o intenta realizar una acción administrativa que requiere privilegios elevados, el agente EPM detecta e intercepta esa solicitud.
El sistema verifica la solicitud según las políticas configuradas. En función de la política, el acceso se concede automáticamente o solo después de pasos adicionales como la autenticación multifactor (MFA), flujos de trabajo de aprobación o verificación adicional. Los privilegios elevados se aplican estrictamente a la aplicación o tarea aprobada específica.
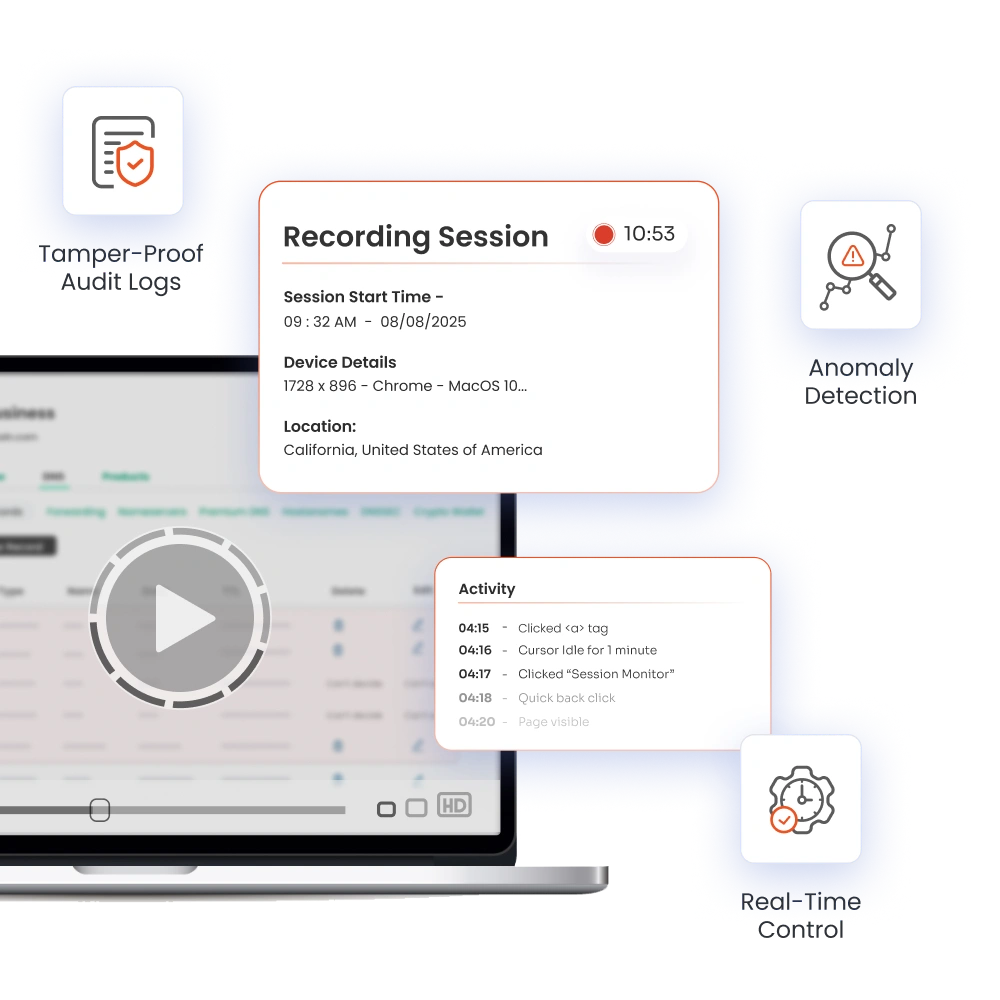
Cada acción privilegiada queda registrada para facilitar las auditorías y, una vez finalizada la tarea aprobada, el sistema revoca automáticamente el acceso elevado.
Aplique políticas de privilegios mínimos coherentes y obtenga visibilidad unificada en todos los puntos finales de Windows, macOS y Linux, todo desde una única consola de administración de privilegios de punto final.
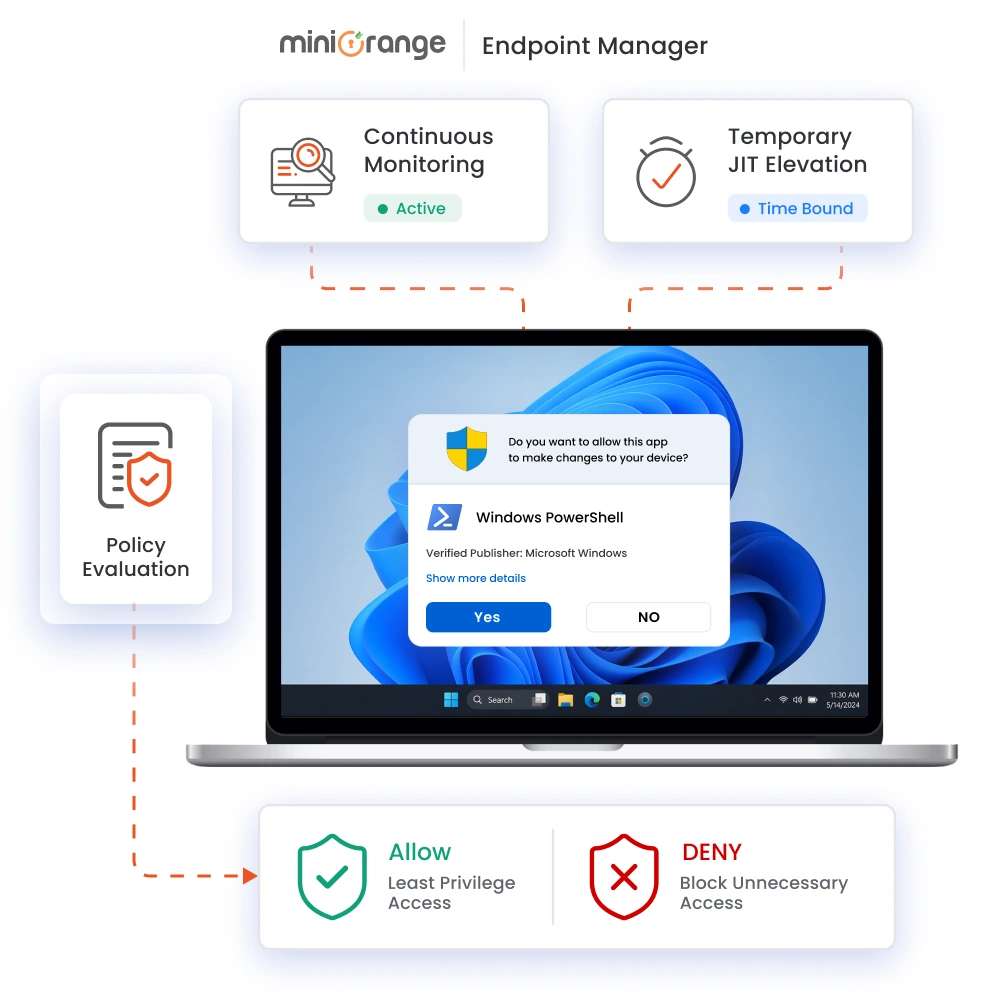
Elimine los derechos de administrador local, controle la elevación de privilegios de las aplicaciones y aplique políticas mediante la integración de Active Directory, Microsoft Entra ID y Directiva de grupo.
Explorar las capacidades de Windows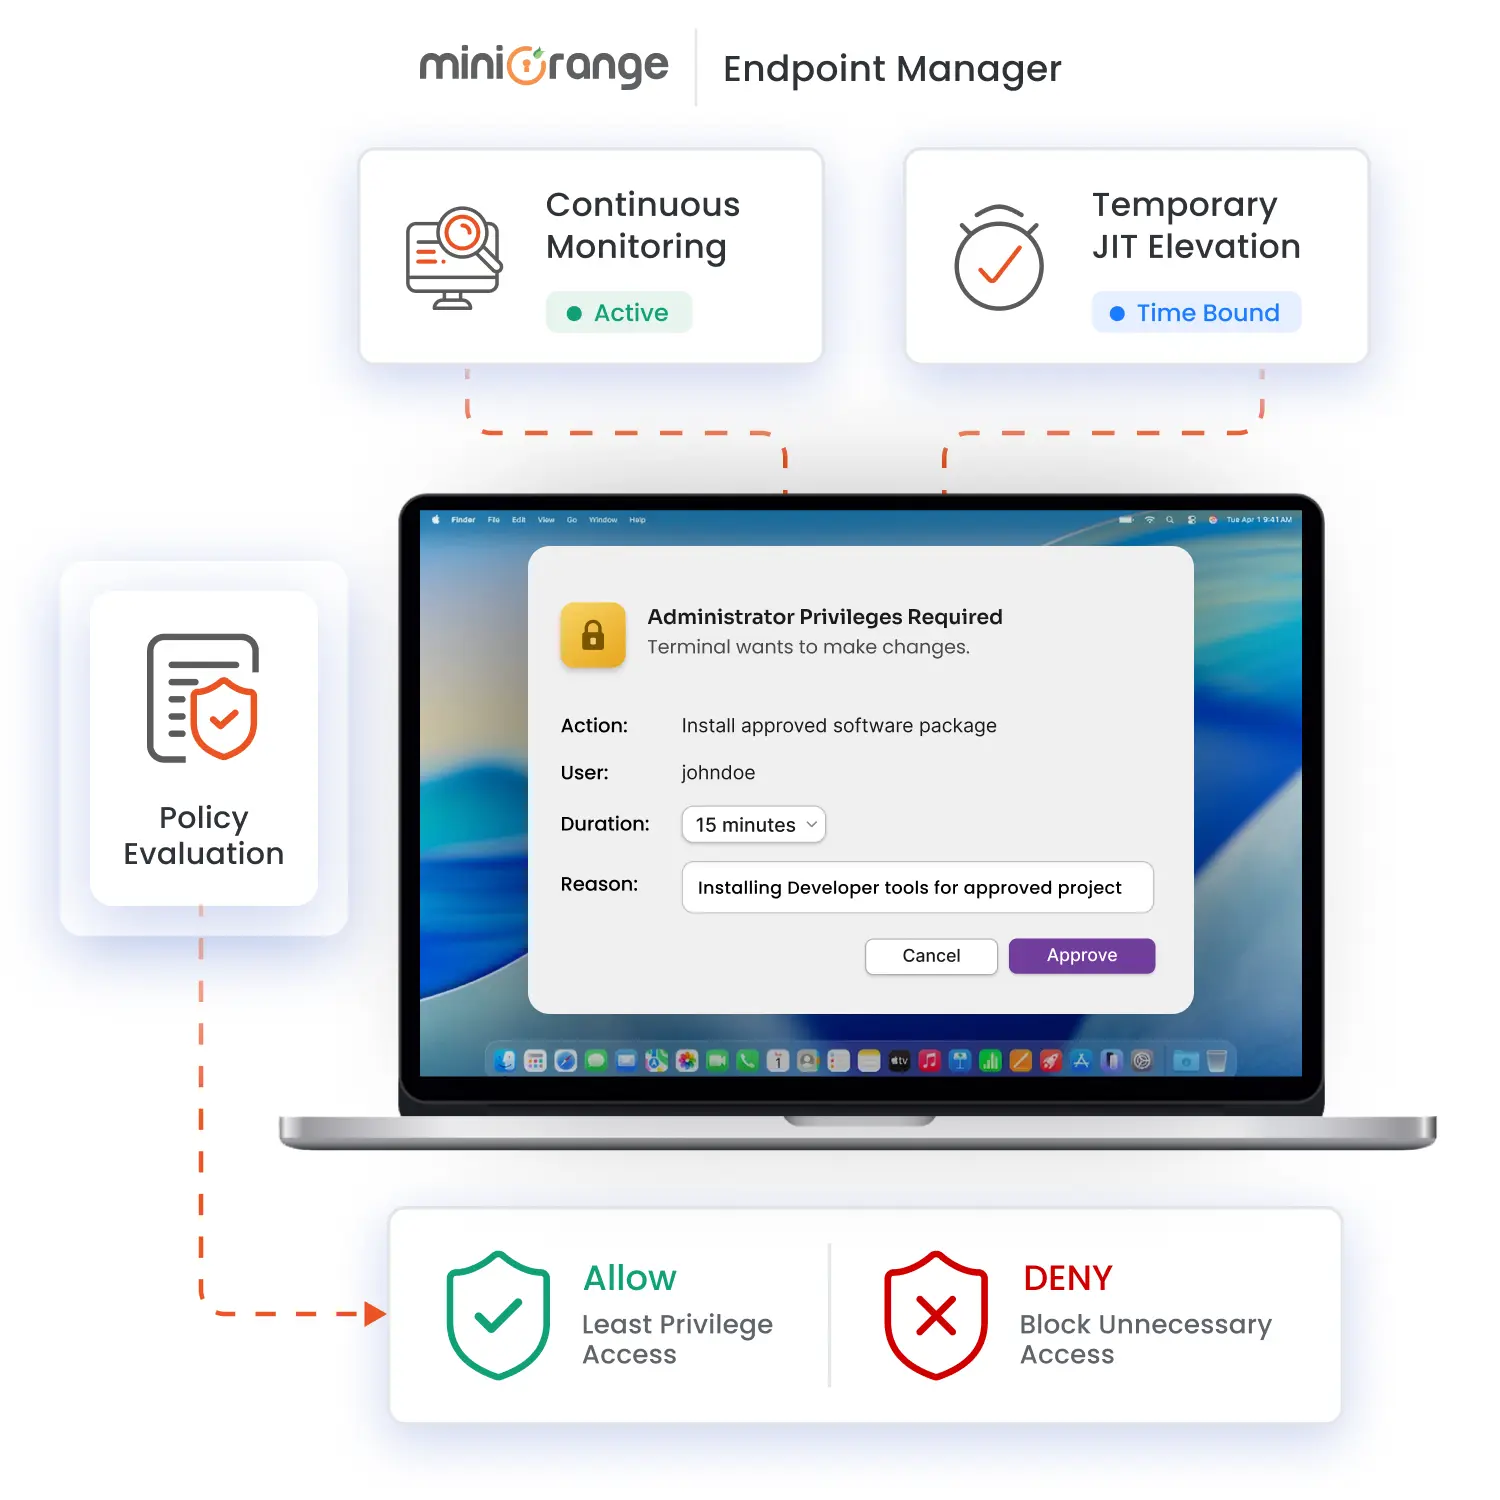
Extienda la aplicación del principio de mínimo privilegio a los puntos finales de macOS con control de aplicaciones, gestión de derechos de administrador local, elevación JIT y más.
Explora las capacidades de macOS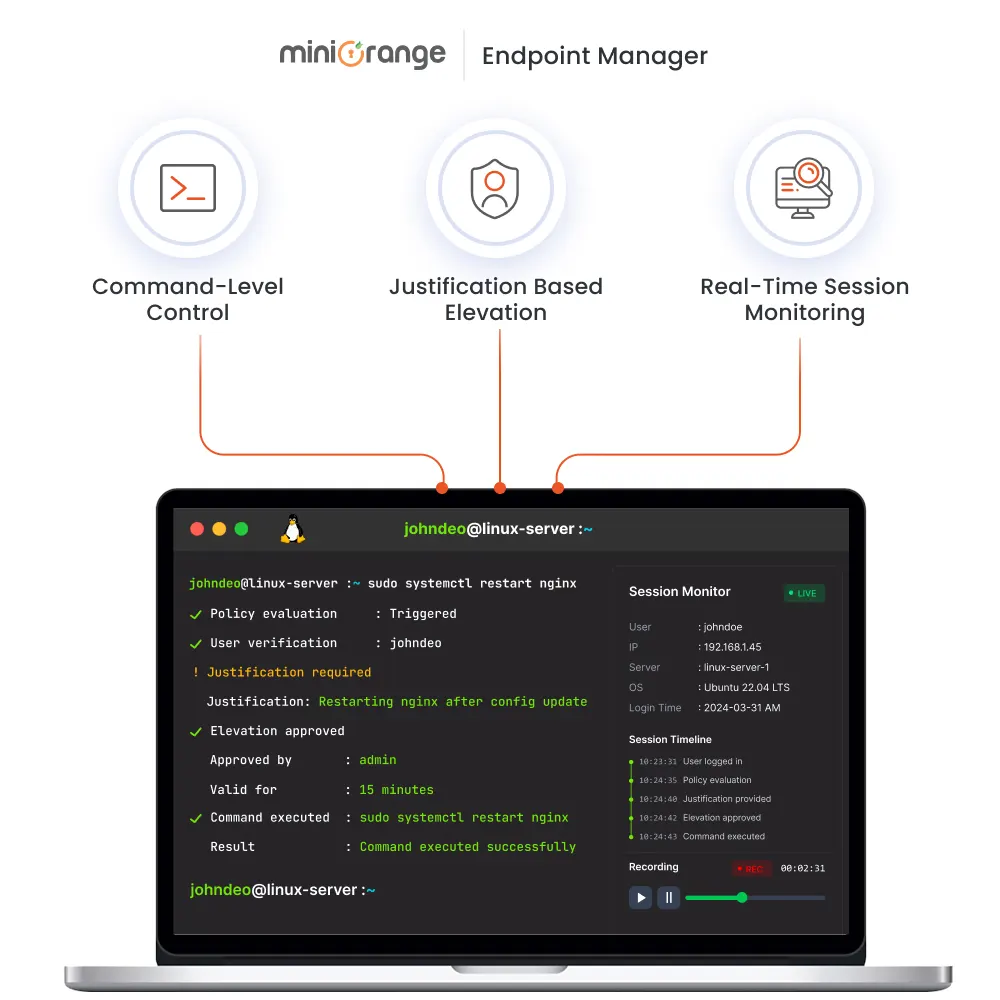
Mejora los controles de sudo, restringe los privilegios de root, filtra los comandos y gestiona la escalada de privilegios SSH en entornos Linux.
Explora las capacidades de LinuxEl software EPM combina controles de políticas detallados con auditorías de nivel empresarial, lo que proporciona a los equipos de seguridad un control preciso sobre cada evento de elevación de privilegios.
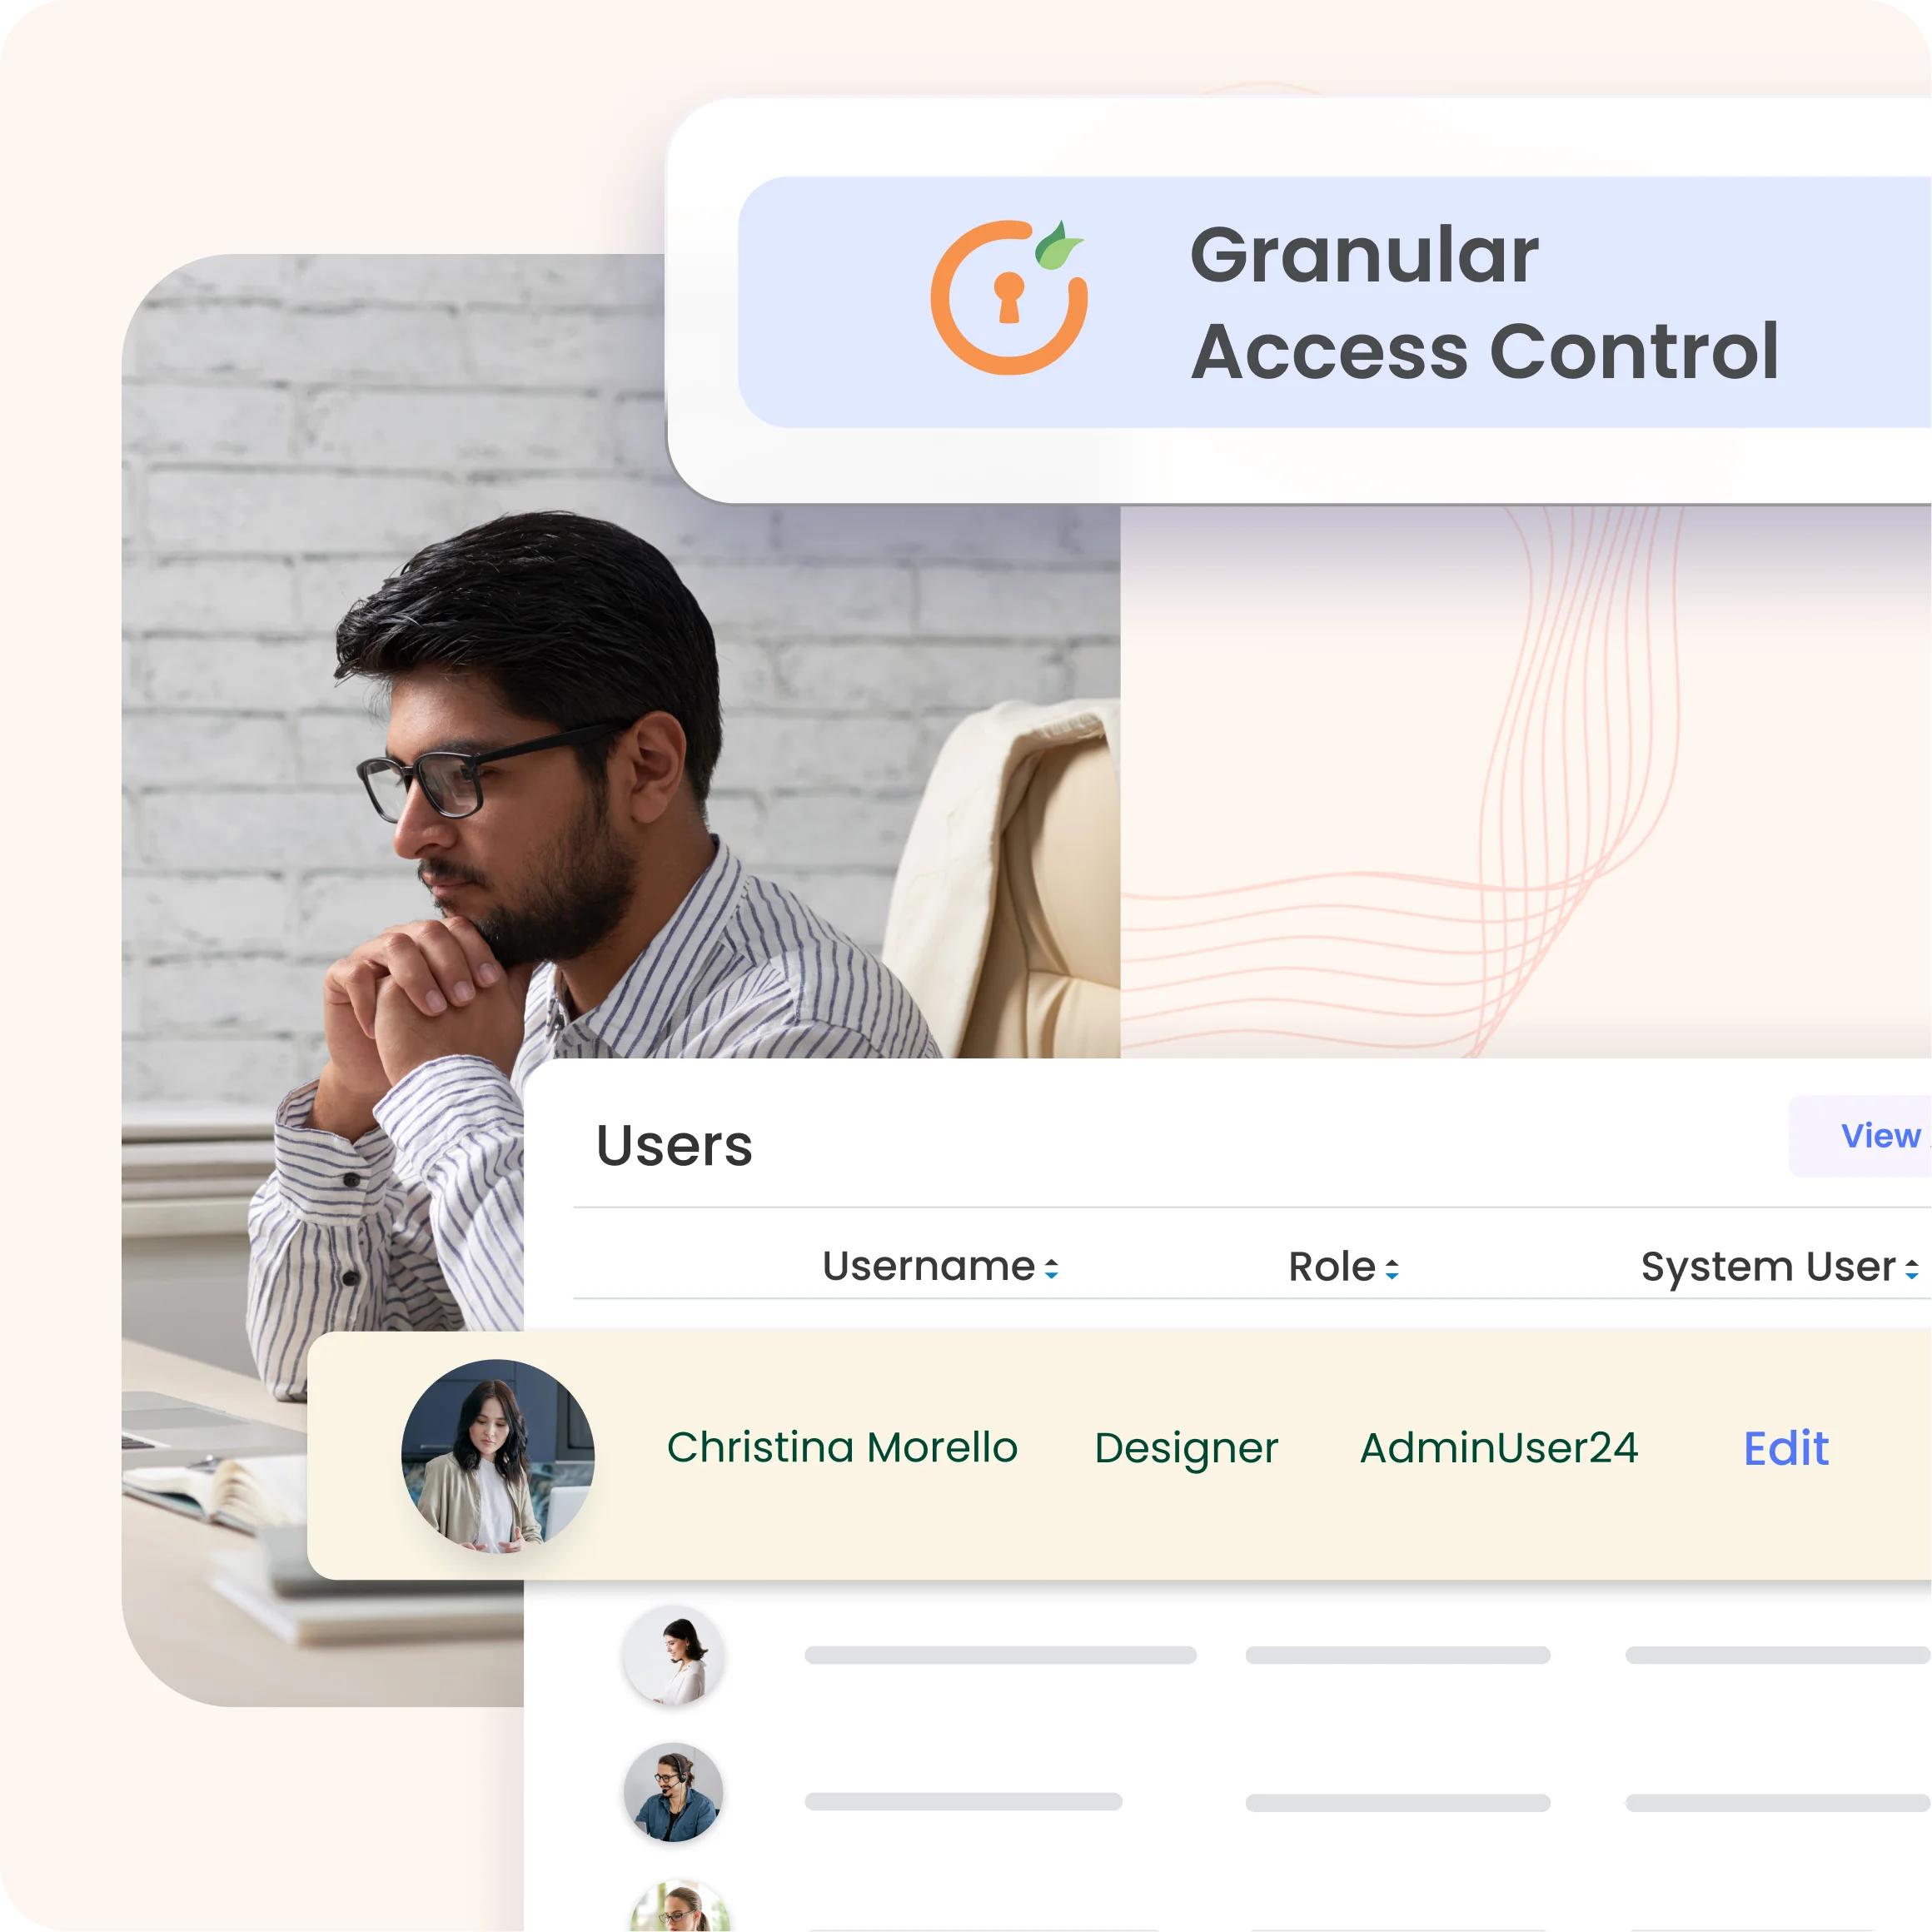
Elimine los derechos de administrador local permanentes e implemente políticas de privilegios mínimos con controles de acceso granulares basados en la identidad en todos los equipos Windows, macOS y Linux.
Otorgue privilegios administrativos temporales para aplicaciones o tareas aprobadas con flujos de trabajo de aprobación configurables, verificación mediante autenticación multifactor y revocación automática de privilegios.
Permitir que las aplicaciones de confianza se ejecuten con privilegios elevados mediante políticas basadas en el editor, el certificado, el hash del archivo o la ruta de acceso, al tiempo que se bloquean los ejecutables y scripts no autorizados.
Cree políticas de privilegios detalladas basadas en usuarios, grupos, dispositivos, sistemas operativos, aplicaciones, hora, ubicación o riesgo para automatizar la administración segura de los puntos finales.
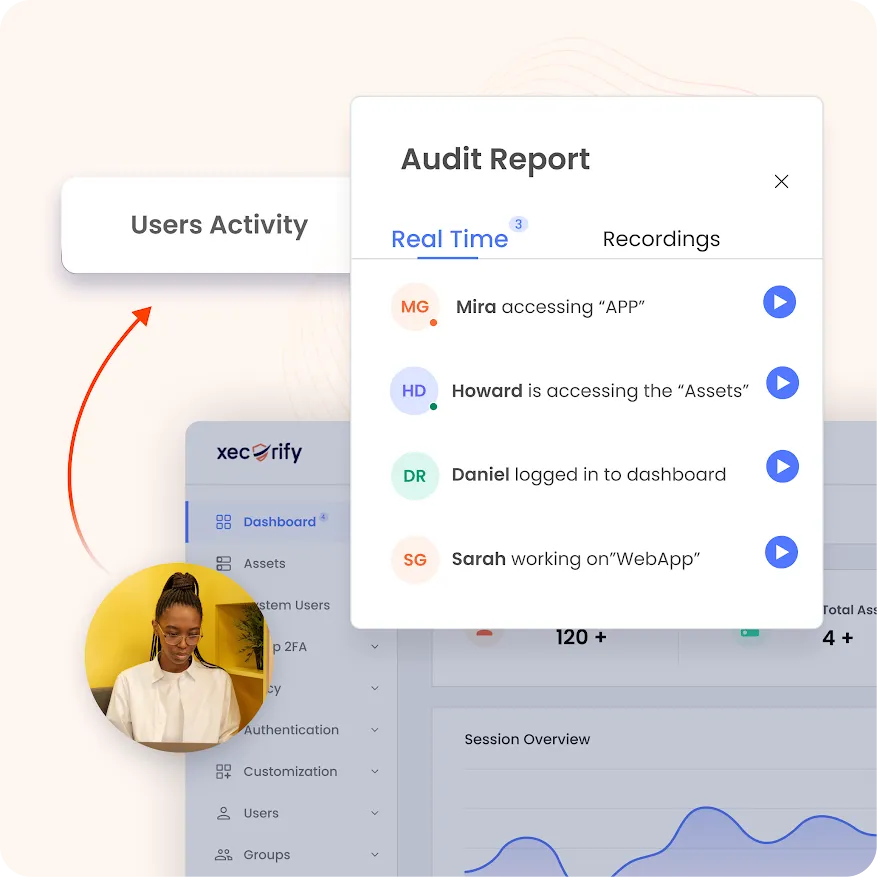
Registre los eventos de elevación de privilegios, las actividades de los usuarios, los comandos, las aprobaciones y las acciones de los administradores con un registro centralizado para auditorías, cumplimiento normativo e investigaciones forenses.
Intégrelo sin problemas con Active Directory, Microsoft Entra ID, plataformas SIEM y herramientas ITSM, a la vez que genera informes que cumplen con estándares como PCI DSS, HIPAA, ISO 27001 y SOC 2.
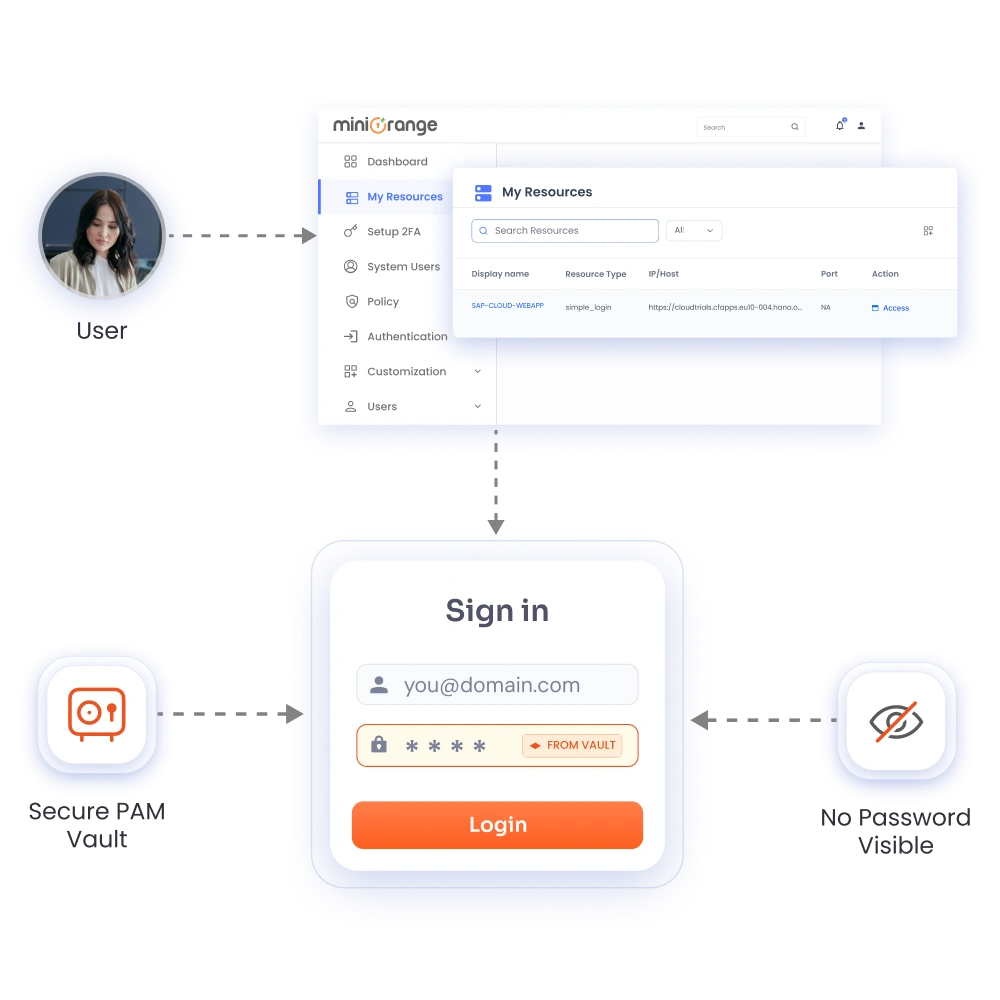

Eliminar los derechos de administrador permanentes desactiva la ruta de movimiento lateral más común utilizada en ataques de ransomware y robo de credenciales.

Las solicitudes de elevación de nivel mediante autoservicio, con flujos de trabajo de aprobación automatizados, reducen la necesidad de realizar tickets de soporte técnico para obtener acceso administrativo sin ralentizar a los usuarios.

Los registros de auditoría centralizados y los informes de cumplimiento predefinidos simplifican las auditorías para PCI DSS, HIPAA, ISO 27001 y SOC 2.
Consolide sus controles de acceso privilegiado en una potente solución que incluye funciones integradas de EPM, bóveda de contraseñas, PSM y JIT.
Las decisiones sobre privilegios están vinculadas a la identidad verificada, el estado del dispositivo y el contexto, y no a permisos estáticos e inmutables.
Cada evento de elevación de privilegios, comando y aprobación se registra de forma centralizada para su revisión forense y la elaboración de informes de cumplimiento.
Obtén asistencia especializada para la implementación y la resolución de problemas siempre que la necesites, con el respaldo del equipo de ingeniería de seguridad de miniOrange.
5.0
"PAM avanzado para empresas modernas"
Buscaba una solución PAM que pudiera proteger eficazmente tanto las identidades humanas como las no humanas en nuestro entorno. miniOrange PAM nos ayudó a proteger a los administradores, agentes de IA, cuentas de servicio y sistemas automatizados... Leer más
4.7
"Autenticación robusta y fácil integración"
miniOrange ofrece una plataforma de gestión de acceso flexible con sólidas capacidades de autenticación, integración perfecta con fuentes de identidad existentes y soporte confiable. El equipo respondió con gran rapidez durante la incorporación... Leer más
5.0
"Seguridad de acceso privilegiado moderna"
Con su enfoque moderno centrado en la identidad, el software miniOrange PAM transformó la forma en que gestionamos el acceso privilegiado al automatizar las solicitudes de acceso justo a tiempo, la monitorización de sesiones y la gestión de contraseñas... Leer más