¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×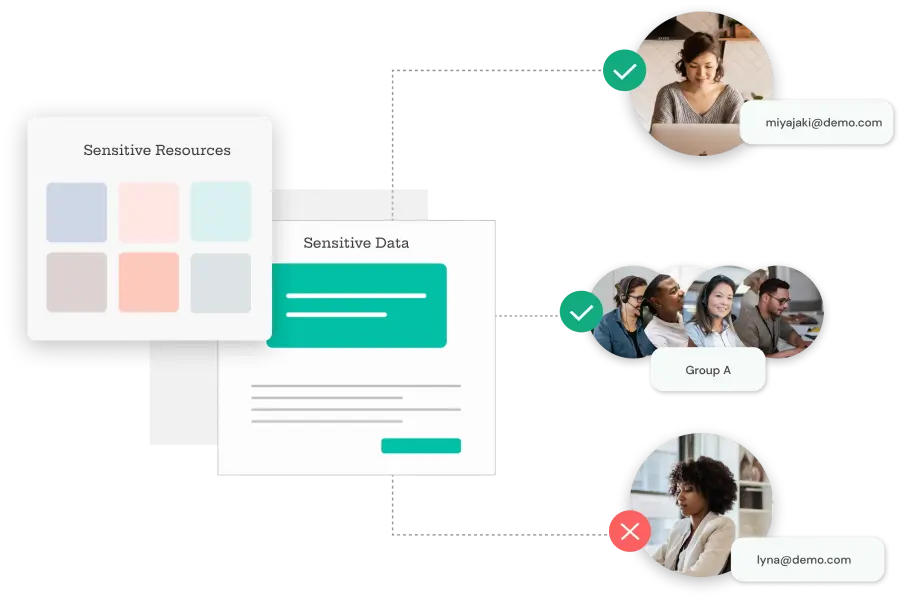
El control de acceso granular implica otorgar permisos específicos a usuarios o grupos, permitiéndoles acceder a los recursos o datos que necesitan, y nada más. Este mecanismo, también conocido como mecanismo de seguridad granular, permite a las empresas gestionar y restringir los niveles de acceso a sus datos y recursos de forma muy detallada. En lugar de conceder acceso completo a los usuarios, divide los permisos en acciones u objetivos específicos, garantizando que solo tengan el acceso necesario.
El control de acceso granular es un componente importante dentro de la gestión de identidades y accesos (IAM) y Gestión de acceso privilegiado (PAM). En términos simples, el control de acceso granular actúa como una red de seguridad. Separa a quienes pueden ver o modificar datos de quienes pueden realizar tareas. Esto fortalece la seguridad y define claramente los roles dentro de una organización o sistema.
Además, mediante funciones basadas en roles, PAM limita las acciones que los usuarios pueden realizar en aplicaciones remotas, como SSH, RDP (Protocolo de Escritorio Remoto) y sistemas de bases de datos. Esta estrategia reduce eficazmente los privilegios, garantizando que los usuarios solo puedan ejecutar las operaciones que se les han asignado específicamente.

Una plataforma centralizada administra credenciales, limita el acceso, rastrea datos y mantiene registros, lo que reduce los riesgos de violación y mejora la seguridad.

Permite derechos de acceso personalizados para usuarios o grupos, con restricciones personalizadas sobre datos confidenciales según roles y funciones laborales.

Facilita la documentación detallada y los registros de auditoría, garantizando el cumplimiento de las normas y regulaciones del sector, como HIPAA y GDPR.
Explore las características integrales de PAM, los métodos de integración, los beneficios de cumplimiento y todo lo que necesita en un solo lugar.
La descarga debería comenzar ahora. Si no es así, envíenos un correo electrónico a idpsupport@xecurify.com.
Por favor, introduzca un correo electrónico válido

La restricción de comandos controla qué comandos pueden ejecutar los usuarios. Esto es fundamental para prevenir el acceso no autorizado o el uso indebido de comandos confidenciales. Por ejemplo, los administradores pueden bloquear comandos específicos en PowerShell o el Símbolo del sistema (CMD) para impedir que los usuarios realicen acciones de alto riesgo.
Las restricciones de consulta limitan los tipos de consultas de base de datos que los usuarios pueden ejecutar. Por ejemplo, puede permitir que los usuarios solo vean los datos sin poder modificarlos. Utilice permisos SQL o el control de acceso basado en roles (RBAC) para controlar quién puede ejecutar qué tipos de consultas.
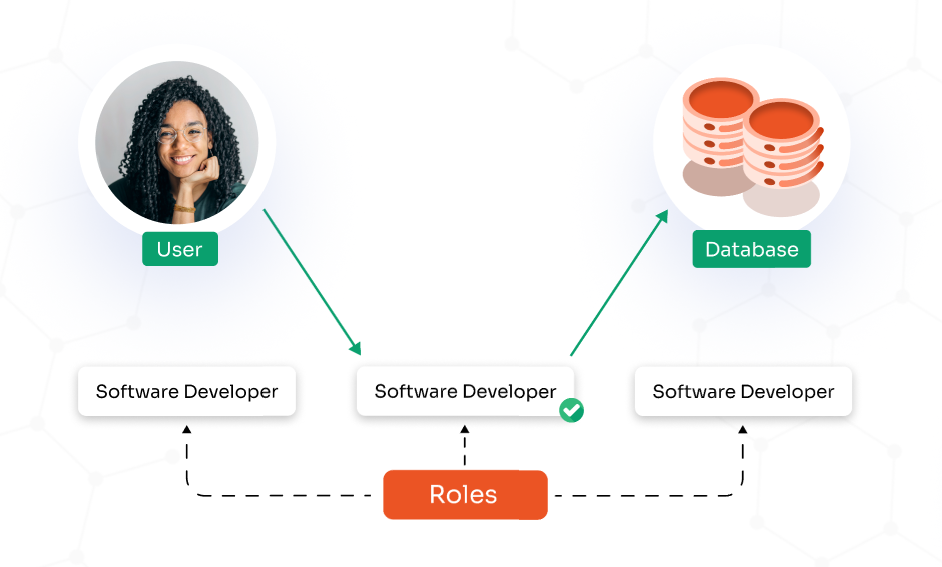
Los roles definen lo que los usuarios o servicios pueden hacer, y las capacidades son las acciones específicas permitidas para cada rol. Este enfoque se conoce como Control de Acceso Basado en Roles (RBAC).
Las restricciones de las aplicaciones impiden que los usuarios ejecuten aplicaciones no autorizadas al acceder a un sistema de forma remota, ya sea a través de RDP, SSH o VNC.
Al determinar los requisitos de seguridad específicos para permisos granulares dentro de su organización, tiene varias opciones a considerar
RBAC se basa en un control de acceso granular que limita el acceso según el rol del usuario en una organización, donde cada rol tiene permisos específicos asociados. En lugar de asignar permisos a cada usuario, se les asigna un rol que define su nivel de acceso.
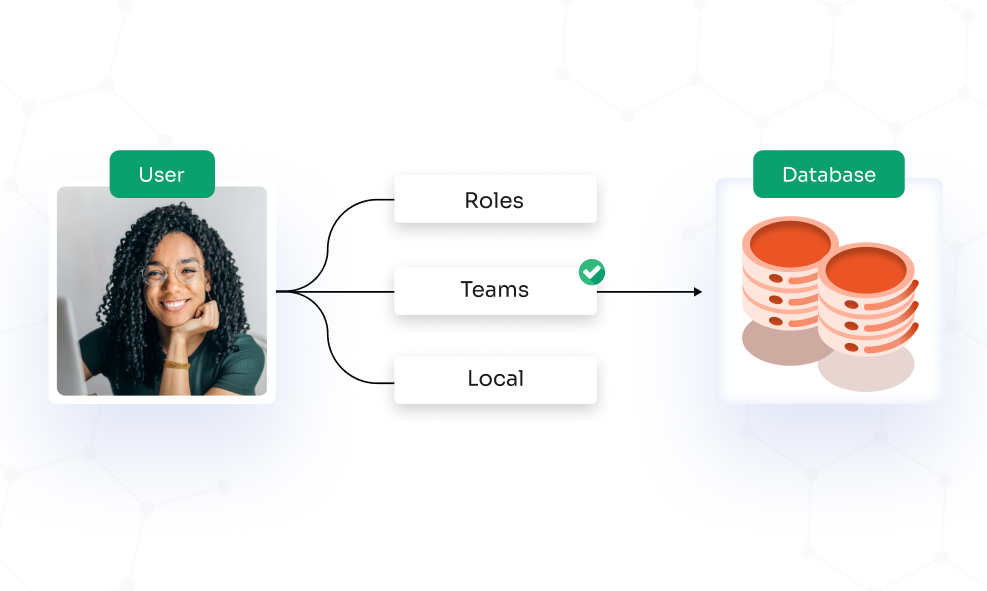
El control de acceso se define mediante atributos del usuario como función del usuario, tiempo, rango, ubicación, etc. El acceso a los datos y recursos se otorga en función de la combinación de estos atributos.
En un sistema MBAC, el administrador implementa controles específicos para entornos de alta seguridad. El acceso se otorga o deniega según la sensibilidad de la información dentro de los recursos y el nivel de autorización de seguridad del usuario, como confidencial o ultrasecreto.
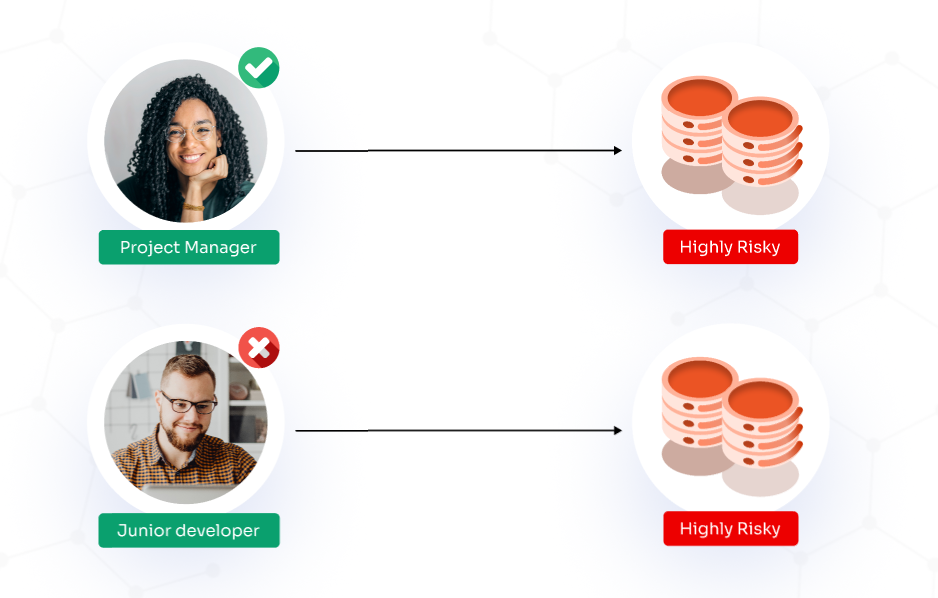
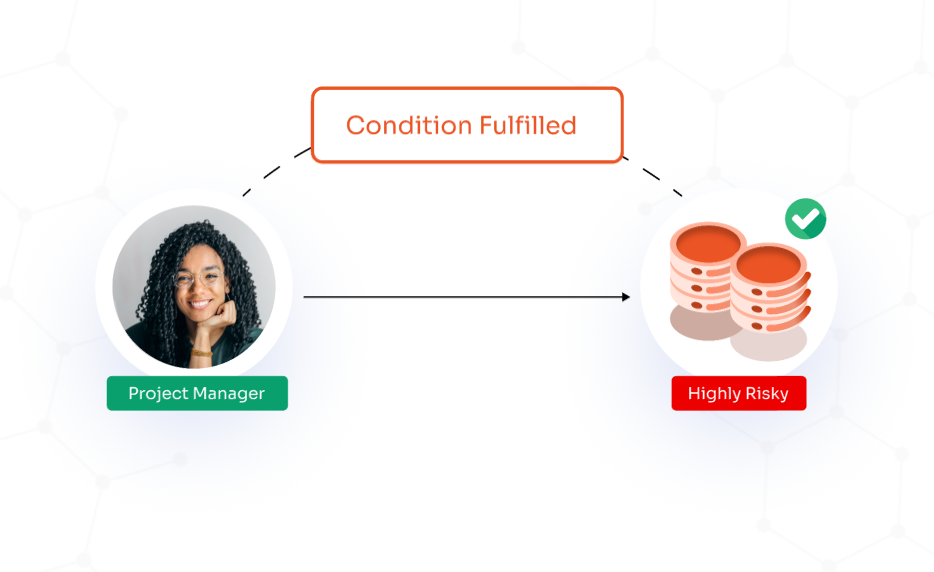
DBAC permite a los usuarios gestionar el acceso a sus recursos, permitiéndoles decidir quién puede acceder a sus datos y bajo qué condiciones. Los usuarios tienen la opción de establecer derechos de acceso y establecer las condiciones para este acceso, ya que puede introducir riesgos de seguridad si los permisos no se mantienen cuidadosamente.




















































