¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×
Los entornos de Kubernetes son altamente dinámicos, lo que dificulta la gestión del acceso privilegiado con los enfoques de seguridad tradicionales. Las organizaciones suelen enfrentarse a cuentas de servicio con privilegios excesivos, una proliferación de credenciales de administrador, archivos kubeconfig compartidos y canalizaciones de CI/CD que pueden generar riesgos de escalada de privilegios.
A medida que las implementaciones se extienden a múltiples clústeres, mantener controles de acceso y visibilidad consistentes se vuelve más complejo. Una solución dedicada de administración de acceso para Kubernetes ayuda a aplicar el principio de mínimo privilegio, mejorar la visibilidad de las auditorías y fortalecer la seguridad en entornos nativos de la nube.
Explore las características integrales de PAM, los métodos de integración, los beneficios de cumplimiento y todo lo que necesita en un solo lugar.
La descarga debería comenzar ahora. Si no es así, envíenos un correo electrónico a idpsupport@xecurify.com.
Por favor, introduzca un correo electrónico válido

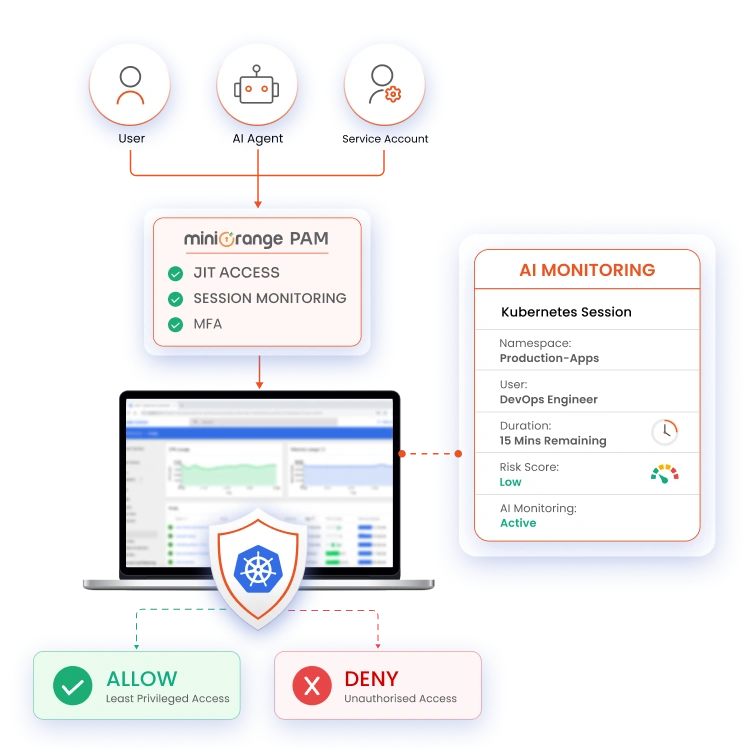
El software PAM de miniOrange combina una arquitectura nativa de la nube, controles basados en la identidad y monitorización con tecnología de IA para proteger los entornos de Kubernetes.
Cada acción privilegiada está vinculada a una identidad verificada, ya sea humana o no humana, incluyendo usuarios, cuentas de servicio, cargas de trabajo y procesos de automatización. Esto elimina el acceso anónimo y mejora la rendición de cuentas en los entornos de Kubernetes.
Otorgue acceso privilegiado temporal solo cuando sea necesario para una tarea específica. El acceso se revoca automáticamente una vez que finaliza la sesión o el período de tiempo aprobado.
Conceda permisos a nivel de espacio de nombres, carga de trabajo o recurso, en lugar de otorgar privilegios a nivel de clúster. Esto ayuda a aplicar el principio de mínimo privilegio y reduce el acceso innecesario.
Supervise continuamente las sesiones privilegiadas de Kubernetes para detectar comportamientos inusuales y acciones de riesgo. La información basada en IA ayuda a identificar amenazas y a responder con mayor rapidez ante posibles incidentes.
Mantenga registros detallados de las solicitudes de acceso privilegiado , las aprobaciones, las sesiones y las acciones administrativas. Genere informes que cumplan con los requisitos de auditoría y las revisiones de gobernanza.
Exija una autenticación sólida antes de otorgar acceso privilegiado a los recursos de Kubernetes. La autenticación multifactor (MFA) añade una capa adicional de protección contra credenciales comprometidas.
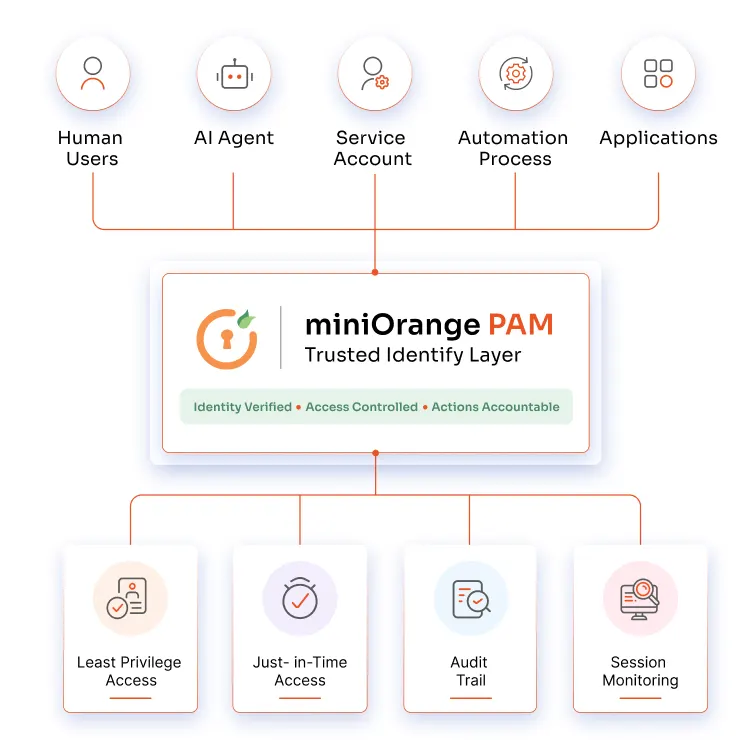
Kubernetes PAM admite la seguridad de confianza cero mediante la aplicación de controles de gobernanza basados en la verificación continua, el principio de mínimo privilegio y la preparación para auditorías.
Realizar un seguimiento de las actividades de acceso privilegiado y mantener registros de auditoría detallados para los sistemas financieros. Mejorar la rendición de cuentas y cumplir con los requisitos de informes regulatorios.
Proteja las cargas de trabajo sanitarias y la información confidencial de los pacientes en entornos Kubernetes. Restrinja el acceso privilegiado al personal autorizado y mantenga la visibilidad de auditoría.
Controla el acceso a los datos personales procesados en las aplicaciones de Kubernetes. Respalda el cumplimiento del RGPD y los requisitos de gobernanza de datos mediante permisos detallados y monitorización de la actividad.
Demuestra controles de acceso sólidos y una gestión eficaz de las cuentas privilegiadas en entornos Kubernetes. Simplifica la preparación de la auditoría ISO 27001 con informes y registros centralizados.
Limite los permisos únicamente a lo que los usuarios y las cargas de trabajo necesitan para realizar sus tareas. Reduzca la superficie de ataque y, al mismo tiempo, cumpla con los principios de seguridad de Zero Trust y NIST.
Diseñado para entornos modernos nativos de la nube e implementaciones de Kubernetes. Escala de forma segura en clústeres dinámicos sin requisitos de infraestructura complejos.
Implemente y configure Kubernetes PAM rápidamente con una mínima sobrecarga operativa. Reduzca el tiempo de implementación y mejore la seguridad.
Obtenga una mayor visibilidad de las actividades privilegiadas mediante la monitorización inteligente. Detecte comportamientos anómalos sospechosos antes de que se conviertan en un incidente de seguridad.
Respaldar las iniciativas de cumplimiento con capacidades centralizadas de gobernanza e informes. Mantener la preparación para auditorías en entornos regulados.





No puedo hablar lo suficiente sobre miniOrange, estoy totalmente satisfecho con el proceso y los resultados en todos los aspectos.
5.0

Impresionante servicio técnico, impresionante producto. En general, gente increíble. Esta solución es muy simple y fácil de implementar.
5.0
Proteja sus clústeres con acceso justo a tiempo, controles detallados y visibilidad lista para auditorías.

