¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×
La rotación de contraseñas consiste en cambiar periódicamente una contraseña o credencial para reducir el riesgo de acceso no autorizado en caso de que esta se vea expuesta o comprometida. Para las cuentas privilegiadas, la rotación automatizada permite reemplazar las contraseñas sin que los administradores tengan que realizar cada cambio manualmente.
Establecer una política clara de rotación de contraseñas es un pilar fundamental de la gestión de acceso privilegiado (PAM) moderna . Reemplazar el acceso estático con actualizaciones automatizadas reduce la superficie de ataque general y garantiza que las credenciales expuestas se vuelvan inútiles rápidamente.
La automatización de la rotación de contraseñas es una capacidad fundamental de la gestión de contraseñas privilegiadas , que ayuda a las organizaciones a descubrir, actualizar y sincronizar automáticamente las credenciales privilegiadas.
miniOrange PAM detecta las cuentas de administrador local, las cuentas de dominio, las claves SSH y las credenciales de base de datos en entornos híbridos, y luego las almacena de forma segura en la bóveda de contraseñas de PAM.
Establezca la frecuencia con la que deben cambiar las credenciales y configure los requisitos de contraseña que se aplican a las credenciales generadas.
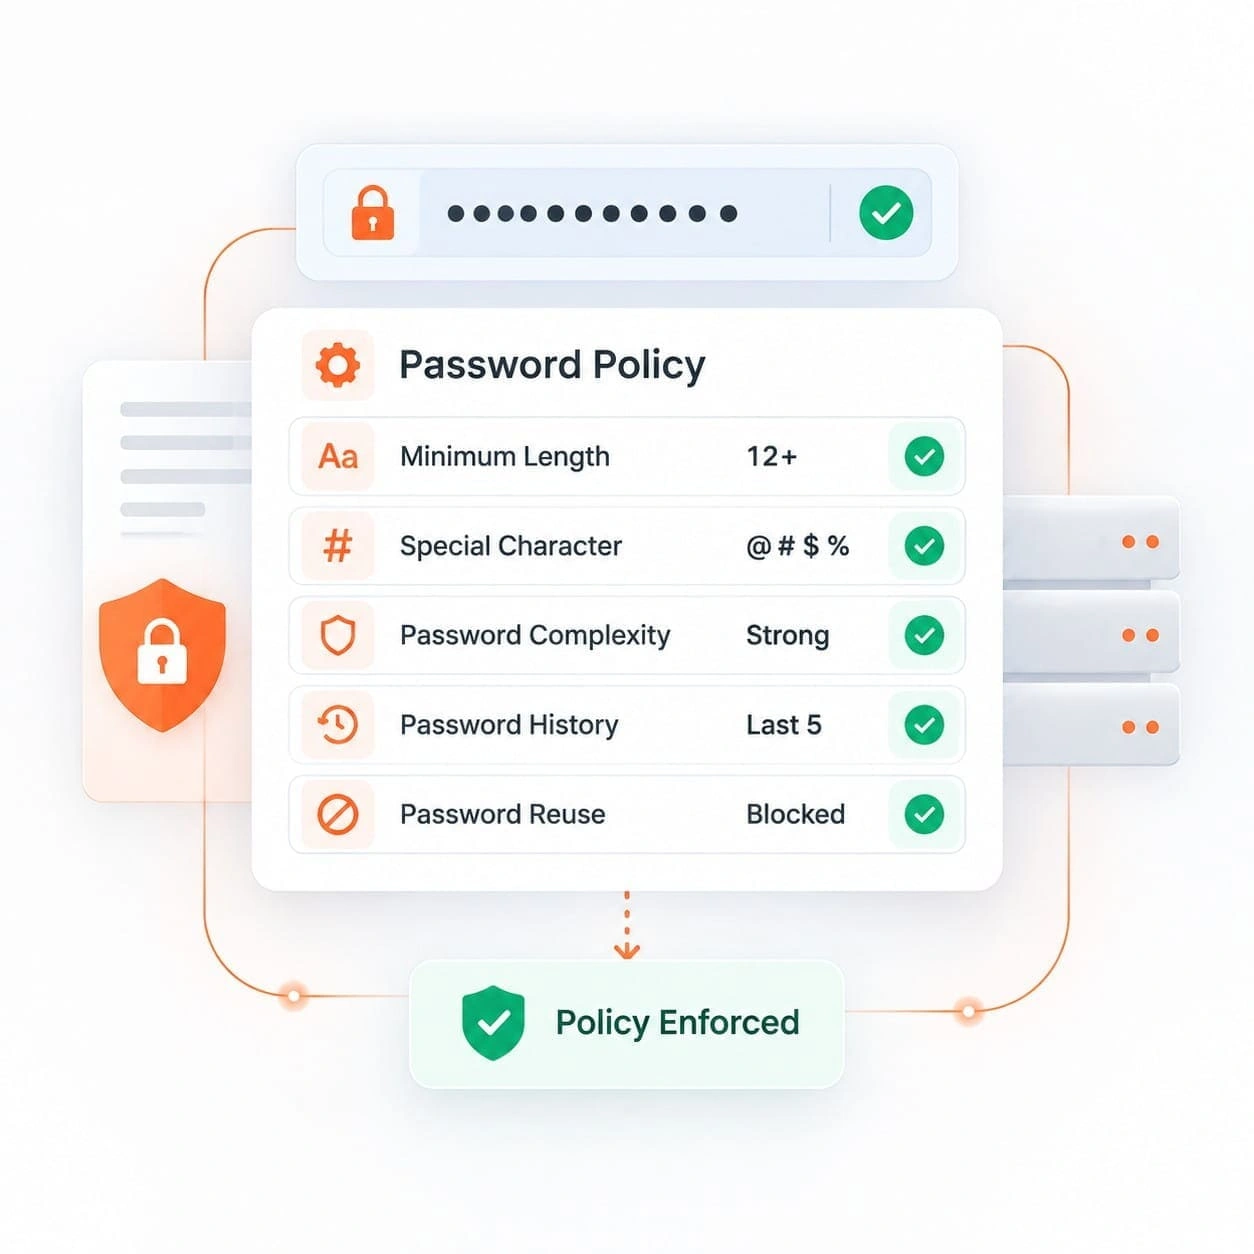
Genera una nueva contraseña en función de la política de contraseñas configurada, como la longitud, el tipo de caracteres, la complejidad, el historial de contraseñas y las restricciones de reutilización.
Se conecta de forma segura al punto final de destino (por ejemplo, Active Directory, servidor Linux, dispositivo de red) y ejecuta el cambio de contraseña.
La credencial actualizada se sincroniza con la credencial almacenada en la bóveda de contraseñas PAM, lo que ayuda a mantener sincronizados la bóveda y el sistema de destino.
Registra toda la operación en pistas de auditoría detalladas para la monitorización en tiempo real y la verificación del cumplimiento normativo.

Explore las características integrales de PAM, los métodos de integración, los beneficios de cumplimiento y todo lo que necesita en un solo lugar.
La descarga debería comenzar ahora. Si no es así, envíenos un correo electrónico a idpsupport@xecurify.com.
Por favor, introduzca un correo electrónico válido

Elimine el trabajo manual de rotación de credenciales al tiempo que aumenta la seguridad y el control.
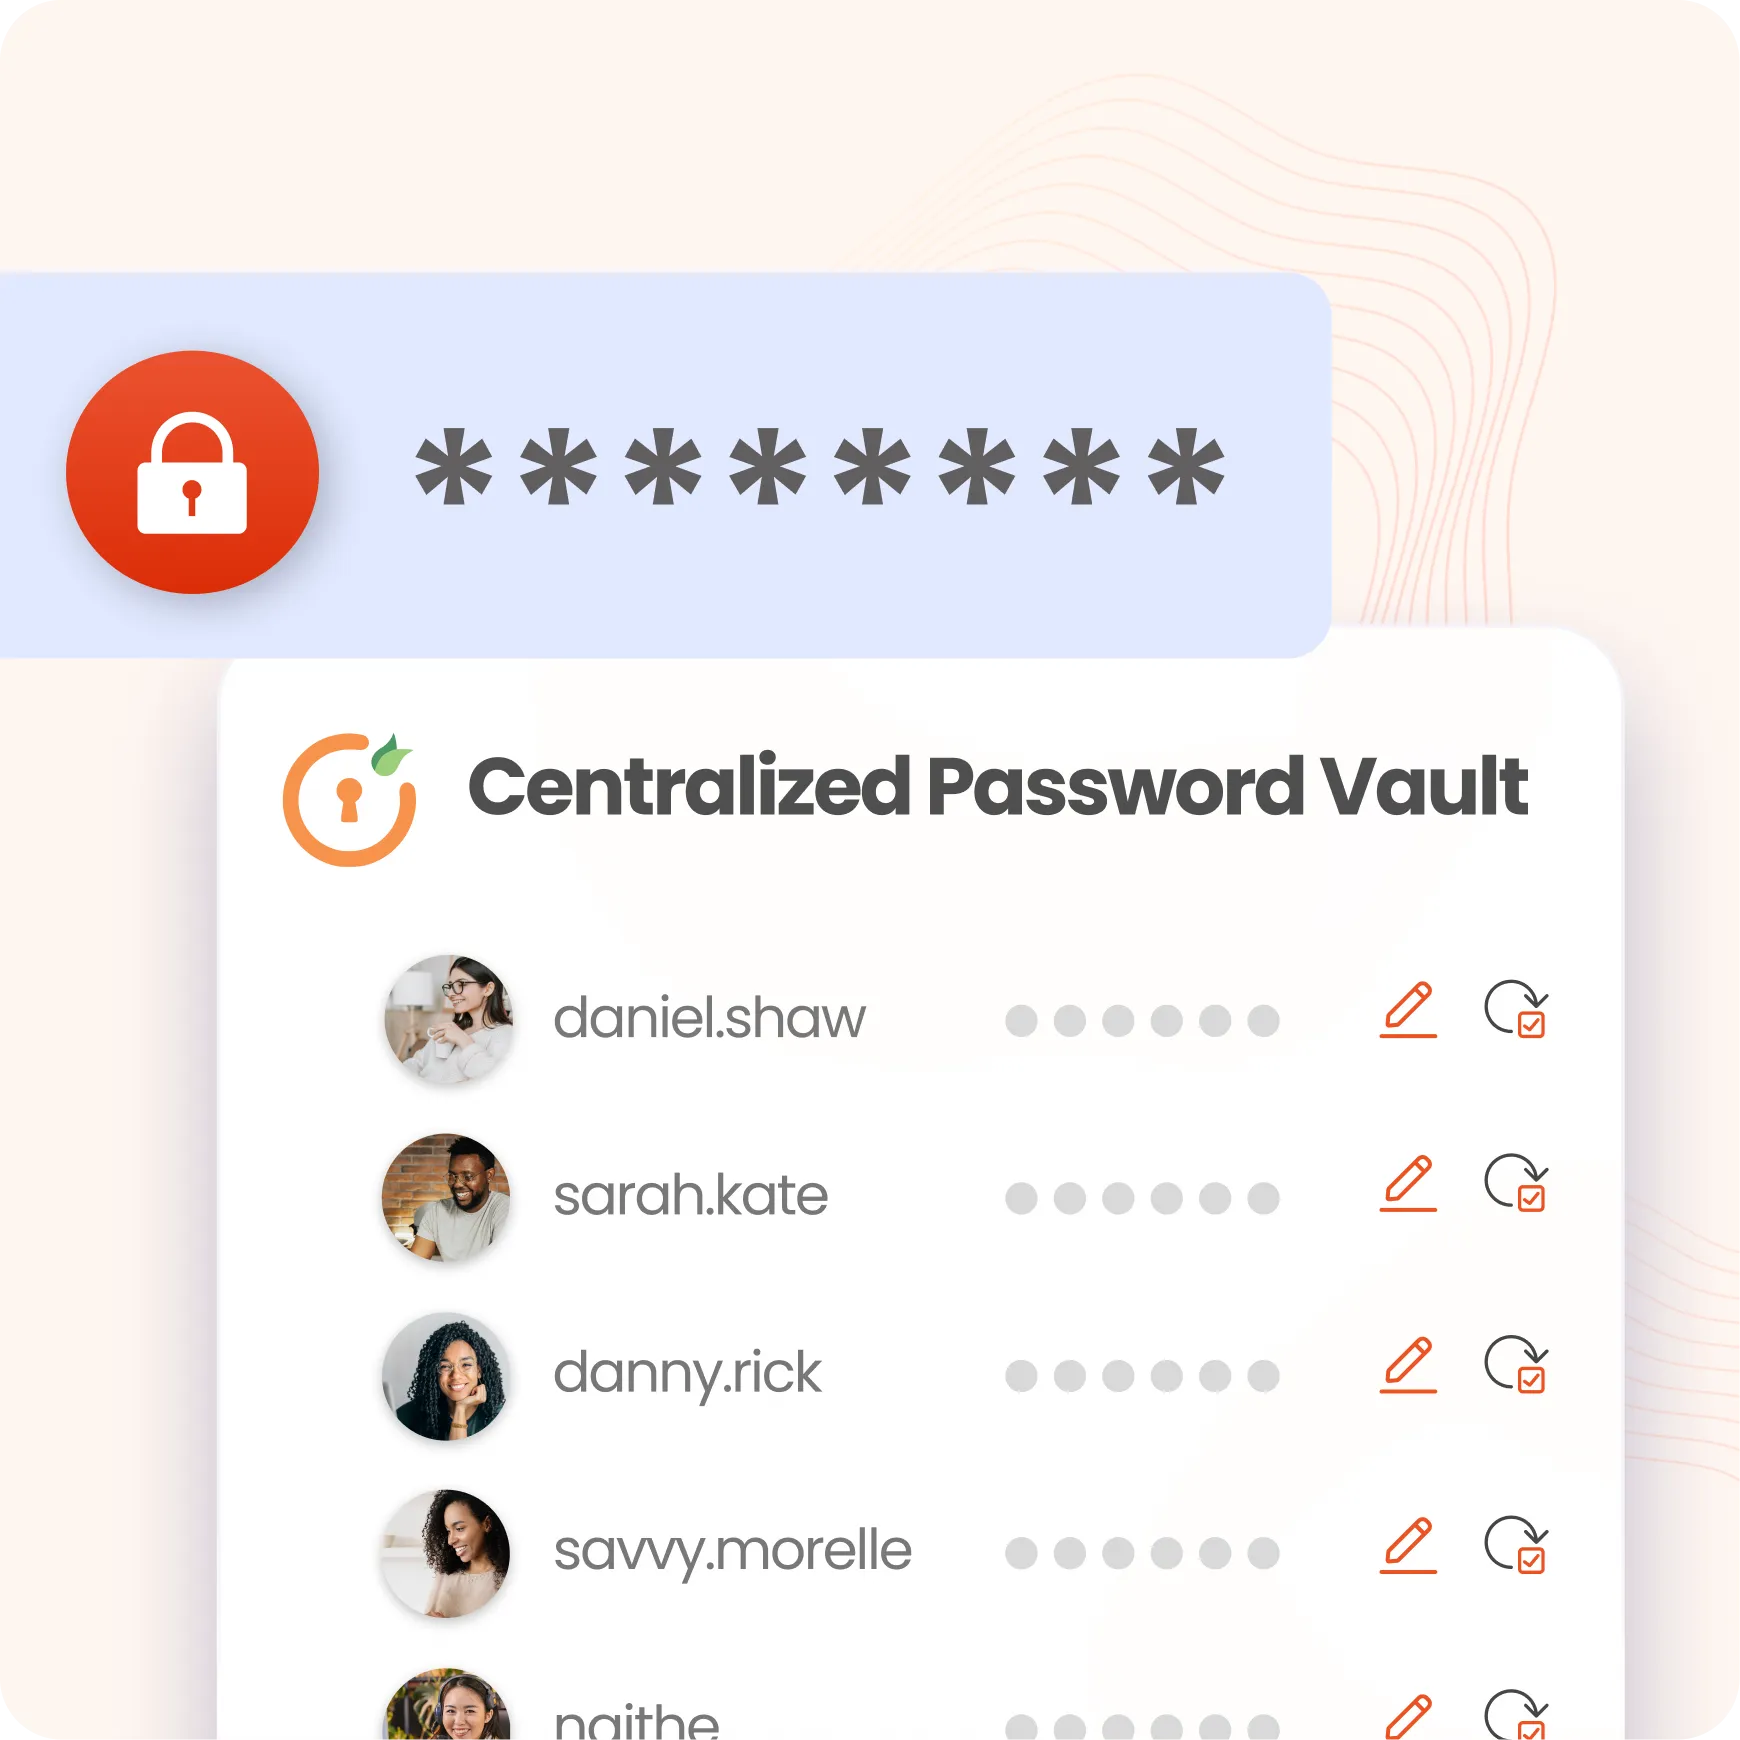
Almacene y gestione de forma segura las credenciales privilegiadas en una bóveda central, con controles detallados que rigen los permisos de acceso. Gestione las credenciales privilegiadas en un lugar centralizado.
Crea automáticamente contraseñas seguras según las políticas configuradas y cámbialas periódicamente, antes de cada uso o después de cada uso.
Definir y aplicar reglas para la longitud de las contraseñas, reglas sobre caracteres especiales, estándares de complejidad, límites de historial y restricciones estrictas de reutilización.
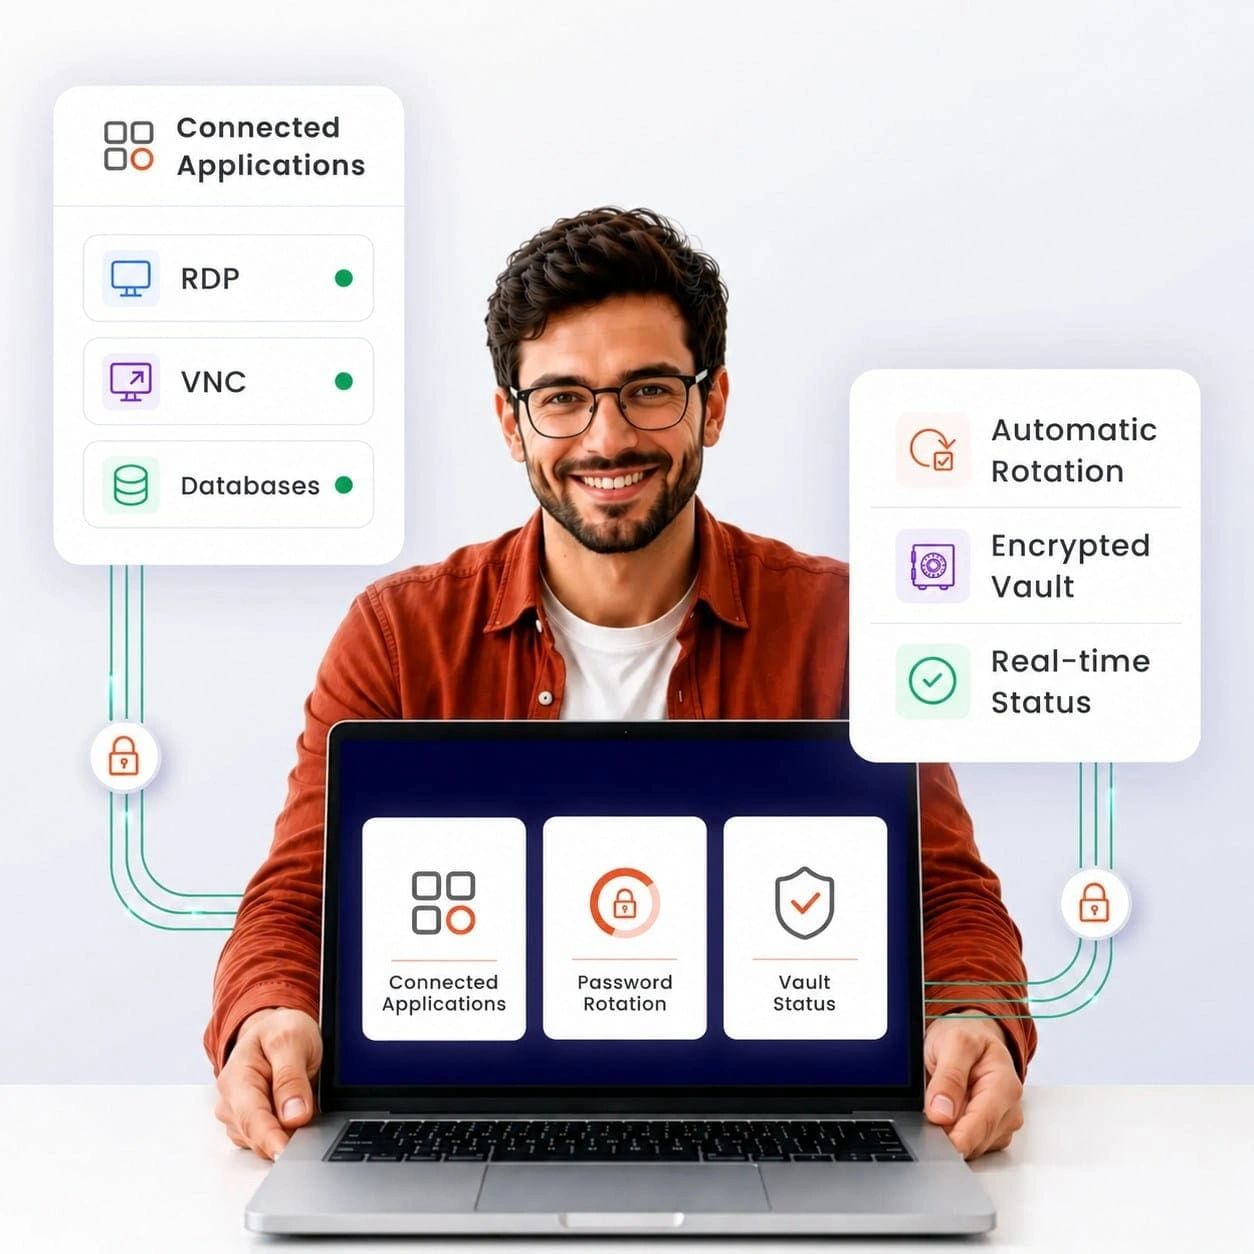
Con la rotación de contraseñas PAM, puede rotar de forma nativa las credenciales en Active Directory, cuentas locales de Windows/Linux, claves SSH, RDP, VNC, bases de datos y dispositivos de red.
Sepa si las rotaciones de credenciales se completaron con éxito. Realice un seguimiento de las operaciones de rotación exitosas y fallidas y mantenga registros de auditoría de la actividad de rotación.
La rotación programada de contraseñas le ayuda a mantener una rutina de rotación constante sin necesidad de recordar cuándo debe cambiar cada credencial.
Cambie la credencial después de una sesión privilegiada o una verificación de credenciales para limitar el tiempo que la misma credencial permanece válida después de haber sido utilizada.
Cambiará automáticamente la contraseña antes de que se le proporcionen las credenciales para su uso, de modo que recibirá unas credenciales nuevas cada vez que utilice la cuenta gestionada.
Puedes activar manualmente una rotación cuando sea necesario, en lugar de esperar a la siguiente rotación programada. Resulta útil durante la respuesta a incidentes o ante sospechas de vulneración de cuentas.
La automatización de la rotación de contraseñas privilegiadas puede ayudarle a aplicar de forma consistente las políticas de credenciales y a mantener registros de auditoría para cumplir con los requisitos de cumplimiento normativo.
Requiere que las contraseñas administrativas que no sean de autenticación multifactor se roten cada 90 días o se rijan por una evaluación dinámica de la postura de seguridad. miniOrange automatiza el cumplimiento en todos los entornos de datos de titulares de tarjetas.
Requiere políticas, procedimientos y controles de acceso de seguridad adecuados según el entorno. La rotación de contraseñas permite una gestión de credenciales y políticas de seguridad más amplias.
Según la norma NIST SP 800-63B, no se recomiendan los restablecimientos forzados de contraseñas para usuarios estándar, a menos que las credenciales se vean comprometidas. La rotación automática sigue siendo útil para cuentas privilegiadas.
La norma ISO/IEC 27001 no prescribe un intervalo universal para el cambio de contraseñas. Sin embargo, es necesario definir e implementar controles de gestión de credenciales en función de los riesgos de seguridad de la información, las políticas y los requisitos de control.
SOC 2 no exige un requisito universal de rotación de contraseñas cada 30, 60 o 90 días. Es necesario establecer controles de autenticación adecuados, donde la rotación de contraseñas sea uno de ellos.
¿Aún tienes preguntas? Consulta más preguntas frecuentes.
Más preguntas frecuentesLa rotación automática de contraseñas es el proceso de cambiar automáticamente las credenciales según un método o política de rotación predefinidos. Con miniOrange PAM, los administradores pueden rotar las credenciales privilegiadas según un cronograma, antes de cada uso o después de cada uso. También pueden activar una rotación bajo demanda cuando sea necesario.
No existe un intervalo de rotación único que se aplique a todas las cuentas o entornos privilegiados. Su política de rotación de contraseñas debe tener en cuenta el riesgo de su organización, el tipo de credenciales, los requisitos de seguridad y los controles de cumplimiento aplicables.
miniOrange PAM admite la rotación programada con un intervalo de rotación configurable, así como la rotación antes o después del uso de las credenciales.
Una buena práctica para la rotación de contraseñas es evitar los cambios manuales para credenciales privilegiadas de alto valor. Utilice un repositorio centralizado de contraseñas PAM, defina políticas de contraseñas claras, automatice los cambios de credenciales cuando sea apropiado y supervise la rotación.
Para obtener orientación adicional, consulte nuestro recurso sobre las mejores prácticas para la gestión de contraseñas.
Una solución PAM almacena las credenciales privilegiadas en una bóveda de contraseñas centralizada y controla quién puede recuperarlas o utilizarlas. Para la rotación, genera una nueva credencial según los requisitos de contraseña configurados, actualiza el sistema de destino, sincroniza la nueva credencial con la bóveda y registra la actividad de rotación.
Con miniOrange PAM, puede configurar la rotación de contraseñas programada, antes del uso, después del uso y bajo demanda.
La norma NIST SP 800-63B no exige cambios periódicos de contraseña para secretos memorizados estándar. Recomienda cambiar la contraseña cuando haya indicios de que el autenticador se ha visto comprometido.
Para credenciales privilegiadas y otras credenciales de alto riesgo, las organizaciones pueden utilizar la rotación automatizada de credenciales como parte de una estrategia de seguridad más amplia basada en riesgos. miniOrange PAM admite la rotación automatizada según programaciones configuradas y métodos de rotación basados en el uso.
Comience almacenando las credenciales privilegiadas en una bóveda de contraseñas PAM centralizada. Luego, defina los requisitos de contraseña y elija un método de rotación, como la rotación programada, antes de cada uso o después de cada uso.
miniOrange PAM puede generar nuevas contraseñas, actualizar los sistemas de destino compatibles, sincronizar las credenciales actualizadas y registrar la actividad de rotación.




















































