¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×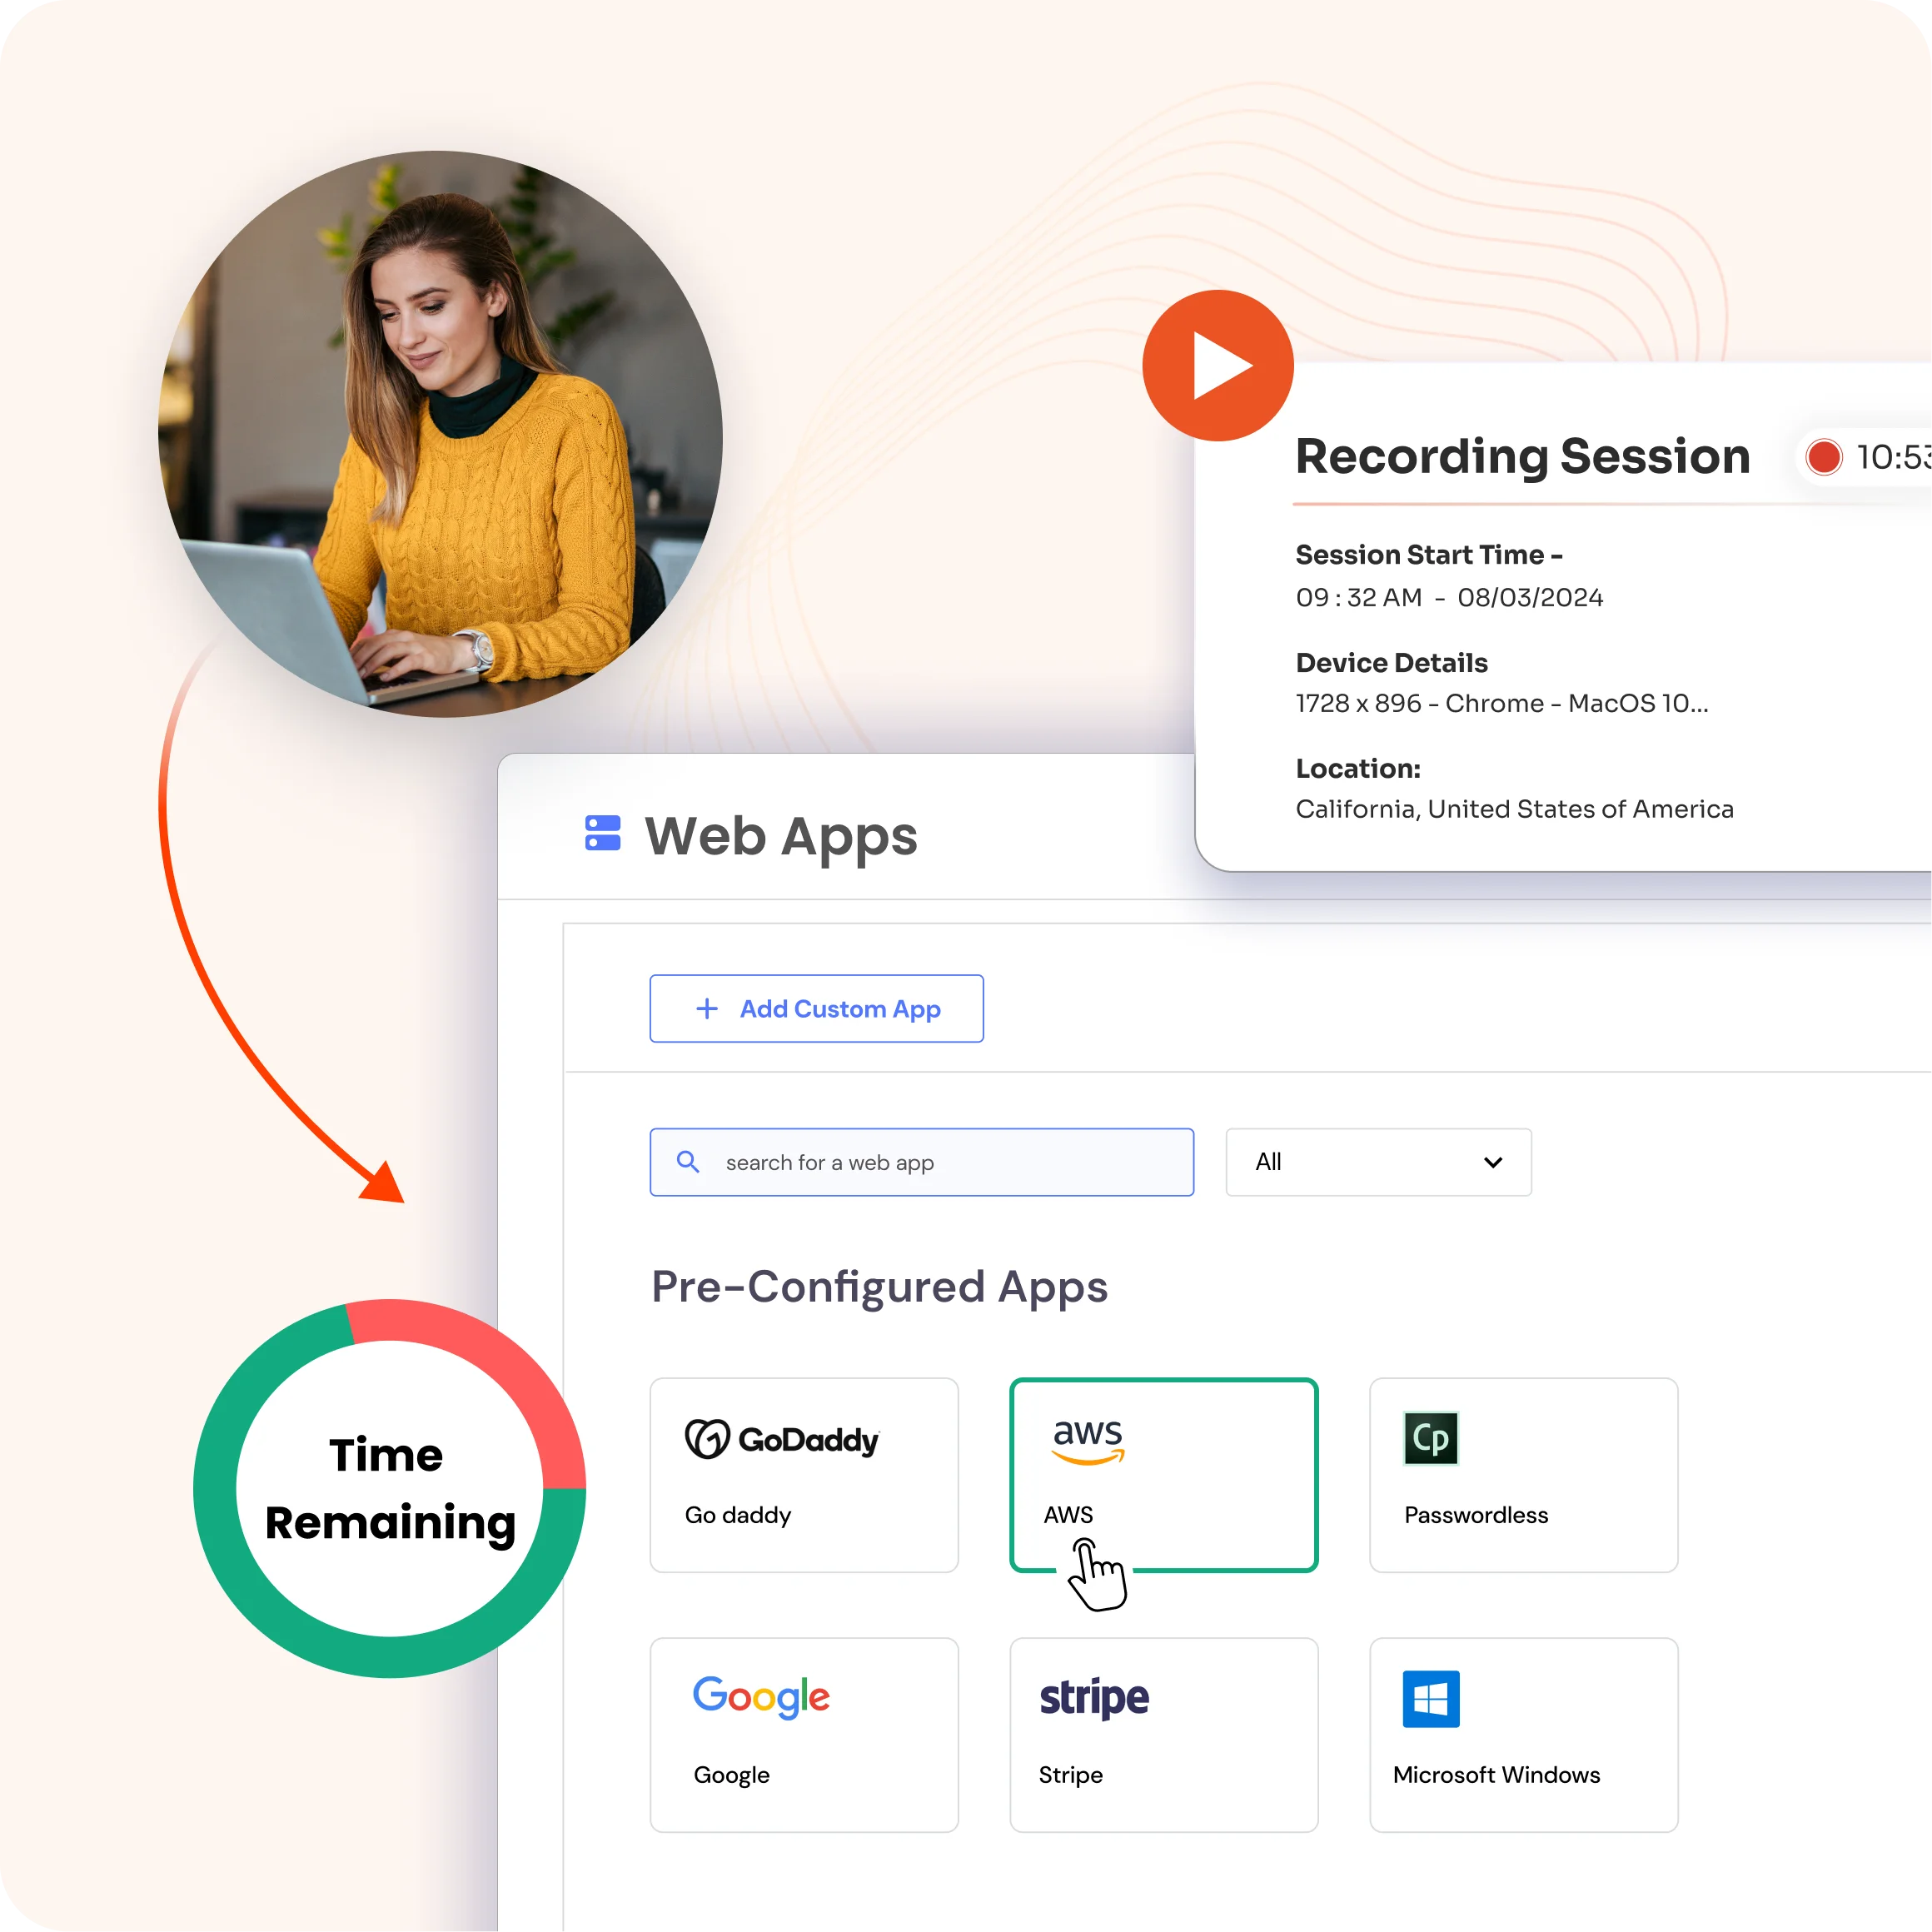
Explore las características integrales de PAM, los métodos de integración, los beneficios de cumplimiento y todo lo que necesita en un solo lugar.
La descarga debería comenzar ahora. Si no es así, envíenos un correo electrónico a idpsupport@xecurify.com.
Por favor, introduzca un correo electrónico válido
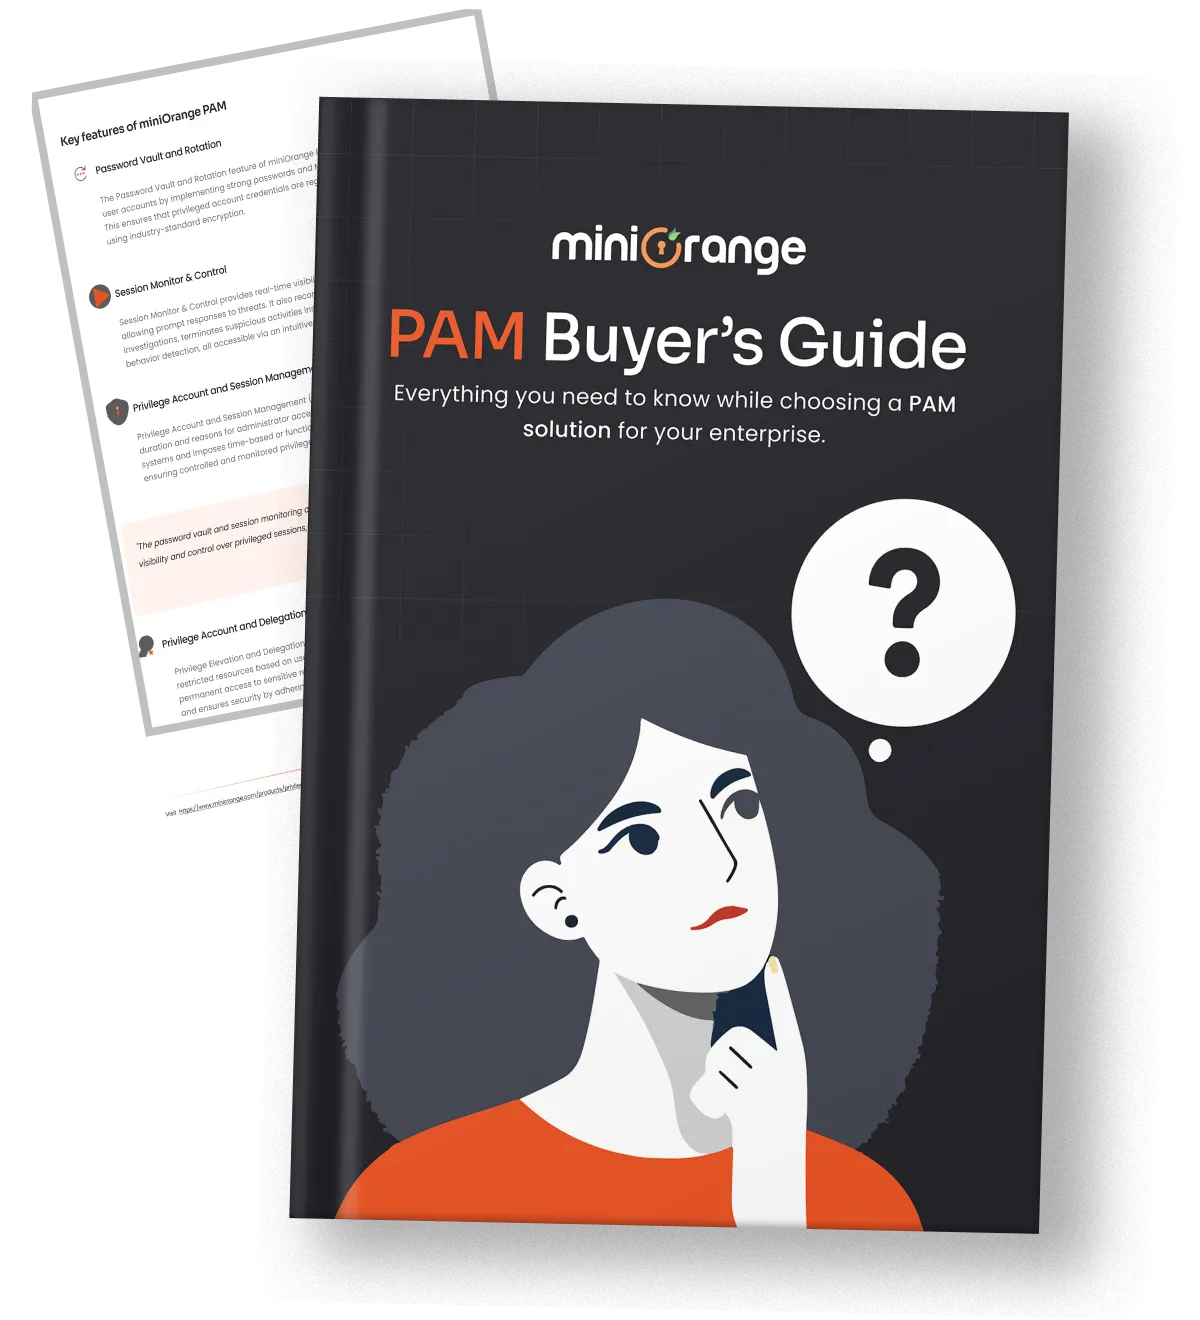
Nuestro flujo de trabajo PAM para aplicaciones web simplifica la gestión de aplicaciones web al automatizar la inyección de credenciales, la aplicación de políticas y la supervisión de sesiones desde el lanzamiento hasta el cierre. Proteja su primera aplicación en menos de cinco minutos.
1. Registrar la aplicación web
Introduce la URL de inicio de sesión. Nuestra extensión PAM detecta automáticamente los campos de autenticación; la mayoría de las aplicaciones no requieren selectores manuales.
2. Definir políticas de acceso privilegiado
Asigne acceso basado en roles a usuarios o grupos, habilite la grabación de sesiones, aplique MFA sensible al contexto y configure el acceso justo a tiempo por aplicación.
3. Los usuarios inician, usted mantiene el control
Los usuarios inician aplicaciones desde su panel PAM. Las credenciales se inyectan dinámicamente sin que los usuarios las vean, y cada acción privilegiada se monitorea en tiempo real.
Descubra cómo miniOrange PAM puede ayudar a su organización a cumplir con los requisitos regulatorios y fortalecer su marco de seguridad.
Obtenga más información sobre el cumplimiento de PAM
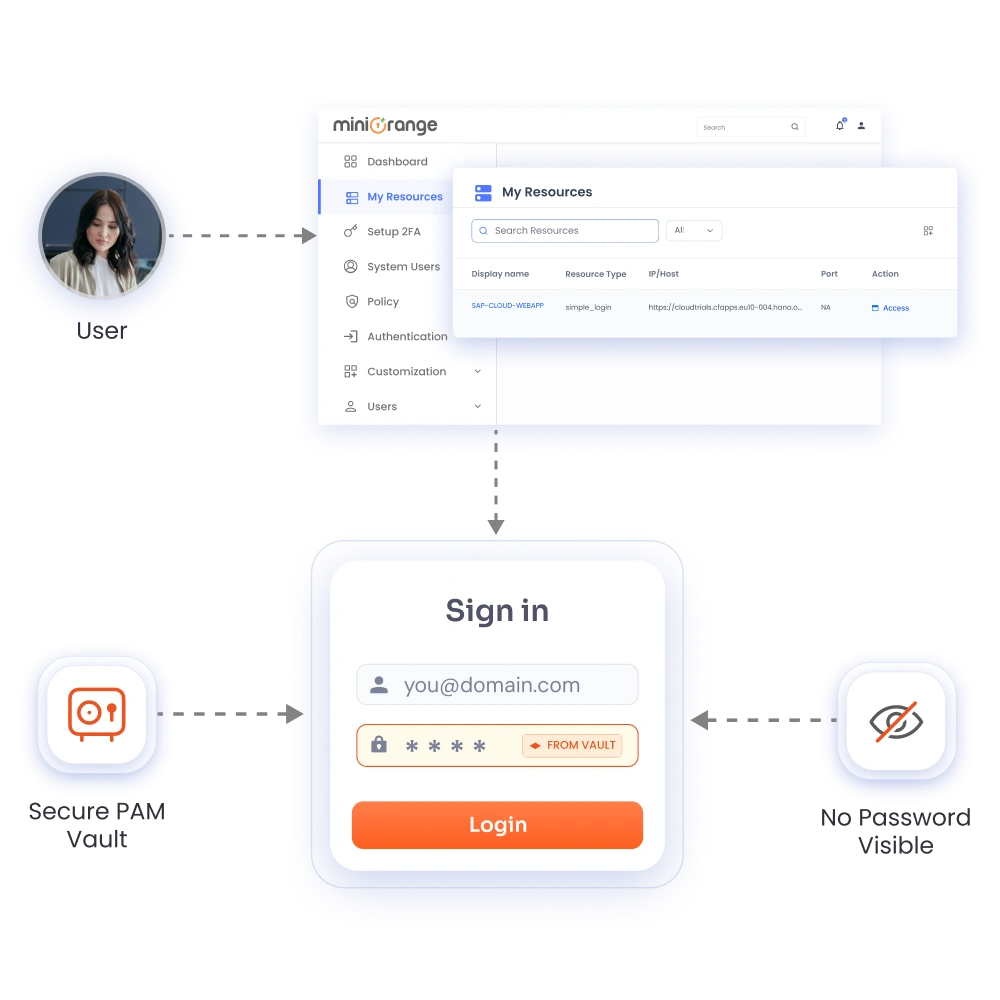
Compartir credenciales en hojas de cálculo o Slack representa uno de los mayores riesgos para la seguridad de las aplicaciones web. Almacenamos las credenciales en una bóveda cifrada y las inyectamos únicamente cuando un usuario tiene autorización para abrir una aplicación, de modo que nadie tiene que ver ni copiar una contraseña.
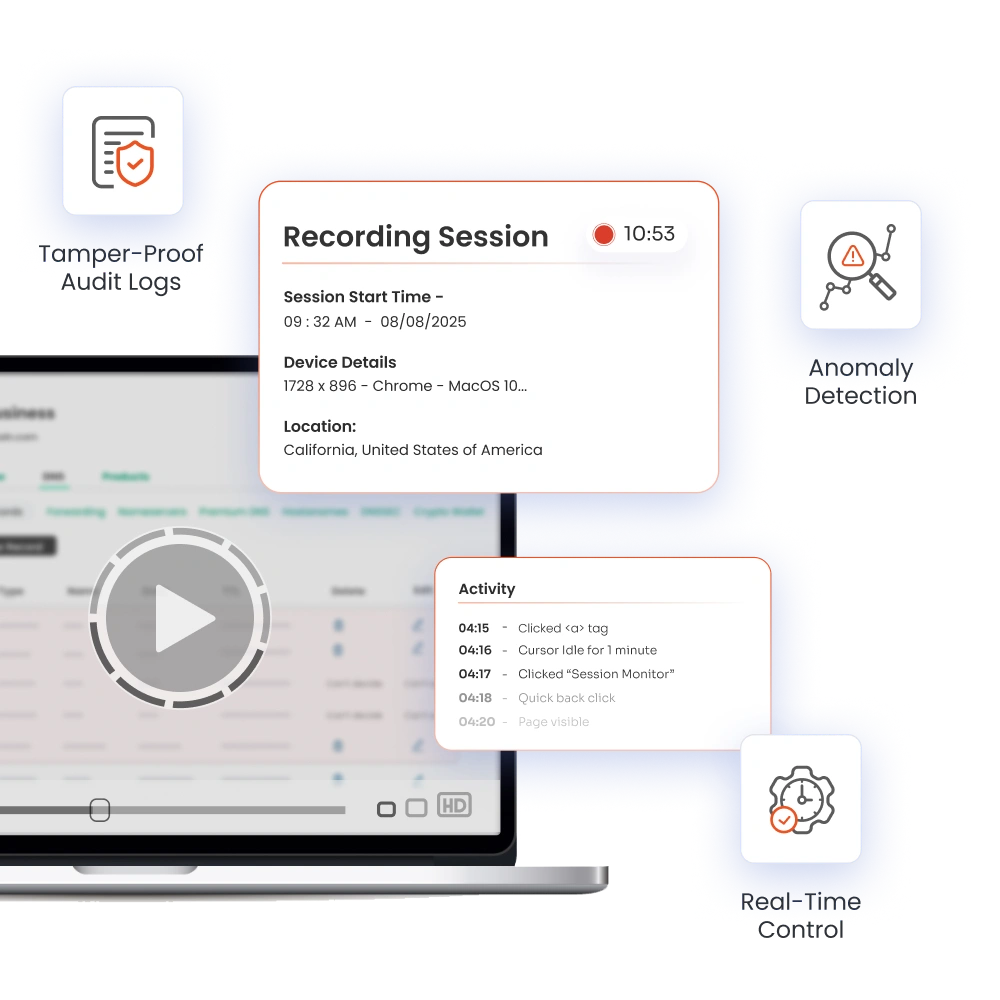
Saber quién inició sesión no es suficiente. Registre la sesión completa con Web Session Manager para tener un registro claro para auditorías e incidentes, y los administradores puedan unirse, participar, colaborar o finalizar una sesión durante actividades sospechosas con Web App Manager PAM.
Bloquee las operaciones de copiar y pegar entre la sesión web remota y el dispositivo local del usuario para evitar fugas de datos.
Active la solicitud de 2FA específicamente al iniciar aplicaciones de alto riesgo, incluso si la aplicación en sí no admite MFA.
Conceda acceso privilegiado temporal justo a tiempo (JIT, por sus siglas en inglés) (por ejemplo, durante dos horas). Los permisos se revocan automáticamente cuando finaliza la sesión.
Escanee, desinfecte y audite todas las cargas y descargas de archivos que ocurren dentro de la sesión web privilegiada.
Los equipos de seguridad eligen PAM mininaranja para bloquear aplicaciones web con controles Zero Trust sin agente.
Se implementa rápidamente, aplica acceso JIT y monitorea sesiones en tiempo real.

No requiere agentes ni infraestructura compleja. Implemente aplicaciones web de forma rápida y segura sin modificar los sistemas existentes.

Implemente acceso privilegiado justo a tiempo con MFA sólida, garantizando que los usuarios obtengan acceso solo cuando lo necesiten.

Registre y monitoree sesiones privilegiadas y detecte anomalías en tiempo real con alertas instantáneas y finalización de sesión por actividad sospechosa.
Proteja los sistemas críticos con control de acceso privilegiado basado en identidad impulsado por IA, aplicación de Zero Trust y monitoreo de sesiones en tiempo real.

