¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×
Explore las características integrales de PAM, los métodos de integración, los beneficios de cumplimiento y todo lo que necesita en un solo lugar.
La descarga debería comenzar ahora. Si no es así, envíenos un correo electrónico a idpsupport@xecurify.com.
Por favor, introduzca un correo electrónico válido

La gestión de contraseñas privilegiadas (PAM, por sus siglas en inglés) es el proceso de almacenar, controlar y rotar contraseñas de forma segura. Como parte de una solución PAM integral , garantiza que solo los usuarios autorizados puedan acceder a credenciales confidenciales, manteniendo una visibilidad completa sobre cómo se utilizan dichas credenciales.
A diferencia de la gestión de contraseñas empresarial tradicional, la gestión de contraseñas de cuentas privilegiadas se centra en las cuentas con el máximo nivel de acceso. El sistema automatiza la rotación de contraseñas, controla las solicitudes de acceso mediante flujos de trabajo predefinidos y supervisa el uso en tiempo real.
Los atacantes no siempre acceden mediante pirateo. Inician sesión. Las credenciales privilegiadas no gestionadas crean enormes brechas de seguridad que los atacantes aprovechan.
Las credenciales privilegiadas se encuentran entre los activos más valiosos que los atacantes pueden robar, ya que proporcionan acceso directo a múltiples sistemas. Almacenar estas credenciales en una bóveda de contraseñas centralizada las mantiene cifradas y limita quién puede acceder a ellas.
Los proveedores externos suelen requerir acceso privilegiado para el mantenimiento de los sistemas empresariales. Otorgarles acceso sin control o permanente aumenta la superficie de ataque. La gestión de contraseñas privilegiadas permite conceder acceso controlado y basado en políticas, con total visibilidad.
El proceso de rotación manual de contraseñas consume mucho tiempo y es fácil pasarlo por alto. La rotación automatizada de contraseñas elimina esta carga al actualizar las credenciales privilegiadas según cronogramas o políticas de seguridad predefinidas.
Muchas aplicaciones contienen contraseñas integradas que permanecen sin cambios durante meses o incluso años. La gestión centralizada de contraseñas privilegiadas protege las credenciales de las aplicaciones en una bóveda cifrada y ayuda a reemplazar las contraseñas codificadas con un sistema de recuperación de credenciales controlado.
Los empleados o administradores con privilegios excesivos pueden hacer un uso indebido, intencional o involuntario, de credenciales confidenciales. Los controles de acceso granulares y el registro de actividad ayudan a garantizar que las credenciales privilegiadas solo sean accesibles para usuarios autorizados y que cada acción quede totalmente registrada.
Los marcos de seguridad exigen que las organizaciones demuestren control sobre el acceso privilegiado. Una solución PAM centralizada ayuda al mantener registros de auditoría detallados para el acceso a credenciales, cambios de contraseña, aprobaciones y actividad privilegiada.
miniOrange combina la gestión de contraseñas privilegiadas con un potente software de bóveda de contraseñas para descubrir, proteger, rotar y supervisar las credenciales privilegiadas a lo largo de su ciclo de vida.
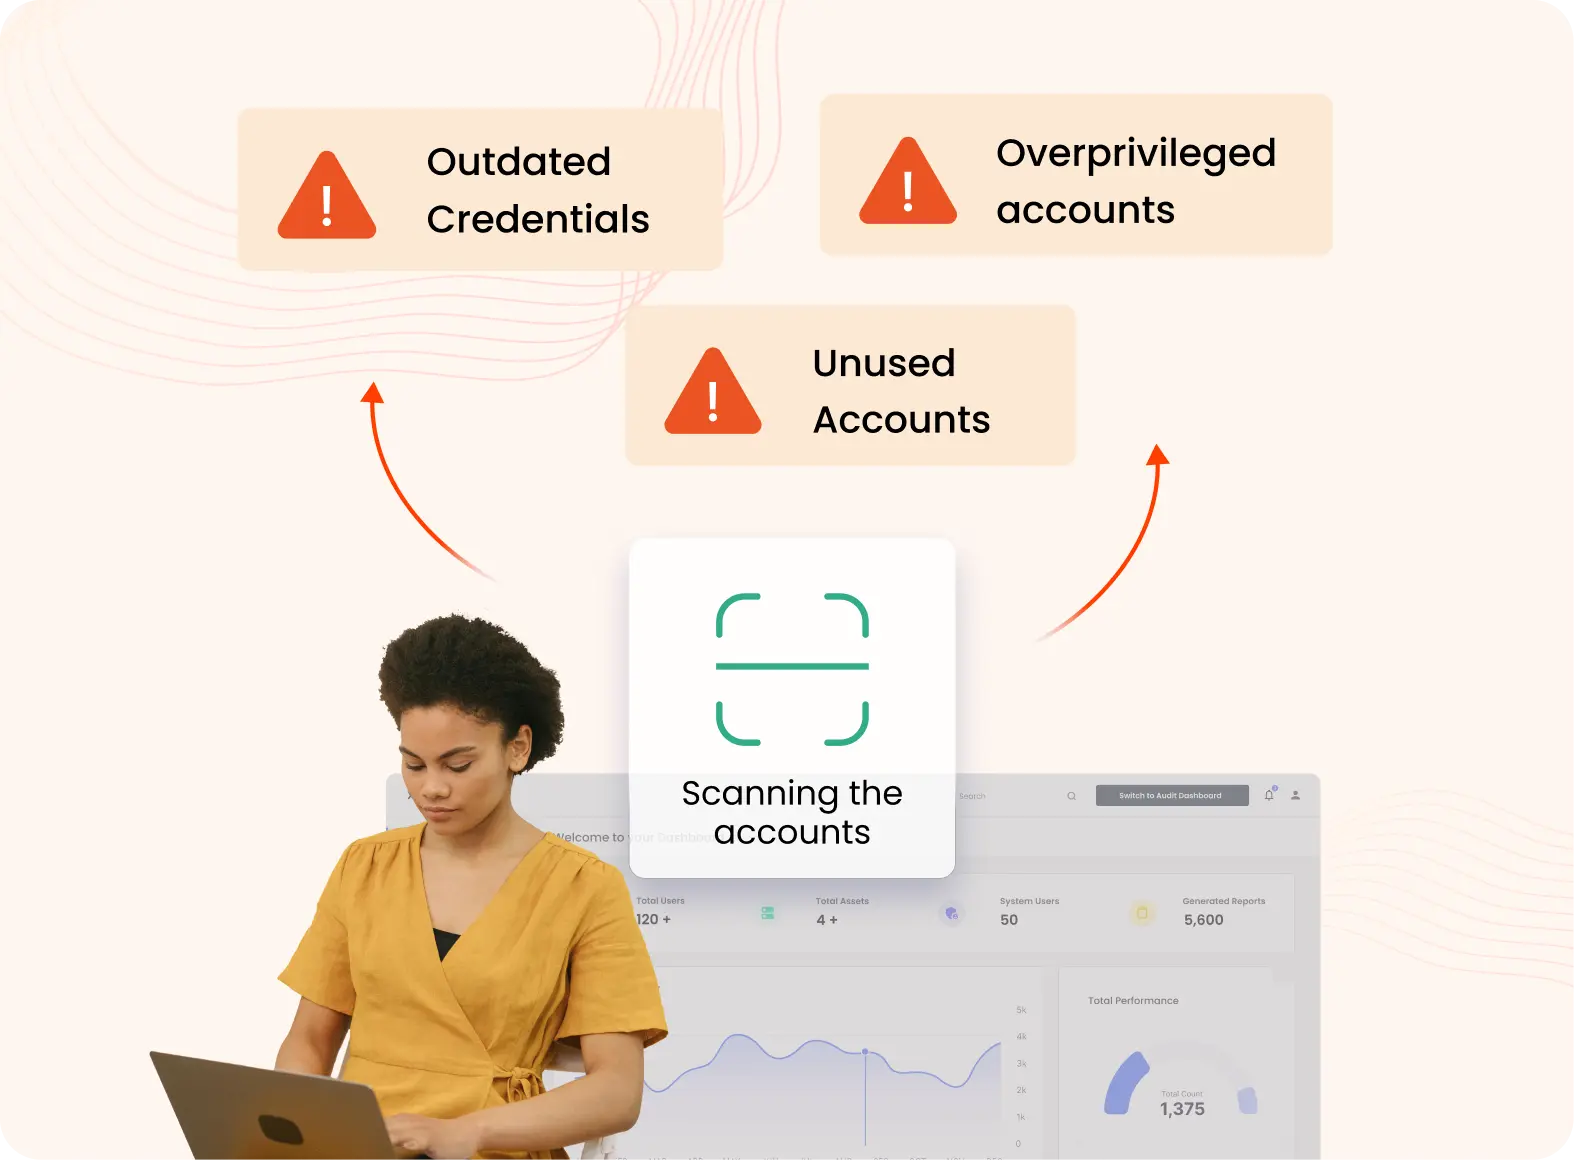
Descubra de forma continua cuentas privilegiadas, cuentas de servicio, credenciales de administrador, claves SSH, bases de datos, identidades en la nube y credenciales privilegiadas no administradas en Windows, Linux, bases de datos, dispositivos de red, plataformas en la nube y aplicaciones empresariales.
Una vez descubiertas, las credenciales privilegiadas se almacenan en una bóveda de contraseñas cifrada. Las contraseñas confidenciales, las claves API, los certificados y las credenciales privilegiadas están protegidos con controles de acceso basados en roles, lo que elimina la necesidad de hojas de cálculo y credenciales codificadas.
Los usuarios autorizados solicitan acceso privilegiado mediante flujos de trabajo de aprobación predefinidos y políticas de acceso granular. La plataforma autentica a los usuarios con autenticación multifactor (MFA), aplica el principio de mínimo privilegio y proporciona acceso por tiempo limitado sin exponer las contraseñas reales siempre que sea posible.
Las contraseñas se renuevan automáticamente después de la compra, en intervalos programados o inmediatamente después de eventos definidos en la política. La renovación de contraseñas se aplica a todos los servidores, bases de datos, cuentas en la nube, cuentas de servicio y aplicaciones empresariales.
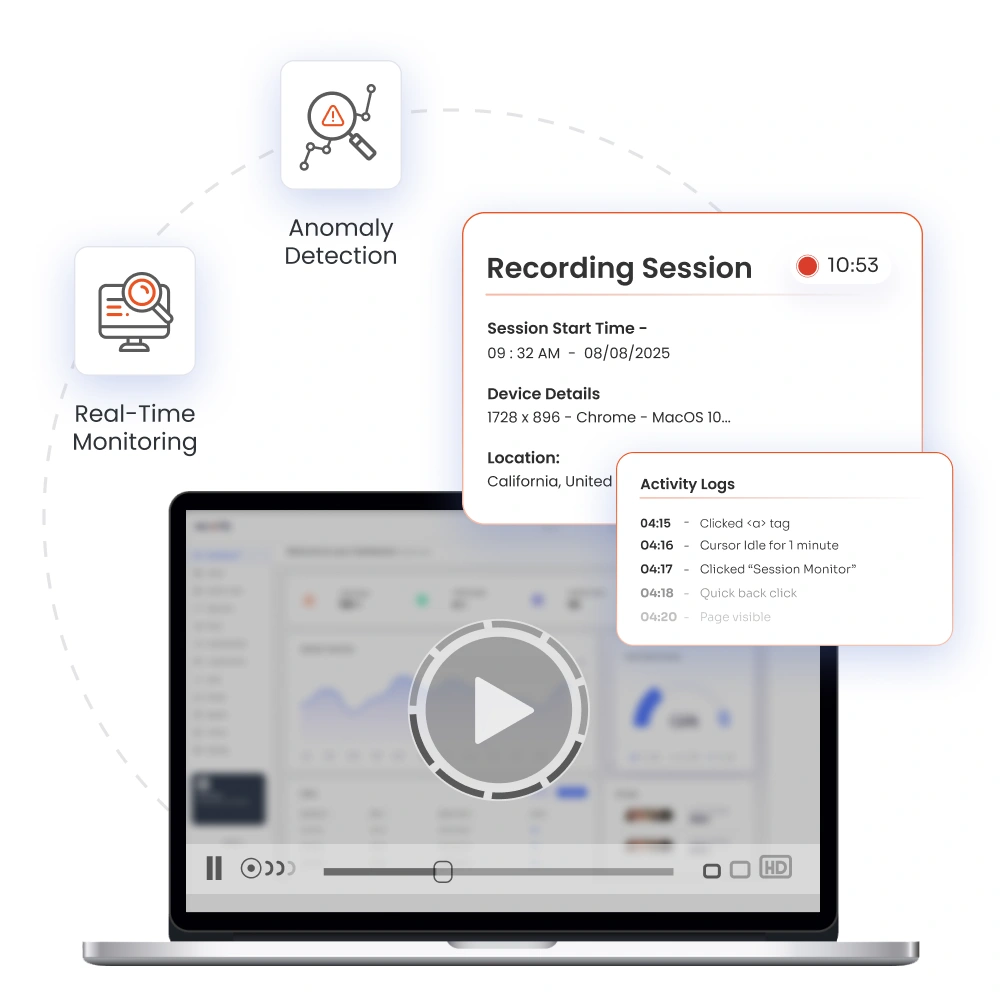
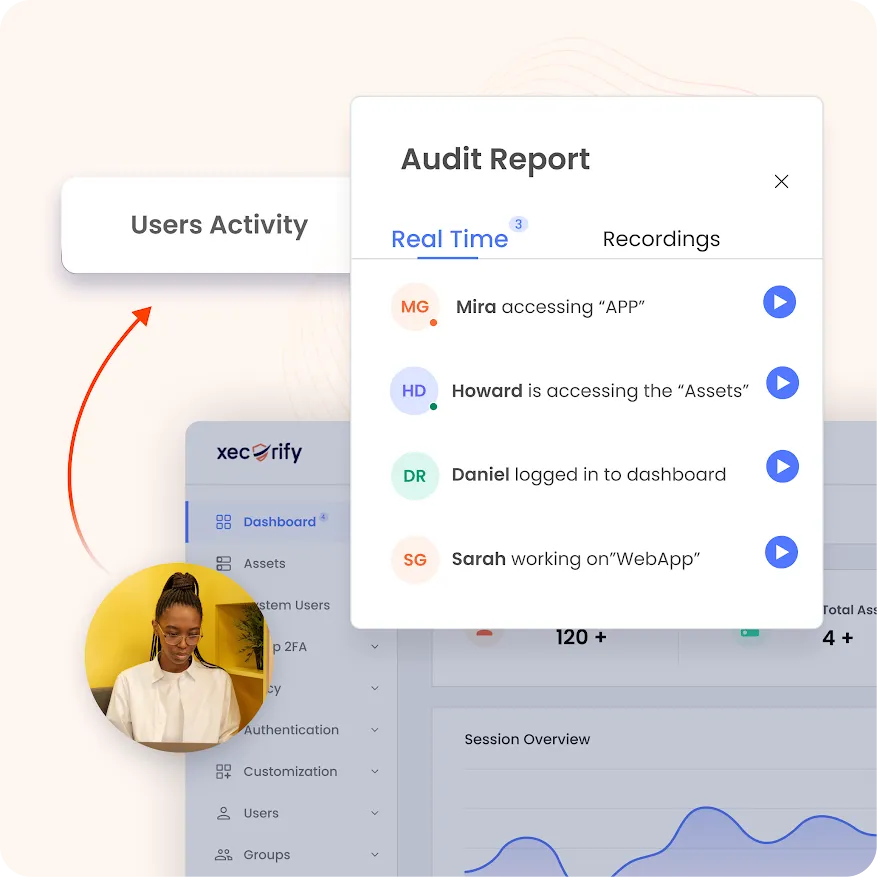
Cada sesión privilegiada se supervisa en tiempo real para registrar la actividad de inicio de sesión, los comandos ejecutados y las operaciones privilegiadas. Los equipos de seguridad obtienen visibilidad de las acciones de los administradores e identifican comportamientos sospechosos mediante la supervisión continua y la aplicación de políticas.
Cada acción privilegiada, incluyendo el acceso a credenciales, cambios de contraseña, aprobaciones, intentos de inicio de sesión, grabaciones de sesiones y eventos administrativos, se registra para crear pistas de auditoría a prueba de manipulaciones . Esto simplifica el cumplimiento de PCI DSS, HIPAA, SOX, ISO 27001, NIST y otras normativas.
Un gestor de contraseñas privilegiado moderno debería hacer más que almacenar contraseñas. miniOrange te ayuda a proteger las credenciales privilegiadas,
Controlar el acceso, automatizar la rotación y supervisar la actividad privilegiada.
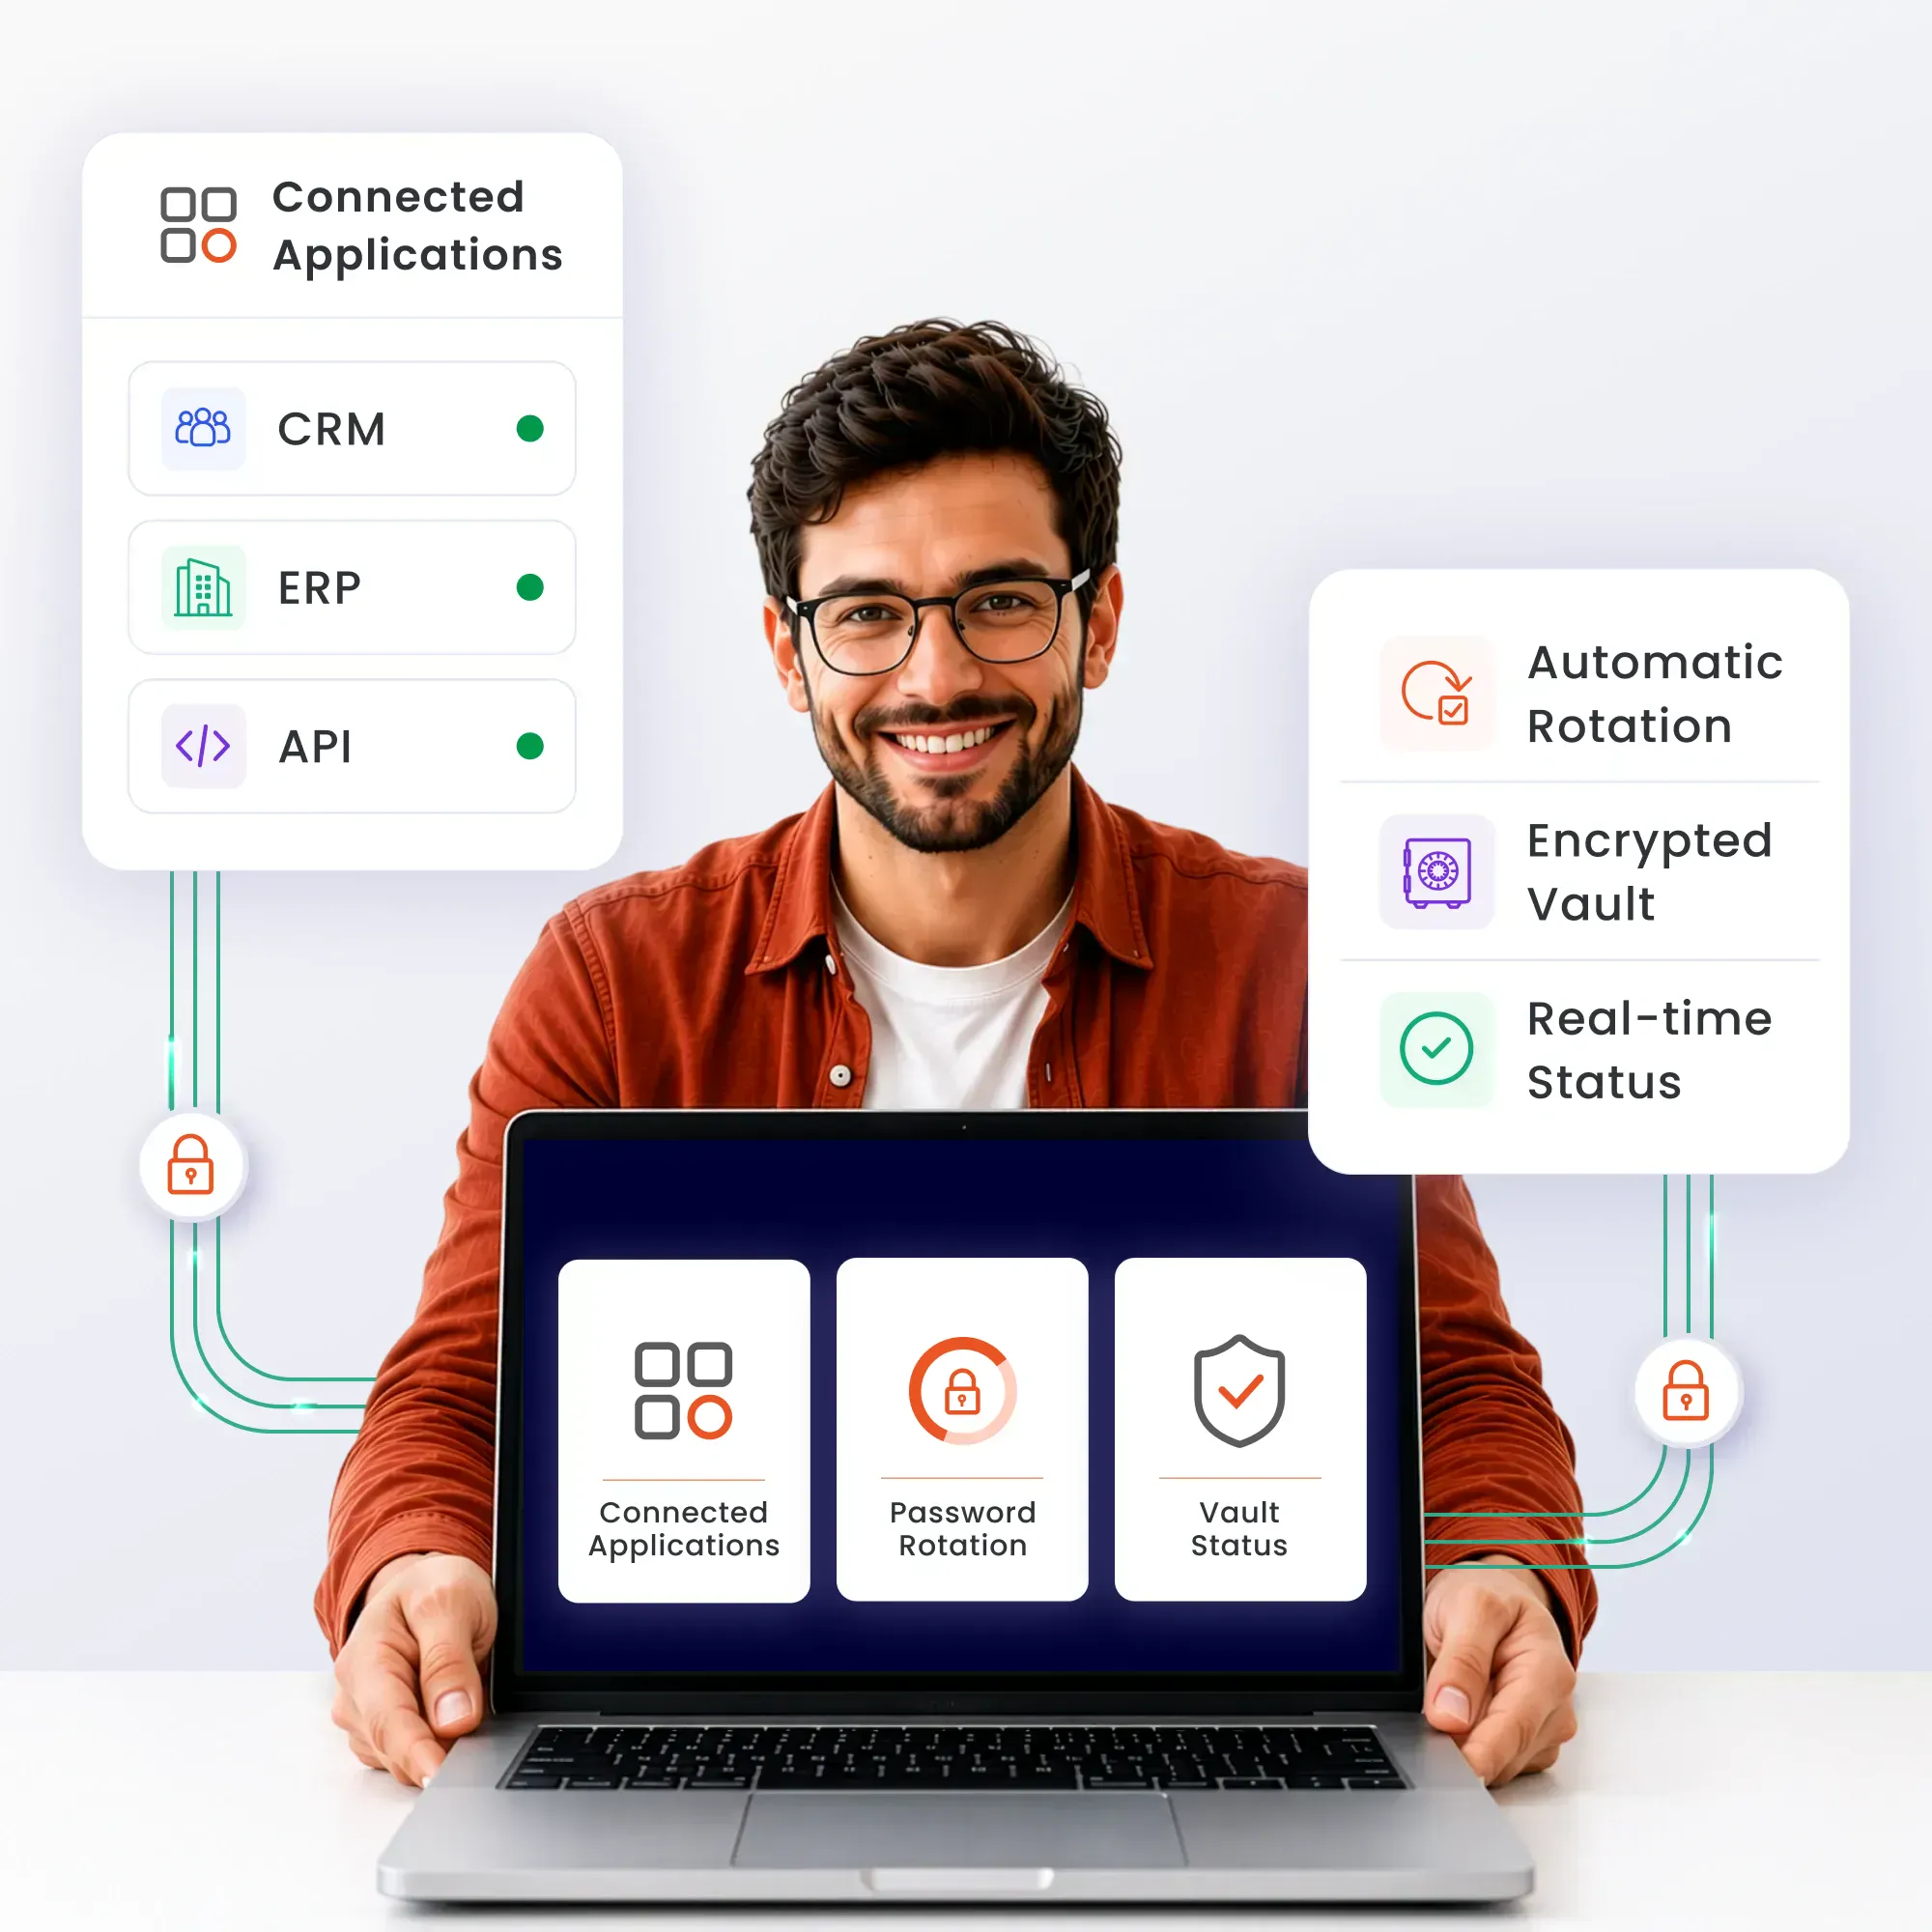
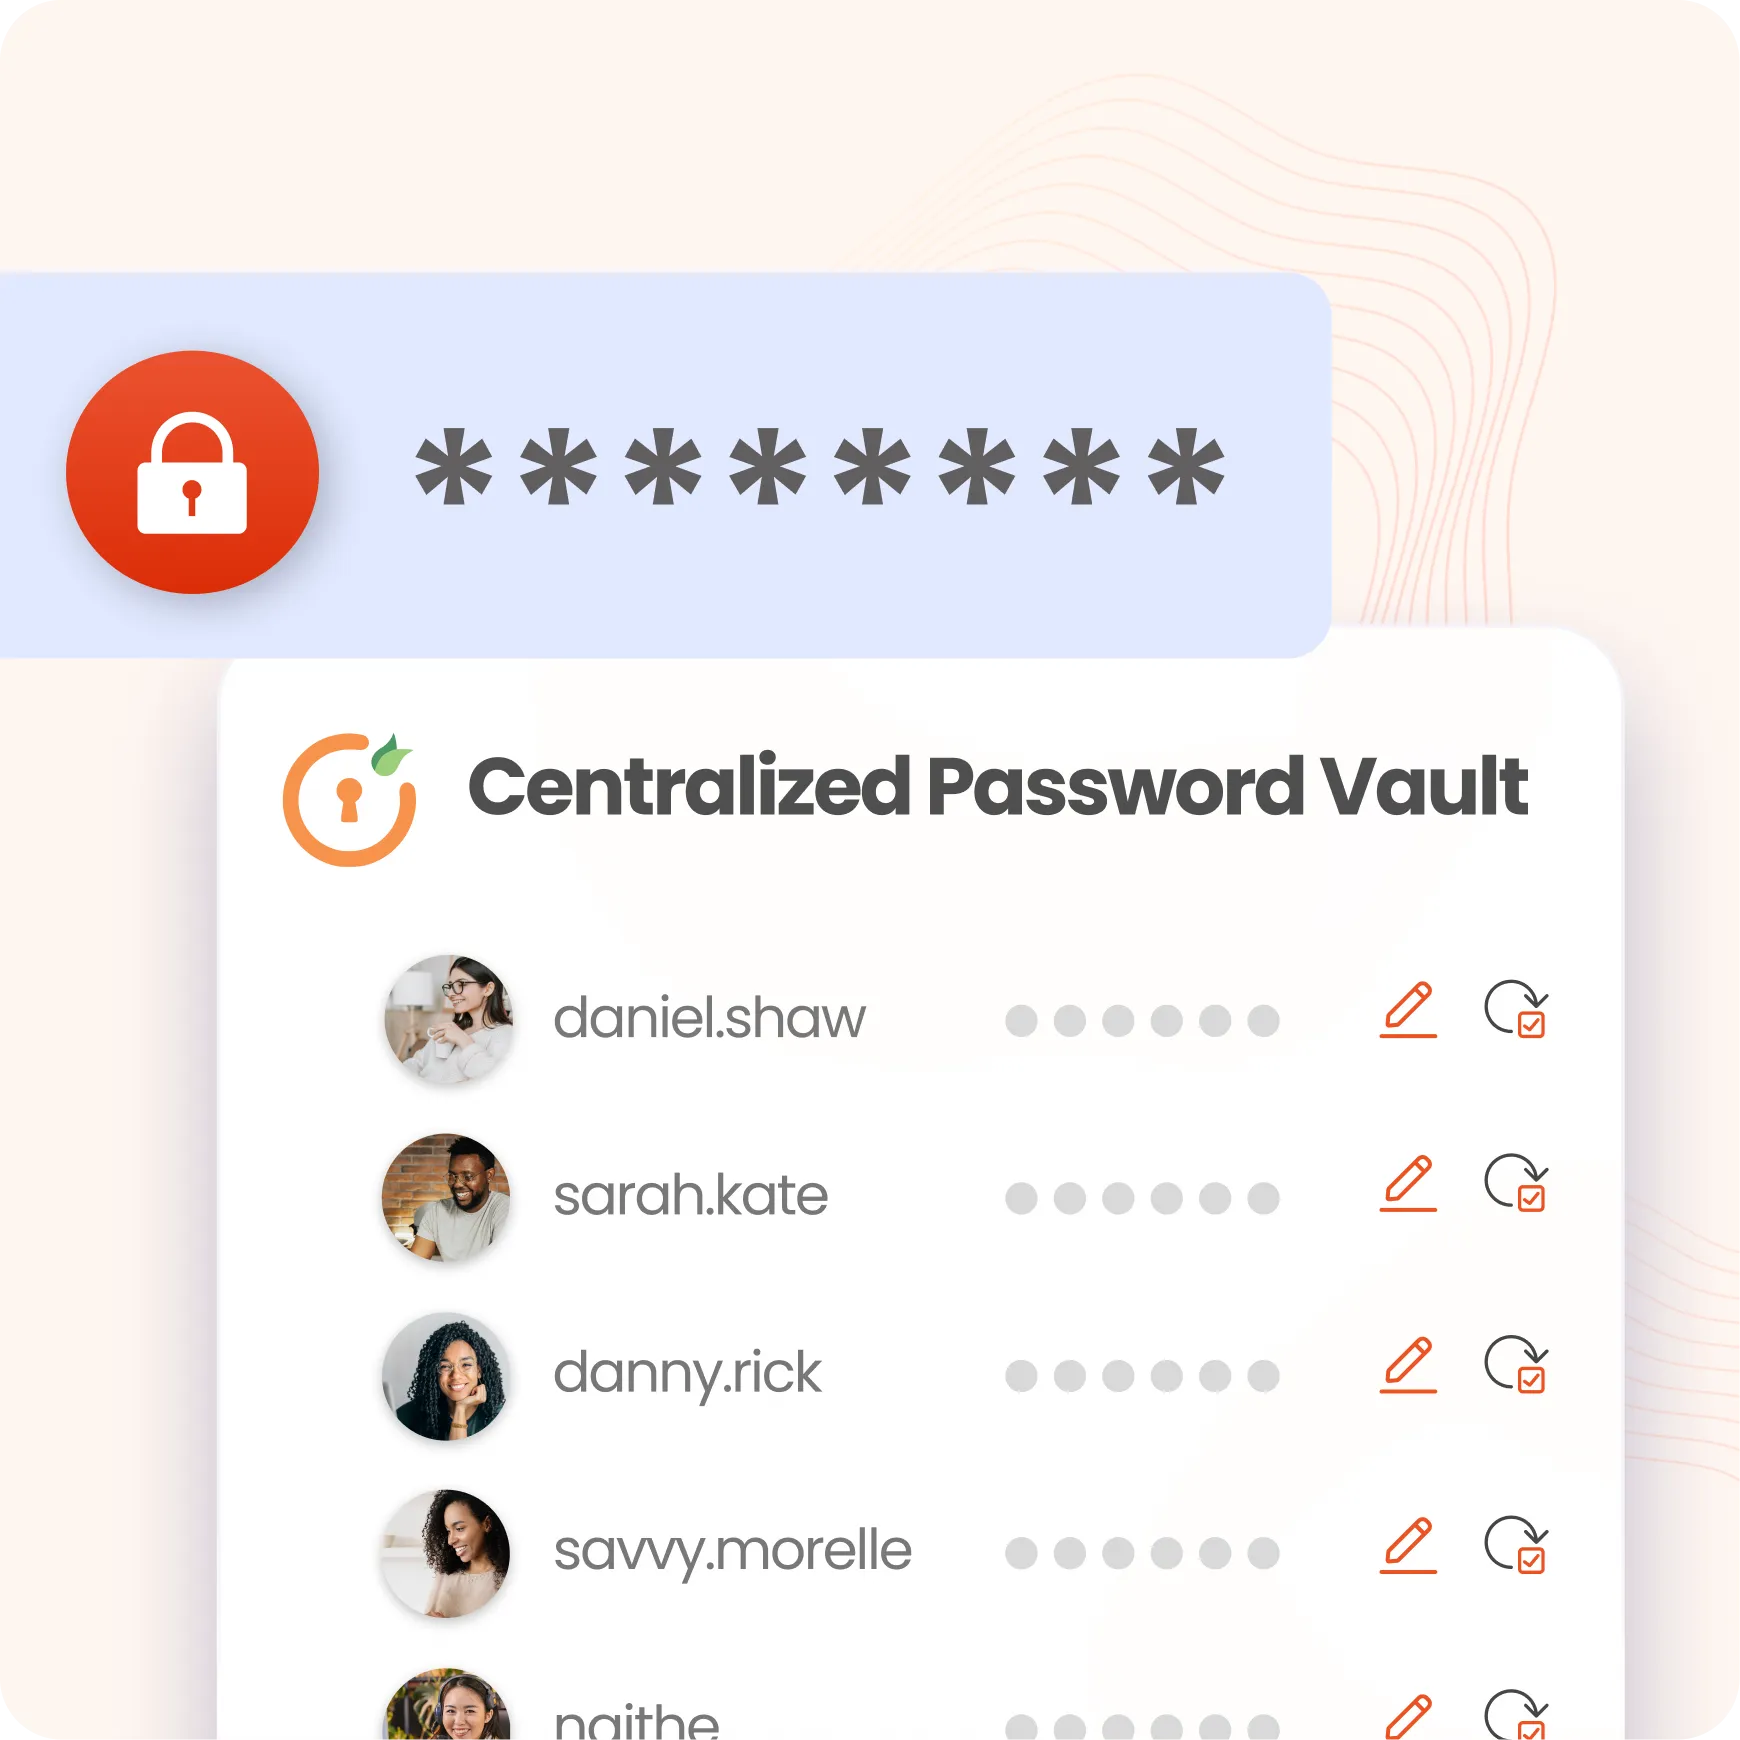
Almacena todas las credenciales con privilegios en la bóveda de contraseñas de miniOrange. Organiza las credenciales con jerarquías de carpetas, aplica permisos basados en roles y protégelas con cifrado AES-256. Obtén acceso seguro a las credenciales que necesitas sin sacrificar visibilidad ni control.
Las actualizaciones manuales de contraseñas consumen un tiempo valioso y, a menudo, dejan cuentas importantes sin cambios durante más tiempo del previsto. miniOrange automatiza la rotación de contraseñas según horarios o eventos definidos en la política. La plataforma genera contraseñas aleatorias seguras y actualiza las credenciales automáticamente.
Descubra automáticamente cuentas privilegiadas , cuentas de servicio, bases de datos, servidores y recursos en la nube en toda su infraestructura desde una consola centralizada. Configure escaneos de red por rangos de IP y puertos, incorpore los activos descubiertos a PAM e identifique credenciales codificadas en el código fuente y los repositorios Git.
Las aplicaciones modernas dependen de cuentas de servicio, API e identidades de máquina para comunicarse entre sí. La gestión de contraseñas de las aplicaciones protege estas credenciales en una bóveda centralizada, lo que permite a las aplicaciones recuperar información confidencial de forma segura y reduce los riesgos asociados a las credenciales integradas o gestionadas manualmente.
miniOrange supervisa y registra las sesiones privilegiadas . Los equipos de seguridad pueden revisarlas para identificar comportamientos sospechosos cuando sea necesario. Los controles de acceso granular permiten definir quién puede acceder a los recursos privilegiados, a qué recursos pueden acceder y durante cuánto tiempo permanece disponible dicho acceso.
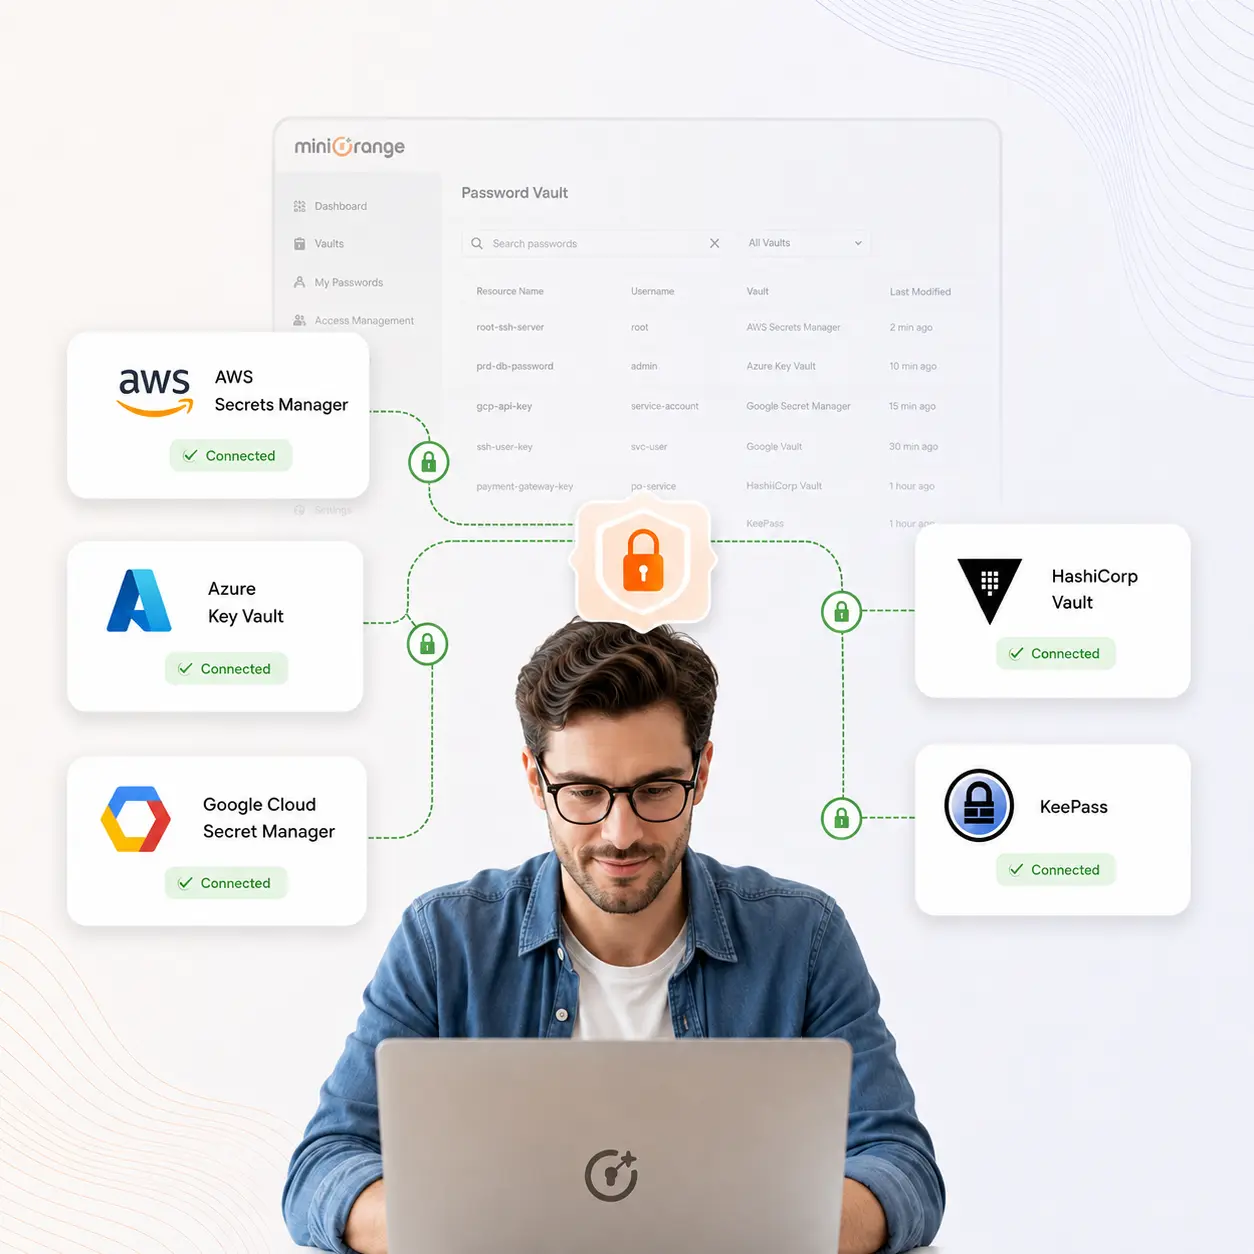
miniOrange se integra con soluciones de bóveda de contraseñas de terceros, como AWS Secrets Manager, Azure Key Vault, Google Cloud Secret Manager, HashiCorp Vault y KeePass. Esto le permite gestionar el acceso privilegiado sin dejar de utilizar su infraestructura de gestión de secretos existente.
miniOrange genera informes detallados que abarcan el acceso a credenciales, cambios de contraseña, aprobaciones, sesiones privilegiadas y actividad administrativa. Estos informes ayudan a simplificar las auditorías internas y a respaldar las iniciativas de cumplimiento en sectores regulados.

Elimine las contraseñas privilegiadas expuestas, débiles y reutilizadas mediante el almacenamiento cifrado, la rotación automatizada y el acceso controlado a las credenciales.

Gestione cuentas privilegiadas, cuentas de servicio, claves SSH y secretos desde una única bóveda con políticas de seguridad y visibilidad uniformes.

Mantenga registros de auditoría completos del acceso a credenciales, cambios de contraseña, aprobaciones y sesiones privilegiadas para agilizar el cumplimiento normativo.
Descubra cuentas privilegiadas en servidores, bases de datos y recursos en la nube sin necesidad de implementar agentes en cada punto final , lo que simplifica la implementación y la gestión continua.
Proteja las credenciales, automatice la rotación de contraseñas, aplique el principio de mínimo privilegio y supervise las sesiones privilegiadas desde una única plataforma PAM unificada.
Implemente la solución en sus instalaciones, en la nube o en entornos híbridos para cumplir con los requisitos de seguridad, cumplimiento normativo y operativos de su organización.
Obtenga una gestión de contraseñas privilegiadas de nivel empresarial con una implementación rápida, licencias flexibles y un coste total inferior en comparación con las soluciones PAM tradicionales.