¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×
Explore las características integrales de PAM, los métodos de integración, los beneficios de cumplimiento y todo lo que necesita en un solo lugar.
La descarga debería comenzar ahora. Si no es así, envíenos un correo electrónico a idpsupport@xecurify.com.
Por favor, introduzca un correo electrónico válido

Una auditoría de Gestión de Acceso Privilegiado (PAM, por sus siglas en inglés) es una evaluación estructurada de cómo su organización controla, supervisa y protege las cuentas privilegiadas con derechos de acceso elevados. Garantiza que los usuarios privilegiados cumplan con las políticas de seguridad internas y las normativas externas.
El proceso de auditoría implica revisar los niveles de acceso, supervisar la actividad de los usuarios con privilegios y analizar los registros de auditoría para identificar comportamientos no autorizados o infracciones de las políticas.
Una auditoría PAM realiza un seguimiento en tiempo real de las actividades de usuarios y sesiones privilegiadas, registra eventos clave como acciones de usuario, direcciones IP y marcas de tiempo de sesión, y ayuda a detectar comportamientos sospechosos antes de que se conviertan en una amenaza. Además, garantiza el cumplimiento de estándares de seguridad como SOX, HIPAA e ISO 27001, reforzando tanto el cumplimiento normativo como la seguridad general de la organización.
Localiza y lista todas las cuentas con acceso especial en tu organización. Esto incluye administradores del sistema, cuentas automatizadas utilizadas por aplicaciones y cuentas temporales.
No olvides buscar cuentas sin usar o abandonadas (también conocidas como cuentas inactivas), ya que pueden ser riesgosas. Tener una lista completa es el primer paso para gestionar bien el acceso.
Analice quién tiene acceso a qué sistemas y por qué. Asegúrese de que todos tengan solo el acceso que realmente necesitan para realizar su trabajo.
Presta atención a las cuentas con demasiados permisos o que puedan moverse entre diferentes sistemas. Utiliza reglas basadas en roles para controlar el acceso y registra cualquier excepción.
Asegúrese de que las cuentas con privilegios cuenten con métodos de inicio de sesión seguros, como la autenticación multifactor (MFA) . Preste atención a las vulnerabilidades, como las contraseñas compartidas o las contraseñas estáticas que nunca cambian. Los métodos modernos, como el inicio de sesión sin contraseña o la MFA basada en riesgos, hacen que el acceso sea más seguro sin molestar a los usuarios.
Verifique cómo se almacenan, cambian y protegen las contraseñas de las cuentas con privilegios . Utilice una bóveda segura para guardar las contraseñas y evitar su reutilización. Asegúrese de que las contraseñas sean complejas y se cambien periódicamente para reducir el riesgo de robo o uso indebido.
Asegúrese de que se realice un seguimiento de todas las actividades realizadas por cuentas privilegiadas, como inicios de sesión, comandos ejecutados, datos accedidos y cualquier cambio realizado.
Utilice herramientas para grabar las sesiones y revisarlas posteriormente si es necesario. Configure alertas para acciones sospechosas y mantenga los registros seguros y conectados a su sistema principal de monitoreo de seguridad.
Asegúrese de que los registros y la actividad de las cuentas privilegiadas se envíen a su sistema de gestión de información y eventos de seguridad (SIEM) . Esto ayuda a detectar automáticamente comportamientos extraños, como que alguien obtenga acceso adicional de repente o trabaje en horarios inusuales. Las herramientas avanzadas pueden ayudar a priorizar los riesgos para una actuación más rápida.
El acceso privilegiado solo debe otorgarse mediante un proceso de aprobación claro a través de un sistema de tickets . Revise cómo se realizan y aprueban las solicitudes de acceso, y cuánto tiempo dura dicho acceso. Busque aprobaciones faltantes o registros deficientes. Utilice el acceso Just-in-Time (JIT) para limitar la duración de los permisos especiales y mantenga un registro de todas las aprobaciones.
El acceso privilegiado nunca debe configurarse y olvidarse. Compruebe periódicamente si los usuarios aún necesitan sus permisos elevados . Asegúrese de que los gerentes aprueben el acceso y lo eliminen cuando los empleados cambien de trabajo o se marchen. Esto mantiene la seguridad del sistema y limita el acceso innecesario.
Audite no solo la tecnología, sino también las normas y la gestión de PAM. Compruebe que las políticas sean claras, estén actualizadas y cumplan con los estándares del sector.
Determine si las políticas se ajustan a marcos de referencia como NIST 800-53, ISO 27001 o los Controles CIS . Unas políticas sólidas garantizan que se sigan los controles y que estos superen las auditorías.
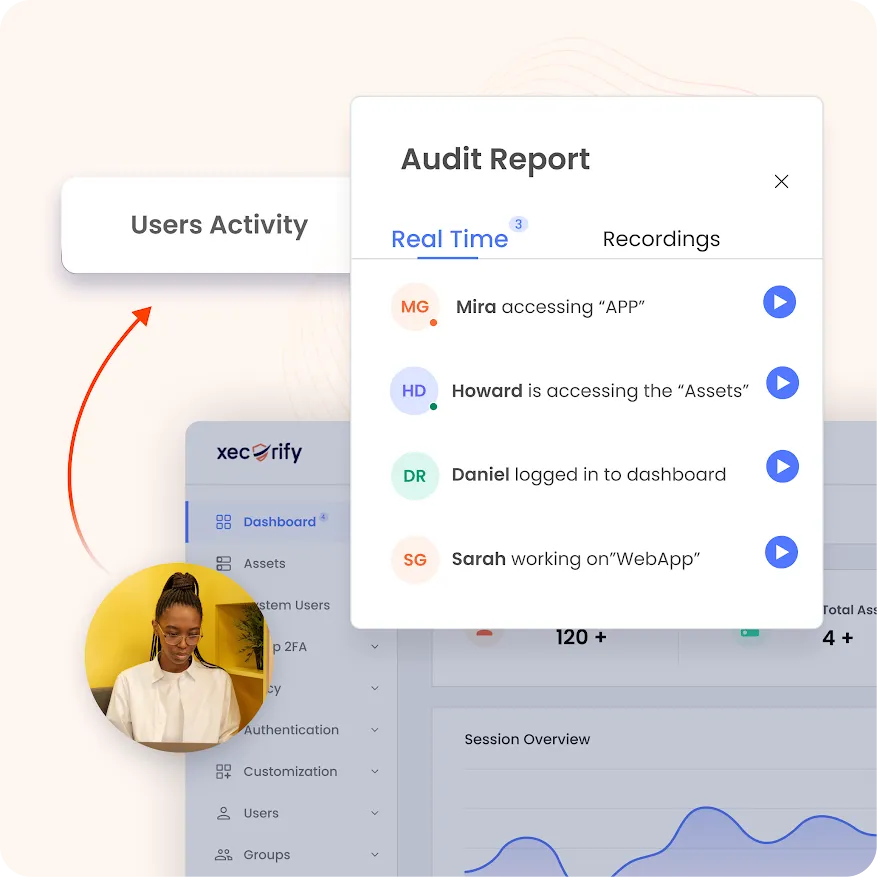
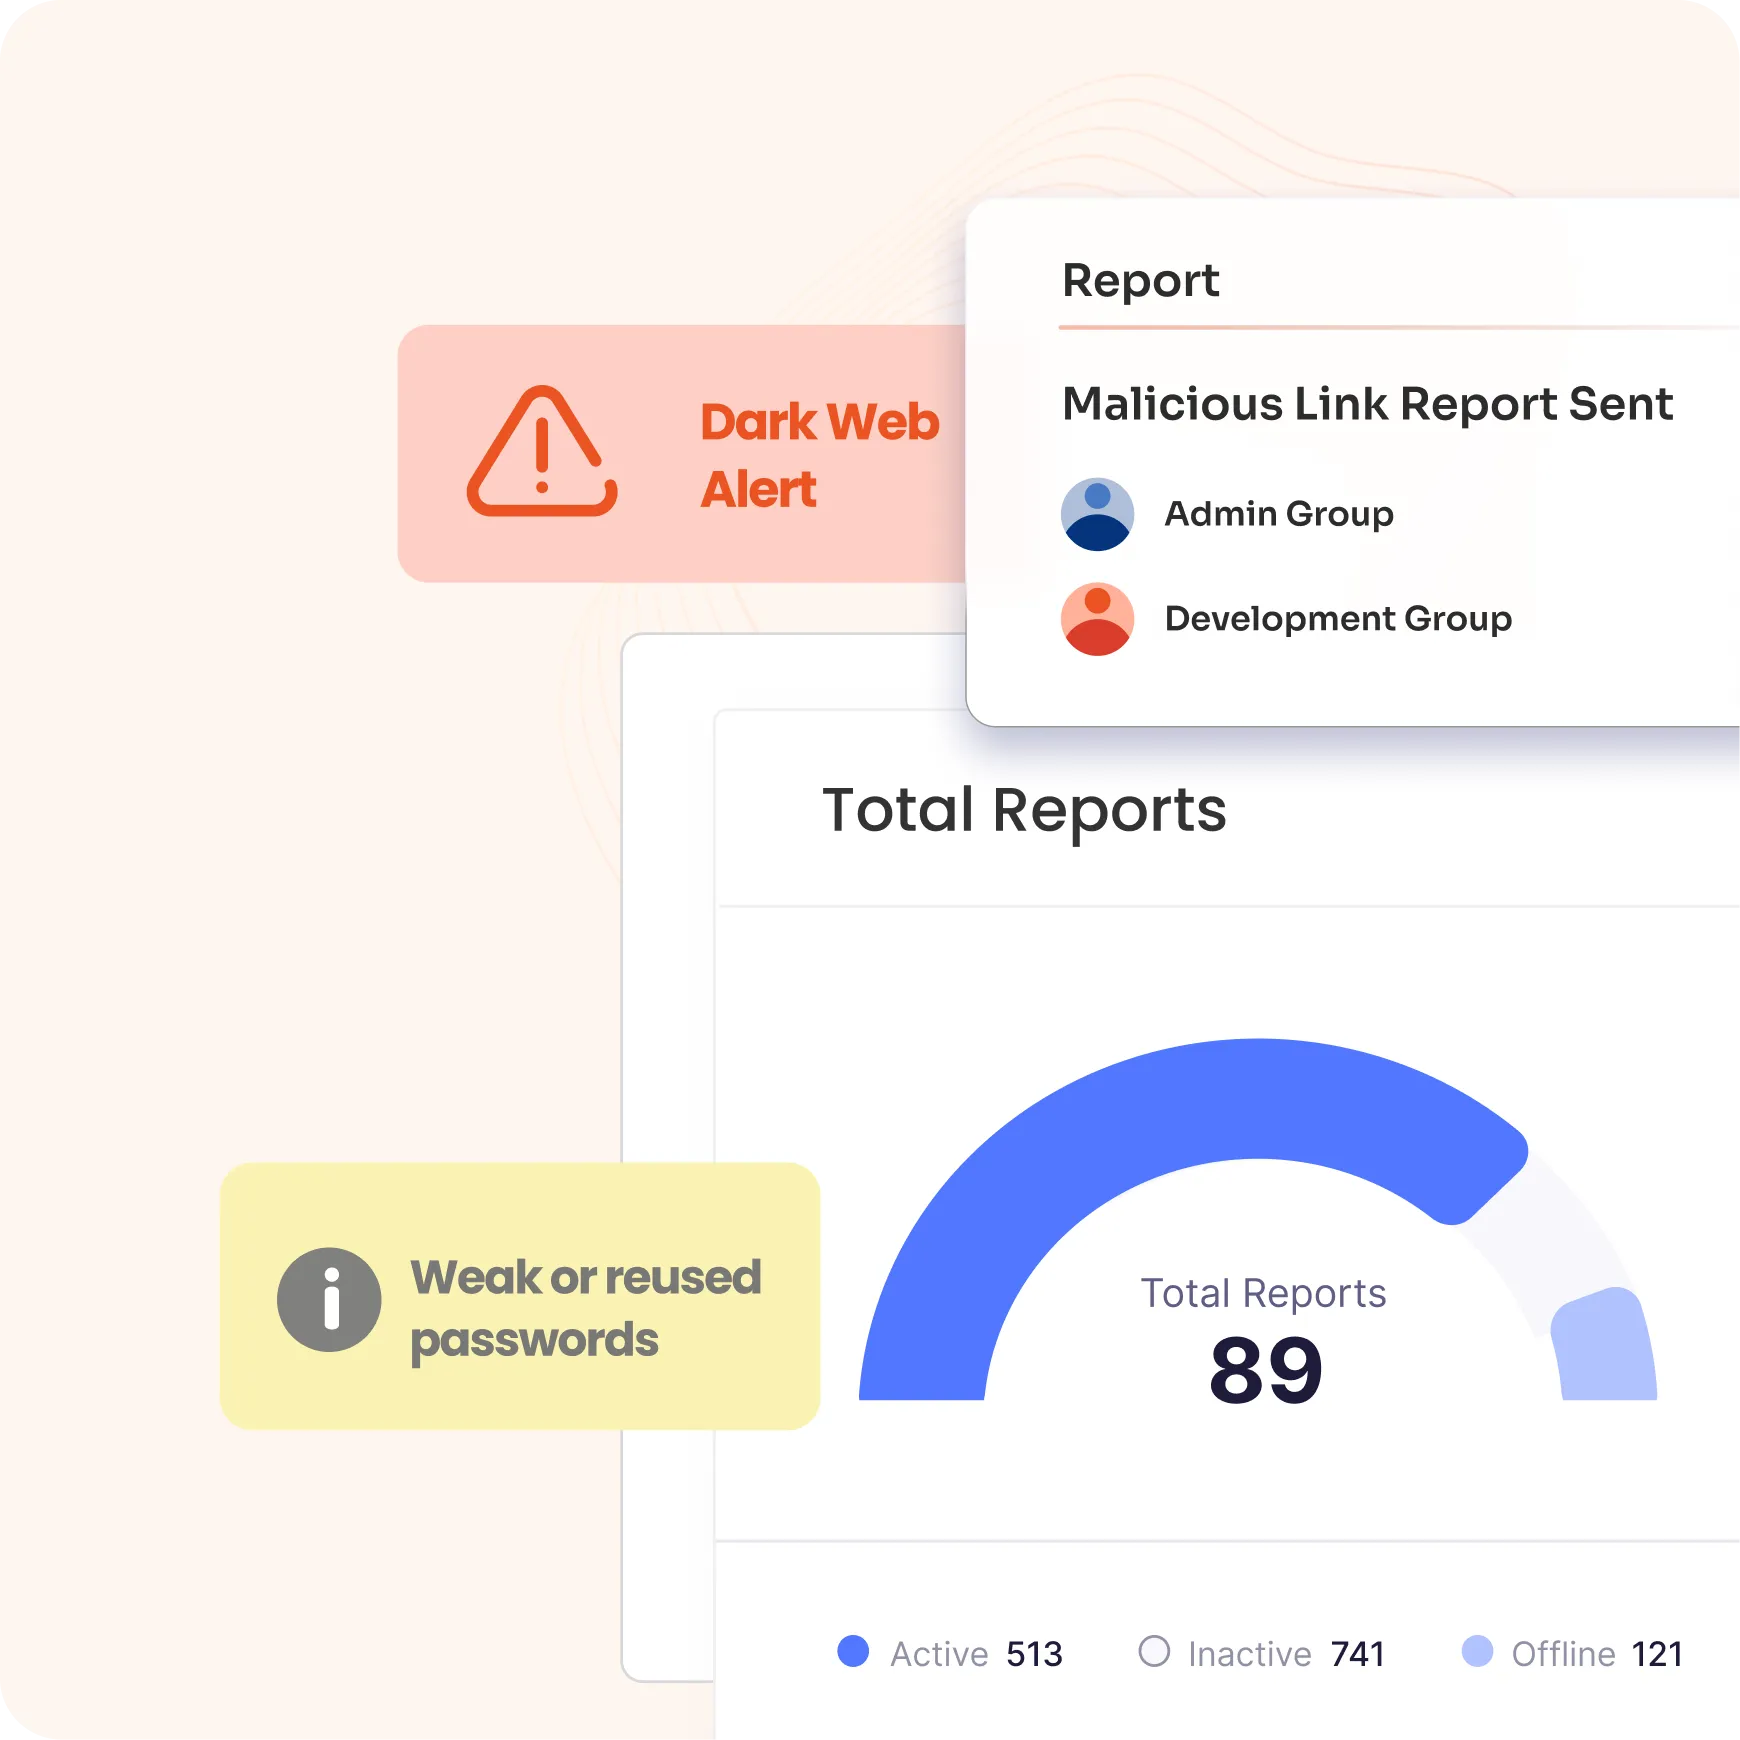
Obtenga visibilidad constante de todas las operaciones privilegiadas con un panel de control en tiempo real que ofrece una vista integral de las actividades del administrador. Esta función garantiza una mejor supervisión y seguridad, lo que ayuda a los administradores a supervisar y gestionar el acceso privilegiado de manera eficaz.
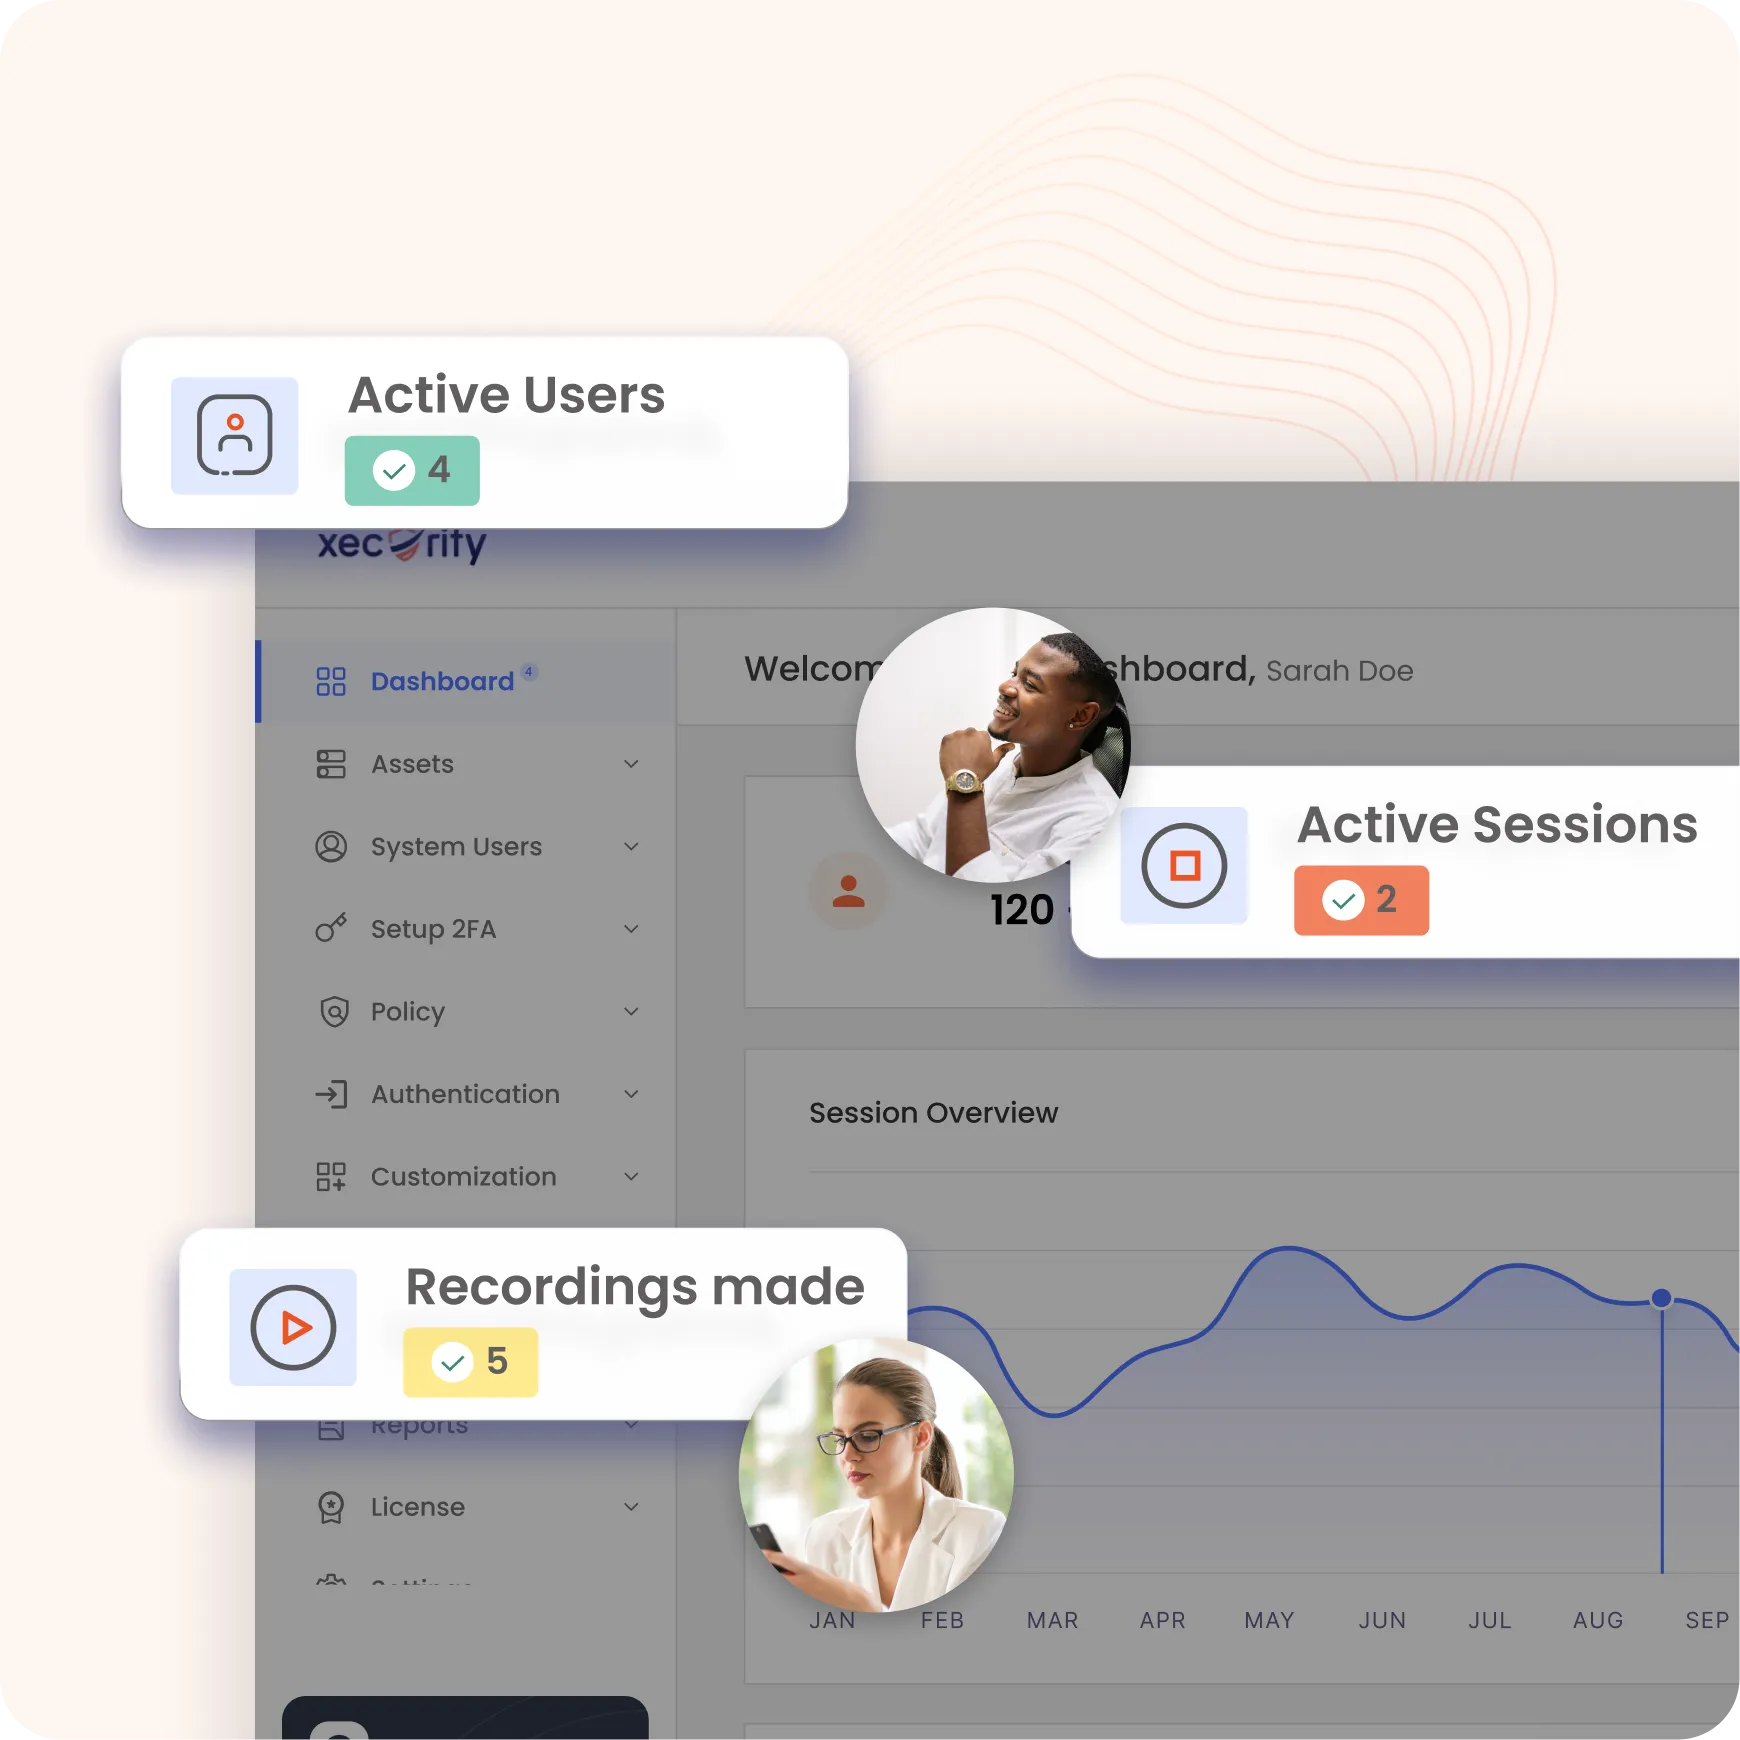
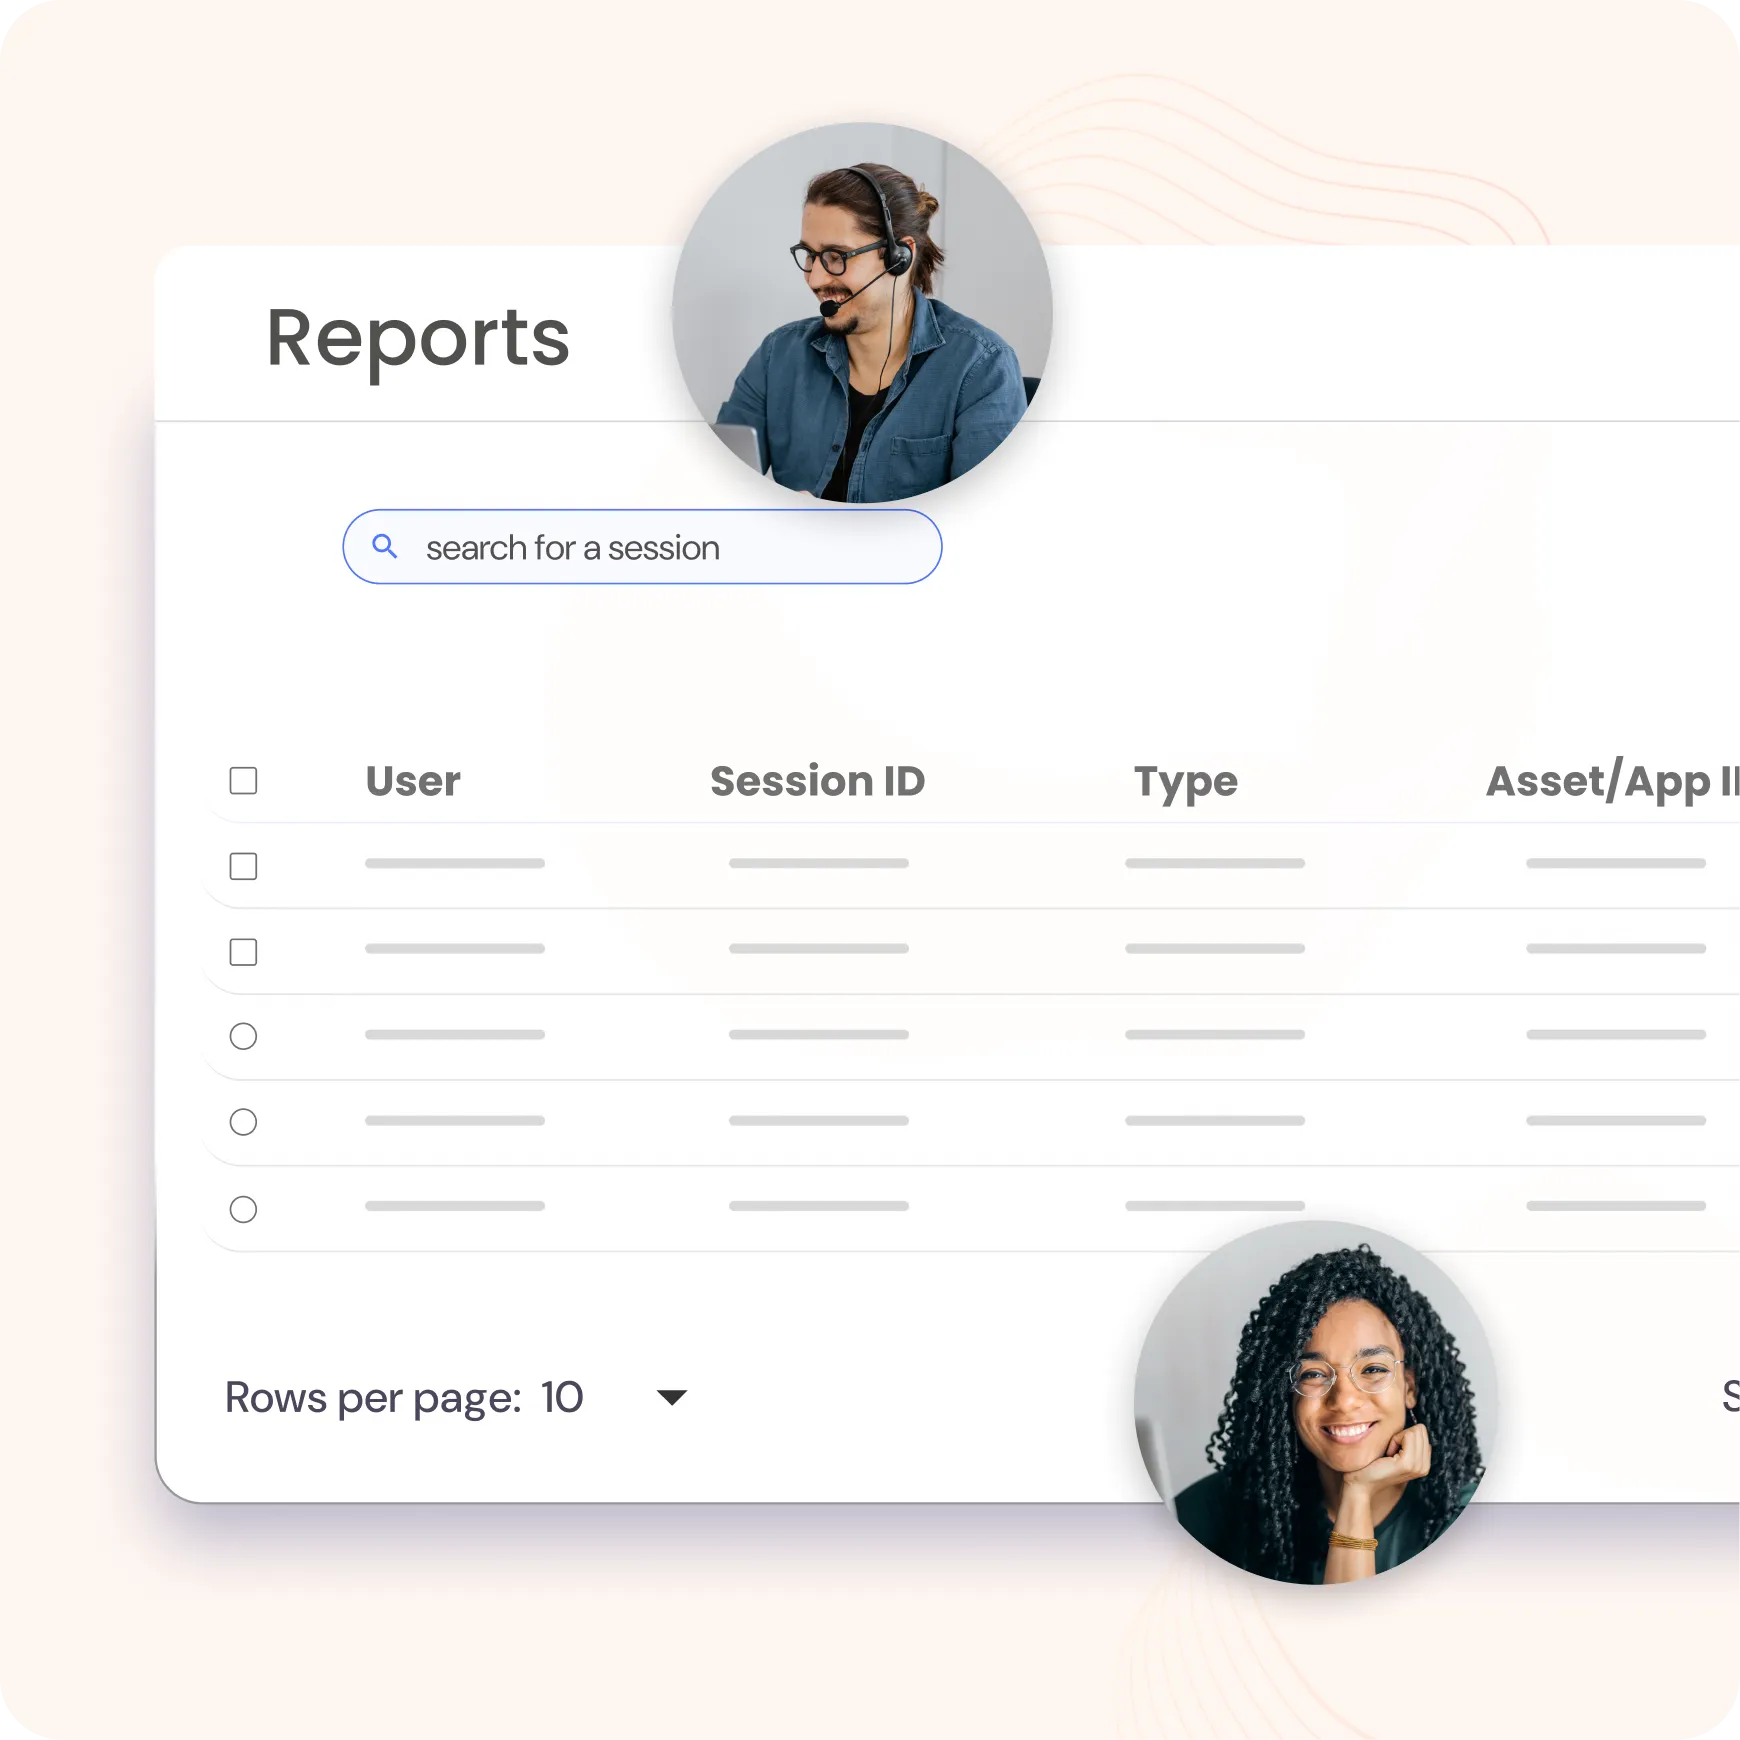
Personalice su proceso de generación de informes con opciones flexibles para generar informes según cronogramas definidos por el usuario, a pedido o a intervalos regulares. Acceda a informes detallados y programados en categorías clave, entre las que se incluyen:
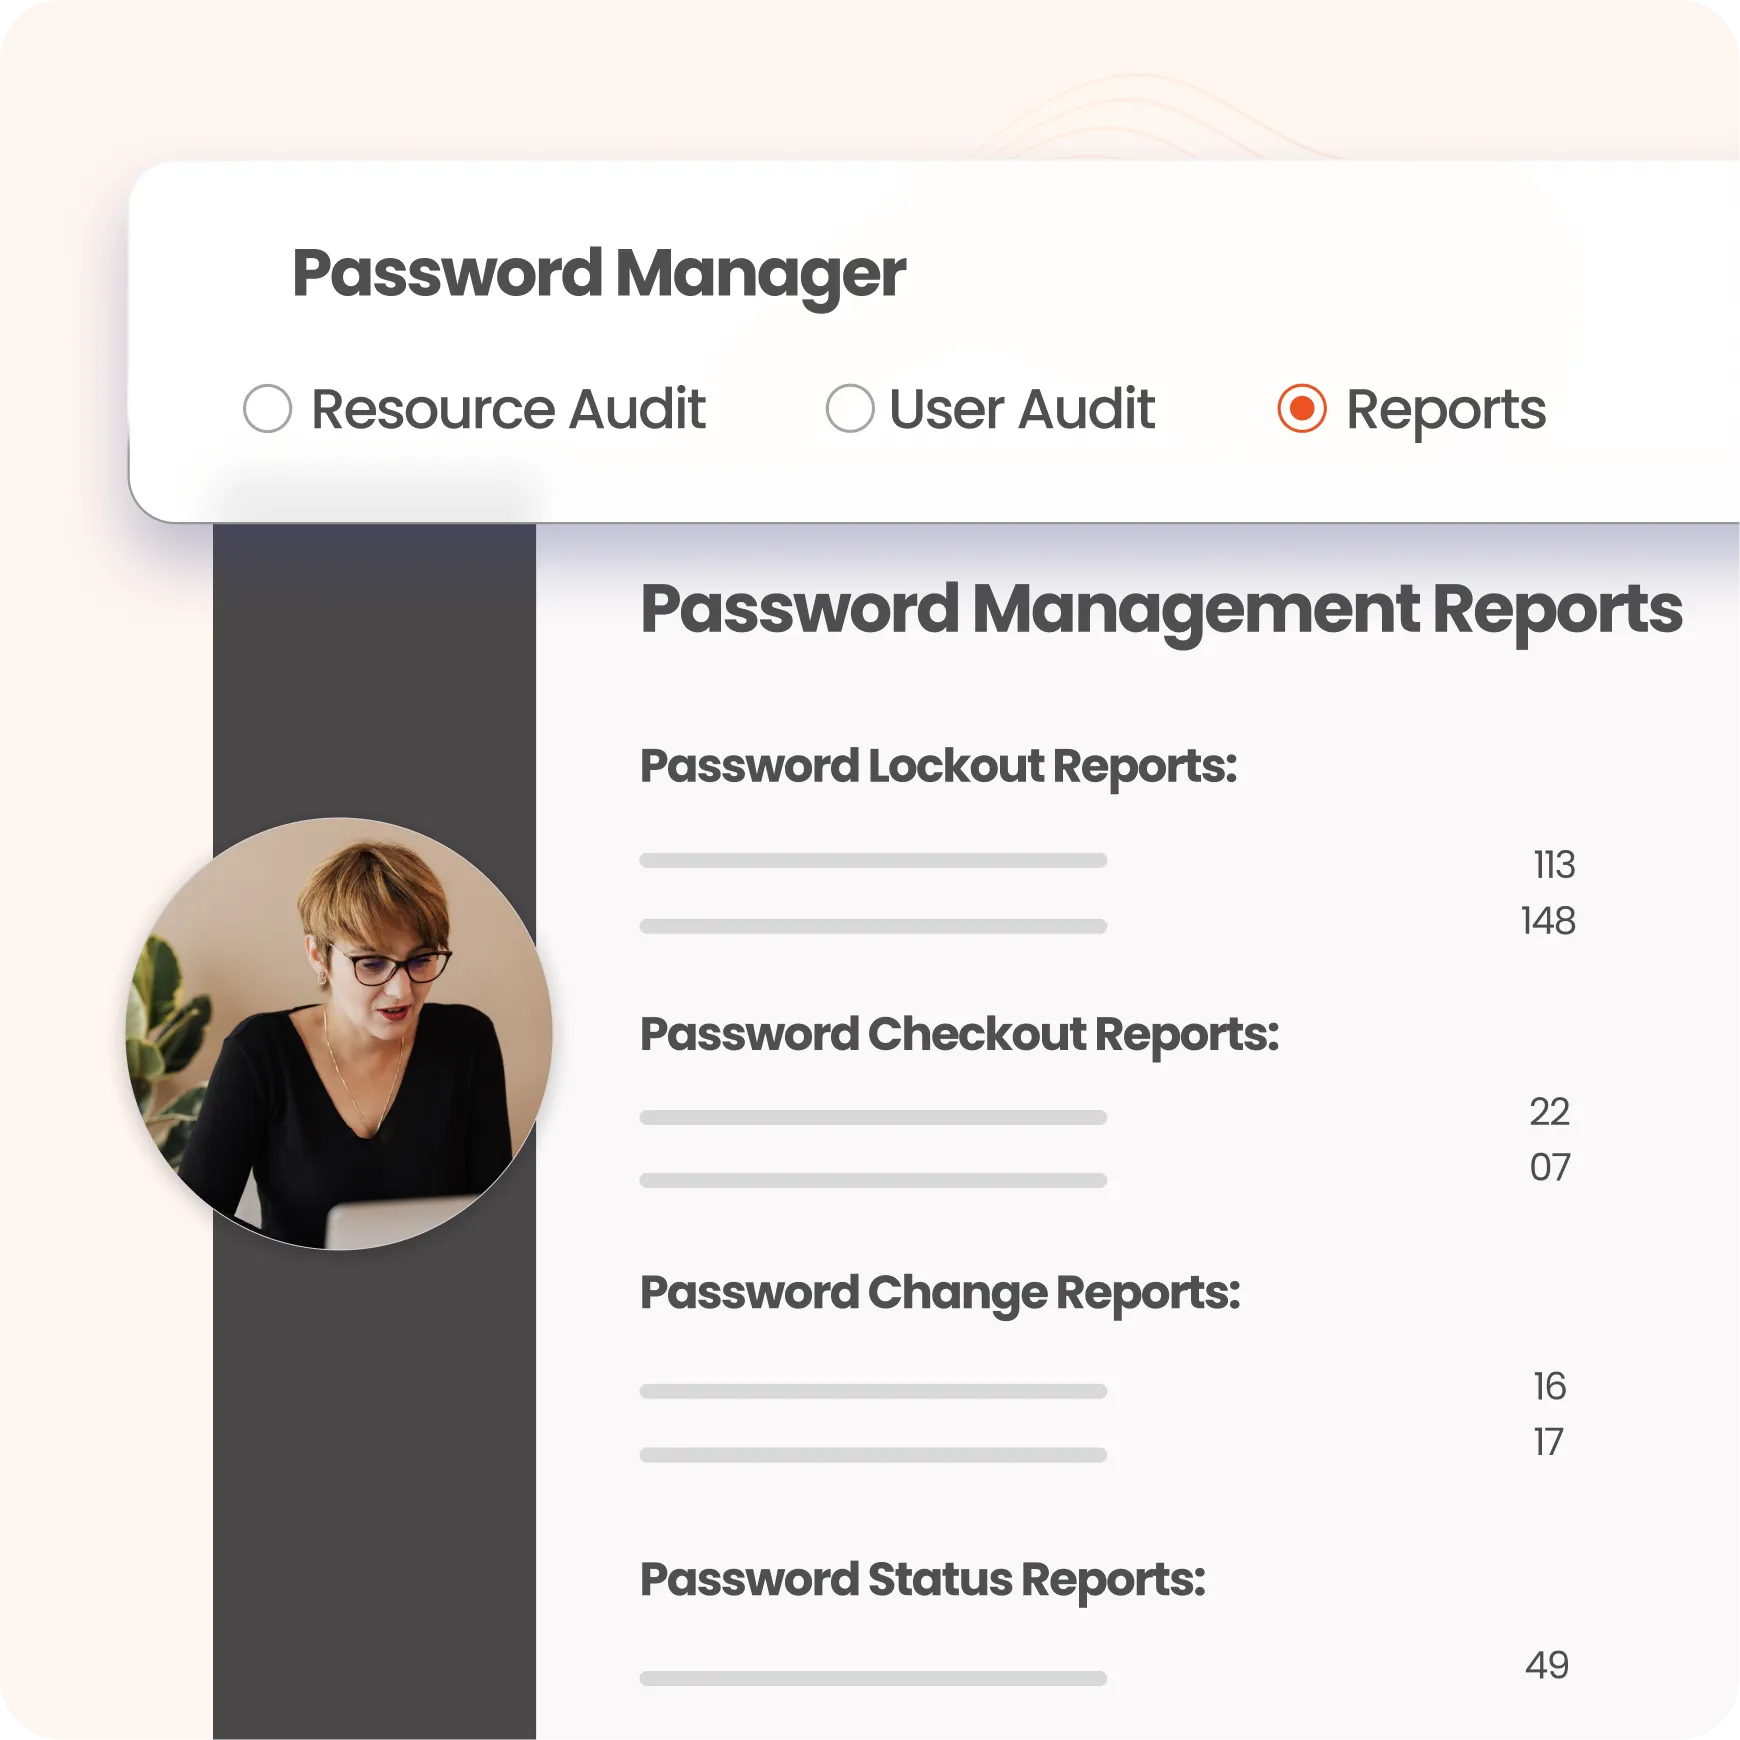
Mejore la seguridad con informes completos de gestión de contraseñas , que incluyen:
Aproveche los análisis avanzados para supervisar las actividades de las sesiones y asignar una puntuación de riesgo a cada sesión y tarea del usuario. Esta función, integrada con SIEM, ayuda a priorizar los esfuerzos de auditoría al identificar comportamientos potencialmente riesgosos en tiempo real, lo que permite una respuesta más rápida a las amenazas y una mejor gestión de la seguridad.
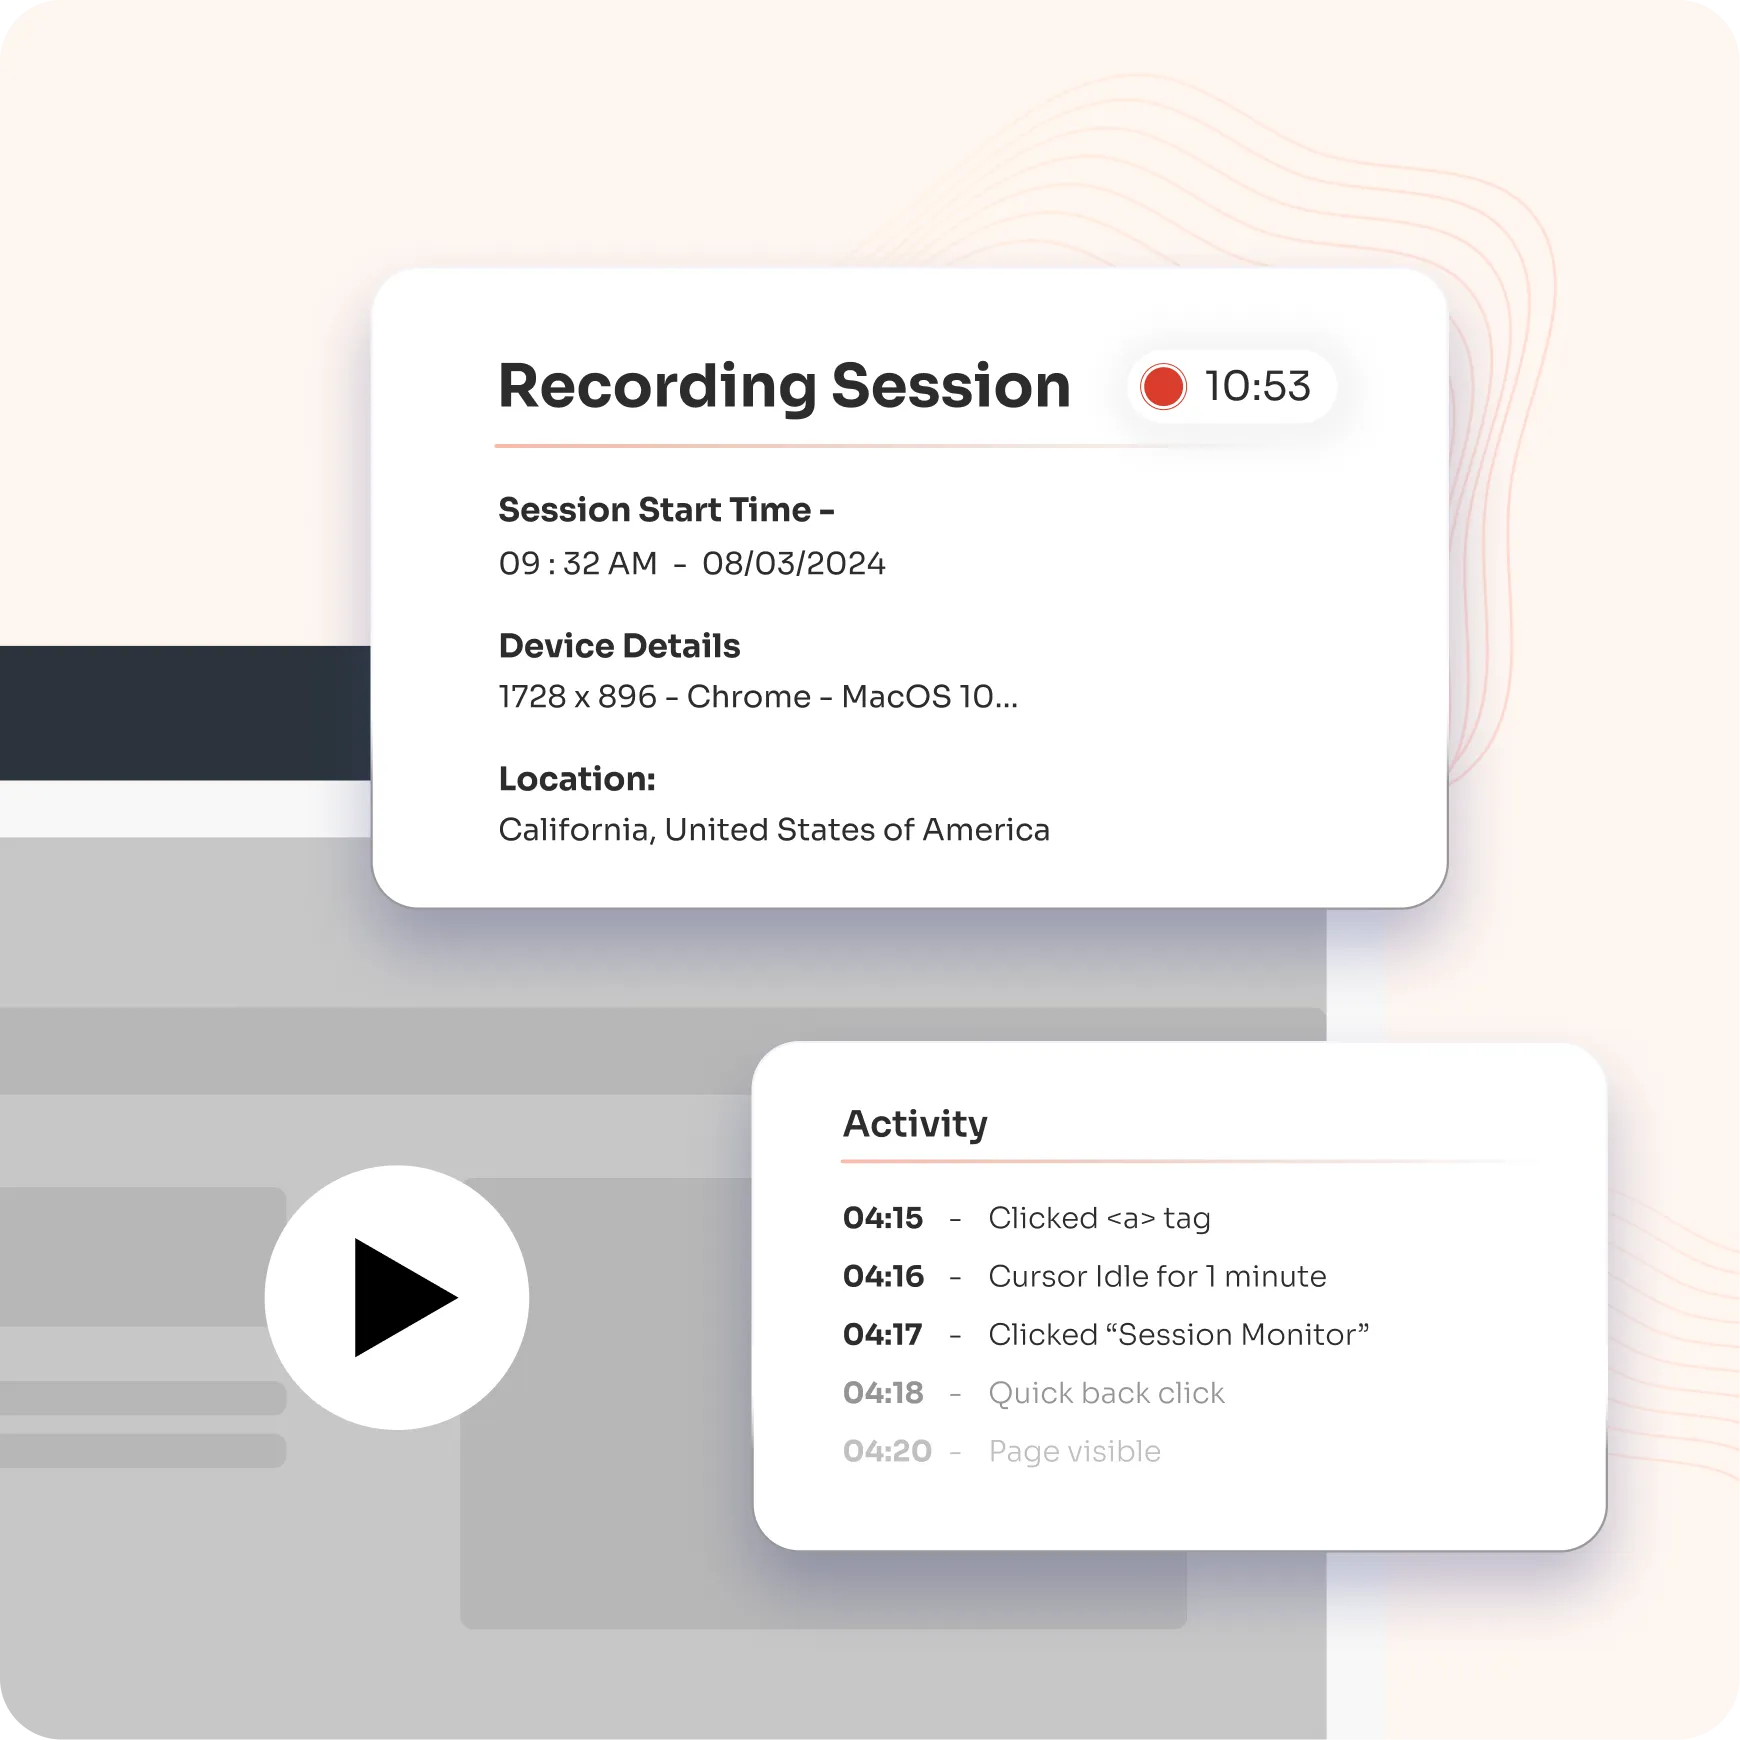
Permite realizar investigaciones forenses con funciones de grabación y reproducción de sesiones, además de generar informes personalizados. El análisis de amenazas integrado mejora la detección de actividades sospechosas en sesiones privilegiadas, garantizando una supervisión y respuesta de seguridad integrales.
Descubra cómo miniOrange PAM puede ayudar a su organización a cumplir con los requisitos regulatorios y fortalecer su marco de seguridad.
Obtenga más información sobre el cumplimiento de PAM

Asegúrese de que solo los usuarios autorizados accedan a activos críticos, reduciendo los riesgos de violación de datos.

Identificar vulnerabilidades potenciales y prácticas débiles para mitigar amenazas internas.

Alinee las prácticas de PAM con las regulaciones de la industria para cumplir con los requisitos de cumplimiento y evitar sanciones.




















































