¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×
Con la gestión de sesiones privilegiadas , los equipos pueden colaborar de forma segura en sesiones privilegiadas, manteniendo las credenciales protegidas y una visibilidad completa de la actividad del usuario.
Los métodos de acceso heredados crean brechas de seguridad cuando los equipos colaboran en sesiones privilegiadas.
miniOrange PAM permite una colaboración segura y supervisada a través de una única sesión privilegiada.
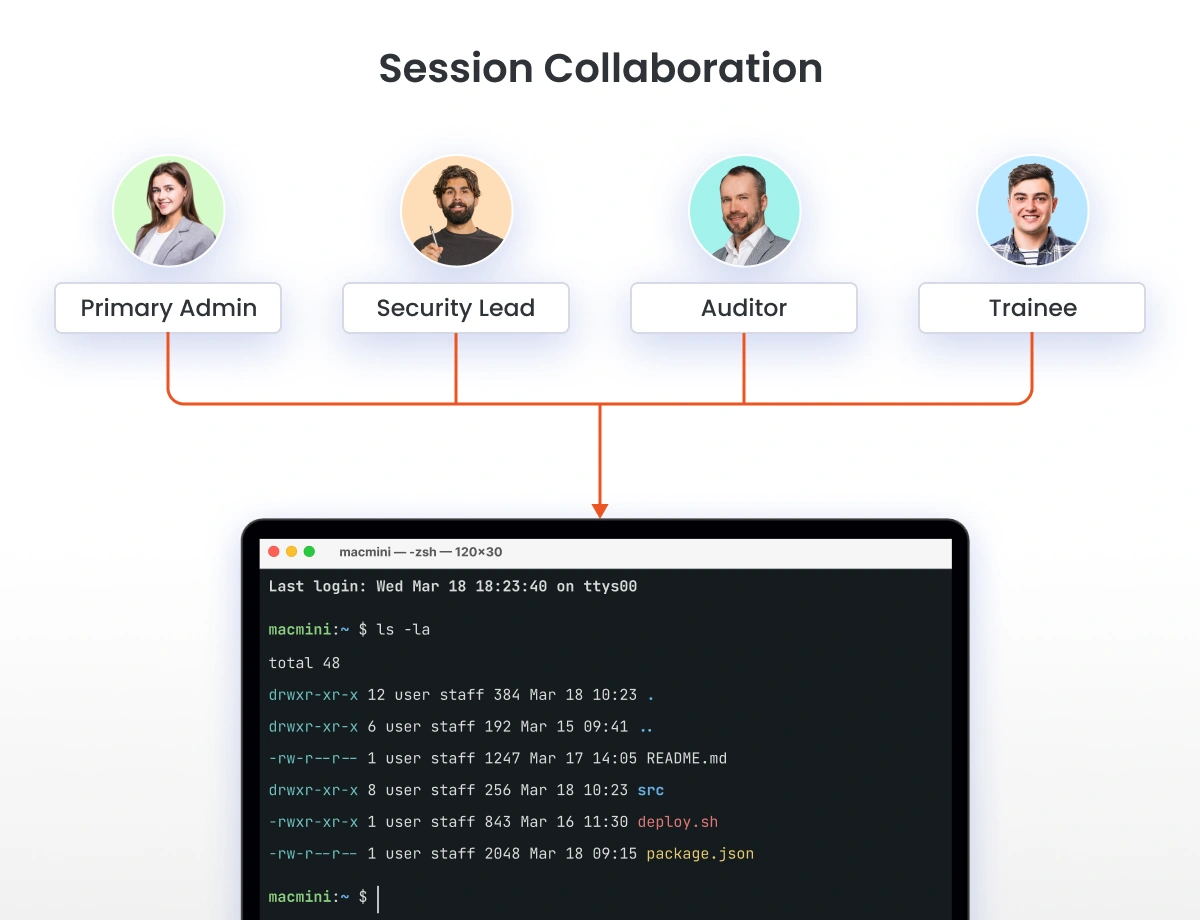
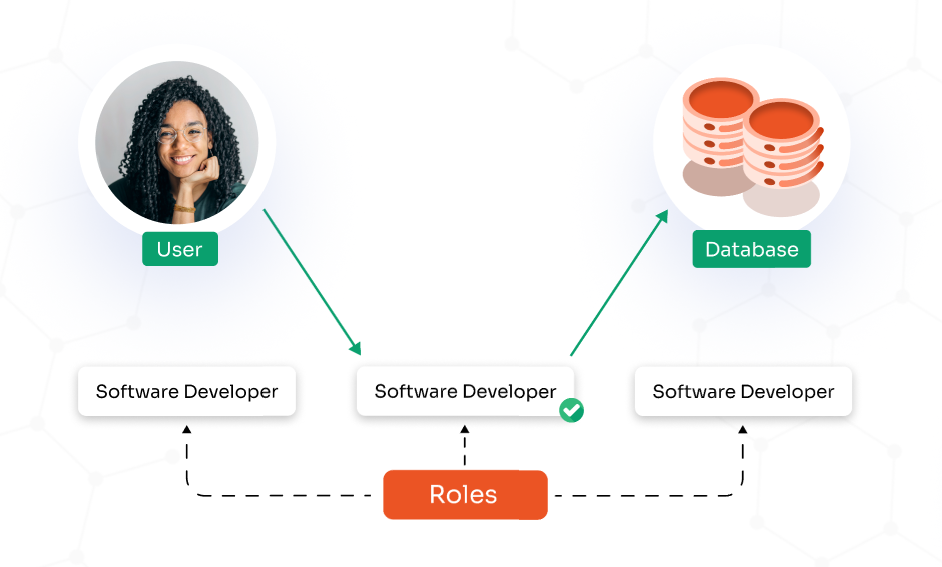
Defina con precisión quién puede iniciar, unirse e interactuar dentro de una sesión privilegiada compartida mediante permisos detallados basados en políticas.
Los administradores pueden:
Permite que varios usuarios autorizados trabajen de forma segura en la misma sesión SSH o RDP en tiempo real sin necesidad de crear conexiones separadas al sistema de destino.
miniOrange ofrece:
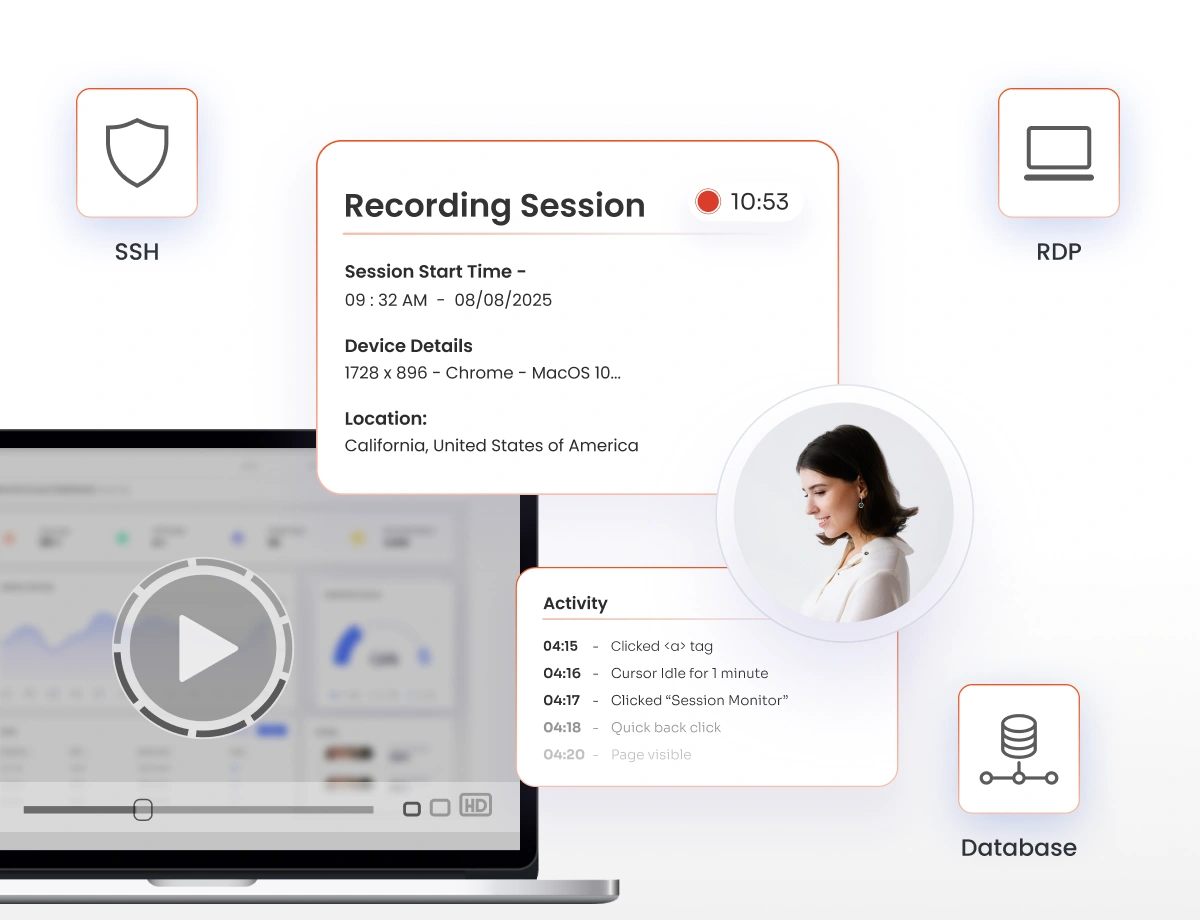
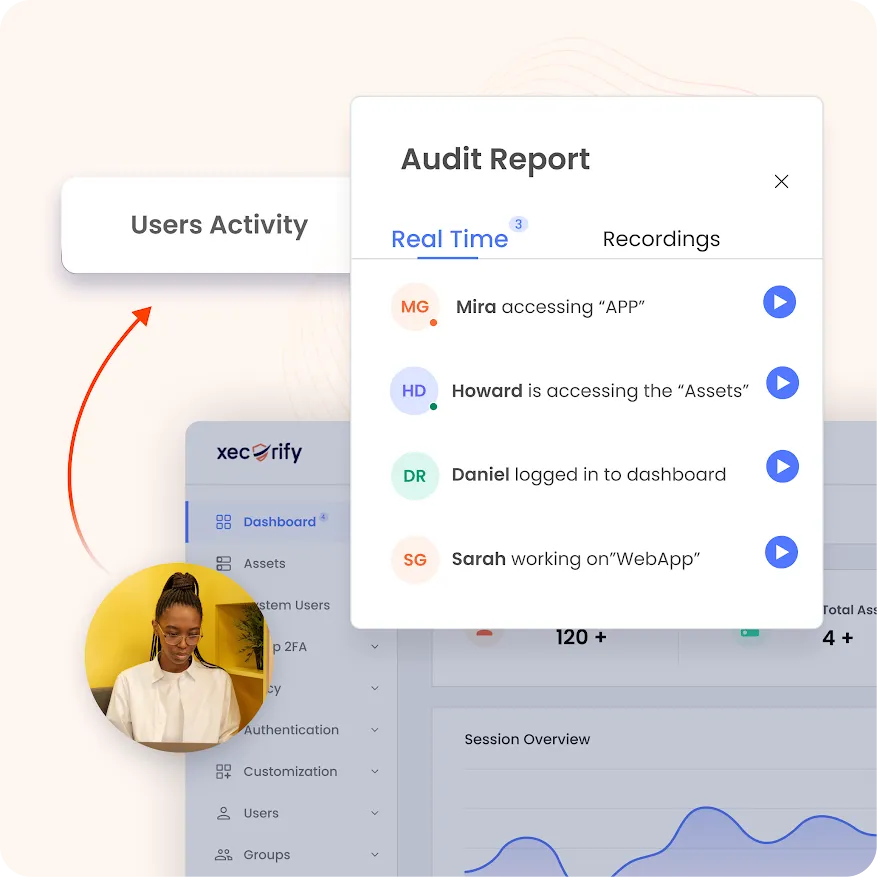
Registra las sesiones de colaboración y mantén un registro de auditoría completo de la actividad de los participantes.
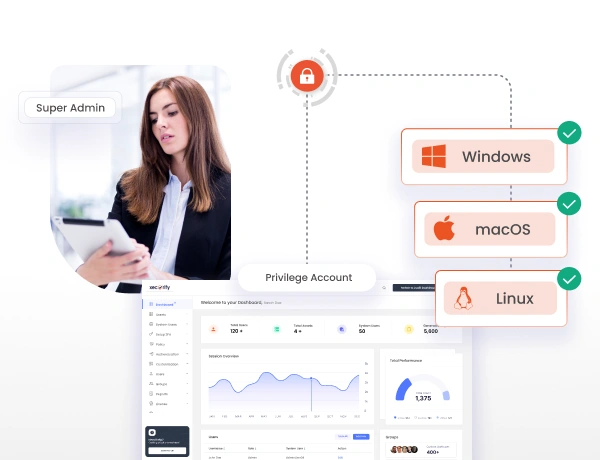
Amplíe la colaboración segura en sesiones a través de todas las infraestructuras y plataformas críticas desde un único plano de control PAM.
Los protocolos compatibles incluyen:
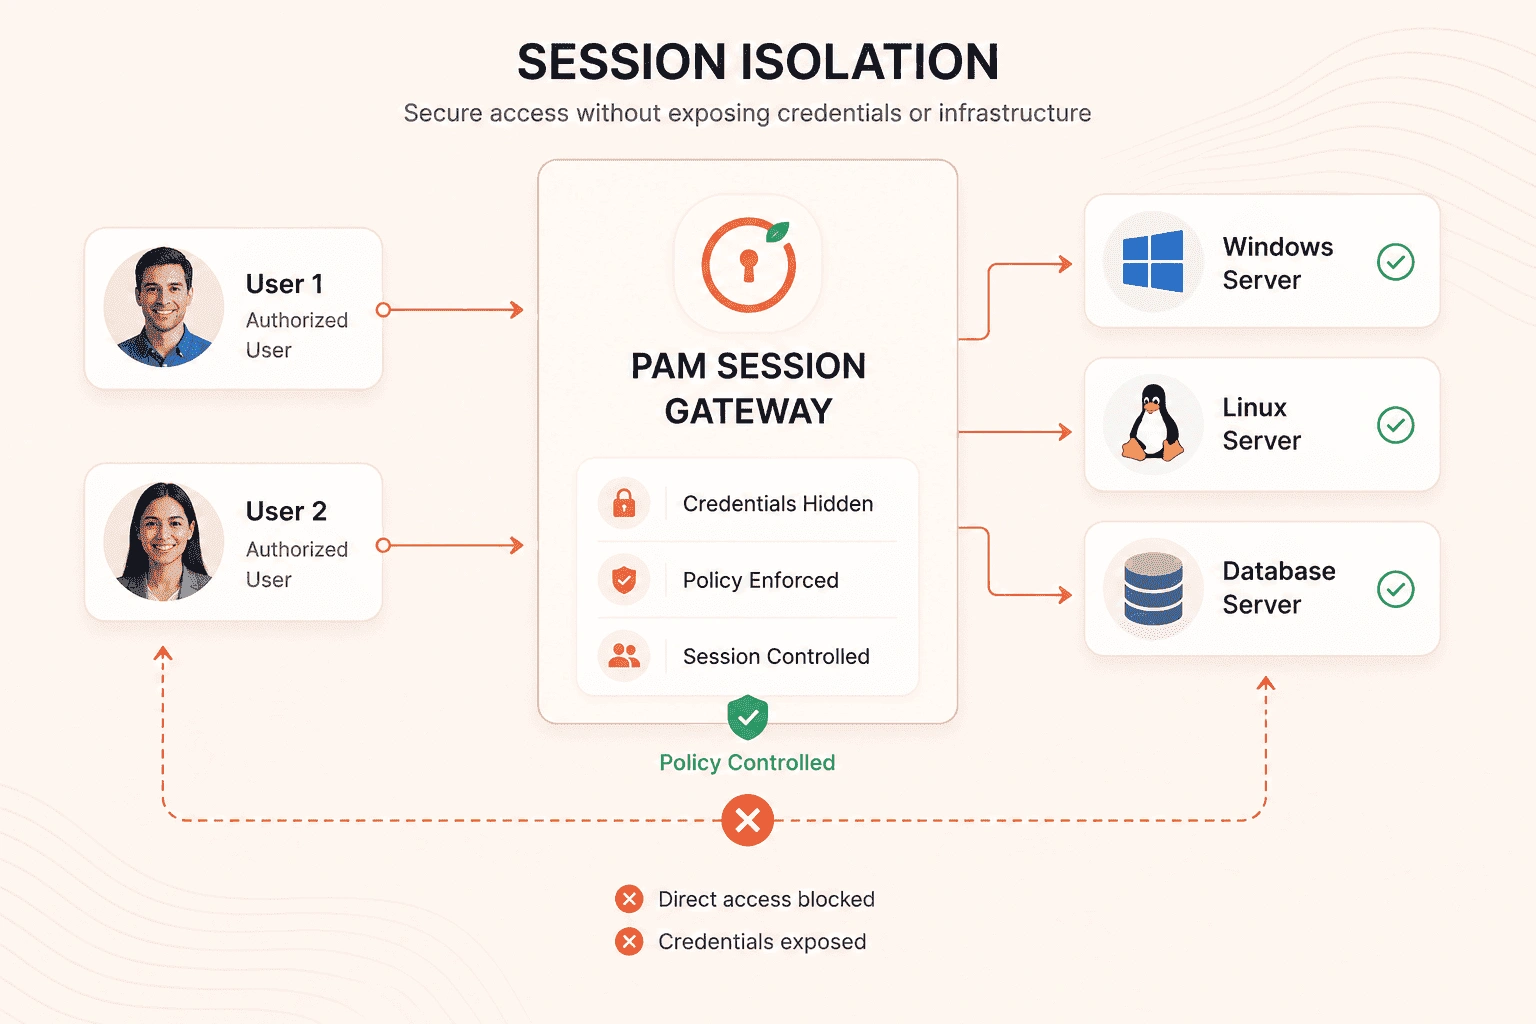
Mantenga a los usuarios que colaboran dentro de un entorno de sesión controlado sin exponer las credenciales privilegiadas subyacentes ni la infraestructura.
Explore las características integrales de PAM, los métodos de integración, los beneficios de cumplimiento y todo lo que necesita en un solo lugar.
La descarga debería comenzar ahora. Si no es así, envíenos un correo electrónico a idpsupport@xecurify.com.
Por favor, introduzca un correo electrónico válido

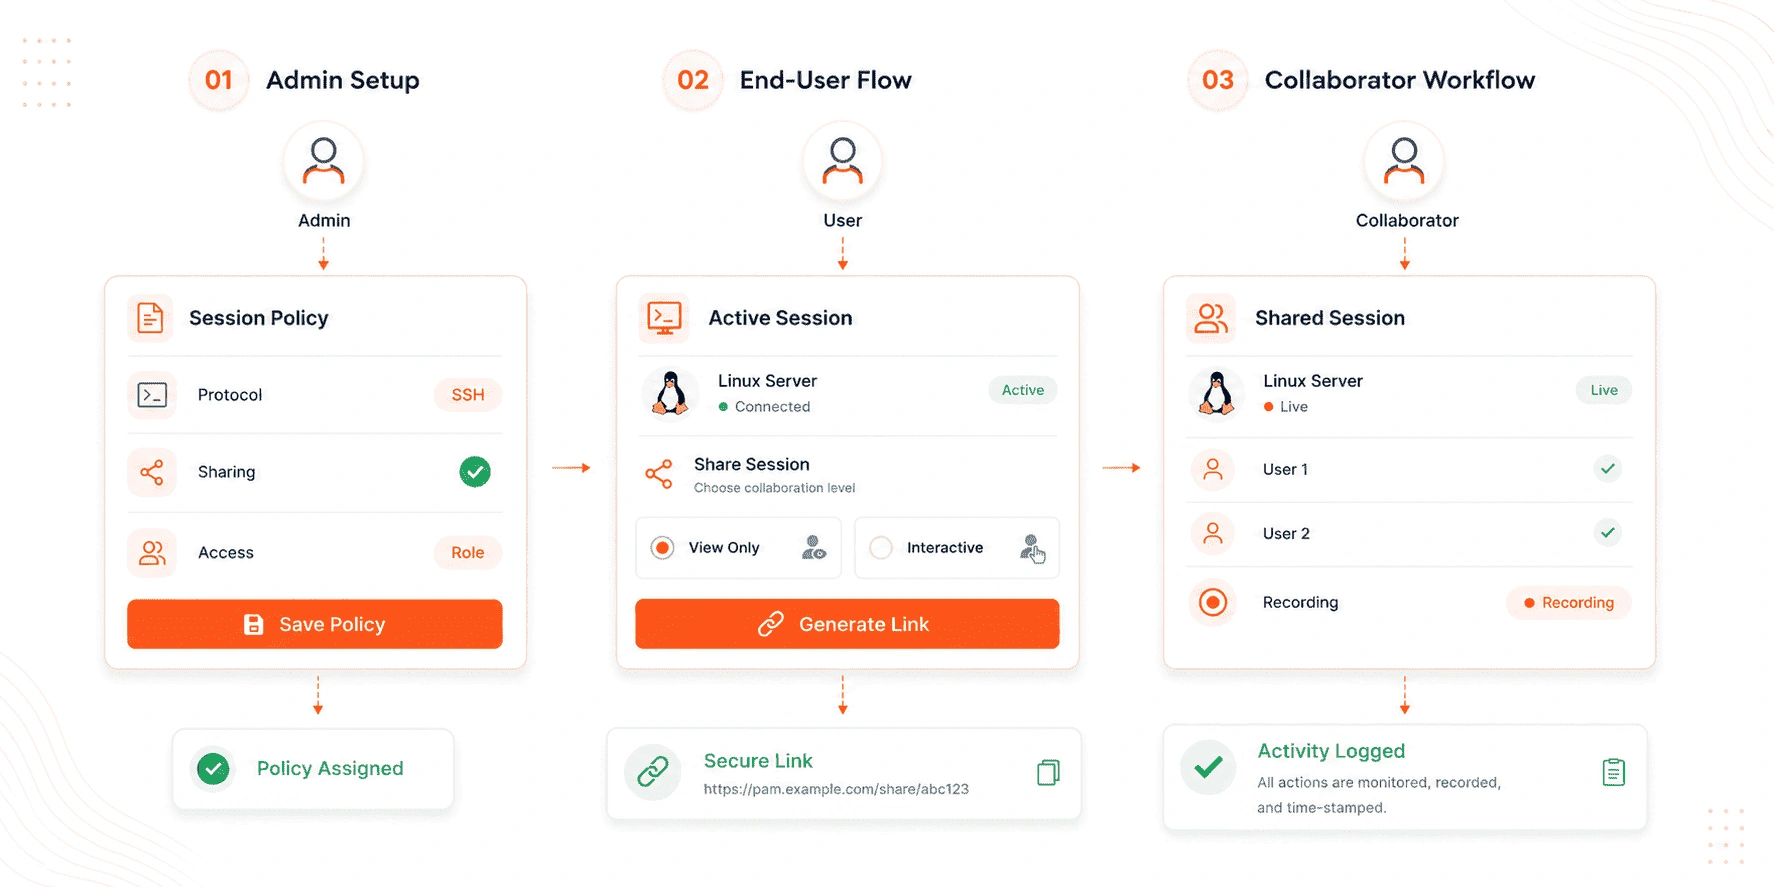
Cuando un administrador junior se encuentra con un problema crítico, puede iniciar una sesión segura con privilegios y generar un enlace para compartir la sesión con un ingeniero senior. El experto se une al instante, diagnostica el problema en tiempo real y ayuda a resolverlo.
Resultado :
En lugar de crear cuentas permanentes para proveedores externos, los equipos internos inician una sesión controlada y proporcionan acceso temporal y supervisado a través de un enlace seguro. El proveedor realiza la tarea requerida dentro de la sesión compartida, y el acceso finaliza automáticamente al cerrarse la sesión.
Resultado :
Los ingenieros sénior pueden demostrar la configuración del servidor, las migraciones de bases de datos o los flujos de trabajo de implementación en un entorno de producción real, mientras que los miembros del equipo se unen a la misma sesión en modo de solo lectura o interactivo.
Resultado :
Durante un incidente de seguridad, los analistas del SOC, los equipos de infraestructura y los especialistas forenses pueden colaborar en una única sesión en directo. Todos los participantes trabajan desde la misma conexión controlada, lo que elimina la necesidad de iniciar sesión varias veces.
Resultado :
Conceda acceso mediante enlaces de sesión seguros y con duración limitada, en lugar de exponer contraseñas, y sustituya los múltiples inicios de sesión directos por una única conexión controlada.
Aplique permisos de visualización o control basados en roles mientras supervisa cada acción del usuario en tiempo real a través de un proxy PAM centralizado.
Permite que equipos como los de TI, DevOps, MSP y SOC colaboren en la misma sesión en directo para resolver incidentes más rápidamente y dar soporte a operaciones críticas sin necesidad de crear accesos permanentes.
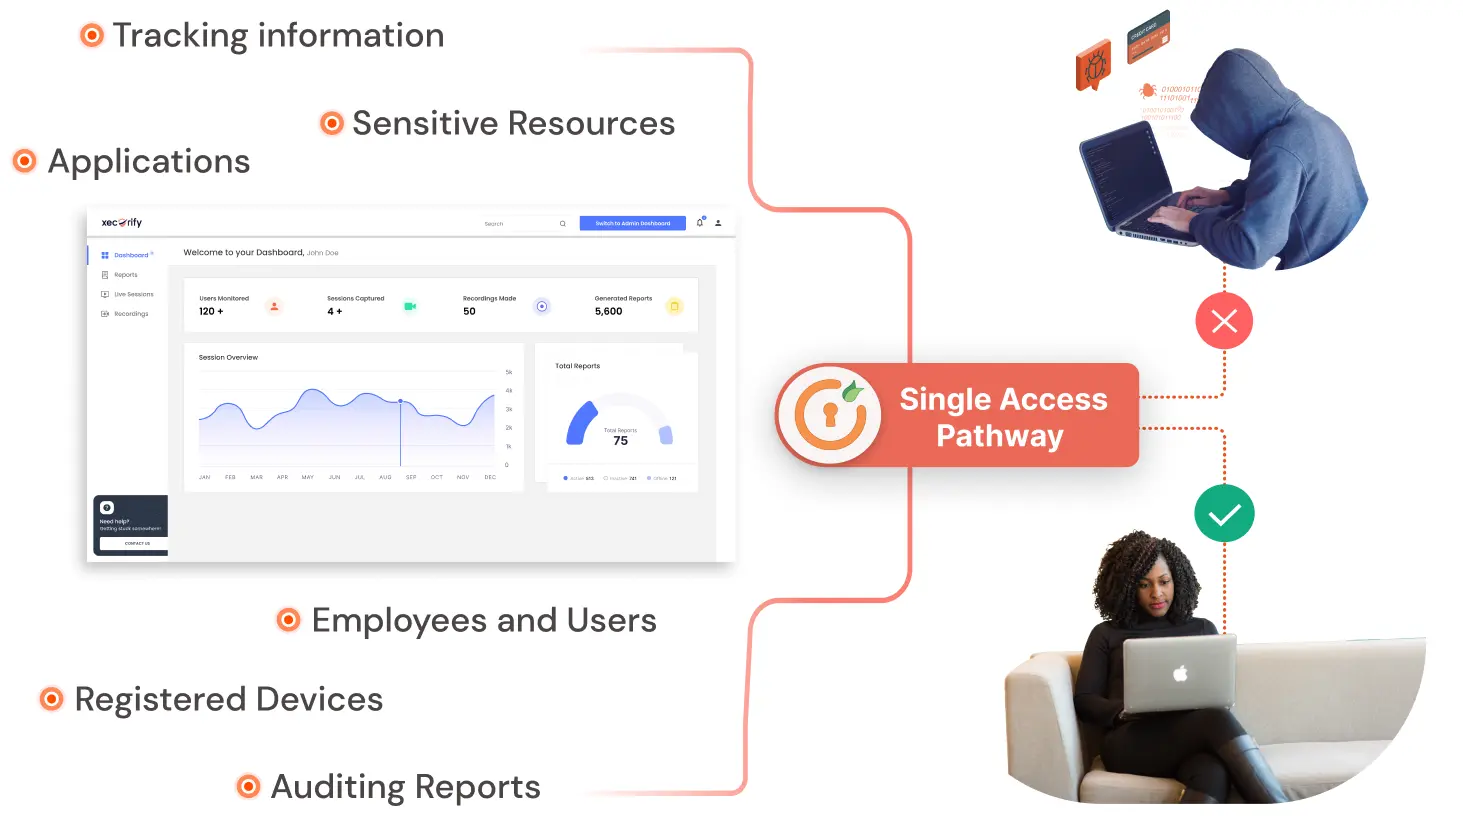
Mantener grabaciones completas de las sesiones, registros de actividad con marca de tiempo y acceso basado en políticas para cumplir con los requisitos de ISO 27001, SOC 2, PCI DSS y HIPAA.