¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×
miniOrange Access Gateway es una solución de gestión de acceso local que protege las aplicaciones en la nube, locales y heredadas mediante credenciales de directorio existentes como Active Directory, Google Workspace u OpenLDAP, con soporte para inicio de sesión único (SSO), autenticación multifactor (MFA) y proxy LDAP.
Cuando los usuarios acceden a aplicaciones protegidas, se les redirige a la puerta de enlace de acceso, que actúa como proveedor de identidad (IdP). Esta autentica a los usuarios mediante el directorio existente, aplica la autenticación multifactor (MFA) antes de conceder el acceso y también admite la autenticación LDAP a OAuth para modernizar de forma segura las aplicaciones LDAP heredadas sin necesidad de modificar el código.
Access Gateway se integra con todos los principales IAM sistemas, admite la gestión del ciclo de vida del usuario y mejora la seguridad en CRM, Finanzas, RRHH y otras aplicaciones empresariales. También admite CIAM Funcionalidades como el inicio de sesión único del cliente (SSO), la autenticación multifactor (MFA) y el aprovisionamiento de usuarios para mejorar la experiencia digital del cliente.
Habilite fácilmente el inicio de sesión único (SSO) para aplicaciones heredadas que utilizan autenticación basada en encabezados o cookies. miniOrange Access Gateway también conecta LDAP con OAuth , lo que permite que las aplicaciones heredadas compatibles con LDAP se autentiquen con proveedores de identidad OAuth modernos sin modificar el código de la aplicación.
Admite métodos de autenticación como LDAP, SAML y OAuth, integrándose con sus sistemas de identidad existentes. Configure varios dominios de Active Directory en una única implementación de proxy LDAP, con las solicitudes de autenticación enrutadas automáticamente al dominio correcto para una gestión simplificada y una mayor escalabilidad empresarial.
Agrega la autenticación multifactor (MFA) a los sitios y URL que no la tengan. Esto añade una capa adicional de seguridad para las páginas y aplicaciones que requieren protección adicional.
Mantén tus aplicaciones accesibles con alta disponibilidad y equilibrio de carga . miniOrange Access Gateway distribuye el tráfico de manera uniforme para mantener el rendimiento y garantizar el tiempo de actividad, incluso en periodos de alta demanda.
Controla el acceso a las aplicaciones según los roles de usuario, las direcciones IP y otros parámetros. miniOrange Access Gateway te permite definir quién puede acceder a recursos específicos, garantizando que solo los usuarios autorizados tengan acceso.
Realice un seguimiento y supervise la actividad de los usuarios en todas las aplicaciones con informes y registros detallados. miniOrange Access Gateway proporciona herramientas de auditoría que ayudan a mantener la seguridad, respaldar el cumplimiento normativo y mantener un registro claro del acceso y las acciones de los usuarios.
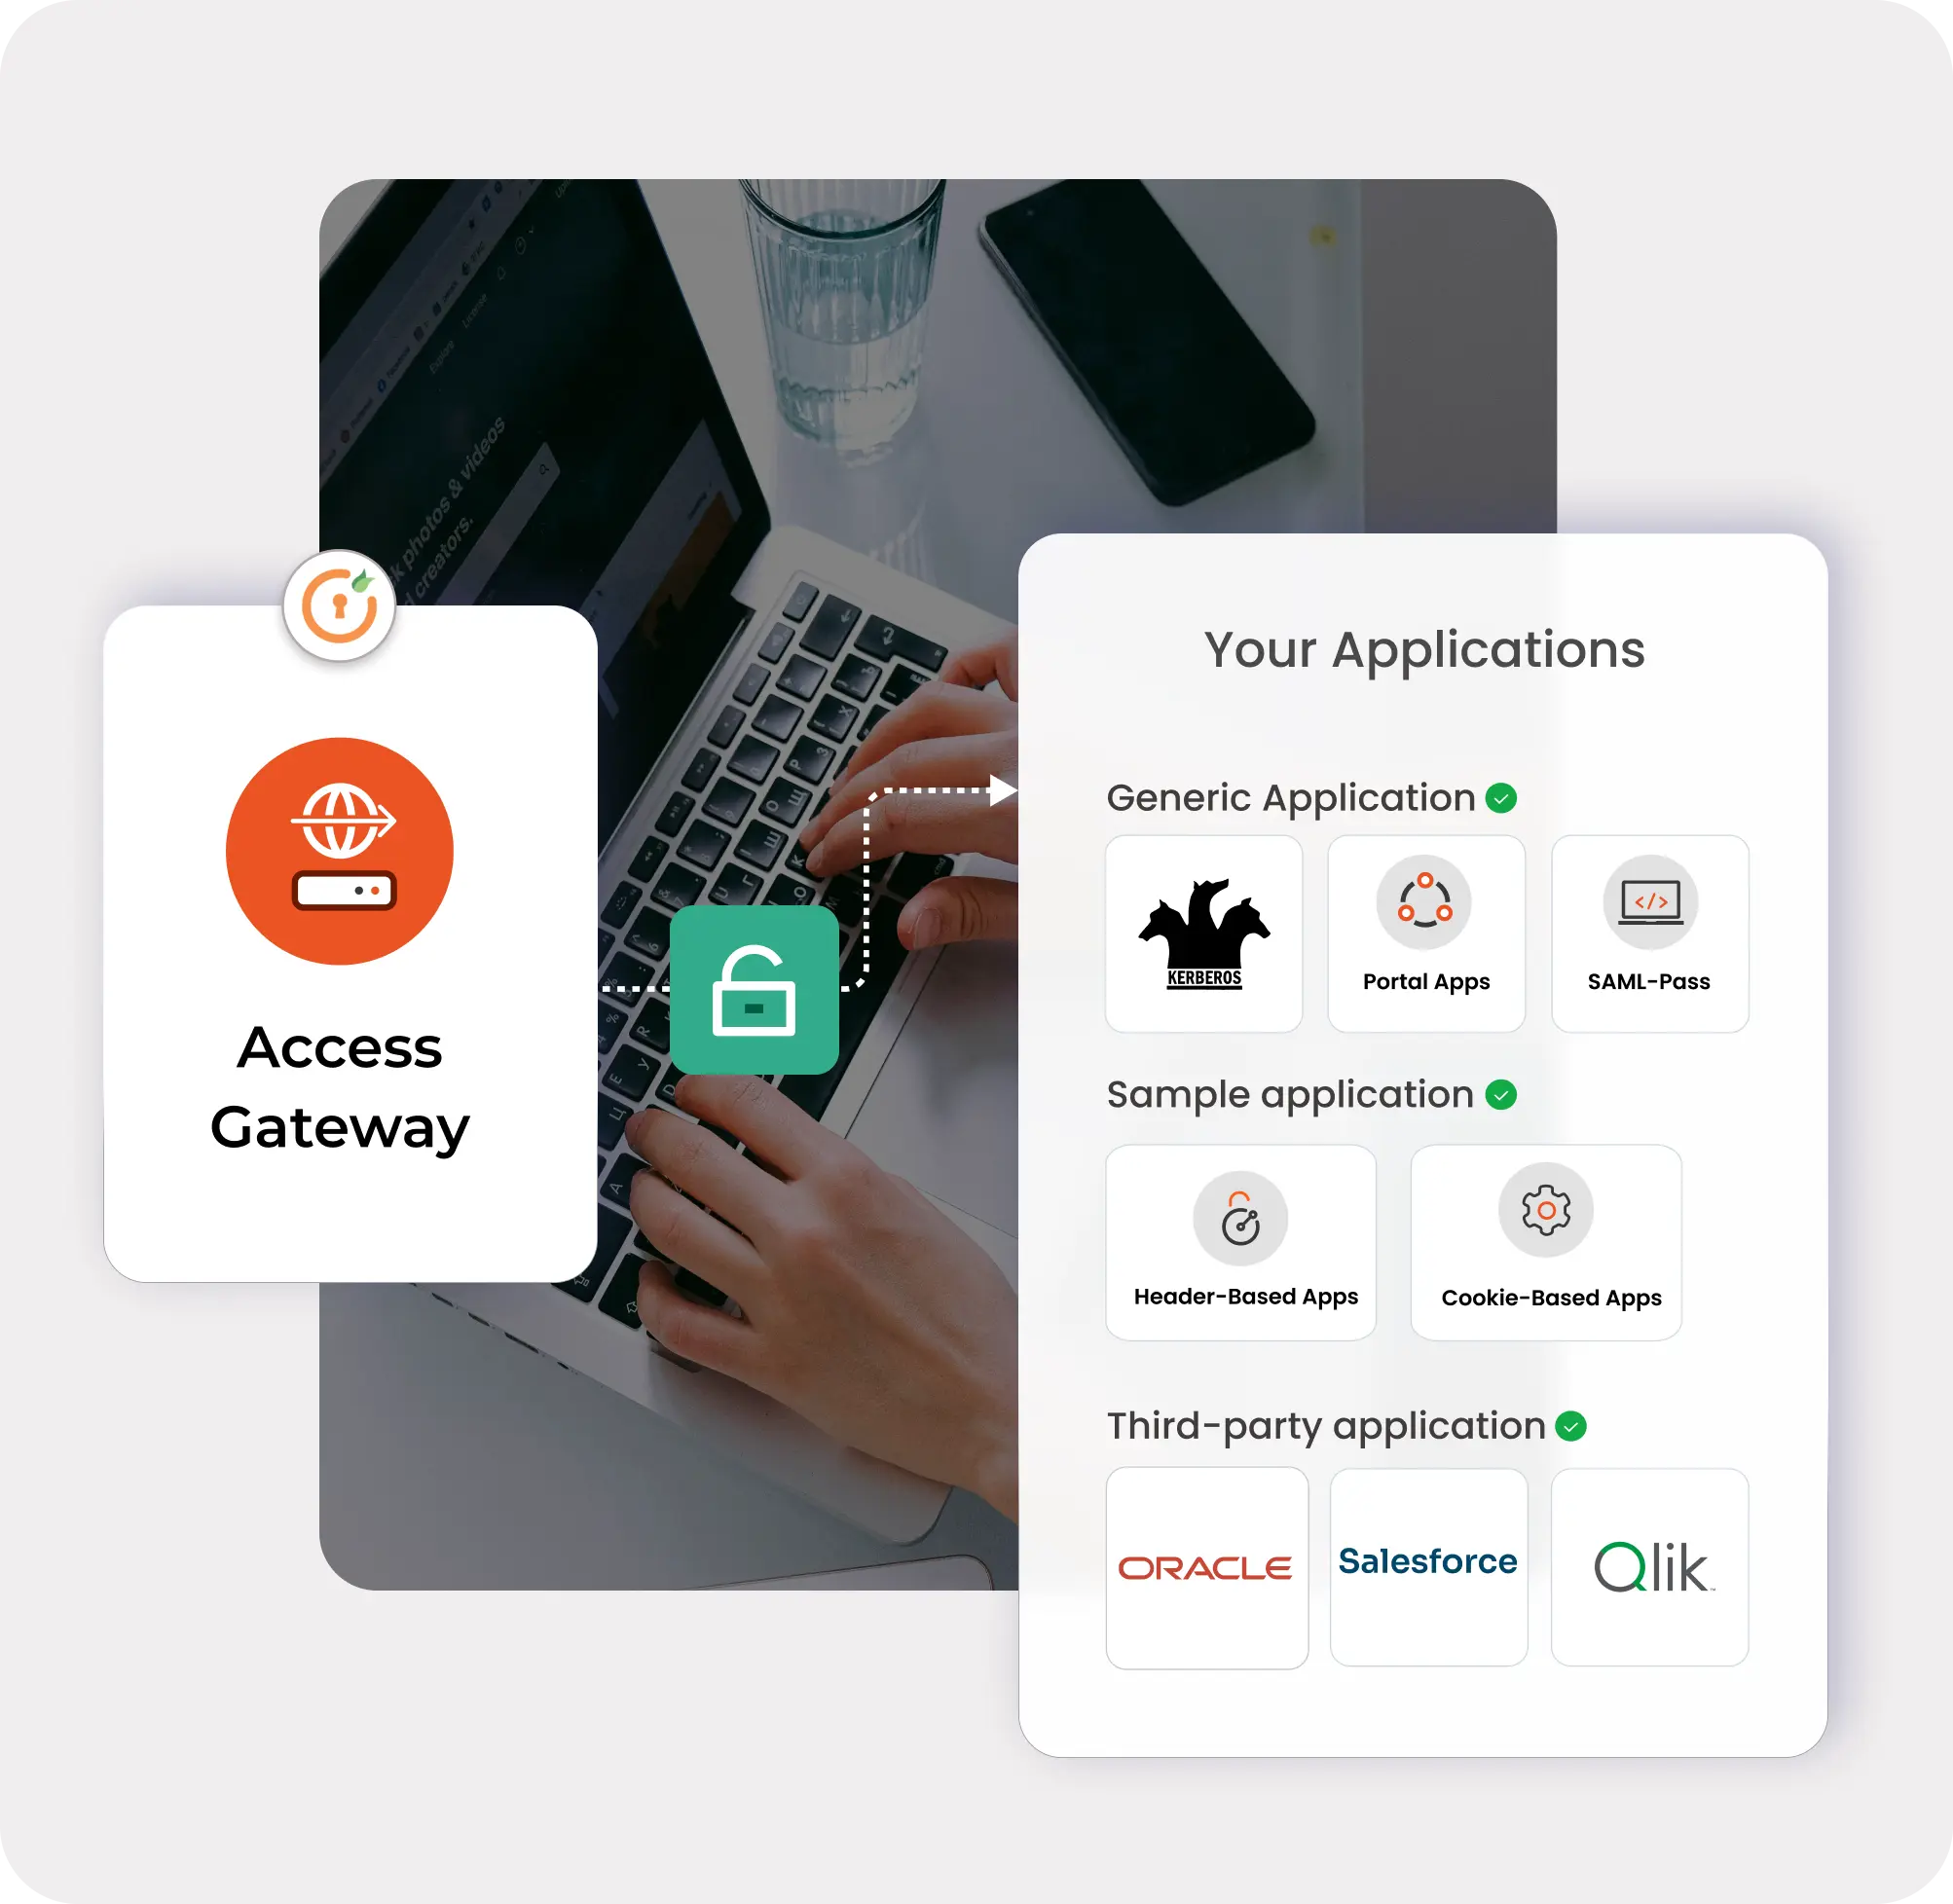
La solución de puerta de enlace de acceso miniOrange se integra fácilmente con SSO, MFA, proxy inverso y soluciones MFA adaptativas para crear un acceso seguro a las aplicaciones empresariales sin realizar cambios en el código fuente.
Nuestra solución soporta:
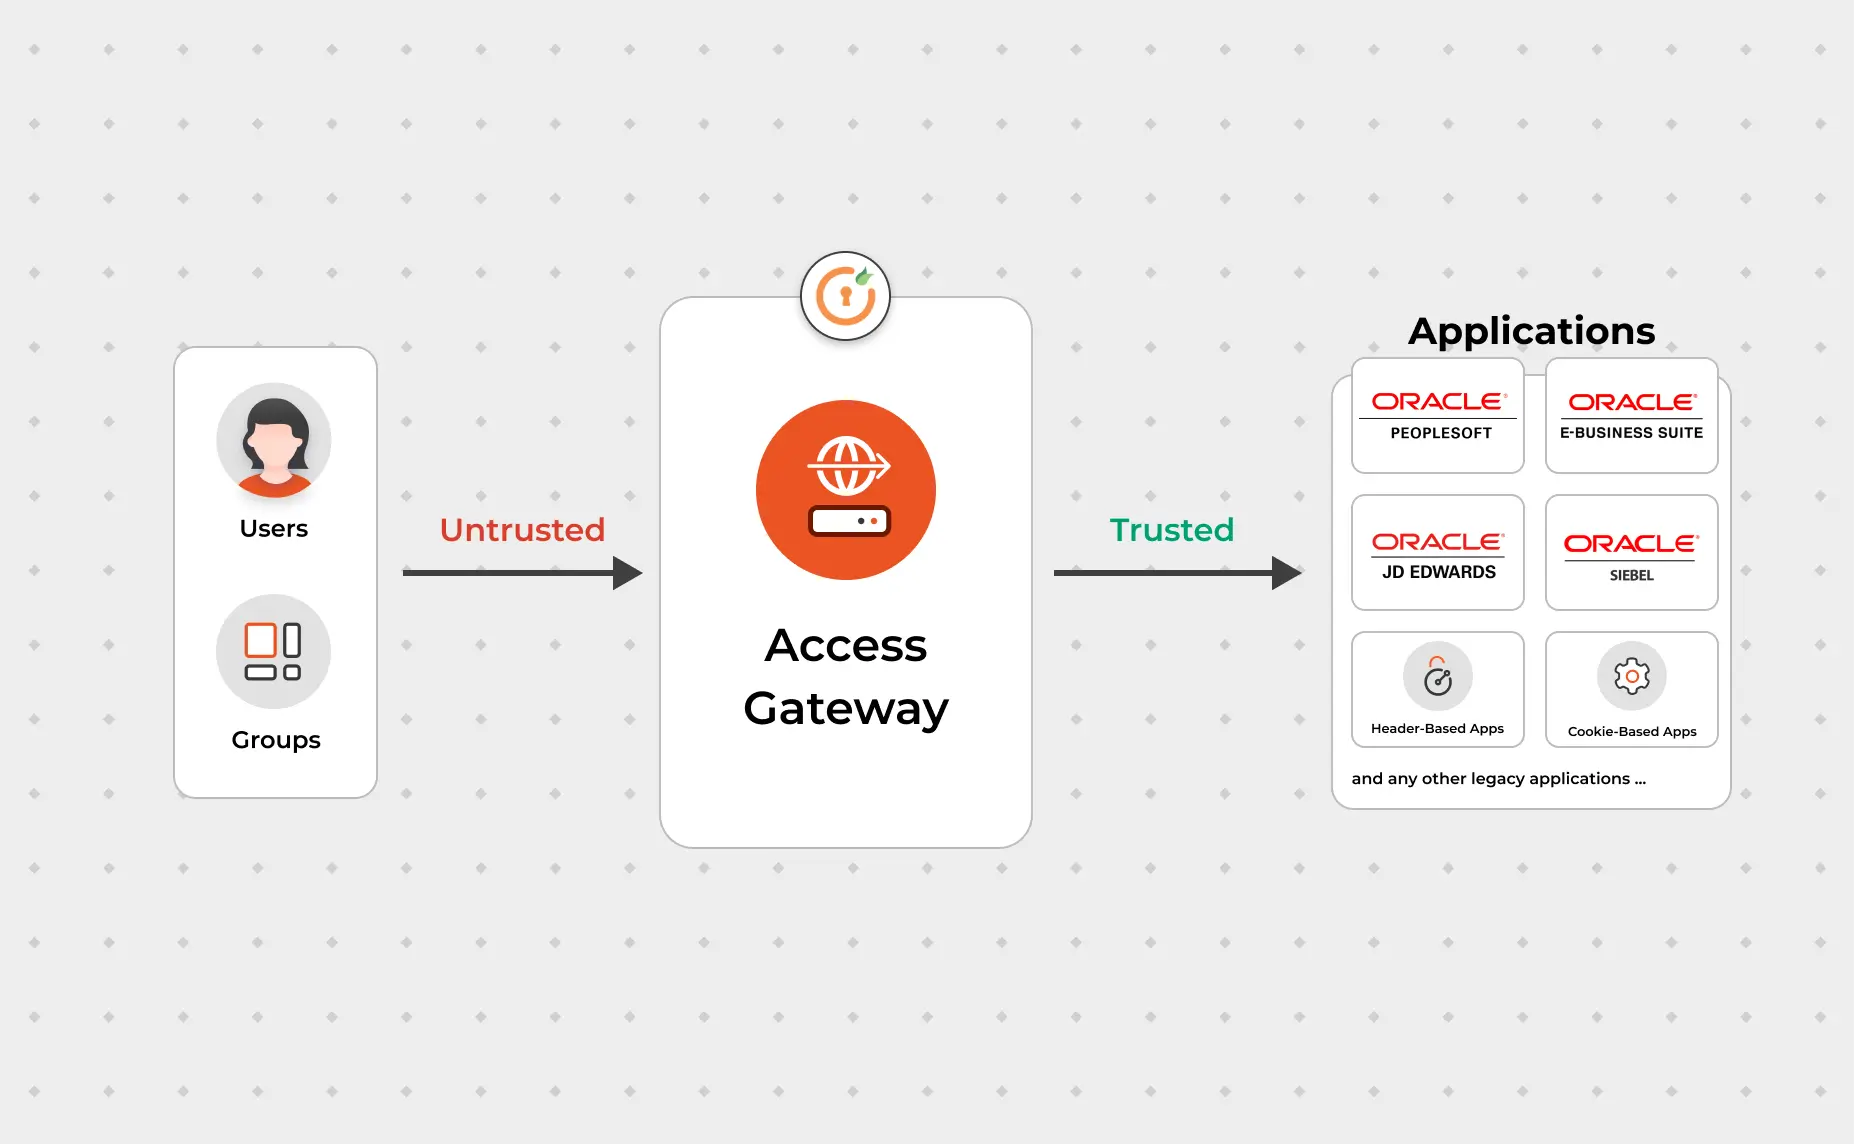

Las organizaciones a menudo tienen dificultades para gestionar múltiples proveedores de identidad para la gestión del acceso.
Este inconveniente se soluciona con la solución de puerta de enlace de acceso miniOrange:
La solución de puerta de enlace de acceso facilita que las organizaciones controlen quién puede acceder a qué recursos, en lugar de permitirles el ingreso a toda la red.
Con nuestra solución, usted puede:

Las aplicaciones genéricas muestran formas esenciales en las que las empresas modernas pueden autenticar y autorizar a los usuarios con los siguientes tipos de aplicaciones:
1. Aplicaciones con encabezados genéricos: Utilice encabezados HTTP personalizados para la autenticación.
2. Aplicaciones Kerberos: Utilice tickets KDC para la autenticación.
3. Aplicaciones del portal: Requiere inicio de sesión único (SSO) para un acceso seguro.
4. Aplicaciones de paso de SAML: Transmiten datos de autenticación SAML para su validación, sin integración directa.
5. Aplicaciones de SharePoint: Los sitios de Microsoft SharePoint están integrados en las puertas de enlace para la autenticación.
Las aplicaciones de ejemplo son aplicaciones o programas de demostración que tienen una puerta de enlace de acceso configurada para mayor seguridad. Estas aplicaciones de demostración muestran:
1. Campos de encabezado: Información enviada desde el navegador al servidor.
2. Cookies: Pequeños archivos que los sitios web guardan en los ordenadores para recordar la configuración del usuario.
3. Políticas especializadas: Decide quién puede acceder a qué parte de una aplicación.
4. Intercambio de solicitudes: Las solicitudes de los usuarios se transmiten a través de un intermediario para mayor seguridad.
La solución de puerta de enlace de acceso se integra con aplicaciones de terceros para gestionar el acceso a ellas de forma centralizada. Algunas de estas aplicaciones son:
1. Aplicaciones de Oracle: Estas incluyen JD Edwards, PeopleSoft, E-Business Suite y más.
2. Aplicaciones basadas en Microsoft/Kerberos: Estas incluyen SharePoint y aquellas que utilizan tickets KBC para la autenticación.
3. Qlik: Se utiliza para análisis de negocio y admite autenticación SSO basada en encabezados.
4. Salesforce: Funciona bien para la integración de SSO.
5. Aplicaciones protegidas de Wikipedia: Para un acceso seguro mediante SSO.
La puerta de enlace de acceso se puede integrar con cualquier función empresarial principal, como gestión de la cadena de suministro, recursos humanos, finanzas, CRM, etc., para mejorar:
1. Funcionalidades de inicio de sesión único y autenticación multifactor.
2. Proporcionar gestión del ciclo de vida del usuario en aplicaciones empresariales.
3. Agregue reglas personalizadas para restringir los recursos en la directiva de grupo de usuarios.
4. Integración con cualquier IAM El proveedor utilizará sus capacidades de RBAC, ABAC y políticas adaptativas [Restricción de IP, geolocalización y política basada en el tiempo]
5. Algunos ejemplos son SAP, JD Edwards, PeopleSoft, Siebel, etc.
A medida que las organizaciones recurren a configuraciones híbridas y remotas, se trasladan a la nube y escalan sus datos, una puerta de enlace de acceso para aplicaciones en la nube las ayuda a proteger sus aplicaciones internas de posibles amenazas.
1. Para herramientas internas alojadas en la nube o aplicaciones SaaS que no admiten de forma nativa la autenticación moderna.
2. Capas de acceso unificadas mediante soluciones tecnológicas modernas como la autenticación multifactor adaptativa y el inicio de sesión único (SSO).
3. Políticas de acceso centralizadas.
4. Control de acceso de punto único para una mejor experiencia de usuario.
5. Las aplicaciones en la nube utilizan protocolos como SAML, OAuth u OpenID, que pueden no estar presentes en las aplicaciones heredadas.
Configure varios ámbitos de OAuth, incluidos openid, perfil, correo electrónico y ámbitos personalizados, para obtener información de usuario más completa y admitir integraciones más flexibles.
Factor
Desafío
Solución de puerta de enlace de acceso
Acceso seguro a aplicaciones locales fuera del cortafuegos corporativo sin depender de VPN complejas.
Proporciona acceso seguro sin VPN con inicio de sesión único (SSO), lo que permite a los usuarios autenticarse una sola vez y acceder a todas las aplicaciones autorizadas.
Proporcionar a los contratistas y socios acceso seguro a SharePoint local sin exponer el servidor.
Permite el inicio de sesión único (SSO) de SharePoint con autenticación multifactor (MFA) para autenticar de forma segura a los usuarios externos.
Las aplicaciones antiguas carecen de autenticación moderna y son vulnerables al acceso no autorizado.
Añade autenticación multifactor y control de acceso centralizado a las aplicaciones heredadas sin modificar la infraestructura existente.
Los usuarios pierden tiempo iniciando sesión en múltiples aplicaciones en la nube y locales.
Ofrece un portal de aplicaciones unificado con inicio de sesión único (SSO) para un acceso rápido y seguro a todas las aplicaciones asignadas.
Gestionar instancias de proxy LDAP independientes para diferentes dominios de Active Directory aumenta la complejidad.
Admite múltiples dominios de Active Directory a través de un único proxy LDAP, lo que simplifica la autenticación y la administración.





No puedo hablar lo suficiente sobre miniOrange, estoy totalmente satisfecho con el proceso y los resultados en todos los aspectos.
5.0

Impresionante servicio técnico, impresionante producto. En general, gente increíble. Esta solución es muy simple y fácil de implementar.
5.0




















































