¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

Soporte miniorange~
Soporte por correo electrónico de miniOrange
comercial

Gracias por su encuesta.

Si no recibe noticias nuestras dentro de las 24 horas, no dude en enviar un correo electrónico de seguimiento a info@xecurify.com

Resultados de la búsqueda:

×

Autenticación de dos factores (2FA) para SuiteCRM


La autenticación de dos factores (2FA) o autenticación multifactor es el proceso de autenticación en el que debe proporcionar dos factores para obtener acceso. El primer factor es el nombre de usuario y la contraseña y el segundo factor es lo que puede tener como único, como un teléfono (para OTP) o una huella digital. Esta capa adicional evita que la persona no autorizada acceda a los recursos incluso si conoce su nombre de usuario y contraseña. miniOrange proporciona más de 15 métodos y soluciones de autenticación para varios casos de uso. Habilite la autenticación de dos factores para SuiteCRM para agregar una capa adicional de seguridad para evitar el acceso no deseado a sus datos.


Conéctese con una fuente externa de usuarios


miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), proveedores de identidad (como Microsoft Entra ID, Okta, AWS) y muchos más. Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.


Aplicaciones compatibles con miniOrange


Aplicación de autenticación miniOrange de autenticación de dos factores (2FA)

mininaranja
Aplicación Authenticator

Descargue la aplicación miniOrange Authenticator de Google Play Store    Descargar
Aplicación de autenticación de Google de autenticación de dos factores (2FA)

Google
Aplicación Authenticator

Descargue Google App Authenticator desde Google Play Store    Descargue Google App Authenticator desde Apple Store
Aplicación de autenticación de autenticación de dos factores (2FA)

Auténtico factor 2
Aplicación de autenticación
Descargue la aplicación Authy de autenticación de 2 factores desde Google Play Store    Descargue la aplicación Authy de autenticación de 2 factores de Apple Store
Autenticación de dos factores (2FA) Aplicación de autenticación de Microsoft

Microsoft
Aplicación Authenticator
Descargue la aplicación Microsoft Authenticator de la tienda de aplicaciones de Google    Descargue la aplicación Microsoft Authenticator de la tienda Apple

Siga la guía paso a paso que se proporciona a continuación para el inicio de sesión único (SSO) de SuiteCRM

1. Configurar SuiteCRM en miniOrange

  • Iniciar sesión en miniOrange Consola de administración.
  • Vaya al Aplicaciones y haga clic en Agregar aplicación .
  • Agregar aplicación de inicio de sesión único (SSO) de SuiteCRM

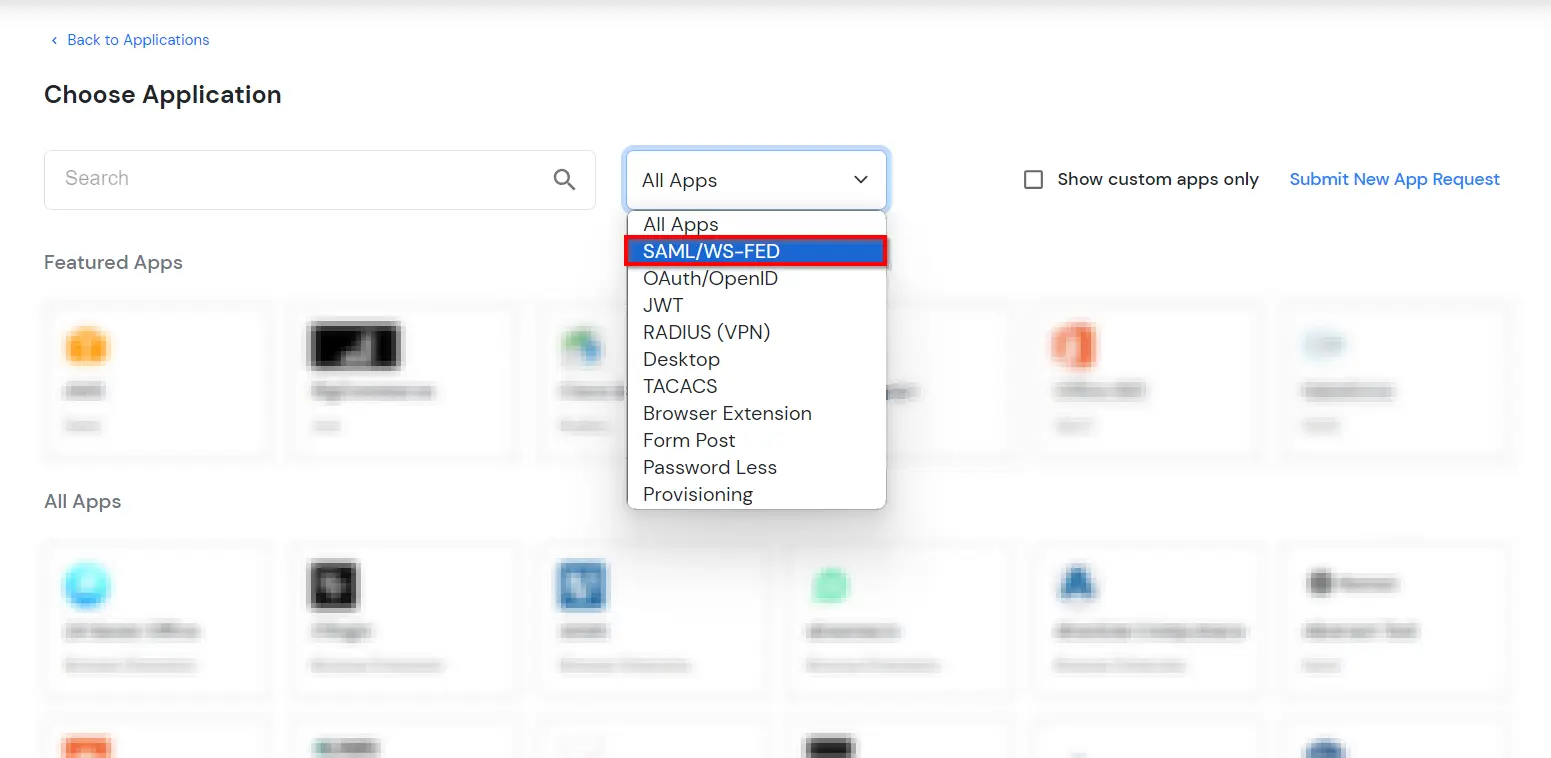
  • In Elija el tipo de aplicación, seleccione SAML/WS-FED del menú Todas las Aplicaciones desplegable.
  • Inicio de sesión único (SSO) de SuiteCRM: elija el tipo de aplicación

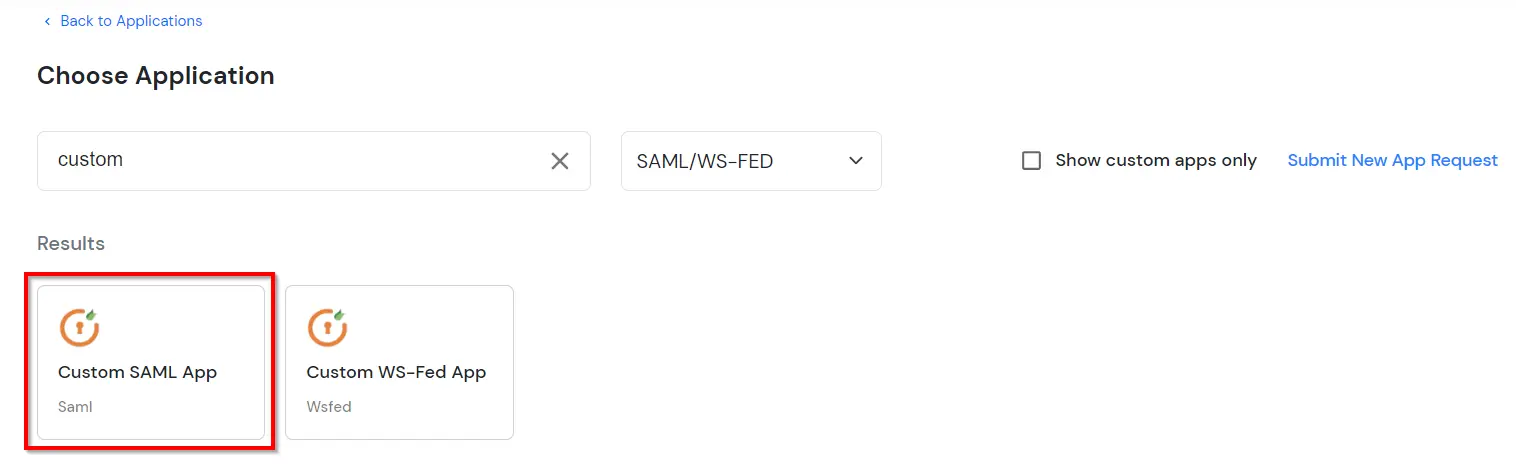
  • Busque SuiteCRM en la lista, si no encuentra SuiteCRM en la lista, busque personalizado y puedes configurar tu aplicación en Aplicación SAML personalizada.
  • SuiteCRM Single Sign-On (SSO) administra aplicaciones

  • Escriba el Id. de entidad del proveedor de servicios or Emisor.
  • Escriba el URL de ACS.
  • Escriba el URL de cierre de sesión único.
  • Deja el Atributos sección vacía.
  • Vaya a la Agregar política y seleccione DEFAULT del menú Nombre del grupo desplegable.
  • Ahora ingrese el nombre de la política de autenticación de su aplicación en el Nombre de directiva .
  • Seleccionar CONTRASEÑA del menú Primer tipo de factor desplegable.
  • Haga clic en Guardar añadir SuiteCRM.
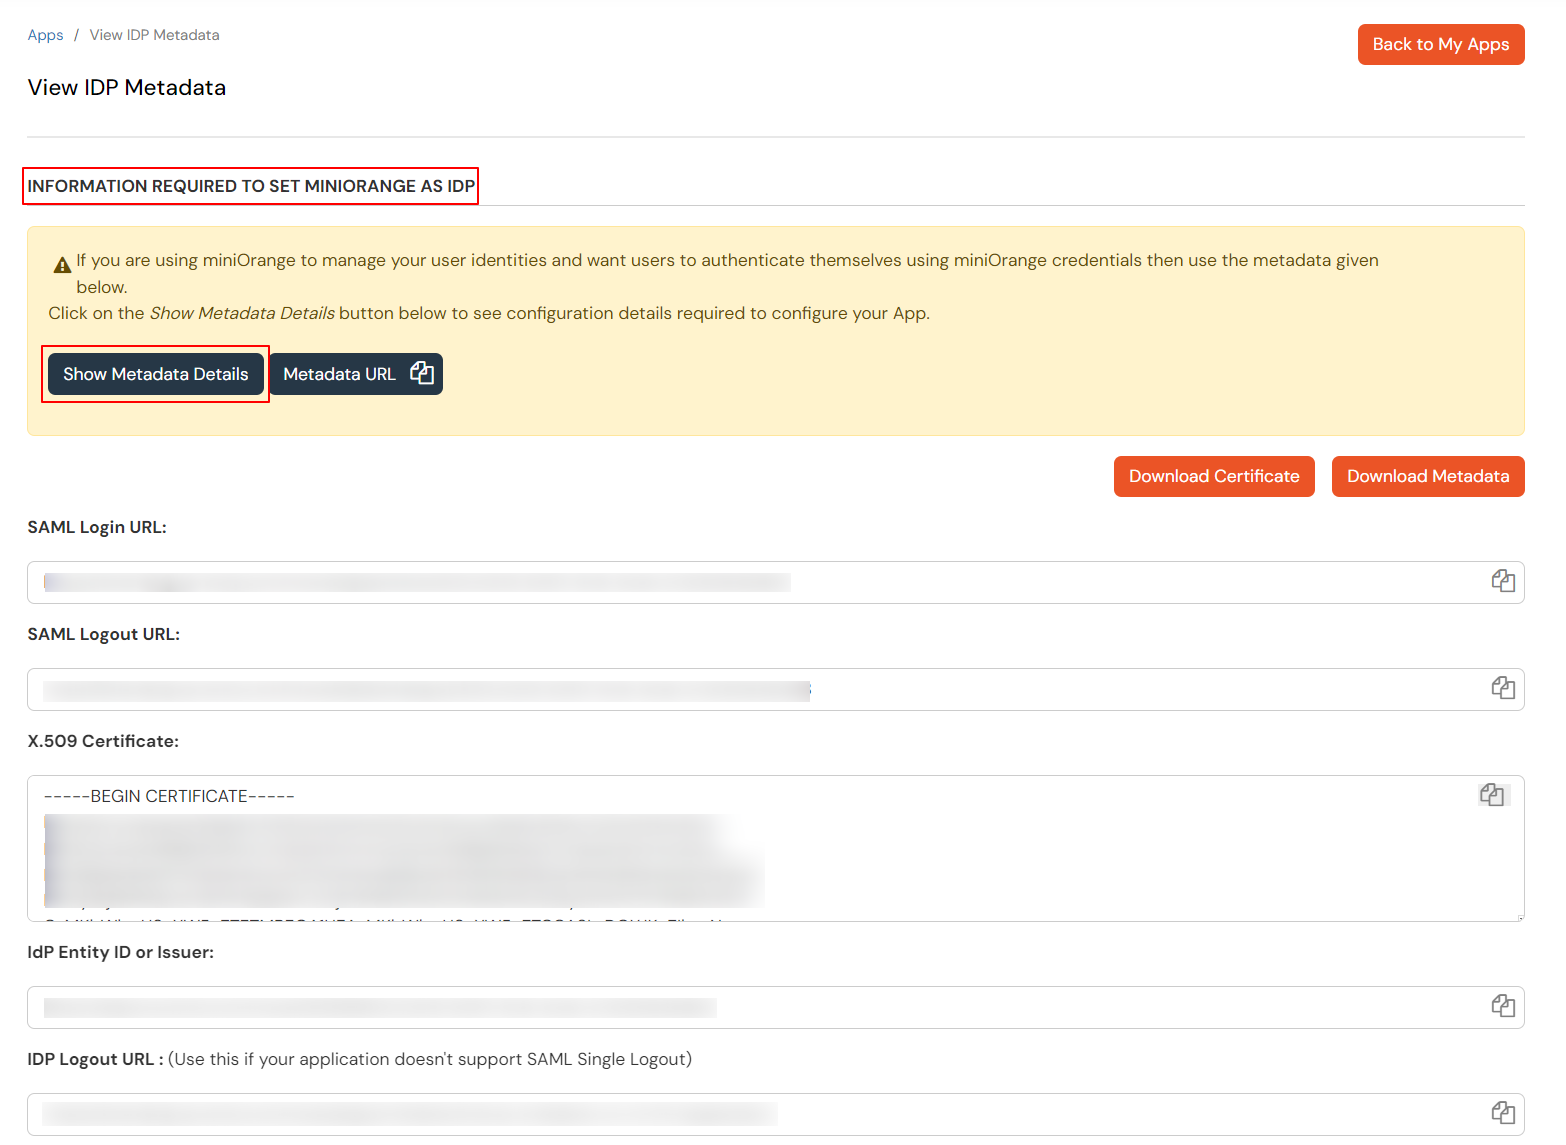
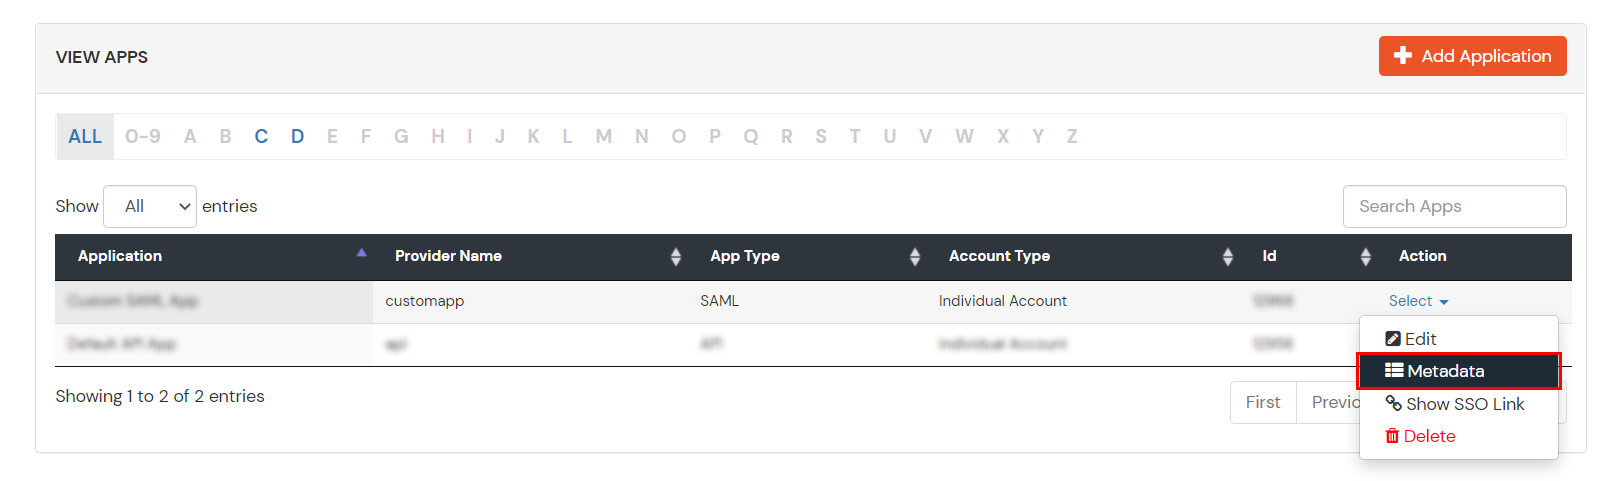
  • Haga clic en metadatos enlace para descargar los metadatos que serán necesarios más adelante. Haga clic en Enlace para ver el enlace SSO iniciado por IDP para SuiteCRM.
  • Enlace de metadatos de inicio de sesión único (sso) de SuiteCRM

  • Guardar URL de inicio de sesión SAML , URL de cierre de sesión de SAML y haga clic en el ícono de Descarga el certificado en formato PDF botón que necesitarás en Paso 4.
  • Pasos para la configuración del inicio de sesión único (sso) de SuiteCRM

2. Configurar SSO en SuiteCRM

  • Inicie sesión en su dominio de SuiteCRM como Administrador de cuenta.
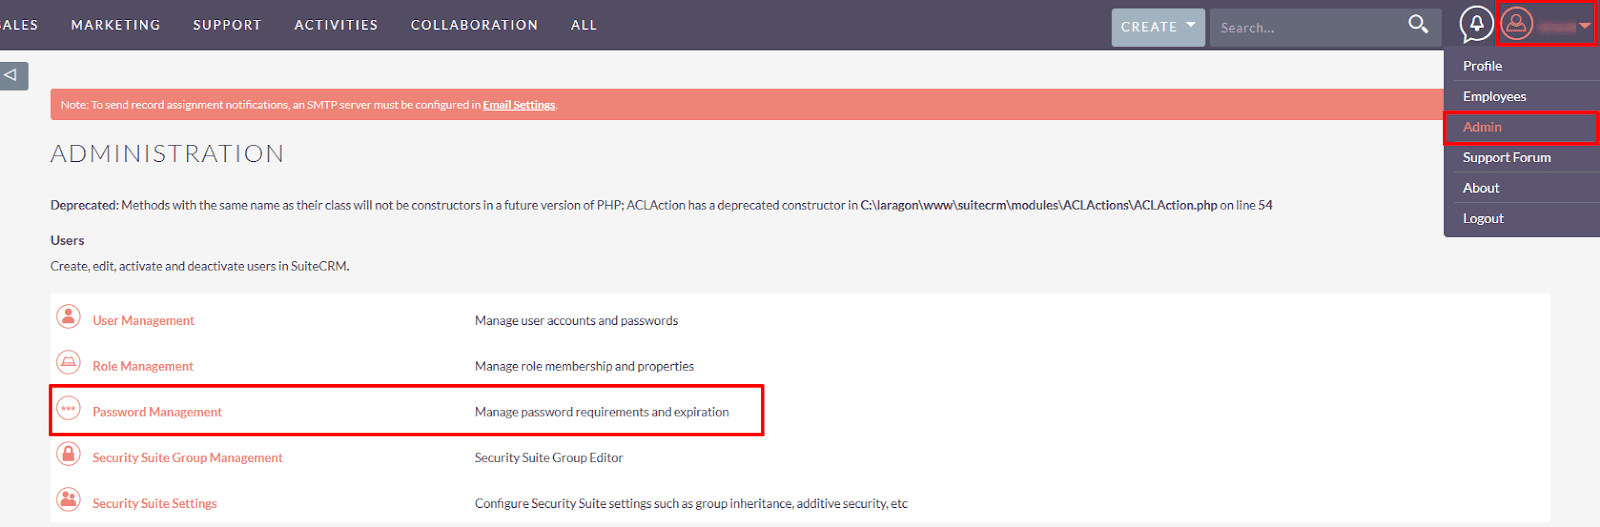
  • Vaya al Administración y haga clic en Gestión de contraseñas.
  •  Ir a la gestión de contraseñas

  • Deshabilitar el ¿Ha olvidado su contraseña? .
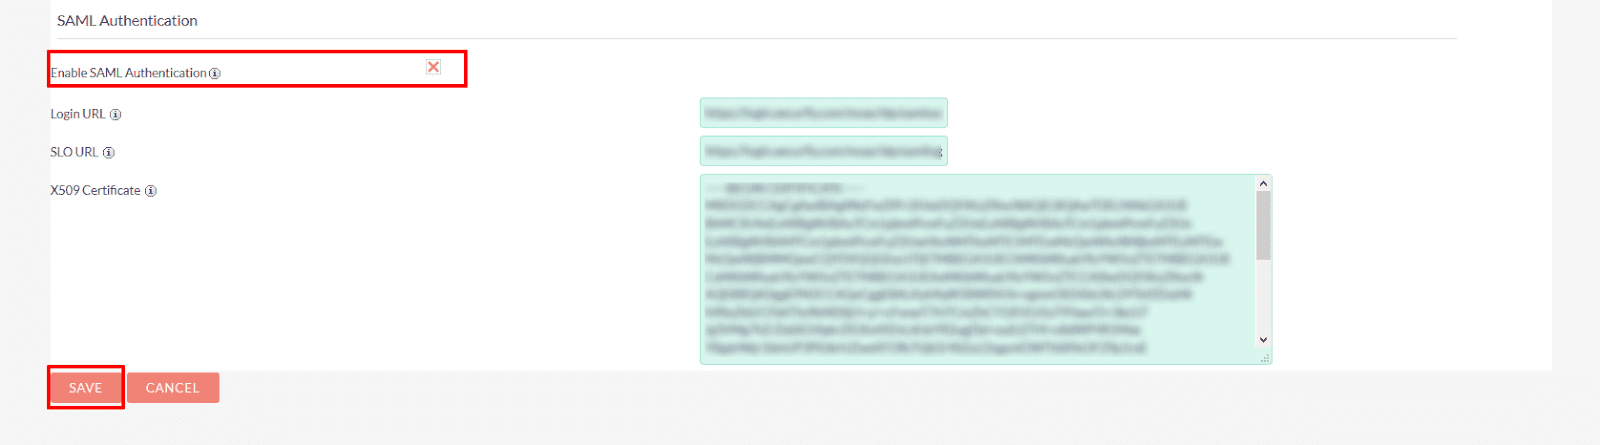
  • Comprobar Habilitar la autenticación SAML e ingrese los detalles como se muestra:
  • Habilitar autenticación saml

    URL de inicio de sesión: Copie la URL de inicio de sesión SAML de los metadatos.
    URL de SLO: Copie la URL de cierre de sesión SAML de los metadatos.
    Certificado X509: Copie el certificado X.509 de los metadatos.

    NOTA : Dado que existen dos metadatos diferentes (IDP de miniOrange e IDP externo), seleccione los valores apropiados según sus necesidades.

  • Haga clic en Guardar para guardar la configuración SAML.

3. Configurar 2FA para SuiteCRM

    3.1: Configurar 2FA para el panel de administración miniOrange.
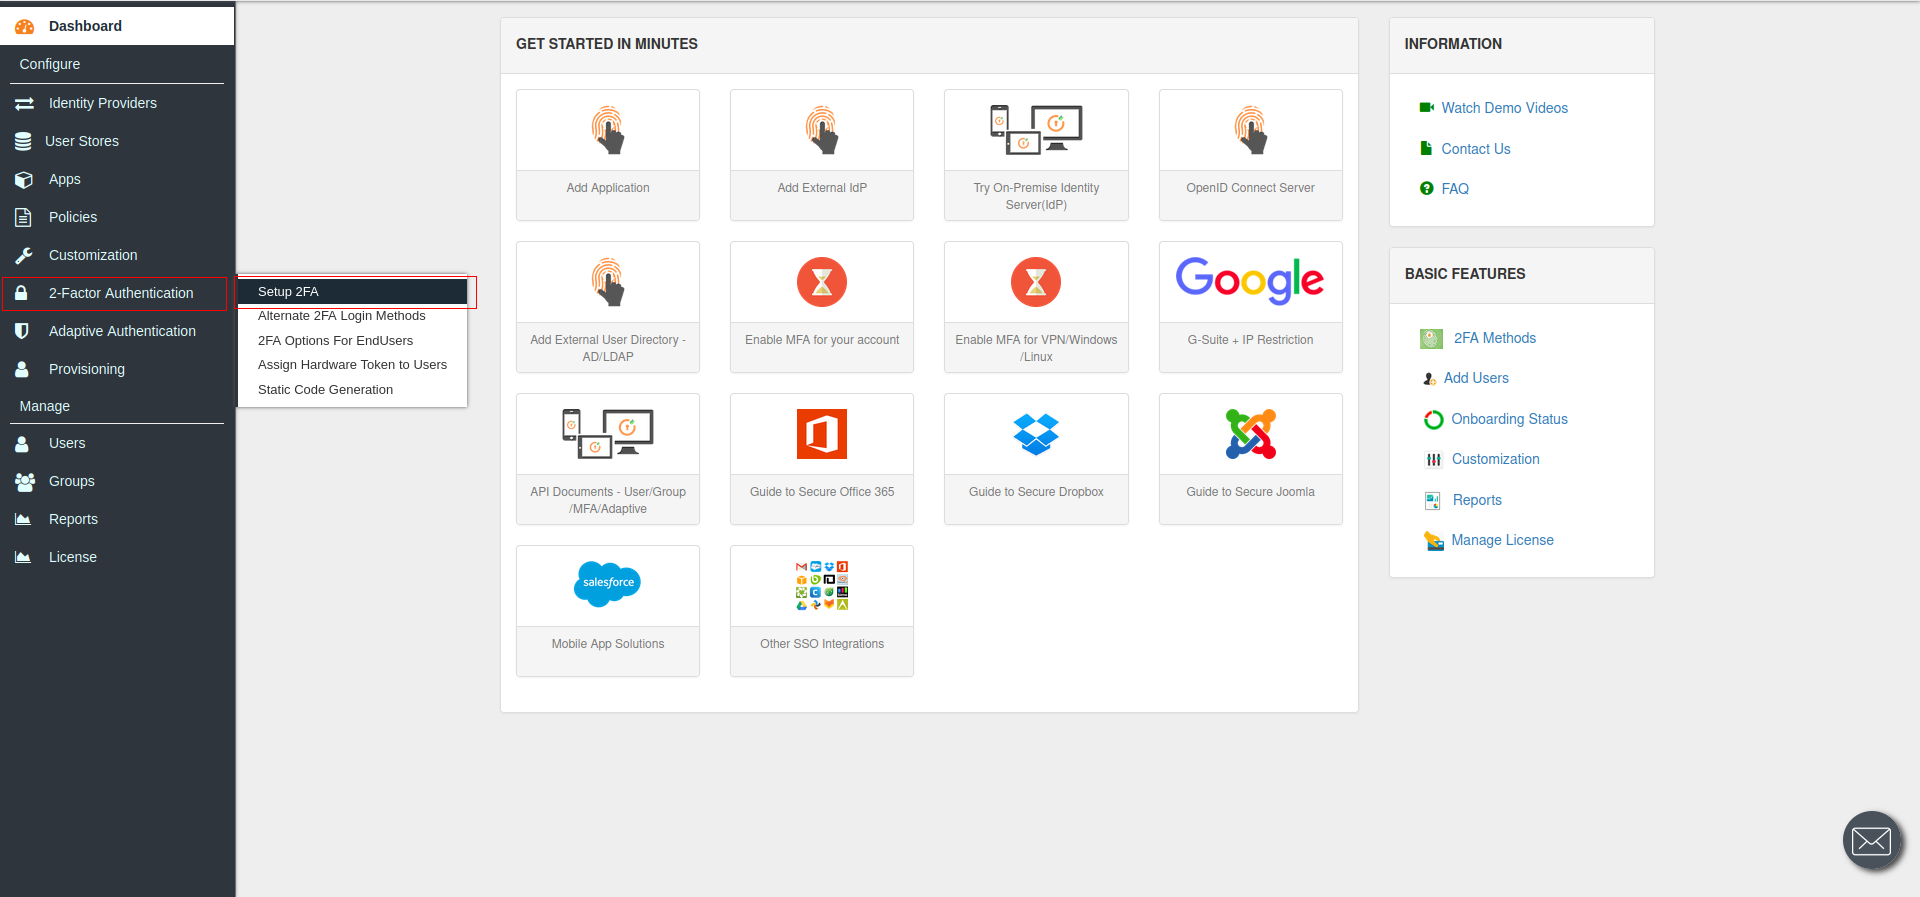
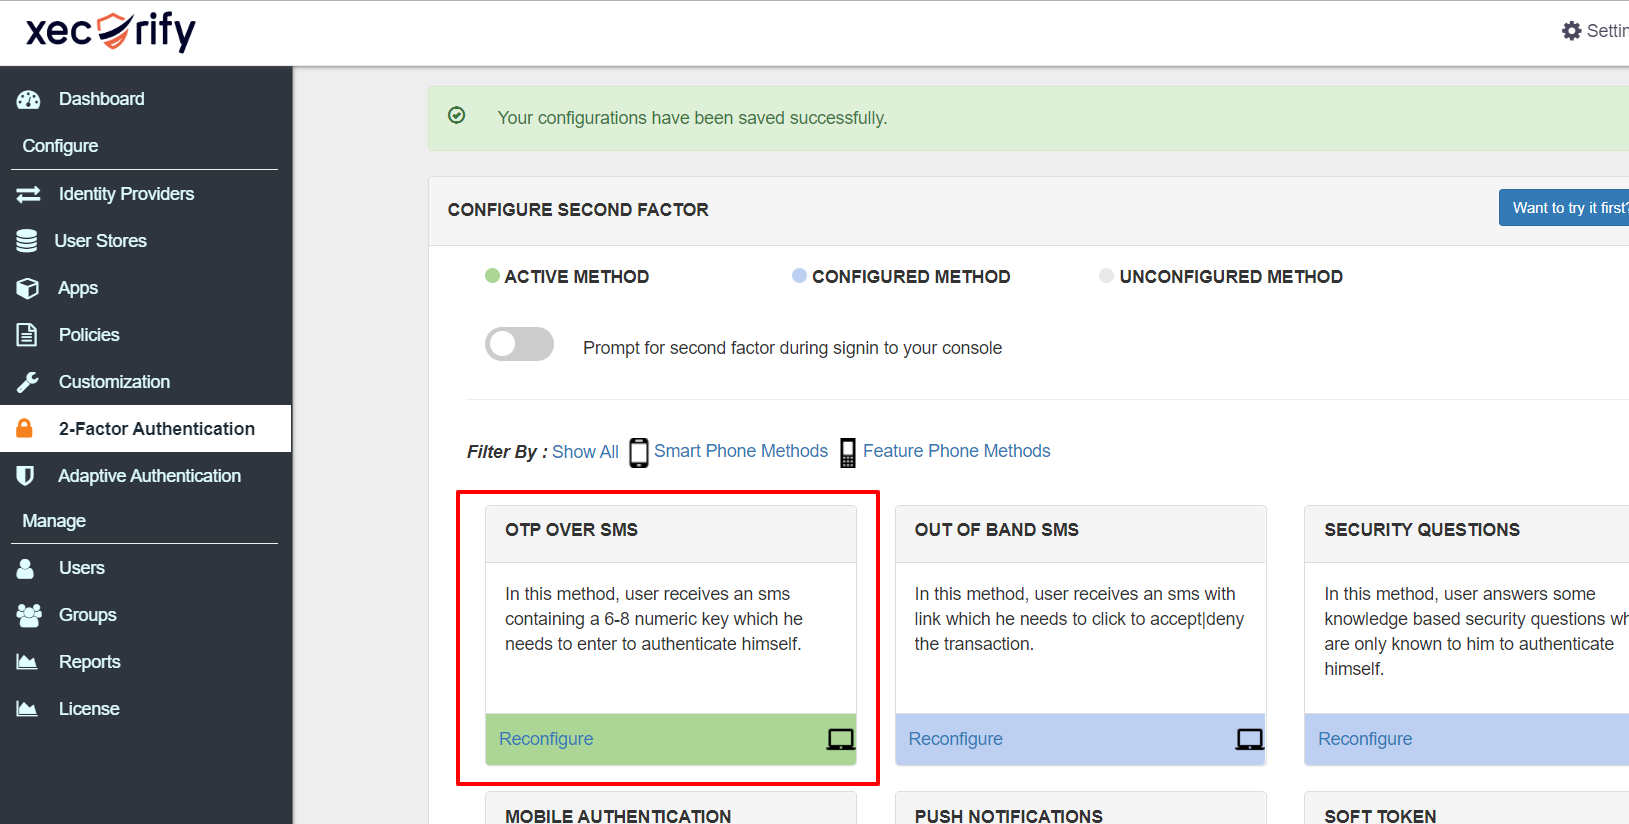
    • Desde Panel mininaranja en la barra de navegación izquierda, seleccione Autenticación de 2 factores, haga clic en Configurar 2FA.

    • Autenticación de dos factores para SuiteCRM | configure_2fa

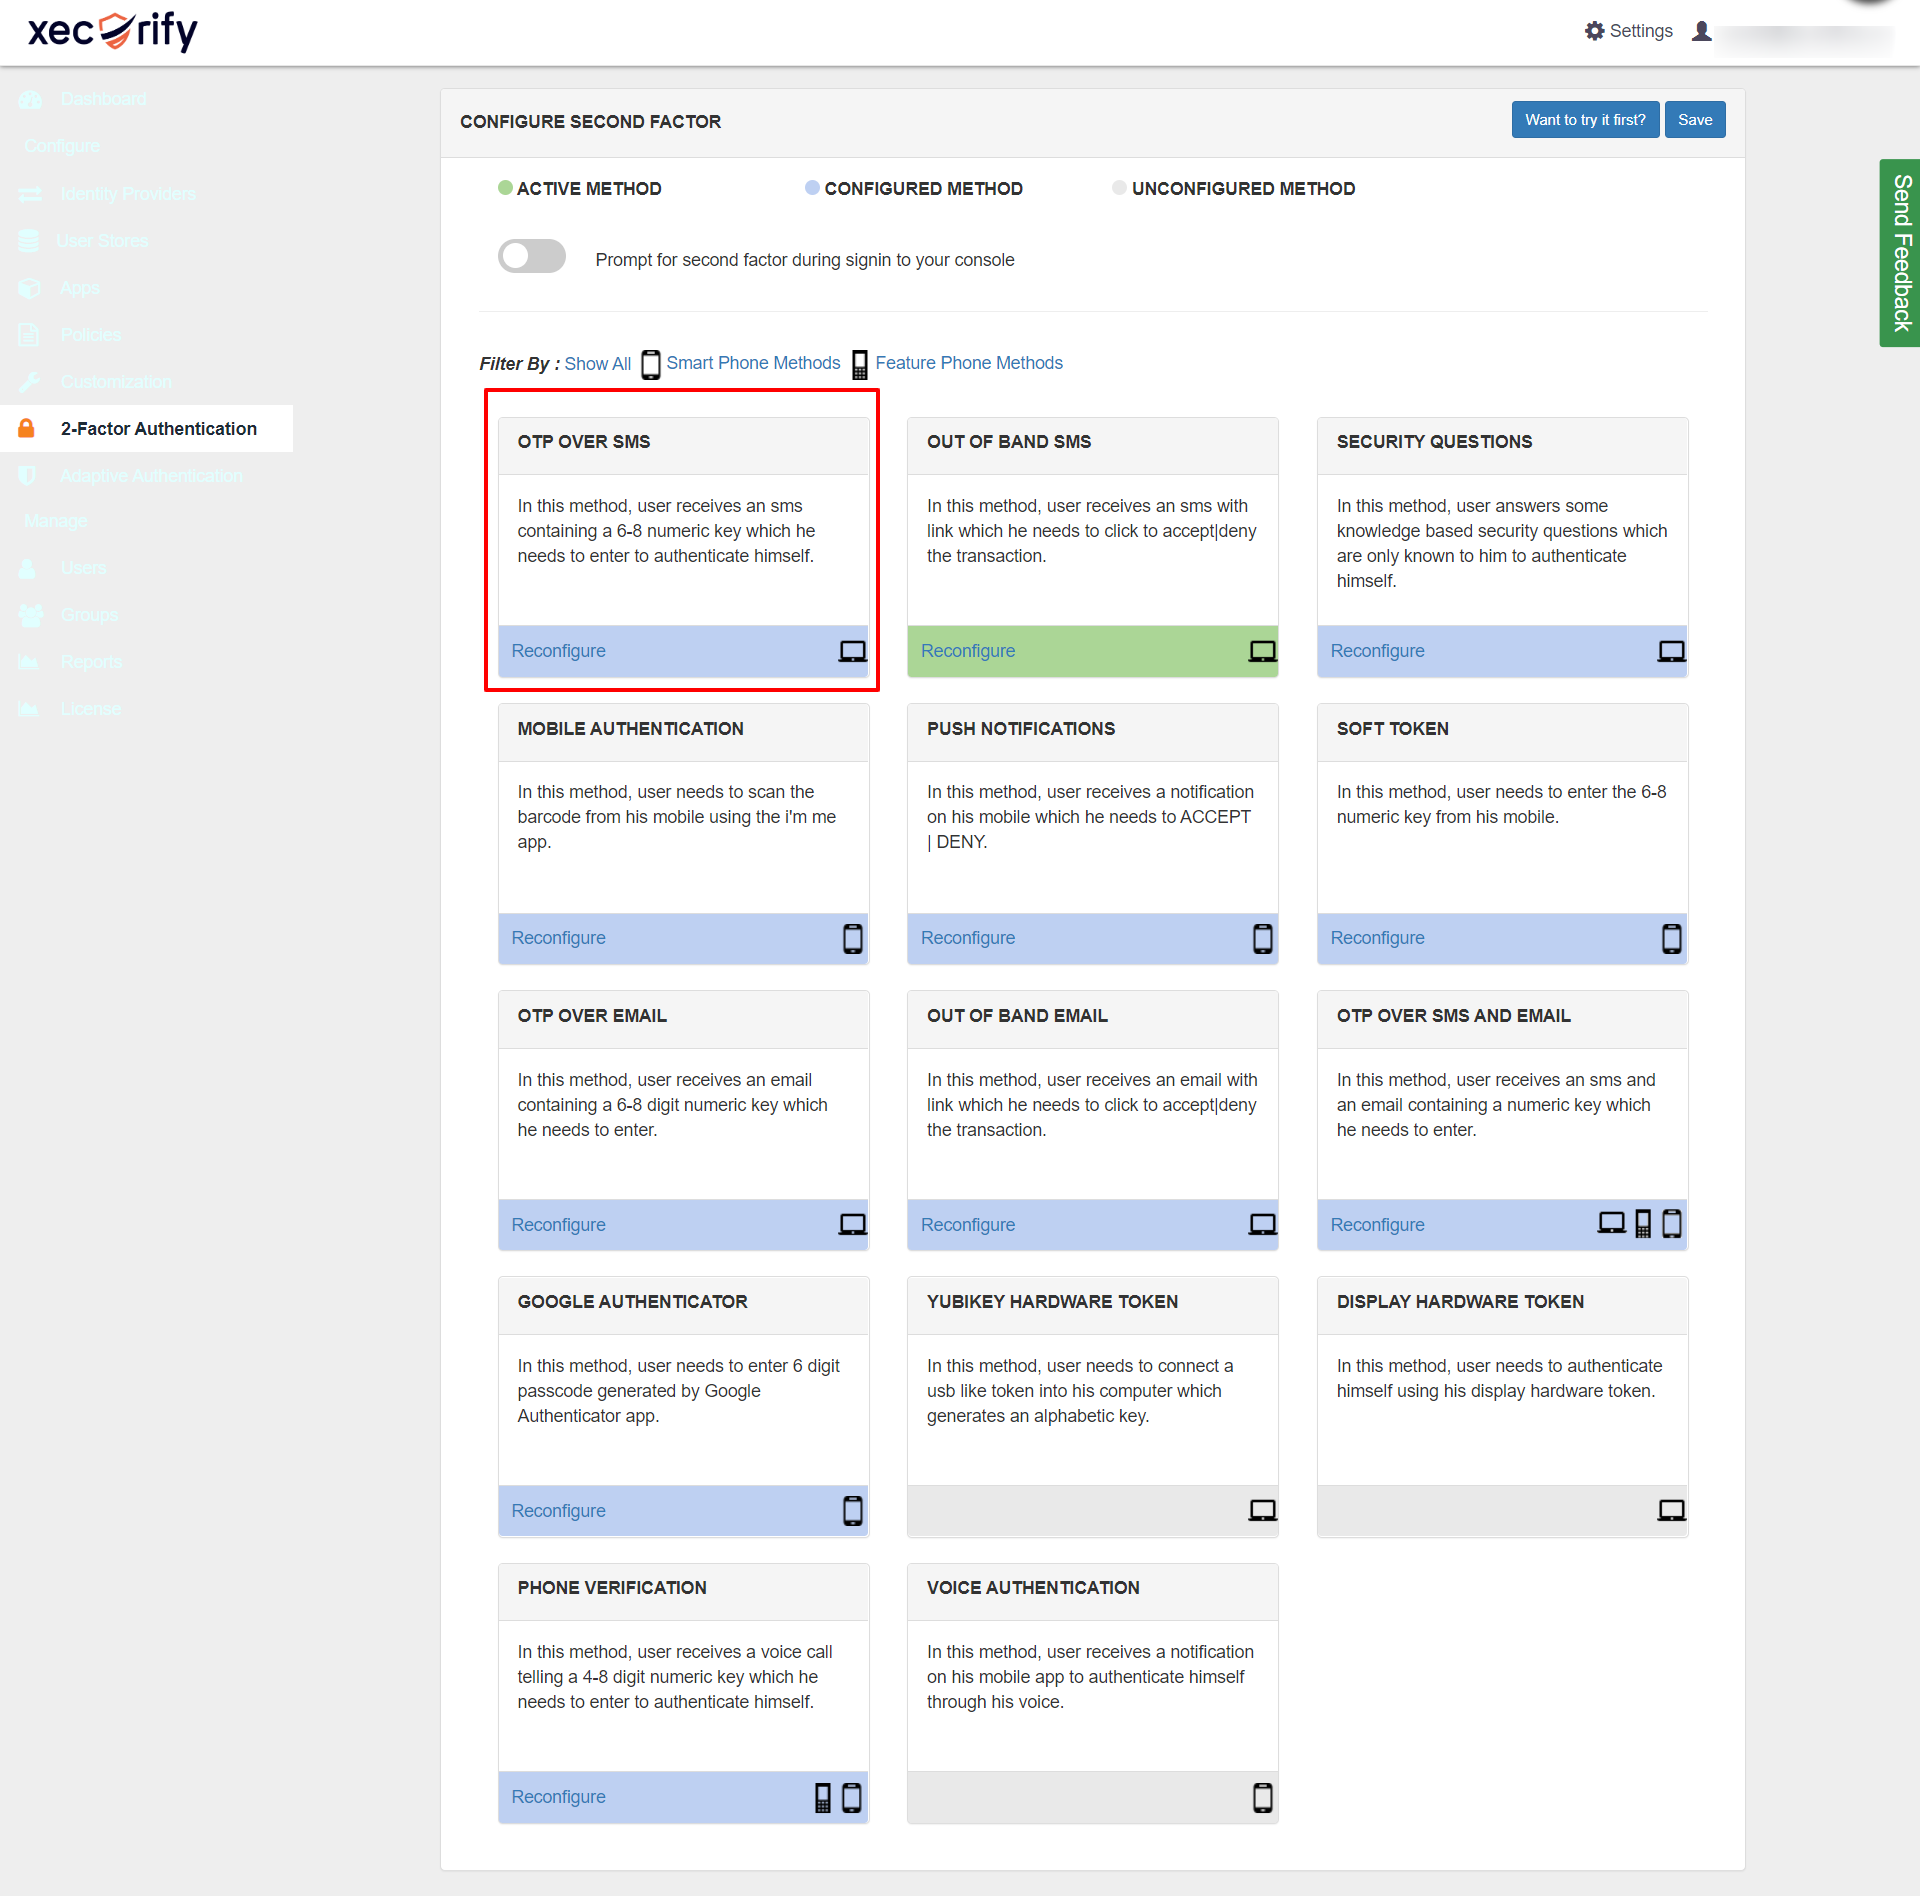
    • Elija cualquier método 2FA que desee configurar.
    • Digamos que quieres configurar OTP sobre SMS
    • Haga clic en OTP sobre SMS
    • Autenticación de dos factores para SuiteCRM | otp_over_sms

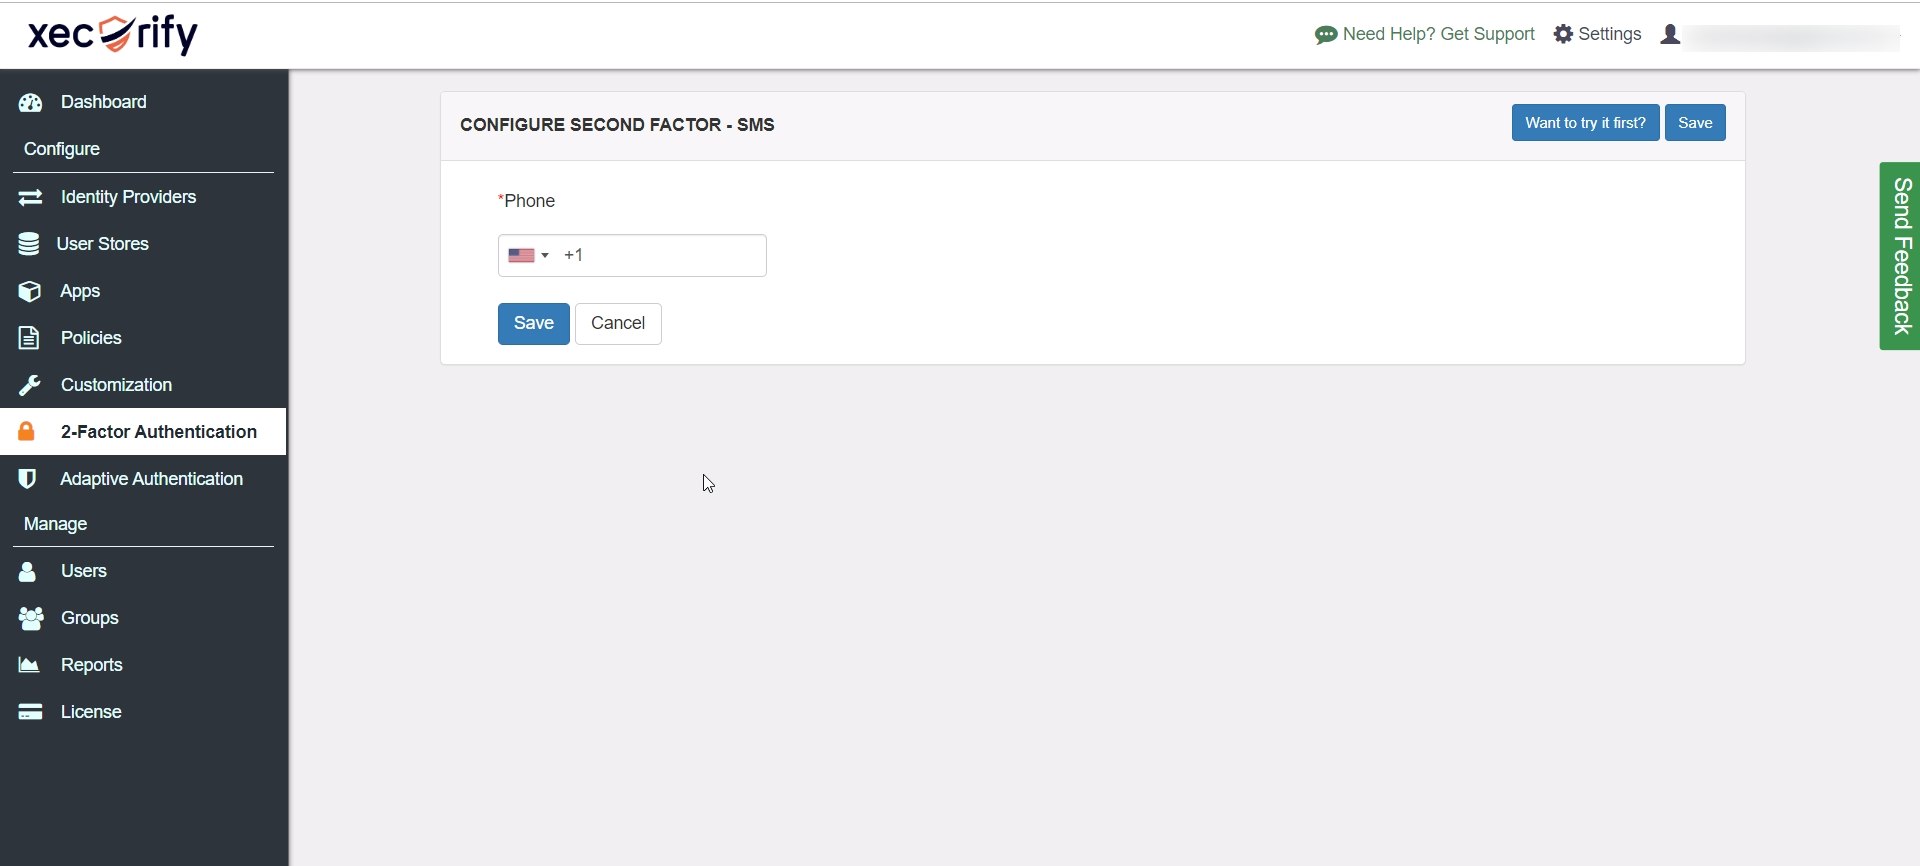
      Autenticación de dos factores para SuiteCRM | enter_phone_no

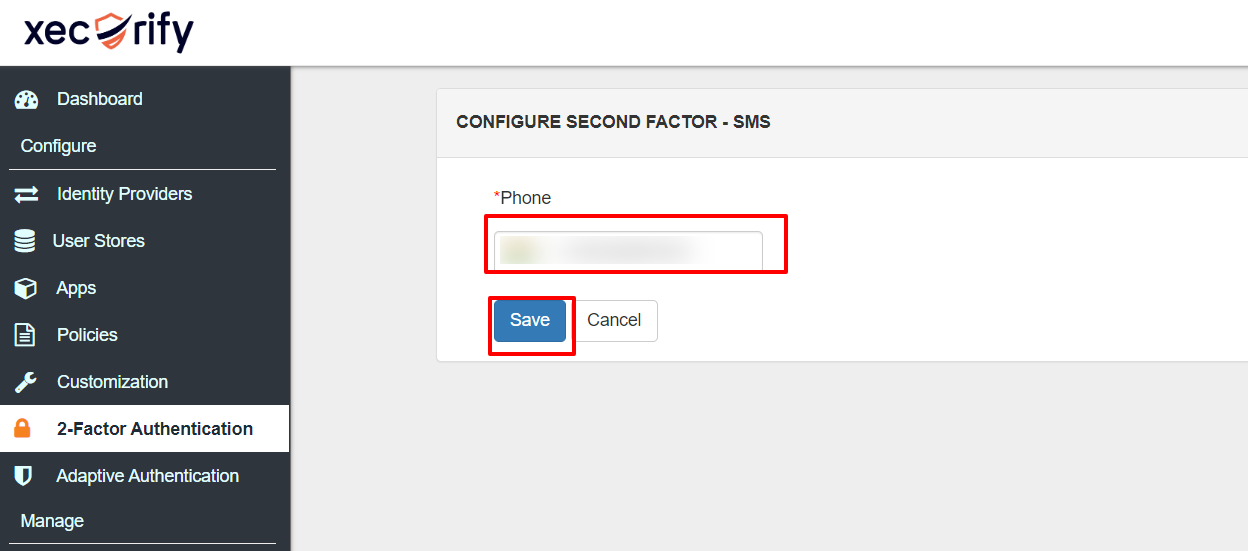
    • Ahora añade tu número de móvil en el que tu quiero recibir la OTP.
    • Luego haga clic en Guardar.
    • Autenticación de dos factores para SuiteCRM | save_phone_number

      Autenticación de dos factores para SuiteCRM | otp_over_sms_active

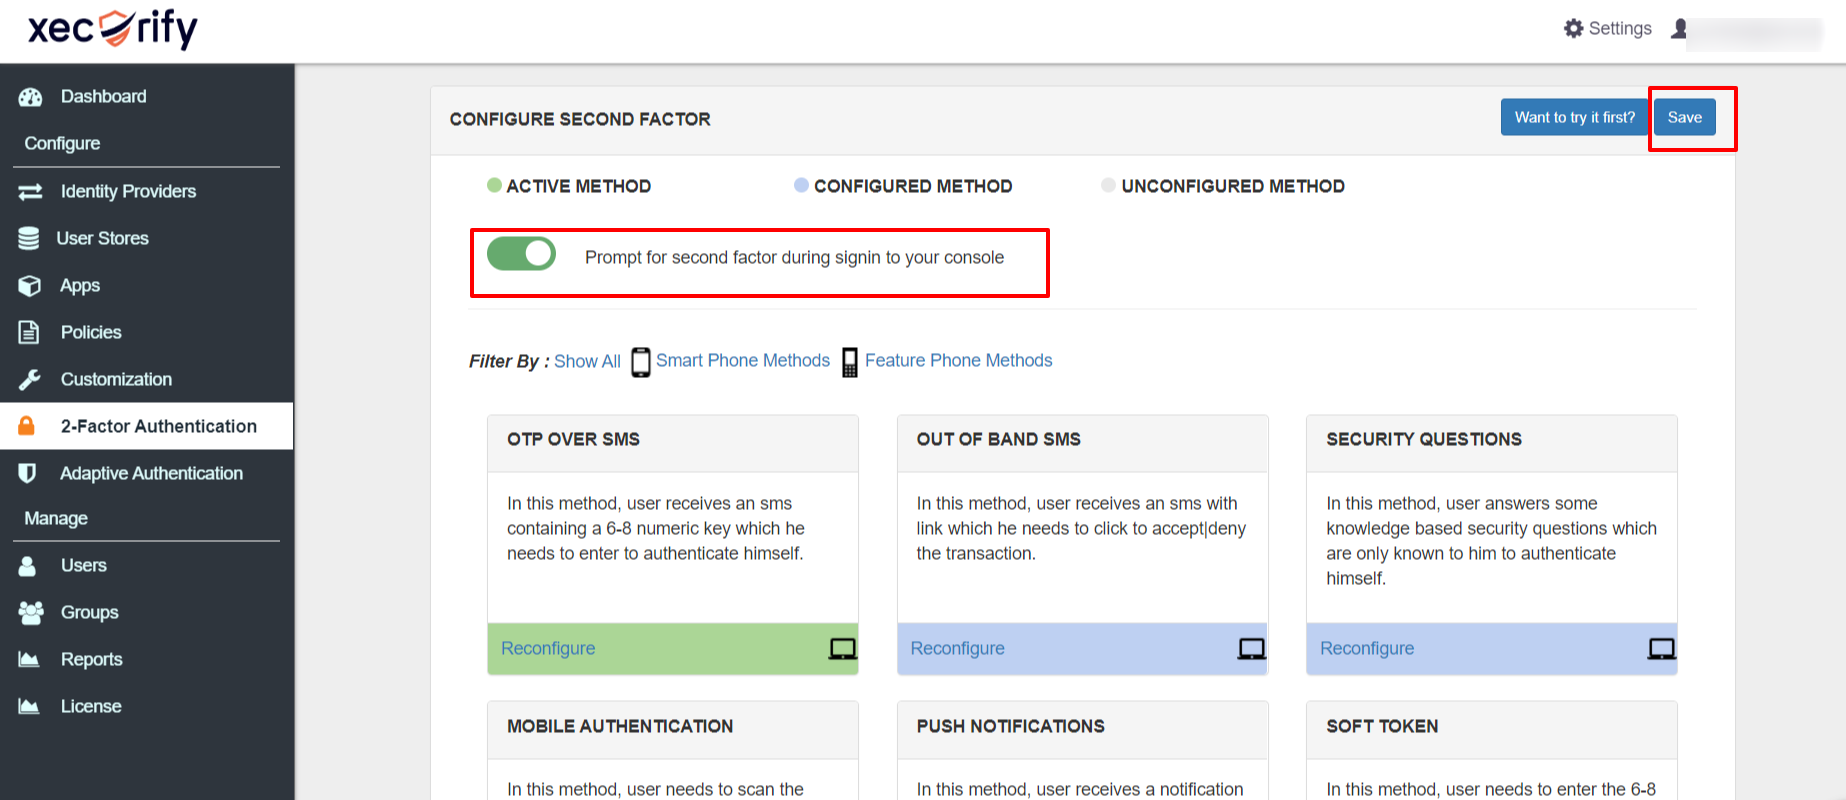
    • Ahora, como se muestra en la imagen de arriba, OTP sobre SMS es su Método 2FA activo.
    • Activar Solicitar un segundo factor durante el inicio de sesión en su consola.
    • Luego haga clic en Guardar.
    • Autenticación de dos factores para SuiteCRM | enable_2fa

    • Para verificar la configuración inicie sesión nuevamente.
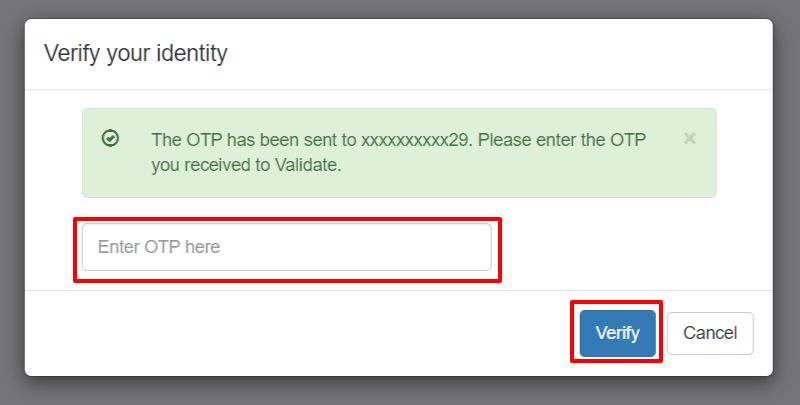
    • Se le pedirá el nombre de usuario y la contraseña y luego se le redirigirá a la siguiente página:
    • Ingrese la OTP recibida en el teléfono y haga clic en verificar.
    • Autenticación de dos factores para SuiteCRM | 2fa_otp_verification

    • Si es redirigido a su panel de control, tiene OTP configurado correctamente a través de SMS como su 2FA método.
    • De manera similar, puede configurar el resto de los métodos 2FA para el panel miniOrange siguiendo esto guía.
    • Para configurar los métodos 2FA para los usuarios finales, puede encontrar el guía aquí.

    3.2: Habilitar 2FA para los usuarios de la aplicación SuiteCRM.
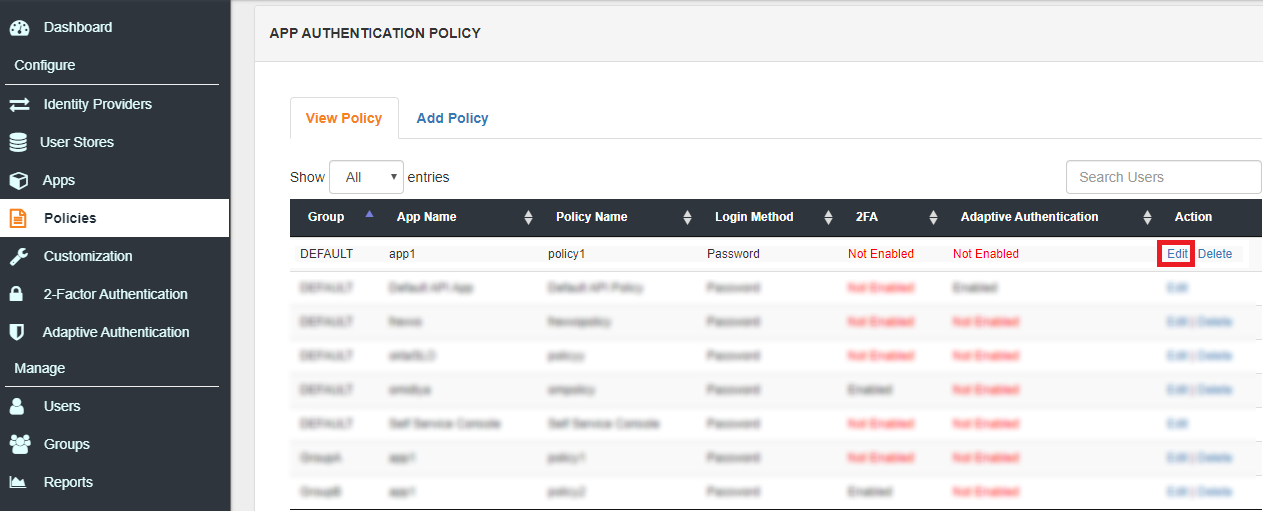
    • Para habilitar la autenticación de dos factores para los usuarios de la aplicación SuiteCRM, vaya a Políticas >> Política de autenticación de aplicaciones
    • Haga clic en Editar contra la aplicación configurada
    • Autenticación de dos factores para SuiteCRM | Configuración de autenticación de dos factores 2fa de la aplicación

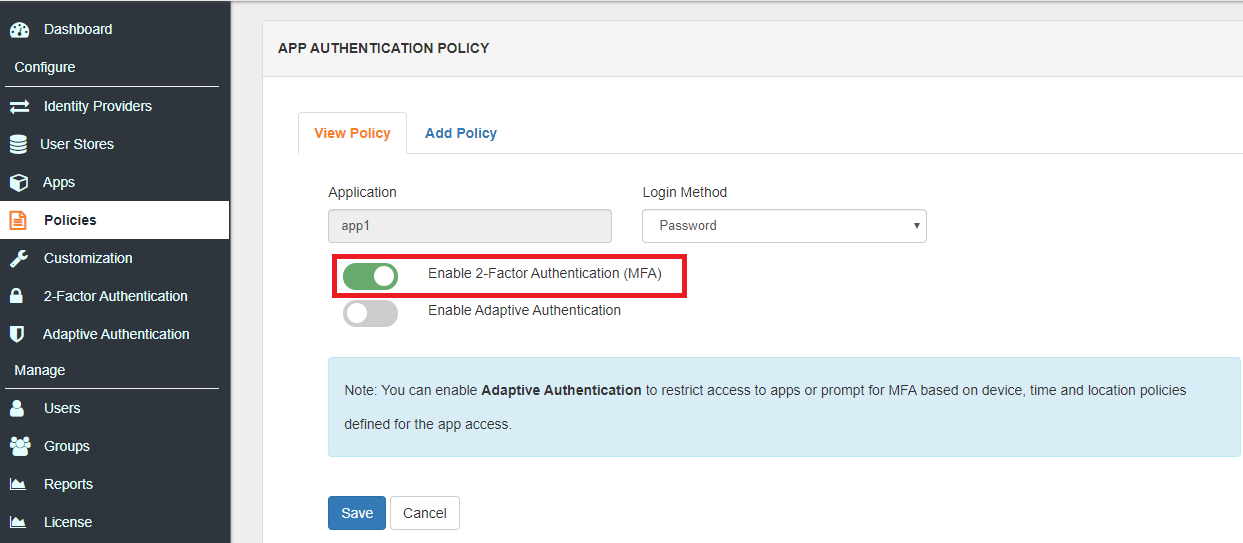
    • Active la característica de Habilite la autenticación de 2 factores (MFA) .
    • Autenticación de dos factores para SuiteCRM | Autenticación de dos factores habilitada 2fa

    • Haga clic en Guardar.

4. Inicia sesión con miniOrange

  • Vaya a su Dominio SuiteCRM. Te redirigirá a Servicio de inicio de sesión único miniOrange consola.
  • credenciales de usuario de autenticación de dos factores (2fa) de zoom

  • Ingrese sus credenciales de inicio de sesión de miniOrange y haga clic en Iniciar sesión.
  • Desde que tenemos Autenticación de dos factores (2FA) habilitado, se le pedirá que se registre. Es un proceso único.
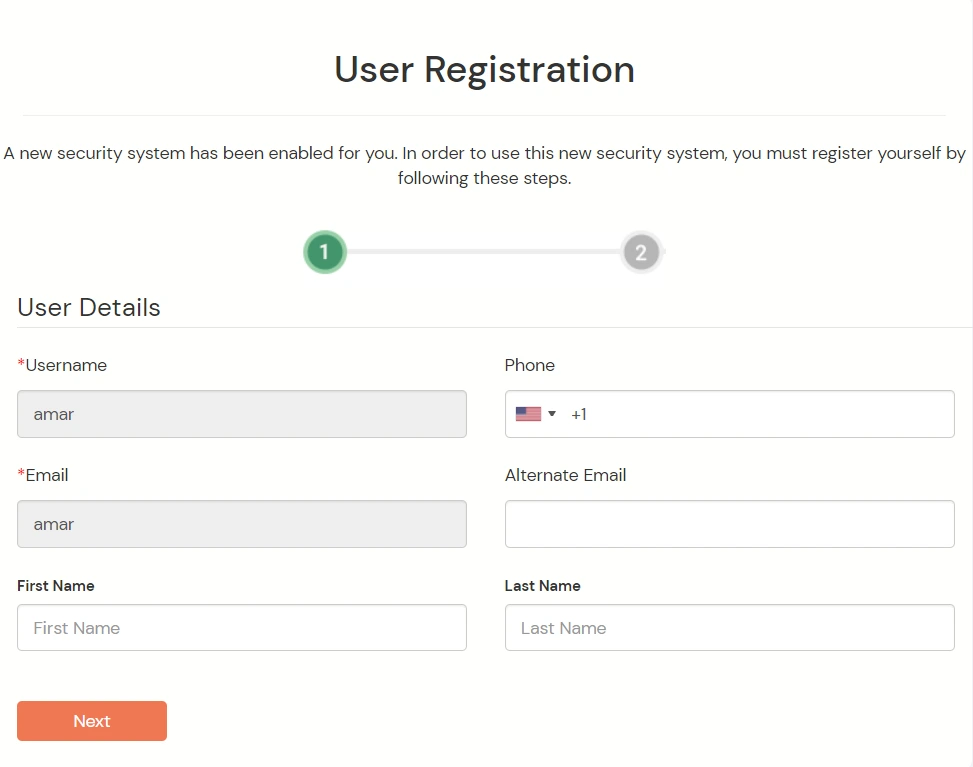
  • Configura tus datos básicos.
  • registro de usuario de autenticación de dos factores (2fa) de zoom

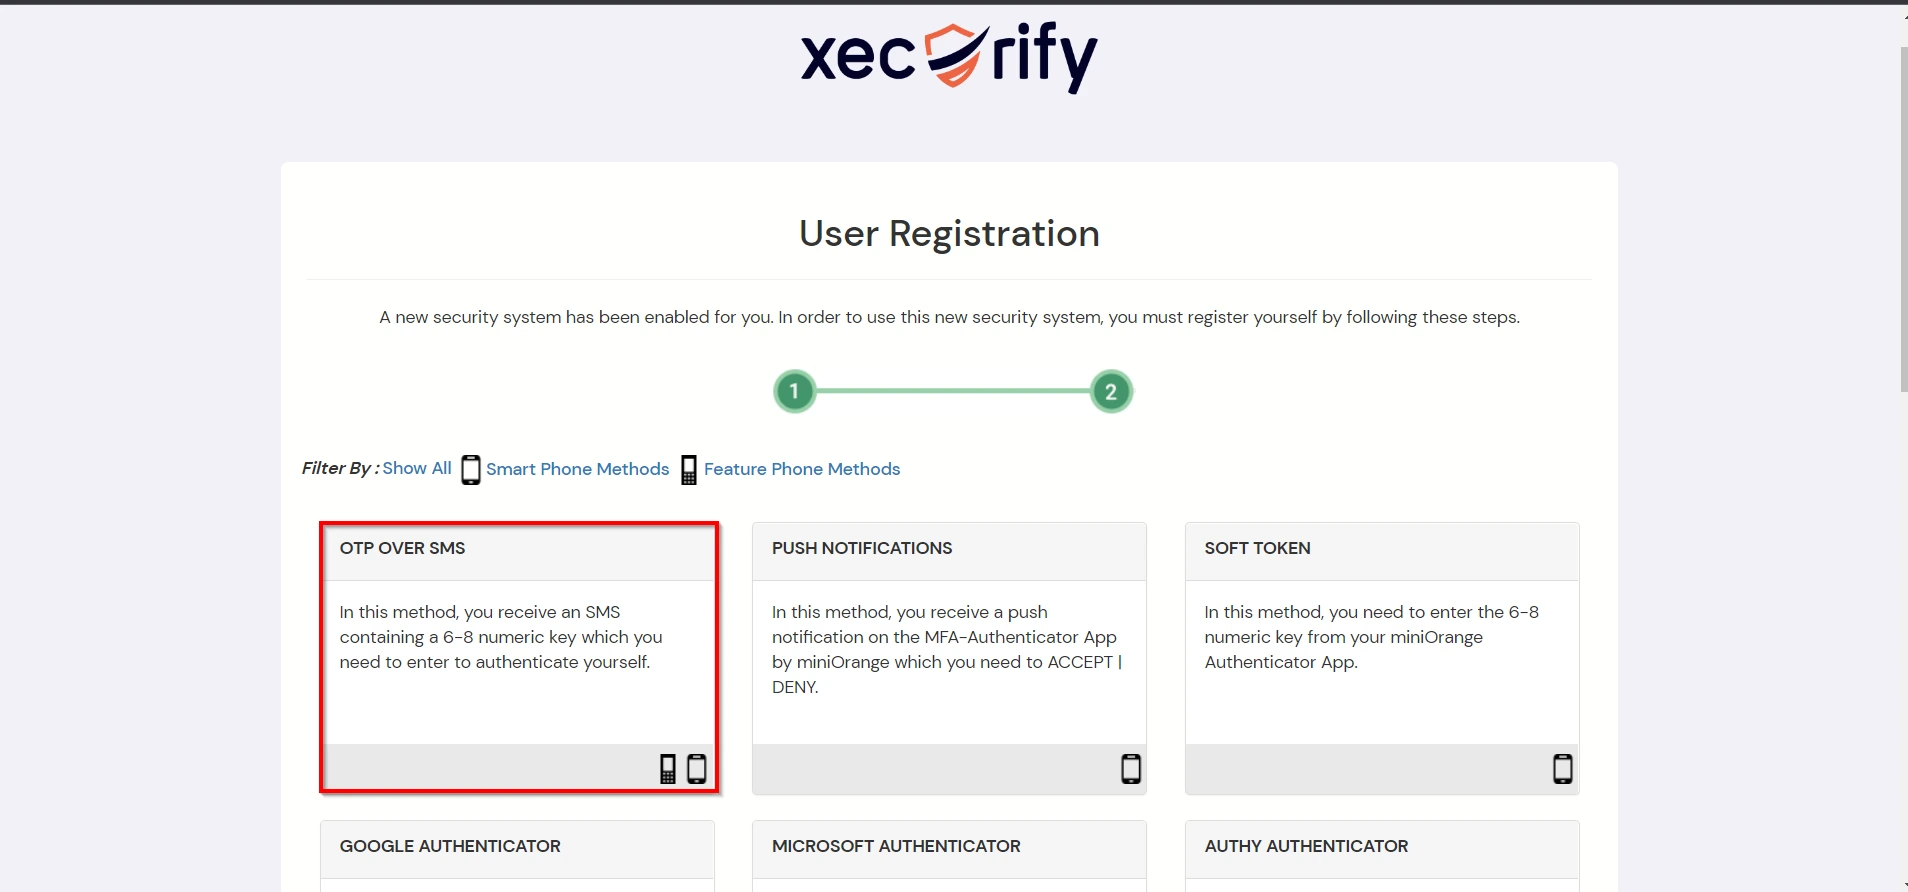
  • Configure cualquier método de autenticación de su elección.
  • Autenticación de dos factores de zoom (2fa) agrega nueva seguridad

  • Después de registrarse exitosamente, iniciará sesión en su Cuenta SuiteCRM.
  • Ahora tenemos Autenticación de dos factores habilitada.
  • Para verificar su configuración de autenticación de dos factores (2FA), vaya a su Dominio SuiteCRM. Serás redirigido a iniciar sesión en miniOrange consola.
  • Autenticación de dos factores de zoom (2fa) verificar las credenciales del usuario

  • Ingrese sus credenciales de inicio de sesión y haga clic en iniciar sesión. Se le pedirá que se verifique con el método 2fa configurado.
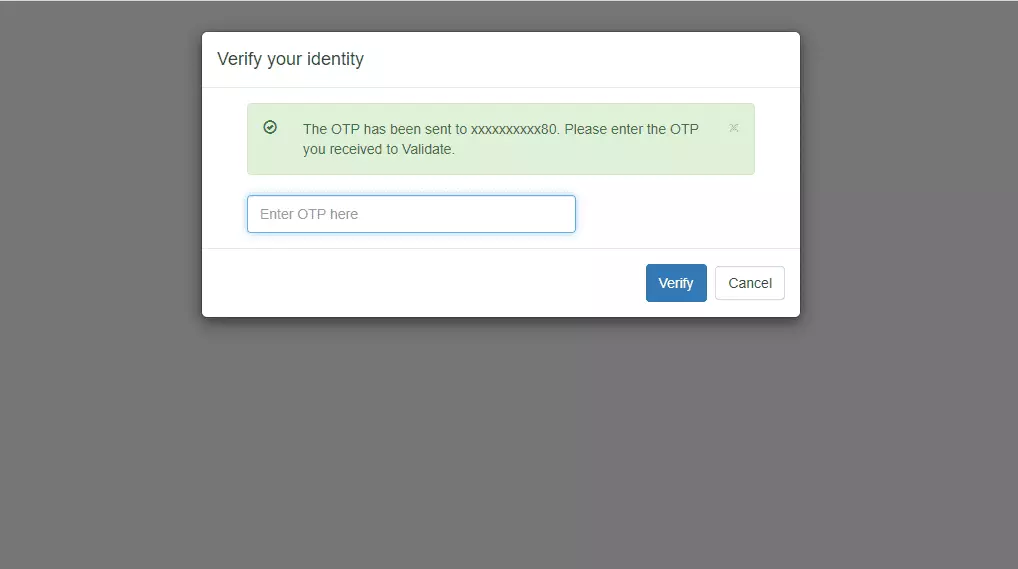
    Por ejemplo, si ha configurado OTP a través de SMS, después de iniciar sesión en SuiteCRM se le solicitará OTP.
  • Aviso otp de autenticación de dos factores (2fa) de zoom

  • Ingrese la OTP recibida en su teléfono, luego de una verificación 2fa exitosa, será redirigido al panel de SuiteCRM.

5. Autenticación adaptativa con SuiteCRM

La autenticación adaptativa para SuiteCRM permite a los administradores aplicar políticas de acceso contextuales mediante la evaluación de las condiciones de inicio de sesión del usuario, como la dirección IP, el dispositivo, la ubicación y la hora de inicio de sesión. Según la política configurada, se puede permitir el acceso a los usuarios, solicitarles una verificación adicional o denegarles el acceso. Los administradores también pueden configurar alertas por correo electrónico, personalizar los mensajes de error para el usuario, revisar la configuración de la política antes de la implementación y asignar políticas de autenticación adaptativa a las políticas de inicio de sesión de la aplicación para reforzar la seguridad y evitar el acceso no autorizado.

[Nota: La sección Autenticación adaptativa se ha movido del menú de navegación izquierdo. Ahora puede acceder y administrar las políticas de autenticación adaptativa navegando a Políticas >> Política de acceso adaptativo.]

A. Restricción del acceso a SuiteCRM mediante restricción de acceso basada en IP.

    La restricción de acceso basada en IP permite a los administradores controlar el acceso de los usuarios según la dirección IP de origen de la solicitud de inicio de sesión. Los administradores pueden configurar direcciones IP y rangos de IP de confianza o restringidos, y definir la acción que se realizará cuando la dirección IP de un usuario coincida con los criterios configurados. Durante la autenticación, la dirección IP del usuario se evalúa según la política configurada y el acceso se permite, se deniega o se somete a un proceso de verificación, según la configuración seleccionada.

    Puede configurar la autenticación adaptativa con restricción basada en IP de la siguiente manera:
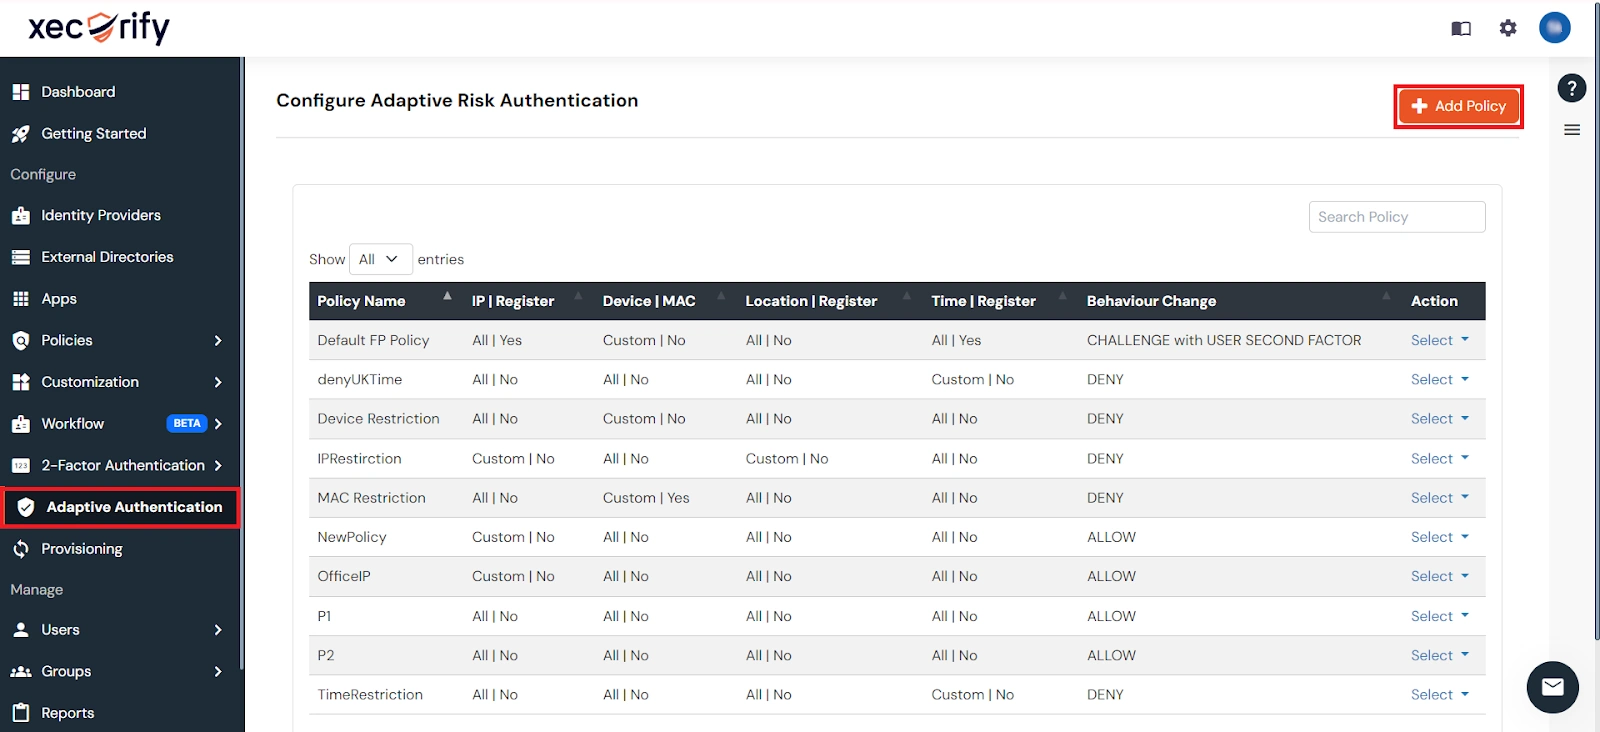
  • Inicie sesión para Consola de autoservicio >> Políticas >> Política de acceso adaptativo sección del menú lateral izquierdo.
  • Política de autenticación adaptativa

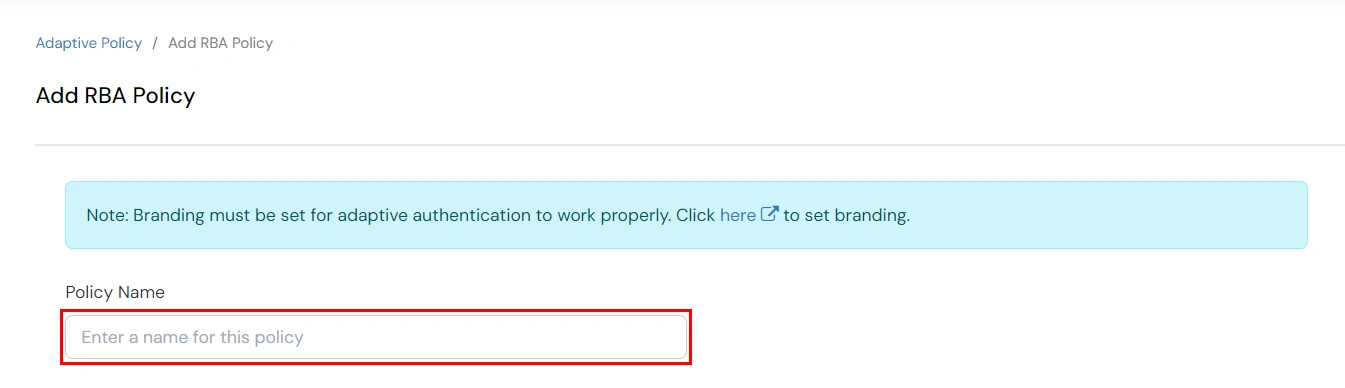
  • Haga clic en el elemento Crear política botón en la parte superior derecha. Agregue un nombre de política adecuado y haga clic en Crear política.
  • Agregar nombre de política RBA

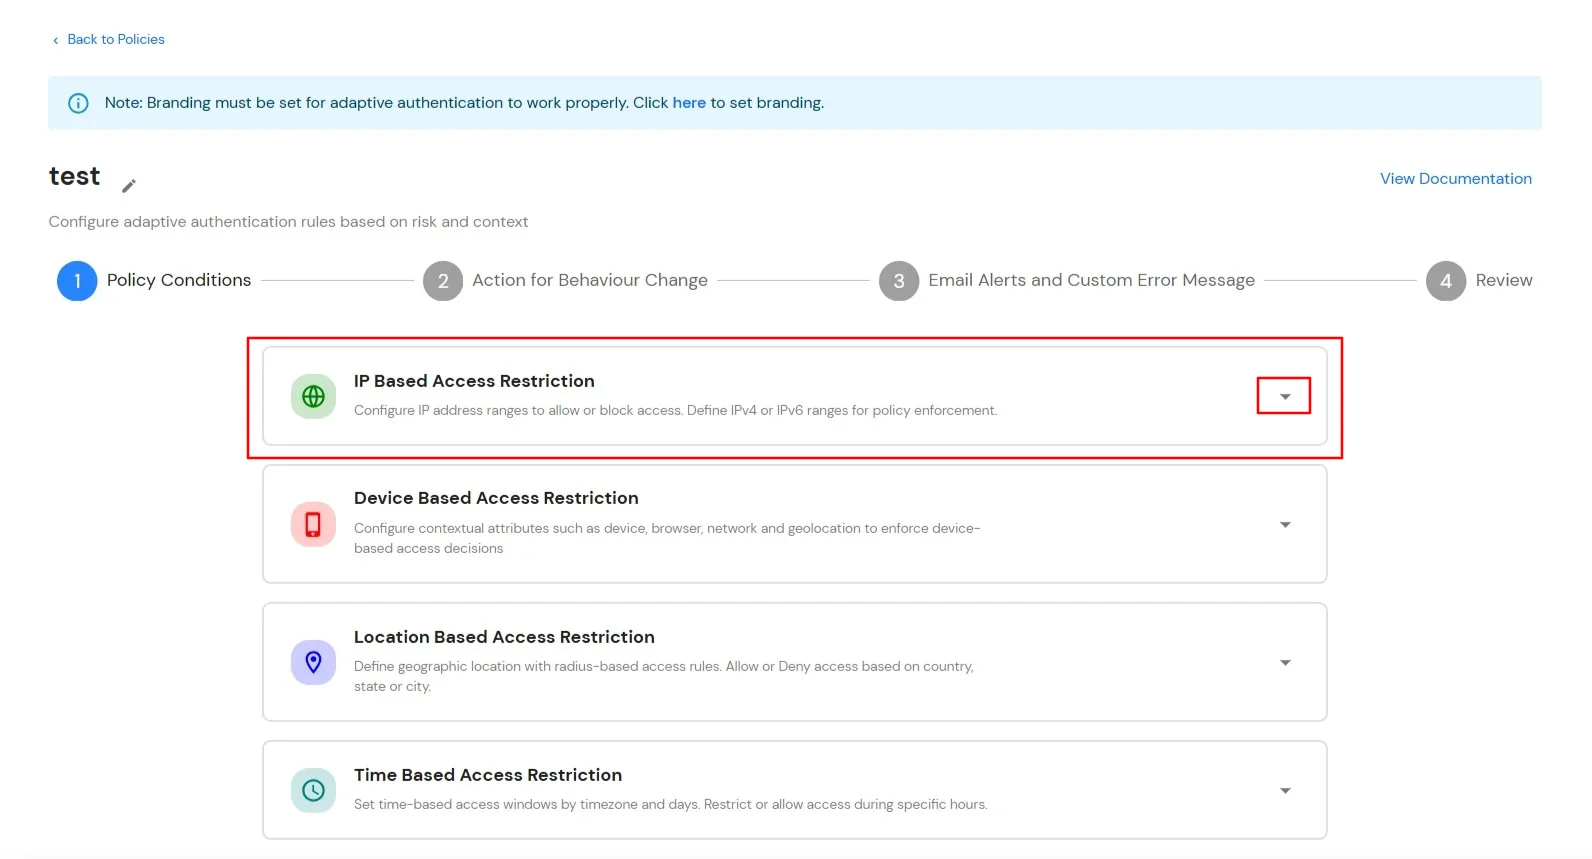
  • Ampliar la opción Restricción de acceso basada en IP En esta sección, haga clic en el icono desplegable para configurar las reglas de acceso basadas en IP.
  • Condiciones de la póliza

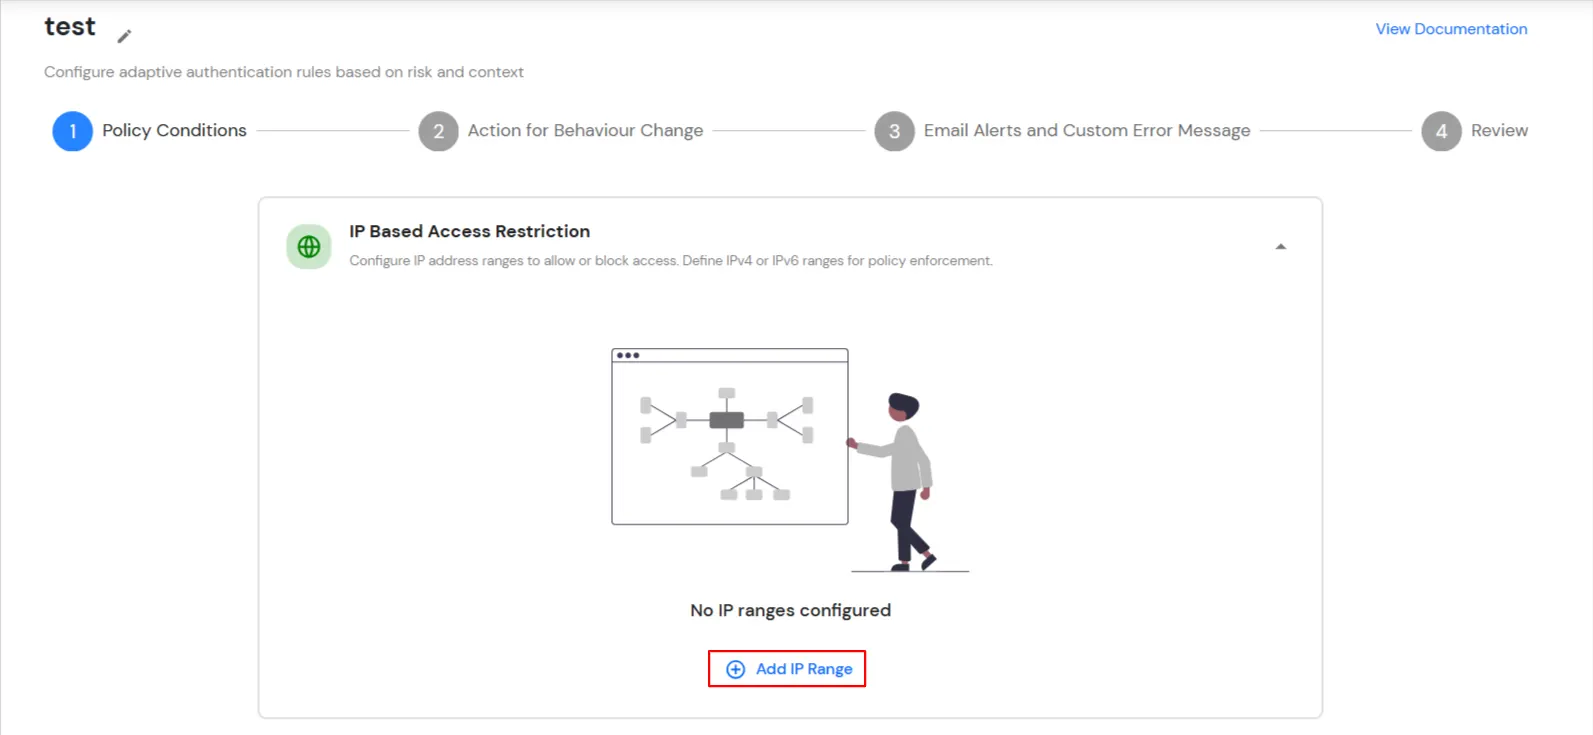
  • Haga clic en Agregar rango de IP para configurar direcciones IP o rangos de IP para la política.
  • Agregar rango de IP

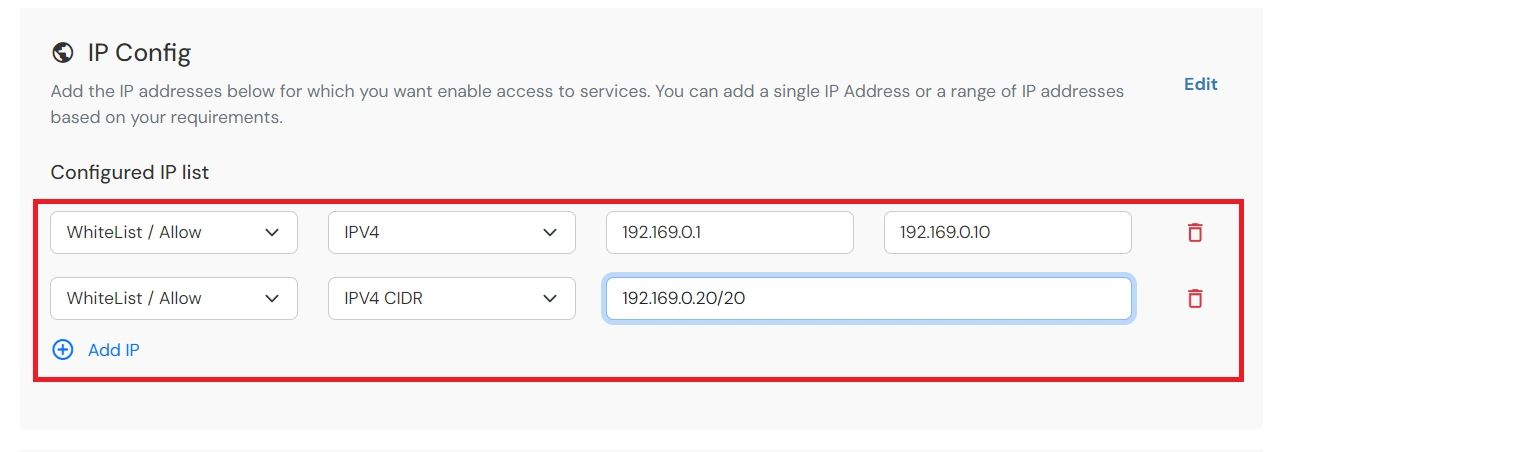
  • Especifique la dirección IP que desea incluir en la lista blanca. Para rangos de IP distintos a los incluidos en la lista blanca, puede seleccionar la configuración anterior para que se refleje.
  • Elija cualquiera Permitir or Denegar Al seleccionar la opción correspondiente en el menú desplegable, si un usuario intenta iniciar sesión con la dirección IP permitida, siempre se le permitirá el acceso.
  • Admitimos el rango de direcciones IP en tres formatos, es decir, IPv4, CIDR IPv4 y CIDR IPv6. Puede elegir el que más le convenga en el menú desplegable.
  • Puede agregar varias IP o rangos de IP haciendo clic en el + Agregar rango de IP .
  • Rango de direcciones IP

  • Una vez realizados los cambios, haga clic en Siguiente.
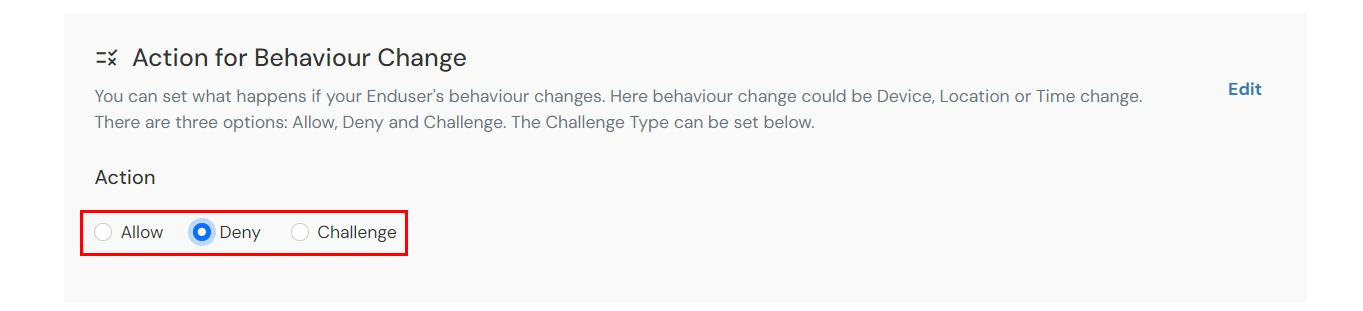
  • Seleccionar Acción para el cambio de comportamiento, elige el apropiado Acción: y Tipo de desafío para el usuario de esa sección.
  • Acción para el cambio de comportamiento


    Atributo (Opción) Mareas Ideales para Lecciones
    Permitir Permitir que los usuarios se autentiquen y utilicen servicios si la condición de autenticación adaptativa es verdadera.
    Denegar Deniegue las autenticaciones de usuario y el acceso a los servicios si la condición de autenticación adaptativa es verdadera.
    Desafío Desafía a los usuarios con uno de los tres métodos mencionados a continuación para verificar la autenticidad del usuario.

  • Opciones de tipo de desafío: Establezca el tipo de desafío cuando la Acción para el Comportamiento esté configurada como Desafío.

  • Atributo Mareas Ideales para Lecciones
    Segundo factor del usuario

    El Usuario necesita autenticarse utilizando el segundo factor que haya optado o asignado, como por ejemplo

    • OTP sobre SMS
    • Notificación de inserción
    • OTP por correo electrónico y muchos más.
    KBA (autenticación basada en conocimiento) El sistema le preguntará al usuario dos de las tres preguntas que haya configurado en su Consola de Autoservicio. Solo después de responder ambas correctamente, podrá continuar.
    OTP a través de correo electrónico alternativo El usuario recibirá una OTP en el correo electrónico alternativo que haya configurado a través de la Consola de Autoservicio. Una vez que la proporcione correctamente, podrá continuar.

  • Haga clic en Siguiente para continuar.

B. Restricción del acceso a SuiteCRM mediante la restricción de acceso basada en dispositivos.

    La restricción de acceso basada en dispositivos permite a los administradores controlar el acceso de los usuarios según los dispositivos registrados y de confianza. Mediante mecanismos de identificación y verificación de dispositivos, los administradores pueden definir políticas que evalúan el dispositivo utilizado durante la autenticación. Cuando un usuario intenta iniciar sesión, el dispositivo se evalúa según la política configurada y se aplica la acción correspondiente ( Permitir, Denegar o Rechazar ) en función de las condiciones establecidas.

    Puede configurar la autenticación adaptativa con restricción basada en dispositivos de la siguiente manera:
  • Inicie sesión para Consola de autoservicio >> Políticas >> Política de acceso adaptativo sección del menú lateral izquierdo.
  • Política de autenticación adaptativa

  • Haga clic en el elemento Crear política botón en la parte superior derecha. Agregue un nombre de política adecuado y haga clic en Crear política.
  • Agregar nombre de política RBA

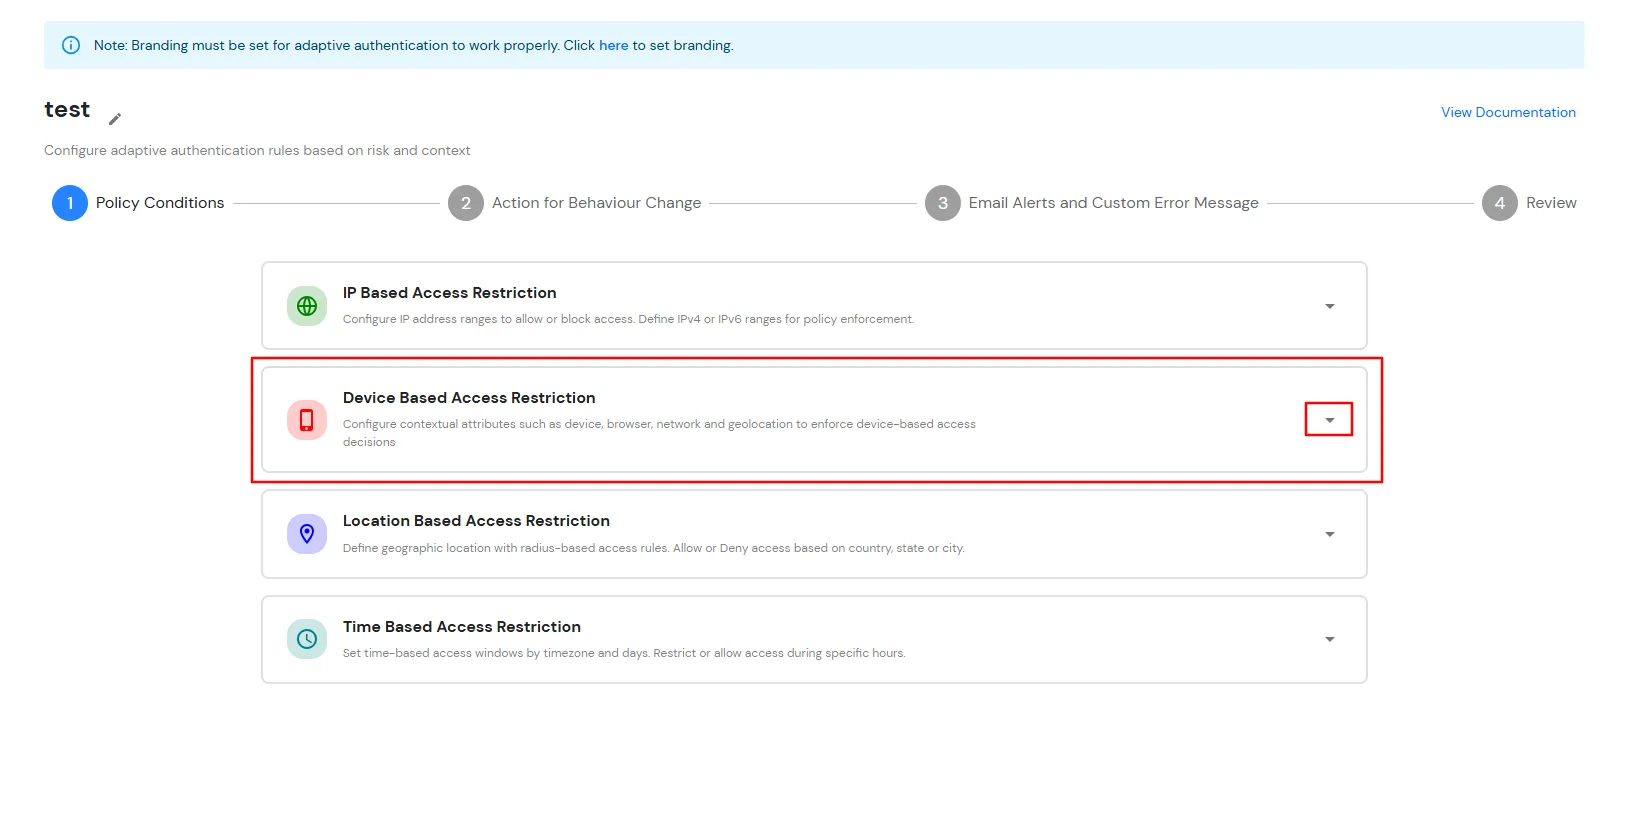
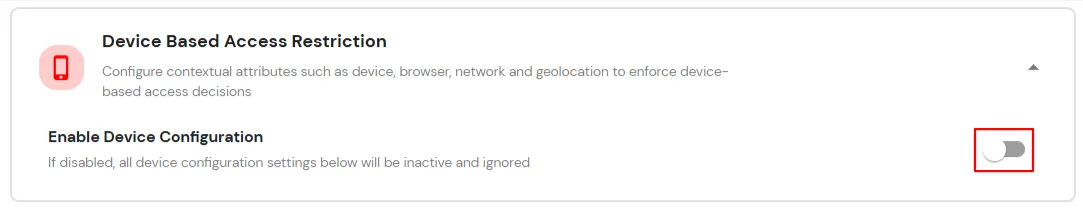
  • Haga clic en el elemento Menú Desplegable opción de ampliar la Restricción de acceso basada en dispositivos Sección para configurar los controles de acceso basados ​​en dispositivos.
  • Restricción de acceso basada en dispositivos

  • Active el interruptor Habilitar la configuración del dispositivo palanca.
  • Restricciones de acceso basadas en dispositivos

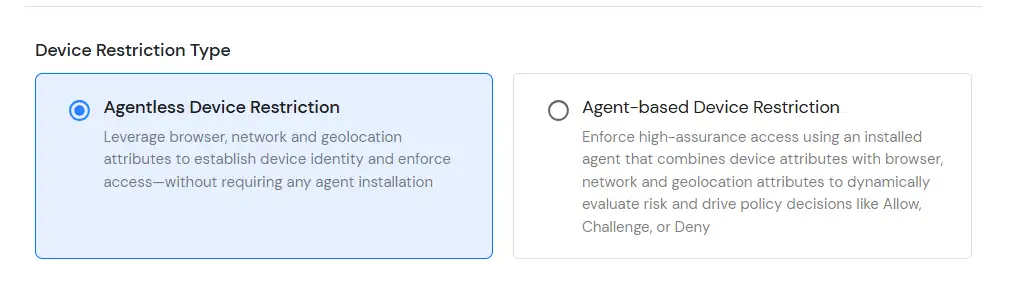
  • Configurar cualquiera de las dos Restricción de dispositivos sin agente or Restricción de dispositivos basada en agentes en función de los requisitos de su organización.
  • Restricción de dispositivos sin agente: Verifica y gestiona dispositivos de confianza sin necesidad de instalar ningún software ni agente en el dispositivo. Utiliza métodos de identificación basados ​​en el navegador y el dispositivo para evaluar la confianza en el dispositivo y aplicar políticas de acceso durante la autenticación.
  • Restricción de dispositivo basada en agente: Proporciona una verificación de confianza mejorada de los dispositivos mediante un agente ligero instalado en los dispositivos administrados. Permite una validación avanzada de los dispositivos y un control de acceso basado en riesgos para garantizar que solo los dispositivos de confianza puedan acceder a los recursos protegidos.
  • Tipo de restricción del dispositivo

  • Haga clic aquí Para obtener más información sobre la restricción basada en dispositivos.
  • Una vez realizados los cambios, haga clic en Siguiente.
  • En Acción para el cambio de comportamientoSeleccione el tipo de acción y desafío apropiado para la política.
  • Acción para el cambio de comportamiento

  • Haga clic en Siguiente para continuar.

C. Restricción del acceso a SuiteCRM mediante restricción de acceso basada en la ubicación.

    En las restricciones de ubicación, el administrador configura una lista de ubicaciones donde desea permitir o denegar el acceso a los usuarios finales según las condiciones establecidas. Cuando un usuario intenta iniciar sesión con la autenticación adaptativa habilitada, sus atributos de ubicación (como latitud, longitud y código de país) se verifican con la lista de ubicaciones configurada por el administrador. En función de esto, se le permitirá, se le solicitará o se le denegará el acceso.

    Puede configurar la autenticación adaptativa con restricción basada en la ubicación de la siguiente manera:
  • Inicie sesión para Consola de autoservicio >> Políticas >> Política de acceso adaptativo sección del menú lateral izquierdo.
  • Política de autenticación adaptativa

  • Haga clic en el elemento Crear política botón en la parte superior derecha. Agregue un nombre de política adecuado y haga clic en Crear política.
  • Autenticación adaptativa: Agregar política RBA

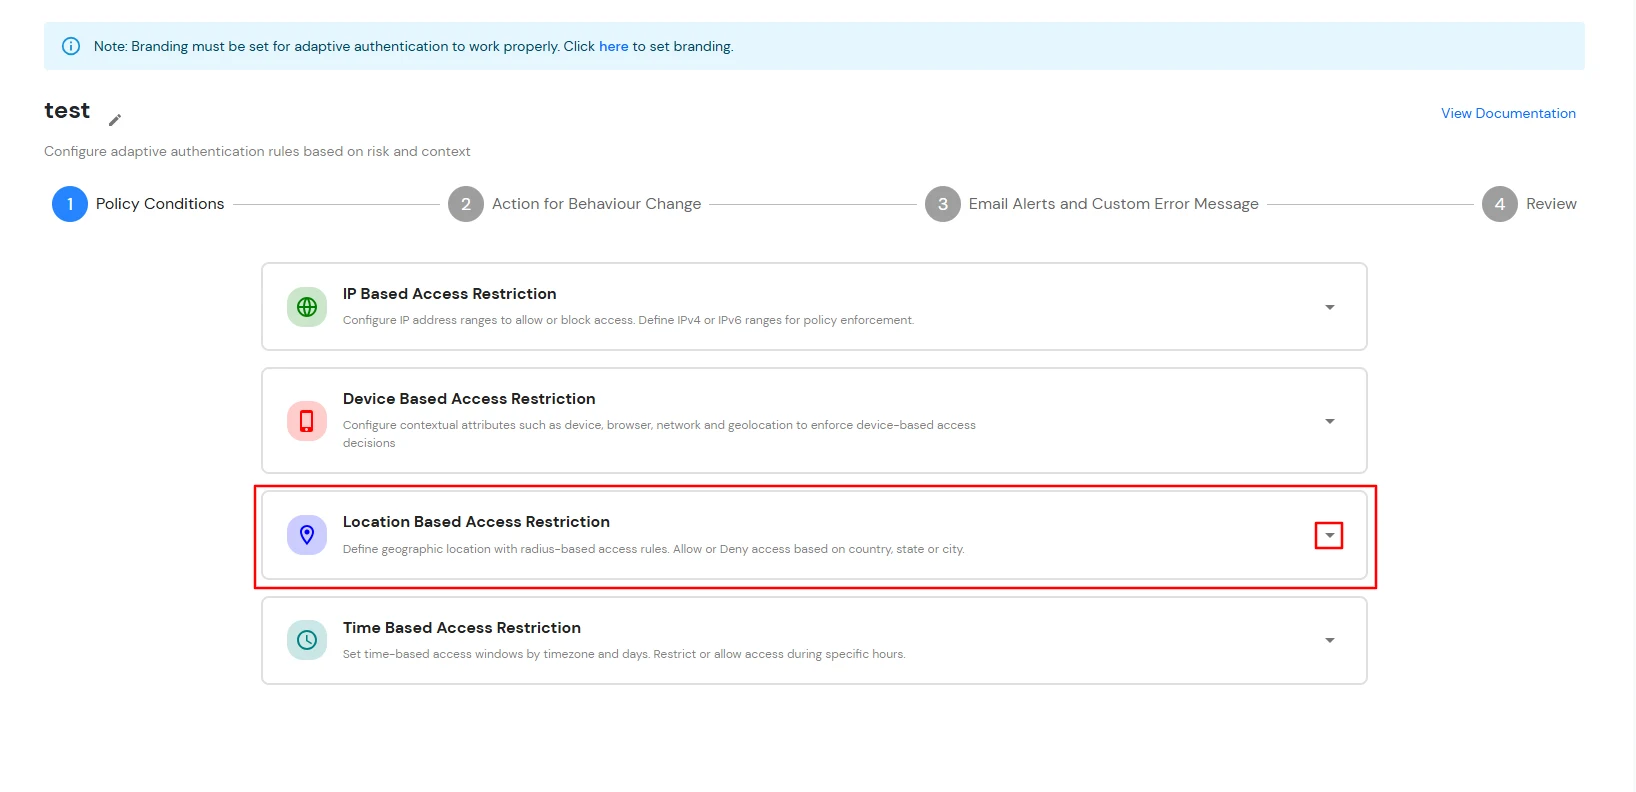
  • Haga clic en el elemento Menú Desplegable para expandir el Restricción de acceso basada en la ubicación Sección para configurar las reglas de acceso basadas en la ubicación.
  • Autenticación adaptativa: Restricción basada en la ubicación

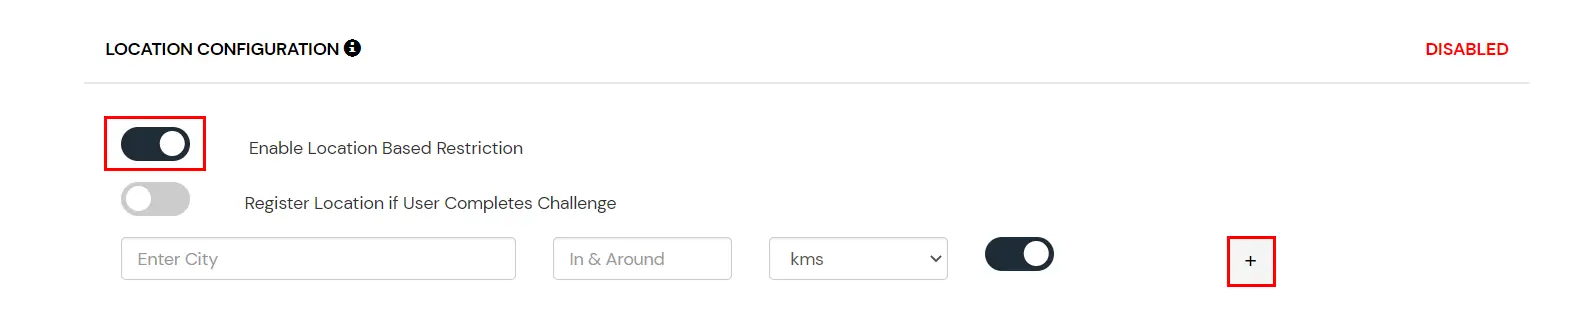
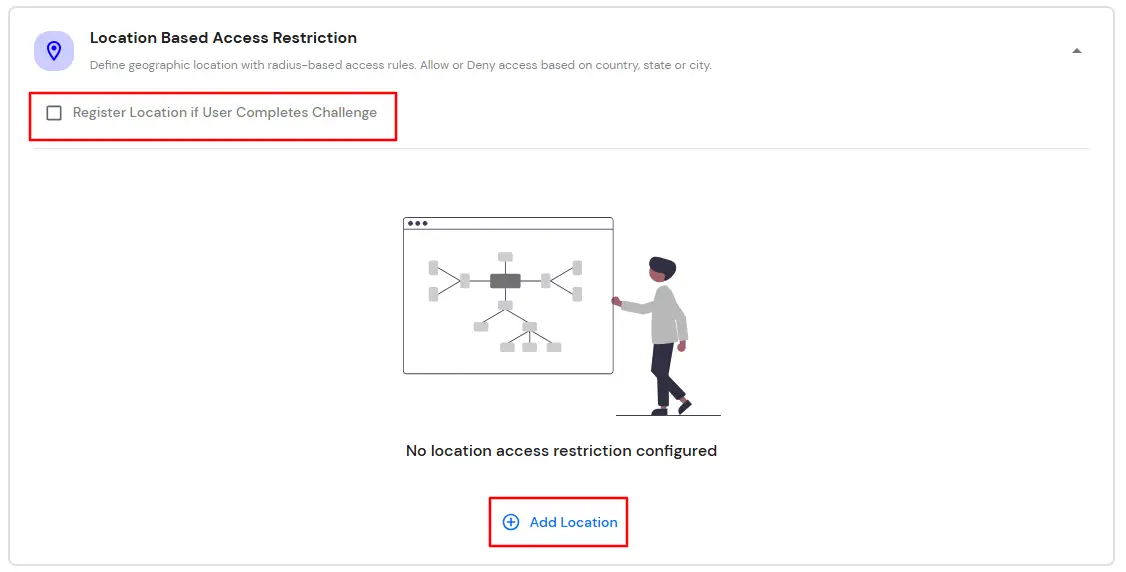
  • Seleccionar Registrar ubicación si el usuario completa el desafío Registrar automáticamente la ubicación del usuario tras una verificación exitosa del desafío.
  • Haga clic en Agregar Direccion.
  • Configuración de ubicación

  • En la sección Ubicación de búsqueda En el campo, ingrese el nombre de la ubicación y seleccione la ubicación correspondiente de los resultados de la búsqueda.
  • Especifique el radio alrededor de la ubicación seleccionada y elija la unidad de distancia (kilómetros o millas). Esta será la zona total dentro y alrededor de la ubicación que hemos configurado utilizando los puntos de latitud y longitud.
  • Para cada ubicación configurada, seleccione si se debe acceder Permitido or Denegado.
  • Restricción de ubicación adaptativa de MFA

  • Puede hacer clic en el Agregar Direccion para agregar más de una ubicación y luego siga los pasos 2 a 4 como se mencionó anteriormente.
  • Una vez realizados los cambios, haga clic en Siguiente.
  • Seleccione su cuenta en Acción para el cambio de comportamiento y Tipo de desafío para usuario de la Acción para el cambio de comportamiento Sección.
  • Acción para el cambio de comportamiento

  • Haga clic en Siguiente para continuar.

D. Restricción del acceso a SuiteCRM mediante restricción de acceso basada en el tiempo.

    En la restricción horaria, el administrador configura una zona horaria con horas de inicio y fin, y los usuarios pueden acceder, acceder o ser interrogados según la condición establecida en la política. Cuando un usuario final intenta iniciar sesión con la autenticación adaptativa habilitada, sus atributos relacionados con la zona horaria, como la zona horaria y la hora actual del sistema, se verifican con la lista configurada por el administrador y, según la configuración, se le permite, se le deniega o se le interroga.

    Puede configurar la autenticación adaptativa con restricción basada en el tiempo de la siguiente manera:
  • Inicie sesión para Consola de autoservicio >> Políticas >> Política de acceso adaptativo sección del menú lateral izquierdo.
  • Política de autenticación adaptativa

  • Haga clic en el elemento Crear política botón en la parte superior derecha. Agregue un nombre de política adecuado y haga clic en Crear política.
  • Agregar nombre de política RBA

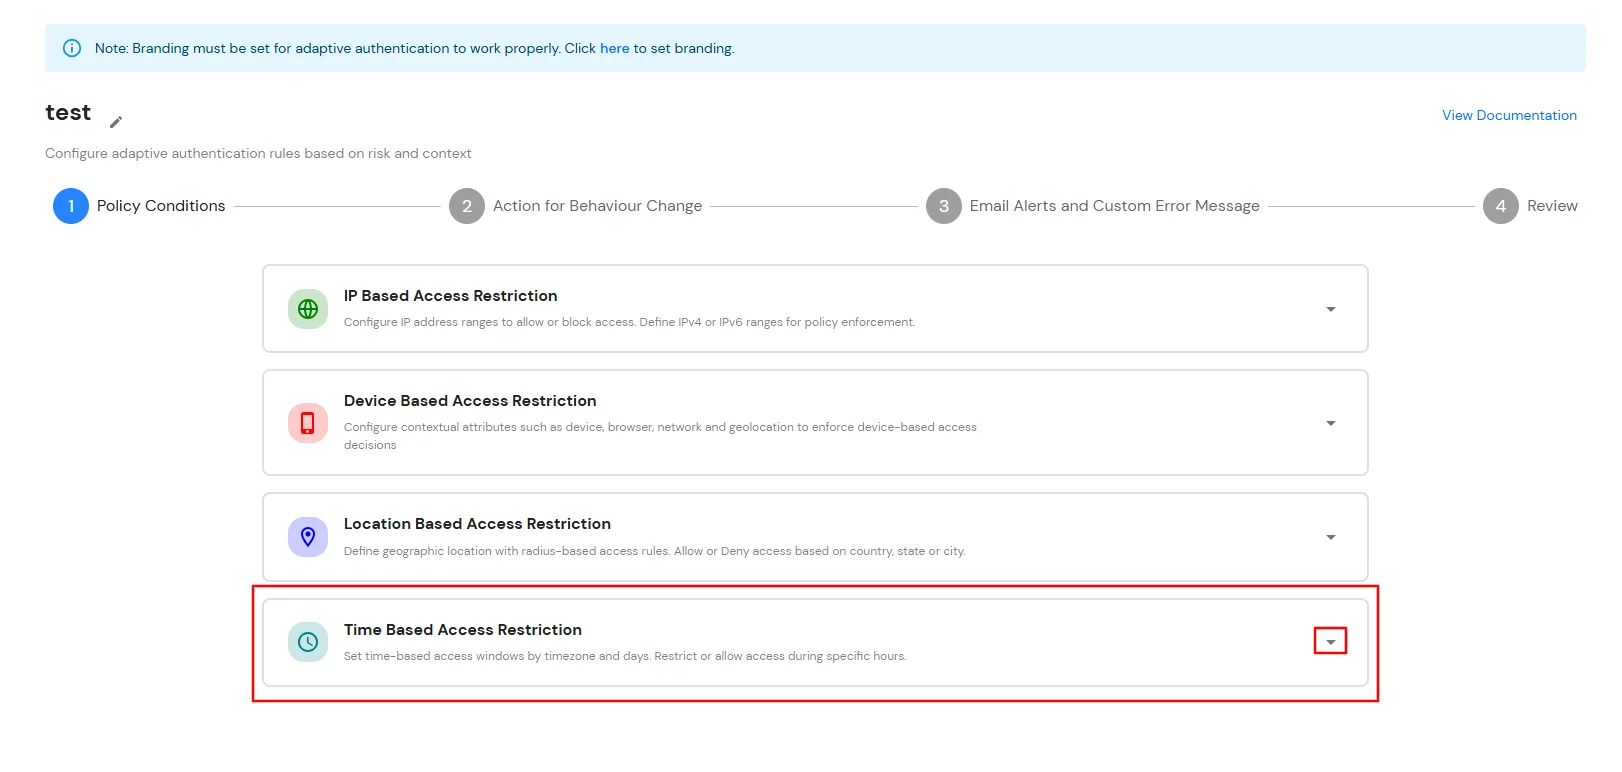
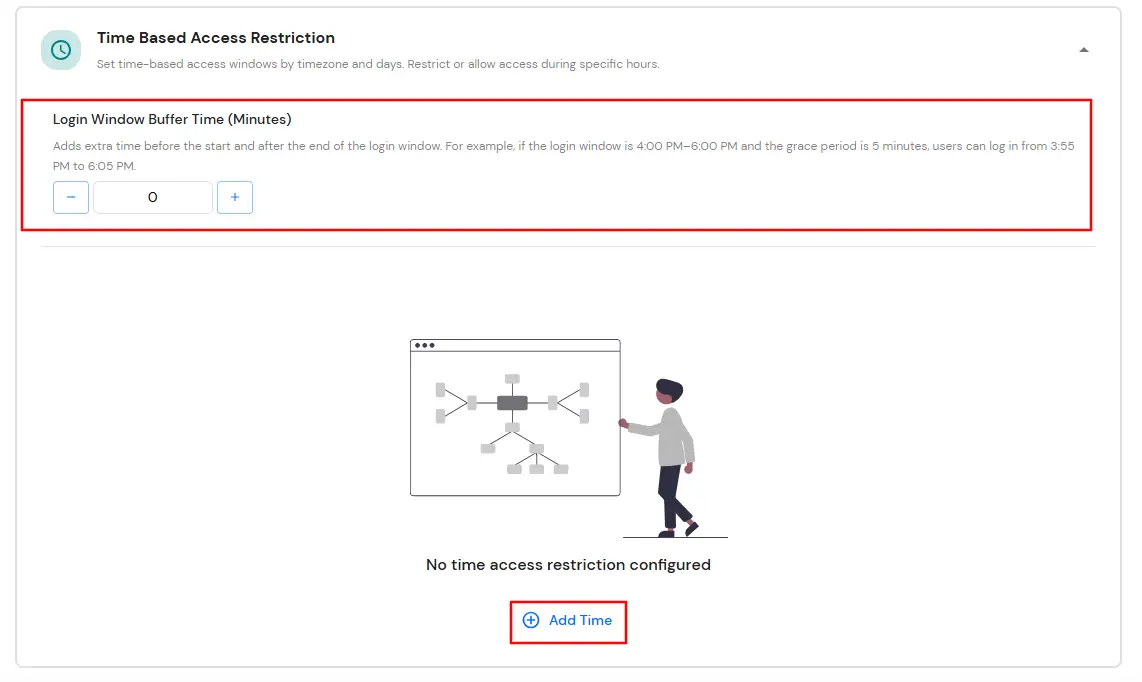
  • Ampliar la opción Restricción de acceso basada en el tiempo sección haciendo clic en el icono desplegable para reglas de restricción de acceso basadas en el tiempo.
  • Ampliar la restricción de acceso basada en el tiempo

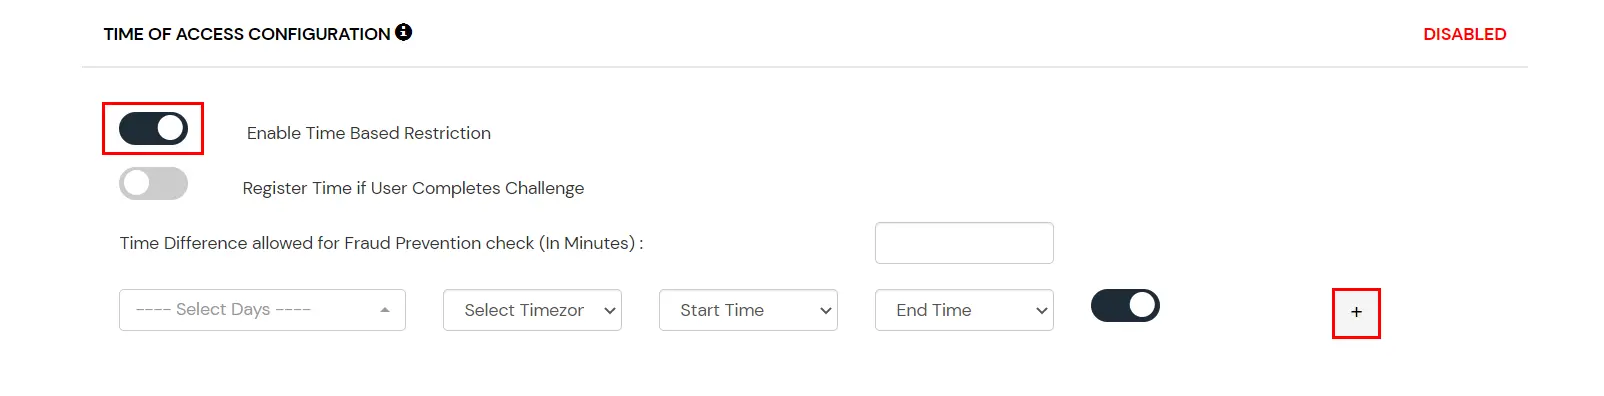
  • Escriba el Tiempo de espera de la ventana de inicio de sesión (minutos) Para permitir un período de gracia antes de la hora de inicio y después de la hora de finalización de la ventana de inicio de sesión configurada. Si no se especifica ningún valor, se aplica el tiempo de búfer predeterminado de 0 minutos.
  • Haga clic en Agregar tiempo para crear una regla de acceso basada en el tiempo.
  •  Haz clic en Agregar hora

  • Seleccione el requerido Zona horaria, configura el Hora de inicio y Hora de finalización y seleccione los días correspondientes.
  • Para cada regla basada en el tiempo, seleccione si se debe acceder. Permitido or Denegado.
  • Restricción de tiempo adaptativa para el análisis de frecuencia cardíaca

  • Haga clic en el elemento Agregar tiempo para agregar más de una zona horaria.
  • Una vez realizados los cambios, haga clic en Siguiente.
  • Seleccione su cuenta en Acción para el cambio de comportamiento y Tipo de desafío para usuario de la Acción para el cambio de comportamiento Sección.
  • Acción para el cambio de comportamiento

  • Haga clic en Siguiente para continuar.

E. Alertas por correo electrónico y mensajes de correo electrónico personalizados

    Esta sección gestiona las notificaciones y alertas relacionadas con la Política de Acceso Adaptativo. Ofrece las siguientes opciones:
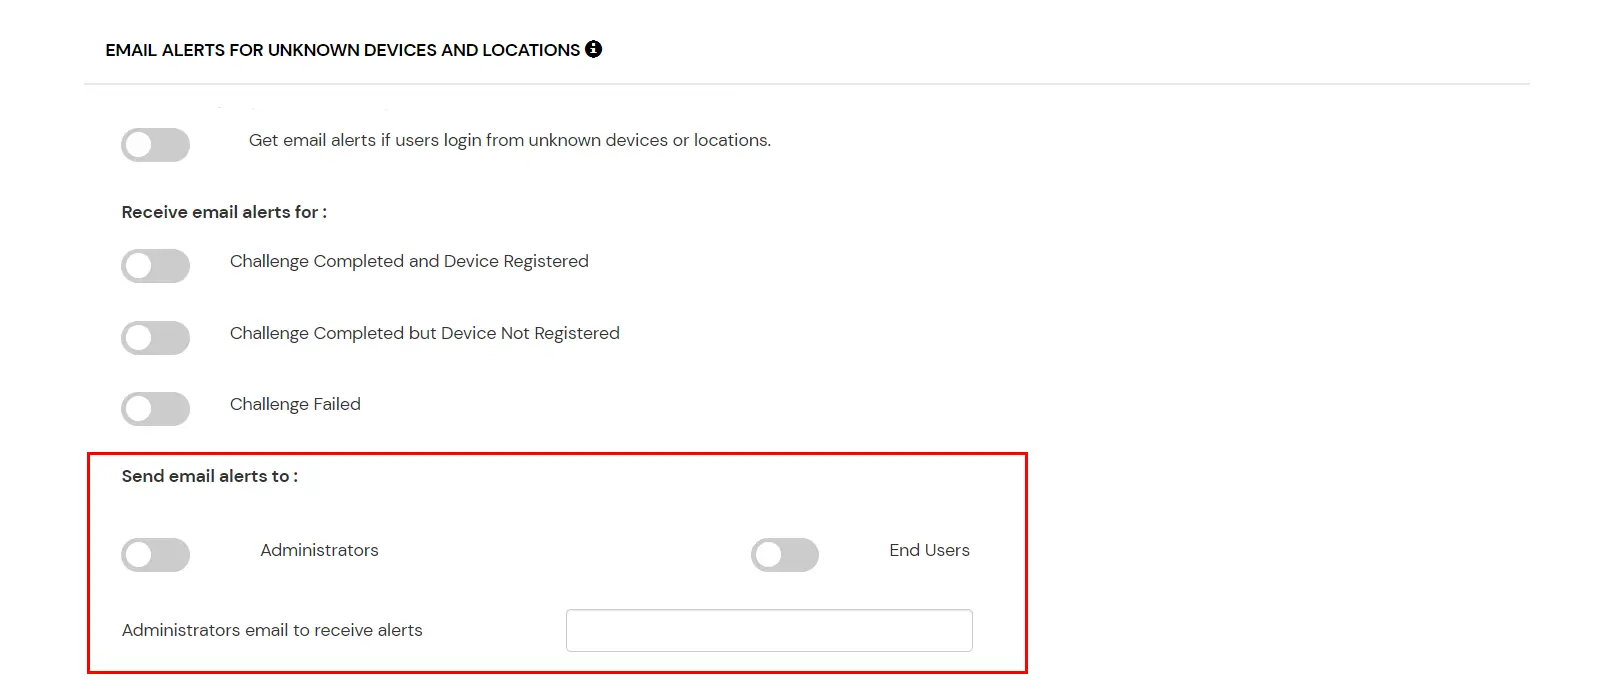
  • Enviar alertas por correo electrónico: Configure los destinatarios que deben recibir notificaciones por correo electrónico cuando se produzcan eventos de autenticación adaptativa. Las alertas pueden enviarse a administradores, usuarios finales o a ambos, según sus requisitos de supervisión y seguridad.
    • Enviar alertas por correo electrónico a los administradores: Habilite esta opción para notificar a los administradores cuando se activen los eventos de autenticación adaptativa configurados. Opcionalmente, puede especificar una dirección de correo electrónico en Dirección de correo electrónico del administrador para recibir alertas para recibir alertas; de lo contrario, las alertas se envían a la cuenta de administrador predeterminada.
    • Enviar alertas por correo electrónico a

    • Enviar alertas por correo electrónico a los usuarios finales: Habilite esta opción para notificar a los usuarios finales cuando los eventos de autenticación adaptativa afecten sus intentos de inicio de sesión o registros de dispositivos.
      • El número de registros de dispositivos ha superado el límite permitido: Cuando está habilitada, los usuarios finales reciben una notificación por correo electrónico si intentan registrar más dispositivos de los permitidos por la política de restricción de dispositivos configurada.Disponible únicamente para notificaciones a usuarios finales.)
      • Recibe alertas por correo electrónico

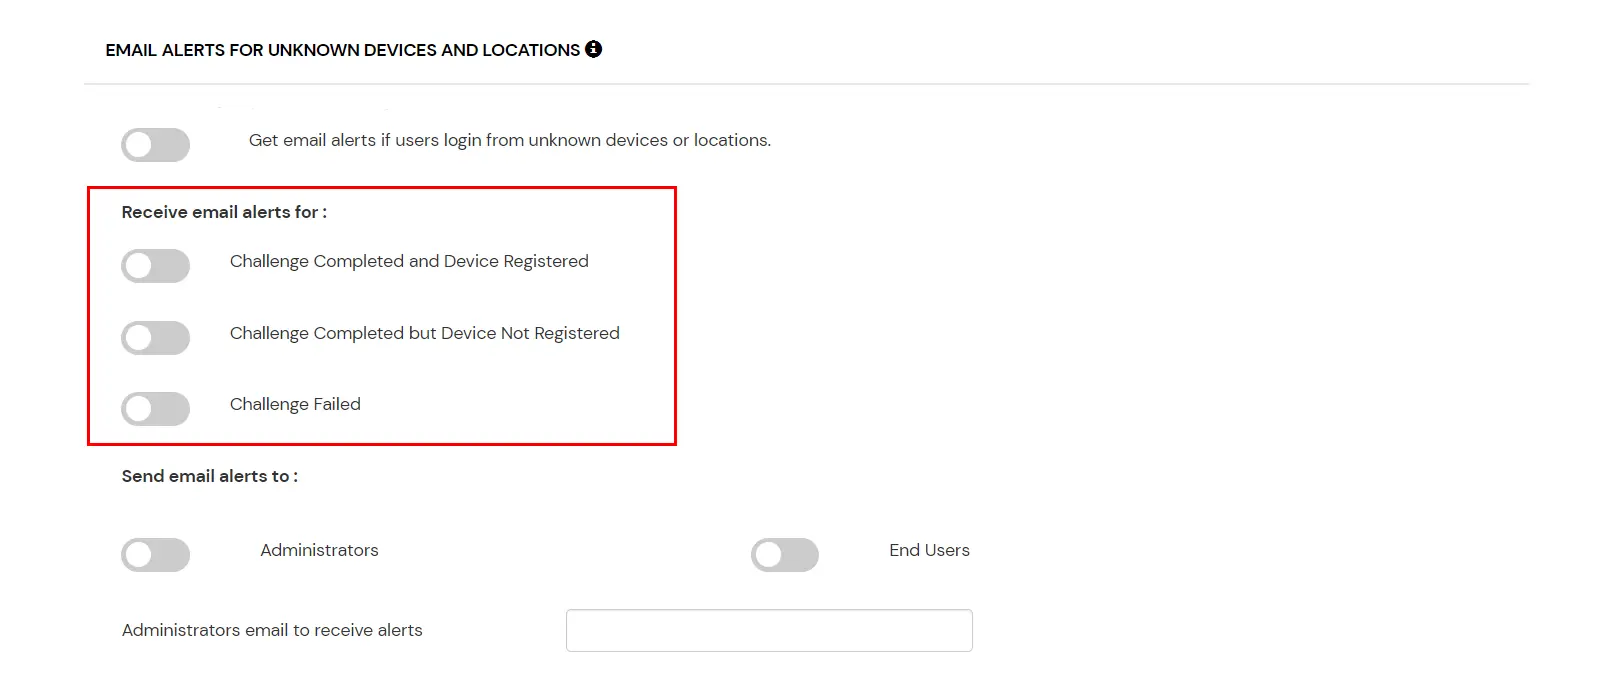
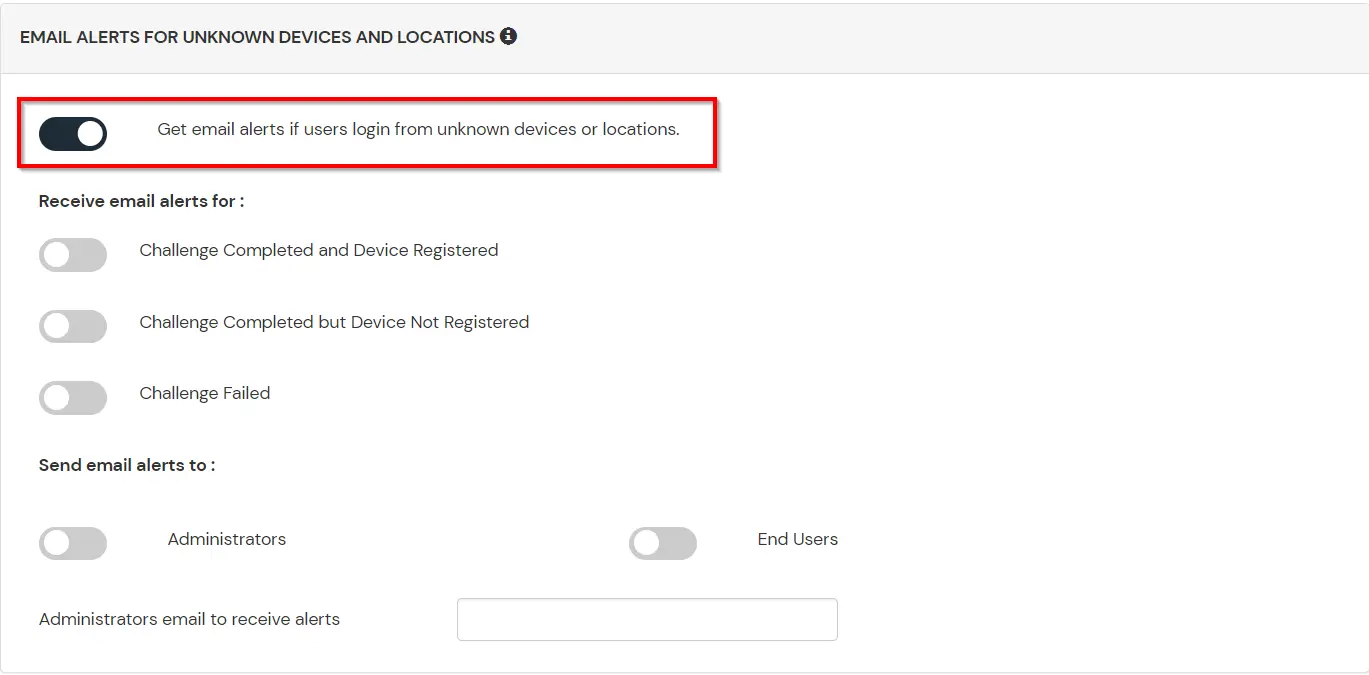
  • Reciba alertas por correo electrónico si los usuarios inician sesión desde dispositivos o ubicaciones desconocidas: Los administradores deben habilitar esta opción para recibir alertas para diferentes opciones de alerta.

  • Opción Mareas Ideales para Lecciones
    Los usuarios inician sesión desde direcciones IP, dispositivos o ubicaciones desconocidos Habilitar esta opción le permitirá iniciar sesión desde direcciones IP o dispositivos desconocidos e incluso ubicaciones.
    Desafío completado y dispositivo registrado Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío y registra un dispositivo.
    Desafío completado pero dispositivo no registrado Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío pero no registra el dispositivo.
    Desafío fallido Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final no completa el desafío.

    Recibir alertas por correo electrónico

  • En caso de que desee que varias cuentas de administrador reciban alertas, puede habilitar la opción para administrador y luego ingresar los correos electrónicos de administrador separados por una ',' en el campo de entrada junto a Correo electrónico del administrador para recibir alertas etiqueta. Para habilitar alertas para los usuarios finales, puede habilitar la Usuario final casilla de verificación.
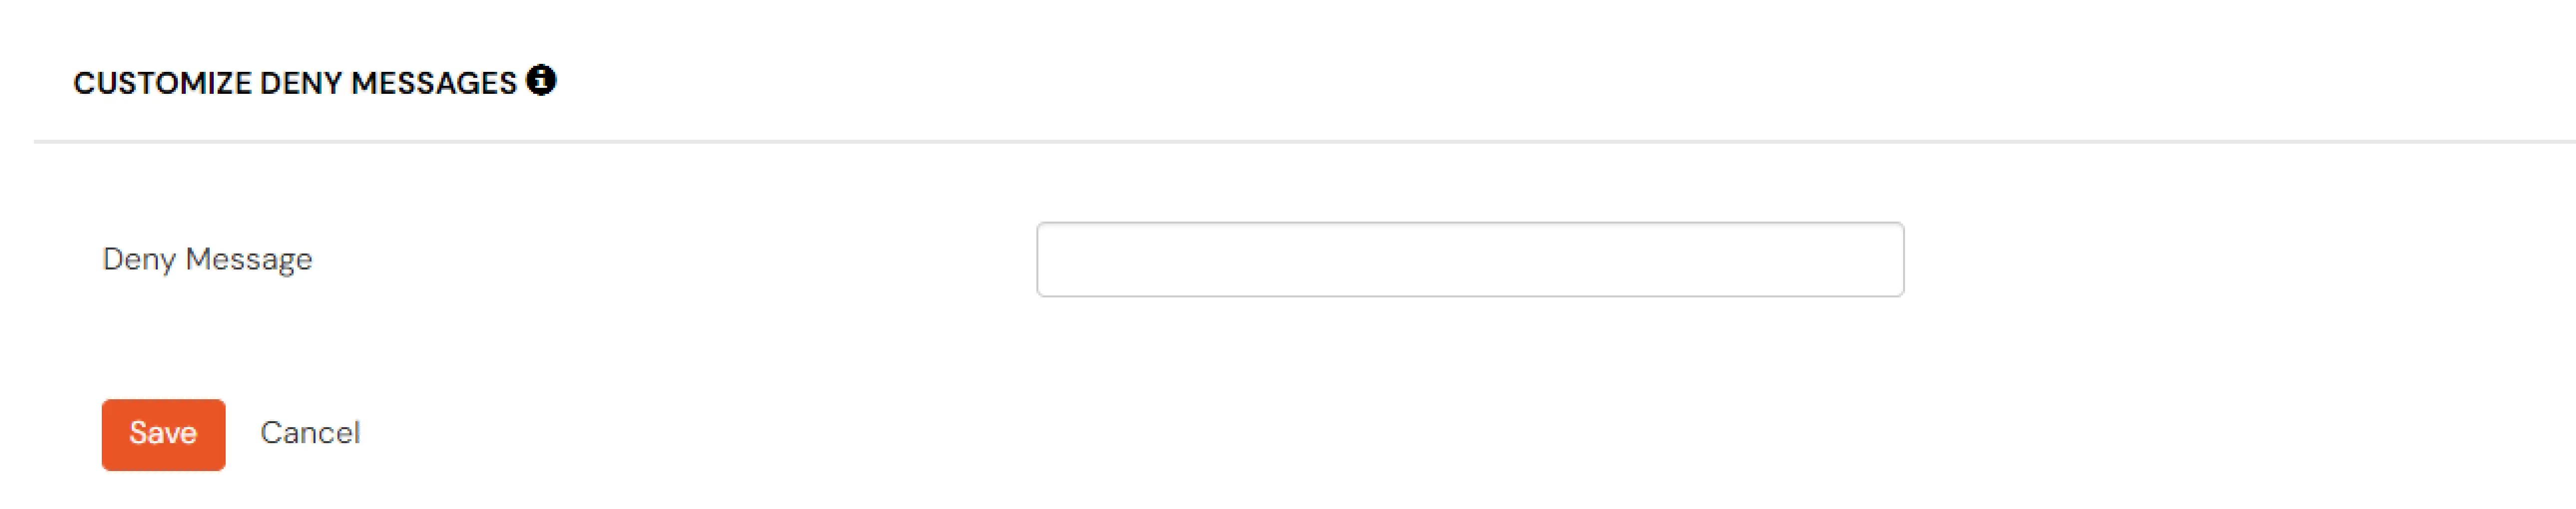
  • En caso de que desee personalizar el mensaje de denegación que recibe el usuario final en caso de que su autenticación sea denegada debido a la política adaptativa, puede hacerlo ingresando el mensaje dentro Denegar mensaje caja de texto.
  • Personalizar el mensaje de denegación

F. Revisión

    Antes de crear la política de autenticación adaptativa, revise las condiciones de la política configuradas, las acciones de cambio de comportamiento, la configuración de alertas por correo electrónico y los mensajes de error personalizados. Este paso ofrece una vista consolidada de todas las configuraciones, lo que le permite verificar la configuración de la política y realizar los cambios necesarios antes de guardarla.
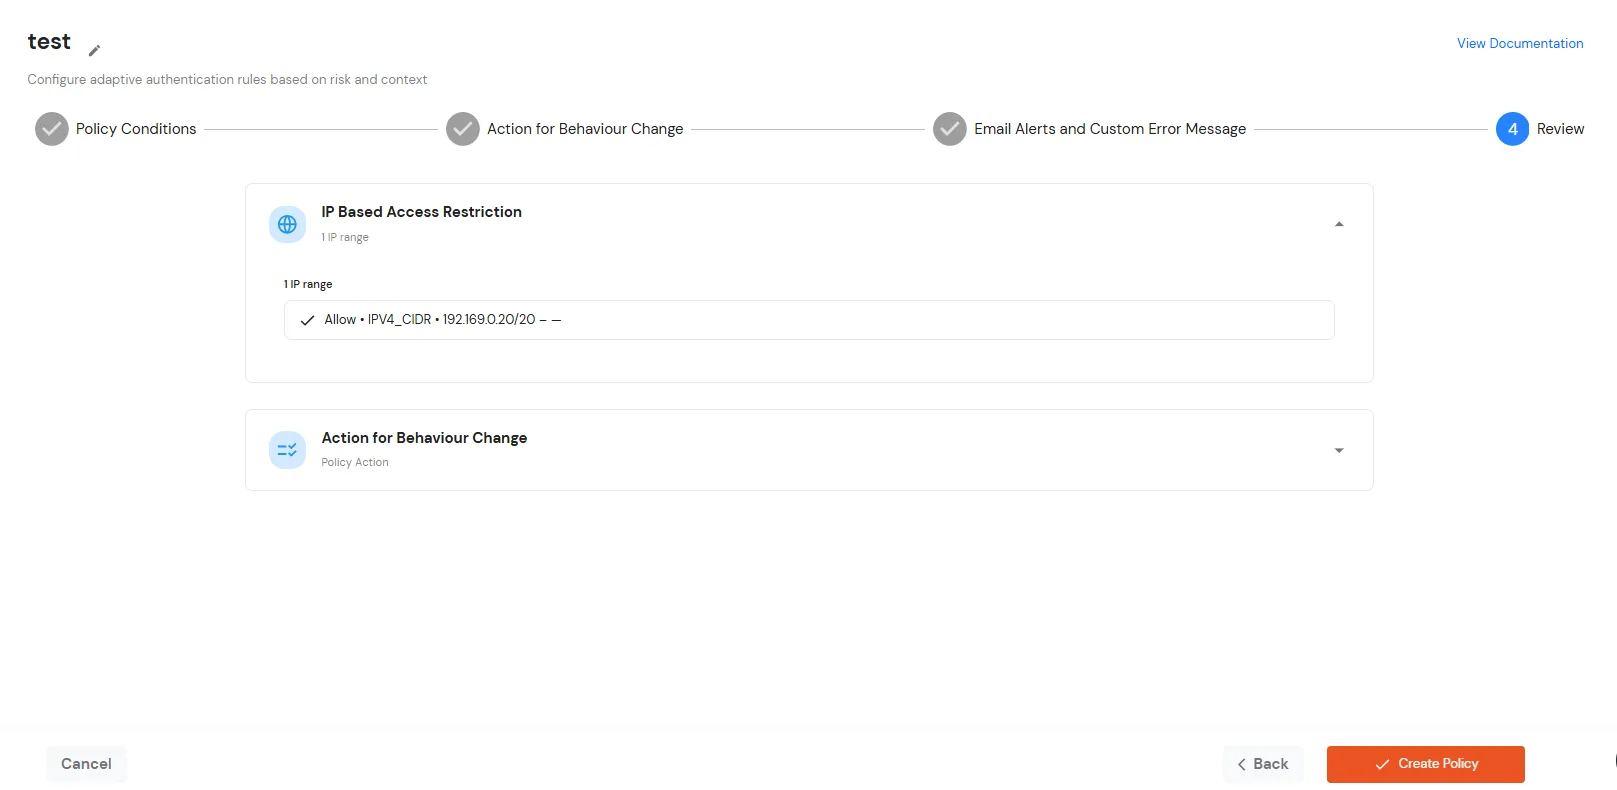
    Sección de revisión

  • Una vez que haya verificado todas las configuraciones, haga clic en Crear política para guardar y activar la póliza.
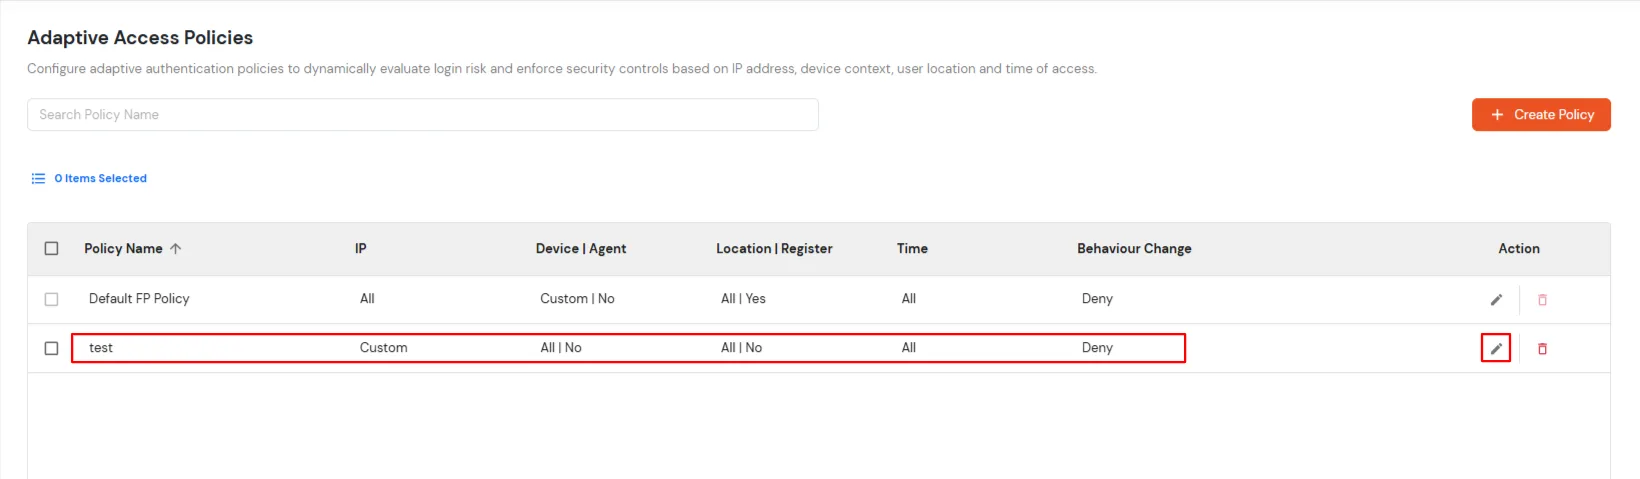
  • Verá la política listada una vez que se haya agregado correctamente.
  • Autenticación adaptativa para SuiteCRM: Política creada

G. Agregar política de autenticación adaptativa a SuiteCRM

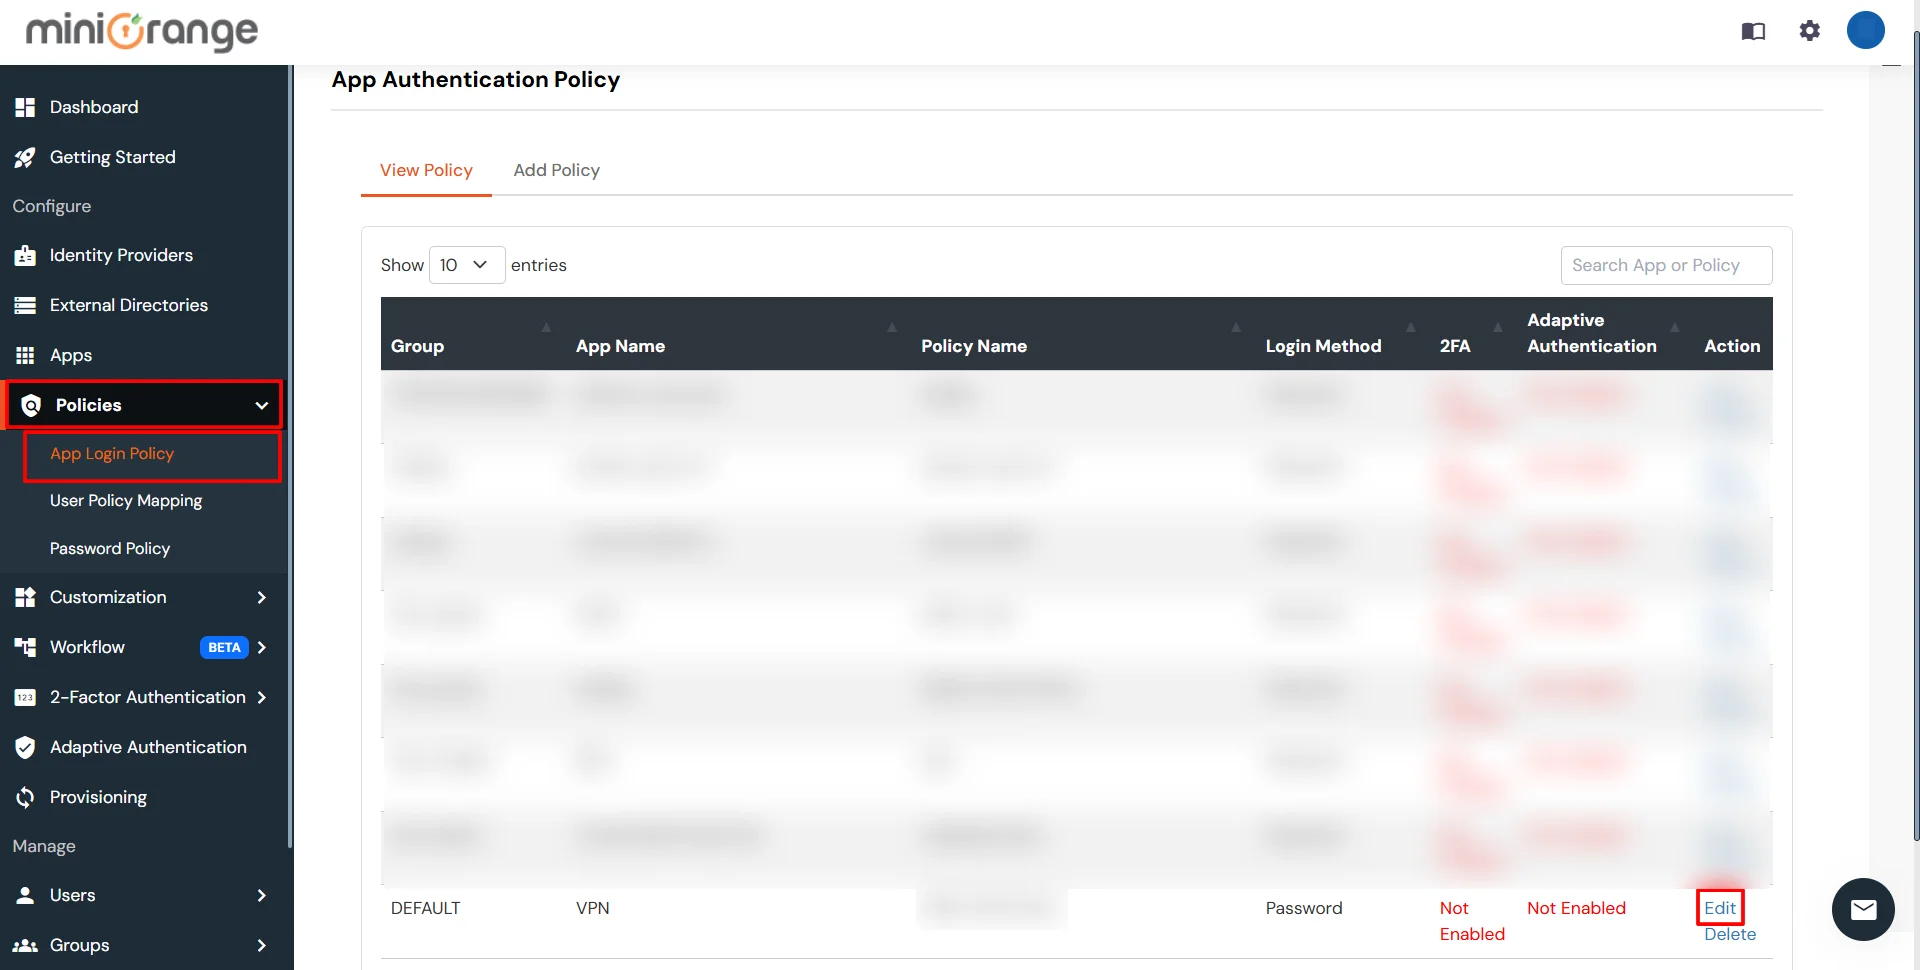
  • Inicie sesión para Consola de autoservicio >> Políticas >> Política de inicio de sesión de la aplicación.
  • Haga clic en Editar Opción de icono para la política de aplicación predefinida.
  • Editar la política de autenticación de dos factores

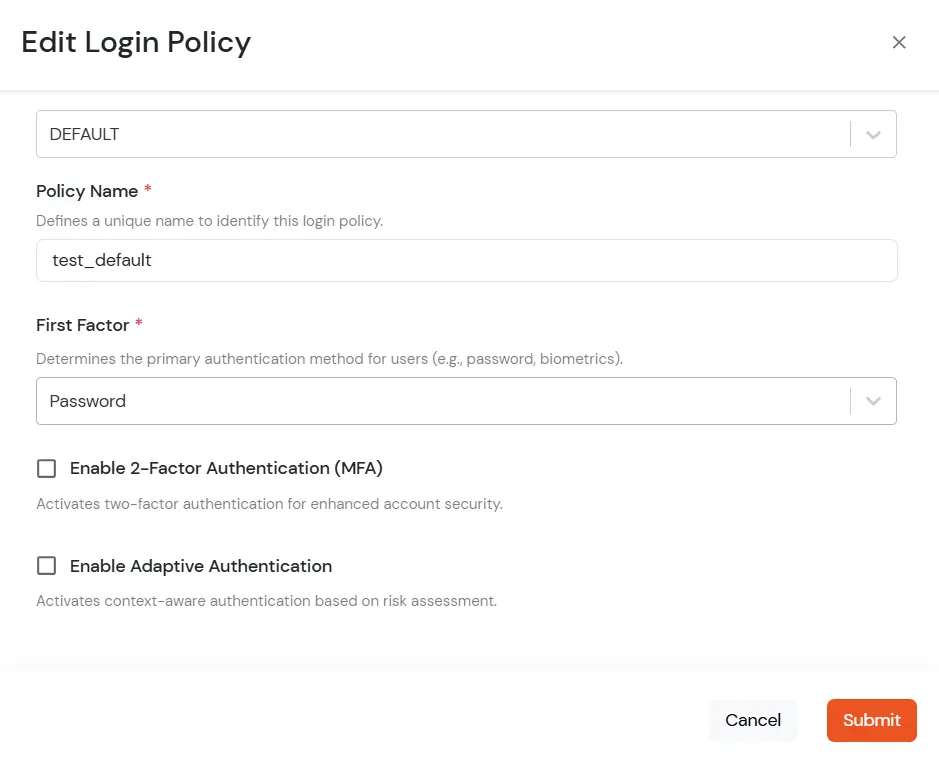
  • Establezca su política en el Nombre de directiva y seleccione Contraseña como Primer Factor.
  • Editar política de inicio de sesión

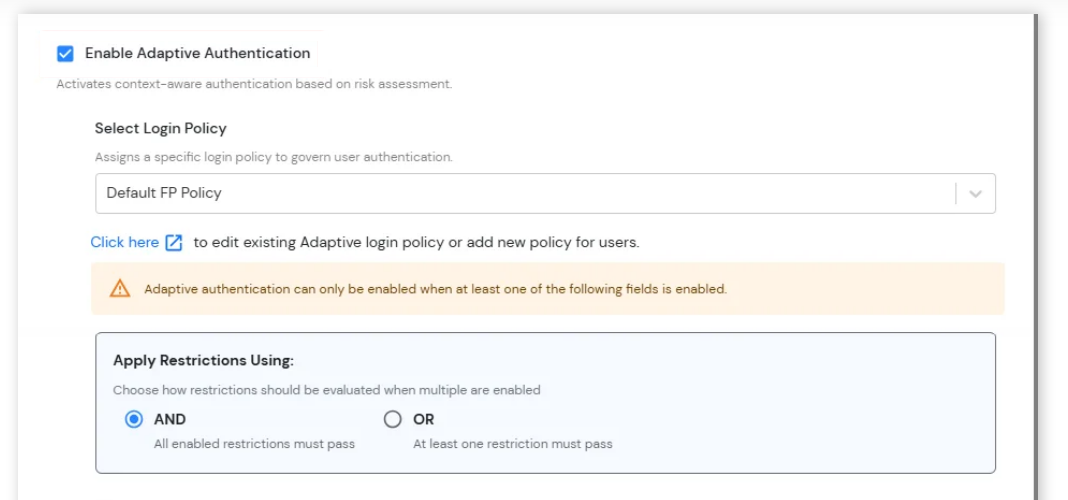
  • Activar Autenticación adaptable En la página Editar política de inicio de sesión, seleccione el método de restricción requerido como una opción.
  • Desde Seleccione Política de inicio de sesión Seleccione en el menú desplegable la política que creamos en el paso anterior.
  • Aplicar restricciones mediante: Configure cómo se deben evaluar las múltiples restricciones de autenticación adaptativa durante el inicio de sesión del usuario.
    • Y: Para que se permita el intento de inicio de sesión, deben cumplirse todas las restricciones habilitadas.
    • O: Para que se permita el intento de inicio de sesión, debe cumplirse al menos una de las restricciones habilitadas.
  • Habilitar la autenticación adaptativa

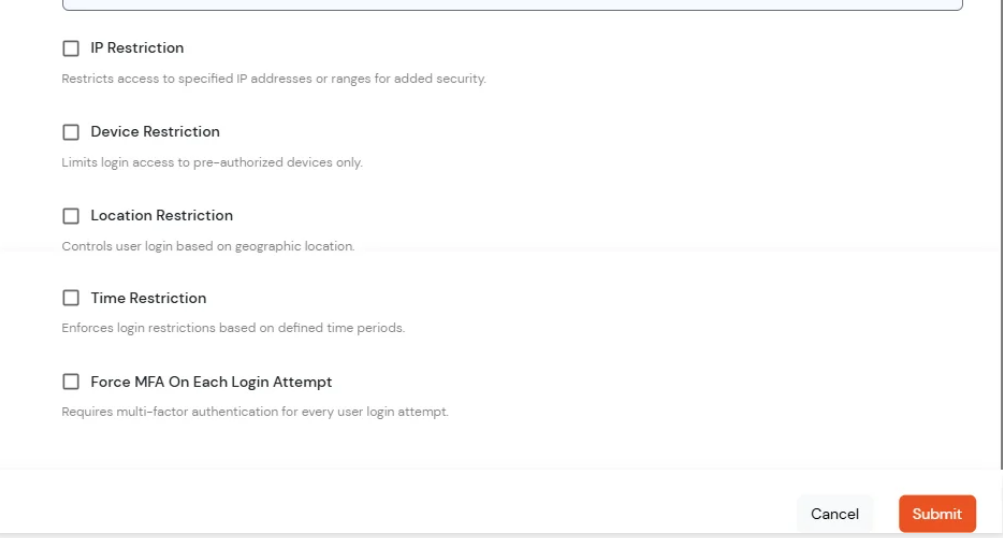
  • Restricciones de autenticación adaptativa: Configure restricciones de inicio de sesión y condiciones de verificación adicionales para reforzar la seguridad de la cuenta y controlar el acceso de los usuarios en función de factores de riesgo contextuales.
    • Restricción de IP: Restrinja el acceso de inicio de sesión a direcciones IP o rangos de IP específicos para mejorar la seguridad.
    • Restricción del dispositivo: Permitir el acceso mediante inicio de sesión únicamente desde dispositivos de confianza o previamente autorizados.
    • Restricción de ubicación: Controlar el acceso de inicio de sesión de los usuarios en función de su ubicación geográfica.
    • Restricción de tiempo: Restringir el acceso de los usuarios a días o períodos de tiempo específicos.
    • Forzar la autenticación multifactor en cada intento de inicio de sesión: Exigir a los usuarios que completen la verificación MFA en cada intento de inicio de sesión, independientemente del dispositivo o del estado de la sesión.
  • Aplicar restricciones mediante

Cómo agregar un dispositivo confiable

  • Cuando el usuario final inicia sesión en la consola de autoservicio después de la política para restricción del dispositivo está activado, se le proporciona la opción de agregar el dispositivo actual como dispositivo confiable.

Referencias externas

¿Quiere programar una demostración?

Solicitar una demo


Nuestros otros productos de gestión de identidad y acceso