¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×Zoom es líder en comunicaciones de video empresariales modernas, con una plataforma en la nube sencilla y confiable para videoconferencias, audioconferencias, colaboración, chat y seminarios web en dispositivos móviles, computadoras de escritorio, teléfonos y sistemas de salas de reuniones. Zoom Rooms es la solución original de software para salas de conferencias, utilizada en todo el mundo en salas de juntas, conferencias, reuniones informales y capacitación, así como en oficinas ejecutivas y aulas.
El aumento masivo en el uso de aplicaciones de videoconferencia nos ha ayudado a introducir mejoras Solución de autenticación de dos factores de Zoom para aplicaciones de escritorio y móviles. La solución de seguridad Zoom 2FA facilita que los usuarios y las organizaciones se protejan y prevengan las violaciones de seguridad.
Zoom 2FA (autenticación de dos factores) es un proceso de inicio de sesión de dos pasos que proporciona una capa adicional de control de seguridad para otorgar acceso para iniciar sesión en la cuenta de Zoom. Ampliar 2FA y SSO identifica a los usuarios exigiendo dos o más tipos de métodos de autenticación. El primer factor es que el usuario conoce el nombre de usuario y la contraseña y el segundo factor es lo que el usuario puede tener como único, como un teléfono (para OTP) o una huella digital o voz. Esta capa adicional evita que una persona no autorizada acceda a los recursos incluso si conoce sus credenciales.
miniorange proporciona más de 15 métodos y soluciones de autenticación para diversos casos de uso. Permite a los usuarios y a la organización configurar ciertas configuraciones y autenticación que incluyen restricciones de contraseña, restricción de métodos de inicio de sesión y otras configuraciones de seguridad. miniorange también da paso a aplicaciones de autenticación que admiten contraseña de un solo uso basada en tiempo (TOTP), Google Authenticator, Microsoft Authenticator, la aplicación de autenticación Authy de 2 factores y nuestra propia aplicación miniorange Authenticator.
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), proveedores de identidad (como Microsoft Entra ID, Okta, AWS) y muchos más. Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.

mininaranja
Aplicación Authenticator


Google
Aplicación Authenticator

Auténtico factor 2
Aplicación de autenticación
Microsoft
Aplicación Authenticator

| ID de entidad SP o emisor | Su nombre de dominio de Zoom por ejemplo, https://miniorange.zoom.us |
| URL de ACS | https://www.zoom.us/signin |
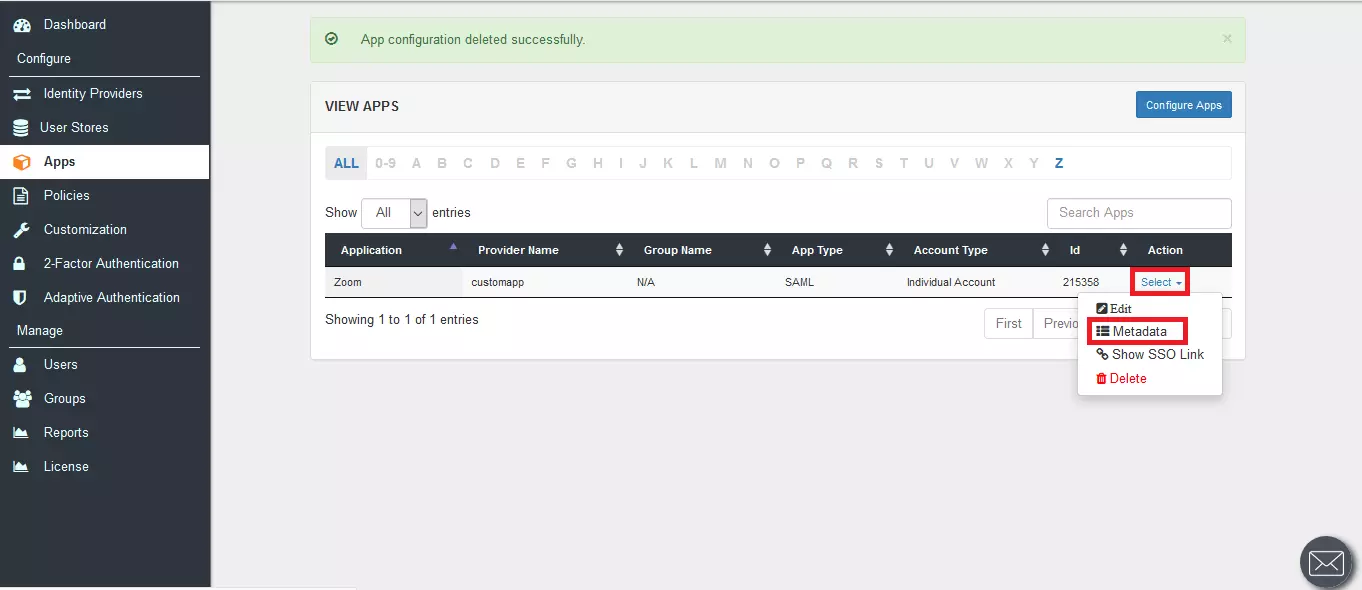
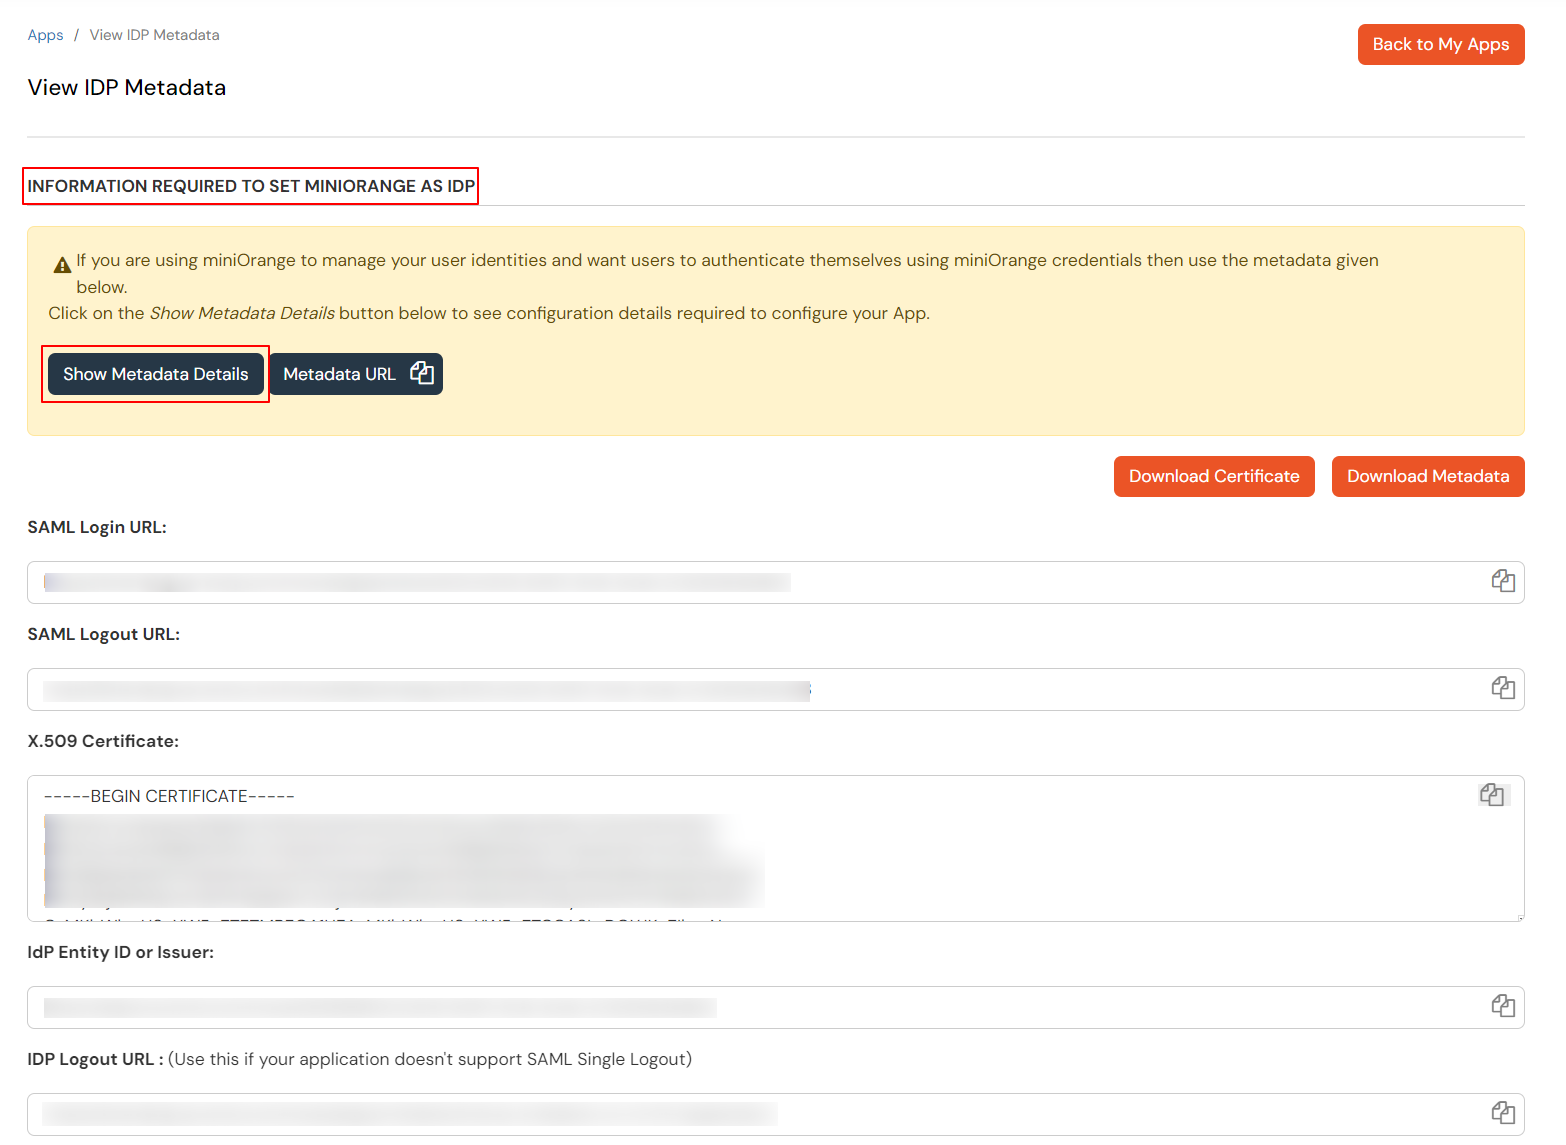
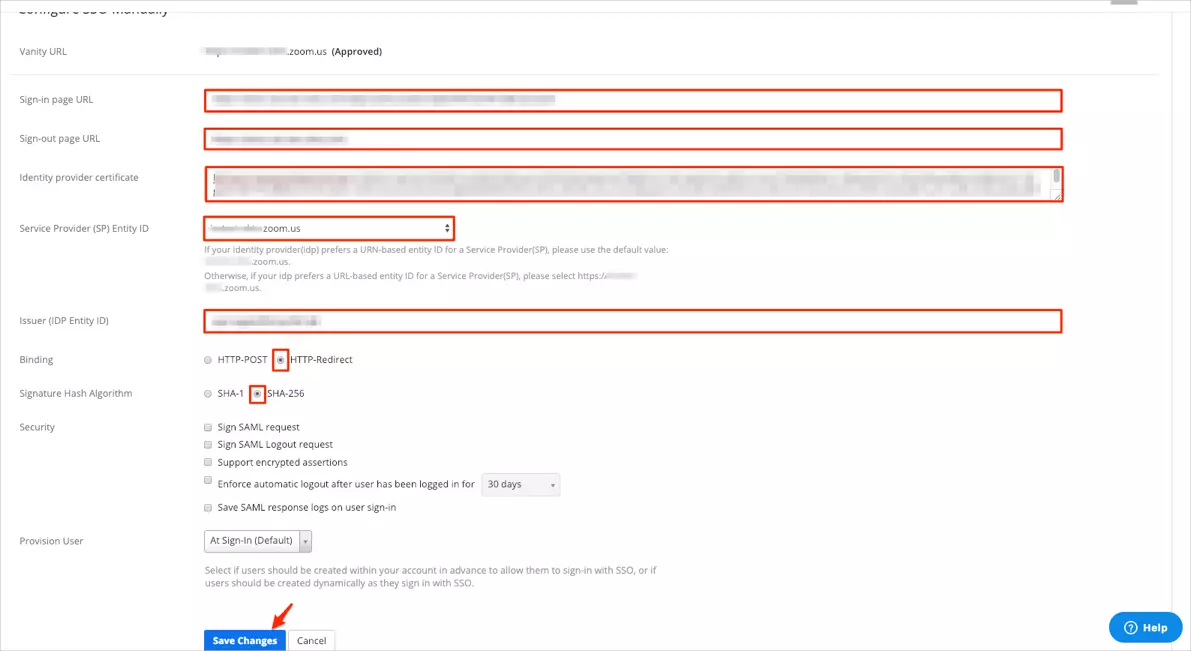
| URL de la página de inicio de sesión: | Ingrese la URL de inicio de sesión de SAML que obtiene al hacer clic en Metadatos en el Paso 1. |
| URL de la página de cierre de sesión: | Ingrese la URL de cierre de sesión única que obtiene al hacer clic en Metadatos en el Paso 1. |
| Certificado de proveedor de identidad: | Ingrese el Certificado X.509 del Paso 1. Ocúpese de quitar el Comenzar certificado y Certificado final. |
| ID de entidad del proveedor de servicios (SP): | Ingresa tu dominio:[tu-subdominio].zoom.us |
| Emisor (ID de entidad IDP): | Ingrese el ID de entidad IDP que obtiene al hacer clic en Metadatos en el Paso 1. |
| Encuadernación: | Seleccione Redirección HTTP. |
| Algoritmo hash de firma: | Seleccione SHA-256. |
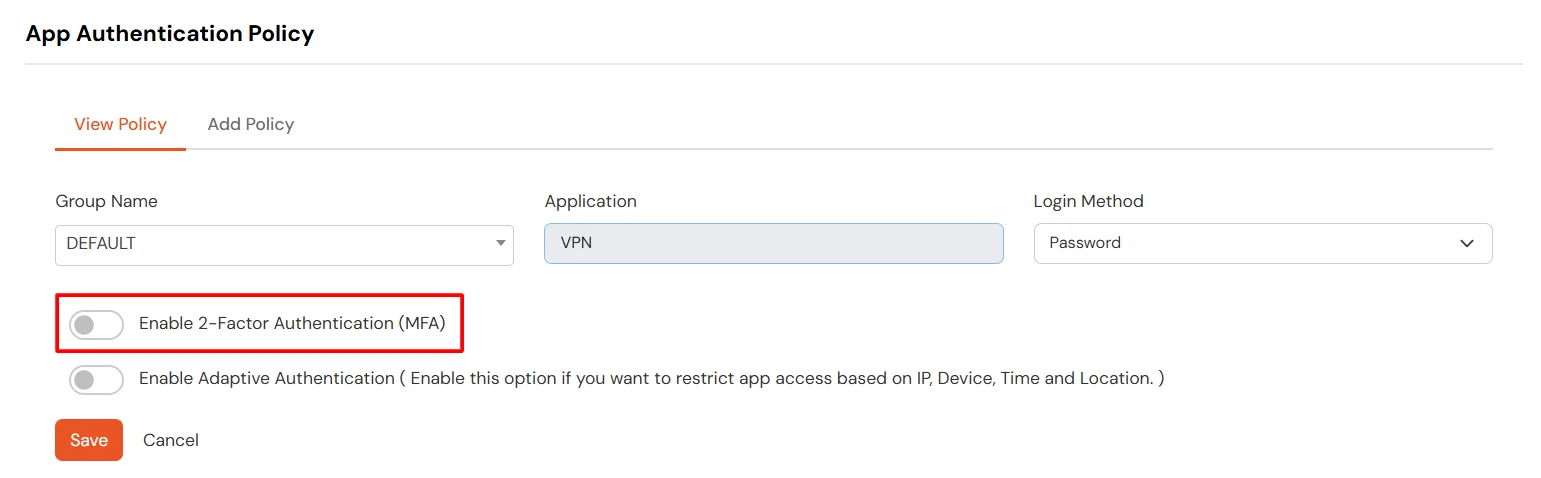
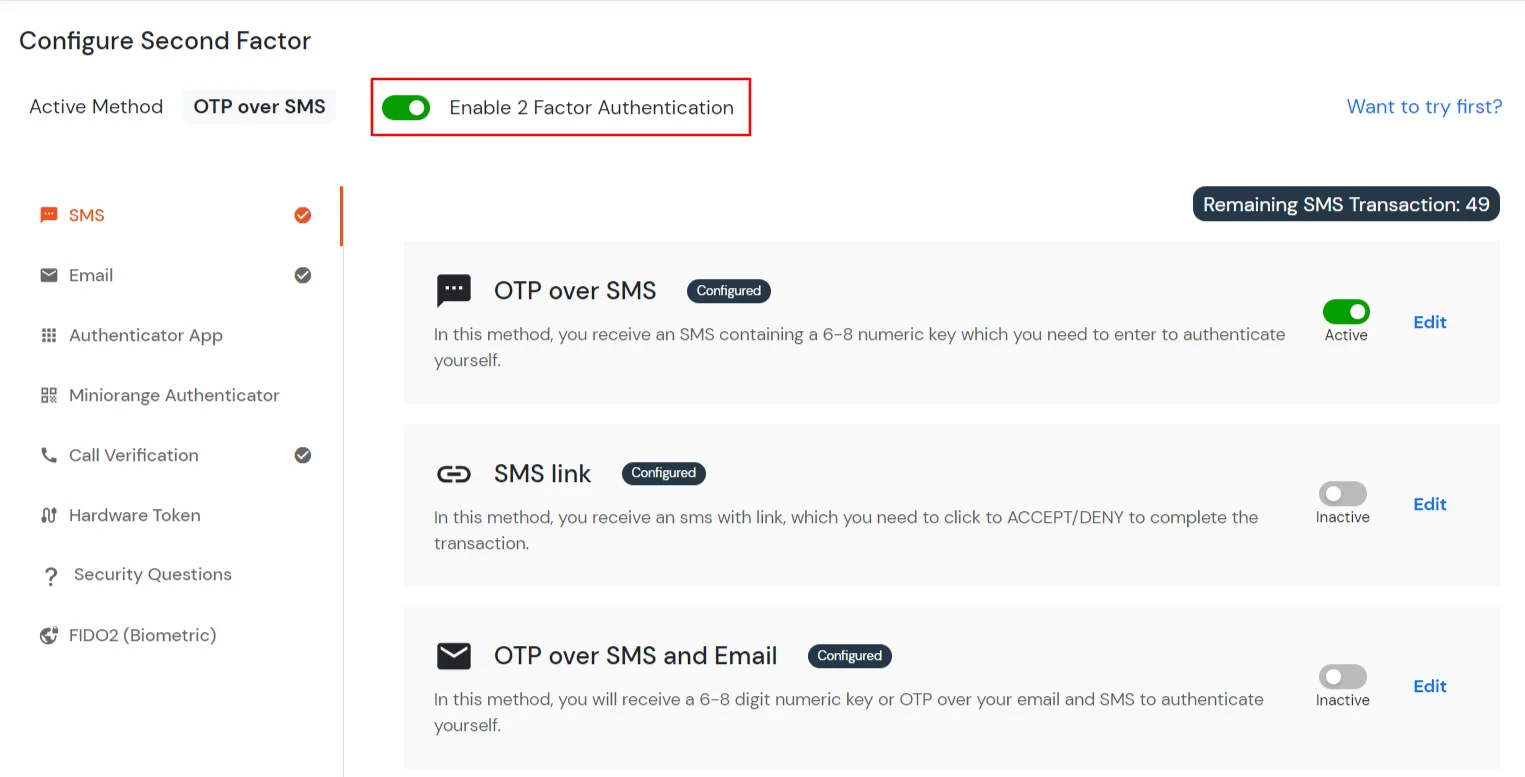
3.1: Habilite 2FA para usuarios de la aplicación Zoom
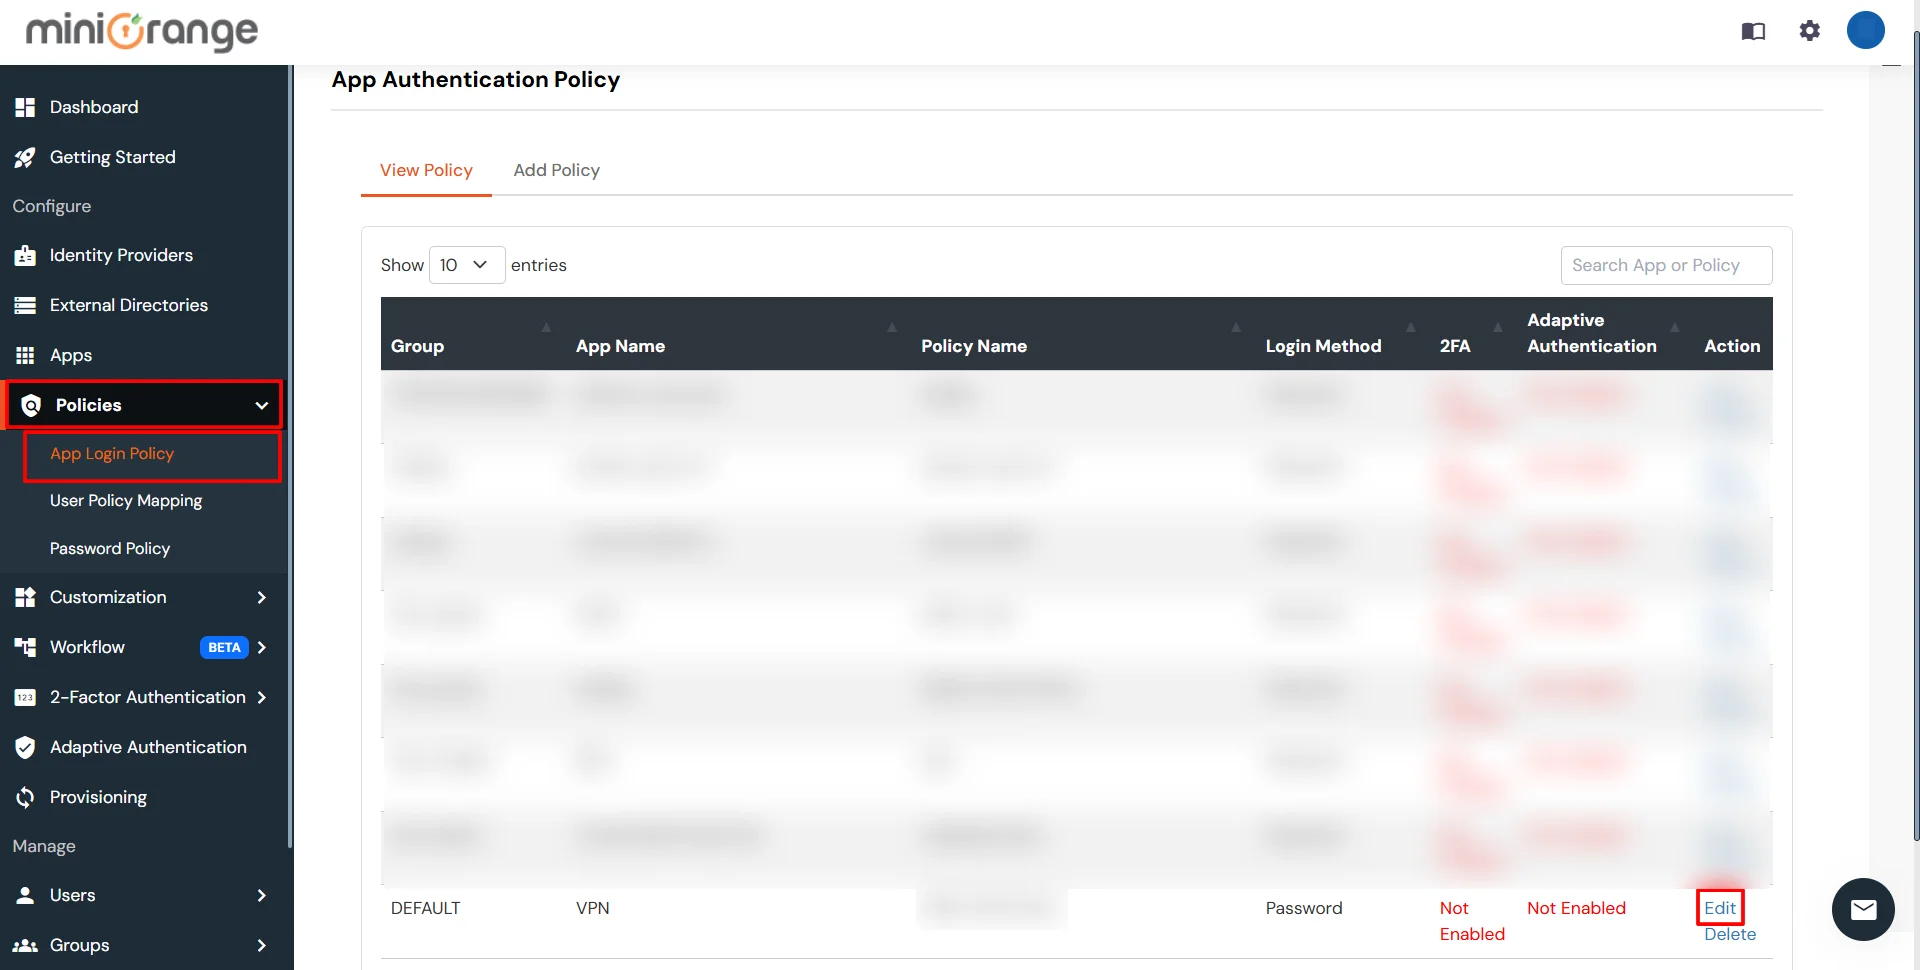
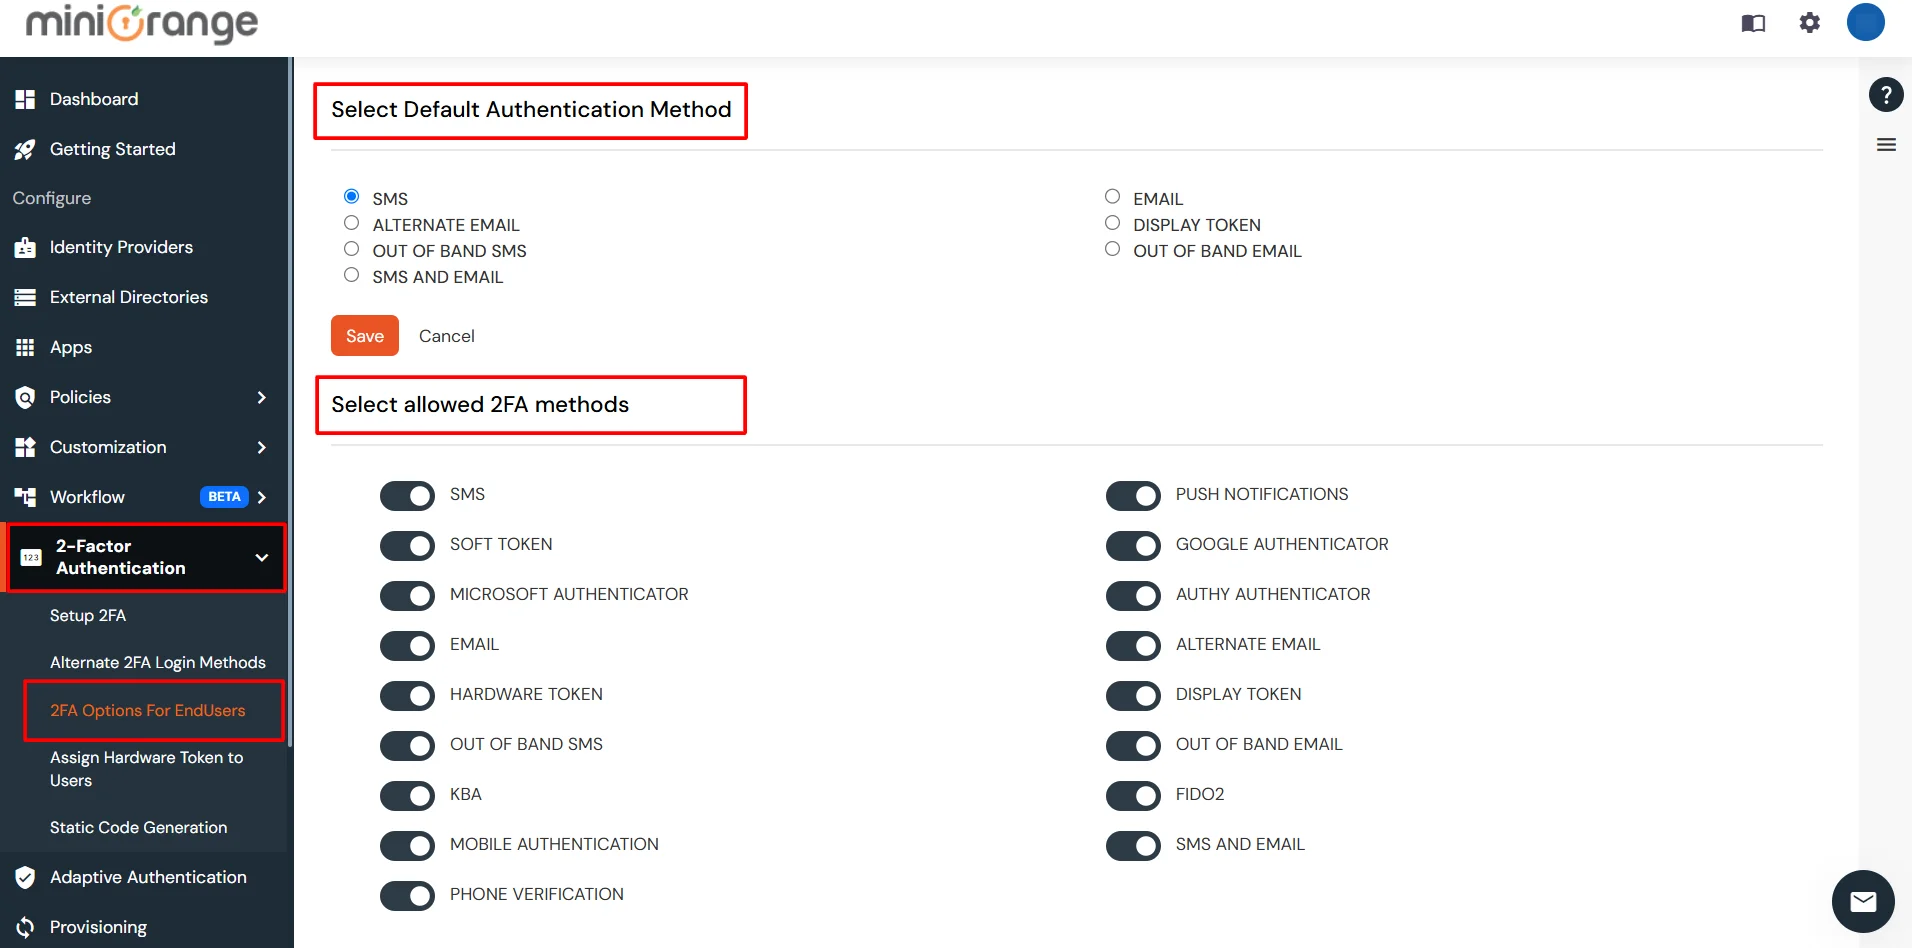
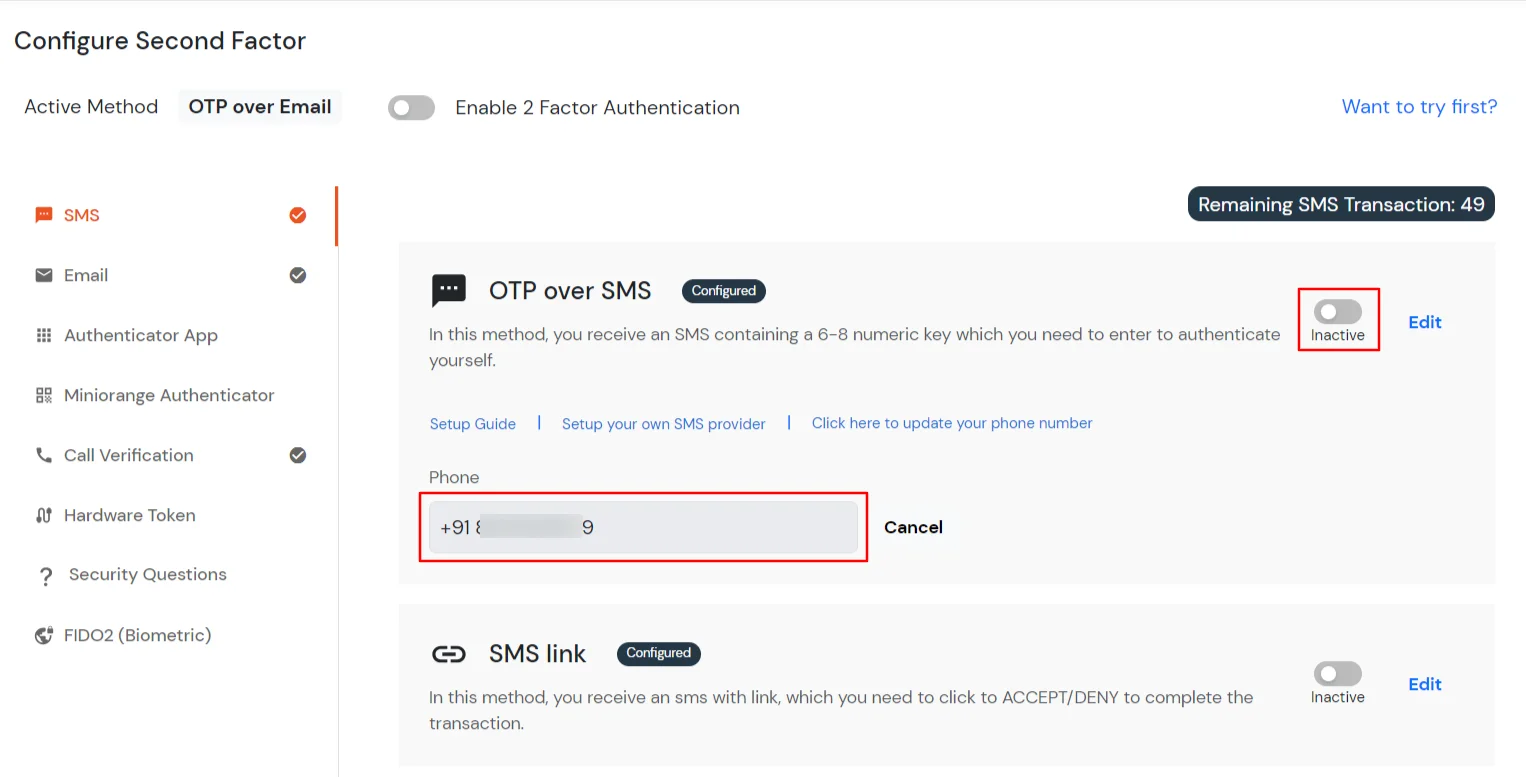
3.2: Configure 2FA para sus usuarios finales
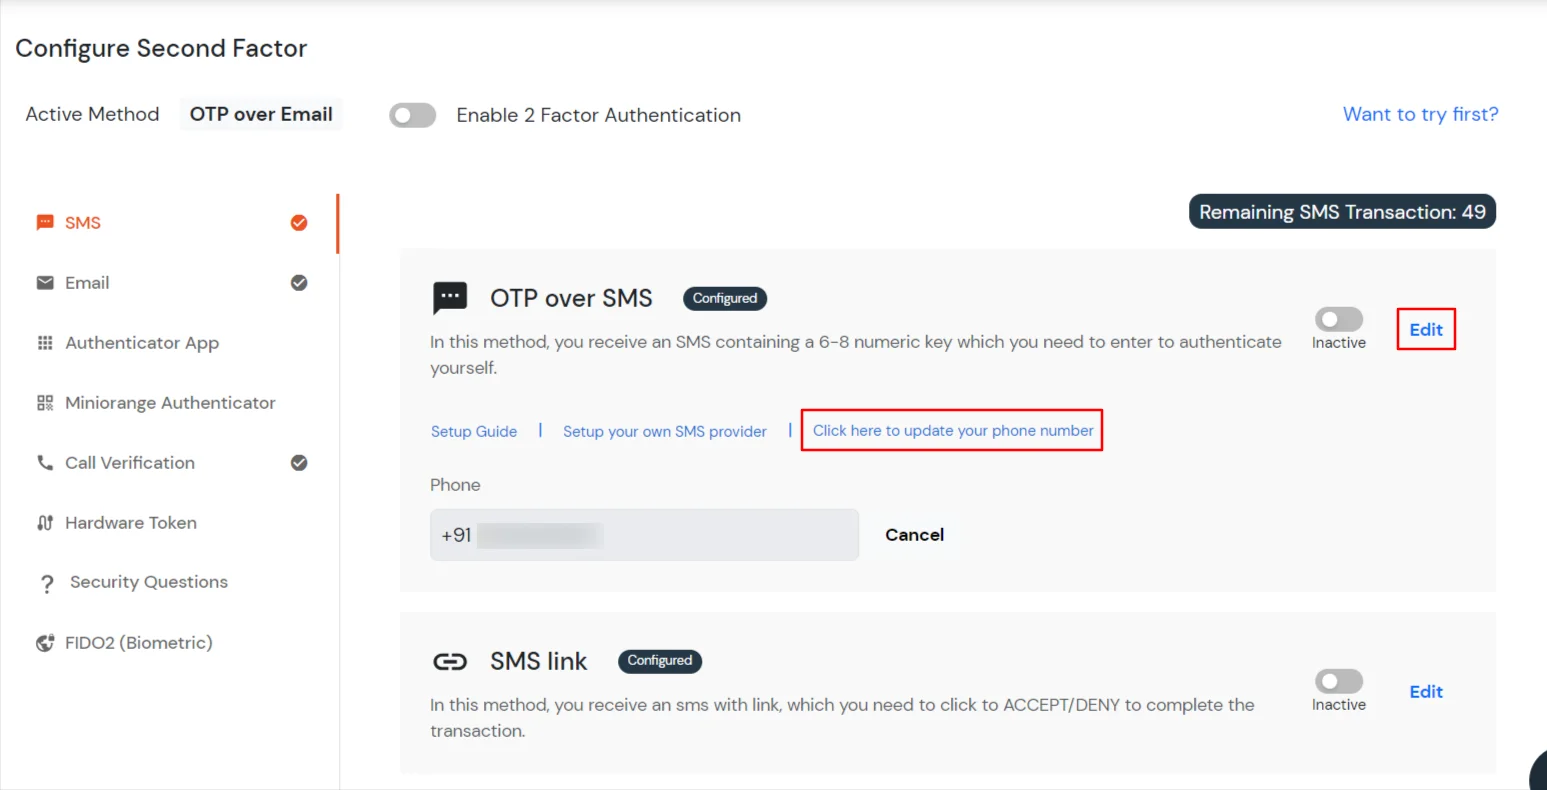
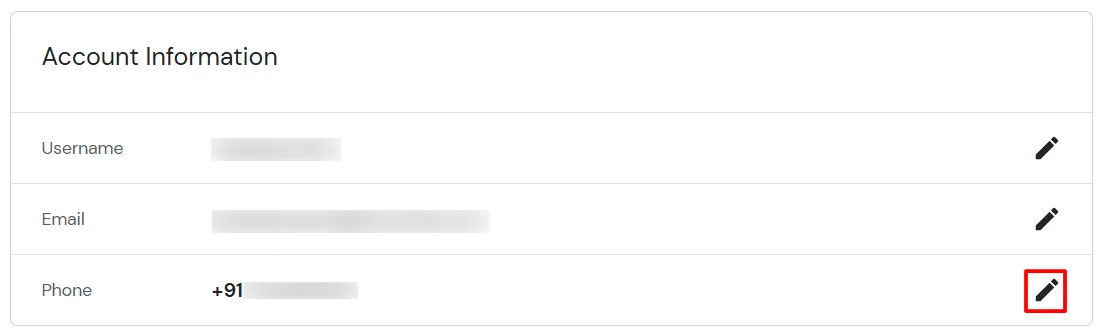
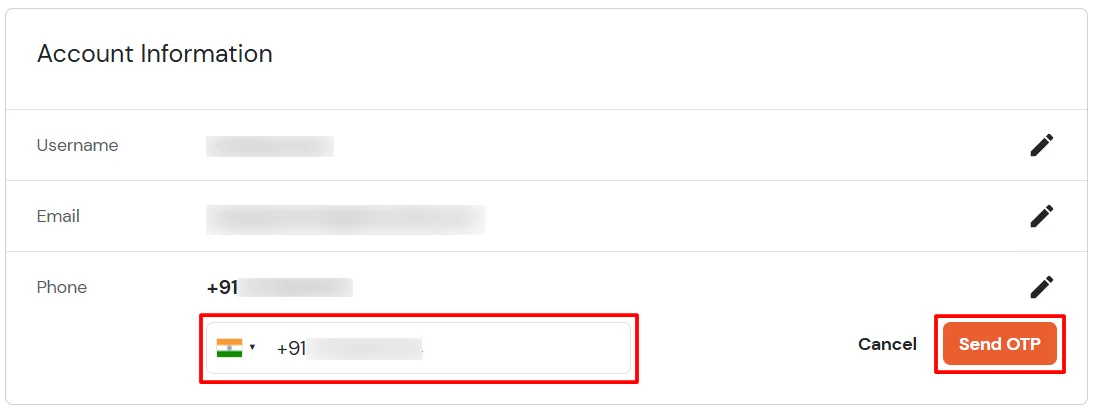
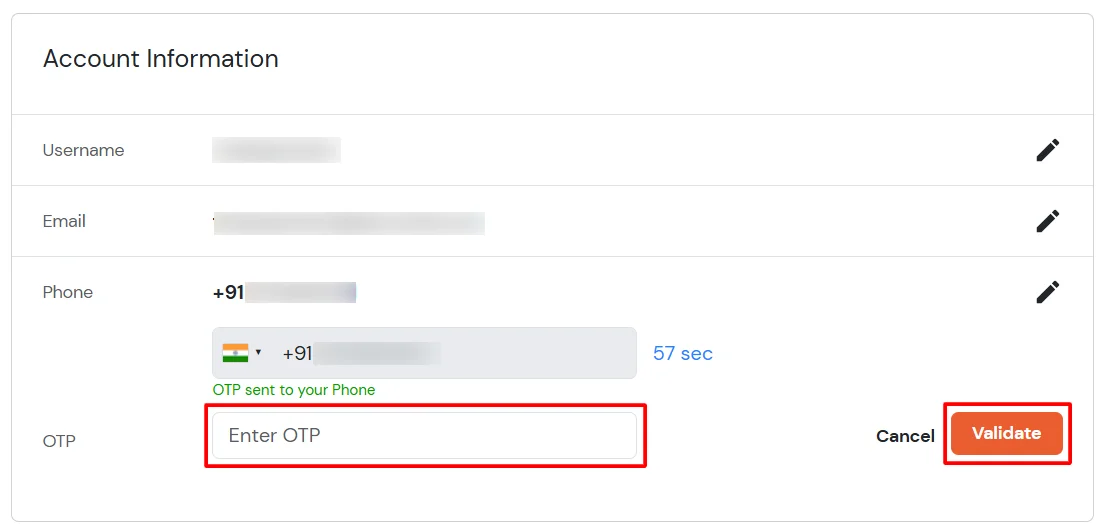
3.3: Configuración de 2FA del usuario final
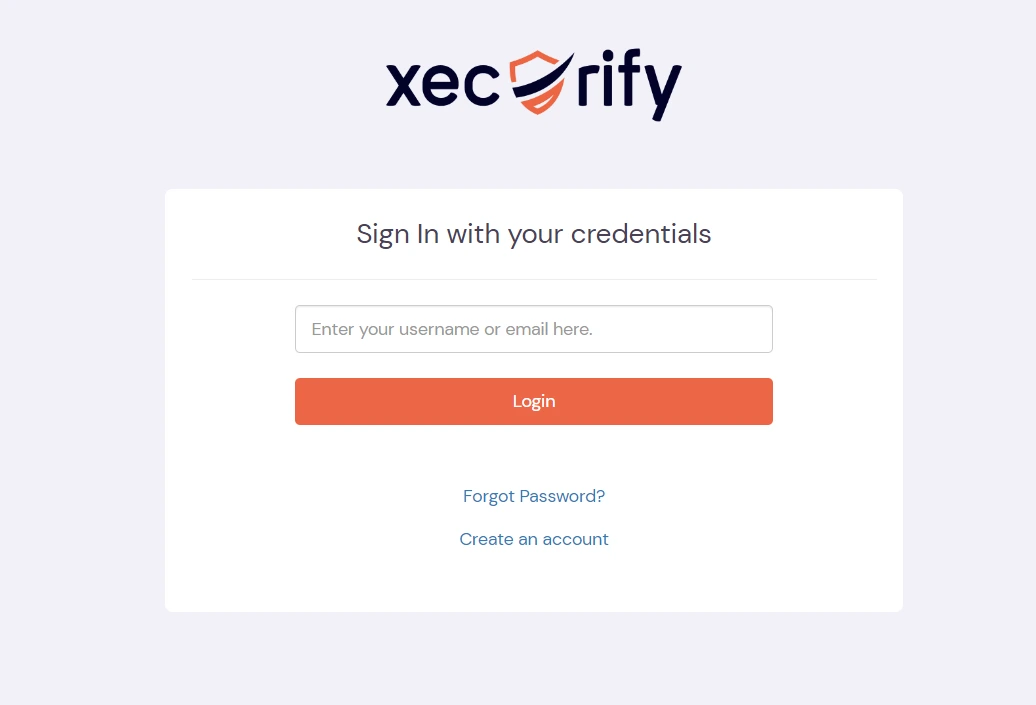
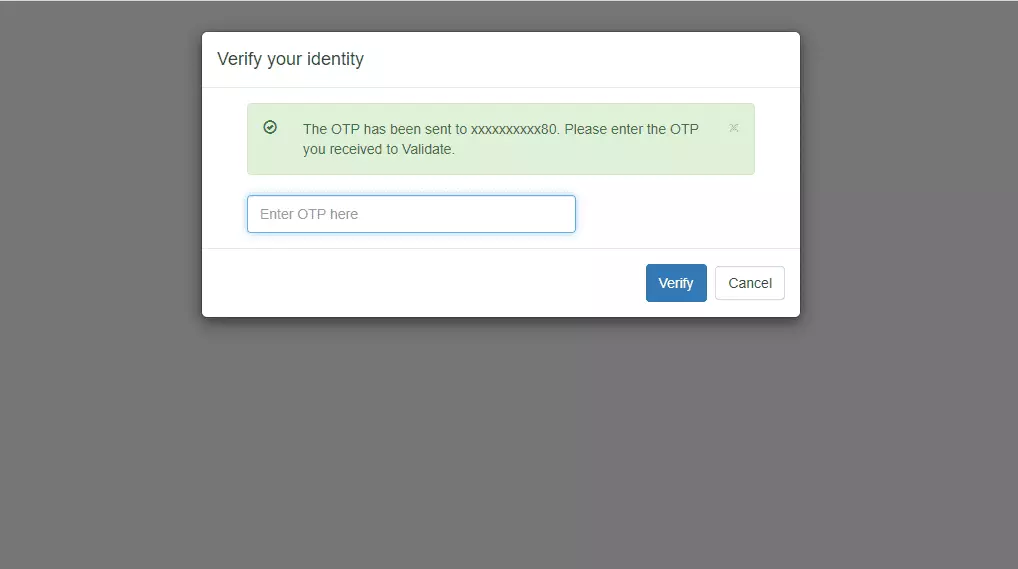
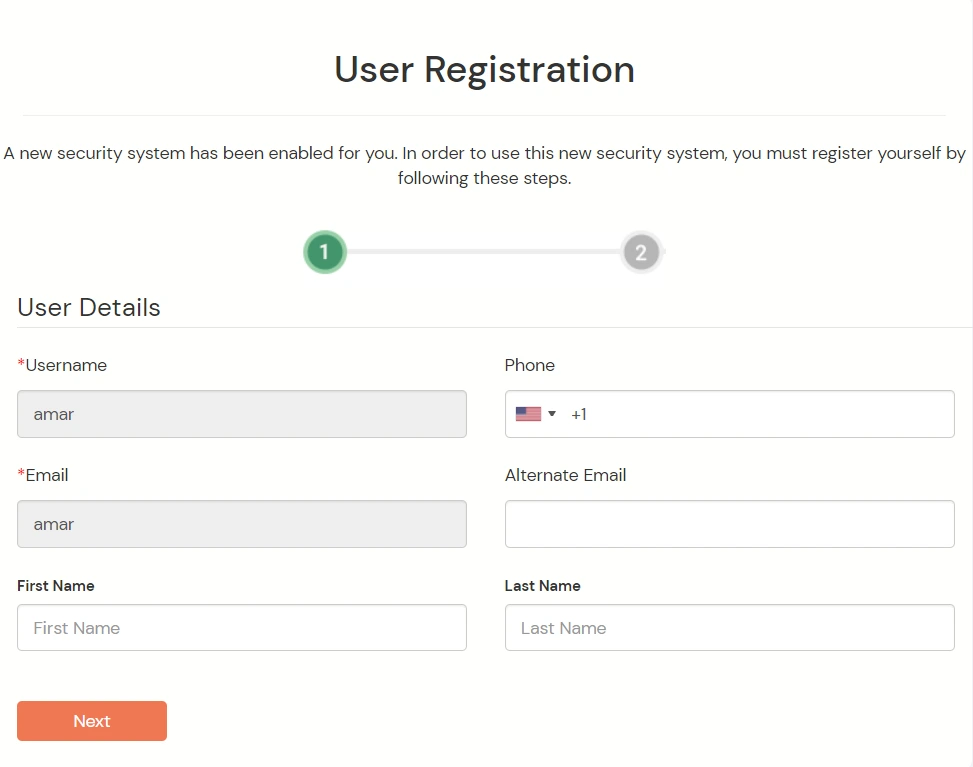
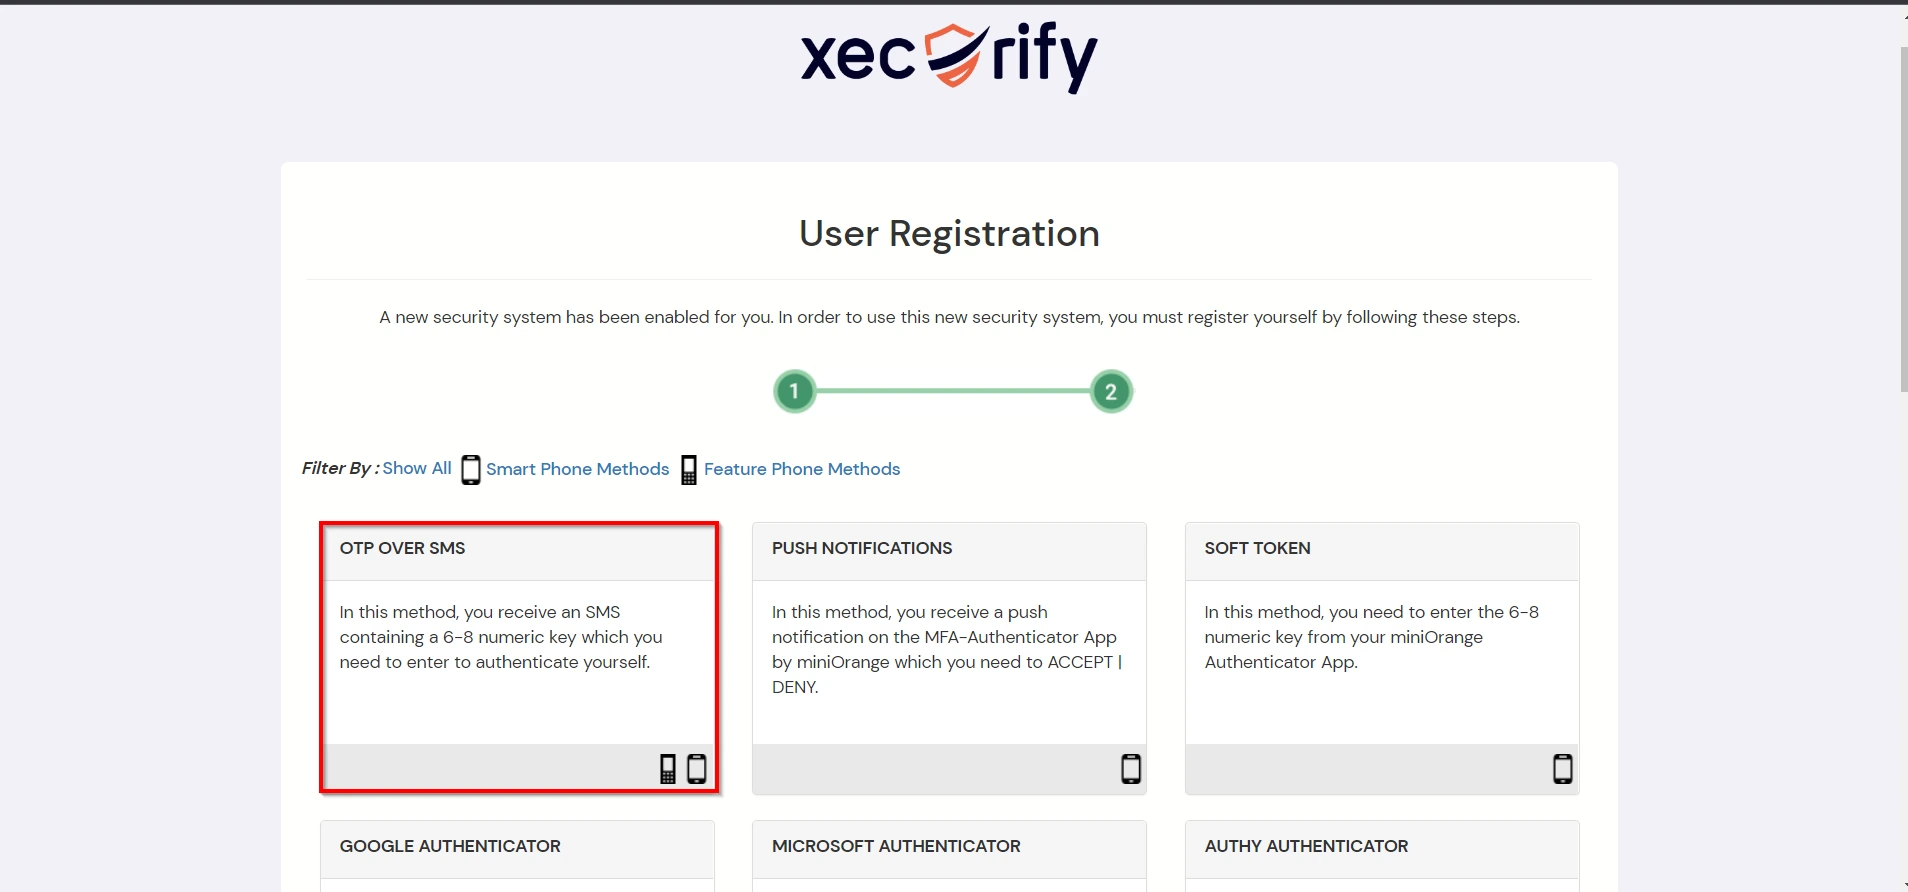
Contáctanos o envíanos un correo electrónico a idpsupport@xecurify.com y te ayudaremos a configurarlo enseguida.
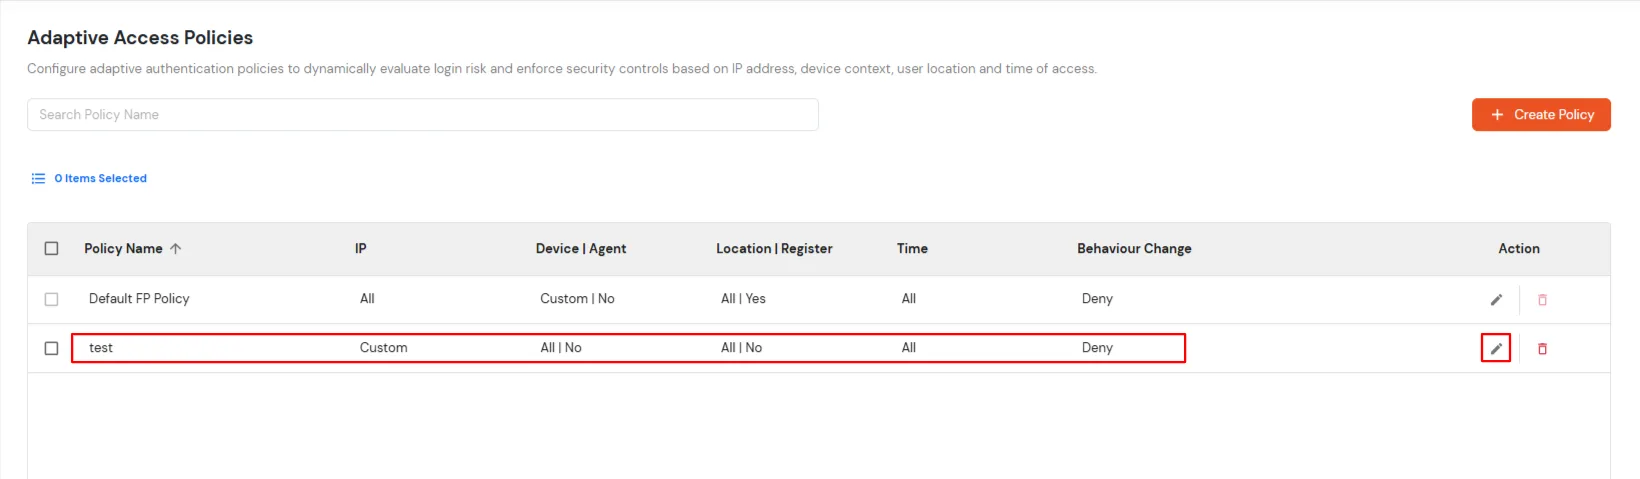
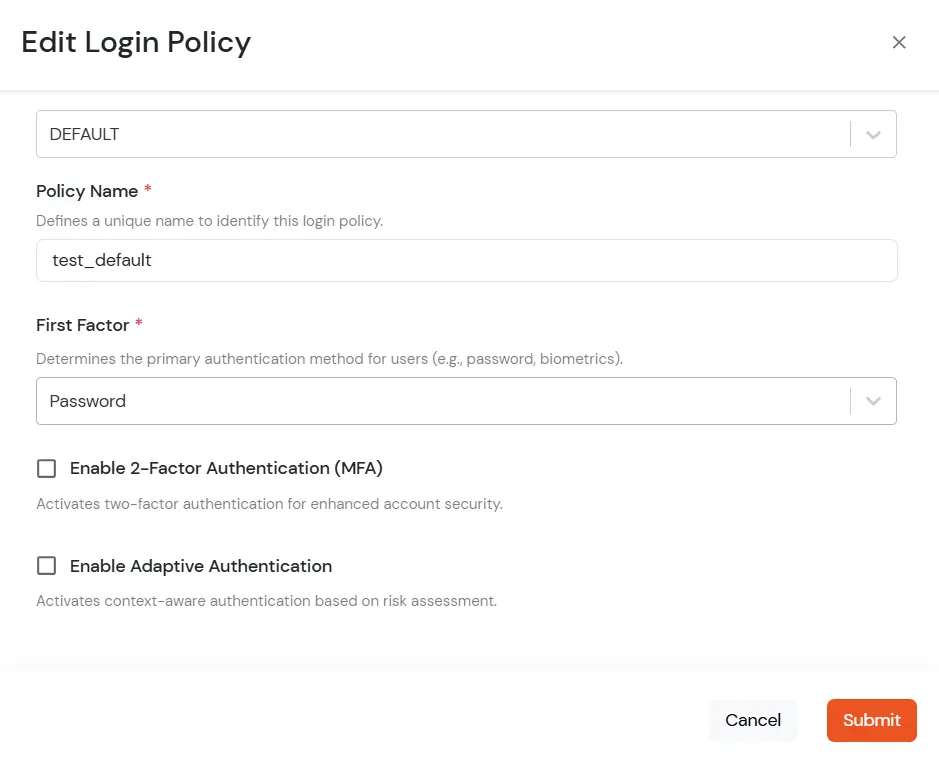
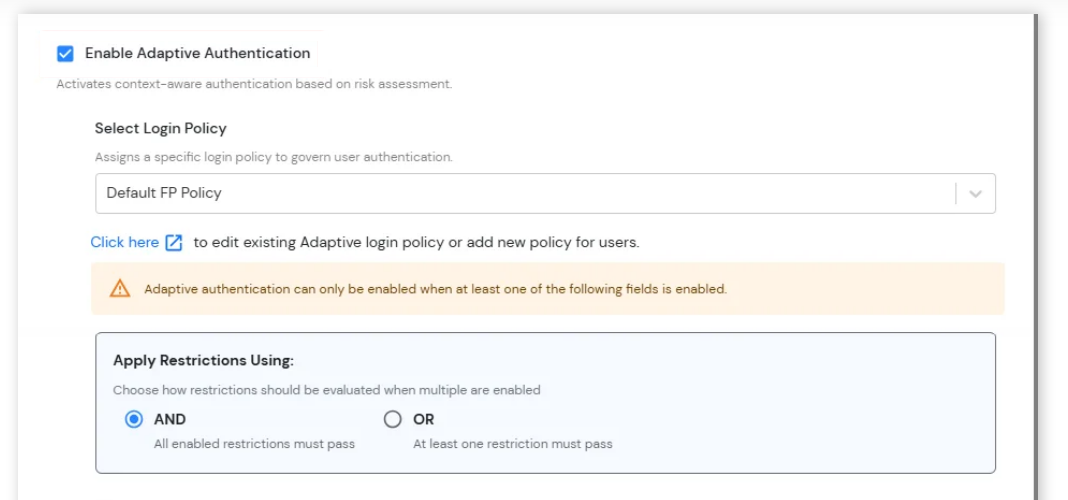
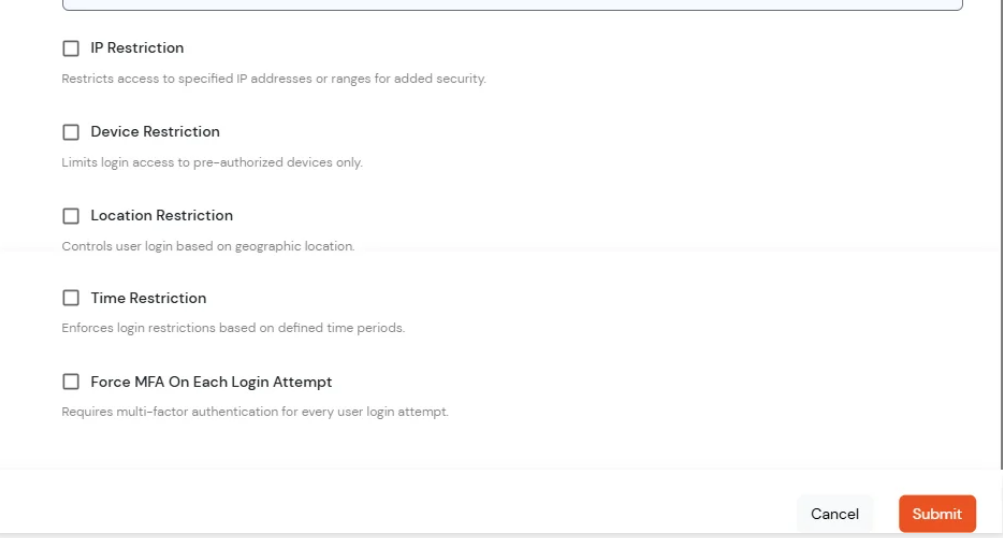
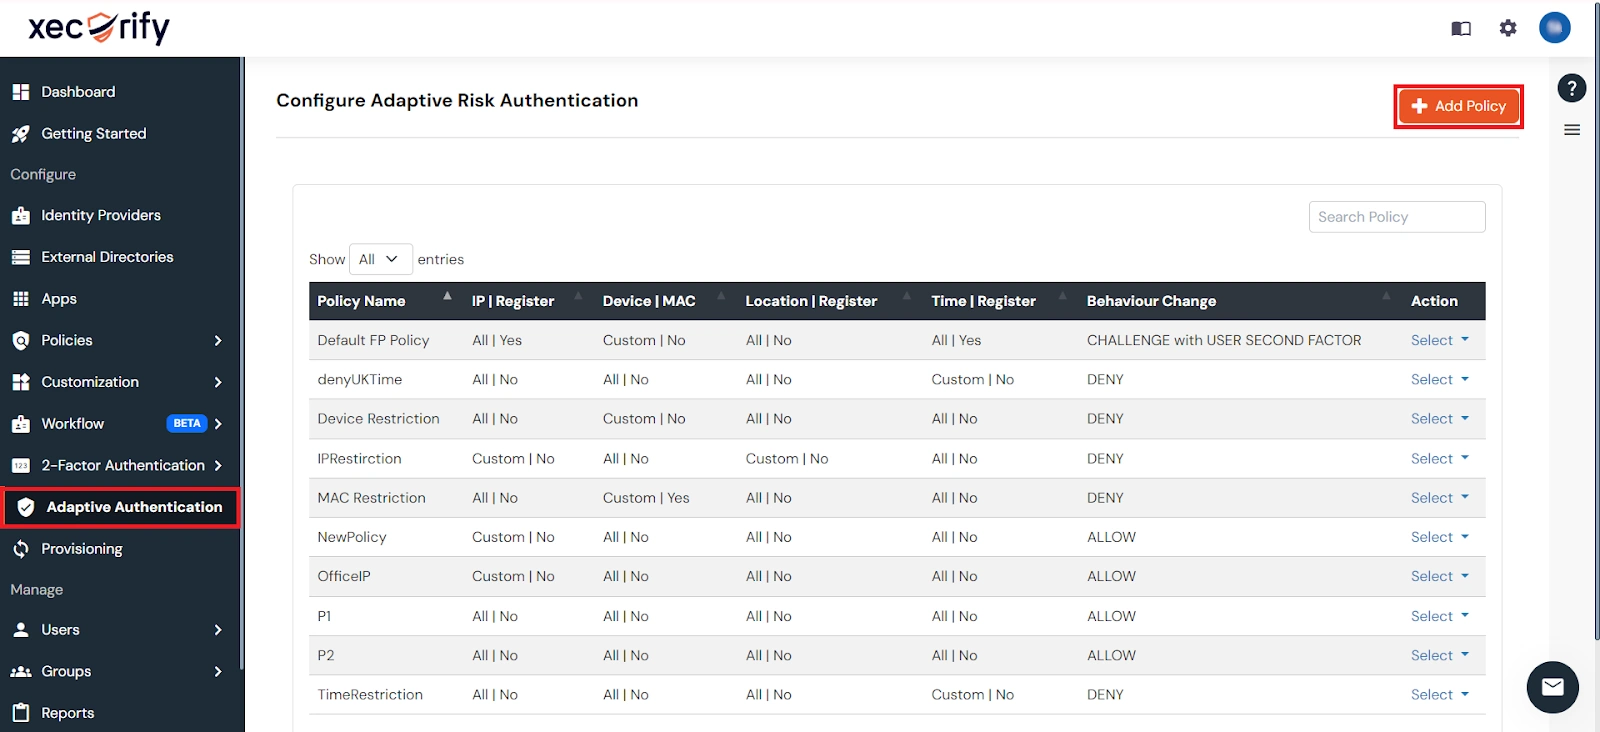
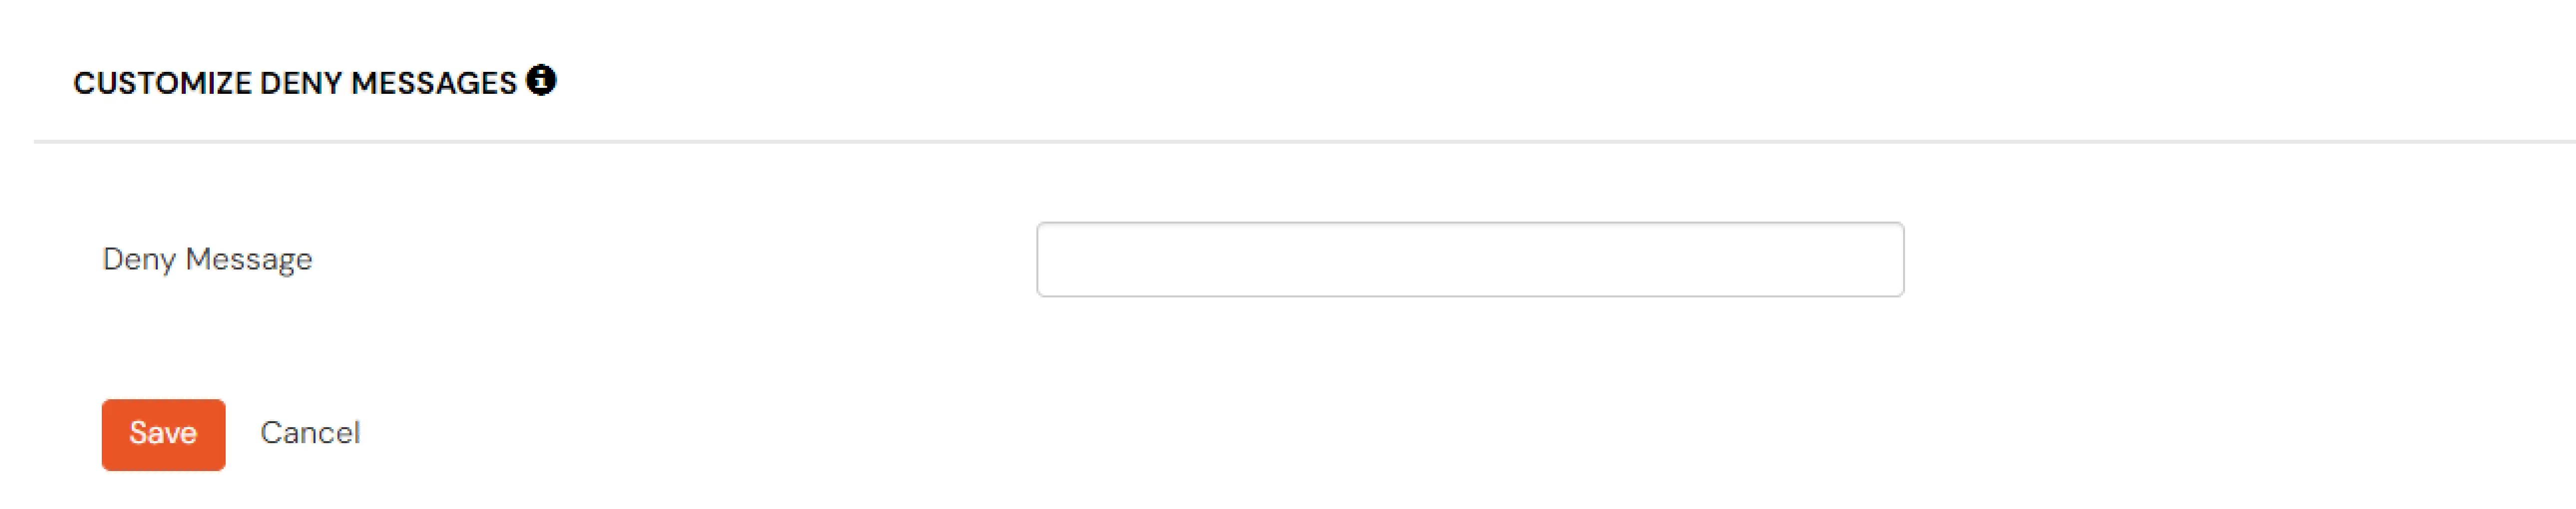
La autenticación adaptativa para Zoom permite a los administradores aplicar políticas de acceso contextuales evaluando las condiciones de inicio de sesión del usuario, como la dirección IP, el dispositivo, la ubicación y la hora de inicio de sesión. Según la política configurada, se puede permitir el acceso a los usuarios, solicitarles una verificación adicional o denegarles el acceso. Los administradores también pueden configurar alertas por correo electrónico, personalizar los mensajes de error para el usuario, revisar la configuración de la política antes de la implementación y asignar políticas de autenticación adaptativa a las políticas de inicio de sesión de la aplicación para reforzar la seguridad y evitar el acceso no autorizado.
[Nota: La sección Autenticación adaptativa se ha movido del menú de navegación izquierdo. Ahora puede acceder y administrar las políticas de autenticación adaptativa navegando a Políticas >> Política de acceso adaptativo.]
A. Restricción del acceso a Zoom mediante restricción de acceso basada en IP
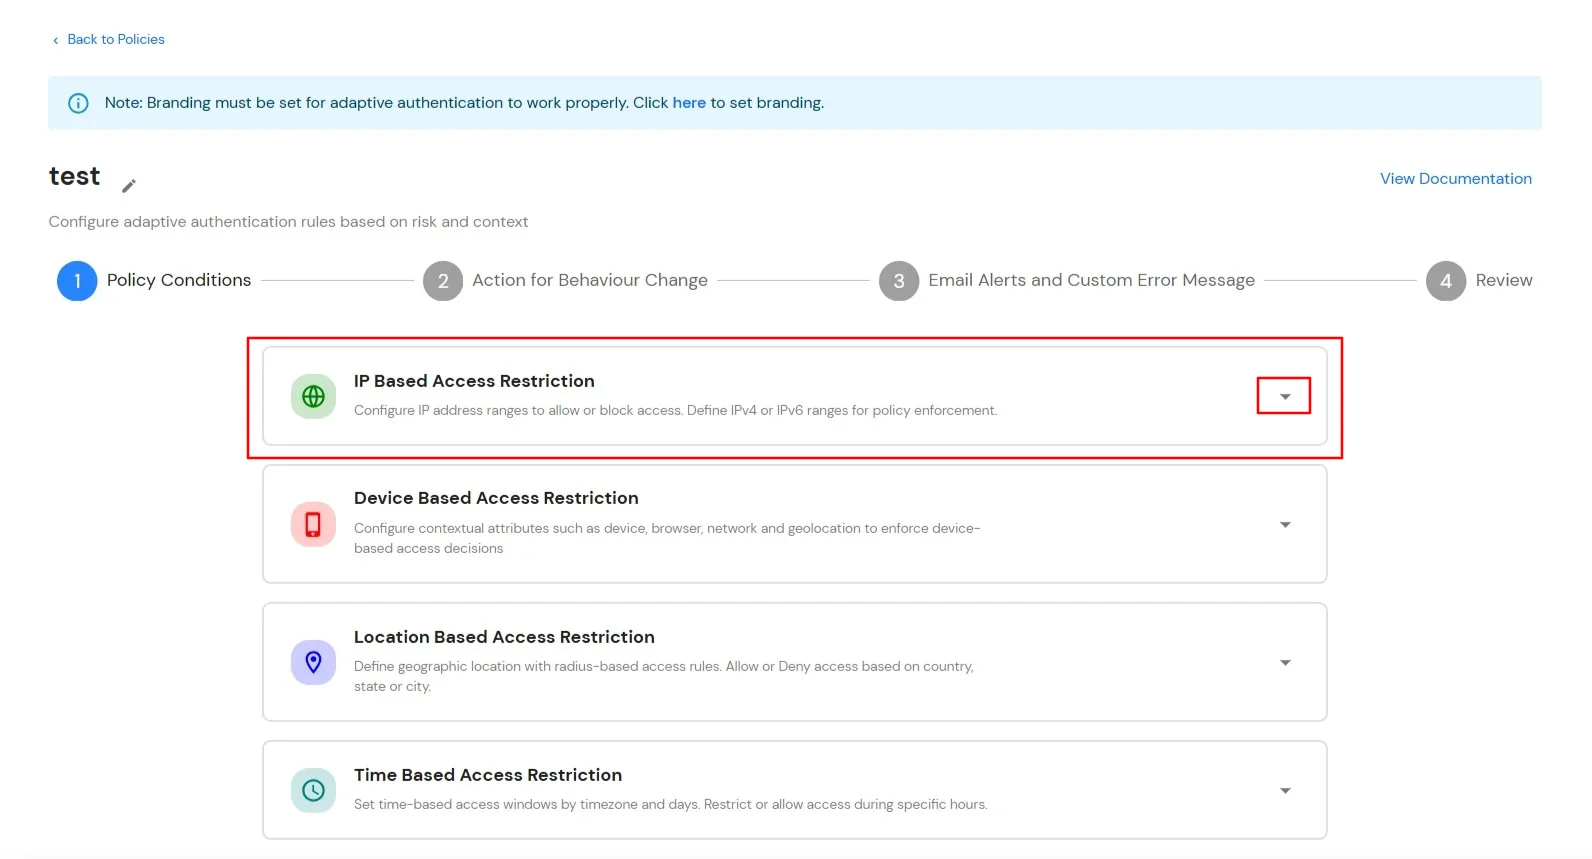
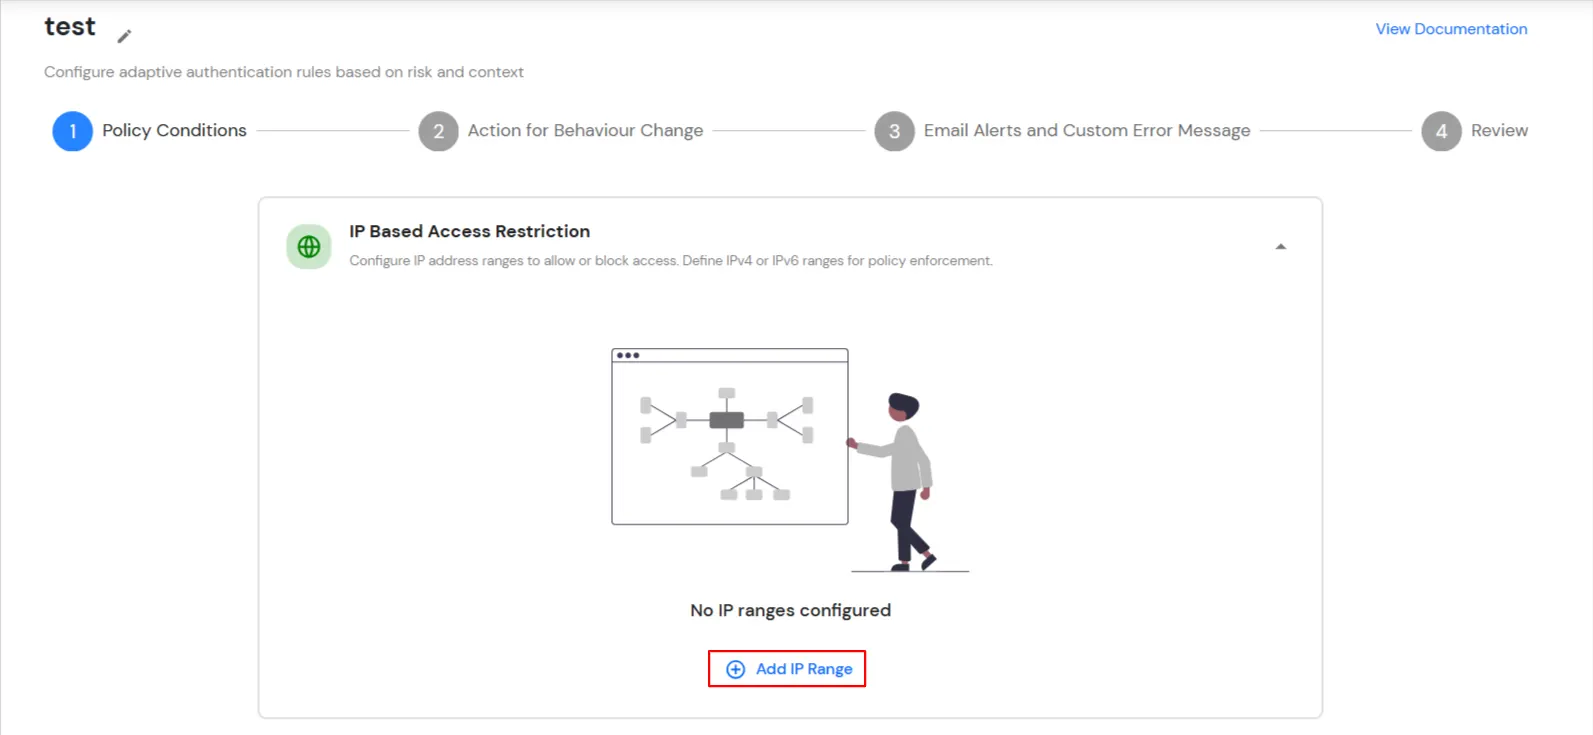
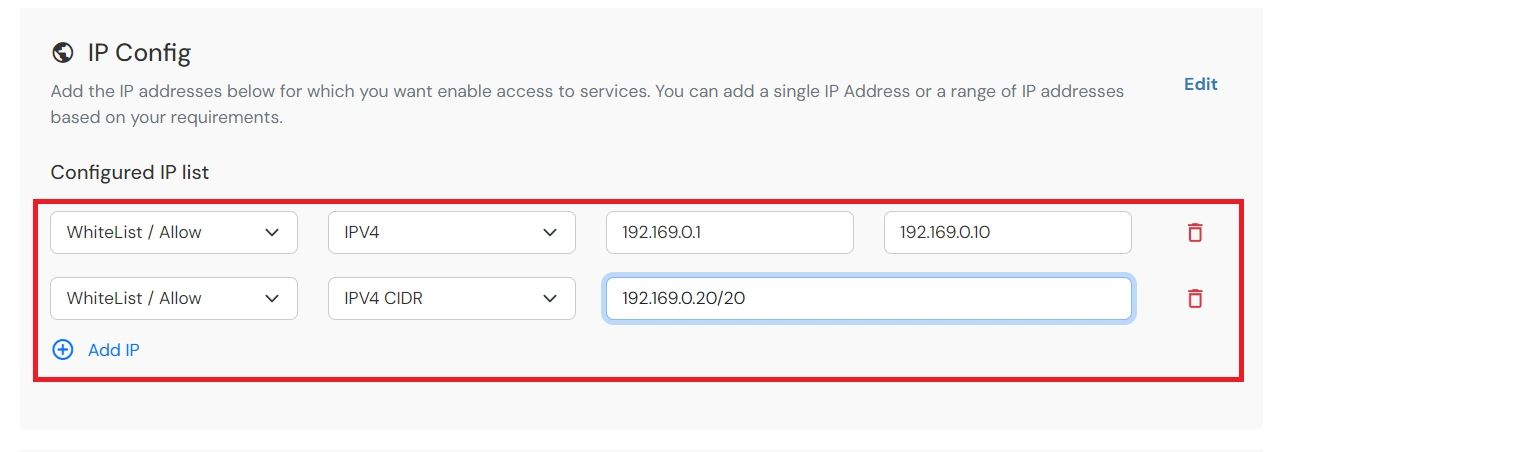
La restricción de acceso basada en IP permite a los administradores controlar el acceso de los usuarios según la dirección IP de origen de la solicitud de inicio de sesión. Los administradores pueden configurar direcciones IP y rangos de IP de confianza o restringidos, y definir la acción que se realizará cuando la dirección IP de un usuario coincida con los criterios configurados. Durante la autenticación, la dirección IP del usuario se evalúa según la política configurada y el acceso se permite, se deniega o se somete a un proceso de verificación, según la configuración seleccionada.
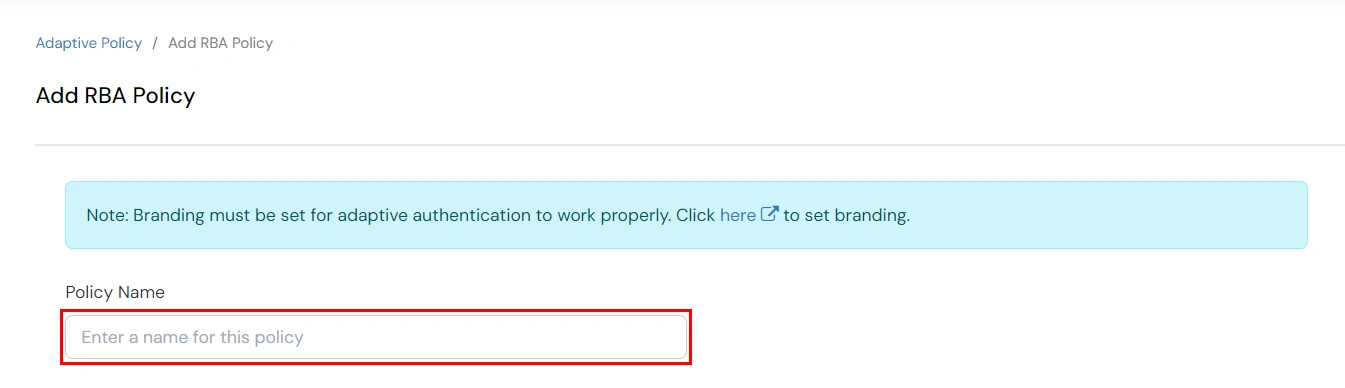
Puede configurar la autenticación adaptativa con restricción basada en IP de la siguiente manera:
| Atributo (Opción) | Mareas Ideales para Lecciones |
|---|---|
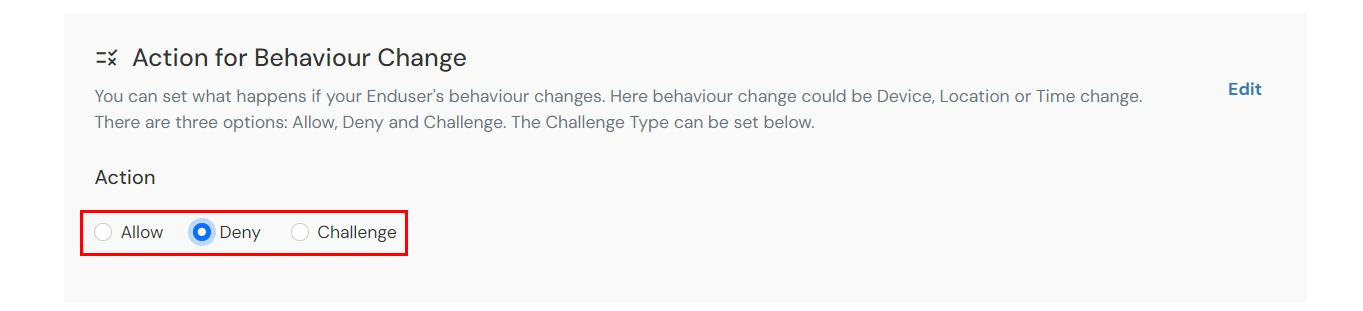
| Permitir | Permitir que los usuarios se autentiquen y utilicen servicios si la condición de autenticación adaptativa es verdadera. |
| Denegar | Deniegue las autenticaciones de usuario y el acceso a los servicios si la condición de autenticación adaptativa es verdadera. |
| Desafío | Desafía a los usuarios con uno de los tres métodos mencionados a continuación para verificar la autenticidad del usuario. |
| Atributo | Mareas Ideales para Lecciones |
|---|---|
| Segundo factor del usuario | El Usuario necesita autenticarse utilizando el segundo factor que haya optado o asignado, como por ejemplo
|
| KBA (autenticación basada en conocimiento) | El sistema le preguntará al usuario dos de las tres preguntas que haya configurado en su Consola de Autoservicio. Solo después de responder ambas correctamente, podrá continuar. |
| OTP a través de correo electrónico alternativo | El usuario recibirá una OTP en el correo electrónico alternativo que haya configurado a través de la Consola de Autoservicio. Una vez que la proporcione correctamente, podrá continuar. |
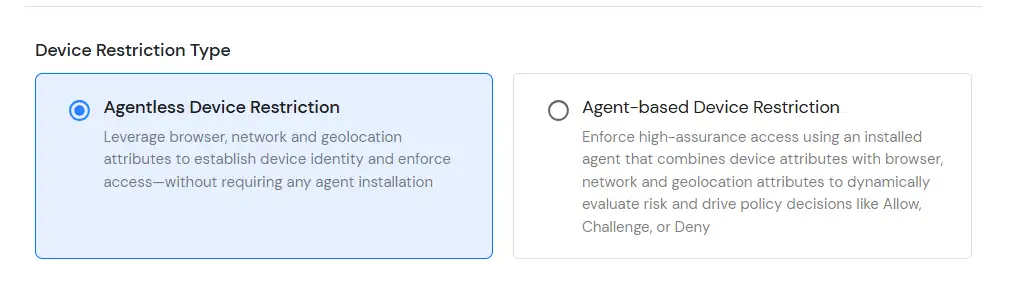
B. Restricción del acceso a Zoom mediante la restricción de acceso basada en dispositivos.
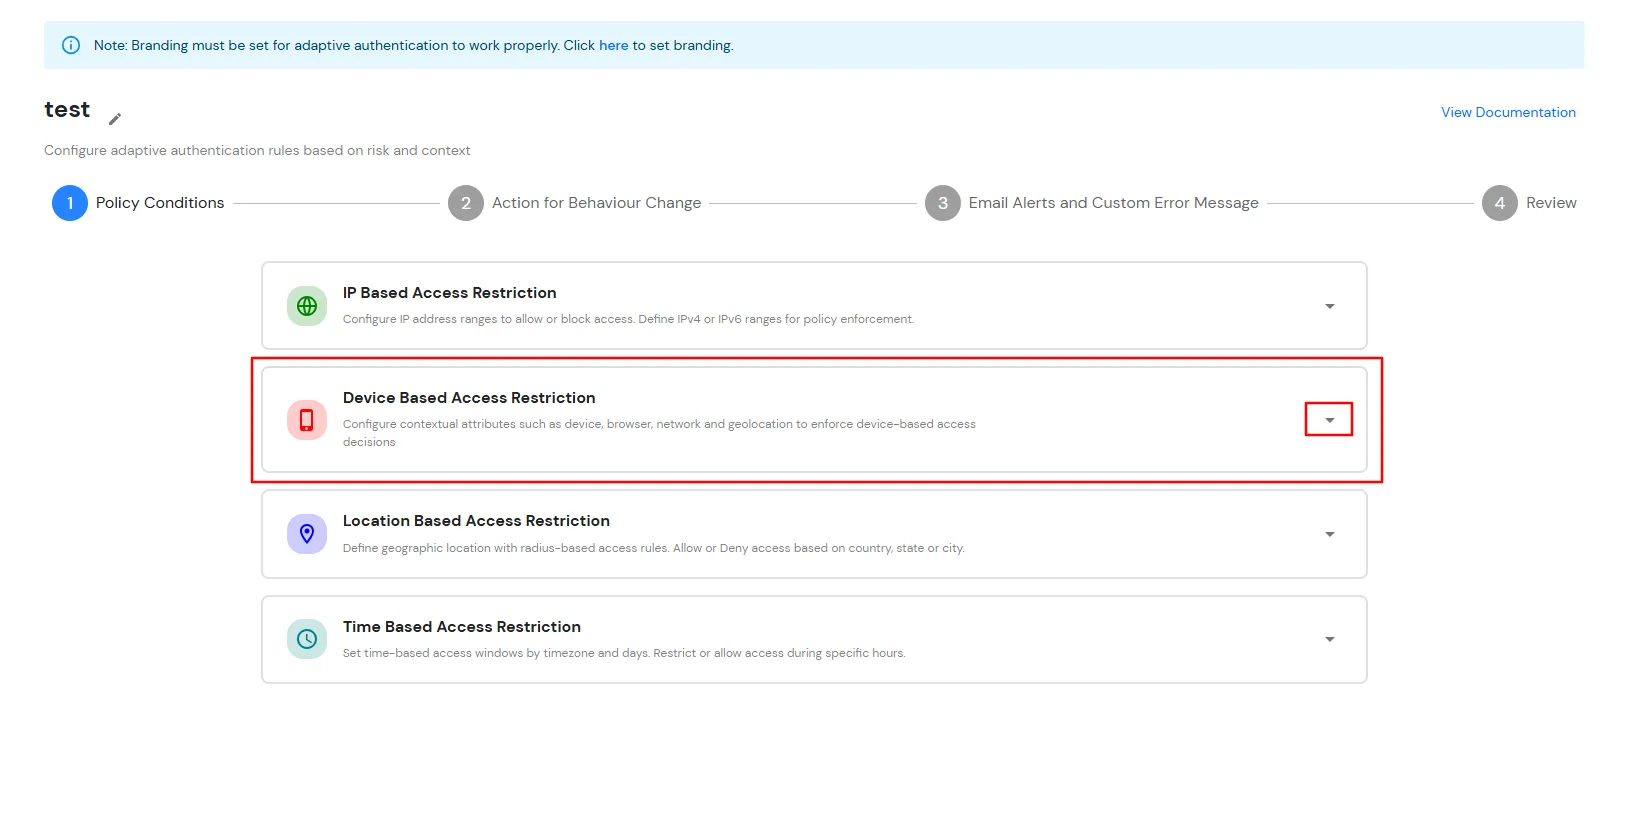
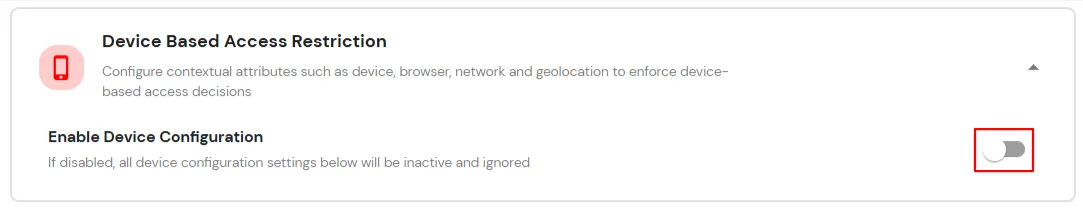
La restricción de acceso basada en dispositivos permite a los administradores controlar el acceso de los usuarios según los dispositivos registrados y de confianza. Mediante mecanismos de identificación y verificación de dispositivos, los administradores pueden definir políticas que evalúan el dispositivo utilizado durante la autenticación. Cuando un usuario intenta iniciar sesión, el dispositivo se evalúa según la política configurada y se aplica la acción correspondiente ( Permitir, Denegar o Rechazar ) en función de las condiciones establecidas.
Puede configurar la autenticación adaptativa con restricción basada en dispositivos de la siguiente manera:
C. Restricción del acceso a Zoom mediante la restricción de acceso basada en la ubicación.
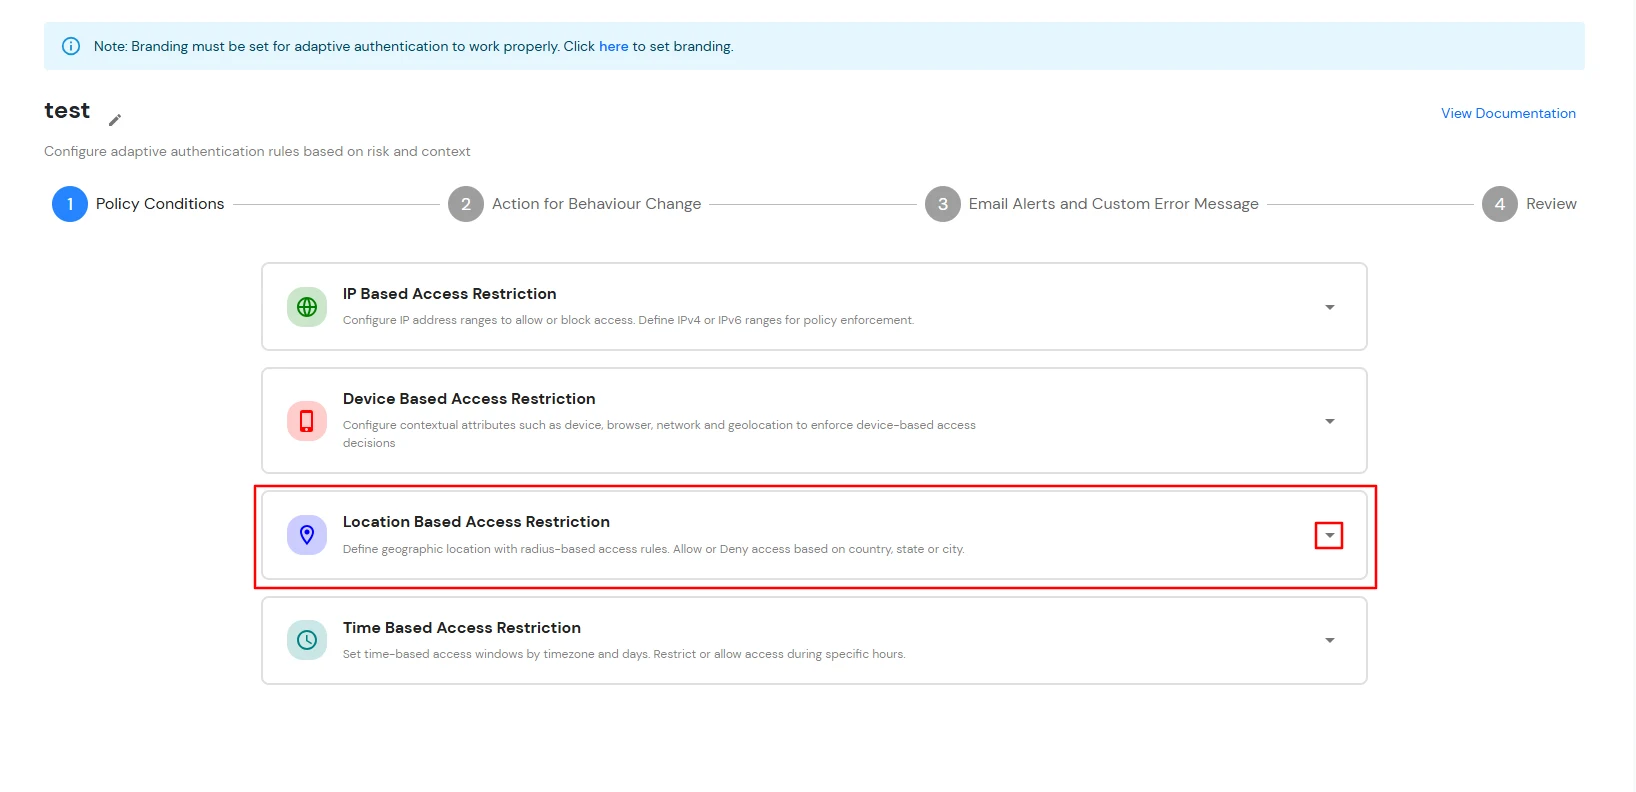
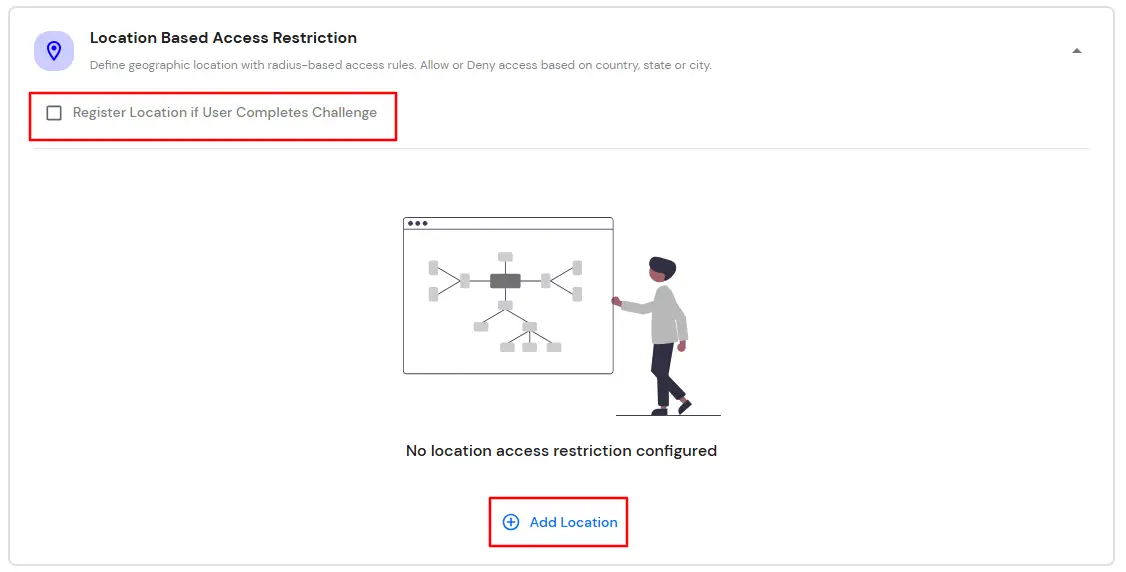
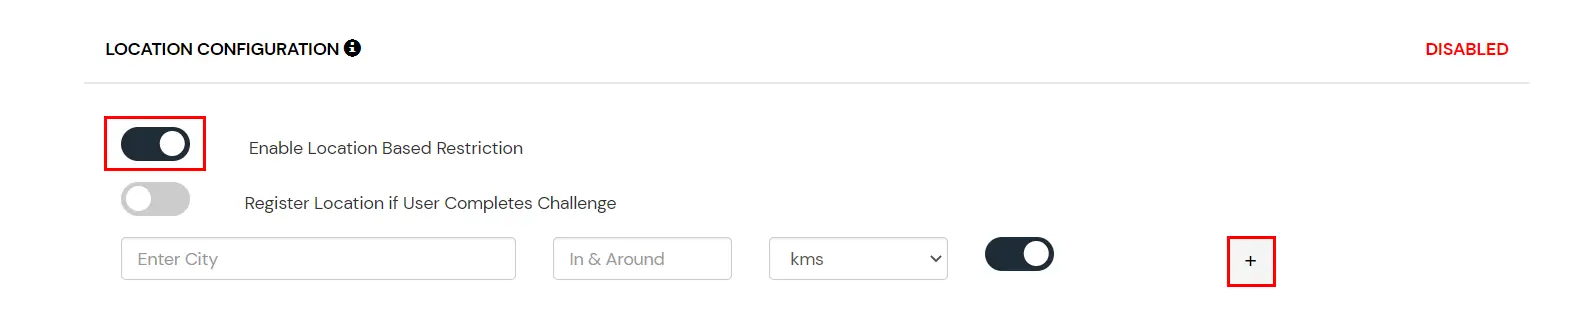
En las restricciones de ubicación, el administrador configura una lista de ubicaciones donde desea permitir o denegar el acceso a los usuarios finales según las condiciones establecidas. Cuando un usuario intenta iniciar sesión con la autenticación adaptativa habilitada, sus atributos de ubicación (como latitud, longitud y código de país) se verifican con la lista de ubicaciones configurada por el administrador. En función de esto, se le permitirá, se le solicitará o se le denegará el acceso.
Puede configurar la autenticación adaptativa con restricción basada en la ubicación de la siguiente manera:
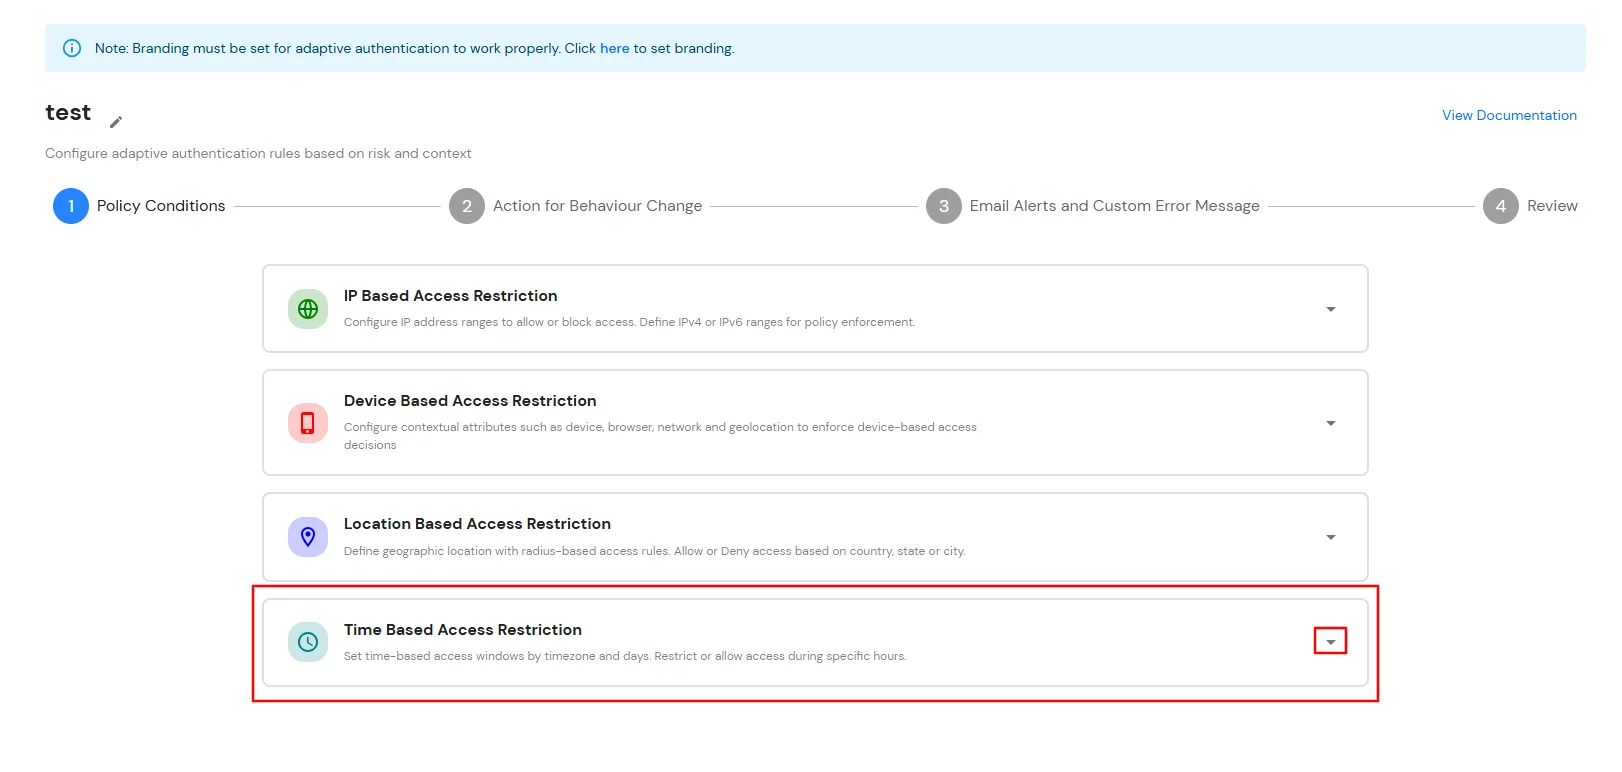
D. Restricción del acceso a Zoom mediante restricción de acceso basada en el tiempo.
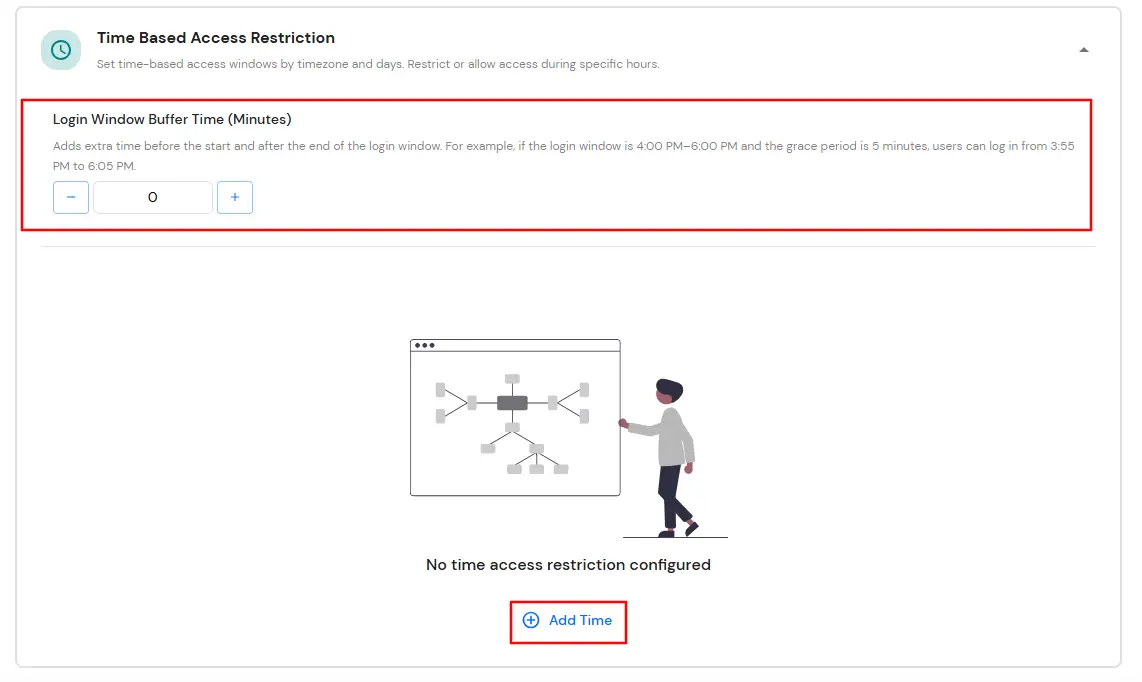
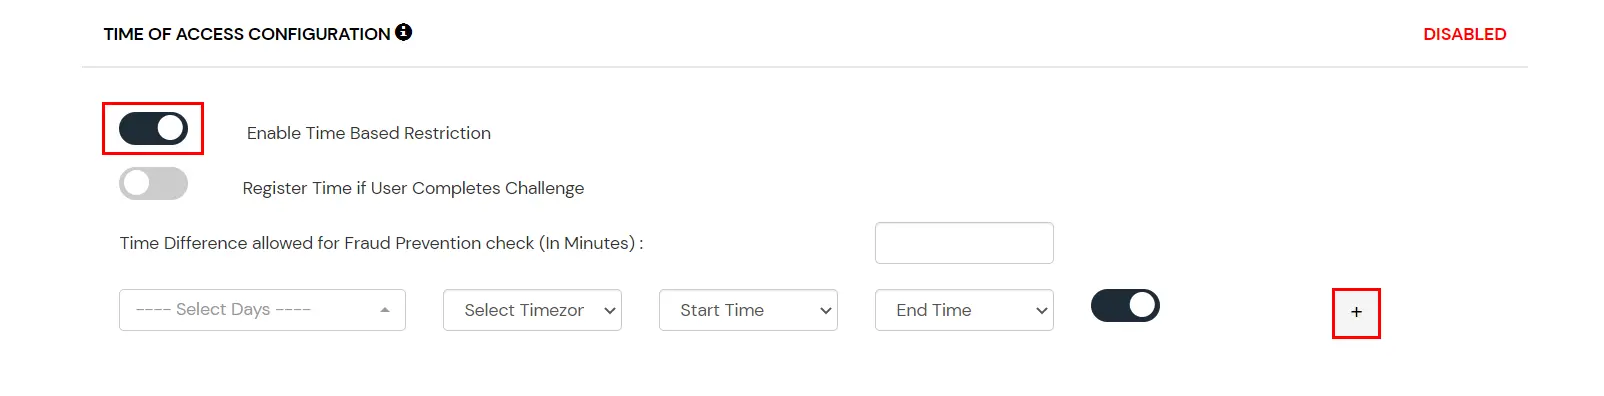
En la restricción horaria, el administrador configura una zona horaria con horas de inicio y fin, y los usuarios pueden acceder, acceder o ser interrogados según la condición establecida en la política. Cuando un usuario final intenta iniciar sesión con la autenticación adaptativa habilitada, sus atributos relacionados con la zona horaria, como la zona horaria y la hora actual del sistema, se verifican con la lista configurada por el administrador y, según la configuración, se le permite, se le deniega o se le interroga.
Puede configurar la autenticación adaptativa con restricción basada en el tiempo de la siguiente manera:
E. Alertas por correo electrónico y mensajes de correo electrónico personalizados
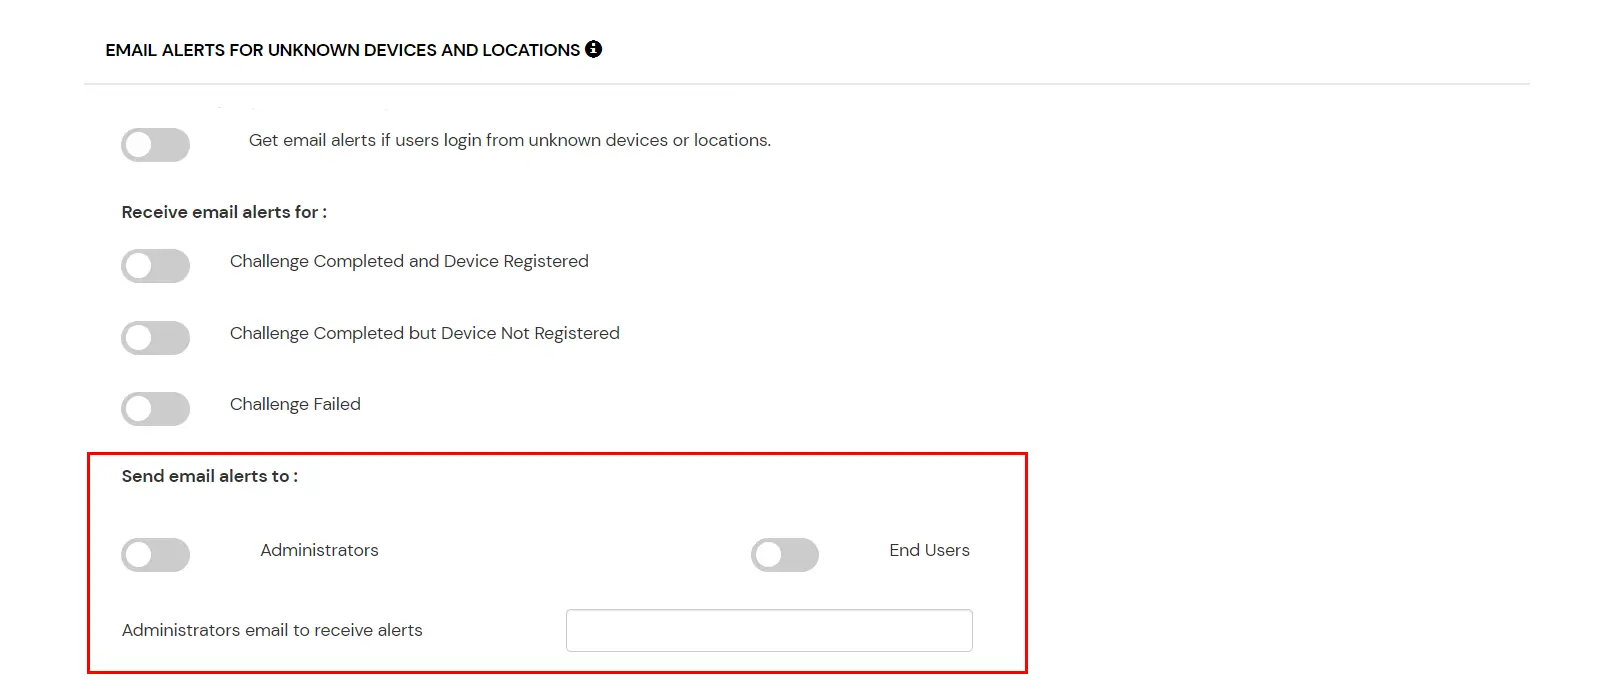
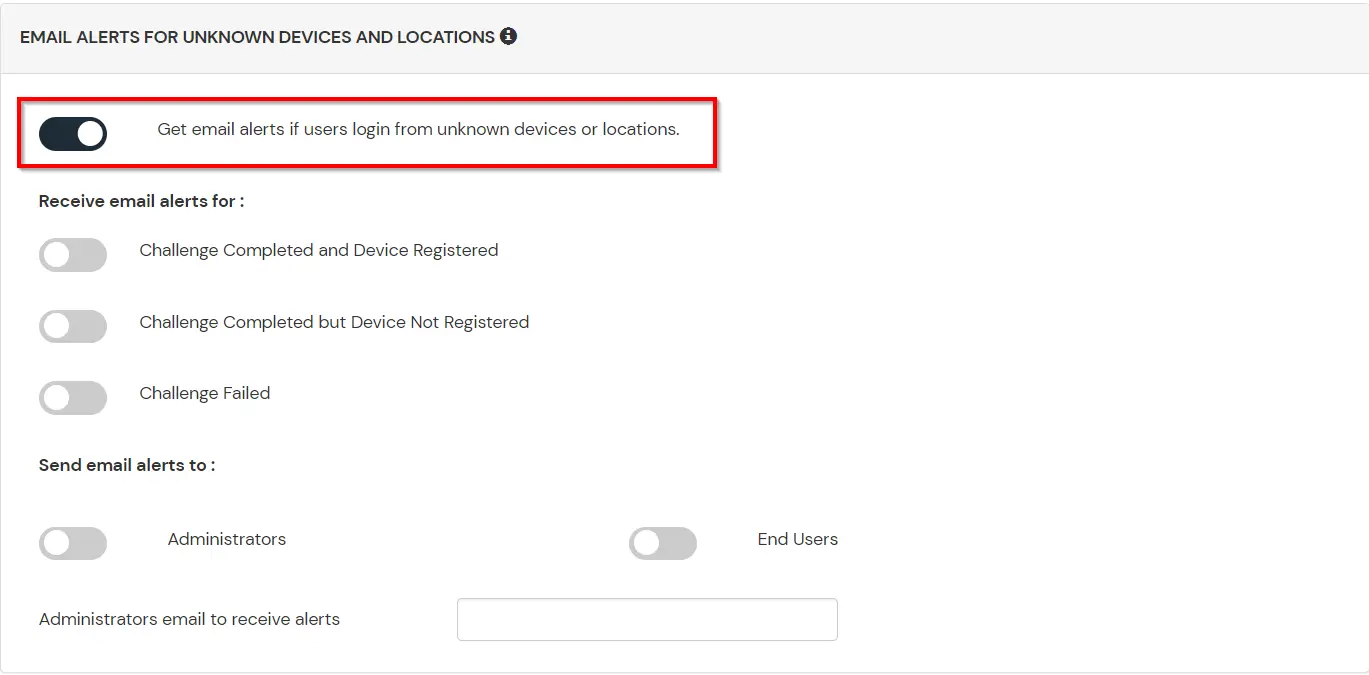
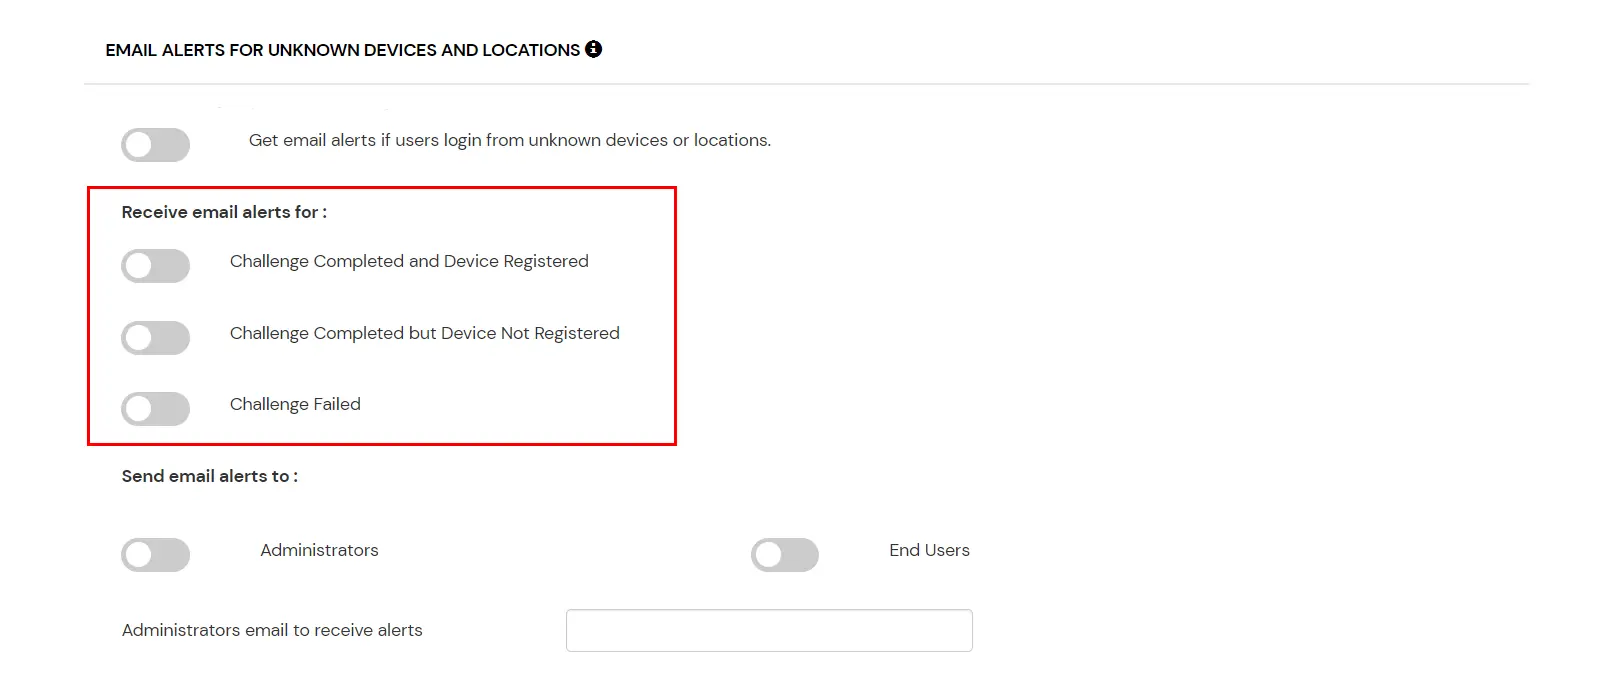
Esta sección gestiona las notificaciones y alertas relacionadas con la Política de Acceso Adaptativo. Ofrece las siguientes opciones:
| Opción | Mareas Ideales para Lecciones |
|---|---|
| Los usuarios inician sesión desde direcciones IP, dispositivos o ubicaciones desconocidos | Habilitar esta opción le permitirá iniciar sesión desde direcciones IP o dispositivos desconocidos e incluso ubicaciones. |
| Desafío completado y dispositivo registrado | Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío y registra un dispositivo. |
| Desafío completado pero dispositivo no registrado | Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío pero no registra el dispositivo. |
| Desafío fallido | Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final no completa el desafío. |
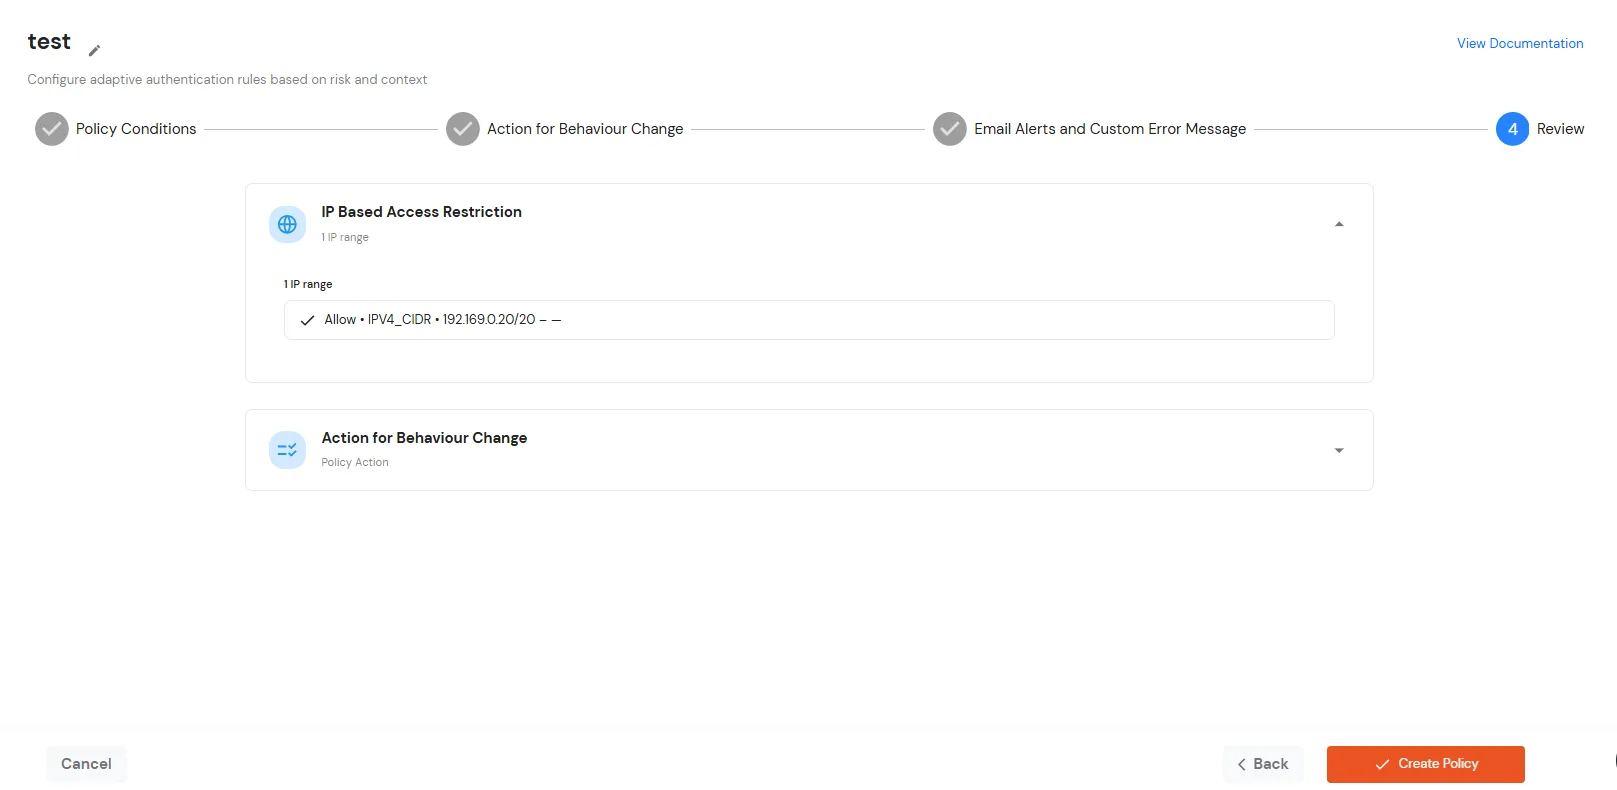
F. Revisión
Antes de crear la política de autenticación adaptativa, revise las condiciones de la política configuradas, las acciones de cambio de comportamiento, la configuración de alertas por correo electrónico y los mensajes de error personalizados. Este paso ofrece una vista consolidada de todas las configuraciones, lo que le permite verificar la configuración de la política y realizar los cambios necesarios antes de guardarla.