¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
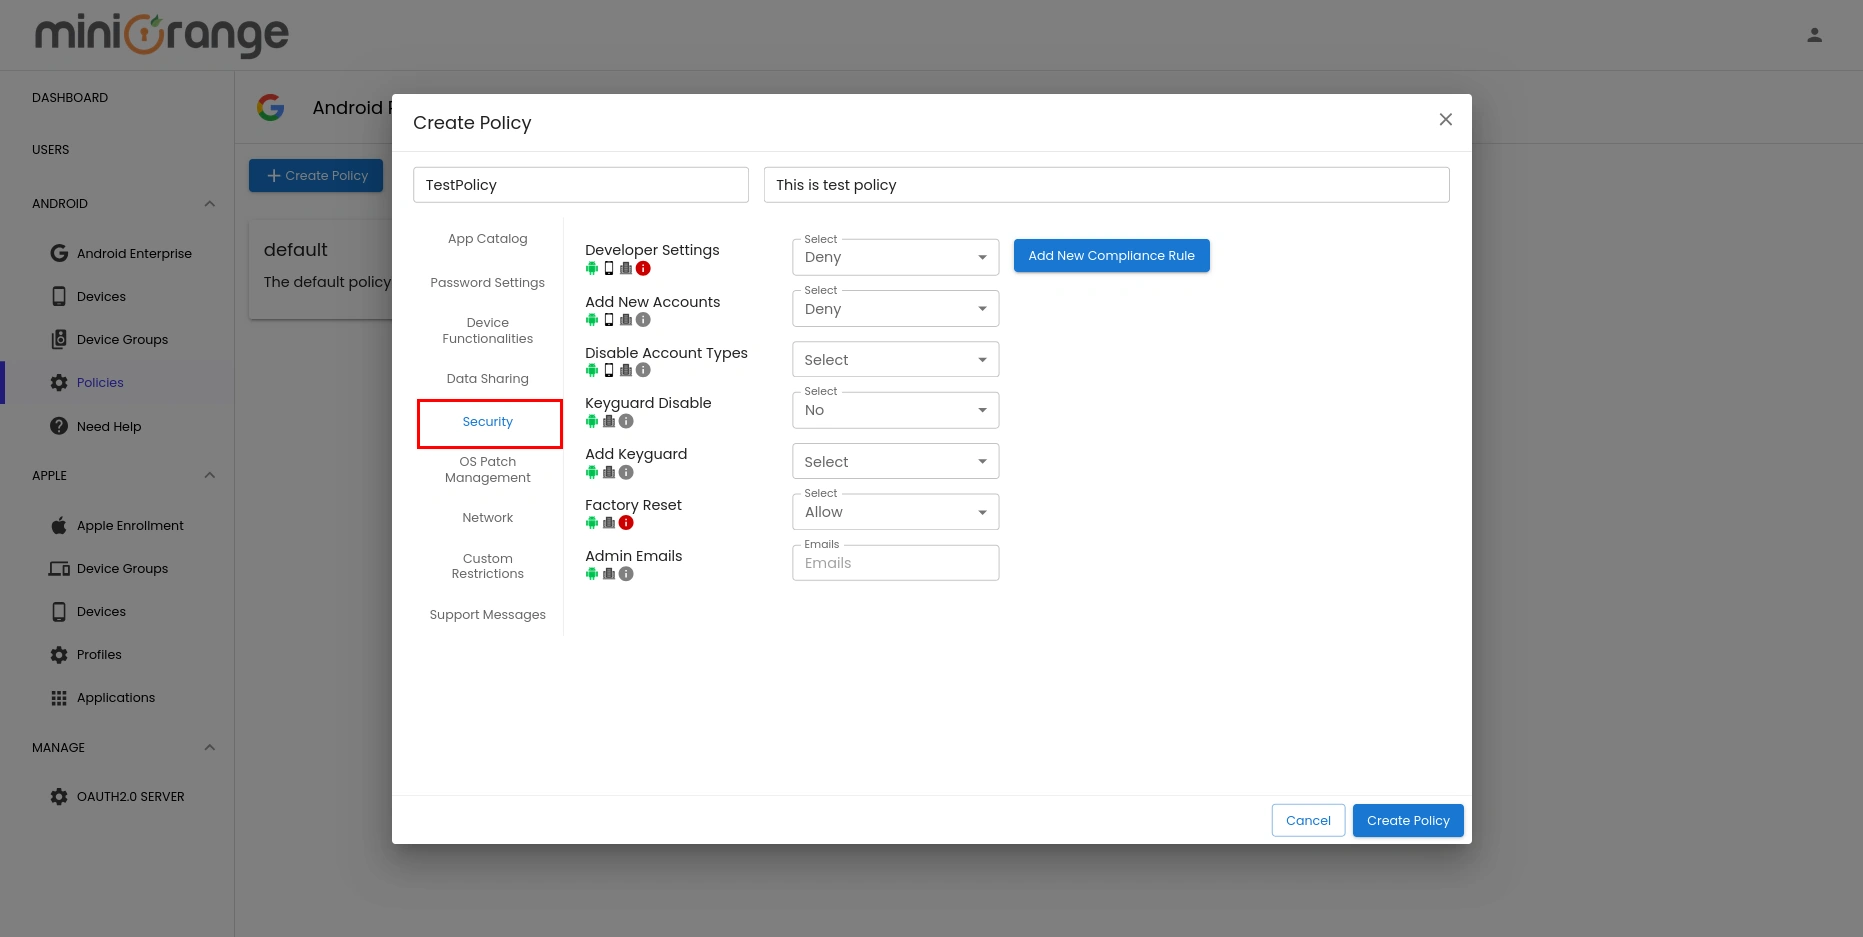
×La pestaña Seguridad se utiliza para configurar los ajustes de seguridad de los dispositivos Android registrados en la MDM. Estos ajustes ayudan a garantizar los estándares de seguridad de la organización mediante el control de las opciones de desarrollador, la administración de cuentas, la autenticación de dispositivos, el cifrado, los permisos de restablecimiento de fábrica y otras configuraciones relacionadas con la seguridad.
| Configuración | Mareas Ideales para Lecciones | Opciones / Configuración |
|---|---|---|
| Configuración del desarrollador | Permite habilitar o deshabilitar el acceso a las Opciones de desarrollador de Android, impidiendo que los usuarios modifiquen configuraciones avanzadas del sistema, como la depuración USB. |
Permitir – Los usuarios pueden acceder a las opciones de desarrollador. Desactivado – Los usuarios no pueden acceder a las opciones de desarrollador. |
| Agregar nuevas cuentas | Controla si los usuarios pueden añadir nuevas cuentas, como cuentas de Google o de correo electrónico, al dispositivo. |
Permitir – Los usuarios pueden añadir nuevas cuentas. Denegar – Los usuarios no pueden añadir nuevas cuentas. |
| Deshabilitar protección de teclas | Controla si la pantalla de bloqueo del dispositivo (Keyguard) está habilitada o deshabilitada. |
Sí: – Desactiva la pantalla de bloqueo. No – Mantiene la pantalla de bloqueo activada. |
| Agregar Keyguard | Especifica los métodos de autenticación de la pantalla de bloqueo que los usuarios pueden configurar. | Seleccione las funciones de protección de acceso necesarias, como PIN, contraseña, patrón o datos biométricos. |
| Reset de fábrica | Controla si los usuarios tienen permiso para realizar un restablecimiento de fábrica en el dispositivo. |
Permitir – Los usuarios pueden realizar un restablecimiento de fábrica. Denegar – Los usuarios no pueden realizar un restablecimiento de fábrica. |
| Política de cifrado | Define si se requiere autenticación durante el arranque del dispositivo para descifrar los datos cifrados. |
Se requiere contraseña para arrancar. – Requiere una contraseña antes de que el dispositivo se inicie. No se requiere contraseña para arrancar. – Se inicia sin necesidad de contraseña de arranque. |
| tipo de autenticación | Especifica el método de autenticación utilizado en el dispositivo. |
Autenticación de Google – Utiliza una cuenta de Google para la autenticación. Sin autenticación – No se exige ningún método de autenticación. |
| Deshabilitar tipos de cuenta | Restringe a los usuarios la posibilidad de añadir determinados tipos de cuenta al dispositivo. | Seleccione el/los tipo(s) de cuenta que desea deshabilitar en la lista desplegable. |
Especifica las direcciones de correo electrónico de los administradores para la gestión de dispositivos o la comunicación administrativa.
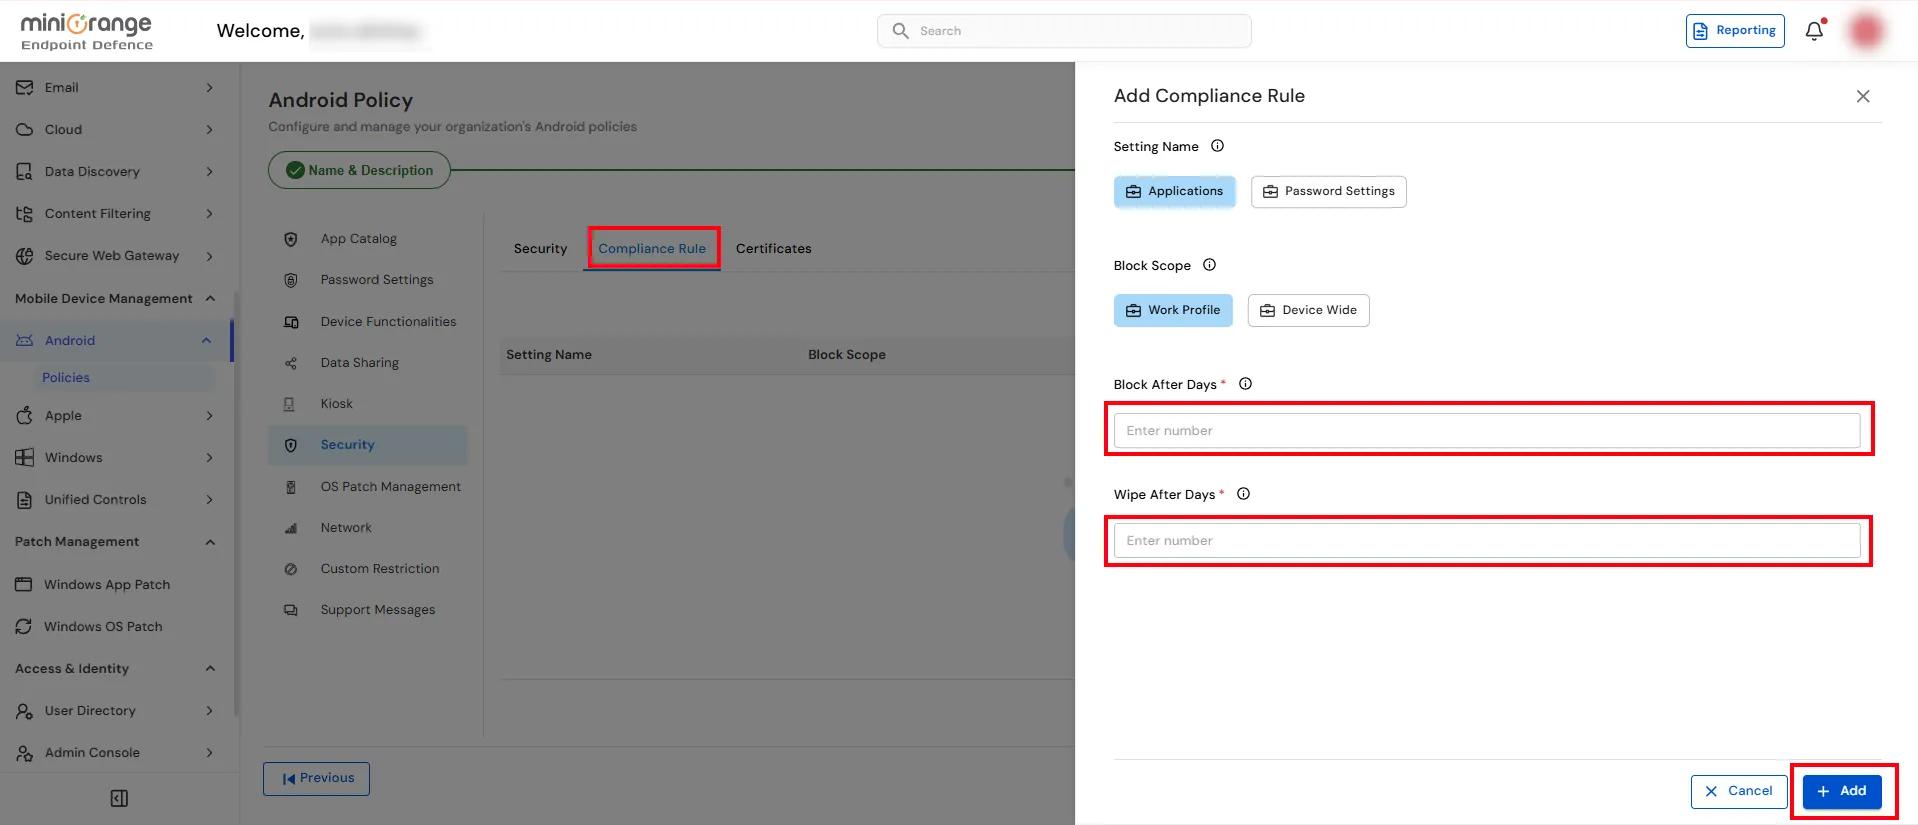
La pestaña Regla de cumplimiento se utiliza para definir las acciones que se aplican automáticamente cuando un dispositivo deja de cumplir con las normas, como bloquear el acceso o borrar los datos después de un número determinado de días.
| Mareas Ideales para Lecciones | Opciones / Configuración | |
|---|---|---|
| Nombre del ajuste | Seleccione el tipo de regla de cumplimiento que desea configurar. |
Aplicaciones – Aplica controles de cumplimiento basados en las políticas de la aplicación. Configuración de contraseña – Aplica comprobaciones de cumplimiento basadas en los requisitos de contraseña. |
| Alcance del bloque | Especifica la zona del dispositivo que se bloqueará cuando este deje de cumplir con las especificaciones. |
Perfil de trabajo – Bloquea el acceso únicamente al perfil de trabajo gestionado. En todo el dispositivo – Bloquea el acceso a todo el dispositivo. |
| Bloquear después de días | Especifica el número de días tras los cuales se aplicará la acción de bloqueo seleccionada si el dispositivo sigue sin cumplir con los requisitos. | Introduzca el número de días que faltan para que se bloquee el dispositivo. |
| Limpiar después de varios días. | Especifica el número de días tras los cuales se borran los datos del dispositivo si este sigue sin cumplir con los requisitos. | Introduzca el número de días que faltan para que se realice la acción de borrado. |
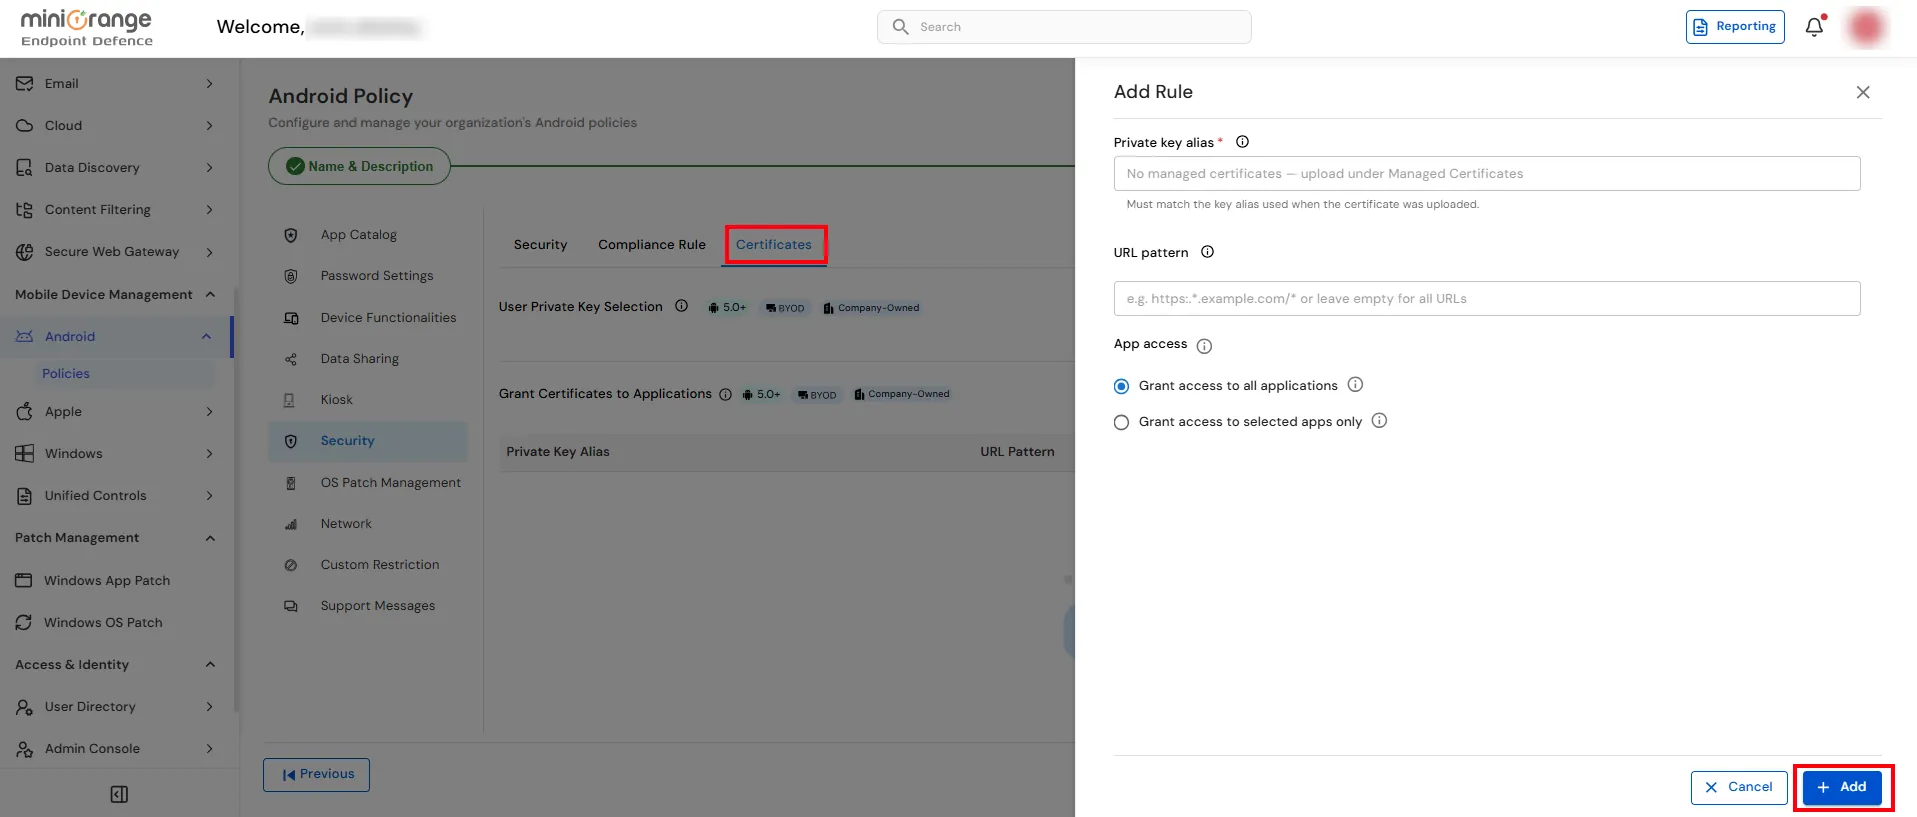
La pestaña Certificados le permite controlar cómo se utilizan los certificados de cliente en los dispositivos Android administrados. Puede permitir o restringir la selección de claves privadas y definir qué aplicaciones tienen permiso para usar certificados de cliente específicos para una autenticación segura.
Elija si se permite a los usuarios seleccionar manualmente una clave privada cuando una aplicación solicita un certificado de cliente.
En la sección "Otorgar certificados a aplicaciones" , haga clic en "Agregar regla" para crear una regla de acceso a certificados.
En el campo Alias de clave privada , seleccione o introduzca el alias del certificado que se va a utilizar.
Nota: El alias debe coincidir con el alias de clave que se especificó al cargar el certificado.
En el campo Patrón de URL , introduzca el patrón de URL donde se debe utilizar el certificado.
Elige cómo las aplicaciones pueden acceder al certificado: