¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

Chat de soporte de miniOrange: obtén ayuda y soporte
Soporte por correo electrónico de miniOrange
Marca de verificación de éxito: formulario enviado correctamente.

Gracias por su encuesta.

Si no recibe noticias nuestras dentro de las 24 horas, no dude en enviar un correo electrónico de seguimiento a uemsupport@xecurify.com

Resultados de la búsqueda:

×

Registros de Windows


En esta guía podrá registrar dispositivos Windows con miniOrange Unified Endpoint Management (UEM) : le explicaremos cómo obtener el instalador del agente de Windows, vincular el agente DLP de Windows a su organización, completar la incorporación y la aprobación cuando sea necesario, y utilizar la consola de administración para aplicar políticas DLP , controles de dispositivos y sitios web , restricciones de aplicaciones y reglas de supervisión a los equipos registrados.


Lo que estás configurando

  • Una unión única de la Agente DLP de Windows a su organización para que los PC puedan informar y recibir políticas.
  • An aprobación de incorporacióndonde el administrador debe aceptar los nuevos dispositivos antes de que estén completamente gestionados.
  • Finalización de la inscripción para que las máquinas aprobadas aparezcan en Inventario de dispositivos > Dispositivos para la administración continua.

¿Cómo registrar dispositivos Windows?

Siga los pasos que se indican a continuación para descargar el agente miniOrange UEM , instalarlo en el equipo Windows y completar el registro en su organización:
  • Inicia sesión en el Gestión unificada de puntos finales (UEM) de miniOrange .
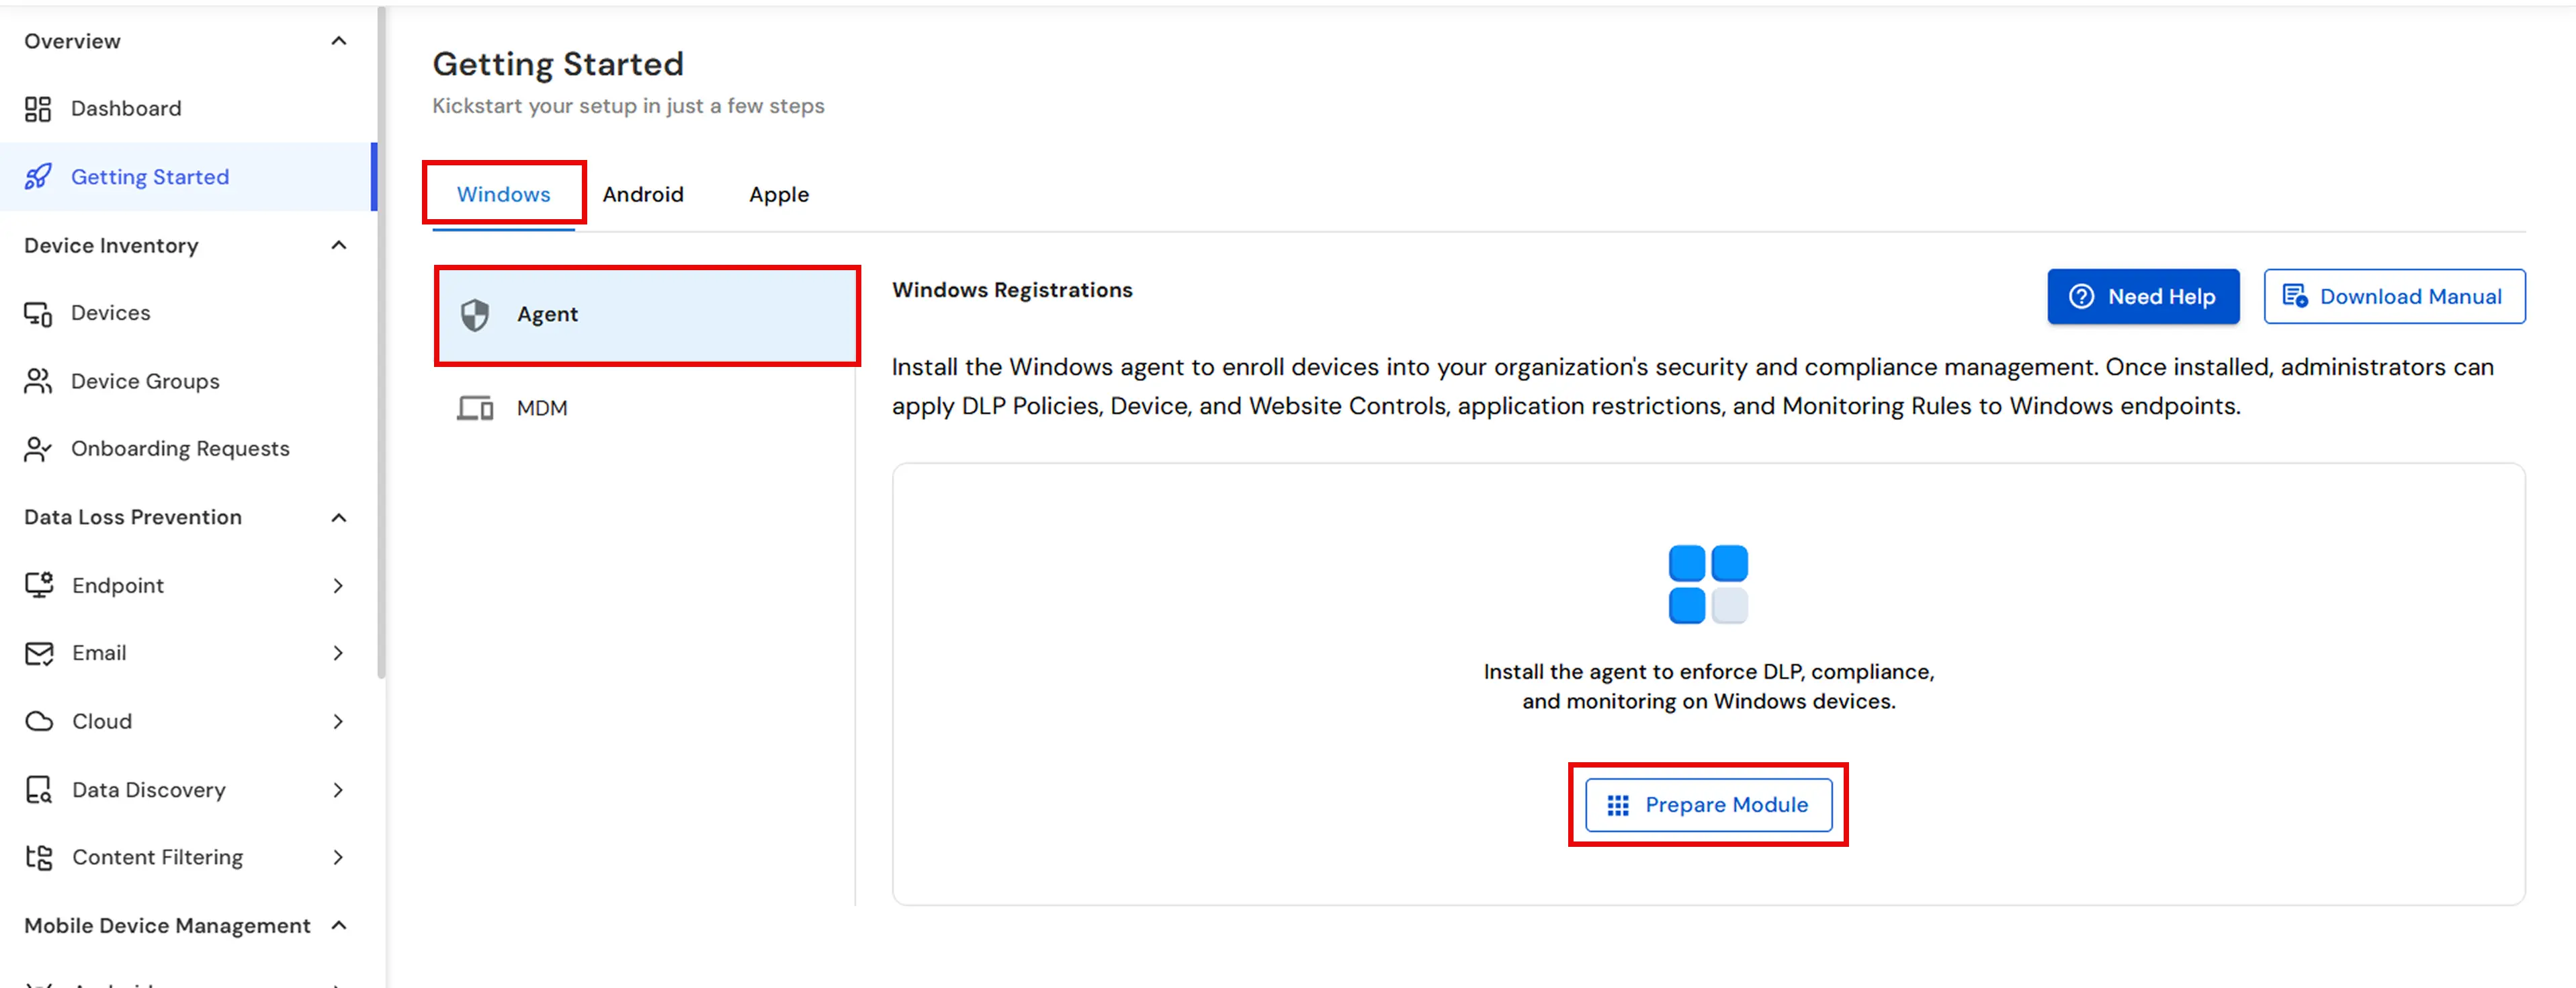
  • Navegue a la pestaña Primeros pasos pestaña de la barra lateral izquierda y seleccione Windows.
  • Haga clic en el elemento Descargar módulo botón para obtener el MSI instalador. Esto activará nuestro servicio de empaquetado para crear un agente personalizado para su organización; se le notificará a través de o enviar un email. cuando esté listo para su descarga.
  • miniOrange UEM: Primeros pasos en Windows con módulo de descarga para instalador de agente MSI personalizado.

  • Localiza lo descargado modlp.msi Archivo y ejecute el instalador en el dispositivo Windows (Administradora Se requiere acceso).
  • Nota: Para implementaciones masivas en varios dispositivos, puede instalar el agente mediante GPO . Haga clic aquí para consultar la guía.
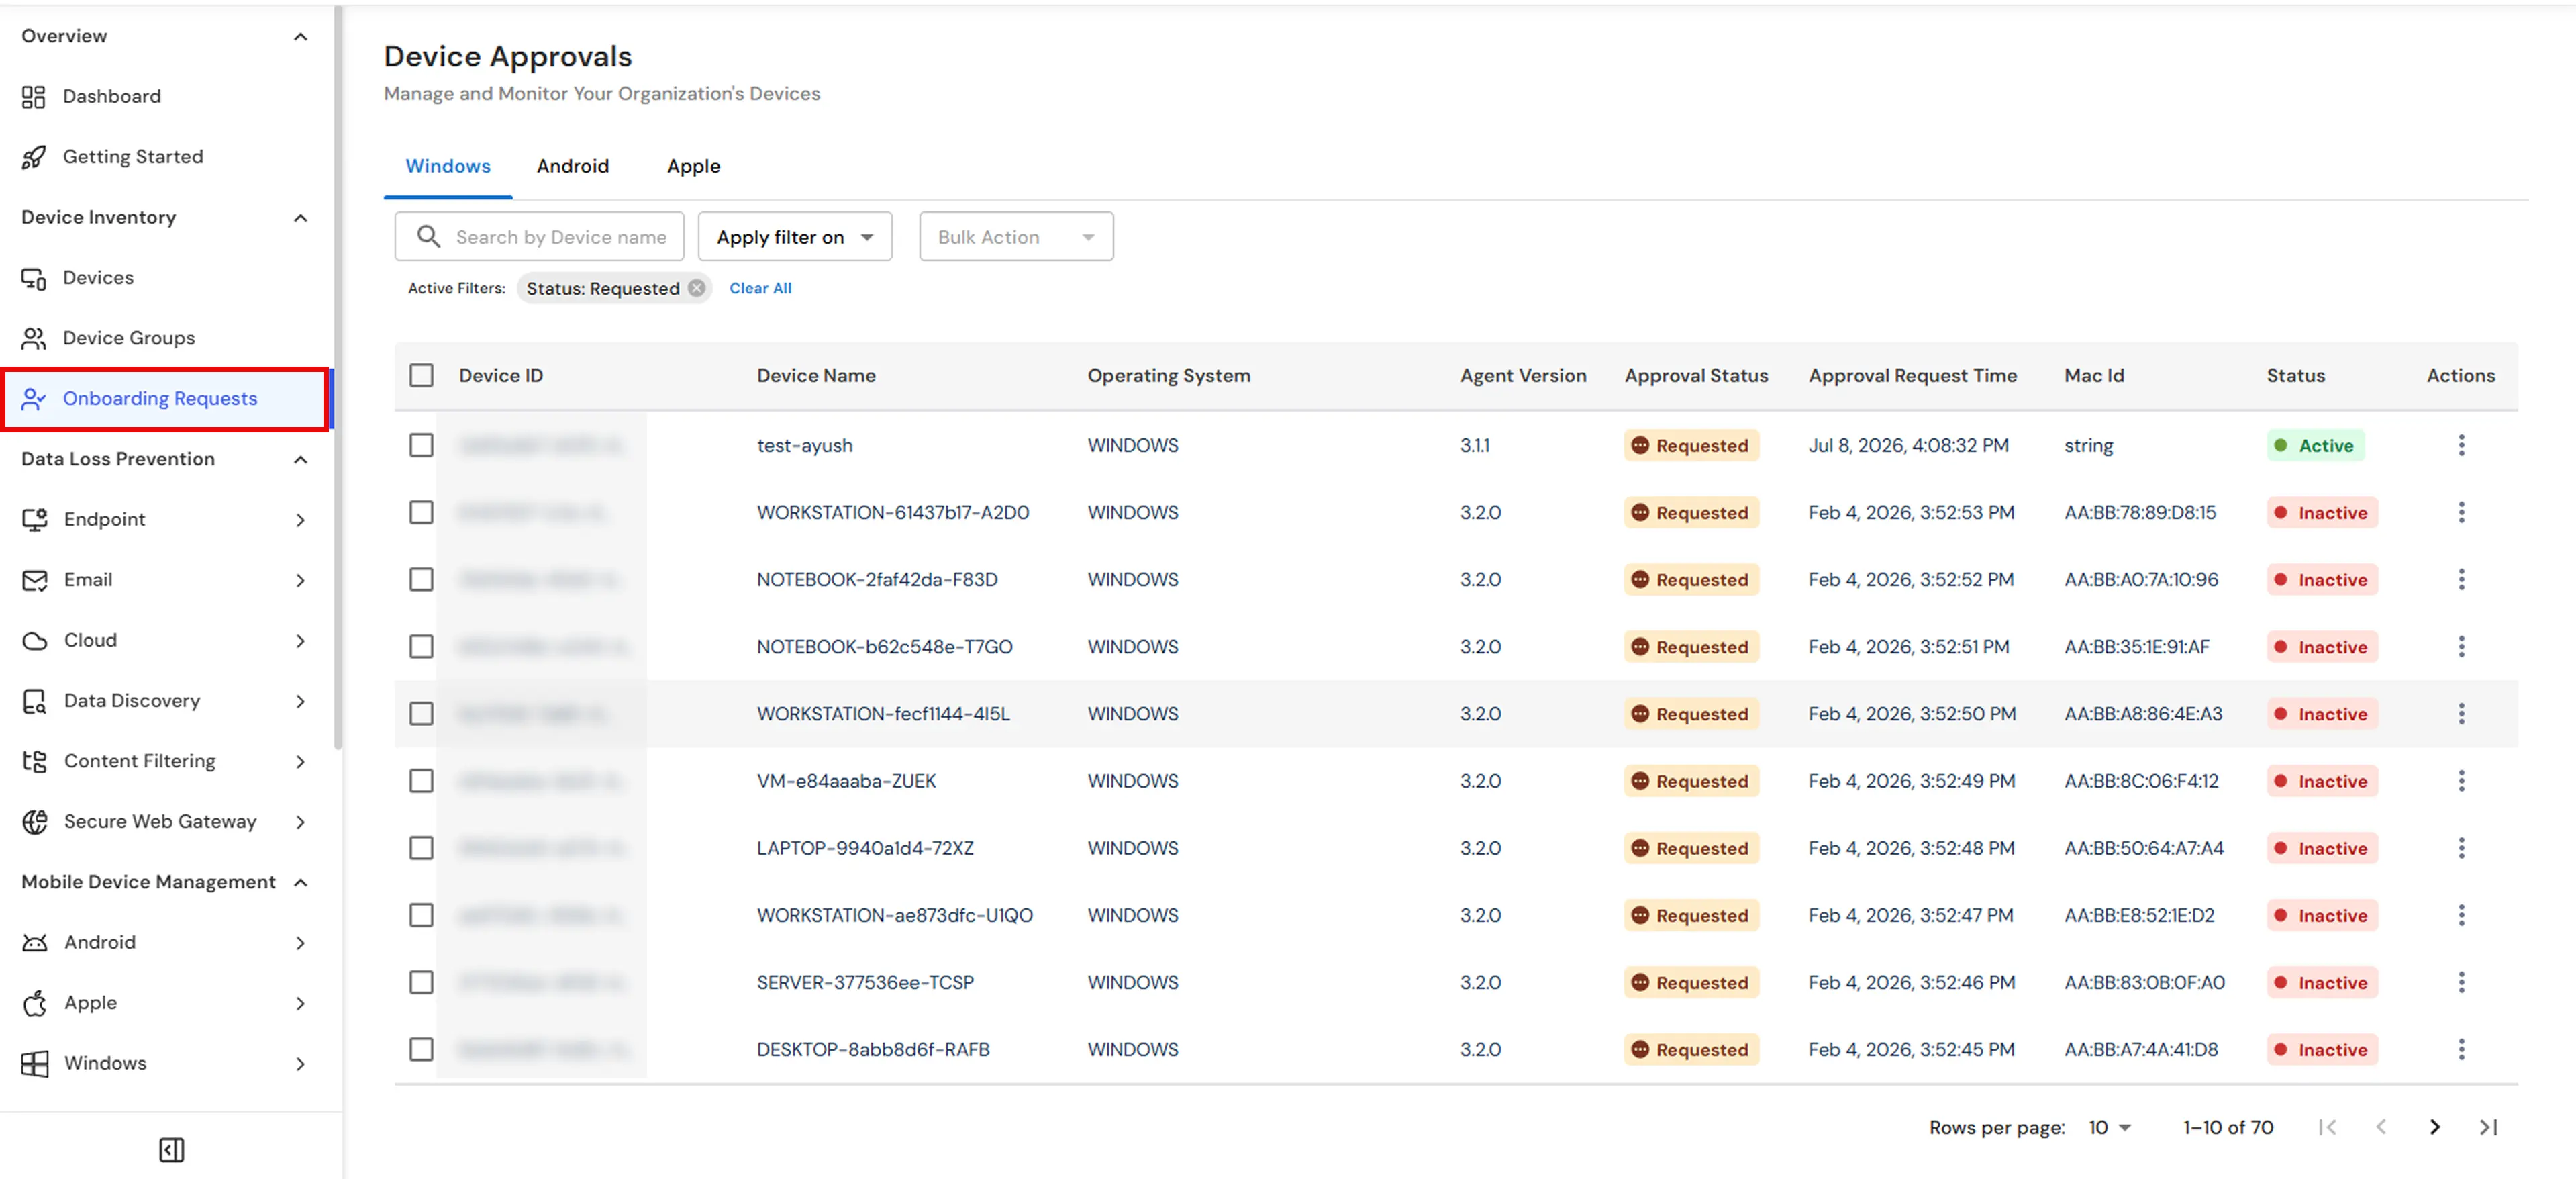
  • Después de la instalación, vuelva al panel de administración de UEM y navegue hasta Inventario de dispositivos > Solicitudes de incorporación.
  • Lista de solicitudes de incorporación de inventario de dispositivos UEM de miniOrange que muestra los dispositivos Windows pendientes

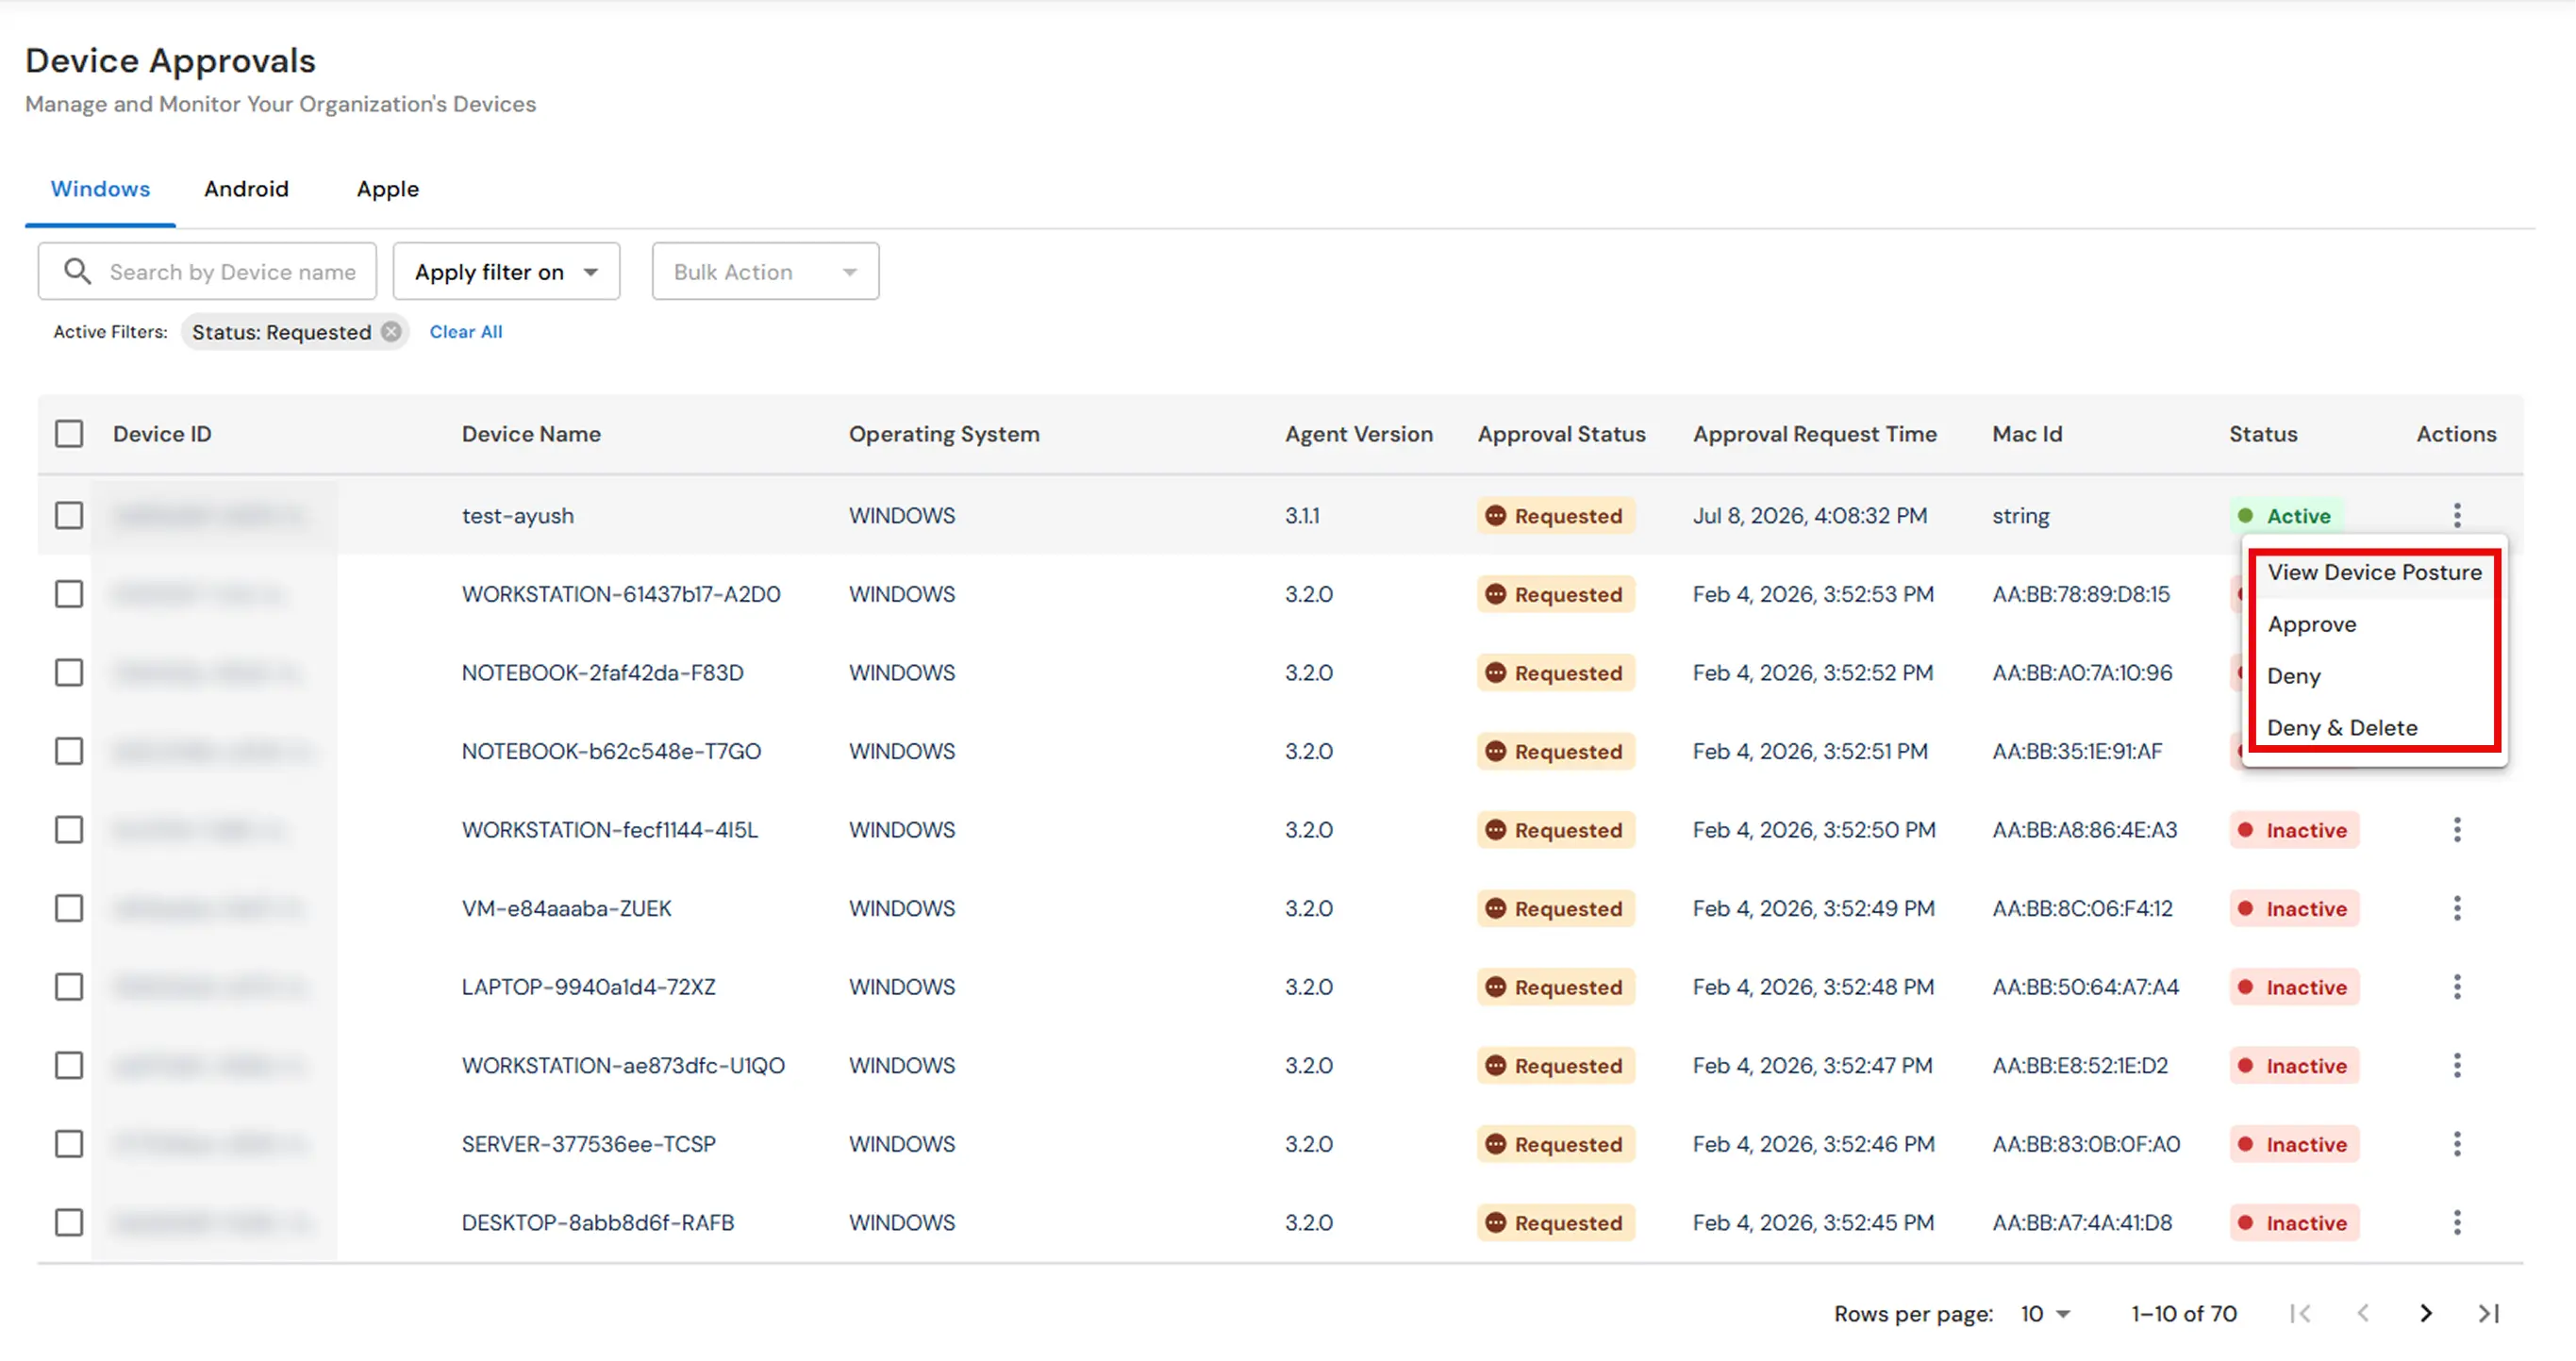
  • Verifique su dispositivo en la lista y haga clic. Aprueba del menú Acciones Menú para completar la inscripción.
  • Solicitud de incorporación de miniOrange UEM con la acción Aprobar en el menú Acciones.

  • Una vez aprobado, el dispositivo será visible en Inventario de dispositivos > Dispositivos para la gestión continua.


¿Cómo registrar dispositivos Windows mediante MDM?

Siga los pasos que se indican a continuación para configurar el proveedor de OAuth e inscribir dispositivos Windows mediante la administración de dispositivos móviles (MDM) :
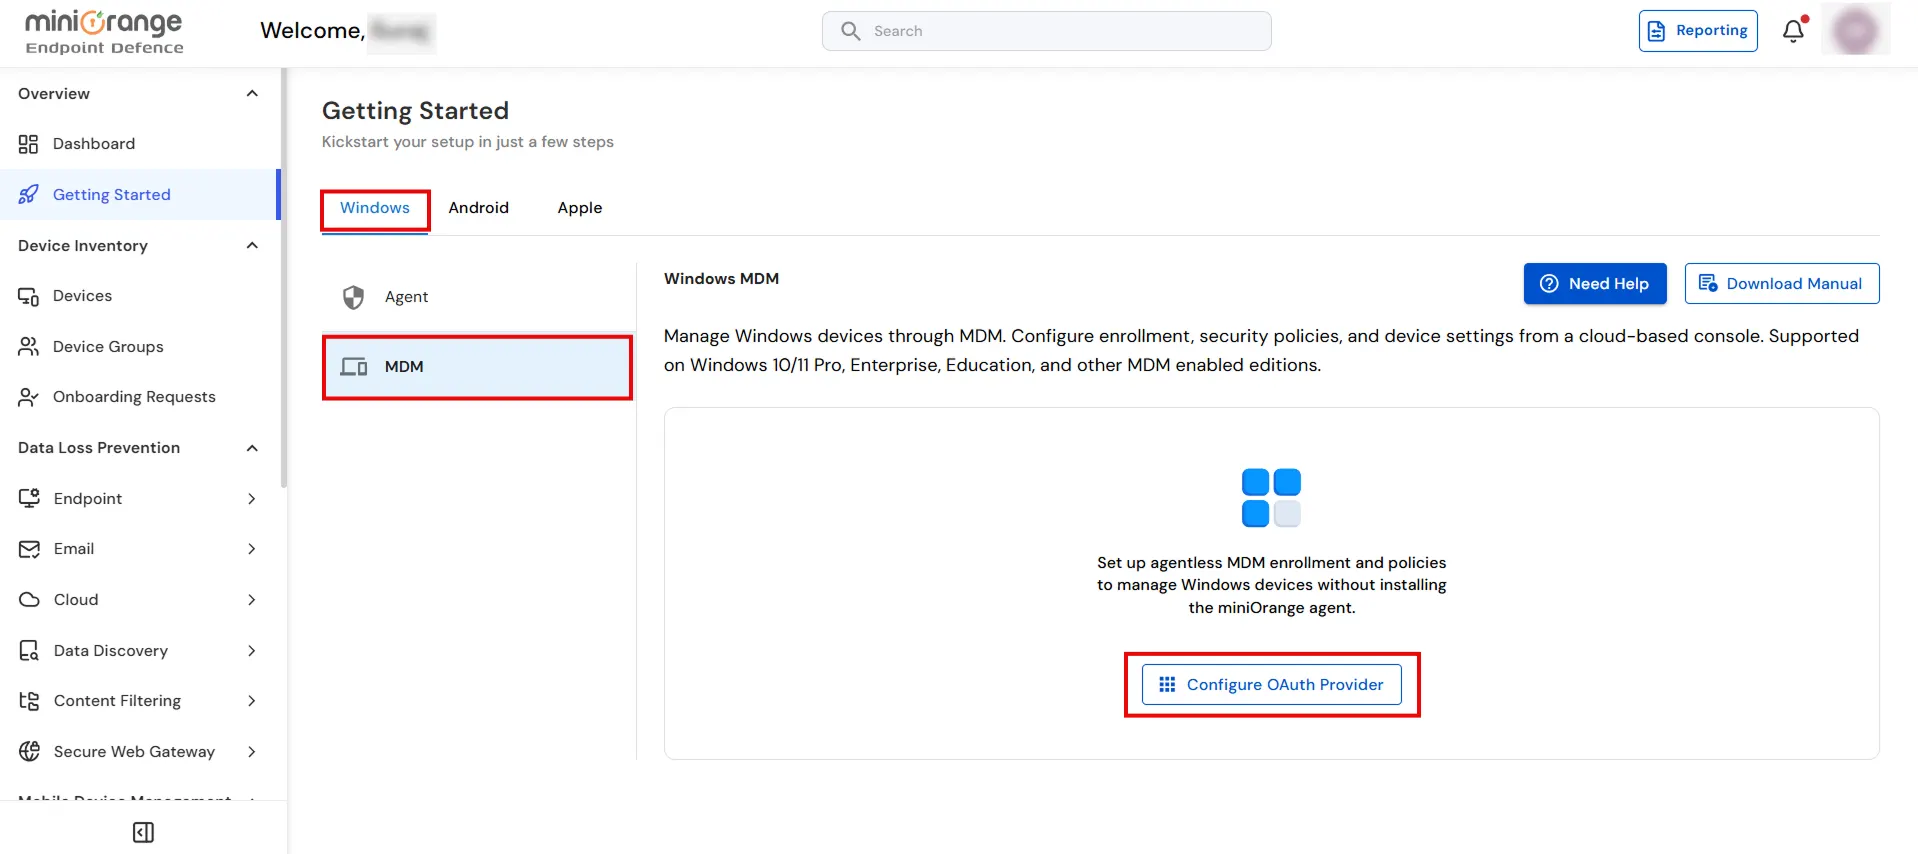
  • Inicia sesión en el Gestión unificada de puntos finales (UEM) de miniOrange .
  • Navegue a la pestaña Primeros pasos pestaña de la barra lateral izquierda y seleccione Windows.
  • Haga clic en el elemento MDM opción y luego haga clic en Configurar proveedor de OAuth Botón para iniciar la configuración de MDM.
  • Página de inicio de miniOrange UEM Windows MDM con la opción Configurar proveedor de OAuth.

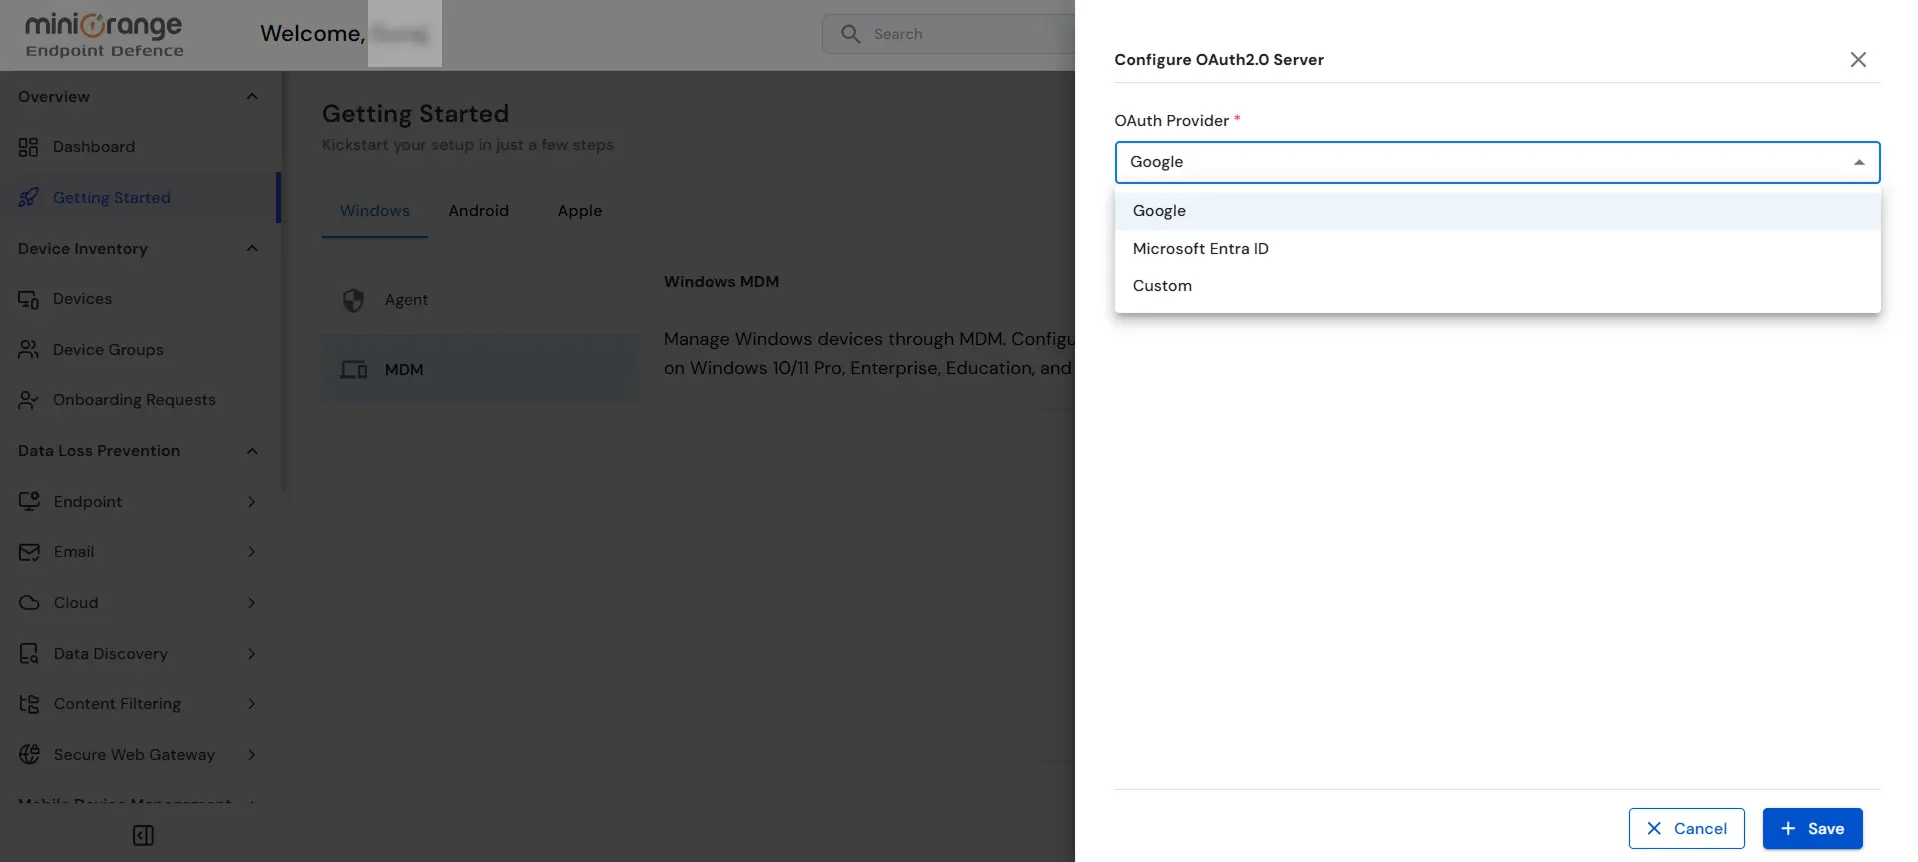
  • Seleccione su preferido Proveedor de OAuth de las opciones disponibles como Google, ID de entrada de Microsoft, o Personalizado.
  • Si utilizas conexiones Google or ID de entrada de Microsoft, ingrese lo requerido ID de cliente y Secreto del cliente. Copiar lo generado URL a redirigir y configúralo en tu aplicación OAuth antes de guardar la configuración.
  • Configurar el proveedor OAuth de Google o Microsoft Entra ID para Windows MDM

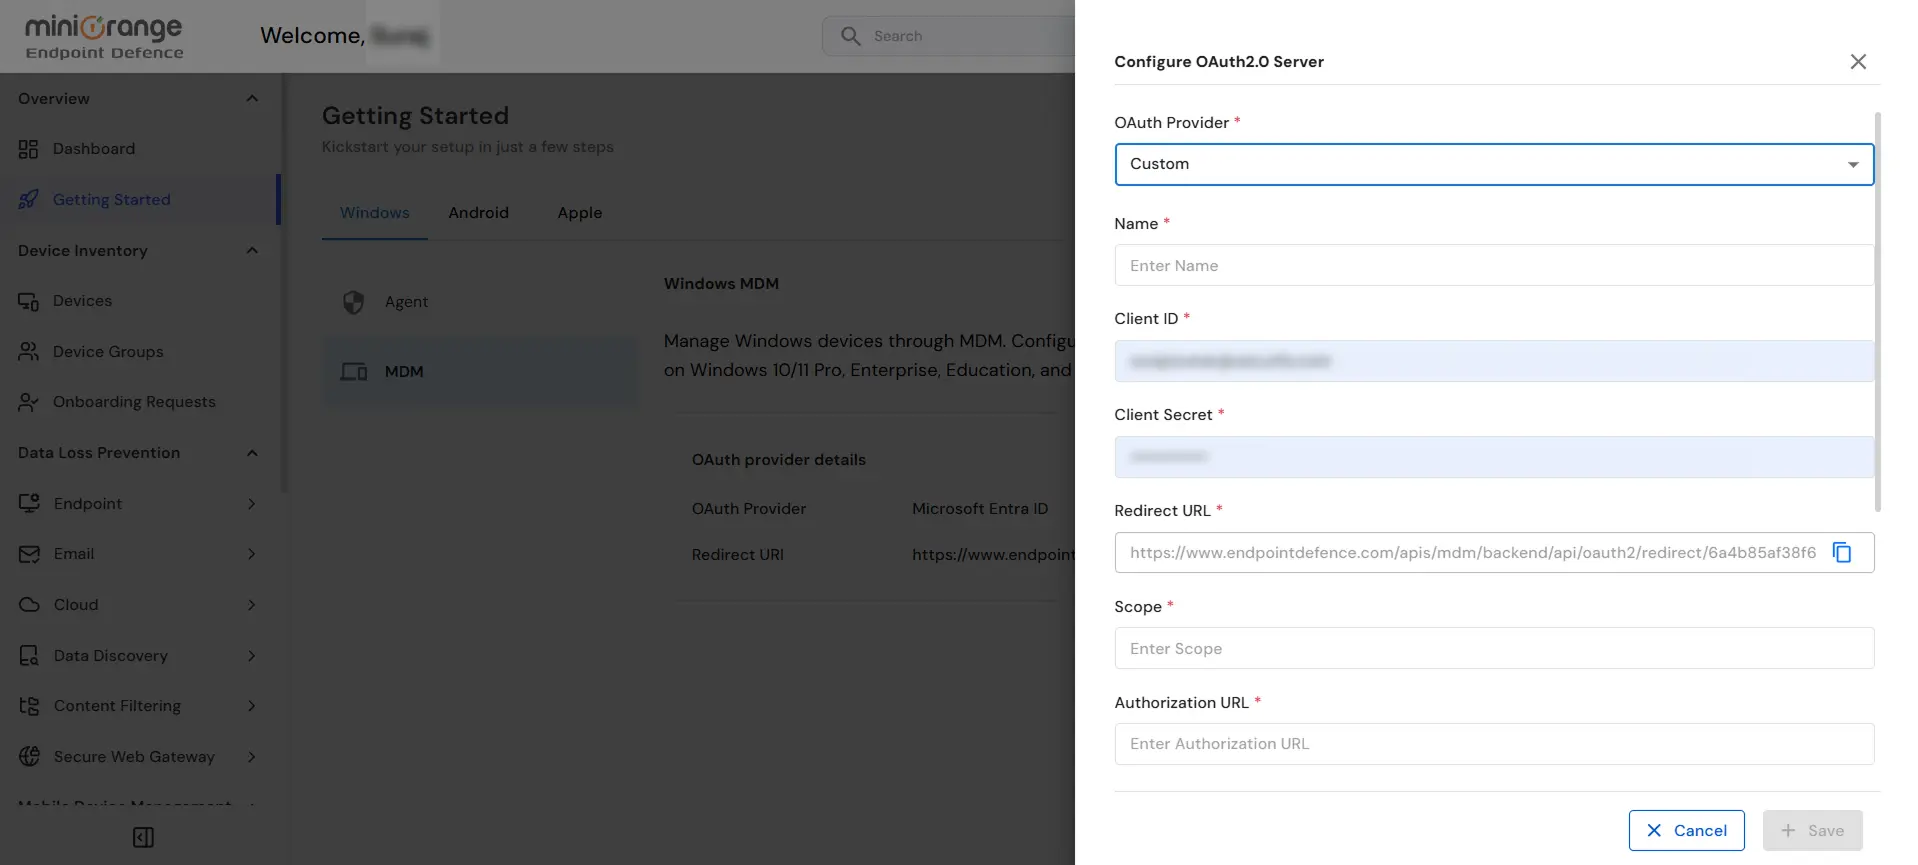
  • Si está usando un Proveedor de OAuth personalizado, ingrese los detalles requeridos, incluyendo Nombre, ID de cliente, Secreto del cliente, URL a redirigir, <b></b><b></b>, URL de autorización, URL del token, y URL de información del usuario.
  • Configurar un proveedor OAuth personalizado para Windows MDM

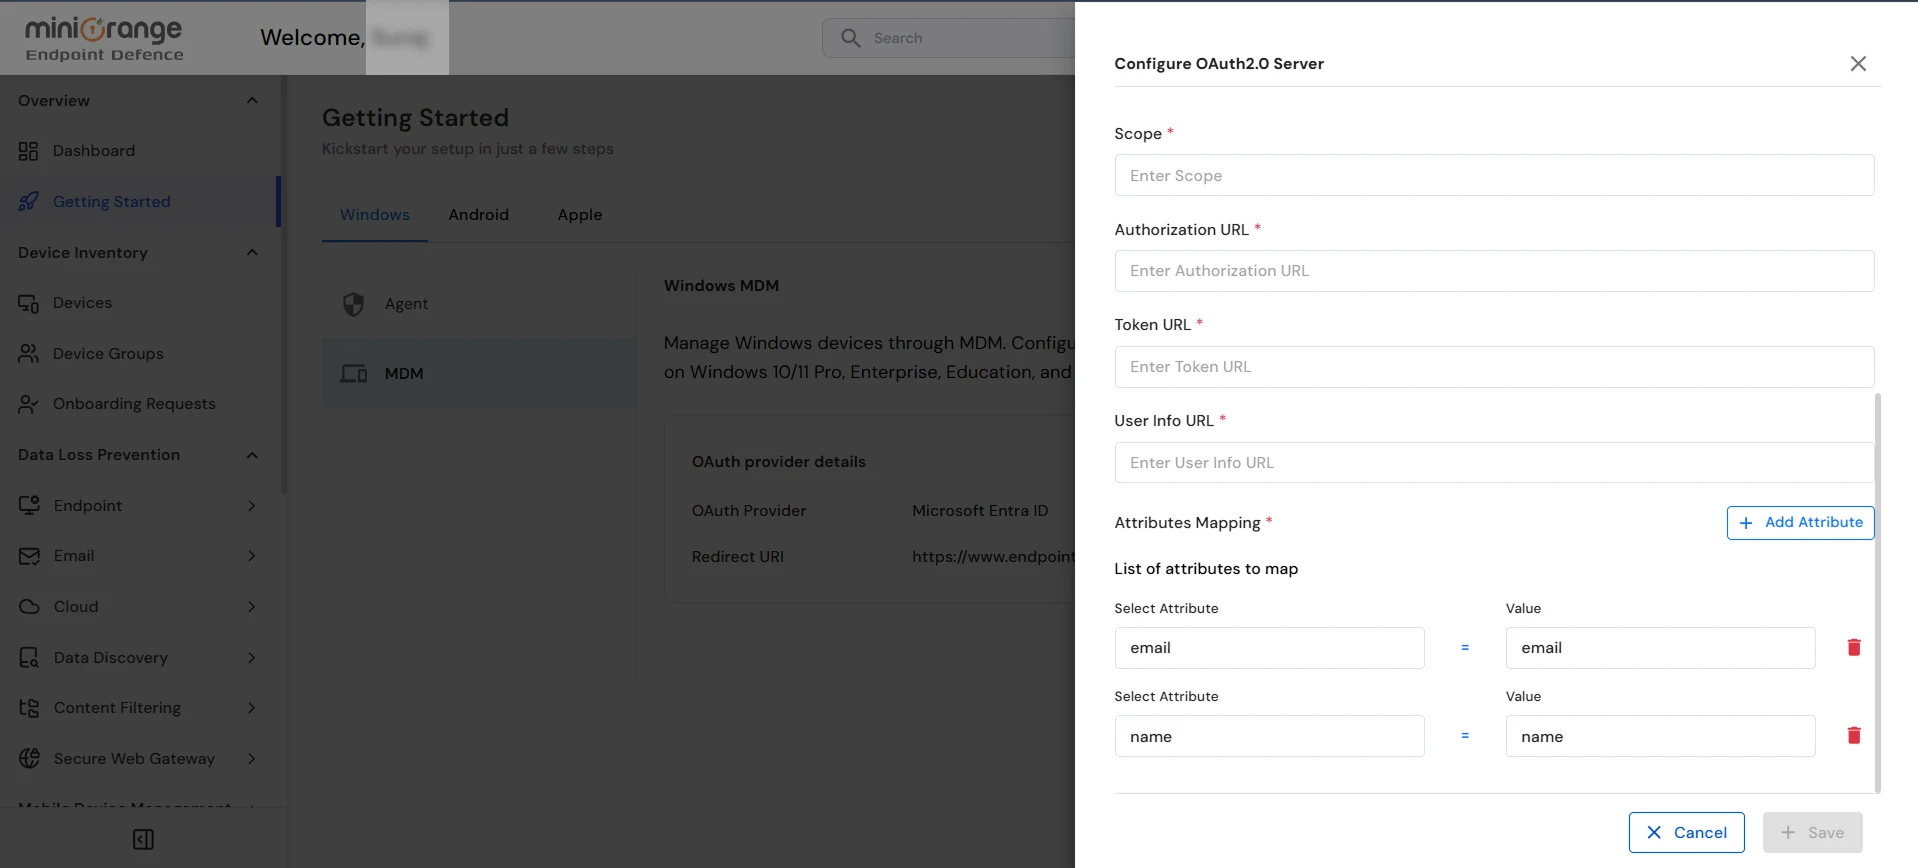
  • Asigne los atributos de usuario requeridos devueltos por su proveedor de OAuth. Por defecto, asigne los Correo electrónico y Nombre atributos. Puedes hacer clic Añadir atributo para configurar asignaciones adicionales si fuera necesario.
  • Configurar la asignación de atributos para el proveedor OAuth de Windows MDM

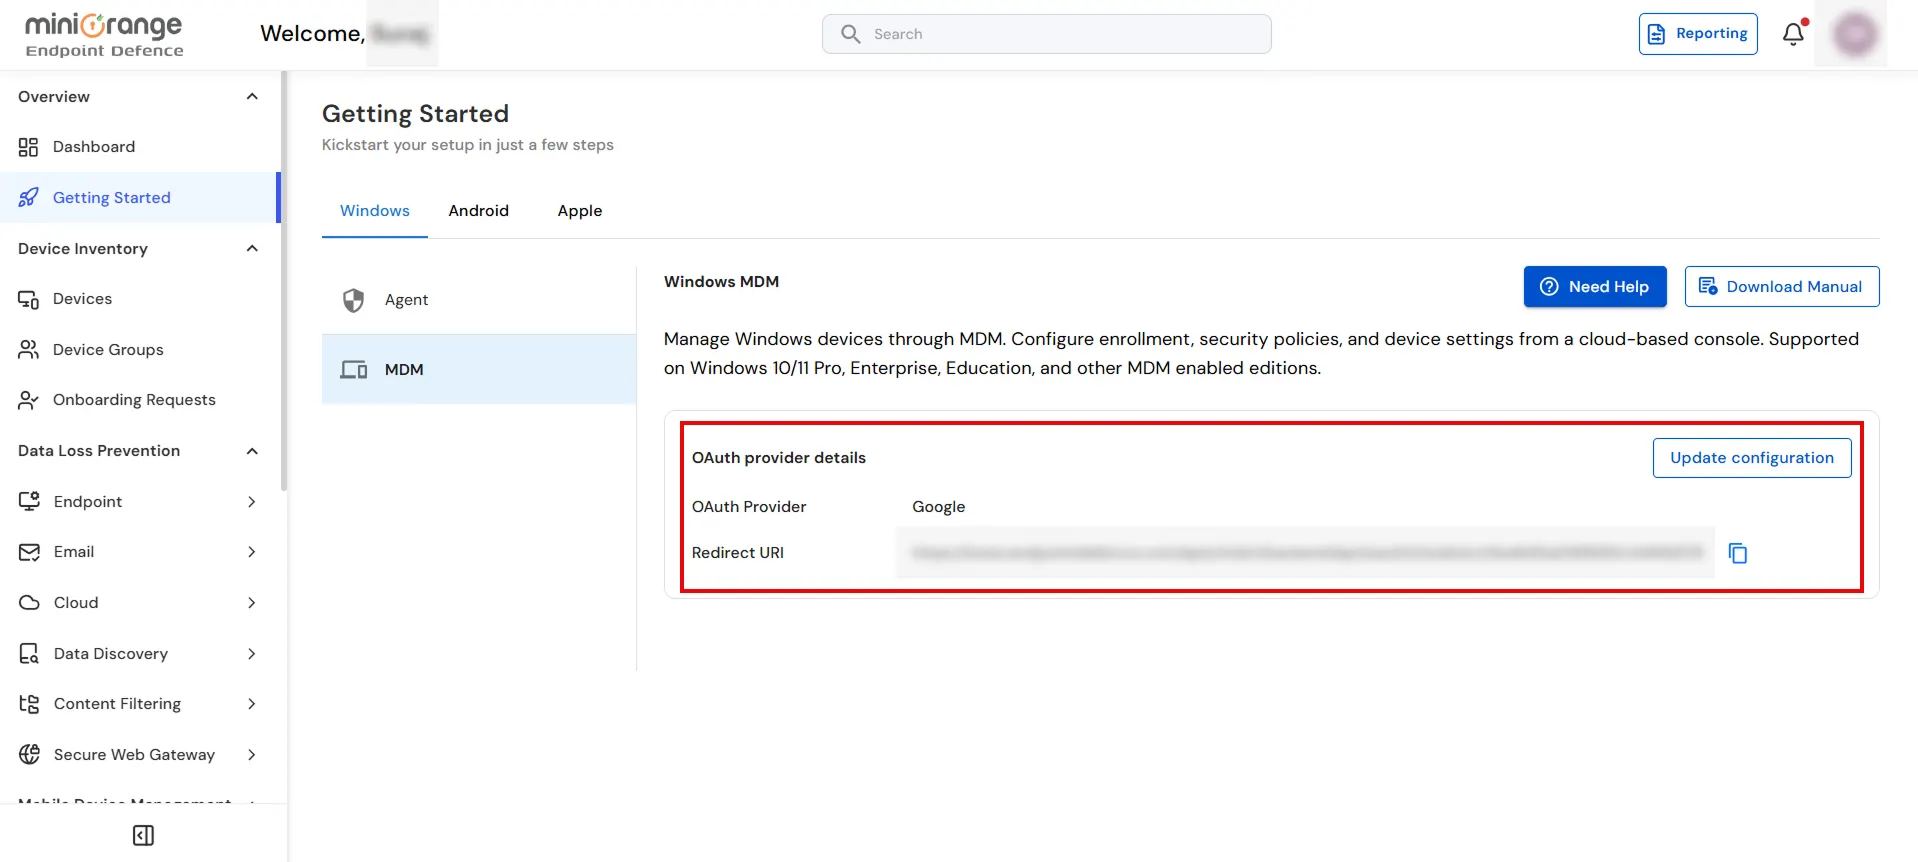
  • Haga clic en Guardar para completar la configuración del proveedor OAuth.
  • Paso final para la configuración de OAuth de Windows MDM

  • Una vez completada la configuración correctamente, los usuarios pueden autenticarse utilizando el proveedor OAuth configurado e inscribir sus dispositivos Windows a través de MDM. Los dispositivos inscritos aparecerán en Inventario de dispositivos > Dispositivosdonde los administradores pueden aplicar políticas y gestionar los dispositivos.