¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×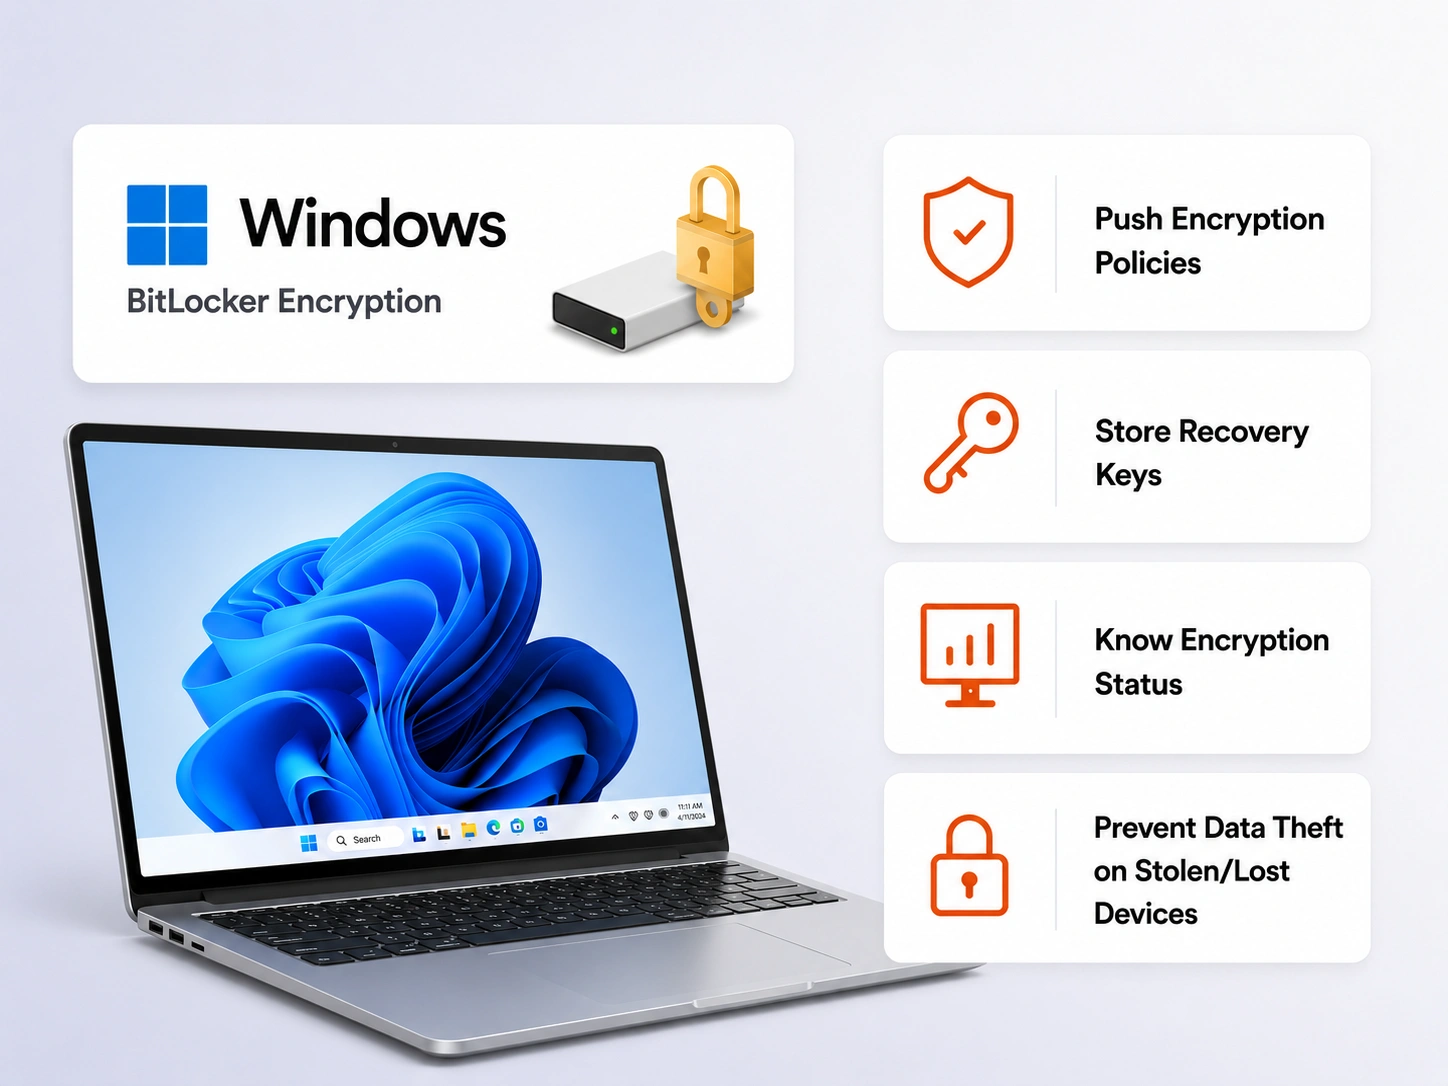
BitLocker viene integrado en Windows. Pero habilitarlo y administrarlo en un solo dispositivo no es lo mismo que administrarlo en cientos de dispositivos.

Cuando un dispositivo se bloquea, los equipos de TI deben localizar las claves de recuperación. Sin una gestión centralizada, las claves suelen almacenarse de forma inconsistente, lo que genera riesgos de seguridad y retrasos.

Sin una aplicación centralizada, la configuración de cifrado puede variar de un dispositivo a otro. Algunos dispositivos pueden usar configuraciones más débiles o permanecer sin cifrar en absoluto.

¿Qué dispositivos están cifrados, en proceso de cifrado o fuera de la política establecida? Sin un sistema de gestión centralizado, obtener una visibilidad precisa resulta difícil.

Implementar y aplicar políticas de cifrado en dispositivos remotos requiere una gestión centralizada. BitLocker nativo por sí solo no es suficiente para equipos de trabajo distribuidos.
miniOrange UEM actúa como una capa de administración centralizada sobre BitLocker. Permite a su equipo de TI controlar la activación, la aplicación, la supervisión y la gestión del cifrado de disco en todos los dispositivos Windows de su organización.
Elija entre autenticación solo con TPM o con TPM + PIN, incluyendo compatibilidad con contraseñas y claves de arranque USB. Aplique la política de autenticación adecuada a los diferentes grupos de dispositivos.

Las claves de recuperación se respaldan automáticamente cuando BitLocker está habilitado. La recuperación, la rotación y la revocación están restringidas a los administradores autorizados para una mayor seguridad.

Aplique políticas de cifrado independientes a las unidades del sistema operativo, las unidades de datos fijas y las unidades extraíbles. Configure cada una de ellas de forma independiente o aplique el cifrado a todos los tipos de unidades.

Organice los dispositivos en grupos e implemente políticas de cifrado personalizadas para cada uno. Aplique controles más estrictos a los dispositivos de alto riesgo, manteniendo las configuraciones estándar en el resto.

Verifique que el dispositivo esté listo antes de habilitar el cifrado. miniOrange UEM identifica los requisitos faltantes y los problemas de configuración para evitar fallas en la implementación.

Supervise el estado del cifrado en todos los dispositivos Windows administrados desde un único panel de control. Identifique al instante los dispositivos que cumplen con los requisitos, los que no los cumplen y los que están pendientes.
La gestión de BitLocker a través de una solución UEM ayuda a las organizaciones a cumplir con los requisitos de cumplimiento de PCI DSS, HIPAA, ISO 27001 y marcos de seguridad similares.
Las aseguradoras cibernéticas suelen exigir pruebas de cifrado de los dispositivos finales para determinar la elegibilidad de la cobertura y procesar las reclamaciones. La gestión centralizada de BitLocker proporciona evidencia documentada y verificable.
Implemente políticas de cifrado, supervise el estado, gestione la configuración y recupere las claves de recuperación de forma remota sin necesidad de acceso físico ni intervención manual en cada dispositivo.
Un portátil extraviado sin cifrado puede convertirse en una brecha de seguridad. Con BitLocker activado, los datos permanecen ilegibles y protegidos contra el acceso no autorizado.
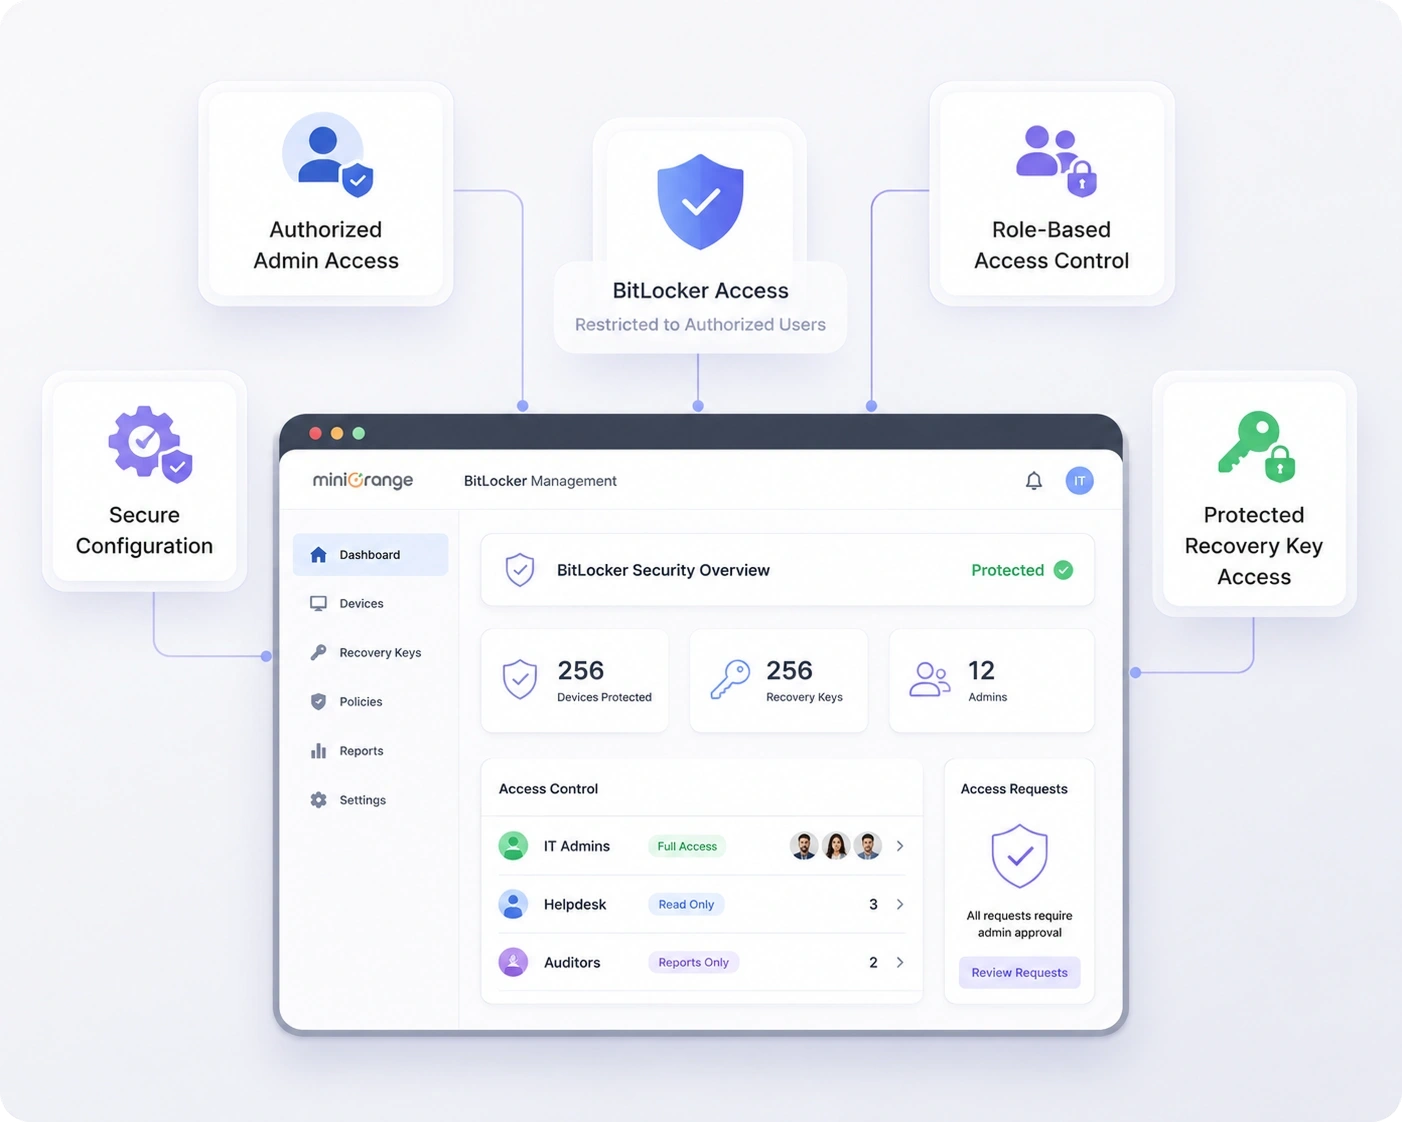
La seguridad del cifrado BitLocker depende de los controles que lo rodean. miniOrange ayuda a las organizaciones a gestionar BitLocker de forma segura definiendo quién dentro de su equipo de TI puede ver, configurar o recuperar la configuración de BitLocker. Además, con el control de acceso basado en roles (RBAC), los administradores solo reciben los permisos que necesitan.
Así, con la solución BitLocker Management, el acceso de gestión sigue siendo tan seguro como el propio cifrado.
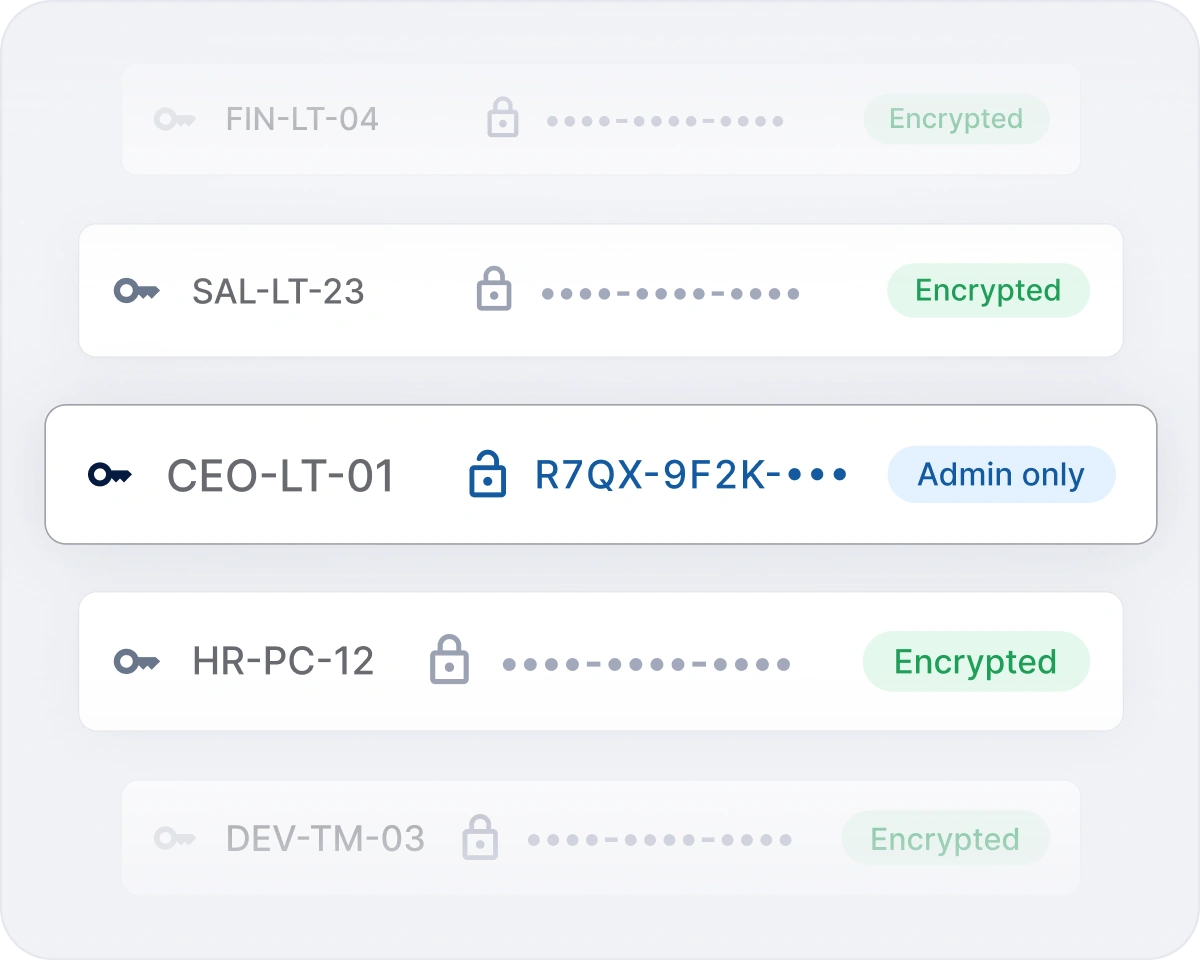
Proteja las contraseñas de recuperación de BitLocker con miniOrange BitLocker Recovery Management. Recopile, cifre y almacene de forma segura las credenciales de recuperación, evitando la exposición del texto sin cifrar.
Gracias a los controles de acceso basados en roles, los administradores de TI autorizados pueden recuperar de forma segura las contraseñas de recuperación cuando sea necesario. La recopilación automatizada, el almacenamiento seguro, el acceso controlado y la visibilidad de las auditorías ayudan a las organizaciones a simplificar la recuperación de BitLocker, manteniendo al mismo tiempo una sólida seguridad y el cumplimiento normativo.
Obtenga la claridad que necesita antes de comprometerse.

