Inicio de sesión único (SSO) de Wix
Wix ofrece una plataforma que permite a empresas y particulares crear sitios web responsivos sin necesidad de conocimientos técnicos. Proporciona plantillas prediseñadas para diferentes sitios web, adaptadas a las necesidades de cada usuario. Wix permite gestionar la mayoría de los aspectos del desarrollo y la distribución web directamente desde la aplicación. Por ello, miniOrange ha creado una interfaz para que los administradores habiliten el inicio de sesión único (SSO) en sus sitios web de Wix.
Desafío que enfrentan los usuarios de Wix
Los administradores de Wix exigen un acceso continuo y fluido para que sus usuarios accedan al portal de Wix a través de las credenciales existentes. No desean que sus usuarios tengan un conjunto de credenciales separado para iniciar sesión en Wix y otras aplicaciones. Wix proporciona una manera para que sus usuarios puedan iniciar sesión en la plataforma sin problemas. Pero es necesario crear una interfaz que lo permita.
miniOrange proporciona una solución SSO para Wix
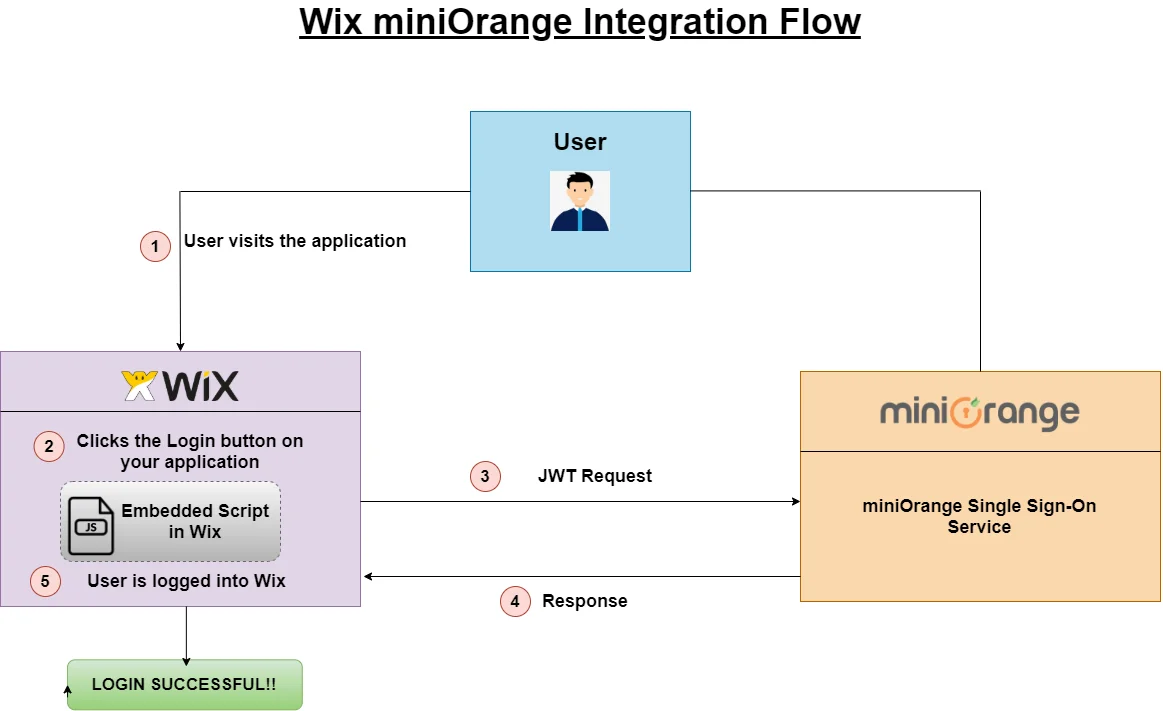
miniOrange ofrece una solución SSO integrada que permite que la sesión de un usuario registrado se utilice para iniciar sesión en Wix y otros sitios web/aplicaciones mediante la creación de un token web JSON (JWT) válido . Gracias a esta solución SSO para Wix, los usuarios no necesitan mantener credenciales separadas para cada sitio web.
Requisitos previos
Asegúrese de que la imagen corporativa de su organización ya esté configurada en Personalización >> Imagen corporativa de inicio de sesión y registro, en el menú de la izquierda del panel de control.
Siga la guía paso a paso que se proporciona a continuación para Wix Single Sign-On (SSO)
1. Configura Wix para habilitar SSO
- Iniciar sesión en WIX.
- Cree un sitio nuevo o utilice uno ya existente.
- Vaya al panel de control de su sitio web.
- Para agregar la aplicación del área de miembros de Wix a tu sitio web, ve a App Market.
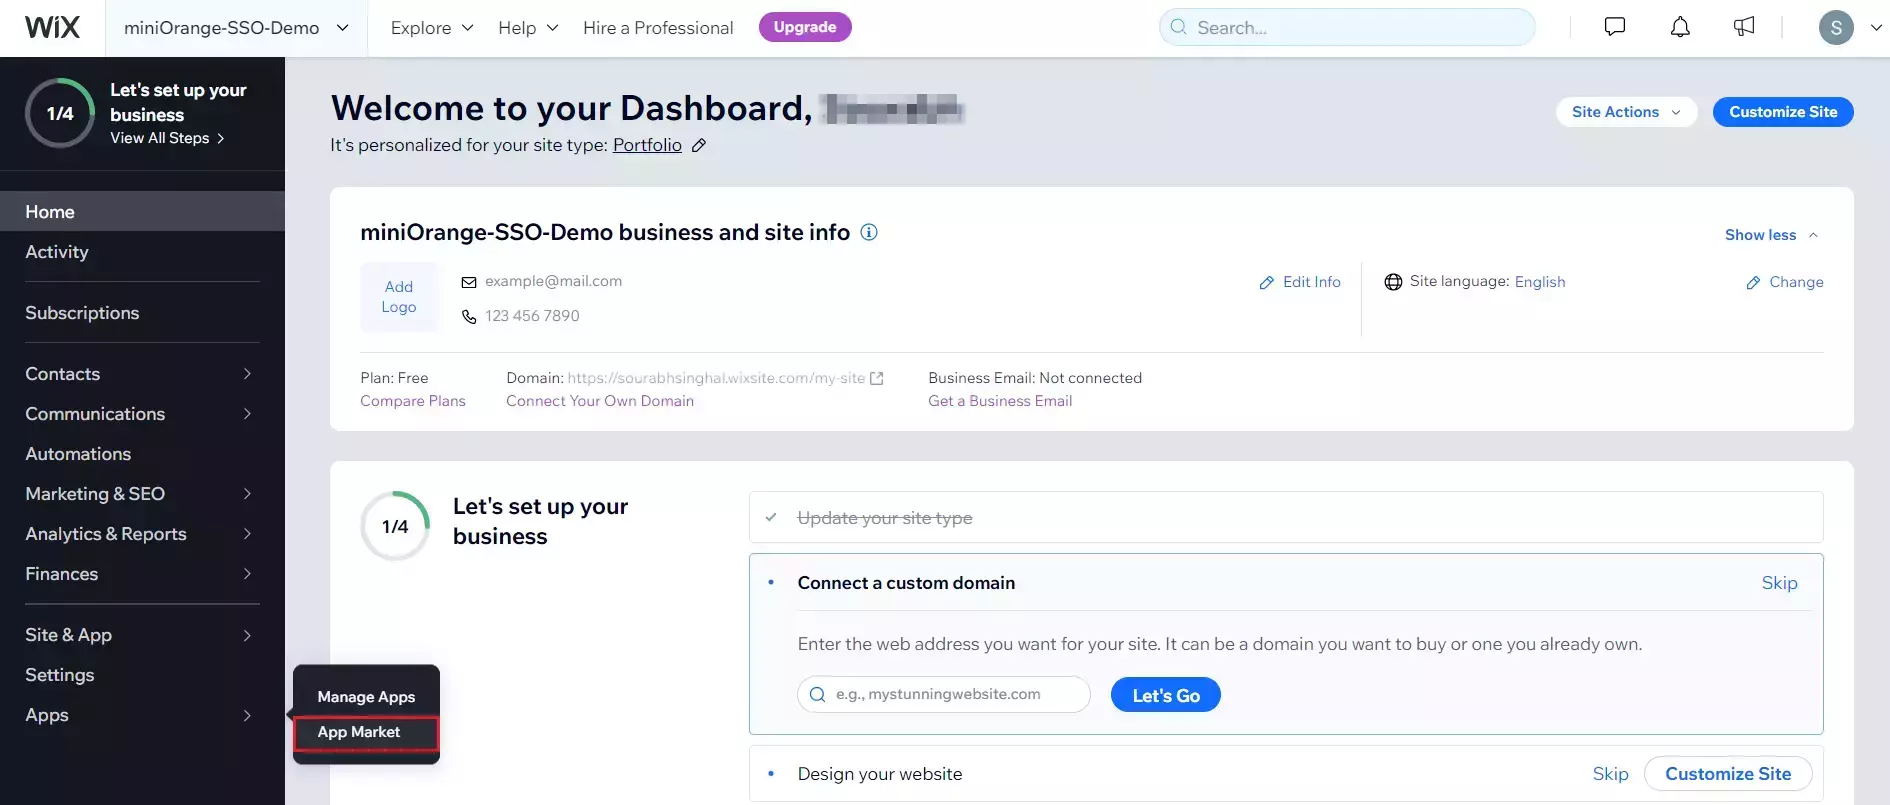
- Busque Área de miembros de Wix.
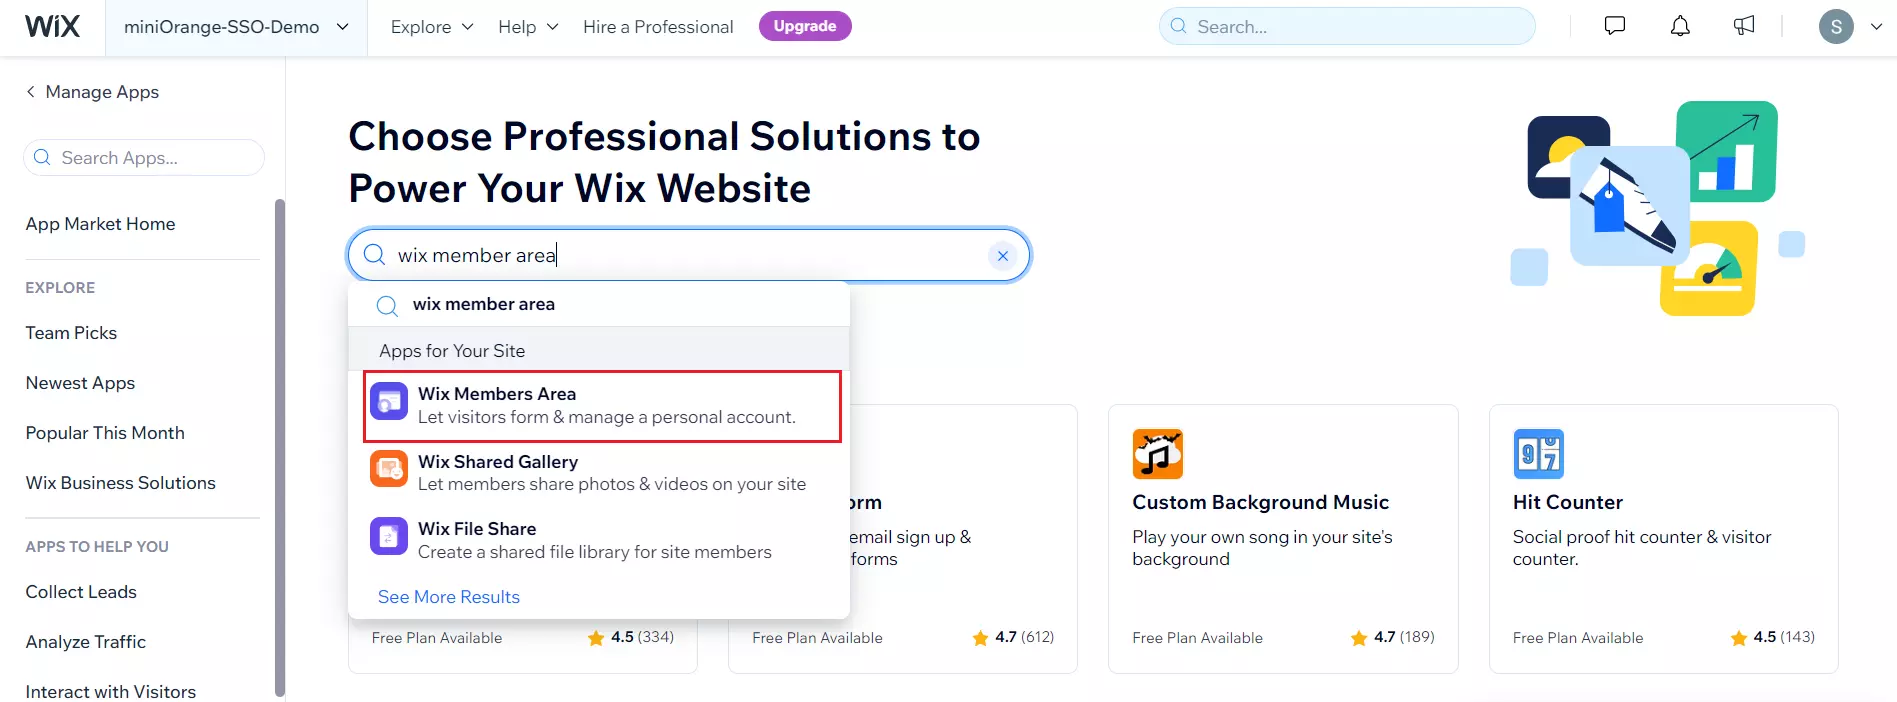
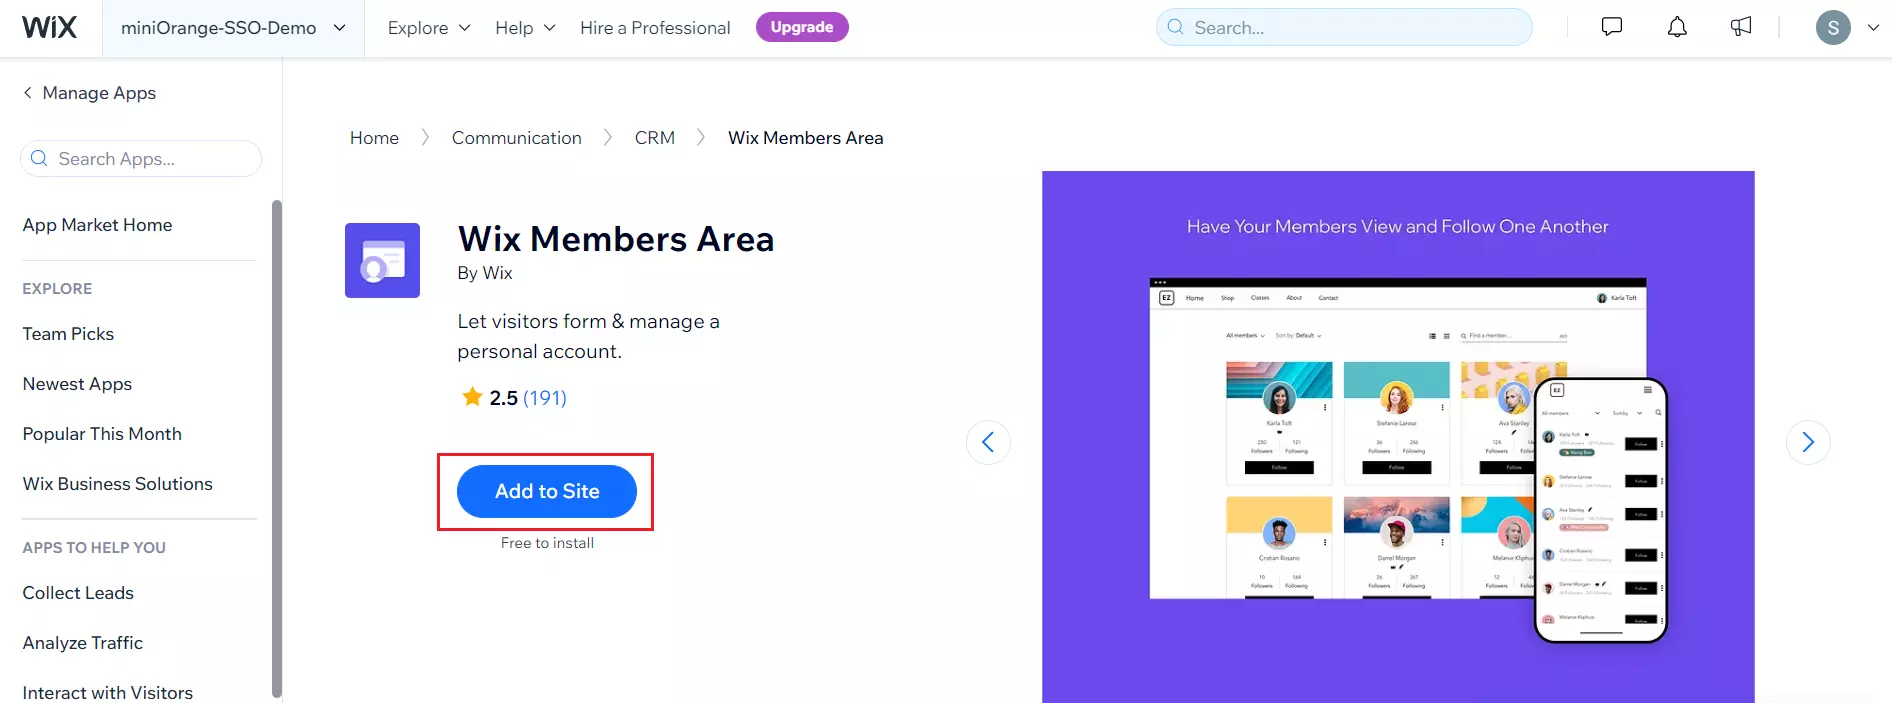
- Abre la aplicación del área de miembros de Wix y haz clic en Agregar al sitio.
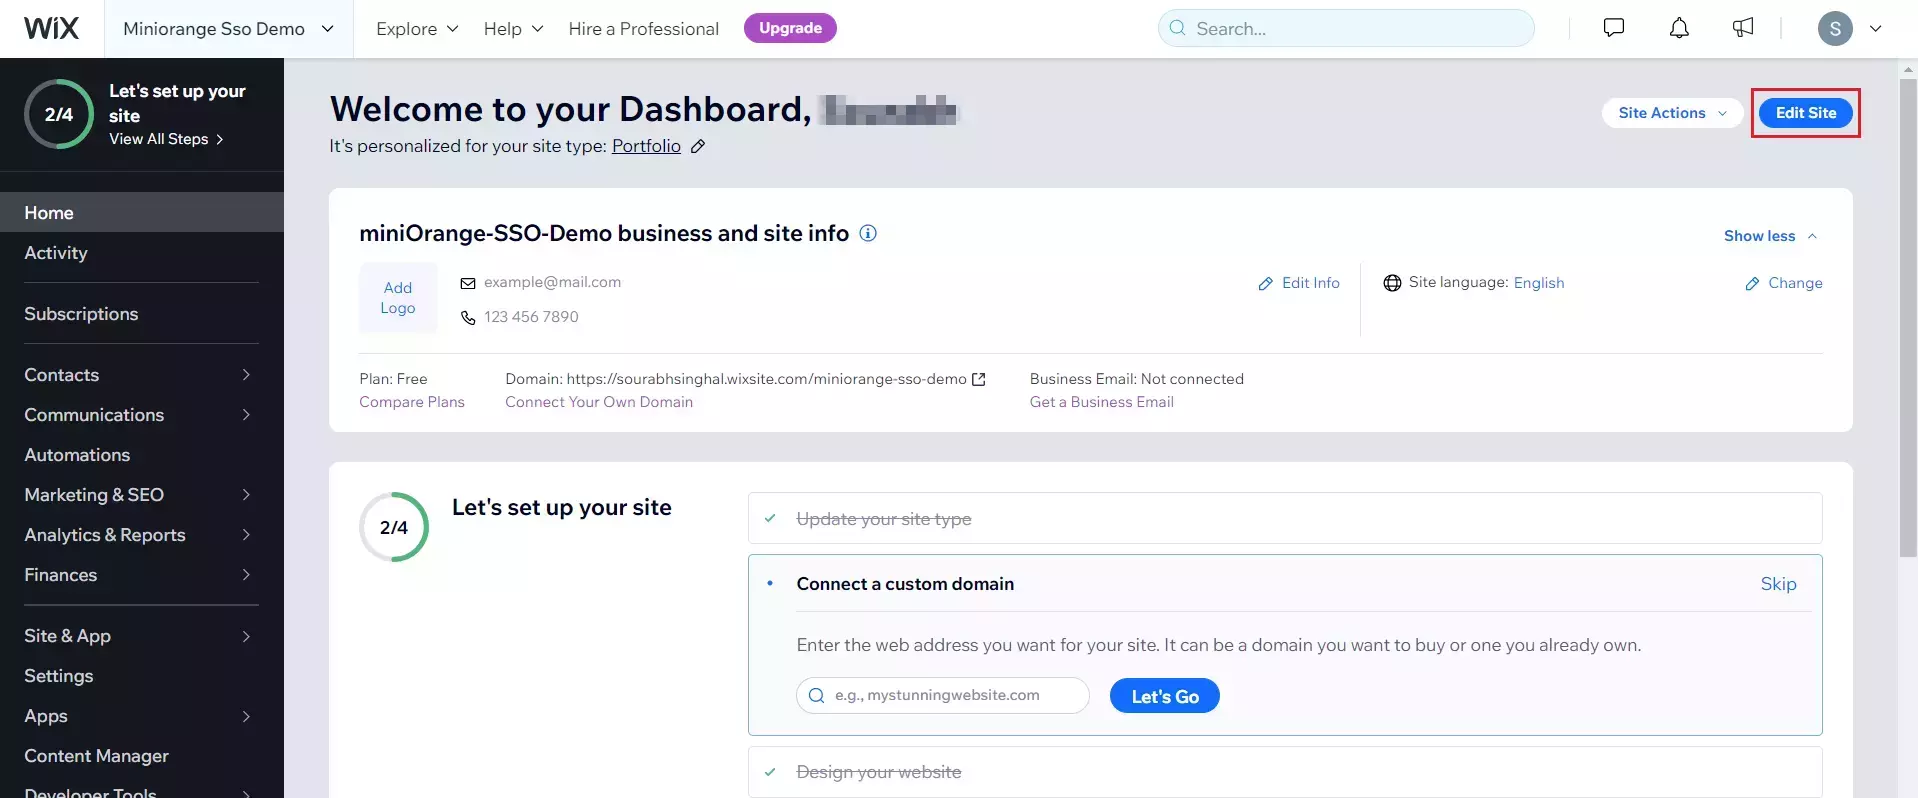
- Navegue al panel de control de su sitio web >> pestaña Inicio y haga clic en Editar sitio.
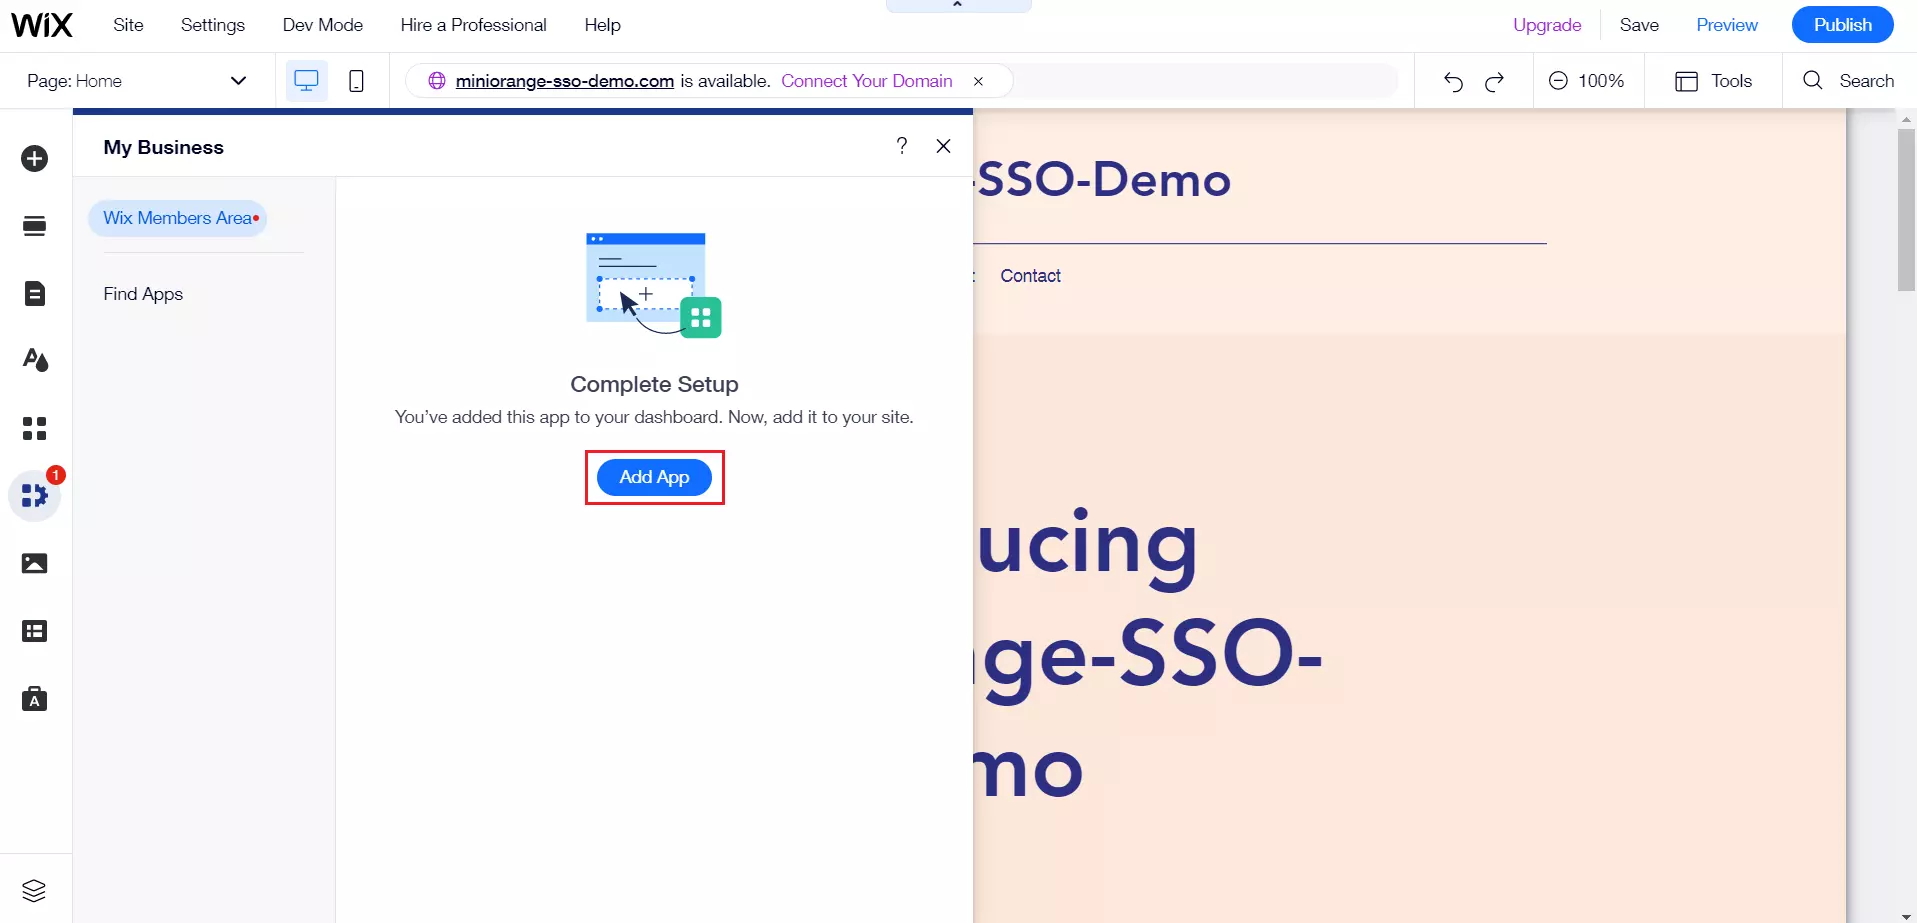
- Vaya a la pestaña Mi negocio en la página de edición del sitio y seleccione Área de miembros de Wix.
- Haga clic en Agregar aplicación.
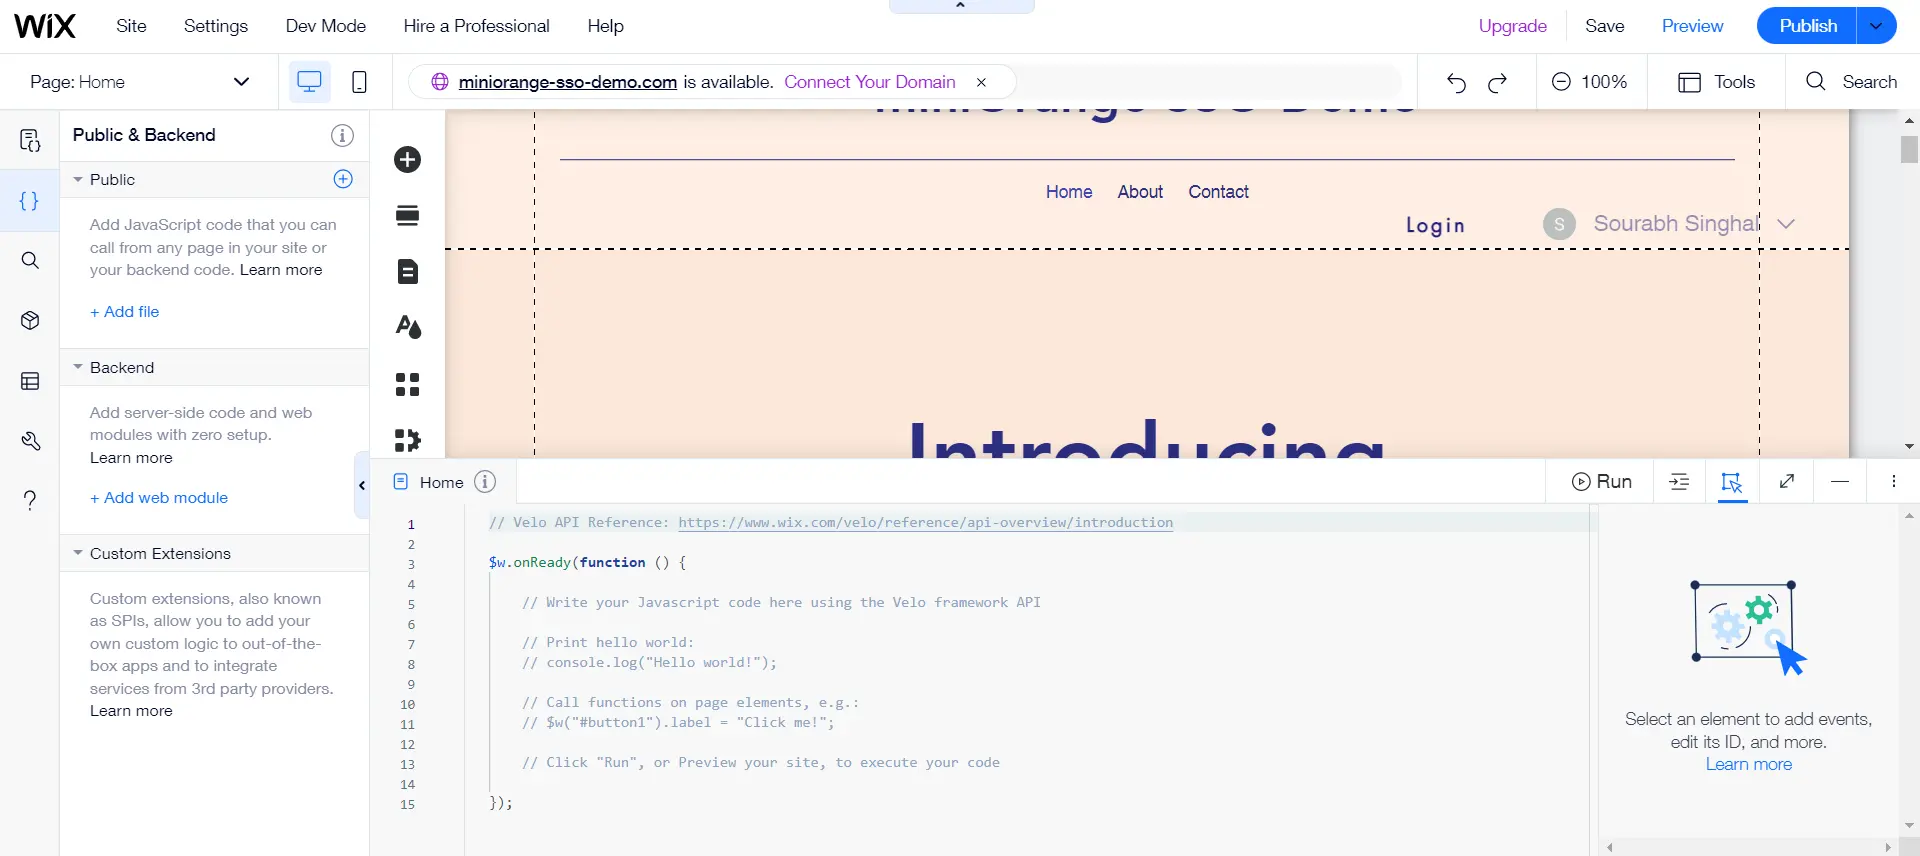
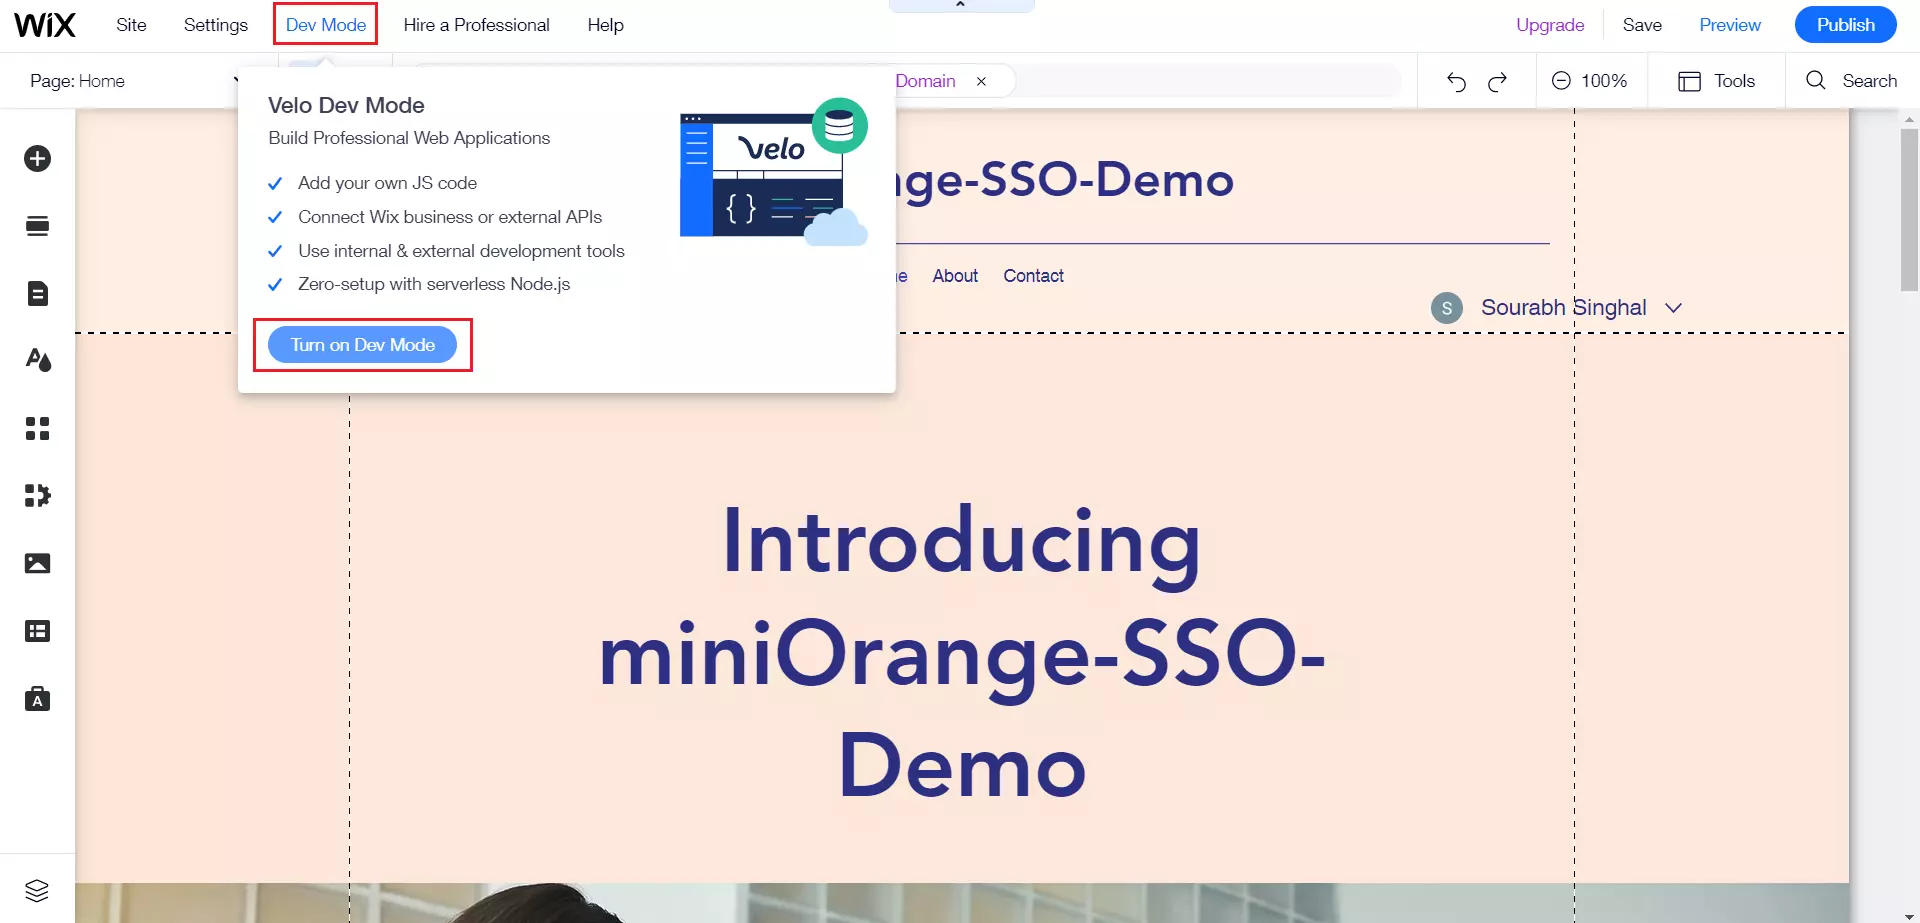
- Haga clic en Activar el modo de desarrollo.
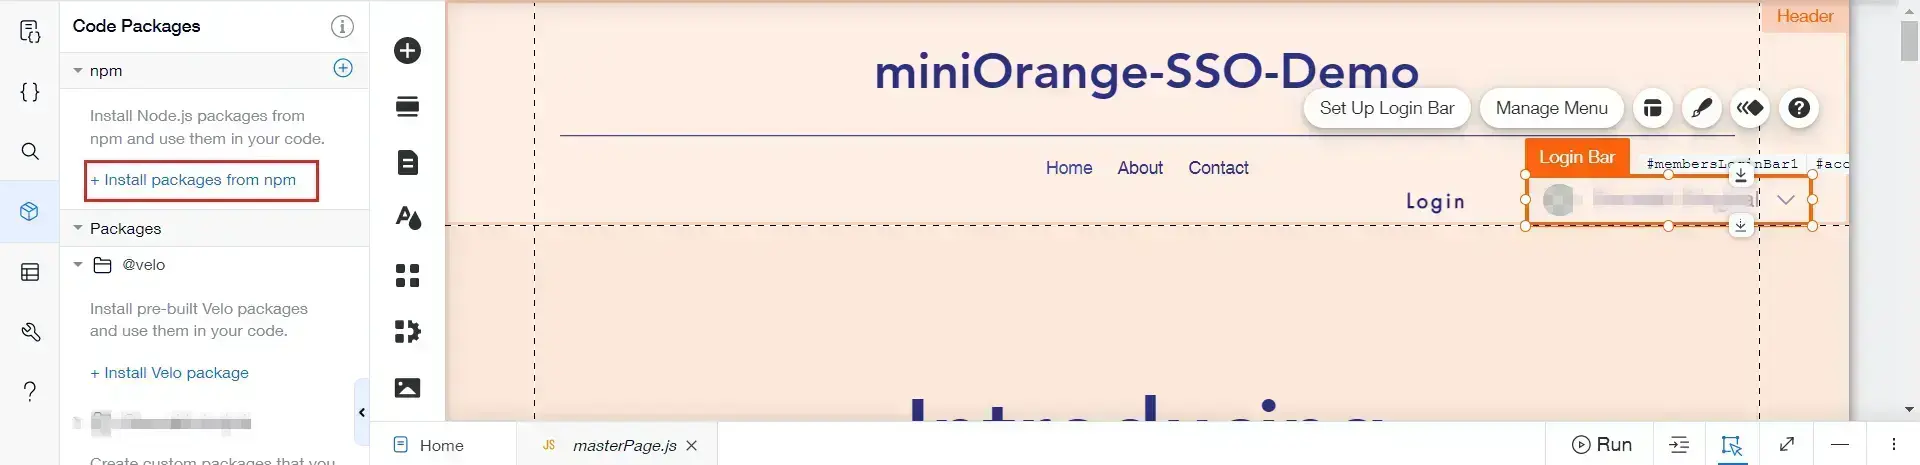
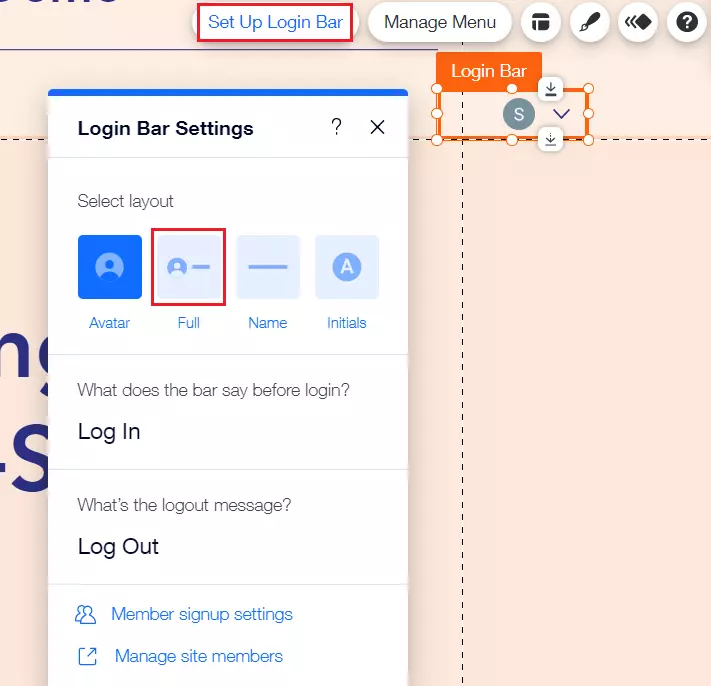
- Editar Barra de inicio de sesión.
- Haga clic en configurar la barra de inicio de sesión y seleccione Completa, luego arrastre y cambie el tamaño de la barra de inicio de sesión según sus requisitos.
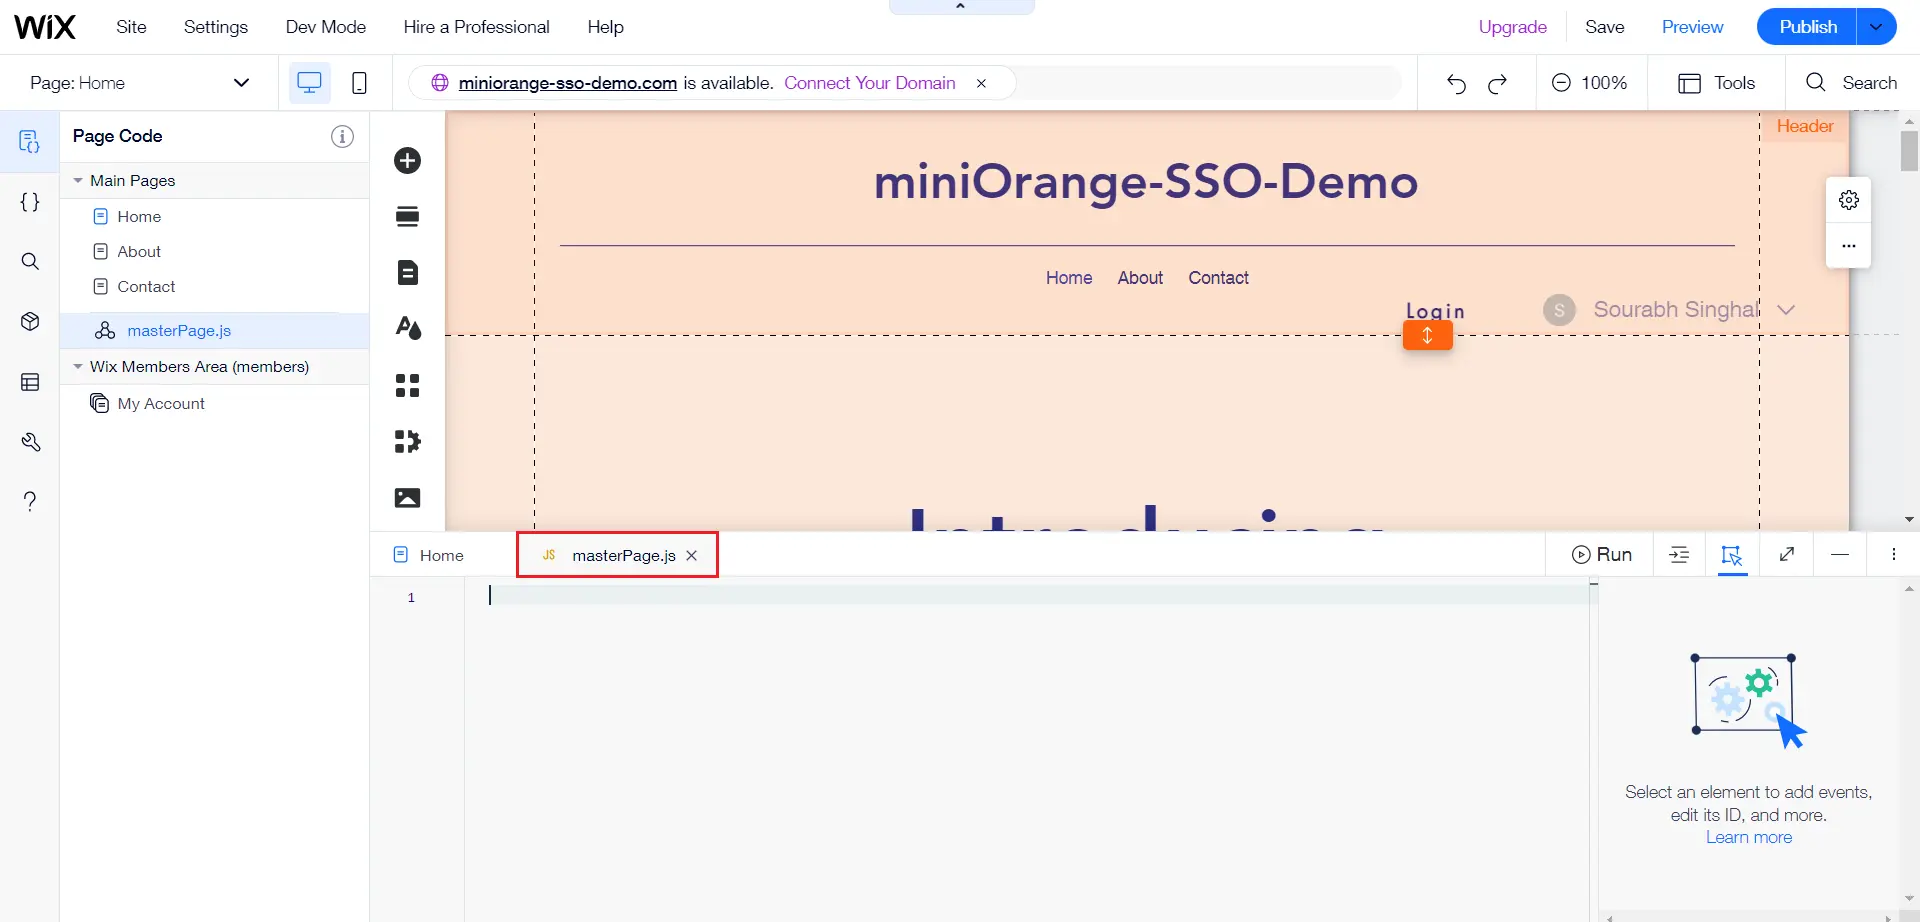
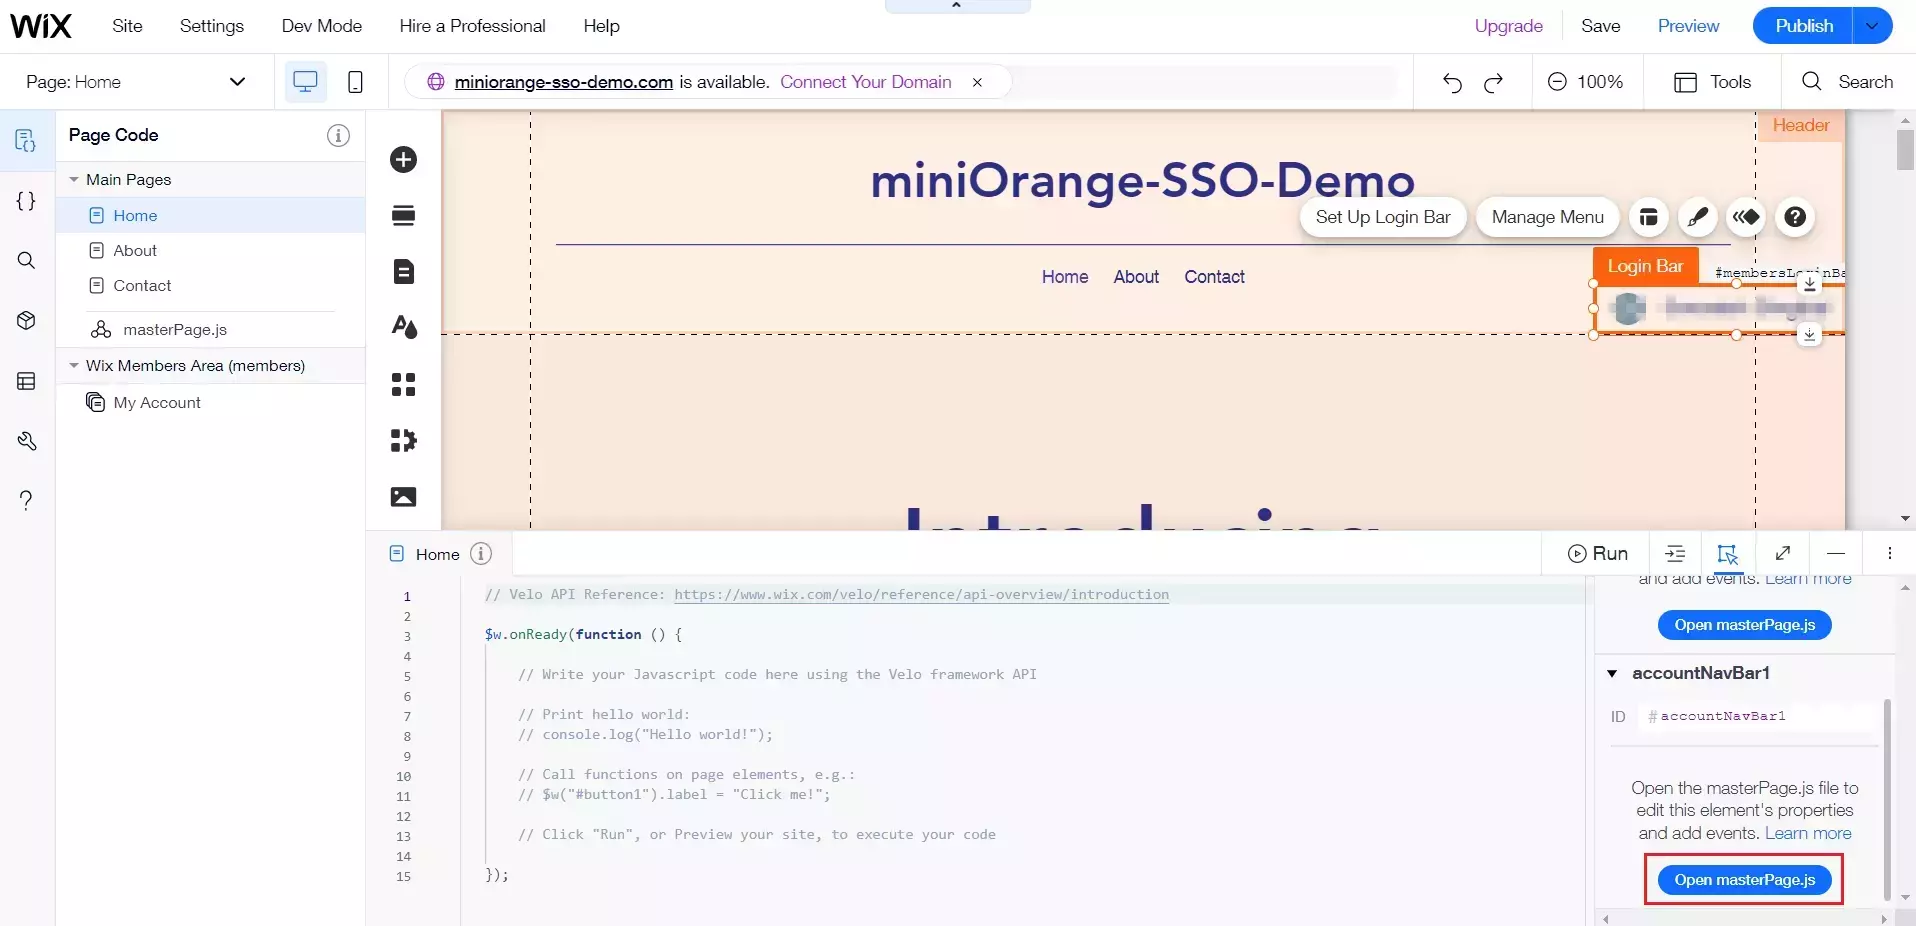
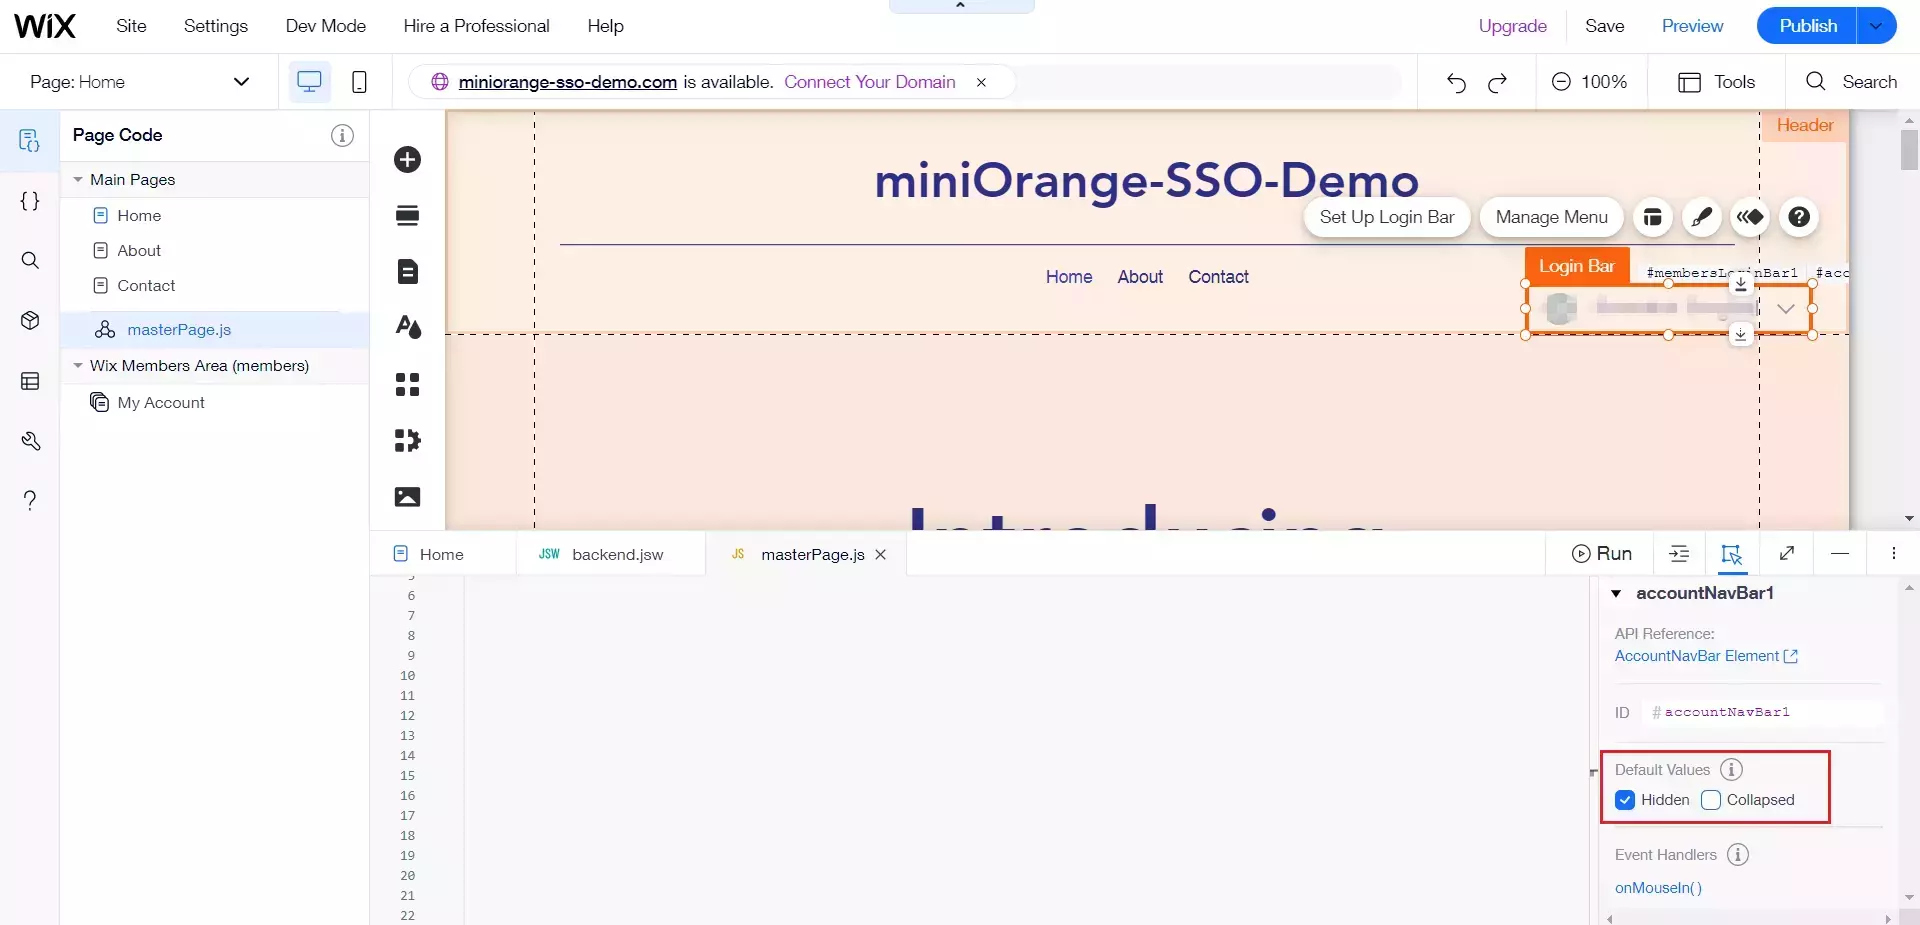
- Haga clic en Abra masterPage.js para la cuentaNavBar1.
- Activar hidden para cuentaNavBar1 Valores predeterminados.
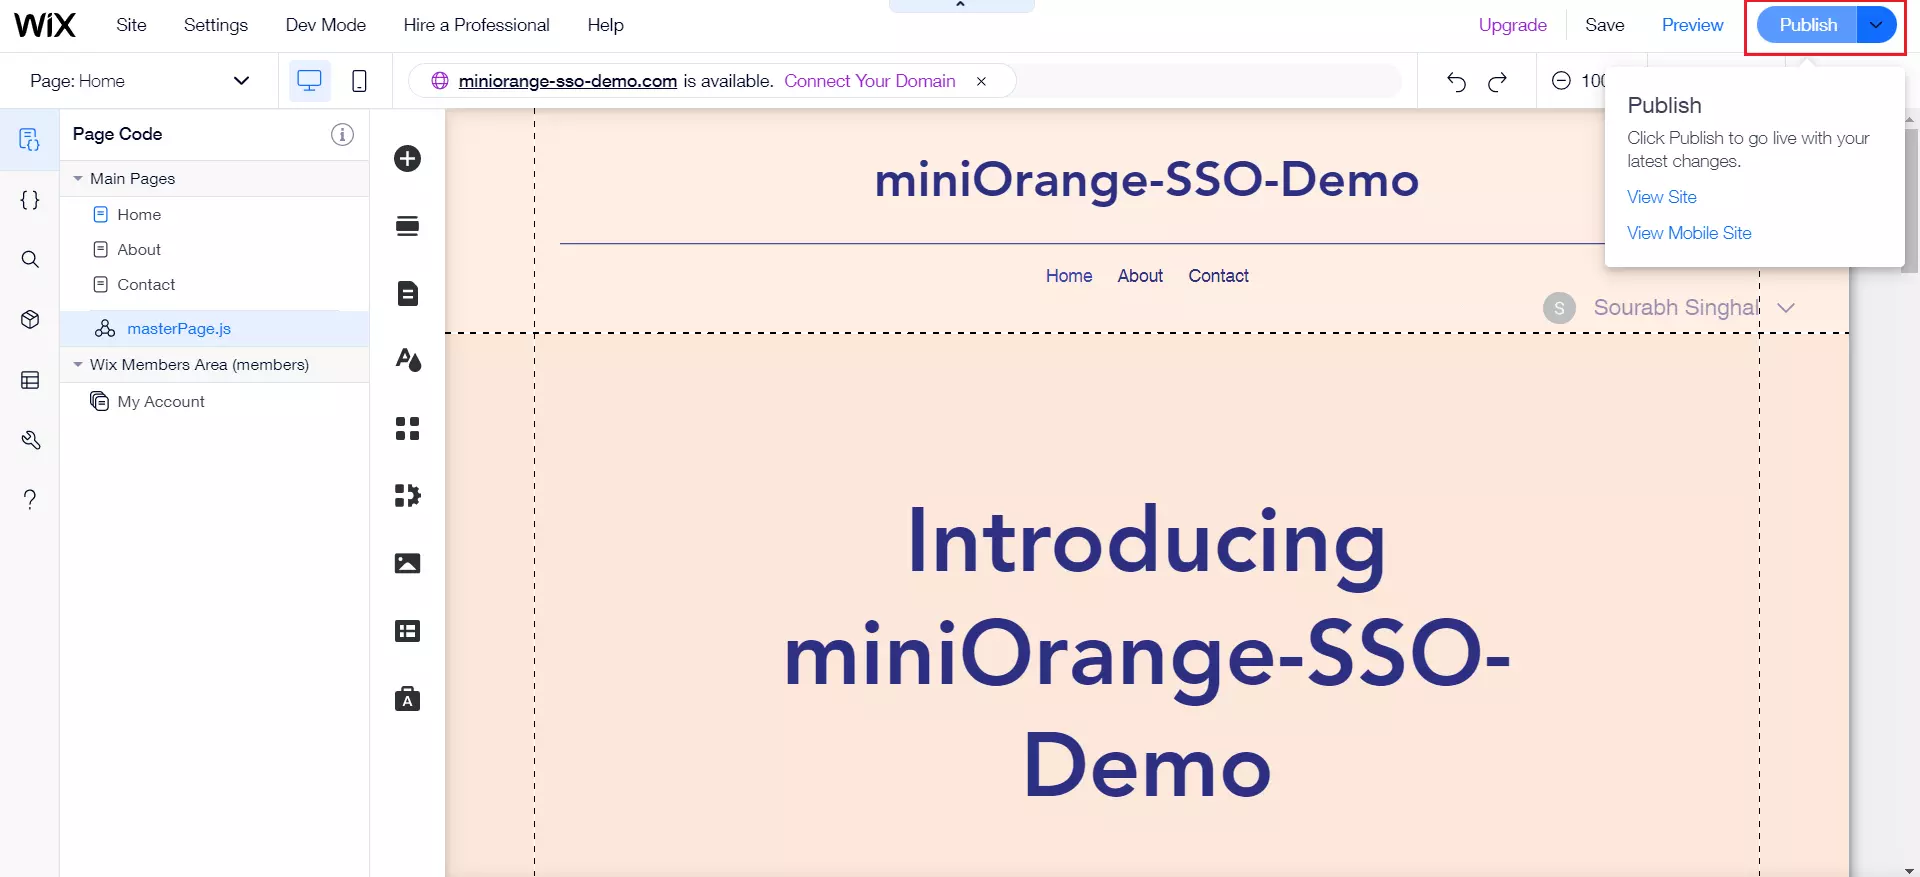
- Ahora para publicar el sitio web, haga clic en Publicar.
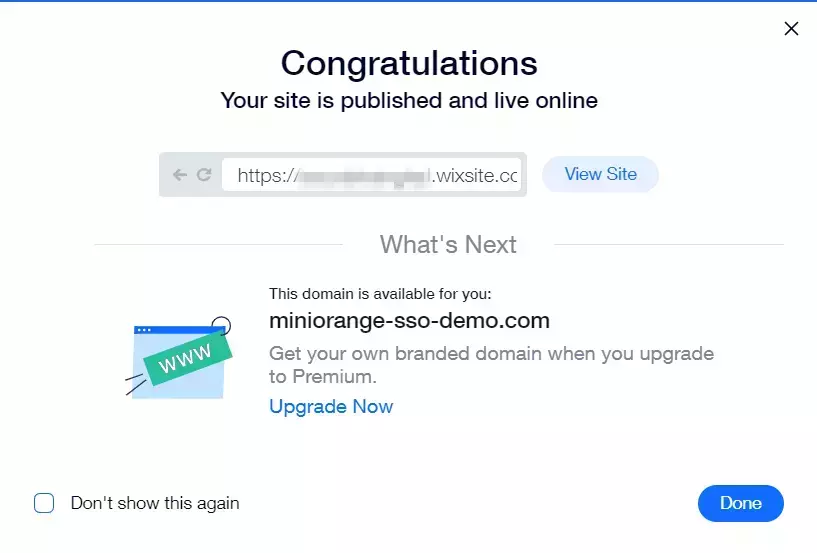
- Después de que la publicación sea exitosa, se abrirá un cuadro de diálogo. Copie el enlace de su sitio desde este cuadro de diálogo.
2. Configura Wix en miniOrange
- Inicie sesión para Consola de administración miniOrange.
- Vaya al Aplicaciones Haga clic en Agregar aplicación .

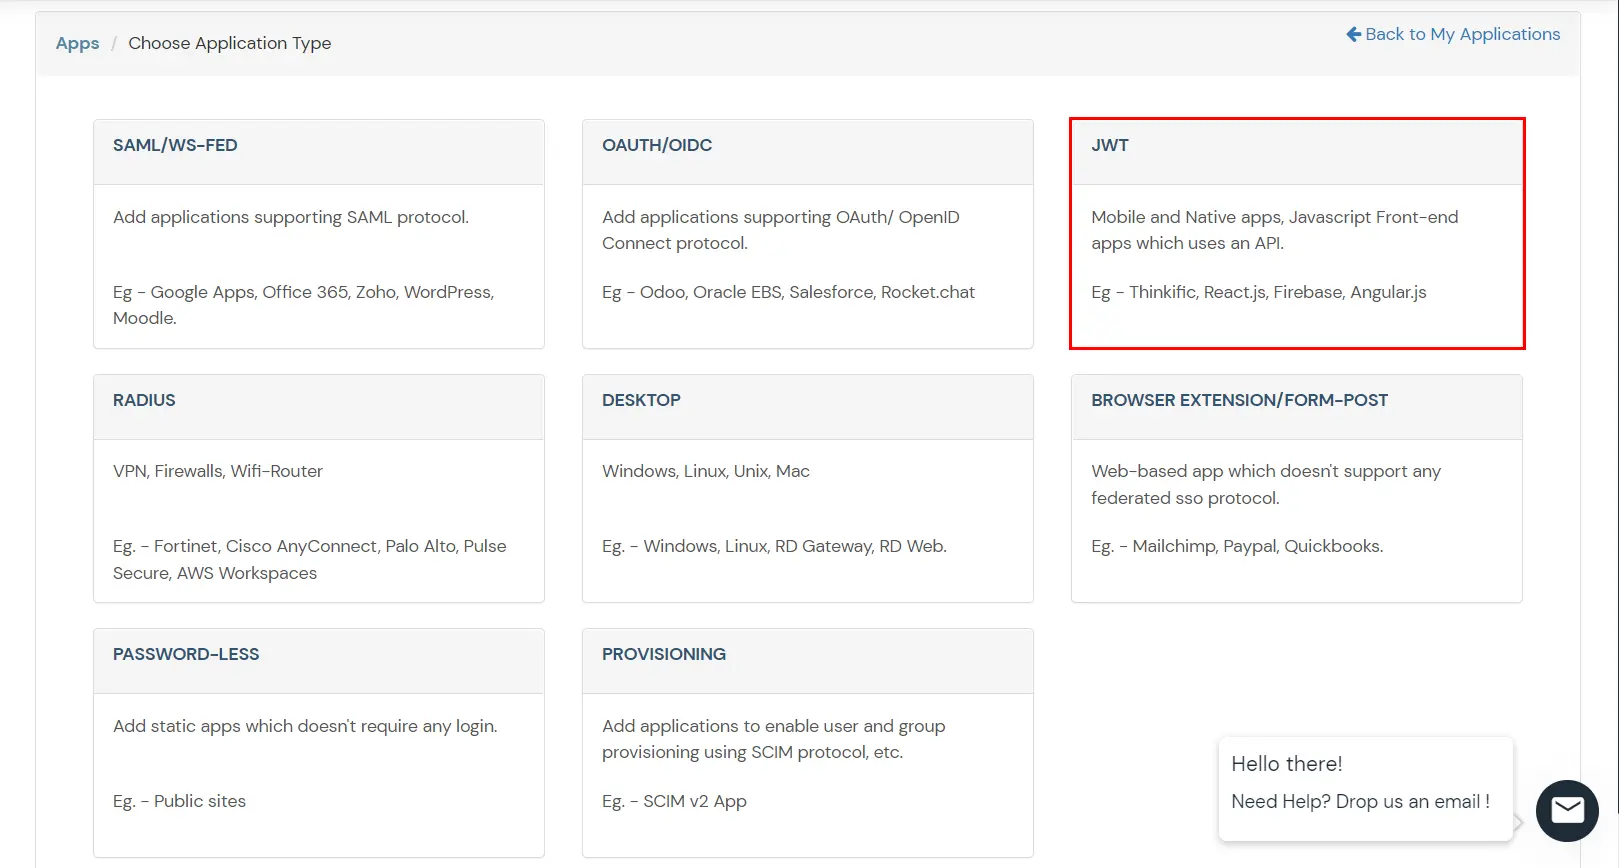
- En la sección Elija el tipo de aplicación, haga clic en JWT.
- In Agregar pestaña de aplicaciones ingrese los valores y haga clic en Guardar.
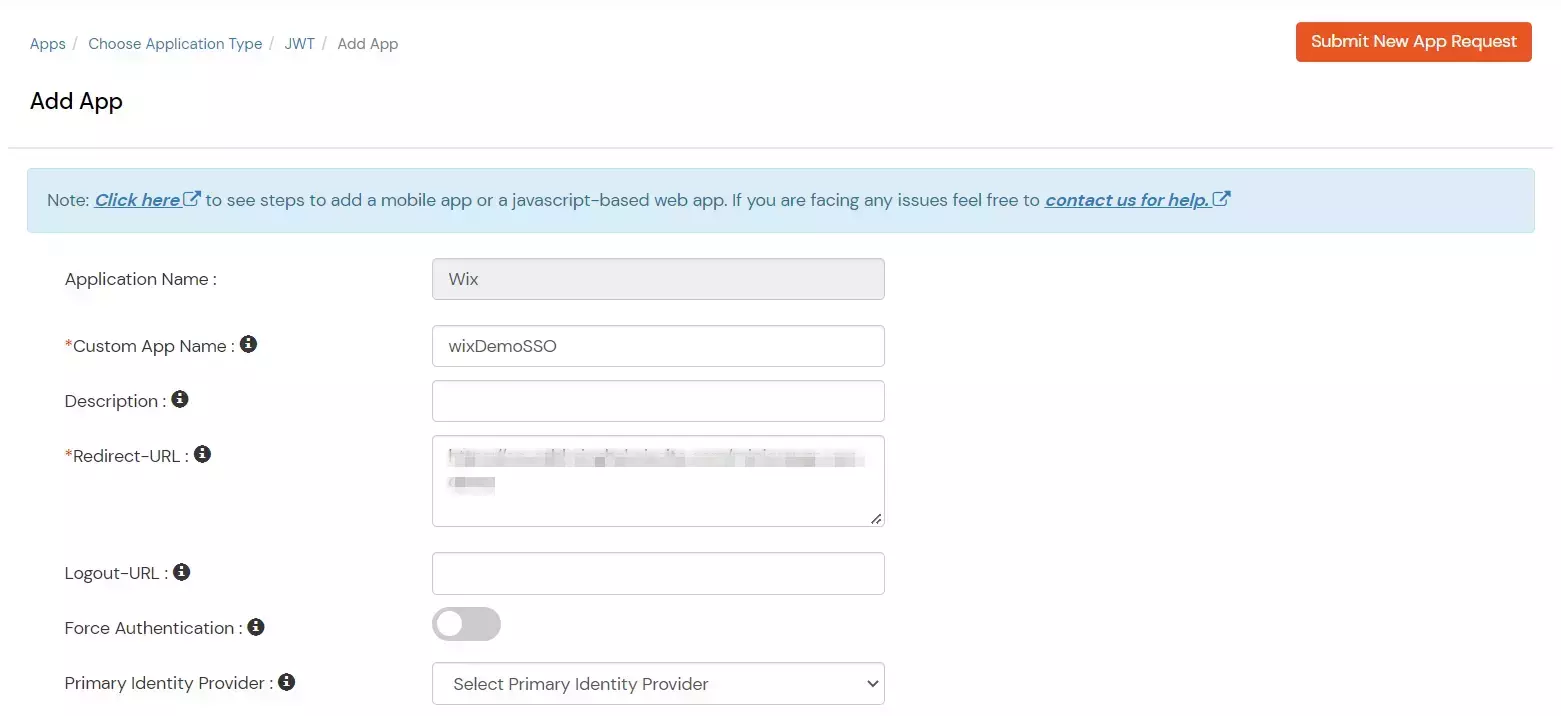
| Nombre de la aplicación personalizada |
Elija el nombre apropiado según su elección. |
| Mareas Ideales para Lecciones |
Agregue una descripción apropiada según su elección. |
| Redireccionar URL |
Por favor pega esto este enlace copiado en el paso anterior |
| Nombre del grupo |
Predeterminado |
| Nombre de directiva |
Agregue el nombre de la política según su preferencia. |
| Método de inicio de sesión |
Contraseña. |
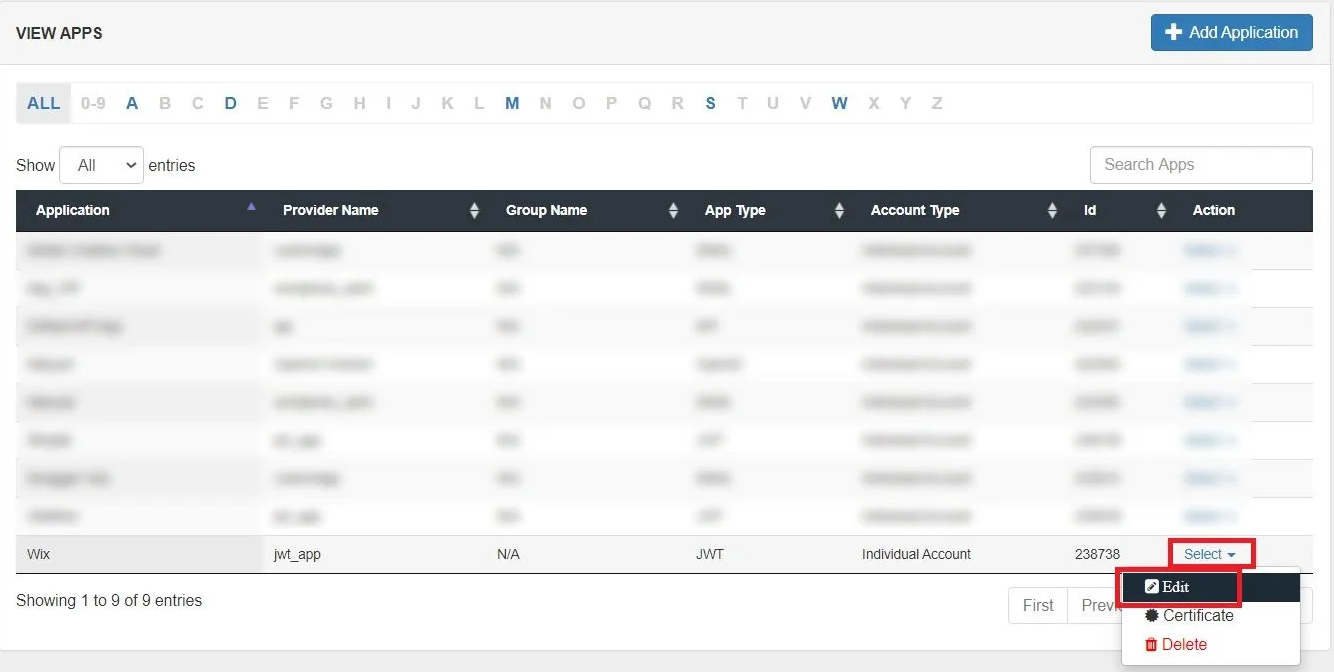
- Edite su aplicación creada recientemente yendo a Aplicaciones >> Seleccione la opción en el menú desplegable Acción >> Editar.
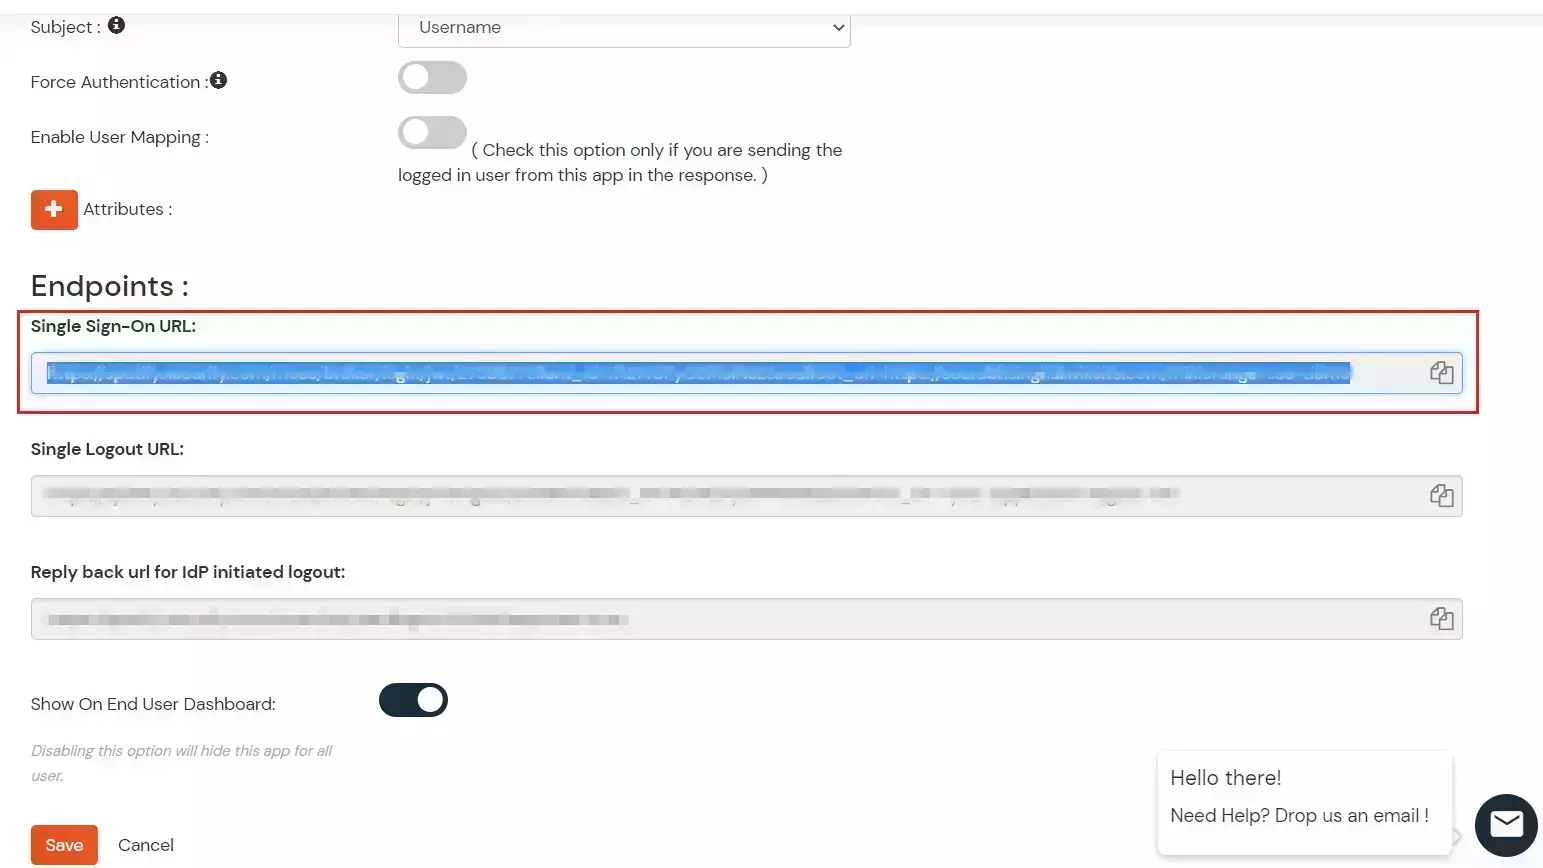
- Copia el URL de inicio de sesión único desde la página de edición de la aplicación y haga clic en guarde .
- Para descargar el certificado de la aplicación, vaya Aplicaciones >> Seleccione la opción en el menú desplegable Acción >> Certificado
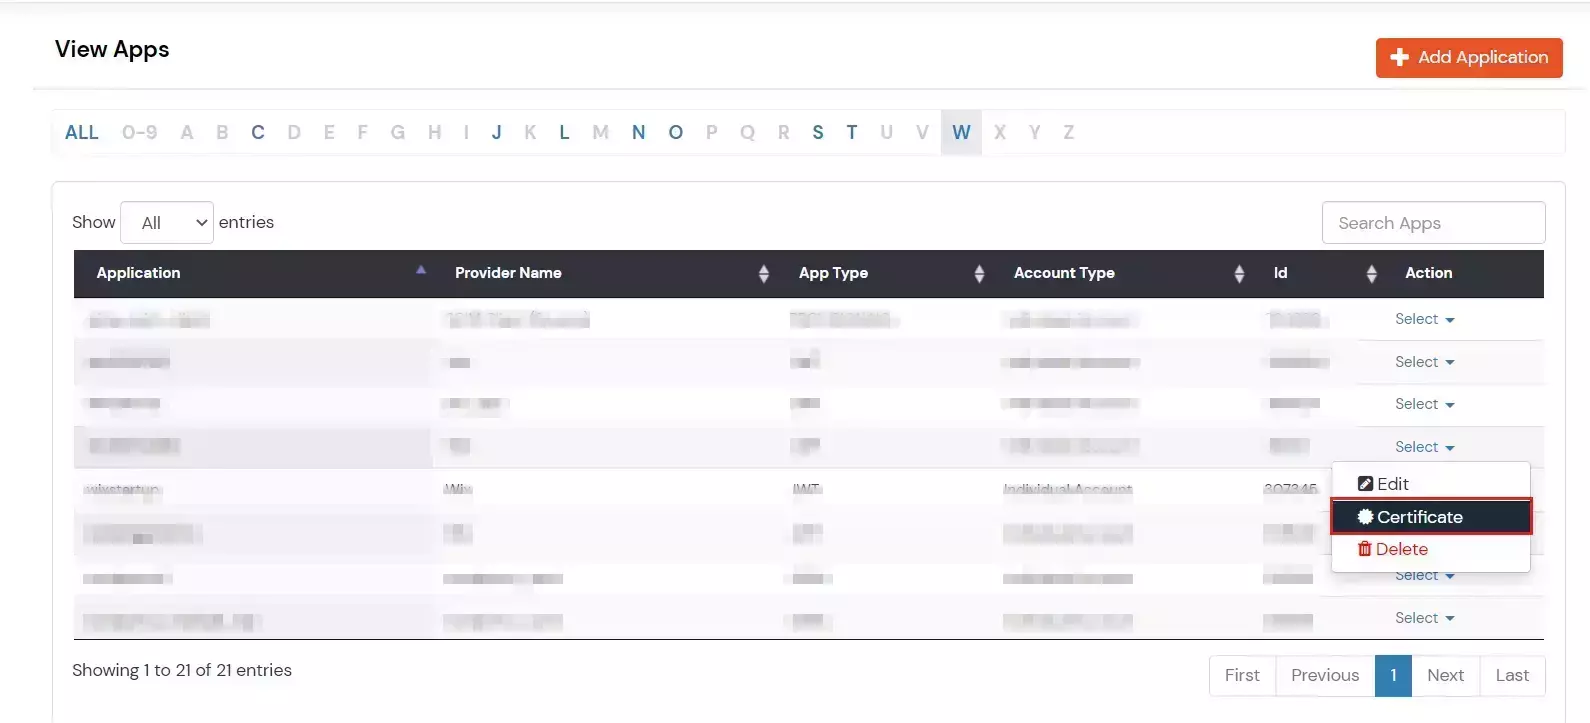
- Descarga el Certificado.
Ve a tu sitio Wix para continuar editando.
3. Configure su directorio de usuarios
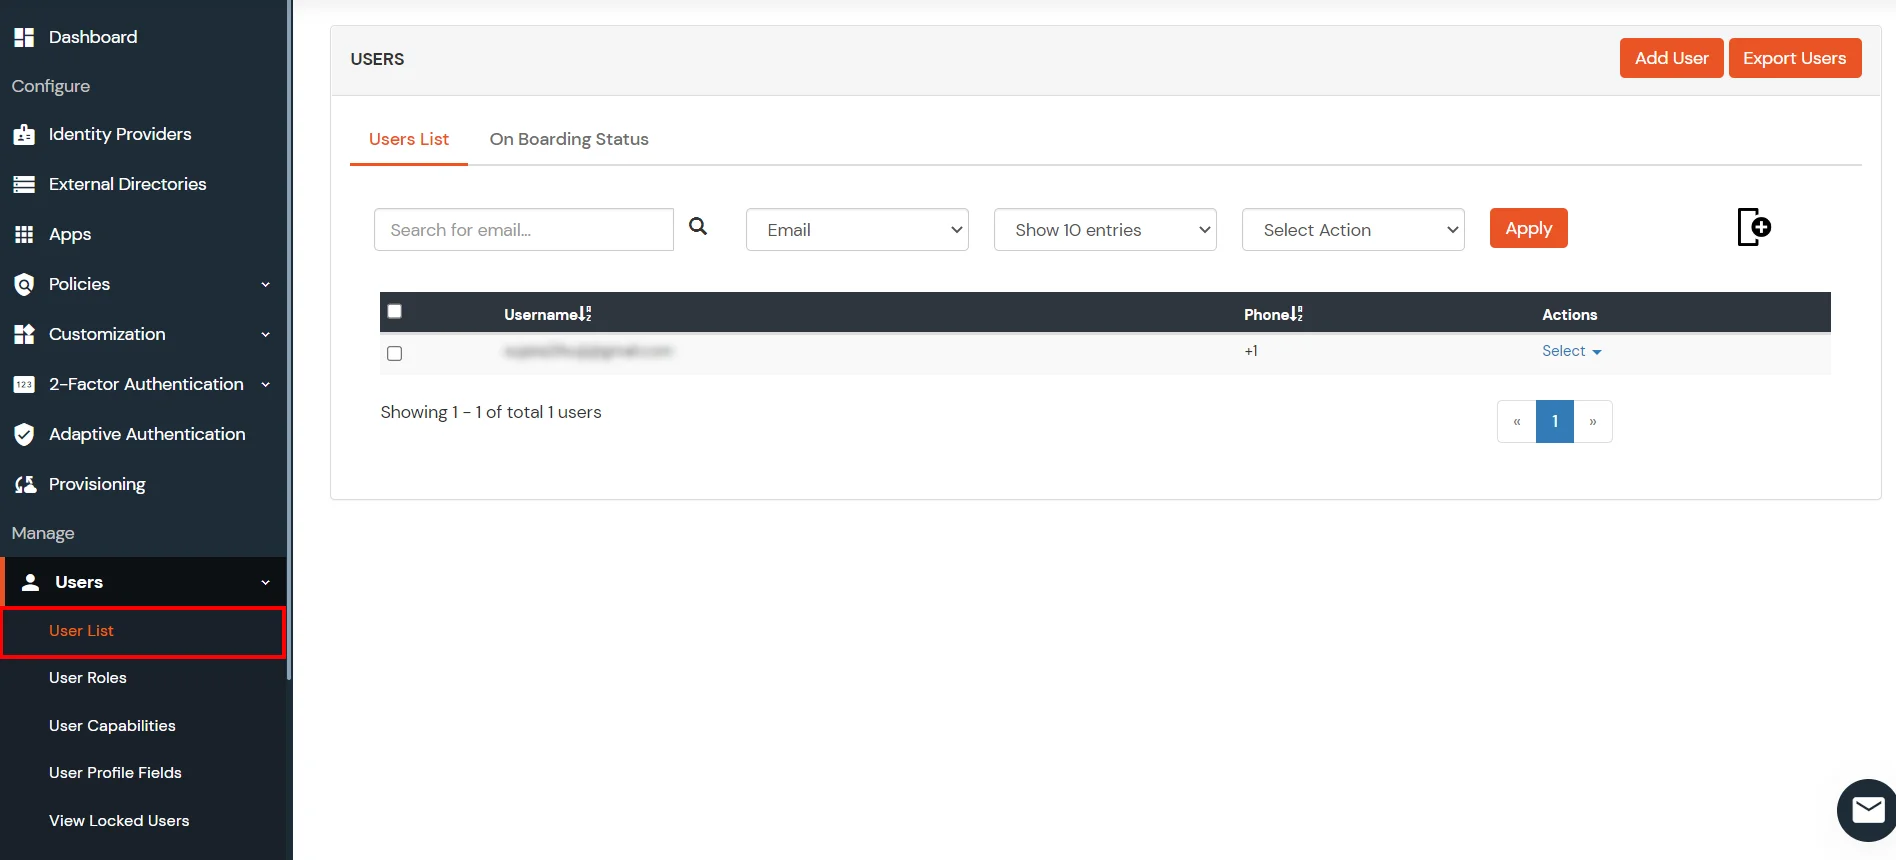
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), proveedores de identidad (como Okta, Shibboleth, Ping, OneLogin, KeyCloak), bases de datos (como MySQL, MariaDB, PostgreSQL) y muchas más . Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
- Haga clic en Proveedores de identidad >> Agregar proveedor de identidad en el menú izquierdo del tablero.

- En Elegir proveedor de identidad, seleccione Directorios AD/LDAP desde el desplegable.

- Entonces busca Anuncio/LDAP y haz clic en él.

- ALMACENE LA CONFIGURACIÓN LDAP EN MINIORANGEElija esta opción si desea conservar su configuración en miniOrange. Si el directorio activo está protegido por un firewall, deberá abrirlo para permitir las solicitudes entrantes a su AD.
- ALMACENAR LA CONFIGURACIÓN LDAP ON PREMISA: Elija esta opción si desea mantener su configuración en sus instalaciones y solo permitir el acceso a AD dentro de las instalaciones. Tendrás que descargar e instalar. puerta de enlace miniOrange en sus instalaciones.

- Introduzca LDAP Nombre que se ve en la pagina y Identificador nombre.
- Seleccionar Tipo de directorio as Active Directory.
- Introduzca la URL o la dirección IP del servidor LDAP frente al LDAP URL del servidor .
- Haga clic en el elemento Conexión de prueba Botón para verificar si se ha realizado una conexión exitosa con su servidor LDAP.

- En Active Directory, vaya a las propiedades de los contenedores/OU de usuario y busque el Atributo de nombre distinguidoLa cuenta de enlace debe tener los privilegios de lectura mínimos necesarios en Active Directory para permitir búsquedas en el directorio. Si el caso de uso implica aprovisionamiento (como crear, actualizar o eliminar usuarios o grupos), la cuenta también debe tener los permisos de escritura adecuados.

- Ingrese la contraseña válida de la cuenta Bind.
- Haga clic en el elemento Probar las credenciales de la cuenta vinculada para verificar sus credenciales de enlace LDAP para la conexión LDAP.

- Base de búsqueda es la ubicación en el directorio donde comienza la búsqueda de un usuario. Lo obtendrá del mismo lugar donde obtuvo su nombre distinguido.

- Seleccione un filtro de búsqueda adecuado en el menú desplegable. Si utiliza Usuario en filtro de grupo único or Usuario en filtro de grupo múltiple, Reemplace lagrupo-dn> en el filtro de búsqueda con el nombre distinguido del grupo en el que están presentes tus usuarios. Para utilizar el filtro de búsqueda personalizado, seleccione "Escribe tu filtro personalizado" opción y personalizarla en consecuencia.

- Haga clic en el elemento Siguiente botón, o vaya al Opciones de inicio de sesión .
- También puede configurar las siguientes opciones mientras configura AD. Permitir Activar LDAP para autenticar usuarios de AD/LDAP. Clickea en el Siguiente Botón para agregar tienda de usuario.

Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.
| Atributo |
Mareas Ideales para Lecciones |
| Activar LDAP |
Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa |
| Autenticación alternativa |
Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange |
| Habilitar inicio de sesión de administrador |
Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP. |
| Mostrar IdP a los usuarios |
Si habilita esta opción, este IdP será visible para los usuarios. |
| Sincronizar usuarios en miniOrange |
Los usuarios se crearán en miniOrange después de la autenticación con LDAP |
- Haga clic en el elemento Siguiente botón, o vaya al Atributos .
Mapeo de atributos desde AD
Importación y aprovisionamiento de usuarios desde AD
- Si desea configurar el aprovisionamiento, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

Importar la política de contraseñas desde Active Directory
- Si desea importar su política de contraseñas de Active Directory a miniOrange, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

Probar conexiones
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Conexión de prueba.

- Aparece una ventana emergente que le solicita que ingrese un nombre de usuario y una contraseña para verificar su configuración LDAP.

- On Consolidación Exitosa conexión con el servidor LDAP, se muestra un mensaje de éxito.

Mapeo de atributos de prueba
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Mapeo de atributos de prueba.

- Aparece una ventana emergente para ingresar un nombre de usuario y hacer clic Prueba.

- Se mostrará el resultado de la asignación de atributos de prueba.

La configuración de AD como directorio externo está completa.
Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.
miniOrange se integra con varias fuentes de usuarios externos, como directorios, proveedores de identidad, etc.
¿No puedes encontrar tu IdP o necesitas ayuda para configurarlo?
Contáctanos o envíanos un correo electrónico a idpsupport@xecurify.com y te ayudaremos a configurarlo enseguida.
4. Pruebe la configuración de SSO
Uso del inicio de sesión iniciado por SP
- Digamos que has configurado miniOrange como su tienda de usuario.
- Al acceder al URL de inicio de sesión único como se menciona en el second paso, se le pedirán las credenciales de miniOrange.
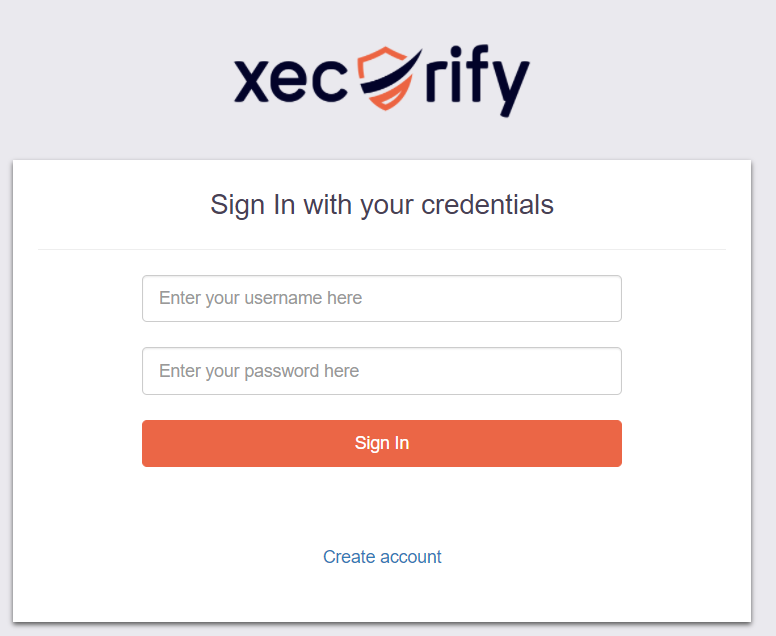
- Al ingresar las credenciales válidas, iniciarás sesión exitosamente en Wix.
Uso del inicio de sesión iniciado por IDP
- Inicie sesión en miniOrange IdP con sus credenciales.
- En el Panel de usuario final, haga clic en el Wix aplicación configurada para probar el flujo de SSO.
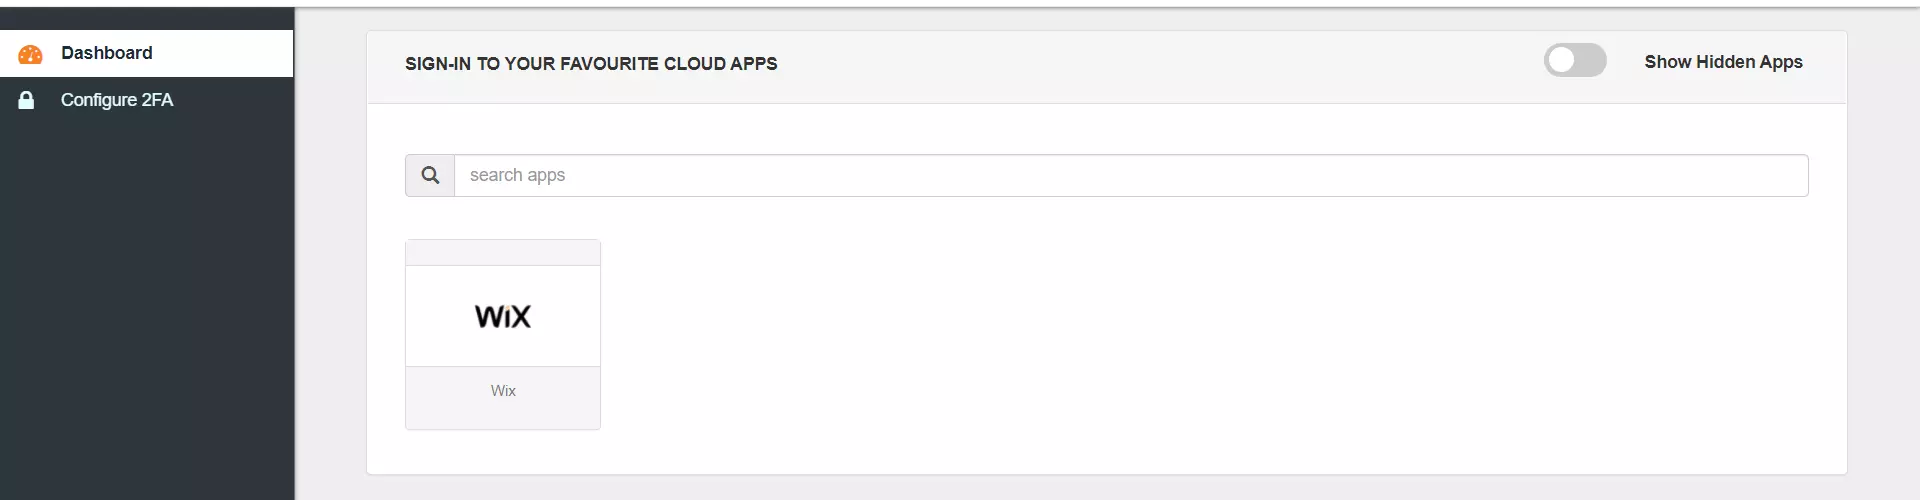
- Iniciarás sesión exitosamente en el sitio Wix.
Uso del inicio de sesión iniciado por SP
- Digamos que has configurado Okta como desplazado interno.
- Al acceder al URL de inicio de sesión único como se menciona en el second paso, se le pedirá que ingrese sus credenciales de Okta.
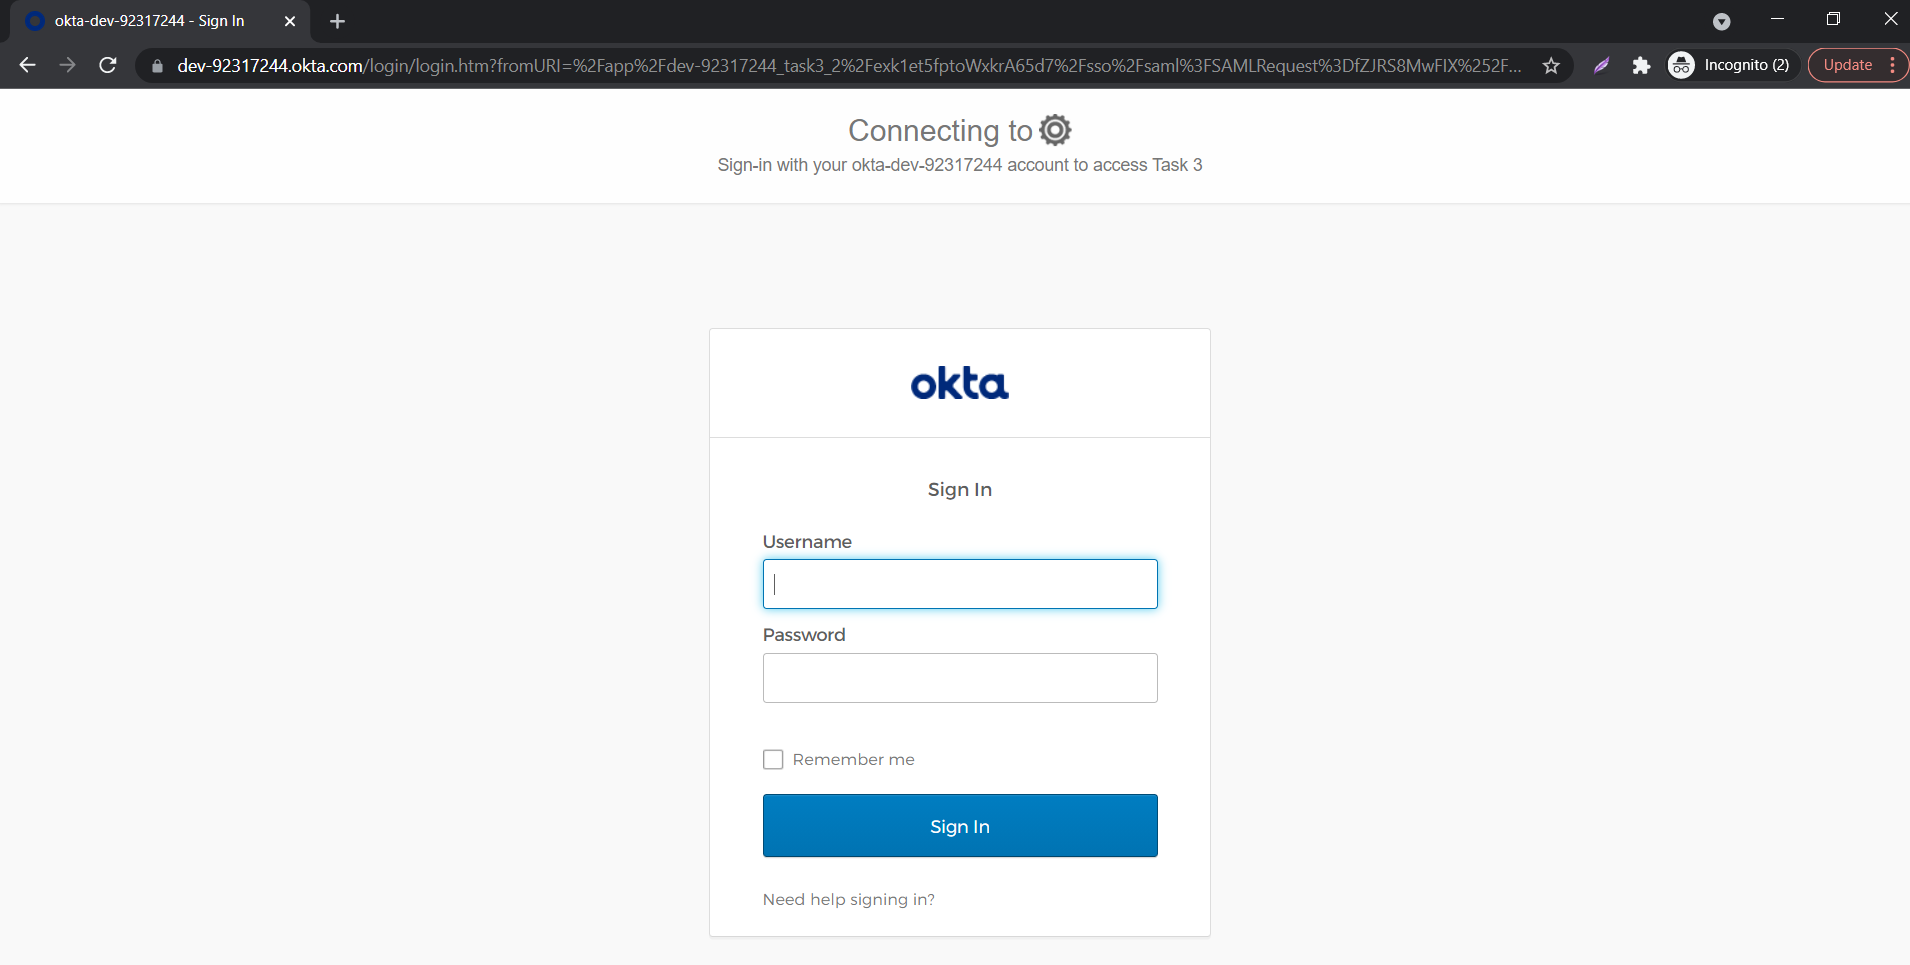
- Al ingresar las credenciales válidas, iniciará sesión exitosamente en el sitio Wix.
![Inicio de sesión único (SSO) de Wix: inicio de sesión de Wix]()
Uso del inicio de sesión iniciado por IDP
- Inicie sesión en Okta con sus credenciales.
- Haga clic en Administración para acceder a la Consola de administración, luego haga clic en Aplicaciones.
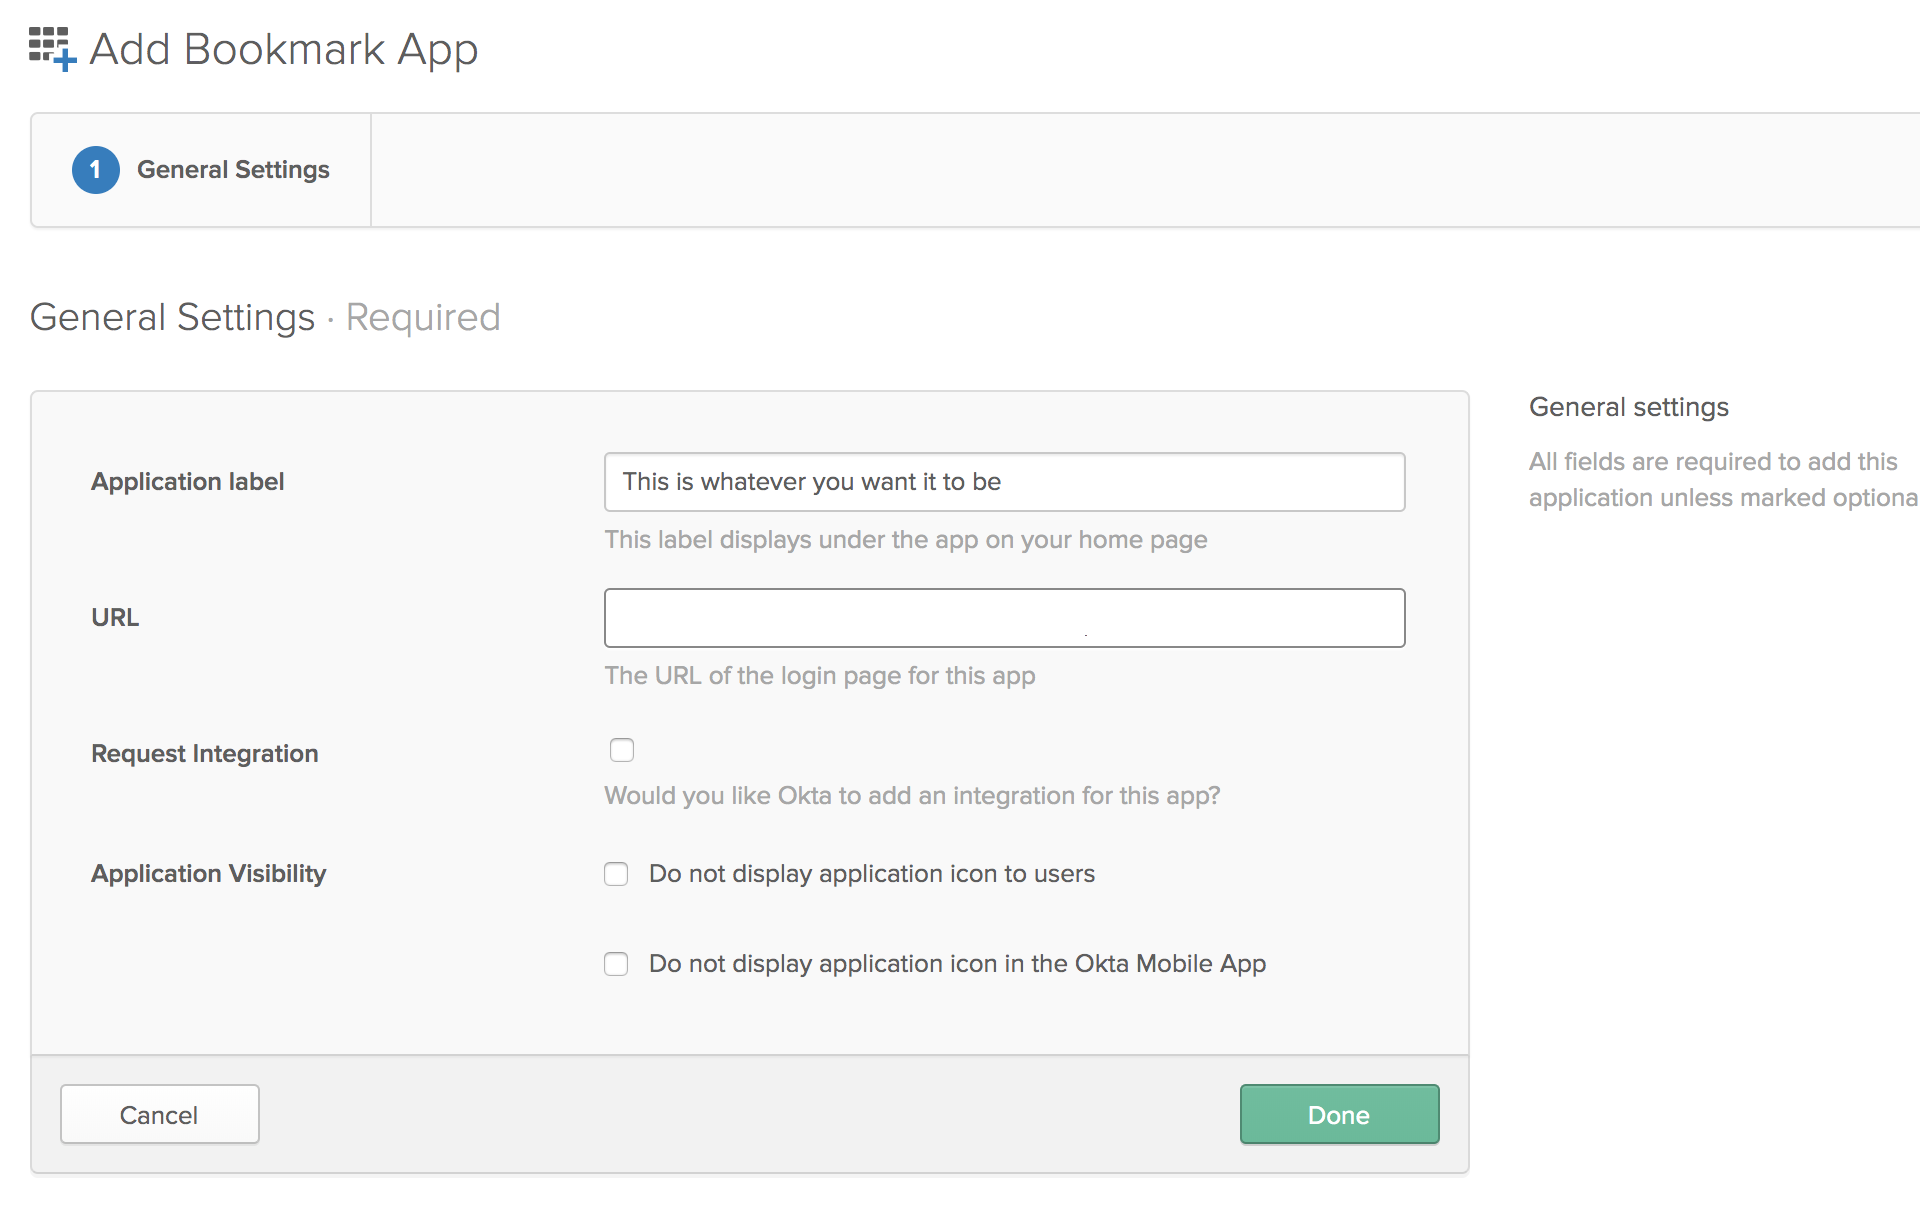
- Haga clic en Agregar aplicación y busque "Aplicación de marcadores" y haga clic Agregar en el panel izquierdo.
- Elija el nombre de una aplicación de su elección, que será el nombre para mostrar.
- En la sección URL, ingrese el URL de inicio de sesión único que se proporciona en la aplicación JWT.
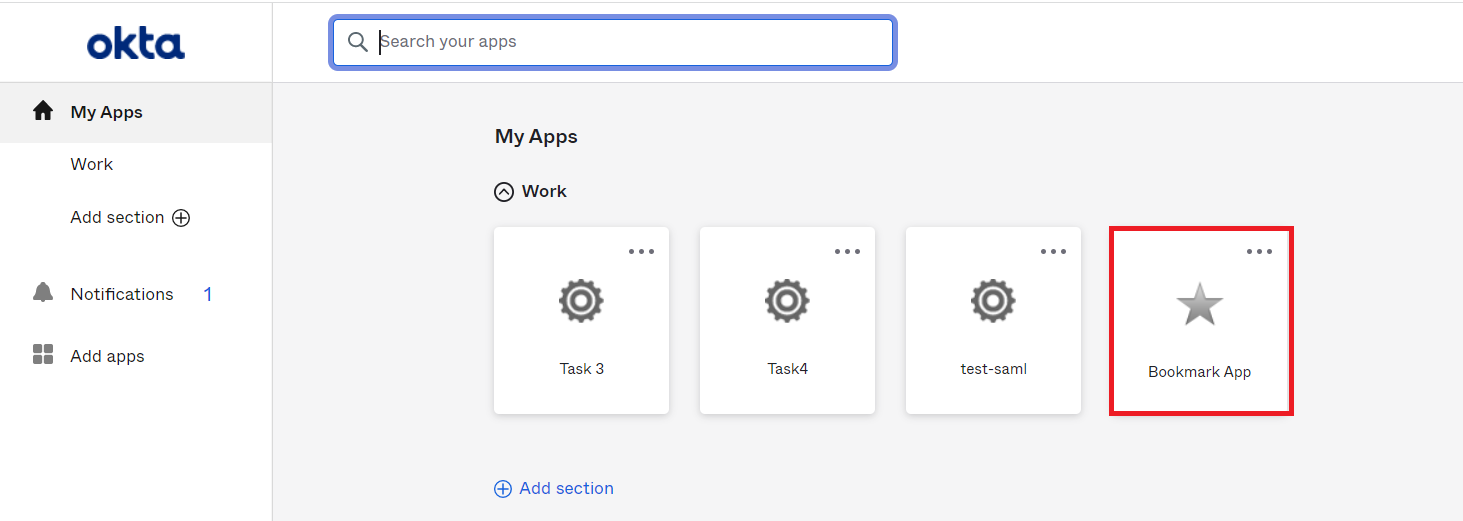
- Haga clic en Guardar.
- En el Panel de usuario final, haga clic en el Wix aplicación de marcador configurada para probar el flujo de SSO.
- Iniciarás sesión exitosamente en Wix.
Referencias externas
Preguntas frecuentes
Sí, eso es absolutamente posible con la solución actual miniOrange Wix SSO.
Puedes habilitar SSO en Wix usando Okta o cualquier otro IDP como fuente de autenticación principal. Podemos hacer esto usando miniOrange Broker Service.
Sí, incluso si ha configurado SSO, los datos de los usuarios existentes no se perderán. Pueden continuar iniciando sesión. Nuestra solución utiliza la dirección de correo electrónico del usuario. En otras palabras, si el mismo usuario inicia sesión en Wix usando la misma dirección de correo electrónico que antes, verá sus datos personales como estaban antes.