Outils AD
Meilleures pratiques de sécurité Active Directory
Le 22 juillet 2025
Besoin d'aide? Nous sommes ici !

Résultats de la recherche:
×
La gestion individuelle des comptes d'ordinateurs n'est pas adaptée à la croissance des environnements Active Directory. Les opérations groupées permettent aux équipes informatiques de garder le contrôle malgré l'augmentation du nombre d'appareils.
La gestion en masse des ordinateurs garantit une exécution plus rapide, un meilleur contrôle et un environnement Active Directory plus facile à gérer.
Offrez aux utilisateurs des moyens flexibles pour déverrouiller les comptes AD, sur toutes les plateformes et tous les appareils, sans compromettre la sécurité ou le contrôle administratif.

Mettez à jour simultanément les appartenances aux groupes pour plusieurs comptes d'ordinateur. Assurez-vous que les ordinateurs sont placés dans les groupes de sécurité et d'accès appropriés sans avoir à modifier manuellement chaque élément.

Modifiez en masse les noms, descriptions, informations sur les services et autres attributs des ordinateurs. Cela garantit une gestion cohérente des ordinateurs Active Directory entre les différents sites et équipes.

Déplacez de grands ensembles d'ordinateurs entre les unités organisationnelles lors de restructurations, de changements d'emplacement ou de mises à jour de politiques sans perturber les configurations existantes.
Désactivez instantanément les comptes d'ordinateur dans Active Directory pour empêcher tout accès non autorisé depuis des machines inutilisées, perdues ou compromises.
Supprimez en toute sécurité d'Active Directory les ordinateurs qui ne sont plus utilisés, réduisant ainsi l'encombrement et améliorant la propreté de l'annuaire.

Restaurez rapidement les comptes informatiques supprimés afin d'éviter les interruptions de service dues à des suppressions accidentelles.
Réinitialisez le mot de passe du compte d'ordinateur dans Active Directory à l'aide d'une interface guidée, éliminant ainsi le besoin de scripts et résolvant plus rapidement les problèmes de confiance et d'authentification.
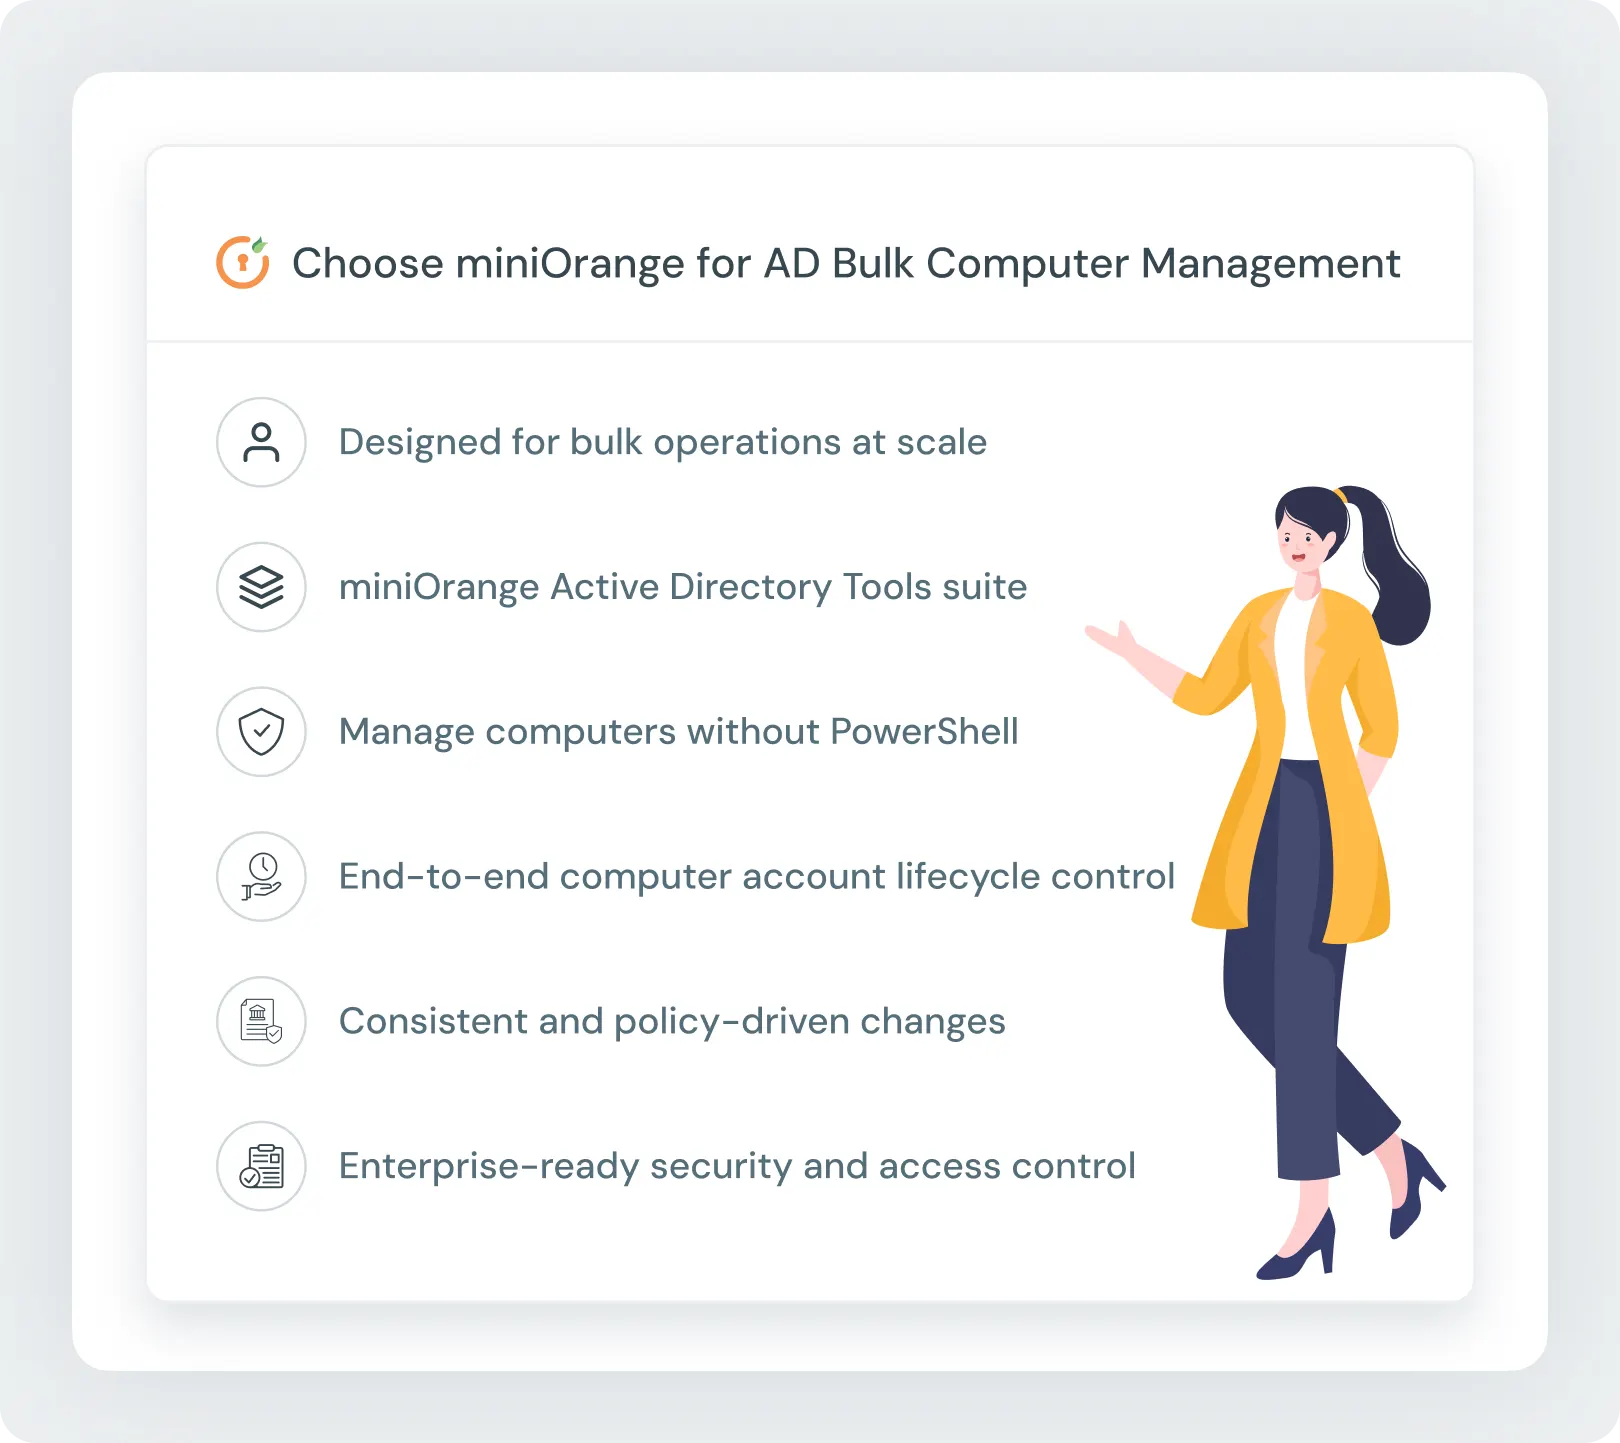
Gérez des centaines, voire des milliers, de comptes informatiques dans un flux de travail unique sans ralentir votre annuaire.
Effectuez des actions critiques via une interface sécurisée, réduisant ainsi la dépendance aux scripts et minimisant les erreurs humaines.
Gérez l'approvisionnement, le déplacement, la désactivation, la suppression et la récupération des comptes d'ordinateur Active Directory à partir d'un seul endroit.
Appliquer des actions standardisées à un grand nombre d'ordinateurs AD afin de maintenir la gouvernance et la propreté de l'annuaire.
Veillez à ce que seuls les administrateurs autorisés puissent effectuer des opérations informatiques en masse, afin de répondre aux exigences de conformité et d'audit.
Intégrez la gestion en masse des ordinateurs aux flux de travail de gestion des ordinateurs Active Directory plus larges pour les utilisateurs, les groupes et les politiques d'accès.
Dans Active Directory, il est possible de gérer les ordinateurs en modifiant leurs attributs, leurs appartenances aux groupes, leur emplacement dans les unités d'organisation et leurs paramètres de sécurité. Grâce aux outils de gestion en masse d'Active Directory, les administrateurs peuvent effectuer ces actions simultanément sur plusieurs comptes d'ordinateur, sans intervention manuelle ni utilisation de PowerShell.
Il est possible de déplacer plusieurs ordinateurs entre unités d'organisation (UO) en sélectionnant plusieurs comptes d'ordinateurs et en appliquant une seule opération de déplacement. Cela permet aux équipes informatiques de réorganiser les comptes d'ordinateurs Active Directory lors de changements de service, de déménagements ou de mises à jour de stratégies.
Vous pouvez ajouter des ordinateurs en masse à Active Directory en provisionnant plusieurs comptes d'ordinateur en une seule opération, en veillant à ce qu'ils soient créés selon les normes d'appellation et d'emplacement d'unité d'organisation correctes.
Grâce aux opérations en masse, les administrateurs peuvent désactiver simultanément les comptes d'ordinateur dans Active Directory pour plusieurs machines, réduisant ainsi les risques liés aux systèmes inactifs ou compromis.
Pour supprimer des ordinateurs d'Active Directory, identifiez les comptes d'ordinateurs inactifs ou obsolètes et supprimez-les en masse tout en conservant les options d'audit et de récupération.
Vous pouvez réinitialiser en masse les mots de passe des comptes d'ordinateur dans Active Directory pour résoudre les problèmes de relation de confiance ou d'authentification, sans avoir recours à des scripts PowerShell.
Oui, les comptes informatiques supprimés peuvent être récupérés instantanément, évitant ainsi les interruptions de service dues à des suppressions accidentelles.
Les opérations de renommage en masse permettent aux administrateurs de mettre à jour les noms d'ordinateurs sur plusieurs appareils afin de respecter les conventions d'appellation de l'organisation.
Les outils modernes de gestion Active Directory offrent une interface graphique pour gérer les comptes d'ordinateurs Active Directory, éliminant ainsi le besoin de scripts tout en améliorant la précision.
Les comptes d'ordinateurs inactifs peuvent être identifiés et supprimés en masse, contribuant ainsi à maintenir un environnement Active Directory propre et sécurisé.