Gouvernance des agents IA pour Jira et Confluence (Claude et ChatGPT)

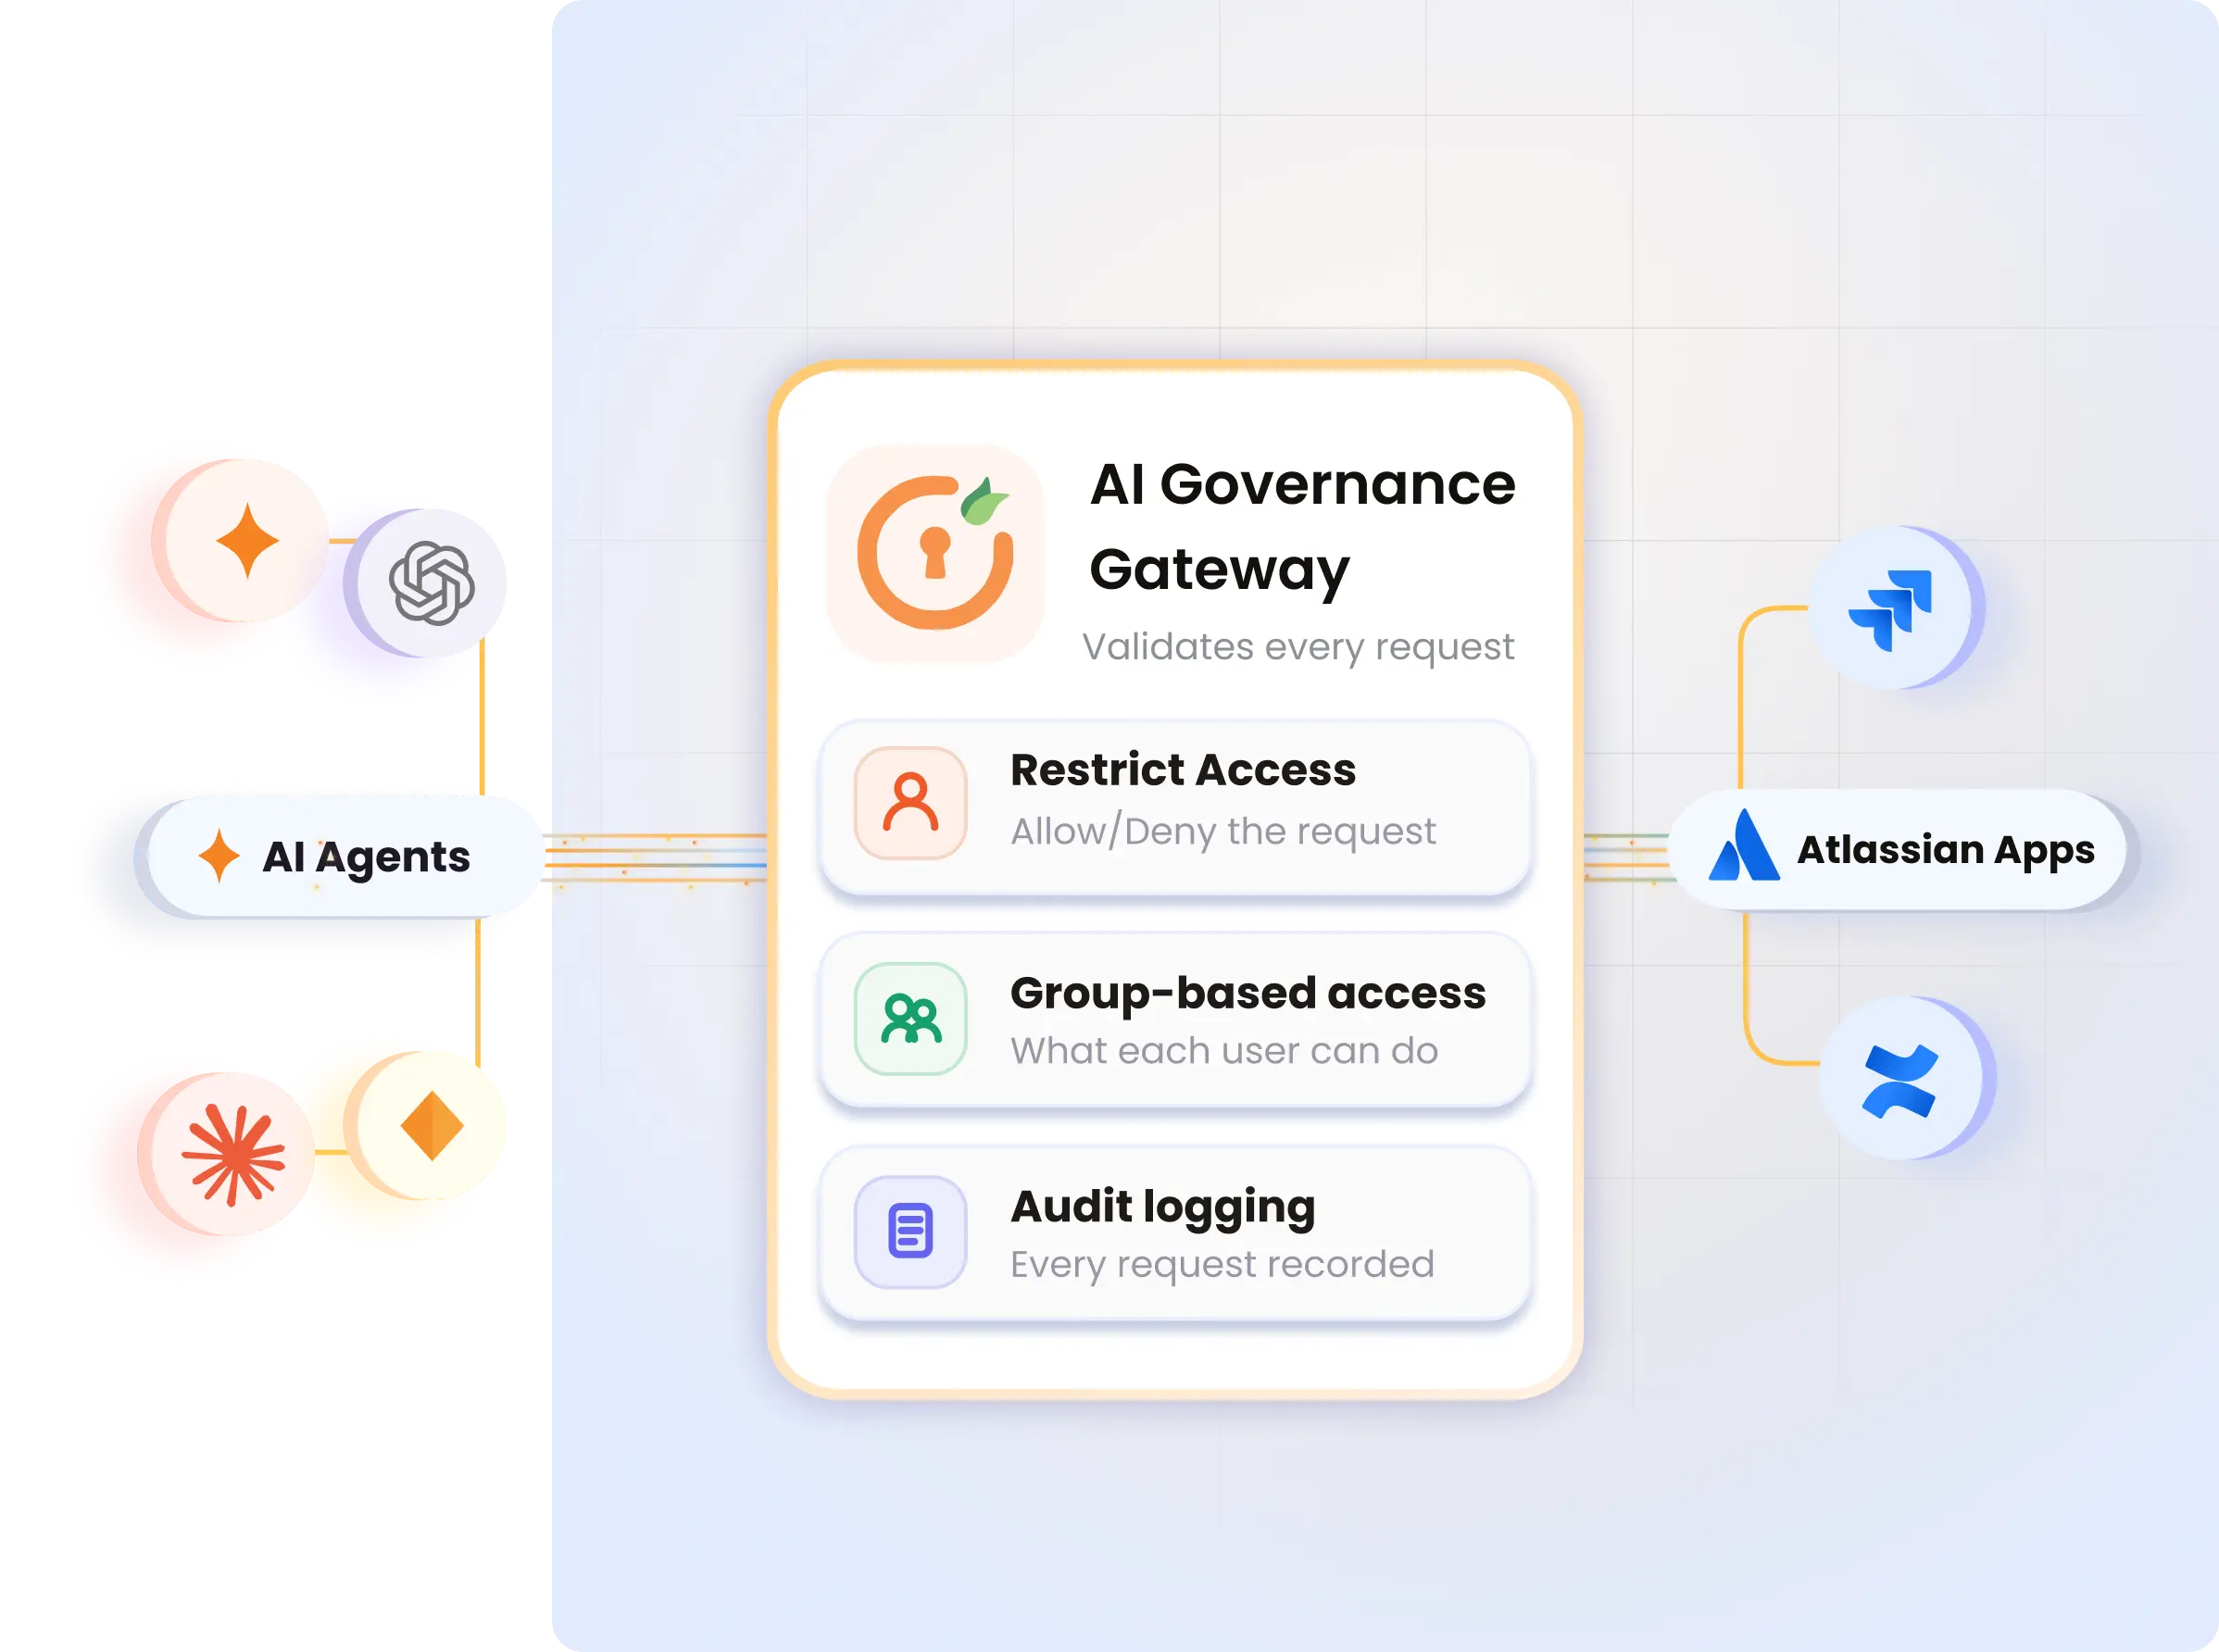
Bloquez les données sensibles lors de la connexion de Claude, ChatGPT et de tout client MCP à Jira et Confluence, avec des politiques d'autorisation/de refus granulaires limitées aux projets, aux espaces et aux groupes d'utilisateurs appliquées avant chaque action, une identité par utilisateur et une piste d'audit complète.
Authentification unique SAML

Plus de 3000 XNUMX clients nous font confiance sur Atlassian Cloud et Data Center

Est-il possible de connecter Claude/ChatGPT à Jira et Confluence en toute sécurité ?

Oui, mais seulement si vous contrôlez les actions de l'IA une fois connectée. Connecter AI Client à Jira et Confluence donne au modèle l'accès à toutes les fonctionnalités de l'utilisateur. Il peut lire tous les projets et espaces visibles par cet utilisateur et agir avec toutes ses autorisations (création, modification, suppression). AI Client Governance comble cette lacune. Chaque requête est vérifiée par rapport à votre politique d'autorisation/refus avant son exécution, s'exécute avec les autorisations Atlassian de l'utilisateur réel et est consignée pour une personne désignée.

Pourquoi les équipes choisissent miniOrange

100 %
audit Trail
1
Passerelle pour tous les clients IA
MONITORING
Support développeur

Comment la passerelle de gouvernance de l'IA protège vos équipes

  • Protégez les projets sensibles de l'IA

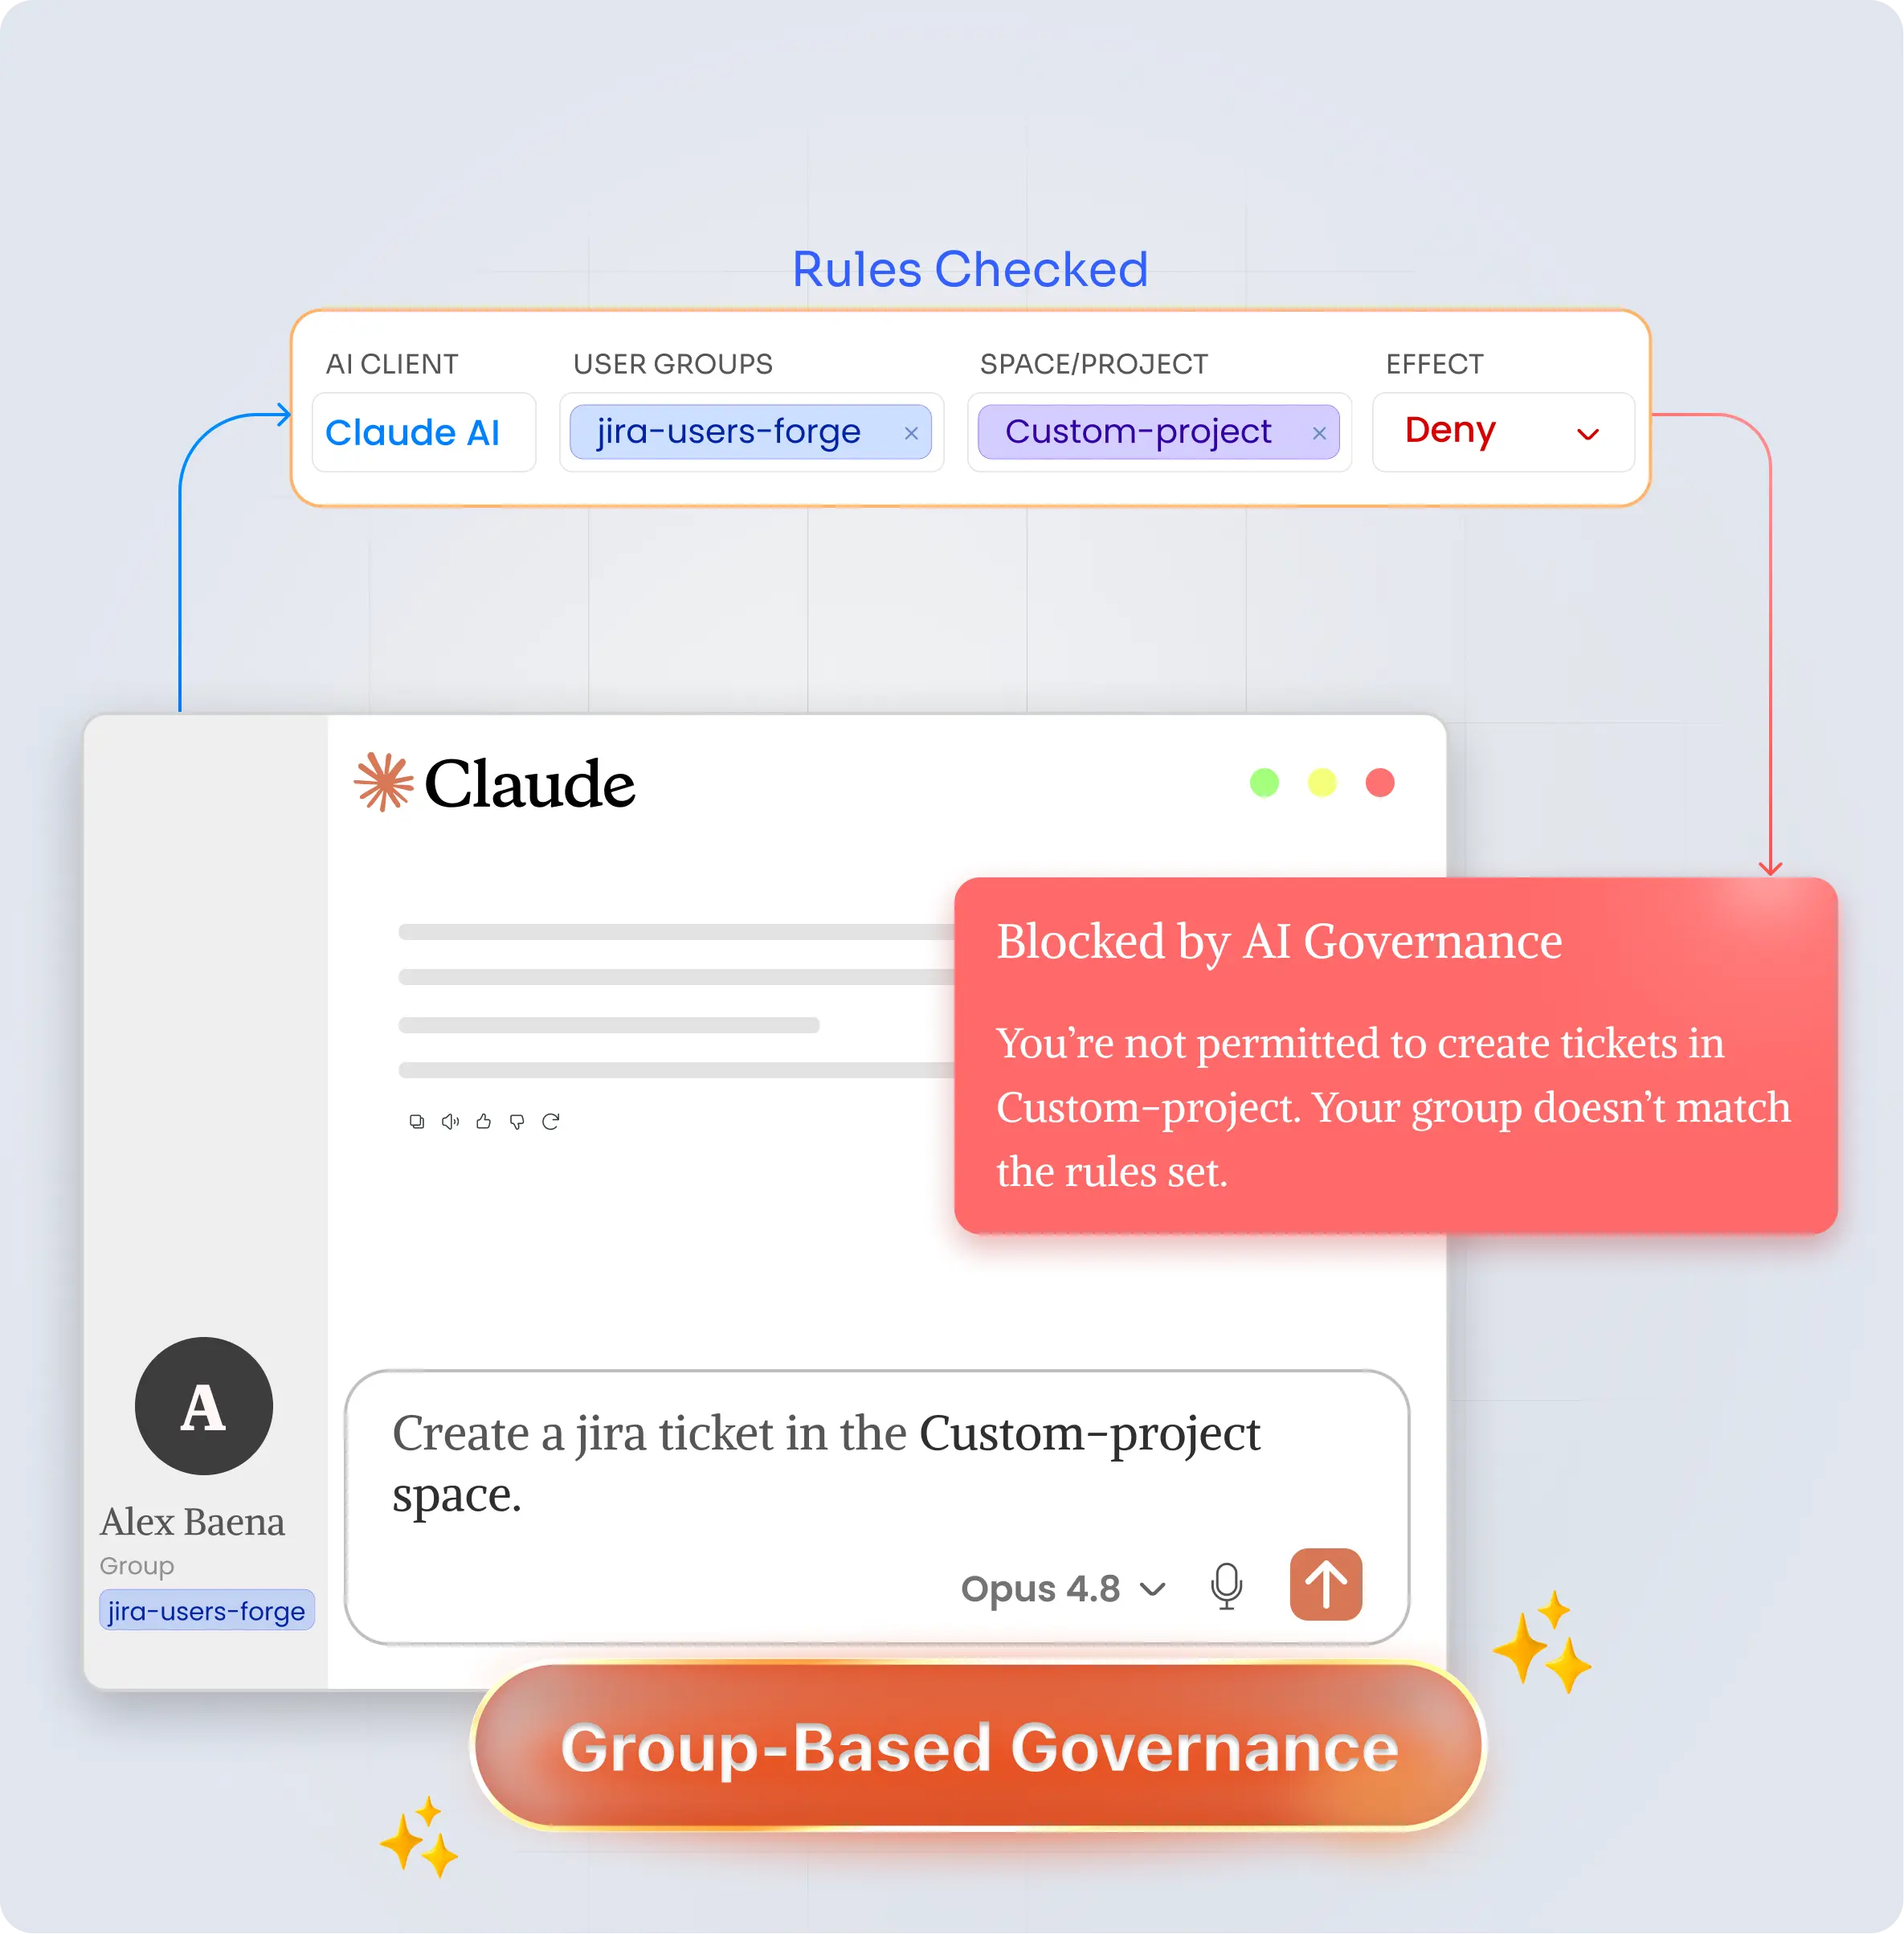
    Les règles de périmètre s'appliquent à des projets Jira ou des espaces Confluence spécifiques. Les projets refusés ne sont jamais récupérés, même pour les utilisateurs disposant par ailleurs d'un accès complet.

  • Politique de gouvernance et d'accès fondée sur le groupe

    Règles de ciblage pour les groupes d'utilisateurs Atlassian : administrateurs, développeurs et prestataires. Les prestataires peuvent avoir un accès en lecture seule tandis que les administrateurs conservent un accès complet, le tout à partir d'un seul ensemble de règles.

  • Bloqué avant même que les données ne quittent Atlassian

    Les requêtes refusées sont bloquées au niveau de la passerelle avant leur exécution. Les données ne sont jamais récupérées, rien n'atteint Claude/ChatGPT. Une seule règle, supprimer* → Refuser, empêche toute IA de supprimer quoi que ce soit.

  • Un historique complet des audits d'IA

    Chaque action est consignée : utilisateur, client IA, outil, arguments de la requête, règle correspondante, décision, taille de la réponse et latence. La recherche est entièrement consultable, avec un panneau de détails pour chaque entrée.

  • Fonctionne à 100% dans Atlassian Forge

    Aucun serveur externe à sécuriser, aucune base de données externe à compromettre, aucun tiers sur le chemin. Vos données de gouvernance et d'audit ne quittent jamais le périmètre de confiance d'Atlassian.

La politique de gouvernance de l'IA bloque les requêtes non autorisées Claude/ChatGPT

Fonctionnalités de gouvernance Claude/ChatGPT pour Atlassian Cloud

Un contrôle de niveau entreprise sur l'IA dans votre stack Atlassian, une politique précise, une visibilité complète et un point d'accès unique et cohérent pour chaque client.

politique d'accès basée sur les groupes

Définissez des règles de portée pour les groupes d'utilisateurs Atlassian (administrateurs, développeurs, prestataires). Une seule définition suffit pour appliquer les autorisations à l'ensemble du groupe.

Règles d'autorisation/de refus par opération

Les caractères génériques comme delete* ou jira create* permettent ou bloquent des actions spécifiques. Logique de première correspondance ; les modifications s’appliquent à la requête suivante.

Étendue par projet et par client

Limitez les règles à des projets Jira ou des espaces Confluence spécifiques, ainsi qu'à des clients d'IA spécifiques. Ciblez précisément la surface que vous souhaitez gouverner.

Journal d'activité consultable

Filtrez par utilisateur, client IA, décision ou opération. Cliquez sur une ligne pour afficher le panneau de détails complet : arguments, règle correspondante, latence et JSON d’audit.

Tableau de bord d'activité IA

Suivez le nombre total de requêtes, les taux de blocage et les principaux outils d'IA sur aujourd'hui, sur 7 jours ou sur 30 jours, le tout dans une seule vue.

Une passerelle pour chaque client IA

Claude, ChatGPT et tout client compatible MCP utilisent les mêmes politiques et enregistrent les mêmes journaux. Une option MCP personnalisée est également disponible.

Comment ça marche : Connexion en 5 étapes

Configurez votre passerelle IA en quelques minutes et acheminez en toute sécurité chaque requête IA via un accès contrôlé et basé sur des politiques.

Etape 1

Installer

Recherchez « Claude/ChatGPT Governance & Access Control » sur l'Atlassian Marketplace. Sélectionnez votre site.

Etape 2

Verrouillez la porte

Autoriser le domaine géré dans Rovo. Désactiver les domaines natifs et acheminer le trafic IA via la passerelle.

Etape 3

Copier le lien

Copiez l'URL de votre serveur MCP depuis la page « Premiers pas ».

Etape 4

Ajouter au client IA

Ouvrez Claude/ChatGPT → Paramètres → Connecteurs/Plugins → Ajouter un connecteur personnalisé. Collez l'URL. Connectez-vous.

Etape 5

Connectez-vous une seule fois

Autorisez la connexion Atlassian. La passerelle associe chaque action à votre identité et à vos groupes.

Essayez-le

Demandez à Claude/ChatGPT : « Rechercher mes tickets Jira ouverts. » Les résultats indiquent que la connexion fonctionne de bout en bout.

Consultez le guide d'installation complet
miniOrange contre Atlassian

Comparaison complète des fonctionnalités

Un contrôle de niveau entreprise sur l'IA dans votre stack Atlassian, une politique précise, une visibilité complète et un point d'accès unique et cohérent pour chaque client.

Fonctionnalités
miniOrange
Atlassian
Limiter l'IA à des projets/espaces spécifiques
Interdire l'accès de l'IA aux projets Jira sensibles ou aux espaces Confluence, conformément à la règle
Oui
Oui
Oui
Oui
Oui
Oui
Oui
Non
Gouvernance fondée sur le groupe
Politiques applicables aux groupes d'utilisateurs Atlassian
Non
Autoriser/refuser par opération
Wildcards, premier match, priorité de refus, appliqués instantanément
Non
Bloque les actions risquées avant qu'elles ne soient exécutées.
Les règles de refus bloquent la requête au niveau de la passerelle.
Non
Identité par utilisateur pour chaque action
S'exécute sous le jeton OAuth de l'utilisateur.
Non
Journal d'audit complet et consultable
Utilisateur, outil, arguments, règle, décision, latence
Non
Fonctionne au sein d'Atlassian (aucune infrastructure externe)
100 % Forge, sans serveur ni base de données externes
Oui

Voici ce que disent nos formidables clients

icône de devis

Nous utilisons MiniOrange depuis longtemps et nous en sommes pleinement satisfaits. Il répond parfaitement à nos besoins et à nos attentes. Lorsque nous avons constaté des erreurs, le support technique a été d'une grande aide et a su trouver et développer une solution adaptée. Génial !

Alexandre Naumann

⭐ ⭐ ⭐ ⭐
icône de devis

Nous avons récemment installé ce plugin pour notre Jira et avons trouvé la solution très simple et efficace. L'équipe d'assistance a été d'une aide précieuse pour l'installation et a répondu à toutes nos questions concernant son utilisation. Je le recommande vivement !

Maria Grudinina

⭐ ⭐ ⭐ ⭐
icône de devis

L'équipe d'assistance de miniOrange nous a aidés à intégrer le produit ! Ils ont été très réactifs et très professionnels tout au long du processus d'intégration, ce qui nous a permis de gagner un temps précieux !

Bhaa Amasha

⭐ ⭐ ⭐ ⭐

Questions fréquemment posées

Tout ce que tu as besoin de savoir

Configuration et compatibilité
Est-il sûr de connecter Claude/ChatGPT à Jira et Confluence ?
Oui, lorsque le trafic transite par Claude/ChatGPT Governance & Access Control. Chaque requête est vérifiée par rapport à votre politique d'autorisation/de refus avant son exécution, s'exécute avec les autorisations Atlassian de l'utilisateur réel et est consignée pour une personne identifiée.
Ai-je besoin d'un abonnement payant à Claude/ChatGPT ?
Vous avez besoin d'un abonnement Claude/ChatGPT prenant en charge les connecteurs personnalisés / MCP. La passerelle de gouvernance s'installe depuis l'Atlassian Marketplace sur votre site Cloud.
Puis-je utiliser un serveur MCP personnalisé à la place de Rovo ?
Oui. Une option MCP personnalisée est disponible pour que Claude, ChatGPT et d'autres clients compatibles MCP puissent appliquer les mêmes politiques et le même journal d'audit.

Sécurité, gouvernance et audit

Puis-je définir des règles différentes pour différents groupes d'utilisateurs Atlassian ?
Oui. Définissez des règles de portée pour les groupes d'utilisateurs Atlassian tels que les administrateurs, les développeurs et les prestataires. Une seule définition suffit pour appliquer les autorisations à l'ensemble du groupe.
Comment fonctionnent les règles d'autorisation/de refus ?
Utilisez des caractères génériques comme delete* ou jira create* pour autoriser ou bloquer des actions spécifiques. La logique du premier résultat trouvé s'applique ; les modifications prennent effet lors de la prochaine requête.
Que contiennent les journaux d'audit ?
Chaque action est enregistrée avec l'utilisateur, le client IA, l'outil, les arguments de la requête, la règle correspondante, la décision, la taille de la réponse et la latence — le tout étant consultable, avec un panneau de détails pour chaque entrée.
miniOrange Atlassian Contactez-nous

Réservez une consultation gratuite avec
Nos experts aujourd'hui !

Planifiez un appel maintenant !


Contactez-Nous
Bonjour!

Besoin d'aide? Nous sommes ici !

soutenez