
La plupart des équipes informatiques atteignent un point où Active Directory devient un obstacle plutôt qu'un outil de soutien. La création d'utilisateurs est trop longue, les mises à jour de groupes sont incohérentes et de simples erreurs de configuration peuvent engendrer des problèmes d'accès affectant des services entiers. Face à ces dysfonctionnements croissants, le service d'assistance est submergé de demandes de réinitialisation de mots de passe, d'erreurs d'autorisation et de demandes de modification urgentes qui n'auraient jamais dû être traitées.
Ce sont les premiers signes indiquant que la gestion manuelle d'Active Directory ne suffit plus. Lorsque votre annuaire devient complexe, dispersé ou imprévisible, vous avez besoin d'une méthode structurée pour automatiser les tâches, contrôler les accès et suivre chaque modification.
Dans cet article, nous allons détailler les cinq signes indiquant que votre organisation est prête pour un outil de gestion Active Directory et expliquer pourquoi les prendre en compte rapidement permet de prévenir des risques opérationnels et de sécurité plus importants.
Qu’est-ce qu’un outil de gestion Active Directory et pourquoi en avez-vous besoin ?
Que fait un outil de gestion Active Directory ?
Commençons par comprendre ce que sont les outils de gestion Active Directory. Un outil de gestion Active Directory est un logiciel qui vous permet de gérer les utilisateurs, les groupes, les appareils et les autorisations depuis un tableau de bord centralisé. Il remplace les scripts manuels par des actions simples qui automatisent les tâches quotidiennes. Ainsi, votre annuaire reste organisé, à jour et cohérent, même lorsque votre environnement se développe.
Pourquoi votre organisation a-t-elle besoin d'outils de gestion Active Directory ?
À mesure que votre annuaire s'agrandit, les mises à jour manuelles deviennent plus difficiles à gérer. Un outil de gestion Active Directory vous aide à garantir la cohérence, la précision et la prévisibilité de vos tâches quotidiennes. Voici pourquoi la plupart des équipes atteignent un stade où la migration devient nécessaire :
- Vous avez besoin d'un outil de gestion Active Directory lorsque la précision, la rapidité ou le contrôle commencent à diminuer dans vos opérations quotidiennes.
- L'automatisation supprime les tâches répétitives et réduit les erreurs courantes.
- L'intégration des utilisateurs est plus rapide car les comptes et les groupes sont créés en une seule étape.
- Les modifications d'accès suivent des règles claires au lieu de mises à jour éparses et incohérentes.
- Les rapports offrent une visibilité claire, facilitant ainsi le passage des contrôles de conformité.
- Ces améliorations rendent votre environnement Active Directory plus facile à gérer et plus sûr à faire évoluer.
5 signes indiquant que vous avez dépassé le stade de la gestion manuelle des publicités.
Les problèmes d'Active Directory apparaissent rarement tous en même temps. Ils commencent par de petits retards, des mises à jour manquées ou des modifications éparses, puis s'aggravent et ralentissent l'ensemble de votre flux de travail informatique. Ces cinq signes vous aident à identifier le moment où votre annuaire a atteint ce point critique et où il est temps de passer à un outil de gestion Active Directory adapté.
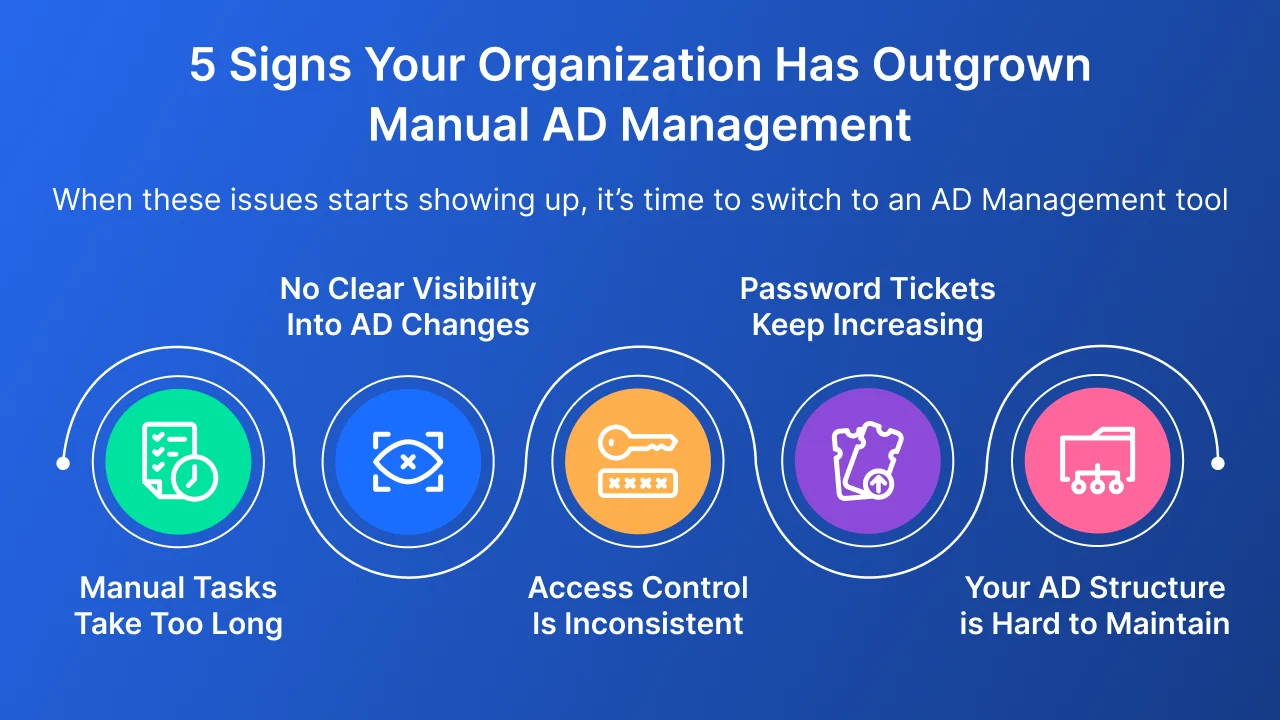
Signe 1 – Les tâches manuelles d'administration système prennent trop de temps
Là où commence le ralentissement
- Les comptes utilisateurs sont créés, mis à jour et désactivés un par un.
- L'attribution des groupes dépend de vérifications manuelles, ce qui peut entraîner des affectations manquées ou retardées.
- Les modifications d'accès s'accumulent et la révocation des droits prend plus de temps que prévu.
- Les scripts PowerShell dysfonctionnent, nécessitent des mises à jour ou dépendent d'un seul administrateur pour leur maintenance. Ces retards sont le premier signe que la gestion manuelle d'Active Directory n'est plus viable.
Comment l'automatisation résout le problème
- Les flux de travail automatisés permettent de créer, modifier et désactiver des comptes en une seule action.
- L'attribution des groupes suit des règles prédéfinies qui garantissent la cohérence des autorisations.
- Les modifications d'accès sont appliquées instantanément, sans attente ni courriel.
- Les tâches AD s'exécutent en arrière-plan, sans scripts ni nettoyages manuels.
Ce que votre équipe y gagne
- Intégration et désintégration plus rapides.
- Moins de temps perdu sur des tâches répétitives.
- Moins d'erreurs dues aux mises à jour manuelles.
- Un environnement publicitaire plus fluide et mieux organisé.
Signe n° 2 : Vous n’avez pas une visibilité claire sur les modifications apportées à Active Directory.
Là où la visibilité se dégrade
- Il est impossible de savoir qui a effectué une modification ni ce qui a été modifié.
- Les journaux sont dispersés sur plusieurs contrôleurs de domaine et sont difficiles à consulter.
- Les élévations de privilèges ou les modifications risquées passent inaperçues.
- La préparation aux audits devient stressante en raison de l'incohérence des rapports. Ces lacunes de visibilité facilitent la détection d'erreurs de configuration.
Comment une meilleure information peut résoudre le problème
- Les rapports centralisés regroupent toutes les modifications apportées aux utilisateurs, aux groupes et aux accès.
- Le suivi en temps réel permet de détecter les activités inhabituelles avant qu'elles ne se transforment en incidents.
- Les alertes informent votre équipe lorsque des modifications inattendues surviennent au niveau des autorisations, des politiques ou des comptes.
- Le système de reporting permet de répondre aux exigences de conformité sans avoir recours à des analyses manuelles des journaux d'activité.
Ce que votre équipe y gagne
- Clarté totale sur les changements apportés à toutes les unités organisationnelles et à tous les domaines.
- Dépannage plus rapide en cas de problèmes d'accès.
- Contrôle renforcé lors des vérifications de conformité.
- Un environnement de publicité routière plus sûr, avec moins d'angles morts.
Signe 3 – Le contrôle d'accès et la gestion des groupes sont incohérents
Là où commence l'incohérence
- Différentes équipes créent des groupes sans nomenclature ni modèle d'utilisation clairs.
- Les utilisateurs conservent leur accès longtemps après avoir changé de rôle.
- Les autorisations s'étendent sans contrôle, créant des risques d'accès inutiles.
- Les responsables demandent des modifications par courriel, ce qui entraîne des erreurs ou des mises à jour manquées. Ces incohérences fragilisent la structure de votre annuaire.
Comment l'accès structuré résout le problème
- Les modèles basés sur les rôles attribuent automatiquement les groupes et les autorisations appropriés.
- Les règles de délégation garantissent que les modifications ne sont effectuées que par des équipes approuvées.
- Les mises à jour d'accès suivent un processus défini, et non des instructions de dernière minute.
- Les autorisations peuvent être examinées et nettoyées régulièrement sans intervention manuelle.
Ce que votre équipe y gagne
- Un accès constant pour chaque employé.
- Gestion de groupe simplifiée entre les départements.
- Risque moindre d'abus de privilèges.
- Un modèle d'accès clair et prévisible, plus facile à maintenir.
Signe 4 – Les tickets d'assistance liés aux mots de passe continuent d'affluer vers votre service d'assistance.
D'où proviennent les tickets ?
- Les utilisateurs oublient leurs mots de passe et comptent sur le service informatique pour les réinitialiser.
- Le blocage des comptes nuit à la productivité pendant les heures de pointe.
- L'expiration des mots de passe prend les équipes au dépourvu et augmente les allers-retours.
- Les politiques varient d'une unité organisationnelle à l'autre, ce qui engendre confusion et incohérences dans les paramètres. Ces problèmes quotidiens sont plus chronophages que la plupart des équipes ne le pensent.
Comment l'automatisation réduit la charge
- Les portails en libre-service permettent aux utilisateurs de réinitialiser ou de déverrouiller leurs comptes en toute sécurité.
- Les politiques automatisées appliquent les règles d'expiration, de complexité et d'historique sans intervention manuelle.
- Des notifications rappellent aux employés la date d'expiration de leur mot de passe.
- Le service informatique peut suivre l'état des mots de passe à partir d'une vue unique.
Ce que votre équipe y gagne
- Moins de tickets d'assistance.
- Temps d'arrêt réduit pour les utilisateurs finaux.
- Meilleure gestion des mots de passe dans tout l'annuaire.
- Application uniforme des politiques sans surveillance manuelle.
Signe 5 – Votre structure AD est devenue trop complexe pour être gérée manuellement.
Là où la complexité se manifeste
- Les unités organisationnelles se développent sans structure claire, ce qui rend difficile la localisation ou la gestion des objets.
- Les groupes se chevauchent, se dupliquent ou restent inutilisés faute de temps pour les nettoyer.
- Les autorisations sont réparties entre plusieurs équipes, et personne n'a une vue d'ensemble de qui a accès à quoi.
- Les modifications nécessitent de multiples approbations, des échanges de courriels et des mises à jour manuelles, autant d'éléments faciles à oublier. Ces problèmes créent un environnement plus difficile à contrôler et à faire évoluer.
Comment la gestion centralisée résout le problème
- Une seule console vous permet de gérer les utilisateurs, les groupes, les ordinateurs et les unités d'organisation sans changer d'outil.
- Les tâches de nettoyage s'exécutent de manière cohérente, supprimant les objets obsolètes et les groupes inutilisés.
- Les règles de délégation permettent de maintenir l'organisation et la traçabilité des modifications d'accès.
- Les flux d'approbation réduisent les allers-retours et aident les équipes à mettre à jour Active Directory sans erreurs.
Ce que votre équipe y gagne
- Une structure AD plus propre et plus prévisible.
- Dépannage facilité en cas de problème.
- Mises à jour plus rapides car les tâches suivent un processus approprié.
- Un répertoire stable qui supporte la croissance sans augmenter la charge manuelle.
Pourquoi l'automatisation n'est plus une option pour la gestion d'Active Directory ?
La gestion manuelle d'Active Directory laisse de nombreuses lacunes difficiles à identifier et à corriger. Lorsque les modifications sont dispersées entre les équipes et les scripts, la visibilité sur les accès, les permissions obsolètes et les configurations potentiellement dangereuses s'en trouve réduite. Ces lacunes entraînent des temps de réponse longs, des problèmes d'audit et des failles de sécurité qui s'accumulent insidieusement.
L'automatisation et une visibilité claire vous offrent la structure dont votre annuaire a besoin. Les tâches s'exécutent systématiquement de la même manière. Les modifications sont enregistrées à un seul endroit. L'accès suit un processus prévisible plutôt que des habitudes individuelles. À mesure que les environnements Active Directory s'étendent, les équipes qui adoptent l'automatisation dès le début constatent qu'il est beaucoup plus facile de rester conformes, de réduire la charge de travail manuelle et de maintenir la stabilité de leur annuaire sur le long terme.
Comment choisir le bon outil de gestion Active Directory
Choisir un outil de gestion Active Directory est plus simple lorsqu'on se concentre sur les problèmes à résoudre. Privilégiez les fonctionnalités qui automatisent les tâches manuelles, améliorent la précision et offrent à votre équipe un meilleur contrôle sans étapes supplémentaires.
Éléments clés à rechercher dans les outils de gestion AD
- Un tableau de bord clair qui vous permet de gérer les utilisateurs, les groupes, les ordinateurs et les unités organisationnelles depuis un seul endroit.
- Automatisation de la création, de la mise à jour et de la suppression des comptes utilisateurs.
- Des rapports détaillés qui affichent chaque modification apportée à votre répertoire.
- Des flux d'approbation simples pour les mises à jour d'accès et les actions sensibles.
- Des mécanismes de délégation qui permettent aux équipes d'effectuer des mises à jour sans accorder de droits d'administrateur complets.
- Options de nettoyage intégrées pour les utilisateurs inactifs, les groupes inutilisés et les objets obsolètes.
- Support pour gestion de la politique de mot de passe et les tâches de déverrouillage de compte.
Pourquoi ces fonctionnalités sont importantes
- Elles permettent de réduire les erreurs dues aux vérifications manuelles et aux processus dispersés.
- Ils accélèrent l'intégration et les mises à jour quotidiennes.
- Ils vous aident à appliquer des règles d'accès cohérentes.
- Elles vous offrent la visibilité nécessaire pour réussir les audits sans avoir à effectuer de corrections de dernière minute.
Conclusion
Lorsque votre annuaire commence à ralentir le travail, à engendrer des problèmes d'autorisation ou à surcharger inutilement votre équipe informatique, c'est un signe clair que la gestion manuelle n'est plus suffisante. Ces cinq signes vous aident à identifier rapidement le problème. Un outil de gestion Active Directory adapté structure vos mises à jour, supprime les tâches répétitives et vous offre une visibilité complète sur chaque modification.
Avec l'outil adéquat, votre équipe consacre moins de temps à la résolution des problèmes et davantage à l'amélioration de votre environnement. Il devient plus facile de garantir un accès sécurisé, de rester conforme aux réglementations et de maintenir la stabilité de votre annuaire à mesure que votre organisation se développe.
FAQ
1. Quelles tâches les outils de gestion AD peuvent-ils automatiser ?
Les outils de gestion Active Directory ne se limitent pas à la création d'utilisateurs et aux modifications d'accès. Ils automatisent de nombreuses tâches quotidiennes qui nécessitent habituellement des heures de travail manuel. Voici quelques exemples de tâches courantes pouvant être automatisées.
- Flux de travail d'intégration et de désintégration des utilisateurs
- Mise à jour des attributs tels que le département, le responsable ou les coordonnées
- mises à jour groupées des utilisateurs et des groupes
- Réinitialisation des mots de passe et déverrouillage des comptes
- Création, nettoyage et mise à jour des membres des groupes
- Gestion de l'unité organisationnelle et les objets se déplacent
- Nettoyage périodique des utilisateurs inactifs et des groupes inutilisés
- Rapports sur les modifications, les connexions et l'utilisation des autorisations
- Envoi d'alertes en cas d'activité risquée ou inhabituelle dans l'annuaire. Ces automatisations garantissent la cohérence de votre annuaire et suppriment les tâches répétitives qui ralentissent les équipes.
2. Qu'est-ce qu'un outil de gestion Active Directory ?
Ce logiciel vous permet de gérer les utilisateurs, les groupes, les appareils et les autorisations depuis une interface unique. Il remplace les scripts manuels par l'automatisation et vous offre une visibilité claire sur chaque modification.
3. Pourquoi les organisations ont-elles besoin d'un outil de gestion Active Directory ?
À mesure que votre répertoire s'étoffe, les mises à jour manuelles deviennent lentes et irrégulières. Un outil de gestion garantit l'exactitude des tâches, réduit les erreurs et permet à votre équipe de garder le contrôle des accès et des mises à jour quotidiennes.
4. Quelles tâches peuvent être déléguées en toute sécurité ?
Vous pouvez déléguer la réinitialisation des mots de passe, la mise à jour des groupes, la modification des attributs et la gestion de base des utilisateurs sans accorder de droits d'administrateur complets. Cela permet aux équipes de travailler plus rapidement sans risquer l'annuaire.
5. Comment un outil de gestion AD améliore-t-il la sécurité ?
Il surveille chaque modification, applique les règles d'accès et empêche la propagation des autorisations indésirables dans l'annuaire. Vous recevez des alertes en cas d'actions à risque et bénéficiez d'une meilleure visibilité.
6. La gestion manuelle d'Active Directory est-elle toujours sûre ?
Cette méthode peut convenir aux petites équipes, mais elle devient risquée à mesure que le répertoire s'agrandit. Les mises à jour manuelles entraînent des retards, des modifications manquées et des permissions difficiles à gérer.
7. À quel point est-il difficile d'adopter un outil de gestion AD ?
La plupart des outils sont simples à configurer. Vous pouvez commencer par l'automatisation de base, la création de rapports et la délégation, puis passer à des flux de travail avancés à mesure que vos besoins évoluent.
Laisser un commentaire