
Qu’est-ce que le provisionnement automatisé des utilisateurs ?
L'automatisation facilite la gestion des comptes utilisateurs en permettant leur création, modification et suppression sur plusieurs applications et systèmes grâce à des processus entièrement automatisés. Cette automatisation s'active à trois moments clés : l'intégration des nouveaux employés, les changements de poste et le départ des employés de l'entreprise. Elle s'appuie sur des règles établies, liées aux événements RH. IAM politiques d'activation. Cela permet une activation immédiate moindre privilège Le déploiement des règles d'accès permet d'améliorer l'efficacité opérationnelle, de réduire les erreurs et de renforcer la sécurité.
Pourquoi l'approvisionnement automatisé est-il important ?
La gestion automatisée des comptes utilisateurs élimine les tâches manuelles telles que la création de comptes, l'attribution des permissions et la suppression des accès, permettant ainsi aux équipes informatiques de se concentrer sur des missions plus stratégiques. Elle renforce la sécurité grâce à la révocation immédiate des accès dès le départ d'un employé, tout en conservant des journaux d'audit conformes aux exigences réglementaires. En garantissant l'exactitude des données utilisateur et en réduisant la charge administrative, elle aide les organisations à optimiser leurs protocoles de sécurité, à rester conformes et à évoluer efficacement, faisant de l'automatisation un élément essentiel des opérations modernes axées sur la sécurité.
Principaux avantages
1. Intégration et désintégration plus rapides
Les nouveaux employés reçoivent leurs outils nécessaires grâce à des processus automatisés qui s'activent dès leur premier jour de travail et désactivent leur accès lorsqu'ils quittent l'entreprise. Le système préserve la productivité des équipes tout en luttant contre les menaces internes.
2. Moins d'erreurs et une meilleure hygiène des données
L'automatisation élimine les erreurs humaines à l'origine de doublons, d'obsolescences ou d'erreurs de correspondance dans les enregistrements utilisateurs. L'organisation a besoin de données fiables pour définir des droits d'accès adaptés à toutes ses applications métier.
3. Posture de sécurité améliorée
Le provisionnement automatisé aide les organisations à se protéger contre les menaces internes et les accès non autorisés grâce à la mise en œuvre du principe du moindre privilège et à la suppression des comptes inutilisés.
4. Conformité renforcée et pistes d'audit
Il assure le suivi automatique de toutes les opérations de mise en service et de démise en service grâce à son système de suivi qui génère des enregistrements horodatés pour des processus d'audit améliorés et le respect des exigences réglementaires.
5. Expérience utilisateur cohérente sur l'ensemble des systèmes
Elle offre aux employés un accès instantané à toutes les applications, y compris les applications cloud, les systèmes sur site et les plateformes SaaS, sans qu'ils aient besoin de soumettre de demandes informatiques.
6. Évolutivité pour les équipes en croissance
L'organisation peut gérer l'augmentation du nombre d'utilisateurs grâce à un provisionnement automatisé, car celui-ci fonctionne sans nécessiter d'efforts administratifs supplémentaires.
7. Amélioration de l'efficacité informatique et du moral
L'automatisation des tâches répétitives liées aux comptes permet aux équipes informatiques de consacrer leur temps à des projets de sécurité essentiels, temps qu'elles passeraient autrement à effectuer des opérations de nettoyage manuelles.
8. Amélioration de la visibilité et de la gouvernance de l'accès
La gestion centralisée des comptes permet aux administrateurs de surveiller les comptes actifs, garantissant ainsi que seuls les utilisateurs autorisés aient accès aux données et aux systèmes sensibles.
Comment fonctionne l'approvisionnement automatisé des utilisateurs ?
Les équipes utilisent l'approvisionnement automatisé pour gérer les accès utilisateurs, ce qui synchronise les identités entre les applications et élimine les configurations manuelles. Le processus d'activation se déclenche lorsque les événements RH détectent des changements organisationnels et activent des flux de travail de sécurité qui gèrent la création, la modification et la suppression des comptes.
Cycle de vie d'un flux de travail de provisionnement
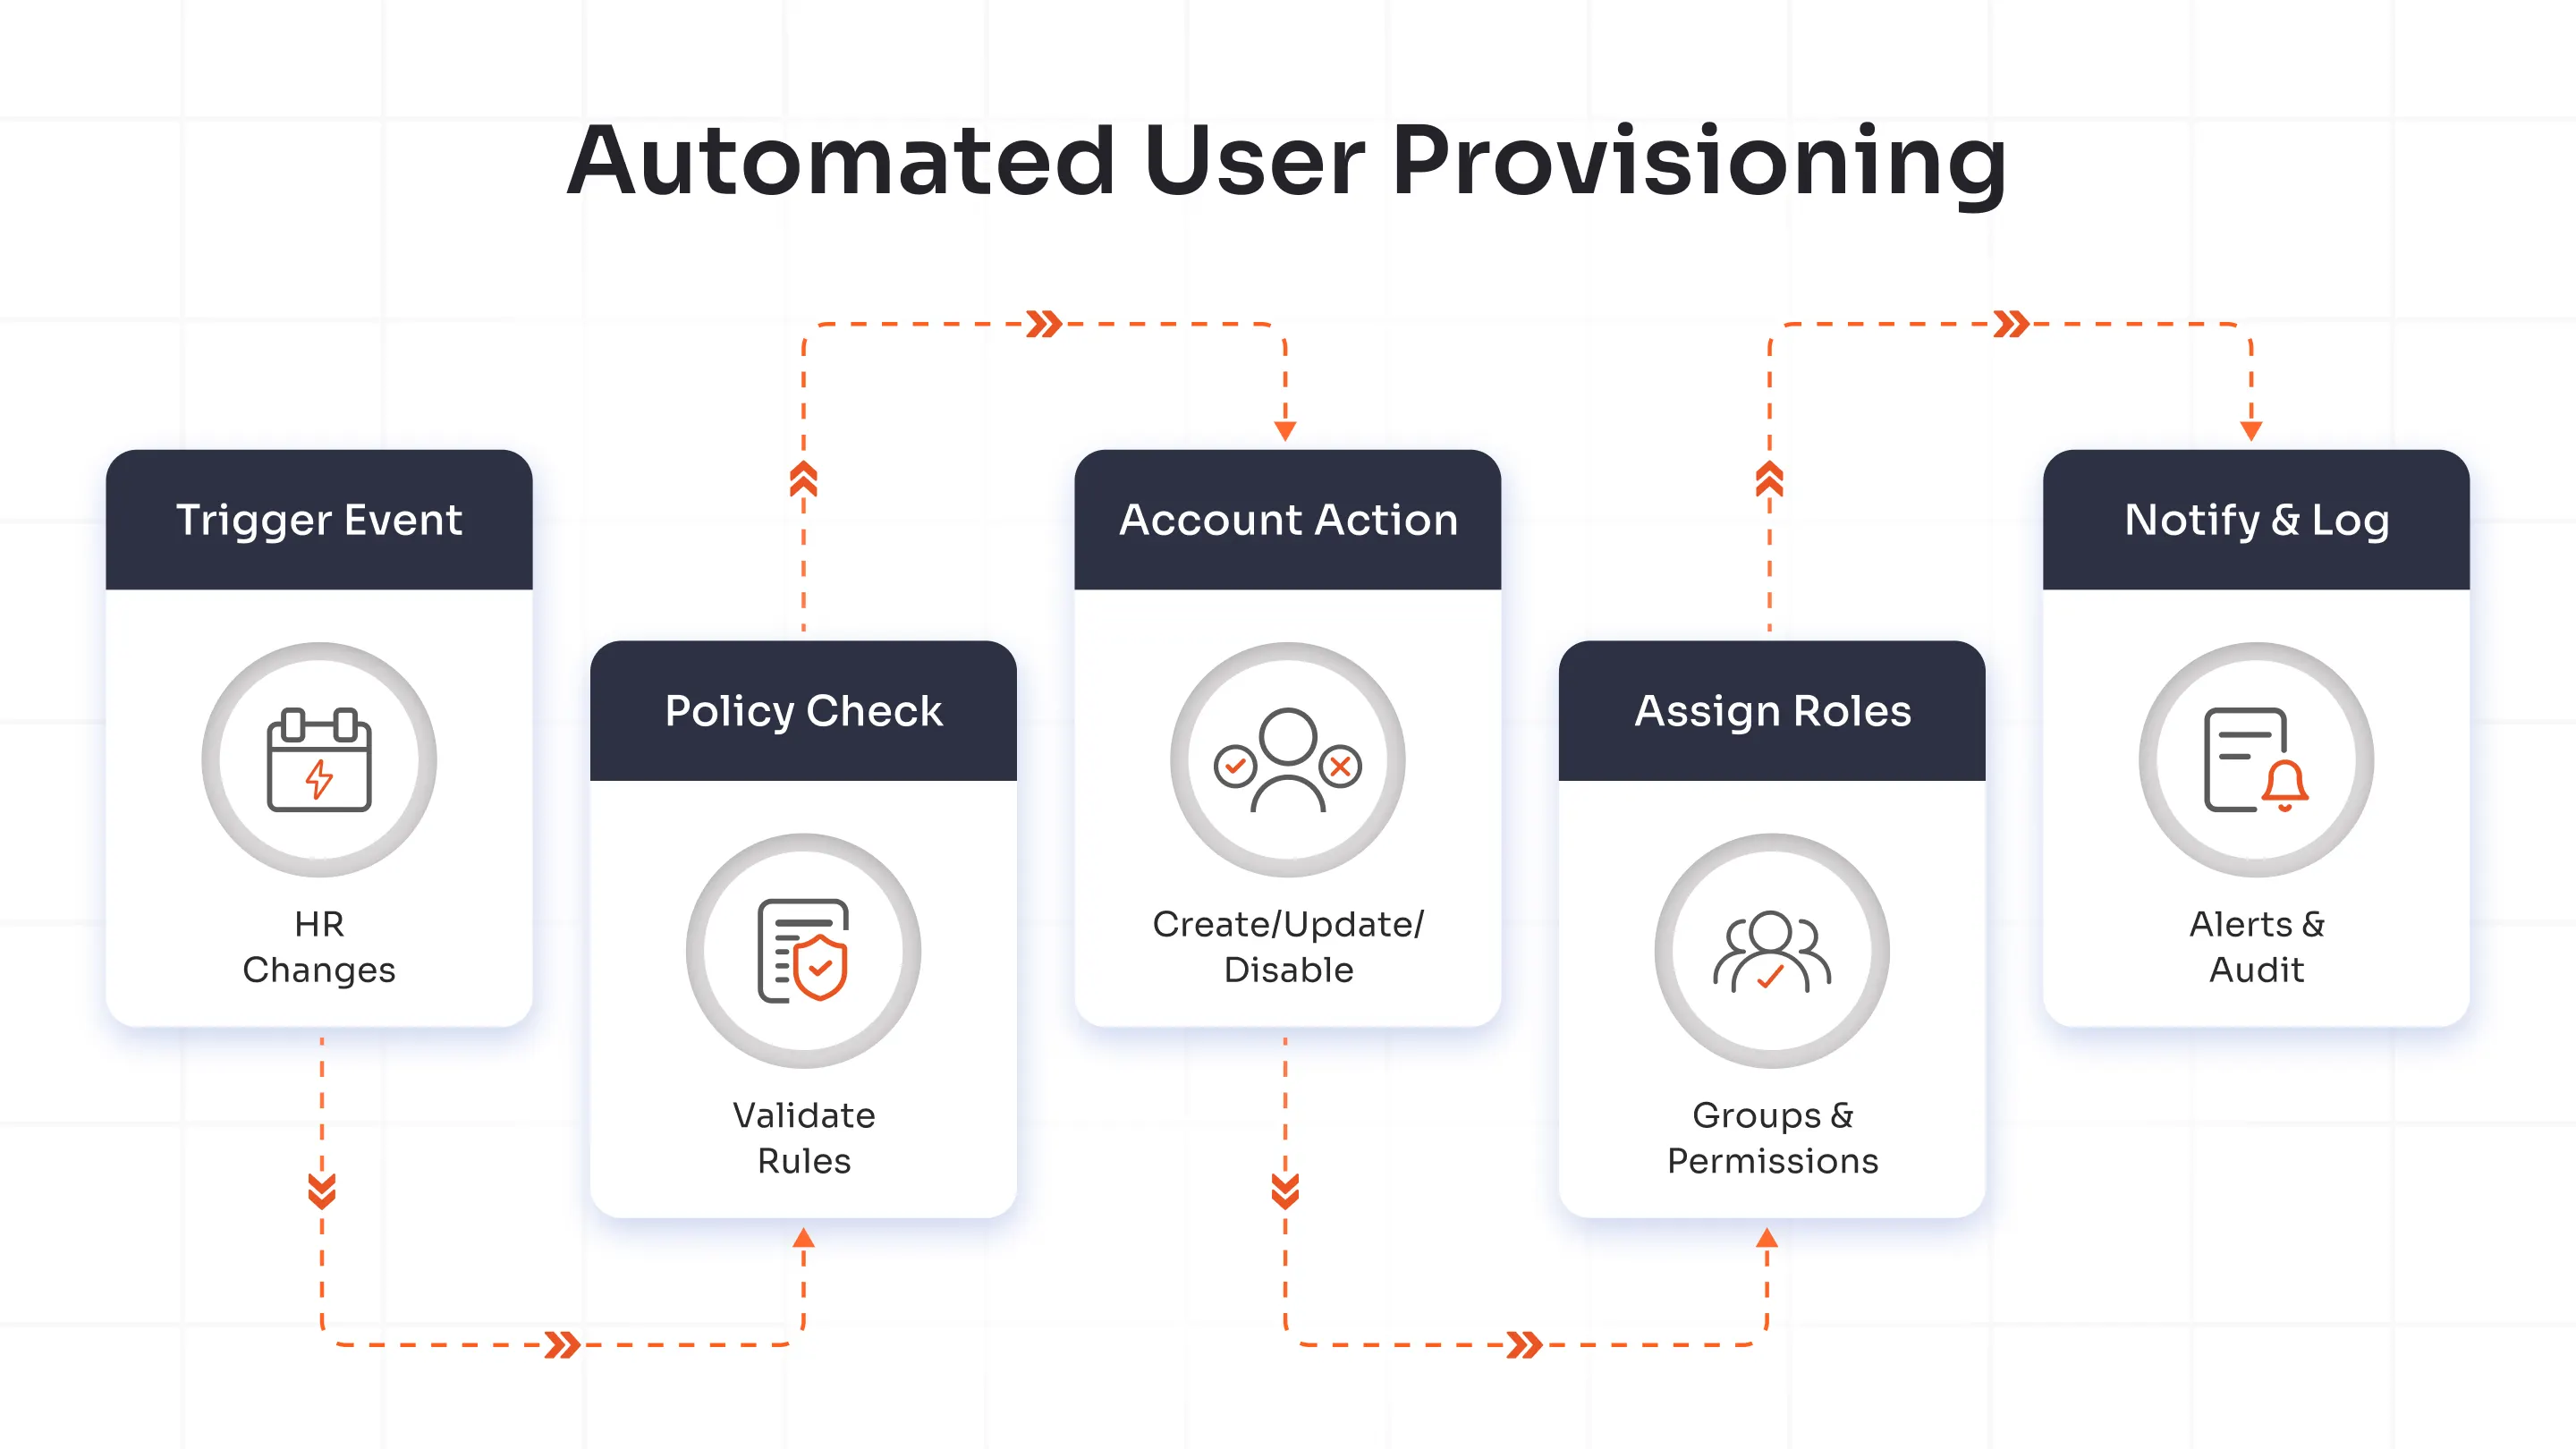
L'automatisation repose sur un flux de travail planifié qui gère les identités des utilisateurs depuis leur inscription jusqu'à leur départ. Elle enregistre chaque modification effectuée pendant les opérations, applique les contrôles de sécurité et conserve un historique complet des activités afin de répondre aux exigences réglementaires et d'audit interne.
Événements déclencheurs
Le processus détecte les événements clés tels que les nouvelles embauches, les changements de poste et les départs grâce à l'intégration avec les systèmes et annuaires RH. Il s'active immédiatement, permettant ainsi aux utilisateurs d'accéder aux ressources nécessaires sans délai d'intégration.
Contrôles de politique
Le moteur évalue les attributs de l'utilisateur par rapport à des règles prédéfinies, notamment les contrôles d'accès basés sur les rôles et les exigences de conformité. Il valide chaque action demandée et bloque toute tentative d'accès non autorisé.
Création/désactivation de compte
Les flux de travail automatisés créent ou mettent à jour les comptes dans les applications cibles tout en désactivant l'accès lors du départ d'un utilisateur. Les modifications en temps réel sont propagées de manière cohérente entre les systèmes cloud et sur site.
Affectations de rôles et de groupes
Le système de provisionnement utilise les données de profil utilisateur pour attribuer des groupes et des rôles qui automatisent les accès. Ces attributions sont mises à jour automatiquement lorsque les employés obtiennent une promotion ou changent de service, sans intervention du service informatique.
Notifications et journalisation
Le processus envoie des alertes aux équipes concernées concernant les réussites et les échecs, tout en conservant des journaux d'audit détaillés pour chaque étape. Cette visibilité permet aux équipes de résoudre rapidement les problèmes et renforce la transparence opérationnelle.
Le diagramme illustre le cycle de vie de l'approvisionnement : les événements déclencheurs alimentent les contrôles de stratégie, qui pilotent les mises à jour des comptes et les attributions de rôles, et le processus se termine par des notifications et une journalisation centralisée.
Caractéristiques principales des systèmes de provisionnement automatisés
| Fonctionnalité | Ce qu'il fait |
|---|---|
| Synchronisation de répertoire | Le provisionnement automatisé fonctionne comme une interface directe avec les annuaires d'entreprise, notamment Active Directory et LDAP Ce système assure la cohérence à l'échelle du système grâce à la synchronisation en temps réel des comptes utilisateurs, des rôles et des appartenances aux groupes afin d'éviter les conflits d'identité. |
| Accès basé sur les rôles | Les privilèges d'accès sont distribués automatiquement via des rôles et des attributs utilisateur prédéfinis. Le principe de sécurité du moindre privilège protège l'accès au système tout en réduisant les tâches d'administration. |
| Flux de travail d'approbation | Les fonctions d'approbation automatisées acheminent les demandes d'accès vers les responsables ou les agents de conformité désignés pour examen. Les politiques sont appliquées automatiquement afin de garantir que toutes les modifications d'accès soient conformes aux exigences de sécurité de l'organisation et aux normes réglementaires. |
| Demandes en libre-service | Les utilisateurs ont accès à des portails en libre-service qui leur permettent d'initier des demandes d'accès et de lancer des procédures de mise en service sans intervention du service informatique. Les contrôles automatisés et les flux d'approbation améliorent la rapidité de traitement et la satisfaction des utilisateurs, tout en permettant aux organisations de conserver le contrôle opérationnel. |
Explication du cycle de vie JML : Recrutement, mobilité et départ
Le cycle de vie « Accueil-Mobilité-Départ » illustre la gestion des identités des utilisateurs au sein de l'entreprise. Ce processus débute lors de l'arrivée d'un nouvel employé. En cas de mutation interne, ses accès sont mis à jour. À son départ, ces accès sont révoqués. L'automatisation de ce processus permet de renforcer la sécurité, d'améliorer la conformité et d'optimiser l'efficacité de l'infrastructure informatique.
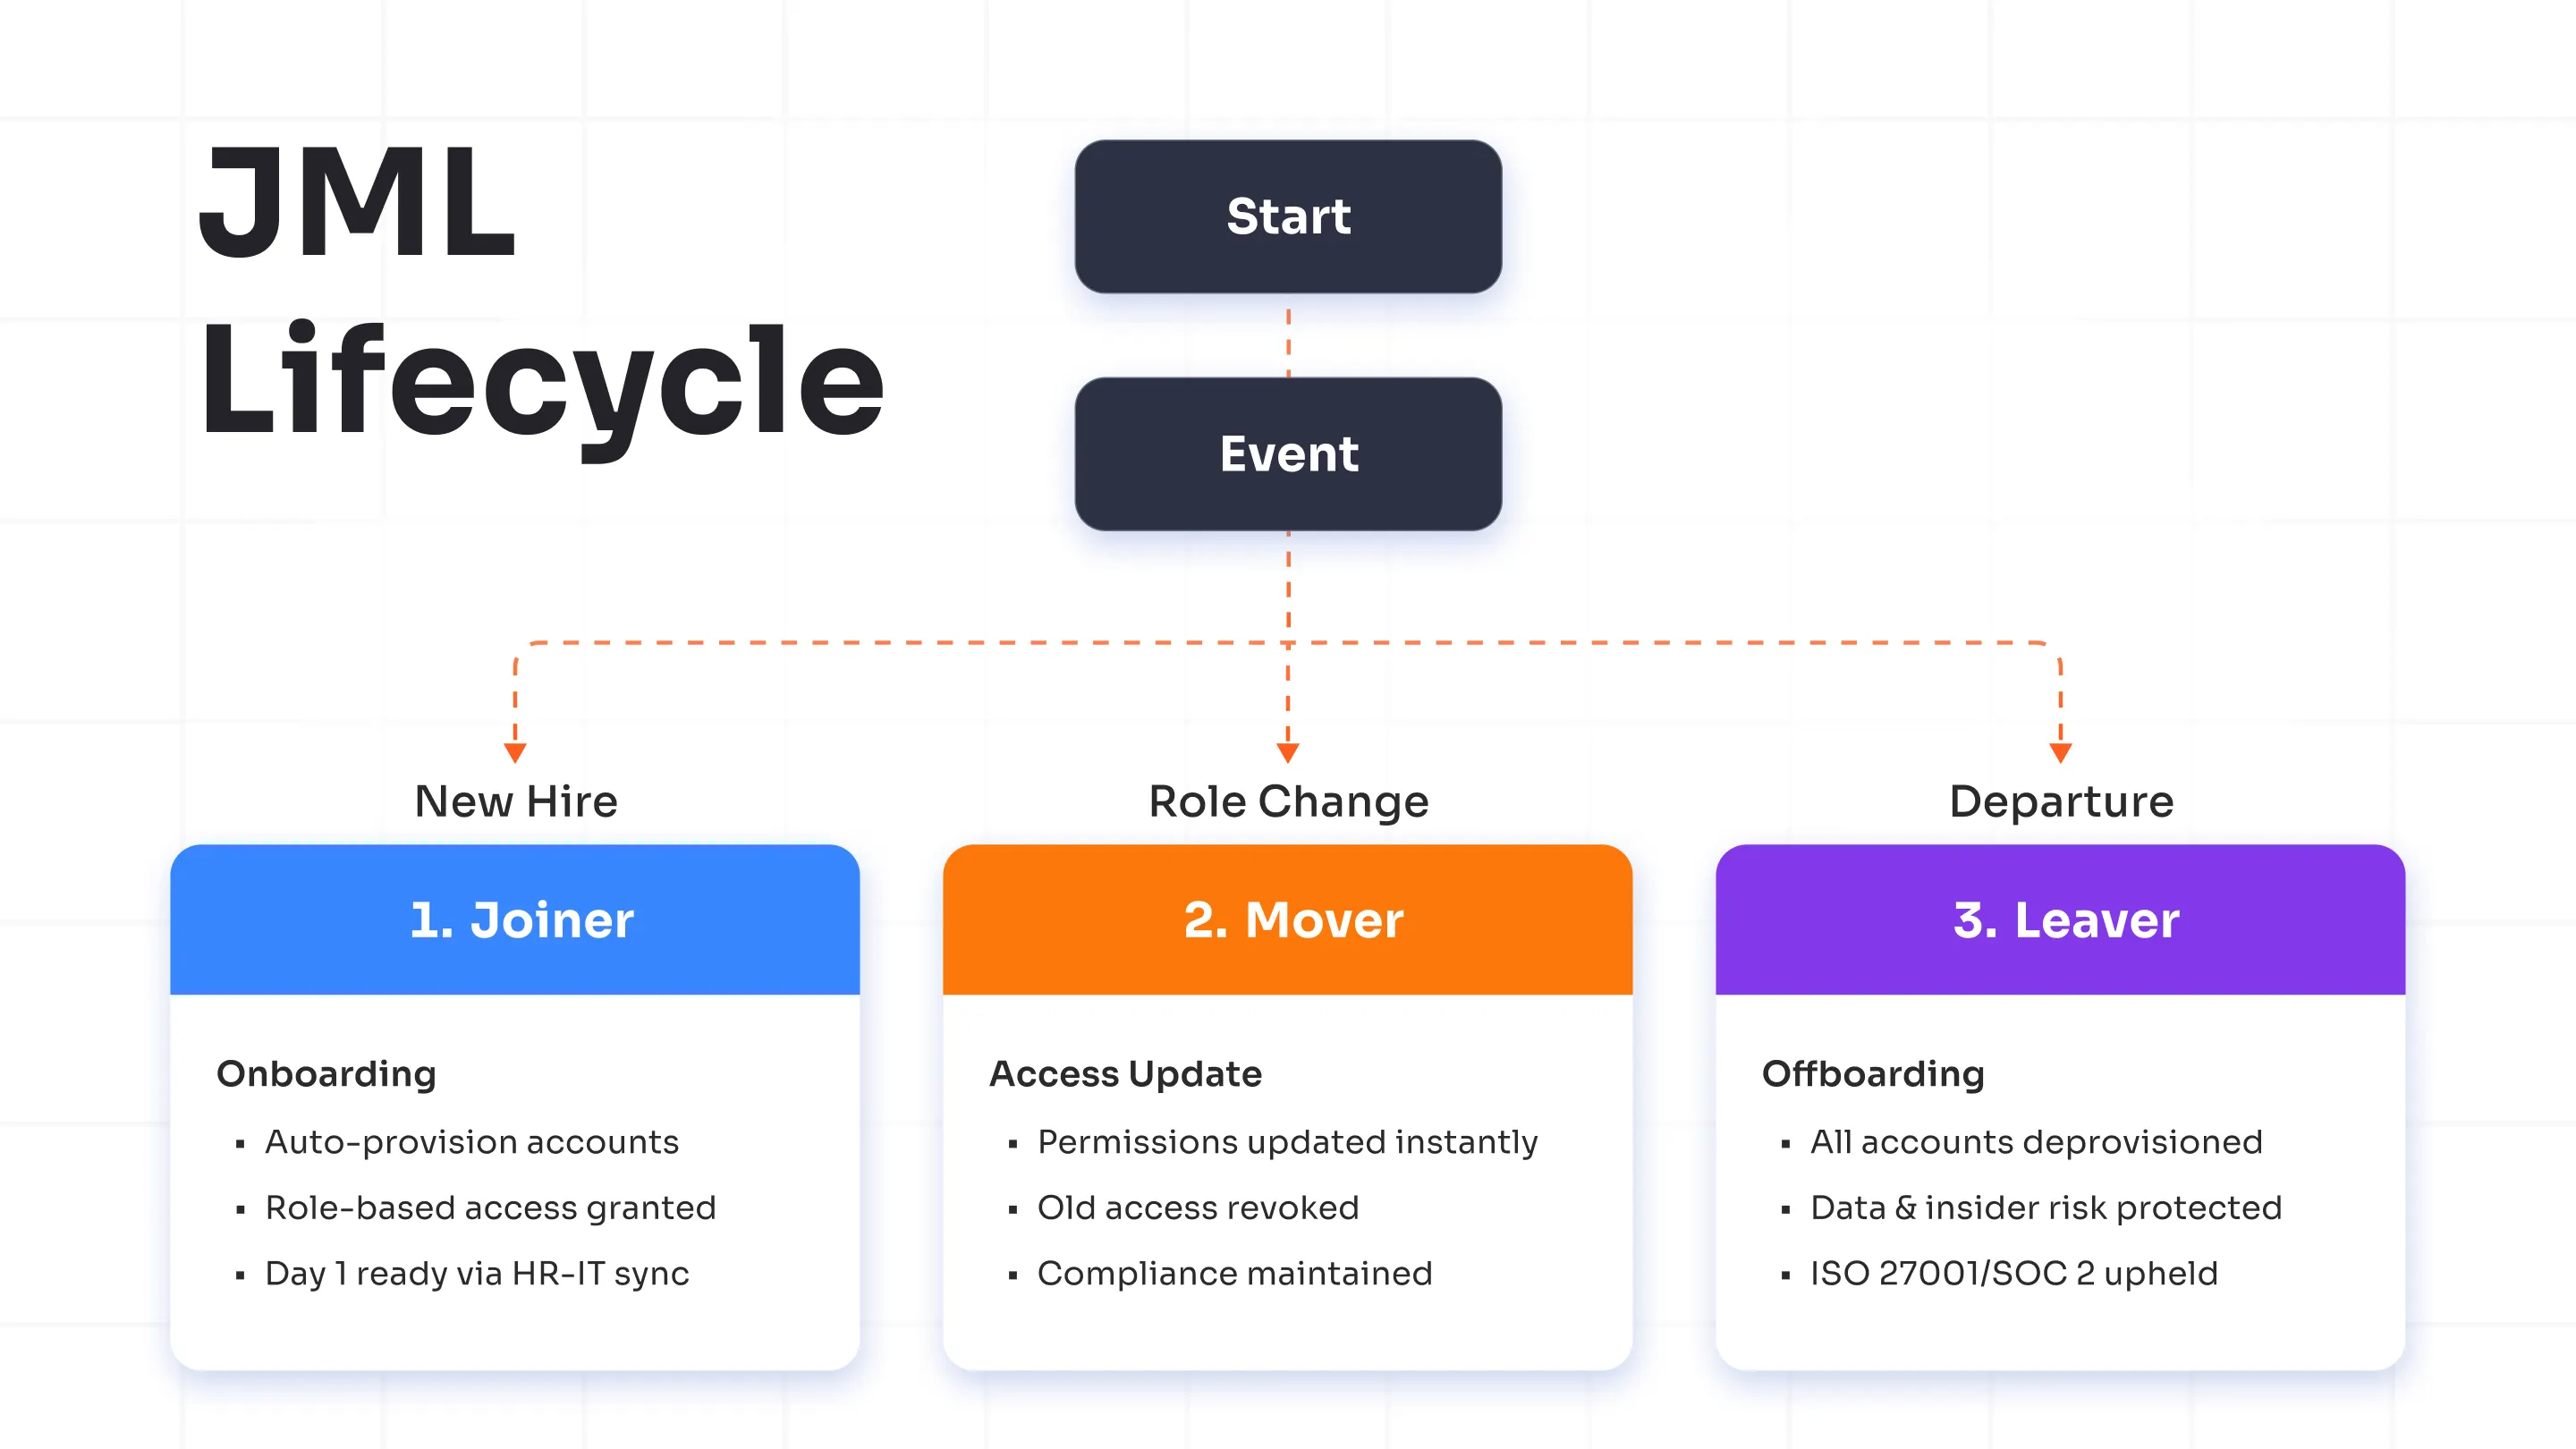
1. Joiner est une solution rapide et sûre pour commencer.
Lorsqu'un nouvel employé commence :
- L'approvisionnement automatisé crée immédiatement les comptes utilisateurs.
- Il permet aux utilisateurs d'utiliser des applications, des systèmes et des outils en fonction de leur rôle.
- Les RH collaborent avec le service informatique. Cela permet de démarrer le travail dès le premier jour. Les employés n'ont pas besoin d'attendre.
2. Déménageur – Mises à jour d'accès dynamiques
- Les droits d'accès se mettent à jour automatiquement.
- En supprimant les anciennes autorisations, le risque de comptes surprivilégiés diminue.
- L'accès correspond désormais aux tâches définies et respecte la conformité réglementaire.
3. Départ – Débarquement sécurisé et complet
- La désactivation automatique supprime tous les comptes et les accès simultanément.
- Le départ complet des employés permet de sécuriser les données de l'entreprise et de stopper les menaces provenant de personnes internes au groupe.
- Les normes de conformité, telles que l'ISO 27001 et le SOC 2, restent en vigueur.
Un cycle de vie JML entièrement automatisé facilite ces étapes :
- Vous pouvez choisir qui peut voir ou utiliser chaque chose
- Réduire les risques de sécurité
- Il a été facile de se préparer à l'audit
- L'expérience utilisateur est simple du début à la fin.
Provisionnement automatisé vs provisionnement manuel
| Facteur | Provisionnement automatisé | Approvisionnement manuel |
|---|---|---|
| Speed | Déploie instantanément les comptes utilisateurs et les accès sur plusieurs systèmes via des flux de travail prédéfinis. Permet de gagner des heures, voire des jours, lors de l'intégration et de la désactivation des utilisateurs. | Nécessite l'intervention du personnel informatique pour la création des comptes et l'attribution manuelle des autorisations. Les temps de réponse sont plus longs, notamment pour les applications multiples. |
| Exactitude | Réduit les erreurs humaines grâce à l'automatisation basée sur des règles et à la synchronisation des annuaires. Garantit des droits d'accès cohérents sur toutes les plateformes. | Risque élevé de fautes de frappe, de retards ou d'erreurs de configuration. Les droits d'accès varient souvent selon les utilisateurs ou les services. |
| Sécurité | Applique automatiquement les principes du moindre privilège, du déprovisionnement en temps opportun et des politiques de conformité. Améliore la préparation aux audits. | Les erreurs manuelles et les négligences peuvent laisser des comptes orphelins ou des privilèges excessifs, augmentant ainsi les failles de sécurité. |
| Évolutivité | S'adapte efficacement à la croissance de l'organisation. Gère facilement des centaines, voire des milliers de comptes sans alourdir la charge de travail du service informatique. | Cette solution devient intenable avec l'augmentation du nombre d'utilisateurs et d'applications. Elle nécessite un effectif informatique proportionnel. |
| Conformité et vérifiabilité | Génère des journaux détaillés pour chaque action de provisionnement, contribuant ainsi au respect des réglementations telles que GDPR, SOC 2, et ISO 27001. | L'absence de système de suivi centralisé rend les audits de conformité longs et sujets aux erreurs. |
| Intégration : | Se connecte de manière transparente aux systèmes RH, aux annuaires et aux applications cloud grâce aux API et aux connecteurs d'identité. | Nécessite une configuration distincte pour chaque système, ce qui ralentit les efforts d'intégration. |
| Efficacité des coûts | Réduit les frais généraux administratifs et les coûts de sécurité en éliminant les tâches manuelles répétitives. | Augmente les coûts de main-d'œuvre et le temps consacré à la correction des erreurs ou à la gestion des tâches administratives répétitives. |
| Expérience utilisateur | Permet une intégration plus rapide et un accès immédiat aux outils nécessaires, améliorant ainsi la productivité dès le premier jour. | Entraîne des retards et de la frustration lors de l'intégration en raison de la lenteur de la mise à disposition des accès. |
Où l'approvisionnement automatisé est-il utilisé ?
Les organisations utilisent le provisionnement automatisé pour gérer leurs opérations commerciales essentielles, ce qui leur permet d'offrir aux utilisateurs un accès plus rapide tout en renforçant leurs mesures de sécurité. Le système permet aux utilisateurs de créer de nouveaux comptes, ainsi que de mettre à jour ou de supprimer leurs comptes existants grâce à des déclencheurs automatisés, activés en fonction des modifications apportées au système RH et aux rôles des employés.
Cas d’utilisation courants
Les organisations mettent en œuvre l'approvisionnement automatisé pour leurs opérations essentielles, car ces systèmes requièrent des résultats immédiats et précis. Cela réduit le travail humain, préserve les règles organisationnelles et permet la croissance sans nécessiter de ressources supplémentaires.
Intégrations des systèmes RH
Le service des ressources humaines utilise Workday et SuccessFactors pour automatiser le déploiement des systèmes pour les nouveaux employés lors de leur intégration. Cet outil effectue une synchronisation des données qui alimente les systèmes Active Directory et Microsoft Entra ID avec les informations des employés, leur permettant ainsi d'accéder immédiatement à leur messagerie et à tous les outils et applications sans intervention du service informatique.
Le système RH avec provisionnement automatisé permet une gestion des droits d'accès en temps réel, car il permet aux utilisateurs de mettre à jour leurs informations de promotion et de mutation. Il permet une intégration rapide des nouveaux utilisateurs, qui ne prend que quelques minutes au lieu de plusieurs jours, tout en garantissant le respect de toutes les règles nécessaires.
Accès aux applications cloud
Les utilisateurs peuvent accéder aux applications SaaS, notamment Salesforce, Slack et AWS, via les protocoles SCIM , ce qui leur garantit un accès continu. Le provisionnement automatisé utilise les informations RH ou d'annuaire pour créer des comptes d'application, dont les rôles sont attribués en fonction d'attributs tels que le service ou la localisation.
Les administrateurs informatiques maîtrisent le nombre de tickets d'incident grâce à un système qui gère de multiples tâches de provisionnement d'applications assurant la connexion entre les environnements cloud et hybrides. Ce système garantit un niveau de sécurité élevé grâce à l'utilisation de l'accès juste-à-temps et du déprovisionnement automatique.
Intégration des entrepreneurs
Les entreprises établissent des relations avec des prestataires externes grâce à l'automatisation, car cette approche leur permet de développer rapidement leurs activités tout en préservant leur indépendance vis-à-vis des contraintes liées à l'emploi permanent. Le système récupère les informations des prestataires sur les portails dédiés avant de créer des comptes d'accès temporaires sur Jira et GitHub, ainsi que des VPN, ces comptes étant configurés pour expirer à la fin des contrats.
L'approvisionnement automatisé permet aux utilisateurs d'accepter les politiques et de gérer les autorisations, ce qui accélère les opérations tout en conservant un historique complet des opérations. Le processus de désactivation déclenche instantanément la suppression des autorisations d'accès lorsqu'un projet atteint son échéance.
Fusions et acquisitions
Le processus de fusion-acquisition permet un provisionnement automatisé pour fusionner les systèmes d'identité de deux entreprises via SCIM ou l'intégration d'API. Il a utilisé le provisionnement en masse pour transférer les utilisateurs acquis vers le système principal. IAM plateforme, qui a créé un système d'accès unique appliquant des politiques communes à toutes les applications.
Pour limiter les risques de sécurité, les équipes suppriment rapidement les comptes dupliqués. L'intégration des systèmes informatiques permet aux entreprises de rester conformes aux réglementations lors du partage de données. Cette méthode aide les organisations à accélérer leur processus d'intégration post-fusion tout en développant leurs activités.
Meilleures pratiques pour la mise en œuvre du provisionnement automatisé
Les organisations peuvent automatiser le provisionnement en appliquant correctement leurs systèmes de gestion des accès utilisateurs et leurs processus de planification. Ces bonnes pratiques vous aideront à créer un système sécurisé et évolutif.
Définir des rôles et des politiques d'accès clairs
Il est nécessaire de commencer par dresser la liste de tous les postes au sein de votre organisation, ainsi que leurs niveaux d'autorisation respectifs. L'attribution automatisée des accès exige que les utilisateurs définissent leurs besoins d'accès aux systèmes nécessaires à l'exercice de leurs fonctions. Elle requiert également une documentation des politiques d'accès, qui doivent respecter le principe du moindre privilège et être conformes aux normes en vigueur. Les organisations doivent définir des termes précis afin d'éviter les erreurs d'interprétation, sources de dépenses inutiles et garantissant une meilleure sécurité des systèmes.
Intégrer les sources d'identité
Votre système de provisionnement doit se connecter à toutes les sources d'identité disposant des pouvoirs d'autorisation, notamment les annuaires RH, Active Directory et les fournisseurs d'identité cloud . Il assure la cohérence des données de l'environnement grâce à une intégration centralisée, ce qui empêche également la duplication des identités utilisateur et garantit le bon déroulement des événements du cycle de vie des utilisateurs, y compris les processus d'intégration et de départ.
Utilisez RBAC ou ABAC
L'attribution automatique des accès nécessite l'activation du contrôle d'accès basé sur les rôles (RBAC) ou du contrôle d'accès basé sur les attributs (ABAC) pour assurer la distribution automatique des autorisations. Le RBAC permet aux organisations de gérer des accès complexes grâce à une organisation des autorisations basée sur les rôles, tandis que l'ABAC offre un contrôle d'accès flexible basé sur les attributs de service, de localisation et de fonction. Ces deux modèles améliorent l'automatisation des accès grâce à une efficacité opérationnelle accrue, garantissant ainsi une application équitable des politiques pour tous les utilisateurs.
Planifier un déploiement progressif
Le processus de mise en œuvre doit être progressif, car il est déconseillé d'activer le provisionnement pour tous les systèmes simultanément. Il est recommandé de commencer par les systèmes non critiques et les groupes d'utilisateurs à faible risque afin de recueillir des retours d'information, ce qui permettra d'optimiser les règles d'automatisation. Ce déploiement par étapes minimise les interruptions opérationnelles, permet de détecter les problèmes de configuration système dès le début et favorise l'adoption du nouveau système par les membres de l'organisation.
Avenir des identités provisionnées automatiquement
L'avenir de la gestion des identités réside dans l'automatisation, car cela constitue sa principale voie de développement. Les organisations opérant dans des environnements hybrides avec des bases d'utilisateurs fluctuantes ont besoin d'un provisionnement automatisé, leurs systèmes manuels actuels ne répondant plus à leurs besoins croissants. Le système de provisionnement automatique des identités permet aux organisations d'établir des identités sécurisées rapidement, ce qui se traduit par une gestion des identités standardisée et une réduction des risques d'erreurs humaines lors du déploiement. Les organisations qui mettent en œuvre des systèmes d'automatisation dès aujourd'hui bénéficieront de meilleurs résultats à l'avenir grâce à une capacité accrue de se conformer aux réglementations, à des fonctionnalités améliorées pour la gestion des comptes utilisateurs et à une intégration système plus rapide.
Le système automatisé bénéficiera de performances accrues grâce à l'IA et à l'apprentissage automatique, qui permettront de développer un système de provisionnement intelligent fonctionnant à partir de données d'utilisation en temps réel et de règles de sécurité. Ce système, qui fonctionne comme un système intelligent de gestion des identités, effectue des opérations d'auto-réparation automatiques tout en respectant les normes organisationnelles en matière de permissions d'accès.
Votre organisation a besoin de mettre en œuvre la solution miniOrange Automated User Provisioning, car elle permet une gestion automatisée du cycle de vie des identités, éliminant ainsi toute intervention manuelle. Elle exploite un système de provisionnement automatisé basé sur des politiques, qui fonctionne correctement pour répondre aux besoins croissants de votre organisation.
Planifiez dès aujourd'hui une démonstration de la solution de provisionnement automatisé des utilisateurs miniOrange.
FAQ
Comment configurer le provisionnement automatisé des utilisateurs ?
Connectez votre système d'identité (Active Directory ou application RH) au service de provisionnement via SCIM ou une API, puis établissez les connexions et règles d'attributs. Accédez à la section Provisionnement de la console d'administration miniOrange, ajoutez votre source (par exemple, le connecteur AD) pour mapper les attributs utilisateur tels que le nom, l'adresse e-mail et le rôle, et activez les cibles AWS ou Salesforce pour effectuer des tests avec un groupe pilote avant le déploiement complet.
Comment fonctionne le provisionnement automatisé avec Active Directory ?
Le provisionnement automatisé utilise la synchronisation Active Directory (AD) pour transférer les modifications utilisateur d'AD vers les applications suivantes via un connecteur qui exploite les résultats des requêtes AD pour les créations, mises à jour et suppressions. L'agent de connexion miniOrange AD permet la récupération des données utilisateur en temps réel, effectue le mappage des attributs et des groupes, et crée des comptes d'application cloud pour les plateformes Slack et WordPress. Il prend en charge la synchronisation bidirectionnelle entre AD et les autres systèmes.
Quelles sont les erreurs courantes dans le provisionnement automatisé des utilisateurs ?
Les principales erreurs proviennent d'une correspondance incorrecte des attributs, entraînant des incohérences de données et des autorisations excessives, d'un défaut d'application des filtres de portée et d'une planification insuffisante des délais de synchronisation et des procédures de mise en quarantaine. L'aperçu intégré du mappage de miniOrange, les règles de portée pour les utilisateurs pilotes et l'accès au tableau de bord pour les journaux de synchronisation et les tests de désactivation contribuent à éviter ces problèmes.
Comment puis-je surveiller le provisionnement automatisé des utilisateurs ?
La surveillance continue détecte les erreurs de synchronisation, évalue les taux de réussite, identifie les incohérences d'attributs, vérifie l'état de la quarantaine et configure des alertes en cas de taux d'échec élevés. Le tableau de bord de provisionnement miniOrange offre une vue en temps réel de l'état de la synchronisation des utilisateurs et des groupes, des détails des erreurs, des journaux d'audit et des journaux de synchronisation, permettant ainsi des corrections rapides grâce au remappage des attributs et aux nouvelles tentatives.
L'approvisionnement automatisé peut-il s'intégrer à Salesforce ou AWS ?
Il permet gestion des utilisateurs Grâce aux interfaces SCIM 2.0 et API, il est possible de créer ou de mettre à jour des utilisateurs, d'attribuer des autorisations et de les désactiver en cas de modification du système source. Les connecteurs SCIM de miniOrange offrent une gestion native des utilisateurs et des groupes Salesforce et AWS. IAM Authentification des rôles et SAML via un mappage de champs personnalisable et une désactivation automatique des utilisateurs pour la conformité réglementaire.
Laisser un commentaire